
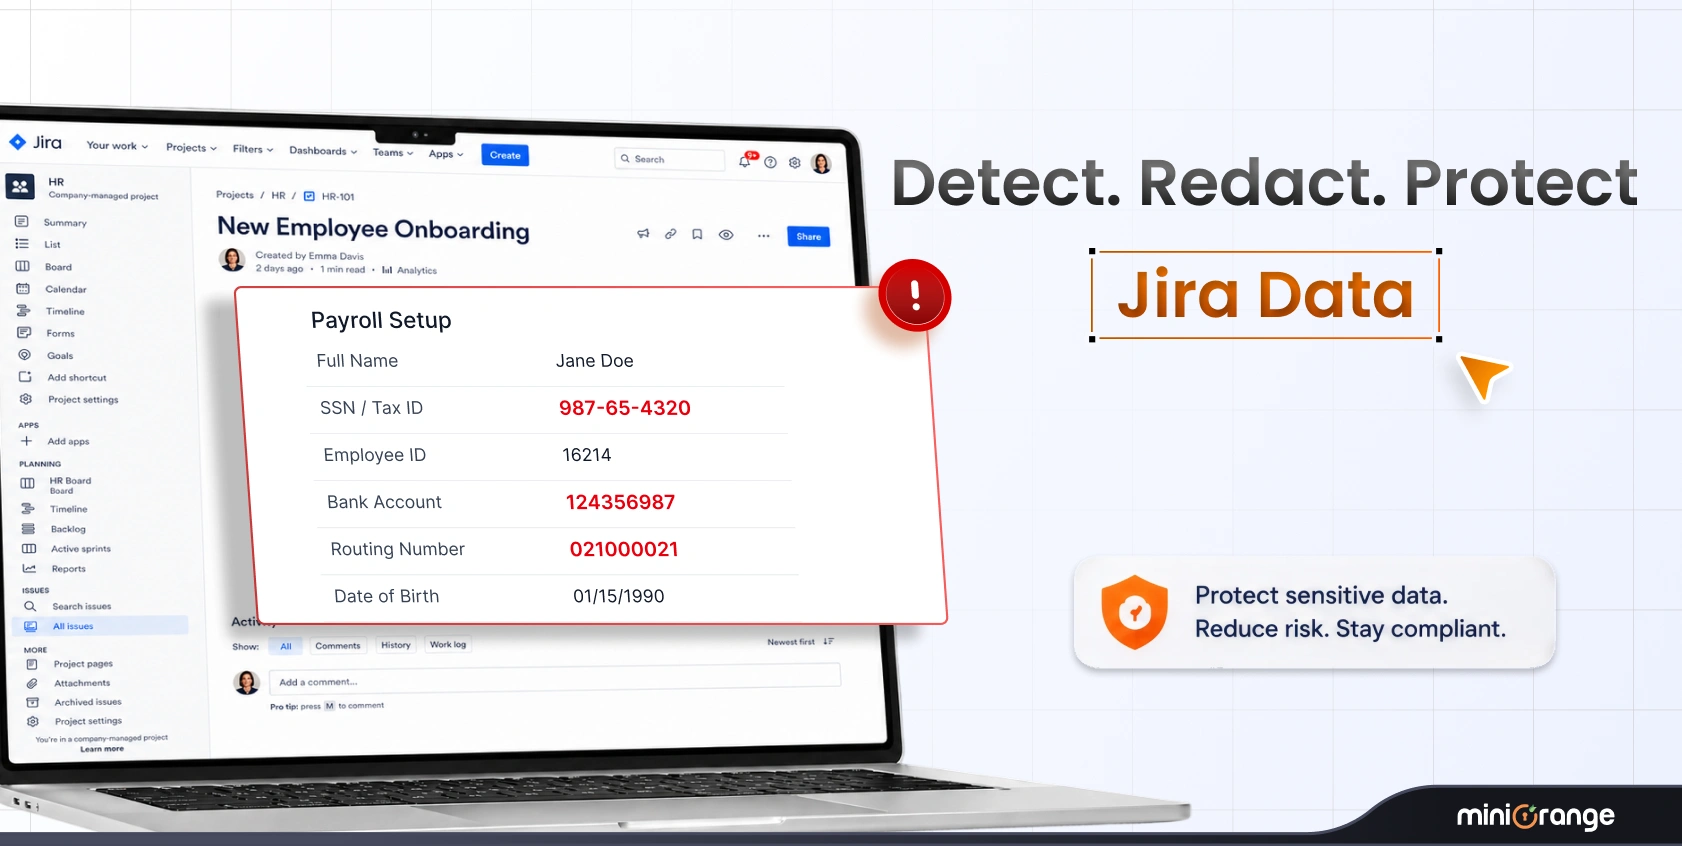
Jiraは、チームの日常的な使用を通じて、個人情報、認証情報、機密データを密かに蓄積します。セキュリティおよびコンプライアンスチームは、miniOrangeのDLP PIIスキャナーを使用することで、ワークフローを中断することなく、過去およびリアルタイムのコンテンツをスキャンし、このリスクを検知して対処できます。
セキュリティやコンプライアンスの専門家なら誰もが恐れる瞬間がある。それは、劇的な情報漏洩ではない。もっと静かなものだ。定期的な監査中に、誰かが6か月前のJiraチケットを開き、コメントの中に平文で顧客の電話番号が書かれているのを見つける瞬間だ。あるいは社会保障番号が。さらに悪いことに、半年間もの間、数十ものユーザー権限にまたがって公開されたままになっていた有効なAPIキーが見つかることもある。
悪意を持ってそこに置いた人はいません。そこが重要な点です。誰かがすぐに状況を説明する必要があり、作業が行われていたのがJiraだったのです。しかし、まさにこのようにして機密データが本来あるべきではない場所に紛れ込んでしまうのです。
問題はJiraの内部にとどまりません。外部からの侵害が発生した場合、サードパーティ製アプリに接続されたAPIキーなど、Jiraチケットに編集されずに残っている機密データは、Atlassianのシステムを超えたシステムへの直接的な侵入経路となってしまいます。
もしあなたのJiraインスタンスが例外だと考えているなら、次の点を考慮してください。
| 統計値 | その意味 |
|---|---|
| 組織の65%が機密データを発見した 予期せぬ場所で | クラウドコラボレーションツールは、主要な情報源の一つです。 |
| 2025年におけるデータ侵害の平均コストは4.45万ドル。 | 内部ツールとクラウドの設定ミスが主な原因です |
問題点:Jiraはコラボレーションのために作られたものであり、データセキュリティのために作られたものではない
Jiraは、作業の追跡、スプリントの管理、プロジェクトの整理、チーム間の連携維持といった本来の目的において、非常に優れたツールです。しかし、その優れた点こそが、データセキュリティ上の潜在的なリスクにもなり得るのです。
普段、あなたのチームがJiraをどのように使っているか考えてみてください。
- サポート担当者が顧客のメールアドレスをチケットにコピーして、状況を把握できるようにする。
- 開発者がバグレポートにAPIトークンを貼り付けて、問題の再現に役立てる
- 人事システムが一時的にダウンしている間、人事マネージャーが契約社員の詳細をタスクに記録する。
- QAエンジニアが同僚を支援するために、テストアカウントの認証情報をコメントに書き込んだ。
現時点では、これらはどれもセキュリティインシデントとは感じられません。人々は効率的に仕事をしているように見えます。しかし、数週間、数か月と経つうちに、何百ものプロジェクトと何千もの課題を通して、Jiraインスタンスには膨大な量の機密情報が静かに蓄積され、本来アクセスすべきではない多くの人々がアクセスできるようになっています。
どのような種類の機密データについて話しているのですか?
| カテゴリー | 例 |
|---|---|
| 個人を特定できる情報(PII) | 氏名、メールアドレス、電話番号、自宅住所 |
| 財務データ | クレジットカード番号、銀行口座情報、請求情報 |
| 政府発行の身分証明書 | 社会保障番号、パスポート番号、国民ID番号 |
| 認証情報と秘密 | APIキー、OAuthトークン、パスワード、秘密鍵 |
| 保護された健康情報(PHI) | 医療記録番号、診断の詳細、保険証番号 |
| カスタム/内部データ | 社内従業員ID、プロジェクトコード名、独自コード |
機密情報であれば、おそらくどこかのJiraチケットに記録されているはずです。もしかしたらあなたのチケットかもしれません。
機密データの漏洩は、あなたが思っているよりも修復が難しい理由
「これについては規定がある」とか、「検索して整理すればいい」などと考えるかもしれません。しかし、現実はもっとずっと複雑です。
手動監査は拡張性に欠ける
Jiraを2、3年運用している中規模組織では、数十のプロジェクトにわたって数万件もの課題が容易に発生する可能性があります。JQLを使っても、機密データを手動で検索するのは、あらゆる状況において針がどのような形をしているのかさえ分からないまま、干し草の山から針を探すようなものです。
執行を伴わない政策は、単なる文書に過ぎない。
チームメンバーにJiraチケットに個人情報を貼り付けないように指示することはできます。しかし、緊急のサポート対応中で迅速な対応が求められる状況では、そのような方針は彼らの頭から消え去ってしまうでしょう。これは悪意のある行動ではなく、人間として当然の行動なのです。
ネイティブのJiraコントロールには限界がある
セキュリティスキームやフィールドレベルのアクセス許可を設定することで、データへのアクセス権限を制限できますが、誤って入力された機密データを見つけることはできません。これらはアクセス制御ツールであり、検出ツールではありません。
Atlassian Guardには明らかな盲点がある
Atlassian Guard Detectはネイティブスキャン機能を提供していますが、重要な制限事項があります。
| 制限 | 影響 |
|---|---|
| 作成または更新イベント時のみスキャンを実行 | 既存の機密データが検出されないままになっている |
| ファイル添付ファイルをスキャンしません | PDF、ドキュメント、スプレッドシートの大きな盲点 |
| 対象フィールドタイプの範囲が限定されています | カスタムフィールドと一部の自由記述欄は除外されます。 |
| ガードプレミアムプランが必要です | 費用がかかり、政府クラウドでは利用できません。 |
解決策: miniOrange による Jira 用 DLP PII スキャナー
miniOrangeのJira向けデータ・個人情報保護(DLP)スキャナーは、まさにこのギャップを埋めるために設計されています。
チームのJiraの使い方を根本的に見直したり、日々のワークフローに余計な負担をかけたりするのではなく、バックグラウンドで動作し、Jiraコンテンツを体系的にスキャンして機密データを明らかにし、検出されたデータに基づいて行動するためのツールを提供します。これにより、機密データが含まれていないことを願うだけでなく、実際に何が含まれているかを把握し、それに対して適切な対策を講じることができるようになります。
Atlassian製品群におけるデータ漏洩を防ぐ方法について詳しくは、こちらをご覧ください。
Jiraインスタンス内の機密データを管理する準備はできていますか?
仕組みの概要
| 手順 | 何が起こるのですか |
|---|---|
| 1。 インストール | Atlassian Marketplaceからアプリを数分で追加できます |
| 2.ルールを定義する | 80種類以上のデータタイプに対して個別の検出ルールを作成したり、組織固有のデータ用にカスタム正規表現パターンを追加したりできます。 |
| 3. 再利用可能なテンプレートを作成する | 関連するルールを組み合わせて、複数のポリシーで共有できる再利用可能なテンプレートを作成する |
| 4. ポリシーを作成する | 1つ以上のテンプレートからポリシーを作成し、関連するJiraプロジェクトに適用します。 |
| 5.スキャン | 複数の号にわたってスキャンを実行します。新規コンテンツや更新コンテンツ(編集された既存の号を含む)はリアルタイムでスキャンし、それ以外はオンデマンドでスキャンします。 |
| 6. 違反事項の確認 | ダッシュボードで、影響を受ける問題と所有者を特定する詳細レポートを表示します。 |
| 7. 改善する | Jira内で機密コンテンツを直接編集、レビュー対象としてフラグ付け、または削除する。 |
他社とのちがい
| 機能 | それは何をする |
|---|---|
| 80種類以上のデータ型を検出 | 個人情報、医療情報、認証情報、財務データなどをすぐにスキャンできます |
| リアルタイムスキャン | 問題が作成または更新された際に機密データを捕捉します |
| カスタム正規表現ルール | 組織固有のデータタイプに対する検出ルールを作成します。 |
| 分類とポリシー | グループルールを作成し、プロジェクト間で選択的に適用する |
| 簡潔なダッシュボード | すべての違反行為と個人情報漏洩を、一元的に監視できます。 |
| 詳細な調査結果 | 違反ごとに、問題、分野、所有者を正確に特定する |
| 自動編集 | Atlassian Forge を介して機密コンテンツを編集し、外部へのデータ転送は行いません。 |
| データはJira内に保持されます | すべてはアトラシアンのエコシステム内で処理されます。重要な点として、外部からの侵害が発生した場合でも、被害は限定されます。サードパーティ製アプリのAPIキーなどの機密データは、Jiraの外部で悪用される前に匿名化されます。 |
| 添付ファイルのスキャン | PDF、ドキュメント、スプレッドシート、その他のファイル形式にも対応範囲を拡大 |
| 監査および編集ログ | コンプライアンスおよびガバナンス報告のための完全なトレーサビリティ |
誰がこれを必要とするのか?
簡潔に言うと、Jiraを大規模に利用していて、データプライバシーソフトウェア、コンプライアンス、セキュリティについて考慮する必要がある組織はすべて該当します。つまり、ほとんどの組織がこれに該当します。しかし、チームによっては、この問題をより深刻に感じているところもあります。
| ヘイオーストラリア | それが重要な理由 |
|---|---|
| セキュリティ&コンプライアンスチーム | 監査対応準備、実証可能なDLP対策、侵害リスクの低減 |
| Jira管理者 | 手作業を必要とせずに、インスタンス内の内容を可視化できます。 |
| 医療機関 | HIPAAはPHIに対する厳格な管理を義務付けており、Jiraも例外ではない。 |
| 金融 | PCI-DSS準拠、クレジットカードおよび口座データの漏洩リスク |
| 法務・人事チーム | 日常業務の一環として、機密性の高い個人データを取り扱う。 |
| 急成長中のチーム | ユーザー数の増加+連携機能の拡充=露出範囲の拡大 |
| 監査を受ける企業 | SOC 2、ISO 27001、GDPRの監査では、文書化されたDLPの証拠が求められます。 |
ボトムライン
Jiraはデータ保管庫として設計されたものではありませんでしたが、何千もの組織にとって、いつの間にかそうなってしまっています。すべてのチケット、すべてのコメント、すべてのカスタムフィールドは、本来そこに存在すべきではない機密データが保管される可能性のある場所なのです。
幸いなことに、これは解決不可能な問題ではありません。必要なのは、Jira環境専用に構築され、チームの実際の働き方を理解し、管理者に真の可視性と真の制御機能を提供しながら、全員に業務のやり方を変えることを要求しない、適切なクラウドDLPソリューションだけです。
miniOrangeのJira向けデータ保護ソリューション「Data – PII Scanner (DLP) for Jira」は、まさにそれを実現します。実用的でポリシー主導型であり、Atlassian Forgeを基盤として構築されています。バックグラウンドで静かに動作し、問題が危機に発展する前に表面化させ、Jiraインスタンスの中身を実際に把握しているとチームが初めて自信を持って言えるようにします。
そういった明快さは、値段をつけるのが難しい。特に、そうでない場合は、苦労して初めて気づくことになるのだからなおさらだ。
よくあるご質問
1. miniOrange DLP PII Scanner for Jiraはどのような種類の機密データを検出しますか?
このアプリは、個人情報(PII)、財務データ、認証情報、保護対象医療情報(PHI)など、80種類以上の機密データを標準で検出します。また、組織固有のデータタイプを検出するためのカスタム正規表現ルールを作成することも可能です。
2. アプリのインストール前に作成されたJira課題もスキャンしますか?
はい、これはAtlassian Guard Detectのようなネイティブツールに対する重要な利点の1つです。Guardはコンテンツが作成または更新された時点でのみスキャンするため、過去のデータは検出されません。miniOrange DLP PII Scannerを使用すると、既存のJira課題に対してスキャンを実行できるため、今後追加されるデータだけでなく、既に存在する機密データも特定できます。
3. スキャン中にデータは外部サーバーに送信されますか?
いいえ。このアプリはAtlassian Forgeをベースに構築されているため、スキャンと編集処理はすべてAtlassianのエコシステム内で完結します。機密データは外部サーバーに転送されることはなく、処理全体を通してJira環境内に保持されます。
4. これはAtlassian Guard Detectとどう違うのですか?
Atlassian Guard Detectは優れたネイティブオプションですが、作成または更新イベント時のみスキャンを行い、ファイル添付をカバーせず、Guard Premiumプランが必要で、プロジェクトレベルでのポリシー制御が限定的であるなど、重要な制限があります。miniOrange DLP PII Scannerはこれらのギャップを埋めます。既存のコンテンツをスキャンし、80種類以上のデータタイプをサポートし、カスタム正規表現ルールを有効にし、プロジェクトレベルのポリシーを適用でき、Guard Premiumを必要とせずにスタンドアロンアプリとして利用できます。
コメント