

最小権限の原則は、厳格なアクセス制御を強制し、ユーザーとアプリケーションに必要な最低限の権限のみを許可することで、生産性を損なうことなくセキュリティを強化します。最小権限アクセス制御は、特権アカウントを制限することでリスクを最小限に抑えつつ、ITヘルプデスクの介入なしに円滑な運用を維持します。
最小特権の原則 (POLP) とは何ですか?
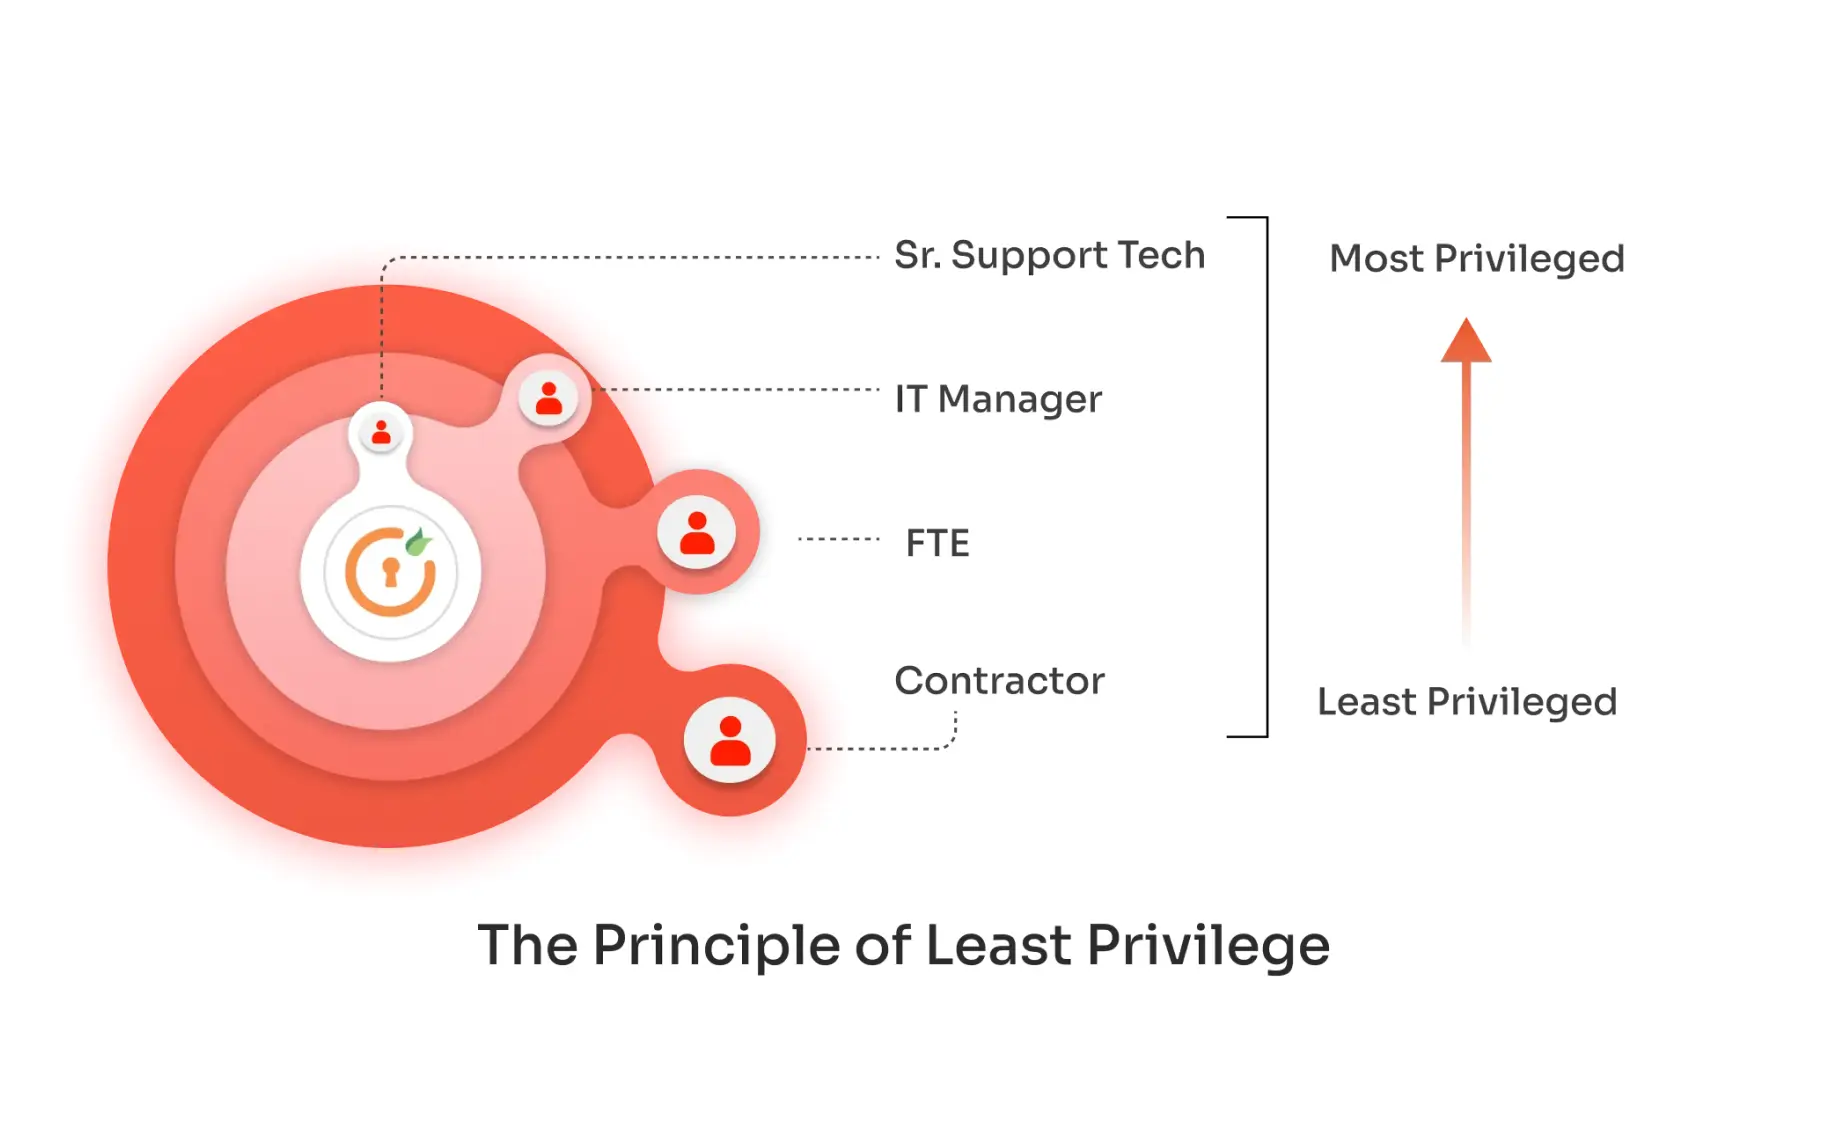
最小権限の原則(PoLP)は、最小権限セキュリティにおける基本的な概念であり、ユーザー、プロセス、またはシステムには、タスクを実行するために必要な最小限のアクセス権限のみが付与されます。この対象を絞ったアクセスは、攻撃対象領域を縮小し、最小権限セキュリティ侵害のリスクを最小限に抑えるだけでなく、アクセス管理を効率化し、高額なセキュリティ関連の侵害や事故の可能性を低減することで、コスト効率の向上にもつながります。
例えば、企業環境においては、財務部門の従業員は財務データとツールのみにアクセスでき、会社全体のデータベースにはアクセスできないようにすべきです。このような最小権限アクセス制御モデルにより、たとえユーザーのアカウントが侵害されたとしても、潜在的な被害は限定され、システム全体が保護されます。さらに、必要な権限のみを付与することで、ユーザーは役割に基づいて必要なツールにアクセスできるようになり、混乱やエラーが最小限に抑えられるため、業務効率が向上します。
特権の侵害とは何ですか?
権限の肥大化とは、ユーザーが現在の業務に必要な権限よりも多くのアクセス権限を徐々に取得していく現象であり、多くの場合、最小権限の原則に違反します。これは通常、組織が最初にすべての管理者権限を取り消した後、ユーザーが重要なレガシーアプリケーション、自社開発アプリケーション、または市販の既製アプリケーション(COTS)を実行できるように権限を再付与する場合に発生します。これらの権限が一度再付与されると、取り消されることはほとんどないため、過剰なアクセス権限が蓄積されてしまいます。
このような過剰なアクセスは、最小権限アクセス原則に反し、セキュリティ上の脆弱性を再び露呈させ、組織を脅威に対してより脆弱にします。権限の拡大に対処するには、最小権限アクセス制御の実装が不可欠です。最小権限アクセスモデルを遵守することで、組織はユーザーが必要最小限のアクセス権限のみを保持することを保証し、セキュリティリスクを低減し、全体的な保護を強化できます。
サイバーセキュリティにおける最小権限の原則とは何か

最小権限の原則 (PoLP) は、ユーザー、アプリケーション、またはシステムに、機能を実行するために必要な最小限のアクセス レベルのみが付与されることを保証する、サイバー セキュリティの基本的な概念です。この最小権限アクセスの原則に従うことで、組織は権限の偶発的または意図的な誤用リスクを大幅に軽減できます。
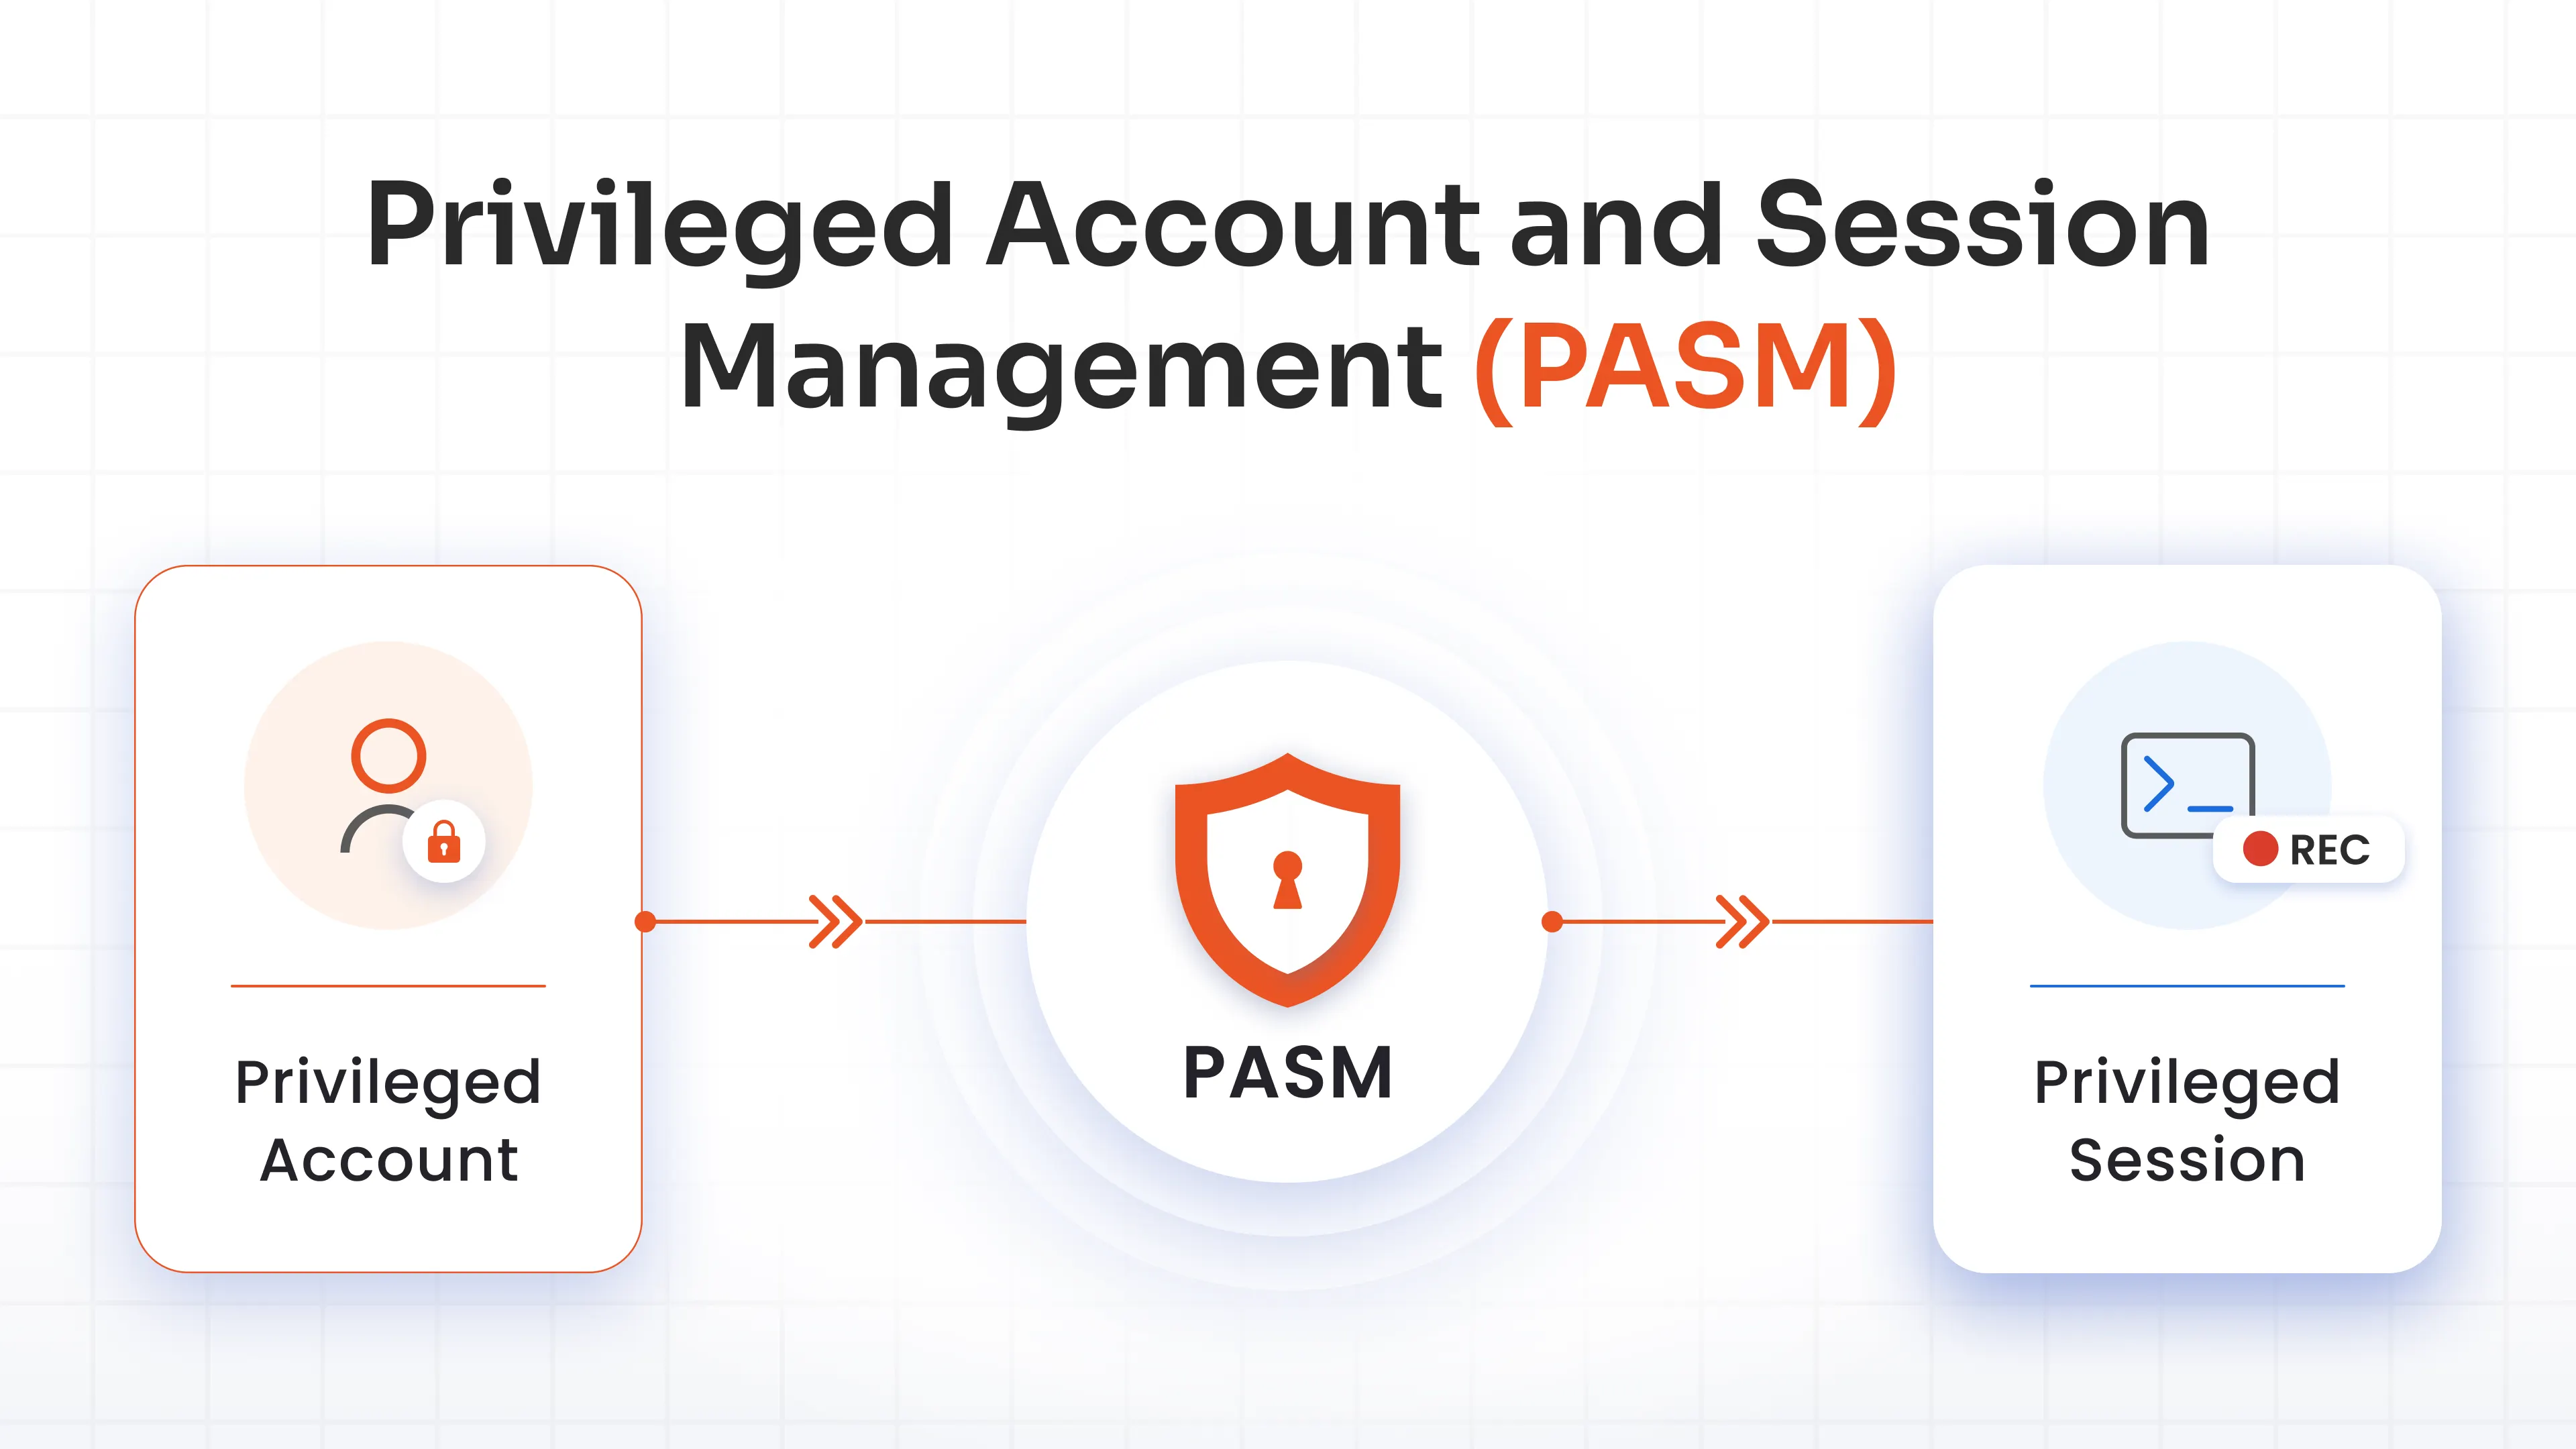
最小権限アクセス制御を実装することで、アクセス権限を制限し、潜在的な攻撃対象領域を最小限に抑え、セキュリティ全体を向上させることができます。特権アクセス管理(PAM)ソリューションは、PoLPの適用を自動化および効率化し、多様なシステム間での権限管理を容易にし、ユーザーが真に必要とするアクセス権限のみを保持することを保証します。このアプローチは、セキュリティを強化するだけでなく、アクセス権限の管理を簡素化し、より安全で効率的なIT環境を促進します。
最小権限の原則 (PoLP) はどのように機能しますか?

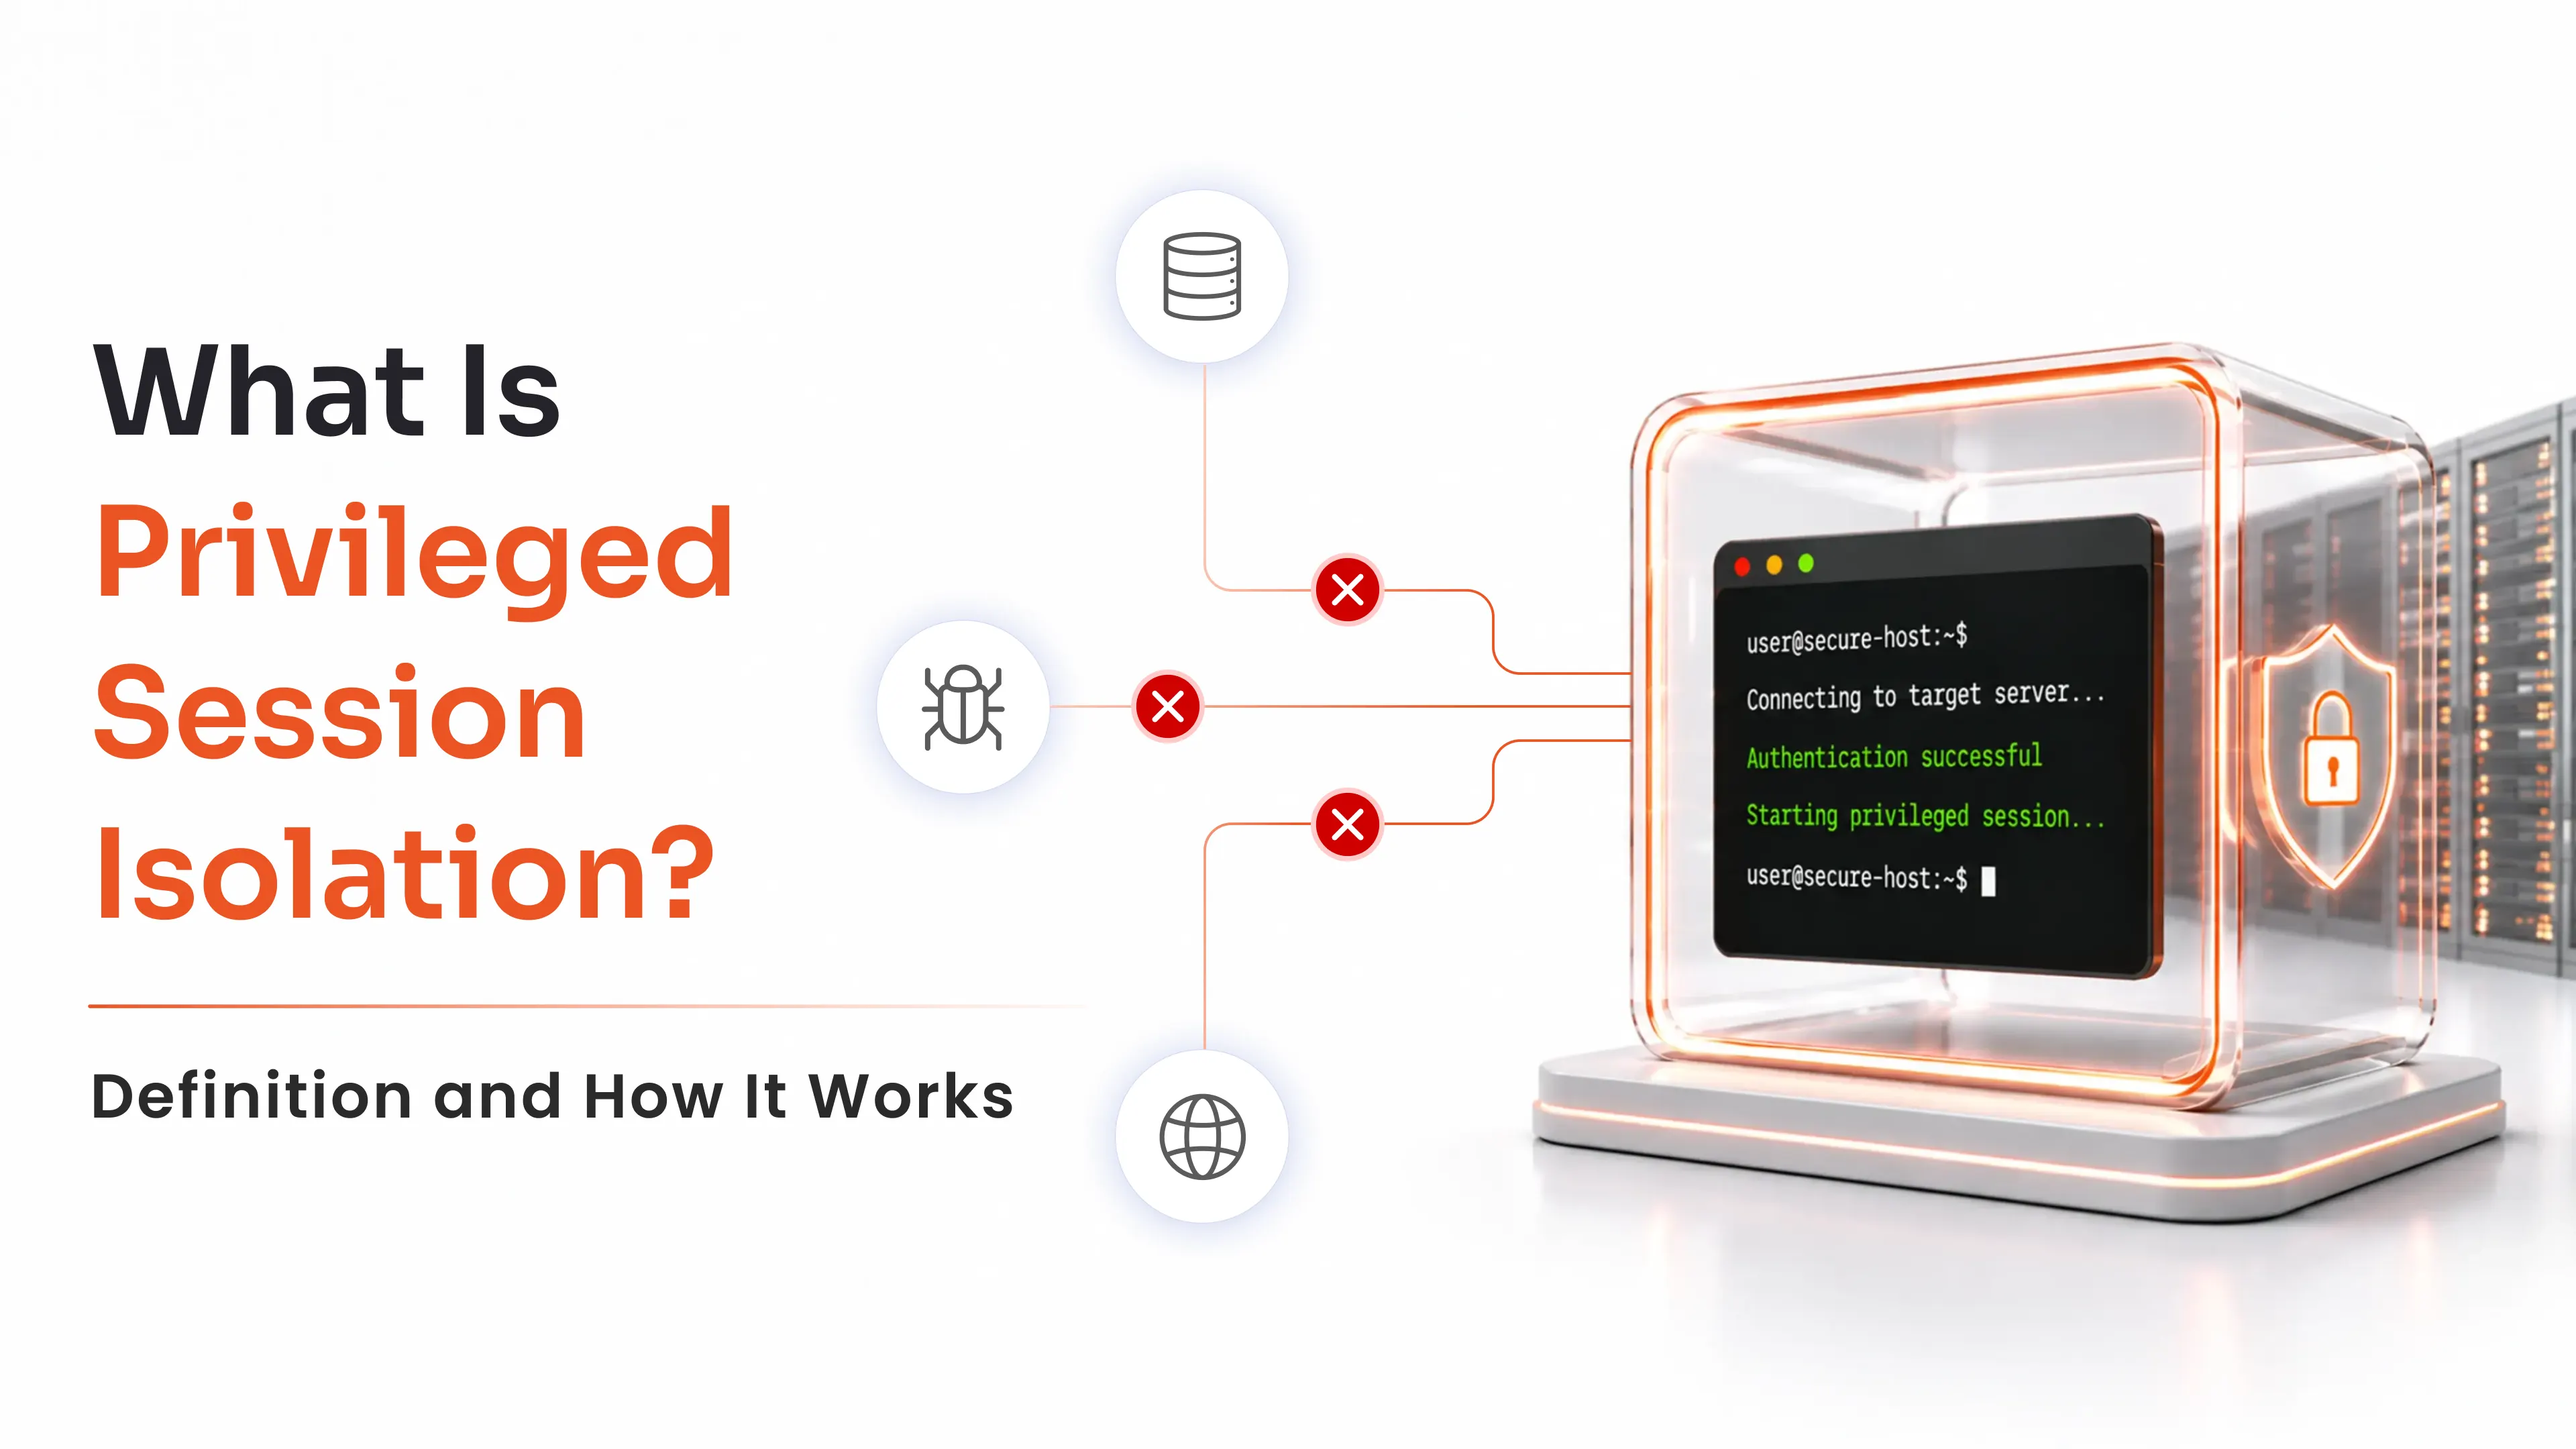
最小権限の原則(PoLP)は、ユーザー、アプリケーション、システムに対し、必要なタスクを実行するために最低限必要なアクセス権限のみを付与することで機能します。このアプローチは、潜在的な攻撃対象領域を制限することで、重要なシステムや機密データへの不正アクセスリスクを最小限に抑えます。PoLPは、侵害を発生源に封じ込めることで、セキュリティ侵害がシステム全体に広がるのを防ぎ、システム全体のセキュリティ体制を強化します。
PoLPと比較して、ゼロトラストネットワークアクセス(ZTNA)は「決して信頼せず、常に検証する」という前提に基づいて動作します。ZTNAは、ユーザー、デバイス、アプリケーションからのアクセス要求が、ネットワークまたは特定のリソースへのアクセスが許可される前に、継続的に検証および認証されることを保証します。このモデルでは、ユーザーとシステムを信頼リスクに基づいて分類し、分類に応じて異なるセキュリティ制御を適用します。たとえば、従業員、請負業者、サプライヤーは、それぞれ関連するリスクレベルに基づいて異なるアクセスポリシーを持つ可能性があります。
PoLP とゼロトラスト セキュリティ: 違いは何ですか?
PoLPとゼロトラストはどちらもアクセスを制限することでセキュリティを強化することを目的としていますが、そのアプローチは異なります。PoLPは、組織内での不正アクセスのリスクを低減するために、必要不可欠な権限へのアクセスを最小限に抑えることに重点を置いています。一方、ゼロトラストはさらに一歩進んで、ユーザーの過去の信頼レベルに関係なく、すべてのアクセス要求を継続的に検証します。
これらのモデルは相互に排他的なものではありません。実際、最小権限アクセス制御をゼロトラストアーキテクチャに統合することで、包括的なセキュリティフレームワークを提供できます。PoLPの最小限のアクセスを重視する考え方と、ゼロトラストの継続的な検証プロセスを組み合わせることで、組織は潜在的な脅威に対する防御を大幅に強化できます。
PoLP (PoL)は、組織内で配布される「キー」(アクセス権限)の数を制限します。ゼロトラストは、キーが使用されるたびに、徹底的にチェックおよび検証されることを保証します。
最小権限の原則が重要なのはなぜですか?
最小権限の原則(PoLP)は、ユーザー、アプリケーション、システムがそれぞれのタスクを実行するために必要な最小限のアクセス権限のみを持つように制限する、サイバーセキュリティの基本概念です。このアプローチは、組織のセキュリティ、安定性、コンプライアンスを向上させる多くの利点をもたらします。
最小権限の原則の利点
1. セキュリティの向上:注目すべき例として、エドワード・スノーデンのケースが挙げられます。彼は、実際の職務要件をはるかに超える管理者権限を利用して、数百万件ものNSAファイルを漏洩しました。この事件後、NSAは最小権限の原則を導入し、従業員の90%から高いアクセス権限を取り消すことで、内部脅威のリスクを大幅に軽減しました。
2. 攻撃対象領域の最小化: 2013年に発生したTarget社のデータ侵害事件は、もう一つの事例研究として挙げられます。この事件では、ハッカーが70万件もの顧客アカウントにアクセスしました。侵害は、過剰な権限を持つ空調設備業者を通じて発生しました。Target社はPoLP(保護原則)を遵守しなかったため、意図せず広範囲な攻撃対象領域を作り出してしまい、攻撃者に悪用されてしまいました。PoLPが実装されていれば、業者に与えられるアクセス権限は制限され、侵害を防ぐことができた可能性があります。
3. マルウェアの拡散抑制: PoLPを実装することで、マルウェアが最初にシステムに感染した特定の領域内にマルウェアを封じ込めることができます。ユーザーおよびシステムの権限を制限することで、マルウェアがネットワーク全体に拡散することがより困難になり、攻撃による全体的な影響を最小限に抑えることができます。
4. 安定性の向上:セキュリティに加えて、PoLPは変更や更新が特定のゾーンに限定されるようにすることで、広範囲にわたる混乱の可能性を制限し、システムの安定性に貢献します。
5. 監査対応力の向上:最小権限の原則に基づいて構築されたシステムは、監査範囲が自然と縮小されるため、監査が容易になります。さらに、多くの規制やコンプライアンス基準でPoLPの実装が求められており、コンプライアンス維持において重要な要素となっています。
教訓
NSA や Target などの組織は、PoLP の実装に失敗すると、壊滅的なセキュリティ侵害につながる可能性があることを示しました。しかし、これらの組織は、PoLP が適切に適用された場合の有効性も実証しました。スノーデン事件後に NSA が昇格権限を大幅に削減したことは、アクセス レベルを実際の職務要件に合わせることの重要性を証明しています。Target の経験は、重要なシステムへの第三者のアクセスを定期的に確認し、制限することの必要性を強調しています。
組織にPoLPを実装する方法

組織内で最小権限の原則(PoLP)を導入するには、アクセス権限を最小限に抑え、セキュリティを強化するための戦略的なアプローチが必要です。最小権限を効果的に導入する方法は以下のとおりです。
1. すべての管理者権限とローカル管理者権限の検出:まず、環境内のすべての管理者権限とローカル管理者権限を自動的に検出します。どの従業員、デバイス、サービスに特権アカウントが付与されているかを把握することは、情報セキュリティにおける最小権限の原則を遵守するために不可欠です。この手順は、特権セキュリティ侵害を防ぐために最小権限管理を強化する必要がある箇所を特定するのにも役立ちます。
2. すべてのデバイスとソフトウェアのインベントリを作成する:組織全体のすべてのデバイスとソフトウェアを徹底的にインベントリします。これにより、ソフトウェアの展開状況を把握し、潜在的なリスクを特定し、最小権限のセキュリティ原則への準拠を確保できます。ソフトウェアの出所を把握することで、信頼できるベンダーをより適切に管理し、不正なインストールを制限して、最小権限のアクセス原則に沿うことができます。
3. 権限を監視し、その使用状況を把握する:最小権限の原則を適用する前に、現在の権限を監視して、どのように使用されているかを確認します。積極的に高いアクセス権限を必要とする従業員と、過剰な権限を持つ可能性のある従業員を特定します。この理解に基づいて、不要な管理権限を最小権限アクセス制御モデルに沿ったポリシーに置き換えることで、最小権限の原則を適用し、ユーザーが業務遂行に必要な最小限の権限のみを保持するようにします。
4. 特権を自動化ポリシーに置き換える:環境の監査後、不要になったユーザーの特権を削減し始めます。引き続き高いアクセス権限が必要なユーザーについては、タスクをオンデマンドで昇格できる自動化ポリシーを実装します。このアプローチは、ユーザーが過剰な特権を持つことなく、必要最小限のアクセス権限のみを持つことを保証することで、最小特権の概念をサポートします。最小特権アクセスを特権アクセス管理(PAM)およびアプリケーション制御と統合することで、デバイス、サービス、アプリケーション全体にわたるアクセスを効果的に管理および保護し、最小特権のセキュリティ侵害のリスクを軽減できます。
ベストプラクティスと推奨事項
最小権限の原則(PoLP)を効果的に実装するには、組織内のアクセス権限を管理し、最小限に抑えるための戦略的なアプローチが必要です。システム全体で確実な最小権限アクセスを確保するためのベストプラクティスをいくつかご紹介します。
1. 権限監査を実施する:まず、既存のすべてのアカウント、プロセス、プログラムを監査し、それぞれの役割に必要な権限のみが付与されていることを確認します。この監査では、ユーザーアカウント、SSHキー、システムグループ、ハードコードされたパスワードなどを対象とする必要があります。
2. デフォルトのアクセス権限を最小限に設定する:すべての新規アカウントに対して、必要最低限の権限から開始します。管理者権限をデフォルトで付与するのではなく、特定のタスクに必要な場合にのみ、より高度なアクセス権限を付与します。
3.権限の分離を徹底する:標準アカウントと管理者アカウントを明確に区別します。高レベルのシステム機能と低レベルの操作を分離するようにしてください。この分離により、アクセスが制限され、セキュリティ侵害のリスクを軽減できます。
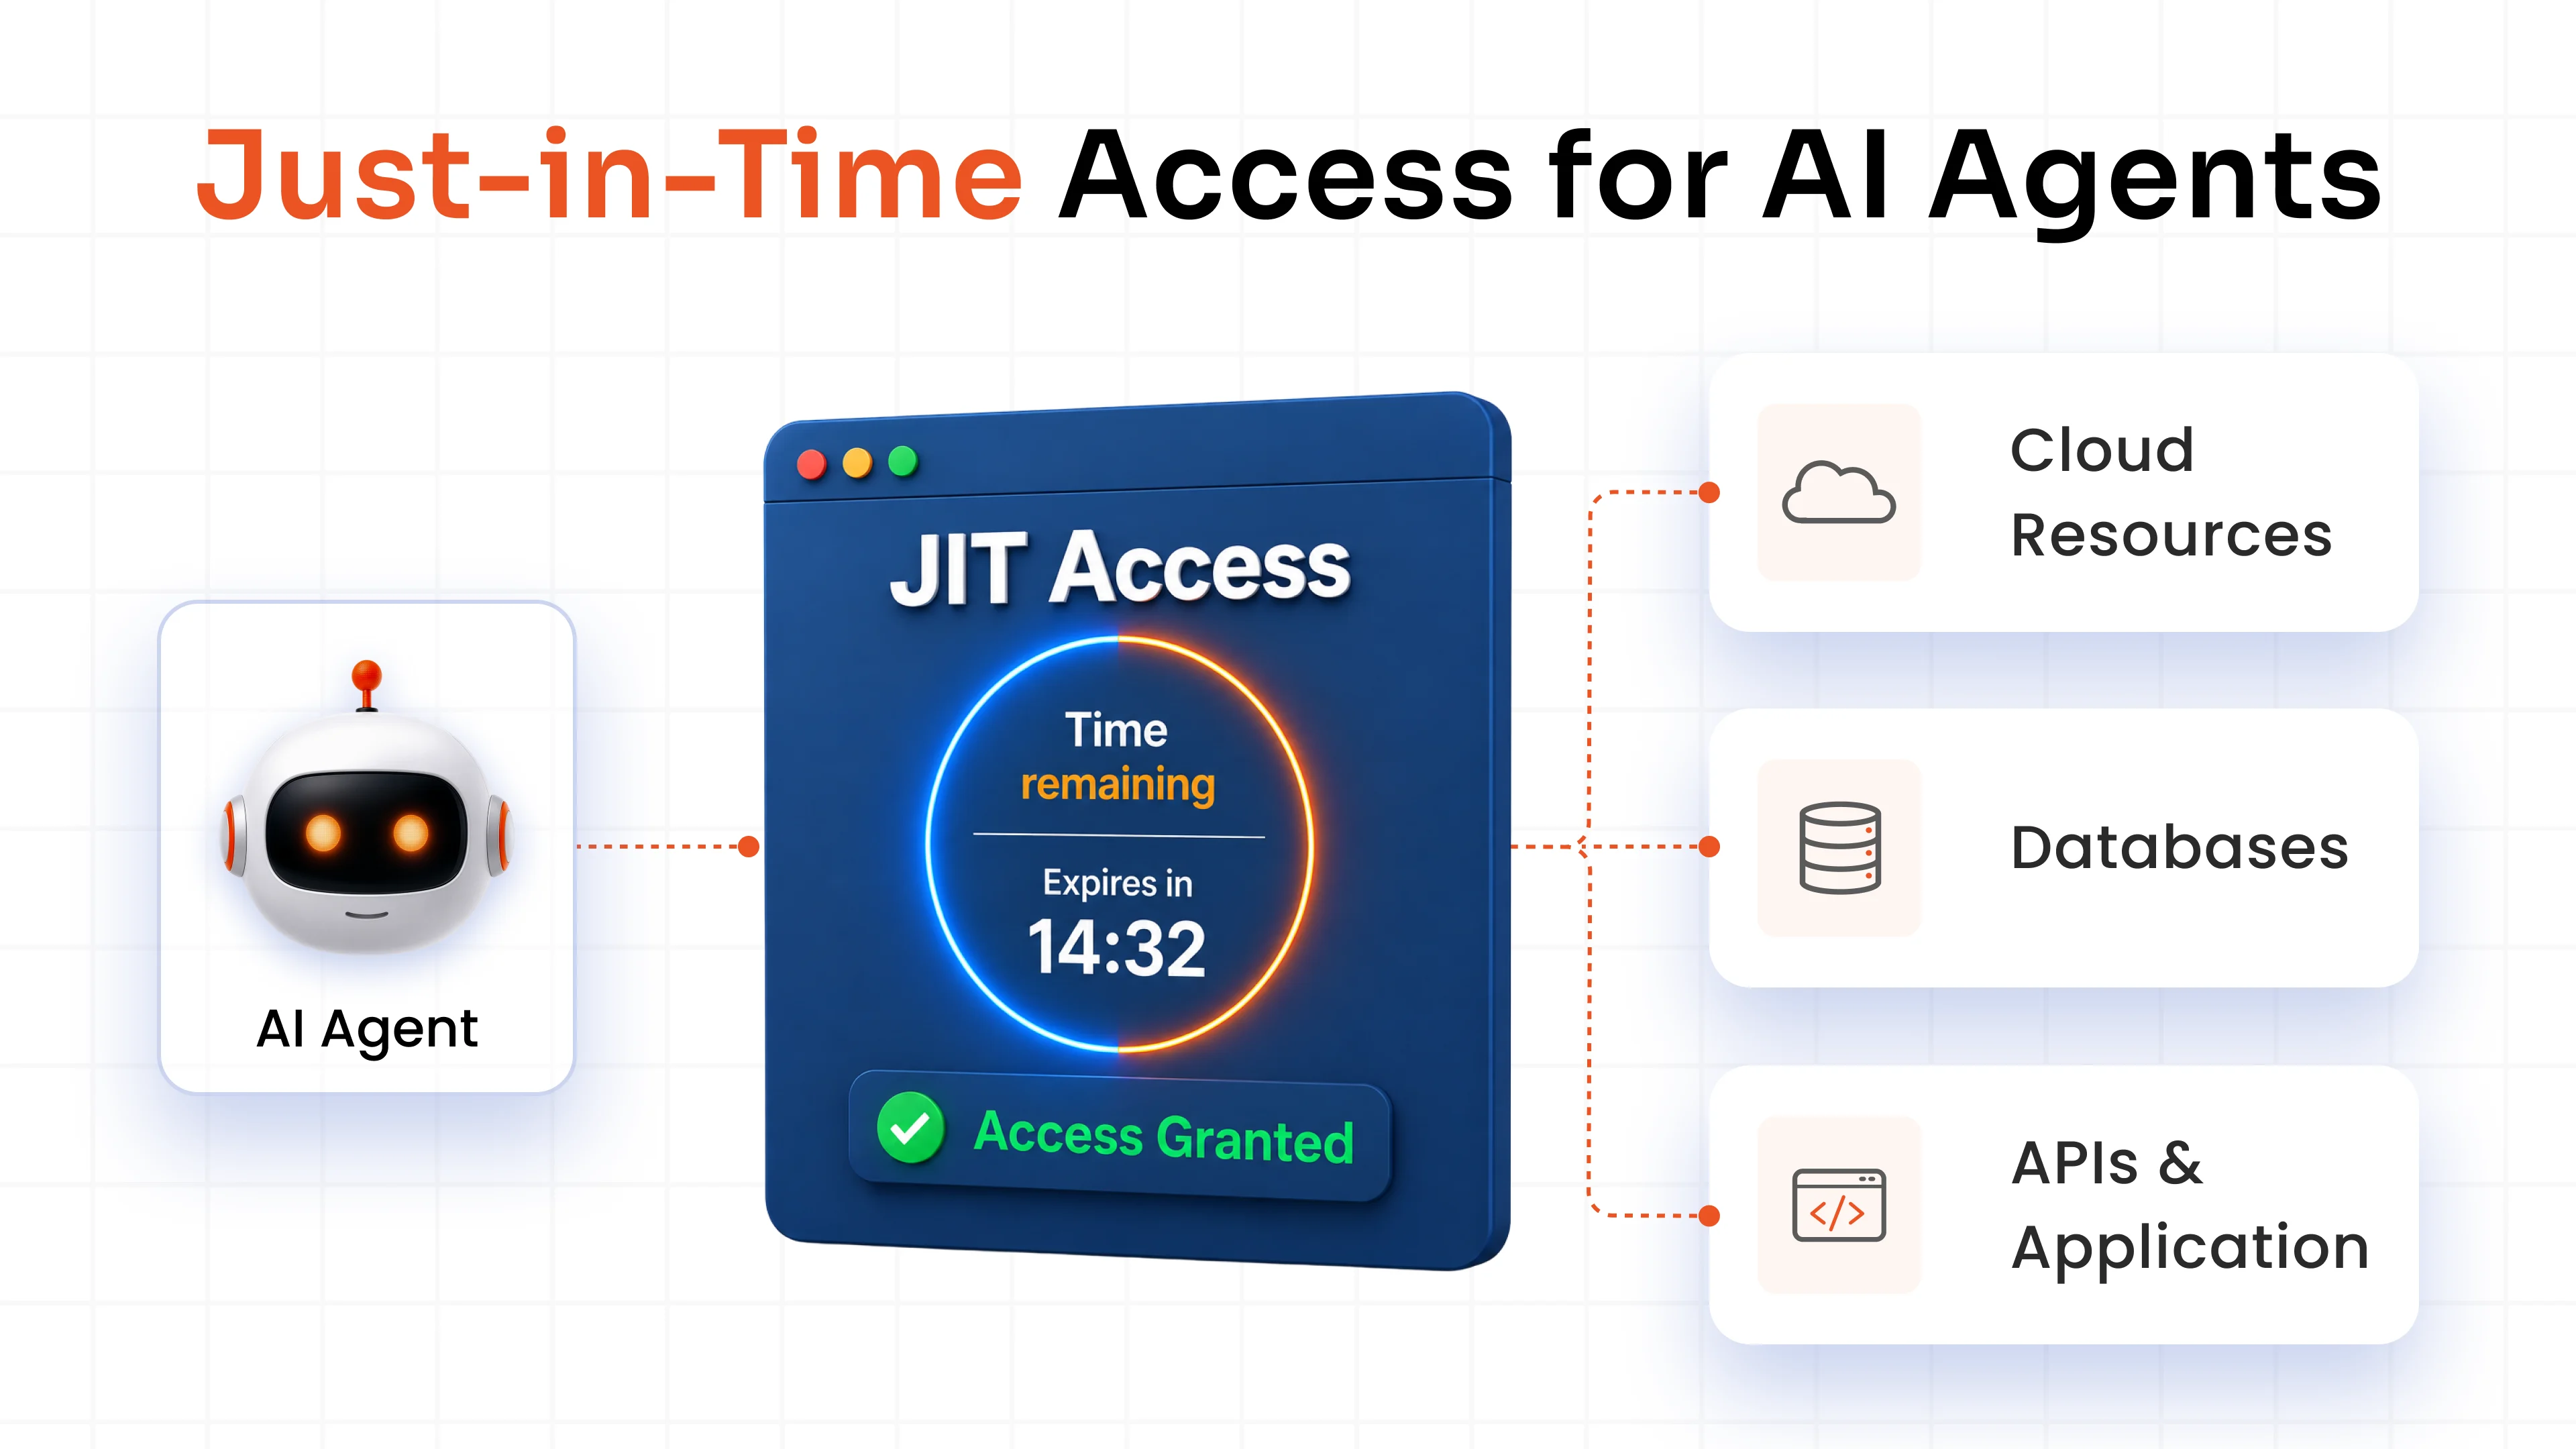
4. ジャストインタイム(JIT)権限の活用:必要な時だけ、かつ限られた期間だけ、高いアクセス権限を付与するジャストインタイム権限を実装します。このアプローチは、常時有効な権限や永続的な権限を排除することで、権限の悪用リスクを最小限に抑えます。
5.個々の行動を追跡可能にする:監視、監査、およびユーザーIDシステムを導入し、すべての行動が個々のユーザーに遡って追跡できるようにします。これにより、説明責任が強化され、特権的な活動に対する監視が強化されます。
6.権限の定期的な監査:不要なアクセス権限の蓄積を防ぐため、権限を定期的に見直し、更新してください。これにより、ユーザー、アカウント、およびプロセスが必要な権限のみを保持することが保証されます。
7. エンドポイントの管理者権限を削除する:デフォルトでは、すべての従業員に標準ユーザー権限を割り当てます。特定のタスクやアプリケーションに必要な場合にのみアクセス権限を昇格させ、攻撃対象領域を縮小するために、機密性の高いサーバーから管理者権限を完全に削除することを検討してください。
8. システムとネットワークのセグメント化:信頼度、ニーズ、権限セットに基づいて、システムとネットワークをセグメントに分割します。このセグメンテーションにより、侵害の拡散リスクを抑制し、セキュリティを強化できます。
9. 使い捨て認証情報の導入:パスワード管理ツールを使用して、特権アカウント用の使い捨てパスワードを生成し、特定のタスクのためにチェックアウトした後、すぐに破棄します。これにより、漏洩した認証情報が再利用されるリスクを軽減できます。
10. ハードコードされた認証情報の置き換え:特にDevOpsおよびCI/CD環境では、静的でハードコードされた認証情報を、安全なパスワード保管庫から動的な秘密情報を取得するAPIに置き換えます。
11. 境界を超えて最小権限を拡張する: 最小権限のアクセス制御を内部だけでなく、ベンダー、請負業者、リモートアクセスセッションにも適用し、外部ユーザーも厳格なアクセス制限を遵守するようにします。
12. 特権アクセスの分析と報告:共有管理者アカウント、サービスアカウント、クラウドアカウントなど、すべての特権アカウントを継続的に監視し、報告します。徹底した監視を維持するため、監査ではキー入力や画面操作などの詳細なアクティビティを記録する必要があります。
結論
組織のセキュリティ体制を強化するには、最小権限の原則(PoLP)の導入が不可欠です。各ユーザー、アプリケーション、システムに必要なアクセスのみに制限することで、不正アクセス、権限の悪用、セキュリティ侵害のリスクを大幅に軽減できます。miniOrangeの特権アクセス管理(PAM)ソリューションは、PoLPの適用を自動化・効率化し、多様なシステムにおける権限の管理とセキュリティ確保を容易にします。これにより、防御体制が強化されるだけでなく、業界標準への準拠が保証され、運用効率も向上します。miniOrange PAMでPoLPを導入することで、組織は堅牢で安全かつ適切に管理されたIT環境を実現できます。

コメント