
Zero Standing Privileges (ZSP) とは何ですか?
ゼロスタンディング特権(ZSP)とは、人間または機械のIDやアカウントに、デフォルトで永続的かつ常時有効な特権アクセス権限を与えないセキュリティ原則です。代わりに、特権は必要な場合にのみ、特定の目的のために、特定の期間だけ付与され、その後自動的に取り消されます。ZSPは、ジャストインタイム特権アクセス管理システムをさらに発展させたものであり、真の最小特権を実現するために一歩踏み込んだものです。
ZSPの一般的な例としては、建物内のすべての部屋のマスターキーを常に持っている場合と、特定の部屋の鍵をリクエストし、それを使用し、使用後すぐに返却する場合との違いが挙げられます。
ゼロスタンディング特権が重要な理由とは?
多くの組織では、各システムに対して個々のユーザーに「常時接続」権限を割り当てて運用しています。このような永続的な常時接続アクセス権限は、内部脅威やデータ漏洩につながる可能性があります。
ZSPは、承認されたアクセス権限が事前に割り当てられることはなく、特定のタスクに対して必要な期間のみ自動的に割り当てられることを保証します。このアプローチにより、特権の悪用機会が制限され、攻撃対象領域が大幅に縮小されます。ZSPは、特権の範囲が安全に限定され、有効期間が短いことを保証することで、データ漏洩、不正なデータアクセス、その他のセキュリティ違反につながる可能性のあるアクセス権限の蓄積を防ぎます。このアプローチは、厳格なアクセス制御基準を適用することで、セキュリティプロトコルを強化し、コンプライアンスをサポートします。
資格保有の特権に伴うリスク
- 過剰アクセスリスク: 常時有効な権限は、監視されないままITリソースへのアクセスを可能にするため、認証情報が漏洩した場合に脆弱性となり、攻撃者にシステムへの無制限の侵入を許してしまう。
- 永続的なアクセスに関するセキュリティ上の問題点: 特にリモートワークが普及しつつあるIT環境においては、誰が何にアクセスできるかを常に監視する必要性があり、そのためには継続的な管理が不可欠であり、セキュリティ上の見落としにつながる可能性がある。
- 横方向の動きのリスク増加: 特権を侵害した場合、攻撃者は侵害された認証情報を使用してネットワーク内で横方向に移動し、機密領域にアクセスして権限を昇格させることができ、それによって侵害による潜在的な被害を増幅させることができます。
- アクセス管理におけるリソースの浪費: 新規採用者や退職者に対するアクセス権の継続的な付与と削除は、組織のリソースを過剰に消費し、情報漏洩につながるエラーが発生する可能性を高める。
- 従来のPAMソリューションの不十分さ: 従来の特権アクセス管理ソリューションでは、認証情報が漏洩した場合の侵害を十分に防ぐことができない場合が多く、リソースへのアクセスを必要最小限に制限するゼロスタンディング特権のアプローチの必要性が浮き彫りになっています。
ジャストインタイム アクセス モデルとは何ですか?
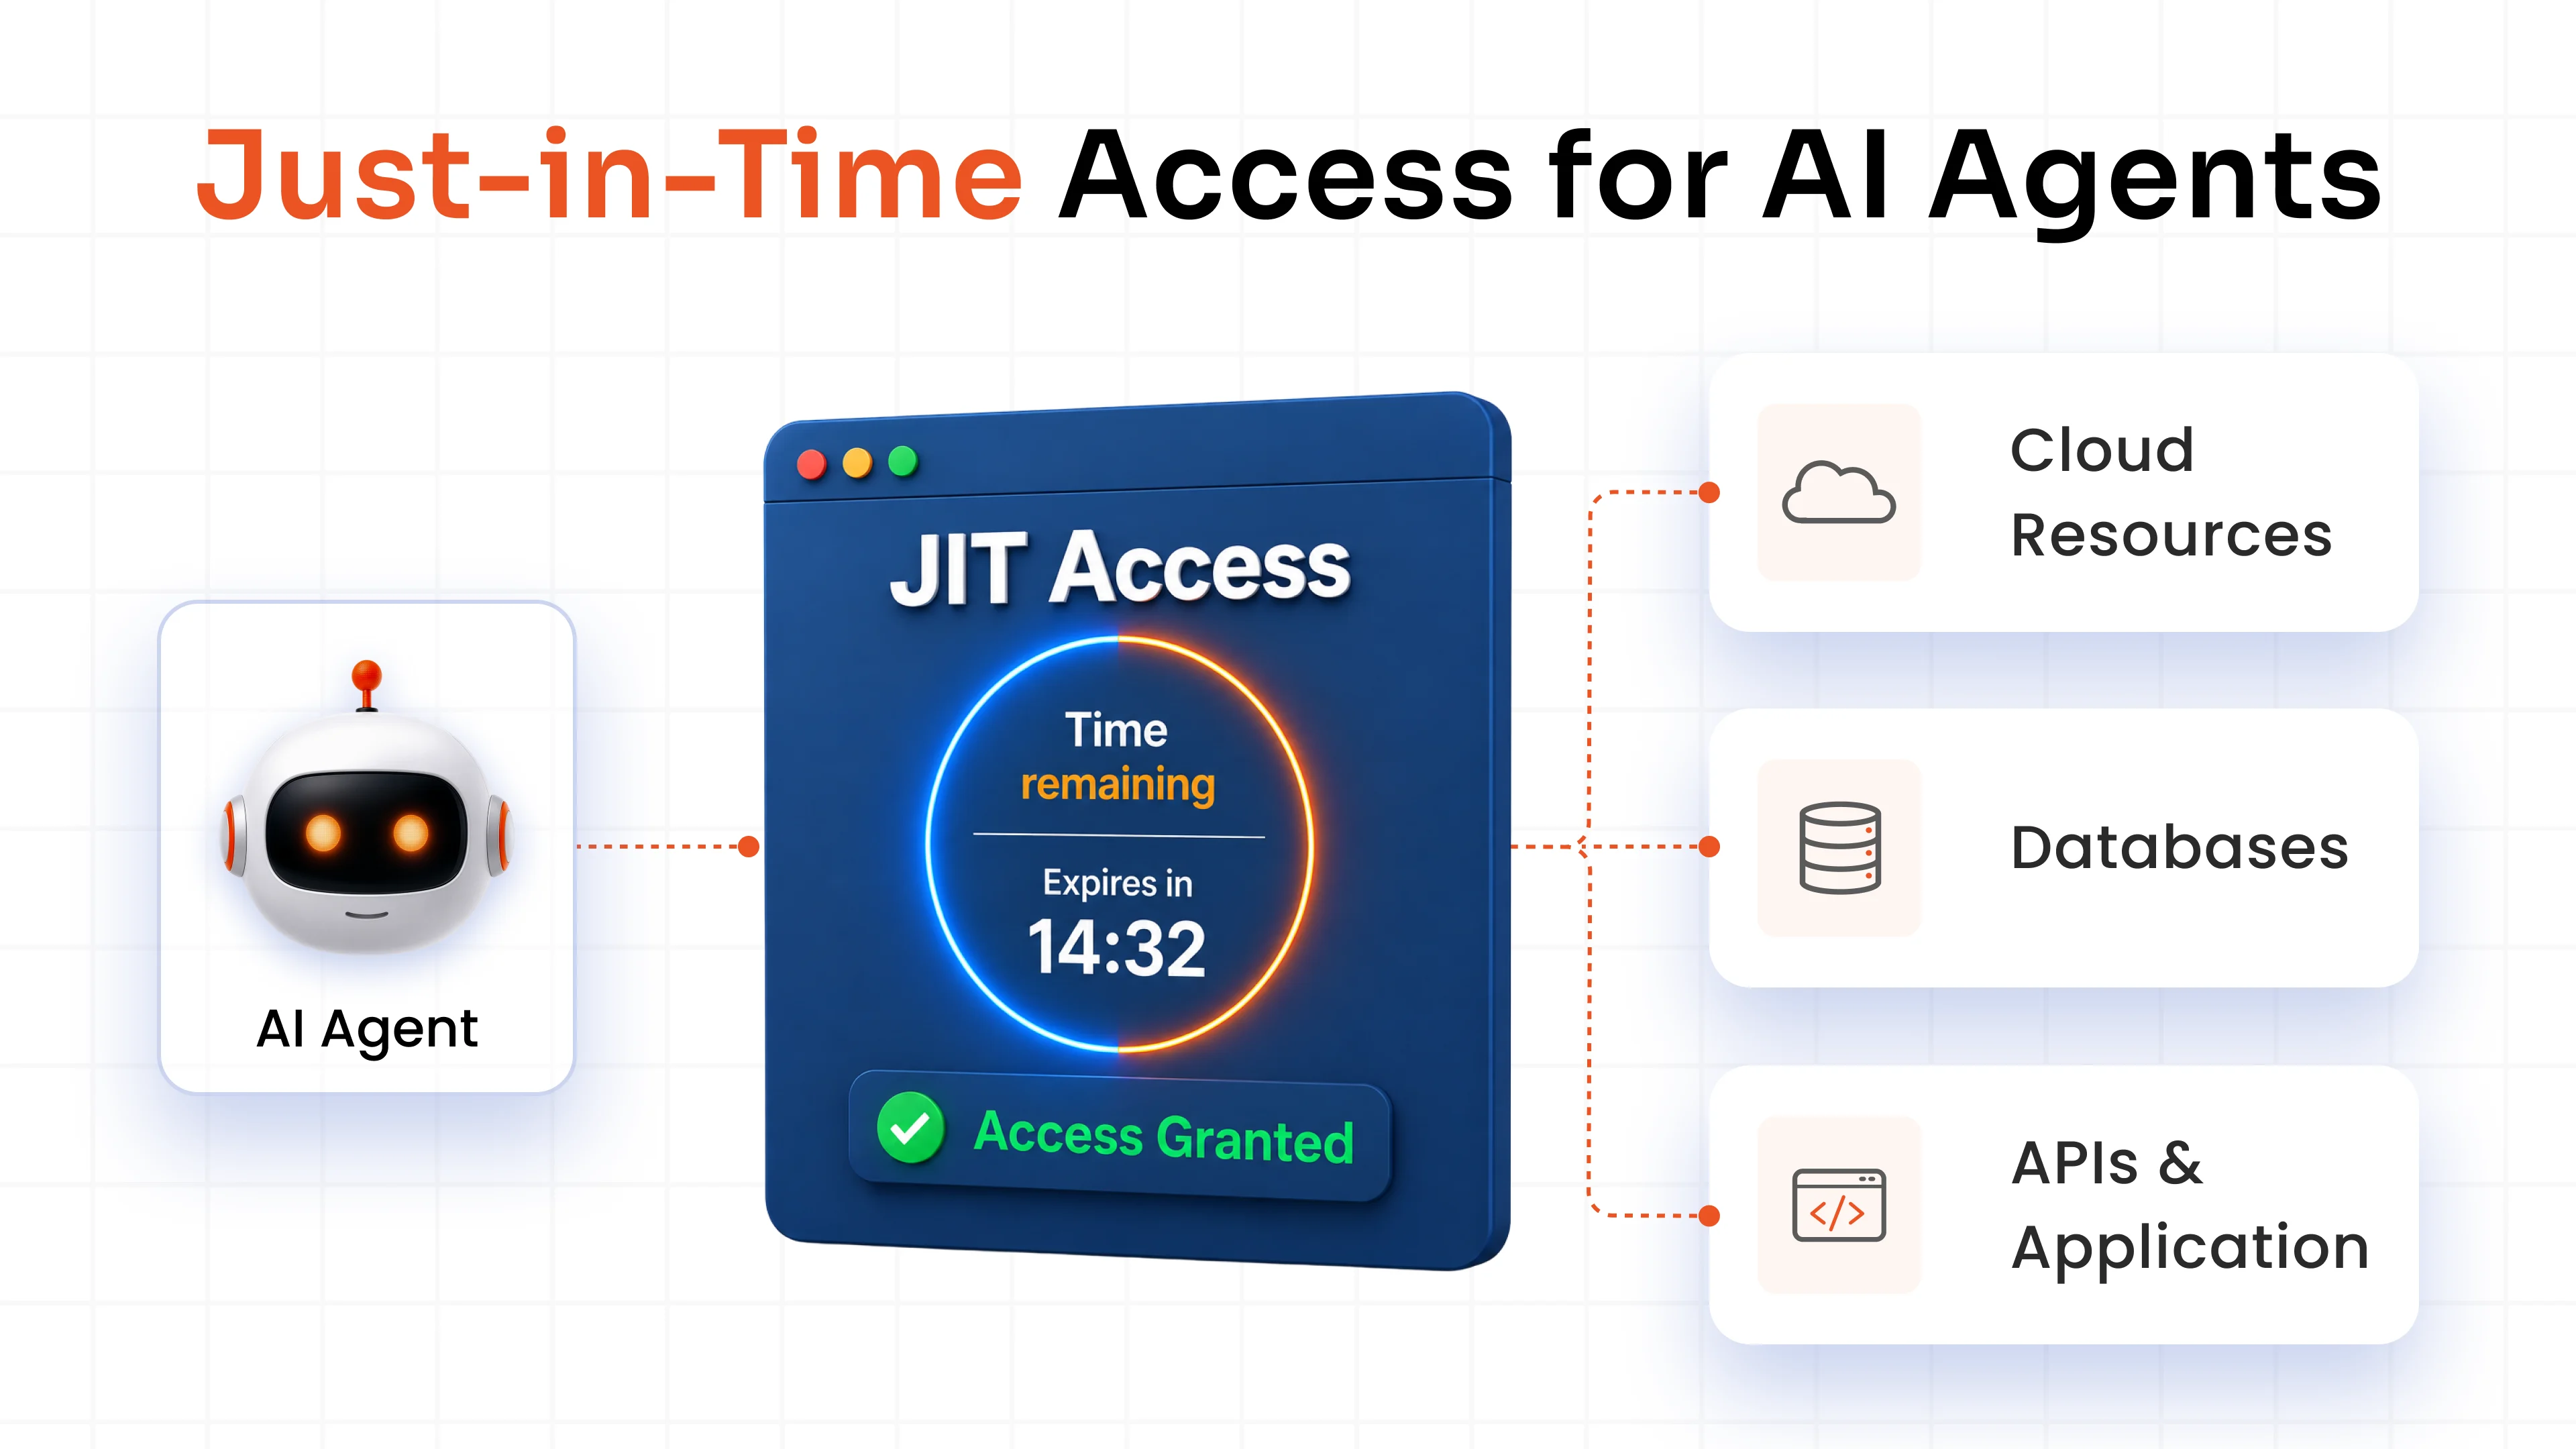
ジャストインタイム(JIT)アクセスモデルは、特権アクセス管理(PAM)のためのリアルタイム戦略であり、特権の有効化を必要な瞬間のみに限定します。JITは、無期限に「常時オン」のアクセスを許可するのではなく、行動や状況に応じたパラメータに基づいて時間ベースの制限を適用します。特権は正当なニーズが発生したときにのみ有効になり、そのニーズが満たされるとすぐに無効になります。
JITアクセスの仕組み
PAMプログラムは、主に3つのメカニズムを通じてJITアクセスを実現します。
- JITグループ会員資格: ユーザーは、タスクの実行期間中のみ一時的に特権グループに追加され、その後自動的に削除されます。
- JITアカウントの作成: 特権アカウントまたはロールは、特定の要求に応じてオンデマンドで作成され、その後削除されます。
- JITアカウントの有効化: 既存の管理者アカウントがユーザーに対して一時的に有効化され、タスクが完了すると無効化されます。
JITモデルを導入すると、管理者権限の扱い方が変わります。例えば、標準的な環境では、管理者は週を通して24時間365日、合計168時間、継続的にアクセスできる場合があります。
ただし、JIT を使用すると、特定のタスクや運用要件に基づいて、このアクセスを 1 週間あたり数時間、または数分に制限できます。この制限により、アクセス権が動的に、必要な場合にのみ提供されるようになります。
ゼロトラストと最小権限のどちらが良いか?
ゼロトラストと最小権限の原則は、アクセスリスクを最小限に抑えることに重点を置いたサイバーセキュリティにおける2つの基本的な概念ですが、そのアプローチと重点の置き方が異なります。
ゼロトラストは「決して信頼せず、常に検証する」という原則に基づいて動作します。つまり、ネットワークの内外を問わず、何も自動的に信頼することはありません。ゼロトラストでは、アクセス要求の発信元やアクセス先のリソースに関わらず、すべてのアクセス要求に対して検証を要求します。セキュリティは、エントリーポイントだけでなくセッション全体を通して維持されるよう、継続的な認証と認可チェックが行われます。
一方、最小権限の原則とは、ユーザーのアクセス権限を業務遂行に必要最低限のものに限定することです。アカウントが侵害された場合に発生する可能性のある損害を最小限に抑えることに重点を置いています。必要最低限のアクセス権限のみを提供することで、セキュリティ侵害のリスクと影響を軽減します。
ゼロトラストは、ネットワークセキュリティに対するより広範で包括的なアプローチであり、資産とユーザーアクセスのセキュリティ状態を常に検証する一方、最小権限の原則は、ユーザーが必要とする以上のアクセス権限を持たないようにすることに重点を置いています。どちらのアプローチも、ユーザーの身元と状況に基づいてアクセスを制御することでセキュリティを強化することを目的としていますが、デジタル環境を保護するためにその原則を適用する方法は若干異なります。
ゼロスタンディング特権をどのように実装しますか?
ZSPの導入は、一度設定すれば完了するものではなく、継続的な取り組みです。組織は、真のZSP体制を実現するために、構造化されたワークフローを構築し、厳格なアクセス制御を実施し、適切なツールを統合する必要があります。
- 時間、権限、承認(TEA)を管理する アクセス期間、付与される権限、およびリクエストの承認方法を明確に定義します。セッション期間はタスクに合わせて設定し、固定された一律の期間にすべきではありません。ワークフローの中断を避けるため、承認プロセスはSlackやServiceNowなど、チームが既に利用しているツールを使って自動化する必要があります。
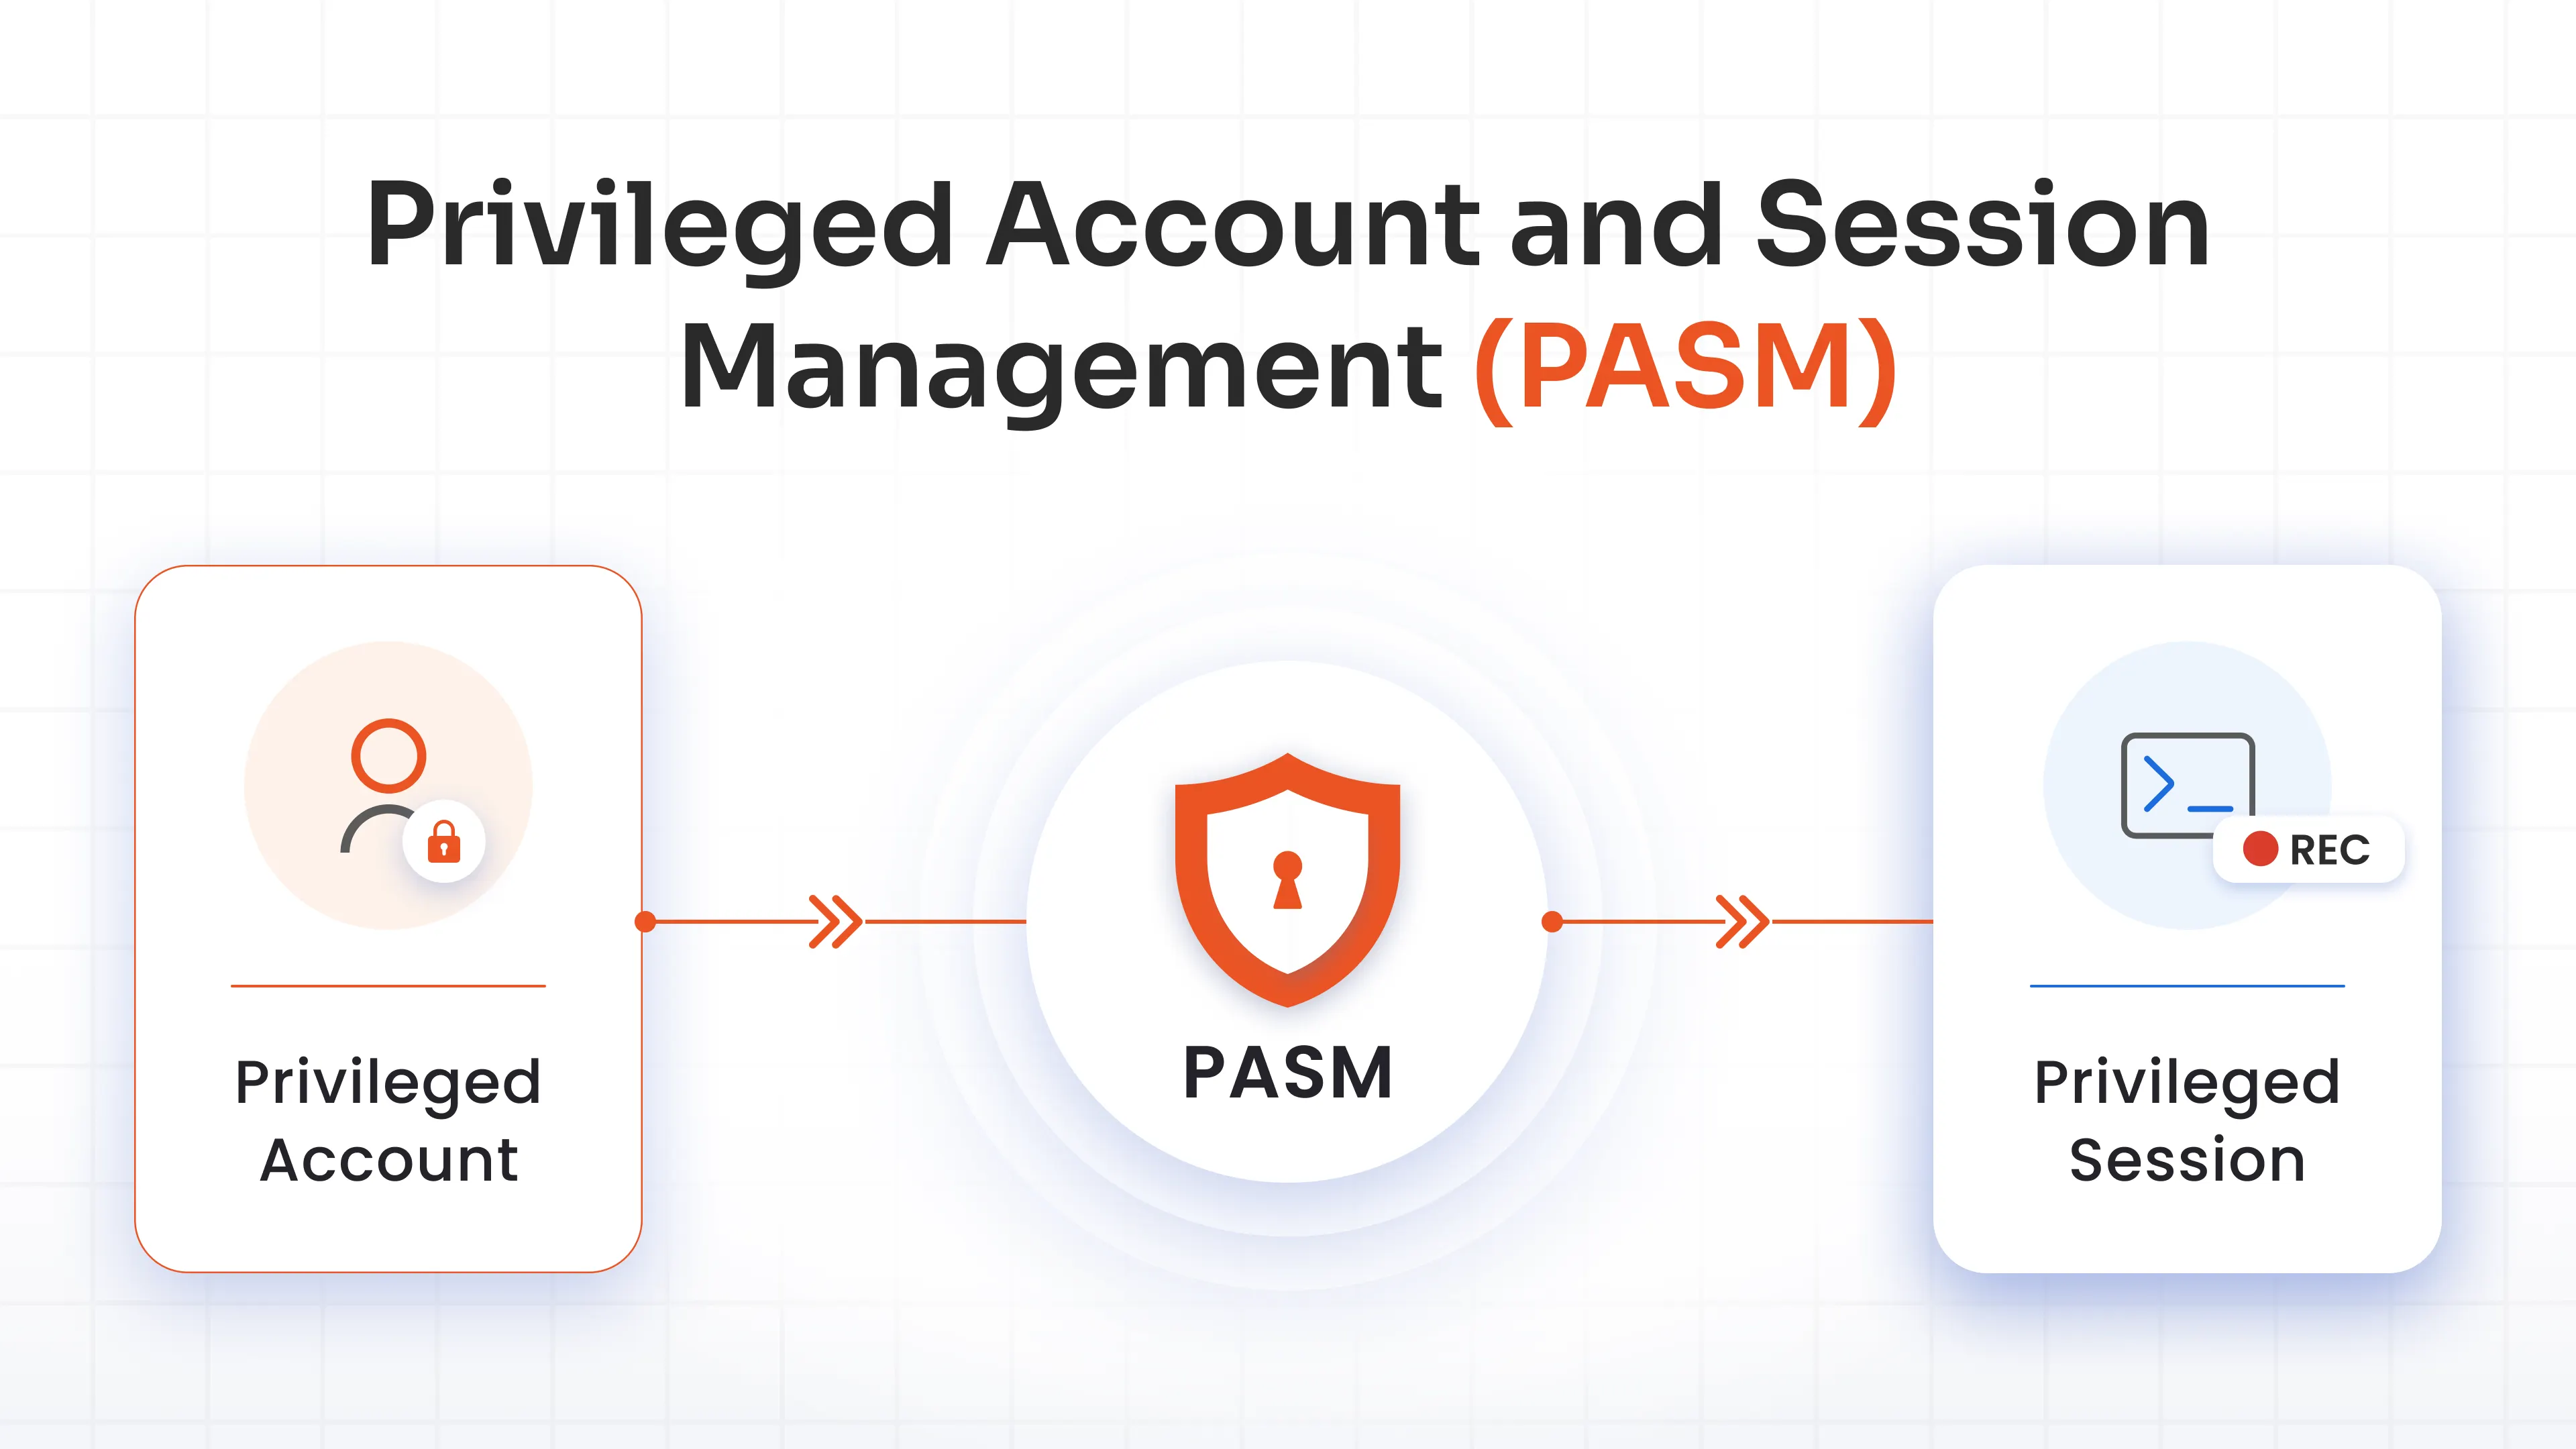
- ジャストインタイムアクセスワークフローを構築する すべてのアクセス要求は、手動管理者介入なしにログに記録され、ポリシーに基づいて評価され、自動的にプロビジョニングされる必要があります。 miniOrange JITアクセス管理 これは、あらゆるZSP実装における運用上の基盤となるものです。
- 属性ベースまたはロールベースのアクセス制御を使用する ユーザーが定義された基準、役割、デバイスの状態、場所などを満たした場合に自動的にアクセスを許可するポリシーを設計します。これにより、手作業によるボトルネックが軽減され、アクセス決定の一貫性と監査可能性が確保されます。
- 静的認証情報を排除する 長期間有効な常時接続の認証情報を、セッションごとに期限切れになる一時的なシークレットに置き換えます。共有情報を保存してローテーションします。 特権アカウント 認証情報は、万が一漏洩した場合でも情報漏洩のリスクを最小限に抑えるため、秘密保管庫を通して保管する。
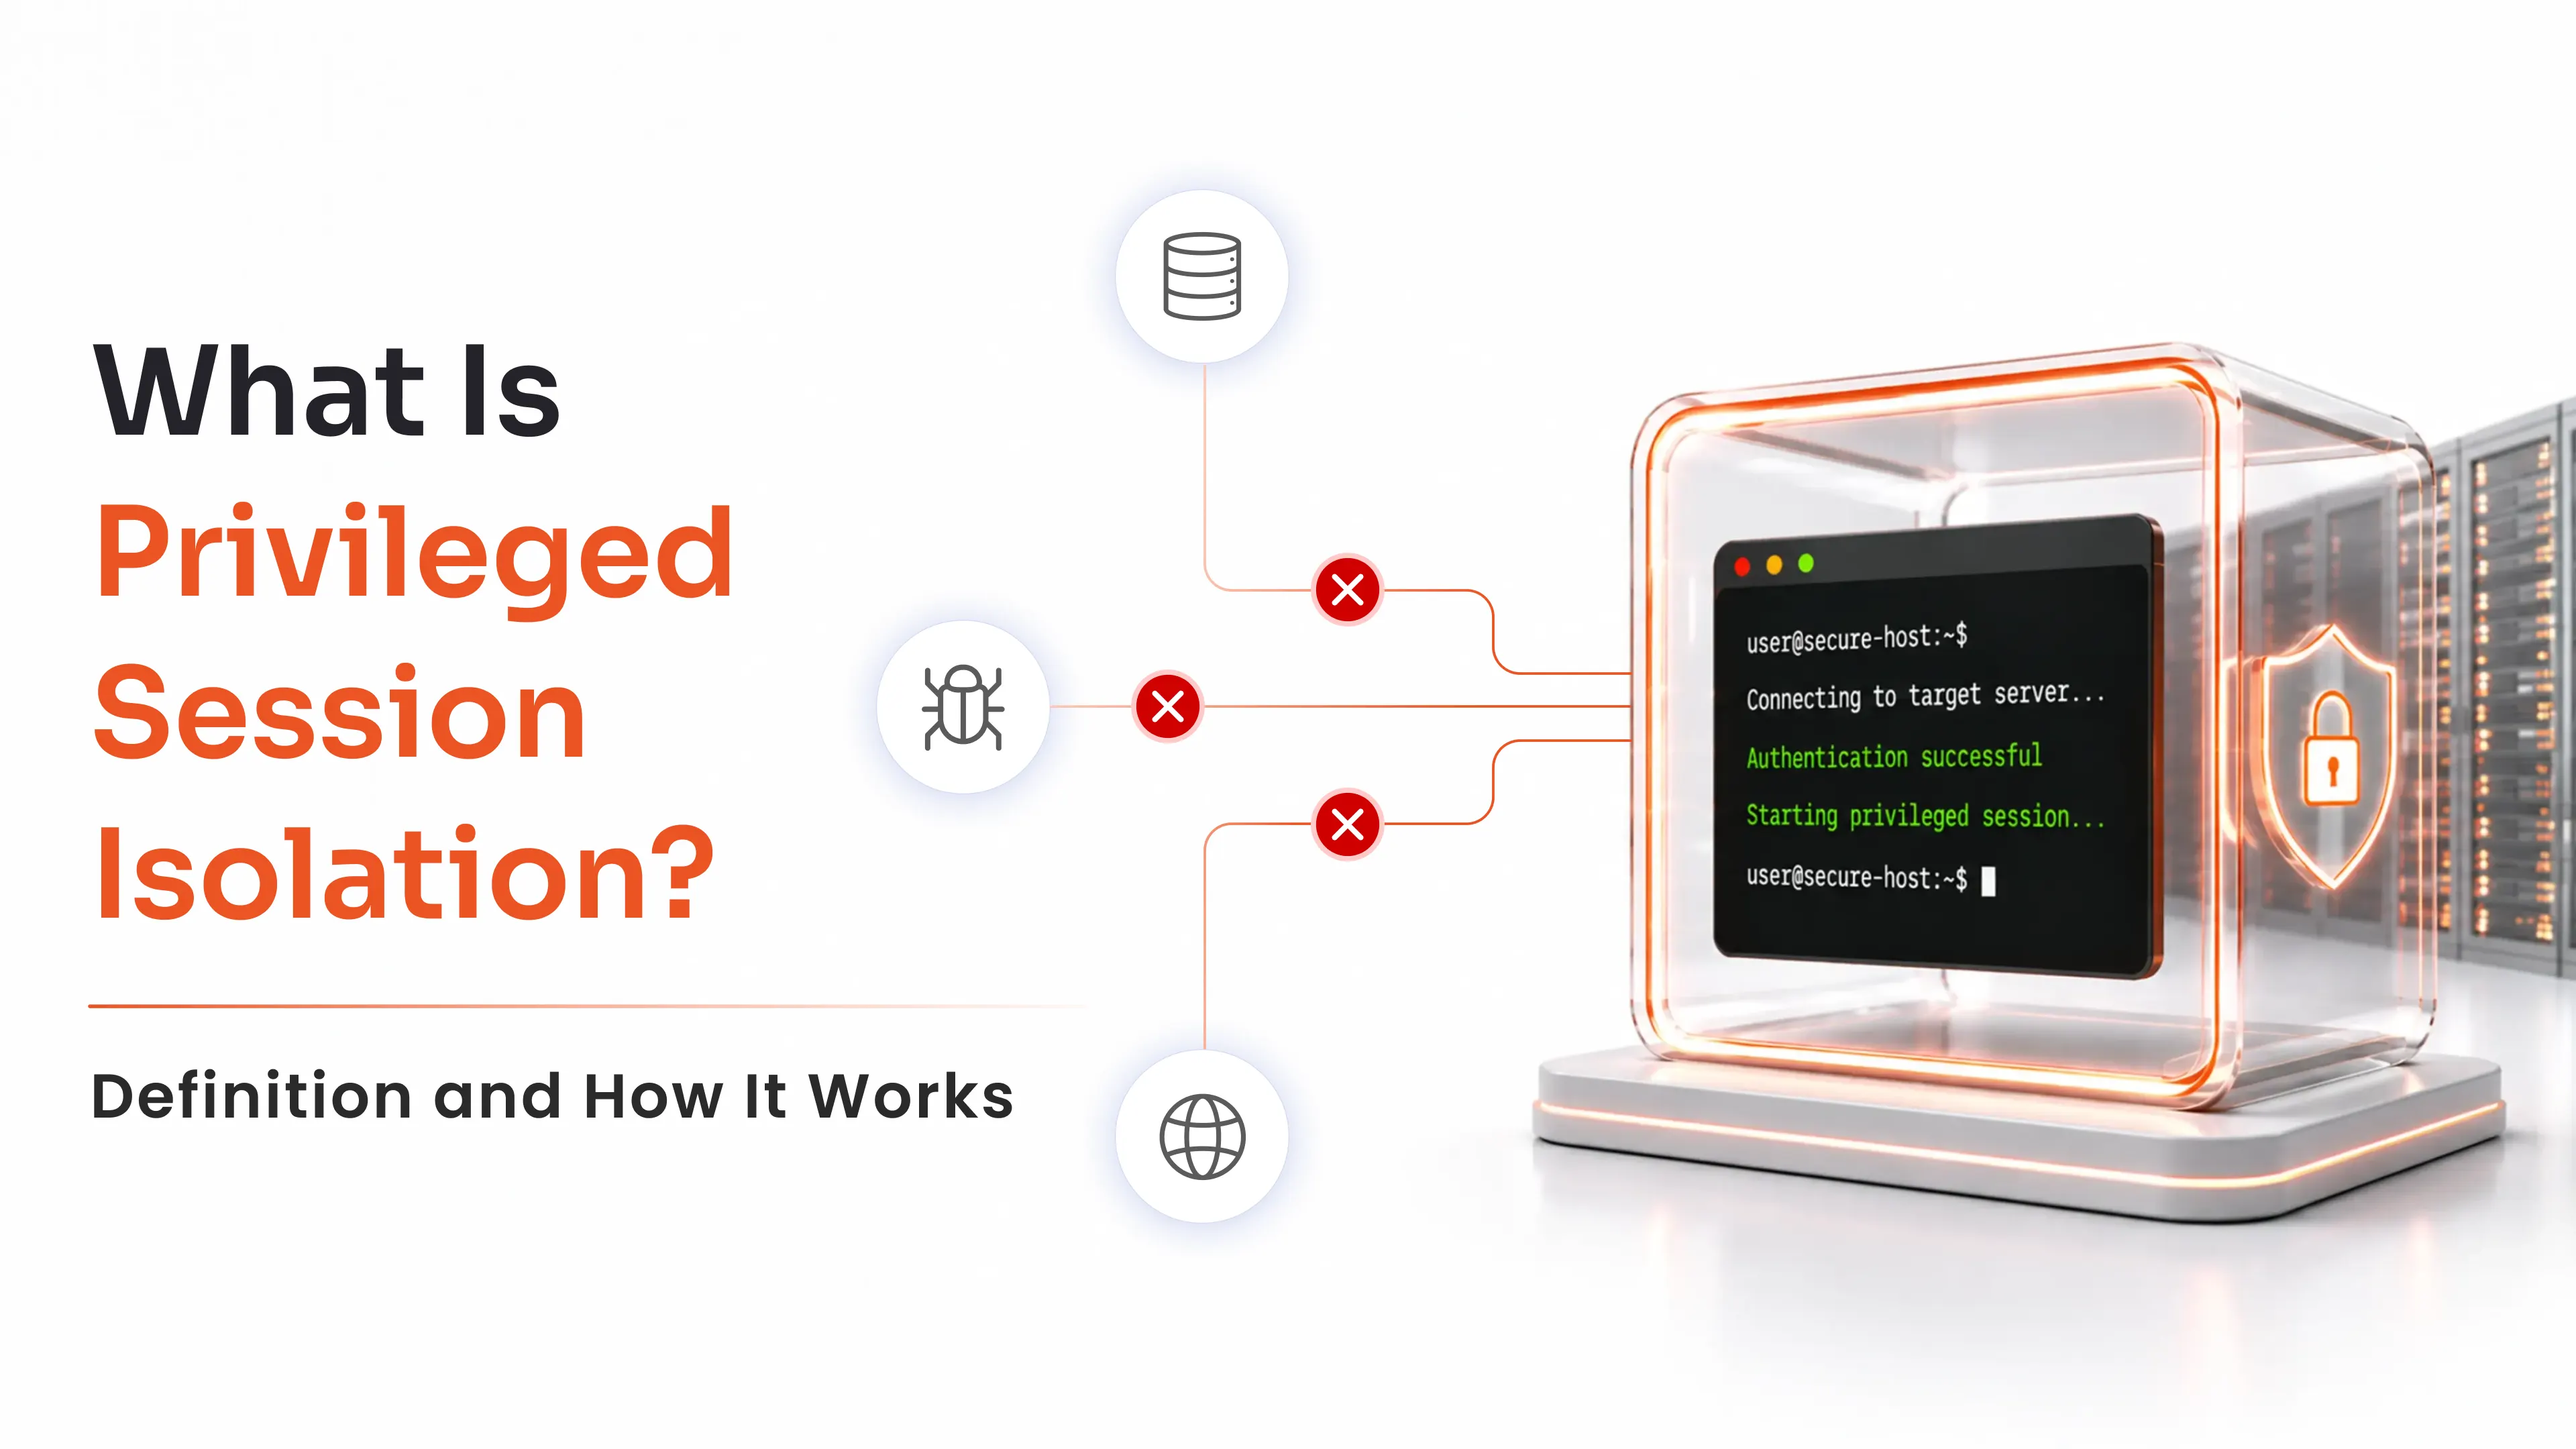
- すべてのアクセスを監視、記録、監査する すべてのセッションをイベント記録し、異常をリアルタイムで検出し、完全な監査証跡を保持します。これにより、迅速なインシデント対応が可能になり、SOC 2、HIPAA、PCI-DSSなどのフレームワークにおけるコンプライアンス報告が簡素化されます。
- ゼロトラスト戦略にZSPを組み込む ZSPは、MFA、ネットワークセグメンテーション、IDガバナンスといった多層防御と組み合わせた、より広範なゼロトラスト体制の一部として最も効果を発揮します。単一の制御だけでは不十分であり、多層防御によって、個々のレイヤーが突破された場合でも侵害を封じ込めることができます。
miniOrange PAMによるゼロスタンディング権限の実装
miniOrange PAMは、最新の特権アクセス管理ソリューションを搭載し、組織の重要なリソースに対するIDベースのクラウドファーストなアクセス制御を提供します。miniOrange PAMは、ZSPアーキテクチャをサポートする主要なアクセス制御システムとして認められています。これにより、チームは必要なときに正確にアクセス権限を付与できるようになり、生産性を損なうことなくセキュリティを強化できます。すべてのアクセスはユーザーIDに基づいて監視および付与され、ゼロスタンディング特権とジャストインタイムアクセスの原則を活用することで、不正アクセスのリスクを最小限に抑え、データ漏洩の脅威を大幅に軽減します。
miniOrange PAMの30日間無料トライアルを今すぐ開始して、ゼロスタンディング権限とジャストインタイムアクセスをいかに簡単かつ効果的に実装できるかを実際に体験してください。
コメント