
今日の急速に変化する分散環境では、従来の境界防御が機能しなくなるため、ゼロトラスト・セキュリティはコンピュータの保護方法を急速に変えつつあります。最近の調査によると、ゼロトラスト・セーフガードを導入している企業は、侵害による被害を最大50%削減し、攻撃者の横方向の移動を阻止できることが示されています。継続的なID検証、多要素認証、マイクロセグメンテーションに基づくこのモデルは、すべてのユーザー、デバイス、そしてIDおよびアクセス管理リクエストをリアルタイムで確実にチェックします。リモートワークによってサイバーエクスポージャーが300%以上増加し、クラウドの利用が過去最高に達している今、これは非常に重要です。
ゼロトラストを実現するために、miniOrangeのようなツールを活用するセキュリティリーダーが増えています。データによると、ゼロトラストを導入しているユーザーの約70%が、脅威の封じ込め効果を実感しています。miniOrangeは、コンテキストベースの認証と強力なMFAによってセキュリティを強化します。この詳細かつ柔軟な方法は、重要な資産を保護するだけでなく、ユーザーの利便性も向上させ、プロアクティブなサイバーセキュリティの新たなベンチマークを確立します。
ゼロトラストとは?
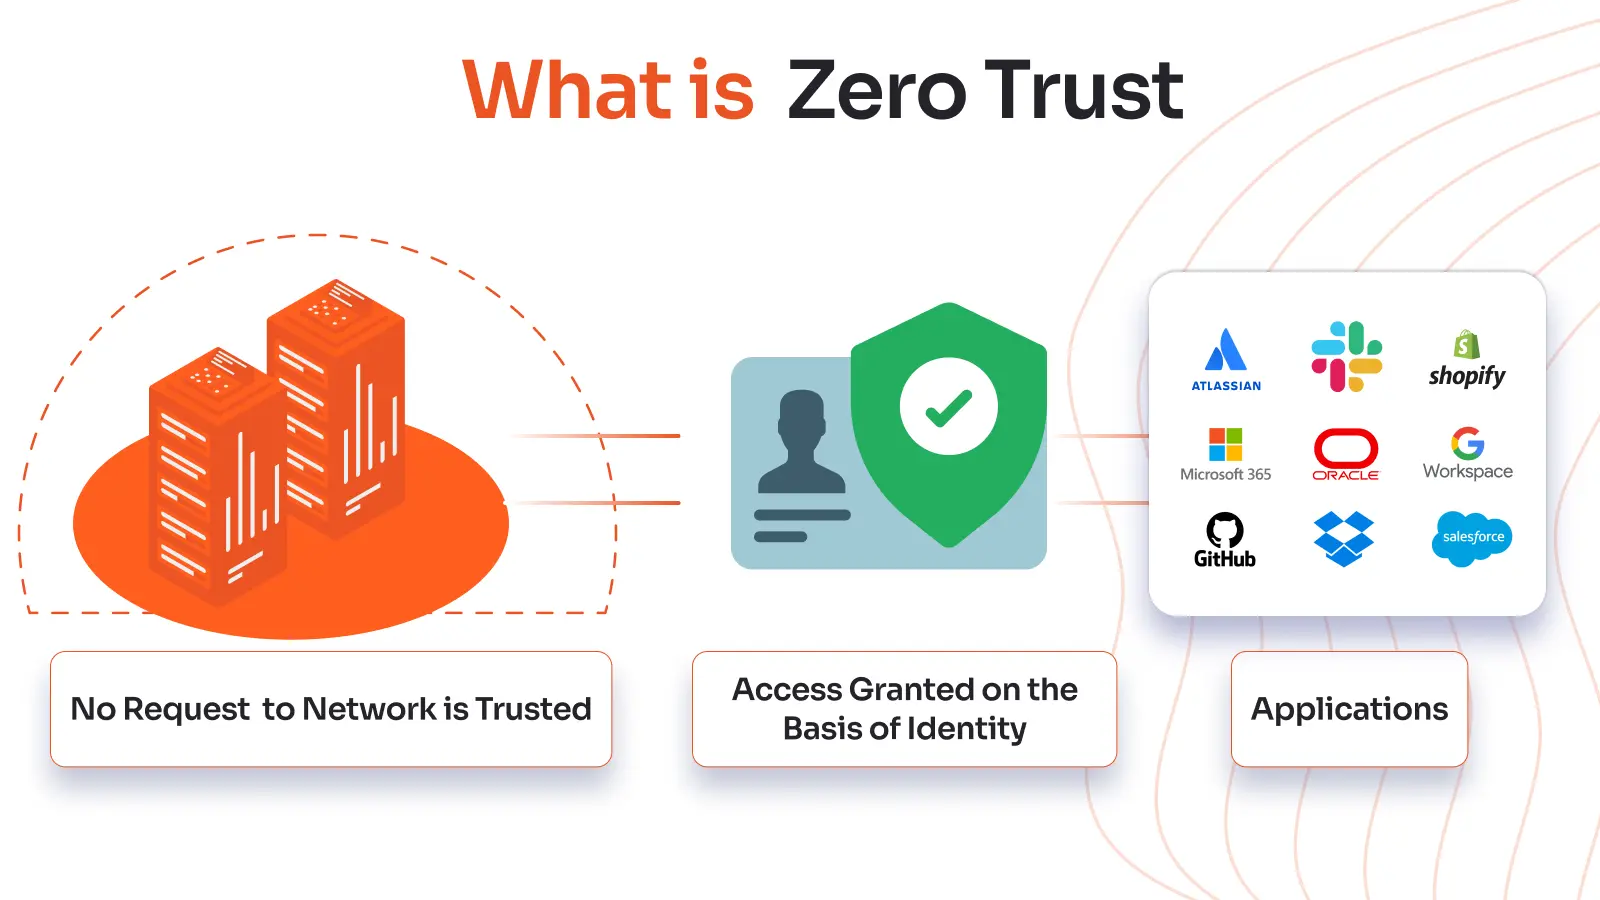
ゼロトラストとは、あらゆるアクセス要求が悪用される可能性があると想定したセキュリティアプローチです。すべてのやり取りを徹底的にチェックすることで、暗黙の信頼という根深い弱点を排除します。
- 信頼は弱点となる
このパラダイムは、いかなるユーザー、デバイス、エンドポイントも本質的な安全性を備えていないことを前提としています。信頼は常に検証が必要なリスクと捉えています。
- アクセス前に確認する
リソースを利用する前に、リクエストごとに本人確認を徹底する必要があります。この戦略により、認証された人だけがアクセスできるようになります。
- 横方向の移動の防止
マイクロセグメンテーションは重要なリソースへのアクセスを制限します。潜在的なリスクを抑制することで、侵害の影響を軽減します。
ゼロトラストは、デフォルトの権限を廃止することで、侵害の可能性を低減し、被害を最小限に抑えます。誰が何にアクセスできるかを決定する際に、アイデンティティとコンテキストを重視することで、セキュリティを変革します。
ゼロトラストはどのように機能しますか?
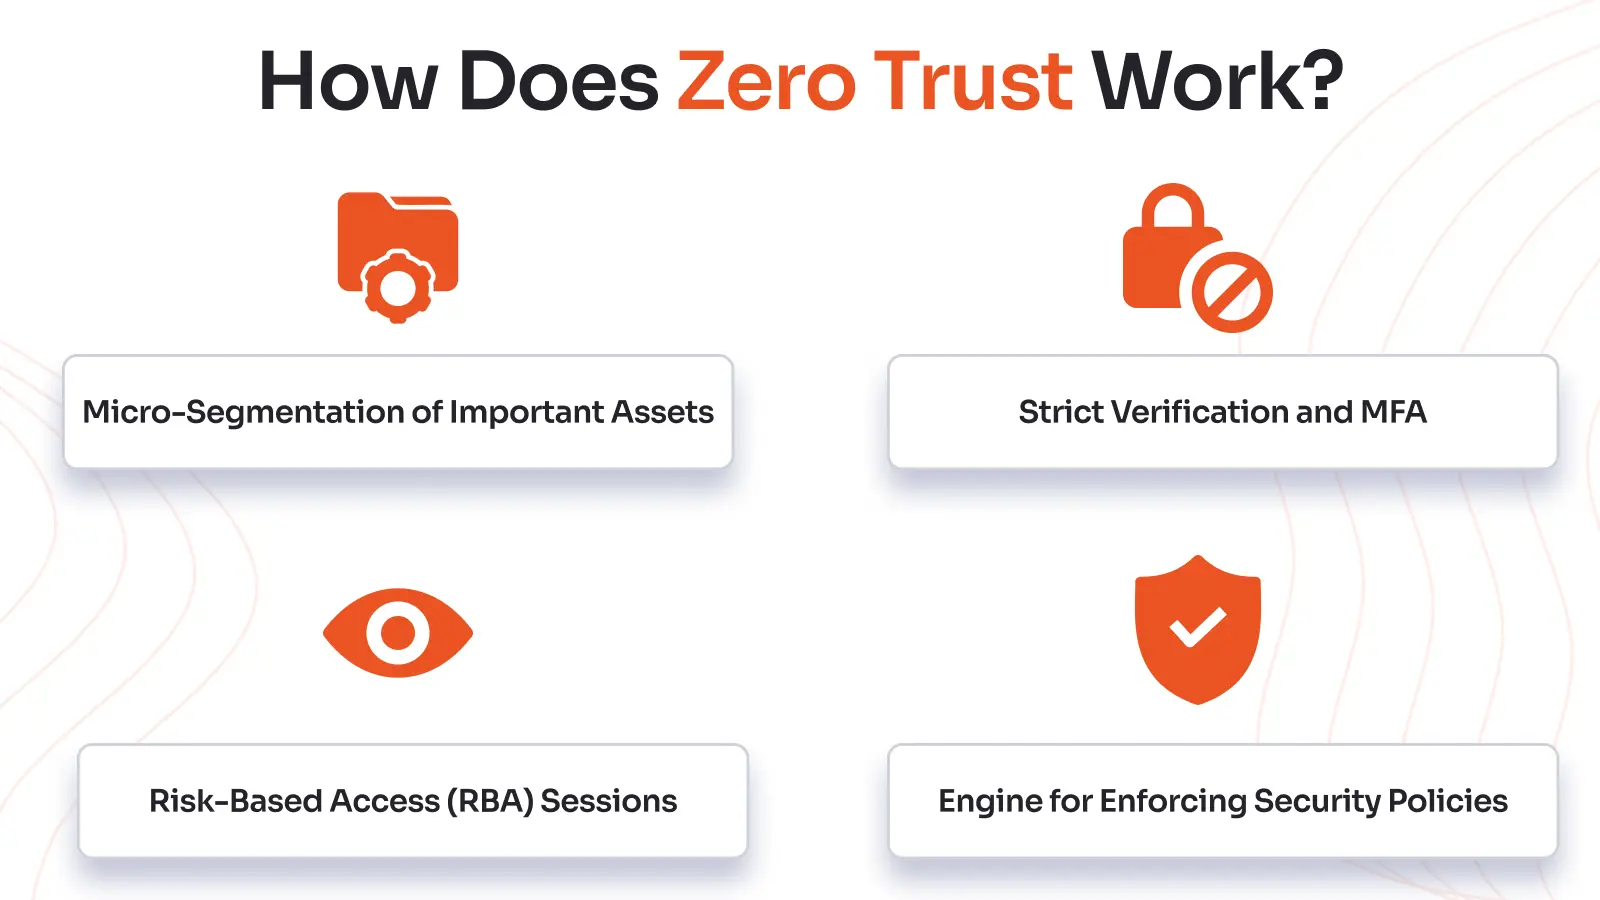
ゼロトラストは、ネットワーク上のどこにいても、すべてのアクセス要求を信頼できないものとして扱います。継続的な検証、強力な認証、そして時間の経過とともに変化するポリシーの適用によって、リソースを保護します。
- 厳格な検証とMFA
アクセスが許可される前に、各ユーザーとデバイスは厳格な本人確認を受ける必要があります。miniOrange MFA製品のような高度なMFAは、複数の認証層を提供することでセキュリティを強化します。さまざまなMFA方式が用意されており、簡単にログインできます。
- セキュリティポリシーの適用エンジン
中央エンジンは、クエリごとにデバイスのポスチャとユーザーのIDを確認します。エンジンはセッションアクティビティを常に監視し、脅威インテリジェンスを活用して厳格なルールを適用します。
- リスクベースアクセス(RBA)セッション
各セッションのリアルタイムリスク評価、すなわちリスクベースアクセス(RBA)を用いてアクセス権限を決定します。この方式は、アクセス権限をその場で付与することで、横方向の移動を阻止し、侵害による被害を最小限に抑えます。
- 重要な資産のマイクロセグメンテーション
このコンセプトは、最も重要なネットワーク、データ、アプリケーションを、それぞれに独立した境界を設けることで保護します。これらの境界はファイアウォールのように機能し、確認済みの正当なトラフィックのみが機密リソースにアクセスできるようにします。
ゼロトラストは、暗黙の信頼を排除し、継続的な検証を求めることで、セキュリティに対する考え方を一変させます。これは、絶えず変化する今日のデジタル世界において、企業が侵害のリスクを低減し、資産を保護するのに役立ちます。
なぜゼロトラストが必要なのか?
ゼロトラストは、広範な信頼の前提を排除することで、セキュリティに対する考え方を一変させます。静的な境界を、アクセスごとに状況に応じて変化する検証に置き換えます。
- 従来の境界セキュリティ
レガシーシステムでは、VPNとファイアウォールは静的なネットワークバリアを保護するために使用され、すべての内部ユーザーにフルアクセスを許可します。しかし、このモデルは、脅威が信頼できるネットワーク内部から侵入した場合には機能しません。
- 暗黙の信頼と脆弱性
従来の手法では、ネットワーク内のすべてのユーザーが信頼できると想定されているため、ネットワーク内部からの危険や盗難された認証情報の可能性は考慮されていません。このようなオープンアクセスは、攻撃者が横道に逸れて重要なアイテムを盗むことを許してしまいます。
- リモートワークへの移行
リモートワークの利用拡大により、従来のネットワーク境界が崩れ、信頼できないネットワークでもリソースが利用可能になっています。リモート接続によって従来の防御策の効果が低下し、新たなセキュリティ問題が生じています。
- きめ細かなアクセス制御の必要性
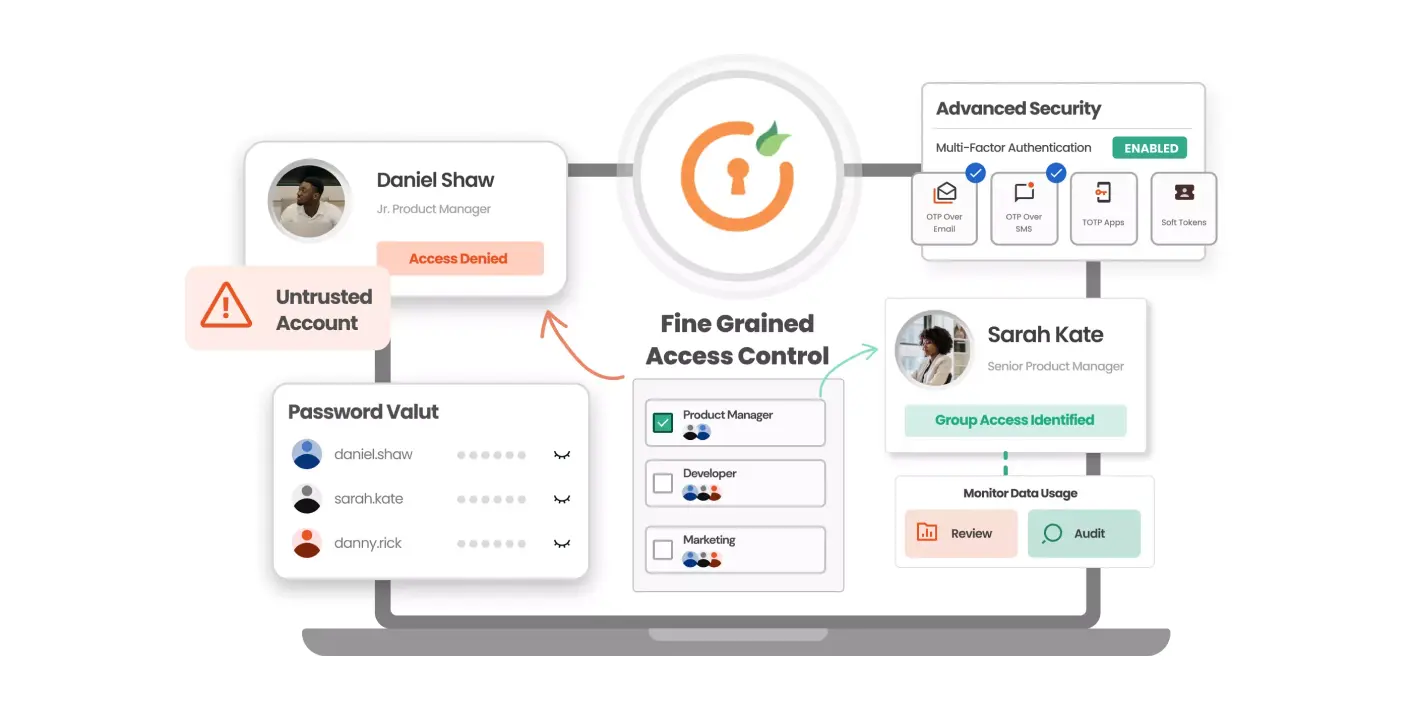
ゼロトラストは、マイクロセグメンテーションと継続的な検証を用いることで、ID、デバイス、コンテキストに基づいてアクセスを制限します。きめ細かなアクセス制御による集中的なアプローチは、侵害が発生する可能性を低減し、万が一侵害が発生した場合の対処プロセスを簡素化します。
ゼロトラストは、現代の働き方に合わせた、積極的かつ適応性の高いセキュリティソリューションを導入することで、従来の問題点を克服します。絶えず変化し、分散化が進むデジタル世界において、ゼロトラストアーキテクチャ(ZTA)は、PAM(特権アクセス管理)を通じて特権ユーザーなどの重要な資産を保護する上で、企業を支援します。
ゼロトラストアーキテクチャ (ZTA) とは何ですか?
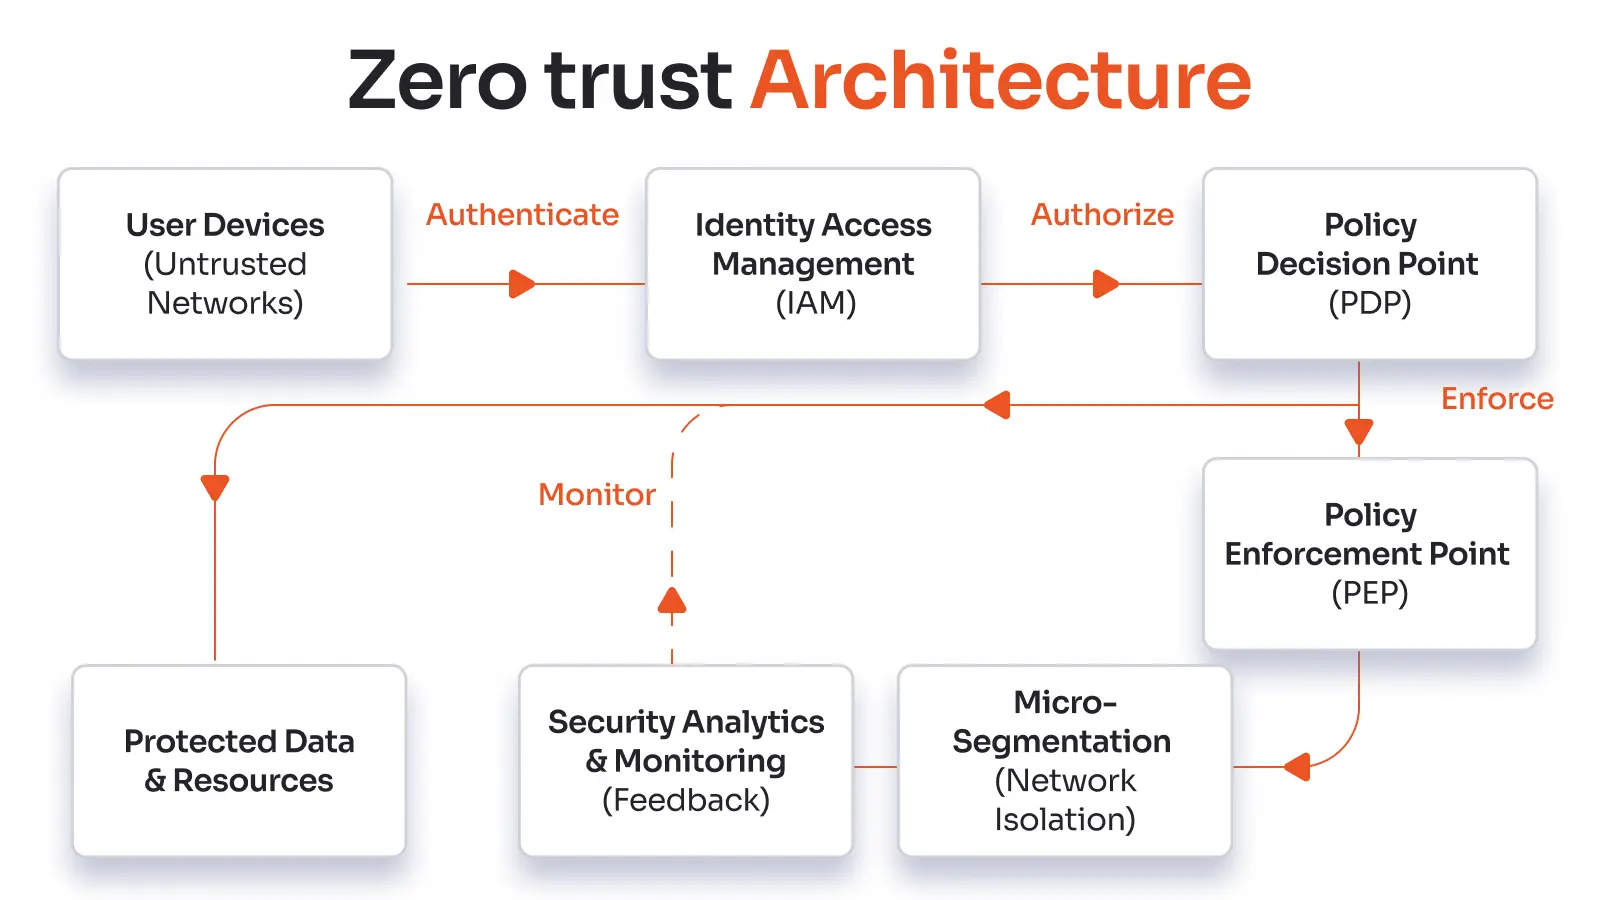
ゼロトラストアーキテクチャ(ZTA)は、暗黙の信頼を拒否し、アクセス試行ごとに認証を行う戦略的なフレームワークです。リスクに応じて変化し、さまざまな状況下でユーザー、デバイス、アプリケーション、データを保護します。ZTAの主な目的は、厳格なセグメンテーションときめ細かなポリシー管理を適用することで、重要な資産を保護することです。ZTAは最小権限の原則を採用しています。
- アイデンティティに基づく執行
各リクエストはリアルタイムのコンテキストチェックと多要素認証によってチェックされます。アイデンティティは、最小限の権限によるアクセスを動的に適用する新たなセキュリティ境界です。
- デバイスの姿勢の検証
デバイスは、パッチ適用、暗号化、権限付与などのコンプライアンス基準を満たす必要があります。リスクの高いエンドポイントはマークされ、アクセスが拒否されることで、システムのクリーンな状態が維持されます。
- ネットワークのマイクロセグメンテーション
ネットワークには、「保護対象領域」と呼ばれる重要な資産、プログラム、データの論理単位が存在します。それぞれの保護対象領域は境界によって囲まれており、既知の正当なトラフィックのみが通過を許可されます。
- リソースへのアクセス制御
ユーザーの役割と行動を考慮したポリシーは、アプリケーションとワークロードを保護します。このレベルの制御により、攻撃対象が絞り込まれ、横方向の移動が防止されます。
- テレメトリとデータセキュリティ
データは暗号化され、継続的に記録・監視されます。テレメトリにより、リアルタイムの問題検出と動的なポリシー変更が可能になります。
ゼロトラスト・アーキテクチャは、セキュリティを固定された境界から、柔軟で侵害のない強制へと移行させます。これにより、企業はハイブリッド環境やクラウドネイティブ環境においてリスクに対処し、安全に業務を遂行できるようになります。
ゼロ トラスト成熟度モデル
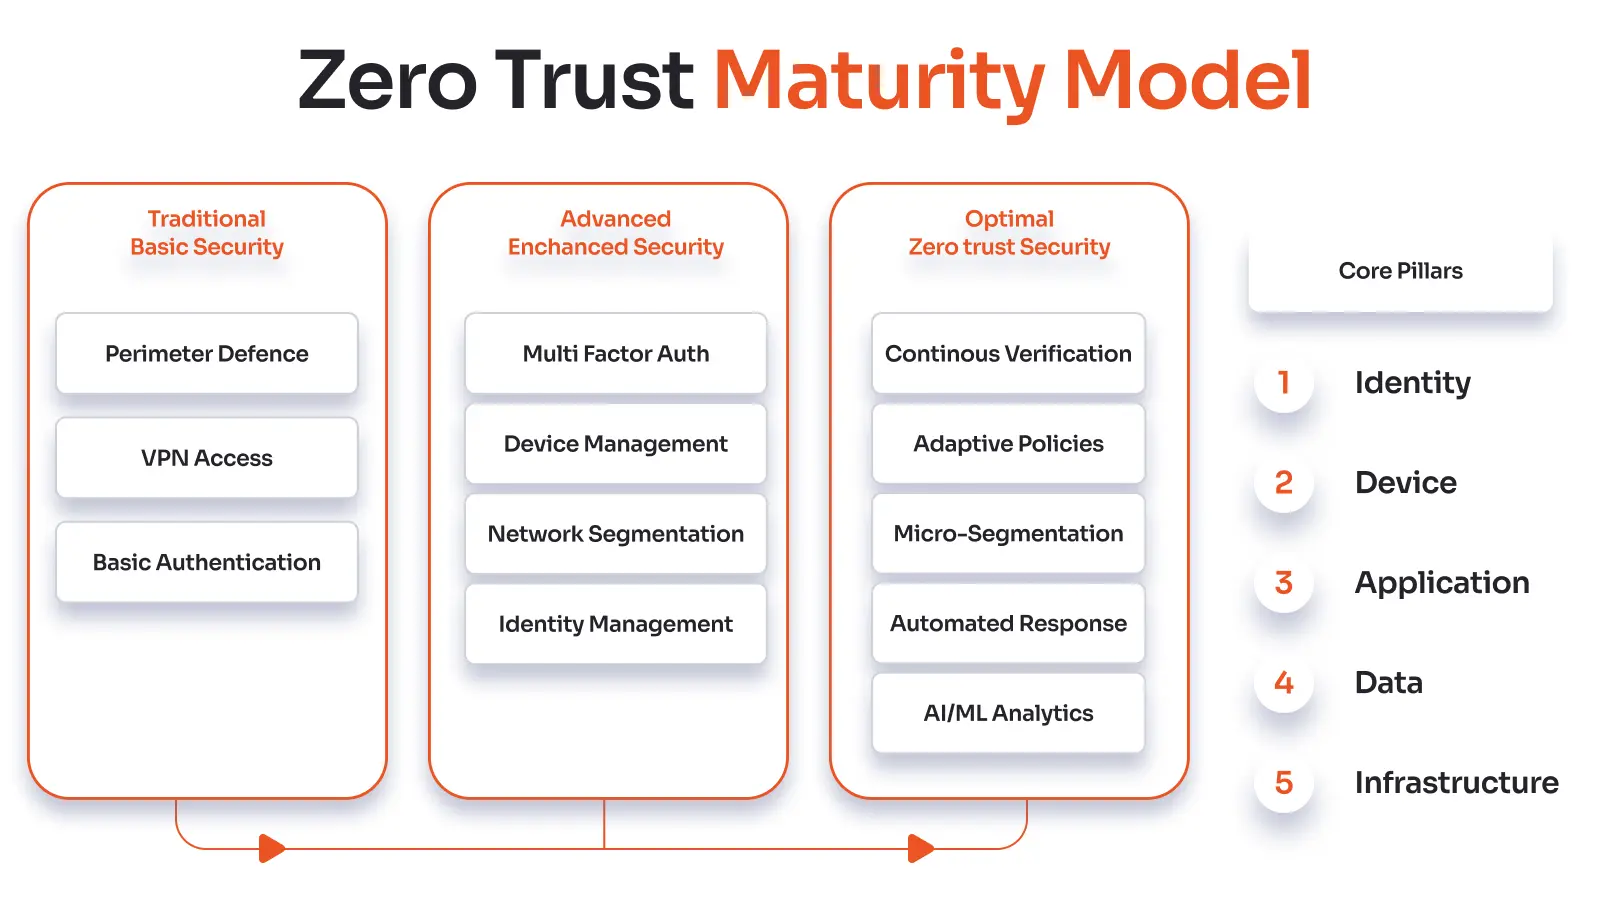
ゼロトラスト成熟度モデルは、企業にサイバーセキュリティを向上させるための明確な方法を提供します。このモデルは、テクノロジー、手順、ポリシーが、その準備状況に関わらず、すべてゼロトラストの原則に準拠していることを確実にするのに役立ちます。
- 伝統的(初期):
組織は、ネットワークに組み込まれた境界と信頼に基づくセキュリティを採用しています。制御は分散しており、アクセスの決定においてIDやデバイスのコンテキストが考慮されることはほとんどありません。
- 上級(発展途上):
企業は多要素認証、基本的なデバイスコンプライアンス、ネットワークセグメンテーションを導入し始めています。ポリシーはリスクベースの考え方を反映し始めていますが、適用は依然として手作業で行われ、必ずしも一貫した方法とは限りません。
- ベスト(成人向け):
リアルタイムのコンテキスト、継続的な検証、テレメトリにより、セキュリティは動的に維持されます。自動化された適応型の手順により、明確に定義されたマイクロセグメント化されたサーフェスを保護します。
- 適応型(継続的改善):
AIによるインサイト、脅威への自動対応、予測分析を活用することで、組織はレジリエンス(回復力)を高めることができます。ゼロトラストは企業文化の一部となり、自己修復型で拡張性の高いサイバーセキュリティを実現します。
成熟度モデルは、企業が現状を評価し、次のステップを計画するのに役立ちます。ハイブリッド環境とクラウドネイティブ環境の両方において、リスクを考慮したプロアクティブな資産保護を促します。
ゼロトラストのメリット
ゼロトラストアプローチを採用する企業は、データへのアクセスを厳格に制限し、リスクを継続的に評価することで、データ保護の方法を変えています。このプロアクティブなアプローチは、新たな脅威に対応しながらも、ビジネスニーズに柔軟に対応できる強固なインフラストラクチャを構築します。
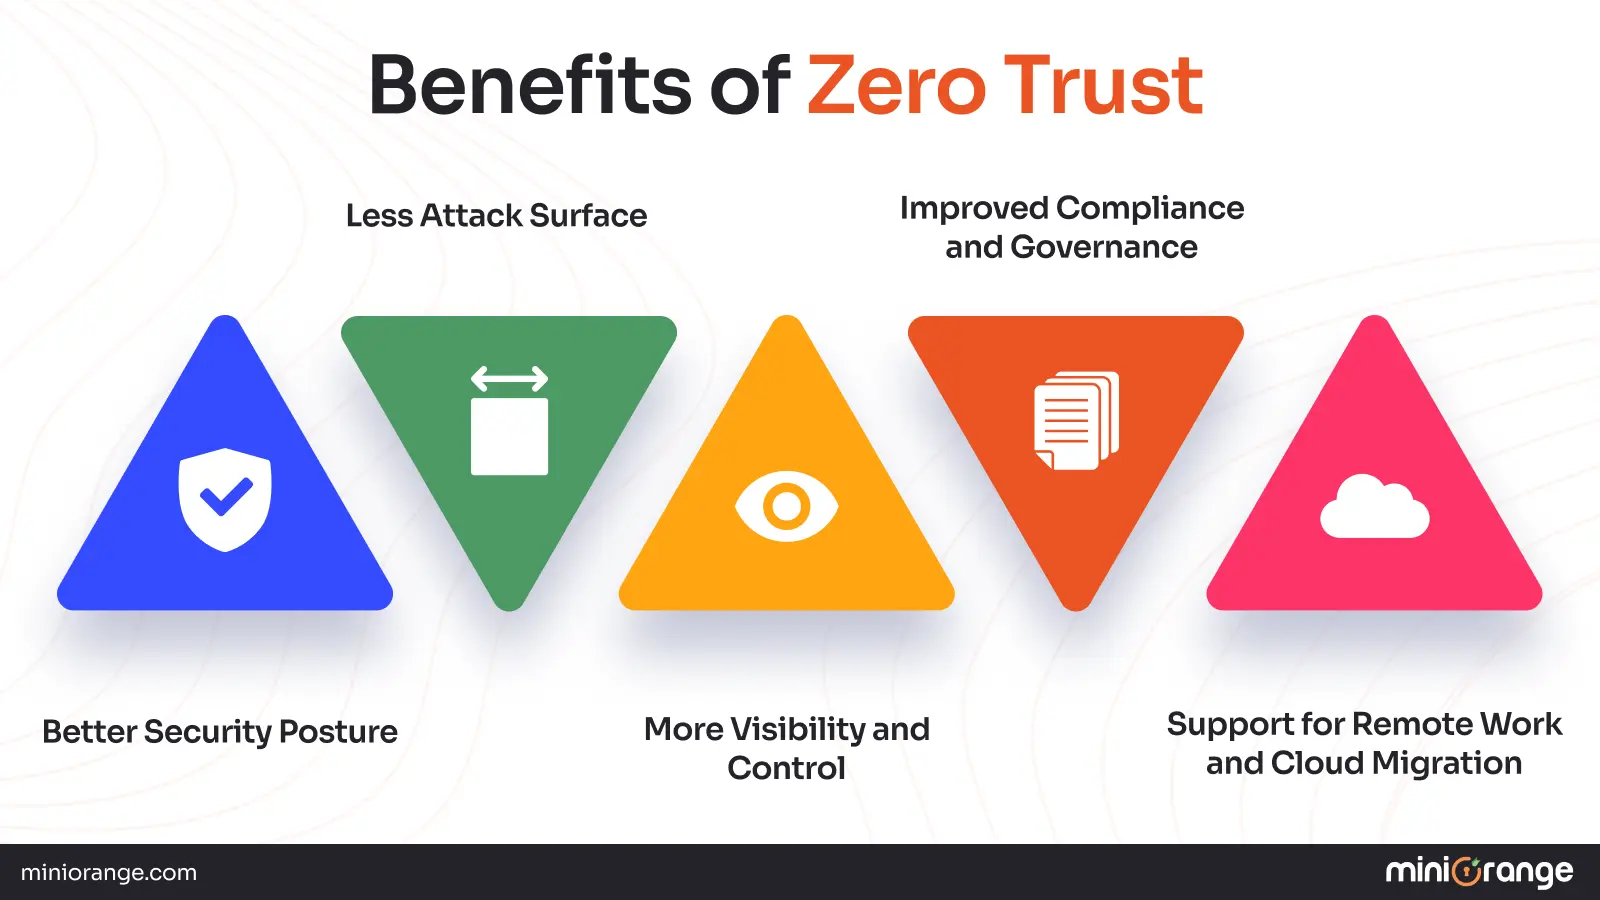
より優れたセキュリティ体制
厳格な本人確認とアクセス制御を確立することで、組織は防御力を強化します。継続的な監視と迅速に変更可能なセキュリティ手順により、潜在的な脅威に迅速に対処することが可能になります。
攻撃対象領域の縮小
ゼロトラストは、特定の条件下で認証済みのユーザーのみにアクセスを許可することで、リスクを制限します。この制御された環境は、攻撃者が利用できるパスを効果的に制限し、危険性を大幅に低減します。
コンプライアンスとガバナンスの改善
ゼロトラスト・フレームワークは、データとリソースの管理に関する明確なルールを設定することで、ルールの遵守を容易にします。また、誰が何にアクセスできるかを明確かつ一元的に管理することで、監査も容易になります。
可視性と制御の向上
一元化されたツールにより、企業全体のネットワークにおけるユーザーの行動や状況に関するリアルタイムの情報が提供されます。これにより、監視を強化し、問題に迅速に対応し、全体的な管理を強化できます。
リモートワークとクラウド移行のサポート
ゼロトラストは物理的な境界を超え、リモートワーカーやクラウドベースのビジネスにシームレスなセキュリティを提供します。どこからでも機能する強力なアクセス制限により、ユーザーが接続する場所に関係なく、強力なセキュリティ基準を維持できます。
ゼロトラスト戦略を採用する組織は、攻撃から身を守り、変化するビジネスニーズに対応できる、万全のセキュリティ体制を構築できます。ゼロトラストを実現するための第一歩は、多要素認証を活用してサイバー攻撃を防止することです。このフレームワーク全体によって、新しいアイデアを歓迎し、常に安全に保つことができる、安心できる環境が生まれます。
ゼロトラストの課題とその克服方法
ゼロトラストでは、企業はセキュリティプランを継続的に見直し、改善する必要があります。新たな脅威やテクノロジーの進歩に対応するためには、セキュリティプランを継続的に評価し、改善していく必要があります。
管理者とユーザーからのヘルプ
ゼロトラスト・パラダイムを人々に受け入れてもらうには、組織はリーダーと従業員の両方からの強力なサポートを必要とします。あらゆるレベルの積極的な推進者が、ポリシーの連携と責任共有の文化の構築を支援します。
デバイスは急速に成長している
接続デバイスの増加に伴い、エンドポイントの脆弱性が高まっています。そのため、継続的な監視と強力なセキュリティ対策が必要です。リアルタイム分析と自動化された対策ツールを活用することで、新たな侵入経路を迅速に保護することが容易になります。
アプリケーションの成長
新しいアプリが数多く登場しているため、新たなリスクを管理するには、それらを常に追跡・監視することが重要です。集中管理ソリューションを活用することで、状況を把握し、セキュリティ対策が一貫して適用されているか確認しやすくなります。
レガシーシステムの統合
古いシステムと新しいゼロトラスト・フレームワークを統合するのは困難であり、綿密な計画なしには実現できません。段階的な統合戦略により、主要機能を段階的に更新しながら、混乱を最小限に抑えることができます。
ユーザーエクスペリエンスと生産性に関する懸念
日々の業務や生産性を妨げない、厳格なセキュリティ対策を導入することが重要です。ユーザーのニーズに基づいたプロトコルは、強力な保護が業務効率を阻害するのではなく、向上させることを保証します。
実装の複雑さとコスト
ゼロトラスト・アーキテクチャの構築には、綿密な計画、技術的ノウハウ、そして費用が必要であり、長期的なセキュリティ上のメリットとのバランスを考慮する必要があります。スケーラブルなソリューションと熟練したアドバイスへの投資は、問題を長期的な戦略的価値へと転換します。
文化変革管理
ゼロトラストの考え方に移行するには、組織の文化を変革し、誰もが物事を改善し、セキュリティ対策を講じることにオープンになる必要があります。徹底したトレーニングと明確なコミュニケーションによって、人々の関心とコミットメントを維持できる支援的な環境が構築されます。
組織は、協力してこれらの問題を解決することにより、起こり得る脅威から保護し、ビジネスの円滑な運営を支援する、強力で柔軟なセキュリティ フレームワークを構築できます。
ゼロトラストの 5 つの柱とは何ですか?
ゼロトラスト・セキュリティとは、信頼を前提とせず、すべてのリクエストを検証する新しい方法です。ユーザーとデバイスが本人であることを常に確認することで、セキュリティホールを削減します。企業はこの手法を用いて、重要な資産を守り、デジタル空間を安全に保ちます。
1。 アイデンティティ
ゼロトラストはアイデンティティに基づいています。ユーザーが情報にアクセスする前に、本人であることを確認するという賢明な方法です。強力な認証システムは、情報にアクセスすべきでない人物によるアクセスを阻止します。
2.デバイス
各ガジェットを検証・テストし、安全性を確認しています。この制御により、侵害されたエンドポイントや管理されていないエンドポイントによるネットワークへのリスクを阻止し、ネットワークの安全を確保します。
3. ネットワーク
ネットワークのセグメント化と強力なアクセス ルールにより、ユーザーがシステム内を移動することが困難になります。
デジタル世界を安全かつ強固に保つために、各リンクは個別にチェックされます。
4. ワークロードとアプリケーション
人々は ワークロードを継続的に監視 すべてのやり取りが安全であることを確認するためのアプリケーションです。
厳格な監視とセキュリティチェックにより、個人が質の悪いサービスを悪用することはできません。
5。 情報
暗号化、アクセス制御、そして定期的な監視は、データを安全に保つための主要な方法です。積極的な対策を講じることで、個人情報の機密性が維持され、改ざんされることがなくなります。
これらの柱は、今日の防御力を強化し、サイバーセキュリティを強化するための強力な計画を構築します。企業は、重要な資産を保護し、リスクを管理するために必要なツールを入手できます。
ゼロトラストの歴史
ゼロトラストは、標準的な境界ベースのセキュリティに多くの欠陥があったために生まれました。2010年頃の研究では、内部ネットワークにおける暗黙の信頼が、人々の横滑りや内部脅威の発生を許してしまうことが示されました。これにより、専門家は信頼に対する考え方を変え、信頼をメリットではなくリスクと捉えるようになりました。
リモートワークやクラウドコンピューティングの普及に伴いデジタル変革が加速する中、ゼロトラストは柔軟な基盤として確立されました。現在では、継続的な検証、多要素認証、マイクロセグメンテーションを用いて、すべてのアクセス要求が適切に認証されることを保証しています。これにより、分散システム全体にわたって強力かつ柔軟な保護が実現されます。
ゼロトラスト フレームワークをビジネスに活用するには?
ユーザーやデバイスをデフォルトで信頼することは決してありません。アクセスを許可する前に、必ずIDと権限を確認してください。これはゼロトラストと呼ばれます。侵害が発生した場合の被害を最小限に抑えるため、すべてのインタラクションを継続的に分析し、リソースをマイクロセグメント化します。企業がゼロトラストを活用するための戦略をいくつかご紹介します。
- 「決して信じず、常に検証する」という考え方を採用する
ネットワークの内外を問わず、すべてのアクセス要求はアクセスを許可する前に認証および承認される必要があります。
- 保護面を定義する
セキュリティを必要とする重要なデータ、主要なアプリケーション、機密サービス、および高価値 ID (ユーザー、デバイス、および API) をリストします。
- 取引フローをマップする
ユーザー、アプリ、サービス間でデータがどのように移動するかを正確にマップして、コントロールを挿入する場所を把握します。
- 環境をマイクロセグメント化する
ネットワークを小さなゾーン(アプリごと、部門ごとなど)に分割し、攻撃者が 1 つのセグメントに侵入した場合でも自由に移動できないようにします。
- 強力な本人確認を実施する
堅牢な実装 IAM SSO、MFA、および可能な場合はパスワードレス認証を使用します。ログインのたびに、ユーザーが誰であるか、何者であるかを証明する必要があります。
- 最小限の権限アクセスを許可する
各ユーザーまたはデバイスには、その役割に必要な権限のみを与え、それ以上の権限は与えないようにします。これにより、アカウントが侵害されても被害は最小限に抑えられます。
- 監視、記録、継続的な改善
すべてのアクセス試行についてリアルタイムのテレメトリを収集し、異常を分析し、ギャップを埋め、ポリシーを更新し、このサイクルを繰り返します。
会社の資産を保護するには、各アクセス要求を確認し、最小限の権限制限を課し、継続的な監視を実施することでゼロ トラストを実装します。
ゼロトラストに miniOrange を選ぶ理由
miniOrangeは、変化する状況下でもデジタル資産を保護する包括的なゼロトラストソリューションを提供するリーディングカンパニーです。主力製品であるminiOrange MFAをはじめとする強力な多要素認証機能を備え、ネットワーク上のどこにいても、認証済みのユーザーのみが重要なリソースにアクセスできるようにします。このソリューションはオンプレミス環境とクラウド環境の両方で完璧に動作するため、横方向の移動や潜在的な侵害のリスクを低減します。
miniOrangeは、堅牢な認証とその種類にとどまらず、ゼロトラストの原則に合致するきめ細かなアクセス制御とマイクロセグメンテーションを企業が設定できるようにします。このソフトウェアは、さまざまなネットワークとエンドポイントのセキュリティ設定を一元管理し、リアルタイムの脅威情報を使用してリスク要因を継続的に監視します。この包括的なアプローチにより、セキュリティが向上するだけでなく、ユーザーにとって使いやすくなります。このアプローチにより、miniOrangeは、最新かつ柔軟なセキュリティソフトウェアパートナーとして最適な選択肢となります。
miniOrangeを使ったゼロトラスト入門
ゼロトラストを実践する第一歩は、継続的な検証です。これは、すべてのアクセス要求が動的でコンテキストに基づいた認証を経ることを意味します。miniOrangeは、ID検証とアクセス制御を分離し、新たな脅威に対応することで、企業がデータを安全に保つことを支援します。
- コンテキストに基づく認証
miniOrangeは、デバイスの姿勢、位置、動作などのリアルタイムの状況データを用いて、リスクの大きさを判断します。この動的なメカニズムにより、現在の状況が厳格なセキュリティ基準を満たしている場合にのみアクセスが許可されます。
- 認証と承認
このプラットフォームは、認証によるユーザーの身元確認と、許可される操作を決定する認可を分離しています。この明確な区別により、認証済みのユーザーはポリシーで許可されたリソースにのみアクセスできることが保証されます。
- 2FAまたはMFA
二要素認証(2FA)は基本的なレベルの保護を提供しますが、miniOrangeのMFAサービスのような多要素認証(MFA)は、階層化された適応型検証を可能にします。MFAは、セキュリティを向上させるために2つのステップだけでなく、状況や行動に関する手がかりも活用します。
miniOrangeを使用してゼロトラストを実装すると、継続的かつスマートなアクセス検証と、きめ細やかなポリシー管理が可能になります。この方法は、分散環境におけるセキュリティを強化するだけでなく、保護レベルを低下させることなくユーザーエクスペリエンスを向上させます。30日間の無料トライアルで、miniOrangeのアイデンティティおよびアクセス管理エコシステムをぜひお試しください。または、弊社のエンジニアとのミーティングをご予約ください。
よくあるご質問
ゼロトラストポリシーの例は何ですか?
ゼロトラストポリシーとは、すべての個人およびデバイスが会社のあらゆるリソースにアクセスする際に多要素認証を利用することを義務付けるポリシーです。ユーザーは業務に必要なアプリケーションとデータにのみアクセスできます。私たちはすべてのアクティビティを監視し、不審な行動の兆候がないか確認しています。不審なアクセスは速やかに報告または拒否されます。
組織はゼロトラストに対するユーザーの潜在的な抵抗にどのように対処できるでしょうか?
組織は、シングルサインオンや身元調査の導入など、ゼロトラストのプロセスを可能な限り容易かつスムーズなものにすることで、抵抗に対処できます。メリットを明確に説明し、トレーニングとサポートを提供すれば、人々は理解し、受け入れる可能性が高まります。自動化によって、通常業務の妨げにならずに安全性を確保しながら、作業をさらにスムーズに進めることができます。
ゼロトラストとは簡単に言うと何でしょうか?
ゼロトラストとは、ネットワーク上にいる人やデバイスであっても、自動的に信頼しないセキュリティモデルです。厳格な認証と認可チェックにより、すべてのアクセス要求が本物であることを確認します。最小限の権限のみが付与され、すべてのアクションは常に脅威の有無を監視します。
ゼロトラストは製品ですか、それとも戦略ですか?
ゼロトラストとは、単一の製品ではなく、包括的なセキュリティプランを指します。これは、アクセスを許可する前に、あらゆるユーザー、デバイス、およびアクションを検証するための、さまざまなツールとテクノロジーを用いた一連のルールとガイドラインです。組織は、ルール、プロセス、セキュリティテクノロジーを組み合わせてゼロトラストを実践します。
ゼロトラストの 5 つの柱とは何ですか?
アイデンティティ(ユーザーの確認)、デバイス(エンドポイントの安全性確保)、ネットワーク(トラフィックの分割と監視)、アプリケーションとワークロード(アプリへのアクセス管理)、データ(重要な情報へのアクセスの保護と制限)は、ゼロトラストの5つの柱です。これらの柱は、階層化された多層防御のセキュリティ体制を構築します。これらの柱によって、継続的なアクセスチェックと制限が確保され、侵害の可能性が低減されます。

コメント