こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×Citrix、AWS Workspaces、またはRDP環境外で、パフォーマンスの問題なくMicrosoft TeamsとOutlookカレンダーを有効にする方法を学びましょう。miniOrange CASBを使用すれば、Outlookメール、OneDrive、SharePointへのアクセスを信頼できるデバイスとネットワークに制限できるため、機密データの漏洩を防ぎながら、スムーズなコラボレーションを実現できます。
Citrix、AWS Workspaces、またはRDPを使用している組織は、Outlookメール、OneDrive、およびSharePointからのデータ漏洩のリスクを冒さずに、Microsoft TeamsとOutlookカレンダーへのスムーズなアクセスを提供することに苦労することがよくあります。miniOrange CASBは、VM外からのTeamsとカレンダーへのアクセスを可能にしながら、メール、OneDrive、およびSharePointへのアクセスを承認されたデバイスとネットワークに制限することで、この問題を解決します。
きめ細かなアクセス制御、組み込みのDLP(データ損失防止)、ポリシーに基づく制限により、パフォーマンスやセキュリティを損なうことなく、データ漏洩を防止し、コンプライアンスを維持し、リモート、ハイブリッド、オンプレミスのチームの生産性を維持することができます。
Microsoft TeamsをCitrix、AWS Workspaces、またはその他のリモートデスクトッププロトコル(RDP)環境で実行すると、パフォーマンスのボトルネックが発生することがよくあります。高いレイテンシ、劣悪なオーディオ/ビデオ品質、通話の切断などにより、ビデオ会議は信頼性が低く、従業員にとってストレスの多いものとなります。同様に、仮想マシン内のOutlookカレンダーも同期の遅延やバックグラウンドプロセスの制限の影響を受けやすく、会議の招待の見逃し、スケジュールの競合、生産性の低下につながる可能性があります。
Outlookメール、OneDrive、SharePointは、管理されていないデバイスからアクセスした場合、機密データが漏洩するリスクが最も高くなります。メールには、機密性の高いビジネス情報、財務記録、顧客データなどが含まれていることが多く、これらは企業の安全な境界内に保持されなければなりません。同様に、OneDriveとSharePointには重要なファイルが保存されており、仮想環境外でダウンロードまたは共有されると、コンプライアンス違反やデータ漏洩につながる可能性があります。そのため、組織はOutlookメールやファイルベースのアプリケーションを信頼できる仮想マシン環境内に保持し、Teamsやカレンダーなどのリスクの低いコラボレーションツールは生産性向上のために仮想マシン外で使用することを許可しています。
これにより、機密性の高いコンテンツはすべて管理された環境内に保持され、IT部門はデータ損失防止(DLP)、アクセスログ記録、暗号化、およびコンプライアンスポリシーを効果的に実施できるようになります。
クラウドアクセスセキュリティブローカー(CASB)がない場合、Microsoft 365環境は情報漏洩に対して非常に脆弱になります。管理されていないデバイス、シャドウIT、Microsoft 365ログの盲点などにより、IT部門が気づかないうちに機密ファイルが漏洩する可能性があります。Outlookメール、OneDrive、SharePointからの情報漏洩から、GDPRやHIPAA違反に至るまで、リスクは現実的であるだけでなく、差し迫ったものです。
CASBソリューションは、きめ細かなアクセス制御、リアルタイムのDLP(データ損失防止)の適用、ファイルアクティビティの完全な可視化を提供することで、これらの盲点を解消し、コンプライアンスを損なうことなく高い生産性を維持します。
Microsoft Teamsの通話速度が遅い、Outlookカレンダーの招待がブロックされる、Citrix、AWS Workspaces、RDPなどの仮想マシン(VM)環境で従業員が作業しているためにファイル共有が制限されるといった問題でお困りではありませんか? miniOrange CASBは、コンプライアンスやデータセキュリティを損なうことなく、VM内外でMicrosoft 365アプリへの安全かつポリシーベースのアクセスを可能にすることで、これらの障壁を取り除きます。
リモートワークを行う従業員は、Teams の利用時に遅延や通話品質の低下、Outlook カレンダーの同期遅延、Citrix、AWS Workspaces、または RDP 環境下での Outlook メールの動作の遅さといった問題に直面することがよくあります。miniOrange CASB を使用すれば、仮想マシン環境外でも、従業員は安全に Microsoft Teams にアクセスして HD ビデオ通話やリアルタイムチャットを利用できるほか、Outlook カレンダーで即座にスケジュール管理を行うことができます。これにより、仮想マシンに起因する遅延が解消され、エンタープライズレベルのセキュリティ制御を維持しながら、スムーズなコラボレーションが実現します。
仮想環境における無制限のファイル共有は、深刻なコンプライアンス違反やデータ漏洩のリスクにつながる可能性があります。miniOrange CASBは、管理対象外デバイスからのOutlookメール、OneDrive、SharePointへのアクセスをブロックし、機密ファイルの転送を承認済みの仮想マシンのみに制限することで、これらのリスクを防止します。これにより、機密データ、知的財産、規制対象情報が保護され、コンプライアンスの範囲内に維持されます。
すべてのデバイスとネットワークが同じように安全とは限りません。miniOrange CASBを使用すると、アクセスを許可する前にデバイスの信頼レベル、オペレーティングシステム、およびVM環境を検証する適応型アクセス ポリシーを適用できます。さらに、ネットワークの場所に基づいてルールを適用できるため、信頼できるVPNまたは企業IPのみが接続でき、リスクの高いネットワークは自動的にブロックまたは検証されます。
セキュリティリスクはログイン後も続きます。miniOrange CASBは、ITチームがユーザーセッションをリアルタイムで監視・制御し、異常なダウンロードや不正な共有などの疑わしいアクティビティを即座にブロックすることを可能にします。同時に、コピー&ペーストの無効化や管理対象外デバイスからのアップロードのブロックなど、正当なユーザーの生産性を妨げることなく、自動的な制限を適用します。
miniOrange CASBは、アクセス権限を「すべて許可するか、全く許可しないか」という二者択一ではなく、Microsoft 365アプリに対してきめ細かな制御を可能にします。例えば、Teamsでのコラボレーションは許可したまま、機密性の高いOneDriveやSharePointの操作をブロックすることができます。このようなきめ細やかなアプローチにより、従業員は必要なツールを利用できる一方で、IT部門は厳格なコンプライアンスとデータ損失防止ポリシーを維持できます。
チャット、会議、ファイル交換などの際に、偶発的または悪意のある情報漏洩が発生する可能性があります。miniOrange CASBは、高度なデータ損失防止(DLP)ルールを統合し、財務記録から機密性の高い顧客情報まで、機密データが環境外に流出する前に自動的にスキャンしてブロックします。ハイブリッドワークのセキュリティポリシーと組み合わせることで、知的財産やコンプライアンスに関係する機密ファイルが、あらゆる作業環境で確実に保護されます。
シナリオ:グローバル企業が、自宅からMicrosoft Teams会議に参加し、Outlookカレンダーでプロジェクトのタイムラインを更新する必要がある海外の契約社員を雇用しました。円滑なコラボレーションを実現するため、Teamsとカレンダーは仮想マシン(VM)以外からもアクセスできる必要があります。ただし、機密ファイルが漏洩したり、コンプライアンスリスクが発生したりする可能性があるため、契約社員は管理されていない個人用デバイスからOutlookメール、OneDrive、またはSharePointにアクセスできないようにする必要があります。
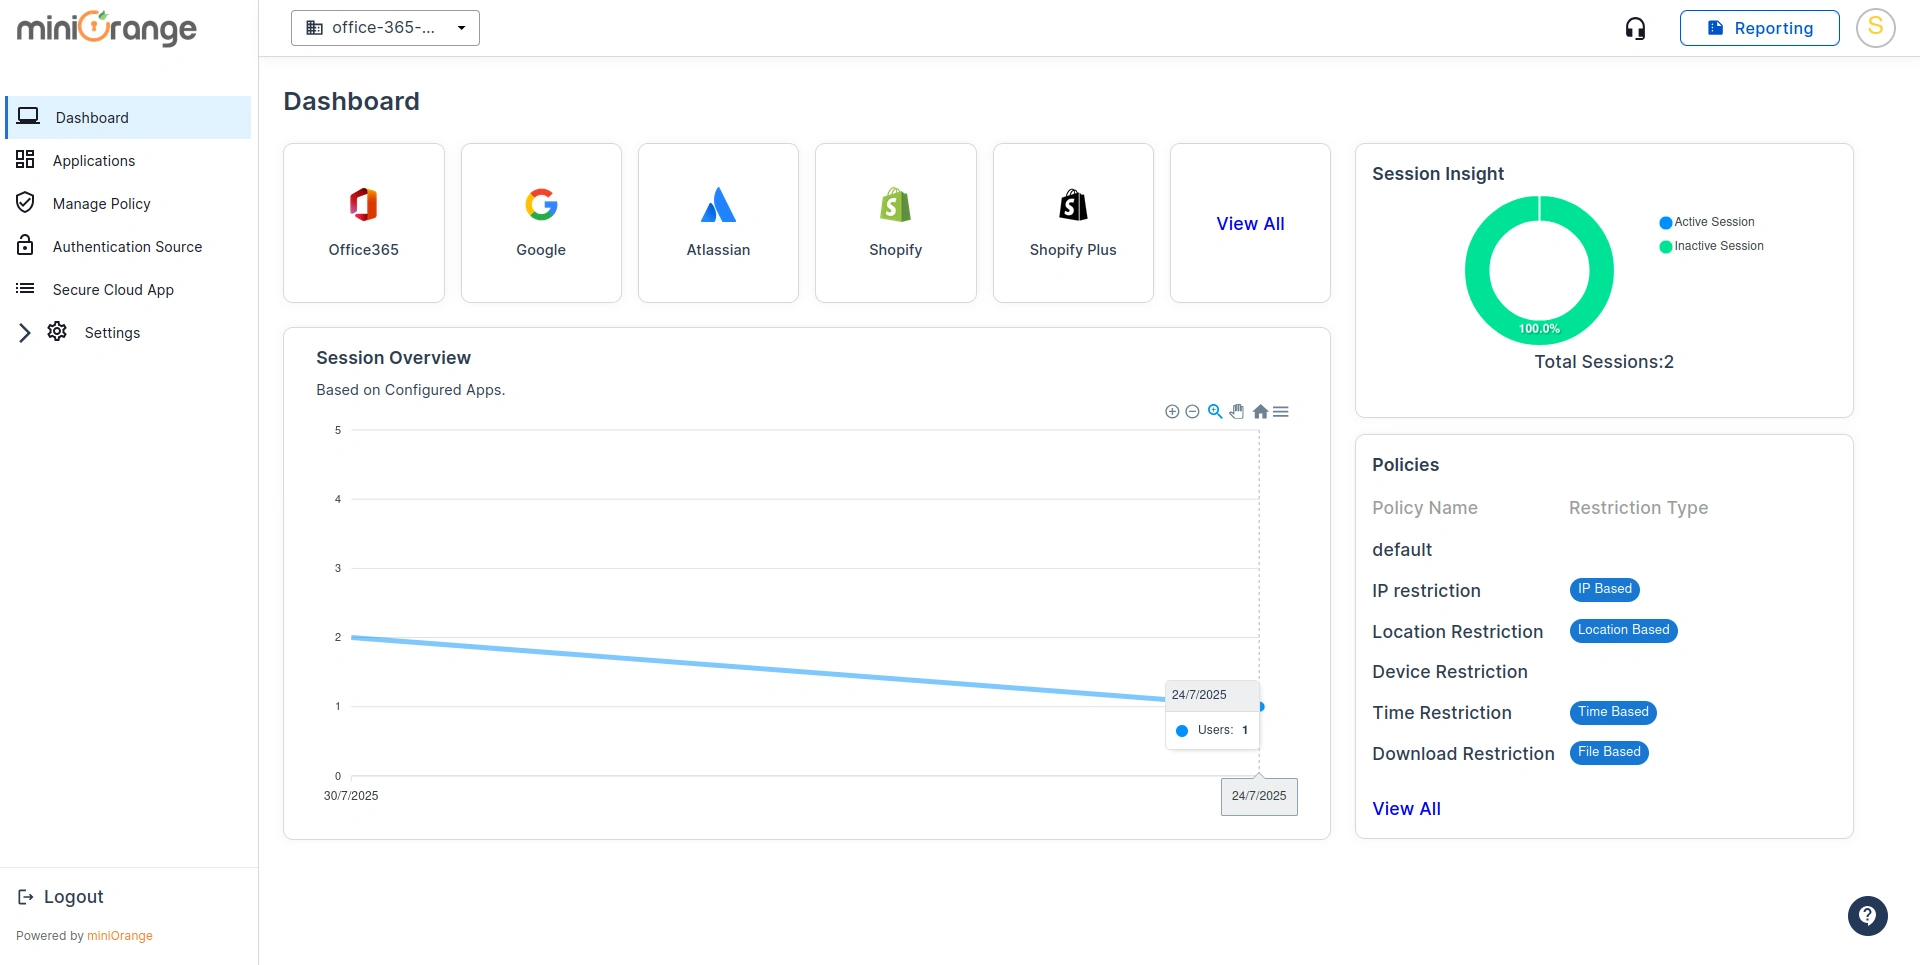
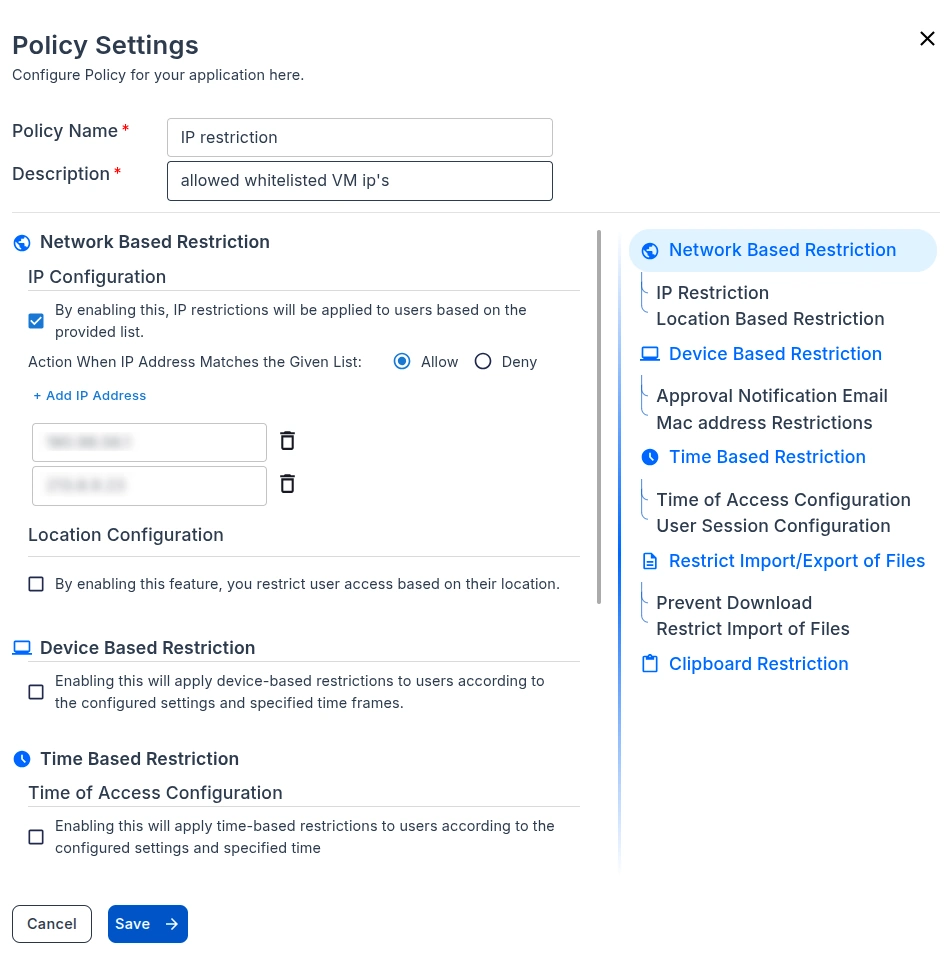
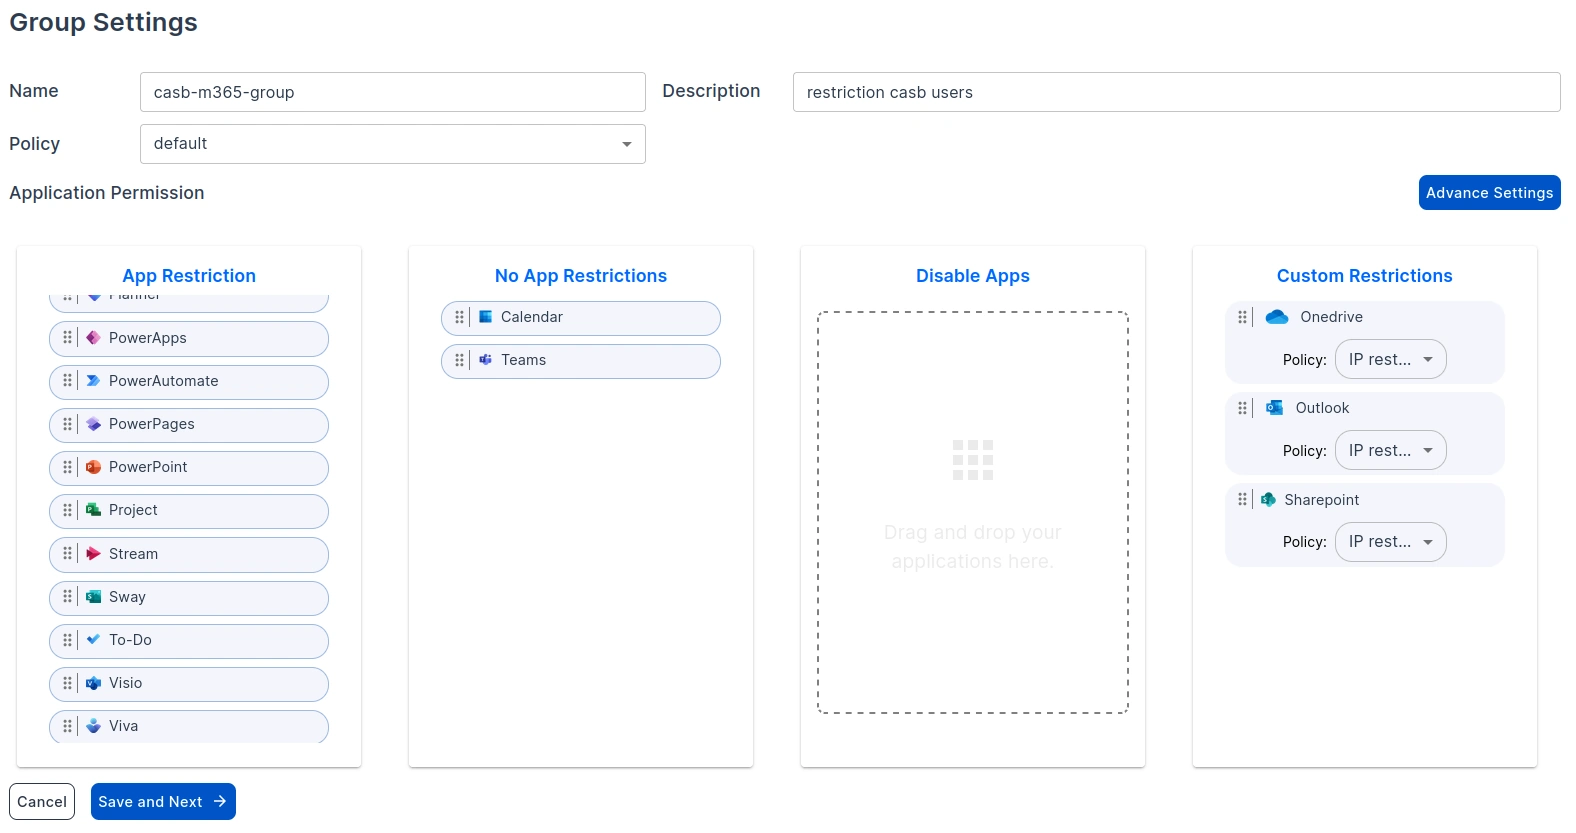
リモート勤務の従業員や海外の請負業者が管理されていないデバイスから企業リソースにアクセスする場合、組織はセキュリティを損なうことなく円滑なコラボレーションを維持する方法を必要とします。Microsoft TeamsとOutlookカレンダーはコミュニケーションとスケジュール管理に不可欠であるため、生産性を向上させるには仮想マシン以外からのアクセスを有効にする必要があります。しかし、Outlookメール、OneDrive、SharePointなどのアプリは、メール、添付ファイル、ファイル共有を通じてデータ漏洩のリスクが高くなります。
クラウドアクセスセキュリティブローカー(CASB)は、きめ細かなポリシーベースの制御を適用することでこの問題を解決します。これにより、Teamsとカレンダーでのシームレスなコラボレーションを可能にしながら、Outlookメール、OneDrive、SharePointへのアクセスを信頼できるデバイスまたは安全な仮想マシン環境に限定できます。リモートワーカーの生産性を維持しながら、機密性の高いビジネスデータを完全に保護することが可能になります。
miniOrange CASB を使用すると、組織は、企業管理デバイスか個人デバイスかを問わず、あらゆるデバイスから Microsoft Teams と Outlook カレンダーに安全にアクセスできるポリシーを定義できます。これにより、リモートワーカーや契約社員は、仮想マシンを使用することなく、リアルタイムチャット、ビデオ会議、スケジュール管理などを活用して効果的にコラボレーションできます。
データ漏洩リスクを低減し、コンプライアンス要件を満たすため、miniOrange CASBはOutlookメール、OneDrive、SharePointに対して厳格なアクセス制御を適用します。これらのアプリは、企業が管理するデバイスまたは承認済みのVM環境(Citrix、AWS Workspaces、RDP)からのみアクセス可能です。管理対象外のデバイスからメールを開いたり、ファイルを同期したり、ドキュメントをダウンロードしようとすると、「アクセス制限」メッセージが表示され、ブロックされます。
きめ細かなコンテキスト認識型アクセス ポリシーにより、承認されたデバイスとネットワーク上の信頼できるユーザーのみが機密コンテンツにアクセスできるようになります。miniOrange CASB では、ルールは以下に基づいて設定できます。
これにより、データ保護を損なうことなく、最大限の柔軟性を実現できます。
セキュリティ対策は、従業員がその「理由」を理解している場合に最も効果を発揮します。リモートワークを行う従業員に対し、これらのポリシーが機密データをどのように保護し、情報漏洩のリスクを軽減し、GDPR、HIPAA、PCI DSSなどの規制に準拠しているかを教育しましょう。明確なコミュニケーションはコンプライアンスを高め、反発を減らします。
miniOrange CASBを使えば、単一のダッシュボードから、GDPR、HIPAA、SOC 2、ISO 27001といった各種監査基準への準拠を証明し、監査に先んじて対応できます。ポリシーの適用を自動化し、あらゆるアクティビティを追跡し、監査対応レポートを数秒で生成します。
Microsoft 365、Google Workspace、その他のSaaSプラットフォーム全体で、自動化されたDLPルール、暗号化、アクセス制御により、EUの顧客データを保護します。
HIPAA基準を満たすために、役割ベースのアクセス制御、ファイル共有制限、詳細なアクティビティログを使用して、保護対象医療情報(PHI)を保護します。
リアルタイム監視およびインシデント報告ツールを活用して、セキュリティ、可用性、機密性を確保しましょう。これらは、企業取引を成功させるために不可欠です。
継続的な監視、リスク評価、およびポリシーの適用を備えた、完全に監査可能なセキュリティ管理システムを維持する。
miniOrange CASBは、アプリへのアクセス制御にとどまらず、クラウド環境におけるあらゆるセキュリティ上の脆弱性を解消するエンタープライズグレードのアドオンを提供します。リアルタイム監視、高度なデータ保護ポリシー、そしてきめ細かなアクセス制御を組み合わせることで、Microsoft 365、Google Workspace、その他のSaaSプラットフォーム全体でゼロトラストの原則を徹底できます。
機密データに対する組織の完全な制御を可能にするために設計された、当社の専門的なCASB機能をご覧ください。
Citrix、AWS Workspaces、またはRDP内でMicrosoft TeamsとOutlookカレンダーを実行すると、通話品質の低下、同期の遅延、生産性の低下につながることがよくあります。同時に、管理されていないデバイスでOutlookメール、OneDrive、またはSharePointにアクセスできるようにしておくと、組織はデータ漏洩、内部脅威、およびコンプライアンスリスクにさらされます。
miniOrange CASBは、VM外からTeamsやカレンダーへの安全なアクセスを許可することでシームレスなコラボレーションを実現しつつ、Outlookメール、OneDrive、SharePointなどのファイルベースのアプリケーションへのアクセスを信頼できる企業管理環境に限定することで、この問題を解決します。デバイス、ネットワーク、ユーザーIDに基づいたコンテキスト認識型ポリシーに加え、リアルタイム監視、DLP、監査対応レポート機能を備えたminiOrange CASBは、強力なデータ保護と完全な規制遵守を実現しながら、スムーズなMicrosoft 365コラボレーションを提供します。

