

ソリューション
CASBとMDMの統合により、Google Workspaceアプリケーションを保護するための包括的なセキュリティフレームワークが実現します。以下に、これらの課題への対処方法を示します。
CASBの実践例
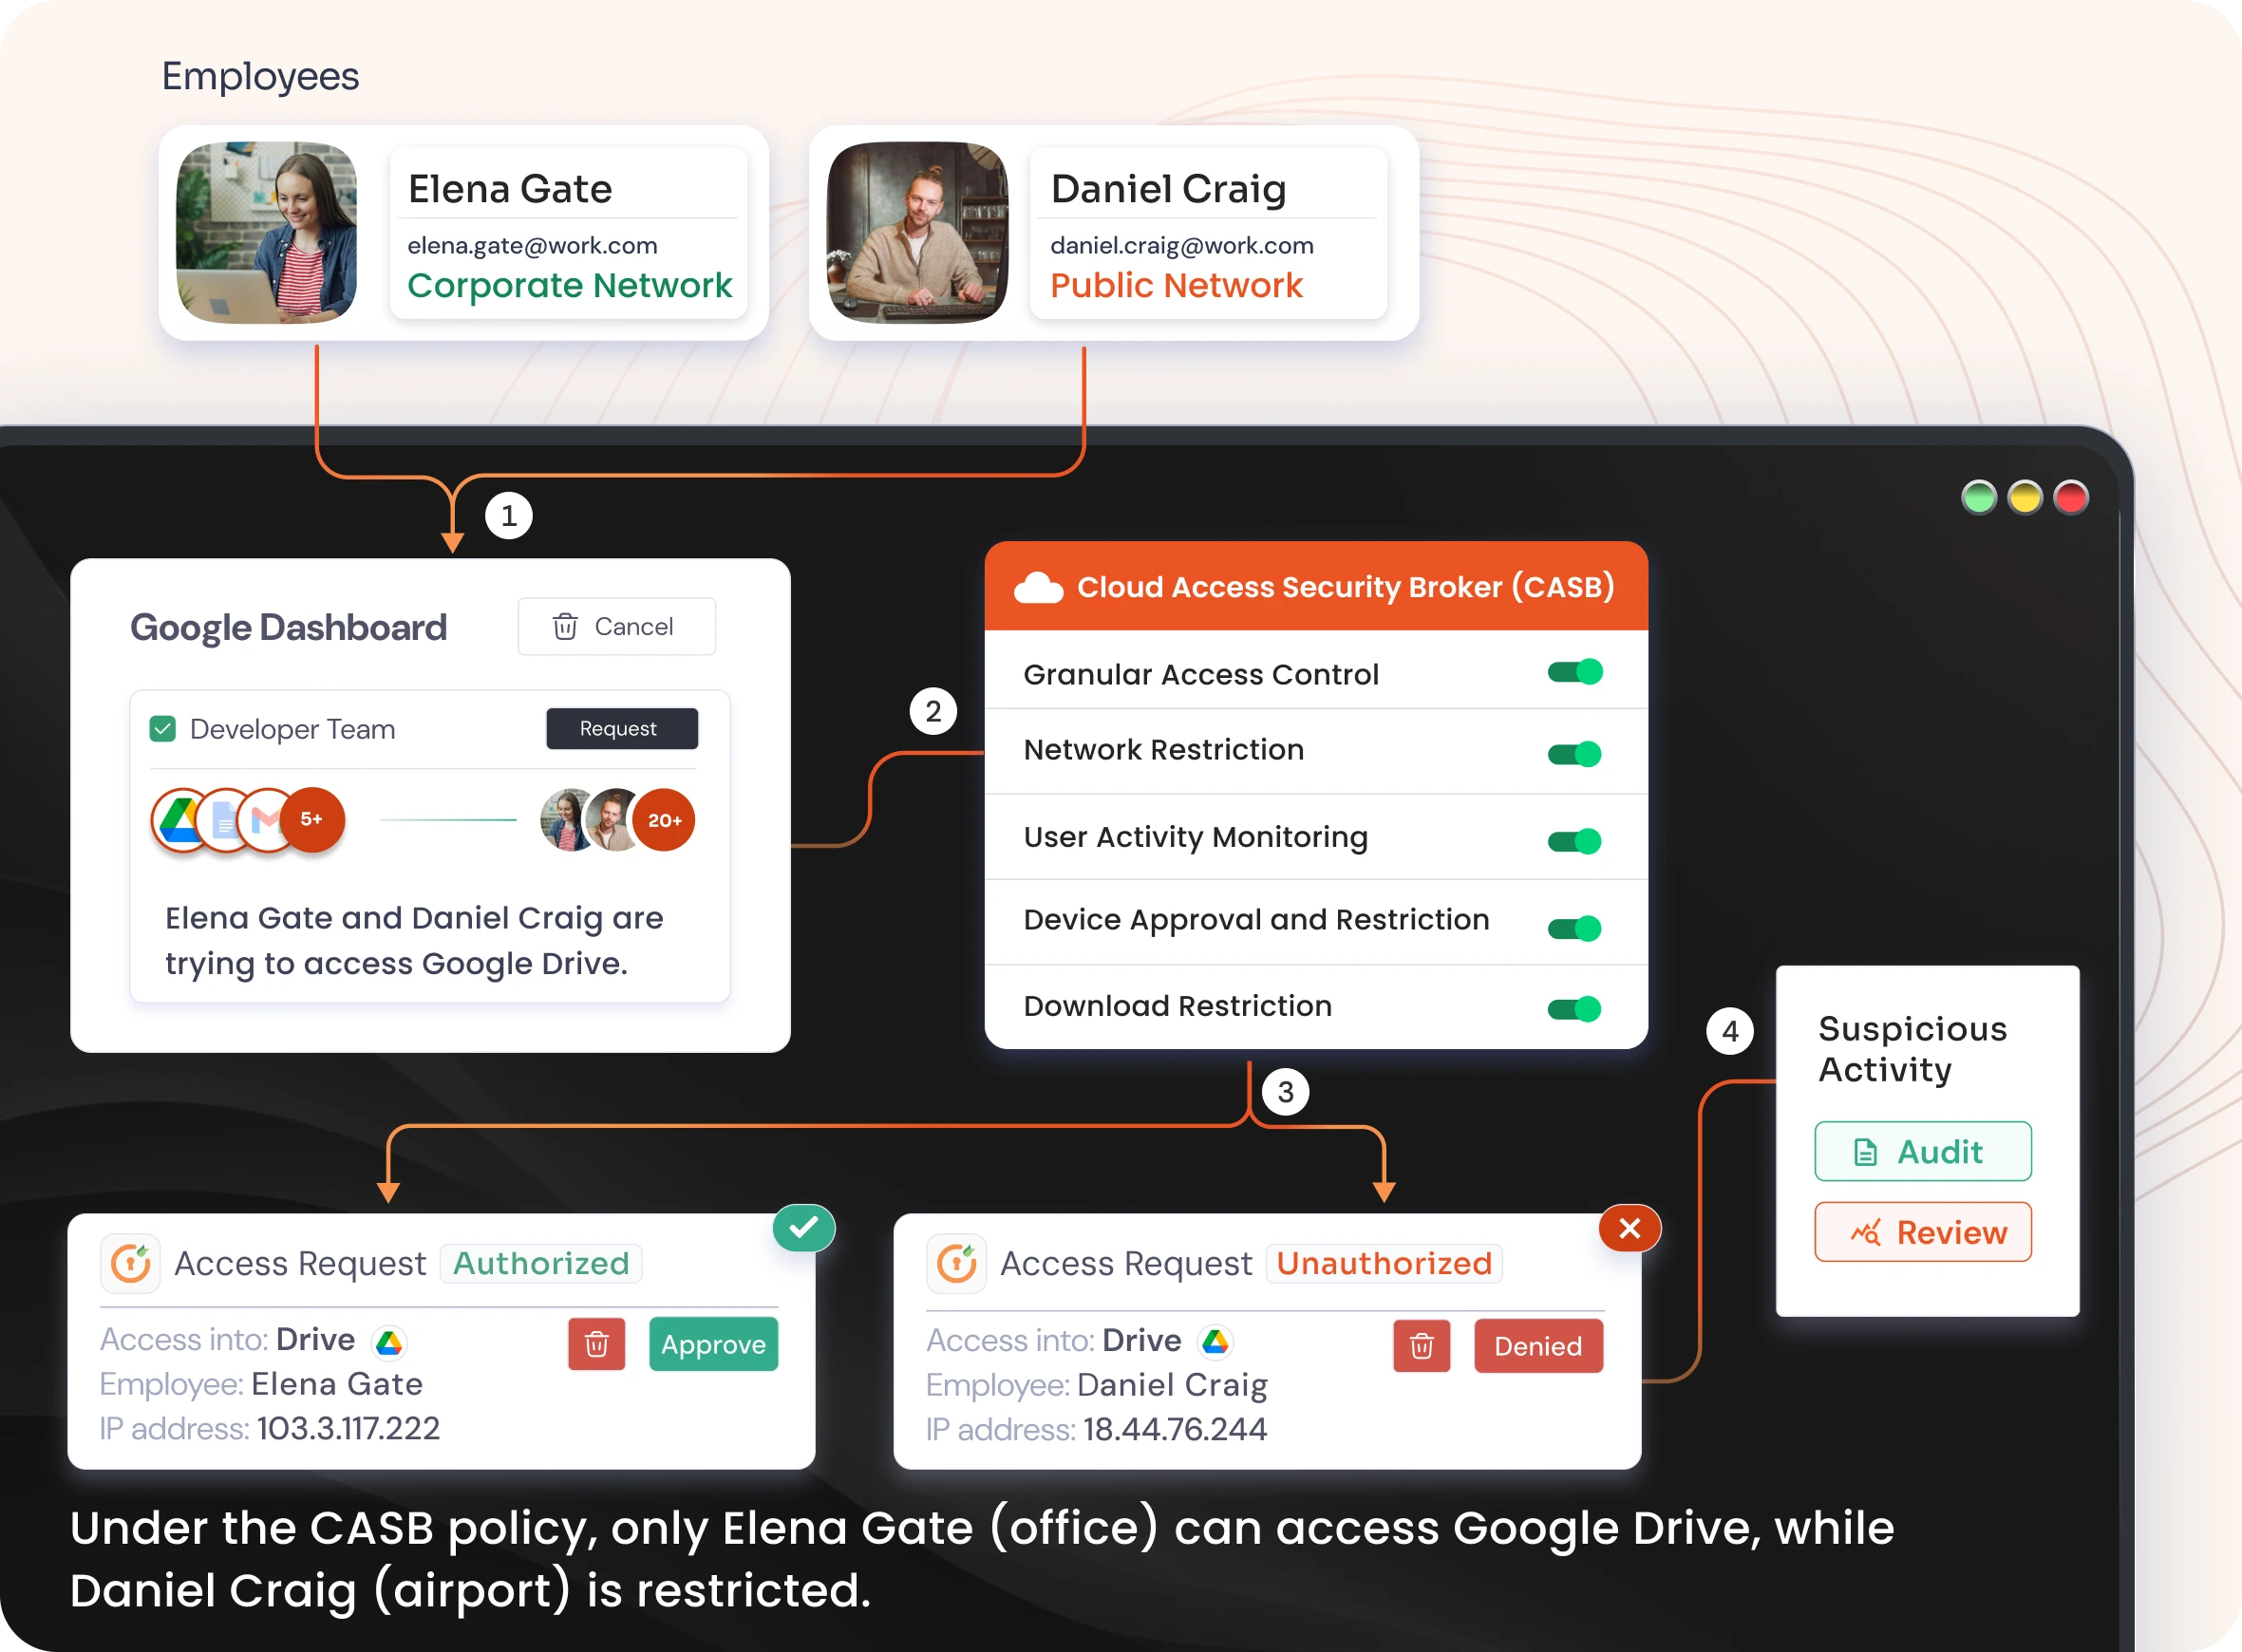
リアルタイムIP制限
CASBはネットワークトラフィックを継続的に監視し、空港、カフェ、ホテルなどの公共Wi-Fiといった、セキュリティ対策が不十分なネットワークやリスクの高いネットワークへの不正アクセスを制限します。
継続的なアクセス監視
CASBは、通常とは異なる場所やデバイスからのログイン試行など、ユーザーのログイン行動を分析することで、不審なアクティビティを積極的に検知し、ブロックします。
詳細な監査証跡
CASBは、ログイン試行、ポリシー違反、アクセス要求に関する包括的なログを生成し、ITチームがセキュリティイベントを追跡し、脅威に即座に対応できるようにします。
デバイスの適合性検証
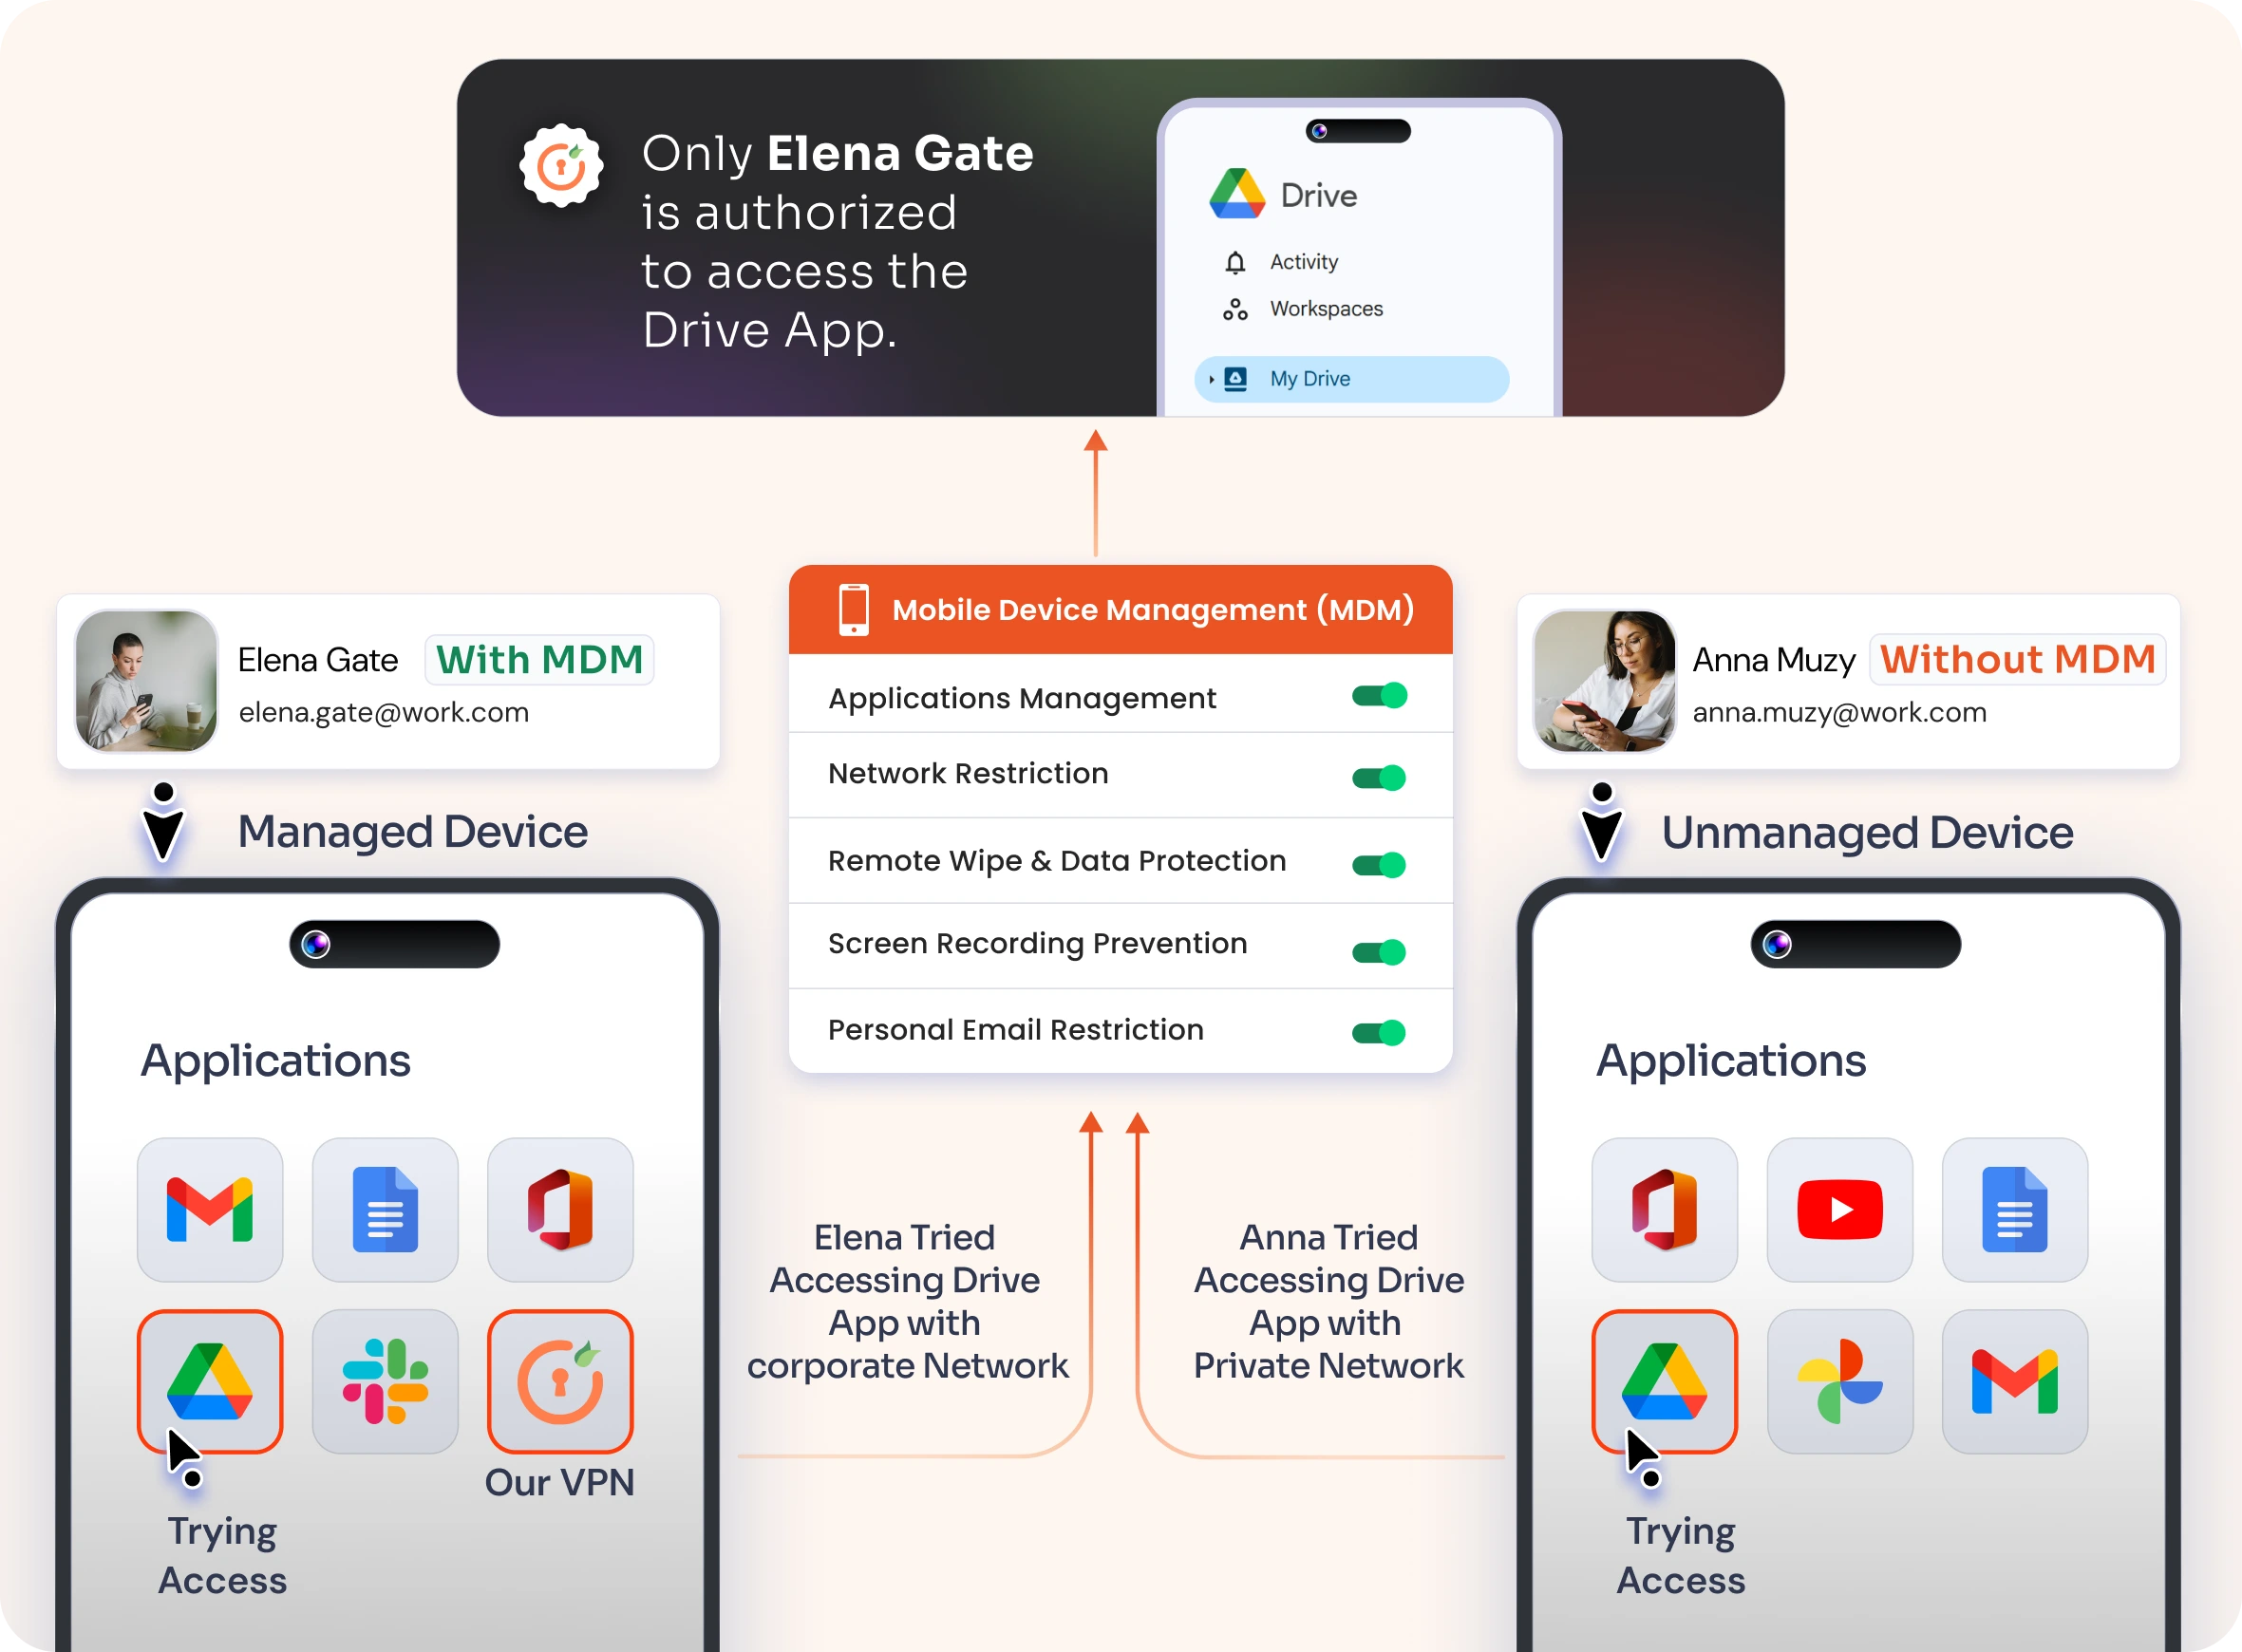
MDMは、ファイアウォール、暗号化、パッチが最新の状態に更新された、安全で承認済みのデバイスのみがGoogle Workspaceにアクセスできるようにし、リスクの高い個人用デバイスをブロックしました。
統合セキュリティポリシー
MDMを統合することで、Android、iOS、macOS、Windows全体に統一されたセキュリティポリシーが適用され、ポリシーの適用方法に一貫性がないために生じるセキュリティ上の脆弱性が解消されます。
認証済みデバイスのユーザーアクセス
MDM登録によってデバイスが安全なアクセス用に検証され、CASBによって信頼できるデバイスとして認識されることで、不正なデバイスや侵害されたデバイスの接続がブロックされる。
