こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 uemsupport@xecurify.com

検索結果:

×

アクセスを制限する方法 Google アプリとサービス miniOrange CASBの使用


Google アプリとサービスへのアクセスを制限すると、機密性の高いビジネス情報を保護し、データのプライバシーを維持し、権限のないユーザーによるデジタル ワークスペースへのアクセスを防ぐことができます。このガイドでは、お気に入りの Google アプリとサービスへのアクセスを制限する miniOrange CASB を実装する手順を説明します。

ステップ1: miniOrange CASBにサインアップする

  • 詳しくはこちら こちら CASB ダッシュボードにログインします。

    (アカウントをお持ちでない方もご安心ください。こちらをクリックして新規アカウントを作成してください。)
  • miniOrange GoogleアプリCASBにログイン

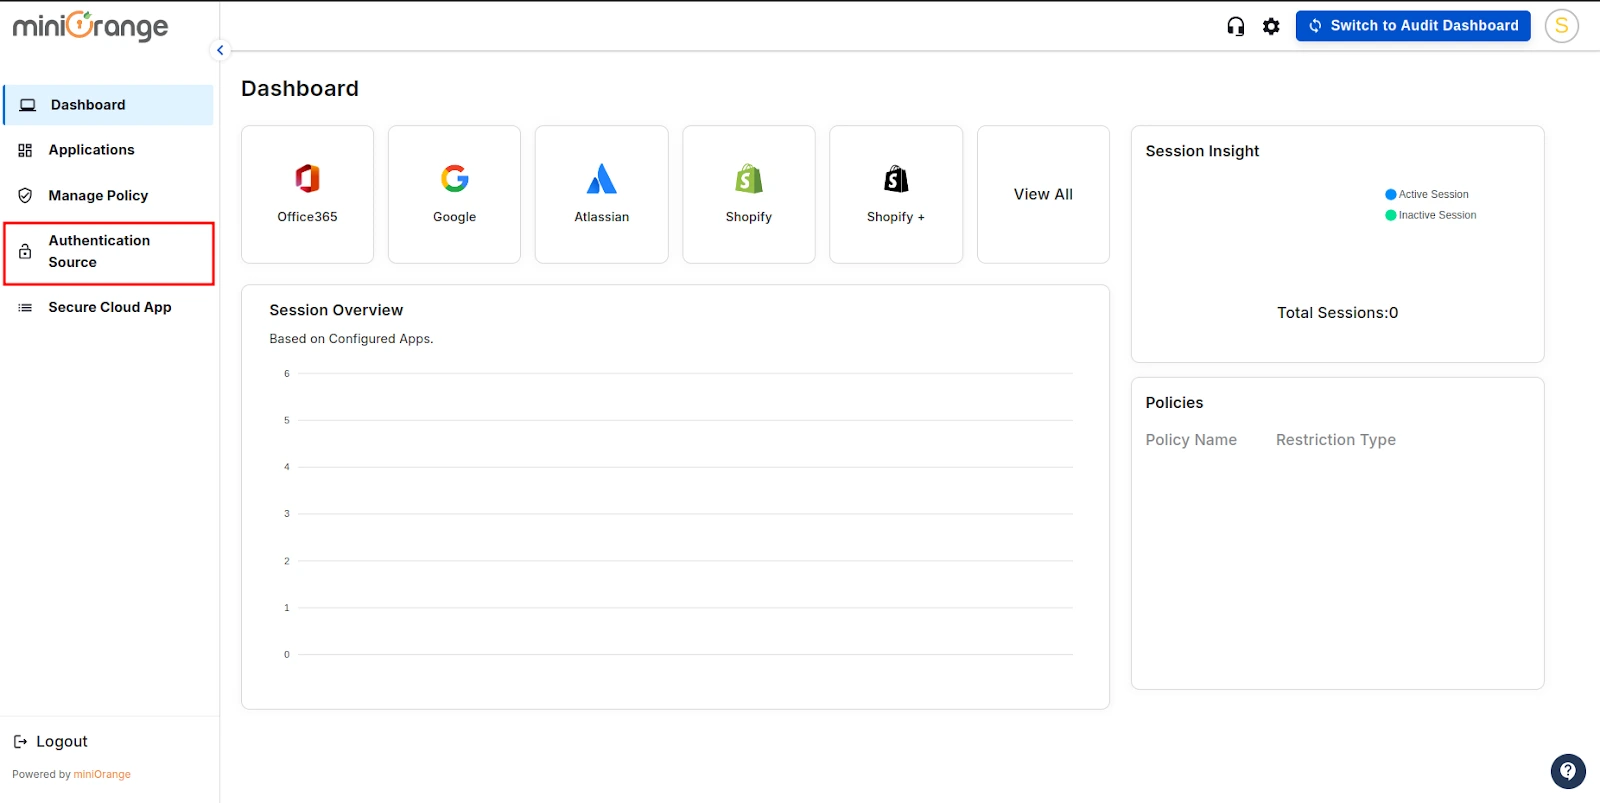
  • ログイン後、 認証元 左側のサイドバーで。
  • Google CASB アクセス制限認証方法ダッシュボード

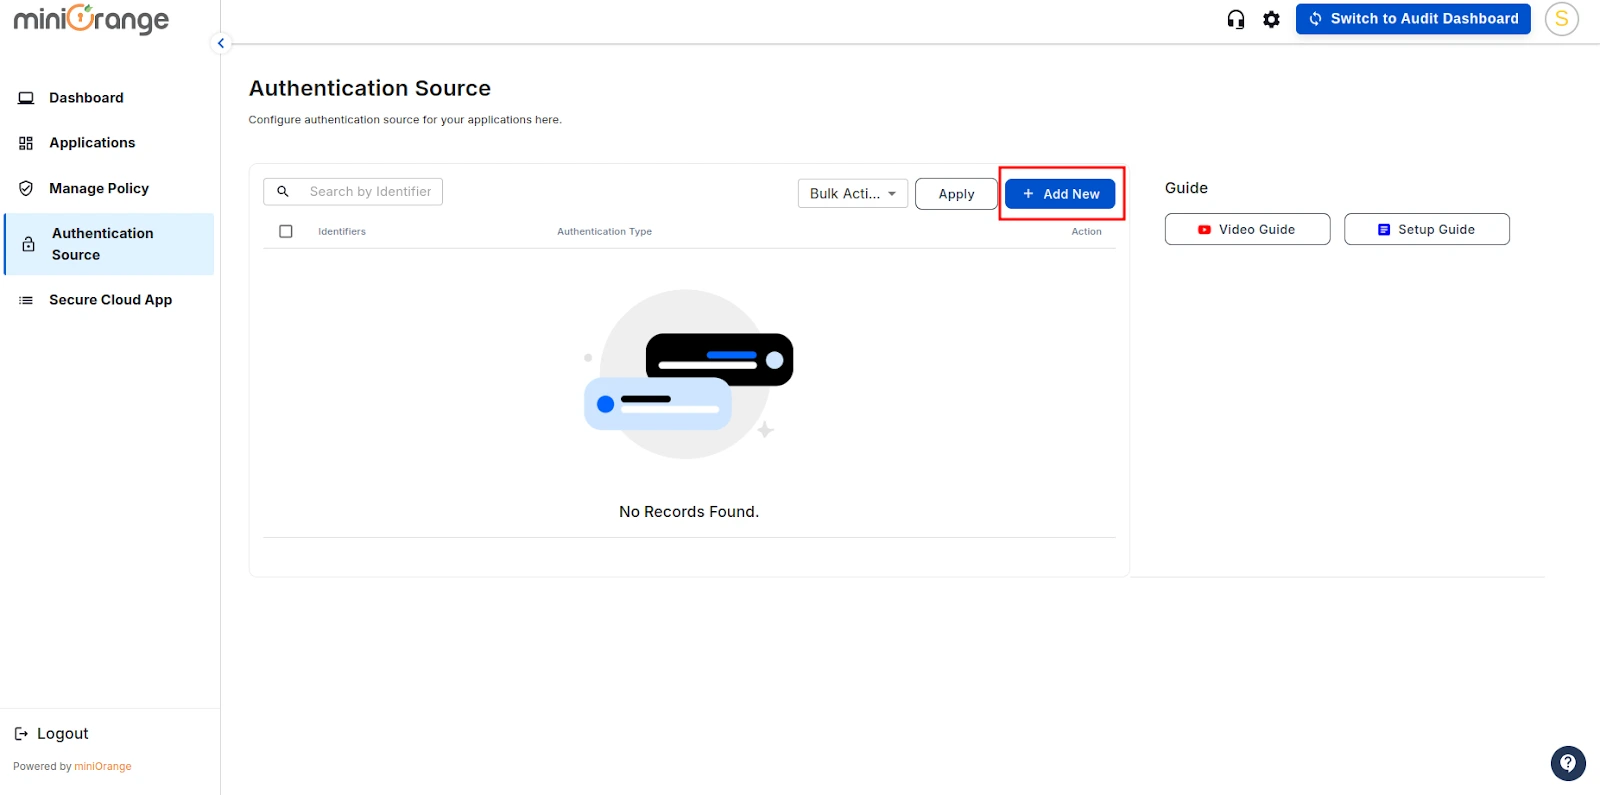
  • 既存の認証ソースの一覧が表示されます。 「新規追加」 新しい認証ソースを作成します。
  • Google CASB アクセス制限 新しい認証の追加

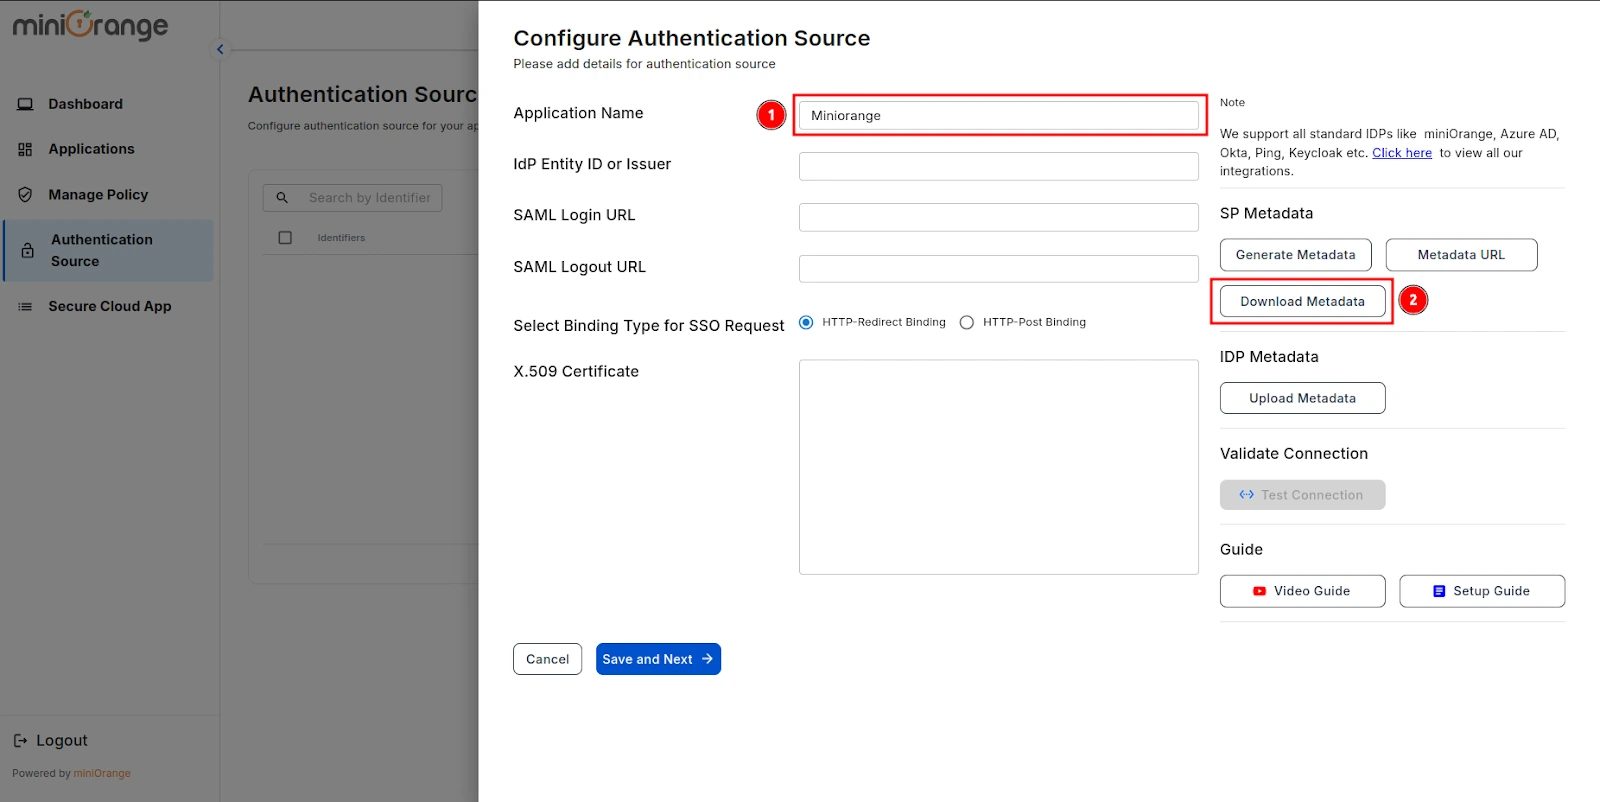
  • 設定画面で、 認証元名 をクリックし メタデータをダウンロード.
  • Google CASB 認証メタデータの生成

ステップ 2: ID プロバイダーを構成する

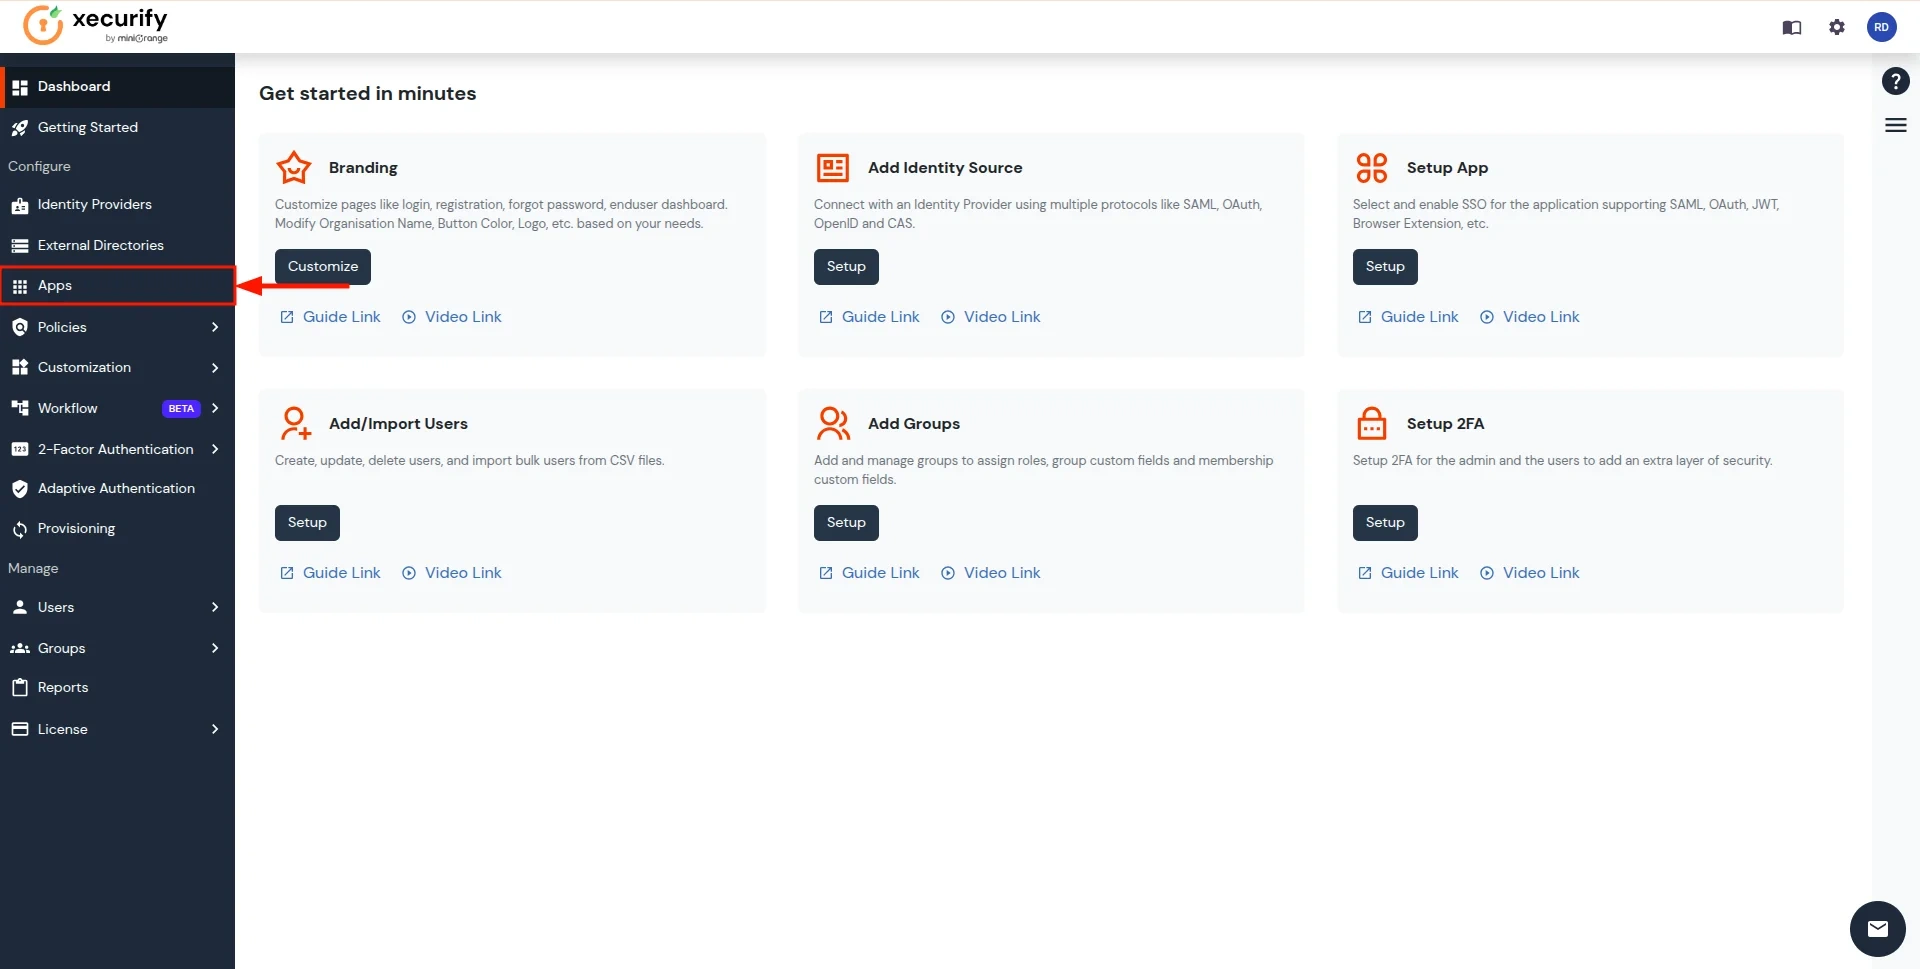
  • にサインイン ミニオレンジ IAM 同じ資格情報を使用して CASB ダッシュボードに移動し、 アプリ のセクションから無料でダウンロードできます。
    (このガイドでは、IDPとしてminiOrangeを使用していますが、 でお問い合わせ uemsupport@xecurify.com 優先IDPを設定する.)
  • ID プロバイダ miniOrange IDP を使用した Google Workspace

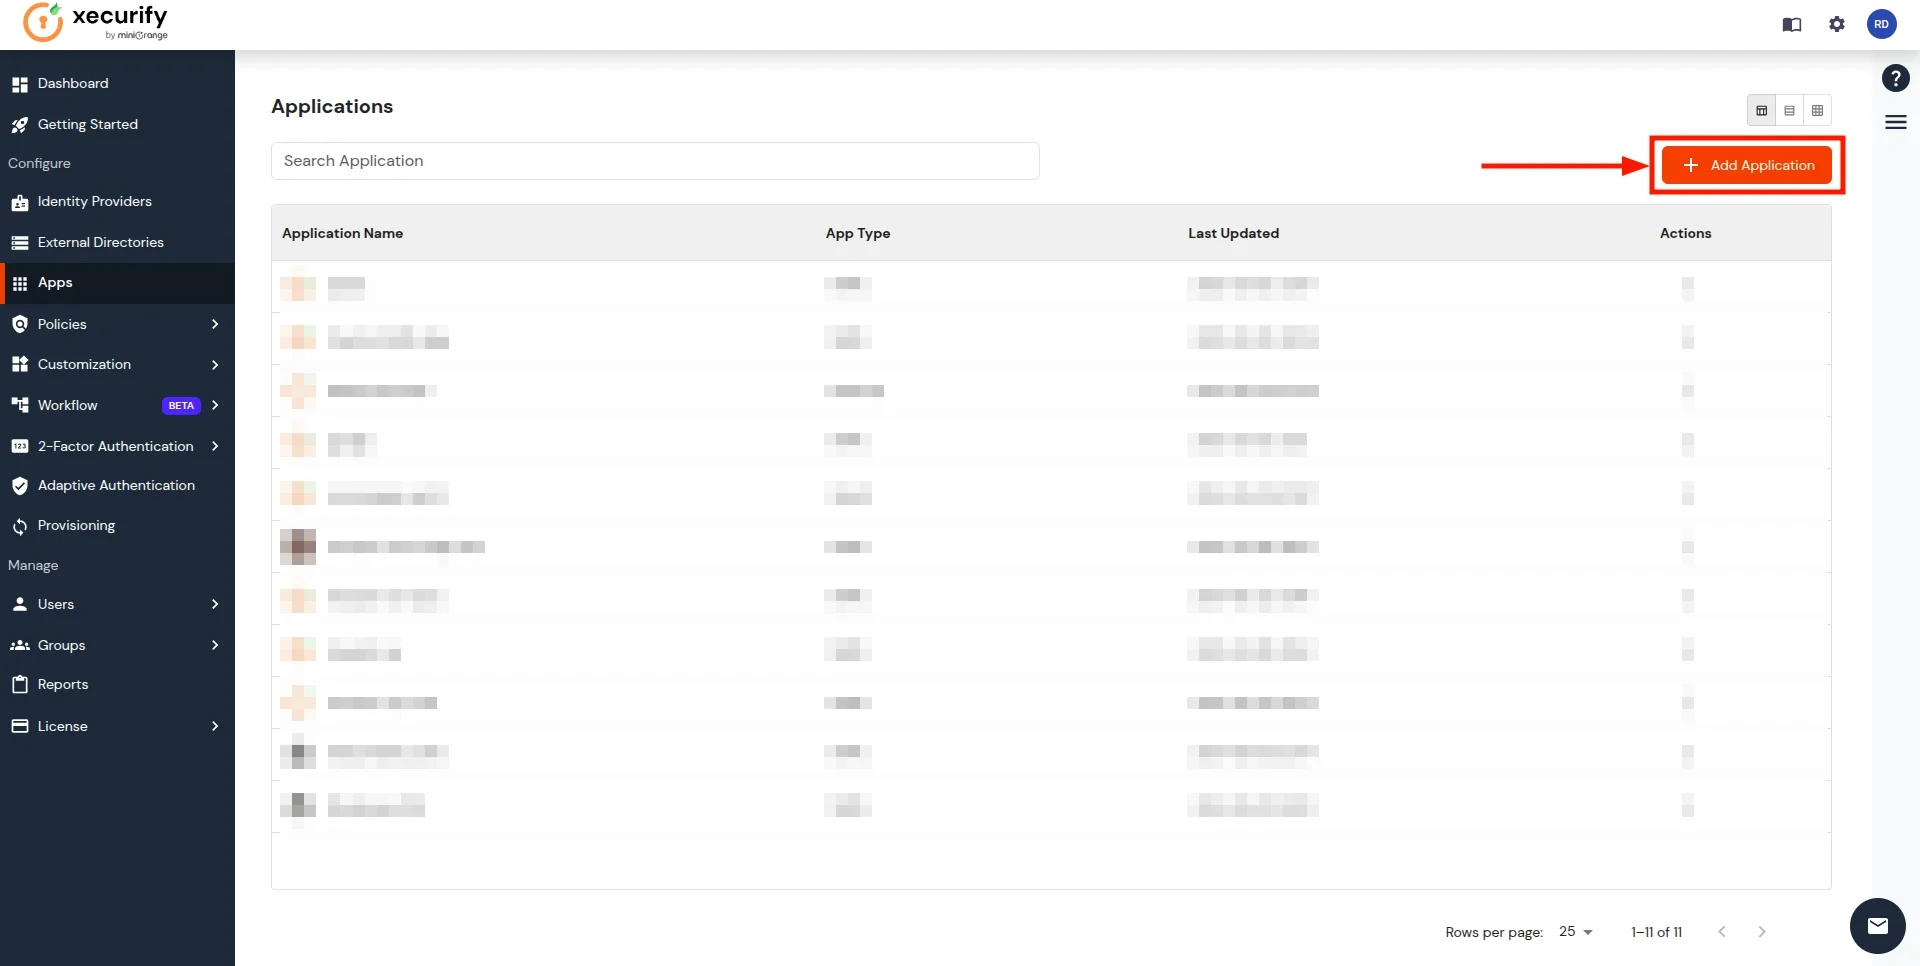
  • 設定されたすべてのアプリケーションのリストが表示されます。 アプリケーションを追加 新しいものを作成します。
  • ID プロバイダを使用した Google Workspace - アプリケーションの追加

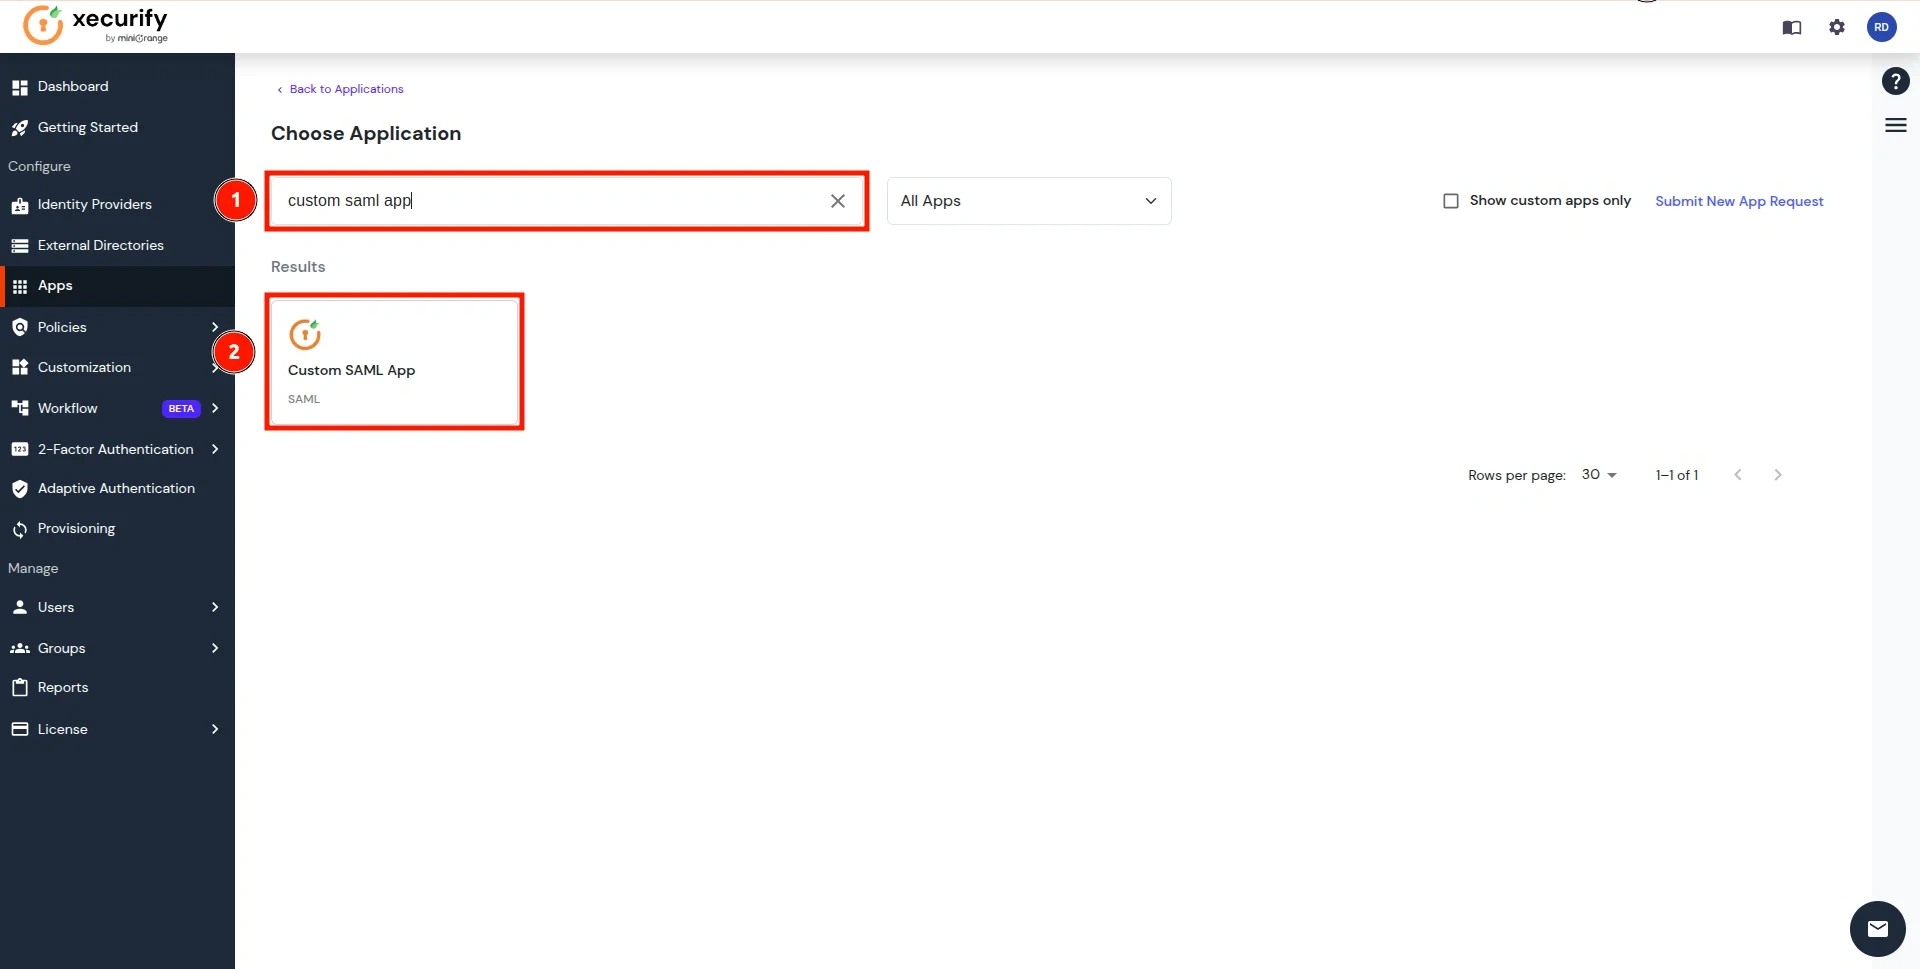
  • 検索 カスタムSAMLアプリ 検索ボックスに入力してクリックします。
  • ID プロバイダを使用した Google Workspace - カスタム SAML アプリ

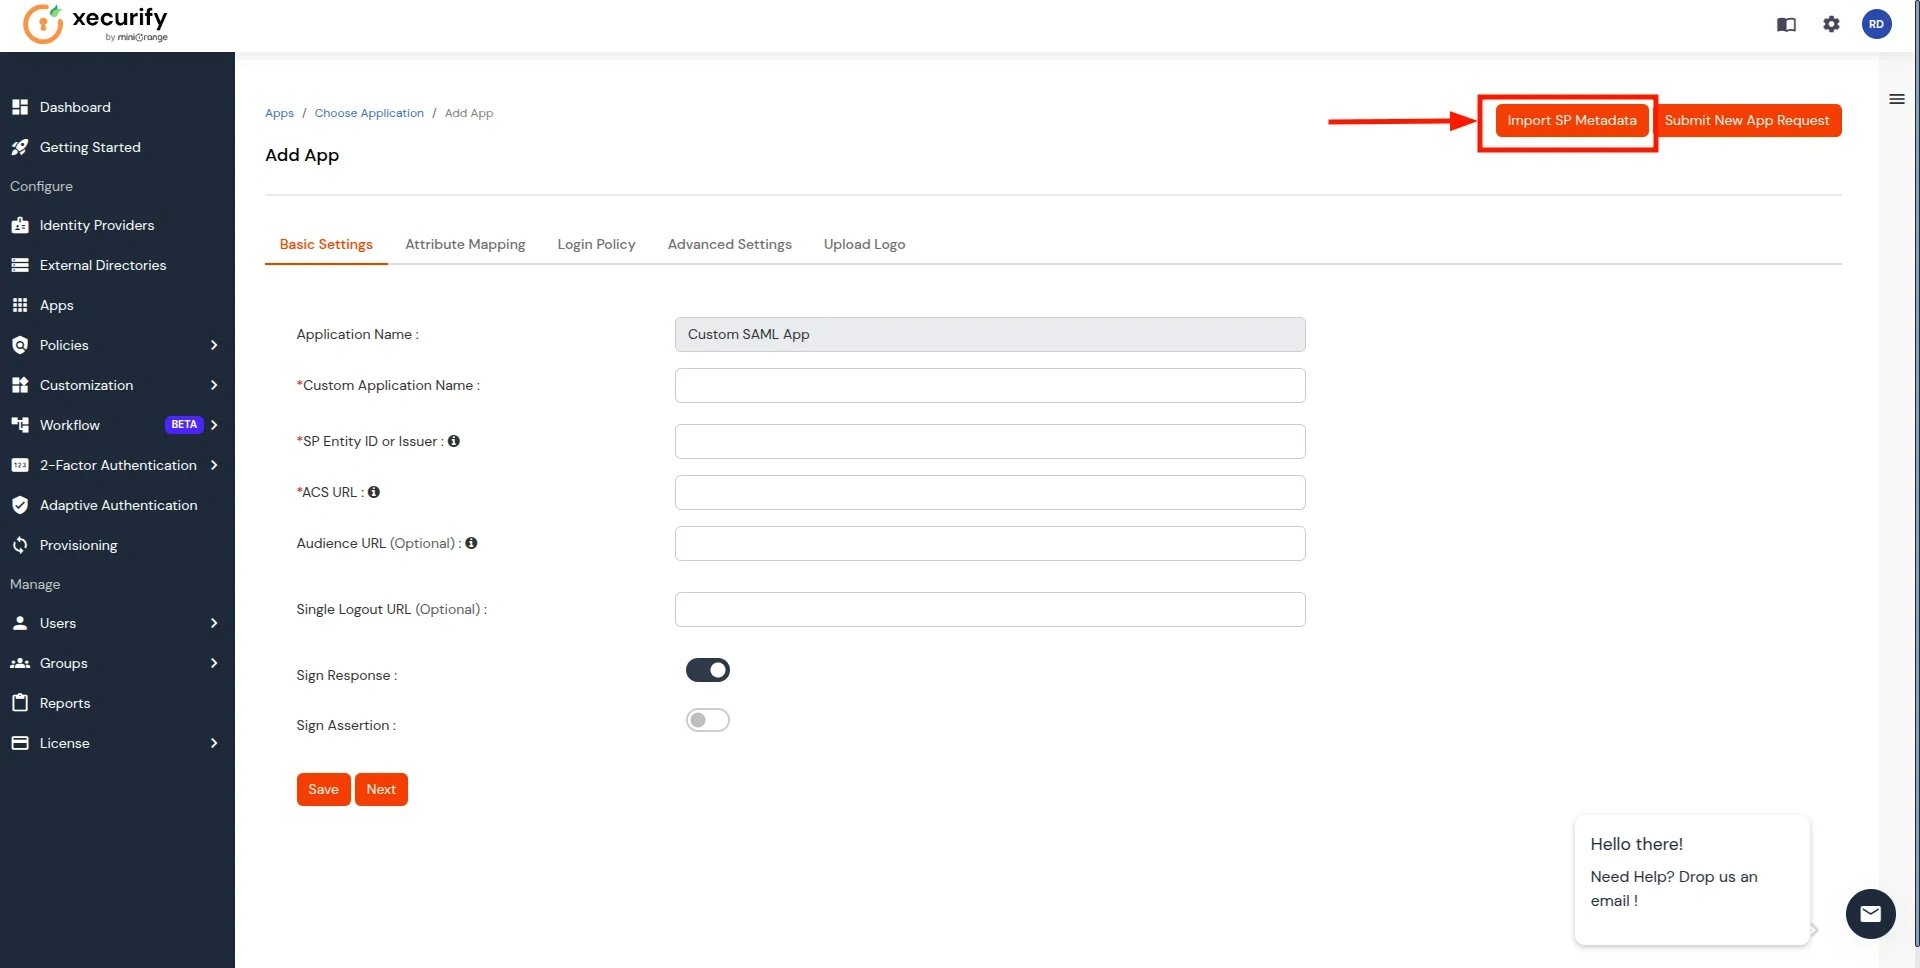
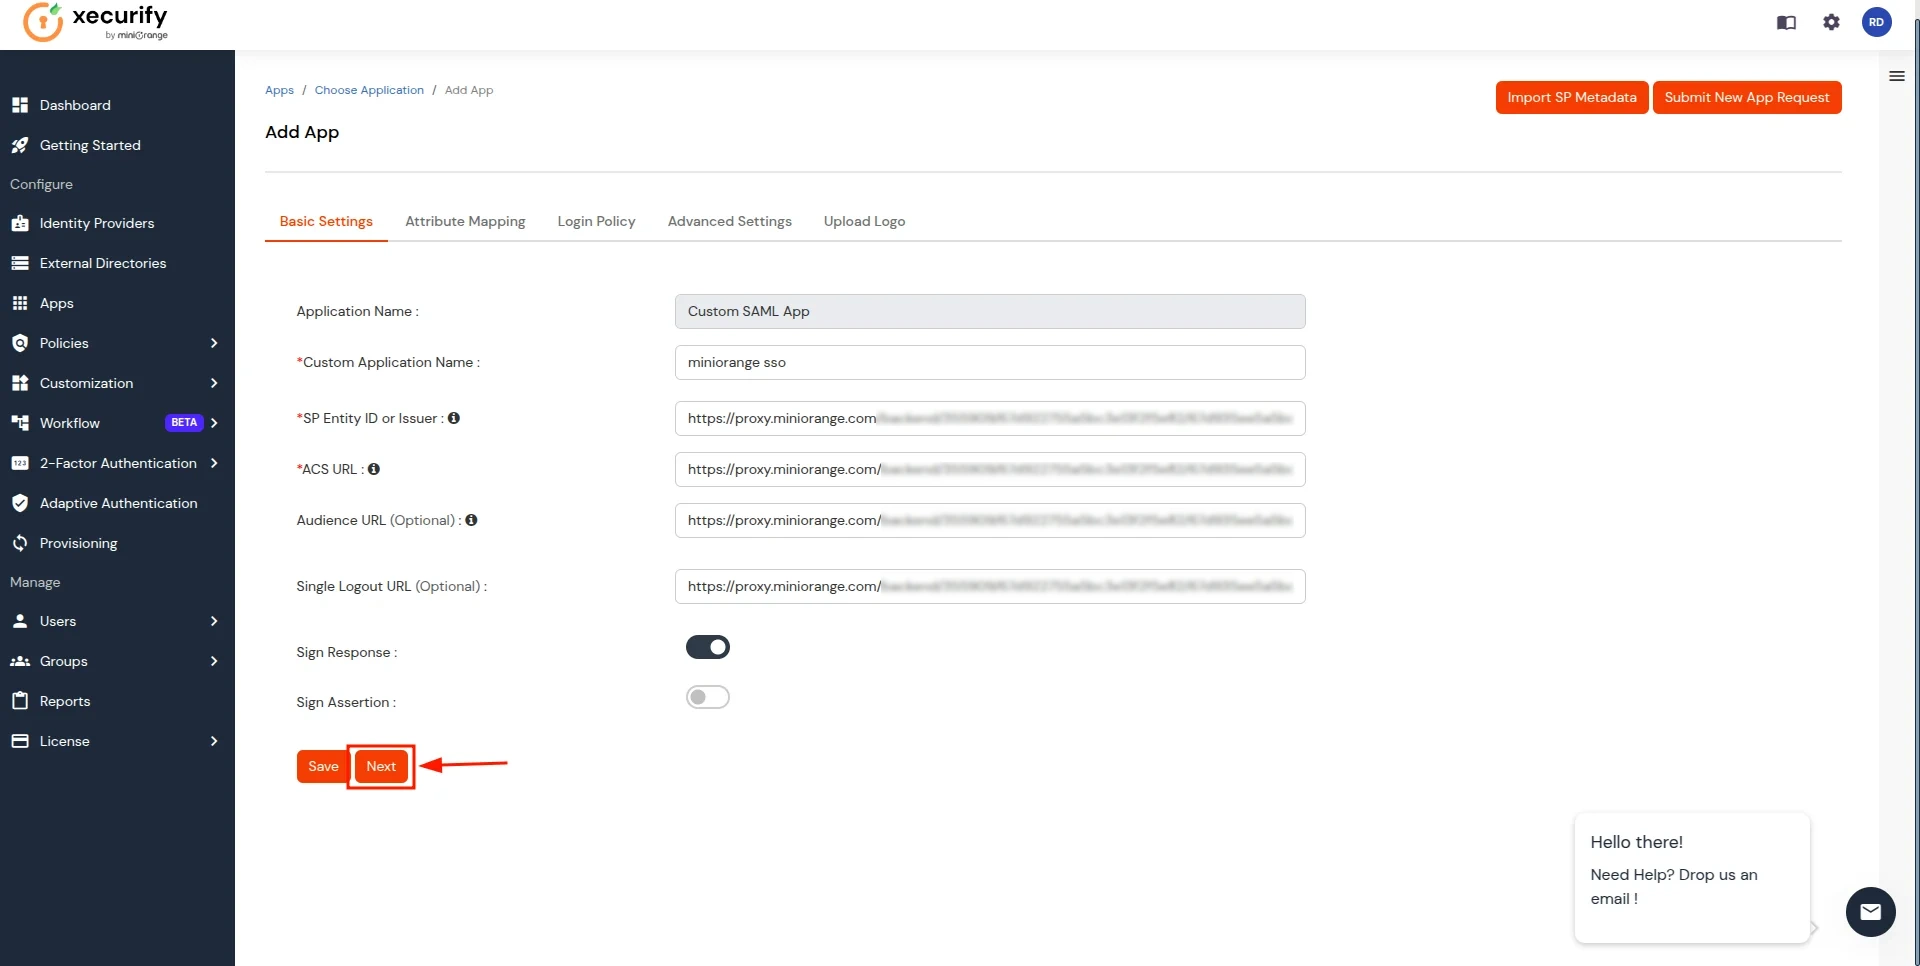
  • 入力します カスタムアプリケーション名 とをクリックしてください SP メタデータのインポート ボタンをクリックします。
  • ID プロバイダを使用した Google Workspace - SP メタデータのインポート

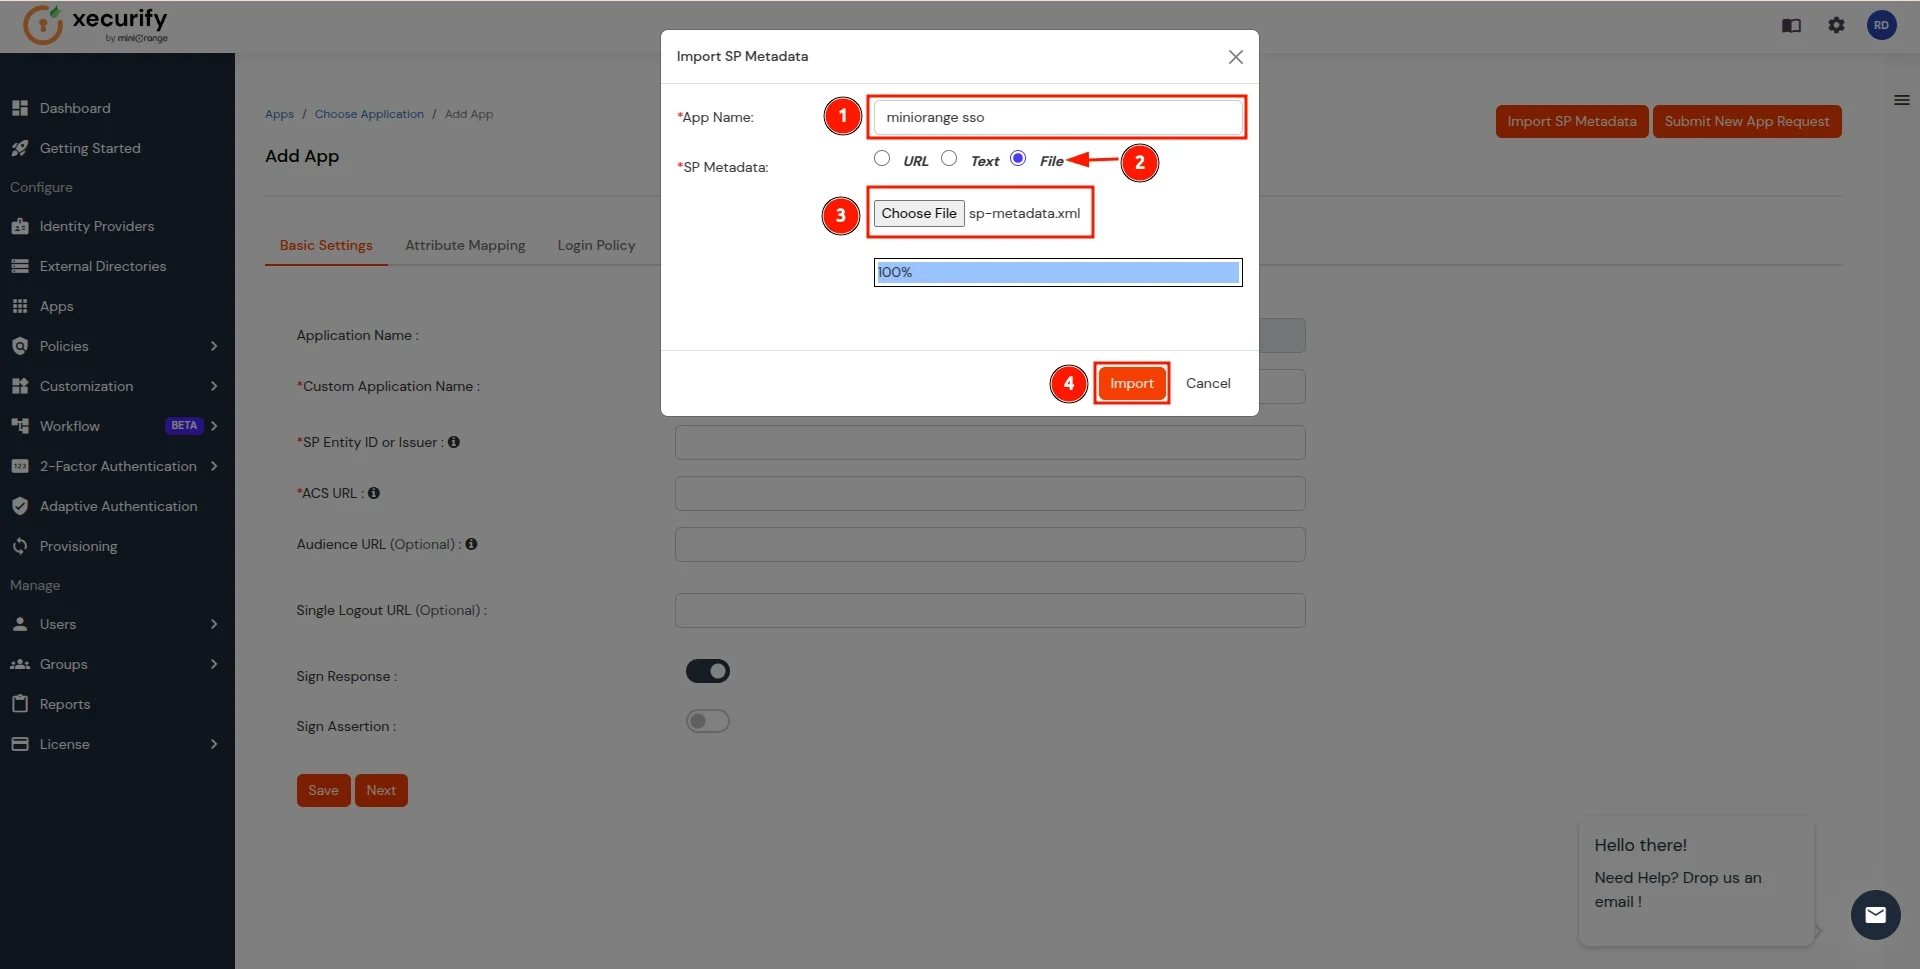
  • 加えます アプリ名を選択し、 file 内のオプション SPメタデータ。 次に、 ファイルを選択してください ボタンをクリックします。ダウンロードしたファイルを選択します。 ステップ 4 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します インポート ボタン。
  • IDプロバイダを使用したGoogle Workspace - ファイルを選択

  • ファイルが正常にアップロードされたら、 次へ ボタン。
  • ID プロバイダを使用した Google Workspace - [次へ] をクリックします

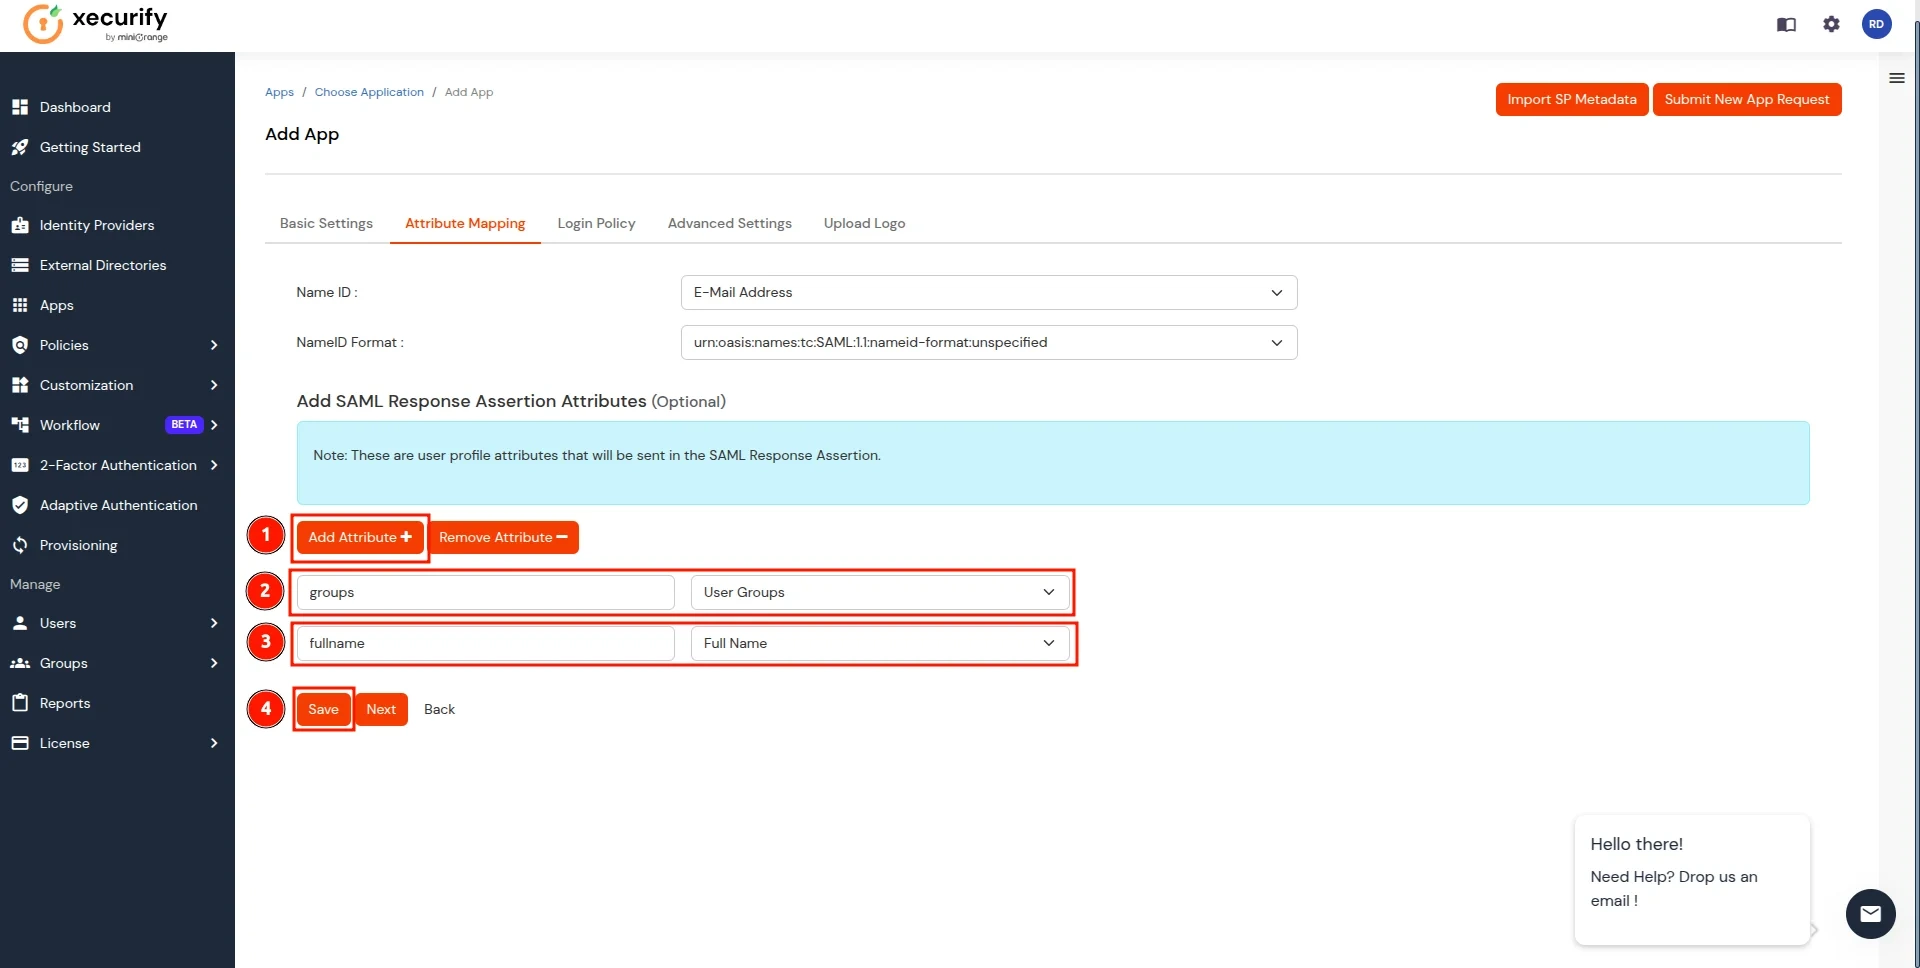
  • 属性マッピングセクション、 次の手順を実行します:
    1. 以下を行うには、 属性を追加
    2. Enter グループヘッド 属性名として ユーザーグループ 属性値として。
    3. もう一度「属性の追加」をクリックして、別の属性を追加します。
    4. Enter 氏名 属性名として お名前(英文字) 属性値として。
    5. 以下を行うには、 Save ボタンをクリックして変更を適用します。
  • ID プロバイダを使用した Google Workspace - 属性マッピング セクション

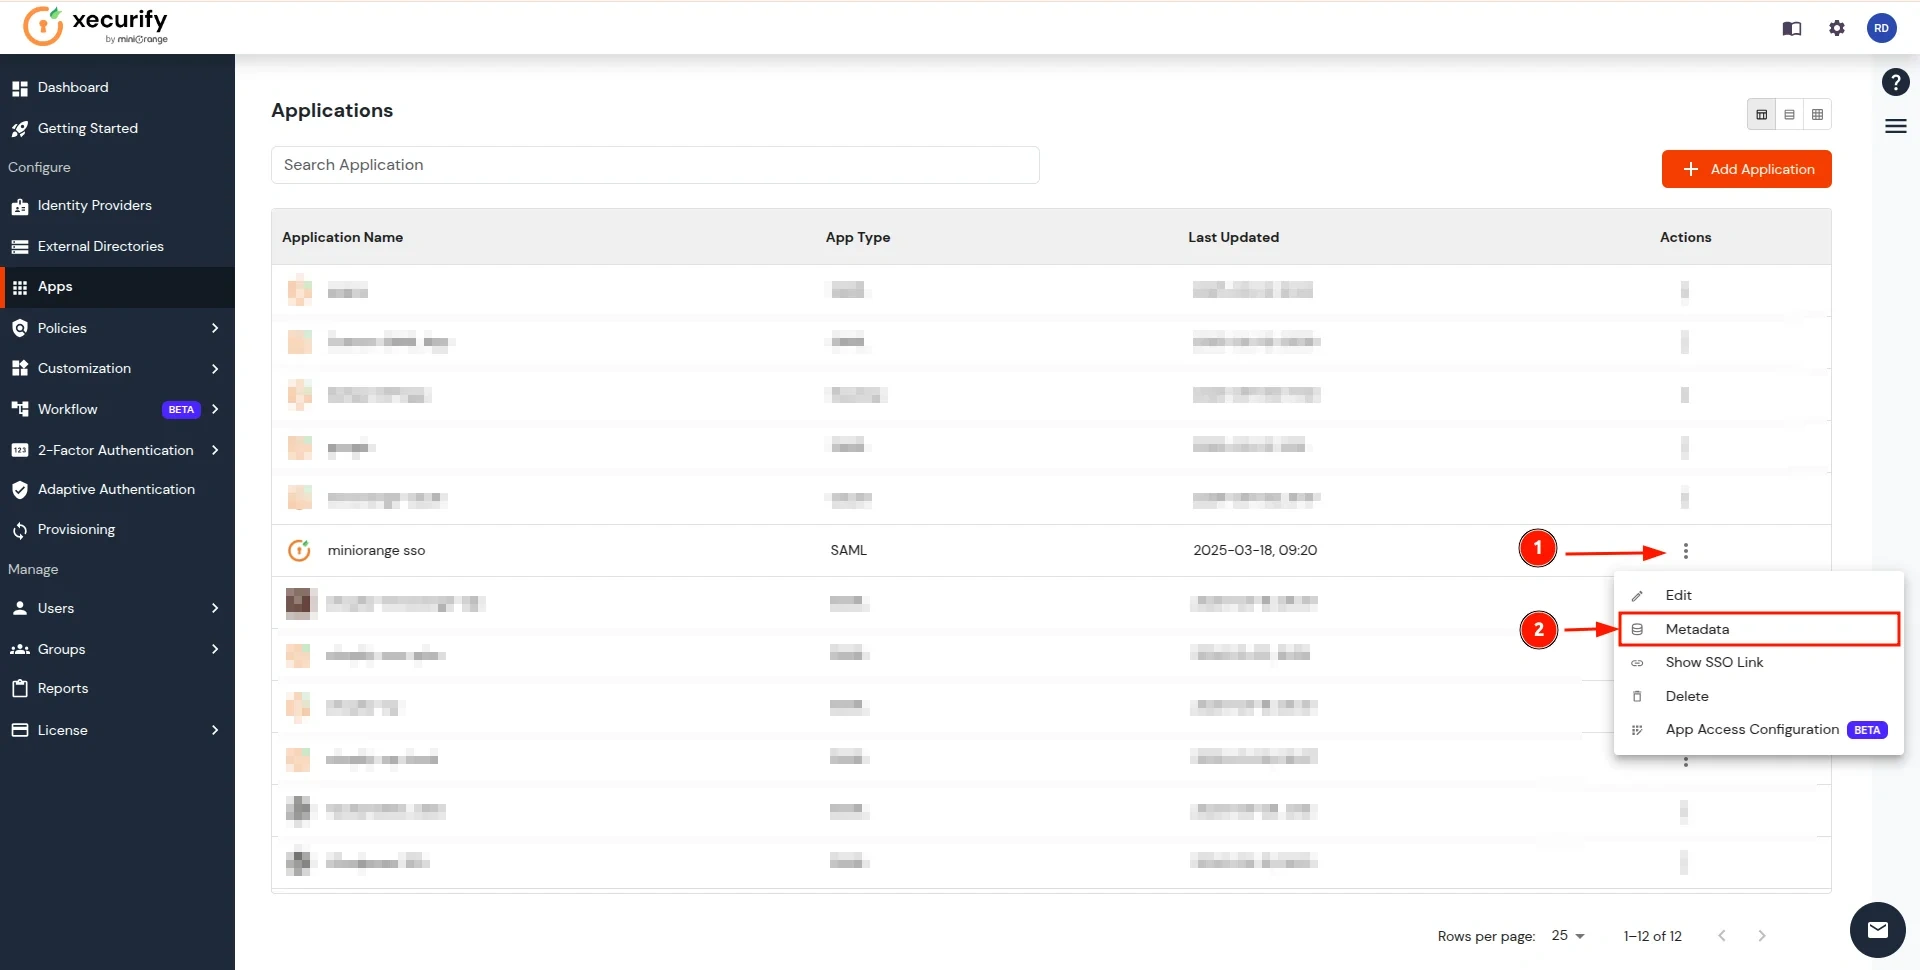
  • リダイレクトされます 用途画面に、設定したアプリケーションがリストされます。アプリケーションの横にある3つのドットをクリックし、 オプションを選択します。
  • ID プロバイダを使用した Google Workspace - アプリケーション

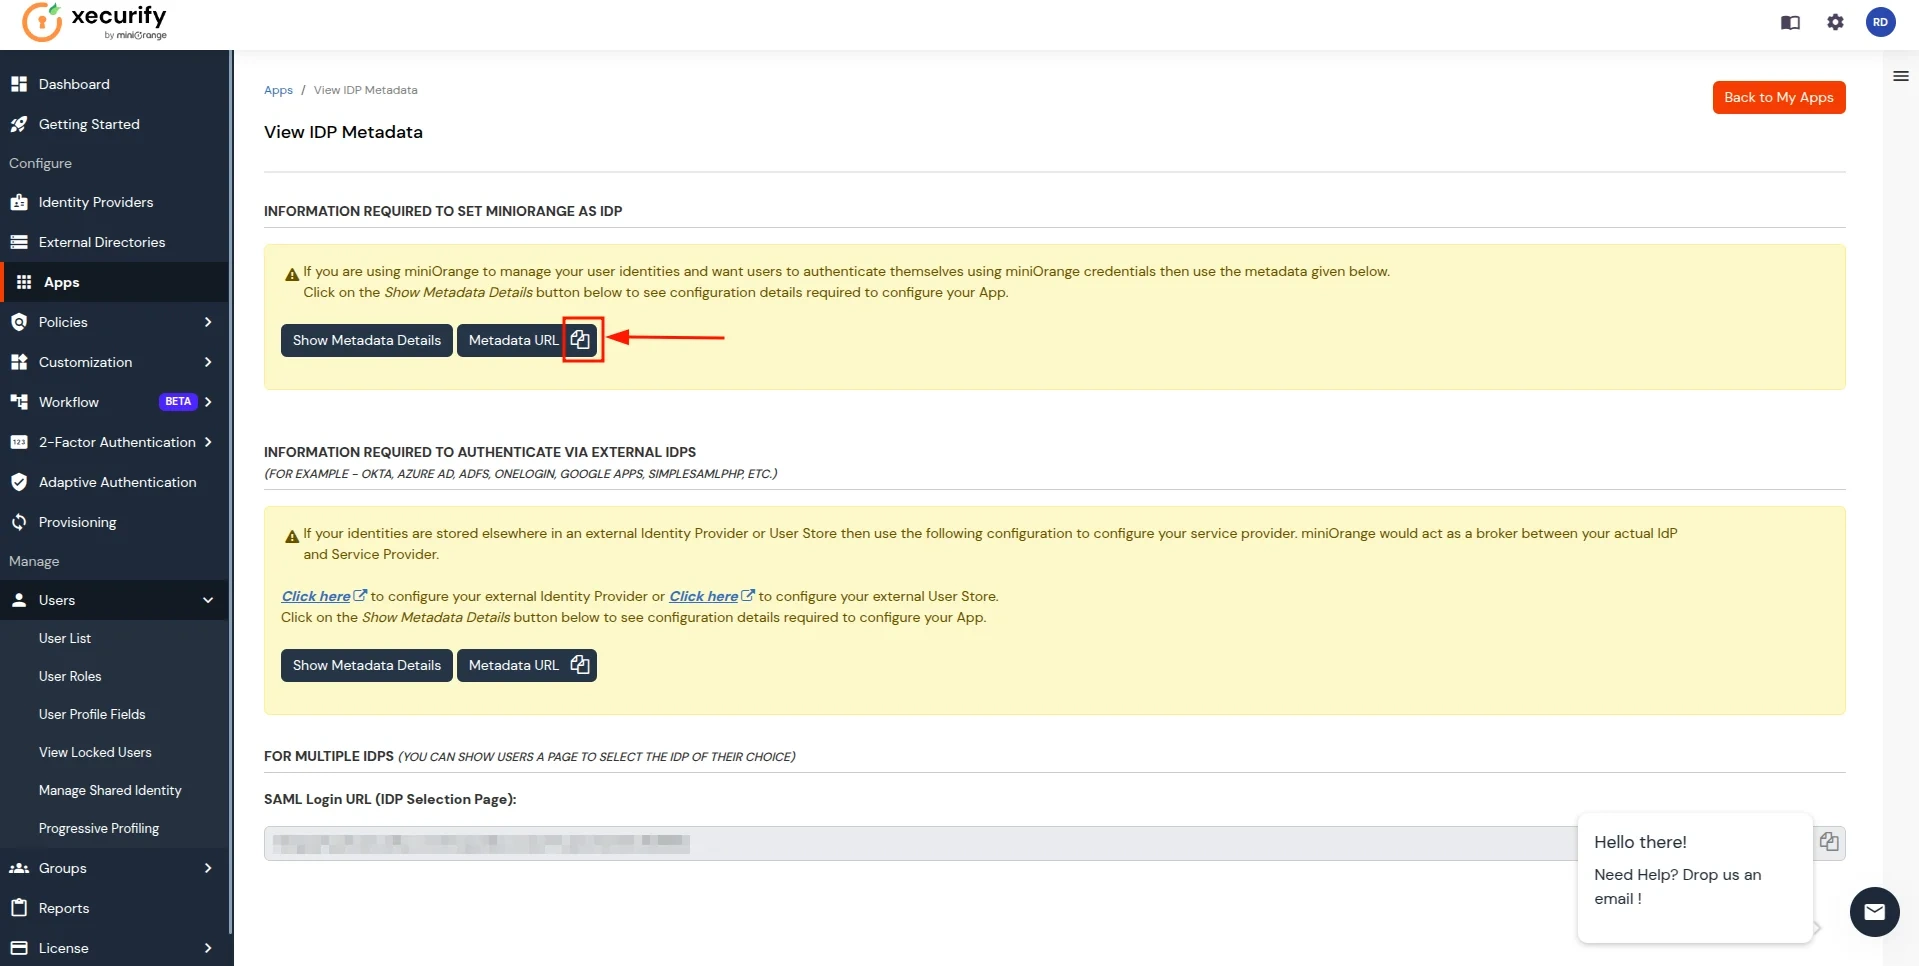
  • IDP メタデータを表示 セクションで、 クリップボードにコピー メタデータ URL の横にある をクリックしてコピーします。
  • ID プロバイダを使用した Google Workspace - クリップボードにコピー

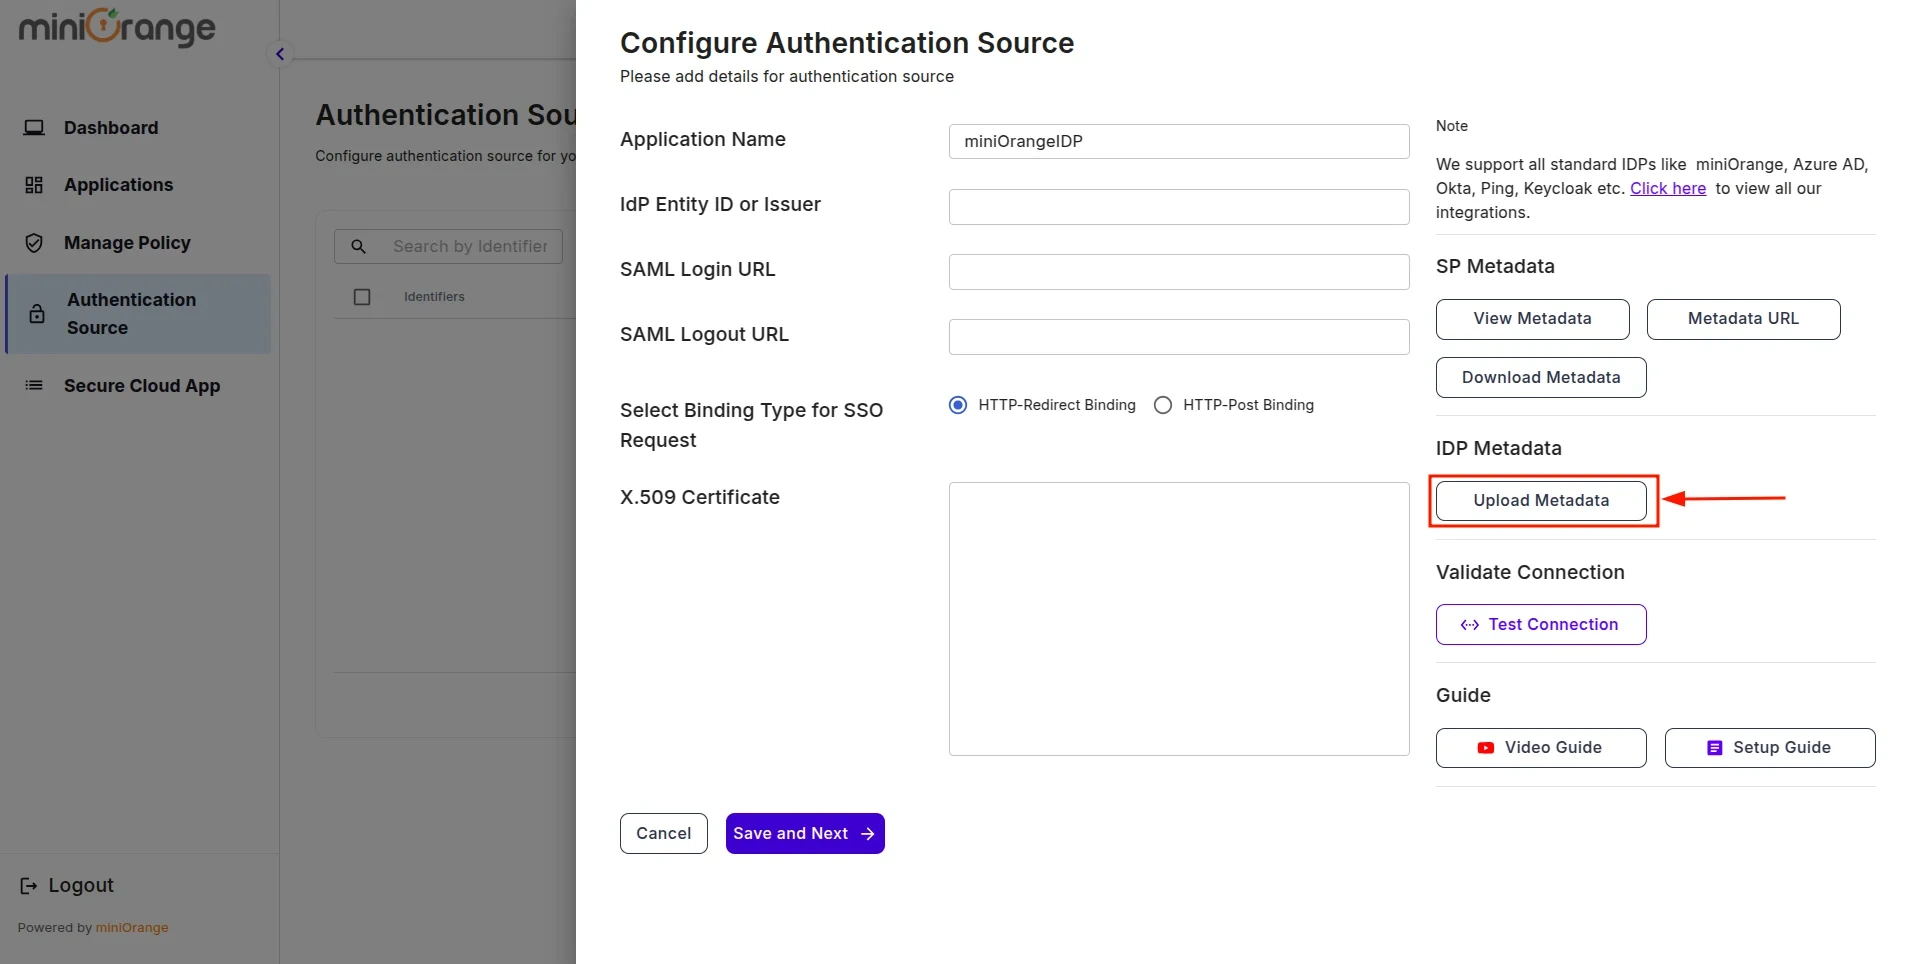
  • CASBダッシュボードタブに戻り、 認証ソースの設定 セクションで、 IDPメタデータ セクション、クリック メタデータのアップロード.
  • ID プロバイダを使用した Google Workspace - 認証ソースの設定

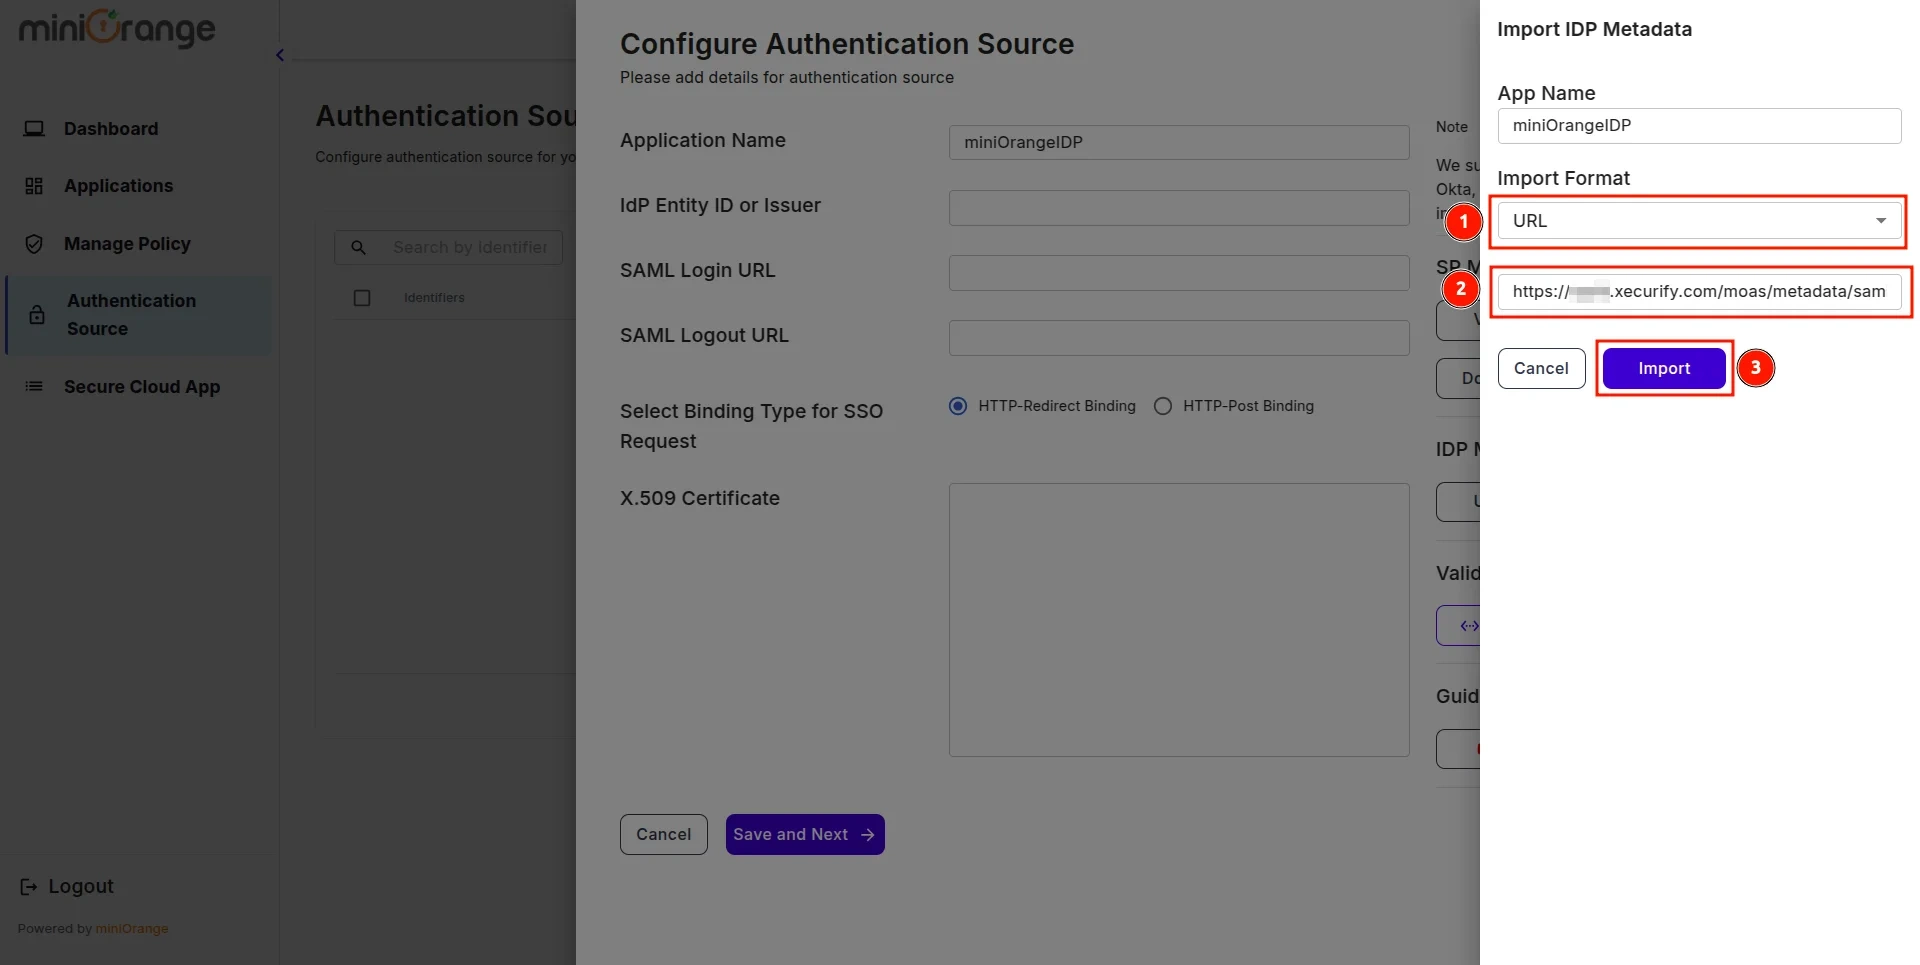
  • In IDPメタデータのインポート選択 URL としてインポートする形式、IDPメタデータURLをコピーして追加 miniOrange IDP、をクリックします インポート
  • ID プロバイダを使用した Google Workspace - インポート形式

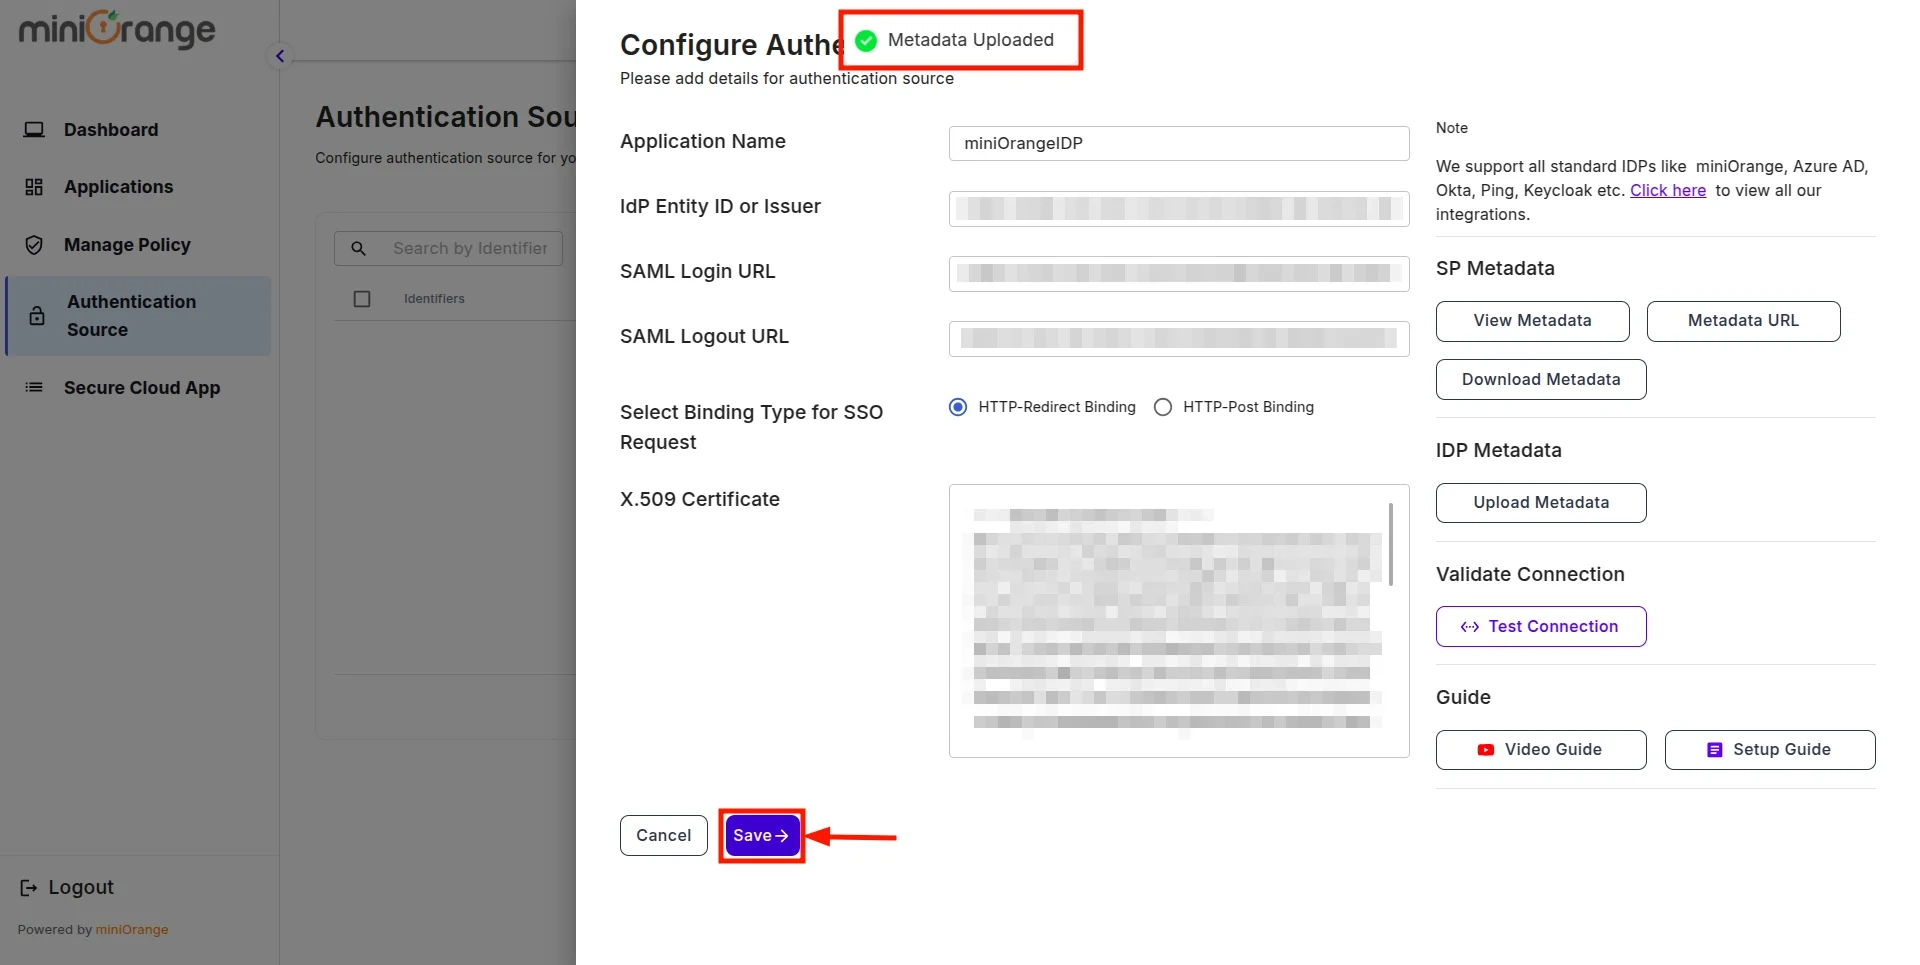
  • メタデータが正常にアップロードされたことを確認するプロンプトが表示されます。 Save 設定を完了します。
  • ID プロバイダを使用した Google Workspace - [保存] をクリックします

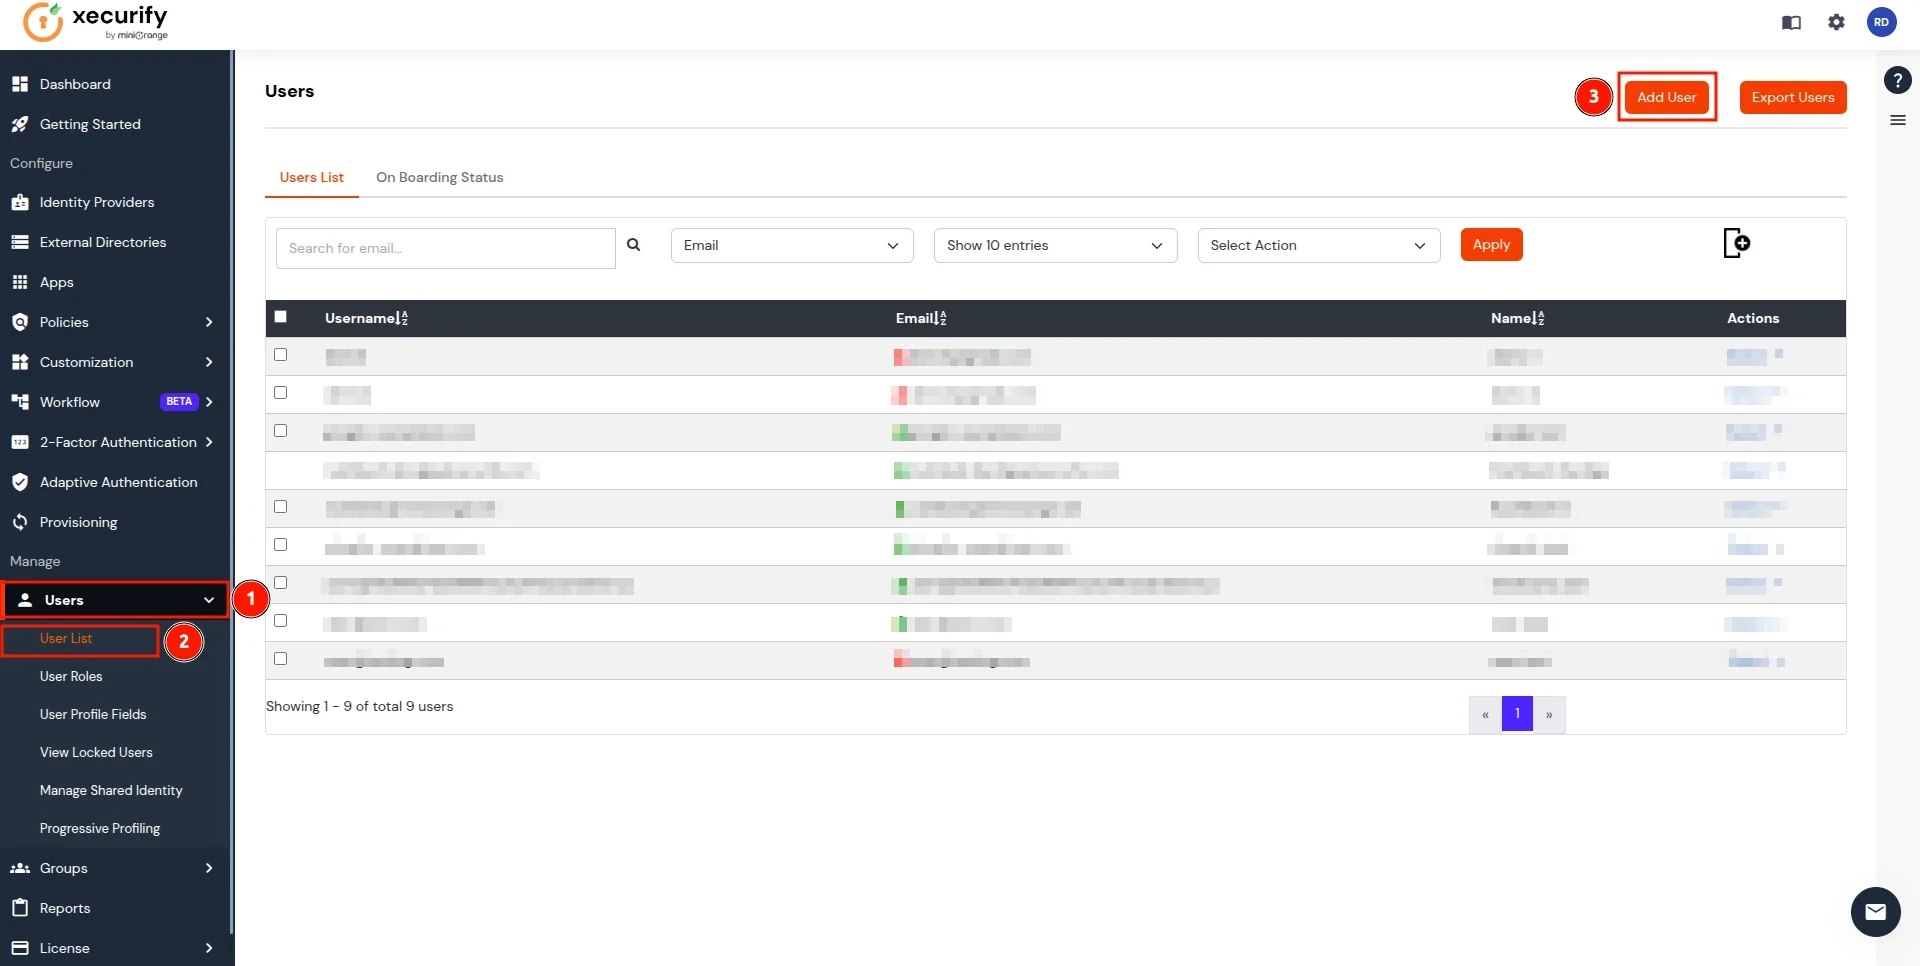
  • さて、miniOrange IDPに戻り、 ユーザー 左側のナビゲーションメニューのタブをクリックし、 ユーザー一覧.
  • ID プロバイダを使用した Google Workspace - ユーザー リスト

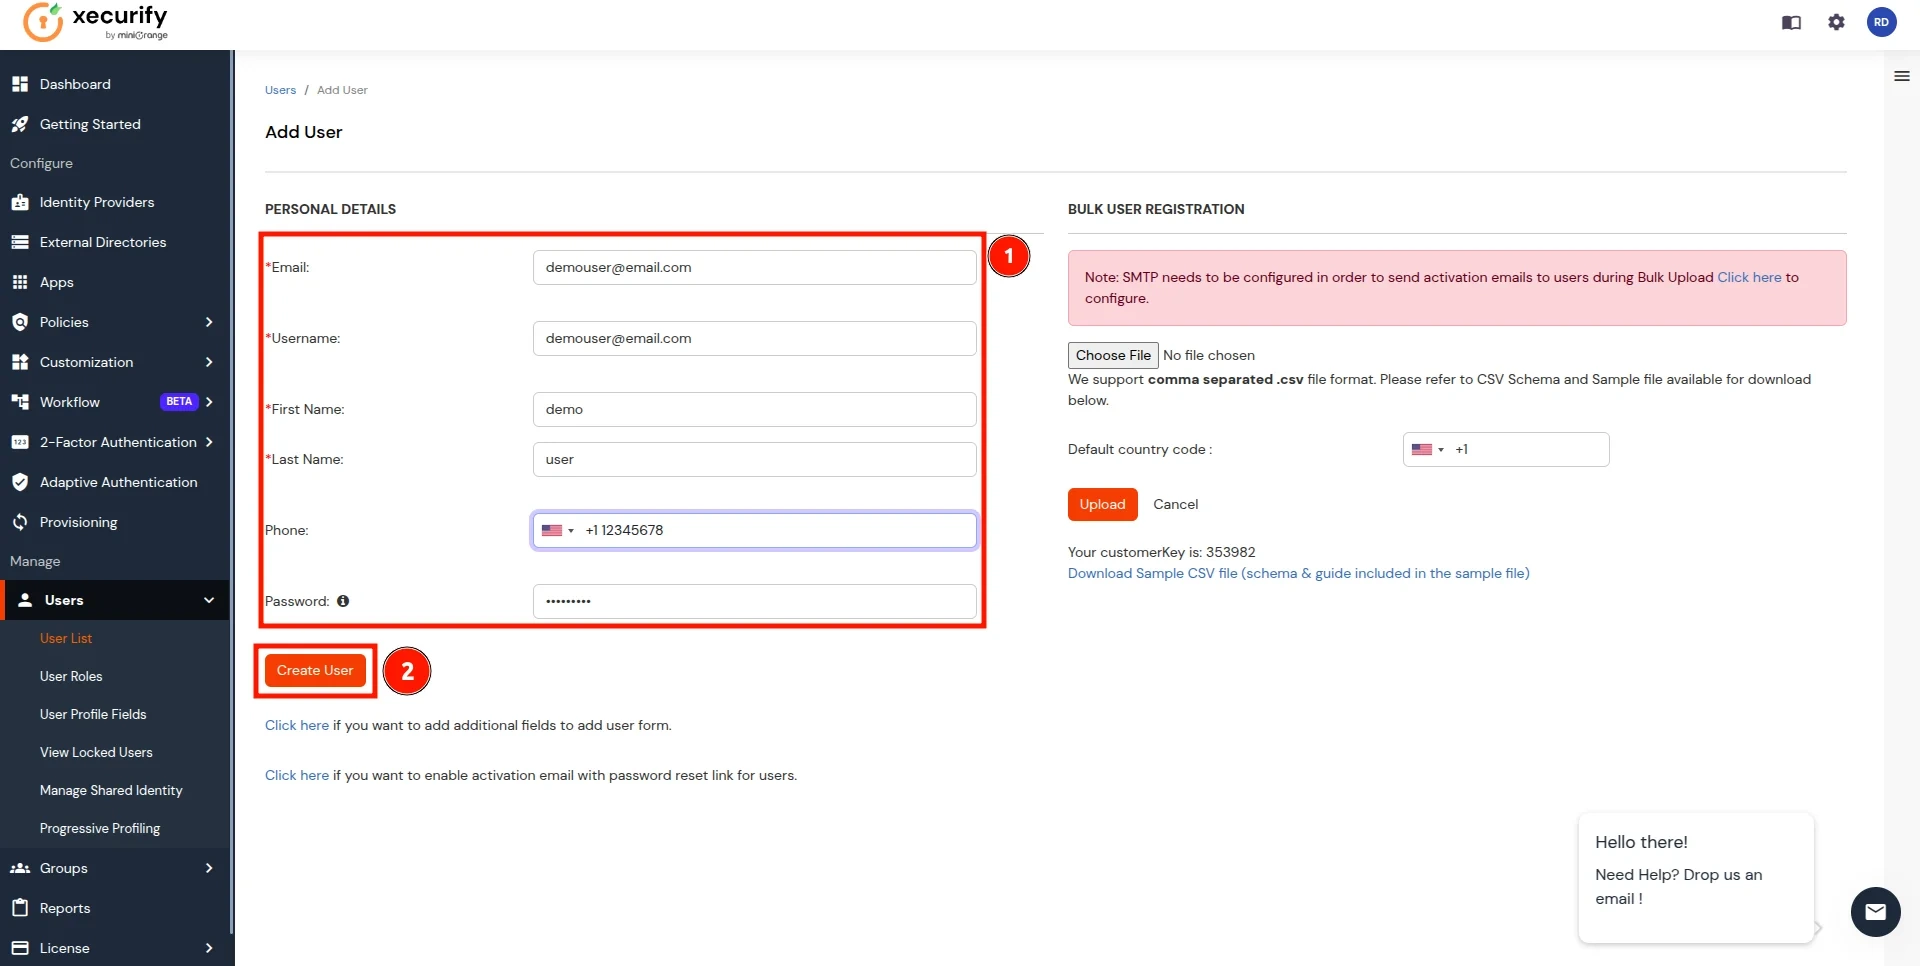
  • ユーザーを追加する ページで、メールアドレス、ユーザー名、名、姓、電話番号、パスワードなどの個人情報を追加し、 ユーザーの作成 ボタン。(複数のユーザーを追加するには、 一括ユーザー登録 特徴)
  • ID プロバイダを使用した Google Workspace - ユーザーの追加

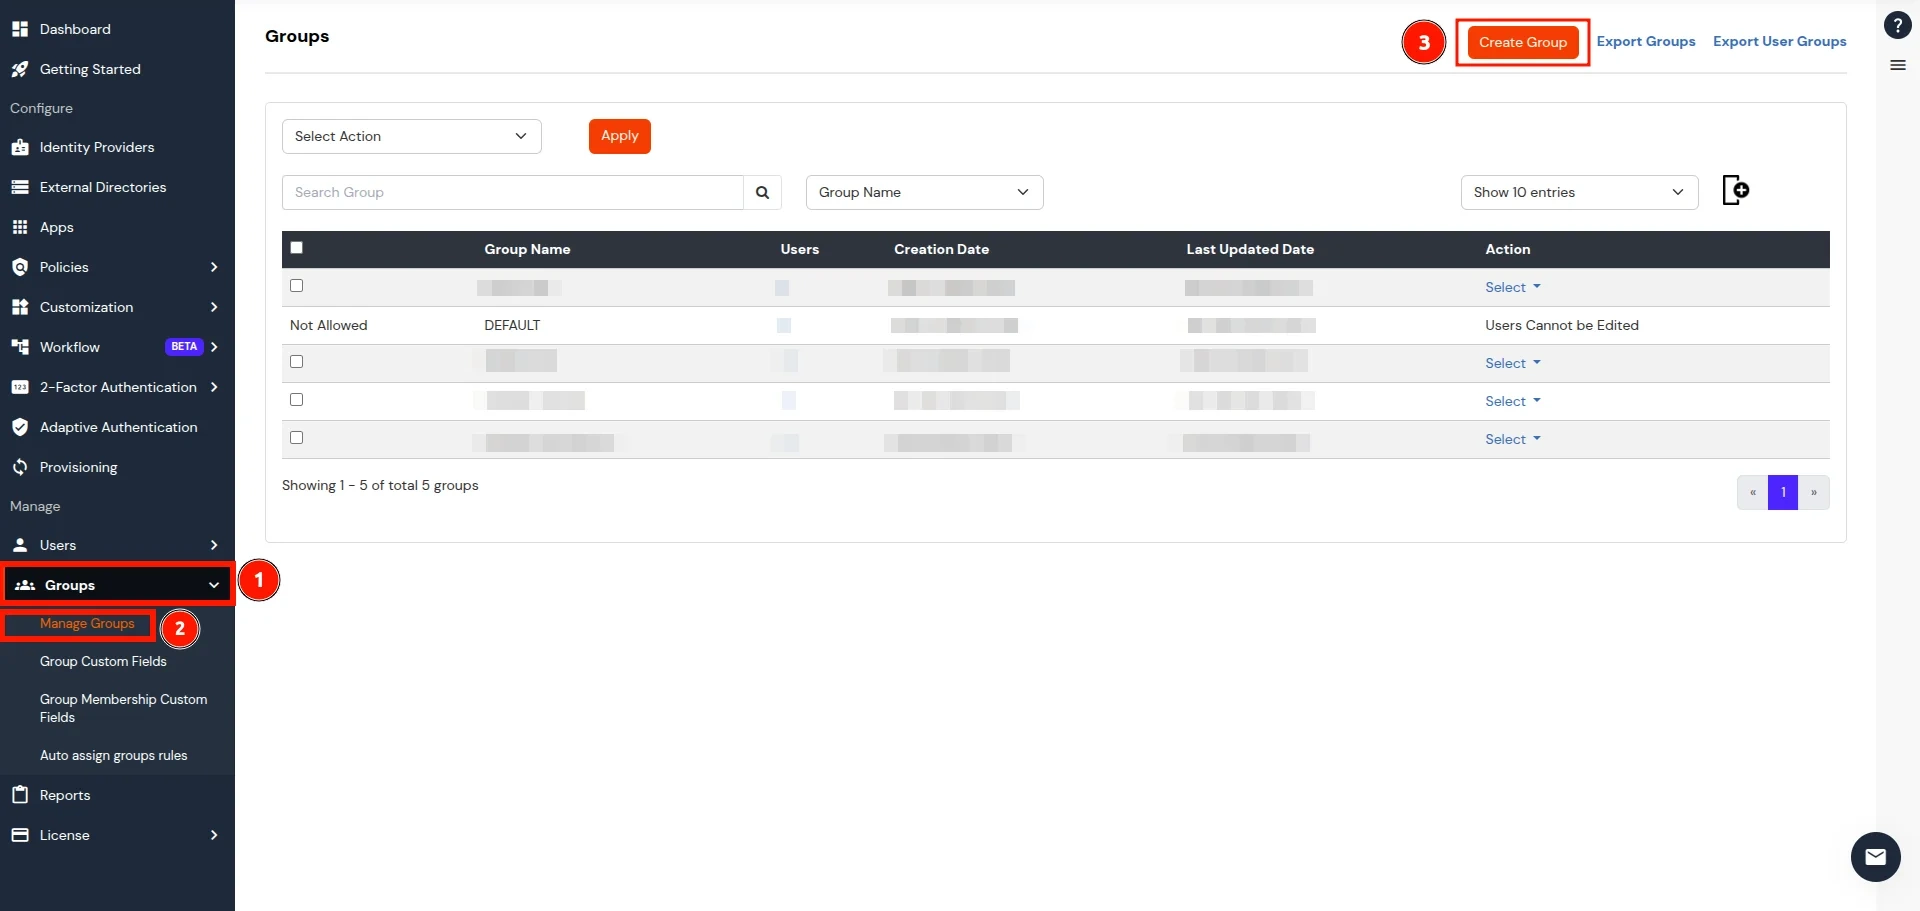
  • 今、に行きます グループ タブ、選択 グループを管理する、をクリックします グループを作成
  • ID プロバイダを使用した Google Workspace - グループの作成

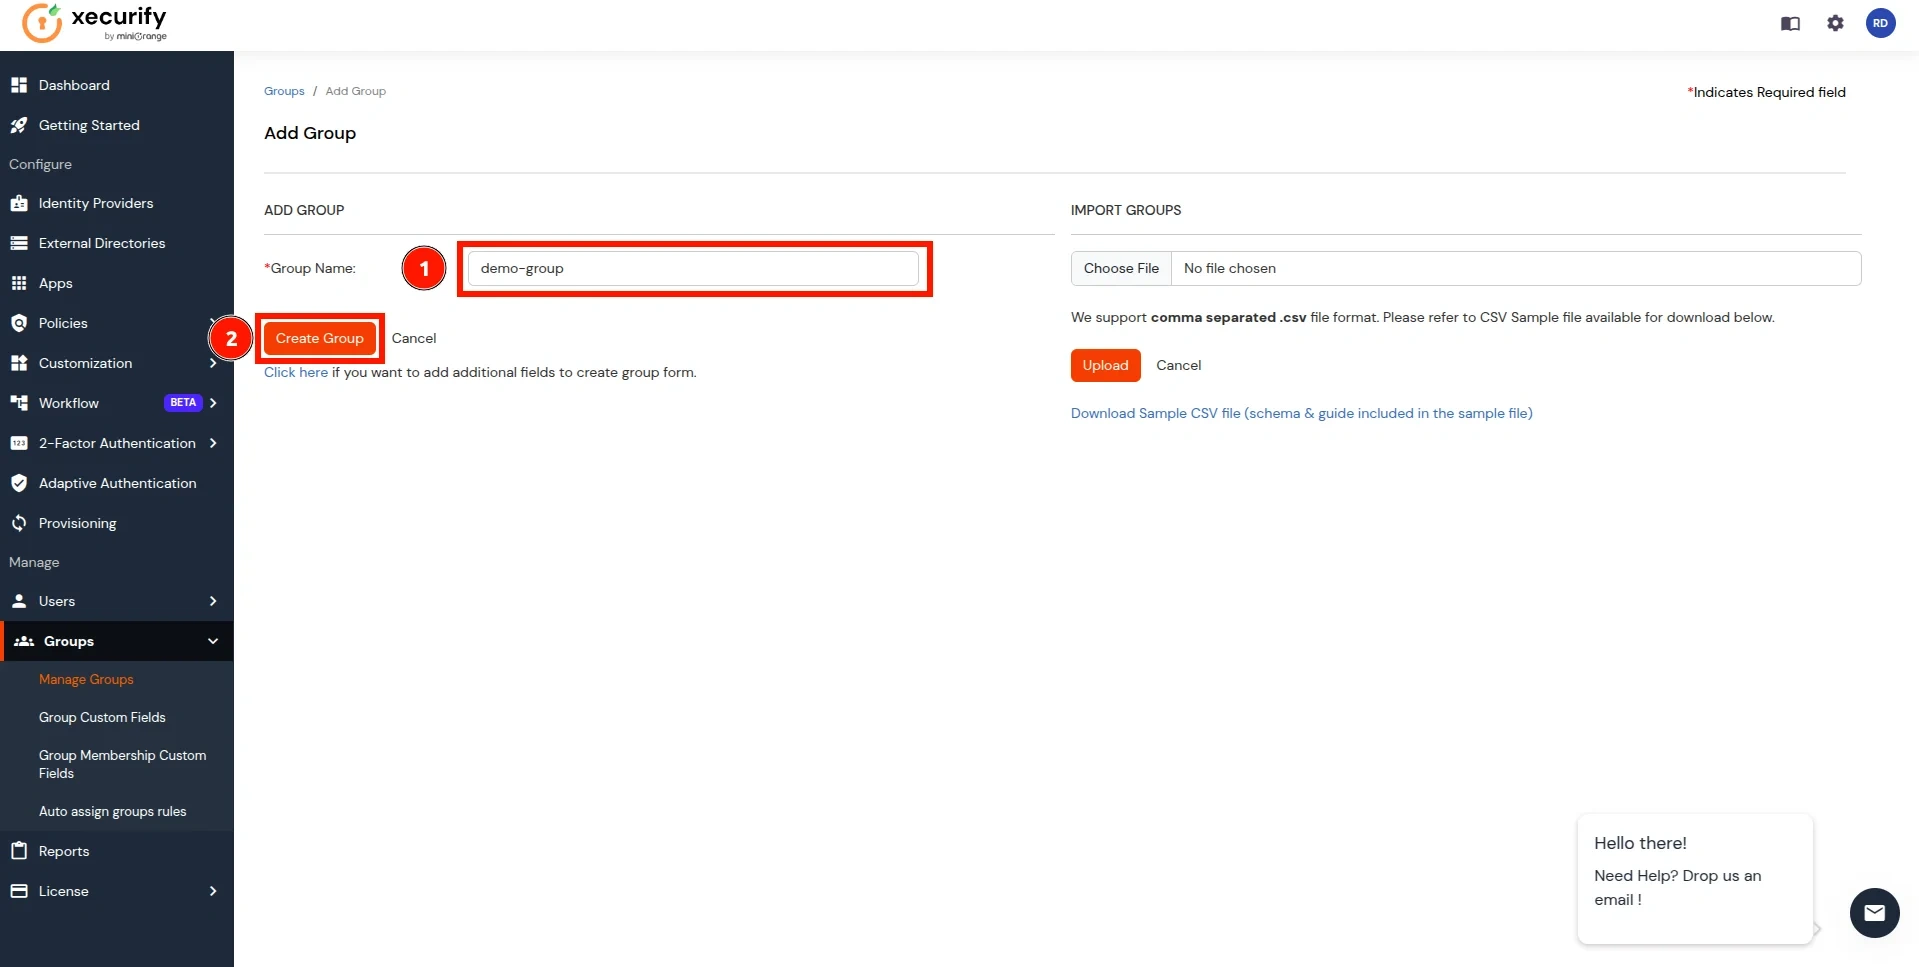
  • グループを追加 セクションで、グループの名前を入力します。 グループ名フィールド とをクリックしてください グループを作成
  • ID プロバイダのグループ名を使用した Google Workspace

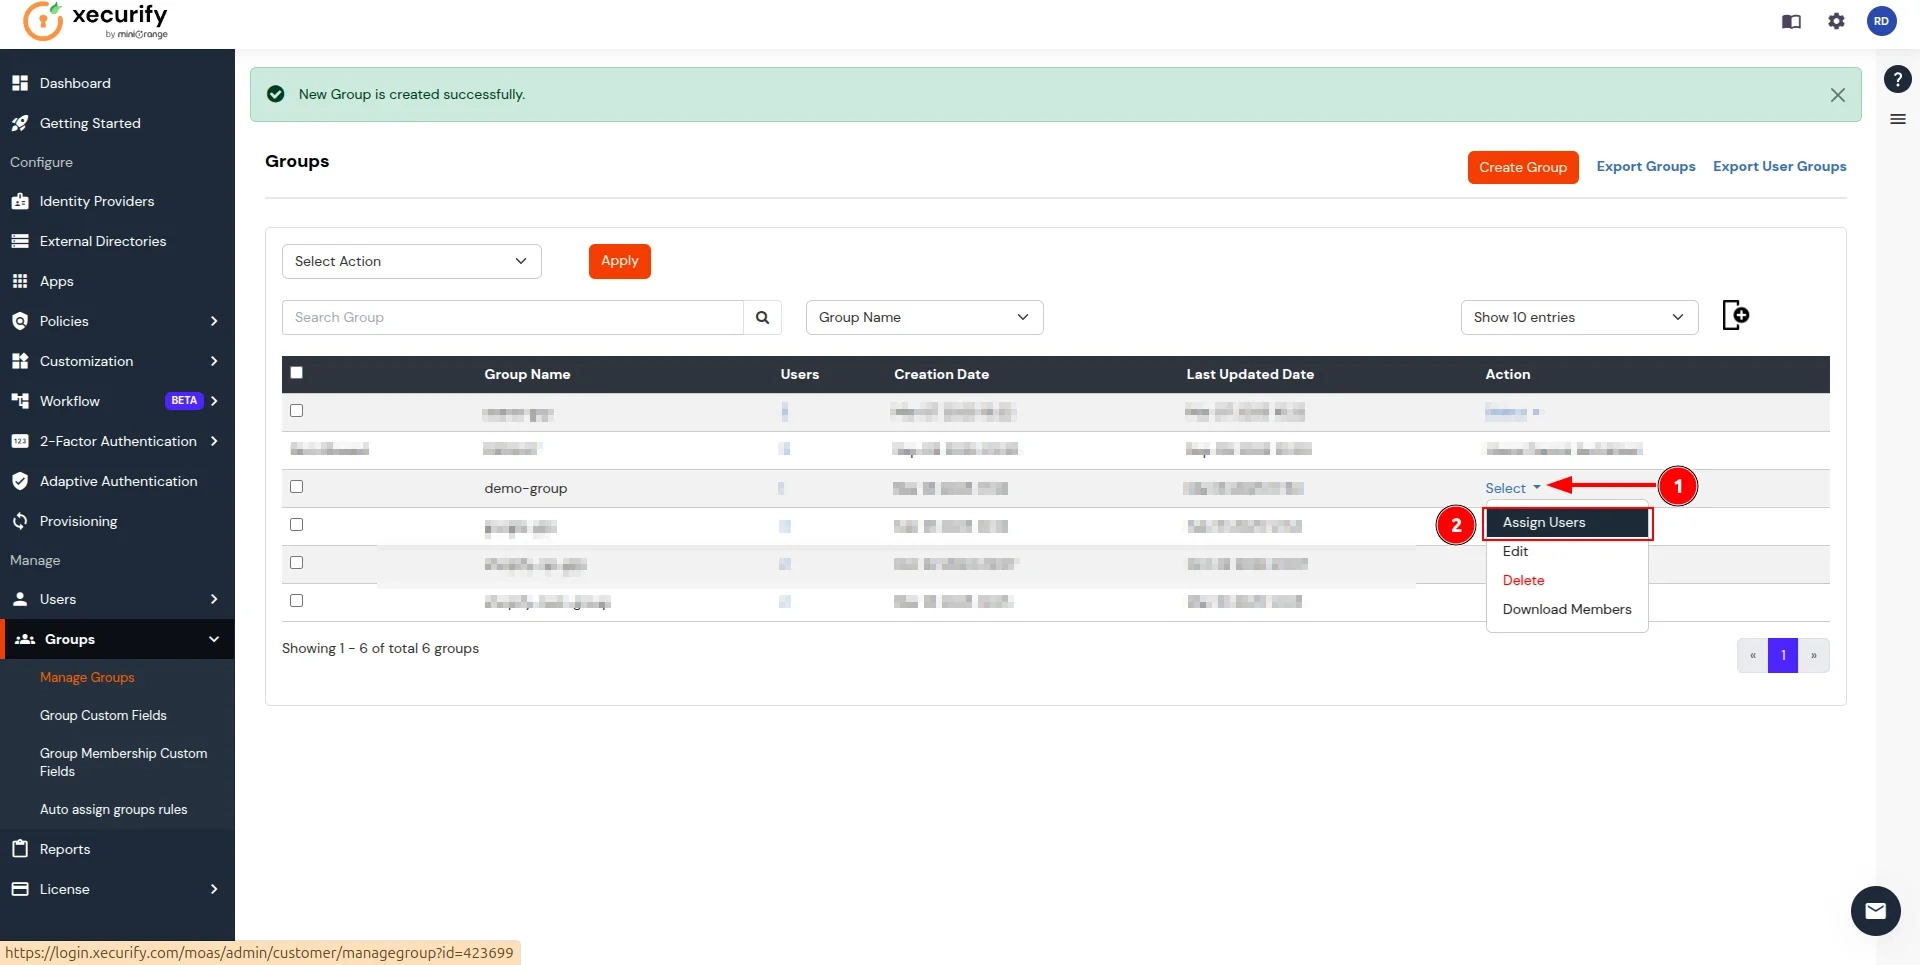
  • グループを管理する セクションで、新しく作成されたグループを検索し、 select ボタンをクリックします。 ユーザーの割り当て ドロップダウンのオプション。
  • IDプロバイダを使用したGoogle Workspace - 選択

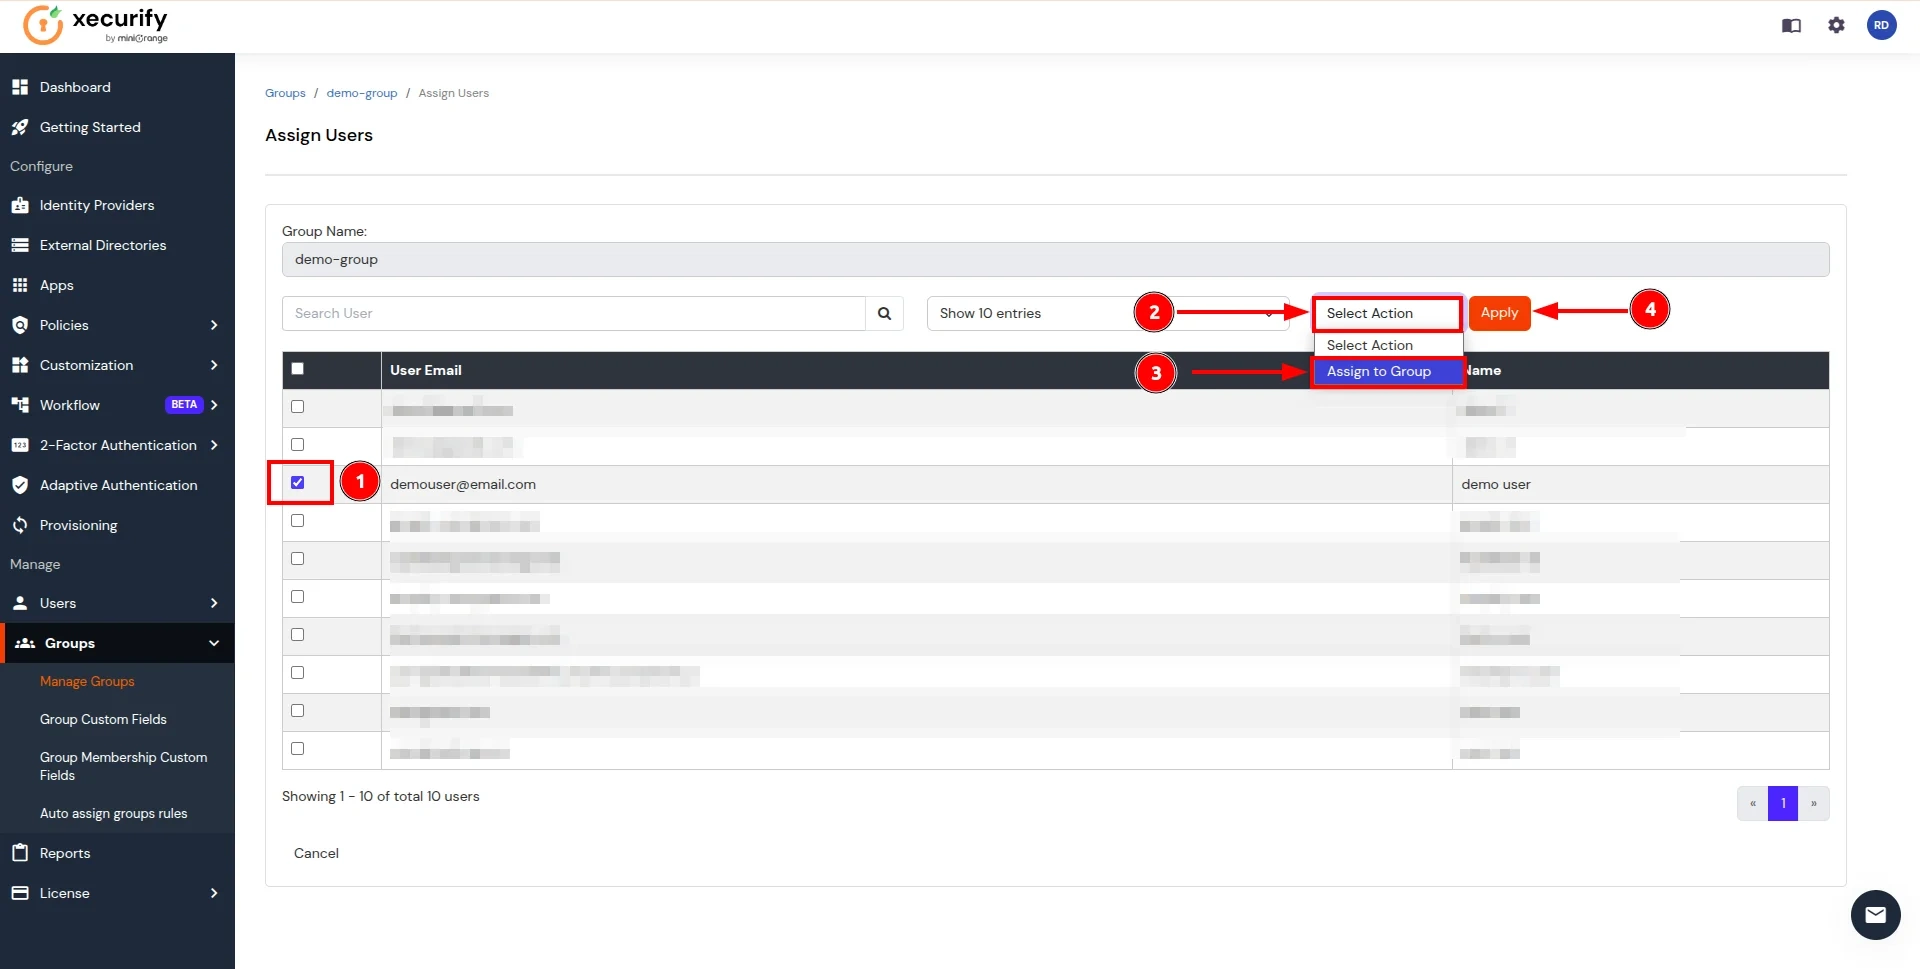
  • ソフトウェア設定ページで、下図のように ユーザーの割り当て ページについては、次の手順に従ってください。
    1. 作成したユーザーのチェックボックスを選択します こちら.
    2. 以下を行うには、 アクションを選択 ボタンを選択 グループに割り当てる.
    3. 詳しくはこちら Apply グループにユーザーを追加します。
  • ID プロバイダを使用した Google Workspace - グループの作成

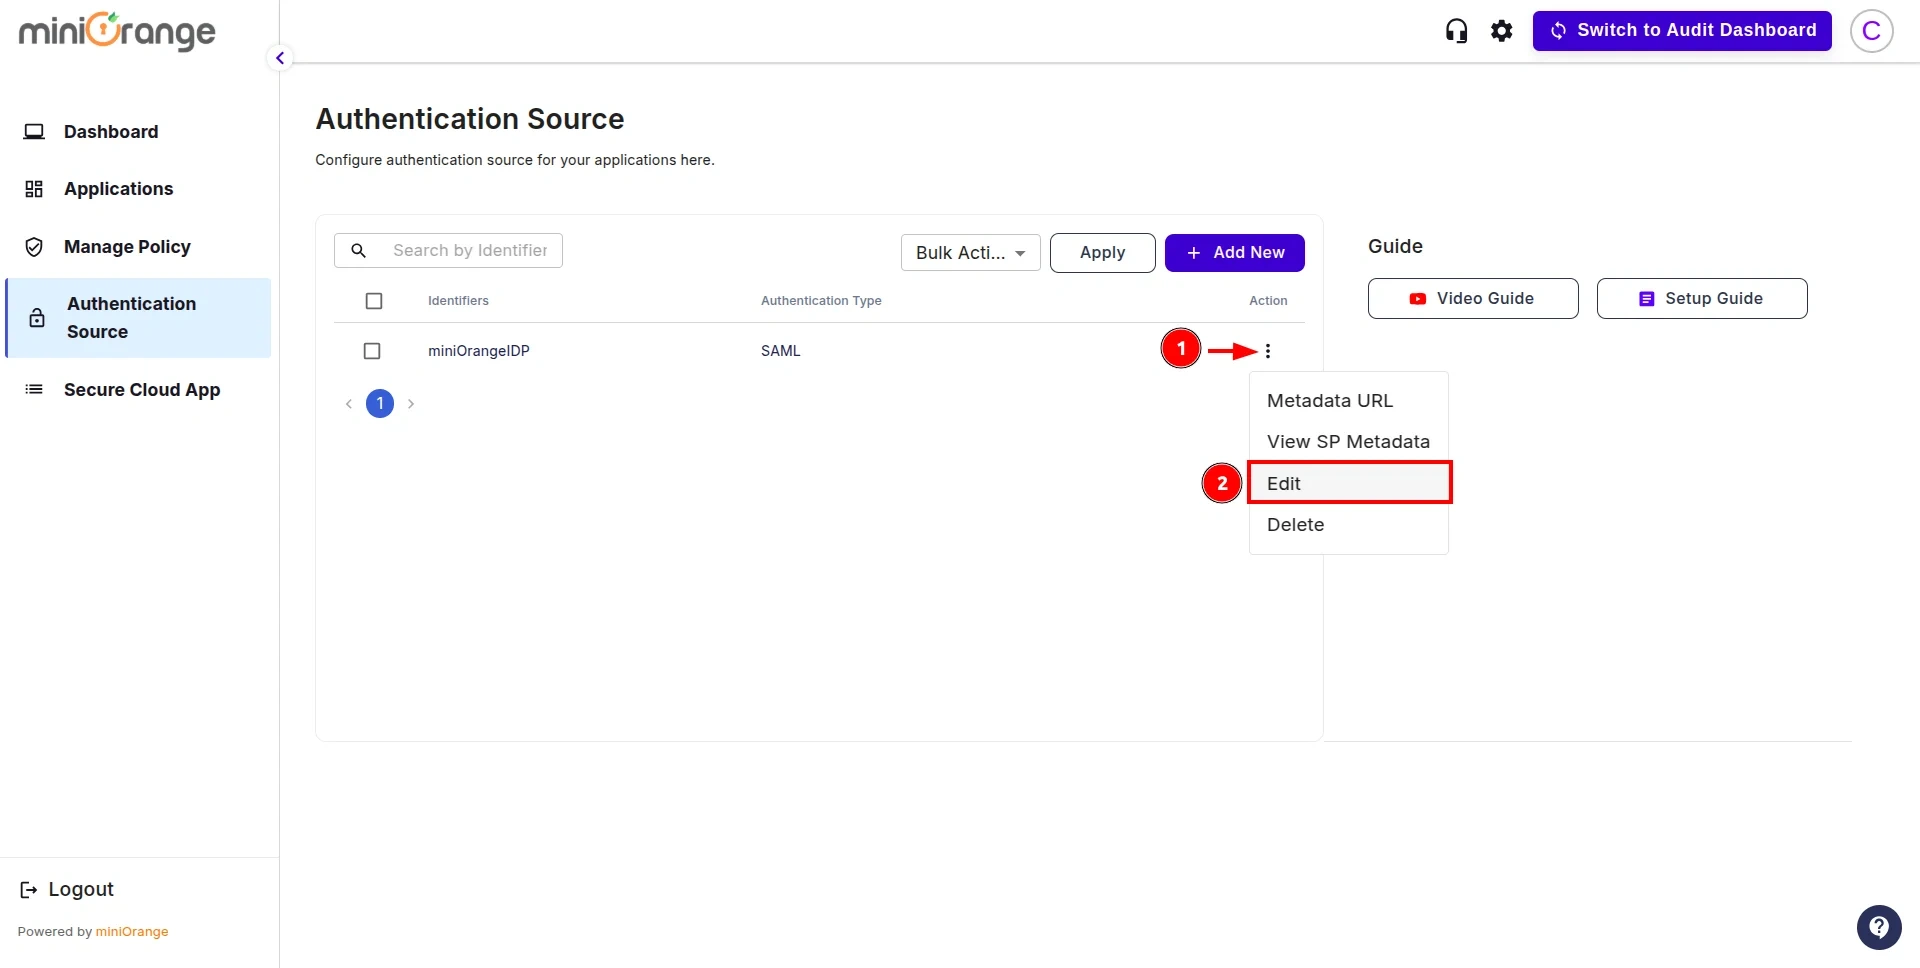
  • CASBダッシュボードに戻り、 編集 認証ソースのアクション ボタンに表示されます。
  • IDプロバイダを使用したGoogle Workspace - 編集をクリック

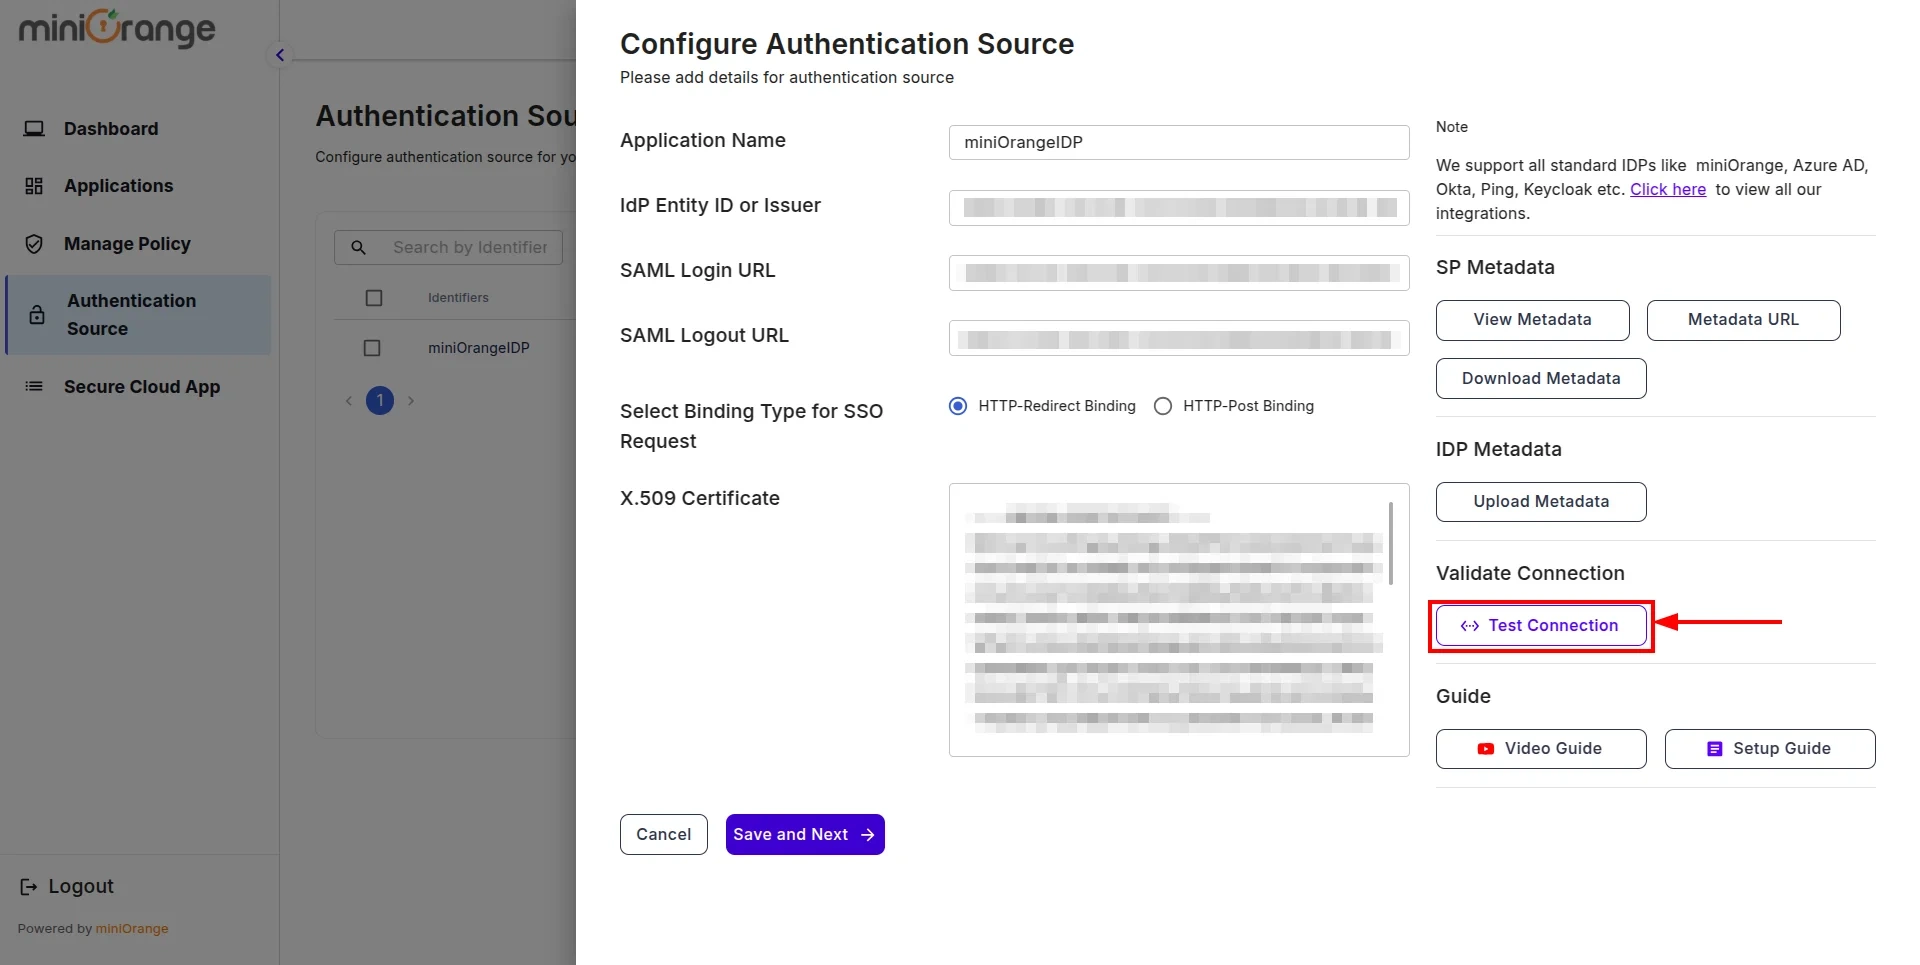
  • 以下を行うには、 試験用接続
  • Google Workspace と ID プロバイダ - テスト接続

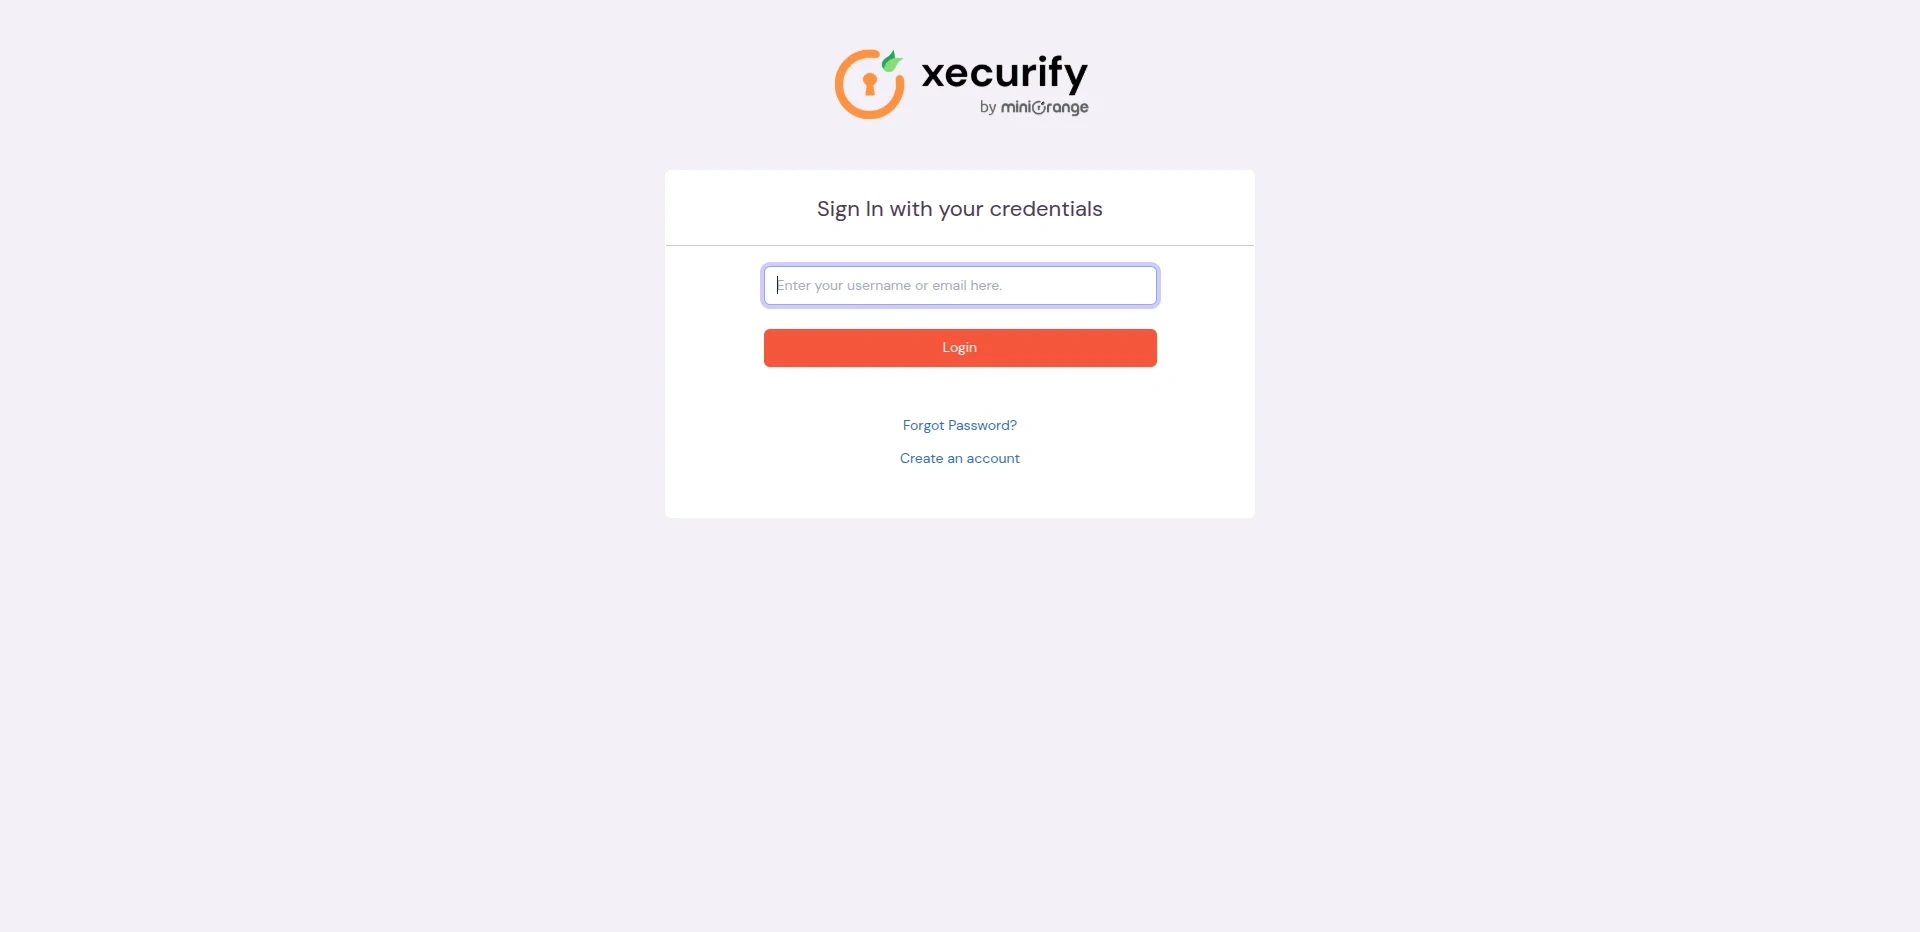
  • あなたはあなたにリダイレクトされます miniOrange IDP サインイン 画面で追加したユーザーの資格情報を入力します。 前のステップ.
  • ID プロバイダを使用した Google Workspace - mo ログイン

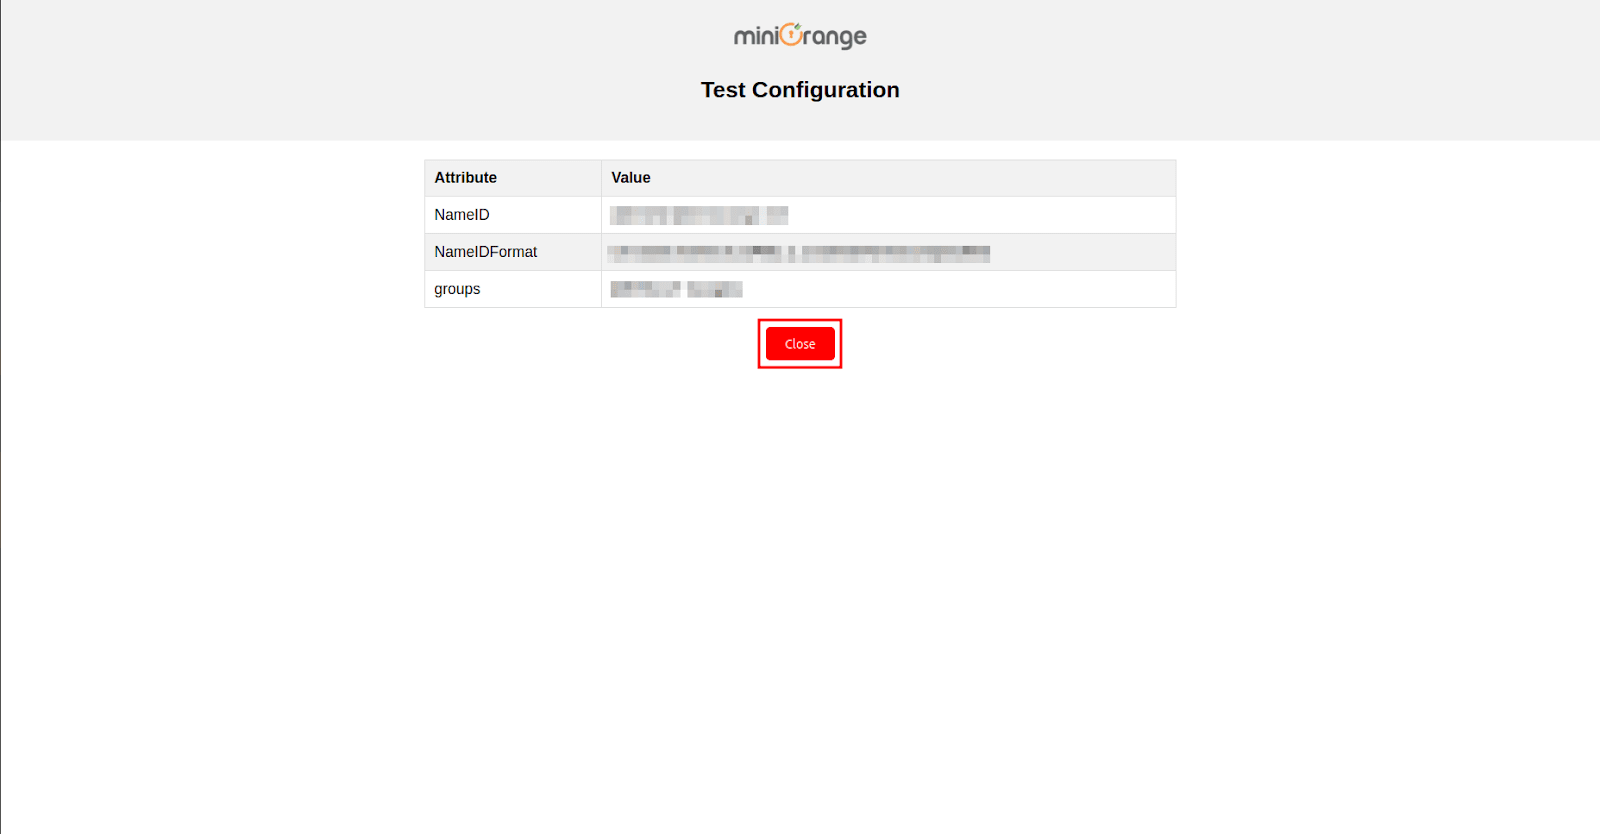
  • 認証が成功すると、次のような画面が表示されます。 テスト接続の詳細左側には属性キーがあり、右側にはそれに対応する値があります。
  • ID プロバイダを使用した Google Workspace - テスト接続

ステップ 3: Google 管理コンソールで SSO を構成する

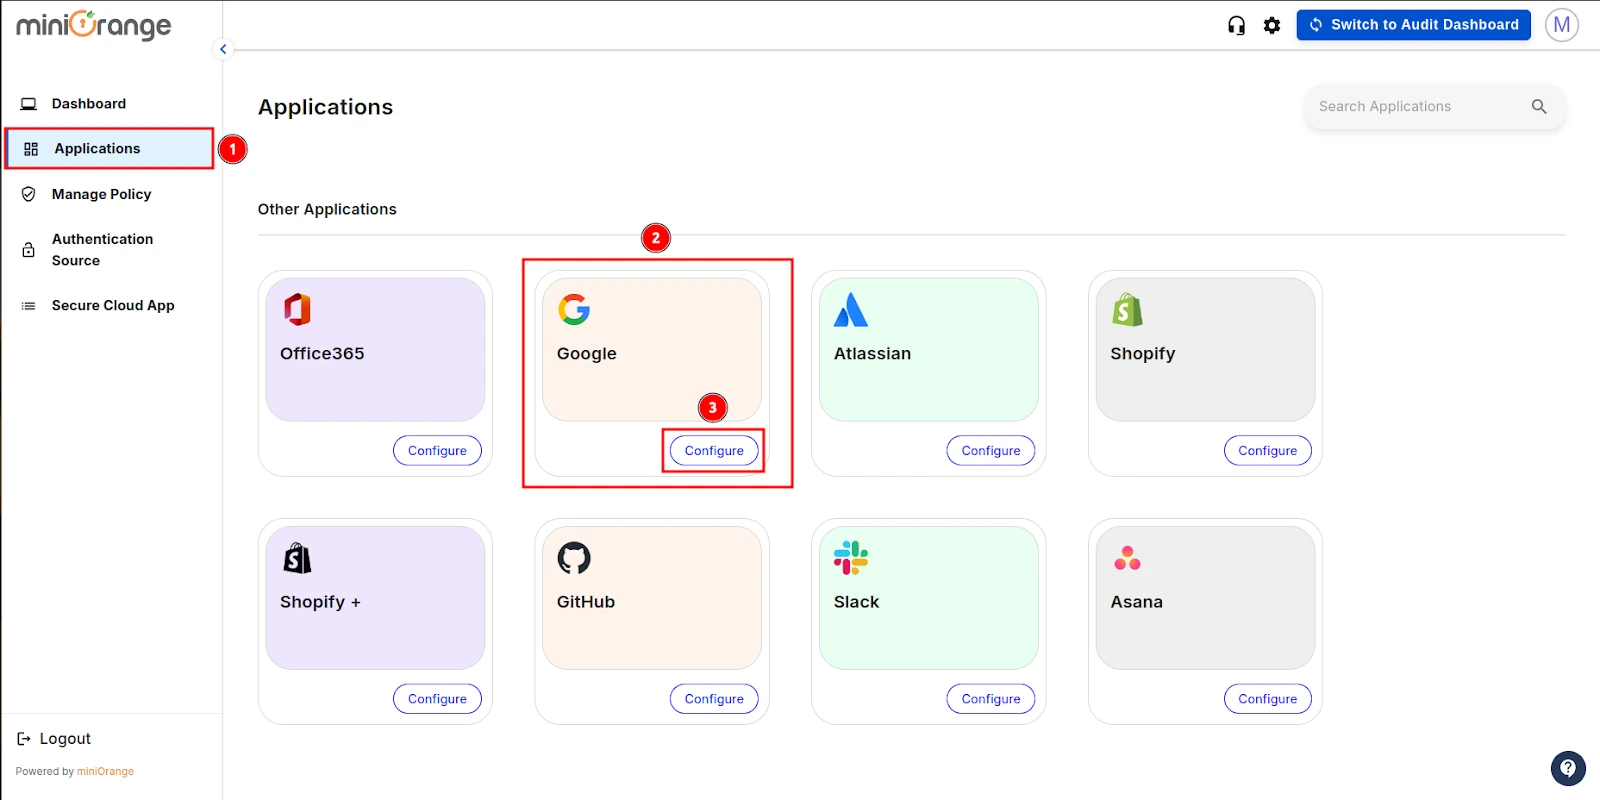
  • これが完了したら、 用途 サイドバーからセクションに移動するには、 グーグル、をクリックします 構成.
  • Google 管理コンソールを使用した Google Workspace

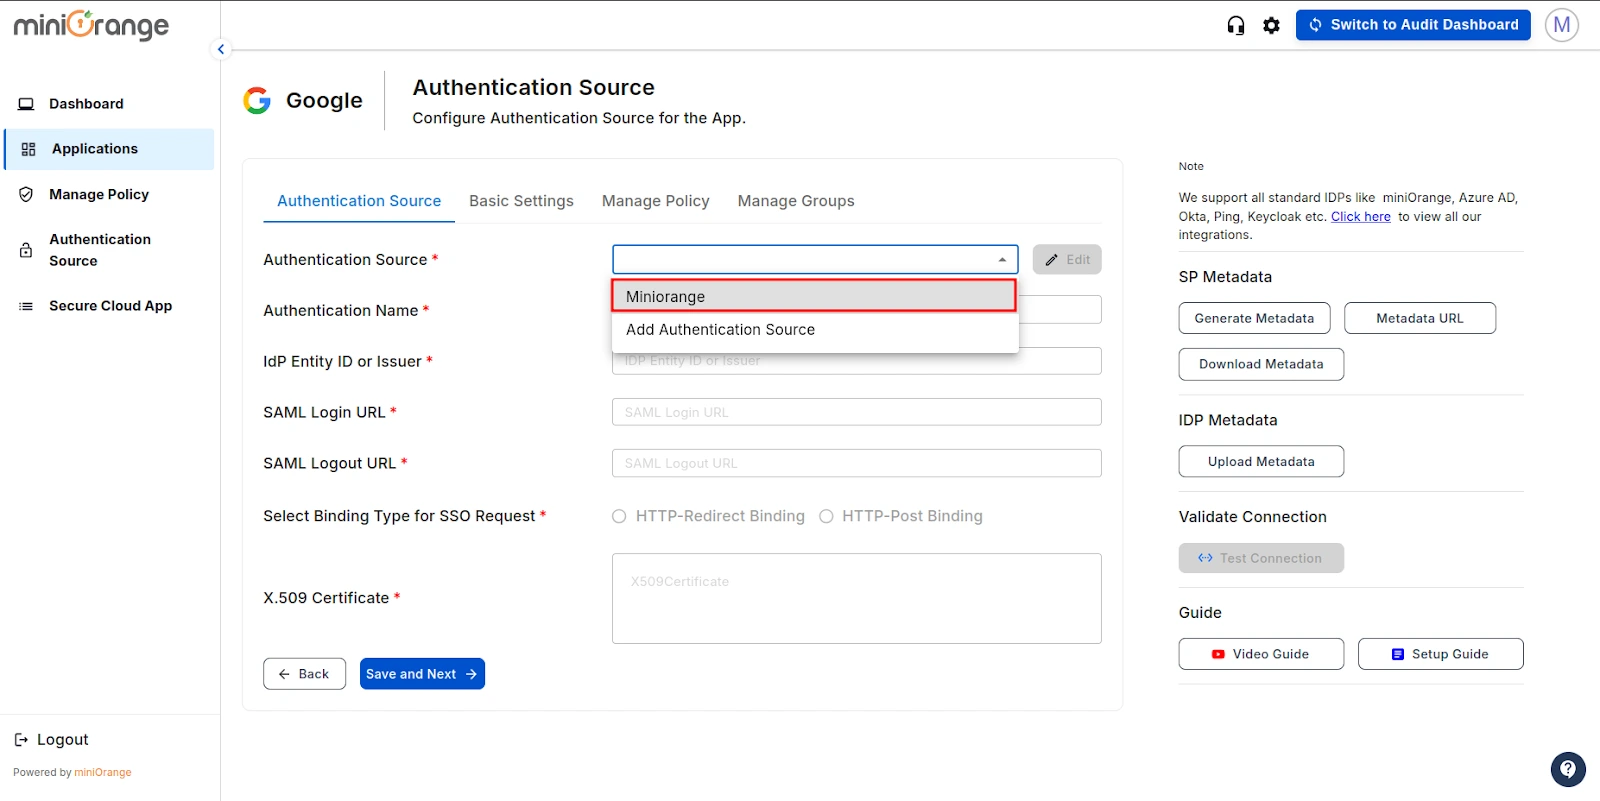
  • このセクションでは、 認証元 ドロップダウンで、先ほど作成した認証ソースを選択し、 保存して次へ.
  • 認証ソースを備えた Google Workspace

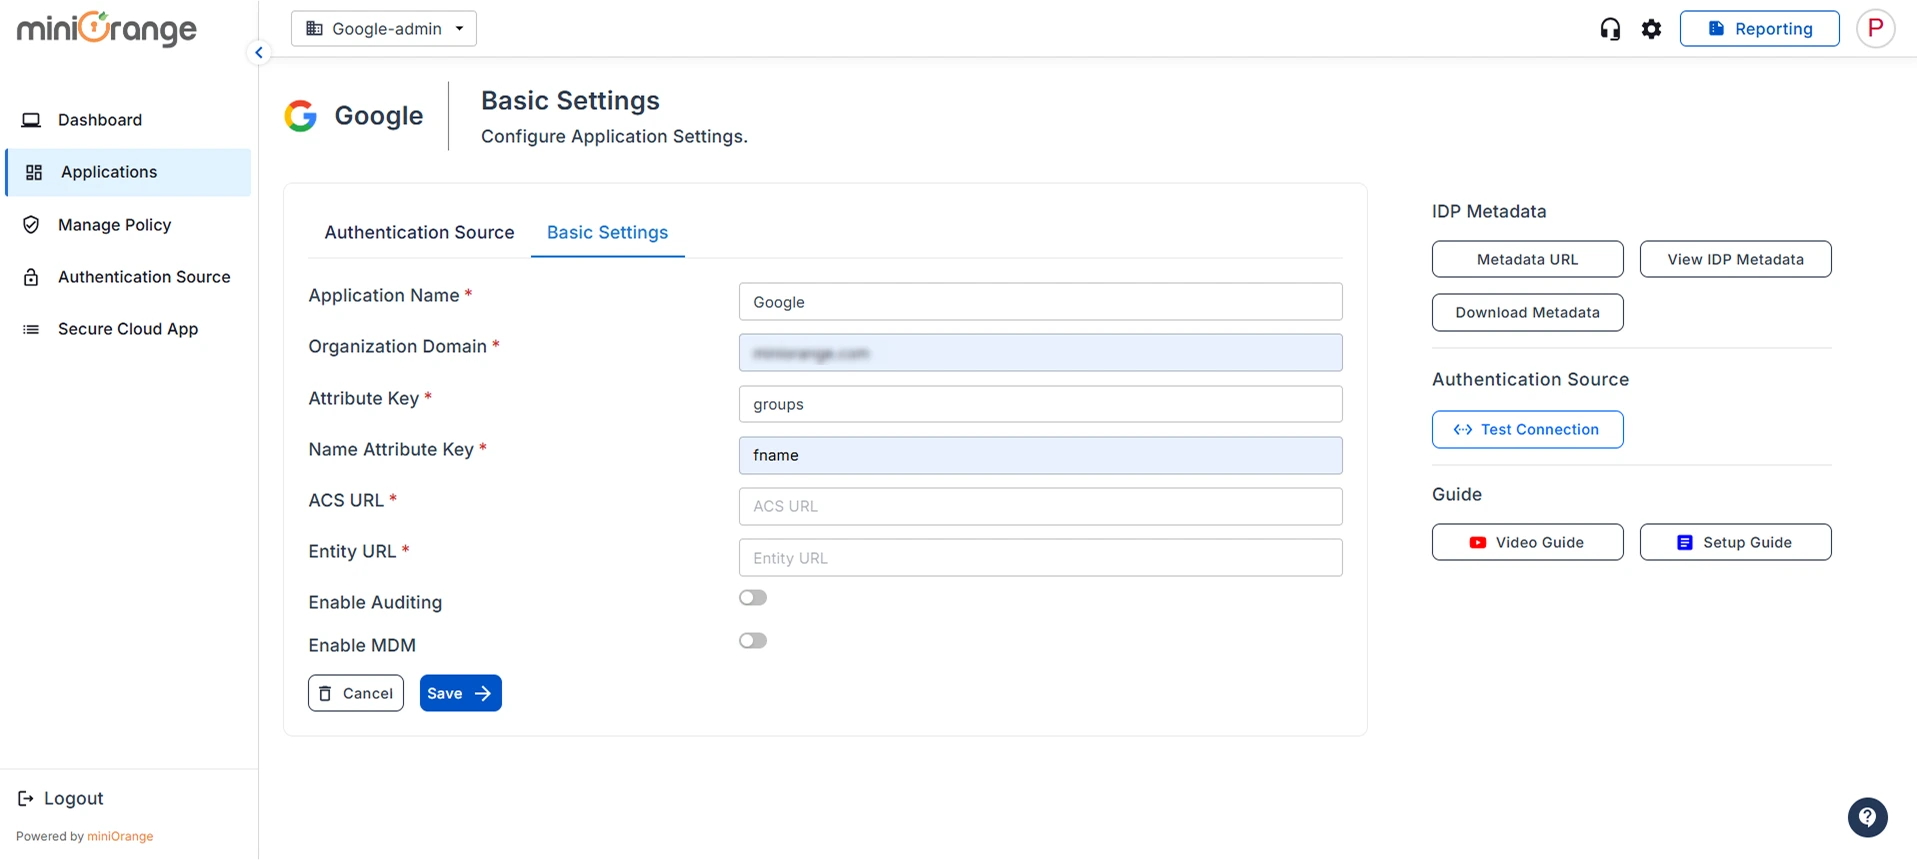
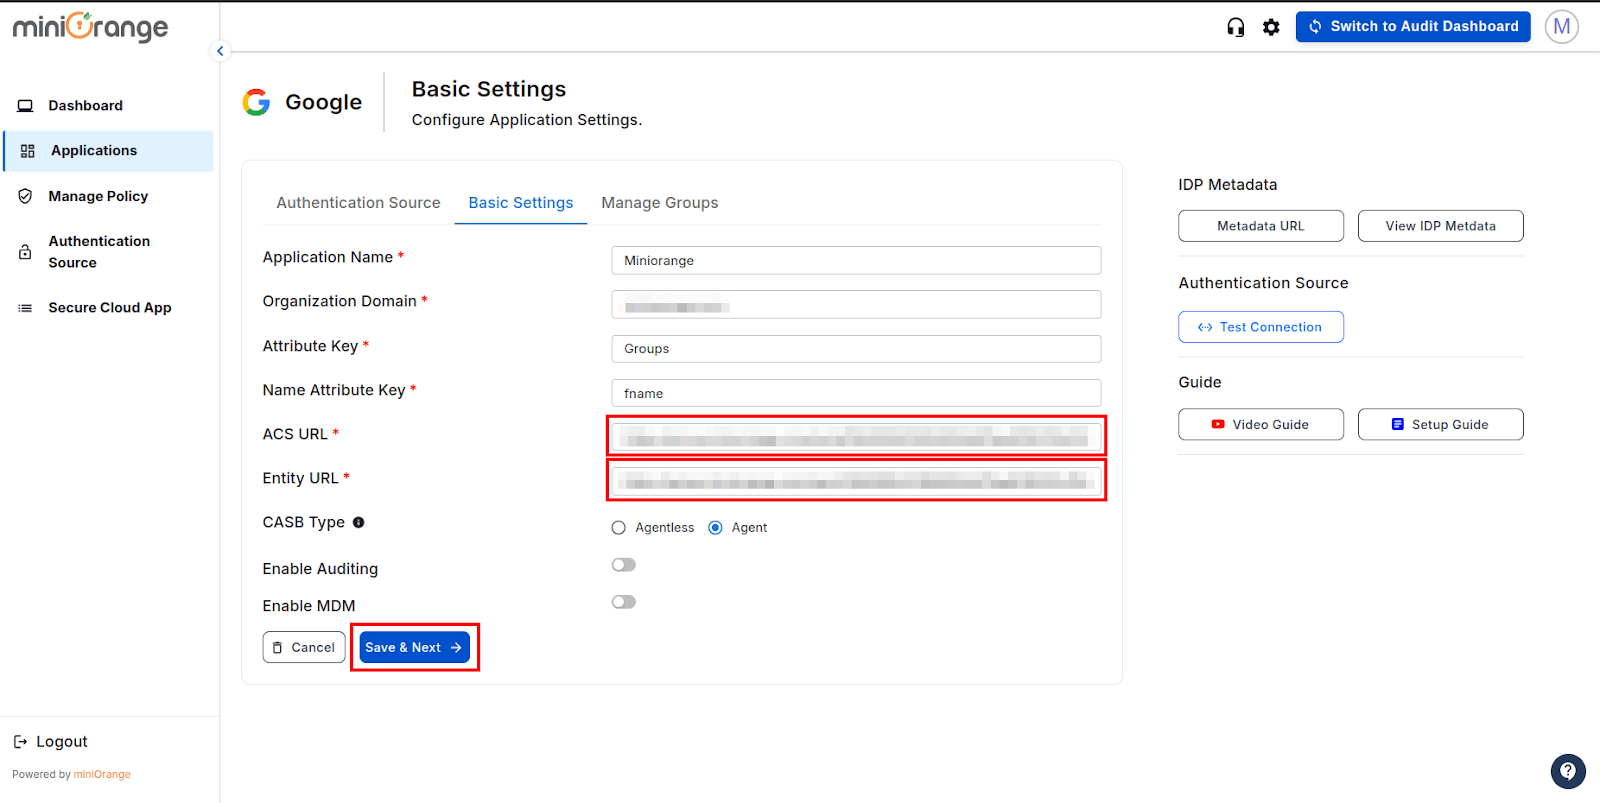
  • 次に、 基本設定 セクション。以下の詳細を入力して設定します。 グーグル 応用:
  • 組織名: 組織の名前を入力してください。
    組織ドメイン: Google に組織のドメインを入力します。
    属性キー: SAML 属性セクションの IDP で構成した SSO アプリのグループ属性キーを入力します。
    名前属性キー: SAML 属性セクションの前の手順で構成した属性名 (fname、lname など) を入力します。
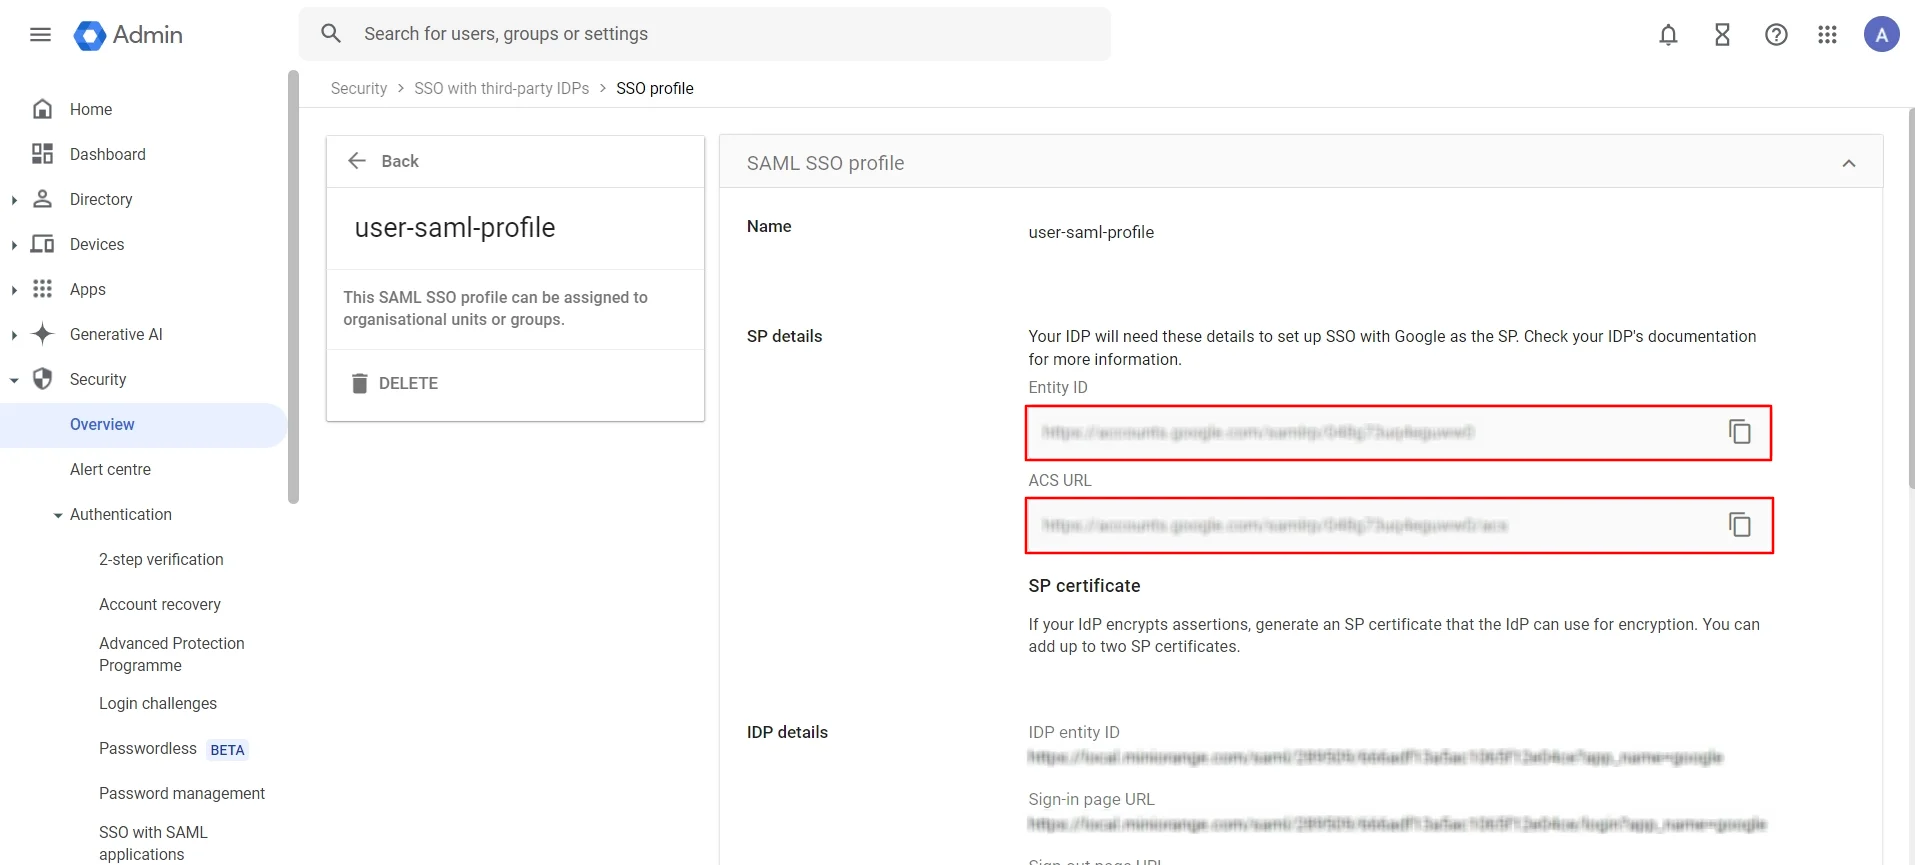
    ACS URLを入力してください: Google ACS URL は、Google 管理コンソールから取得できます。
    エンティティ URL を入力してください: Google エンティティ URL は、Google 管理コンソールから取得できます。
    CASBタイプ CASB タイプとしてエージェントを選択します。
    MDMを有効にする デバイスで miniOrange MDM を設定する場合は、有効にします。(このチェックは miniOrange MDM でのみ機能します)
    ID プロバイダを使用した Google Workspace - グループの作成

  • 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する ACSのURL (NAIST) と エンティティ URLまず、以下の手順に従って Google 管理者認証を設定する必要があります。
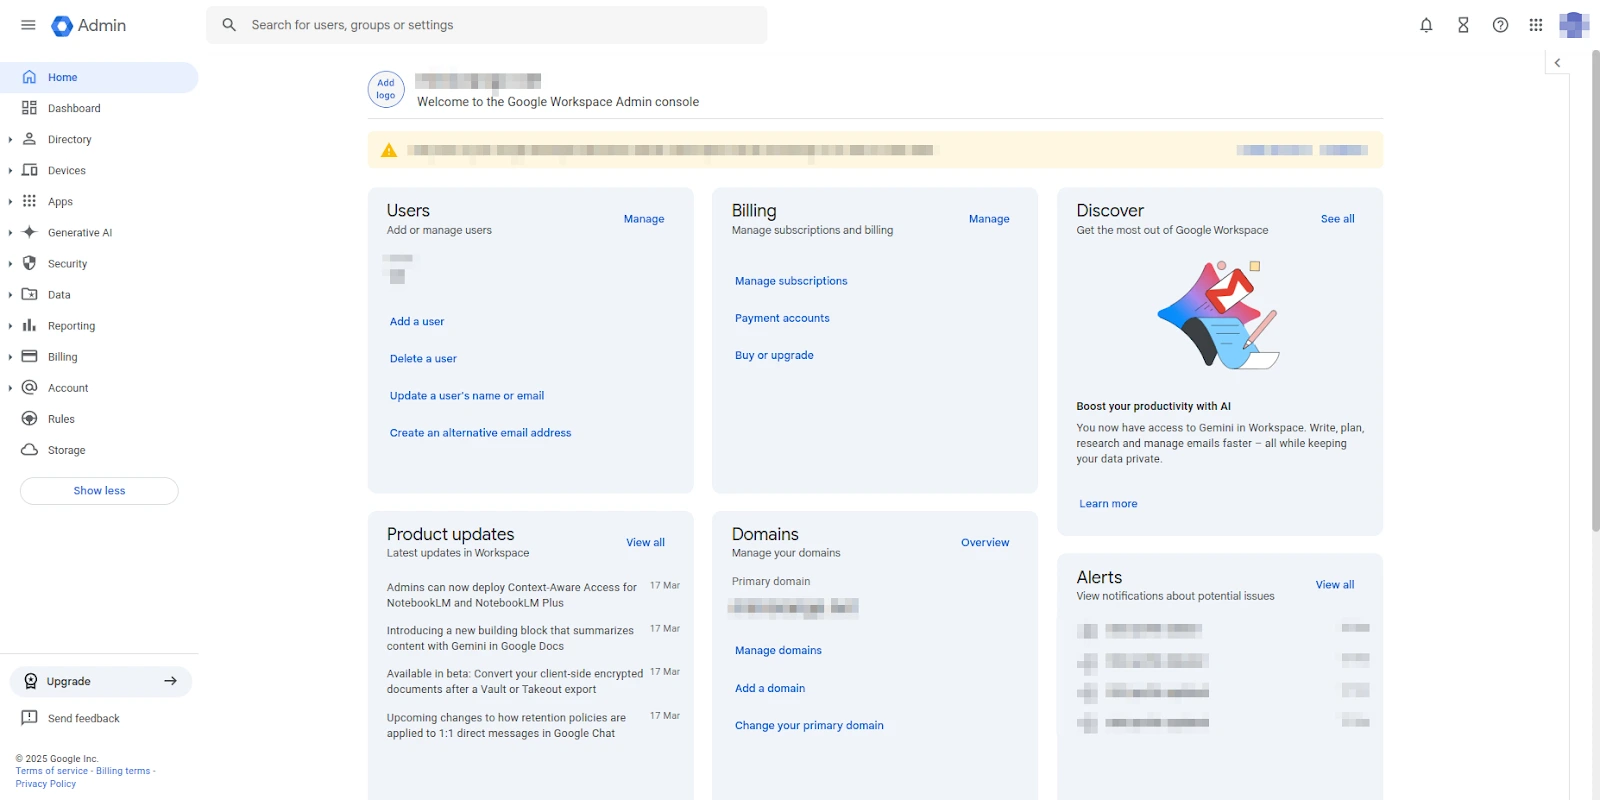
  • まず、あなたの Google管理者 ダッシュボード。
  • Google 管理ダッシュボード CASB

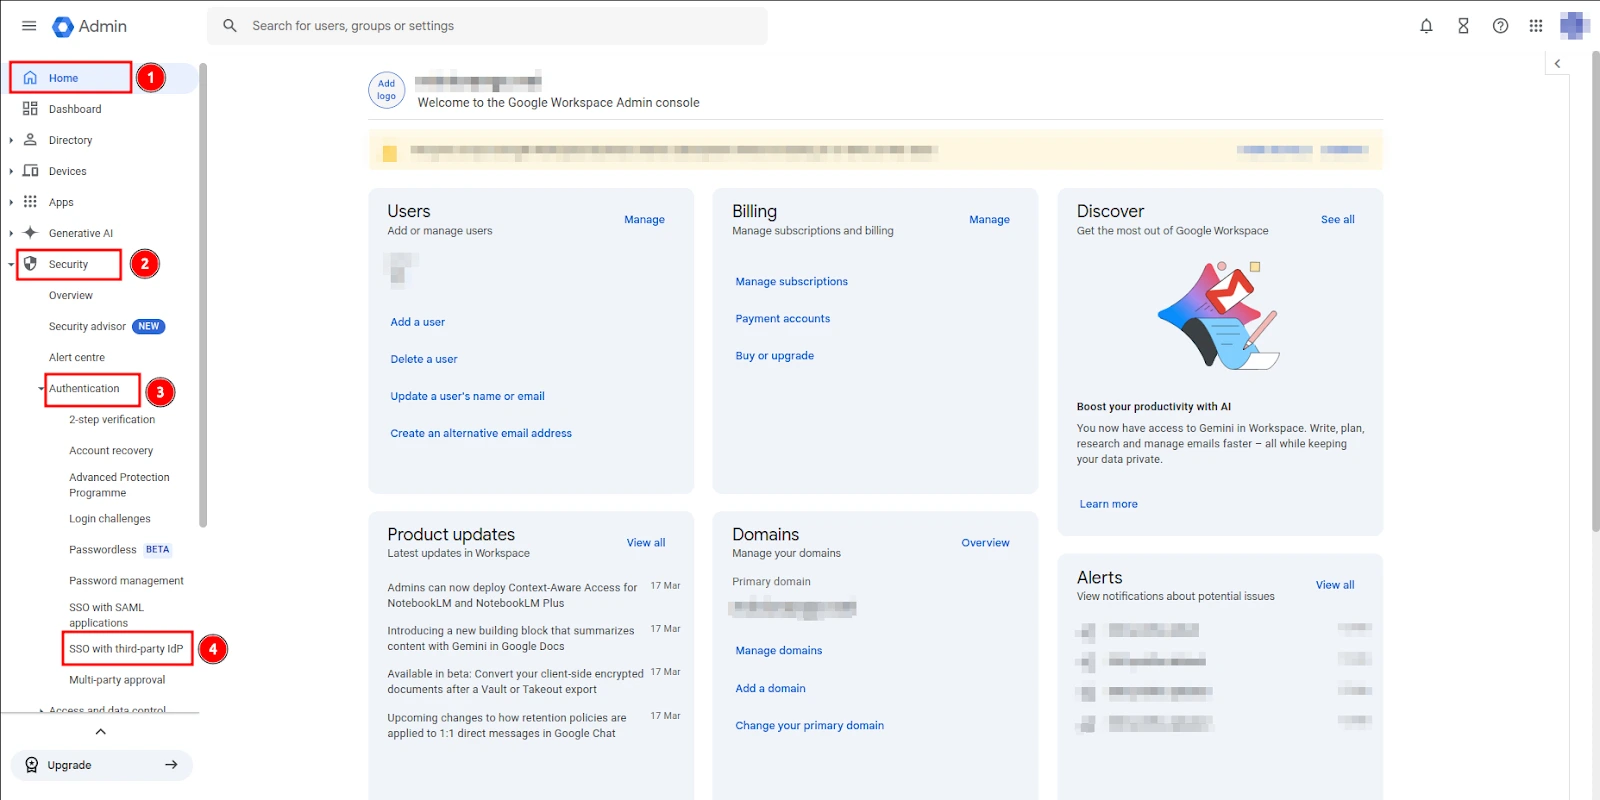
  • 左側のメニューアイコン(☰)の下にある ホーム() ⤏ セキュリティ () ⤏ 認証 ⤏ サードパーティIDPによるSSO.
  • Google CASB SSO サードパーティ IDP

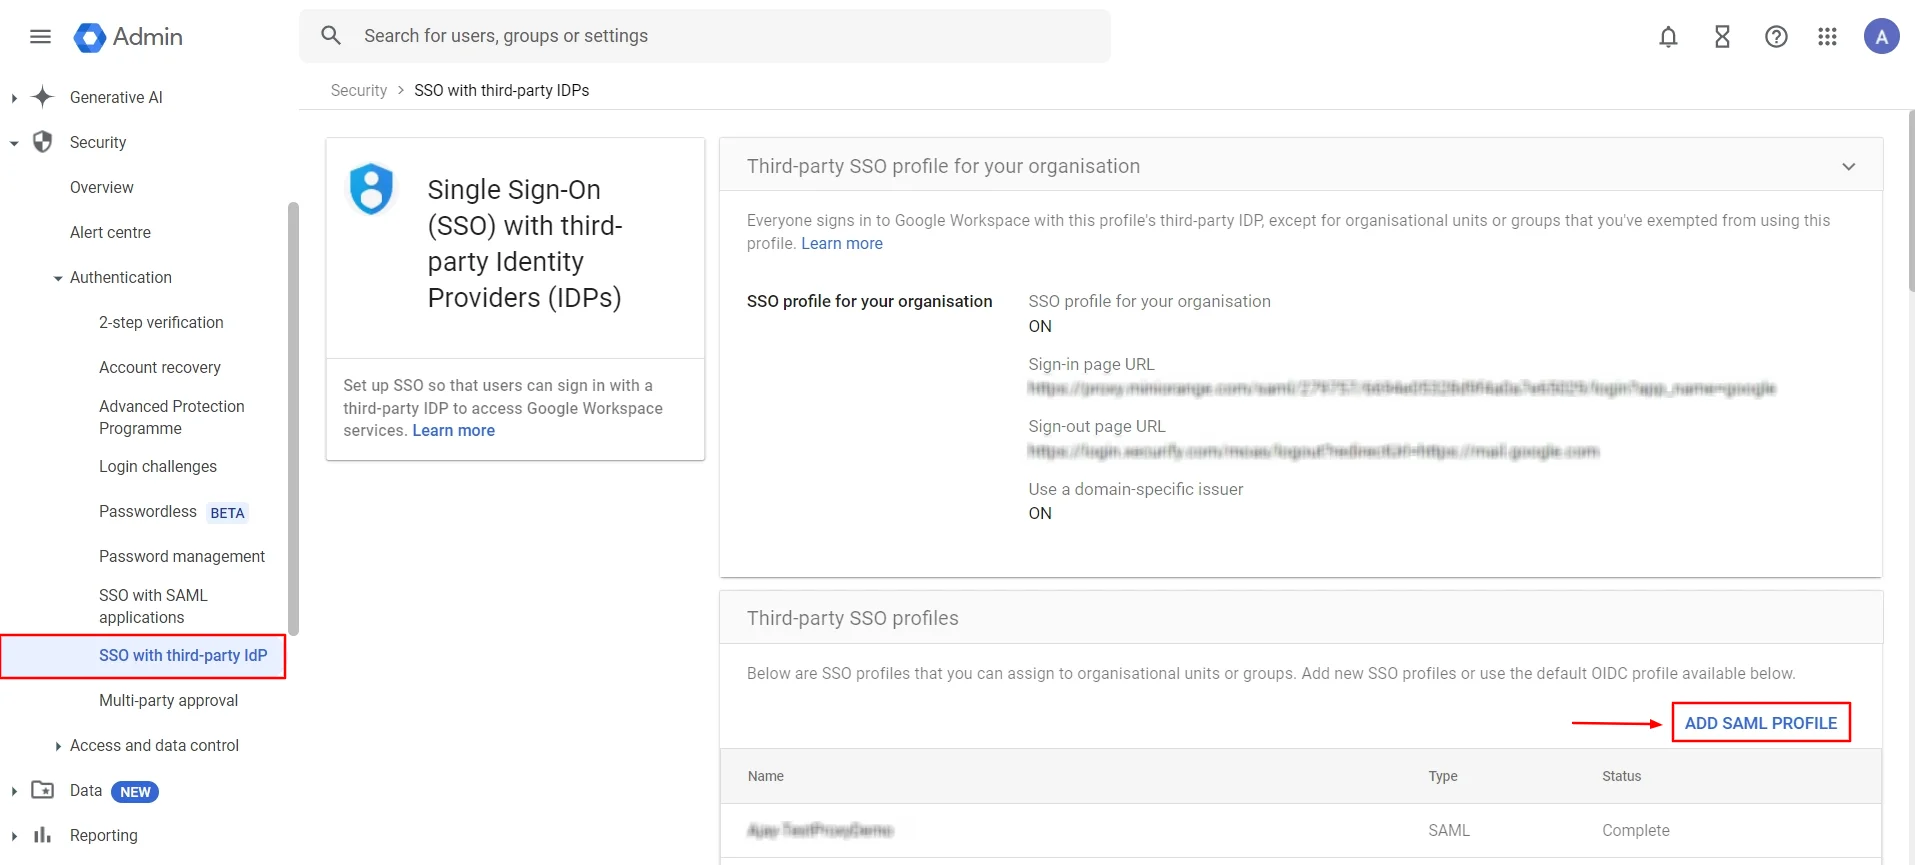
  • 今、クリックして SAMLプロファイルを追加 新しい SAML プロファイルを作成します。
  • SAML SSOプロファイルIDPを追加する

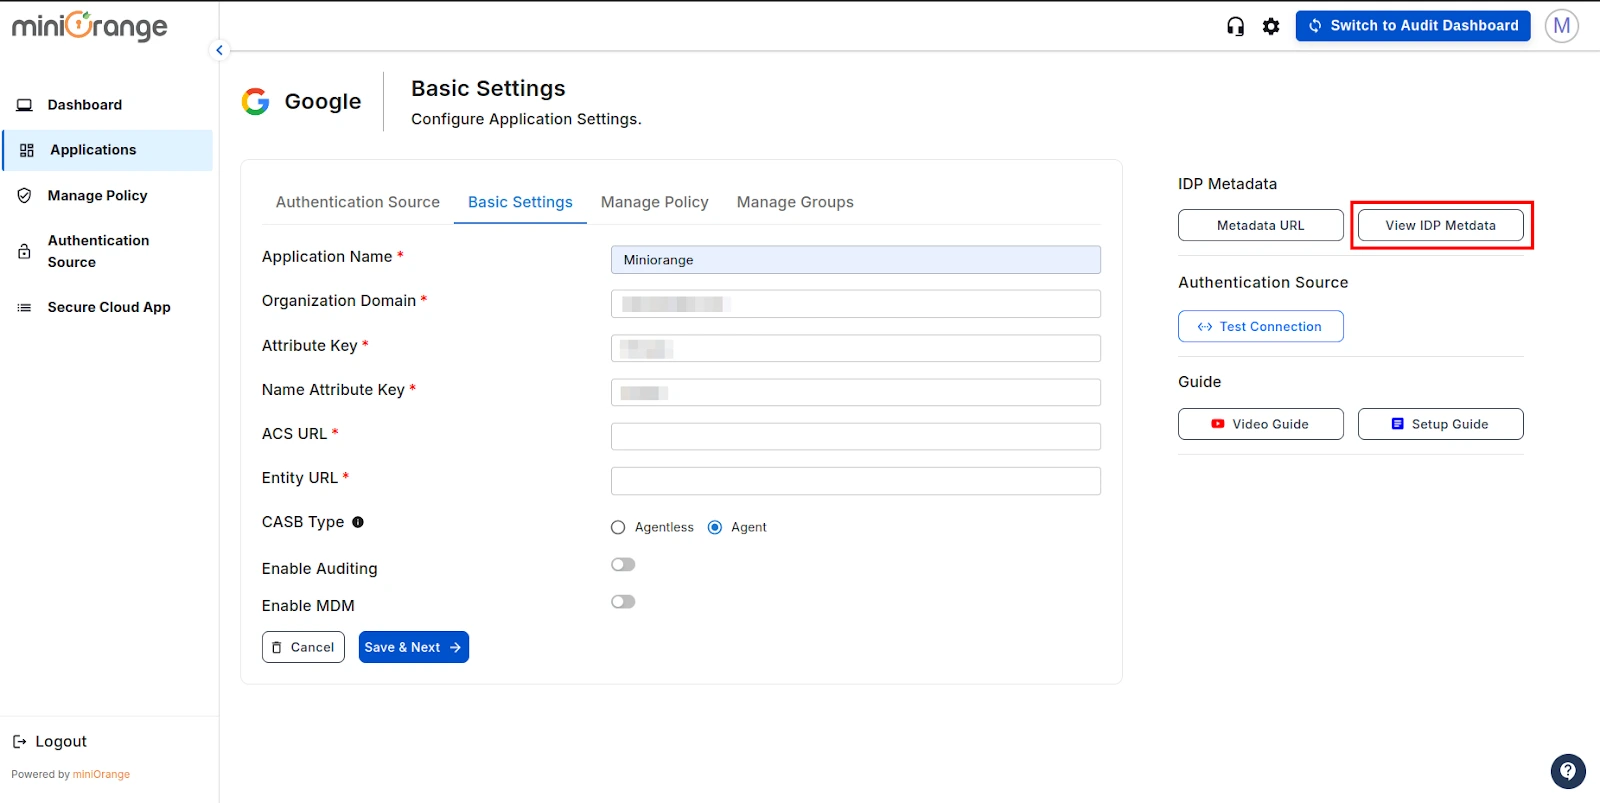
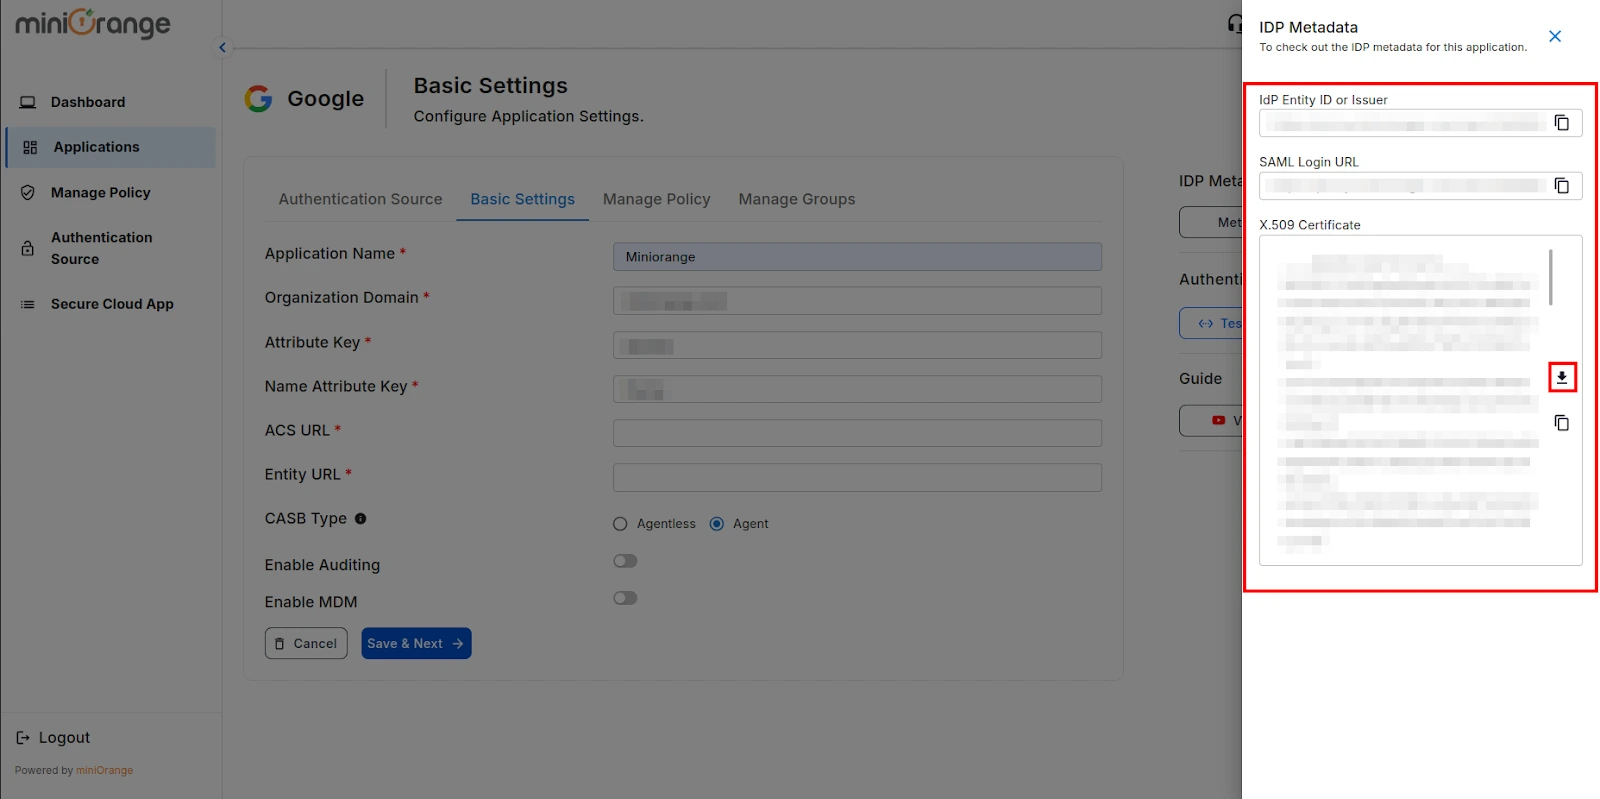
  • に行きます CASBダッシュボード 基本設定画面でクリック IDP メタデータを表示
  • IDP メタデータの表示 Google CASB

  • 見つける IDP エンティティ ID (NAIST) と サインインページのURL. ダウンロードすることもできます X.509証明書 ここから。
  • IDP メタデータ SAML SSO プロファイルを追加しました

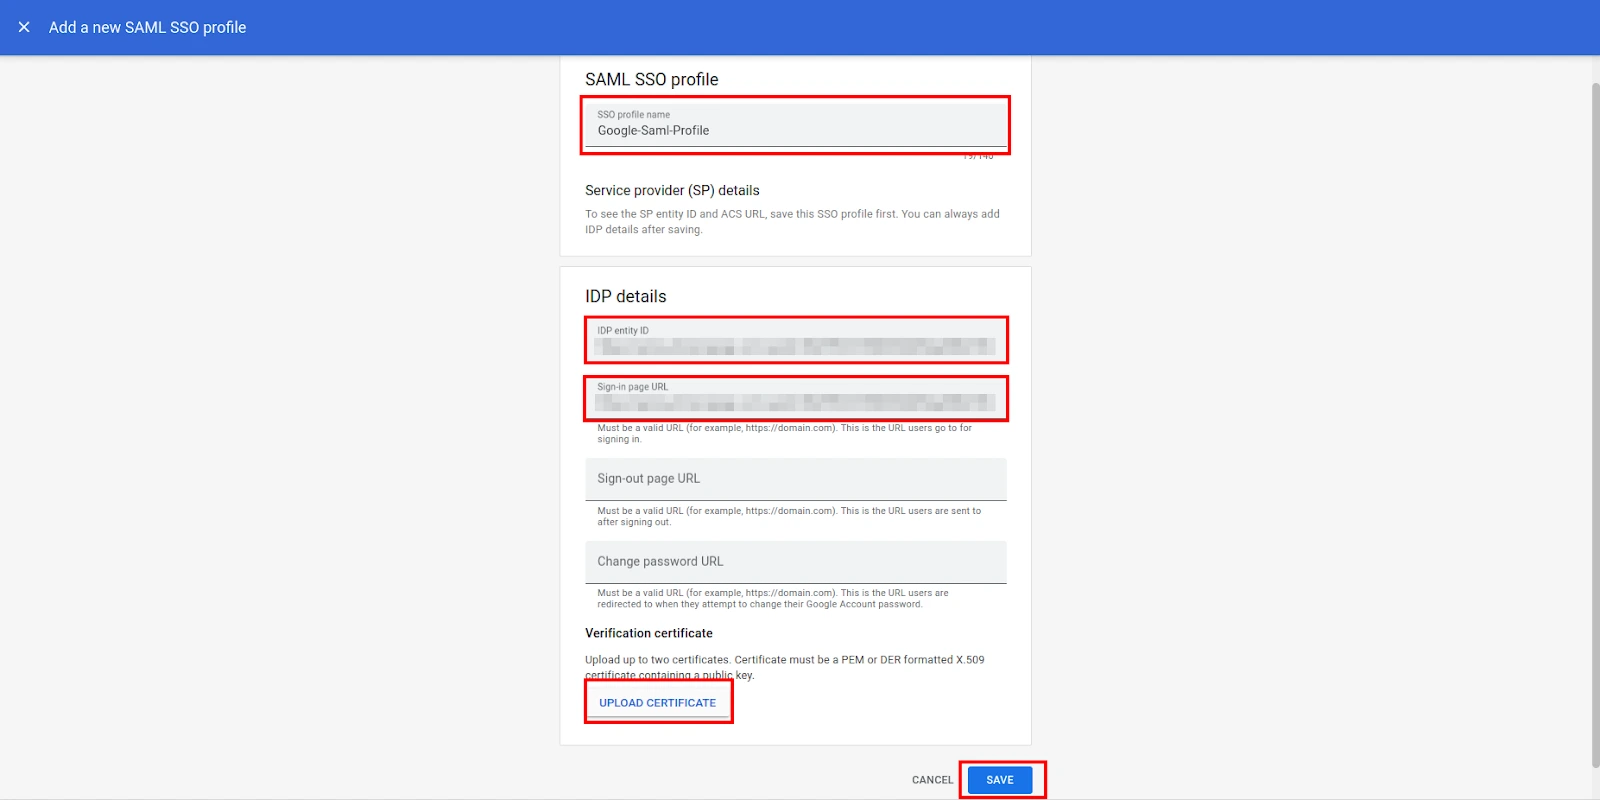
  • SAML SSOプロファイル名を入力し、コピーして貼り付けます。 IDP エンティティ ID (NAIST) と サインインページのURL を取り付けます X.509証明書 in 証明書をアップロードする とをクリックしてください Save
  • Google CASB SAML プロファイル IDP の詳細


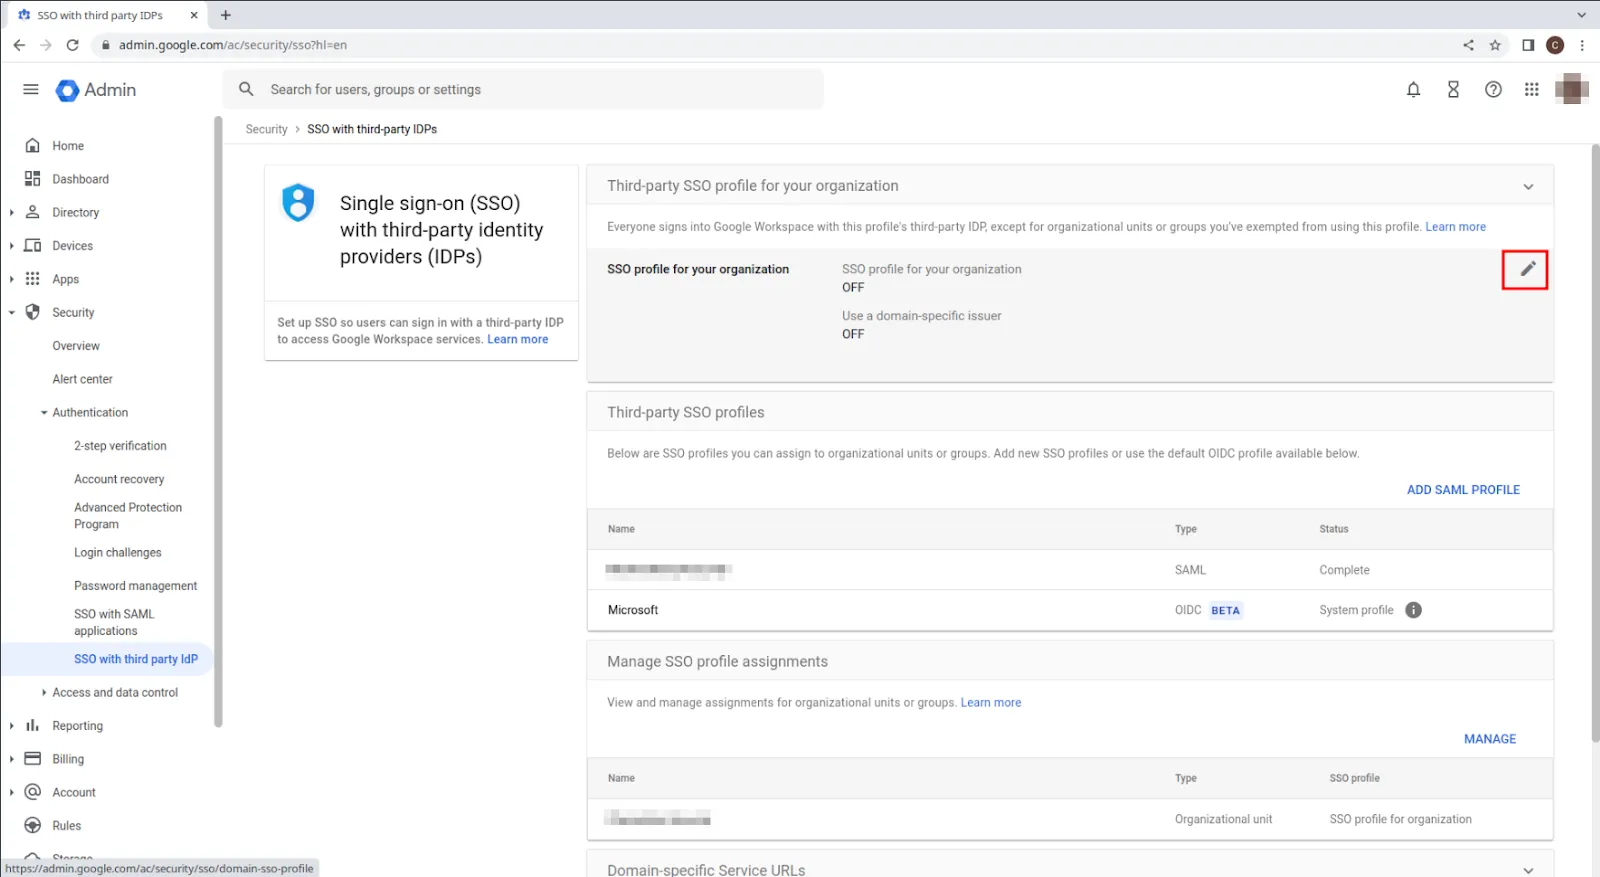
  • SSO を設定すると、既存のすべてのユーザーがサードパーティの ID プロバイダを通じて Google Workspace サービスにアクセスできるようになります。
  • 以下を行うには、 編集ボタン 下の画像の赤いボックスで強調表示されています。
  • Google CASB SSO 編集ボタン

  • 編集アイコンをクリックすると、以下に示すようにメニューが表示されます。
  • Google CASBダッシュボードメニューを開く

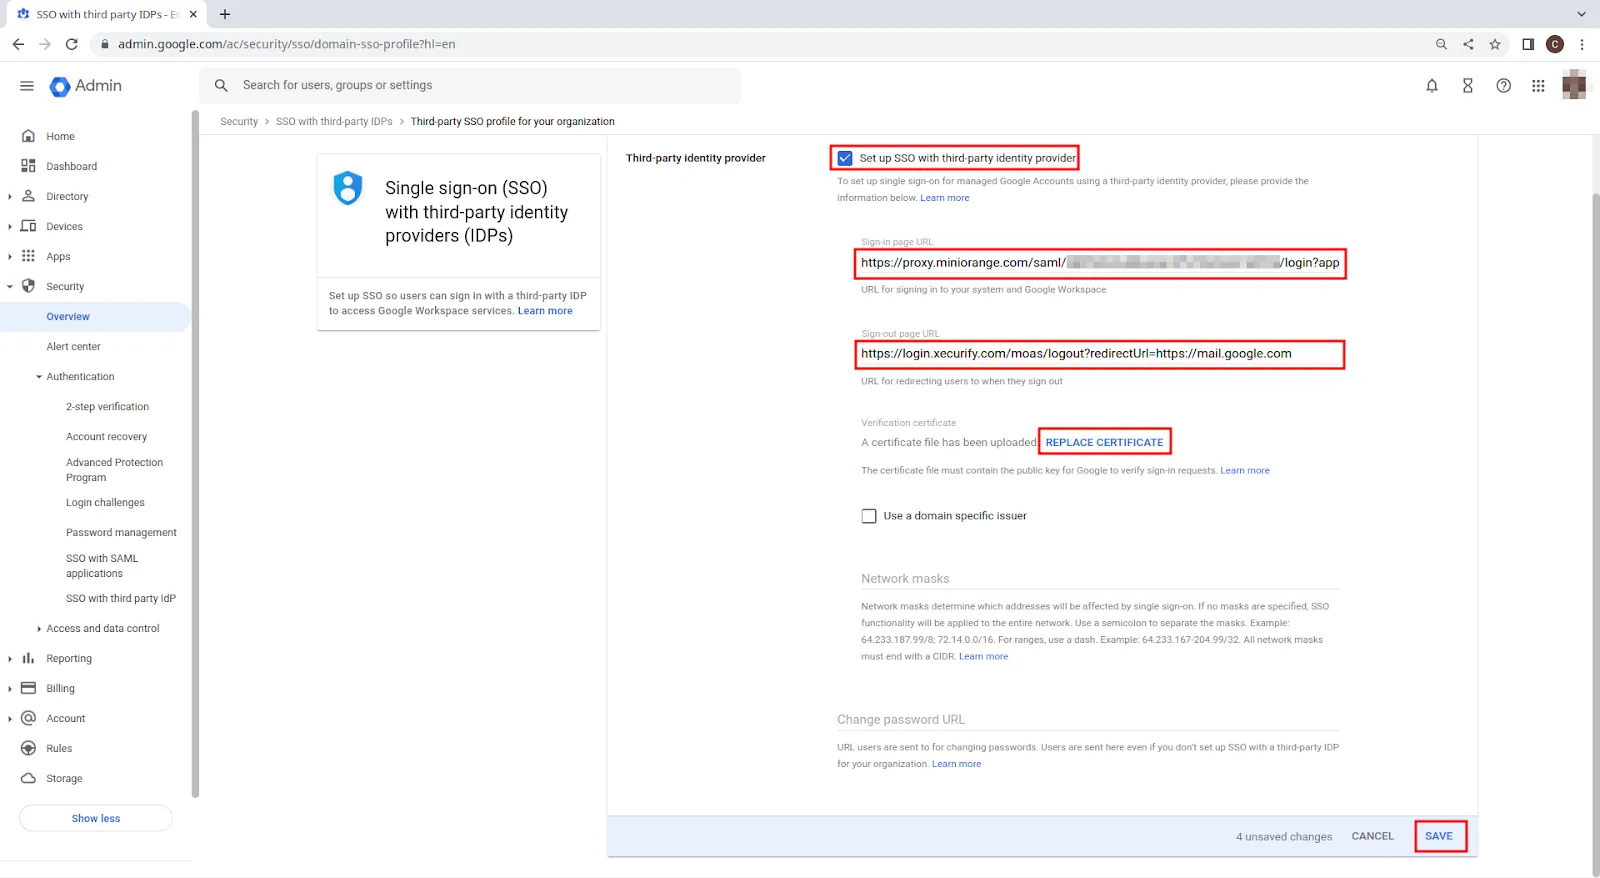
  • チェックボックスを選択します 「サードパーティの ID プロバイダーで SSO を設定する」.
  • 詳細を記入してください サインイン ページの URL (つまり、サインイン ページの URL は、IDP メタデータにある SAML ログイン URL です)。
  • 今、 「証明書の交換」 ボタンをクリックすると、証明書をアップロードするためのウィンドウが開きます。IDP メタデータにある X.509 証明書をアップロードします。
  • これらの手順が完了したら、 セーブ 設定を更新するためのボタン。

  • シングル サインオン (SSO) を設定すると、組織内の既存のユーザーがサードパーティの ID プロバイダを通じて Google Workspace サービスに個別にアクセスできるようになります。
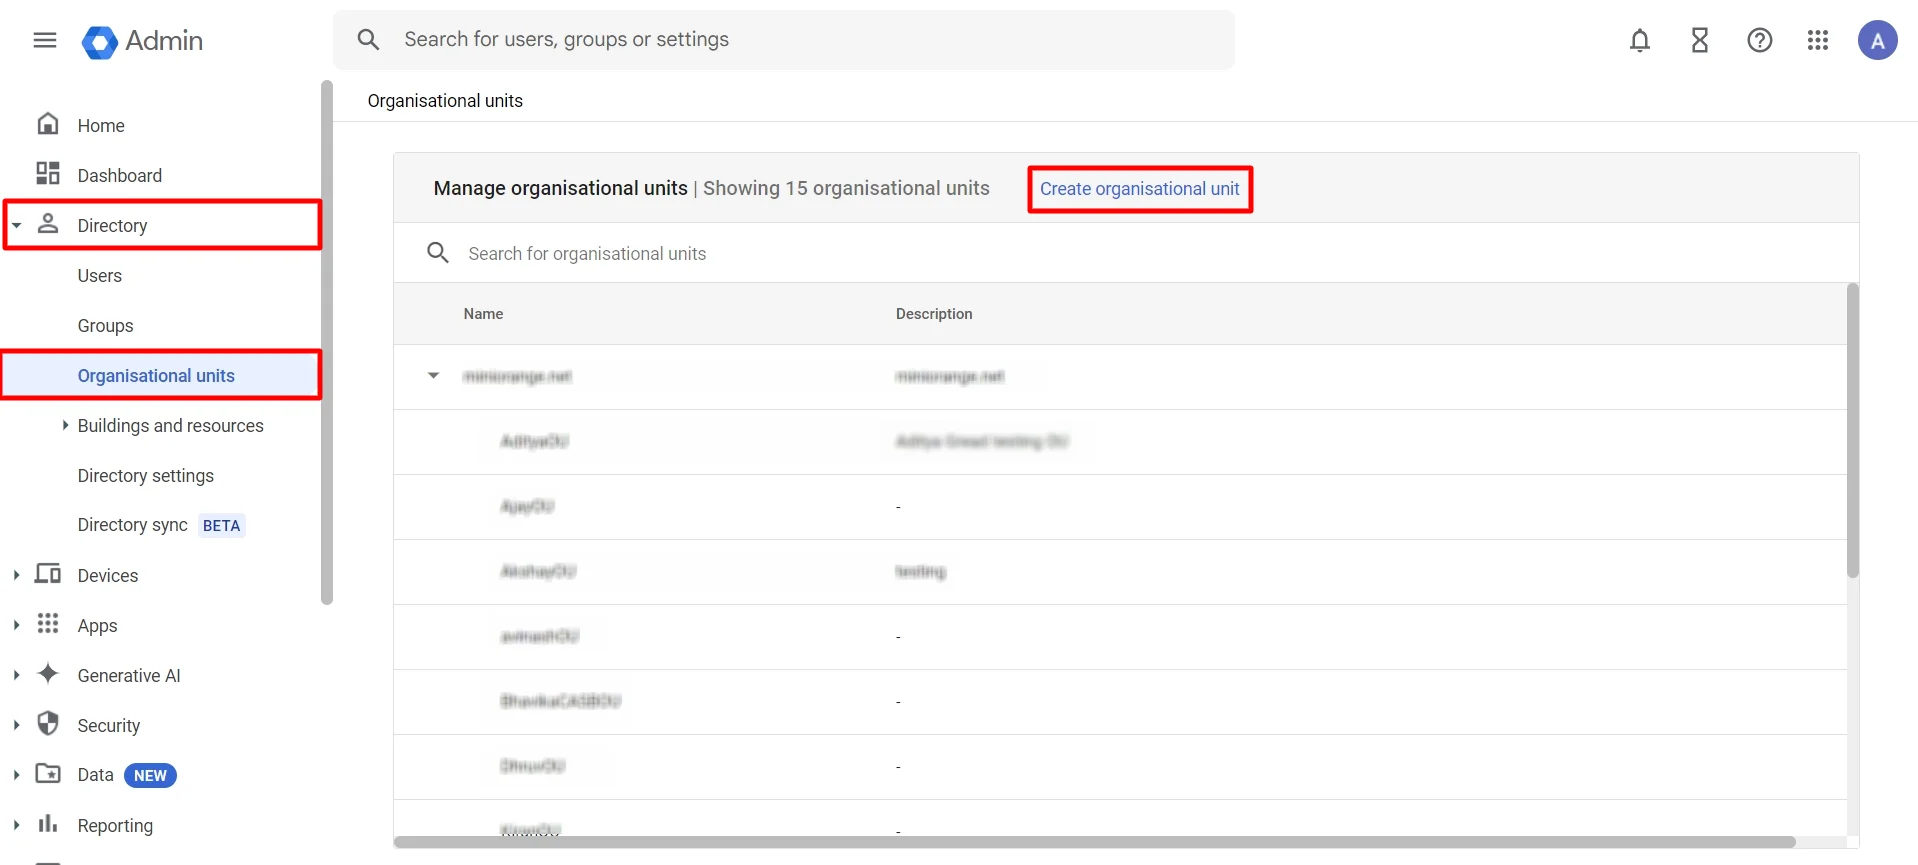
  • 左側の ディレクトリ ⤏ 組織単位 ⤏ 組織単位を作成する としてジョブステータス出力ログに記録されます。
  • Google CASB SAML SSO 組織単位

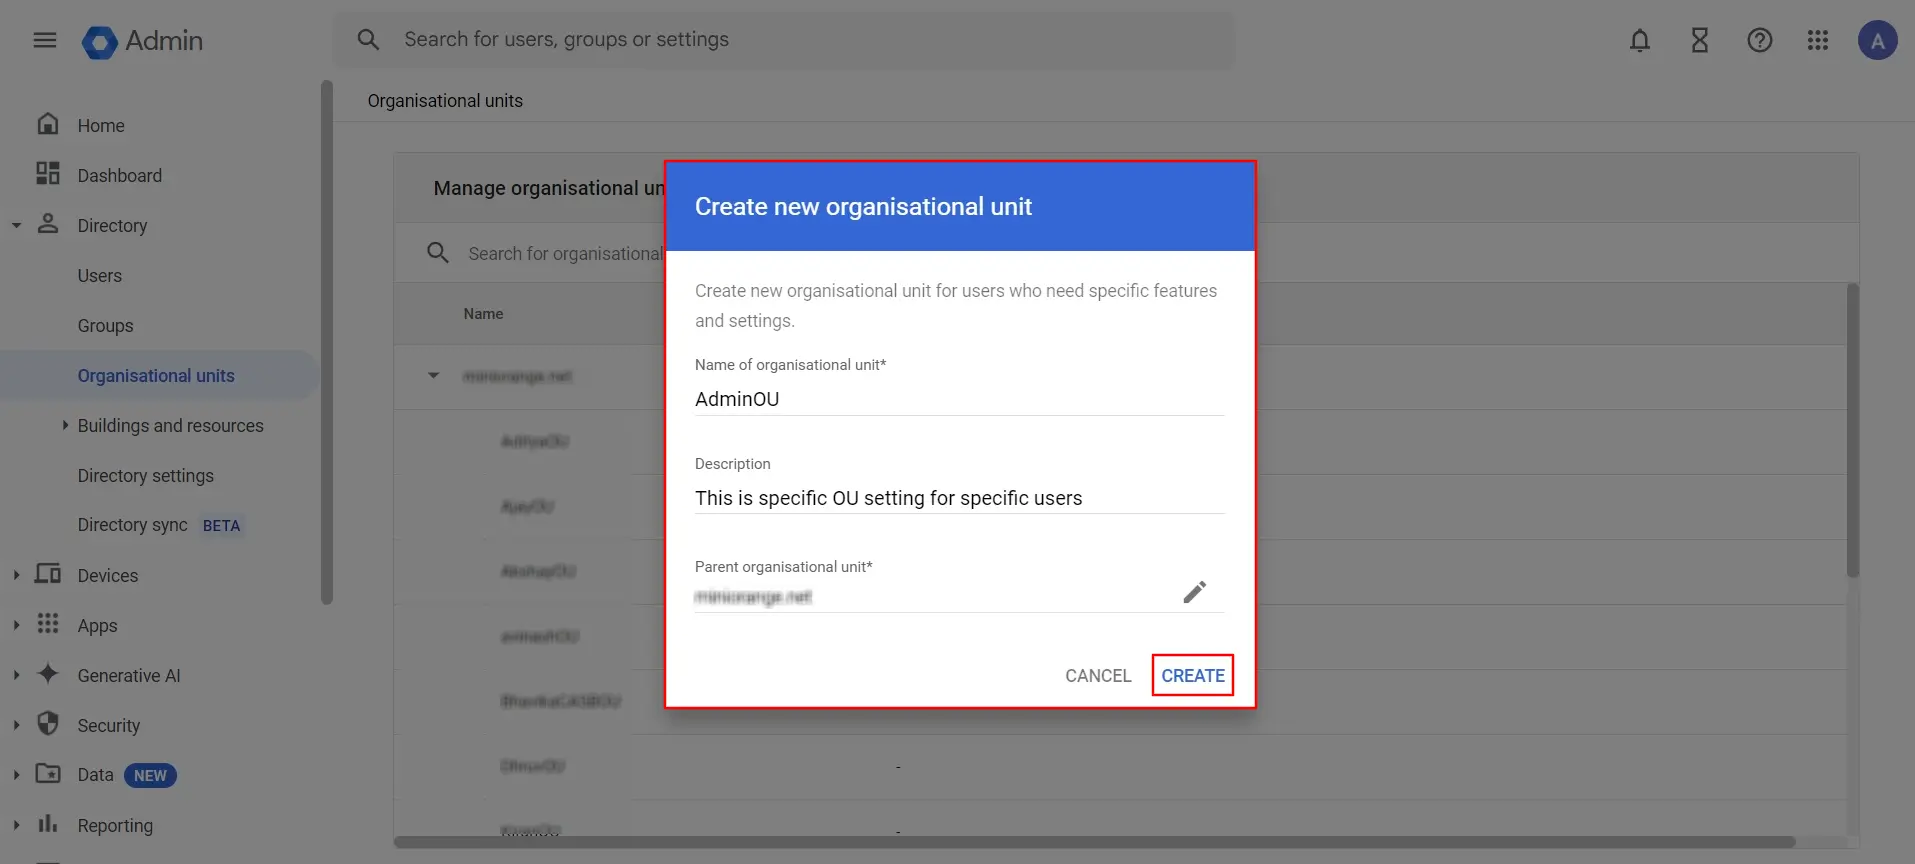
  • 次に、をクリックします 組織単位の作成ポップアップが表示され、 組織単位名 と 詳細説明 識別したら、 CREATE
  • Google CASB 組織単位の作成

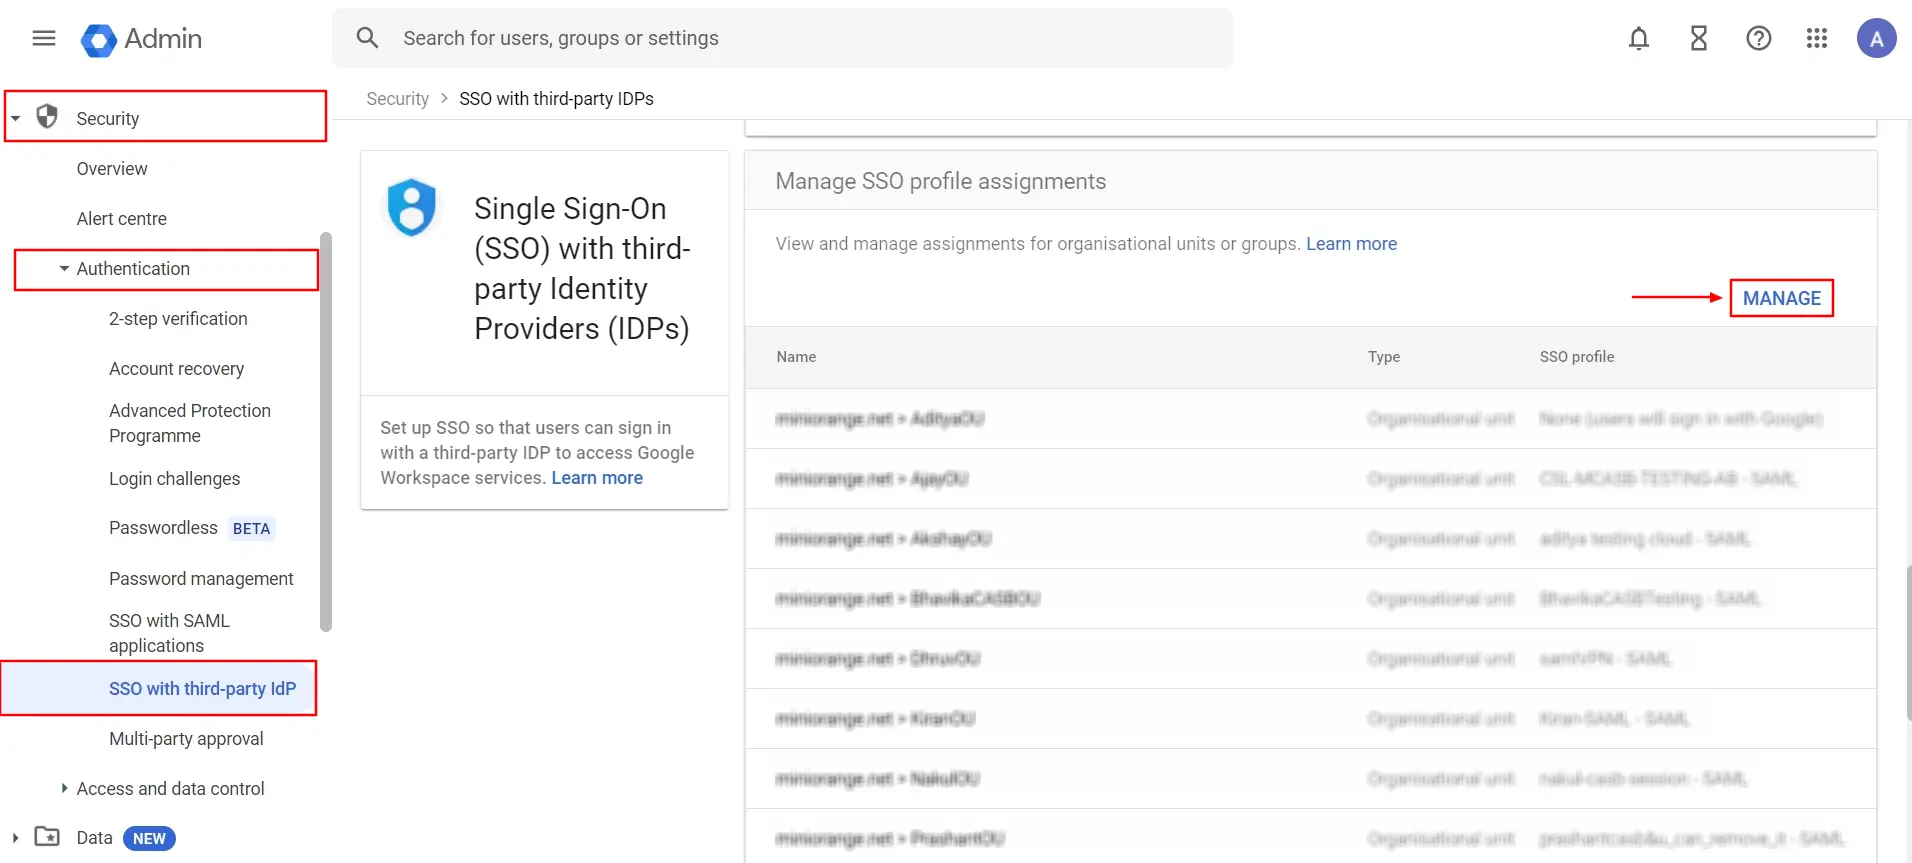
  • 左側の 安全 () ⤏ 認証 ⤏ サードパーティIDPによるSSO ⤏ 管理
  • SSO プロファイルの管理 Google CASB

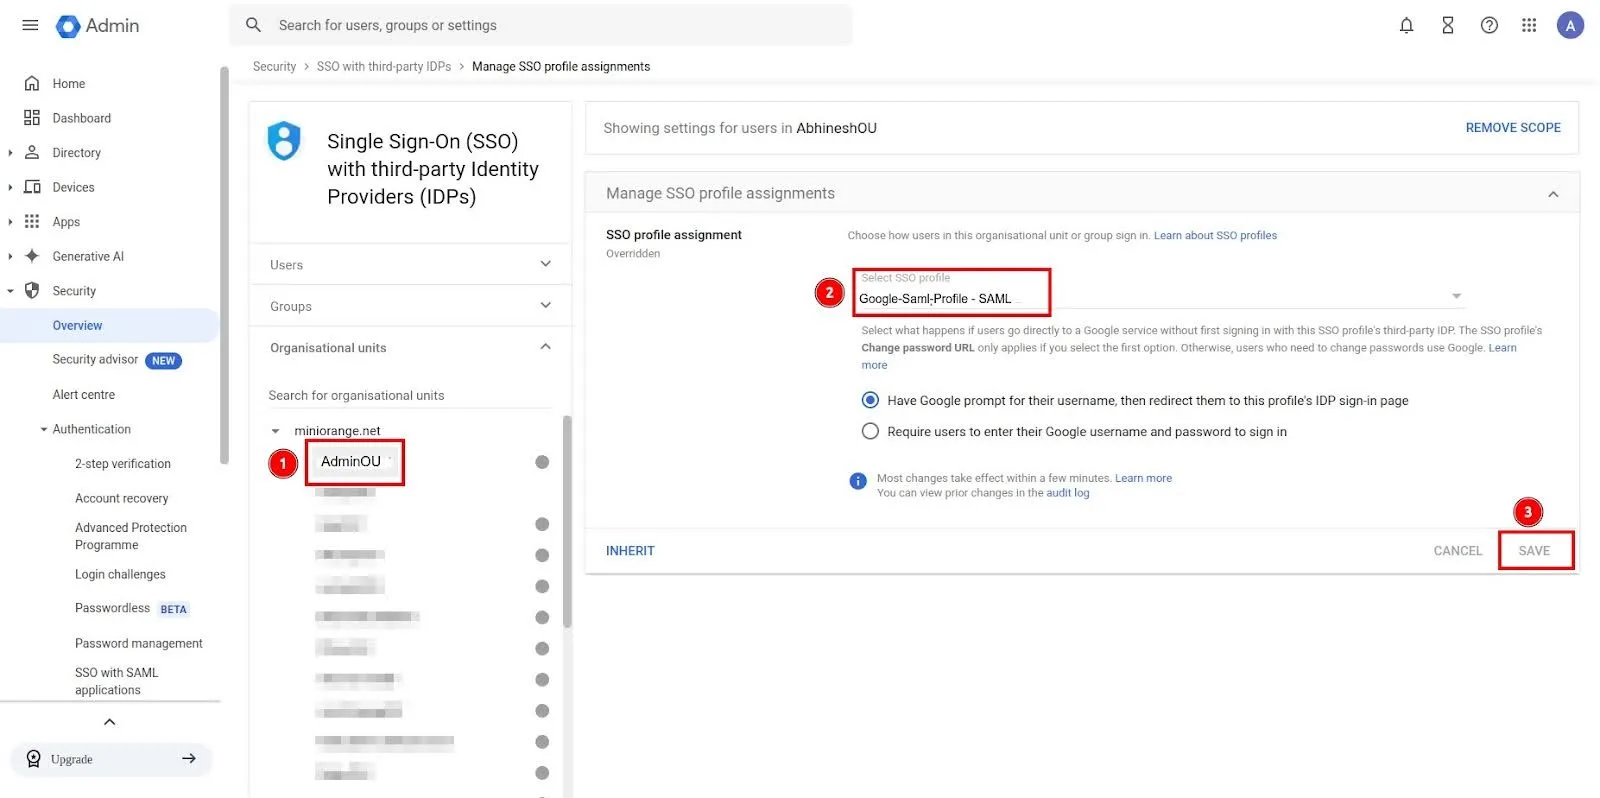
  • 作成した組織単位を選択し、「SSO プロファイルの選択」オプションをクリックし、ドロップダウンから先ほど作成した SAML SSO プロファイルを選択して、「保存」をクリックします。
  • 組織単位 Google Apps を作成しました

  • 作成したユーザーを選択する サードパーティIDPによるSSO セクションをコピーして、 ACSのURL (NAIST) と エンティティ URL としてジョブステータス出力ログに記録されます。
  • SSO サードパーティ IDP Google CASB

  • 貼り付けてください ACSのURL (NAIST) と エンティティ URL のフィールド 基本設定 のセクションから無料でダウンロードできます。
  • 詳細を追加 ACS URl エンティティ URL Google

  • これらの手順が完了したら、 Save 設定を更新するためのボタン。

ステップ4: グループ設定を構成する

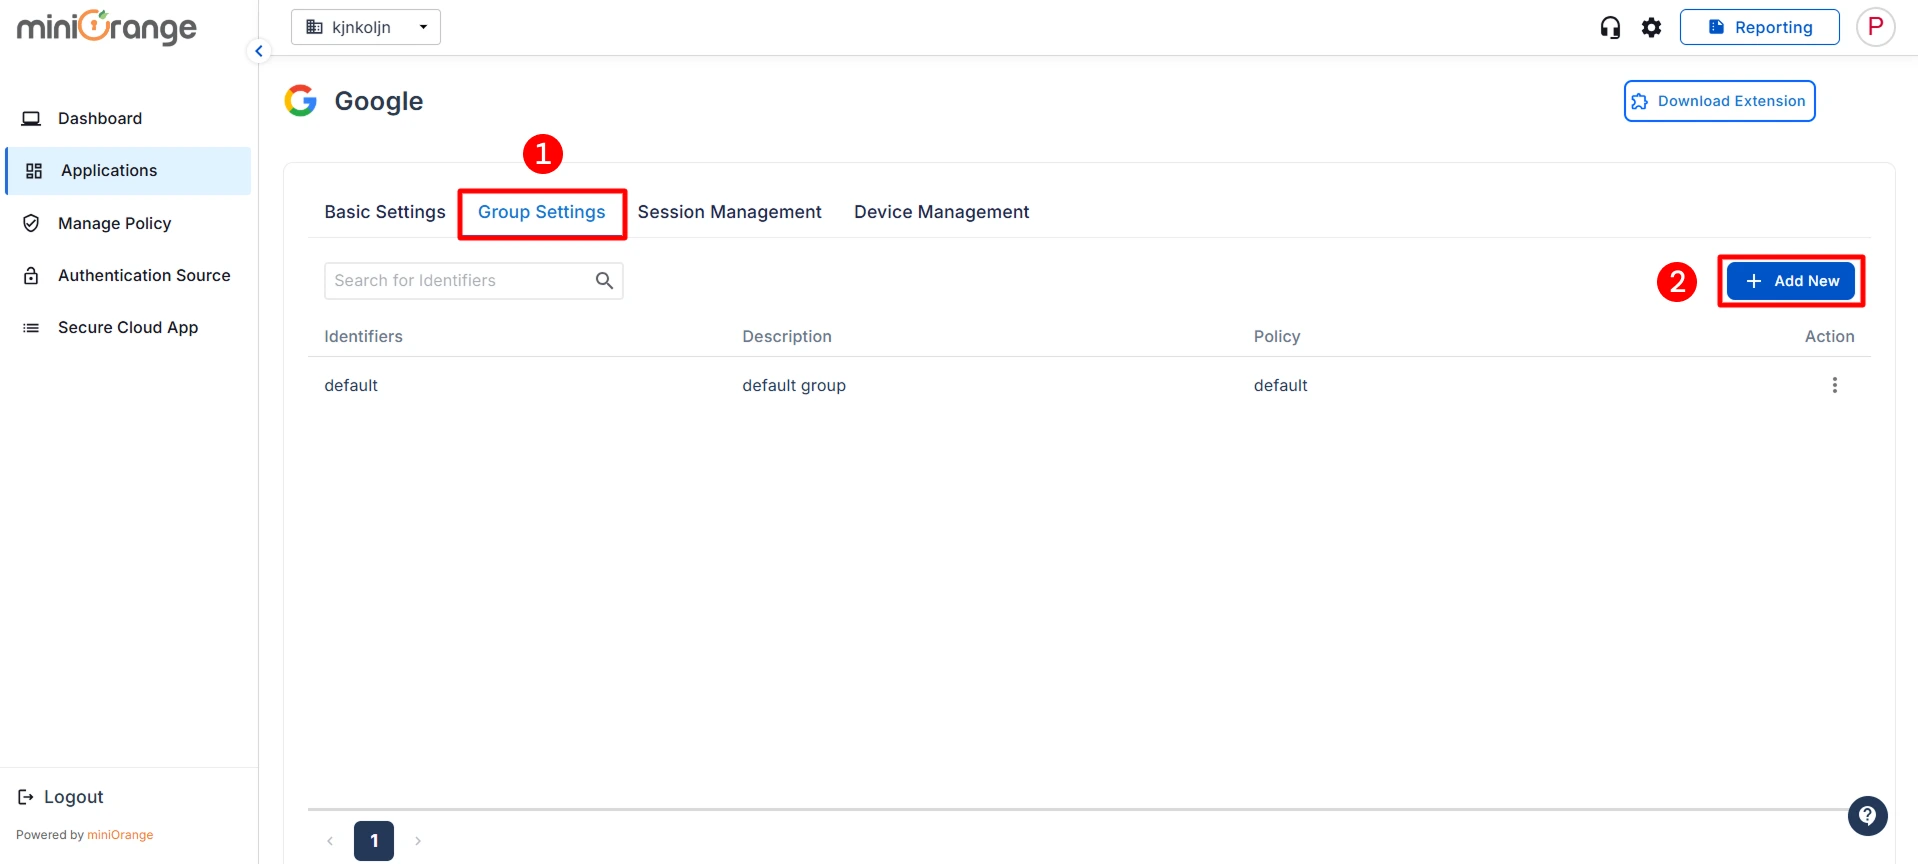
  • 次に、 グループ設定 セクション。 クリック 新規追加 新しいグループを作成します。
  • Google CASB - 新規追加

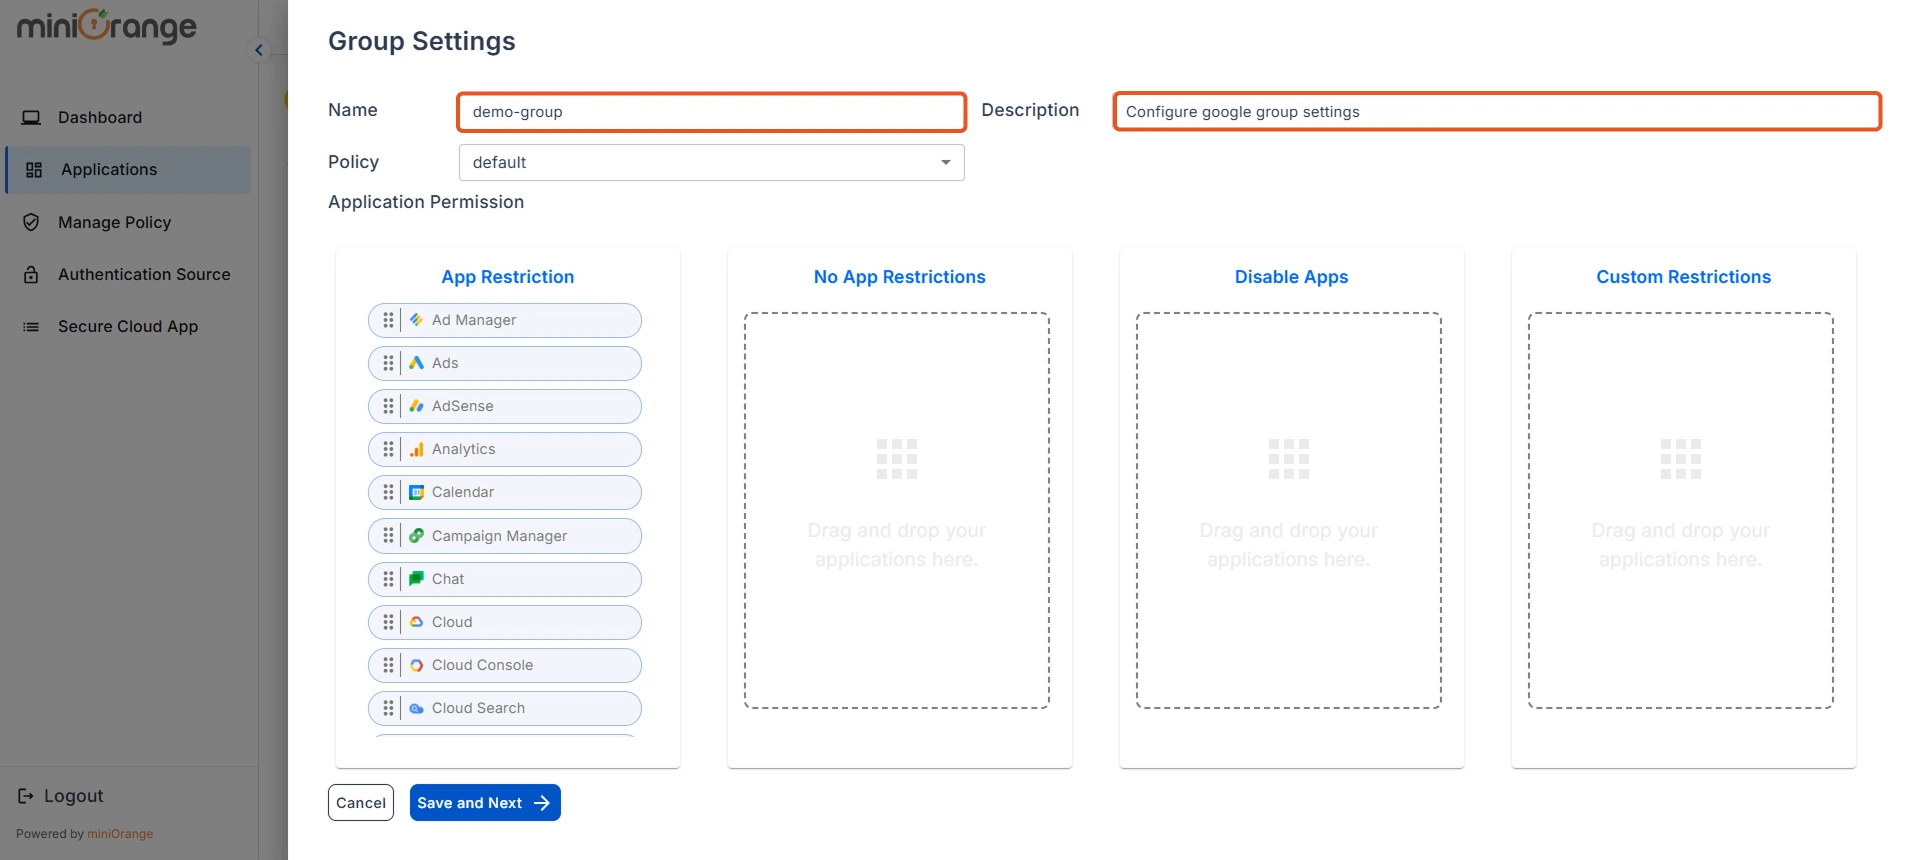
  • グループ設定セクションで、 グループ名 先ほど作成したものと同じ miniOrange IDP 入力してください 説明.
  • Google CASB - グループ名

  • 次に、グループにアプリケーションの権限を割り当てます。
    • a)アプリの制限:この場合、グループ用に設定したポリシーに基づいて、アプリケーションに制限が適用されます。

      b)アプリ制限なし:この場合、グループのアプリケーションに制限はありません。

      c)アプリを無効にする:このオプションを選択すると、グループ全体がどこからでもアプリケーションにアクセスできなくなります。

      d)カスタムアプリ制限:これを使用すると、グループの制限ポリシーよりも優先される、アプリケーション固有のカスタムアプリケーション制限ポリシーをアプリケーションに適用できます。
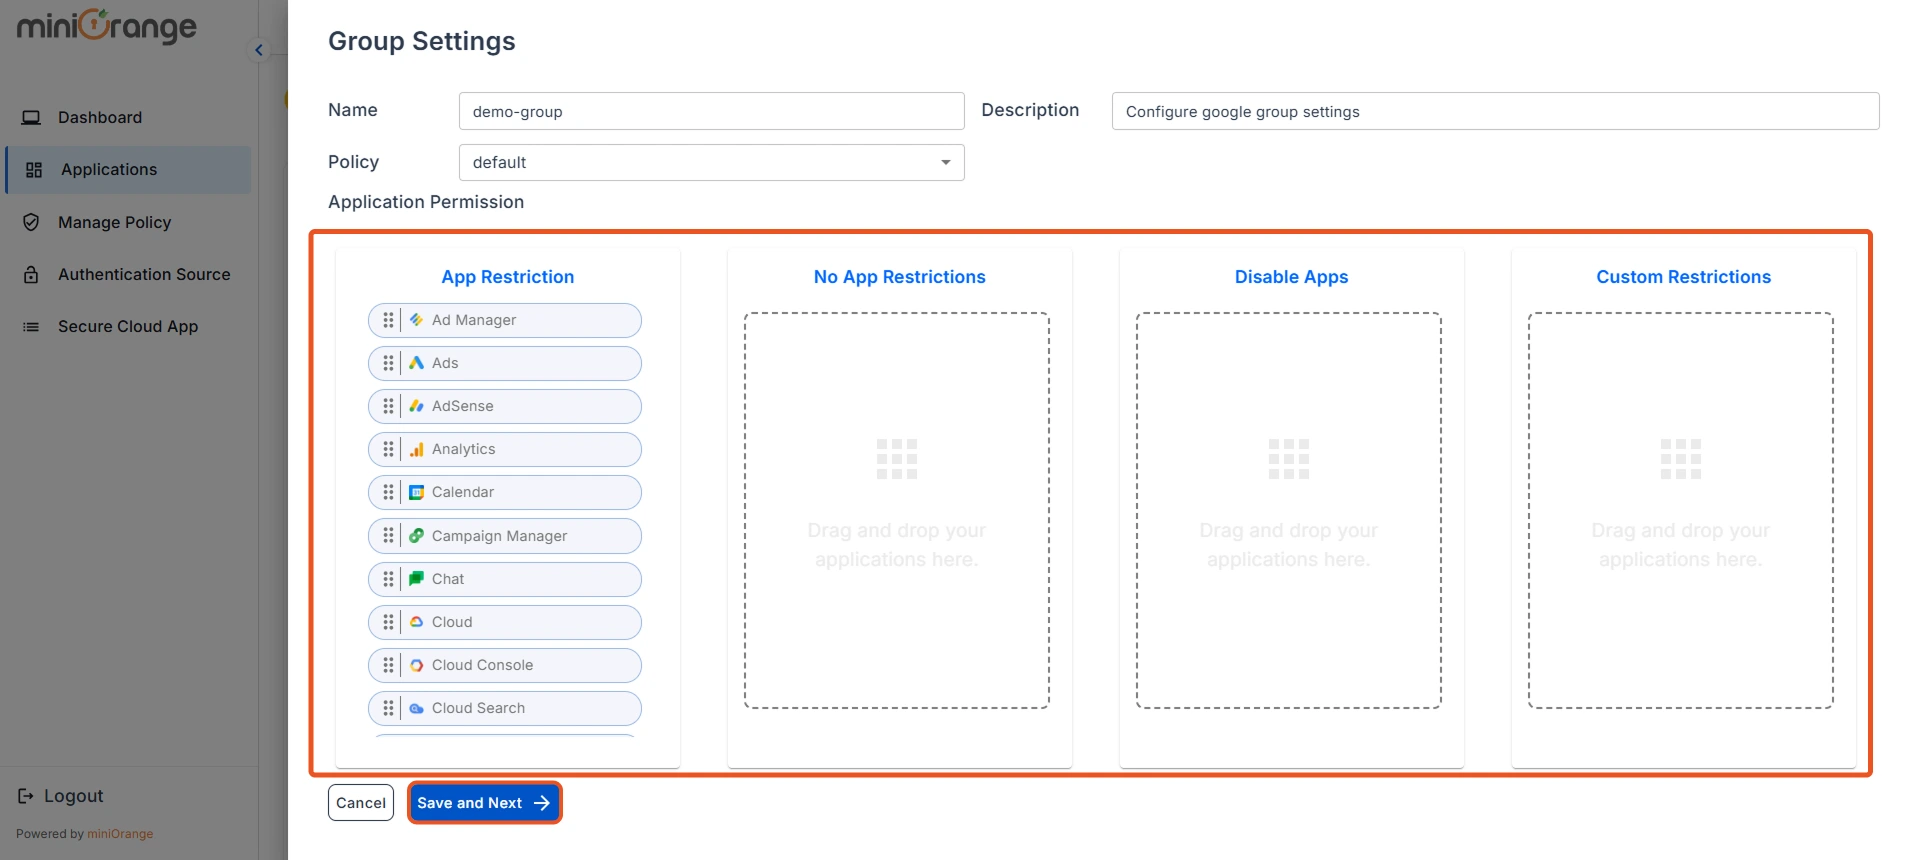
  • 完了したら、をクリックします 保存して次へ
  • Google CASB - 設定を保存

  • Cloud Access Security Broker (CASB) の管理構成が正常に完了しました。
  • さて、次に進みましょう ユーザーのオンボーディングプロセス。 フォローする CASB 拡張 セットアップを完了するためのガイド。

外部参照


Google Workspace CASB の設定やテストについてサポートが必要ですか?
心配しないでください。 お問い合わせ またはメールアドレス uemsupport@xecurify.com すぐに設定をお手伝いいたします。


miniOrange CASBは、柔軟な拡張性を備えた幅広いセキュリティ機能を、あらゆる業種の企業にとって最も手頃な価格で提供します。今すぐサインアップして始めましょう!


デモをスケジュールしますか?

無料デモ申込み