こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
× ICT リスクを特定、軽減、回復するための堅牢なフレームワークを確立します。
重大な ICT インシデントを規制当局にタイムリーに報告することを義務付けます。
運用の堅牢性を確保するために、侵入テストや災害復旧演習などの定期的なテストを要求します。
デジタル運用レジリエンス法(DORA)は、金融機関のデジタル運用レジリエンスを強化するために策定された包括的なEU規則です。この法律は、金融機関をICT関連の障害から保護し、事業の継続性を確保することを目的としています。DORAへの準拠は、強固なリスク管理、インシデント報告、およびレジリエンステストを実施することで、EUにおける安全で安定した金融環境を確保し、事業成長への信頼をさらに高めます。
DORA は、EU 加盟国内で活動する幅広い金融機関に適用されます。これには以下が含まれます。
サイバー脅威を識別、防御、検出、対応、回復するための包括的なセキュリティ フレームワークを実装します。
重大な ICT インシデントを規制当局に速やかに報告するためのセキュリティ システムを開発します。
システムのセキュリティと堅牢性を確保するために、脆弱性スキャンや侵入テストなどの定期的なテストを実施します。
ICT サービス プロバイダーに関連するセキュリティ リスクを監視および管理します。
関連するサイバーセキュリティ情報とデータ保護戦略を業界内で共有します(自主的に)。
セキュリティ体制に重大な不備があった場合、最高2万ユーロまたは年間売上高の2%の罰金が科せられる。
違反を繰り返した場合、営業許可の停止または取り消し。
重大な過失に対する行政責任は、セキュリティ違反の極端な場合には懲役刑につながる可能性があります。
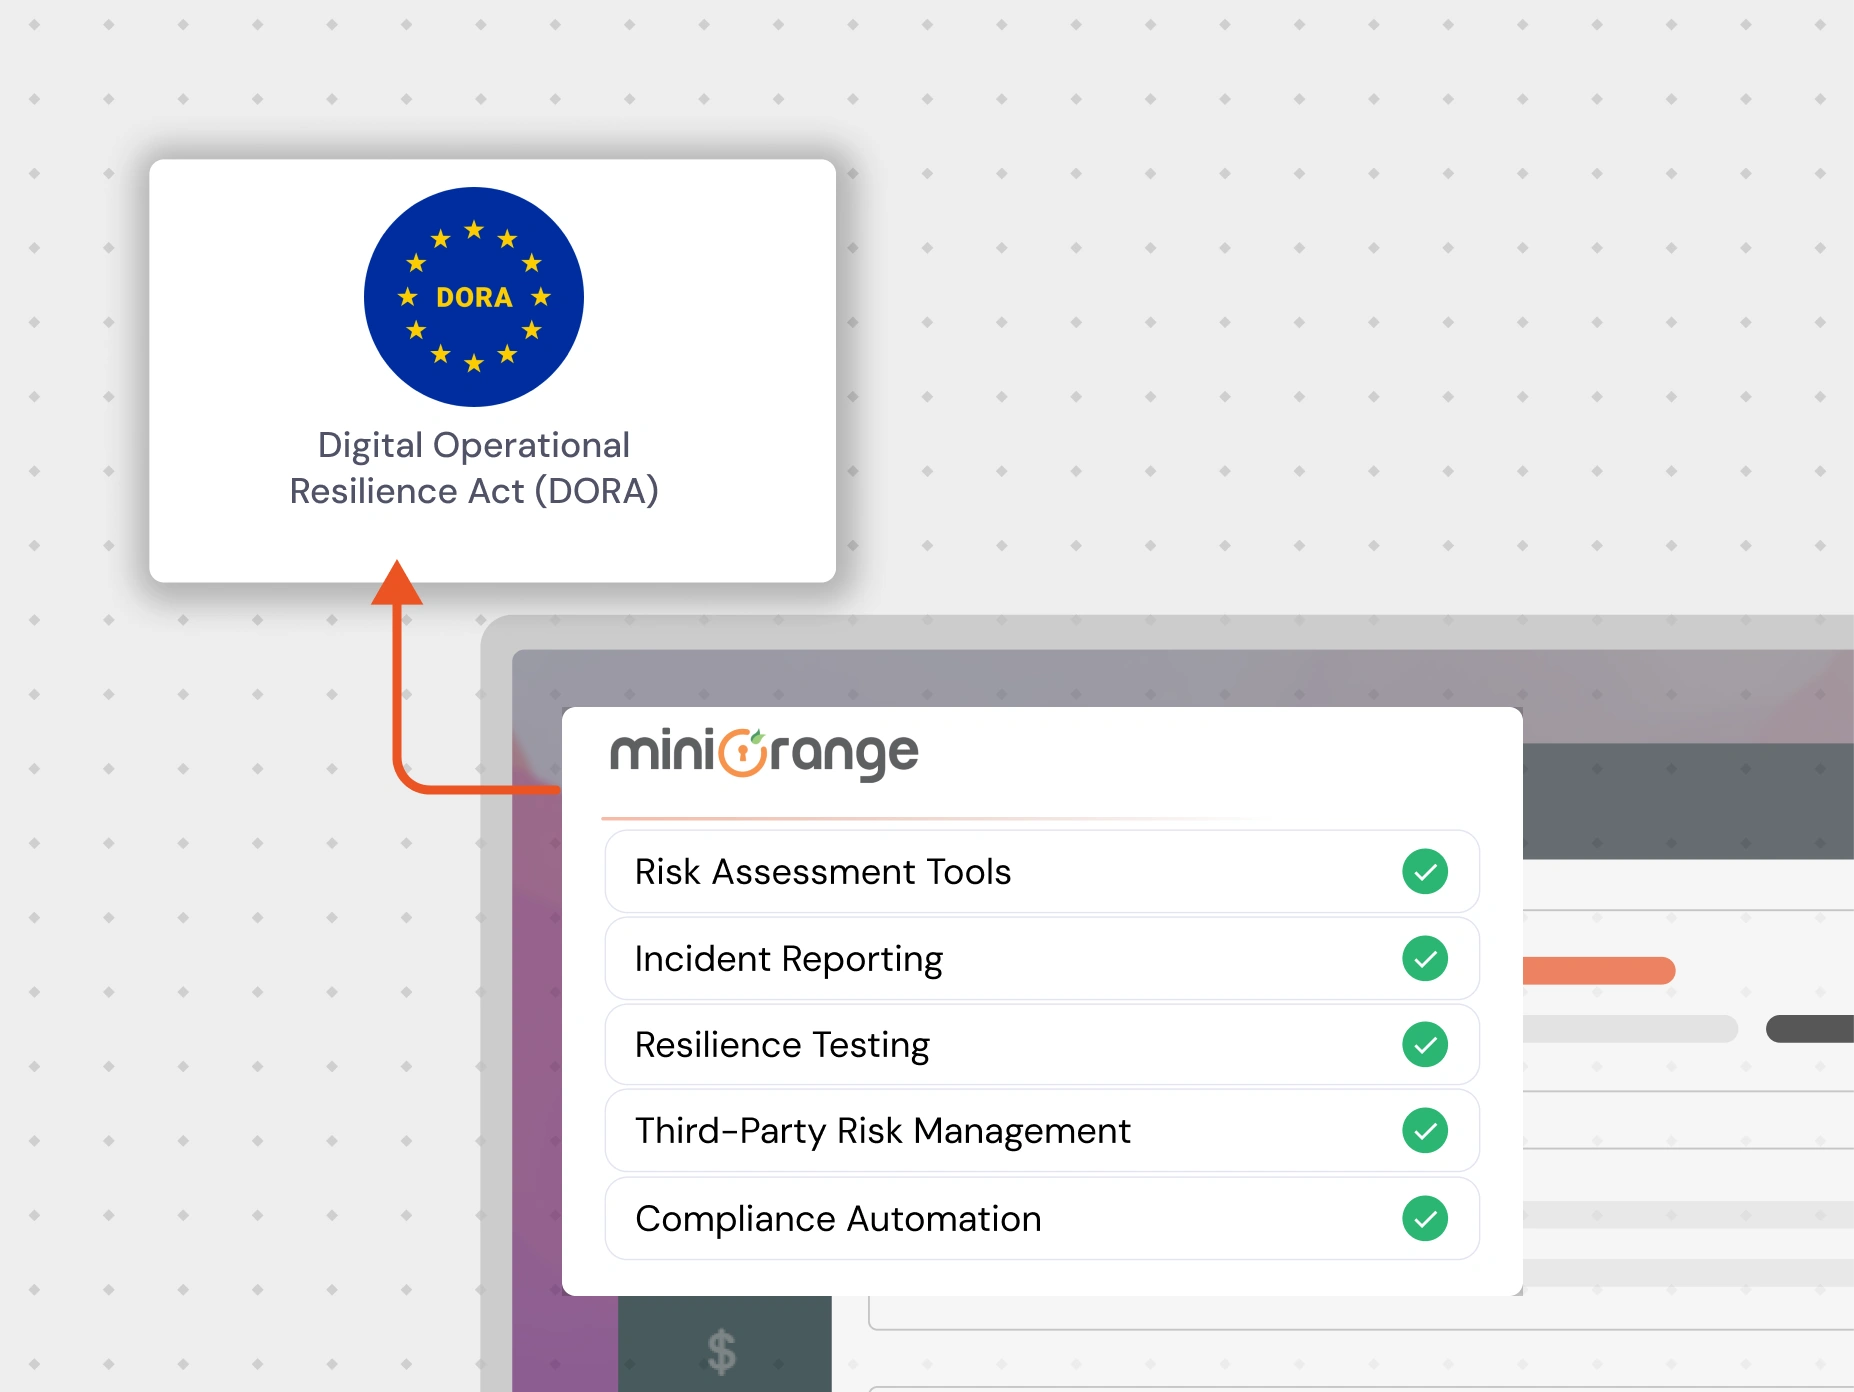
インフラストラクチャの脆弱性を特定し、ICT リスクを評価します。
インシデント管理プロセスを自動化して、システムとインフラストラクチャのセキュリティを維持します。
侵入テストと脆弱性スキャンを実施して、インフラストラクチャの問題や誤った構成を見つけます。
企業が使用している可能性のある外部ベンダーに関連するリスクを監視し、軽減します。
会社全体でレポートおよびガバナンス プロセスを合理化し、セキュリティ侵害を検出して分析します。

積年の経験

世界中の顧客

カスタマーサービス

節約したコスト
