こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
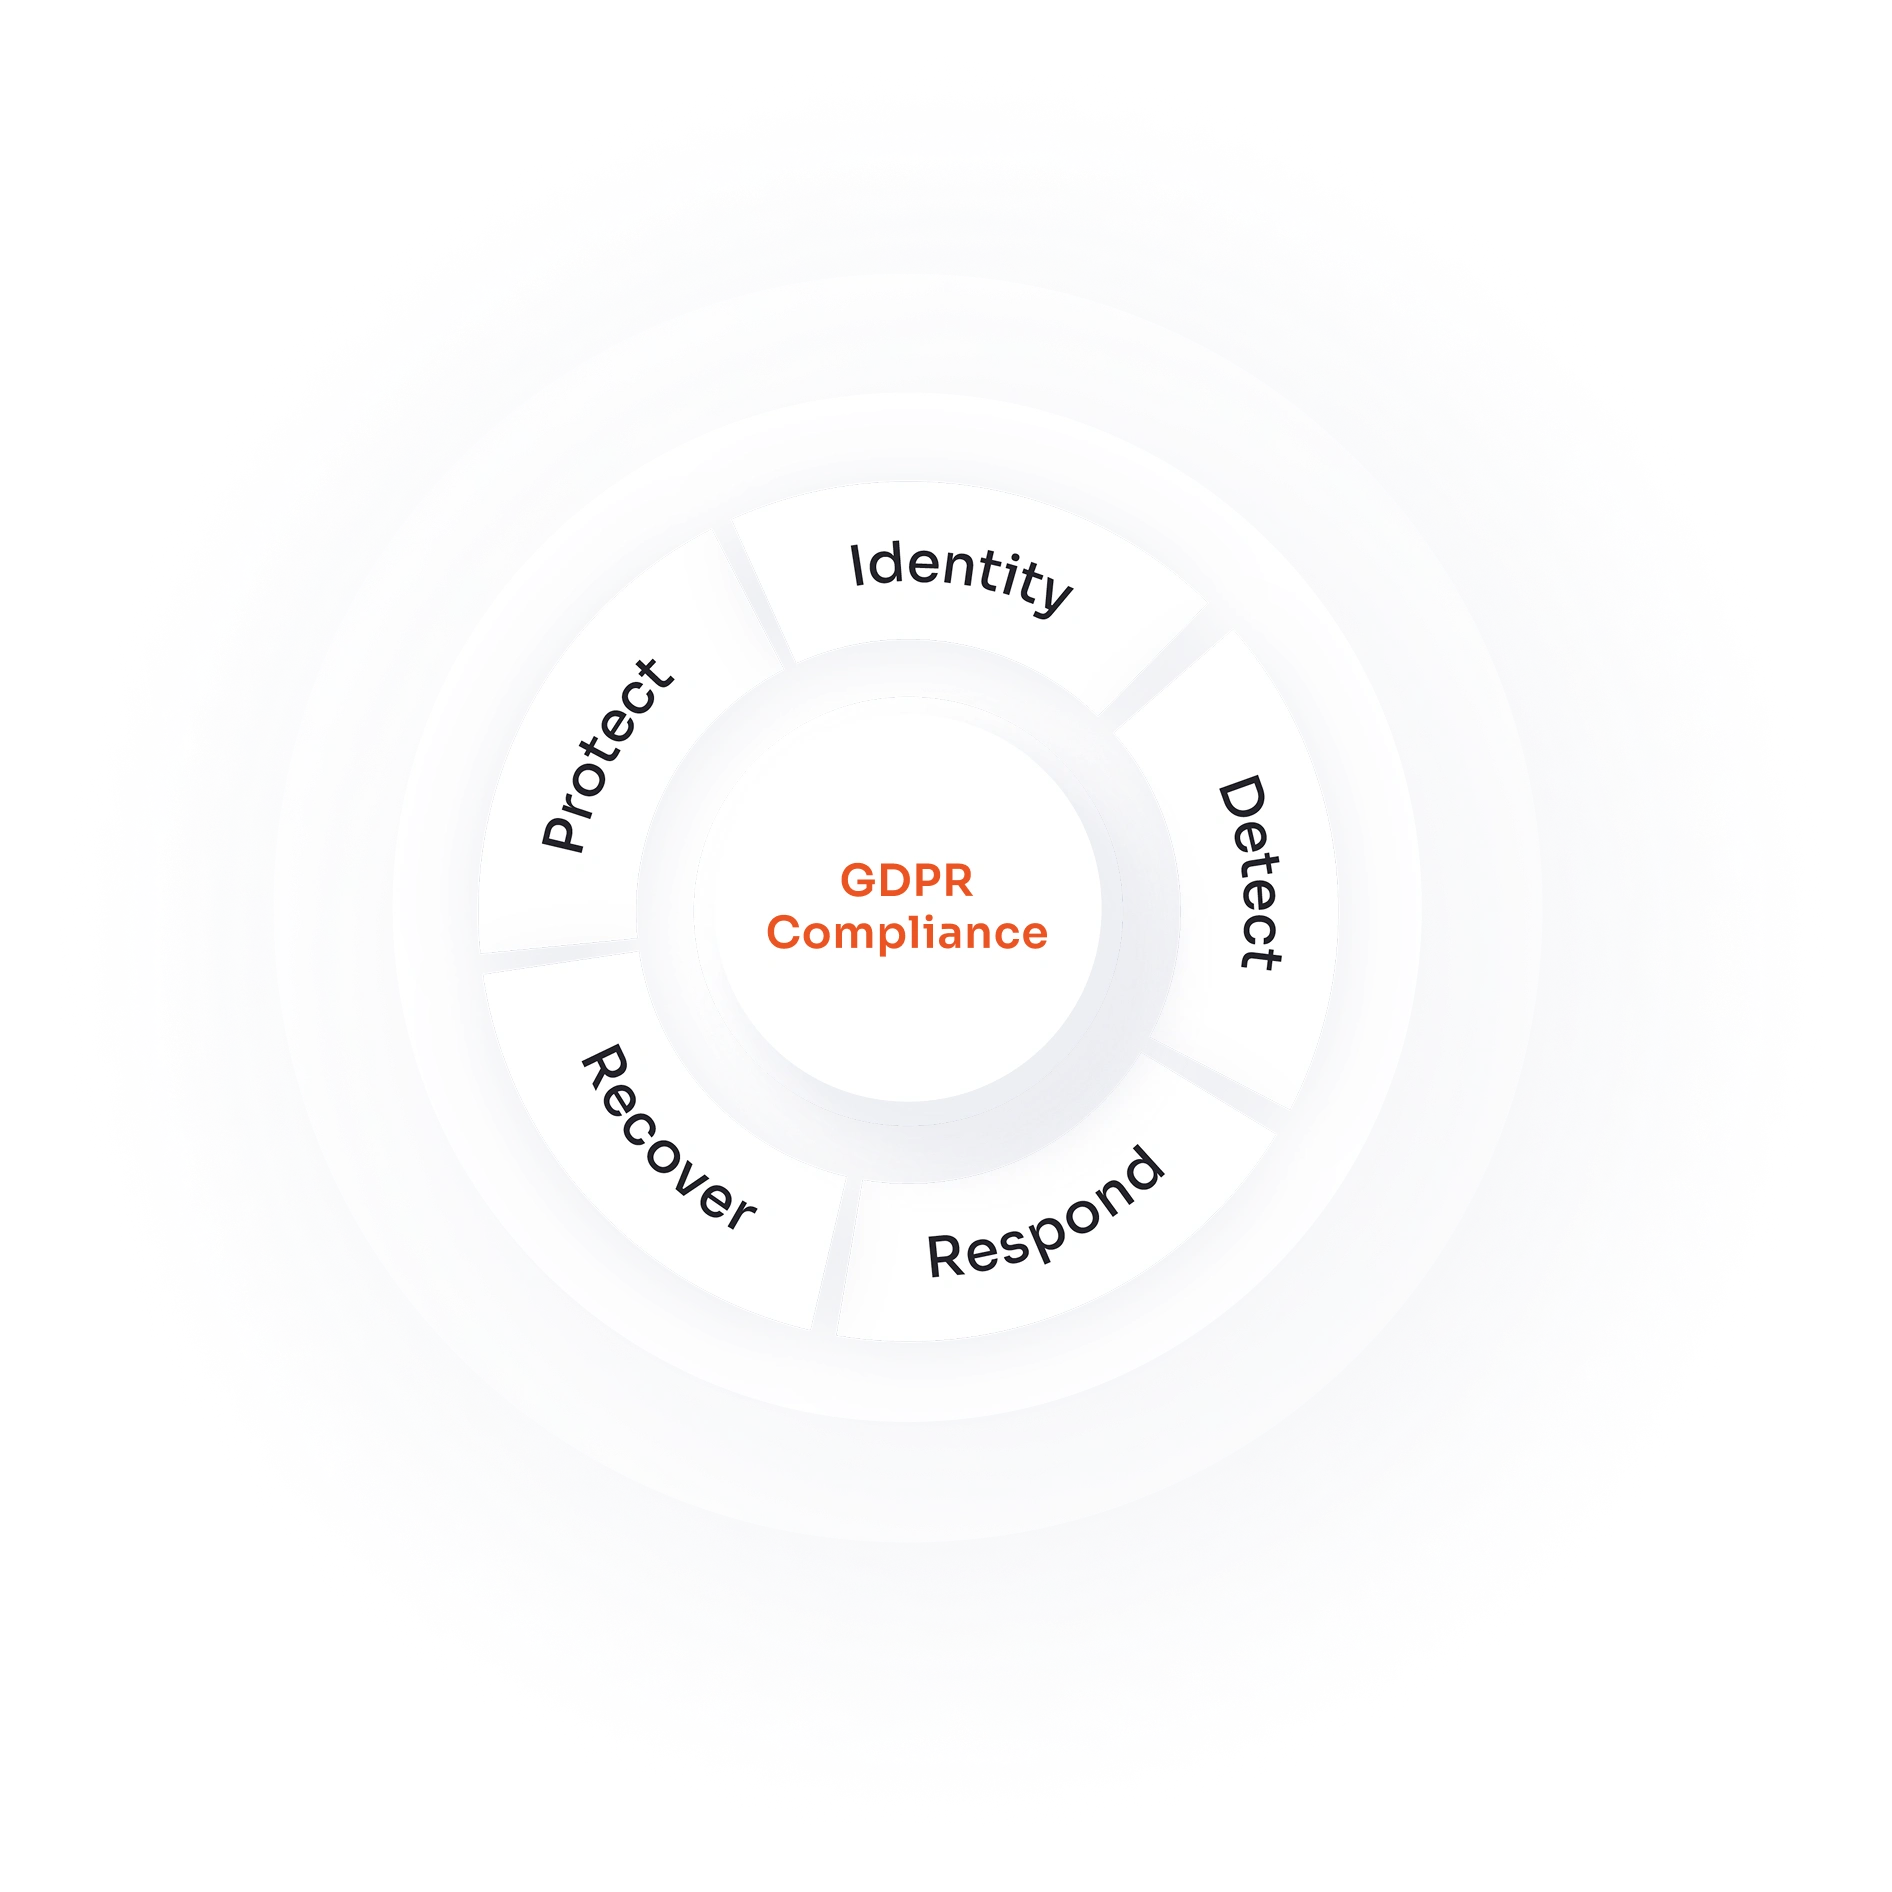
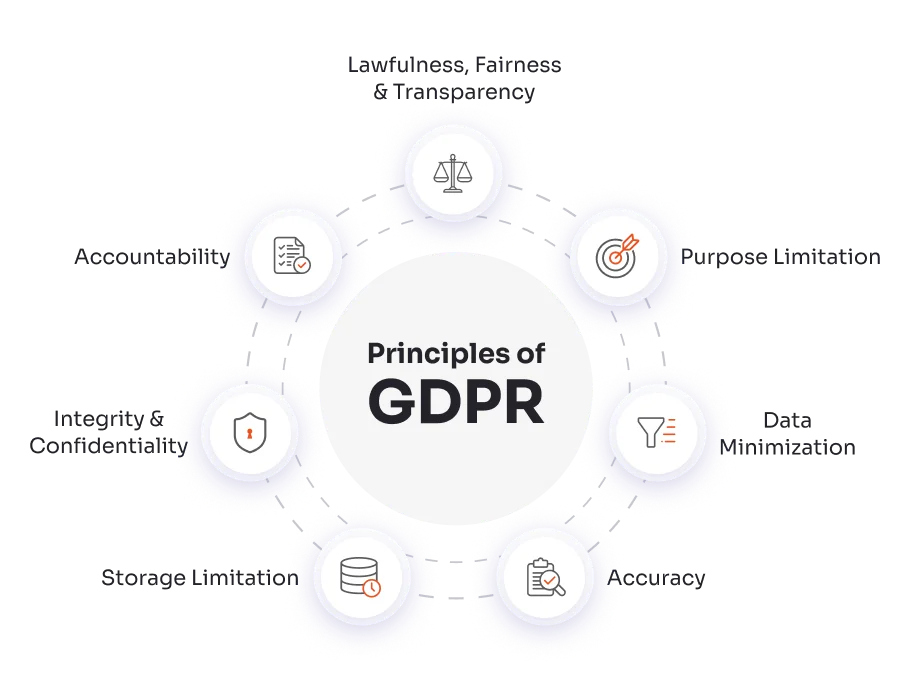
×GDPRは、組織がEUの個人データを収集、処理、保護する方法を規定しており、そのライフサイクル全体にわたって厳格な説明責任と透明性を求めています。GDPRを遵守しない場合、多額の罰金や顧客からの信頼喪失につながる可能性があるため、機密データを扱う企業にとって、迅速な対応が不可欠です。
miniOrangeはGDPRへの対応を簡素化します IAM最小権限アクセスを強制し、認証を強化し、監査対応ログを生成する、システム主導型の制御。これにより、組織はリスクを軽減し、コンプライアンス業務を効率化し、機密データへのアクセスに関する継続的な可視性と制御を維持できます。
個人データは、明確な同意と透明性を確保した上で、合法的に処理されなければならない。 ミニオレンジCIAM プライバシーに関する通知を一元管理し、アプリケーション全体にわたって、きめ細かく撤回可能な同意を適用できるようにします。
データは、特定の目的のためにのみ、最小限のアクセス権限で収集されるべきです。miniOrangeは、RBAC、ABAC、およびJITプロビジョニングを適用して、各役割に必要な範囲に厳密にアクセスを制限します。
企業は個人データを保護するために強力な安全対策を講じる必要があります。miniOrangeは、MFA、SSO、PAM、およびコンテキスト認識制御による適応型アクセスを強制的に適用し、不正アクセスや悪用を防止します。
個人は、保持期間に制限はあるものの、自身のデータにアクセス、修正、消去する権利を有します。miniOrangeは、統合されたID可視化、セルフサービスによるリクエスト処理、および自動化されたライフサイクル管理を実現します。
組織は監査可能性を維持し、定められた期限内に侵害を報告する必要があります。miniOrangeは、詳細なログ、セッション追跡、リアルタイムの異常検知機能を提供し、監査、データ保護影響評価(DPIA)、および迅速な対応を支援します。
miniOrangeは、EUのクラウドリージョンまたはオンプレミス環境に展開され、既存のディレクトリ、人事システム、CRM、およびアプリケーションに接続することで、現在のインフラストラクチャを置き換えることなく、GDPR関連のアクセス制御を一元化します。
| GDPRに焦点を当てる | コンプライアンス目標 | 解決策 | miniOrangeがどのように配信するか |
|---|---|---|---|
| 第32条 – 処理の安全性、完全性および機密性 | 個人データへの不正アクセスを防止する | 多要素認証(MFA) | アプリ、VPN、管理ポータル全体で段階的認証が強制されます |
| 第25条、第32条 – プライバシー・バイ・デザイン、安全なアクセス | アプリケーションへの安全なアクセスを一元化し、標準化する | シングルサインオン(SSO) | 統合ログイン、一元的なポリシー適用、および完全な監査証跡 |
| 第32条 – リスクベースのセキュリティ | 個人データへのアクセスを許可する前に、リスクを動的に評価する | 適応型/リスクベースアクセス | IPアドレス、デバイス、行動、位置情報に基づいたコンテキストに応じたアクセス決定 |
| データ最小化、目的制限 | タスクに必要な個人データのみにアクセスを制限する | RBAC / 最下位特権 | ユーザーと目的に応じた、きめ細かな役割と属性ベースのアクセスルール |
| 説明責任、誠実性、機密保持 | 個人データを保持するシステムへの管理者アクセスを制御および監視する | ジャストインタイム (JIT) アクセス | 特権アクションごとに、JIT昇格、セッション記録、承認ワークフローが利用可能 |
| 説明責任、ストレージ制限 | 入社者、異動者、退職者には、必要なアクセス権のみを与えるようにしてください。 | ユーザーライフサイクル管理 (ULM) | 自動プロビジョニング、デプロビジョニング、および定期的なアクセスレビュー |
| 合法性、公平性、透明性、同意 | すべてのアプリケーションにおいて、ユーザーの同意を取得、追跡、尊重する。 | 顧客IDおよびアクセス管理(CIAM) | 同意ログ、アプリ間での設定の強制、およびセルフサービスプライバシーセンター |
| 誠実性および機密性、目的制限 | 個人データの不正な輸出、共有、または悪用を防止する | 使用状況制御/DLP | ポリシーに基づくコピー、ダウンロード、印刷、アップロード操作のブロック |
| 第33条~34条 – 違反通知 | 事件を特定し、72時間以内に報告する | 侵害の検出と報告 | リアルタイムアラート、アクセス分析、およびパッケージ化されたインシデント証拠 |
プライバシーを設計段階から確保し、データ所在地は選択制。米国、EU、インド、オーストラリアのクラウドデータセンターで専用ホスティングを選択可能。

顧客と接するすべてのシステムとチャネルにおいて、同意は取得され、遵守され、撤回可能でなければならない。

積年の経験

世界中の顧客

カスタマーサービス

節約したコスト