こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×







サウジアラビアの国家サイバーセキュリティ法(NCA)は、政府機関、重要インフラ事業者、クラウドプロバイダーに対し、厳格なサイバーセキュリティ基準を義務付けています。この基準を遵守しない場合、規制上の罰則、事業運営の制限、そして評判の低下といった事態を招き、サウジアラビアでの事業免許を失う可能性さえあります。
これらの要件を満たすには、あらゆる環境において強力なID管理、継続的な監視、監査対応可能なドキュメントが必要です。miniOrangeは、 IAM (NAIST) と PAM 組織がコンプライアンス上のギャップを解消し、NCA(国家認証機関)の審査員に対して自信を持って準備状況を示すために必要な能力。
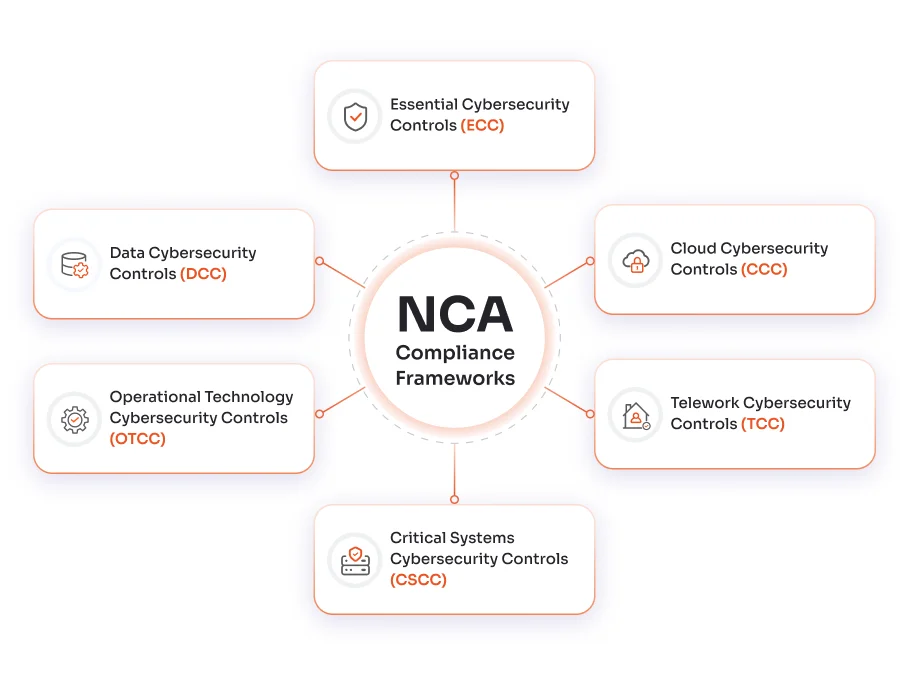
ECCは、NCAの規制対象となるすべての組織にとって必須の基本基準であり、ガバナンス、ID管理、ネットワークセキュリティ、イベントログ記録、およびインシデント対応を網羅しています。
CCCは、サウジアラビアで事業を展開するクラウドサービスプロバイダーおよびテナントのセキュリティを規定しており、ネットワークセキュリティ、バックアップ、監視、インシデント管理など、複数の領域を網羅しています。
TCCは、分散型ワークフォース向けに、多要素認証(MFA)、セキュアなVPNアクセス、エンドポイント監視、およびインシデント対応手順を適用することにより、リモートワークおよびハイブリッドワーク環境のセキュリティを確保します。
CSCCは、高度な脅威から、技術コンポーネント、オペレーター、および関連文書を含む、価値の高い政府およびインフラシステムを保護します。
OTCCは、産業制御システムおよびOT環境におけるサイバーセキュリティに取り組み、OT/ITのセグメンテーション、デバイスの強化、アクセス制御、およびOT特有のインシデント対応に重点を置いています。
DCCは、政府機関および重要インフラ組織向けに、データの分類、暗号化、安全な廃棄、アクセス管理など、データのライフサイクル全体にわたるデータ保護を規定する。
| NCA管制区域 | miniOrange ソリューション | 適用可能な枠組み |
|---|---|---|
| 多要素認証(MFA) | 適応型MFA TOTP、プッシュ通知、ハードウェアトークンなど、15種類以上の認証方法に対応 | ECC、CCC、TCC、CSCC |
| シングルサインオン(SSO) | SAML/OIDCベースのSSO 集中型アクセス管理と完全な監査証跡を備えています。 | ECC、CCC、TCC |
| ロールベースのアクセス制御 | RBAC/ABACは、アプリケーションとインフラストラクチャ全体で最小権限アクセスを強制します。 | ECC、CSCC、DCC |
| 特権アクセス管理 (PAM) | セッションの録画、 ジャストインタイムアクセス特権アカウント保管庫 | ECC、CSCC、OTCC |
| 安全なリモートアクセス | VPN不要のゼロトラストアクセス リモートユーザー向けの継続的な本人確認機能 | TCC、ECC |
| ユーザーライフサイクル管理 | 人事部門と連携した自動プロビジョニングおよびデプロビジョニング 役割変更に関連している | ECC、DCC、CSCC |
| アクセス認証 | ワンクリックで承認または取り消しが可能なワークフローを備えた、スケジュールされたアクセスレビューキャンペーン | ECC、DCC |
| サードパーティのアクセス制御 | 安全な外部 アイデンティティフェデレーション ベンダーおよびパートナー向けのアクセス制御範囲を限定 | ECC、CCC |
| ディレクトリの統合 | Azure AD 全体で統一された ID 同期LDAP、Active Directory、および人事システム | ECC、CCC、TCC |
省庁、当局、および政府関連機関
公共部門の運営に関連する組織
エネルギー、水、医療、金融、通信などの分野の民間組織
サウジアラビア政府または重要セクターの顧客にクラウドサービスを提供している組織
規制対象データまたは機密データにリモートでアクセスする従業員を抱える組織
公益事業や製造業など、運用技術環境を持つセクター
miniOrangeを自社環境またはminiOrangeクラウドに導入することで、サウジアラビア政府機関および重要セクター組織のデータ所在地要件を完全にサポートできます。
miniOrangeはサウジアラビア全土の主要政府機関や企業から信頼されており、複雑なシステムをサポートする経験を有しています。 IAM 規制環境における要件
組み込みのコンプライアンスダッシュボードとエクスポート可能なアクセスレポートにより、手作業なしで、NCA評価に必要な監査証拠をチームに提供します。
当社のコンプライアンス専門家は、お客様のチームと協力して、miniOrangeの管理策をお客様固有のNCAフレームワークの義務に適合させ、あらゆる評価サイクルを通じてお客様をサポートします。
業種、データタイプ、技術環境、運用モデルに基づいて、組織に適用されるNCAフレームワークを特定してください。
NCAの要件に照らして現在の管理策を評価します。リスクエクスポージャーに基づいてギャップに優先順位を付け、 IAMログ記録とインシデント対応は、最も厳しく監視される分野である。
取締役会レベルのサイバーセキュリティ監督体制を確立し、CISOレベルのNCAコンプライアンス責任者を割り当て、ポリシーをNCAフレームワークの文言に整合させる。
配備します IAMminiOrangeは、クラウド、リモート、OT環境全体にわたるPAM、アクセスレビュー、SIEMカバレッジに対応しています。 IAM すべてのNCAフレームワークにわたるレイヤー。
監査証跡を作成しましょう。正式なNCA提出前に、内部または第三者機関による評価を実施し、コンプライアンスを検証してください。
定期的なアクセスレビュー、四半期ごとの脆弱性スキャン、年次ポリシー更新、および定期的なインシデント対応訓練を通じて、管理体制を維持する。

積年の経験

世界中の顧客

カスタマーサービス

節約したコスト

