こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×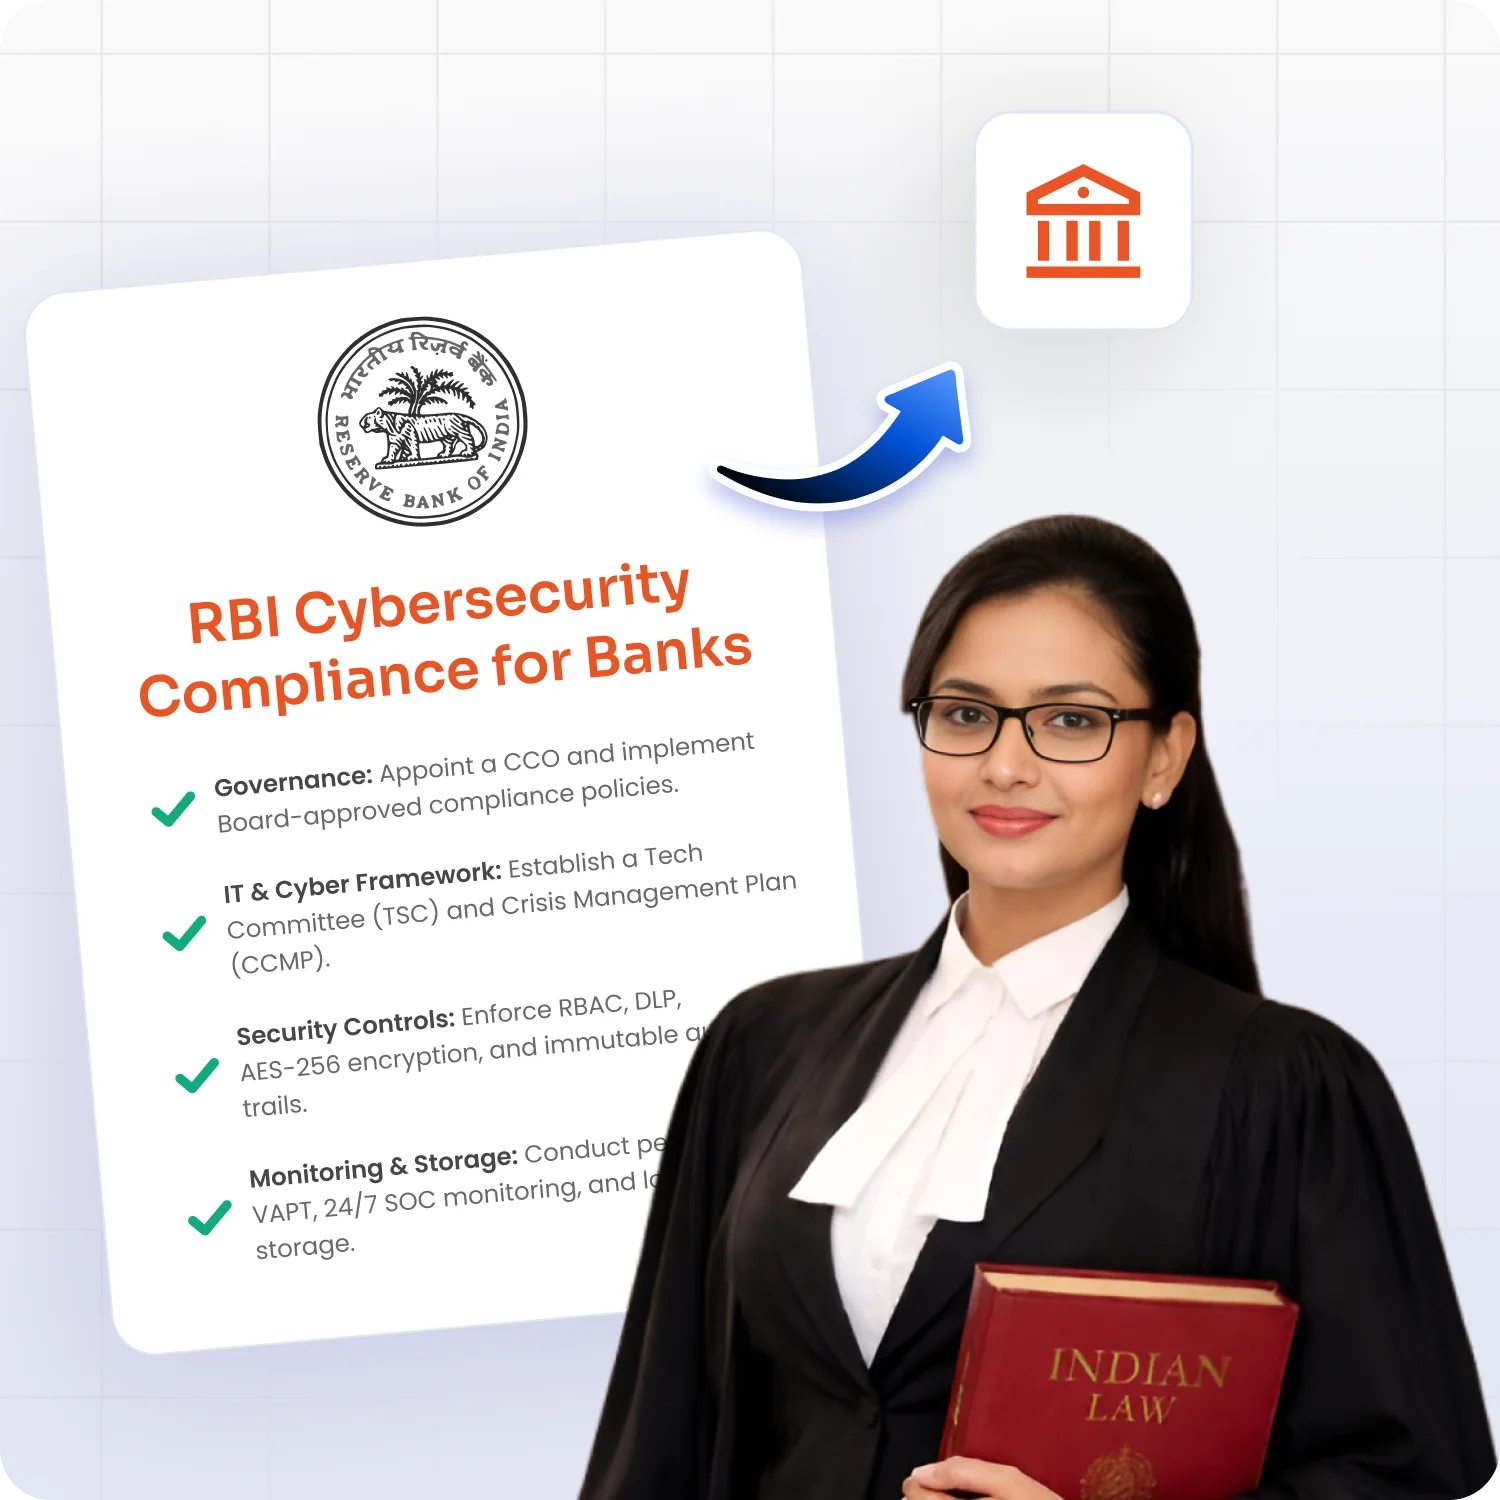


インド準備銀行(RBI)は、金融機関に対し、金融システムおよび顧客データを標的としたサイバー脅威に対する保護を強化するため、24項目の基本セキュリティ対策を実施することを義務付ける「RBI銀行向けサイバーセキュリティフレームワーク」を策定しました。これらのRBIガイドラインは、個人情報の保護、機密情報の保全、および銀行業務環境全体における効果的なインシデント対応メカニズムの確立に重点を置いています。
これらのインド準備銀行(RBI)のガイドラインは、規制対象の金融機関(指定商業銀行、小規模金融銀行、決済銀行、インドで事業を展開する外国銀行、およびRBIの監督下にある協同組合銀行を含む)に適用されます。この範囲に含まれる組織は、重要な銀行インフラとデジタルサービスを保護しつつ、RBIのサイバーセキュリティフレームワークの要件を満たすための強固なサイバーセキュリティ対策を確立する必要があります。
| RBIセクション | 管理に必要なこと | miniOrange製品 |
|---|---|---|
| 2 – 不正なソフトウェア制御 | 企業エンドポイント全体における、許可されていないソフトウェアのインストールおよび実行を制限する。 | MDM、DLP、UEM、およびEPMは、アプリケーション制御を強制し、不正なソフトウェアのインストールを制限します。 |
| 4 – ネットワークとアクセスセキュリティ | 安全なネットワークインフラストラクチャを構築し、管理者アクセスおよびリモートアクセスに対して強力な認証を強制する。 | MFA ファイアウォール、ルーター、スイッチなどのネットワーク機器の認証を保護します。 |
| 8.1 – セキュアアクセス管理 | 重要なシステムおよび機密性の高い業務へのアクセスは、許可されたユーザーのみに制限する。 | IAM PAM を強制する 役割ベースのアクセス ポリシー そして、安全な管理者アクセスを確保する。 |
| 8.3 – 特権制限 | 管理権限を制限し、最小権限の原則を徹底する。 | PAM (NAIST) と EPM 特権アクセスを制御し、不要な管理者権限を制限する一方、安全な認証情報保管庫が特権アカウントを保存および管理します。 |
| 8.4 – 中央集中型認証 | 企業アプリケーションおよびインフラストラクチャに対して、集中認証を実装する。 | IAM 可能 集中ID管理 SSO、MFA、PAMとの統合に対応し、SAML、OAuth、OpenID Connectなどのセキュアな認証プロトコルをサポートします。 |
| 8.5 – 特権アクセス監視 | 特権ユーザーの活動を継続的に監視し、セッション監査ログを保持する。 | PAMは 特権セッション監視RDP、SSH、データベース、およびWebアプリケーションの記録とアクセス監査。 |
| 8.6 – アイデンティティライフサイクル管理 | セキュリティリスクを軽減するため、休眠状態または非アクティブなアカウントを検出して無効化します。 | IAM 自動化する ユーザーのライフサイクル管理 また、休眠状態または非アクティブなアカウントを特定および管理するためのワークフローを備え、アカウント無効化ポリシーを強制的に適用します。 |
| 8.7 – 異常ログインの検出 | 不審なログイン試行や異常な認証動作を特定します。 | 適応型MFA (NAIST) と AIベースの異常検知 ログインコンテキストを分析し、サードパーティ製のITDRまたはSIEMツールと統合します。 |
| 8.8~8.9 – エンドポイントおよびデバイス制御 | 企業デバイスのソフトウェアインストールと安全な管理に関するポリシーを徹底する。 | MDM EPMはデバイスのセキュリティポリシーを管理し、不正なインストールを制限します。 |
| 8.10 – メールと添付ファイルのセキュリティ | マルウェアの配信を防ぐため、悪意のあるマクロ、スクリプト、および安全でない添付ファイルを制限してください。 | DLP ファイル転送を監視し、機密データ保護に関するポリシーを適用します。 |
| 9 – 顧客認証 | 顧客向け銀行アプリケーションには、強力な認証メカニズムを実装してください。 | 顧客アプリ向けの強力な認証を実現する既製のSDKとAPI |
| 11~12 – ベンダーおよびメディアコントロール | 第三者ベンダーのアクセスを保護し、リムーバブルメディアの使用を制御することで、データ漏洩を防止します。 | PAMは安全なベンダーアクセスを管理し、DLPとMDMはリムーバブルメディアのポリシーを強制します。 |
| 13~15 – 脅威対策とデータセキュリティ | サイバー脅威を検知し、フィッシングや機密データの漏洩を防止する。 | 適応型MFA、DLP、 CASB 危険なアクセスを検知し、機密データを保護するのに役立ちます。 |
| 1 – IT資産目録 | IT資産の在庫管理を行い、企業システムおよびアプリケーションへのアクセスを制御する。 | miniOrangeはサードパーティ製ソリューションとシームレスに統合し、IT資産の一元的な可視化を実現します。 |
| 16~23 – ログ記録、監視、および対応 | 監査ログ、インシデント対応プロセス、トランザクション監視、およびフォレンジック機能を維持する。 | miniOrangeプラットフォームは集中ログを提供し、 SIEMおよびITDRツール 監視および調査のため。 |
RBIのサイバーセキュリティフレームワークの管理策についてさらに詳しく学び、miniOrangeのソリューションが銀行のセキュリティ強化とコンプライアンス要件への対応にどのように役立つかをご覧ください。
RBIのサイバーセキュリティ管理基準に照らして既存のセキュリティ体制を評価し、ギャップを特定し、リスクを評価し、資産を一覧化し、ID、アクセス、およびデータ保護対策を実施するための明確なロードマップを策定する。
実施する IAM従業員と顧客のアクセスを保護するために、MFA、SSOを導入します。 PAM 特権アカウントと DLP, MDM, CASB 機密性の高い銀行データを保護するため。
IDログとアラートをSIEMプラットフォームと統合することで、継続的な監視を実現します。コンプライアンスレポートの生成、監査ログの維持、および規制監査のサポートを行います。
銀行のインフラストラクチャおよび規制要件に準拠し、オンプレミス、クラウド、またはハイブリッド環境全体に安全に展開できます。
数百万人のユーザー、大量の認証処理、そして大規模な金融機関環境をサポートするように設計されています。
銀行のコンプライアンス要件(インド準備銀行のサイバーセキュリティおよびデータ保護ガイドラインを含む)をサポートするために設計されたセキュリティ機能。
miniOrangeのソリューションを活用して、銀行のサイバーセキュリティ体制を強化しましょう。このソリューションは、インド準備銀行(RBI)のガイドラインに準拠し、銀行環境全体におけるアクセス制御を実現するように設計されています。
x
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールを送信いただくか、お問い合わせください。