こんにちは!
助けが必要? 私たちはここにいます!

DPDP(データ保護計画)遵守期限が近づいています。2027年5月は、あなたが思っているよりもずっと近いのです。
助けが必要? 私たちはここにいます!
検索結果:
×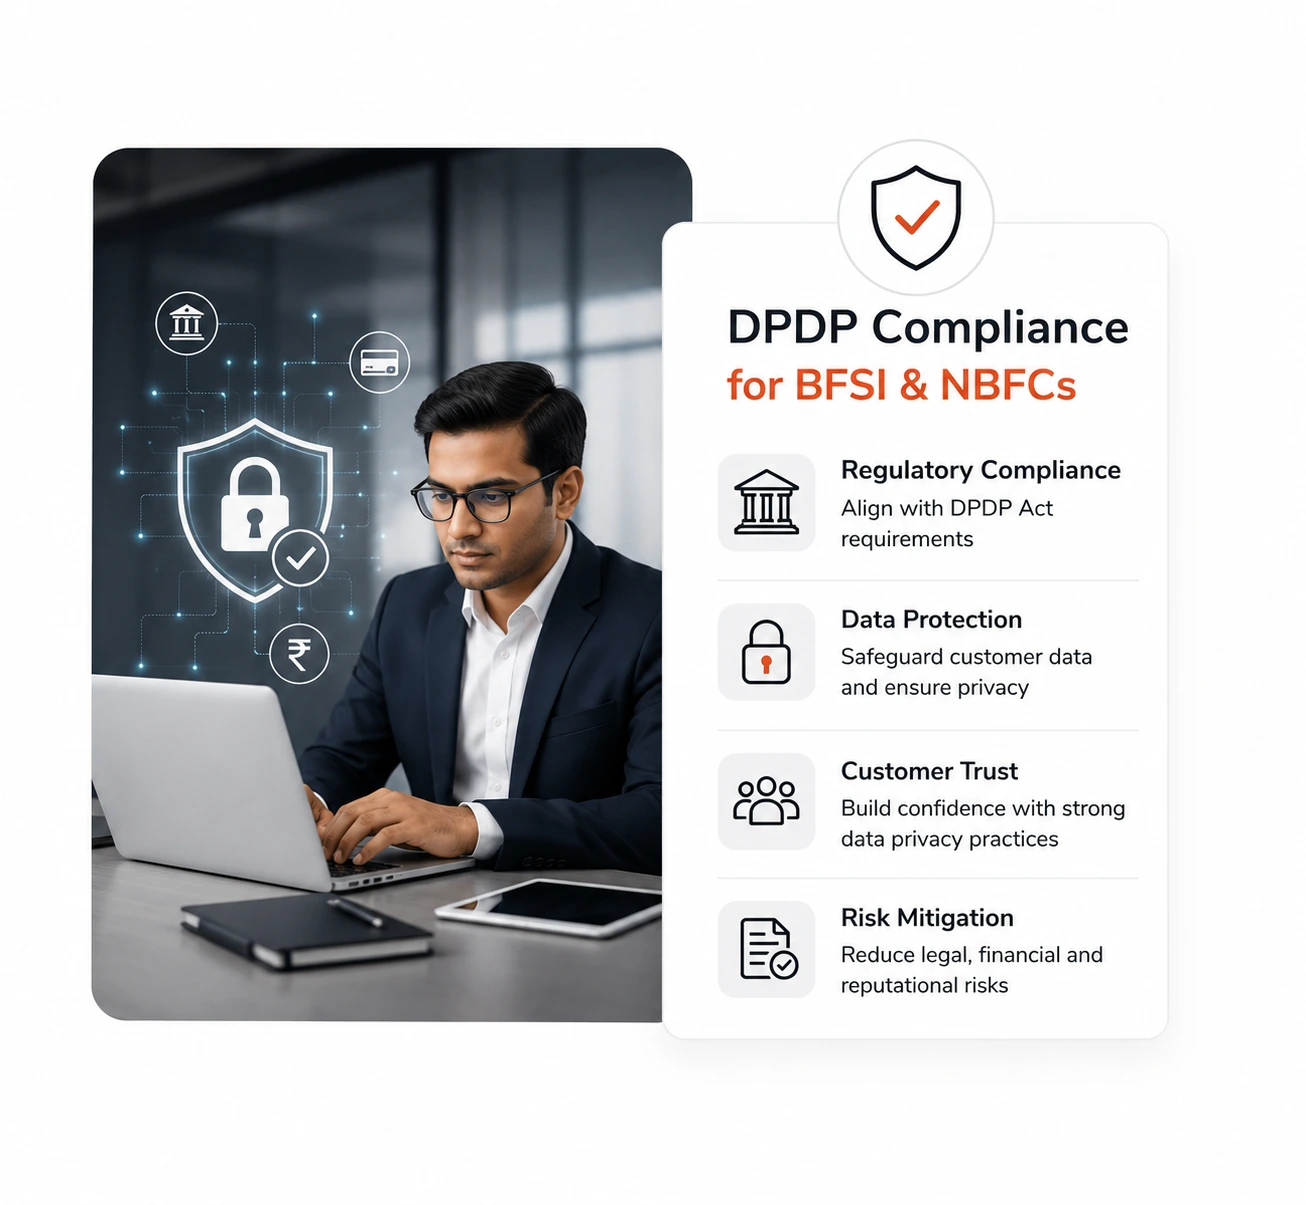
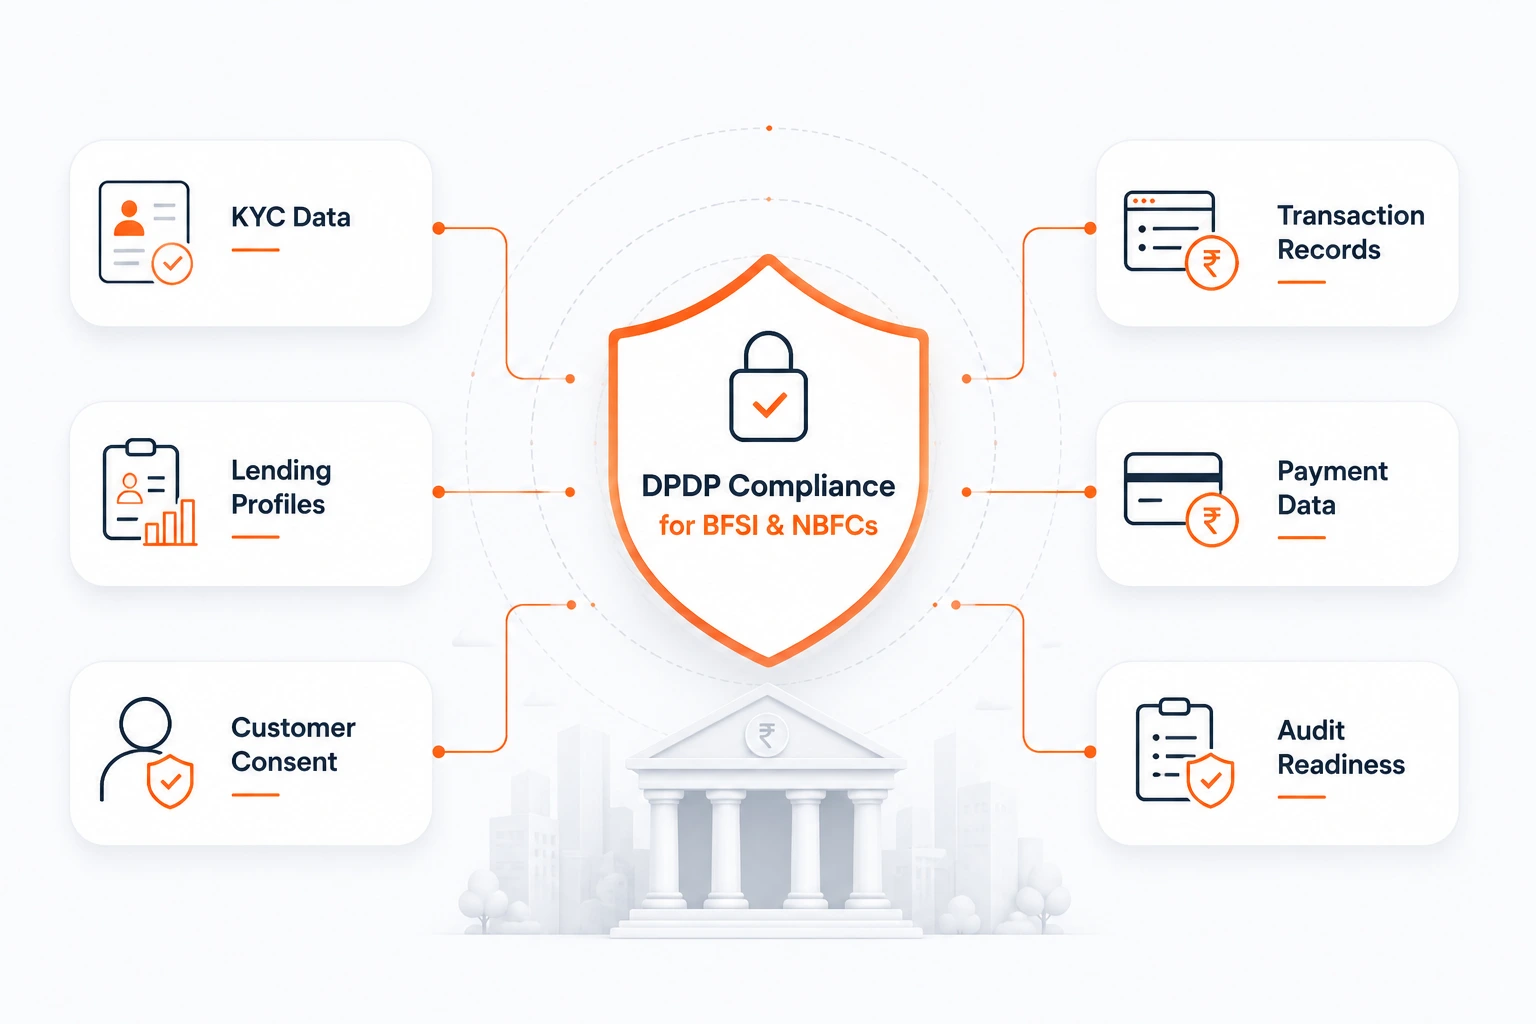
金融機関は、KYCデータ、取引記録、融資プロファイル、決済データ、行動分析データなどを大規模に取り扱う、高度に規制された環境下で事業を展開しています。2023年デジタル個人データ保護法は、これらのデータの収集、処理、共有方法に関して、通知、同意、目的制限、説明責任に関する明確な要件を導入しています。
銀行がDPDP(デジタルプライバシー保護)のコンプライアンスを達成するには、文書化されたポリシーだけでは不十分です。銀行、ノンバンク金融機関(NBFC)、その他の金融機関は、デジタル融資プラットフォーム、フィンテック統合、サードパーティのエコシステム全体にわたってプライバシー管理を運用する必要があります。miniOrangeは、統合された顧客同意管理プラットフォームとプライバシー・アズ・ア・サービスを通じてこれを実現し、組織がユーザー権利を執行し、データフローを管理し、システム全体で監査対応可能なコンプライアンスを維持できるよう支援します。
DPDP(データ保護およびデータ保護)のコンプライアンスを実務に反映させるためには、BFSI(銀行・金融サービス・保険)およびNBFC(ノンバンク金融会社)組織は、同意を強制し、データ使用を管理し、複雑な環境全体で説明責任を果たすための構造化された機能を必要とします。

KYC、融資、取引、分析など、あらゆる場面で、目的に応じた明確な同意を取得します。バージョン履歴を保持し、アプリケーション、API、サードパーティ統合全体でリアルタイムの同意検証を強制します。

顧客がデジタルバンキングおよびフィンテックチャネル全体で、同意の管理、設定の更新、アクセス権、訂正権、削除権などの権利行使を行えるよう、一元化されたインターフェースを提供する。

収集するデータの内容、使用目的、および保持期間を明確に定義したデータ収集通知を配布する。すべての処理活動において、目的制限を徹底する。

規制要件およびビジネス要件に沿ったデータ保持ポリシーを定義し、適用する。削除ワークフローを自動化し、ユーザーからの削除要求に迅速に対応する。

コアバンキングシステム、ノンバンク金融機関(NBFC)プラットフォーム、CRM、および分析ツール全体にわたって個人データを特定し、マッピングします。分類を可能にすることで、目的の限定とユーザーからの要求への効率的な対応を支援します。

ガバナンスフレームワーク、内部監査、およびデータ保護責任者(DPO)の責任への準拠を支援します。規制対象の金融機関向けに、データ保護影響評価(DPIA)、ポリシー管理、および継続的なコンプライアンス監視を可能にします。
KYCオンボーディング、取引、アカウントサービス全体にわたる同意管理を行います。データ利用の透明性を確保し、目的制限を徹底し、あらゆるチャネルで監査対応可能なコンプライアンスを維持します。
デバイスデータ、信用スコアリング、サードパーティ統合に関する明示的な同意を取得することで、デジタル融資アプリのコンプライアンスを確保します。APIと融資エコシステム全体にわたるデータフローを管理します。
契約者データおよび請求データは、構造化された同意と明確な目的マッピングに基づいて処理します。ユーザー権限ワークフローを有効にし、引受および請求プロセス全体でコンプライアンスに準拠したデータ共有を確保します。
決済、ウォレット、組み込み金融システム全体にわたる同意管理を行います。パートナーとのデータ共有が法令遵守に則って行われるようにし、APIやサードパーティサービス全体における可視性を維持します。

銀行、ノンバンク金融機関、フィンテック企業向けに、DPDP(データ保護・データ保護)規制に準拠した一元化されたプラットフォームから、同意、ユーザー権限、データアクセスを管理します。

RBIのデータプライバシーコンプライアンス要件に準拠した構造化された制御により、大量の取引、機密性の高い金融データ、およびAPI駆動型エコシステムをサポートします。

金融機関向けにカスタマイズされたオンボーディング、ポリシー設計、DPIAサポート、DPOアドバイザリー、継続的なコンプライアンス監視など、テクノロジーの枠を超えたサービスを提供します。
コミットする前に必要な明確さを得てください。
x
ダウンロードが開始されるはずです。開始されない場合は、dataprivacy@miniorange.comまでメールでご連絡いただくか、弊社までお問い合わせください。
職場のメールIDを入力してください


