こんにちは!
助けが必要? 私たちはここにいます!

DPDP(データ保護計画)遵守期限が近づいています。2027年5月は、あなたが思っているよりもずっと近いのです。
助けが必要? 私たちはここにいます!
検索結果:
×
医療データは病院の壁をはるかに超えて移動します。一人の患者の診療過程には、診断、薬局、保険会社、遠隔医療プラットフォーム、そしてABDM(アカウントベースデータ管理)対応のエコシステムが関わる可能性があります。患者の同意管理、個人データの保護、データ主体からの要求への対応、そして診療記録の保存要件とのバランスを取ることは、医療機関にとって特有の課題となります。
医療のデジタル化が進むにつれ、信頼性と透明性は臨床結果と同様に重要になってきています。miniOrangeのプライバシー・アズ・ア・サービスは、病院、製薬会社、診断検査機関、デジタルヘルスプロバイダーが、テクノロジー、ガバナンス、専門家主導のマネージドサービスを通じて、データ保護・プライバシー保護(DPDP)要件を継続的なコンプライアンス運用へと変革できるよう支援します。
患者のオンボーディングやABHA(アルコール・バイオヘルス認証)を活用したデータ共有から、情報漏洩への備えや第三者リスクに至るまで、医療機関は臨床ワークフローにシームレスに統合できる統制システムを必要としています。

患者の診療プロセスが断片化していると、同意管理が複雑になります。医療現場のあらゆる接点とABHA対応の医療提供エコシステム全体で、目的別同意、多言語通知、同意撤回ワークフローを完全な透明性をもって実現しましょう。

分断された臨床システムは、可視性のギャップを生み出します。アプリケーション、リポジトリ、クラウド、および医療情報管理環境全体にわたる患者データを、完全なコンテキストに基づいて自動的に検出、分類、マッピングします。

患者からの要望には、迅速な対応と説明責任が求められます。集中管理されたワークフロー、追跡機能、監査証跡、苦情管理機能を活用することで、権利履行プロセスを効率化し、規制当局への迅速な対応と問題解決を実現します。

第三者機関のエコシステムはコンプライアンスリスクを高めます。継続的なガバナンスとリスク評価プロセスを通じて、検査機関、保険会社、TPA(第三者管理機関)、CRO(医薬品開発業務受託機関)、および外部医療サービス提供者との関係全体にわたる監督を強化してください。

医療提供において遅延は許されません。医療対応チームおよび重要システム全体において、インシデント発生時のワークフロー、証拠収集、エスカレーション手順、および情報漏洩通知への対応準備を強化し、万全の態勢を整えましょう。

追加の義務には、より強力なガバナンスが求められます。指定された重要データ受託者である医療機関および事業体に対し、データ保護影響評価(DPIA)、RoPA文書作成、データ保護責任者(DPO)アドバイザリーサービス、および継続的なコンプライアンス対応を支援します。
プライバシー上の問題点の評価から、医療エコシステム全体における継続的なデータ保護・データ保護(DPDP)コンプライアンスの維持まで、体系的に構成された道筋を提供します。
既存の管理体制を評価し、コンプライアンス上のギャップを特定し、医療業務および患者データフロー全体におけるDPDP(データ保護および患者保護)に関する義務を理解する。
電子カルテ、医療アプリケーション、データベース、クラウド環境、非構造化リポジトリなど、あらゆる場所に存在する個人データを検出し、分類します。

医療業務に沿った同意管理、権利履行、ガバナンス管理、およびプライバシープロセスを導入する。
監視、政策見直し、助言サービス、そして変化する義務に合わせた継続的な支援を通じて、ガバナンスを強化する。
医療機関全体で、さまざまな医療提供体制や医療データエコシステムに合わせたプライバシー管理機能を提供することで、2023年デジタル個人データ保護法(DPDP法)への準拠を支援します。

患者の同意管理、医療データガバナンス、権利履行、および臨床システムと管理システム全体にわたるデータ侵害対策を通じて、病院のDPDP(データ保護およびプライバシー保護)コンプライアンスを支援します。
臨床試験データ、従業員記録、研究情報、および第三者エコシステムを管理することにより、製薬会社におけるDPDP(データ保護およびデータ保護)遵守を強化する。
病理報告書、放射線システム、分散型検査室業務全体における患者データの保護と可視性を向上させる。
同意管理、プライバシー通知、およびデータ主体の権利に関するワークフローを通じて、DPDP(データ保護およびプライバシー保護)に基づく遠隔医療のコンプライアンスを実現します。
医療プライバシーのコンプライアンスを維持しながら、処方箋記録、顧客プロファイル、ロイヤルティプログラム、およびデジタル取引を管理する。
保険契約者の情報を保護し、保険金請求処理および医療データ共有のエコシステム全体におけるガバナンスを向上させる。
医療機関は、DPDP(データ保護・データ保護)義務の履行において、それぞれ特有の課題に直面します。miniOrangeがそれらの課題をどのように解決するかをご覧ください。
| DPDP要件 | ヘルスケアの課題 | miniOrange ソリューション |
|---|---|---|
| 同意管理 | 複数の患者接点 | 目的別同意管理と多言語通知 |
| プライバシー通知 | 多様な患者集団 | 動的な通知と同意ワークフロー |
| データ主体の権利 | 大量のデータと保持要件 | 権利の自動履行と追跡 |
| セキュリティ対策 | 断片化された医療システム | データ発見、分類、およびガバナンス制御 |
| ベンダーリスク | 検査機関、保険会社、TPA(第三者管理機関)、CRO(医薬品開発業務受託機関) | ベンダーリスク評価およびコンプライアンス監視 |
| 情報漏洩対策 | 臨床業務は停止できない | インシデント対応ワークフローと対応準備 |
| SDFの義務 | 追加のガバナンス要件 | DPIA、RoPA文書、およびDPOアドバイザリー |
プライバシー技術と専門家主導のサービスを組み合わせることで、社内に専任のプライバシーチームを構築することなく、DPDP(データ保護およびプライバシー保護)要件を運用化できます。
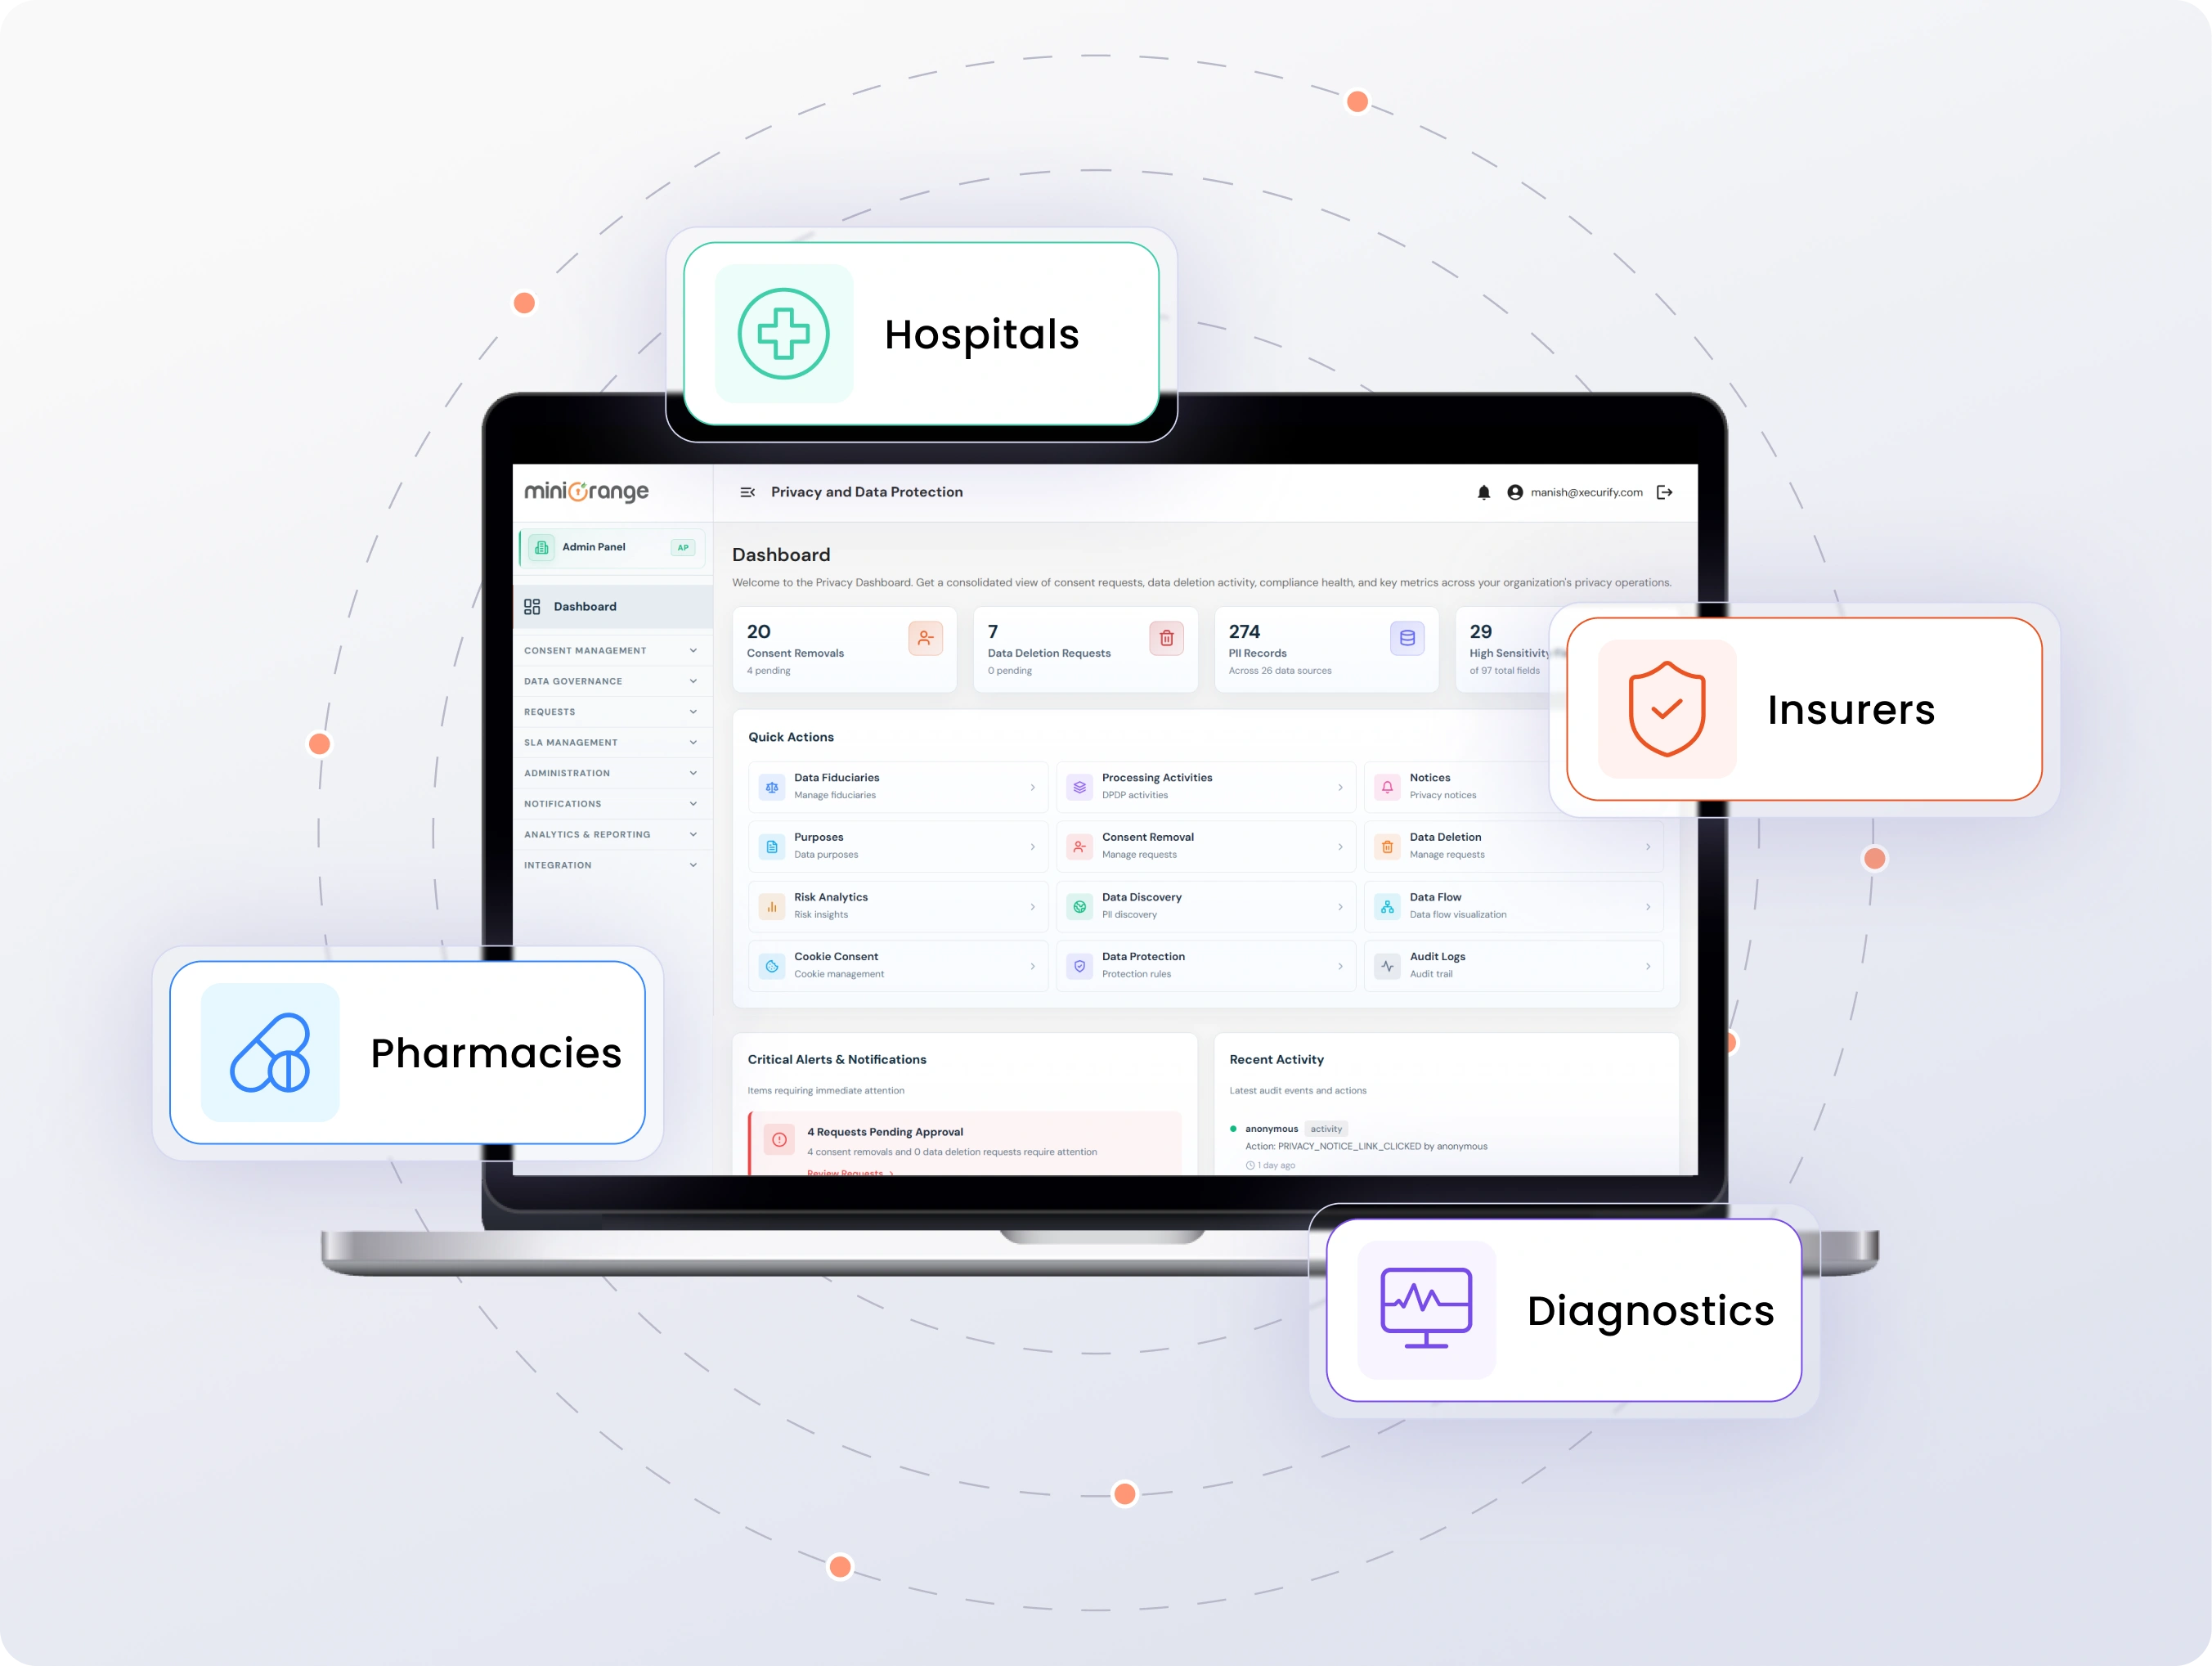
病院、製薬会社、診断機関、遠隔医療プラットフォーム、保険会社、デジタルヘルスエコシステムといった、各分野特有のプライバシーに関する課題に対処する。
目的に基づいた同意ワークフローと、22のインドの言語で利用可能なプライバシー通知を通じて、透明性の高い患者体験を提供します。
ポリシーの見直し、ベンダー評価、モニタリング、およびプライバシー専門家による継続的なサポートを通じて、コンプライアンスを強化する。
医療システム、クラウドアプリケーション、リポジトリ全体にわたって、患者データの発見、分類、統制、管理を行います。
拡大する医療環境においてコンプライアンス業務を拡張しつつ、変化するビジネス要件や規制に適応する。
コミットする前に必要な明確さを得てください。


