こんにちは!

助けが必要? 私たちはここにいます!

miniOrangeサポートチャット - ヘルプとサポートを受ける
miniOrange メールサポート
成功チェックマーク - フォームが正常に送信されました

お問い合わせいただきありがとうございます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 uemsupport@xecurify.com

検索結果:

×

金融・銀行業界向けDLP

データ損失防止(DLP) 金融・銀行業界向け

現代の銀行環境向けに構築されたDLPソリューションで、財務データ、取引記録、顧客情報を保護しましょう。高度な金融・銀行向けDLPを活用することで、データ漏洩の防止、内部脅威の検出、業界規制への準拠を維持できます。

デモを予約する 価格
金融・銀行業界向けデータ損失防止(DLP)

エンドポイント全体にわたるDLPポリシーの適用

銀行のエンドポイント全体で一貫したデータ保護ポリシーを適用し、機密性の高い金融データへのアクセス、共有、転送方法を管理する。

データ分類

データ分類

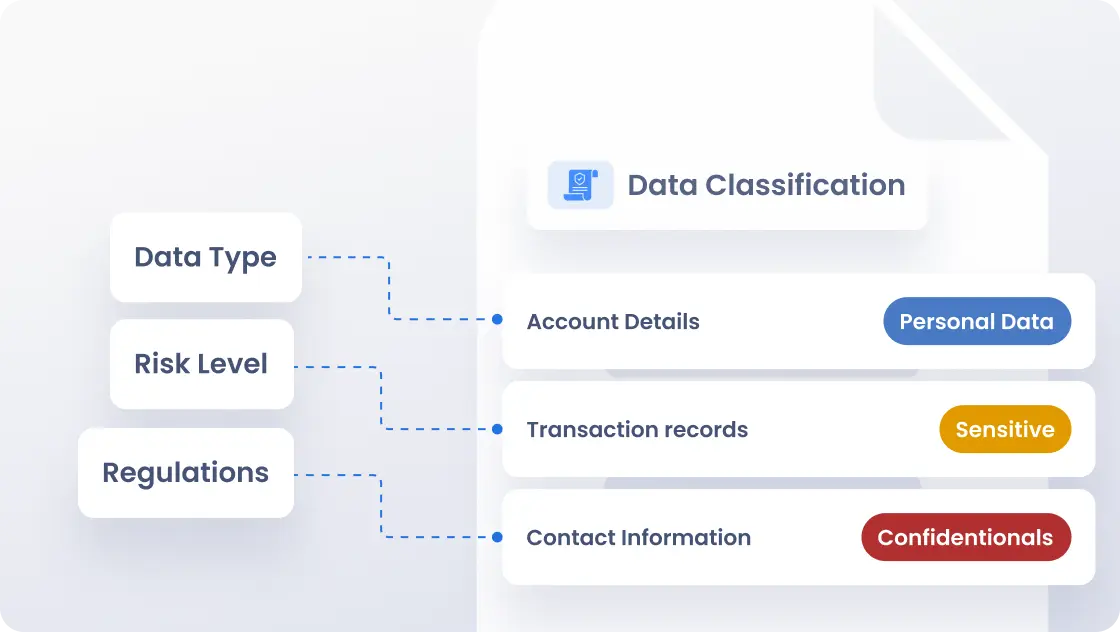
口座情報、取引記録、顧客情報などの機密性の高い財務データを識別し、分類する。

  • エンドポイント、サーバー、クラウドストレージ全体にわたる機密データを検出し、分類します。
  • データタイプ、リスクレベル、および規制要件に基づいてポリシーを適用する。
  • 日常的なデータと高リスクの金融情報を区別する。


エンドポイントDLP制御

デスクトップPC、ノートPC、銀行のワークステーション間でのファイル転送を監視および制御します。
  • USBデバイス、外部ストレージ、リムーバブルメディアを介したデータ転送を制限する。
  • アプリケーション、ネットワーク、エンドポイント間でのファイル共有を制御する
  • 機密性の高い財務データの不正な複製や移動を防止する。
エンドポイントDLP制御


規制マッピング

規制マッピング

DLPポリシーを金融規制およびコンプライアンス要件に整合させる。

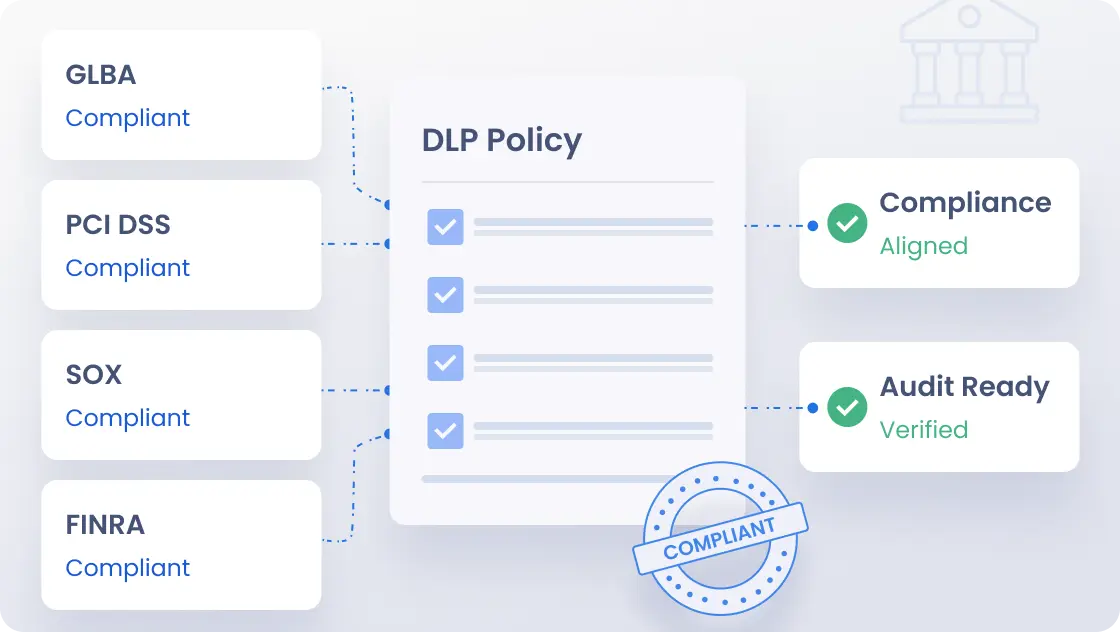
  • データ保護ポリシーを、PCI、GDPR、RBIなどの業界規制に照らし合わせて策定する。
  • システム全体にわたって、コンプライアンス管理の一貫した実施を確保する。
  • 規制要件を満たすため、監査に対応できるログとレポートを維持管理する。


内部脅威対策ポリシー

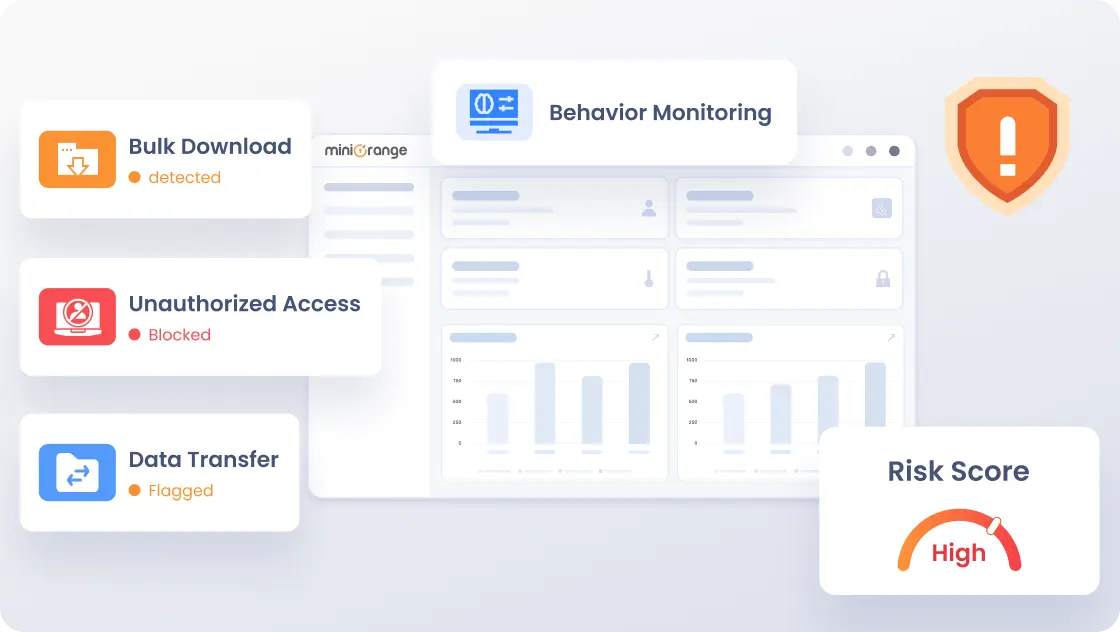
大量ダウンロード、不正アクセス、データ転送などの異常な動作を検出します。

  • 異常なユーザー行動や不審なデータアクセスパターンを特定する。
  • 機密データが漏洩する前に、リスクの高い操作をブロックまたは警告表示する。
  • ユーザー、デバイス、アプリケーション全体にわたる内部関係者の活動を監視する。
内部脅威対策ポリシー

金融・銀行向けDLPの主な特長

銀行業務向けおよび金融環境向け高度なDLPにより、システム、ユーザー、チャネルを横断して金融データを保護します。

リアルタイムデータ発見分類

リアルタイムデータ検出と分類

エンドポイント、クラウドアプリ、ストレージシステム全体にわたって、機密性の高い財務データを継続的に識別します。個人情報、PCI DSS、取引記​​録などのデータを分類し、対象を絞った保護を行います。

銀行ワークステーション向けエンドポイントDLP

銀行ワークステーション向けエンドポイントDLP

従業員が使用する財務データ取扱端末におけるファイルアクティビティを監視します。ファイル転送を制御し、外部端末の使用を制限し、不正アクセスを防止します。

ネットワークDLP:メール、Webメッセージングの制御

ネットワークDLP:メール、ウェブ、メッセージングの制御

メール、ウェブアップロード、メッセージングプラットフォームに機密データがないか確認してください。不正な共有を防ぐため、リスクの高い転送はブロックまたは隔離してください。

フィンテックSaaS環境向けクラウドDLP

フィンテックおよびSaaS環境向けクラウドDLP

クラウドプラットフォームやフィンテックアプリケーション全体で、金融データを安全に保護します。過剰な情報共有、設定ミスによるアクセス、不正なファイル転送を防止します。

取引プラットフォームおよびコアバンキングシステム向けDLP

取引プラットフォームおよびコアバンキングシステム向けDLP

取引システムおよび基幹銀行プラットフォーム全体で機密データを保護する。高リスクな活動を監視し、厳格なアクセス制御を実施する。

インシデント対応における自動ポリシー適用

インシデント対応と自動ポリシー適用

アラート、ブロック、隔離などのアクションを自動的にトリガーします。対応時間を短縮し、データ漏洩が深刻化する前に防止します。

DLPソフトウェアで内部リスクを管理し、データ漏洩を防止しましょう


金融サービス機関がDLPを必要とする理由とは?

銀行業界における内部脅威問題

従業員や契約社員は、機密性の高い財務データにアクセスする機会が多い。DLP(データ損失防止)は、意図的か偶発的かを問わず、不正使用を検知し、防止するのに役立つ。

第三者およびベンダーリスク

銀行は業務運営において、ベンダー、パートナー、フィンテック企業との連携に依存している。DLP(データ損失防止)は、機密データが外部アクセスポイントを通じて漏洩しないようにする。

規制およびコンプライアンス上の影響

金融機関は厳格なデータ保護規制を遵守しなければなりません。データの保護を怠ると、高額の罰金や法的制裁を受ける可能性があります。

データ漏洩による評判と金銭的損失

データ漏洩は、顧客の信頼とブランドイメージを損なう可能性があります。DLP(データ損失防止)は、金銭的損失や業務上の損失につながるインシデントの発生を未然に防ぐのに役立ちます。


金融機関がminiOrange DLPを選ぶ理由とは?

miniOrangeは、金融機関や銀行などの金融機関向けに、完全な可視性と制御機能を備えた高度なDLPソリューションを提供します。


統合データ保護プラットフォーム

統合データ保護プラットフォーム

データ保護、ユーザーアクセス、ポリシー適用を単一のダッシュボードから管理できます。システム全体の可視性を維持しながら、複雑さを軽減します。


リアルタイムの監視と制御

リアルタイムの監視と制御

ファイルアクティビティを追跡し、異常を検知し、不正なデータ転送を即座に防止します。機密性の高い財務データが常に保護されるようにします。


デジタル個人データ保護

デジタル個人データ保護

セキュリティと監査対応体制を維持しながら、個人財務データへのアクセス、処理、共有を管理することにより、インドのデータ保護法への準拠を確保する。


迅速な導入と拡張性

迅速な導入と拡張性

複雑な設定なしで、銀行業務環境全体に迅速に導入できます。組織の成長やデータ量の増加に合わせて、容易に拡張可能です。


コンプライアンス対応アーキテクチャ

コンプライアンス対応アーキテクチャ

組み込みの制御機能とレポート機能により、規制要件をサポートします。監査対応可能なログを維持し、一貫したデータ保護ポリシーを適用します。


既存のシステムとのシームレスな統合

既存のシステムとのシームレスな統合

銀行アプリケーション、クラウドプラットフォーム、IDシステムとの連携を実現します。ワークフローを中断することなく、一貫したポリシーを維持します。


規制対象金融環境におけるコンプライアンス対応

miniOrange DLP for financeは、グローバルおよび地域的な財務基準をサポートするように設計されており、規制遵守を確実にします。

PCI-DSSコンプライアンス
GDPRとデータ主体の権利
SOX (サーベンス・オクスリー法)
GLBA (グラム・リーチ・ブライリー法)
RBIサイバーセキュリティフレームワーク/SEBI CSCRF
デジタル個人データ保護法 (DPDP)

PCI-DSSコンプライアンス

システム間のアクセスとデータ転送を監視および制御することにより、カード所有者のデータを保護します。

  • エンドポイント、サーバー、クラウドシステム全体にわたって、カード所有者データへのアクセスを監視し、制限します。
  • メール、ウェブ、または外部デバイスを介した支払い情報の不正な転送を防止します。
  • コンプライアンス報告および調査を支援するため、詳細な監査証跡を維持する。

GDPRとデータ主体の権利

個人データを保護し、金融業務全体にわたってプライバシー要件を徹底する。

  • 定められたプライバシーポリシーに基づき、個人データへのアクセスおよび処理を管理する。
  • 同意管理と、アクセス権や削除権などのデータ主体の権利をサポートします。
  • 機密性の高い個人情報の安全な取り扱いと保管を徹底してください。

SOX (サーベンス・オクスリー法)

安全な監査メカニズムを用いて、財務報告データの透明性と管理を維持する。

  • 財務記録および報告システムへのアクセスを追跡・監視する。
  • 説明責任と追跡可能性を確保するため、詳細な監査ログを維持してください。
  • 機密性の高い財務データへの不正な改ざんを防止する。

GLBA (グラム・リーチ・ブライリー法)

顧客の財務情報を保護し、安全なデータ共有慣行を確保する。

  • ユーザーおよびシステム全体で、機密性の高い財務データへのアクセスを制御する。
  • 顧客情報の不正な社内外への共有を防止する。
  • データ保護のため、厳格なプライバシーおよびセキュリティポリシーを徹底する。

RBIサイバーセキュリティフレームワーク/SEBI CSCRF

安全なデータ処理と継続的な監視を通じて、インドの規制基準に準拠します。

  • エンドポイントおよび重要システム全体における財務データへのアクセスを監視する。
  • 機密性の高い財務情報を保護するために、セキュリティ対策を徹底してください。
  • インド準備銀行(RBI)およびインド証券取引委員会(SEBI)のサイバーセキュリティガイドラインを遵守してください。

デジタル個人データ保護法 (DPDP)

個人金融データへのアクセス、処理、共有を管理することにより、インドのデータ保護法への準拠を確保する。

  • エンドポイント、クラウド、および社内システム全体で、個人の財務データを保護します。
  • データへのアクセス、処理、および使用に関するポリシーを徹底する。
  • 詳細なログとコンプライアンス追跡により、監査への対応準備を維持する。

よくある質問

検出を超えたデータ損失防止機能。

お問い合わせ

金融サービスにおけるDLPとは何ですか?

BFSI(銀行・金融サービス・保険)業界向けエンタープライズDLPソリューションとは何ですか?

DLPは銀行における不正行為の防止にどのように役立つのでしょうか?

DLPはクラウドアプリケーション内の財務データを保護できるか?

財務コンプライアンスにおいて、DLP(データ損失防止)は必須ですか?


デモをスケジュールしますか?

無料デモ申込み