こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
政府機関は、その規模、機密性、および規制の複雑さゆえに、公共部門特有のデータセキュリティ上の課題に直面している。

政府機関のシステムは、多くの場合、各部署で旧来の技術と最新の技術が混在して使用されています。そのためセキュリティ上の脆弱性が生じ、一貫したデータ保護ポリシーの実施が困難になっています。

公共部門の環境では、機密情報や制限情報など、複数の分類レベルにわたるデータが取り扱われます。このような多様なデータタイプの管理とセキュリティ確保は、保護とコンプライアンスの複雑さを増大させます。

部門間や機関間での頻繁なデータ共有は、情報漏洩のリスクを高めます。適切な管理が行われていない場合、機密情報が意図せずアクセスされたり、意図した範囲を超えて共有されたりする可能性があり、法令違反やデータ漏洩につながる恐れがあります。

政府職員は遠隔地や現場で業務を行うことが多い。そのため、攻撃対象領域が拡大し、分散環境におけるデータのセキュリティ確保が困難になる。

機密システムへのアクセス権を持つ正規ユーザーは、意図的または非意図的にデータを漏洩させる可能性があります。ユーザーの行動を把握できないと、内部データ漏洩のリスクが高まります。
政府機関は、複数の規制枠組みに同時に準拠しなければならない。重複する要件を管理することは複雑性を増し、法令違反のリスクを高める。
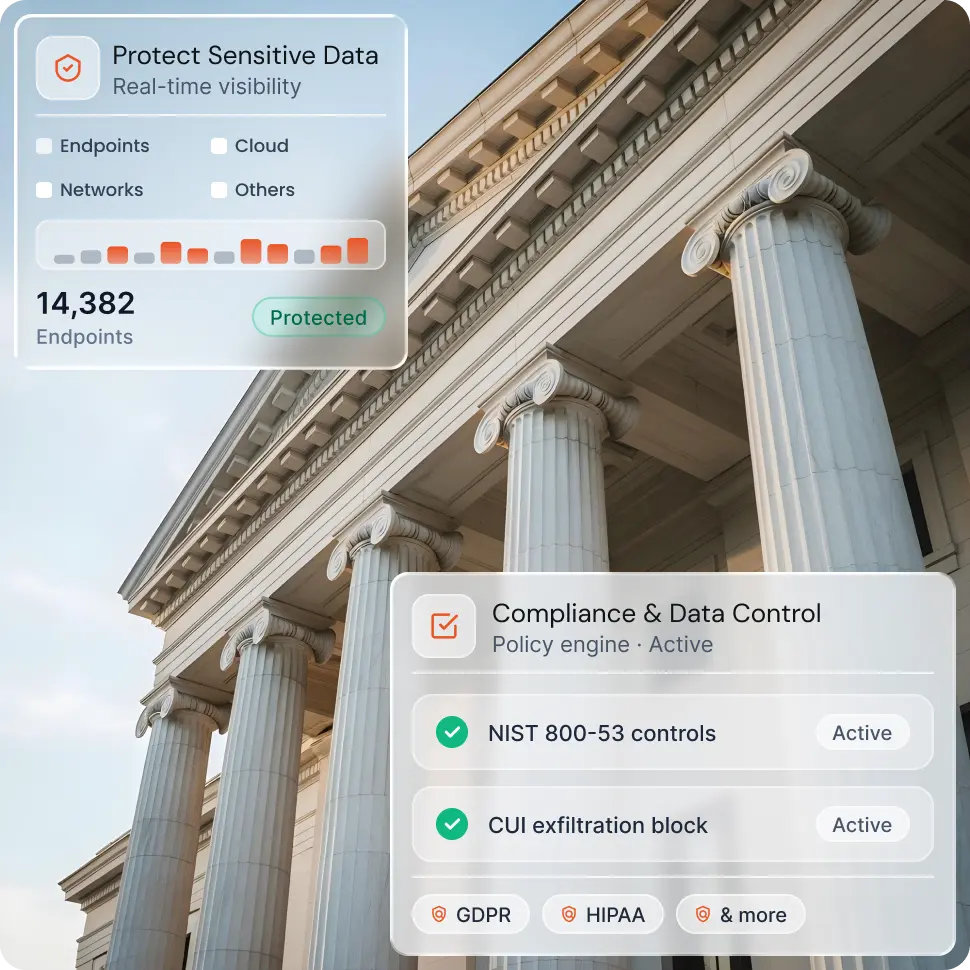
高度な政府データセキュリティ機能は、システムや環境全体にわたって機密データを保護するのに役立ちます。

システム、エンドポイント、ストレージ場所を問わず、機密性の高い政府データを自動的に識別します。重要なデータがどこに存在するかを完全に把握することで、盲点を減らし、リスクへの露出を軽減します。

機密データは、事前に定義されたポリシーと分類レベルに基づいて分類します。データの機密性に応じて、適切な保護、アクセス制御、および取り扱いを確保します。

政府職員および現場担当者が使用するデバイス上のデータを監視および制御します。USB、外部デバイス、またはローカルアプリケーションを介した不正なデータ転送を防止します。

ネットワークやブラウザ、アプリ、クラウドストレージなどのウェブチャネルを介したデータ移動を監視します。ウェブフォームやブラウザセッションを介した不正なアップロードや転送を検出し、ブロックします。

異常なユーザー行動を特定し、潜在的な内部脅威を早期に検出します。システム全体にわたって、データの不正使用や不正アクセスを防止するための対策を適用します。

政府システム全体で電子メールを介して共有される機密データを監視および管理します。添付ファイル、リンク、および電子メール本文を介した不正な共有を検知し、ブロックします。
公共部門向けのデータ保護およびデータ損失防止ソリューションで、重要な資産を保護しましょう。これらのソリューションは、機密性の高い環境向けに設計されています。
システム全体にわたって、機密性の高い非機密情報および管理対象情報を保護する。
公共サービスおよびプラットフォーム全体における市民の個人データの安全性を確保する。
機密性の高い捜査記録および法執行記録を保護する。
財務データ、予算、資金調達情報を安全に保管する。
国家インフラおよび公共サービスに関連するデータを保護する。
政府機関間の安全な通信を確保する。
miniOrangeは、複雑な公共部門環境全体で機密データを保護するために構築された、安全で拡張性の高い政府機関向けDLPソリューションを提供します。
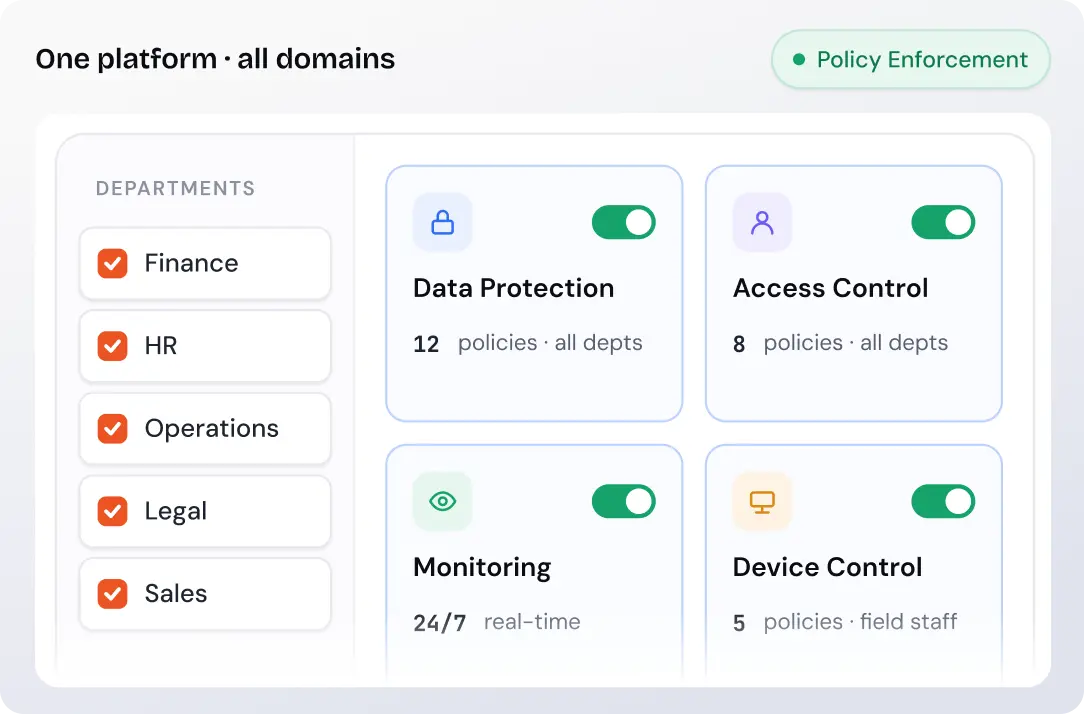
データ保護ポリシー、アクセス制御、監視を、ユーザー、デバイス、データ移動状況を完全に可視化できる一元化されたシステムから管理します。部門横断的なセキュリティ運用を簡素化しながら、ポリシーの一貫した適用を確保します。
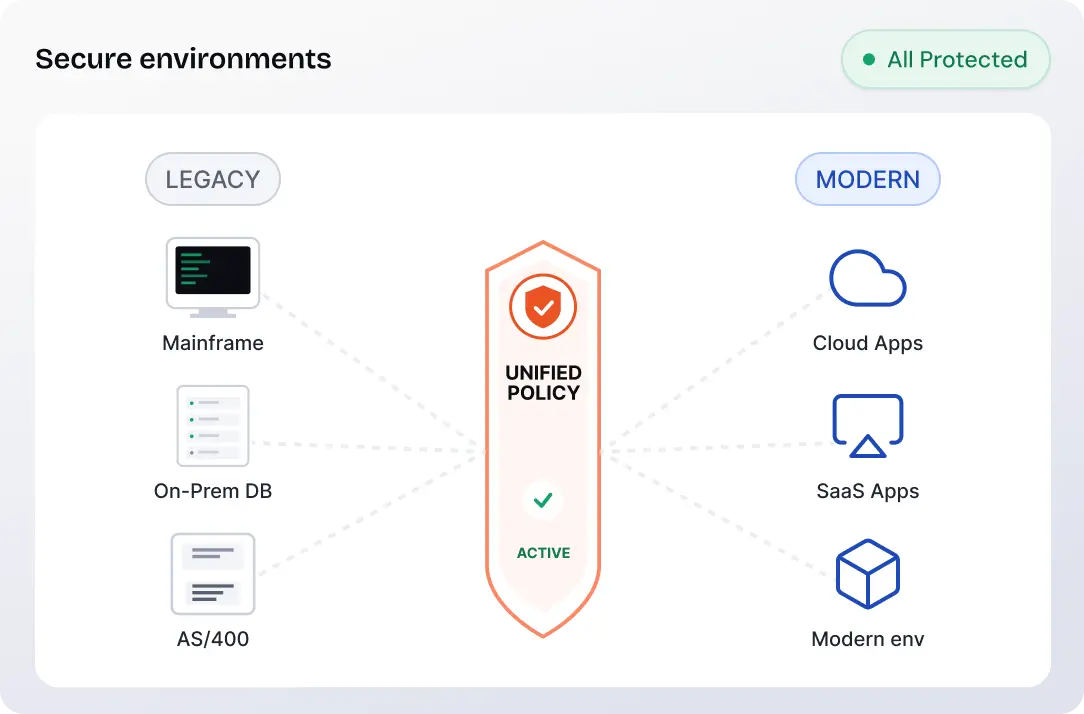
既存の運用を中断することなく、レガシーインフラストラクチャと最新のクラウド環境の両方を保護します。政府機関で使用される多様なシステム全体で、一貫したデータ保護を維持します。
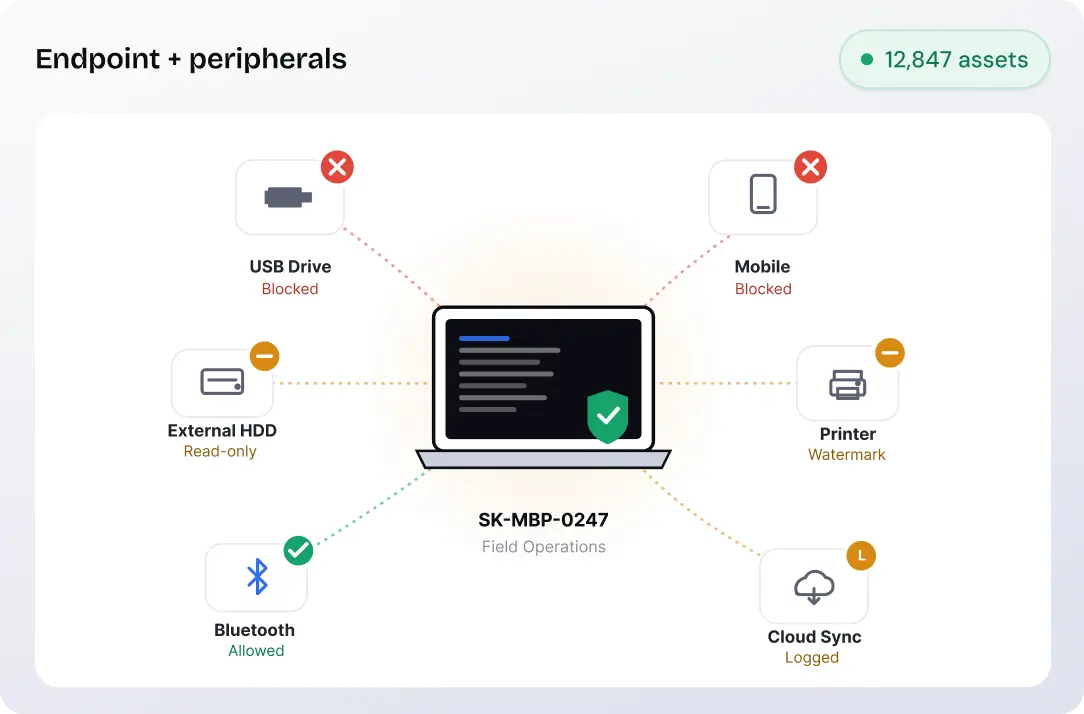
エンドポイントやフィールドデバイス間で機密データへのアクセスや転送方法を制御します。USBの使用、外部ストレージ、および不正な操作を制限することで、データ漏洩のリスクを低減します。
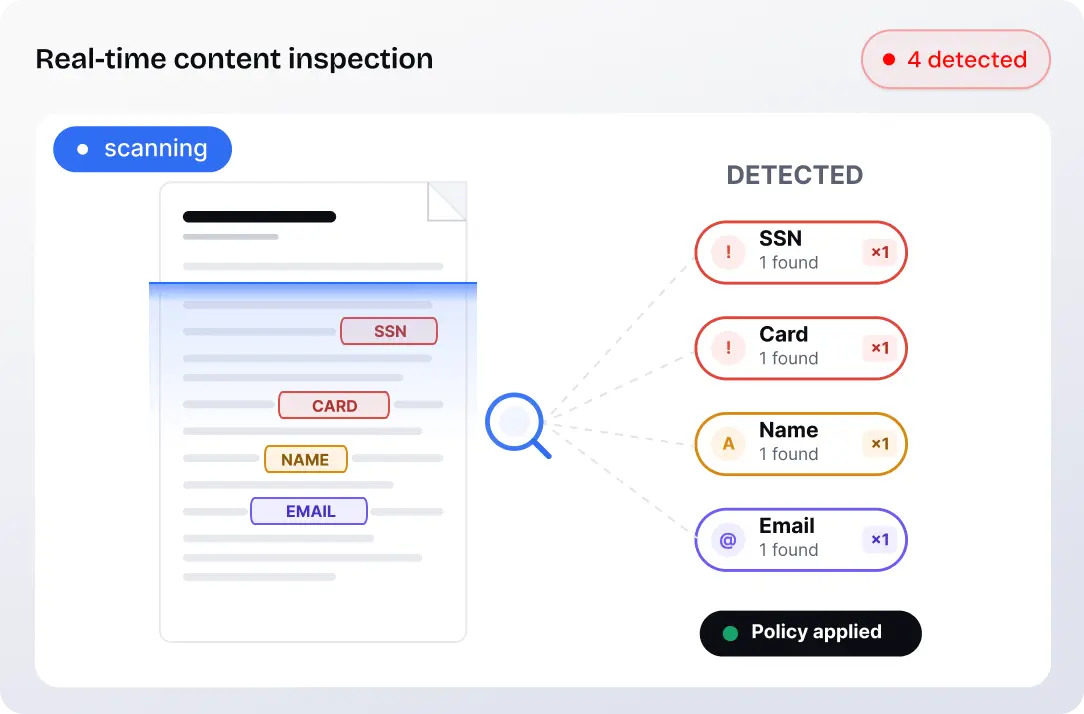
システム全体にわたって、コンテンツとコンテキストに基づいて機密データをリアルタイムで識別します。ポリシーに基づく制御により、不正な共有や漏洩を防止します。
グローバルおよび地域ごとのコンプライアンス要件を満たしつつ、機密性の高い政府データがシステム全体で安全に処理されることを保証する。

インドのデータ保護規制に従って個人データおよび業務データを保護し、システム全体で安全な取り扱いを確保します。適切なアクセス制御と継続的な監視により、各機関はリスクを軽減し、コンプライアンスを維持できます。
情報へのアクセス、処理、共有方法を管理することで、グローバルなプライバシー基準に準拠した個人データの安全性を確保します。これにより、政府機関は規制リスクを軽減しつつ、データ保護対策全体を強化できます。

標準化された管理策とプロセスを導入することで、強固な情報セキュリティ対策を維持する。これにより、リスク管理、監査対応能力の向上、および機密性の高い政府データの保護が確保される。
検出を超えたデータ損失防止機能。

