こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×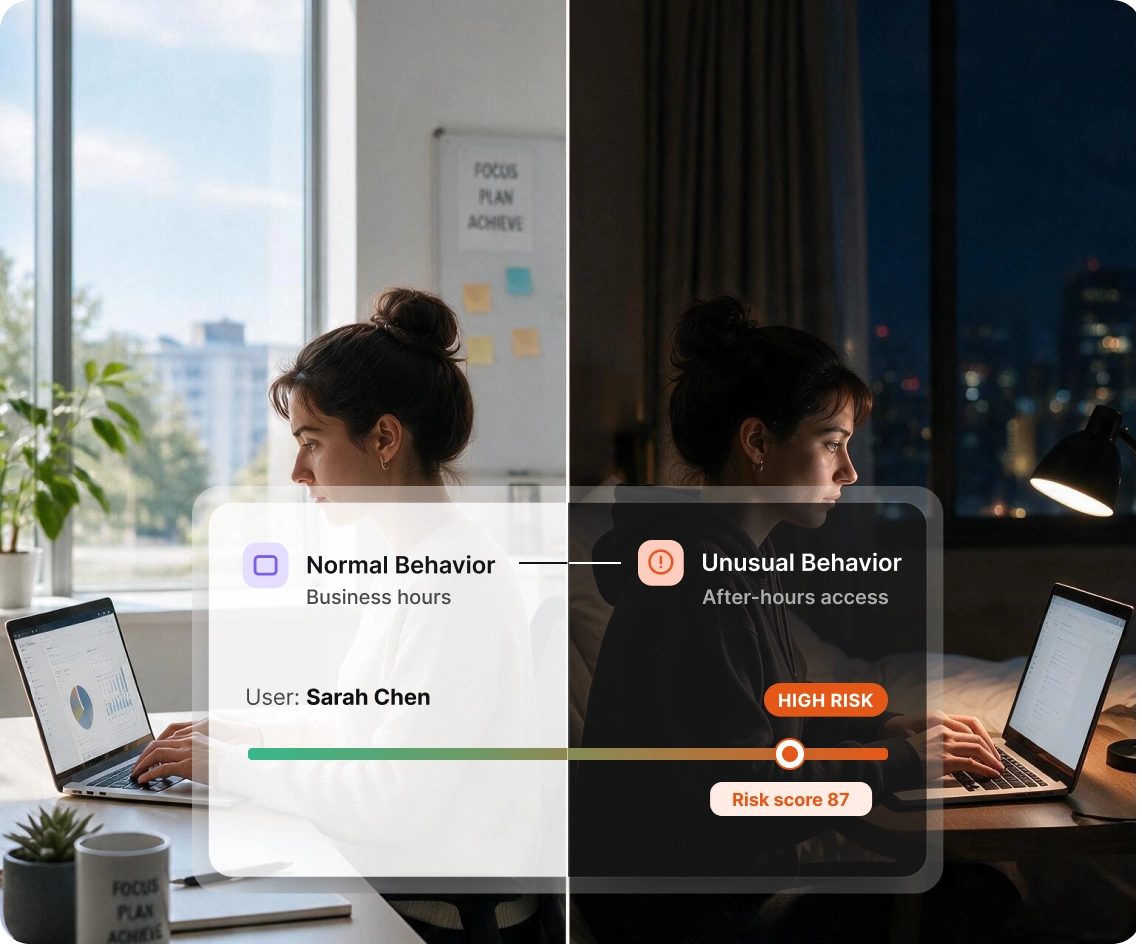
静的ルールや署名ベースのツールは、紙面上では正常に見えるが実際はそうではないものを見逃してしまう。ユーザーとエンティティの行動分析ソリューションは、
各ユーザーとデバイスが実際にどのように動作するかを把握しているため、ルール違反だけでなく、逸脱があった場合にもアラートが発動されます。

このプラットフォームは、固定されたしきい値に頼るのではなく、すべてのユーザーとエンティティについて、典型的なログイン時間、アクセスパターン、データ使用量を継続的に学習し、動的なプロファイルを構築します。

見慣れない場所からのログインやファイルダウンロードの異常な急増など、活動が確立された基準値から逸脱した瞬間、システムはそれを即座に検知します。

行動は単独で分析されるわけではありません。このプラットフォームは、ユーザー、デバイス、アプリケーション間のシグナルを相関させることで、単一ポイントの監視ツールでは見逃してしまうような、組織的な攻撃パターンを明らかにします。
これらのユーザーエンティティ行動分析機能は連携して、実際に重要な脅威を明らかにします。
このシステムは、過去のログインパターン、リソースへのアクセス、デバイスの使用状況、時間帯別の活動状況に基づいて、すべてのユーザーとエンティティのコンテキストプロファイルを作成し、測定基準となる信頼性の高い「標準値」を作り出します。
その基準値は時間とともに明確になり、役割、デバイス、作業パターンが変化するにつれてプラットフォームも適応していく。
UEBAセキュリティソリューションは、生の行動シグナルを構造化されたインテリジェンスに変換し、セキュリティチームが断片的なログを掘り下げることなく、調査、優先順位付け、および対応できるようにします。

すべてのユーザーには、行動、アクセスパターン、過去の異常に基づいて継続的に更新されるリスクプロファイルが作成され、アナリストは現在誰が最も高いリスクを抱えているかを把握できる。

デバイス、サーバー、アプリケーションはユーザーと同様に評価されるため、不正アクセスを受けたマシンや悪用されたサービスアカウントが見過ごされることはありません。

ユーザーまたはエンティティに関連付けられたすべてのログイン、アクセス要求、および行動フラグを時系列順に表示することで、何がどのような順序で発生したかを正確に再現します。

アナリストは、関連するアラート、リスクスコア、およびコンテキストを1か所で統合的に把握できるため、検出からインシデントの確認までの時間を短縮できます。

インシデントが発生した原因(フィッシングによる認証情報の漏洩、権限設定の誤り、内部関係者によるポリシー違反など)を特定し、根本的な原因に対処する修復策を講じる。

行動分析の結果は脅威インテリジェンスフィードによって強化され、チームが異常ではあるが無害な行動と既知の攻撃パターンを区別するのに役立ちます。
UEBAプラットフォームの強さは、それが認識できるデータの強さに左右されます。miniOrangeはSIEMと直接接続し、 IAMエンドポイントツール、
つまり、データの分断や盲点が存在しないということです。





セキュリティオペレーションセンターに必要なのは、アラートの数を増やすことではなく、適切なアラートを、迅速な対応に必要な十分なコンテキストとともに提供することです。UEBAソリューションは、誤検知の追跡や、あらゆる調査をゼロからやり直すことにうんざりしているチームのために構築されています。
エンタープライズSOCであろうと、ID管理、クラウド、オンプレミスシステムにまたがるセキュリティチームであろうと、このプラットフォームは運用上の負担を増やすことなく、お客様の環境に合わせて拡張できます。
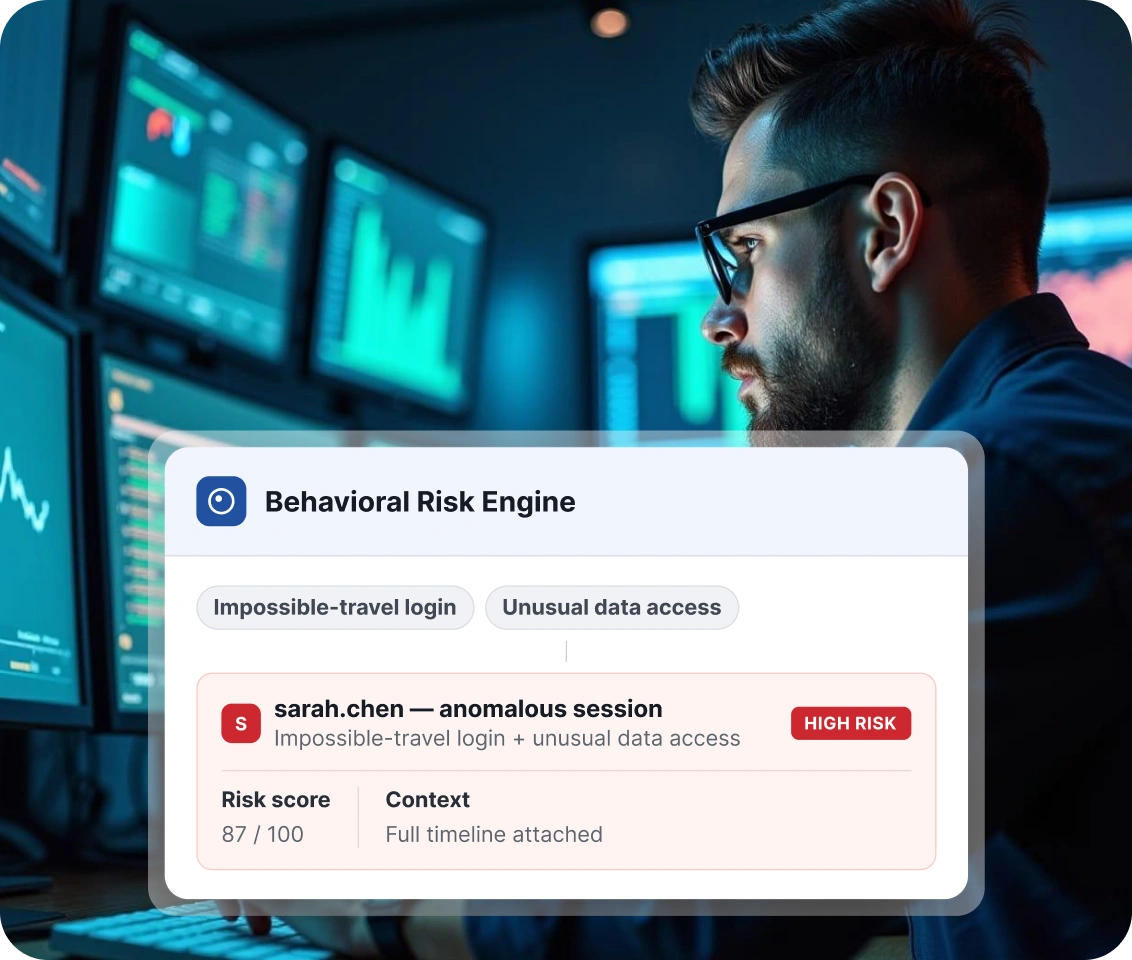
バラバラのツールからデータをつなぎ合わせるのではなく、環境内のすべてのユーザー、デバイス、アプリケーションにわたる行動を単一のビューで把握できます。
クラウド、オンプレミス、またはハイブリッド環境全体に展開でき、同じ行動分析エンジンがお客様のインフラストラクチャに合わせて適応します。
主要な SIEM との事前構築済み統合と IAM プラットフォームを活用することで、チームはセットアップや相関分析に費やす時間を減らし、実際の脅威対応により多くの時間を費やすことができるようになります。
このプラットフォームは、単一部門からグローバル企業まで、組織の規模に合わせて拡張でき、増加するユーザー数、エンティティ数、ログデータ量を処理します。
まだご質問がありますか?その他のよくある質問をご覧ください。
はい、UEBAは、従業員が突然自分の役割外のファイルにアクセスしたり、異常に大量のデータをダウンロードしたりするなど、ユーザー自身の確立された行動からの逸脱を検出するため、内部脅威を検知するように特別に設計されています。
はい、侵害されたアカウントは、被害が発生する前に、新しいデバイスからのログイン、あり得ない旅行シナリオ、不審な時間帯のアクセス試行など、行動上の危険信号を示すことがよくあります。
このプラットフォームは、人間のユーザーだけでなく、サービスアカウント、サーバー、エンドポイント、アプリケーション、ネットワークデバイスなどの非人間的なエンティティも監視します。
はい、miniOrangeのUEBAソリューションはSIEMツールと統合されています。 IAM また、IDプラットフォームと連携して、認証、アクセス、および管理イベントデータを1つのパイプラインで関連付けます。
UEBAは、SOCアナリストに対し、リスクスコア付きのアラート、完全なアクティビティタイムライン、および根本原因のコンテキストを単一のビューで提供し、手動によるログの相関関係を構造化された調査経路に置き換えます。
はい、このプラットフォームはクラウド、オンプレミス、ハイブリッドインフラストラクチャ全体にわたる柔軟な展開に対応するように設計されています。

