こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×エンタープライズID環境の可用性、拡張性、およびインフラストラクチャ要件を満たすように設計されています。
プラットフォームの稼働時間
展開オプションには以下が含まれます
クラウド、オンプレミス、ハイブリッド
サポートするサーバーリージョン
グローバルアイデンティティオペレーション
ユーザー、デバイス、アプリケーションを保護するIDおよびアクセス管理ソリューションで、基本的な認証を超えましょう。
特権アカウント、そして新たなデジタルアイデンティティ。
ユーザーに、エンタープライズアプリケーション、SaaSアプリケーション、カスタムアプリケーションへの安全な単一のゲートウェイを提供します。SAML、OAuth、OpenID Connect、WS-Federationをサポートし、多様なアプリケーションとID環境を接続します。
詳細を見るFIDO2、パスキー、生体認証、ハードウェアセキュリティキーなどを用いて認証を強化します。認証情報の盗難リスクを低減しつつ、ユーザーに安全なパスワードレス認証オプションを提供します。
詳細を見る入社・異動・退職(JML)プロセスを、入社から退職まで自動化します。SCIMプロビジョニングとRBACを使用して、接続されたアプリケーション全体でアカウント作成、ロール変更、アクセス権限の更新、およびプロビジョニング解除を自動化します。
詳細を見るアプリケーション、API、およびエンタープライズリソースにアクセスするAIエージェントにID制御を拡張します。miniOrangeを使用して、エージェントを認証し、権限を管理し、自律的なアクティビティを保護します。 IAM ソフトウェアを使用して、WindowsXNUMX XNUMXビット上で動作する XNUMXTB RAID XNUMX を備えたデスクトップ コンピューターで録画されます。
詳細を見るアクセス判断に、デバイス、場所、ネットワーク、行動といったコンテキストを取り入れる。リスクに基づいた適応型認証を適用し、企業リソースへのアクセスに使用されるエンドポイントを保護する。
詳細を見るレビュー、承認、ポリシーの適用、ライフサイクルプロセスを通じて、IDアクセスに対する可視性と管理性を維持する。組織全体におけるアクセス責任体制を確立する。
詳細を見る行動および状況的シグナルを用いて、不審なID活動を検知します。異常なアクセスパターンを特定し、IDベースの脅威への迅速な対応を可能にします。
オンボーディングとオフボーディングを自動化し、役割とニーズに基づいてアクセスをプロビジョニングし、より強力な認証を強制します。
不要になった場合はアクセス権を削除してください。


miniOrangeエコシステムには6,000以上の統合があり、 IAM このプラットフォームは、Slack、Zoom、Amazon Web Services、Google Workspace、Microsoft Office 365などのアプリケーションを容易に保護します。


従業員がそれぞれの役割に必要なアプリケーションやリソースに安全かつ便利にアクセスできるようにします。ID管理の複雑さを増すことなく、変化する職務内容や分散した従業員構成をサポートします。
顧客向けアプリケーションやポータル全体で、信頼性の高いデジタル体験を提供します。顧客アカウントを保護しながら、柔軟な認証とセルフサービスをサポートします。
外部との連携に適した管理機能を用いて、ベンダー、請負業者、ビジネスパートナーへのアクセスを拡張します。各パートナーが必要とするリソースのみにアクセスを限定します。
アプリケーション、API、およびエンタープライズリソースと連携するAIエージェントに、ID制御を拡張します。自律システムのための認証およびアクセス境界を確立します。
miniOrangeをエンタープライズIDプロバイダーとして活用することで、アプリケーションエコシステム全体でユーザー認証を行うことができます。標準ベースのプロトコルを使用して最新のアプリケーションとレガシーアプリケーションを接続し、SSO、MFA、認証ポリシーを1か所から適用できます。ユーザー認証を一元化することで、セキュリティリスクを軽減し、パスワードの乱立を解消し、すべてのシステムにおけるアクセス管理を簡素化できます。
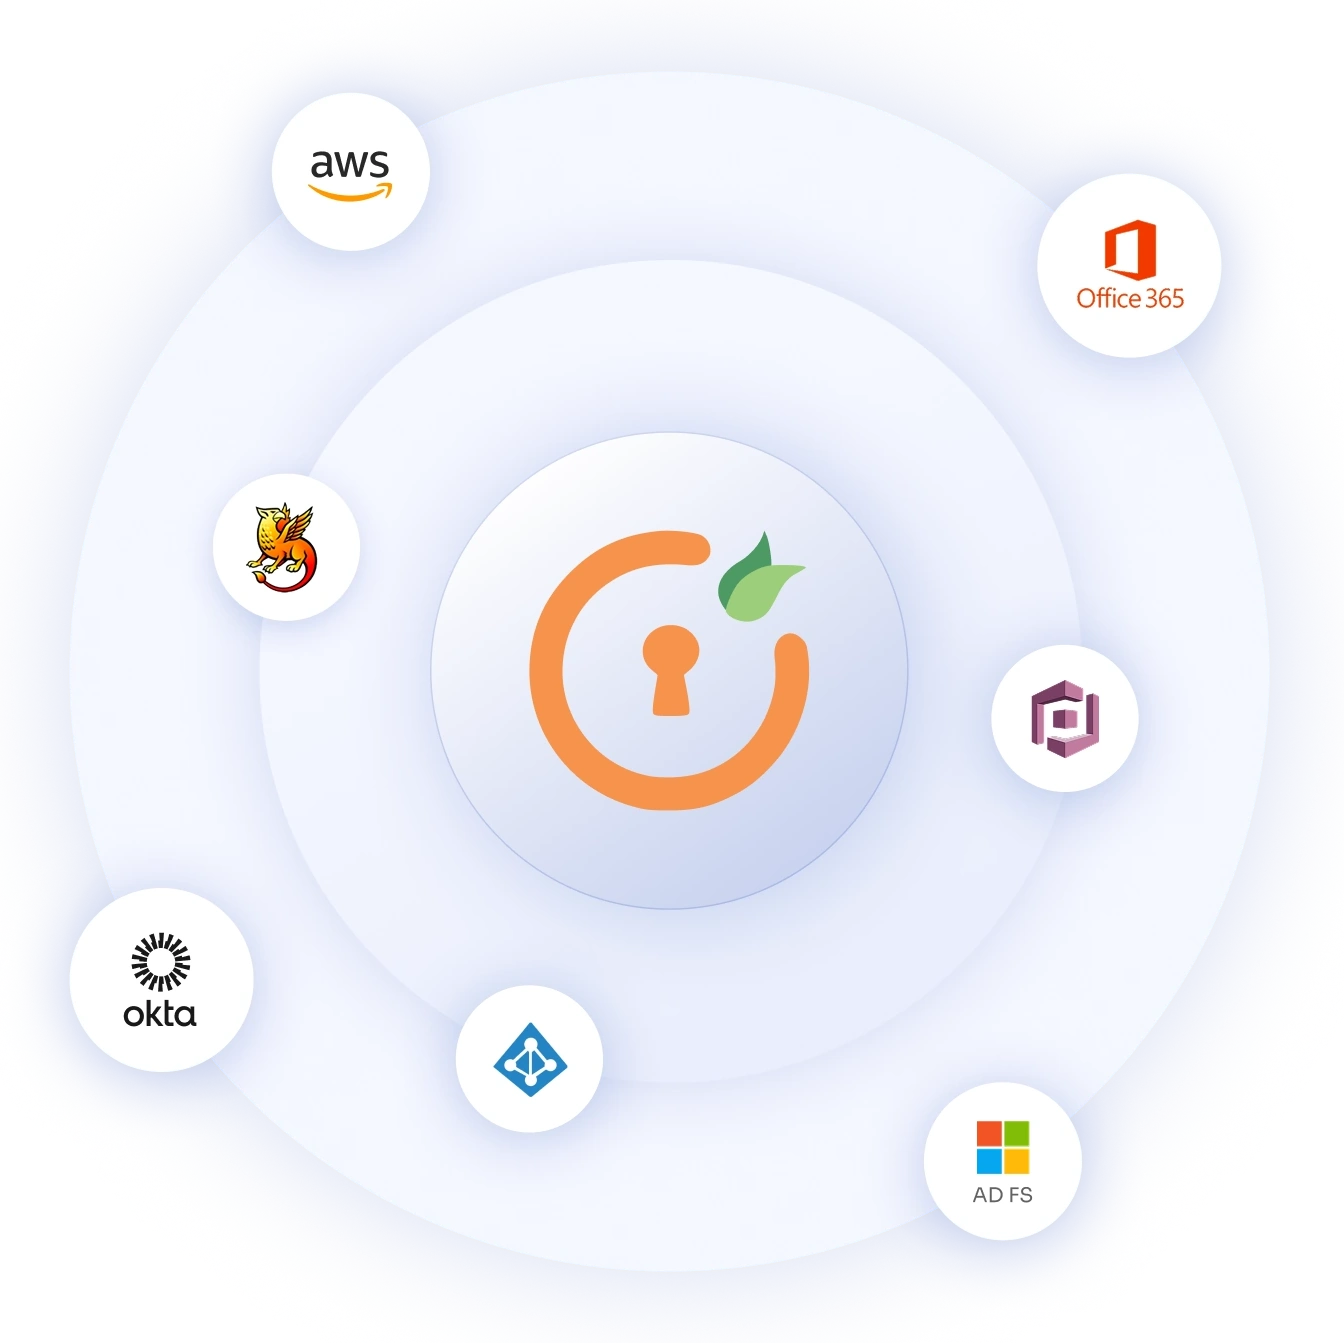
日常的な従業員のアクセスから複雑なインフラストラクチャ要件まで、当社のソリューションで企業全体のアイデンティティの課題に対処します。 IAM プラットフォームを提供します。
SSO、MFA、柔軟な認証を通じて、ユーザーをエンタープライズアプリケーション、SaaSアプリケーション、カスタムアプリケーションに接続します。日々のワークフローに負担をかけることなく、一貫したアクセスを提供します。
従業員のライフサイクル全体を通して、ID変更を自動化します。SCIMとRBACを使用してアカウントをプロビジョニングし、職務内容の変更に応じてアクセス権限を調整し、退職時にはアクセス権限を削除します。
既存のアプリケーションやインフラストラクチャに、大規模なシステム変更を強いることなく、最新の認証機能を導入します。既存の投資を最大限に活用しながら、より強力な本人確認管理を実現します。
VPN、RDP環境、およびネットワークリソースへのリモート接続を、より強力な本人確認によって保護します。異なる環境から接続するユーザーに対して、一貫したアクセス制御を適用します。
パスワードによるサインインを、パスキー、FIDO2、生体認証などのパスワード不要の認証方法に置き換えます。認証を強化しつつ、ユーザーにとってよりシンプルな操作性を実現します。
柔軟なIDアーキテクチャを通じて、クラウドアプリケーション、オンプレミスシステム、ディレクトリ、分散環境を接続します。多様なインフラストラクチャ全体で一貫したアクセスエクスペリエンスを維持します。
miniOrangeを使用して、ゼロトラストセキュリティモデルでリソースを保護するための信頼できる意思決定ポイントとしてIDを活用しましょう。 IAM ソリューションを提供しています。

多要素認証、フィッシング対策認証、パスワードレス認証などの方法を用いて、アクセスを許可する前に、より強固なセキュリティ対策を確立してください。

認証判断において、デバイス、場所、ネットワーク、および行動シグナルを考慮に入れ、各リクエストを取り巻く状況を理解する。

RBAC(ロールベースアクセス制御)とポリシーベースの制御を使用して、ユーザーの責任、リソースの機密性、および各リクエストのコンテキストに合わせてアクセス権限を調整します。

本人確認、デバイス、または行動に関するシグナルに変化があった場合は、対応する。活動状況からリスクの上昇が示唆される場合は、認証を強化するか、アクセスを制限する。
5.0
「卓越したサービスを備えたシームレスな SSO ソリューション」
miniOrangeは、シングルサインオン(SSO)において最高のユーザーエクスペリエンスを提供します...続きを読む
5.0
「素晴らしい MFA 製品とサポート」
全体的に非常に優れた安定したソリューションです。この製品を 3 年以上使用しています。使用例は主に VPN の MFA です。素晴らしいサービスです。
業界特有のアイデンティティに関する課題に対処するには、従業員、アプリケーション、運用環境に合わせて設計されたアイデンティティおよびアクセス管理プラットフォームが不可欠です。
 金融・保険
 ITとSaaS
 政府機関および非営利団体
 健康
 教育支援
 電気通信
従業員、顧客、パートナーの銀行アプリケーション、金融プラットフォーム、機密システムへのアクセスを保護します。認証とアクセス制御を強化することで、金融データや重要なサービスへのリスクを軽減します。
分散型チーム、クラウドアプリケーション、開発環境、そして急速に変化するアクセス要件に対応します。動的なテクノロジースタック全体で一貫したアクセス制御を維持しながら、ID管理業務を簡素化します。
部門、機関、利害関係者グループを横断して、機密性の高い記録やミッションクリティカルなシステムを保護します。重要なリソースへのアクセスを明確に管理しながら、安全なコラボレーションを支援します。
強力な本人確認と詳細なアクセス制御により、患者情報、臨床アプリケーション、医療システムへのアクセスを保護します。医療スタッフ、システム、接続環境全体にわたる安全なワークフローをサポートします。
学習プラットフォームや機関アプリケーション全体における、学生、教職員、管理者、外部ユーザーのアクセスを管理します。多様なIDおよびアクセス要件に対応しながら、認証プロセスを簡素化します。
大量のユーザー環境、運用システム、ネットワークインフラストラクチャ、および加入者向けサービスを安全に保護します。複雑な通信環境全体にわたって、信頼性の高い認証とアクセス制御を適用します。
当社のIDおよびアクセス管理ソリューションは、お客様の組織が既に利用しているアプリケーション、インフラストラクチャ、ワークフローと連携するように設計されています。

あなたを取得 IAM 事前構築済みの統合機能、合理化された設定、カスタムアプリケーションのサポートにより、環境を迅速に立ち上げ、運用を開始できます。長い導入サイクルを発生させることなく、導入を加速できます。

お客様のIDおよびアクセス管理プラットフォームを、エンタープライズアプリケーション、SaaSサービス、ディレクトリ、クラウド環境、カスタムシステムと連携させましょう。組織全体に既に導入されているテクノロジーを活用して作業を進めることができます。

業務に不可欠な既存システムを置き換えることなく、最新の認証およびアクセス制御をレガシーアプリケーションに導入できます。既存システムの寿命を延ばしつつ、関連するIDエクスペリエンスを向上させます。

認証エクスペリエンス、ブランディング、ワークフロー、セルフサービス機能を組織の要件に合わせてカスタマイズします。 IAM チームを厳格なワークフローに押し込めるのではなく、既存のプロセスに合わせたソフトウェアを導入する。

継続的なサポートを受けるには IAM 導入、構成、トラブルシューティング、および継続的なID管理のエキスパート。 IAM お客様のビジネスやアイデンティティのニーズの変化に合わせてサポートされる環境。

企業向けアイデンティティアーキテクチャにおいて、従業員、顧客、パートナー、AIのアイデンティティをサポートします。アイデンティティ環境の拡大に合わせて、認証、アクセス管理、ライフサイクル管理機能を統合します。
あらゆるアプリケーション、アカウント、権限、ログインはアクセス経路になり得ます。従業員と重要なリソースを結びつけるIDに対して、より厳格な管理体制を構築しましょう。
ダウンロード IAM データシート
x
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールを送信いただくか、お問い合わせください。