こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×認証を検討する際、まず認証が必要なのは管理者です。その主な理由は、管理者が複数のユーザーデータを管理するからです。そのため、管理者(自身)ユーザーだけでなく、セキュリティも管理者のみに依存します。
従来の認証方法(ユーザー名とパスワード)では、サイバー空間で急速に変化する脆弱性に対応できません。そこで、miniOrangeは、このような脅威から管理システムを保護するために、追加の認証方法を設定する機能を提供します。これにより、管理システムへのログイン時にセキュリティが強化されます。これは、二要素認証(2FA)を設定することで実現できます。
管理者とユーザーで2FAの認証方法を別々に設定できます。管理者に2FAを設定することで、管理システムのセキュリティを強化できます。miniOrangeは、15種類以上の2FA認証方法を提供し、管理システムへの2FAの統合を容易にします。KBA、SMS/メールによるOTP認証、Google認証システム、YubiKey、プッシュ通知、SMS、メールリンクなど、様々な方法から選択して、管理システムを安全に保護できます。
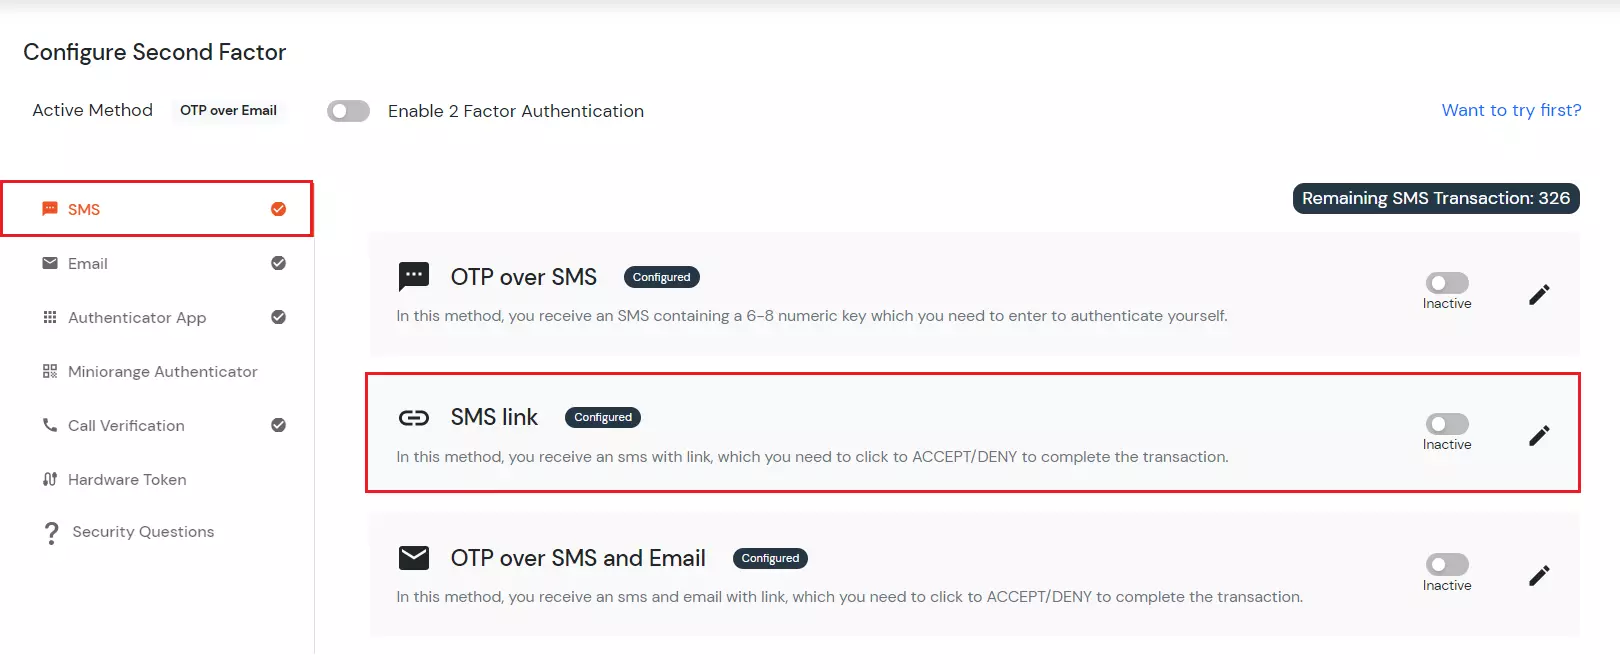
2段階認証で有効にできる方法を以下に示します。右側の列にある認証方法をクリックすると、設定手順に移動します。
| MFA法 | 設定可能な認証システム |
|---|---|
| SMS | SMS 経由の OTP SMSリンク SMS および電子メール経由の OTP |
| メールアドレス | 電子メール経由の OTP メールリンク |
| オーセンティケーターアプリ | Microsoft プッシュ通知 (設定ガイド) Authyオーセンティケーター |
| miniOrange 認証システム | ソフトトークン プッシュ通知 QRコード認証 |
| 通話認証 | 電話による OTP |
| ハードウェアトークン | YubiKey ハードウェア トークン ハードウェアトークンの表示 |
| セキュリティ問題 | 秘密の質問 (KBA) |
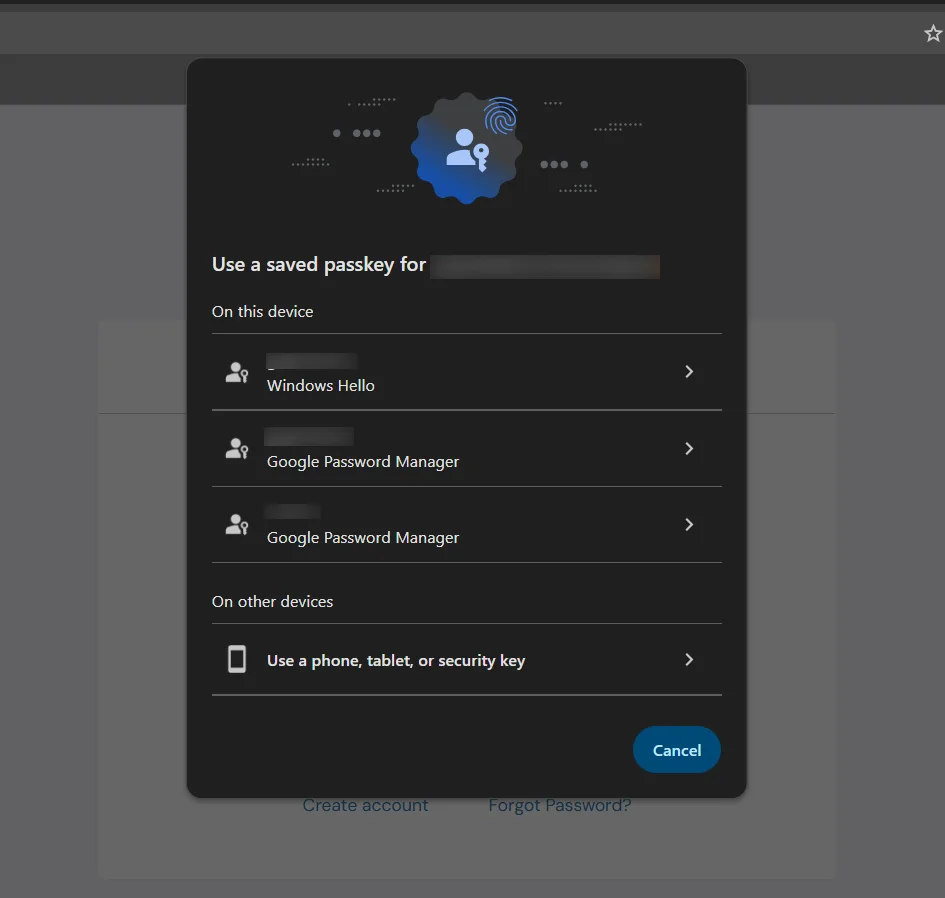
| 生体認証(FIDO2/パスキー) | 生体認証(FIDO2/パスキー) — プラットフォーム認証(指紋認証、顔認証、デバイスPIN)、クロスプラットフォーム認証(FIDO2セキュリティキー) |
| グリッドパターン | グリッドパターン認証 |
| RSA認証器(SecurID) | RSA認証器(SecurID) |
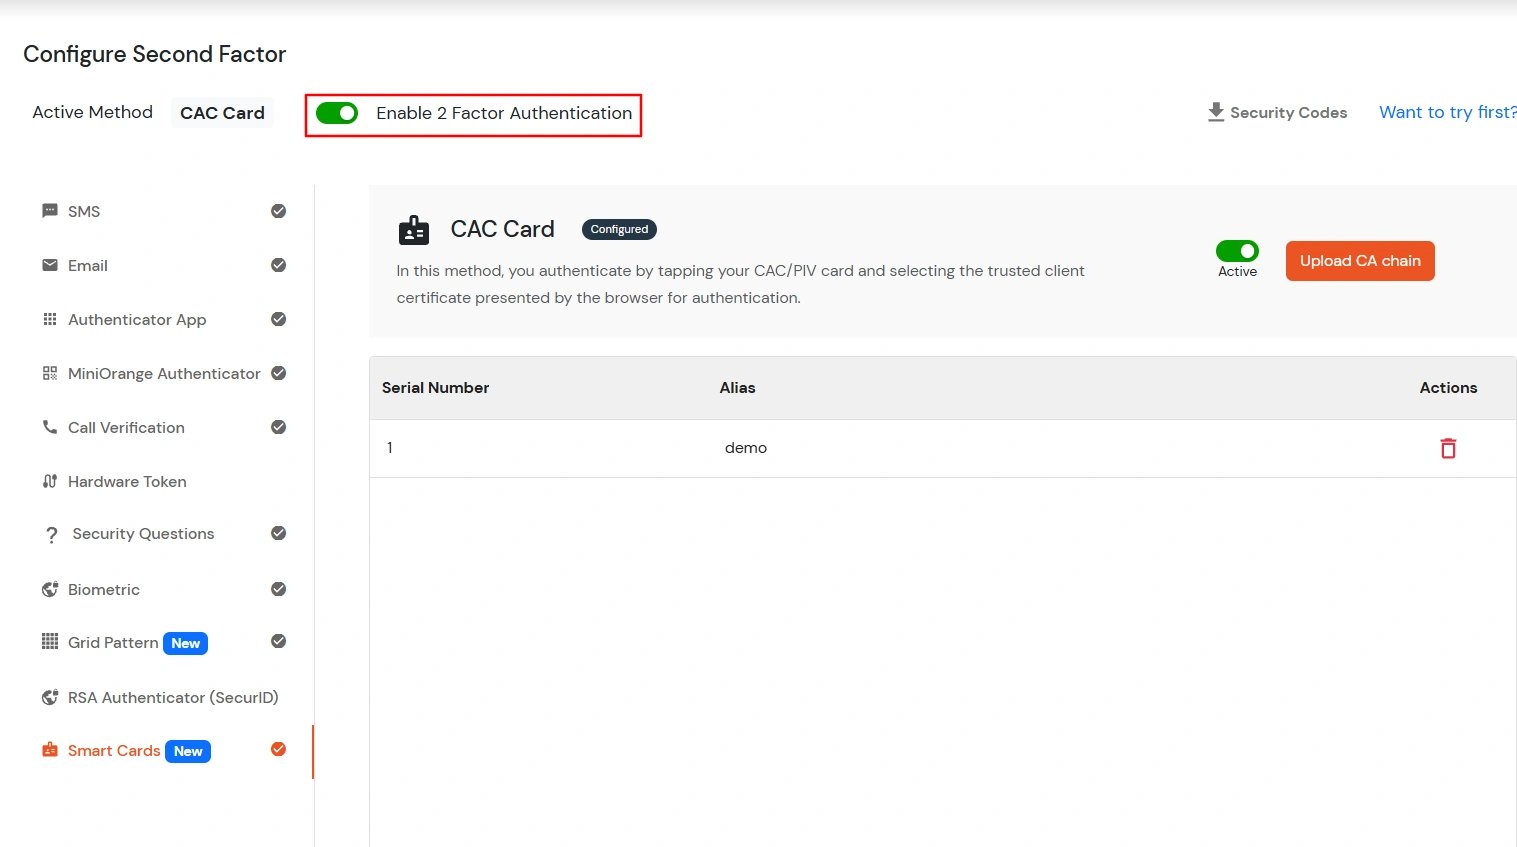
| スマートカード | CACカード認証 |
miniOrange管理コンソールにログインしてください。
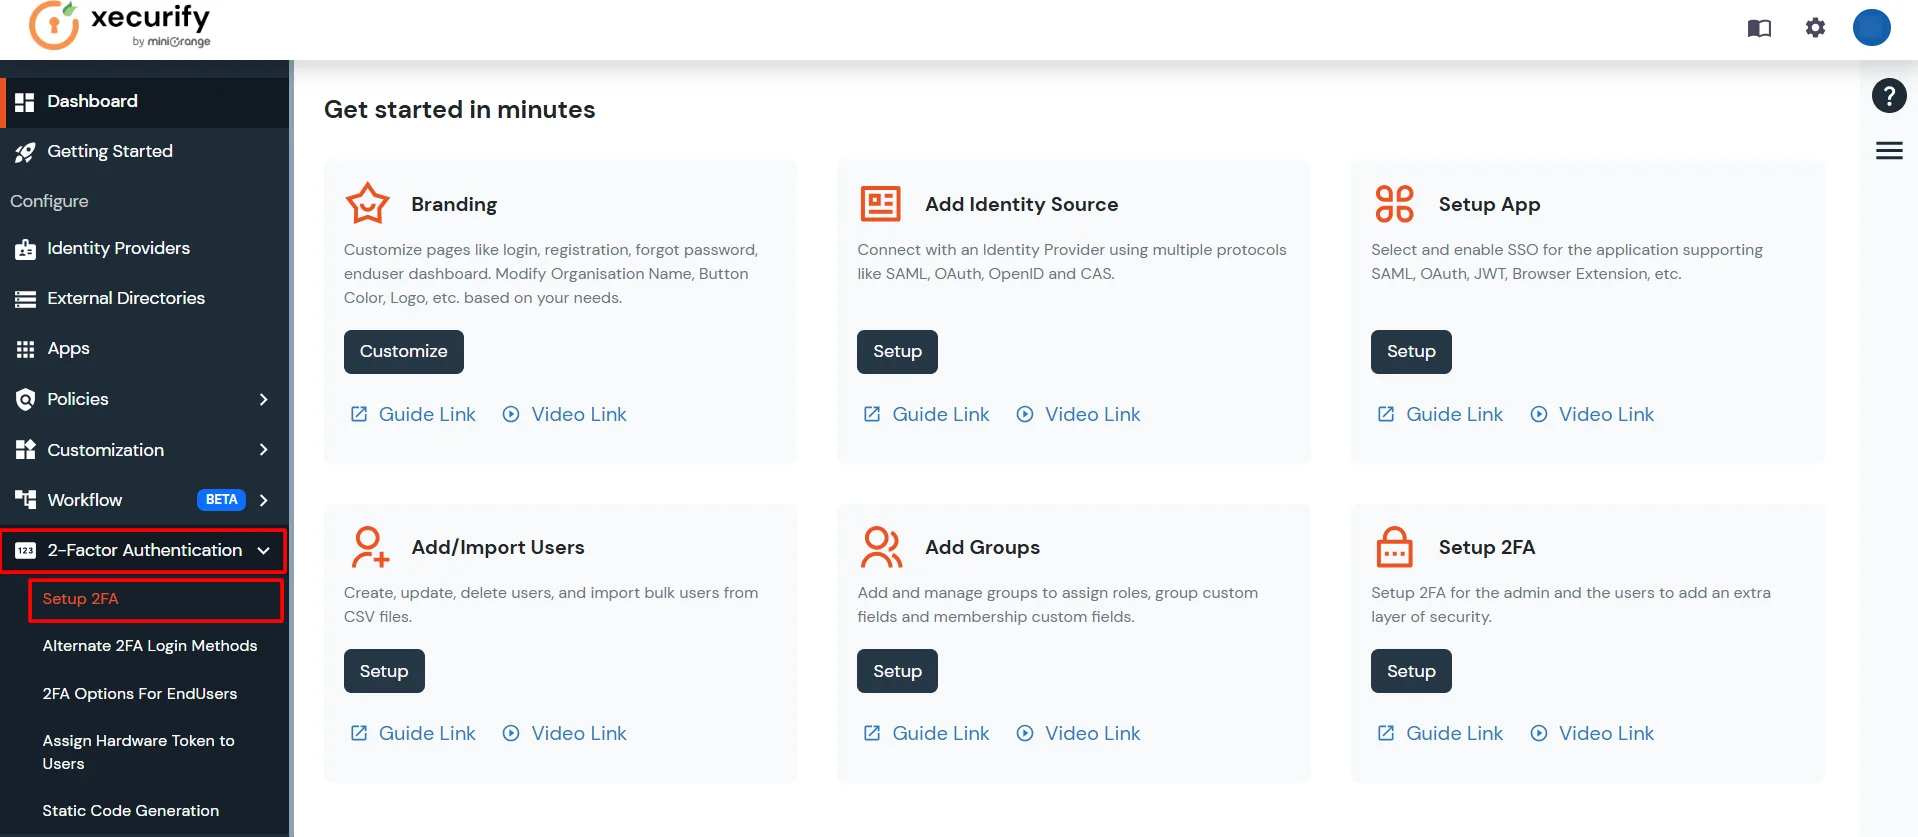
管理ダッシュボードの左側のナビゲーションバーから、[2要素認証]を選択し、[管理者の2要素認証を設定]をクリックします。
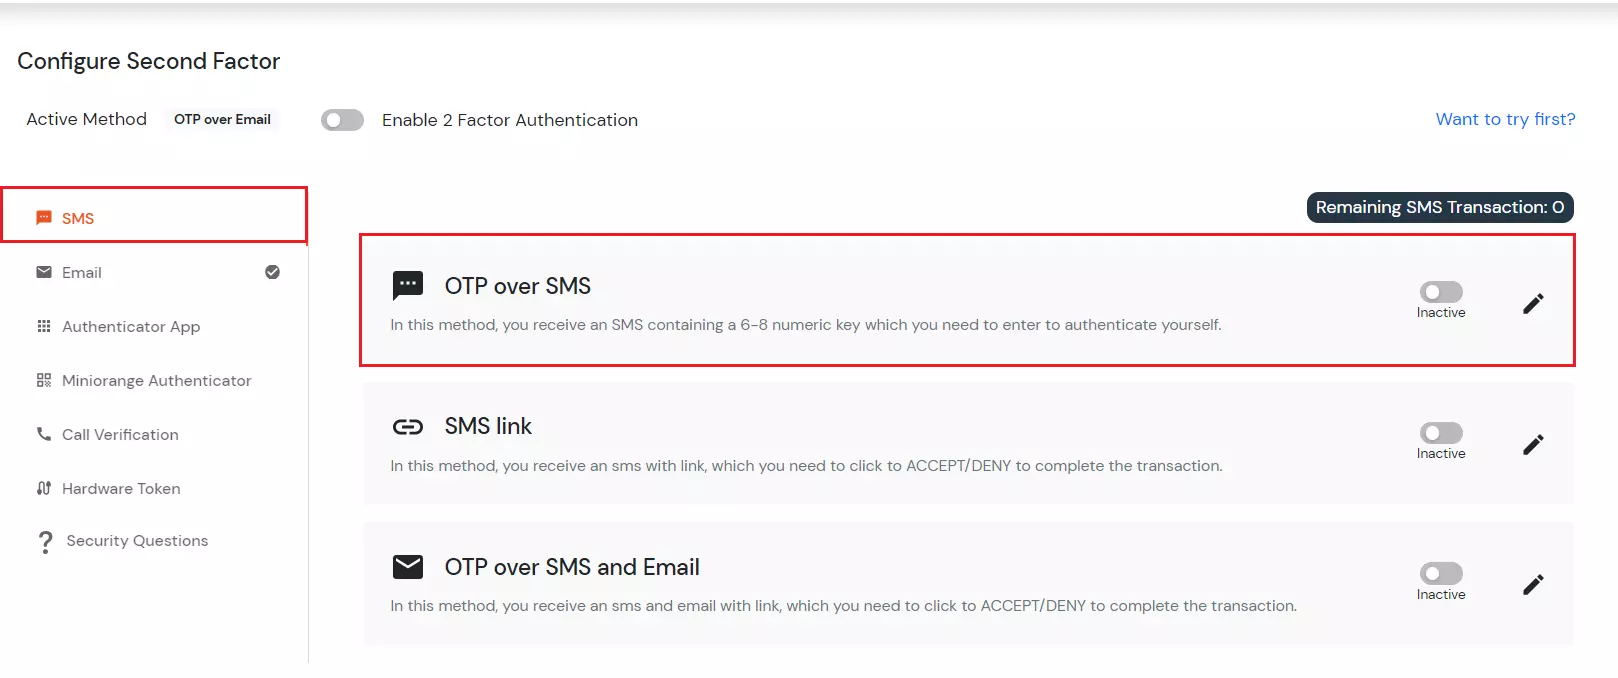
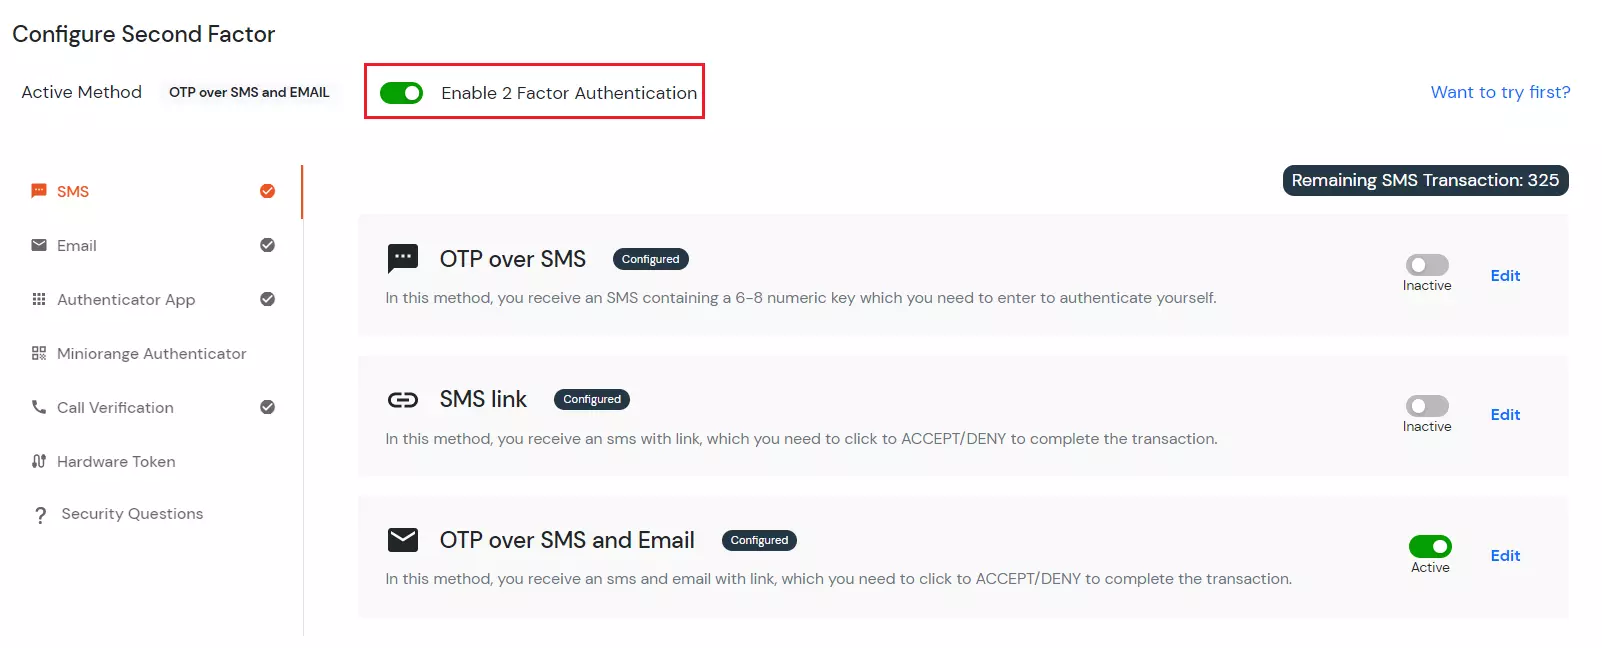
下図のように、2段階認証を有効にしてください。

2段階認証として設定または変更したい方法を1つ選択してください。
オプションを選択すると、自分の好みに応じて設定をカスタマイズできます。
この2要素認証方式では、ユーザーは6~8桁の数字を含むワンタイムパスワード(OTP)をSMSで受信します。エンドユーザーのセキュリティを確保するため、管理者ダッシュボードでこの方式を有効にするには、以下の手順に従ってください。






Microsoft プッシュ通知を設定するには、このガイドに従ってください。


ソフトトークンは、エンドユーザーの認証に使用される二要素認証セキュリティの一部です。この方法では、ユーザーは自分の携帯電話から6~8桁の数字キーを入力する必要があります。


プッシュ通知のプロセスは、ユーザーがモバイルでプッシュ通知を受け取り、それを承認または拒否する必要があるというものです。


QRコード認証の手順は、ユーザーがminiOrange Authenticatorアプリを使用して自分の携帯電話でバーコードをスキャンして先に進むというものです。


この方法では、ユーザーは組み込みの認証方法(Windows Hello、内蔵指紋認証、生体認証(Face IDまたは指紋認証))と、2要素認証のためのハードウェアセキュリティトークン(例:YubiKey FIDO2トークン)を使用する必要があります。
注(オンプレミス環境のみ):このMFA方式を使用する前に、IDP(アイデンティティプロバイダー)の展開においてSSLを設定する必要があります。
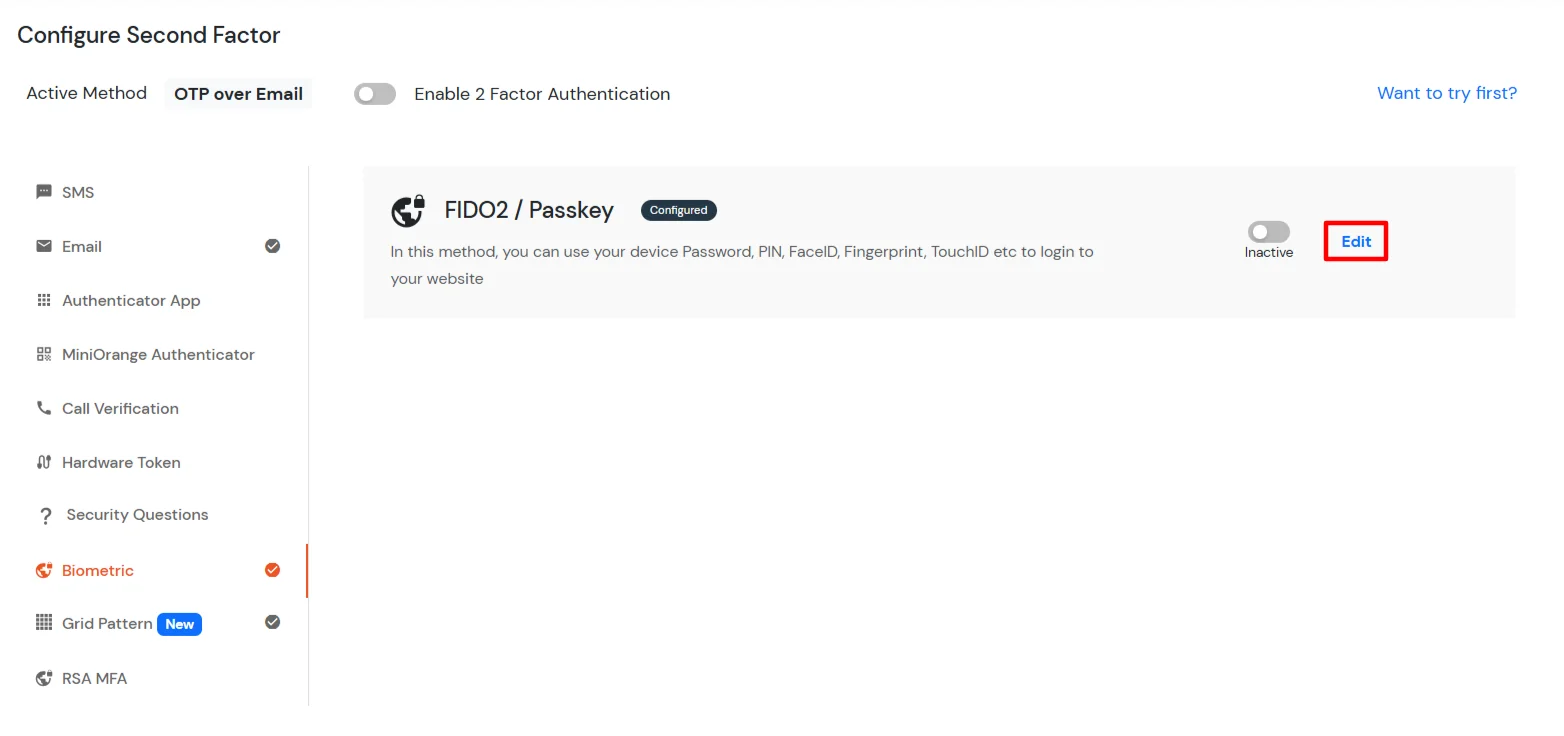




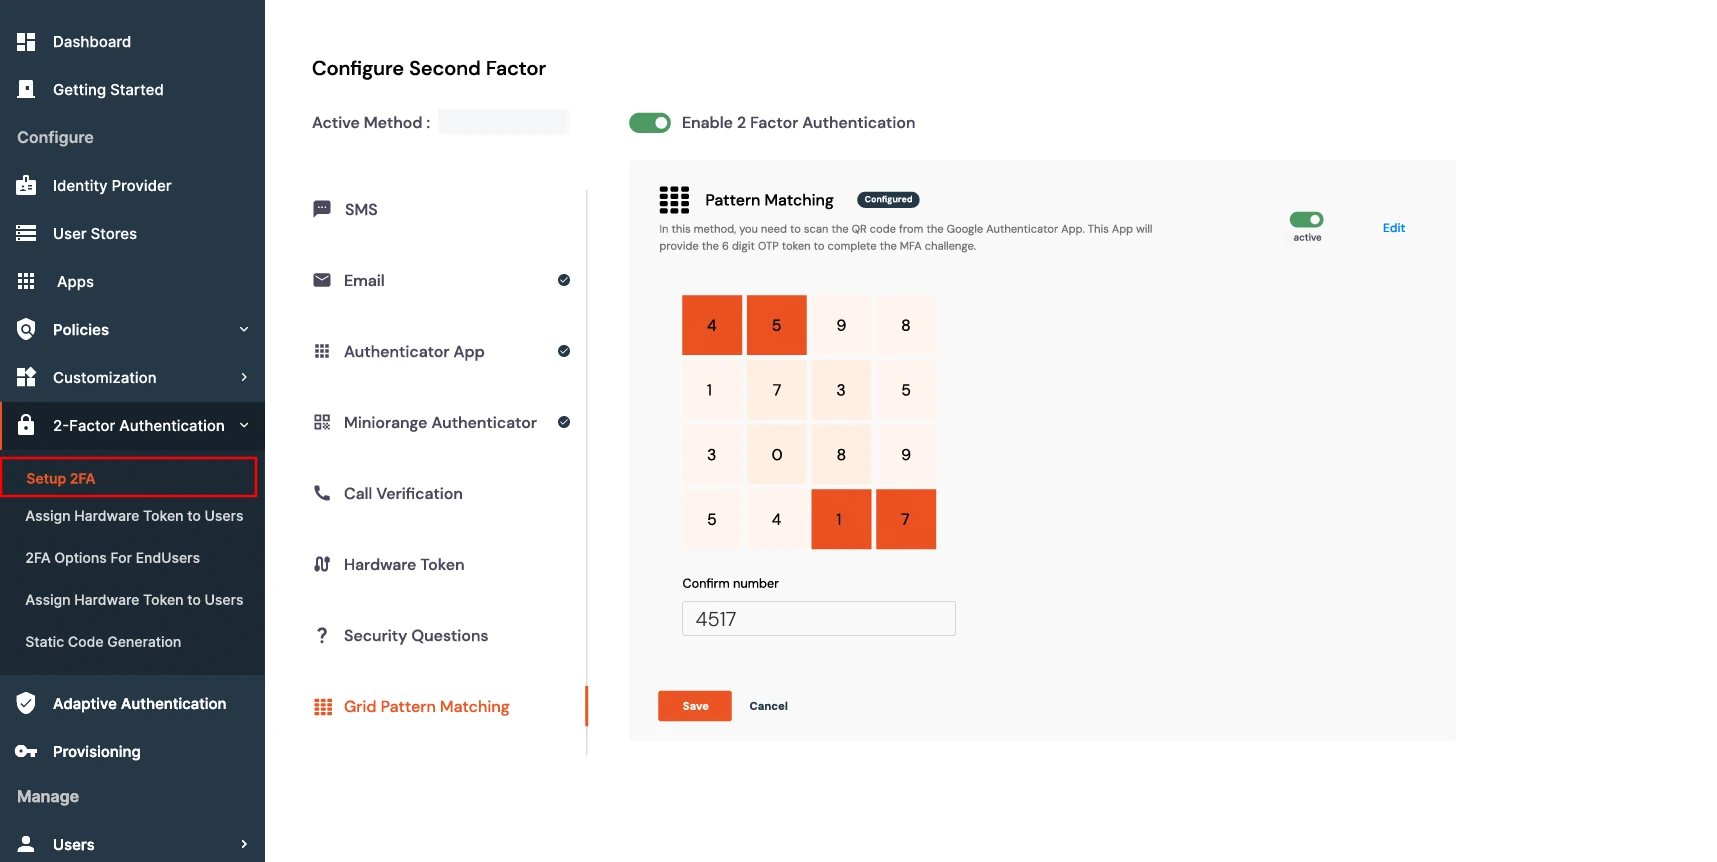
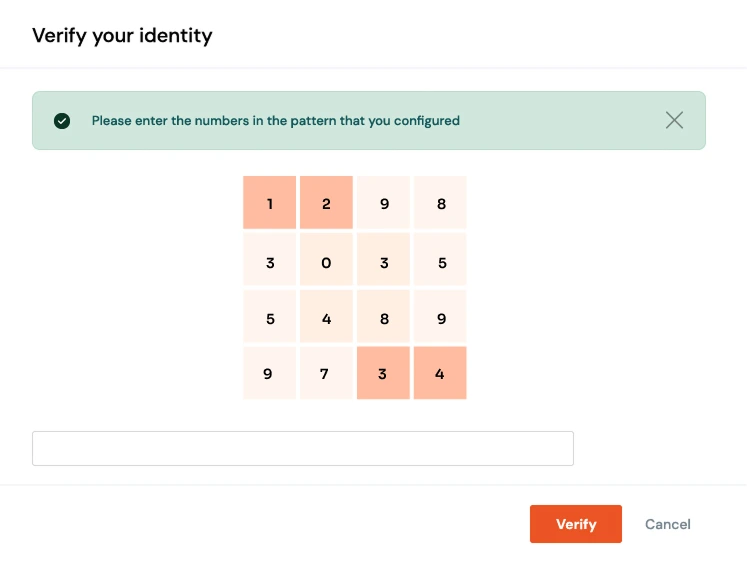
グリッドパターン認証は、ユーザーがグリッドから特定のタイルシーケンスを選択することで本人確認を行う方法です。グリッドは通常、行と列に配置された番号付きのボックスで構成されます。設定時に、ユーザーは選択した順序で一連のタイルをクリックして固有のパターンを作成します。このパターンは第二認証要素として機能し、ログインのたびに正確に繰り返す必要があります。
RSA SecurID MFAとの連携により、ユーザーはminiOrangeプラットフォーム内でRSA認証方式を利用して安全なアクセスを実現できます。このドキュメントでは、設定プロセスと、設定を成功させるために必要なパラメータの概要を説明します。
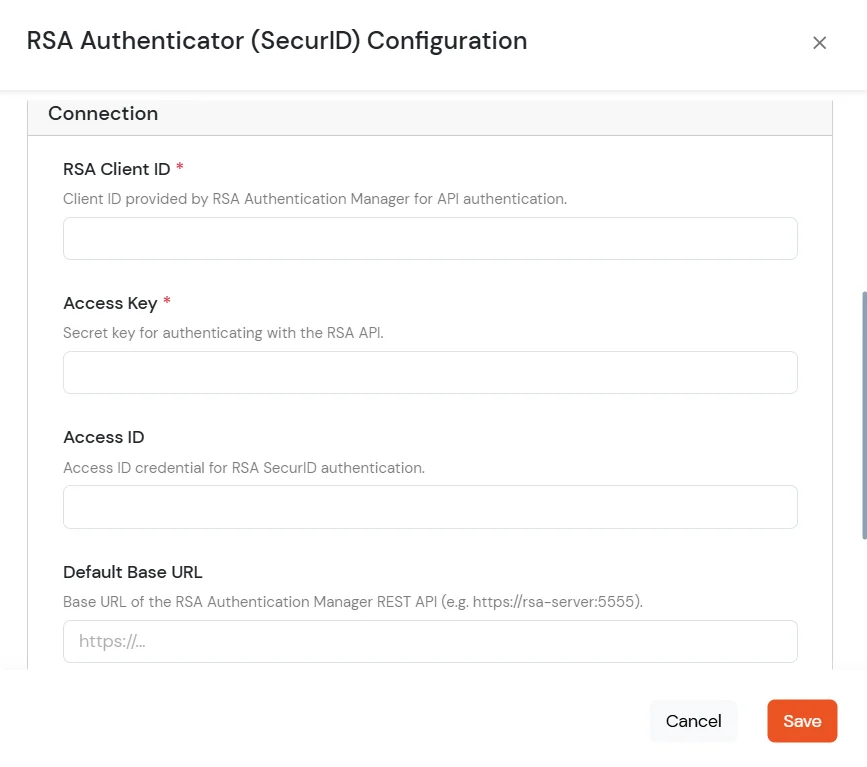
miniOrangeでRSA認証(SecurID)を設定するには、以下の手順に従ってください。
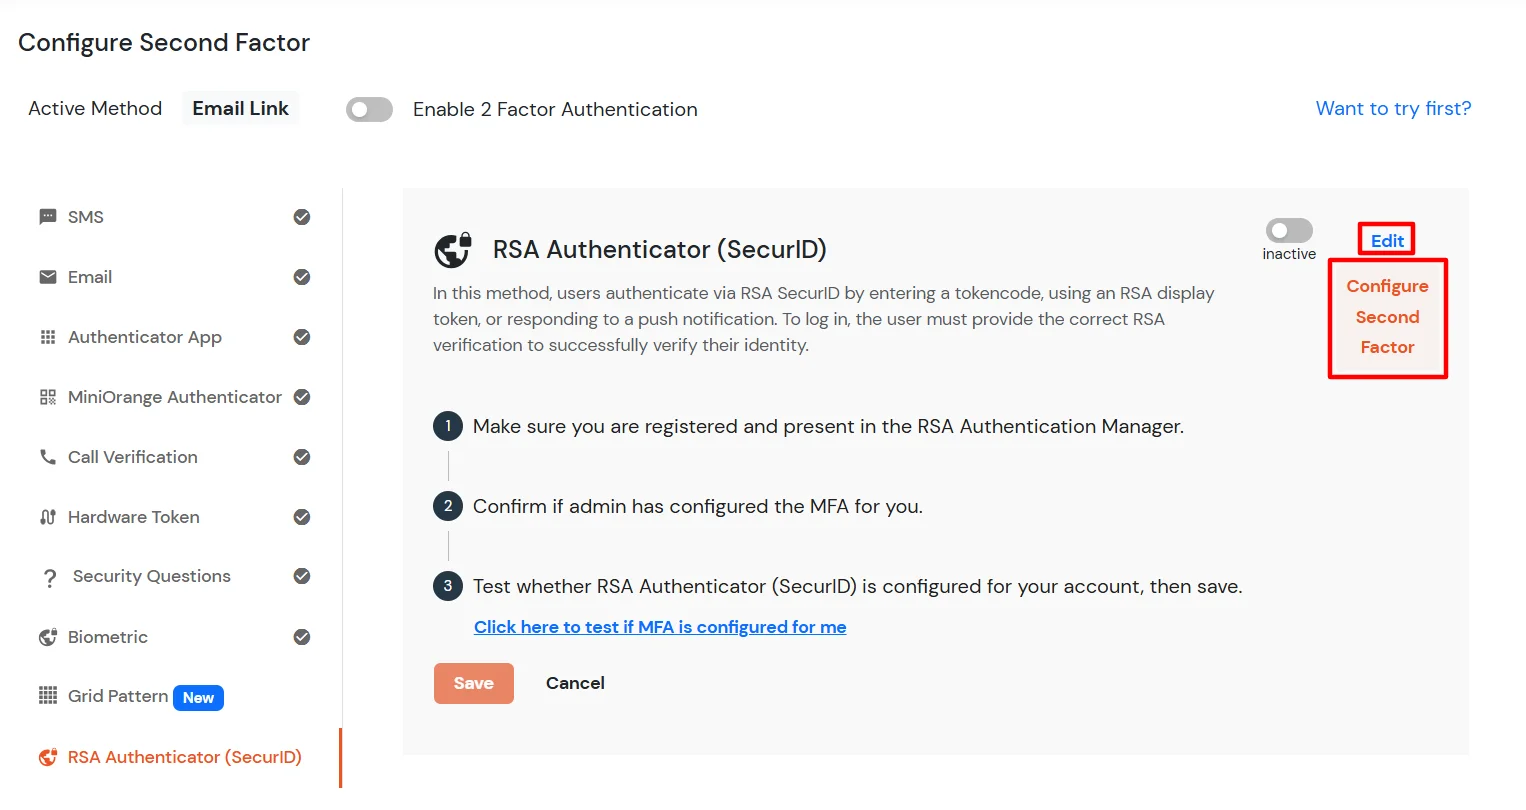
注意:
設定に関するご質問やサポートが必要な場合は、miniOrangeサポートまでお問い合わせください。
RSA設定画面に以下の値を入力してください。必須項目と任意項目は「ステータス」列に表示されています。
| 詳細説明 | ステータス | |
|---|---|---|
| デフォルトポリシー条件 | ポリシーが適用されるデフォルトの条件。 | 必須 |
| rsa_client_id | RSAクライアントアプリケーションの一意の識別子。 | 必須 |
| rsa_context_message_id | RSAトランザクションで使用されるコンテキストメッセージの識別子。 | 必須 |
| 保証レベル | 認証プロセスに必要な保証レベル。 | 必須 |
| rsa_api_version | 使用されているRSA APIのバージョン。 | 必須 |
| 成功ステータス | 操作が成功したことを示すステータスコード/メッセージ。 | 必須 |
| デフォルトインターフェースパス | RSAインターフェースまたはエンドポイントのデフォルトパス。 | 必須 |
| アクセスID | RSAサービスへのアクセスに使用されるID。 | 必須 |
| アクセスキー | 安全な通信のためのアクセスIDに対応する秘密鍵。 | 必須 |
| 読み取りタイムアウト | 整数値(デフォルト値:3000) - RSAサービスからデータを読み取る際のタイムアウト時間(ミリ秒)。 | 必須 |
| デフォルトのルート証明書ファイル名 | 安全な接続のためのデフォルトのルート証明書のファイル名。 | 必須 |
| デフォルトのクライアントID | デフォルトのクライアント識別子。フォールバックIDまたはRSA固有ではないIDの場合もある。 | 必須 |
| システムUUID | システムインスタンスの一意の識別子。 | 必須 |
| プラットフォーム | プラットフォームまたはオペレーティングシステム環境。 | 必須 |
| 試行タイムアウト | 整数値(デフォルト値:5000) - 認証試行全体のタイムアウト時間(ミリ秒)。 | 必須 |
| 試みを続ける | 認証試行が初回失敗後も継続するかどうかを指定します。 | 必須 |
| デフォルトポリシーID | 適用するデフォルト認証ポリシーのID。 | 必須 |
| sid_passcode_method | SecurID(SID)パスコードの生成/検証に使用される方法。 | オプション |
| デバッグクライアント | クライアント側のデバッグを有効または無効にするためのフラグ。 | 必須 (デフォルト:'FALSE') |
| デフォルト言語 | メッセージやプロンプトのデフォルト言語。 | 必須 (デフォルト:'en_US') |
| メソッドID | 使用されている特定の認証方法(例:プッシュ認証、パスコード認証)を識別する識別子。 | 必須 |
| 認証方法バージョンID | 認証方法のバージョン識別子。 | 必須 |
| ia_resource_prompt_token | 本人確認プロンプト用のリソーストークン。 | オプション |
| デフォルトのベースURL | RSAサーバーのベースURLまたはエンドポイント。 | 必須 |
| rsa_version | RSA統合またはソフトウェアの全体バージョン。 | 必須 |
| エンドユーザー属性 | RSAがエンドユーザーを識別するために使用するユーザー属性(例:ユーザー名、メールアドレス)。 | 必須 |
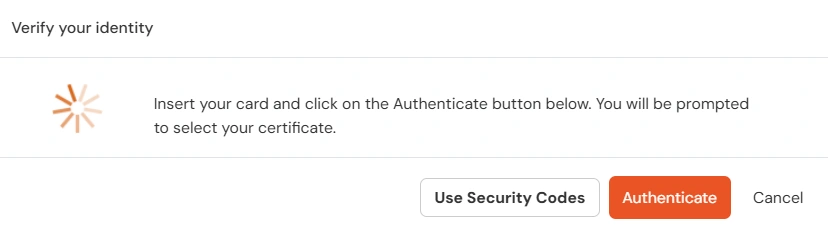
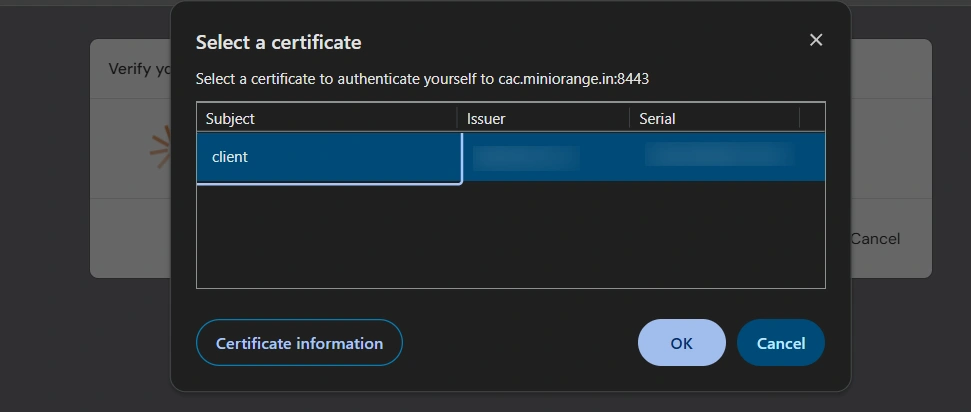
CACスマートカード認証では、PKIベースのスマートカードと、信頼できる認証局(CA)が発行したクライアント証明書を使用して、ユーザーが認証を行うことができます。この方法では、ユーザーはCAC/PIVスマートカードをカードリーダーに挿入し、カードに保存されている証明書を使用して認証を確認します。
注意:
このメソッドを設定する前に、以下の点を確認してください。
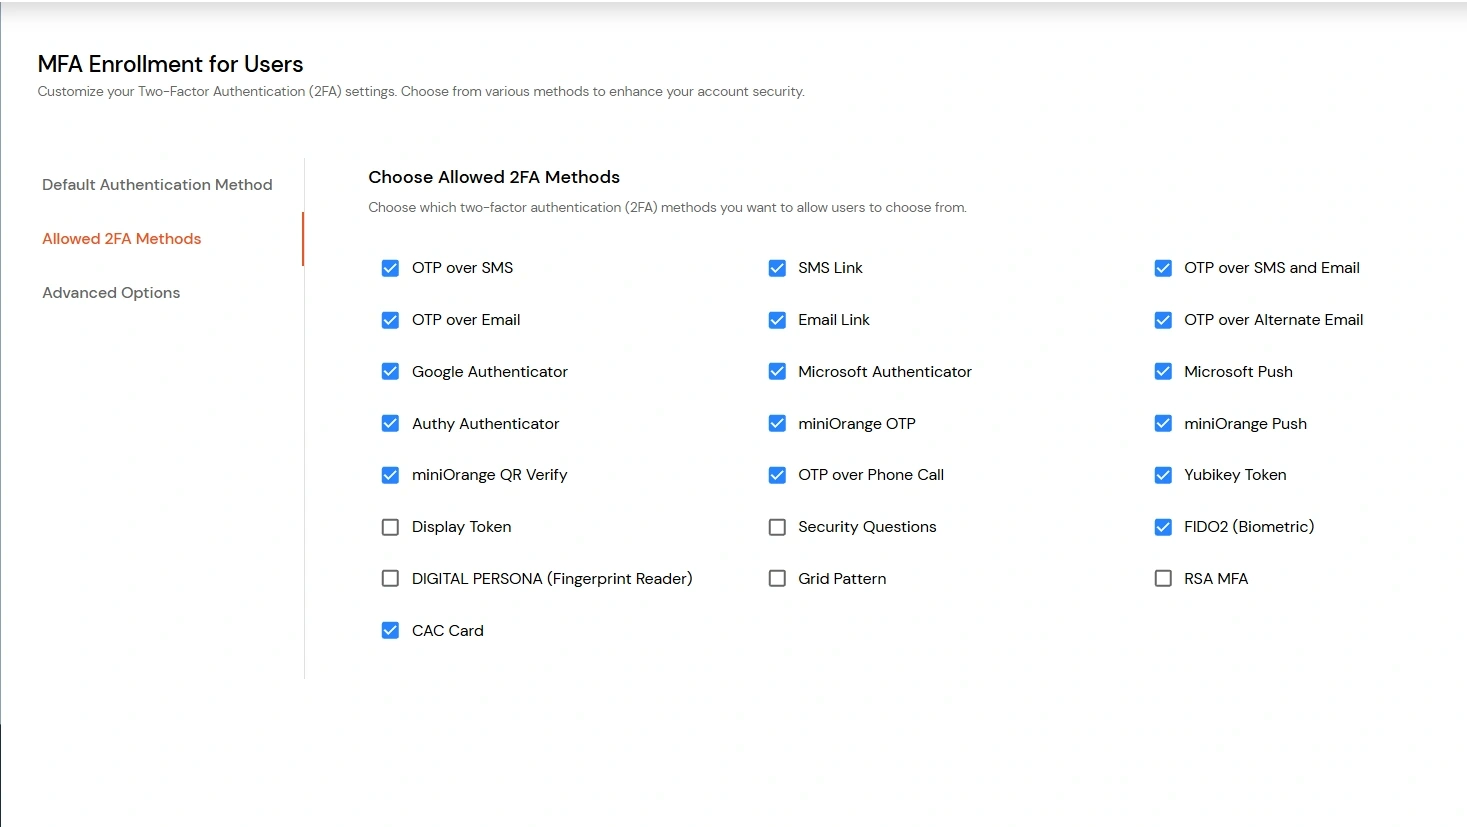
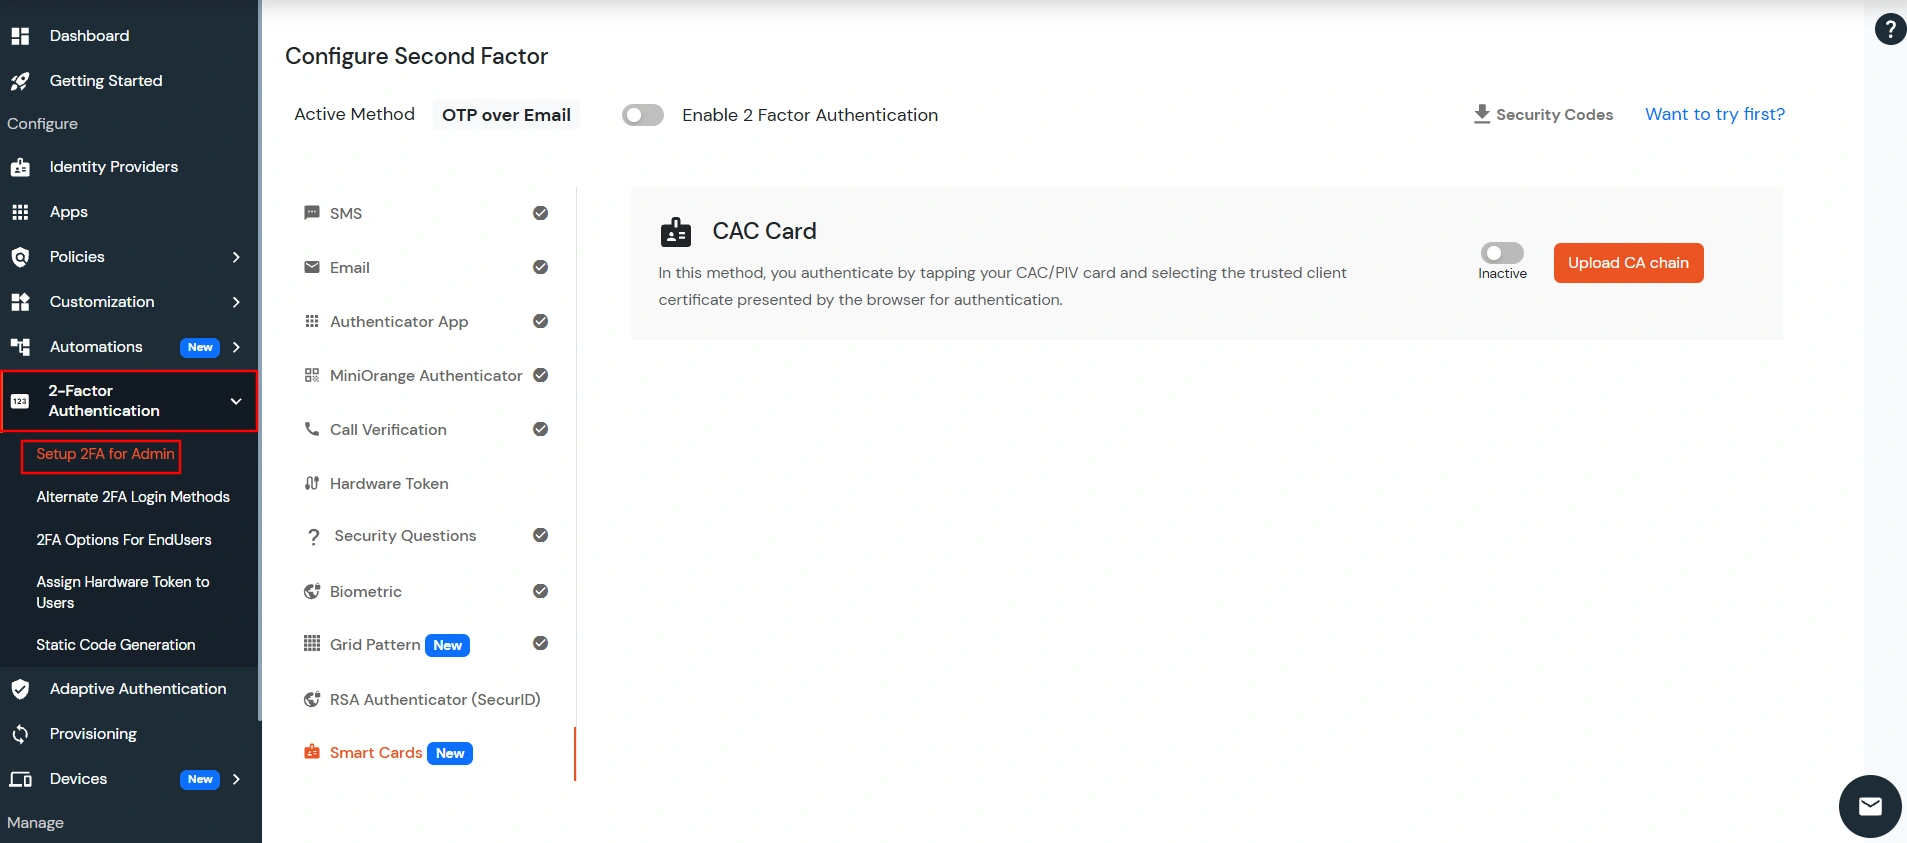
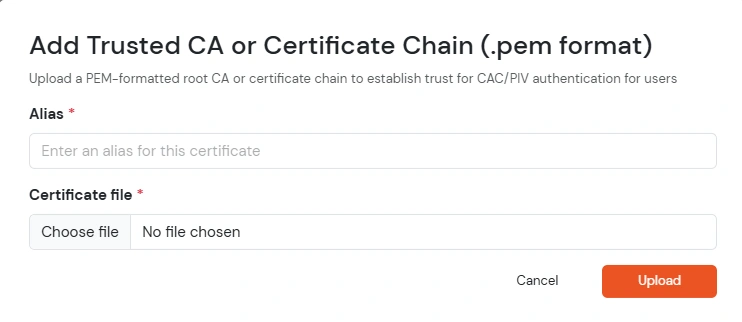
注:エンドユーザーまたは管理者向けにこの方法を有効にする前に、CAチェーンをアップロードすることが必須です。認証には、アップロードされたCAチェーンによって署名された証明書のみが受け入れられます。
注: CAC/PIVスマートカード証明書に記載されているサブジェクト代替名(SAN)が、第一要素認証で使用したユーザー名またはメールアドレスと一致していることを確認してください。SANの値がログインユーザーのユーザー名またはメールアドレスと一致しない場合、認証は失敗します。