こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

ユーザーのMFA方法を設定する


なぜ 2 要素認証 (2FA) が必要なのでしょうか?

金融取引からコミュニケーションまで、あらゆる場面で使用されるパスワードは、単純な文字の組み合わせから複雑な文字の組み合わせへと進化してきました。しかし、最も強力なパスワードや管理システムでさえ、フィッシングやデータ漏洩の脅威にさらされています。パスワードだけでは不十分な場合、どのようにアカウントを保護すればよいのでしょうか?

ここで2段階認証(2FA)が不可欠になります。2FAは、知っている情報(ユーザー名とパスワード)と所有している情報(スマートフォンや指紋)を組み合わせることで、本人確認の第二段階を追加します。この二重認証方式によりセキュリティが大幅に強化され、盗まれたパスワードは攻撃者にとって無意味なものとなります。


ユーザー向けに2要素認証を統合する

ユーザーの二要素認証(2FA)を設定するには、「デフォルトの認証方法」セクションからいずれかの方法を選択する必要があります。

認証方法には、SMS経由のOTP認証、Eメール経由のOTP認証、およびSMSとEメールの両方経由のOTP認証があります。エンドユーザー向けの認証方法は、以下の方法で選択できます。

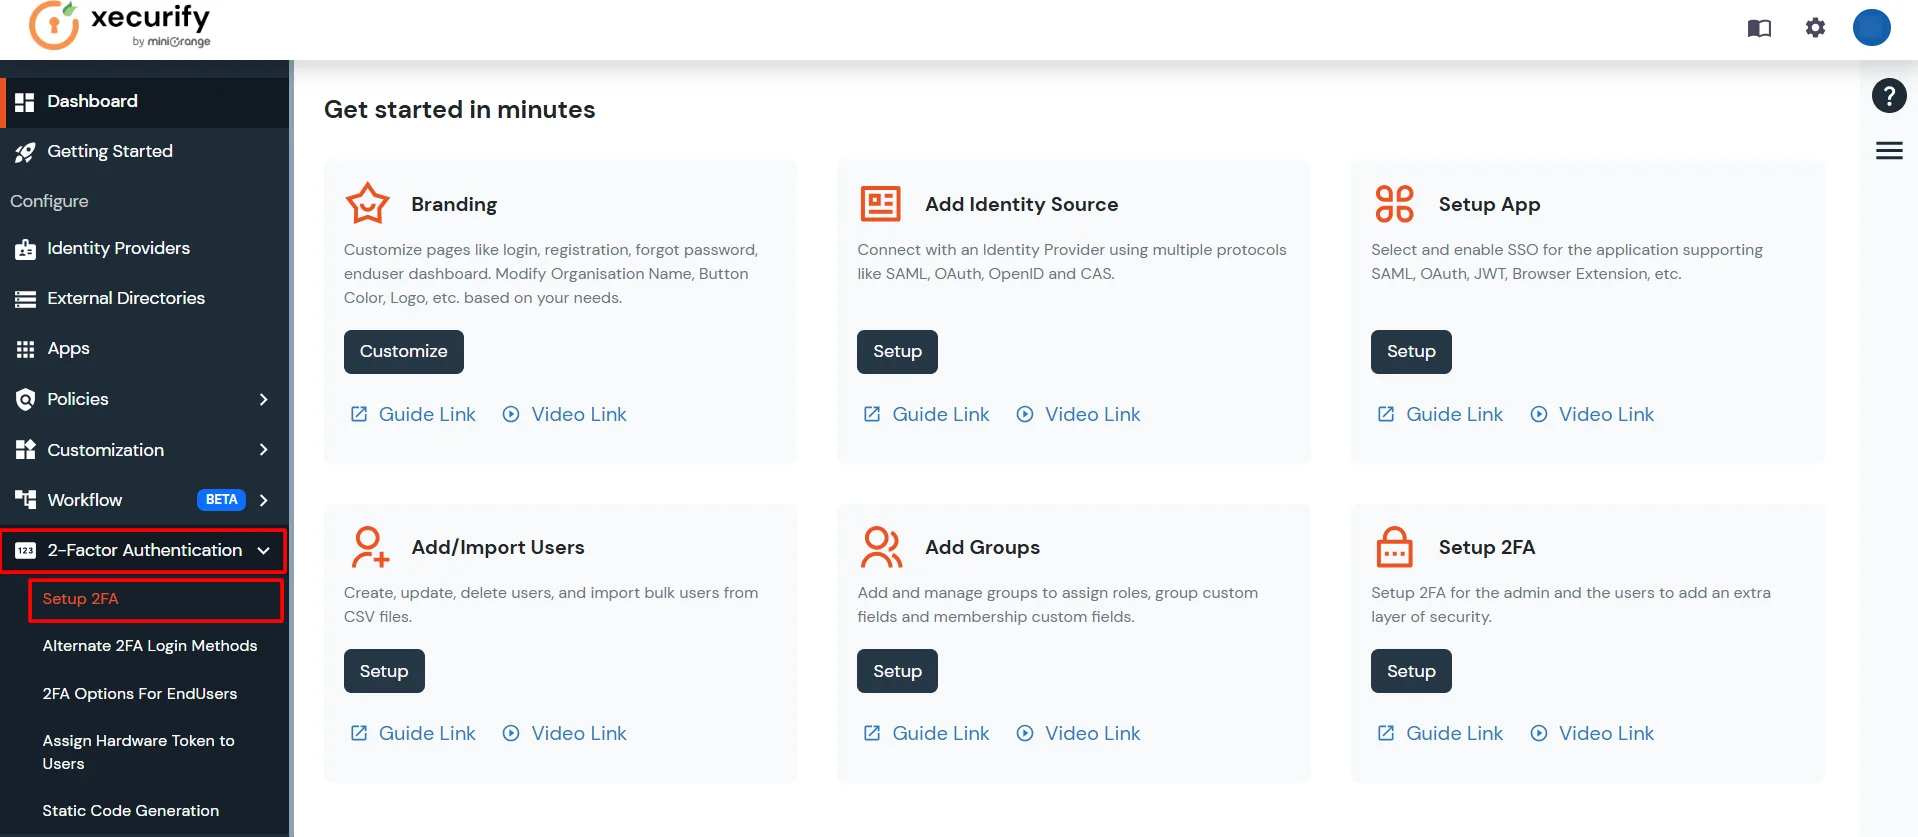
miniOrange管理コンソールにログインし、「2要素認証」タブから「エンドユーザー向け2要素認証オプション」を選択してください。
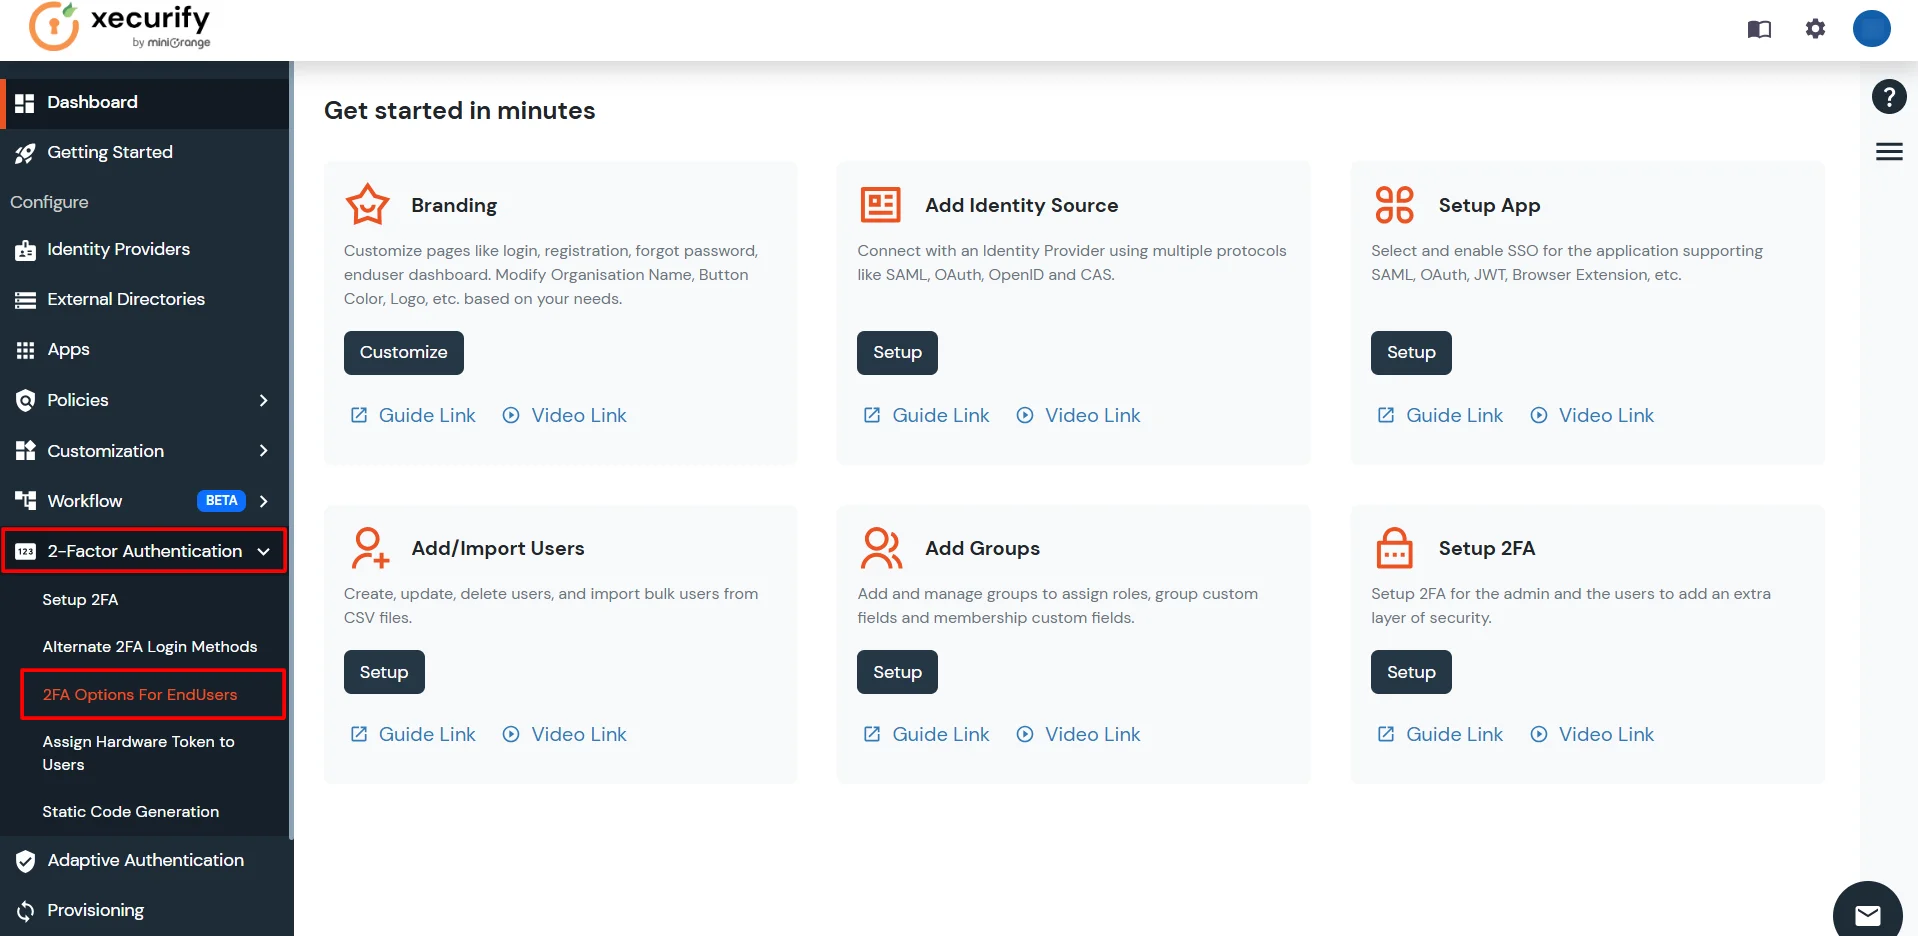
「2要素認証」をクリックし、「エンドユーザー向け2要素認証オプション」を選択してください。

エンドユーザーの2FAオプションを選択する


4つの主要な2要素認証設定機能

1. デフォルトの2要素認証方法を選択してください

この方法を使えば、エンドユーザー向けのデフォルトの2要素認証を選択できます。
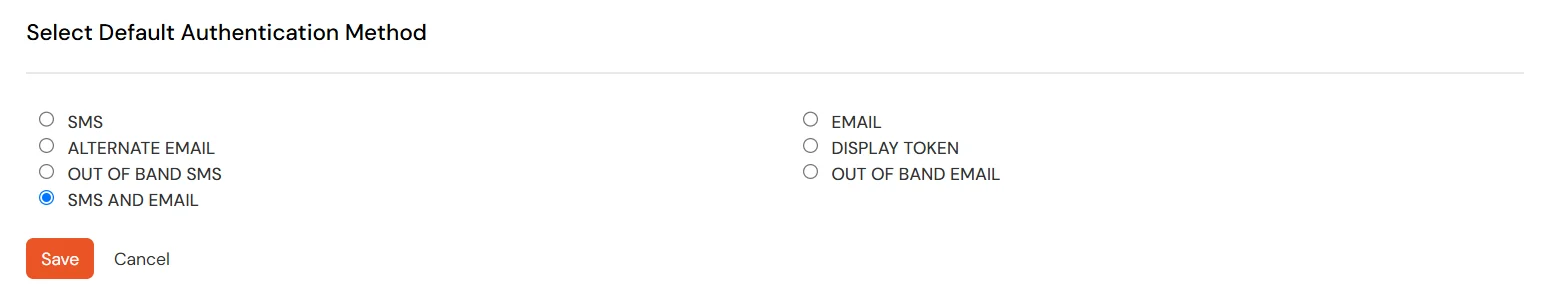
  • エンドユーザーの認証方法として、SMS経由のワンタイムパスワード(OTP)をデフォルトに設定する場合は、まず「SMS経由のOTP」のチェックボックスをクリックしてください。
  • 次に、[保存] をクリックします。
  • ユーザーのメール2FA方式よりもSMSを選択する

  • 確認するには、管理者は以下を選択する必要があります。 ユーザー 左側のナビゲーション バーからタブをクリックします。
  • 以下を行うには、 ユーザー一覧.
  • ユーザーに移動 >> ユーザリスト

  • このリストでは、エンドユーザーとそれに対応する二要素認証の種類を確認できます。設定したデフォルトの二要素認証方法がここに表示されている二要素認証の種類と同じであれば、設定は正常に完了しています。
  • ユーザーとその2FA方式を確認する

2. 許可する2要素認証方法を選択してください

  • 管理者は表示する選択肢があります エンドユーザーは2FA方式のすべてまたは任意の組み合わせを使用する.
  • 以下のスクリーンショットは、エンドユーザーに表示されるすべての2要素認証方法を示しています。
  • エンドユーザーに表示される 2fa 方式

  • 管理者は1つまたは複数のオプションを選択できます。さらに、チェックボックスの有効化と無効化を選択することもできます。
  • 次にクリック Save.
  • だから エンドユーザーダッシュボードそうすれば、彼は上記で有効化された方法で2FAを設定することしかできなくなるでしょう。

3. 詳細オプション

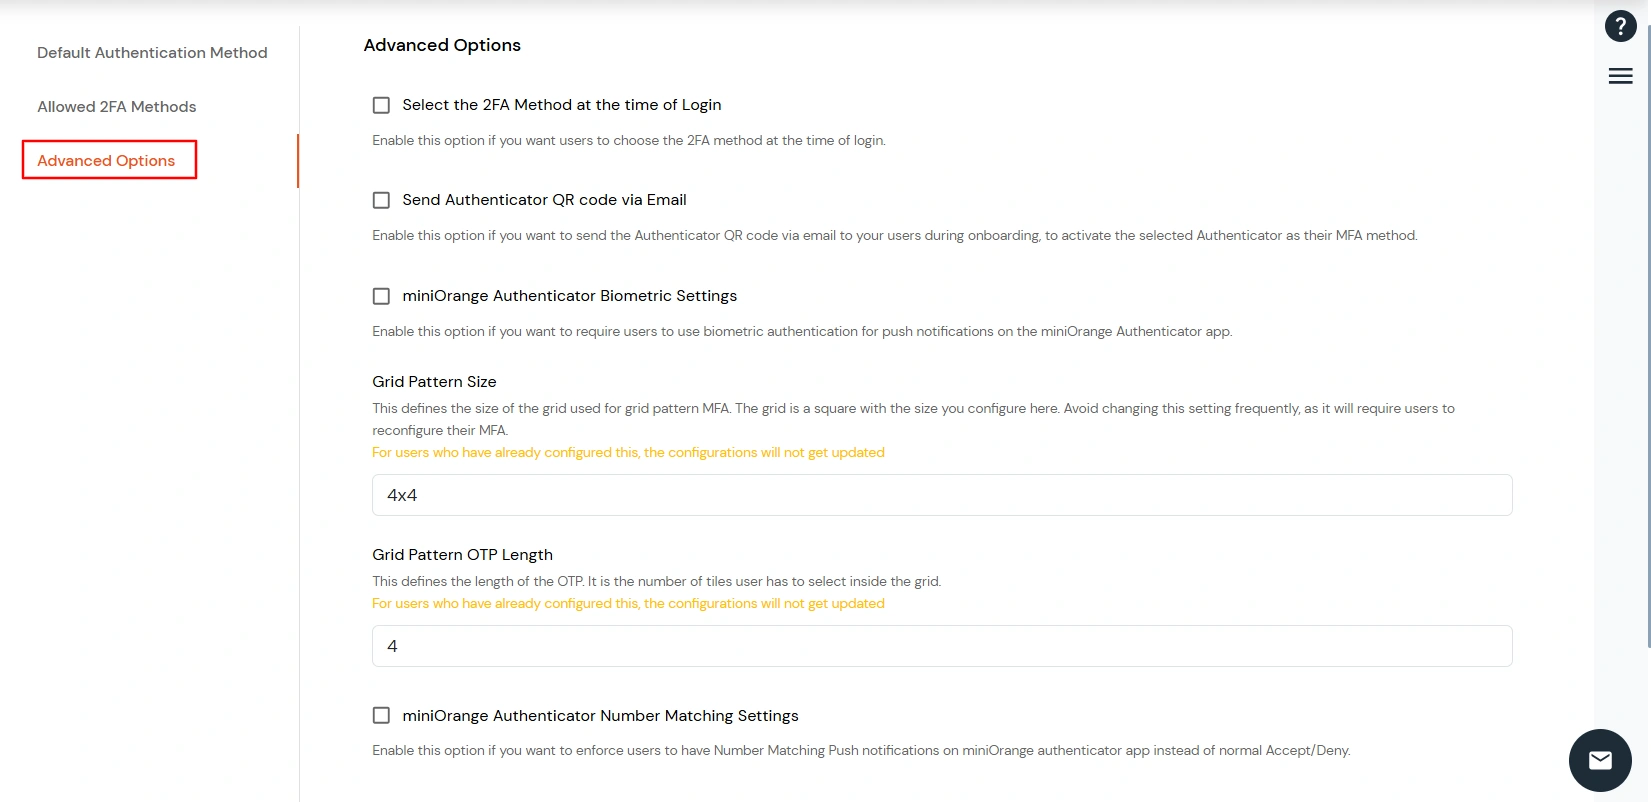
    [詳細オプション]をクリックします

  • ログイン時に2FA方式を選択してください:
    このオプションを有効にすると、ユーザーはログイン時に好みの 2FA 方法を選択できるようになります。
  • 認証QRコードをメールで送信:
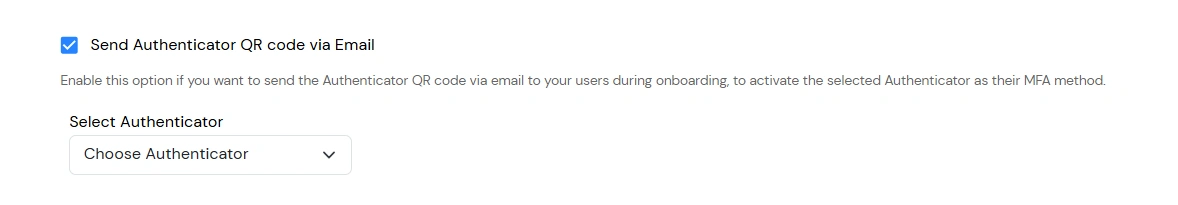
    • このオプションを有効にすると、オンボーディング中にユーザーに認証システムの QR コードが電子メールで送信され、ユーザーは選択した認証システムを MFA 方法としてアクティブ化できるようになります。
    • 認証システムを選択

    • 認証方法を選択してください(任意): このオプションが有効になっている場合は、ドロップダウンから希望する認証アプリ(例:Google Authenticator、Microsoft Authenticator、または Authy)を選択し、クリックします。 Save.
  • miniOrange Authenticator 生体認証設定:
    miniOrange Authenticatorアプリのプッシュ通知に生体認証を必須にするには、このオプションを有効にしてください。このオプションにチェックを入れ、「保存」をクリックすると、設定が有効になります。
  • グリッドパターンのサイズ:
    この設定は、グリッドパターンMFA方式で使用するグリッドのサイズを定義します。グリッドは正方形で、4x4、5x5、6x6、7x7、8x8から選択できます。
  • グリッドパターンOTPの長さ:
    OTPを生成するためにユーザーがグリッド内で選択する必要があるタイルの数を定義します。長さは4~8の間で設定できます。
    [お願い: すでに設定済みのユーザーの場合 グリッドパターンのサイズとグリッドパターンのOTPの長さ、構成は更新されません。

  • miniOrange認証番号マッチング設定:

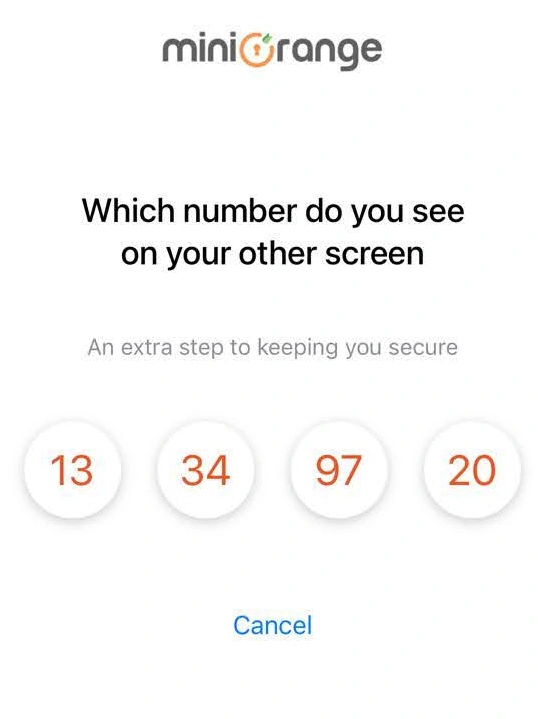
    番号マッチングMFAでは、ログイン画面にランダムな番号が表示され、miniOrange Authenticatorアプリにプッシュ通知が送信されます。ユーザーはログインを承認するために同じ番号を入力する必要があります。誤った回答やタイムアウトした回答は拒否されます。これにより、誤認証を防ぎ、MFA疲労攻撃から保護します。

    構成:
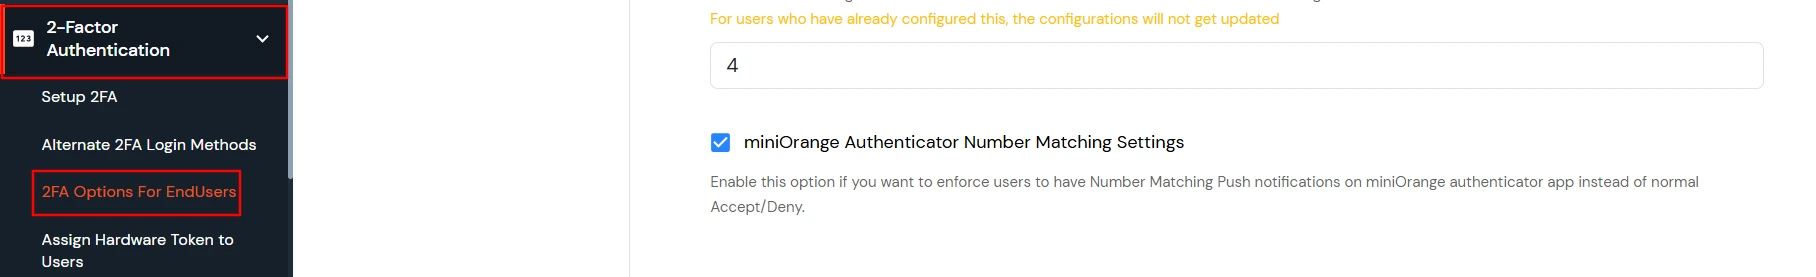
    • 「エンドユーザー向け2FAオプション」ページに、新しい「番号照合」トグルが導入されました。有効にすると、既存のプッシュ認証の承認/拒否フローが、このフローに置き換えられます。
    • miniOrange認証番号マッチング設定

    認証:

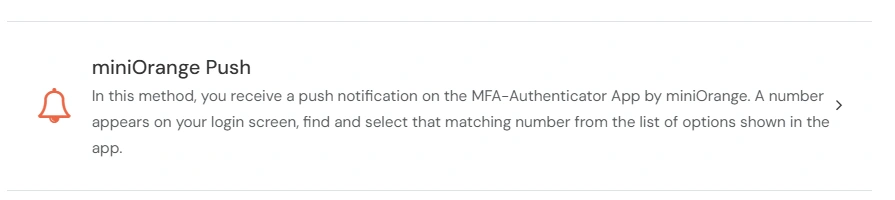
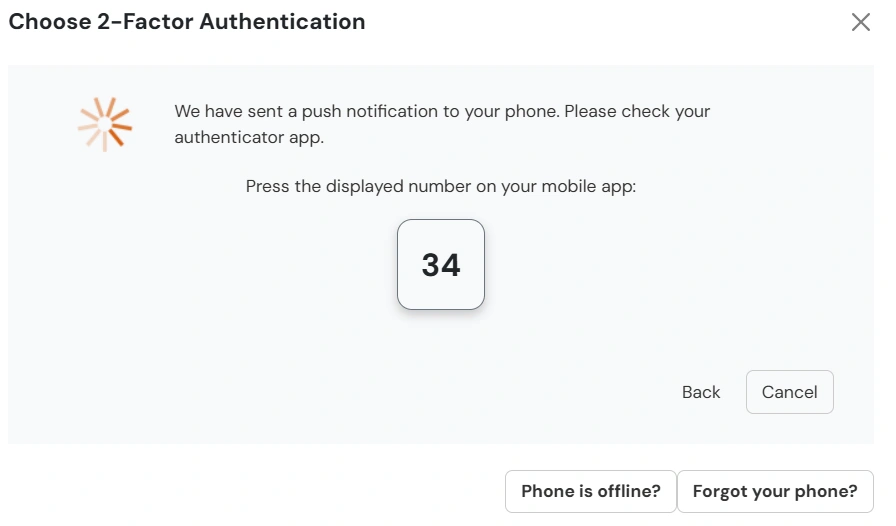
    • エンドユーザーがログインを開始し、miniOrange Push を選択すると、ブラウザにランダムな数字が表示されます。
    • miniOrange Pushを選択

      乱数を表示

    • 同時に、4 つの異なる番号を含むプッシュ通知が miniOrange Authenticator モバイル アプリに送信されます。

    • 番号マッチングプッシュ通知

    • ユーザーは ブラウザに表示される番号と同じ miniOrange Authenticator アプリで認証を承認します。
    • 選択した番号が一致する場合にのみ認証が成功し、一致しない場合は要求が拒否されます。

4. エンドユーザーの2FAを検証する

  • ソフトウェアの制限をクリック カスタマイズ 左側のパネルで ログインと登録のブランディング.
  • ブランドカスタマイズを選択

  • ここでご覧いただけます ログインページのURL 組織のユーザー向け。
  • ユーザーのURLをコピー

  • このログインページのURLをブラウザにコピーし、miniOrangeの認証情報を入力してください。エンドユーザーダッシュボードにリダイレクトされます。エンドユーザーダッシュボードの左側のパネルから「2FAの設定」をクリックしてください。
  • ここでは、特定のエンドユーザーに対して選択した方法が表示されます。
  • それに応じてユーザーの2FAを設定する

  • これで、エンドユーザー向けのデフォルトの方法を適切に設定できます。