こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×RADIUS(リモート認証ダイヤルインユーザーサービス)は、ネットワークへのアクセスを試みるユーザーを集中的に認証・承認するために使用されるソフトウェアおよびクライアントサーバープロトコルであり、ネットワークアクセスを許可する前にユーザーの資格情報を検証する中心的な役割を担います。Wi-FiやVPNなどを介してネットワークに接続しようとするユーザーに対して、認証、承認、アカウンティング(AAA)などの機能を実行します。
miniOrangeは、SAML、WS-FED、OAuth、OIDC、JWT、RADIUSなど、アプリケーションで様々なプロトコルに対応します。Fortinet VPN、SonicWall VPN、AWS Workspacesなど、RADIUSアプリケーション向けにMFAまたはアダプティブ認証ソリューションを提供しています。
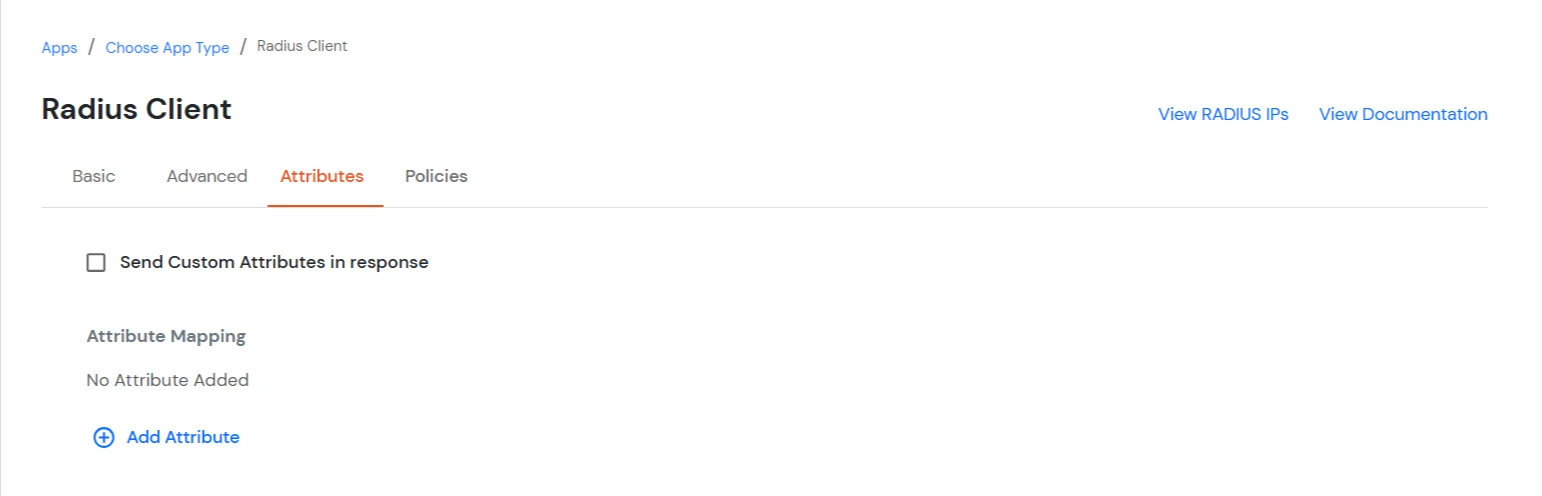
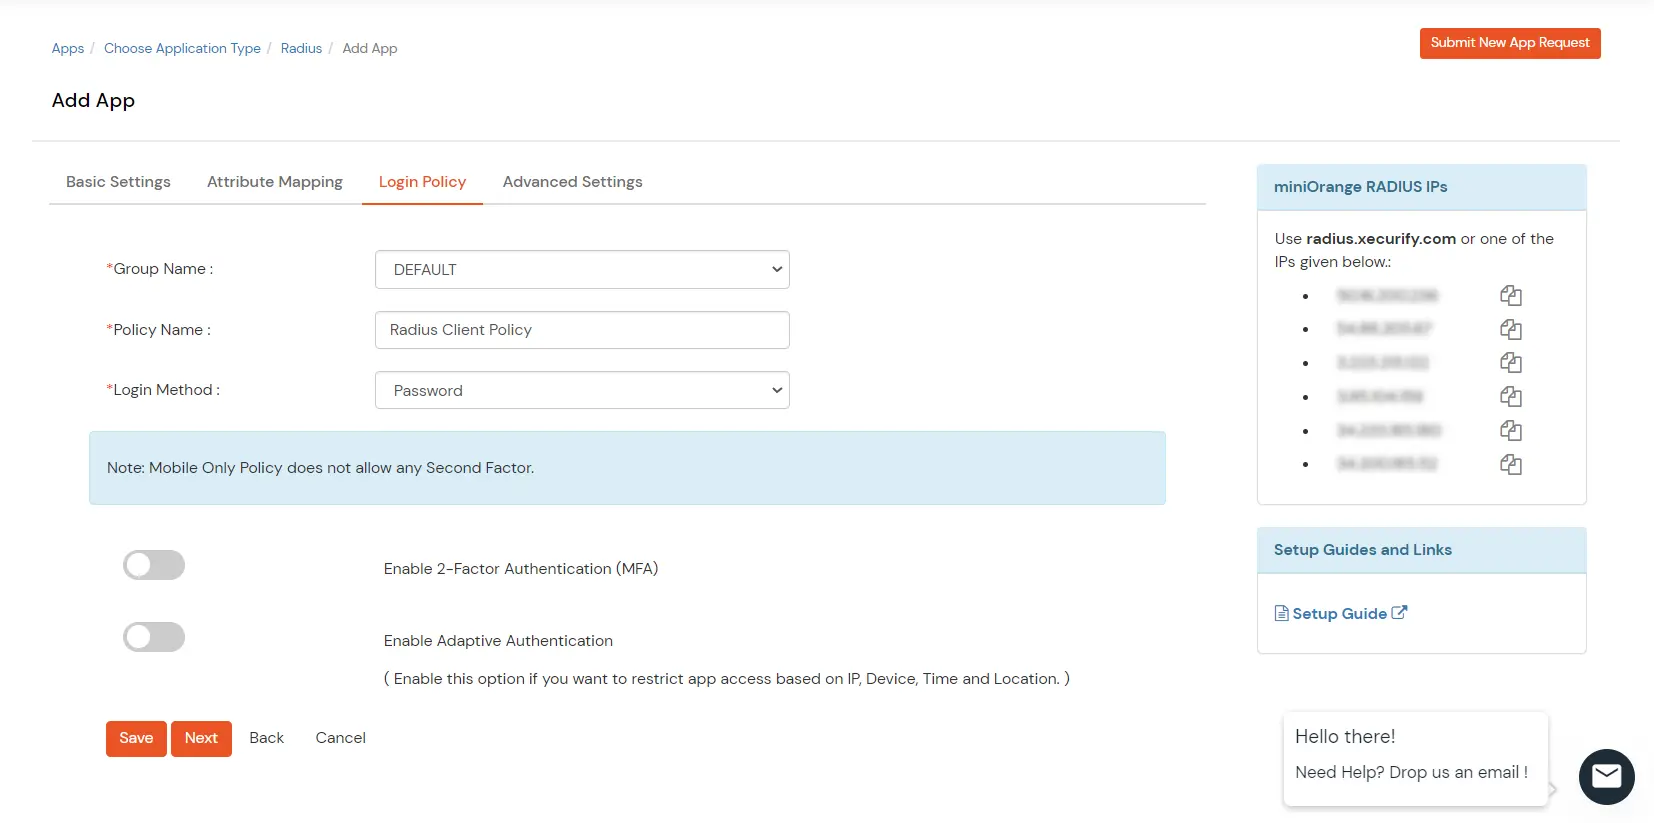
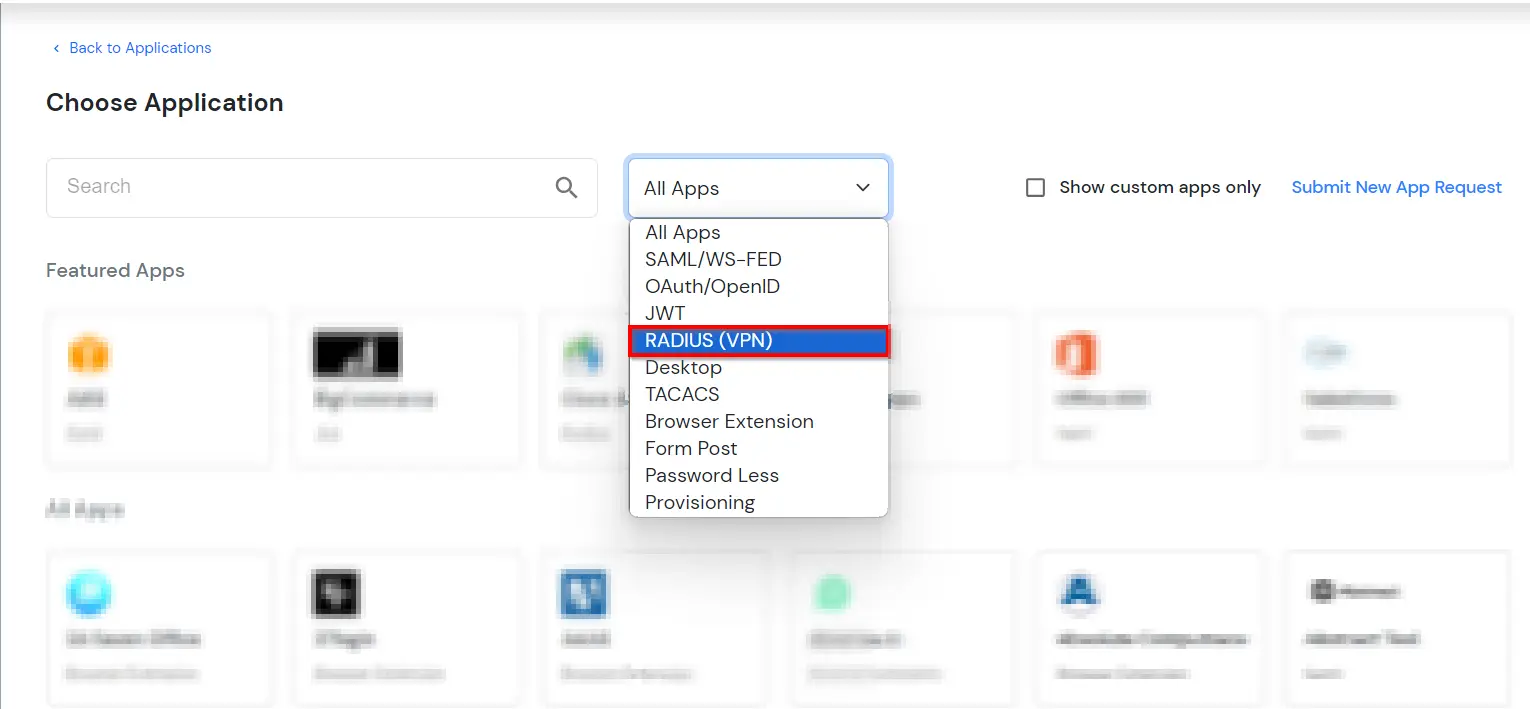
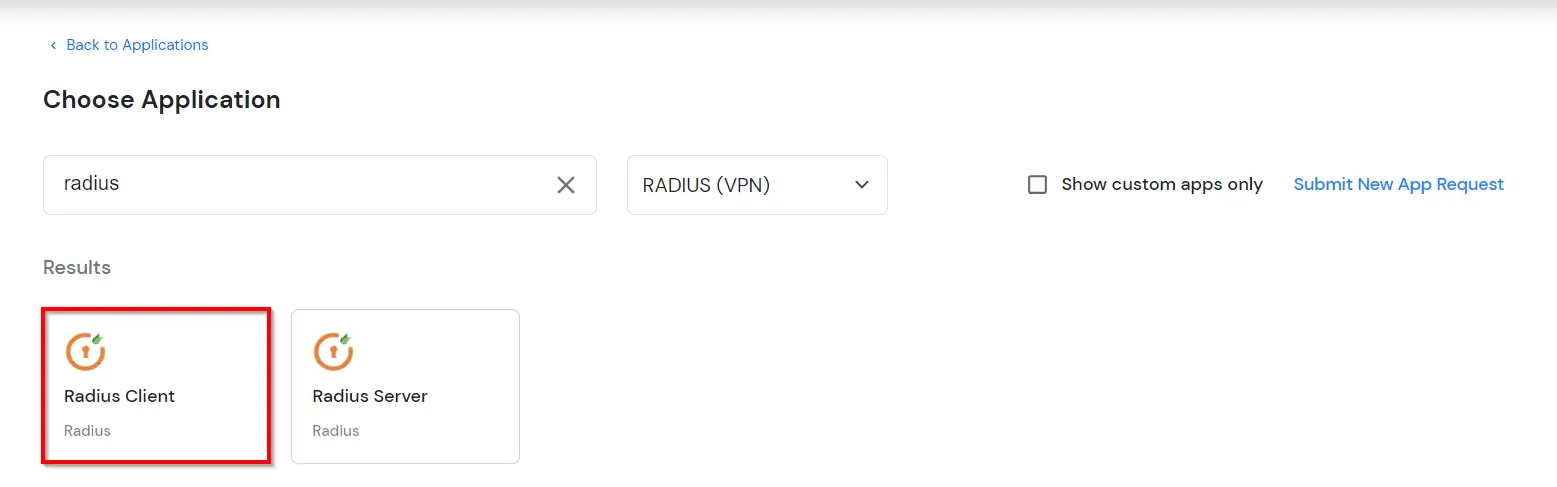
それでは、アプリケーションを設定しましょう。
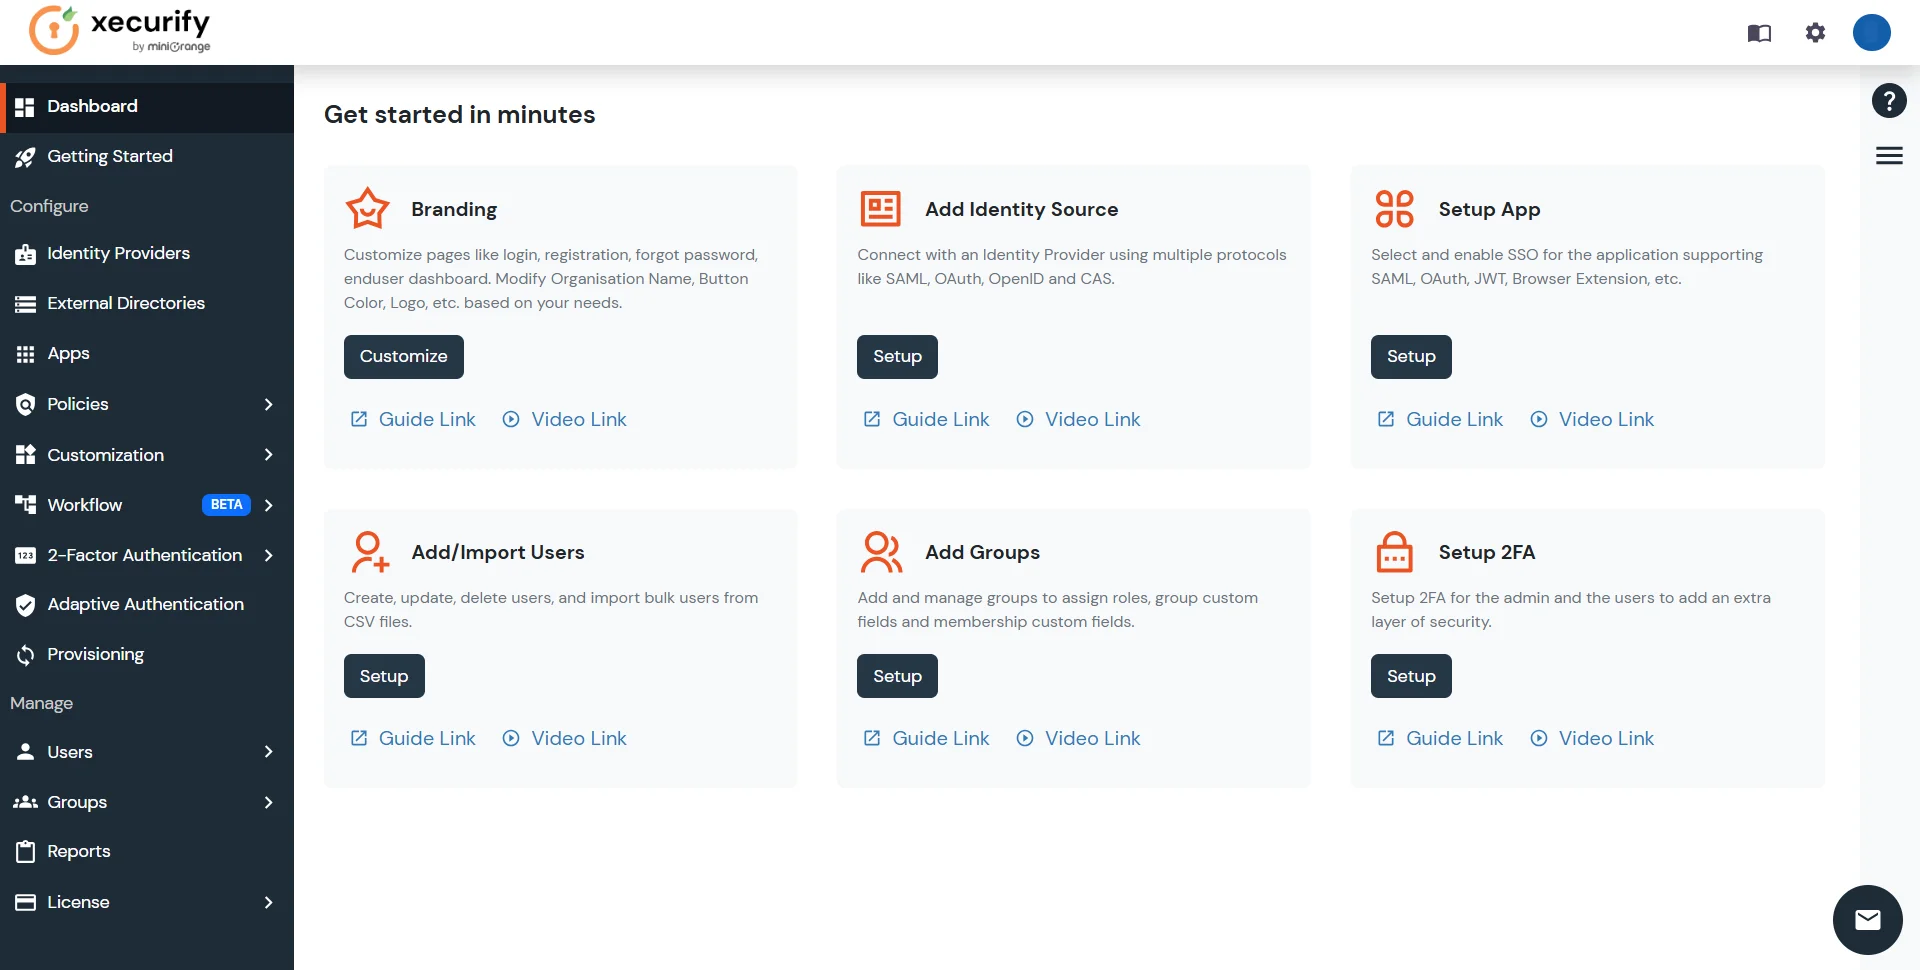
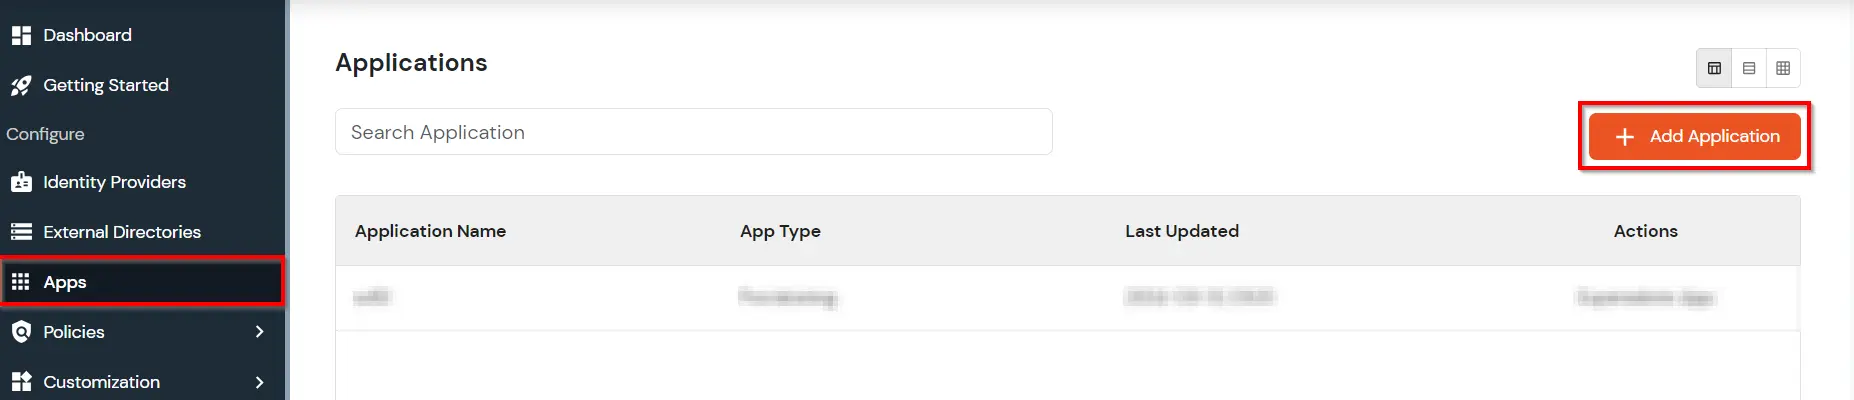
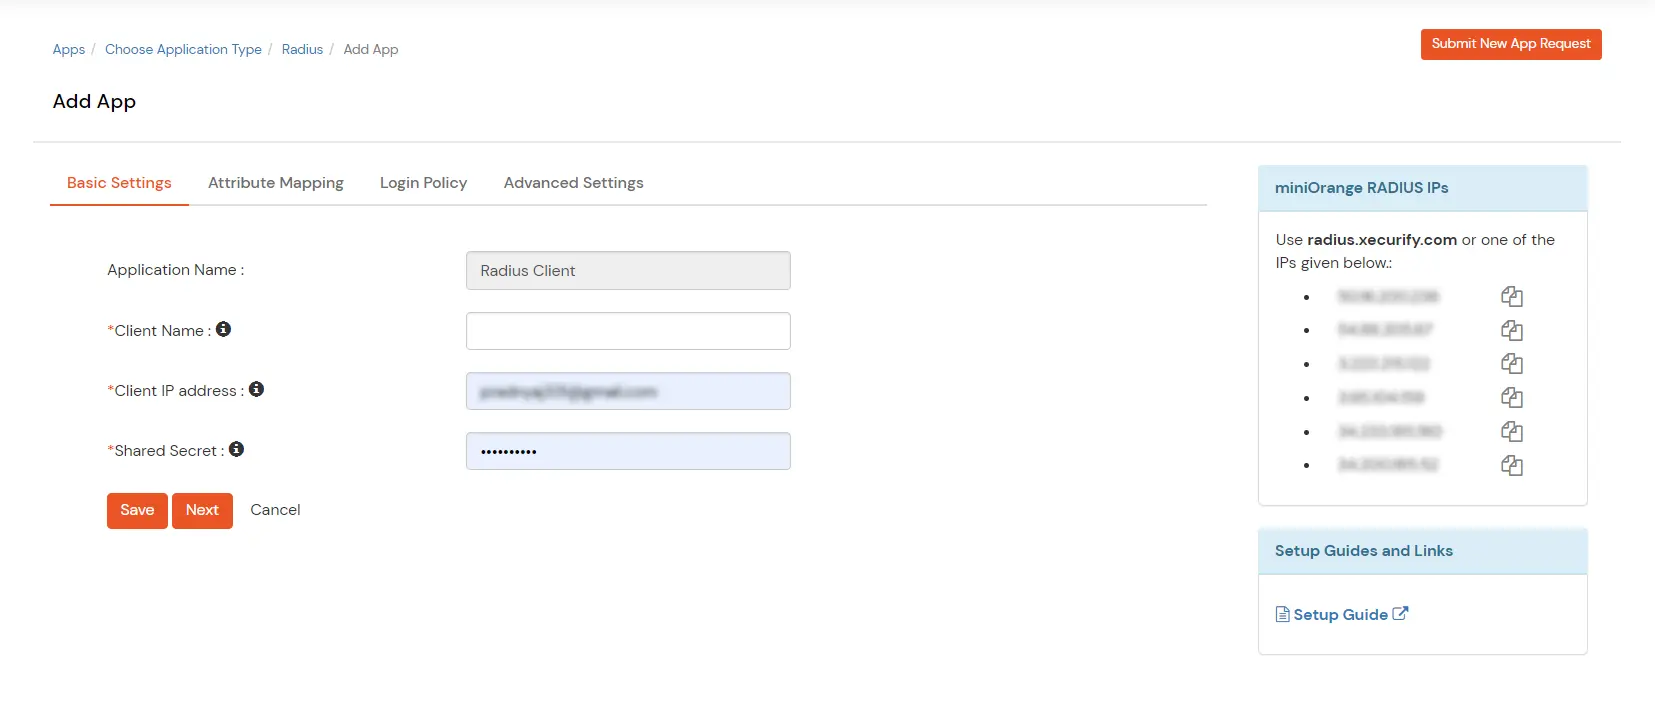
| 表示名 | 参照用の名前。 |
| クライアントIP | RADIUS認証要求を送信するVPNサーバーのIPアドレス。 |
| 共有秘密 | セキュリティキー。例:"共有秘密(これを保管してください。VPN サーバーでも同じ設定を行う必要があります) |
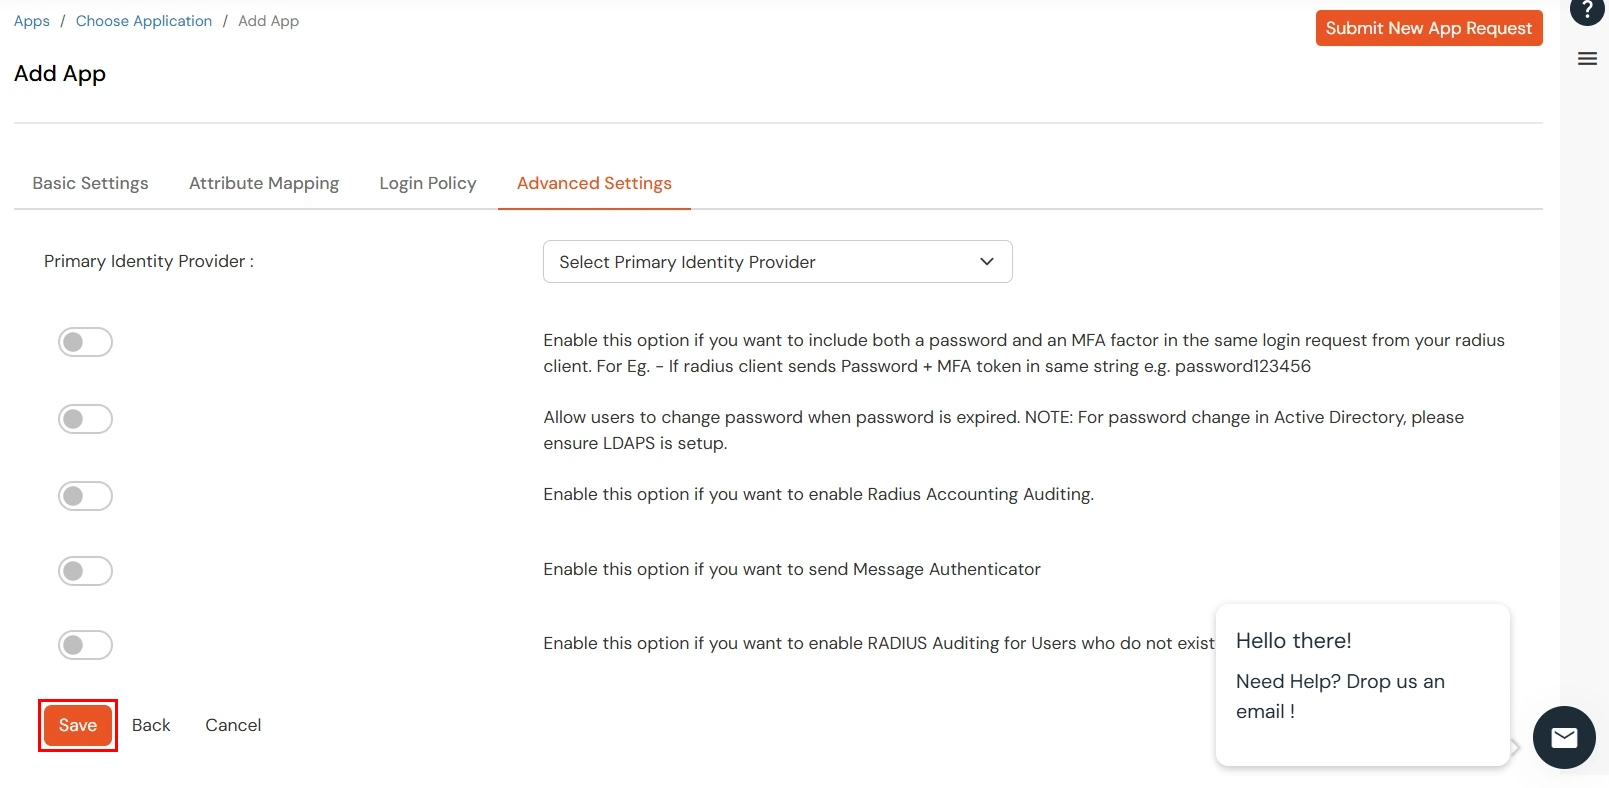
| プライマリ ID プロバイダー | アプリケーションのデフォルトのIDソースをドロップダウンメニューから選択してください。選択しない場合、ユーザーはデフォルトのログイン画面が表示され、独自のIDプロバイダーを選択できます。[この場合はminiOrangeを選択してください。] |
| RADIUSクライアントからのログイン要求にパスワードとMFA要素を含める | パスワードとOTPを同じリクエストで受け取るクライアントの場合は、このオプションをオンにしてください。それ以外の場合は、オフのままにしてください。 |
| パスワードの有効期限が切れた場合、ユーザーがパスワードを変更できるようにする。 | パスワードの有効期限が切れたユーザーに対してパスワード変更フローを有効にします。Active Directory の場合は、 LDAPS 安全な接続のために設定されています。 |
| RADIUSアカウンティングイベントをログに記録する | 有効にすると、セッションの開始、停止、使用状況の詳細など、RADIUSアカウンティングイベントをログに記録し、監査およびレポート作成に利用します。 |
| 無効なユーザー/存在しないアカウントに対するRADIUS監査を有効にする | 監査およびセキュリティ分析のために、未知のユーザーまたは存在しないユーザーからの認証試行をログに記録します。 |
| メッセージ送信認証 | メッセージ認証属性を送信することで、RADIUSメッセージに整合性チェックが含まれ、なりすましや改ざんが困難になります。 |
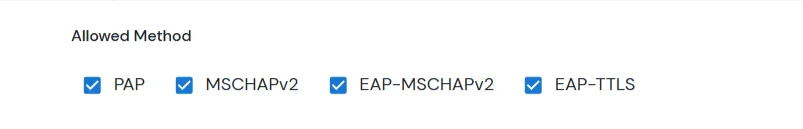
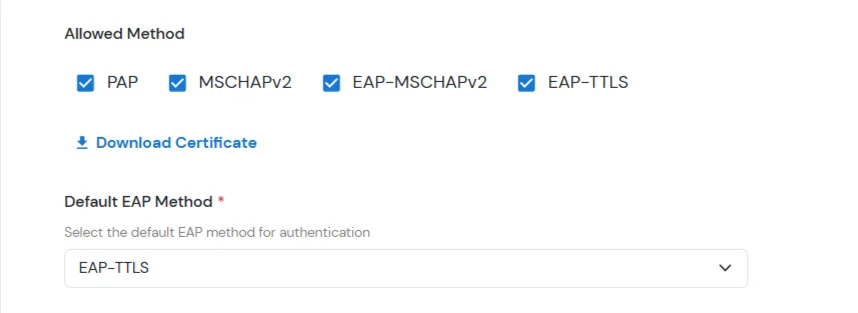
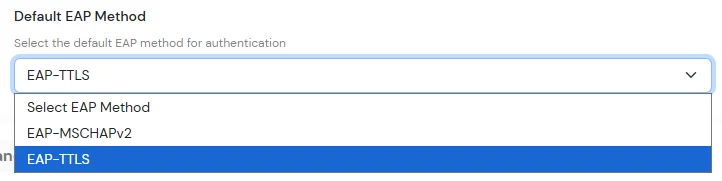
アプリケーションがEAPベースの認証をサポートしている場合は、同じタブで以下の手順を実行してください。