こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

SIEM管理


概要

miniOrangeのSIEM統合モジュールを使用すると、 miniOrangeのIDプラットフォームから、ID、認証、管理者アクション、アクセスパターンイベントデータ(ログイン、ログアウト、MFA、セッション、ポリシー違反など)を、選択したSIEM( Wazuh、Splunk、Sumo Logic、またはカスタムツールなど)にシームレスに転送できます。

これにより、セキュリティチームはSSOと IAM より広範なインフラストラクチャログを備えたイベント 統合脅威検出、監視、コンプライアンス.

ユースケース/メリット

  • 脅威の検出と相関

    認証、管理、アクセス パターン イベントをネットワーク ログまたはエンドポイント ログと関連付けて、ブルート フォース攻撃、権限昇格、内部脅威などの異常を検出します。

  • インシデント対応とフォレンジック

    ユーザー認証から管理者構成の変更まで、インシデントをエンドツーエンドで追跡し、根本原因の分析を迅速化します。

  • コンプライアンスと監査

    監査と規制コンプライアンスをサポートするために、ID、管理、アクセス イベントの統合された改ざん防止監査証跡を維持します。

  • アラートとリアルタイム監視

    繰り返しのログイン失敗、リスクの高い管理者のアクション、または異常なアクセス動作に対して、SIEM でルールベースのアラートを有効にします。

  • 運用の可視化

    環境全体のユーザー アクセスの傾向、認証の健全性、管理操作、プラットフォーム アクティビティに関する分析情報を取得します。
サンプルワークフロー

  • ユーザーは SSO (SAML / OIDC) 経由でログインを試みます。
  • miniOrange は認証と MFA ポリシーを処理します。
  • 関連する アイデンティティ、認証、または管理者アクション イベント (ログインの成功/失敗、ポリシーの変更、構成の更新など) はフォーマットされ、構成された SIEM (HTTP コレクター、syslog、または API 経由) に転送されます。
  • SIEM はこれらを取り込み、正規化し、他のインフラストラクチャ ログと相関させます。
  • アラート、ダッシュボード、インシデント ワークフローは、定義されたセキュリティ ルールに基づいてトリガーされます。

カスタム API SIEM 構成

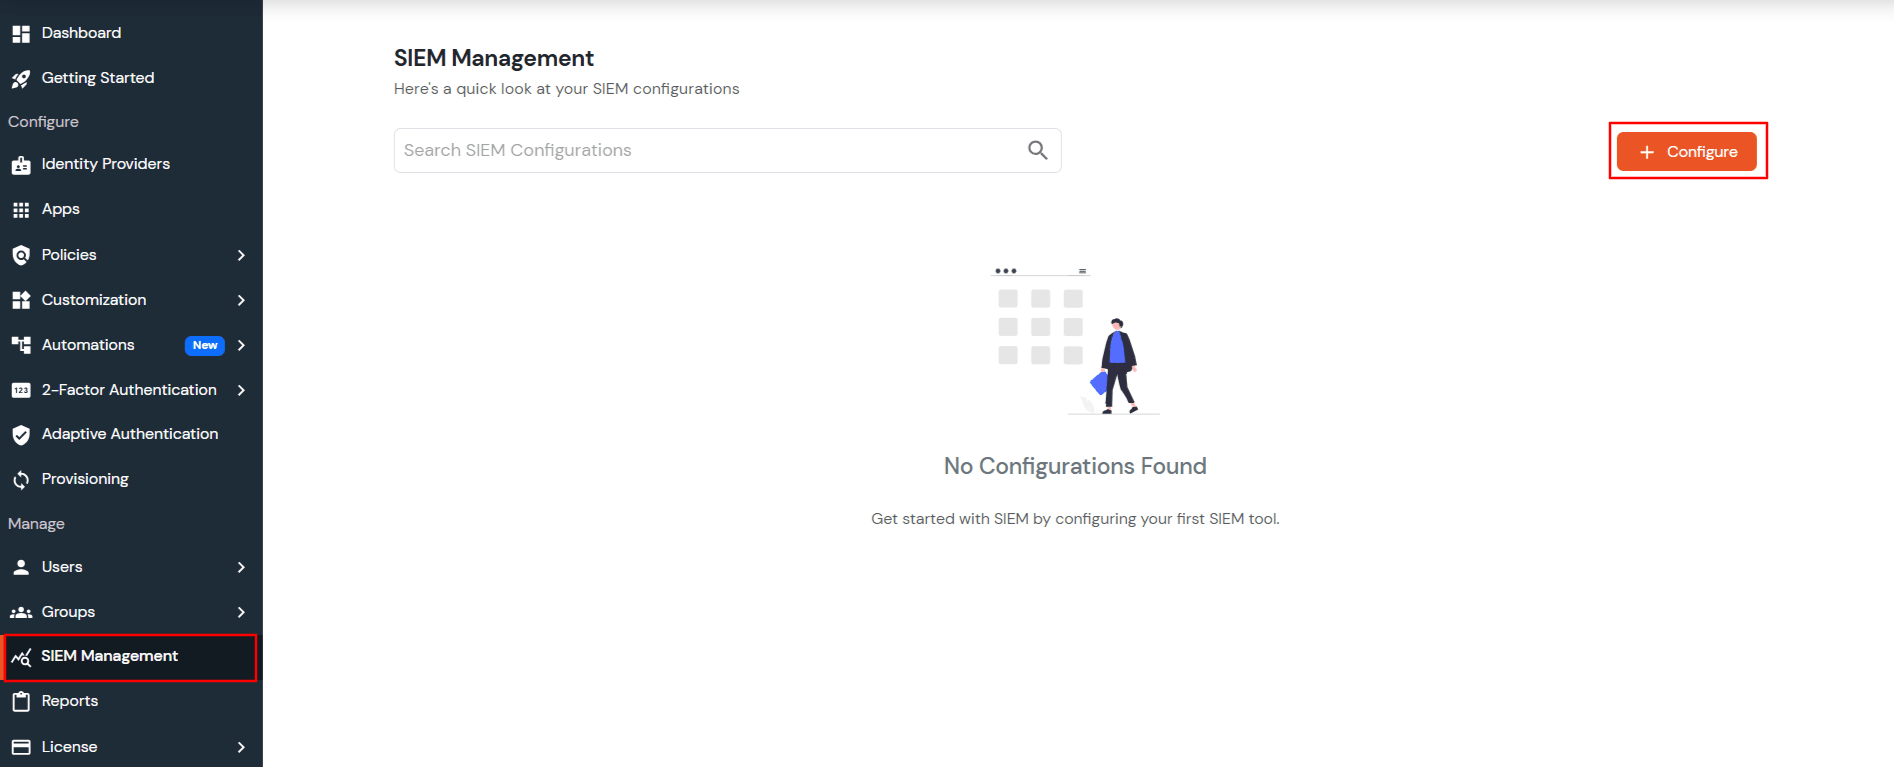
  • 管理ダッシュボードにログインします。 SIEM管理 サイドメニューから。
  • miniOrange 管理者ハンドブック: SIEM 管理

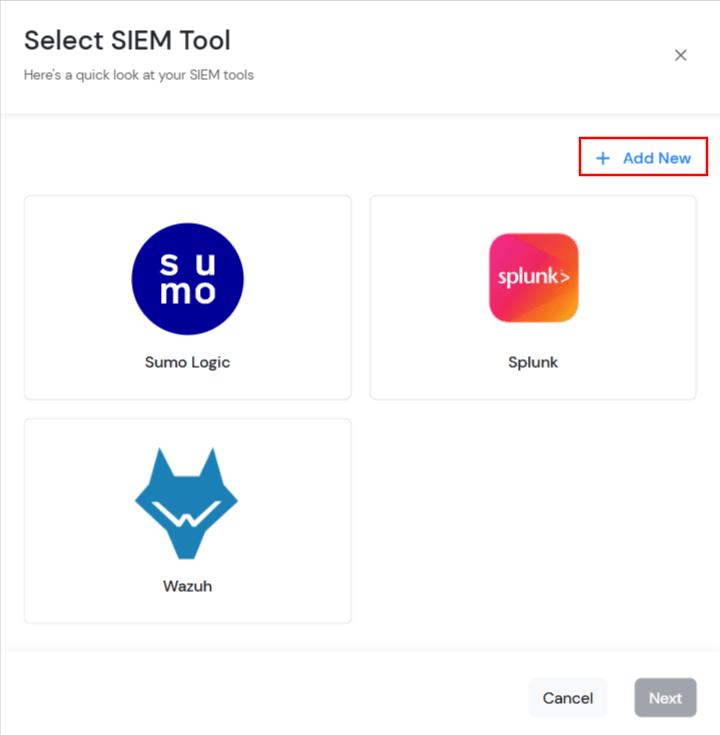
  • ソフトウェアの制限をクリック 構成 をクリックして 新規追加.
  • miniOrange 管理者ハンドブック: SIEM ツールの選択

  • プロトコルの下の API を選択します。
  • 表示名、ツール名を指定し、データ形式 (JSON、SYSLOG など) とエンドポイント URL を選択します。
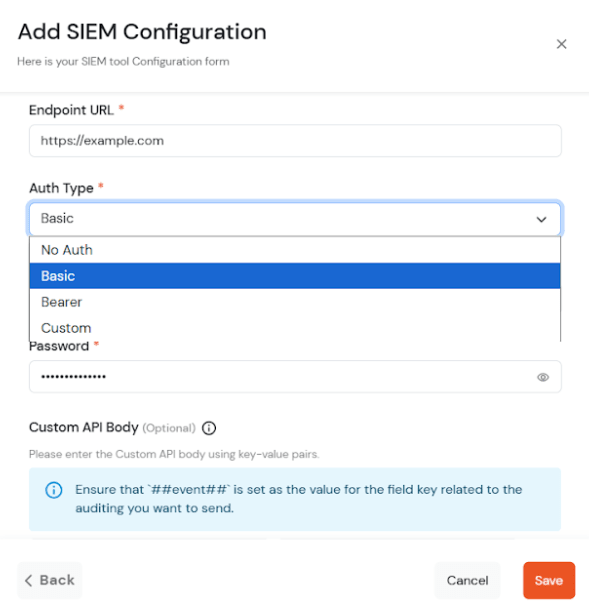
  • ドロップダウンから適切な認証タイプを選択します。
  • miniOrange管理者ハンドブック: SIEMの詳細を追加する

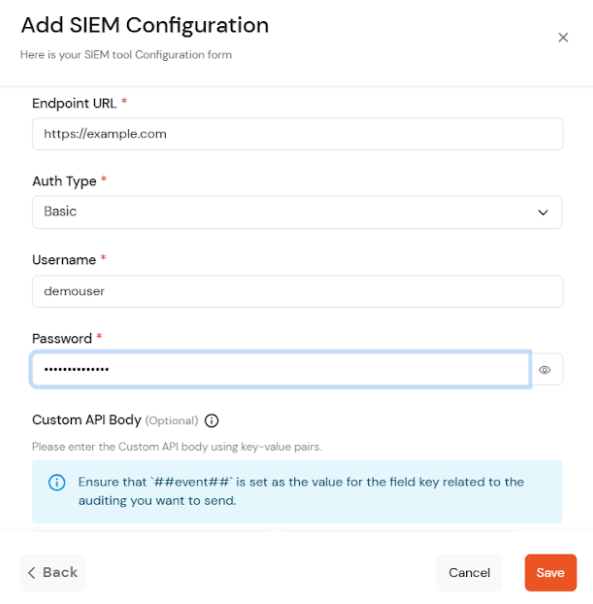
  • 上記で選択した AuthType に基づいて必要なフィールドを入力します。
  • miniOrange 管理者ハンドブック: siem 構成

  • (オプション) カスタム API 本文を介して、イベント ログとともに送信される追加のフィールドを構成することもできます。

    [カスタム API 本体を構成する場合、##event## はどのキーに対しても必須の値フィールドになります]
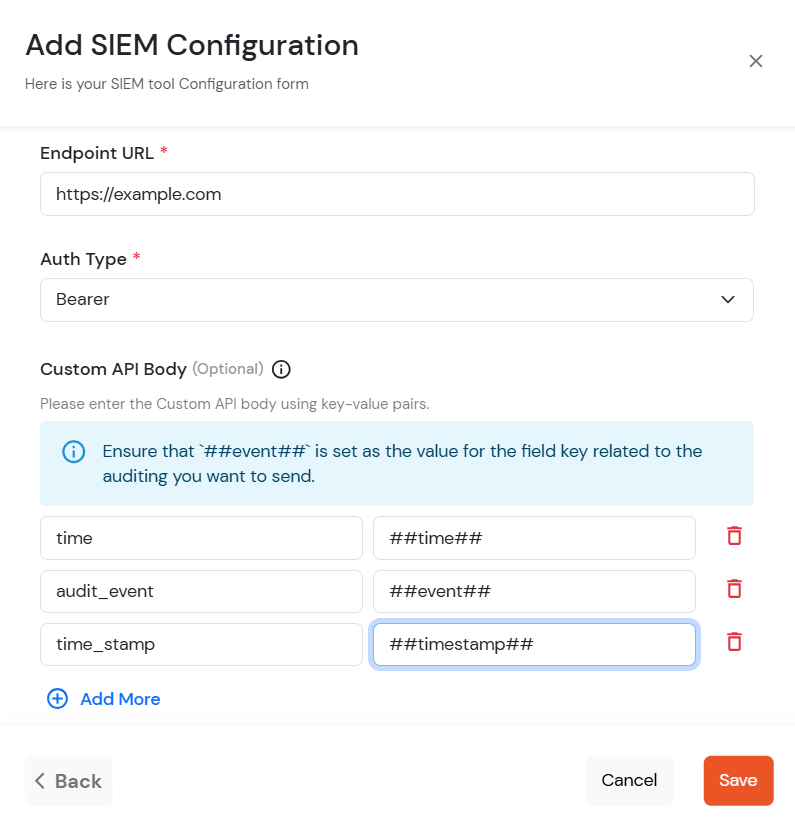
  • miniOrange 管理者ハンドブック: siem エンドポイント

  • ソフトウェアの制限をクリック Save.
  • SIEM をアクティブ化して、API SIEM ツールで監査の受信を開始します。

カスタム TCP SIEM 構成

  • miniOrange 管理ダッシュボードにログインします。
  • 選択 SIEM管理 サイドメニューから。
  • miniOrange 管理者ハンドブック: SIEM 管理

  • ソフトウェアの制限をクリック 構成 をクリックして 新規追加.
  • miniOrange 管理者ハンドブック: SIEM ツールの選択

  • プロトコルでTCPを選択します。
  • 表示名、ツール名を指定し、データ形式 (JSON、SYSLOG など) を選択します。

    プロトコルが TCP の場合、TCP ポートと TCP ホストは必須フィールドです。
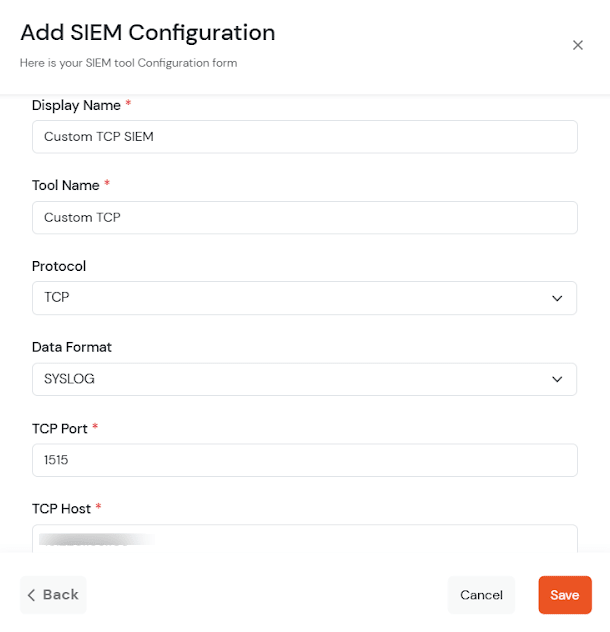
  • miniOrange 管理者ハンドブック: add-siem-configuration

  • ソフトウェアの制限をクリック Save.
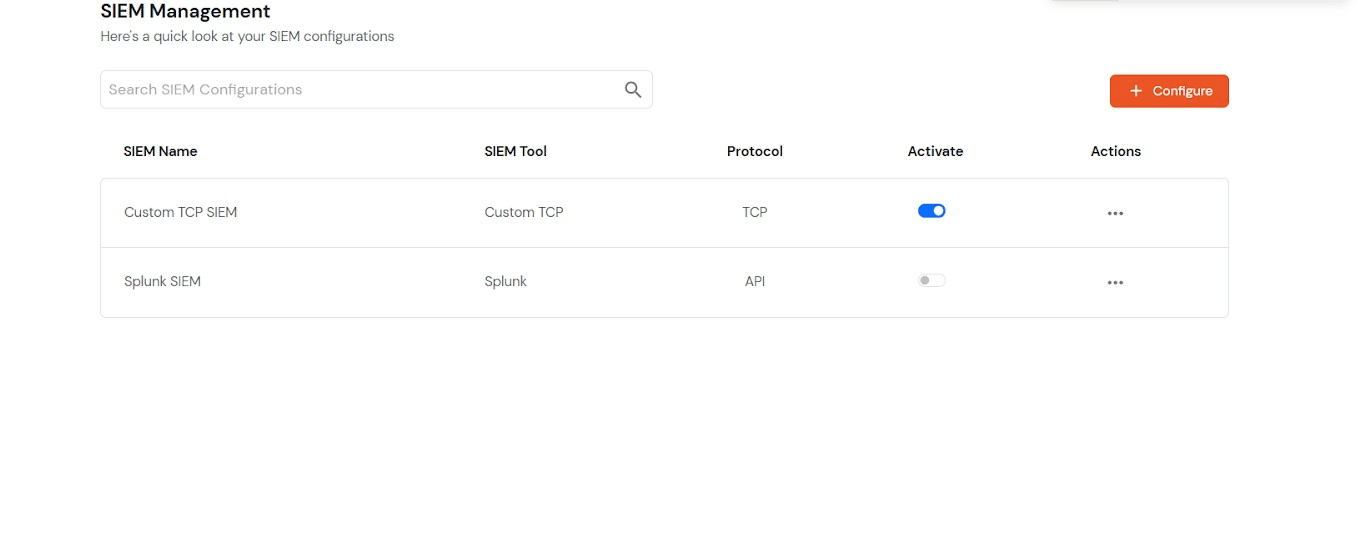
  • SIEM をアクティブ化して、TCP SIEM ツールで監査の受信を開始します。
  • miniOrange 管理者ハンドブック: siem-management-list

    注意:

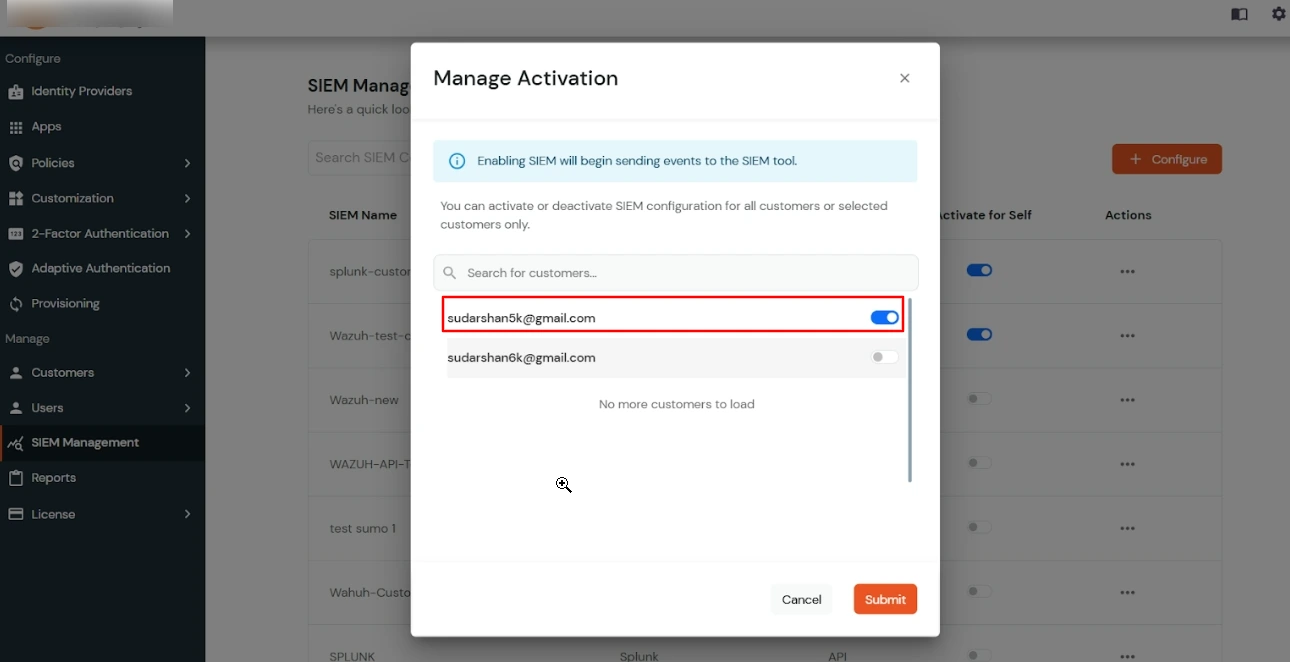
    スーパー管理者は、アクティベーション管理オプションを使用して、顧客に対してSIEMツールをアクティベートすることもできます。管理者は、すべての顧客に対してSIEMツールをアクティベートするか、 すべての顧客に対して有効化 オプションを使用するか、3 つのドットをクリックしてアクション メニューで利用できるアクティベーション管理オプションを使用して、個々の顧客に対してアクティベーションを行うこともできます。
    従ってください このガイド 詳細をお知りに。
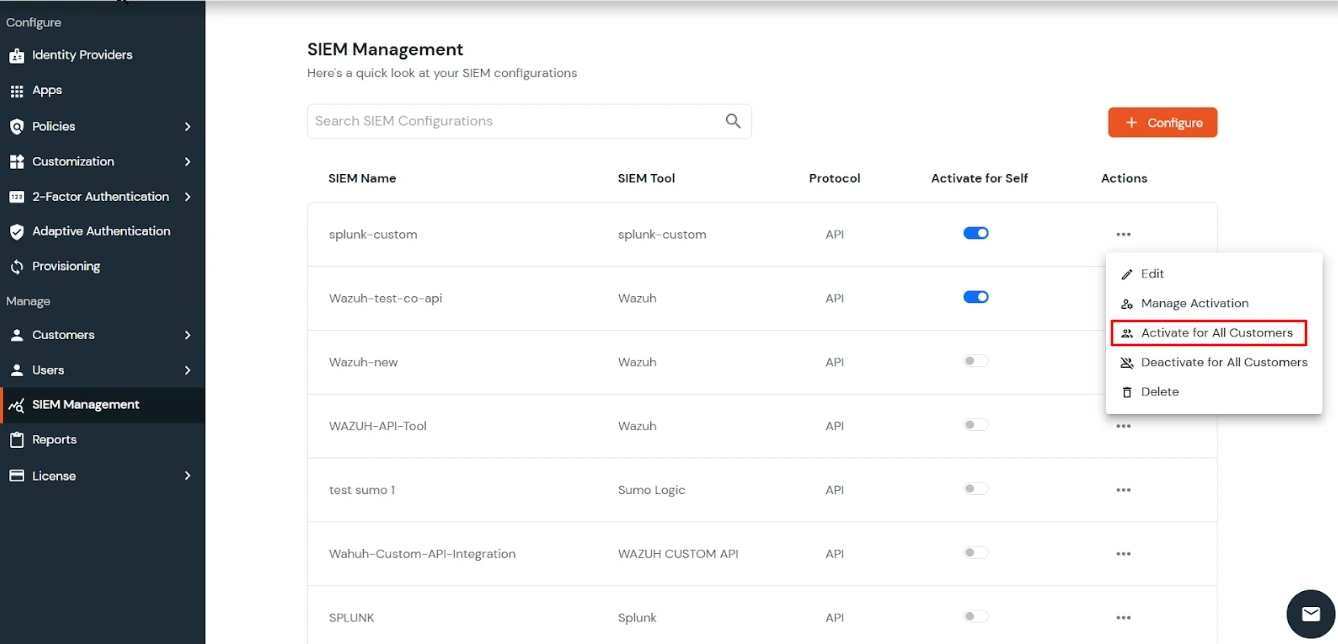


  • すべての顧客に対して有効化を選択 :
    • スーパー管理者は切り替え可能 すべての顧客に対して有効化 1 回の操作ですべてのテナントに対して SIEM ツールを有効にします。
    すべての顧客に対して有効化を選択

  • アクティベーションの管理を選択します:
    • スーパー管理者は アクティベーションの管理 個々の顧客アカウントに対して SIEM ツールを選択的に有効にします。
    アクティベーションの管理を選択