こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

SAMLアプリを追加する方法


miniOrangeは、管理者とユーザーが安全にログインできるよう、アプリケーションへのシングルサインオン(SSO)をサポートしています。miniOrangeは、 SAML、WS-FED、OAuth、OIDC、JWT、RADIUSなど、アプリケーションで使用できるさまざまなプロトコルをサポートしています。シングルサインオンを使用することで、ユーザーは1組の認証情報で複数のアプリケーションにログインできます。これにより、フィッシング攻撃の機会が減り、セキュリティが向上するとともに、アプリケーションへのアクセスも改善されます。

セキュリティアサーションマークアップランゲージ (SAML) は、安全な Web ドメインがユーザー認証および承認データを交換できるようにする XML 標準です。SA​​ML を使用すると、オンラインサービスプロバイダー (SP) は別のオンライン ID プロバイダーに接続して、安全なコンテンツにアクセスしようとしているユーザーを認証できます。miniOrange は、AWS、WordPress、Atlassian、Dropbox Enterprise、moodle、SAP、Zoho、zendesk など、SAML プロトコルをサポートするアプリケーションに対してシングルサインオン (SSO) を実行するソリューションを提供します。miniOrange で SAML アプリケーションの SSO 設定を構成する手順は次のとおりです。
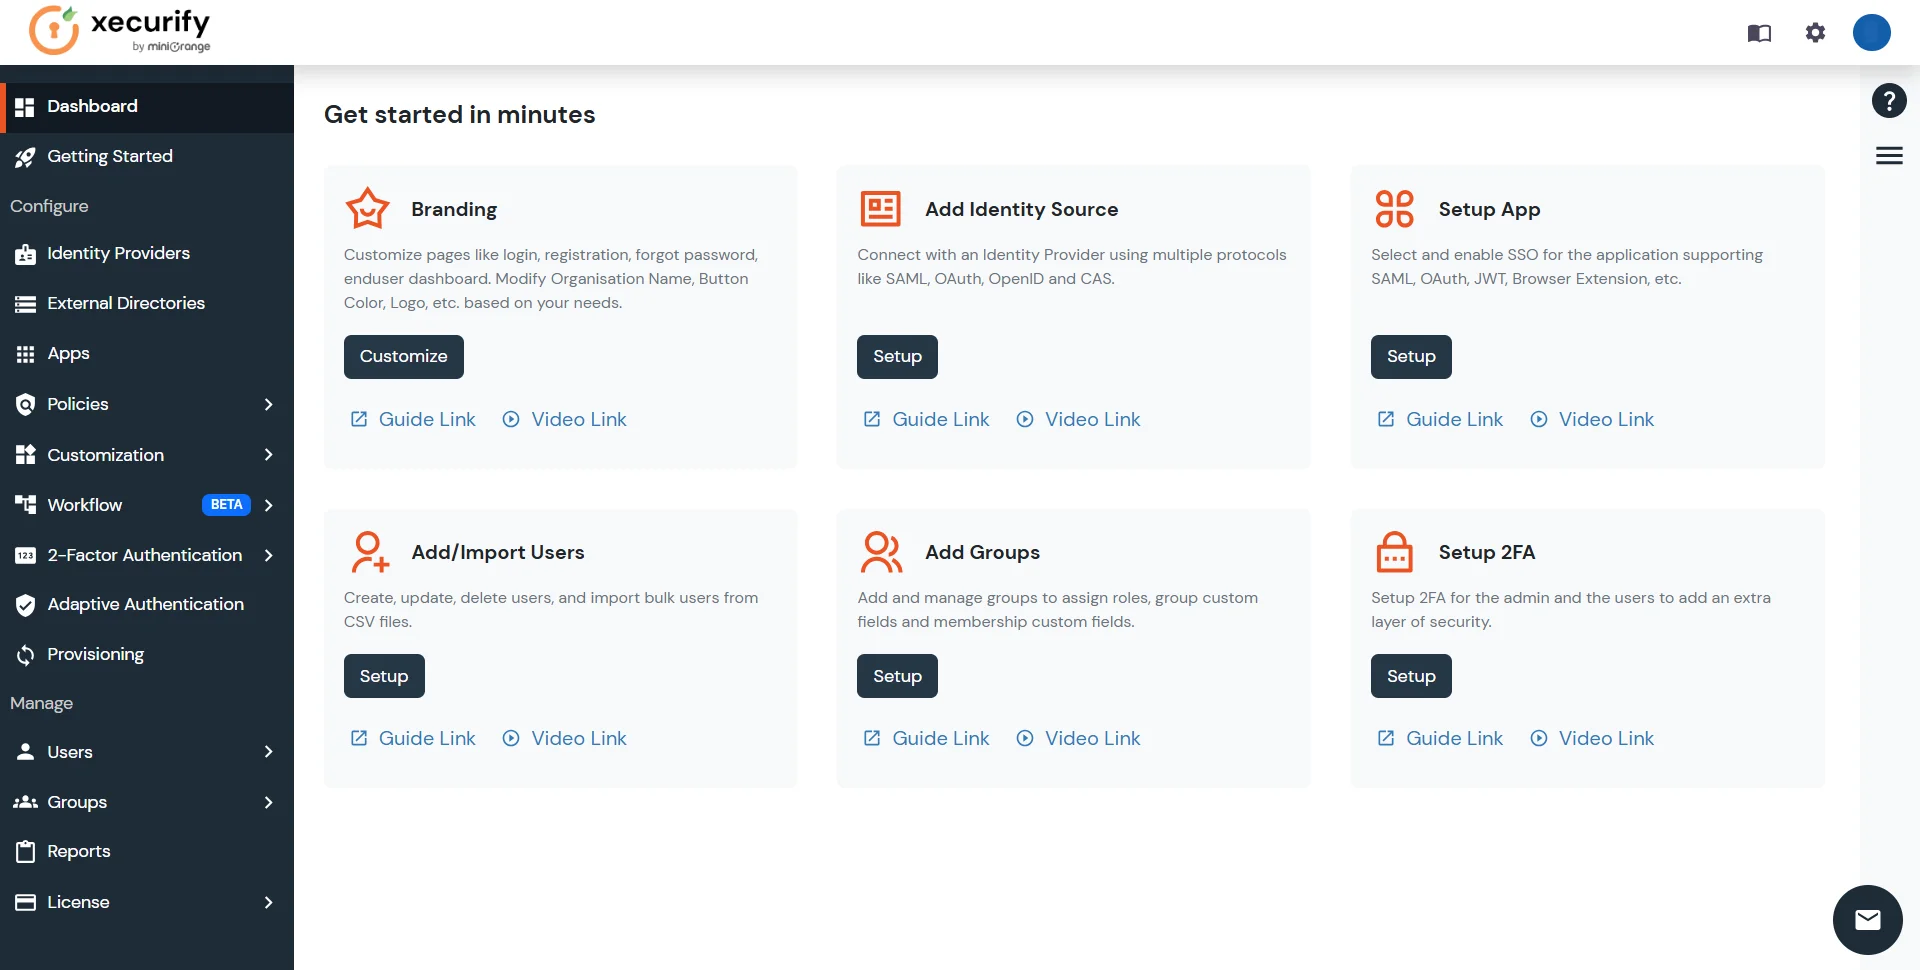
SAML アプリのシングル サインオン (SSO) 設定を構成します。


  • miniOrange 管理コンソールにログインします。
  • miniOrange Identity Platform パートナー ポータル ハンドブック: ダッシュボード アプリケーション

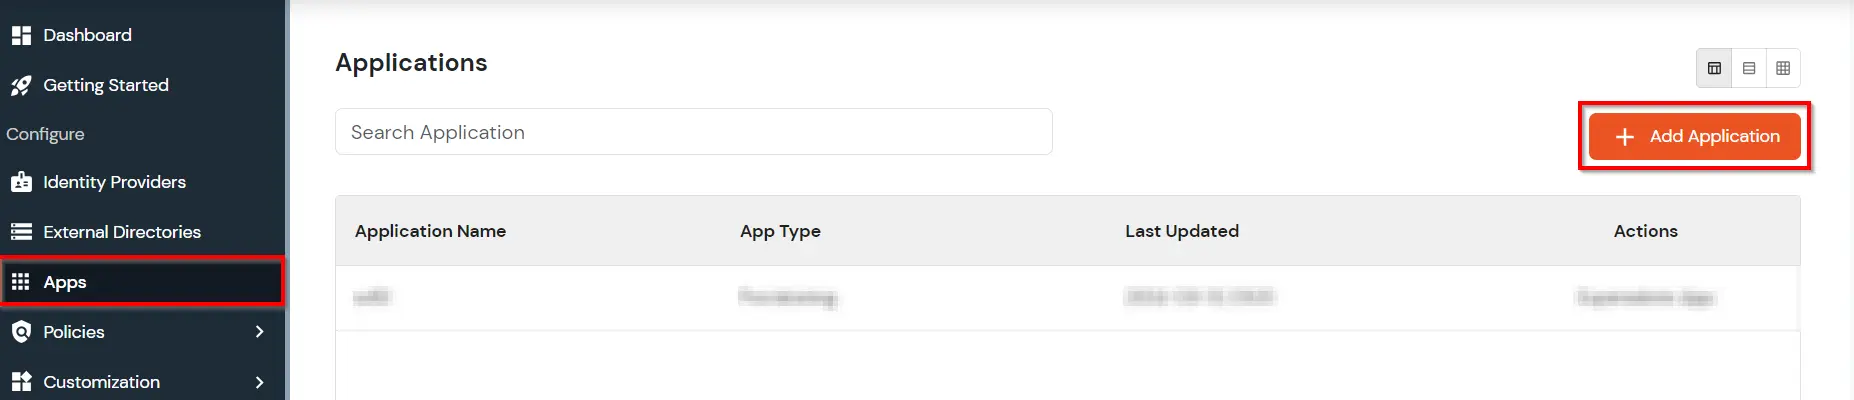
  • ソフトウェアの制限をクリック アプリ設定されているすべてのアプリケーションのリストと、それらを変更するためのオプションが表示されます。 アプリケーションを追加.
  • miniOrange Identity Platform パートナー ポータル ハンドブック: アプリケーションの追加

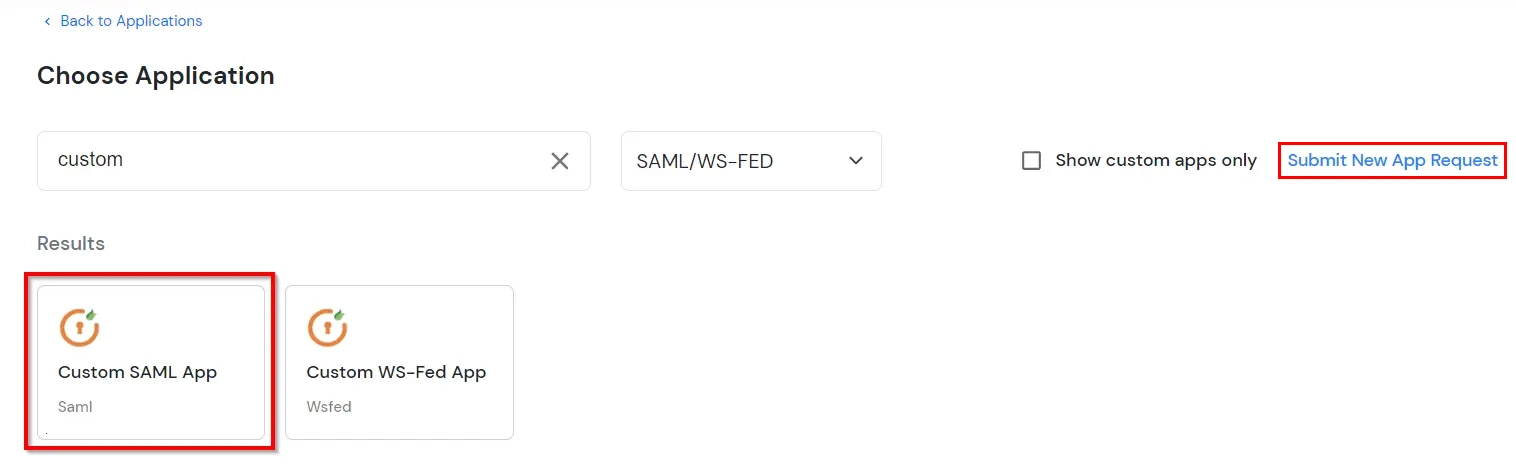
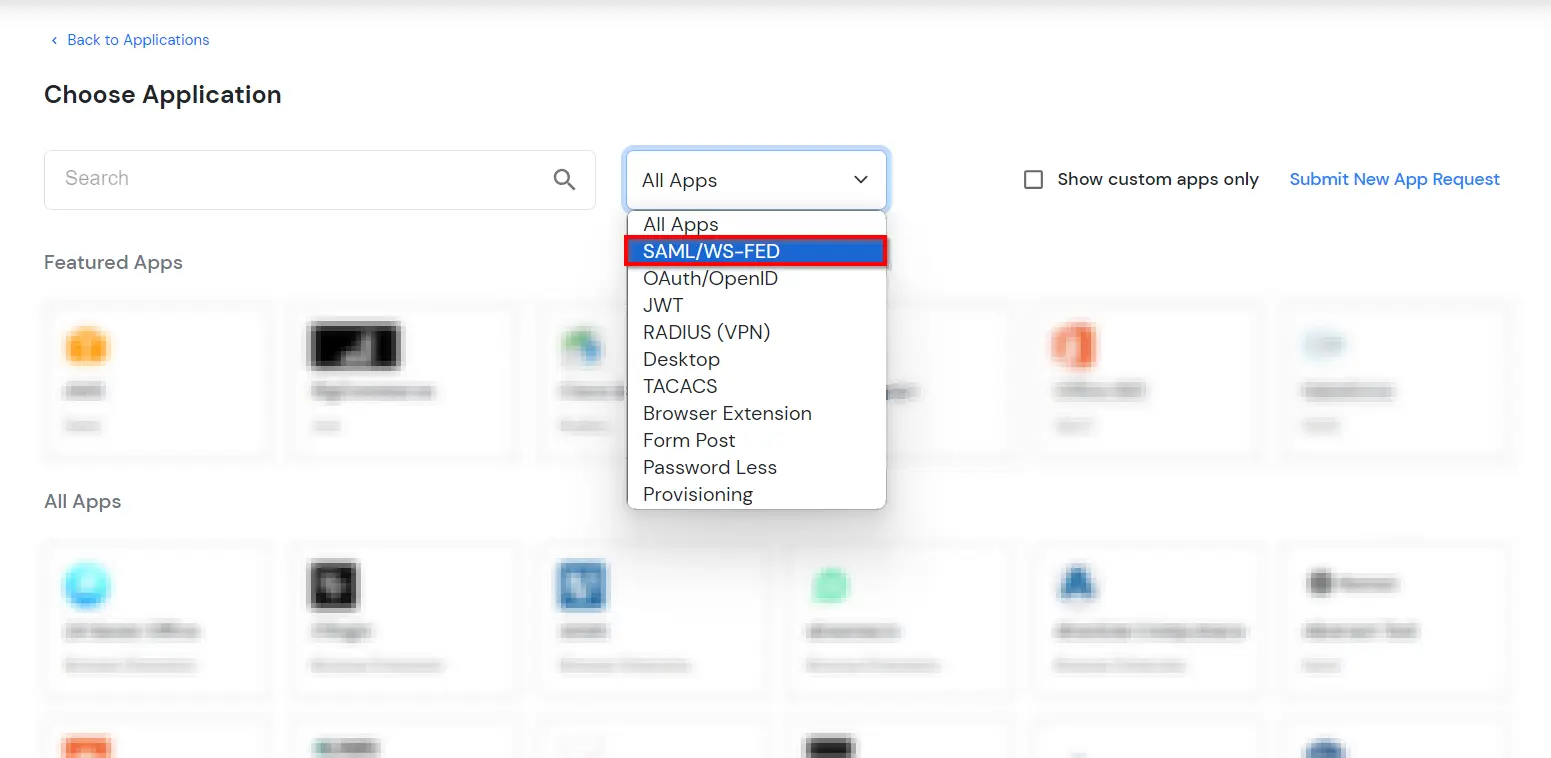
  • アプリケーションの選択で、 SAML/WS-FED 全てのアプリ ドロップダウン。
  • miniOrange Identity Platform パートナーポータル ハンドブック: SAML アプリケーションの選択

  • アプリケーションが見つからない場合は、次のステップでリストからアプリケーションを検索します。 検索する カスタム アプリの設定は カスタムSAMLアプリ。 をクリックしてください 新しいアプリリクエストを送信する 新しい SSO アプリケーション リクエストを送信する場合。
  • miniOrange Identity Platform パートナー ポータル ハンドブック: カスタム アプリケーションの検索

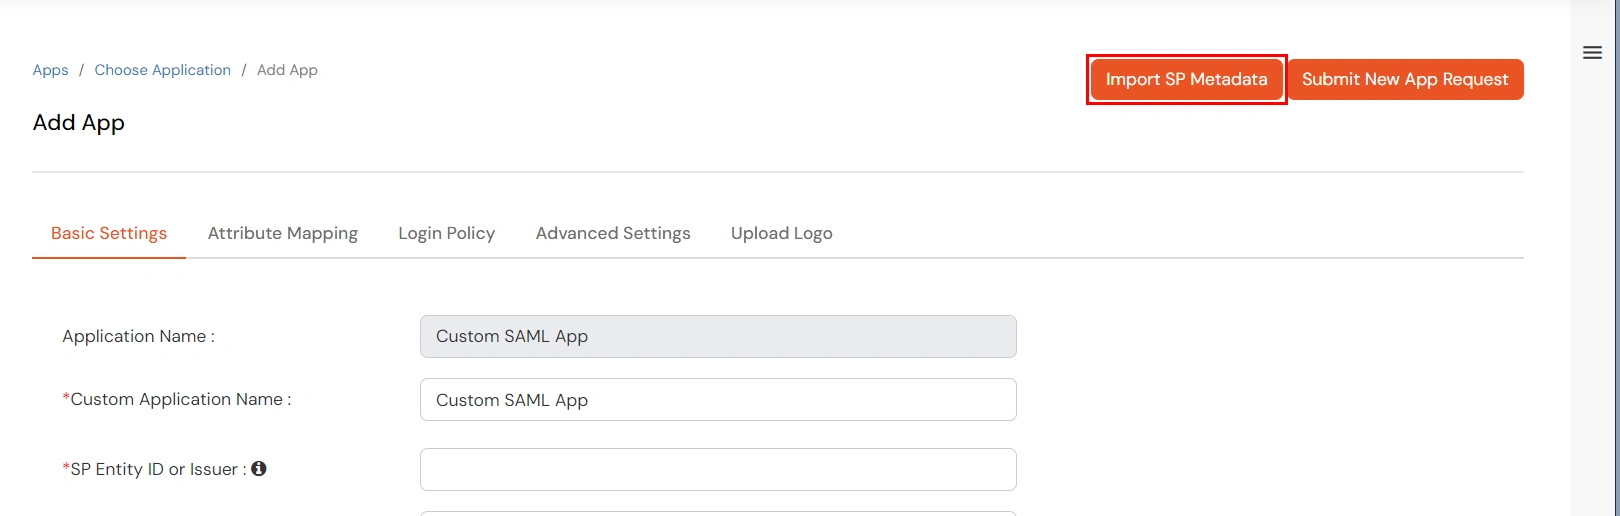
  • 下 基本設定 タブ、追加 SP アイデンティティ ID (NAIST) と ACSのURL (必須)追加することもできます 対象者 URL (NAIST) と シングル ログアウト URL 可能な場合は。
  • miniOrange Identity Platform パートナーポータルハンドブック: 基本設定

  • 以下は、各フィールドの説明です。 基本設定 セクションの意味。
    • SP エンティティ ID または発行者 SP から受信した SAML リクエストに対してアプリを識別するために使用されます。SP エンティティ ID または発行者は、URL または文字列形式のいずれかになります。
    • ACSのURL or アサーション コンシューマ サービス URL 認証後にSAMLアサーションを送信する場所を定義します。 ACSのURL 形式は次のようになります: https://www.domain-name.com/a/[domain_name]/acs.
    • オーディエンスURL、 名前が示す通り、SAMLアサーションの有効な対象を指定します。通常は以下と同じです。 SPエンティティID。 場合 対象者 URL SPで別途指定しない場合は空白のままにしてください。
    • シングル ログアウト URL - ログアウト要求を消費し、アプリケーションからシングル ログアウトした後にユーザーをリダイレクトする URL。
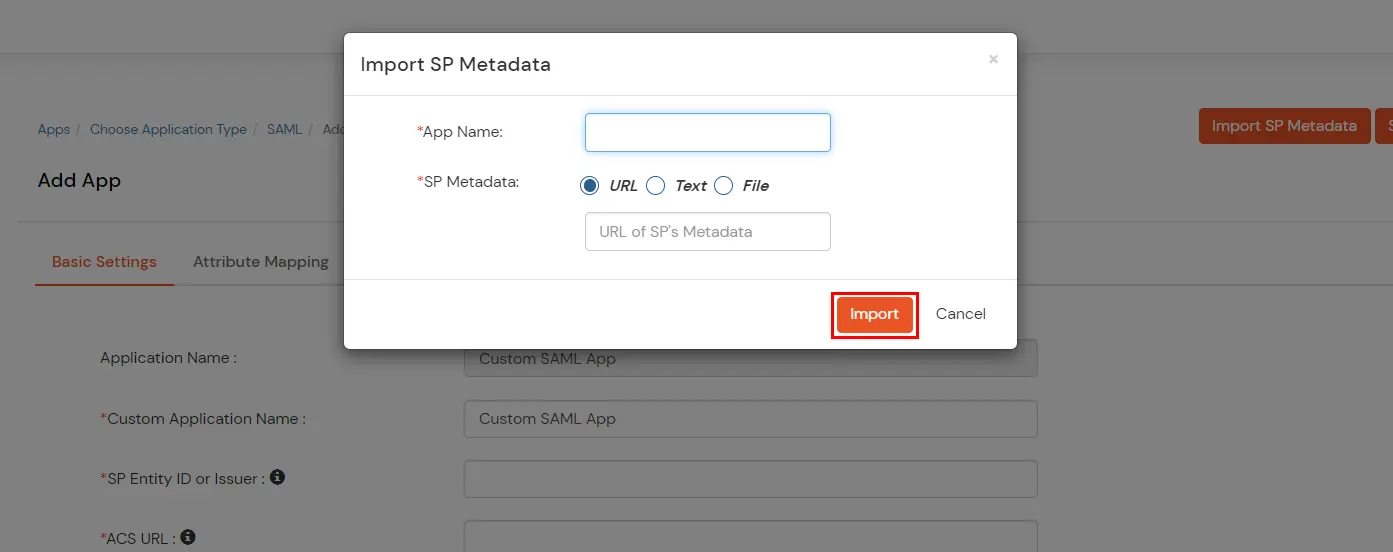
  • をクリックして、SPメタデータのみをインポートして構成することもできます。 SPメタデータのインポート
  • miniOrange Identity Platform パートナー ポータル ハンドブック: SP メタデータのインポート

  • 入力する アプリ名 お好みに応じてクリックしてください File メタデータ ファイルがある場合はその情報、アプリケーションのメタデータ URL がある場合はその URL です。アプリケーションから両方の情報を取得できます。
  • miniOrange Identity Platform パートナーポータルハンドブック: インポート

    URLサービスプロバイダーからメタデータ情報のURLを取得し、提供された入力フィールドに直接このURLを追加することができます。
    テキスト選択したとき テキスト オプションでは、すべての属性を手動で入力する必要があります
    Fileファイル オプションを選択すると、すべての情報を含む XML ファイルを直接アップロードできます。
  • 適切なオプションを選択したら、 インポート.
  • 詳しくはこちら 次へ、 へ行くこと 属性マッピング ページ。ここで、アプリに送信する属性を追加および構成できます。
  • miniOrange Identity Platform パートナー ポータル ハンドブック: 属性の追加

  • 各フィールドの説明は次のとおりです。 属性マッピング セクションの意味:
    • 名前ID SAMLアサーションのサブジェクト要素でSPが期待するものを定義します。通常、NameIDは電子メールアドレスのユーザー名です。
    • 名前IDの形式 主題要素の内容の形式を定義します。 名前IDたとえば、電子メールアドレスのNameIDフォーマットは、NameIDが電子メールアドレスの形式、具体的には「addr-spec」であることを定義します。addr-specはlocal-part@domainの形式で、その前にフレーズ(共通名など)はなく、その後にコメント(括弧で囲まれたテキスト)はなく、「<」と「>」で囲まれていません。 名前IDの形式 SP によって外部的に指定されていない場合は、未指定のままにします。
    • 複数値属性オプションを有効にする:
      • このオプションを有効にすると、カンマ(,)とセミコロン(;)の両方が区切り文字として扱われます。これらの文字を含む属性は自動的に分割され、 多値属性 それぞれの位置に基づいて。
      • この機能により、複数の値を持つ属性が 構造化されたフォーマット 単一の連結された文字列としてではなく。
      • 具体的な例を挙げますと、以下の通りです。 このオプションを有効にすると、属性は次のようなリストとして表示されます。 ロール = ['管理者', '編集者', '閲覧者'] 次のような単一の文字列の代わりに 役割 = "管理者;編集者;閲覧者".
      • このオプションを無効にすると、カンマ (,) とセミコロン (;) で連結された単一の文字列として保存された属性は、構造化されたリストではなく、保存されている方法で処理されます。
      • この場合、カンマ (,) とセミコロン (;) は区切り文字として扱われないため、値は 1 つの文字列に結合されたままになります。
      • また、ご購読はいつでも停止することが可能です 属性を追加 SAML アサーションで SP に送信されます。属性には、名、姓、フルネーム、ユーザー名、電子メール、カスタム プロファイル属性、ユーザー グループなどのユーザーのプロファイル属性が含まれます。
  • In ログインポリシーでは、次の設定を行うことができます。
  • miniOrange Identity Platform パートナー ポータル ハンドブック: ログイン ポリシーの編集

  • ドロップダウンリストから グループ名 ドロップダウンから、このアプリを使用して SAML SSO にアクセスできるグループを選択します。
  • カスタム アプリのポリシー名を指定します。 ポリシー名。
  • まず ログイン方法の種類 パスワード、モバイルなどの認証用。
  • 有効にする 2要素/適応型 必要に応じて認証用に。 こちらをクリックしてください アプリケーションの 2FA/MFA を構成するための詳細なドキュメントについては、こちらをご覧ください。
  • ソフトウェアの制限をクリック Save アプリのポリシー (シングル サインオン) を追加するボタン。
  • In 詳細設定以下の設定を構成できます -
  • miniOrange Identity Platform パートナー ポータル ハンドブック: 詳細設定の編集

    リレー状態 アプリケーションにサインインした後にユーザーをリダイレクトする URL を入力します。
    リレー状態を上書きする これを有効にすると、SPのデフォルトのリレー状態が上書きされます。
    エンドユーザーダッシュボードに表示 エンドユーザーダッシュボードですべてのユーザーにアプリを表示したくない場合は、これを無効にします。
    署名済みリクエスト SP から IdP に送信されたリクエストに署名するには、これを有効にします。X509 証明書を提供するか、証明書をアップロードします。
    署名アルゴリズム SAML リクエスト/レスポンスの署名に使用するアルゴリズムを選択します。
    アサーションの暗号化 SAML 応答内のアサーションを暗号化し、暗号化用のアルゴリズムと証明書を提供する場合は、これを選択します。
    SAML認証の有効期間 認証が有効とみなされ、ユーザーが SSO を実行できるようになるまでの時間。この時間が経過すると、ユーザーは再度サインインする必要があります。
    名前の形式を追加 これを有効にすると、SP に基づいてカスタム名形式を選択できます。
    名前の形式 SP でサポートされている形式を選択します。
    プライマリ ID プロバイダー 認証を実行する ID ソースを選択します。構成されたすべてのソースのリストが表示されます。
    認証を強制する これを有効にすると、アプリケーションへのアクセス要求ごとに認証が強制されます。
    ログアウトレスポンスバインディング ログアウト応答は、SP からのログアウト要求への応答として送信されます。これは、アイデンティティ プロバイダーまたはサービス プロバイダーによって送信される可能性があります。
    IdP が開始したログアウト要求バインディング ログアウト応答は、IdP ダッシュボードからのログアウト要求への応答として送信されます。これは、アイデンティティ プロバイダーまたはサービス プロバイダーによって送信される可能性があります。
    • HTTP リダイレクト - 署名付きのログアウト応答
    • HTTP POST - 署名が埋め込まれたログアウト応答
  • ソフトウェアの制限をクリック Save申請は正常に保存されました。

サービスプロバイダー(SP)の構成


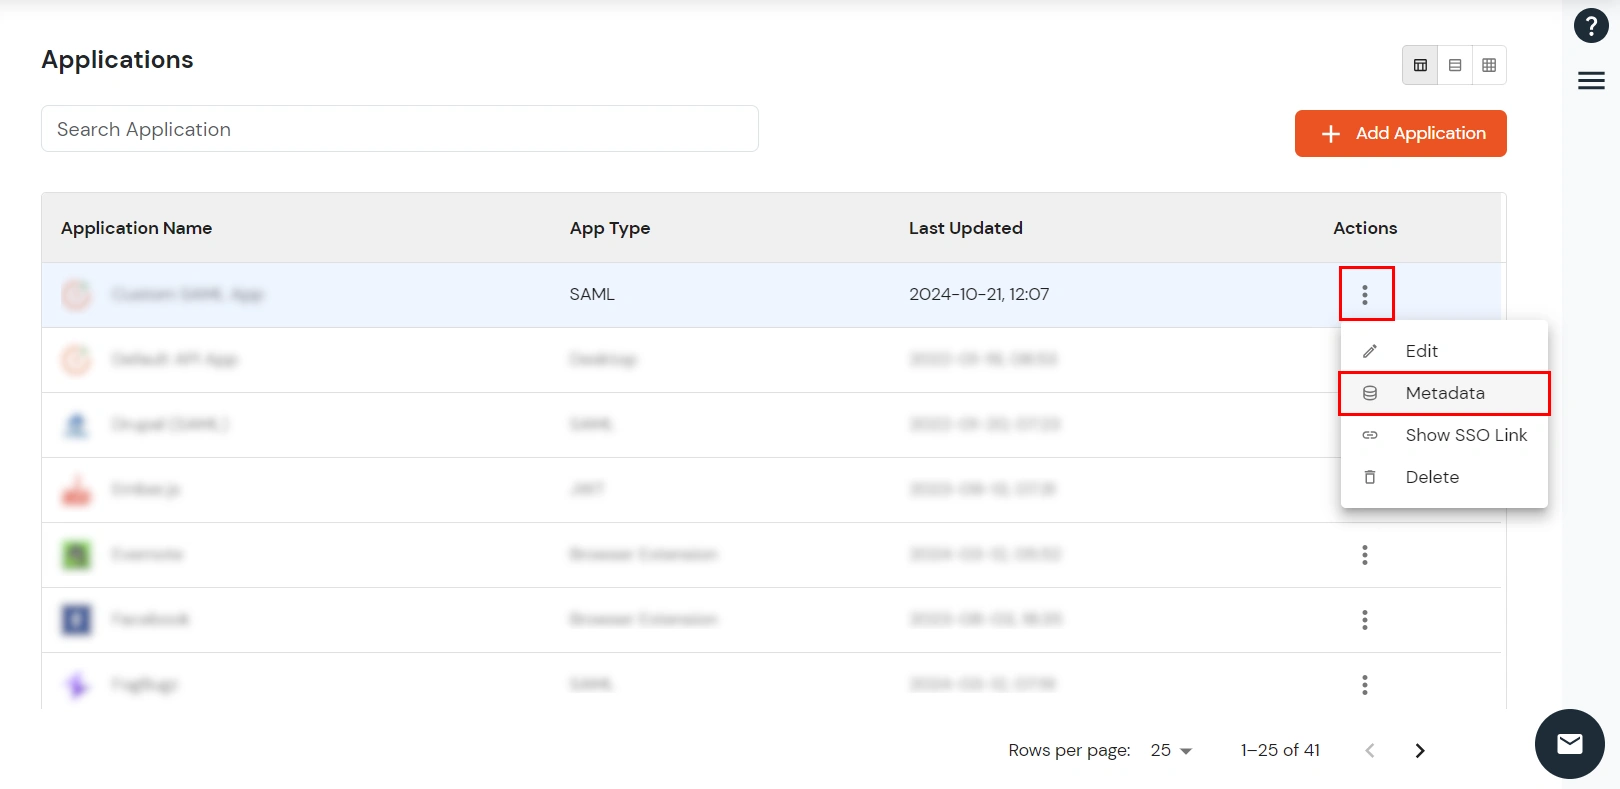
  • 構成されたアプリのリストから、作成したアプリを見つけ、アイコン「 ' >> メタデータ 特定のアプリの前に表示されるオプション。
  • miniOrange Identity Platform パートナー ポータル ハンドブック: メタデータの選択

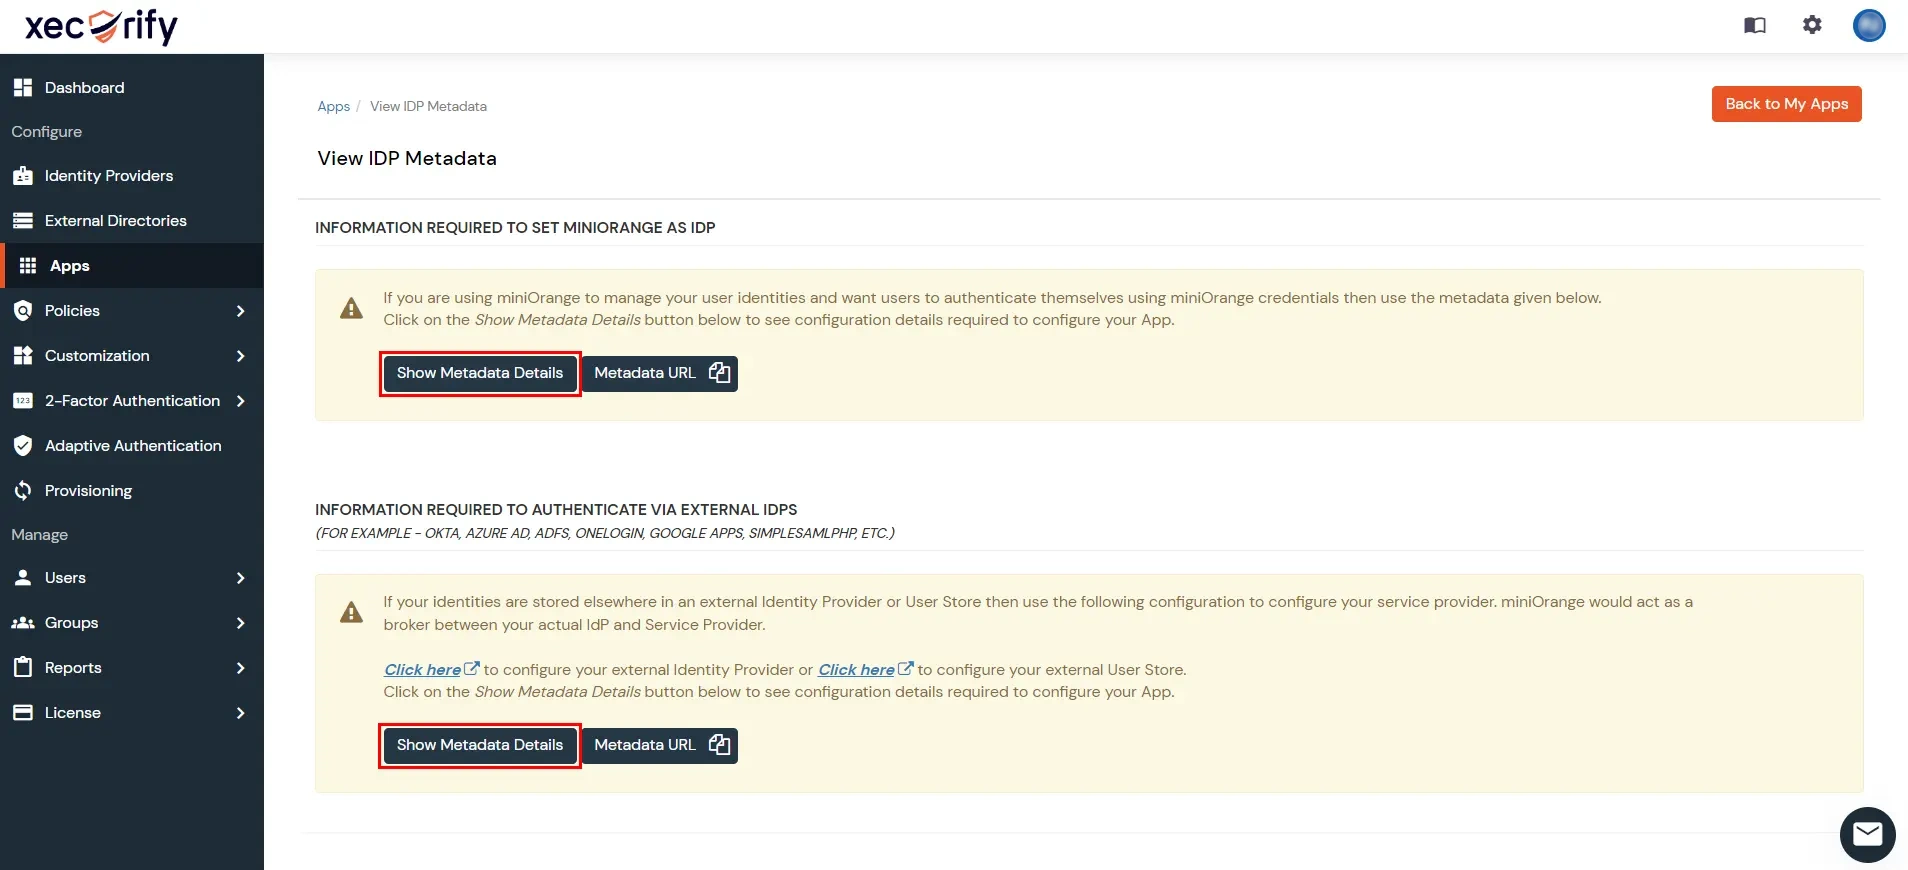
  • [メタデータ] ページで、 をクリックします。 メタデータの詳細を表示 次の 2 つのメタデータ オプションのいずれかを選択します。
  • miniOrange Identity Platform パートナー ポータル ハンドブック: メタデータの詳細を表示

  • 使いたい場合 ユーザーストアとしての miniOrange つまり、ユーザーIDはminiOrangeに保存され、その後「miniOrange を IDP として設定するために必要な情報'.
  • 何らかの方法でユーザーを認証したい場合は、 外部アイデンティティプロバイダ Active Directory、Okta、OneLoginなど、またはその他のカスタムIDPの場合は、「外部 IDPS 経由の認証に必要な情報'.
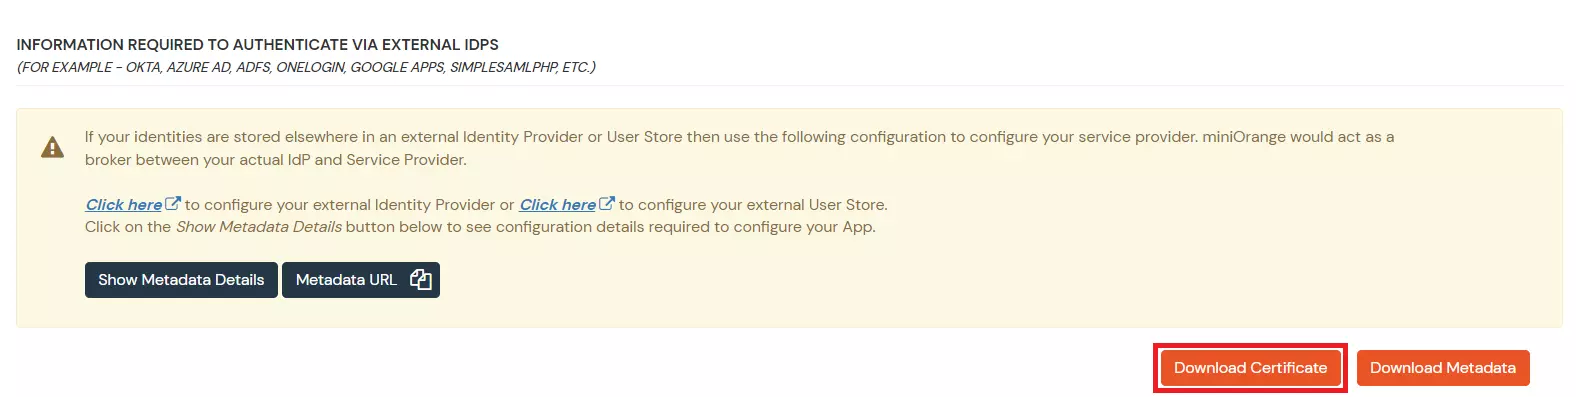
  • miniOrange Identity Platform パートナー ポータル ハンドブック: 証明書のダウンロード