こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×Adobe Captivate Prime は、比較的簡単に学習者(社内または社外)を設定、配信、追跡できる学習管理システムです。ユーザーはこれを使用して、スキルギャップを埋め、ビジネス要件を満たすための学習コースやプログラムを設計できます。システムのインタラクティブ性とゲーミフィケーションに重点を置いて、学習をより魅力的で楽しいものにし、学習目標をより早く達成します。次世代の LMS を使用して、従業員、パートナー、顧客を効果的にトレーニングするために使用されます。学習者に強化された楽しい学習体験を提供します。スキルギャップを減らし、関与度が高く、準拠性が高く、最新の学習者エコシステムを管理します。まったく新しい AI ベースのソーシャルラーニングを活用して、仕事の流れの中で学習を促進し、同僚がお互いから学習できるようにします。
MiniOrange IDP を使用すると、ユーザーは単一の集中型インターフェースを使用してアプリケーションやリソースにアクセスできます。MiniOrange IDP は、SAML、OAuth、OpenID Connect、CAS、Shibboleth、SWA (セキュア Web 認証) など、さまざまな認証標準をサポートしています。Google Apps、Evernote、Moodle、MediaWiki、Office 4000、SharePoint、Dropbox など、365 を超えるアプリケーションをすぐにサポートしており、新しいアプリケーションのサポートも継続的に追加されています。当社の IDP サービスを使用すると、ユーザー エクスペリエンスを損なうことなく、環境のセキュリティを簡単に管理できます。
組織や企業は通常、ユーザーを管理するための独自の ID プロバイダーまたはデータ ソースを持っています。ユーザーまたは従業員が既に ID プロバイダーにログインしている場合は、Adobe Captivate Prime のサービス、リソース、コースにアクセスするために 2 度目にログインする必要はありません。ユーザーが別の資格情報を維持する手間をかけずに、既存のアプリケーションと Adobe Captivate Prime の間をシームレスに移動できるようにするには、シングル サインオン ソリューションが必要です。これにより、管理者はユーザーと従業員にシームレスな学習体験を提供できます。
Adobe Captivate Prime では、SSO 標準のサポートが制限されています。必要な SSO 標準をサポートしていない既存の ID ソースがある場合は、Adobe Captivate Prime に接続できません。また、両方のシステムでユーザーを管理する手間も増えます。(ID ソースと Adobe Captivate Prime)
miniOrange には、あなたにぴったりのソリューションがあります。miniOrange は、幅広い SSO 標準をサポートしています。miniOrange ブローカー サービスを使用して、既存のプロバイダーを Adobe Captivate Prime に接続できます。ユーザーは、既存のプロバイダーから認証して、他の画面や中断なしにシームレスに Adobe Captivate Prime にログインできます。miniOrange では、両方のシステムでユーザーを作成する手間も省けます。miniOrange では、既存のプロバイダーのユーザーを Adobe Captivate Prime に同期できます。
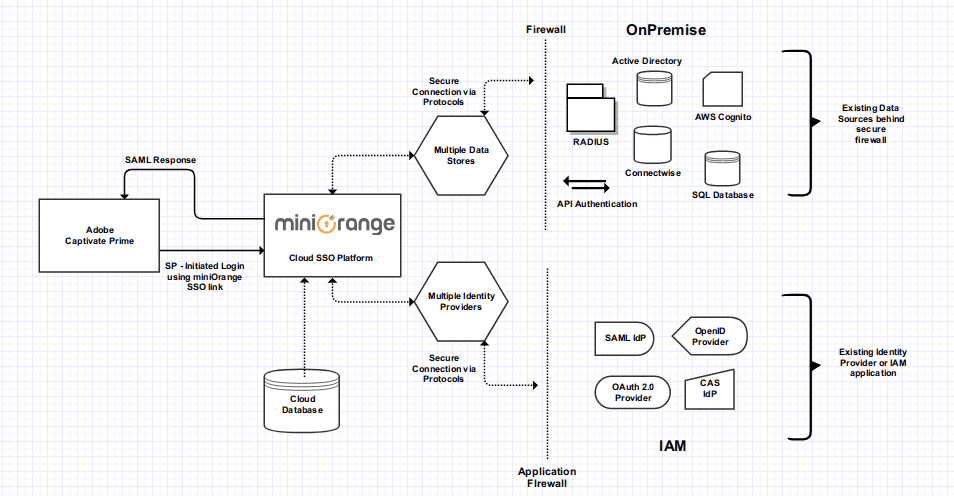
Adobe Captivate Prime には、アカウントを作成するために有効な電子メール アドレスが必要であるという制限があります。アカウントを作成しても、電子メール アドレスが有効でない場合は、ユーザーのパスワードを回復またはリセットする方法はありません。Adobe は SSO をサポートしていますが、SSO 標準のサポートは制限されています。
miniOrange には、解決策があります。miniOrange でユーザー アカウントを作成および管理し、miniOrange をプライマリ ID プロバイダーとして使用できます。miniOrange は、電子メール アドレスが無効な場合でもパスワードをリセットするためのさまざまなフォールバック メソッドを提供します。また、miniOrange を使用すると、両方のシステムでユーザーを作成する手間が省けます。miniOrange は、既存のプロバイダーから Adobe Captivate Prime にユーザーを同期できます。
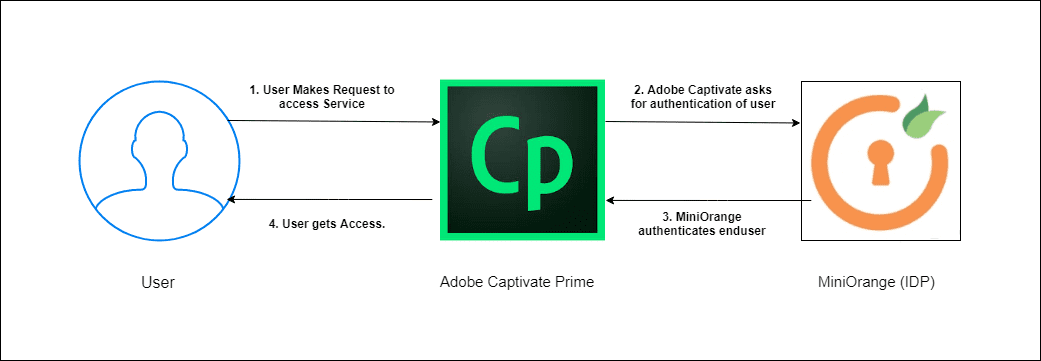
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。


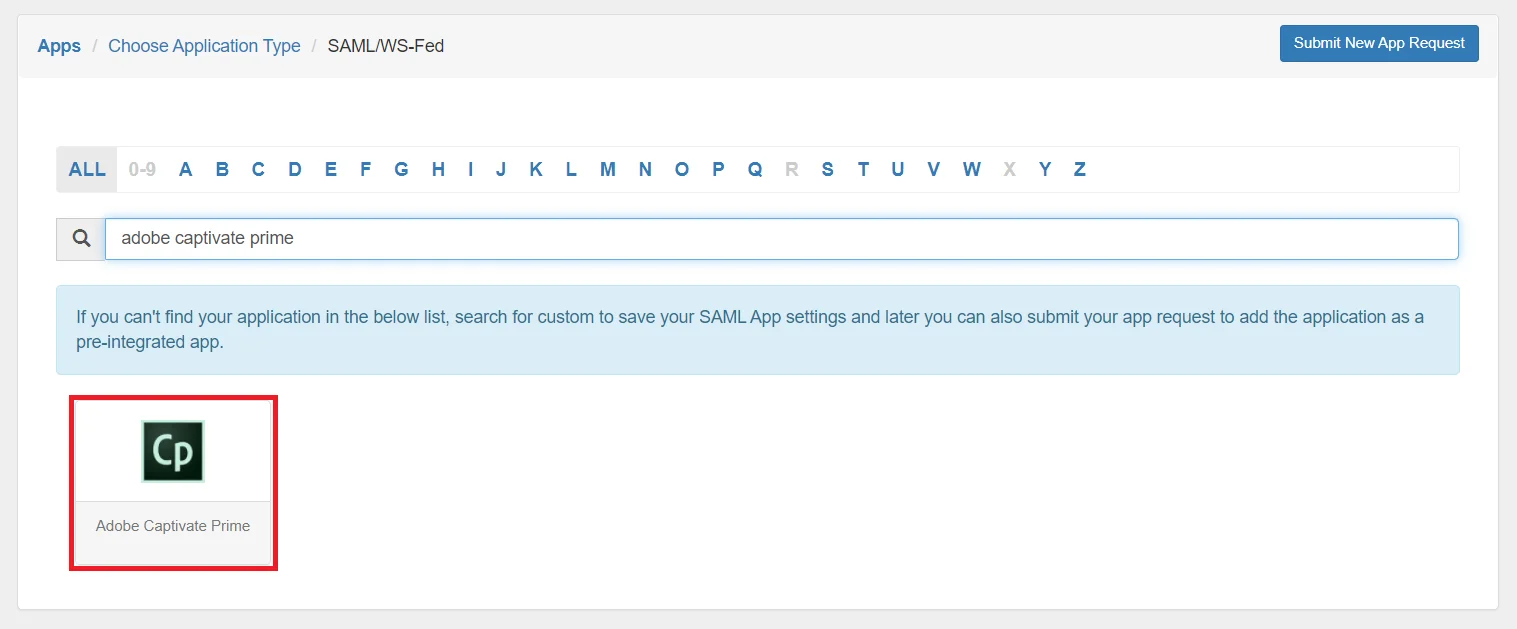
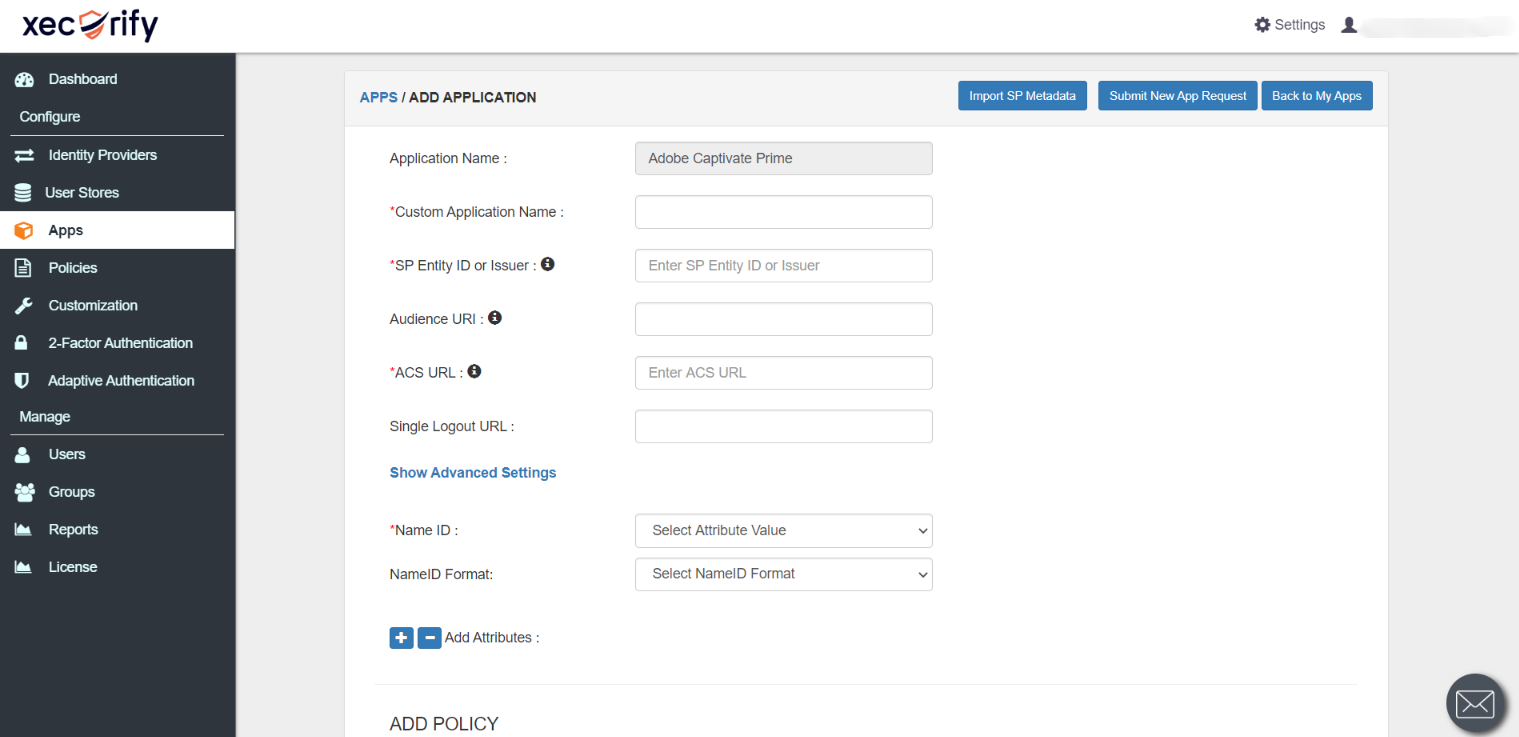
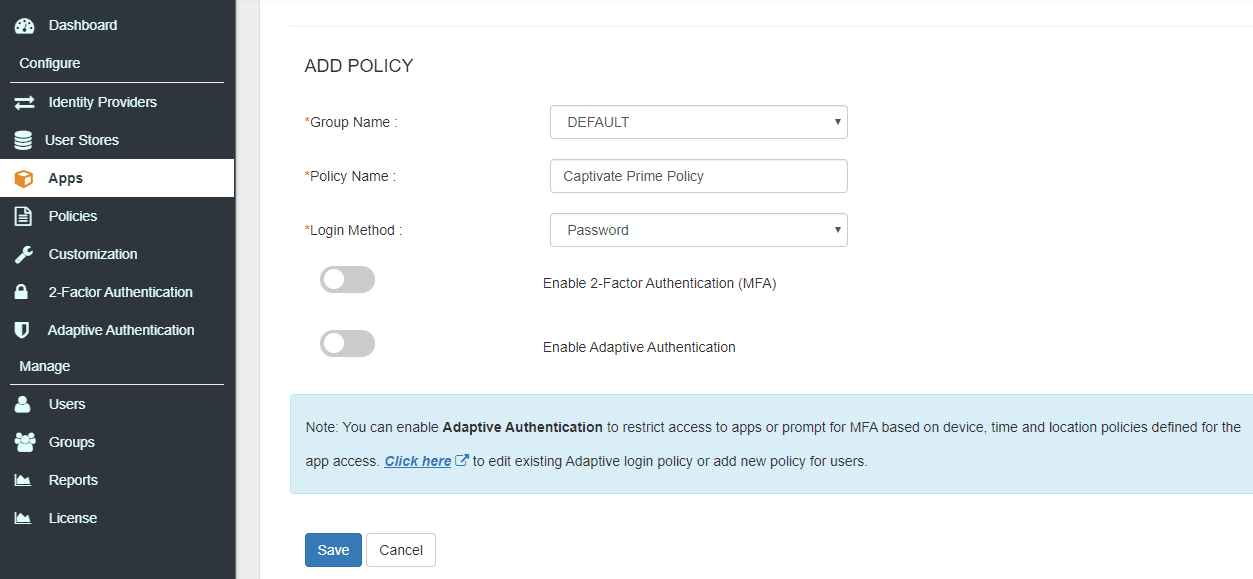
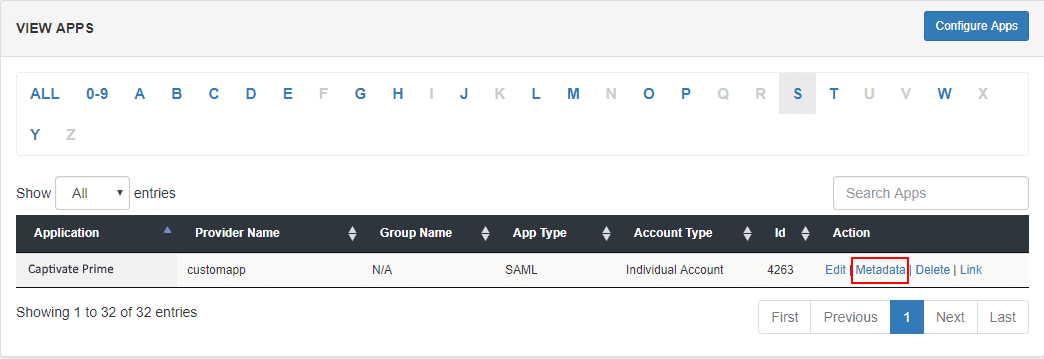
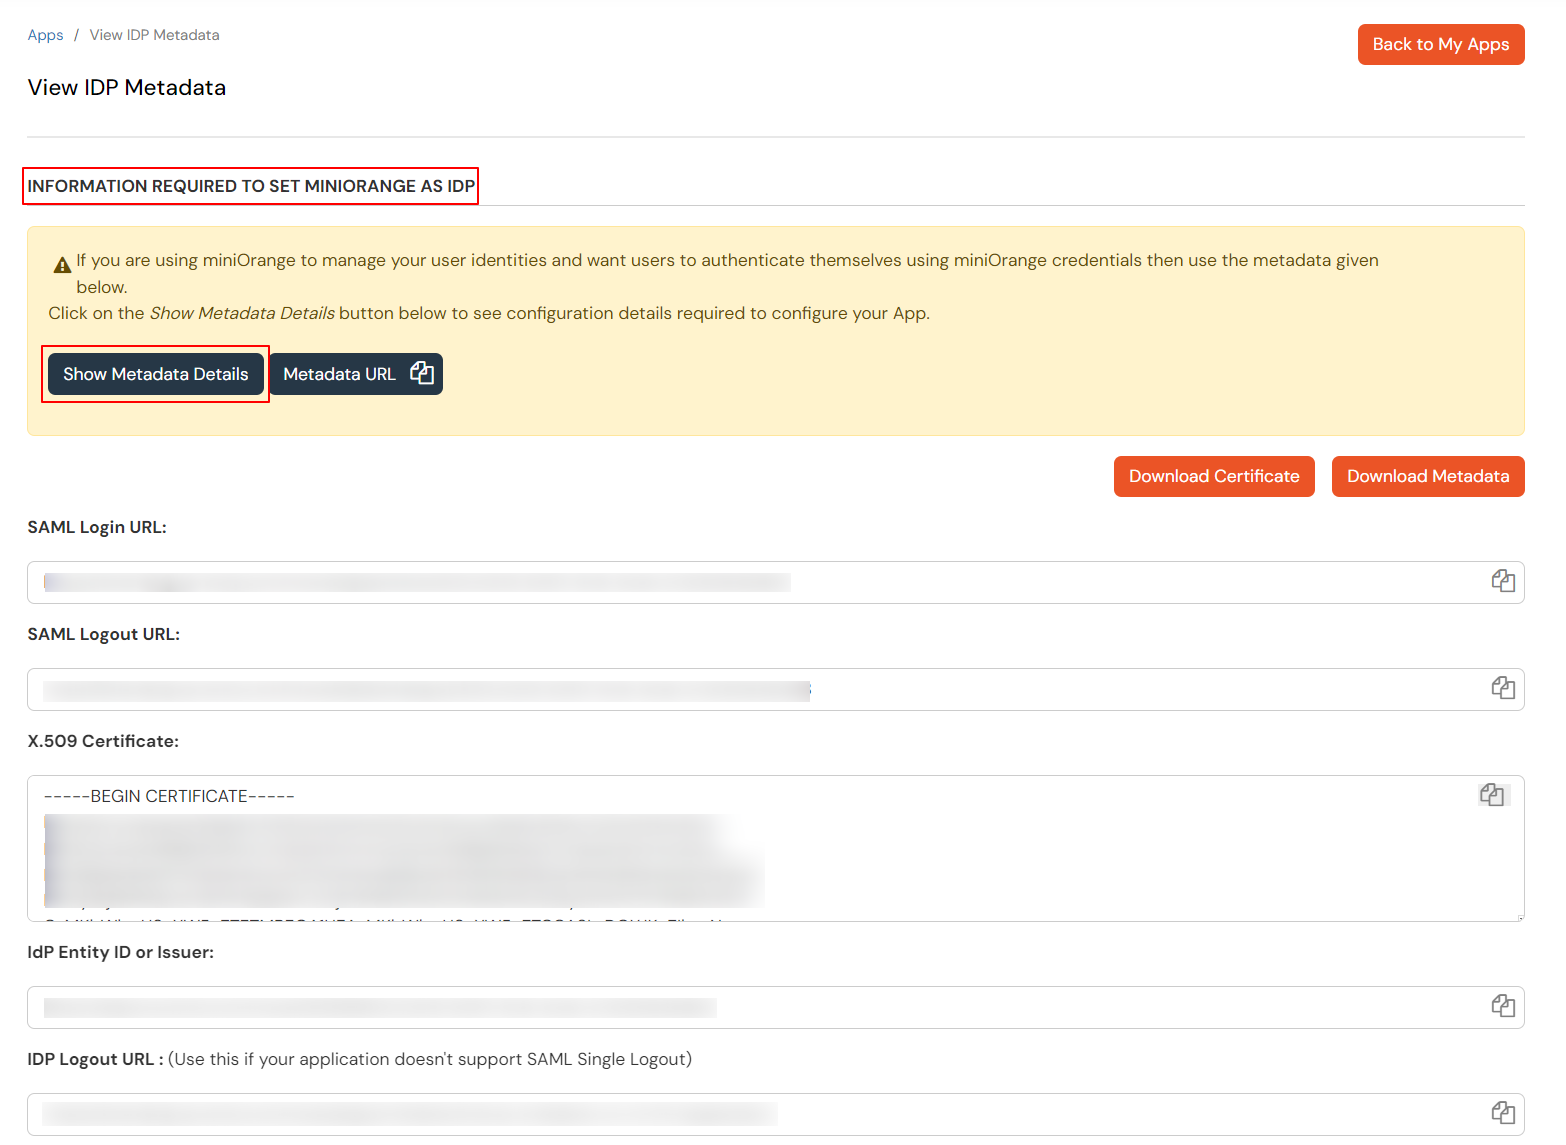
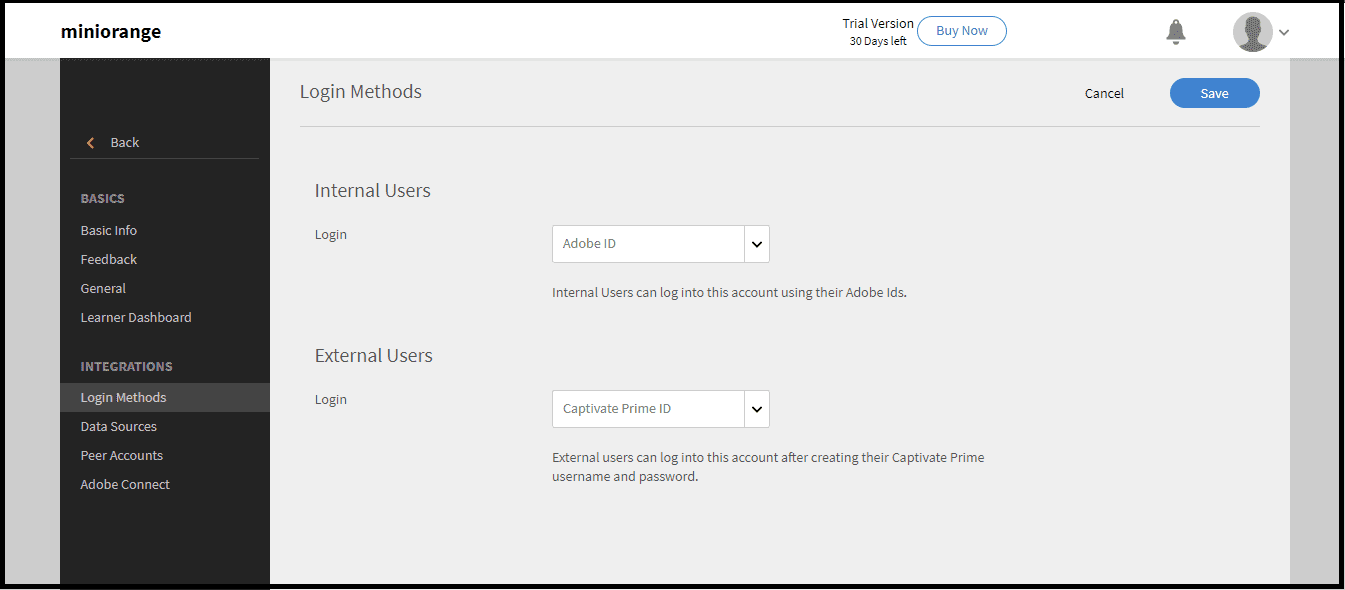
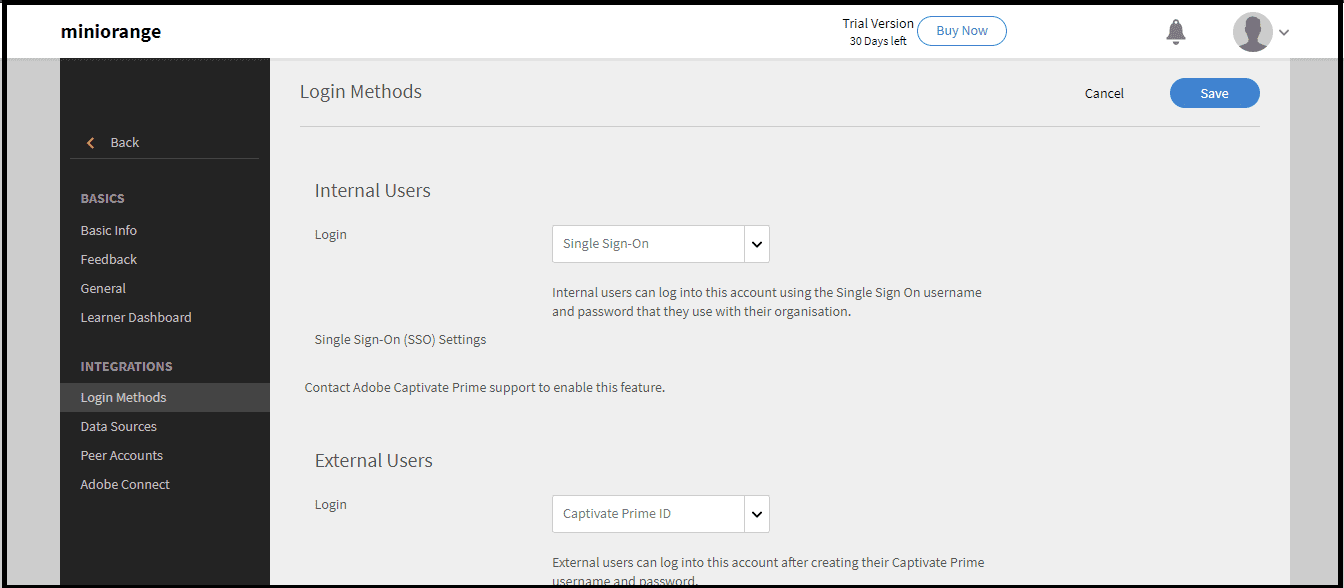
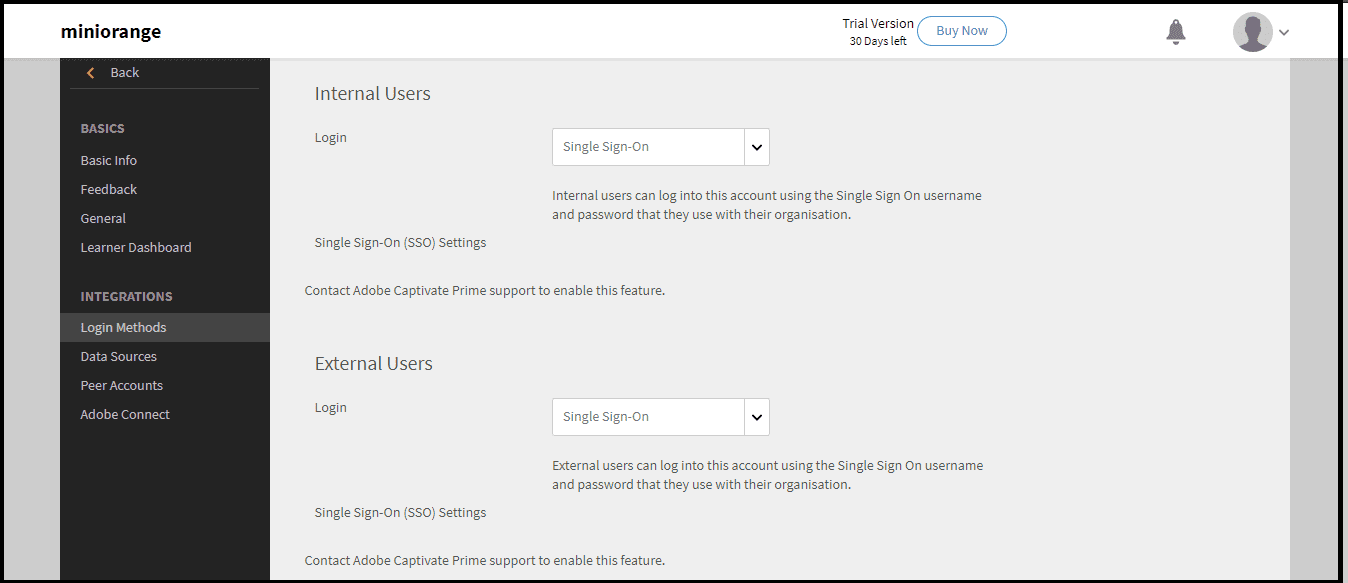
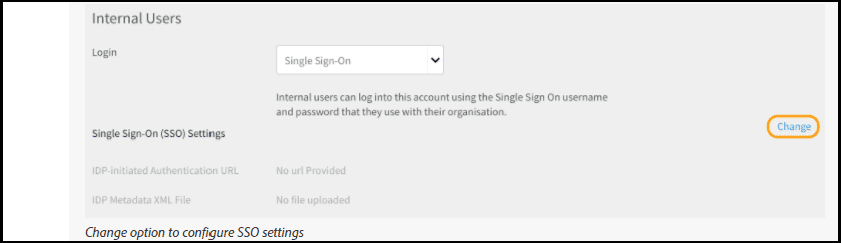
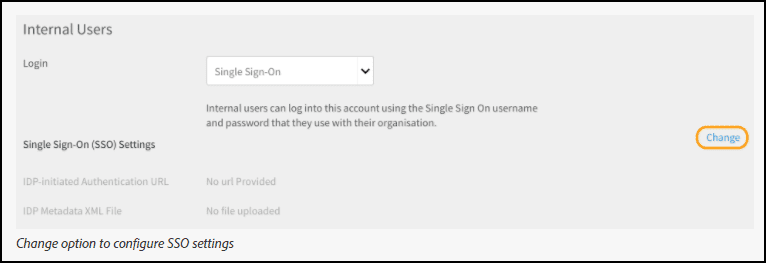
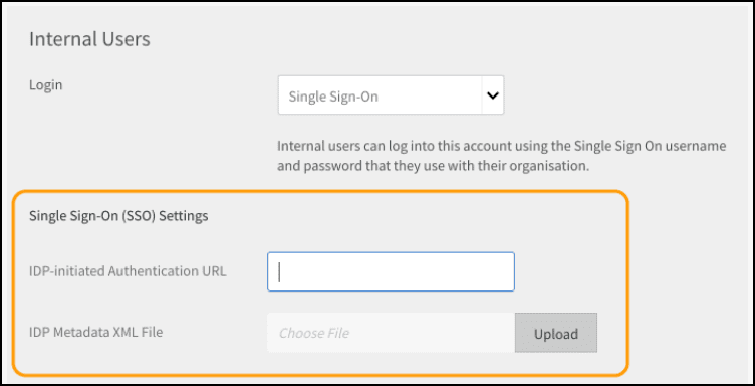
miniOrange IdP を使用して Adobe Captivate Prime アカウントへの SSO ログインをテストします。

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。












以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。
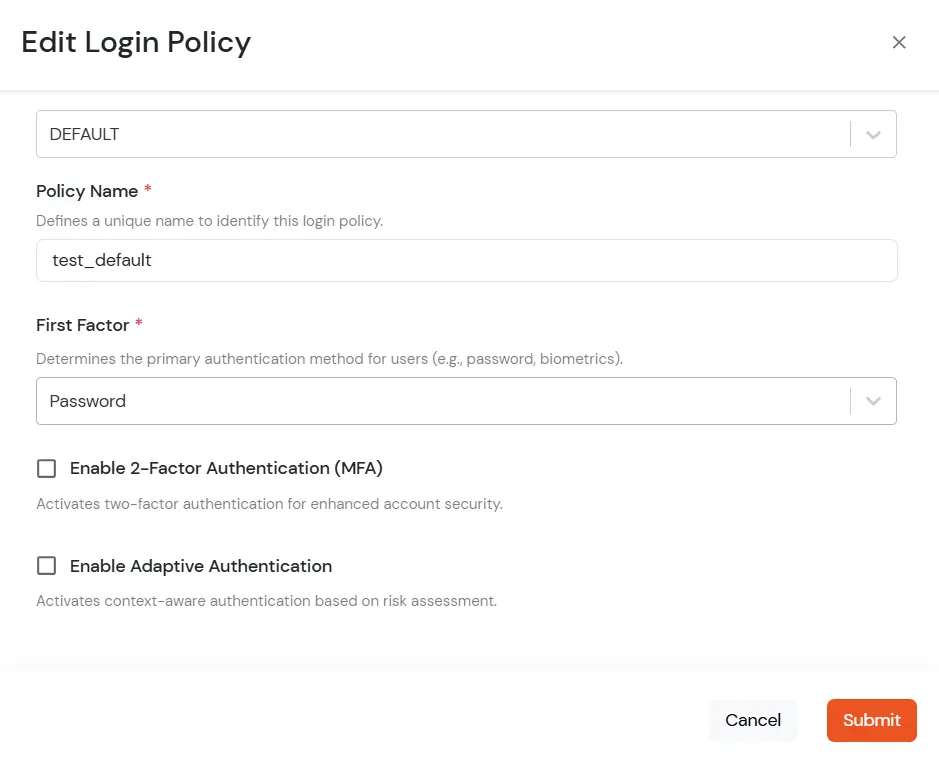
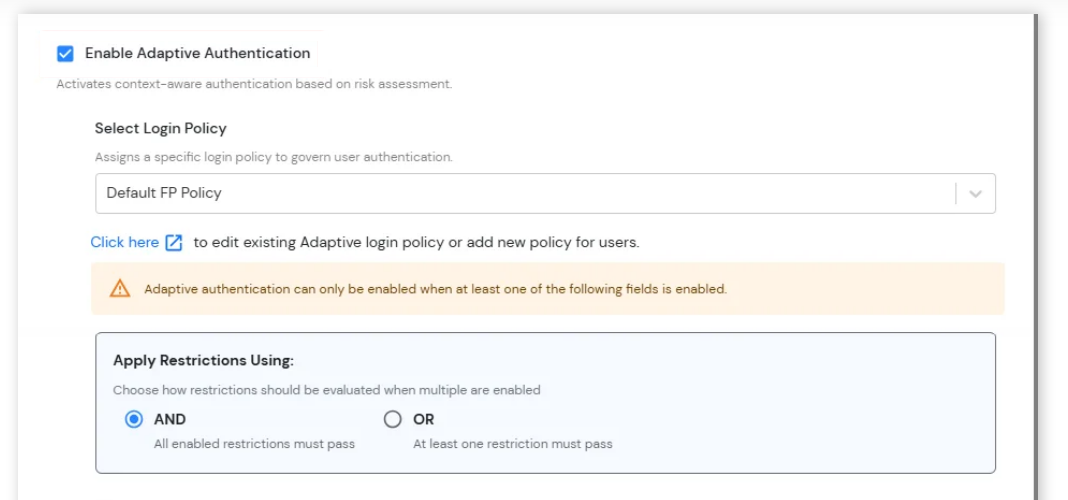
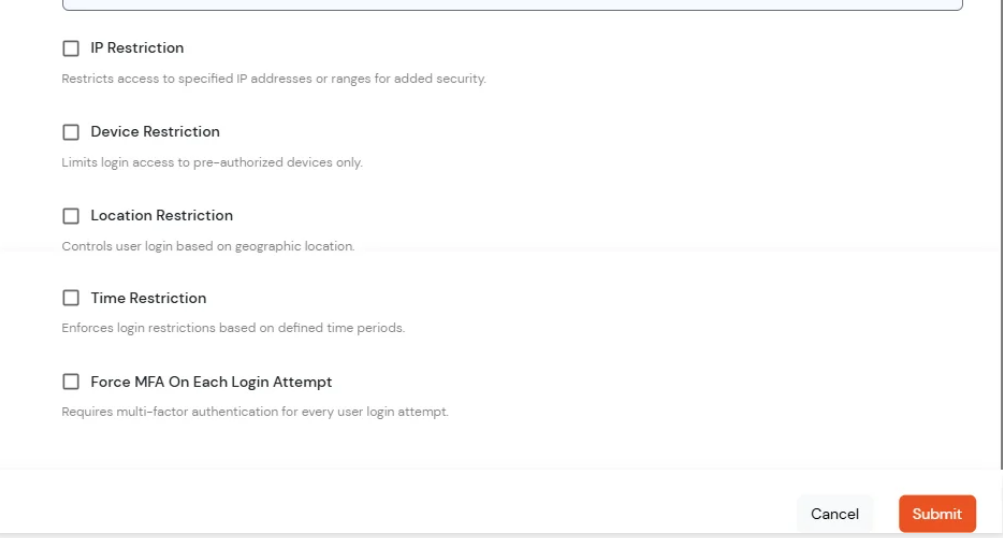
Adobe Captivate Prime のアダプティブ認証を使用すると、管理者は、IP アドレス、デバイス、場所、ログイン時間などのユーザーログイン条件を評価することで、状況に応じたアクセス ポリシーを適用できます。設定されたポリシーに基づいて、ユーザーはアクセスを許可されたり、追加の認証を求められたり、アクセスを拒否されたりします。管理者は、メール アラートの設定、ユーザー向けのエラー メッセージのカスタマイズ、展開前のポリシー設定の確認、およびアダプティブ認証ポリシーをアプリケーションのログイン ポリシーに割り当てて、セキュリティを強化し、不正アクセスを防止することもできます。
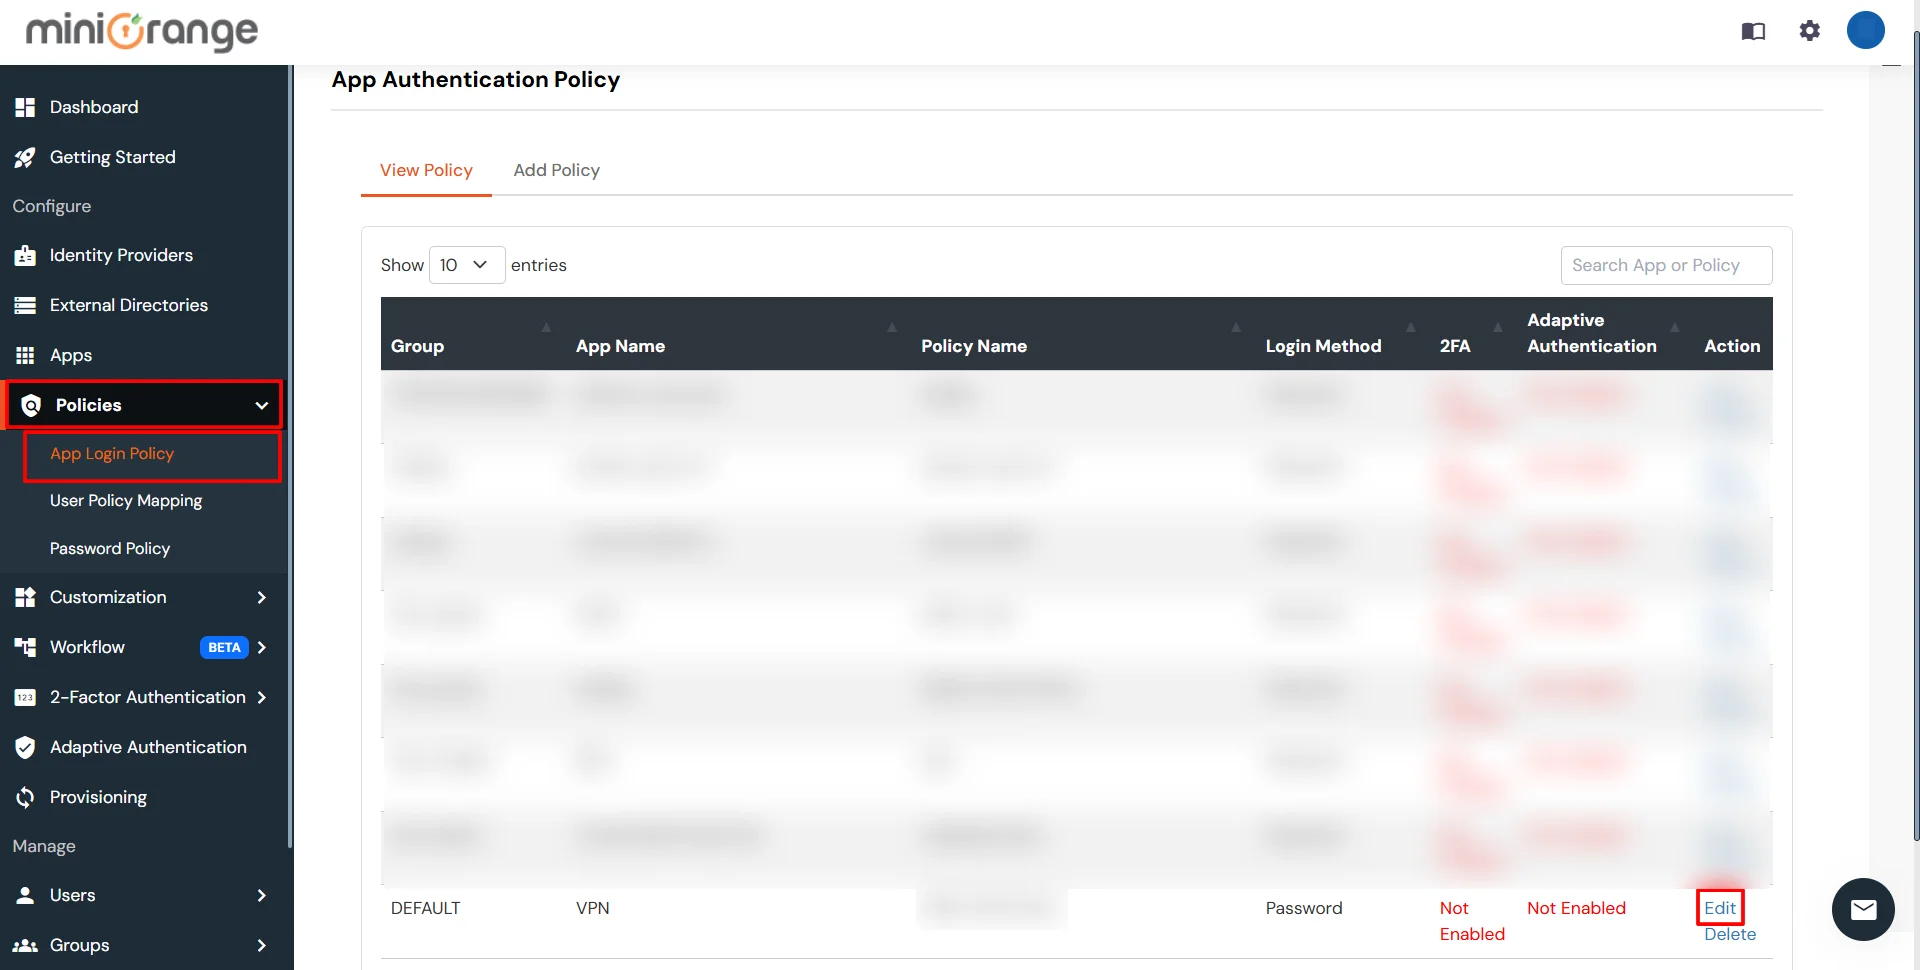
[注:アダプティブ認証セクションは左側のナビゲーションメニューから移動されました。アダプティブ認証ポリシーへのアクセスと管理は、[ポリシー] >> [アダプティブアクセスポリシー] に移動することで行えます。]
A. IPアドレスに基づくアクセス制限によるAdobe Captivate Primeへのアクセス制限
IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。
IPアドレスに基づく制限を使用したアダプティブ認証は、以下の方法で設定できます。





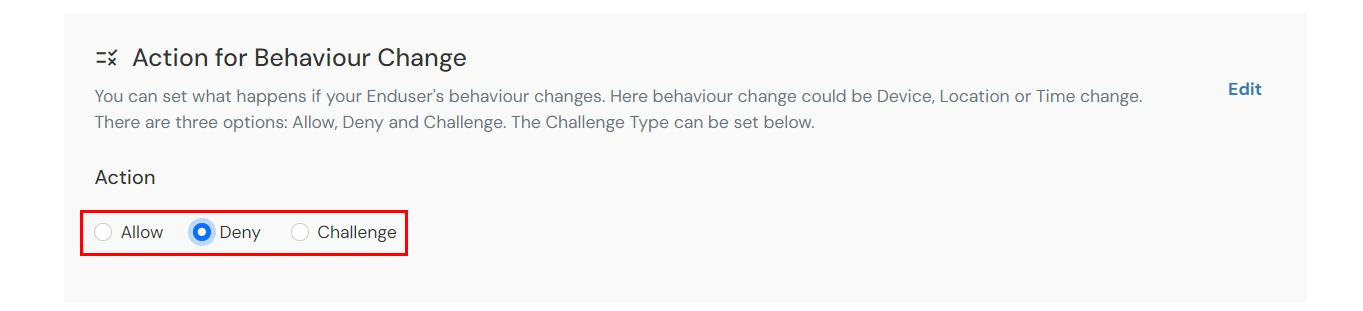
| 属性(オプション) | 詳細説明 |
|---|---|
| 許可する | アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。 |
| 否定する | アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。 |
| 課題 | ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。 |
| 属性 | 詳細説明 |
|---|---|
| ユーザー第2要素 | ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。
|
| KBA(知識ベース認証) | システムは、ユーザーがセルフサービスコンソールで設定した2つの質問のうち3つに回答するよう求めます。両方の質問に正しく回答した場合のみ、ユーザーは次のステップに進むことができます。 |
| 代替メール経由の OTP | ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。 |
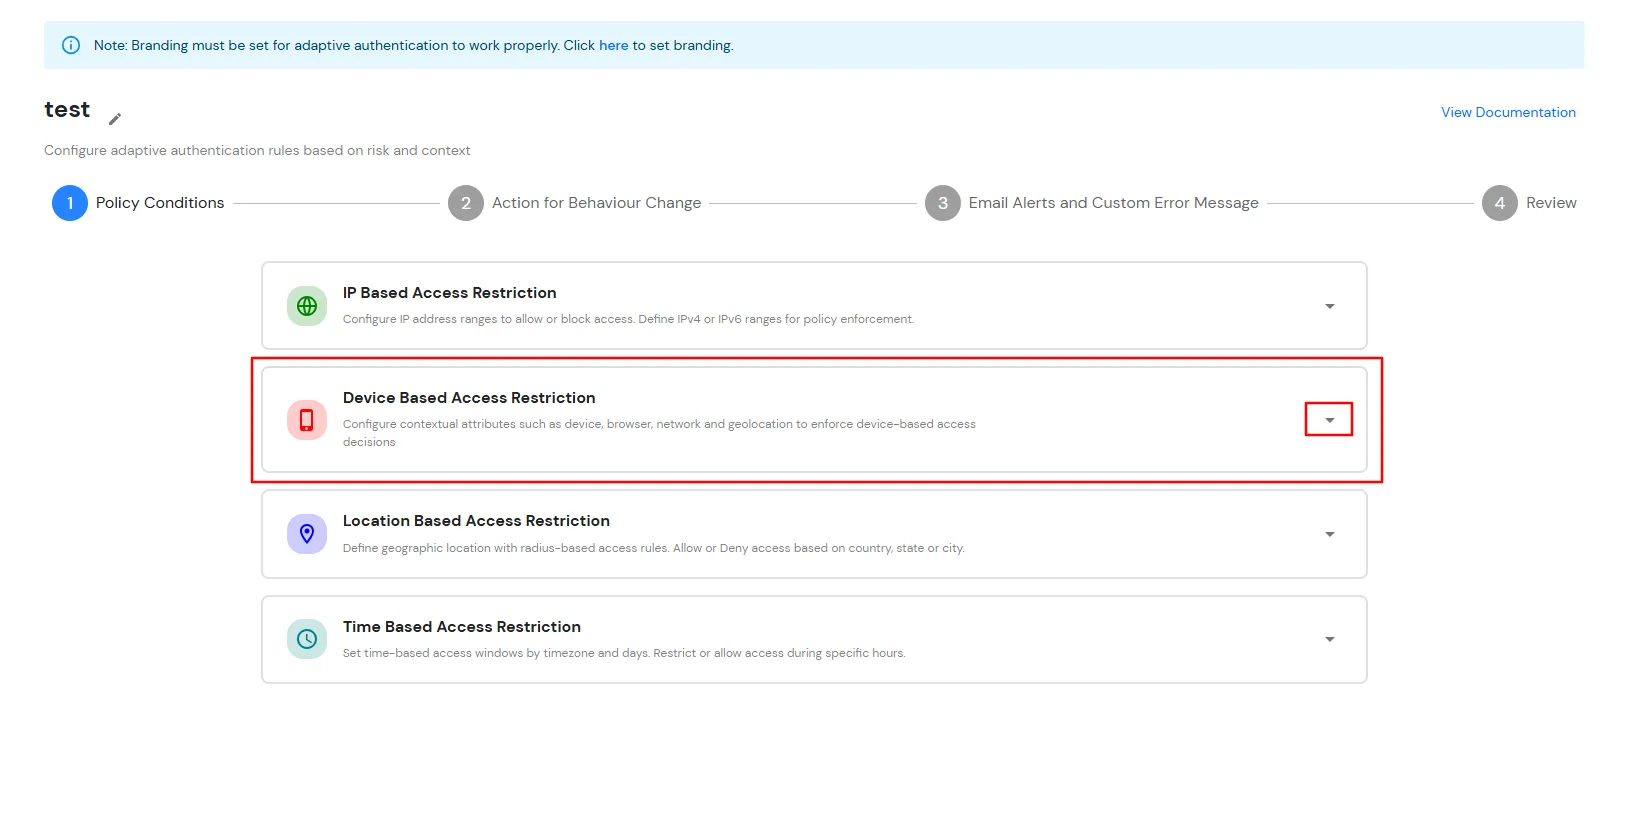
B. デバイスベースのアクセス制限によるAdobe Captivate Primeへのアクセス制限
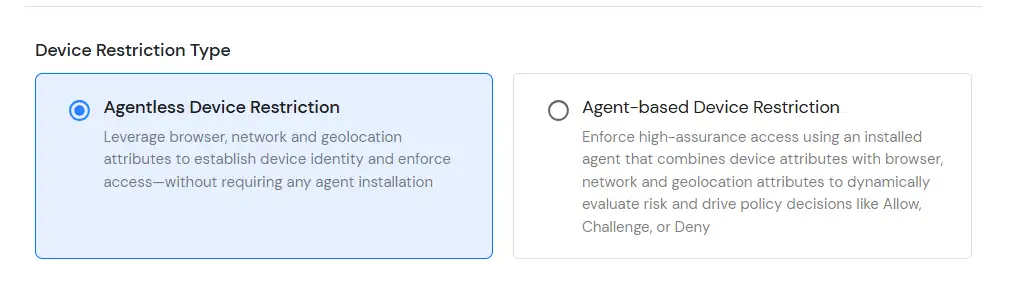
デバイスベースのアクセス制限により、管理者は信頼できる登録済みデバイスに基づいてユーザーアクセスを制御できます。デバイスの識別および検証メカニズムを活用することで、管理者は認証時に使用されるデバイスを評価するポリシーを定義できます。ユーザーがログインしようとすると、デバイスは設定されたポリシーに基づいて評価され、設定された条件に基づいて適切なアクション(許可、チャレンジ、または拒否)が適用されます。
デバイスベースの制限によるアダプティブ認証は、以下の方法で設定できます。

C. 位置情報に基づくアクセス制限によるAdobe Captivate Primeへのアクセス制限
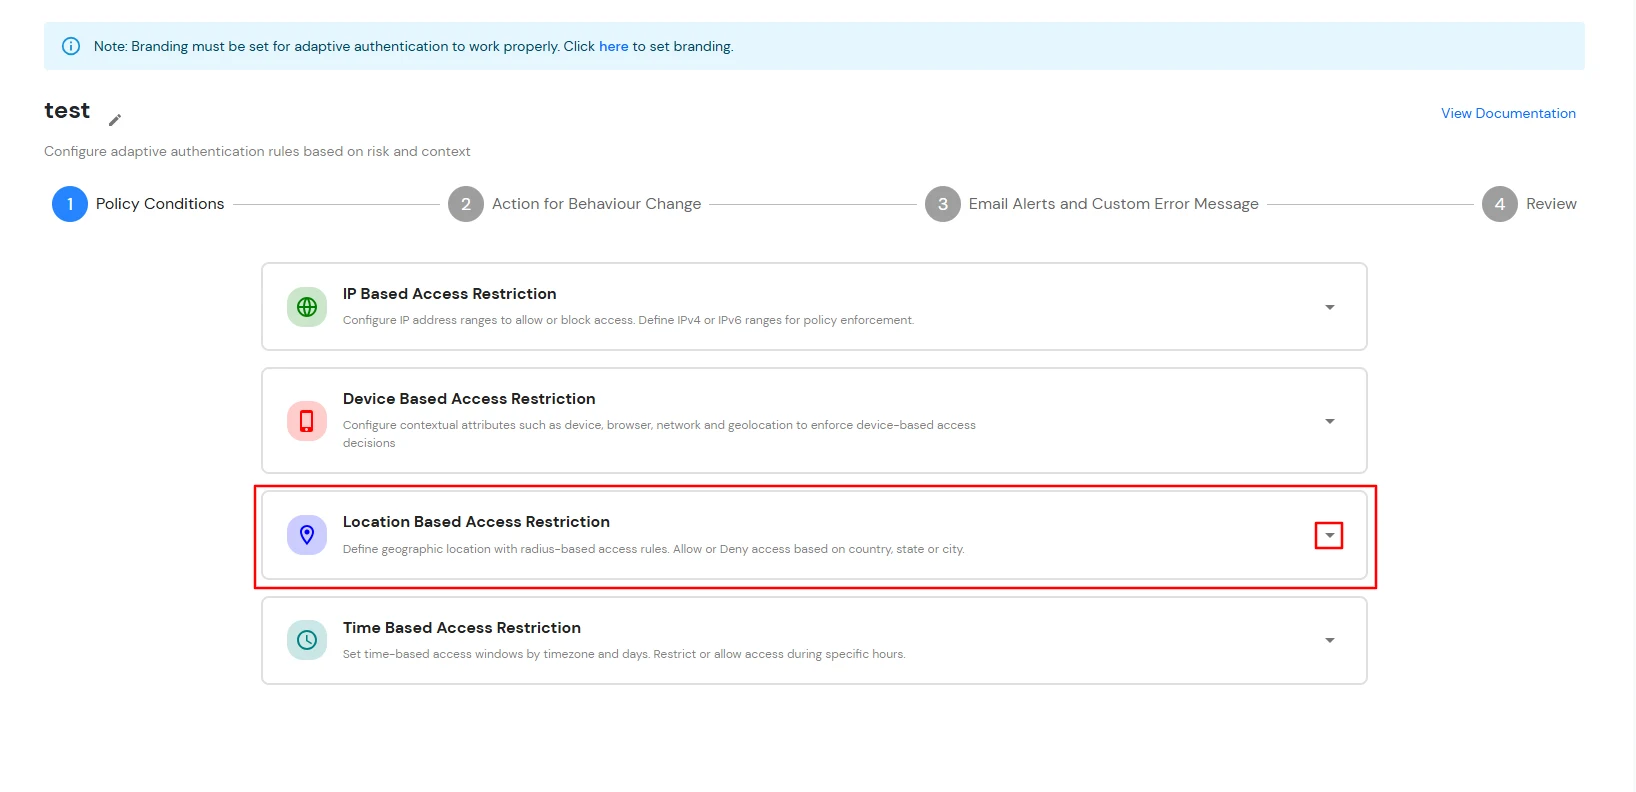
位置情報制限では、管理者はエンドユーザーのログインを許可する場所のリストを設定し、管理者が設定した条件に基づいてログインを拒否します。アダプティブ認証が有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーはログインを許可されるか、認証を求められるか、または拒否されます。
位置情報に基づく制限付きアダプティブ認証は、以下の方法で設定できます。


D. 時間ベースのアクセス制限によるAdobe Captivate Primeへのアクセス制限
時間制限では、管理者はタイムゾーンの開始時刻と終了時刻を設定し、ポリシーの条件に基づいてユーザーのアクセスを許可、拒否、または認証を求めます。エンドユーザーがアダプティブ認証を有効にしてログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が管理者が設定したリストと照合され、設定に基づいてユーザーのアクセスが許可されるか、拒否されるか、認証を求められます。
時間制限付きアダプティブ認証は、以下の方法で設定できます。



E. メールアラートとカスタムメールメッセージ
このセクションでは、アダプティブアクセスポリシーに関連する通知とアラートを処理します。以下のオプションが提供されます。


| オプション | 詳細説明 |
|---|---|
| ユーザーは不明なIPアドレス、デバイス、または場所からログインします | このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。 |
| チャレンジが完了し、デバイスが登録されました | このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。 |
| チャレンジは完了しましたが、デバイスが登録されていません | このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。 |
| チャレンジ失敗 | このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。 |


F. レビュー
適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。