こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×Barracudaは、サイト間接続のセキュリティを提供するために使用されます。また、ポイントツーポイント接続も保護します。Barracuda CloudGen Firewallで管理されているActive Directoryに対して2要素認証(2FA)を有効にすることで、セキュリティレベルを向上させることができます。2FAを有効にすると、ユーザーは通常どおりユーザー名とパスワード(第1要素)を入力し、第2要素として、デバイス上で仮想的に共有される認証コード、またはハードウェアトークンの形式で提供される認証コードを入力する必要があります。この2FA/MFAソリューションは、不要なユーザーがBarracuda CloudGen Firewallにアクセスするのを防ぐための追加のセキュリティ対策となります。
miniOrangeは、ユーザーが入力したユーザー名とパスワードをRADIUSリクエストとして受け取り、Active Directory(AD)などのユーザーストアに対してユーザーを検証するRADIUSサーバーとして機能することで、これを実現します。最初の認証レベルが完了すると、miniOrange MFAソリューションはユーザーに2つ目の認証要素の入力を求め、ユーザーの入力に基づいてアクセスを許可または取り消します。
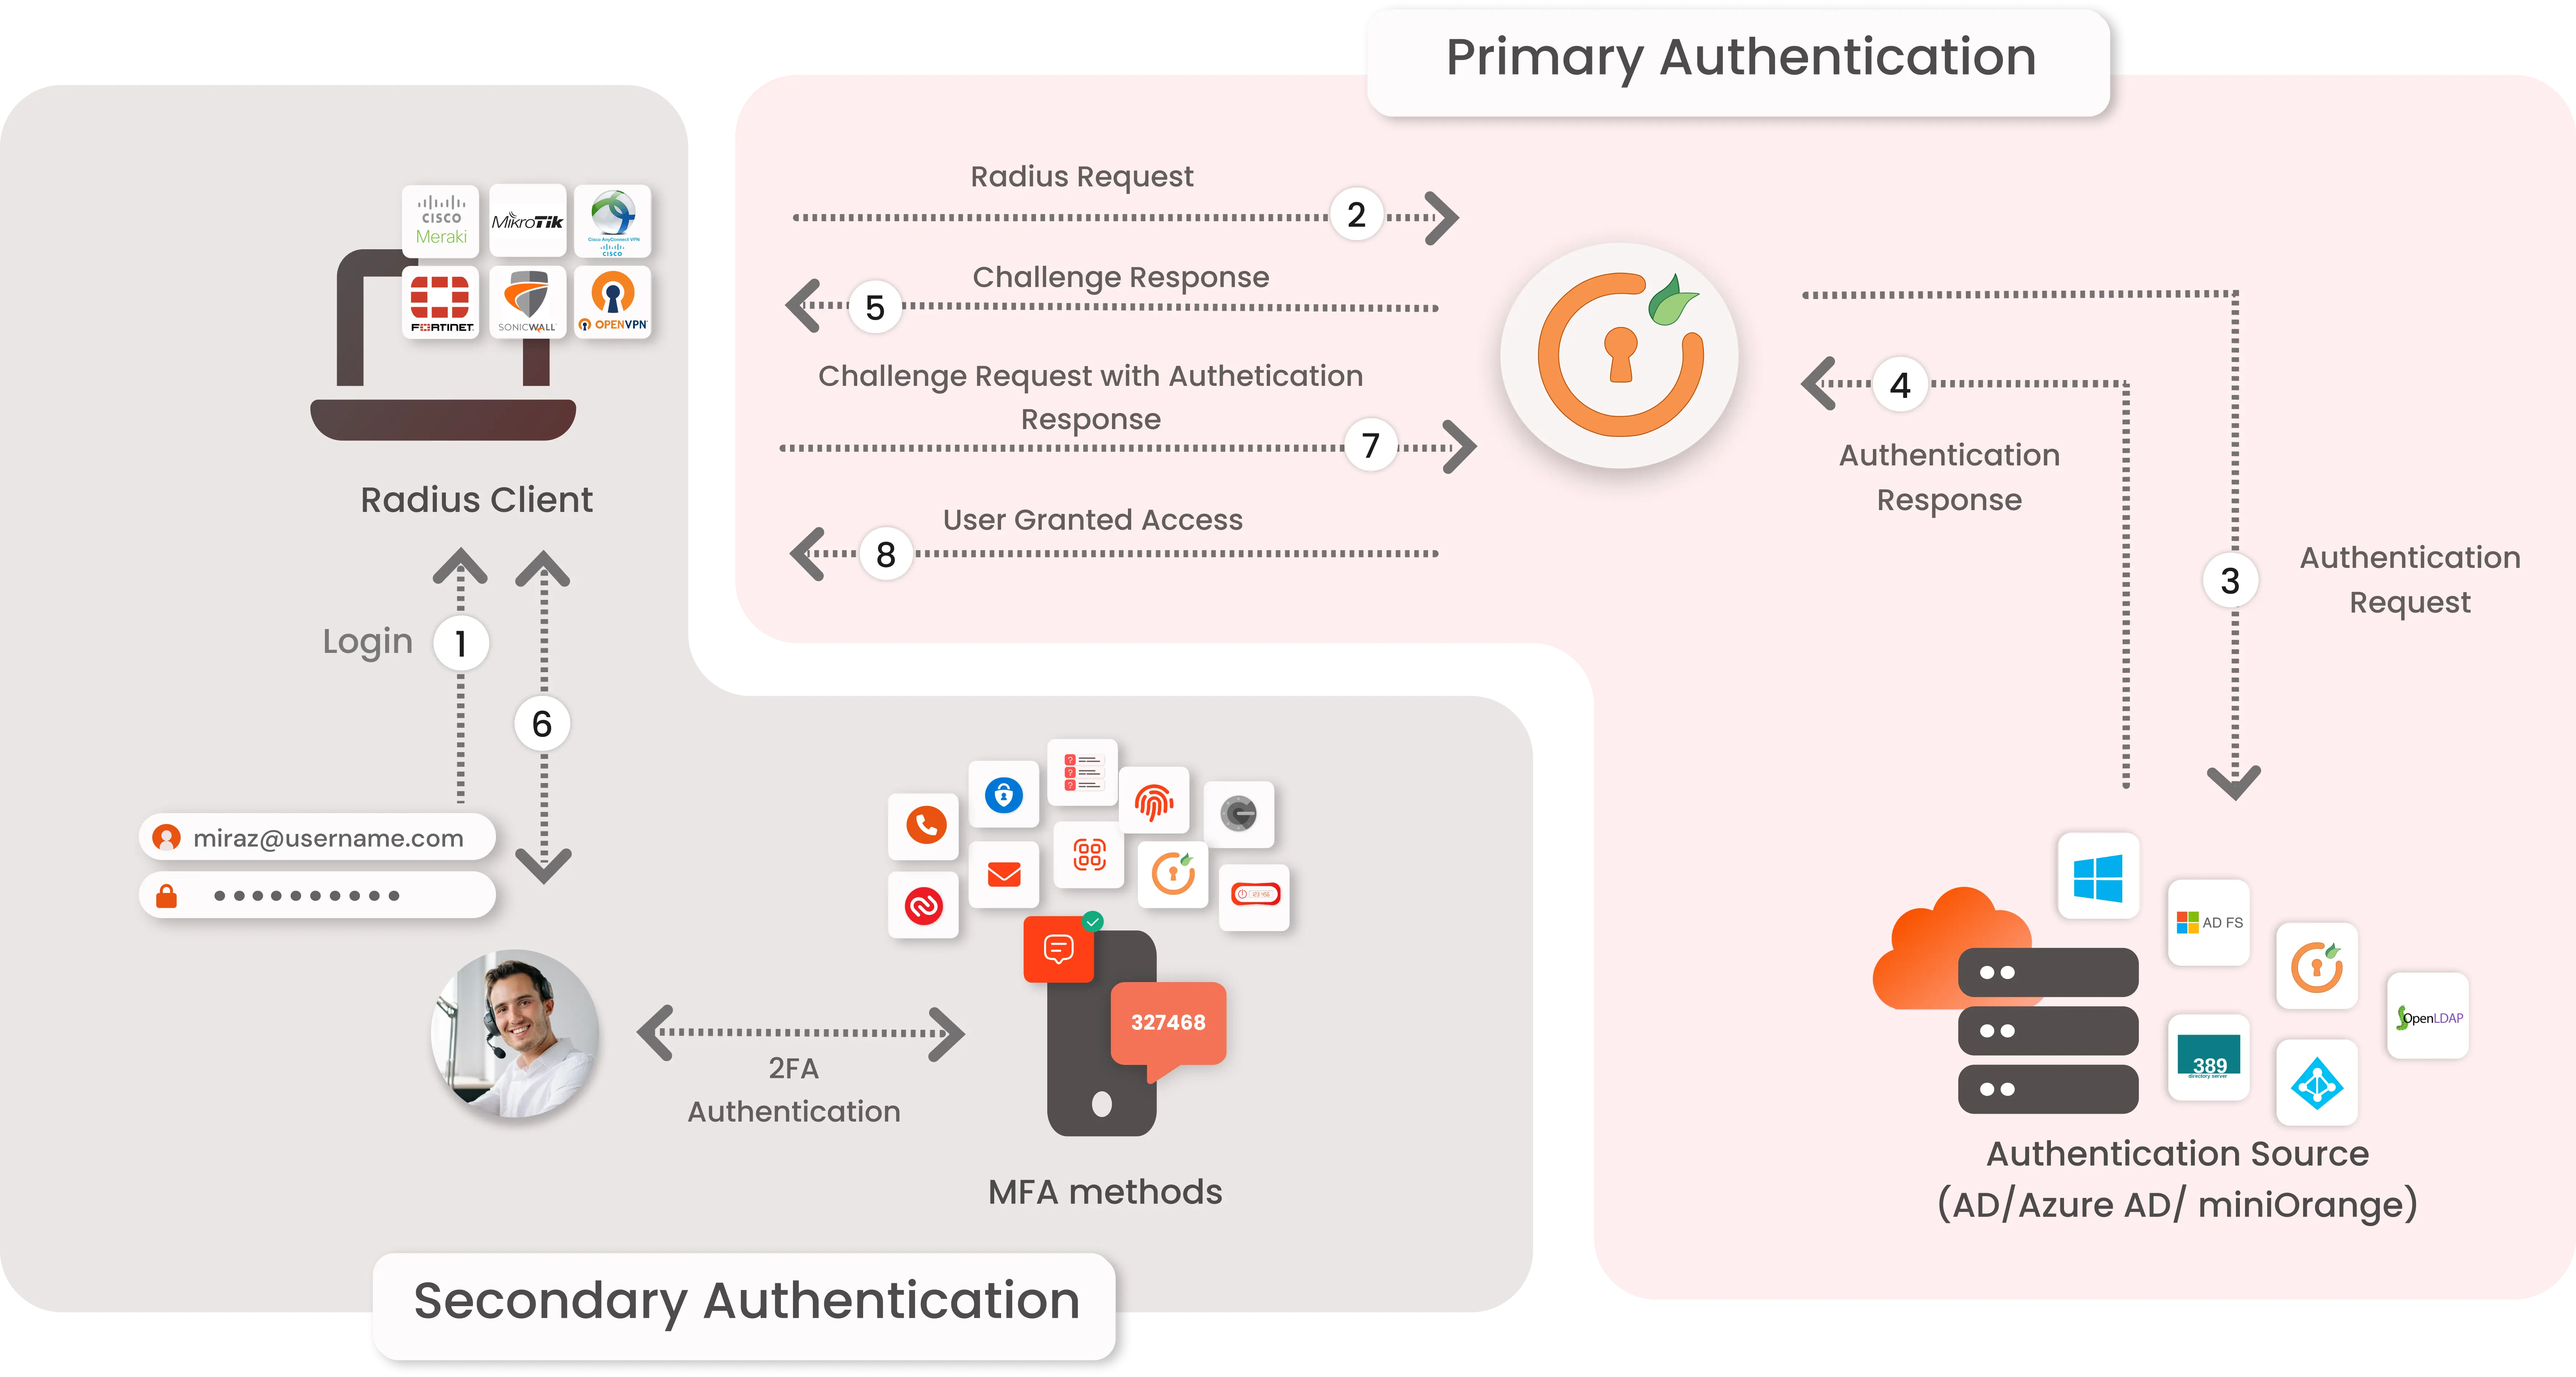
miniOrangeは、 miniOrange Directory、Microsoft AD、Microsoft Entra ID/LDAP、AWS Cognitoなど、さまざまな外部ディレクトリからのユーザー認証を提供します。
ディレクトリが見つかりませんか?idpsupport@xecurify.comまでお問い合わせください。
miniOrangeは、30日間の無料トライアルで、お客様の環境にBarracuda CloudGenファイアウォール用の多要素認証を設定するための、システムエンジニアとのコンサルティングコールによる無料の概念実証(POC)とサポートを提供しています。
そのためには、 idpsupport@xecurify.comまでメールをお送りいただくだけで、無料の概念実証(POC)をご提供し、弊社のソリューションのセットアップを迅速にサポートいたします。
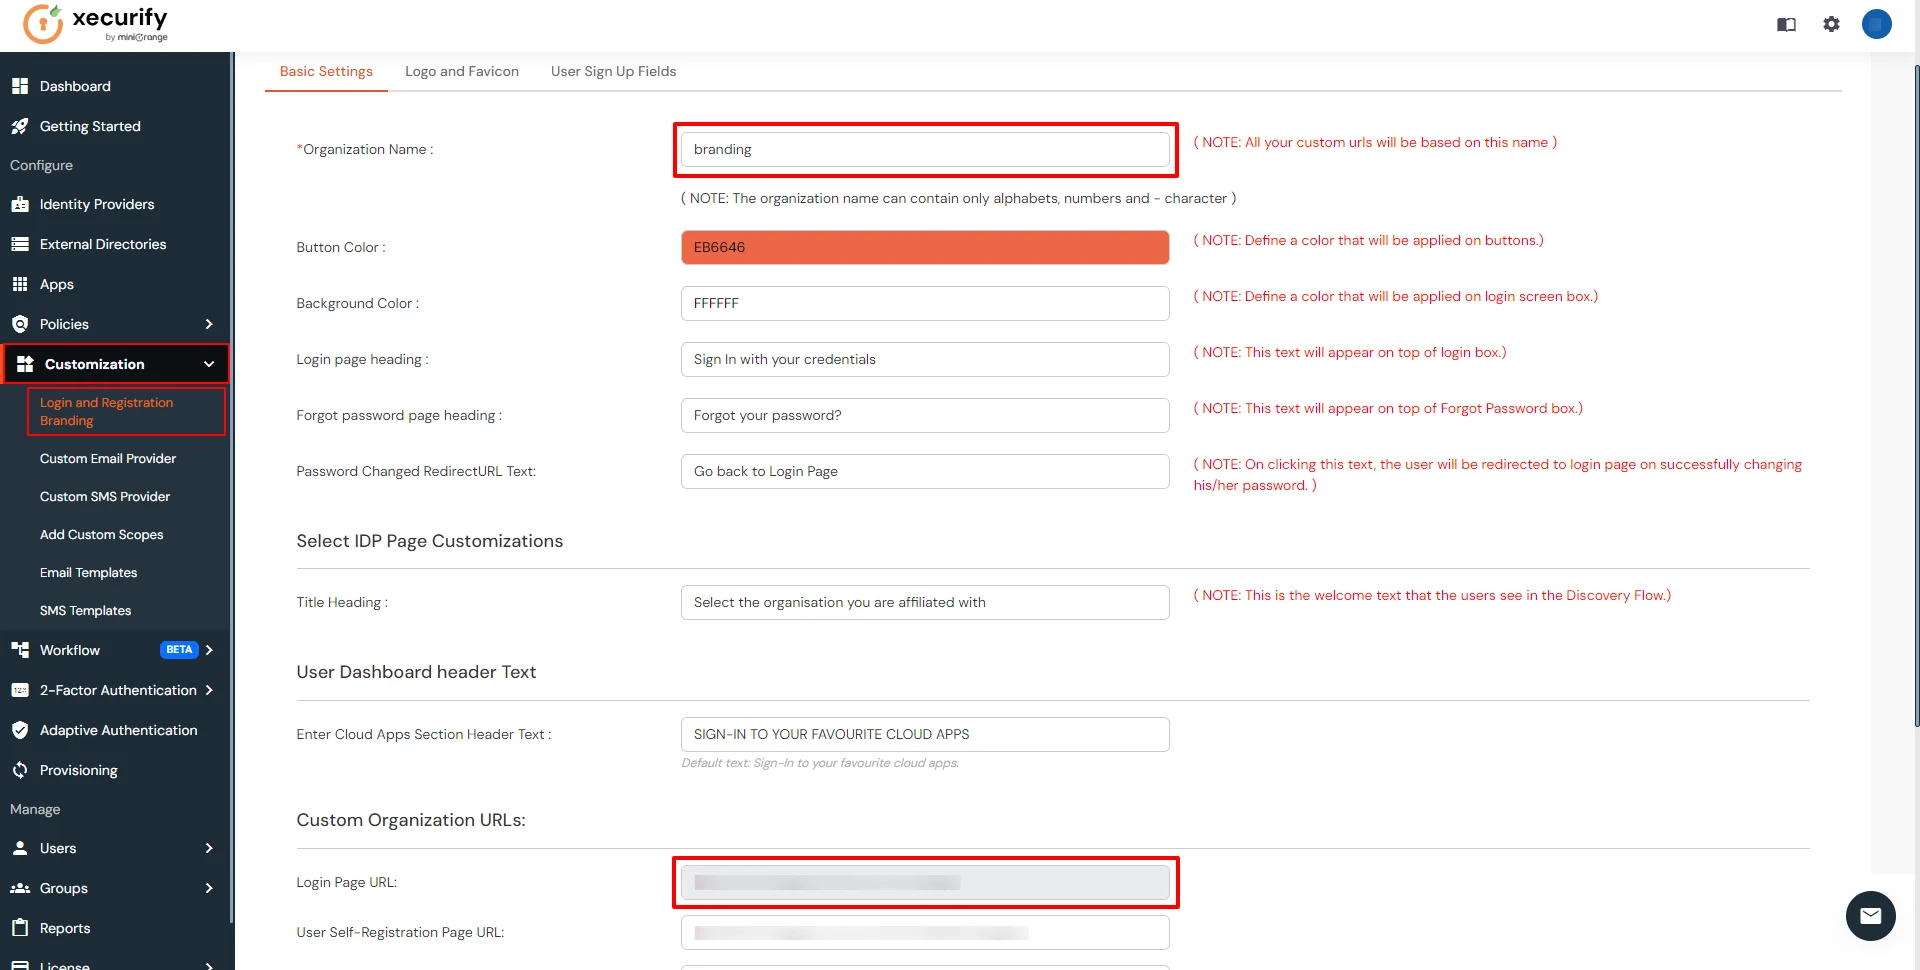

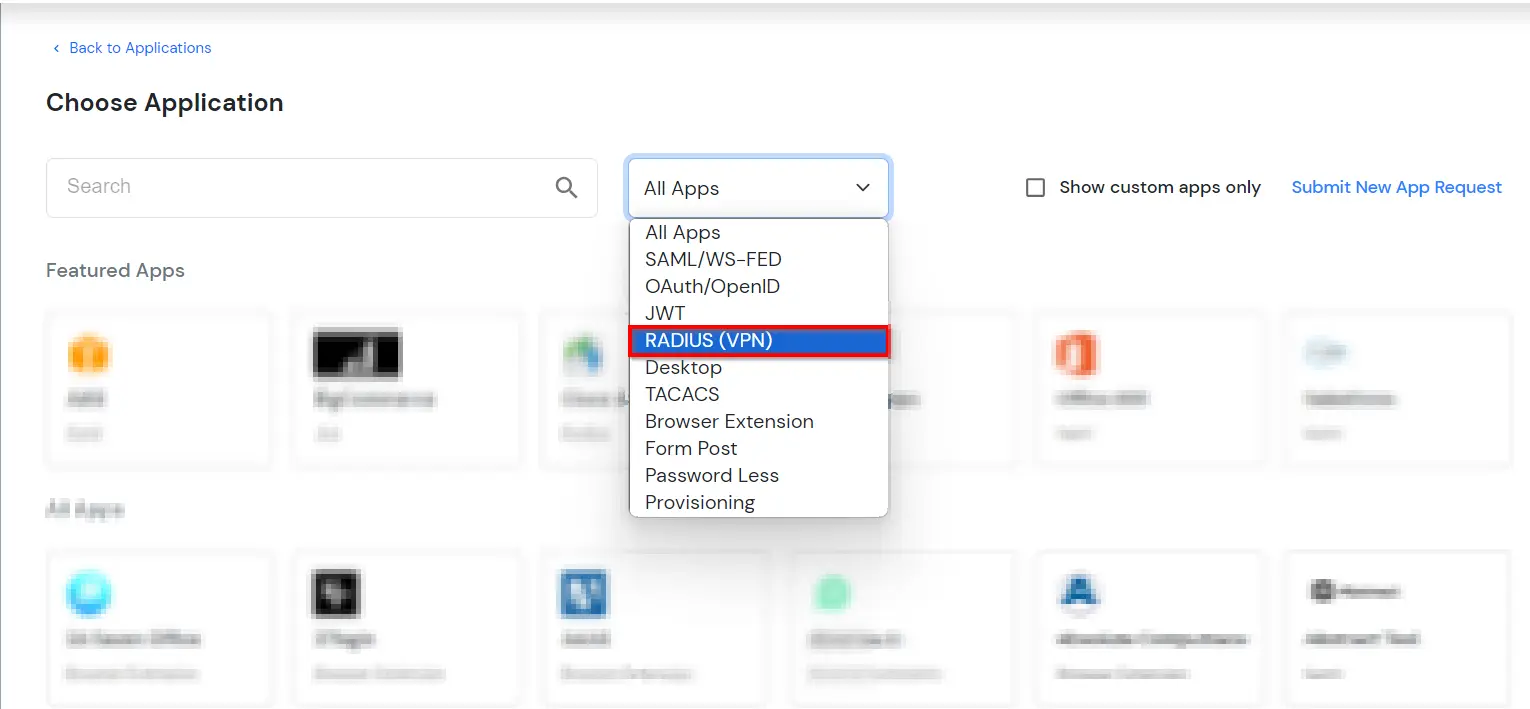
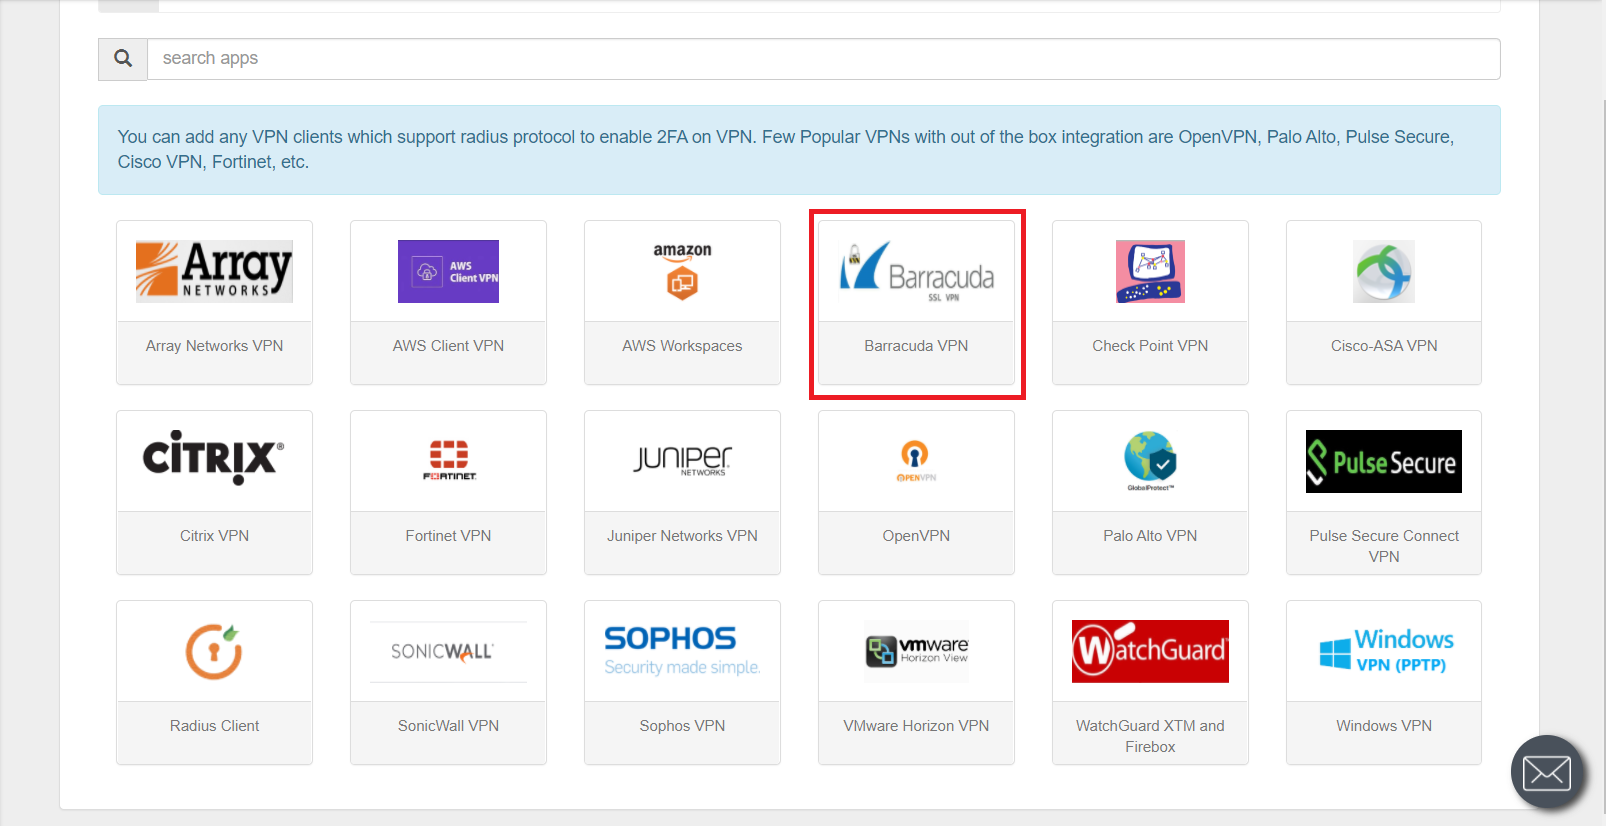
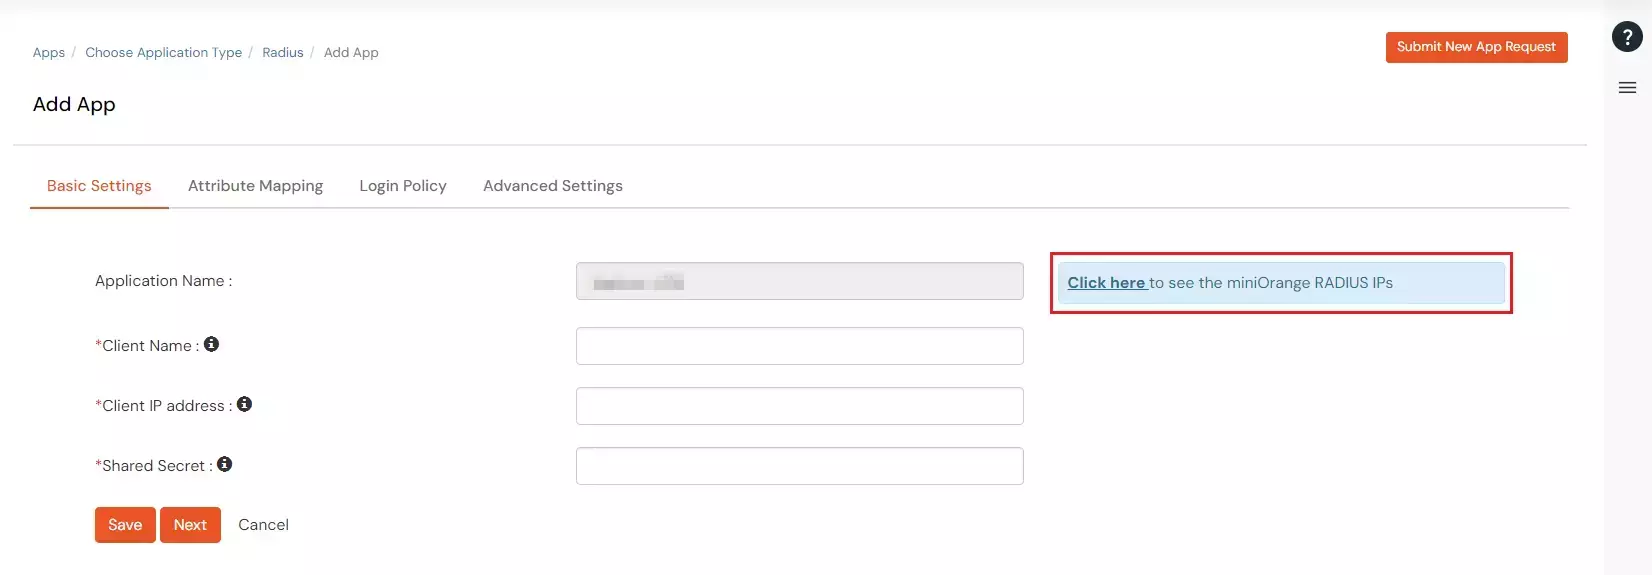
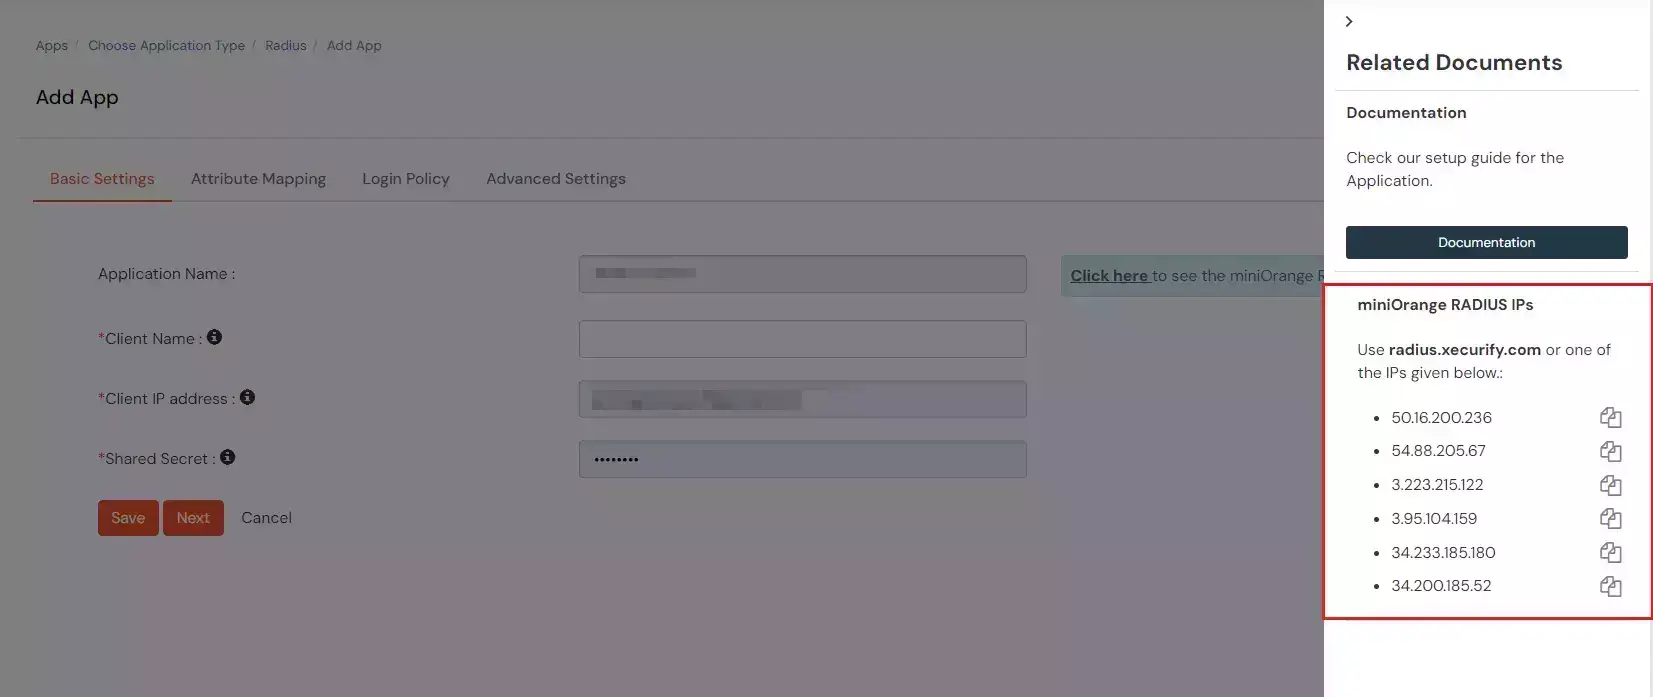
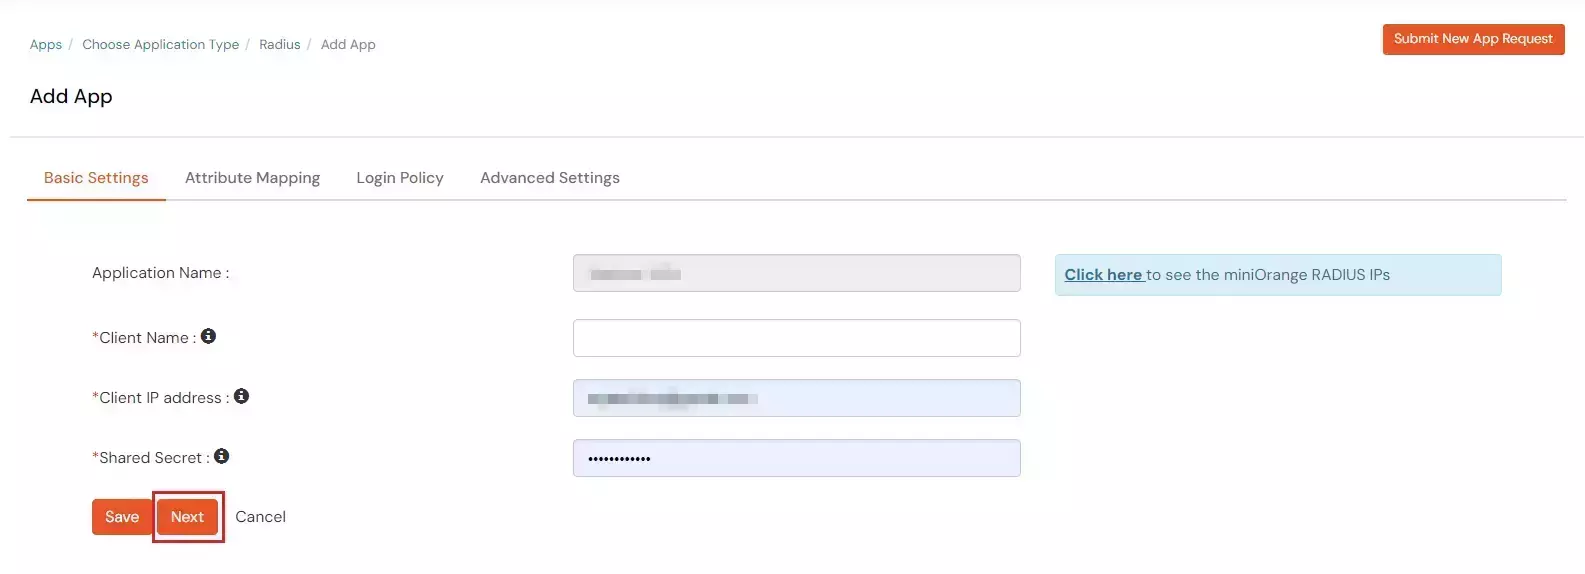
| 名前を表示します。 | 参照用の名前。 |
| クライアント IP: | Radius 認証要求を送信する VPN サーバーの IP アドレス。 |
| 共有秘密: | セキュリティキー。 例えば 「共有シークレット」 (これを保管してください。VPN サーバーで同じ設定を行う必要があります)。 |
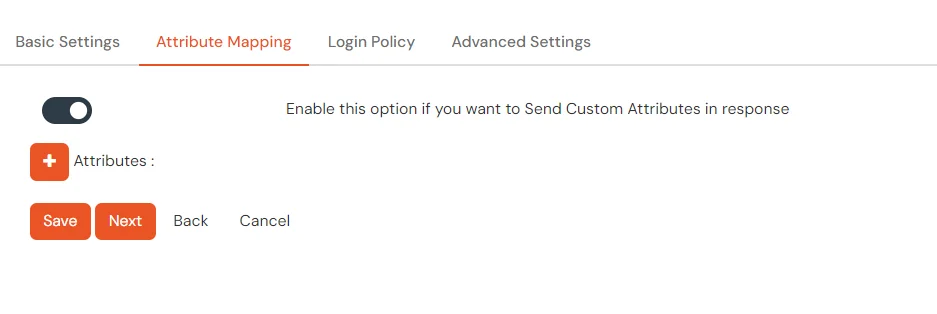
| 業者名 | ベンダー属性 | 値型 | 属性 |
|---|---|---|---|
| Cisco ASA | ASA グループポリシー | ユーザー | グループ |
| フォーティネット | フォーティネットグループ名 | ユーザー | グループ |
| パロアルト | PaloAlto ユーザー グループ | ユーザー | グループ |
| SonicWall | Sonicwall ユーザー グループ | ユーザー | グループ |
| Citrix | Citrix ユーザー グループ | ユーザー | グループ |
| デフォルト(ベンダーがリストにない場合に使用できます) | フィルターID | ユーザー | グループ |
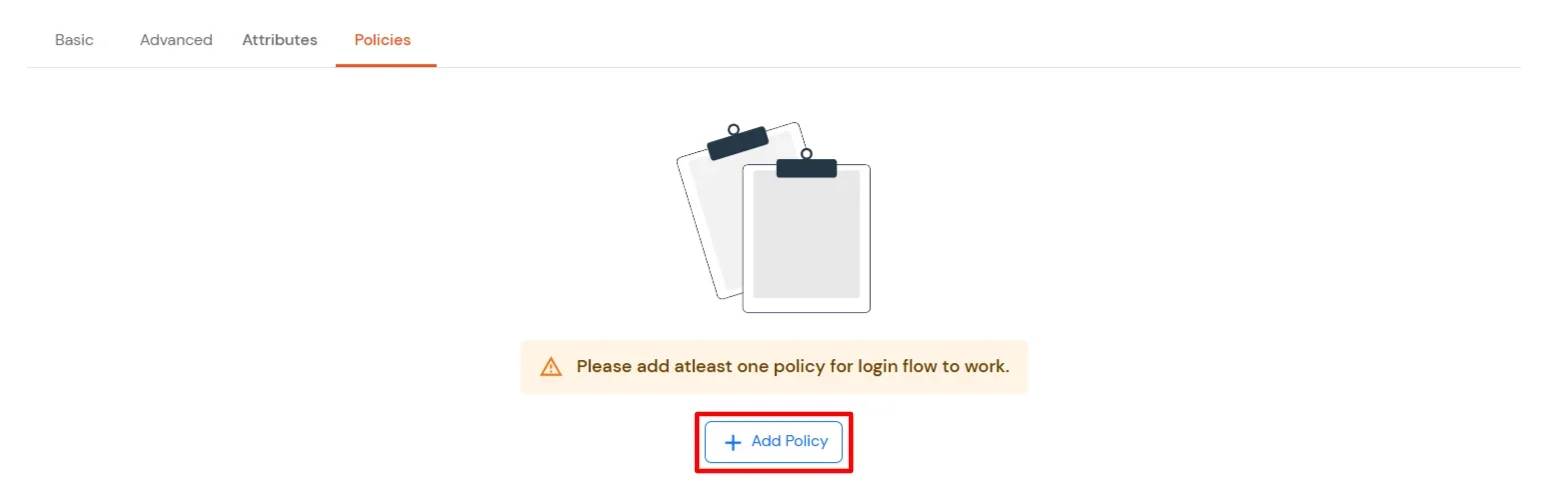
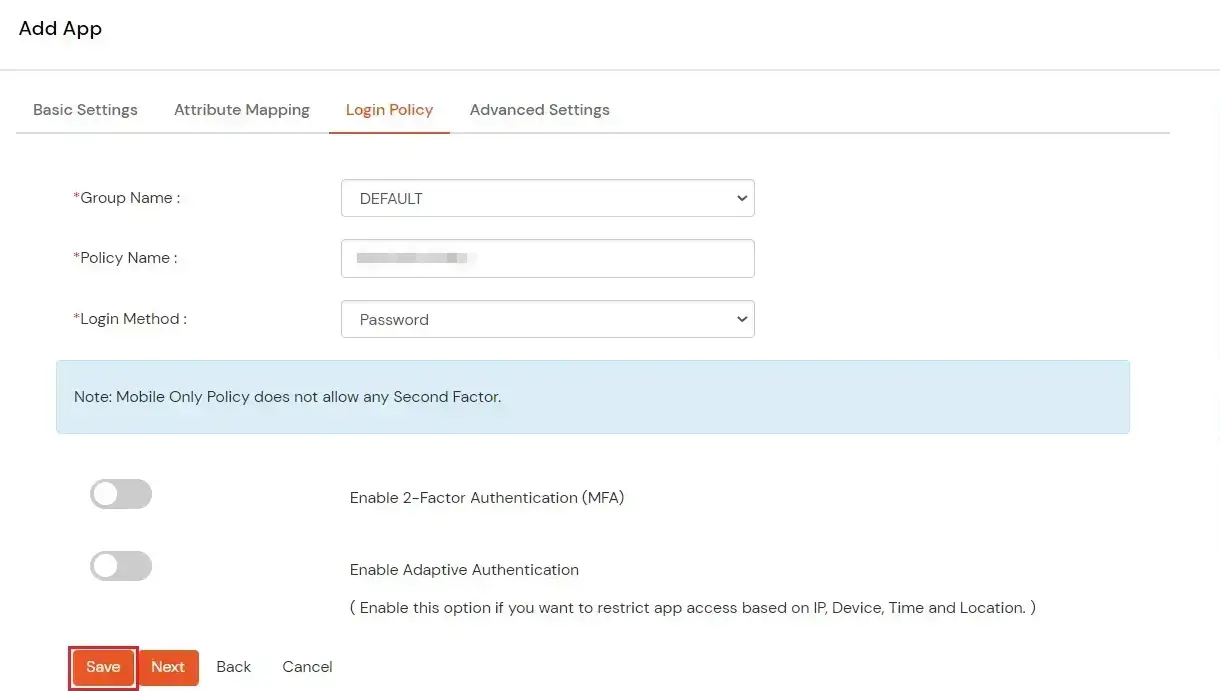
| グループ名: | ポリシーが適用されるグループ。 |
| ポリシー名: | ポリシー名を指定する任意の識別子。 |
| 最初の要素 | このポリシーに関連付けられているユーザーのログイン方法。 |
| 2要素認証を有効にする | このポリシーに関連付けられているユーザーのログイン時に 2 番目の要素を有効にします。 |
| 適応認証を有効にする | このポリシーに関連付けられているユーザーのログインに対して適応認証を有効にします。 |
オンプレミス版のみ
ファイアウォール ポートを開きます。
リモートのCloudGenファイアウォールがリモート管理トンネル経由で認証サーバーに接続できるようにするには、送信側のBOX-AUTH-MGMT-NATホストファイアウォールルールを有効にする必要があります。デフォルトでは、このルールは無効になっています。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
注: OAuthパスワードグラントを使用してMicrosoft Entra IDに保存されているユーザーでRadius MFAを構成する場合は、このガイドに従ってください。
Microsoft Active Directory、Microsoft Entra ID、OpenLDAP などの既存のディレクトリを構成します。










以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。



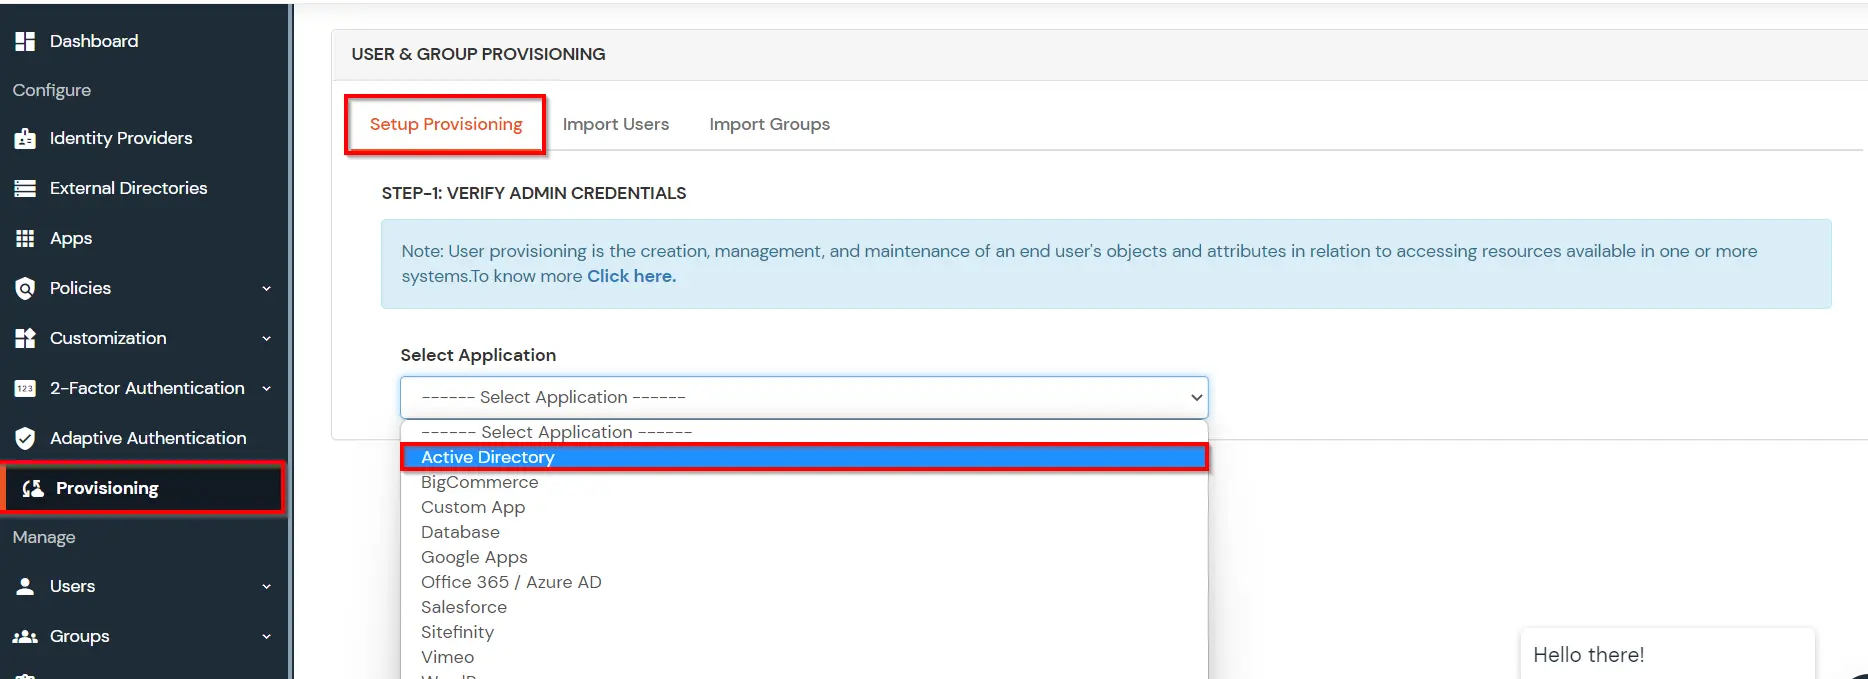
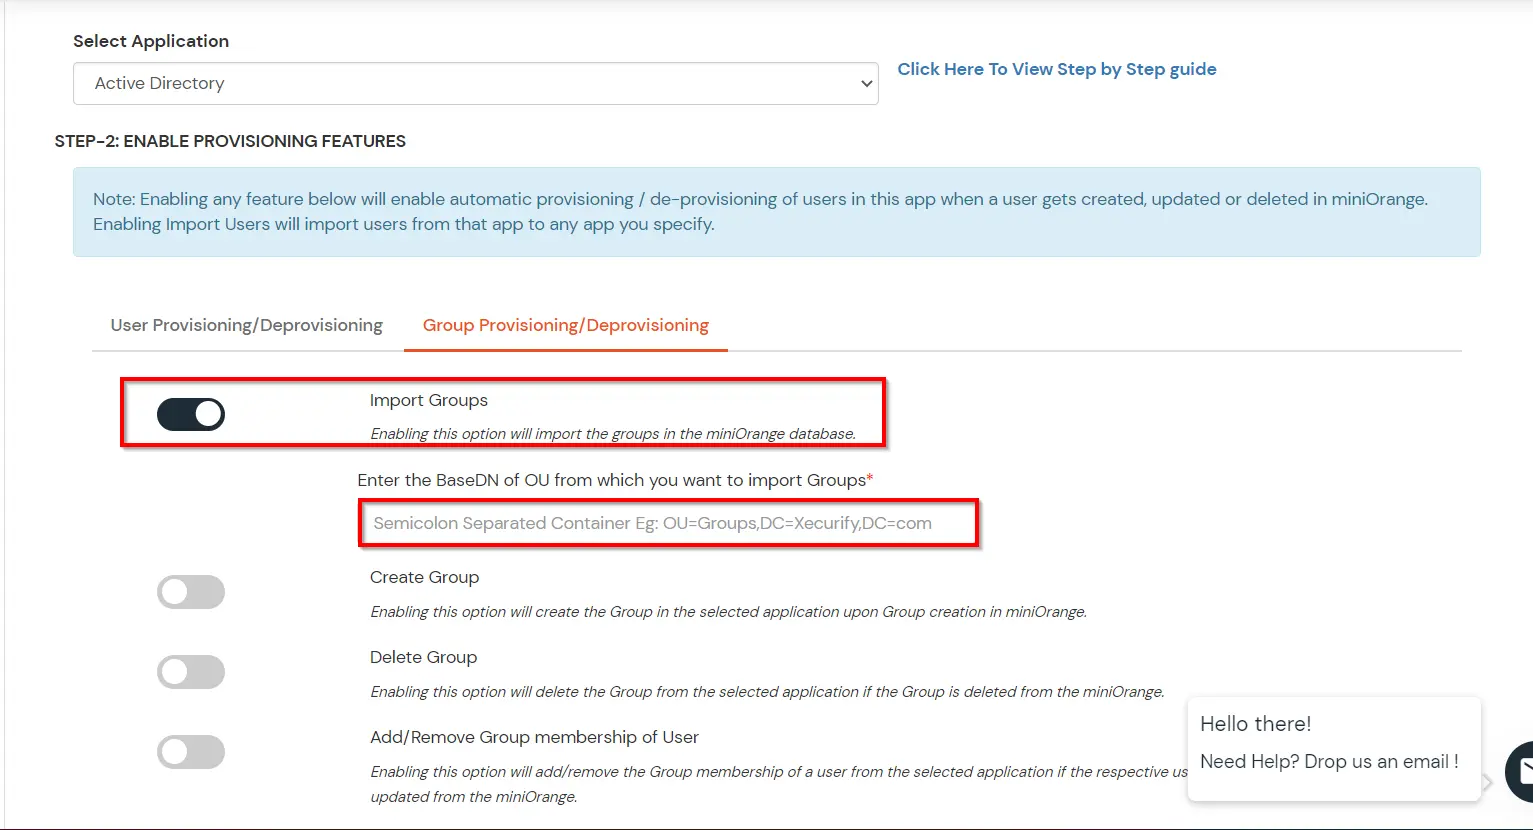
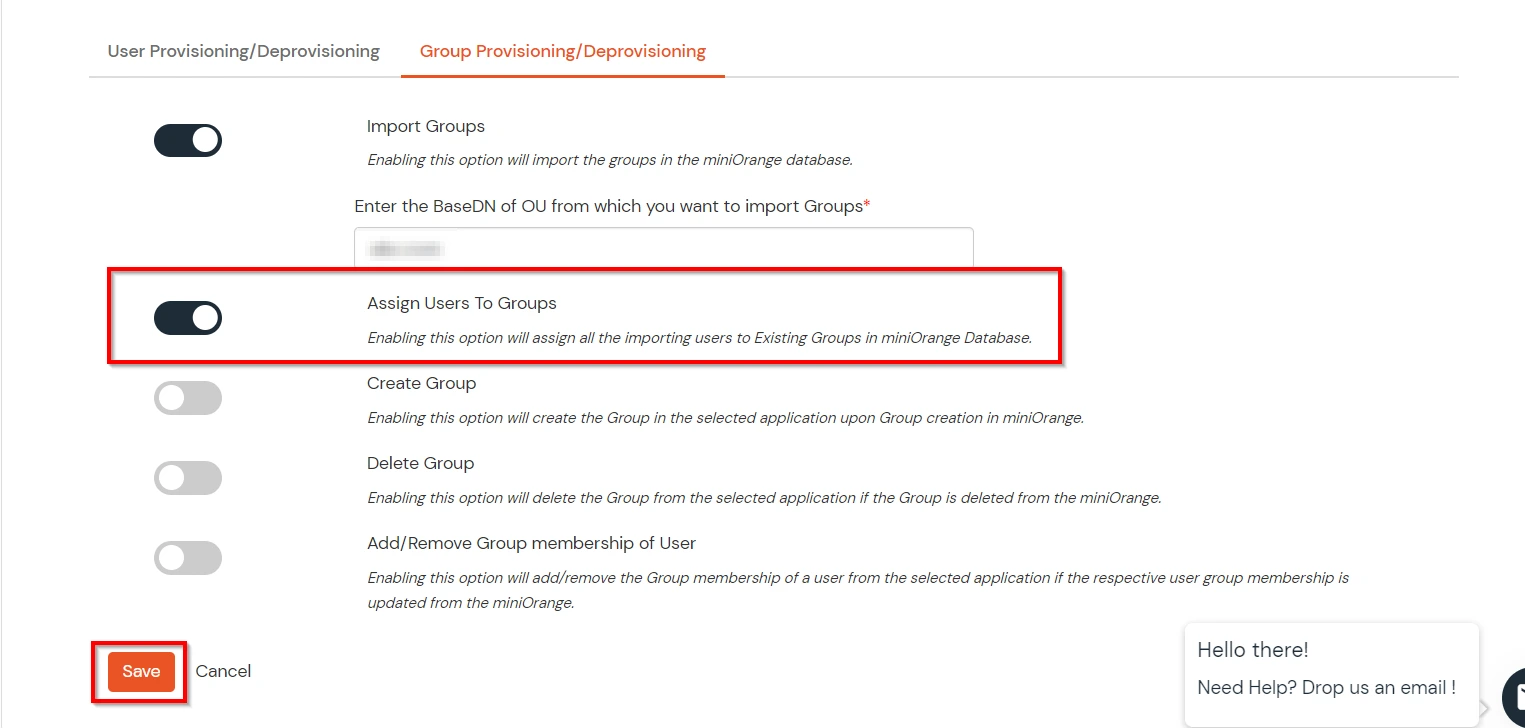
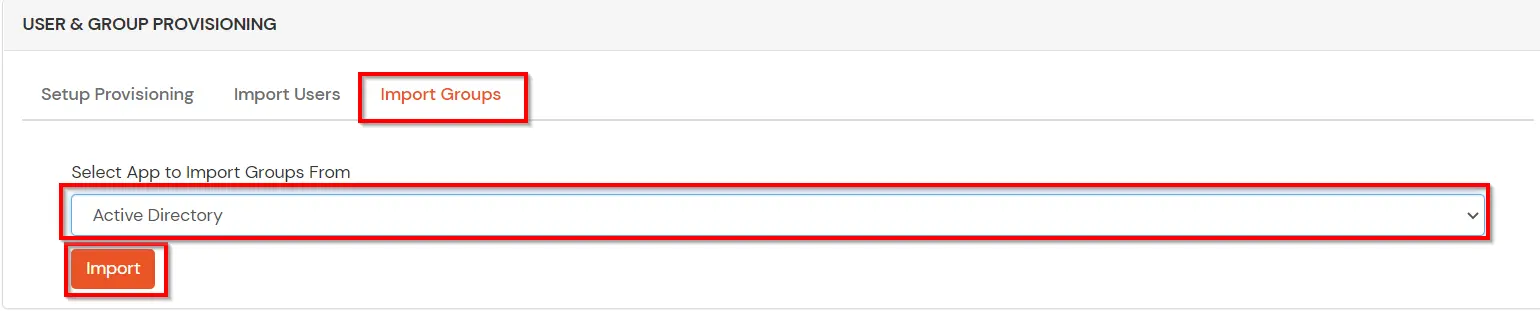
(Active Directory グループ プロビジョニング (同期) の設定が完了しました。これで、LDAP サーバーでユーザーが作成または変更されるたびに、ユーザーをグループに割り当てるが有効になっている場合は、LDAP サーバーのユーザー グループ属性が自動的に同期され、miniOrange でそれに応じてユーザー グループが割り当てられるか変更されます。)
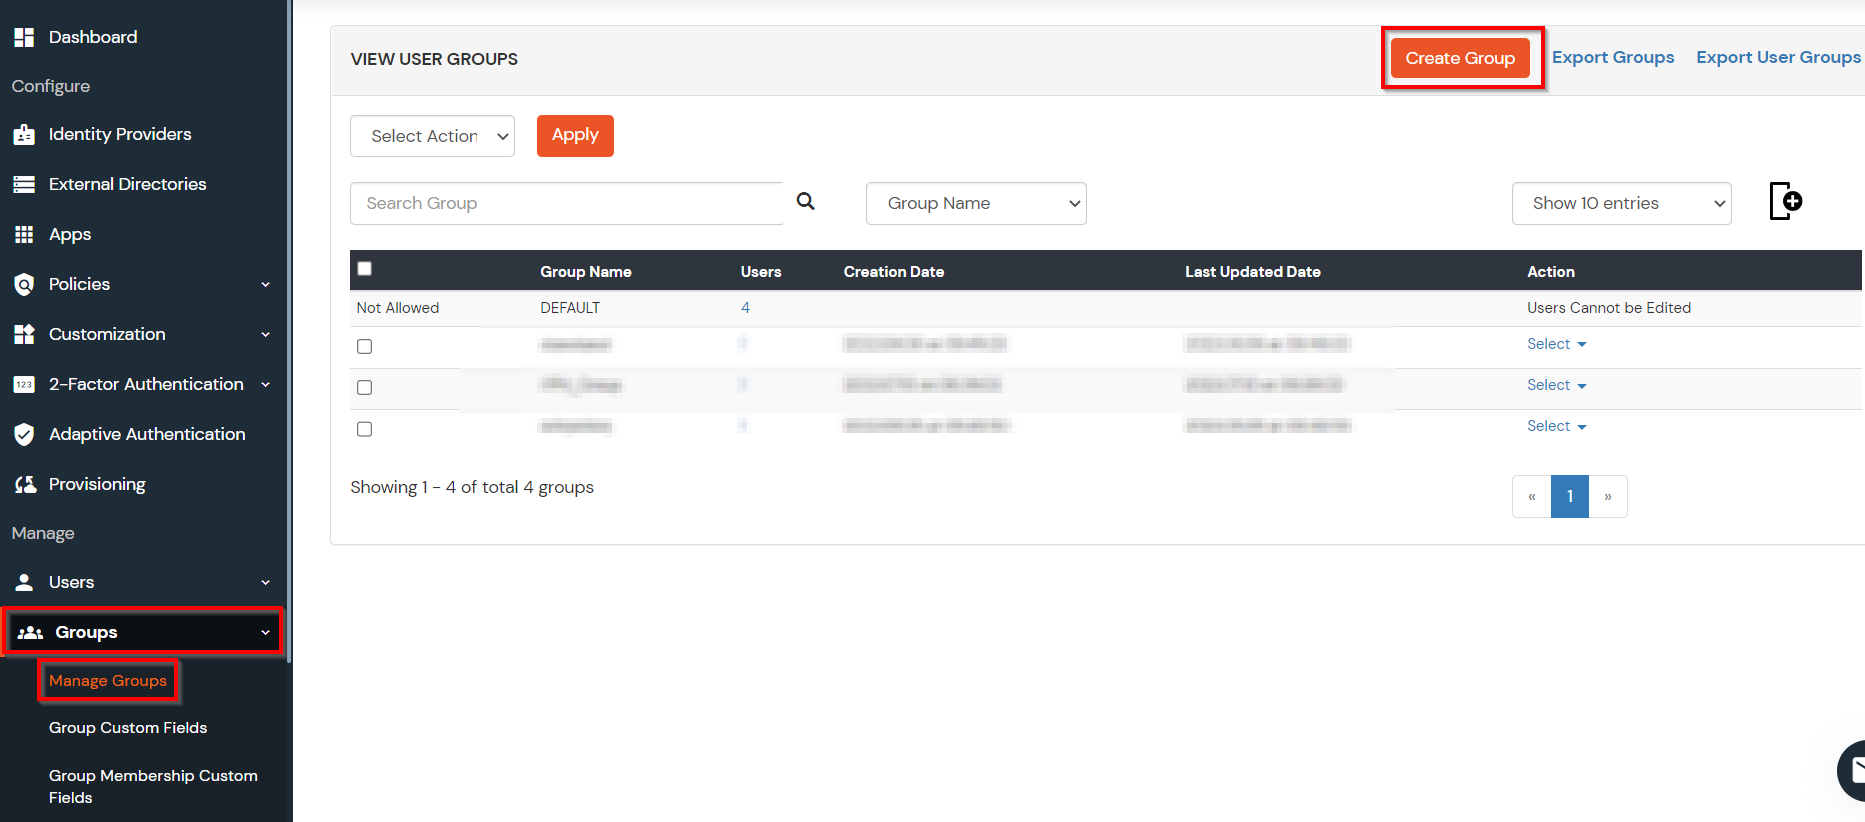
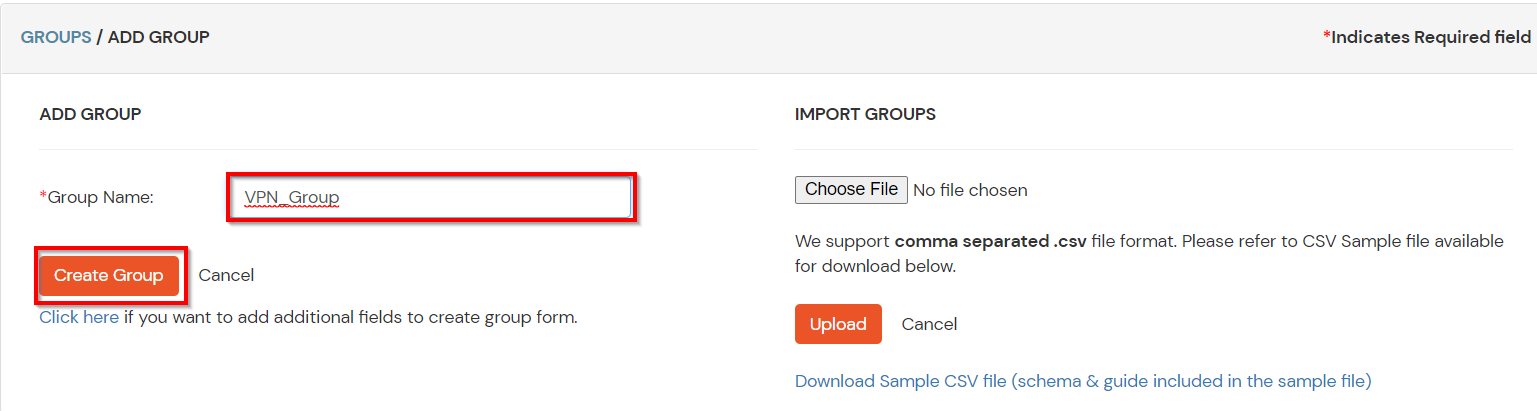
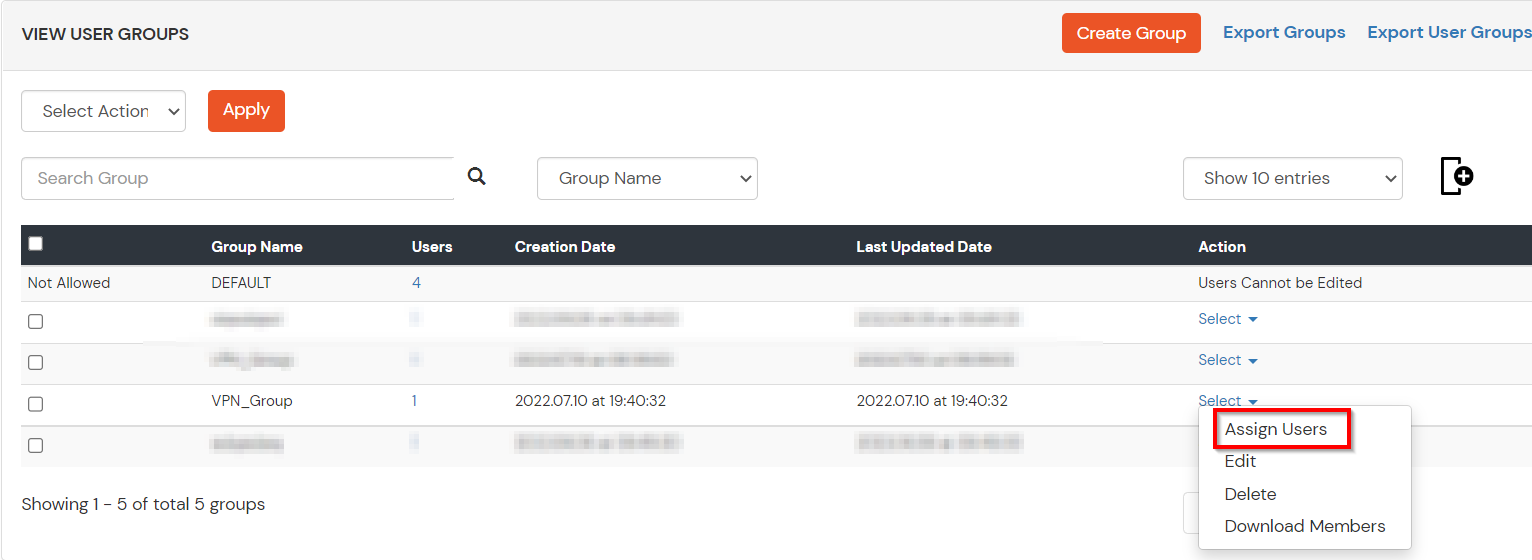
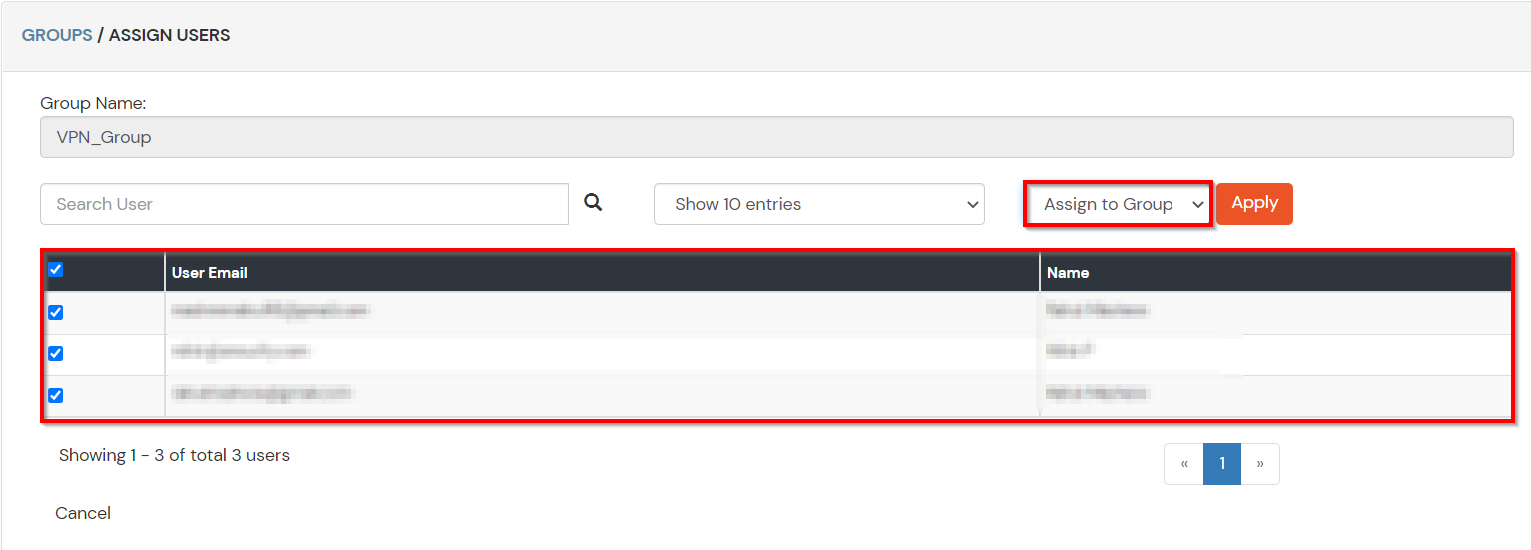
注:エンドユーザー向けにMFAをカスタマイズして登録する場合は、このガイドを参照してください。
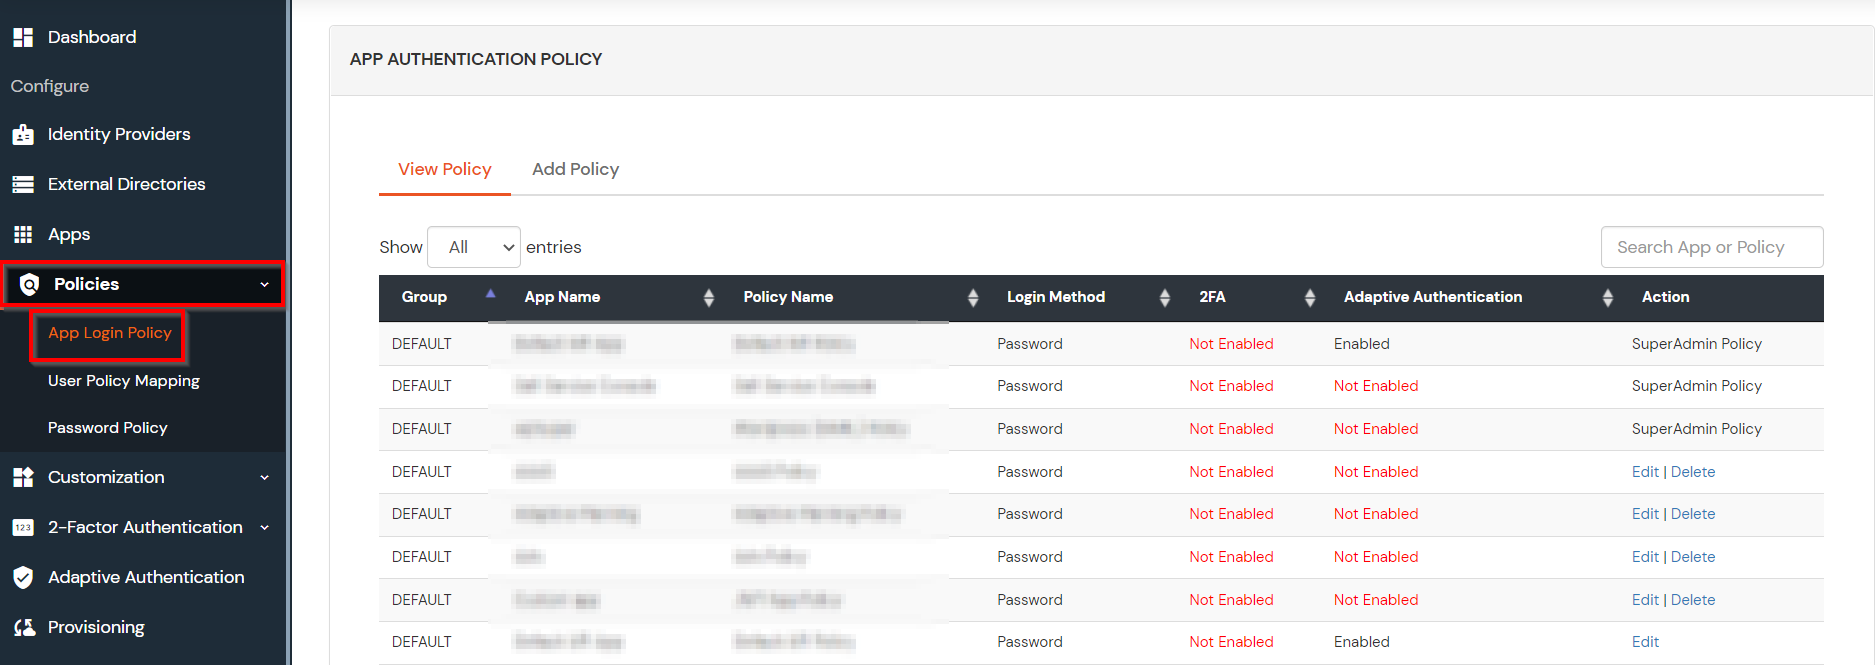
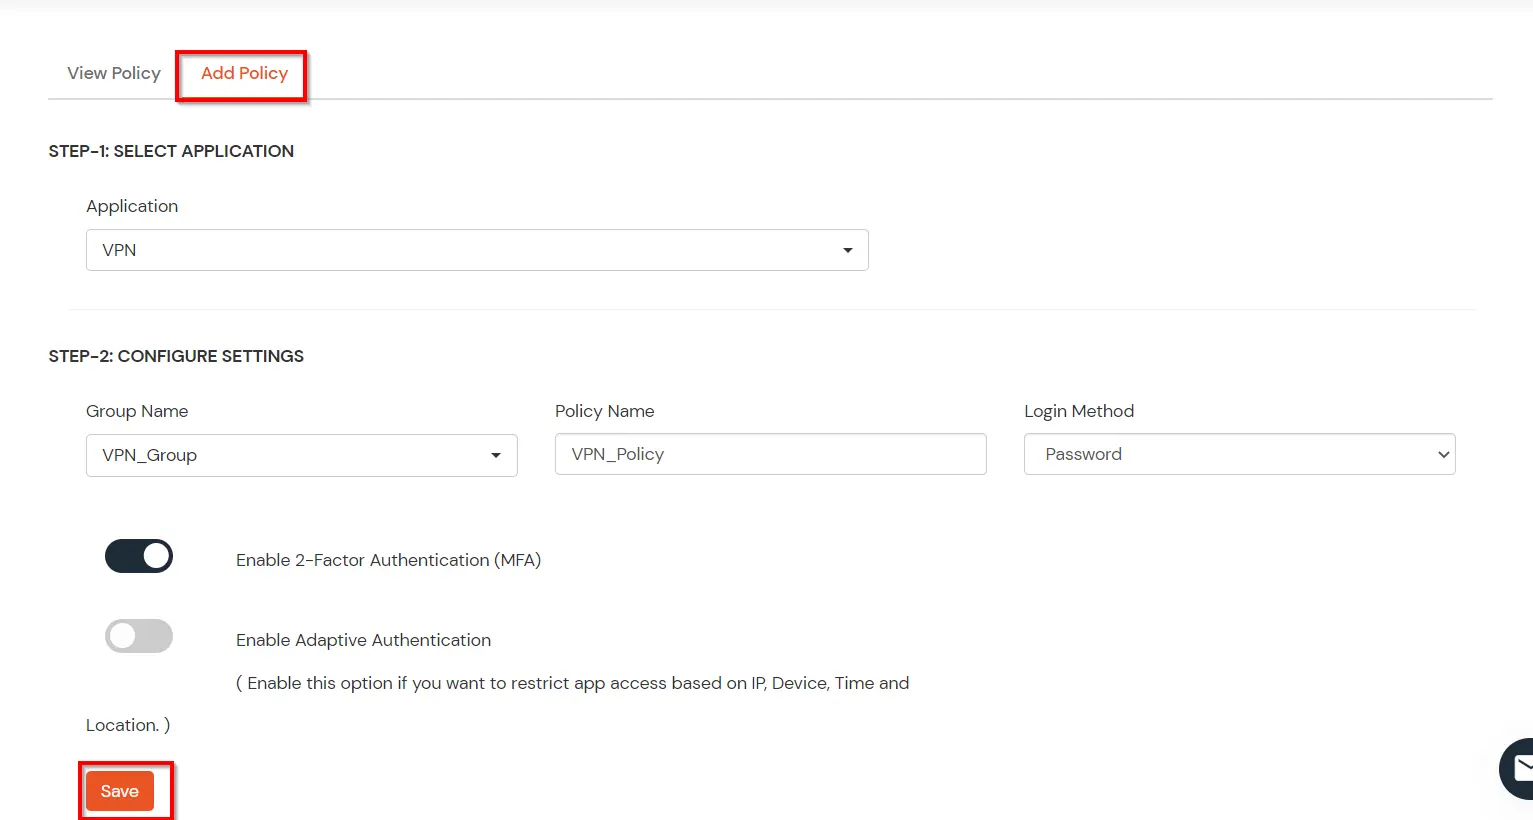
多要素認証(MFA)とは、ユーザーが企業のリソース、アプリケーション、またはVPN(この場合はBarracuda CloudGen Firewall)にアクセスするために、2つ以上の要素で本人確認を行う必要がある認証方法です。多要素認証(MFA)を有効にすると、ユーザーはユーザー名とパスワードに加えて追加の認証要素を提供する必要があるため、組織のリソースのセキュリティが向上します。多要素認証(MFA)の詳細については、こちらをご覧ください。
VPNクライアントによっては、2要素認証には2つの形式があります。
miniOrangeは、Barracuda CloudGen Firewallのセキュアアクセス向けに、プッシュ通知、ソフトトークン、Microsoft / Google認証システムなど、複数の2FA/MFA認証方法をサポートしています。
| 認証タイプ | 方法 | サポート |
|---|---|---|
| miniOrange 認証システム | ソフトトークン | |
| miniOrange プッシュ通知 | ||
| モバイルトークン | ||
| Authyオーセンティケーター | ||
| SMS | SMS 経由の OTP | |
| リンク付きSMS | ||
| メールアドレス | 電子メールによる OTP | |
| リンク付きメール | ||
| 通話認証 | OTPオーバーコール | |
| ハードウェアトークン | YubiKey ハードウェア トークン | |
| ハードウェアトークンの表示 |

