こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Citrix Workspace の二要素認証 - 2FA


miniOrangeの簡単に設定できる多要素認証(MFA)ソリューションを使えば、従業員、教師、そして組織内のあらゆるメンバーのCitrix Workspaceへのログインを安全に保護できます。数分でMFAを追加でき、エンドユーザーの安全なログインを実現できます。

仮想デスクトップインフラストラクチャ(VDI)とは何か?また、VDIセキュリティソリューションが重要な理由とは?

VDIは、リモートサーバーやストレージシステム上にユーザーのデスクトップ環境をホストし、リモートディスプレイプロトコルを使用してネットワーク経由でアクセスする、デスクトップ中心のサービスです。企業は、効率的なハードウェア利用と集中管理を実現し、コスト削減にもつながるため、物理デスクトップを仮想デスクトップインフラストラクチャ(VDI)に移行しています。

ハイブリッドワークプレイス文化の拡大に伴い、多くの企業がリモートワークを実現する方法を検討する必要があります。その選択肢の一つがVDIソリューションです。Citrix Workspaceは迅速なVDIソリューションを提供できますが、MFAなどの認証およびセキュリティ設定には依然として設定作業が必要です。中小企業の中には、2FA/MFAを可能にするためのOTP(ワンタイムパスワード)サーバーやRADIUS(リモート認証ダイヤルインユーザーサービス)サーバーを自社で所有していない場合があります。RADIUS認証を使用するCitrix Workspaces VDI向けに、miniOrangeはすぐに使用できる2要素認証(2FA/MFA)ソリューションを提供しています。このソリューションにより、Citrix Workspaceへのログイン時に認証レイヤーが追加され、従業員への安全なアクセスを数分以内に展開できます。

miniOrangeの二要素認証(2FA)を使用するには、Citrix WorkspaceでRADIUS認証を有効にし、miniOrangeでポリシーを設定して、ユーザーごとに2FAを有効または無効にします。


RADIUSを使用した2要素認証の種類


2要素認証は、アプリケーションによって2種類に分類されます。

  • RADIUSチャレンジをサポートするアプリケーション。
  • RADIUSチャレンジをサポートしていないアプリケーション。

RADIUSチャレンジをサポートするアプリケーションの場合:


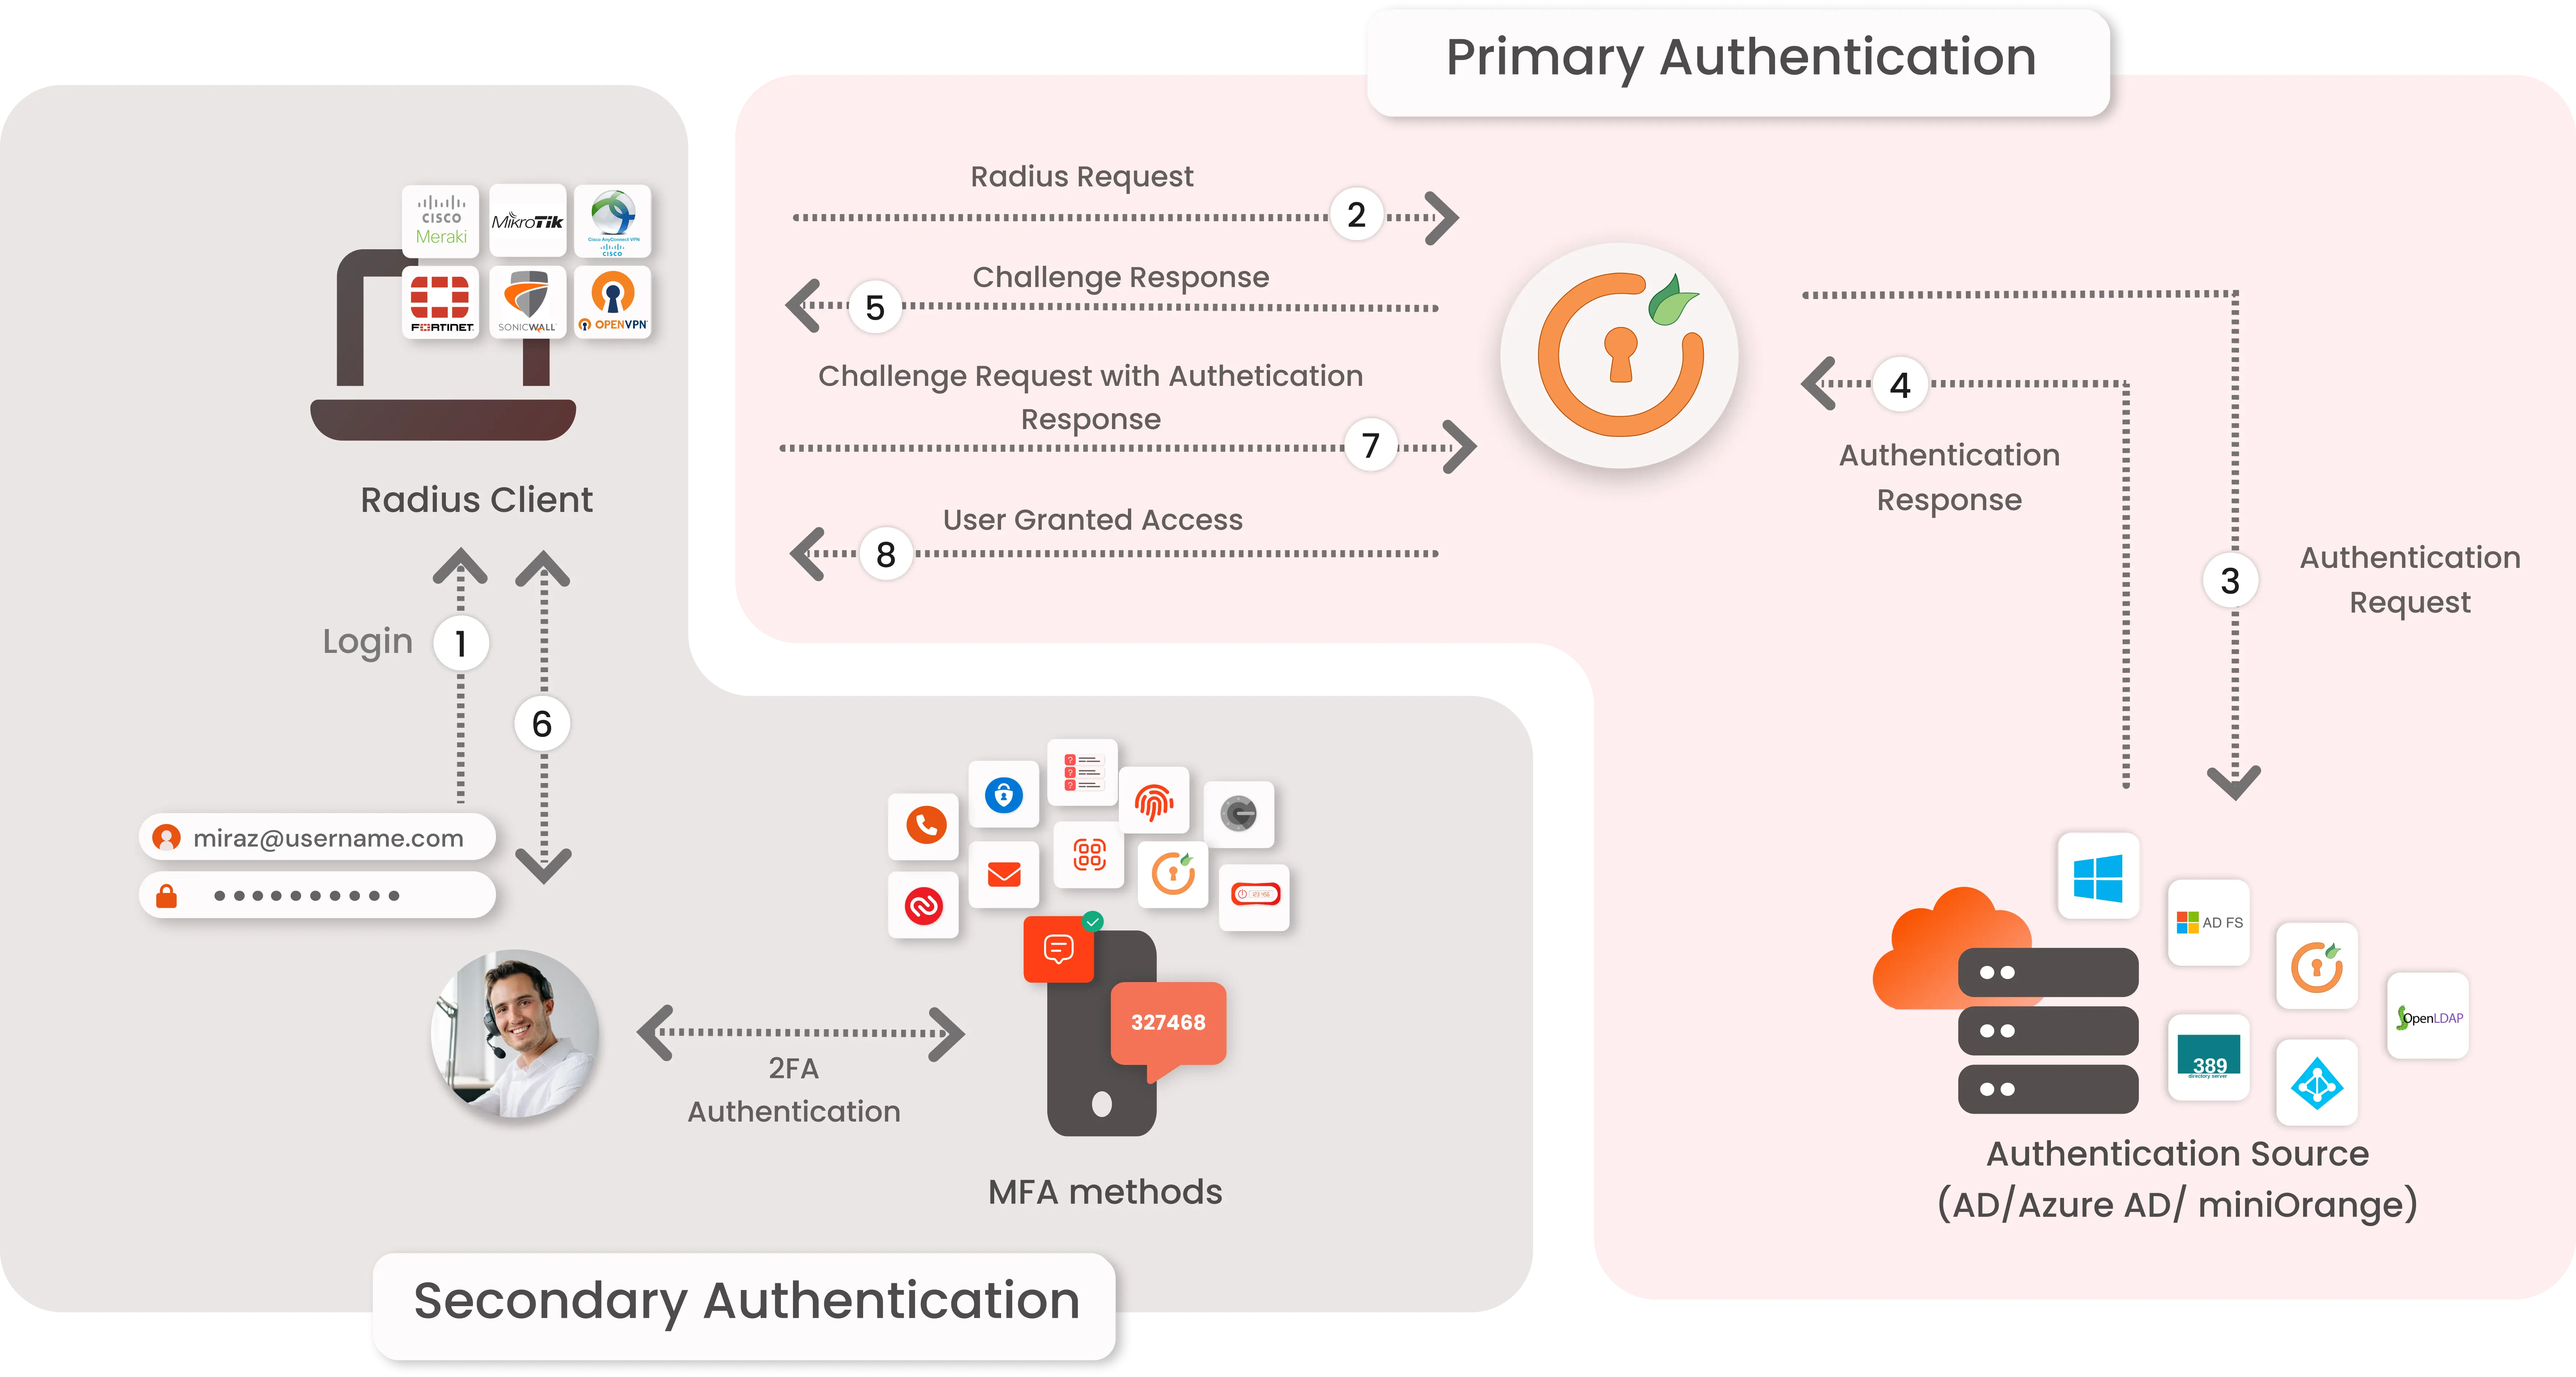
  • 最初のステップでは、ユーザーのユーザー名とパスワードがActive Directoryに保存されている認証情報と照合され、2番目のリクエストで成功応答が送信されます。このリクエストは、ユーザーの2要素認証を検証するために送信され、認証が成功すると、ユーザーはアプリケーションへのアクセスを許可されます。
  • 認証方法: miniOrangeは、あらゆる認証方法に対応しています。ソフトウェアトークン、プッシュ通知、メールによるワンタイムパスワード(OTP)などがその例です。
Citrix Workspace向けの2要素認証(2FA)

外部ディレクトリに接続


miniOrangeは、 miniOrange Directory、Microsoft AD、Microsoft Entra ID/LDAP、AWS Cognitoなど、さまざまな外部ディレクトリからのユーザー認証を提供します。

ディレクトリが見つかりませんか?idpsupport@xecurify.comまでお問い合わせください。



セキュリティレベルを向上させるため、Citrix Workspace VDIで二要素認証(2FA)を有効にしてください。

1. miniOrangeにRadiusクライアントを追加する

  • miniOrangeにログイン 管理コンソール.
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加 ボタンをクリックします。
  •  シングルサインオン(SSO)アプリの追加

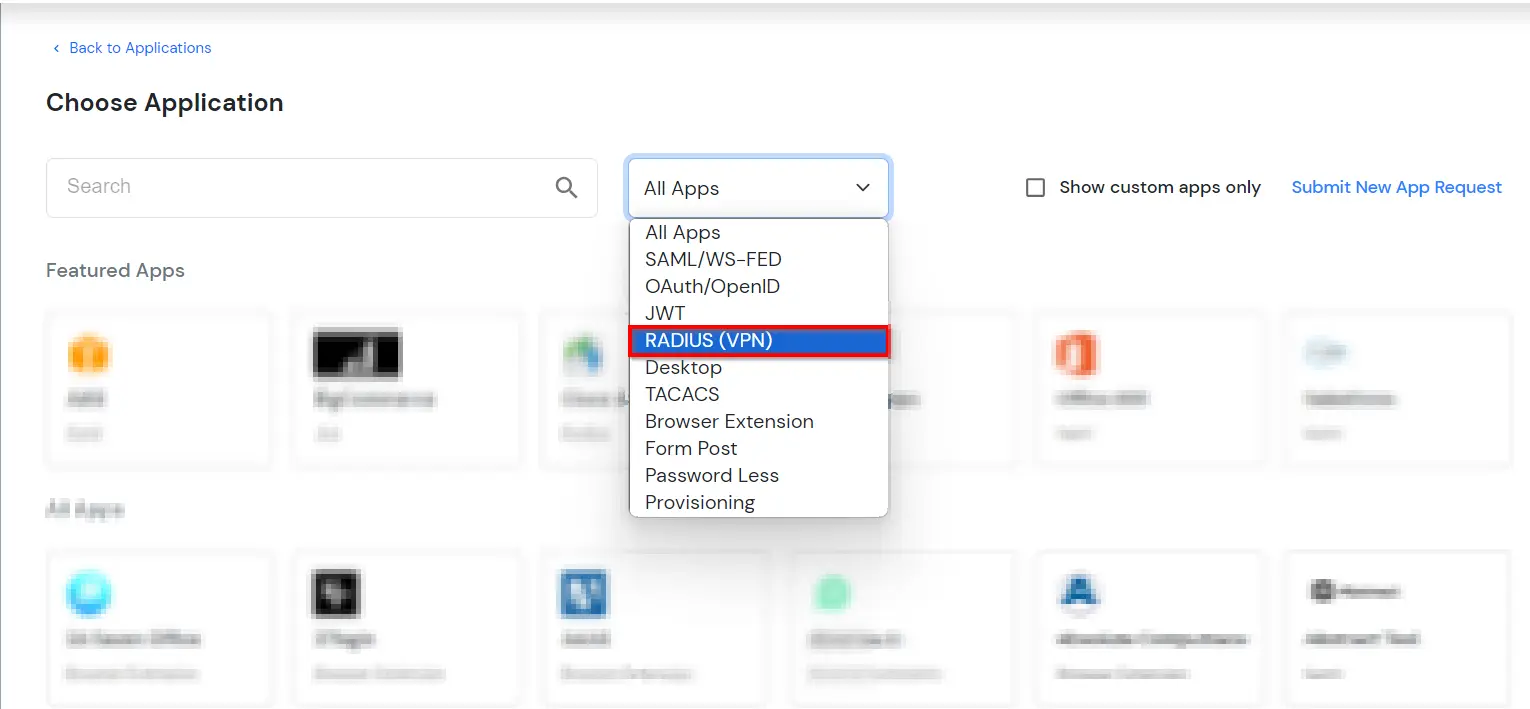
  • 選択する 半径 アプリケーションの種類として アプリを作成する
  • Citrix Workspace RADIUSダッシュボードの2要素認証(2FA)

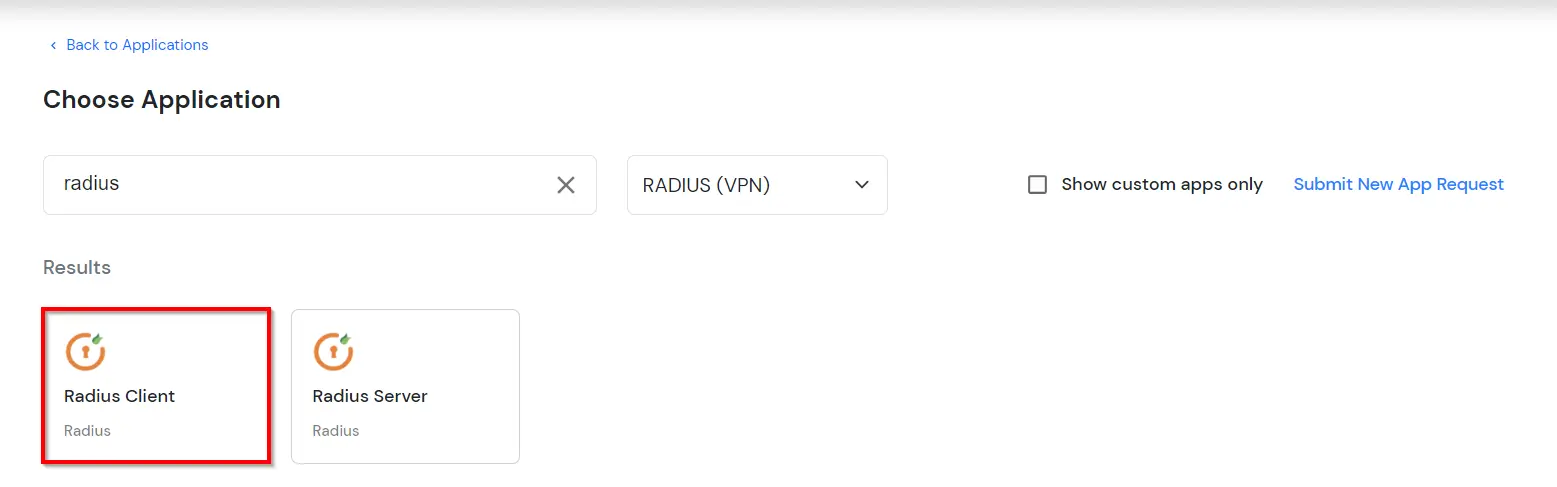
  • ソフトウェアの制限をクリック Citrixワークスペース アプリケーションタブ。アプリケーションが見つからない場合は、 Radius クライアント アプリケーションタブ。
  • Citrix Workspace RADIUSクライアントの2要素認証(2FA)

  • Radius クライアントを追加するには、以下の詳細を設定します。
  • クライアント名: 参照用の名前。
    クライアント IP: Radius 認証要求を送信する VPN サーバーの IP アドレス。
    共有秘密: セキュリティキー。
    例えば 「共有シークレット」
    (これを保管してください。VPN サーバーで同じ設定を行う必要があります)。
    チャレンジを支持しないでください: これを保管してください チェックしない.
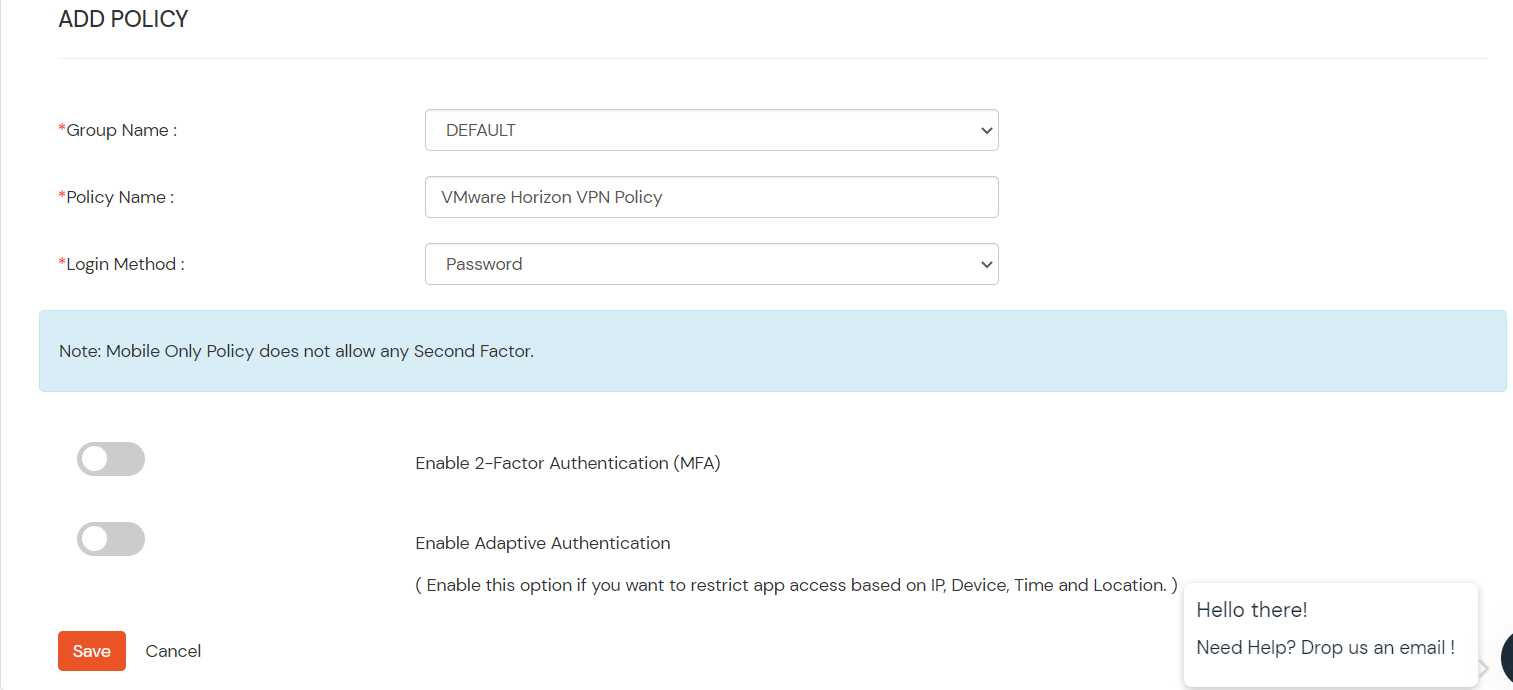
  • Radius アプリの次のポリシー詳細を構成します。
  • グループ名: ポリシーが適用されるグループ。
    ポリシー名: ポリシー名を指定する任意の識別子。
    ログイン方法 このポリシーに関連付けられているユーザーのログイン方法。
    2要素認証を有効にする このポリシーに関連付けられているユーザーのログイン時に 2 番目の要素を有効にします。
    適応認証を有効にする このポリシーに関連付けられているユーザーのログインに対して適応認証を有効にします。
    Citrix Workspaceアプリの2要素認証(2FA)の設定

  • ソフトウェアの制限をクリック Save.


  • 注: 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する オンプレミス バージョンによっては、接続をテストする前に以下の手順に従ってください。

    オンプレミス版のみ

    ステップ 1: ファイアウォール ポートを開きます。

  • RADIUSリクエストを受信するには、 UDPトラフィックを開く ポート上 1812と1813 オンプレミス IdP がデプロイされているマシン用。
  • ホスティングマシンが Windows マシンならフォローできる この の資料をご参照ください。
  • ホスティングマシンが Linux マシンならフォローできる この の資料をご参照ください。

  • 注: マシンが AWS でホストされている場合は、AWS パネルからポートを有効にします。

2. Citrix Workspace を構成する


  • Citrix Gatewayの管理インターフェースにログインしてください。
  • に移動します Citrix Gateway → 仮想サーバー 管理画面の左側のパネルにあります。
  • 既存のCitrix Gateway仮想サーバーを選択し、次にクリックします。 編集.
  • 「VPN仮想サーバー」ページで、次の横にあるプラス記号(+)をクリックします。 基本認証 新しい認証ポリシーを追加する。
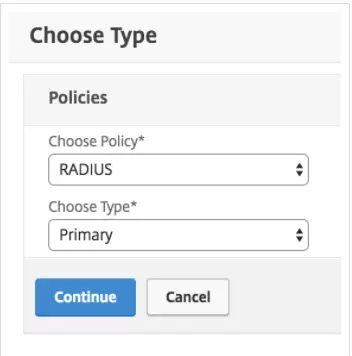
  • 「タイプの選択」ページで、 半径 ポリシーと プライマリー ドロップダウンメニューから選択して、「続行」をクリックしてください。
  • Radiusポリシーの二要素認証(2FA)

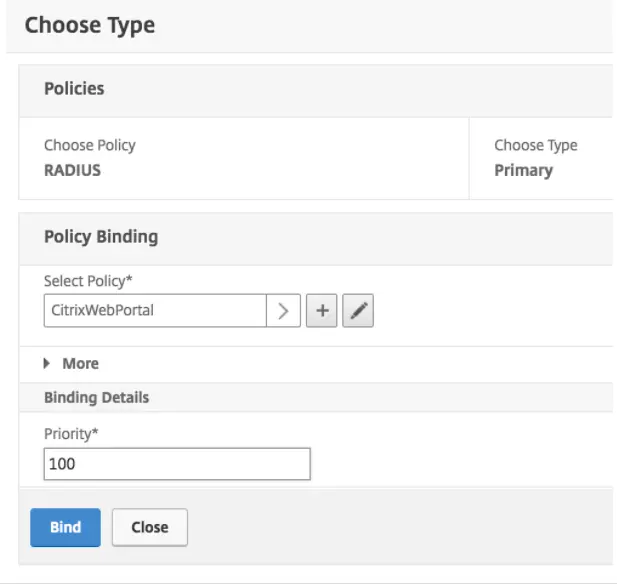
  • 次の「タイプの選択」画面で、「ポリシーのバインド」→「ポリシーの選択」ボックスの横にあるプラス記号(+)をクリックします。
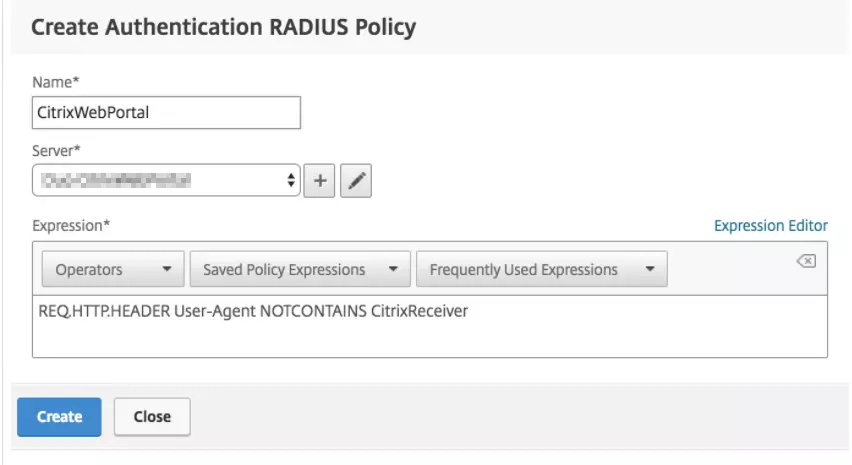
  • 「認証RADIUSポリシーの作成」ページで、ポリシーの名前を入力します(例: Citrix WebPortal) をクリックし、次に「サーバー」ボックスの横にあるプラス記号 (+) をクリックして、新しい RADIUS サーバーを作成します。
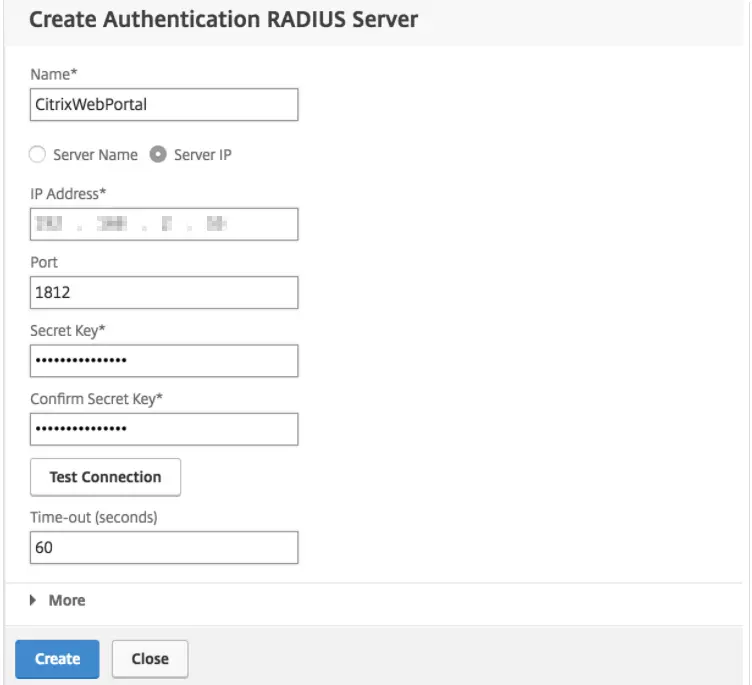
  • 「認証RADIUSサーバーの作成」ページで、miniOrange Radiusサーバーの情報を入力します。
  • 名前 CitrixWebPortal(または分かりやすい名前)
    サーバー名またはIPアドレス miniOrange Radiusサーバーのホスト名またはIPアドレス。
    ポート miniOrange IDP 上で radius_server_iframe 用に設定されたポート (例では 1812)
    タイムアウト(60秒) 60
    秘密鍵 取得したRADIUSシークレット このステップ.
    確認用シークレットキー 取得したRADIUSシークレット このステップ.
    認証RADIUSサーバーに対する二要素認証(2FA)

  • 詳しくはこちら 創造する を追加する ミニオレンジ RADIUSサーバーに接続し、「認証RADIUSポリシーの作成」ページに戻ります。
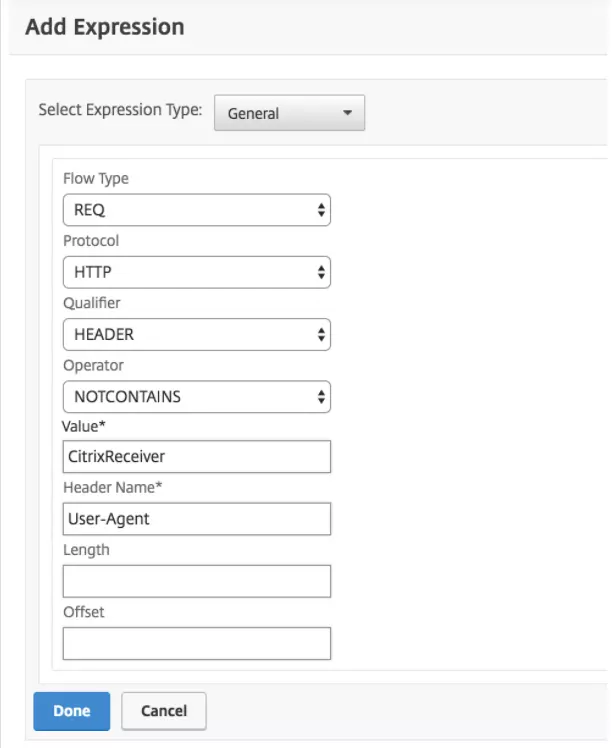
  • クリック 式エディタ 「認証RADIUSポリシーの作成」ページにあるリンクをクリックして、以下の詳細を含む式を追加します。
  • 表現タイプ 全般
    フロータイプ REQ
    プロトコル HTTP
    予選 ヘッダ
    Operator 含まない
    値* CitrixReceiver
    ヘッダー名* ユーザエージェント
    式エディタの二要素認証(2FA)

  • サーバーと式の情報が正しい場合は、クリックしてください。 創造する 新しいものを保存する Citrix WebPortal ポリシーを選択して、「タイプの選択」ページに戻ります。
  • Radiusポリシーの二要素認証(2FA)

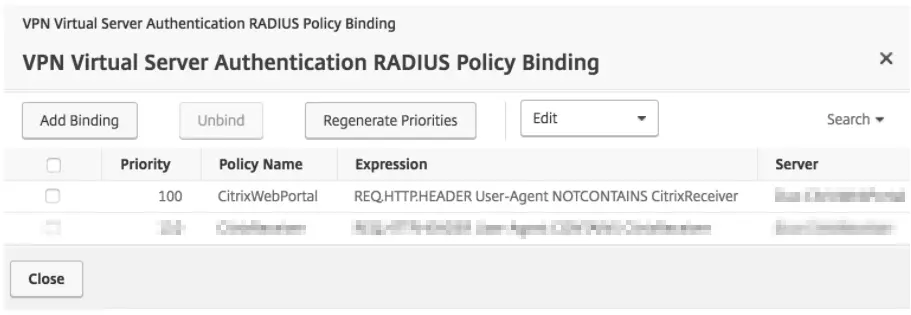
  • 「タイプの選択」ページで、先ほど作成した新しいRADIUS認証ポリシーが選択されていることを確認してください。 優先 「バインディングの詳細」の下 100 をクリックし バインド.
  • VPNの二要素認証(2FA):ポリシータイプ

  • ブラウザクライアント向けの新しいポリシーが一覧に表示されていることを確認してください。 閉じる 新しいポリシー設定を保存します。
  • ポリシーバインディングのための二要素認証(2FA)

  • プライマリ認証にこのRADIUSポリシーが設定されていることを確認してください。miniOrange以外のプライマリ認証ポリシーをすべて削除するか(または優先度値を増やしてNetScalerがminiOrangeポリシーを最初に呼び出すようにする)、クリックします。 クリックします.
  • 実行中の設定に加えられた変更をすべて保存します。
  • Citrix Gatewayの管理インターフェースにログインしてください。
  • に移動します Citrix Gateway → 仮想サーバー 管理画面の左側のパネルにあります。
  • 既存のCitrix Gateway仮想サーバーを選択し、次にクリックします。 編集.
  • 「VPN仮想サーバー」ページで、次の横にあるプラス記号(+)をクリックします。 基本認証 新しい認証ポリシーを追加する。
  • 「タイプの選択」ページで、 半径 ポリシーと プライマリー ドロップダウンメニューから選択して、「続行」をクリックしてください。
  • Radiusポリシーの二要素認証(2FA)

  • 次の「タイプを選択」画面で、 バインディングを追加
  • 「ポリシーのバインド」→「ポリシーの選択」ボックスの横にあるプラス記号(+)をクリックします。
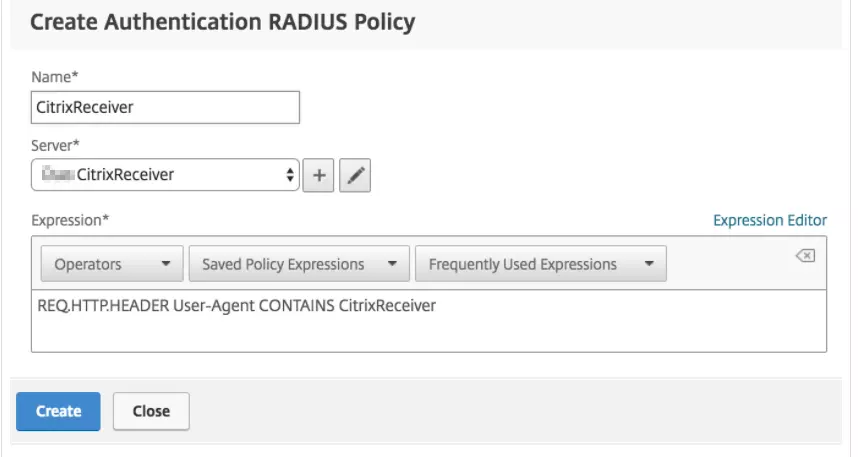
  • 「認証RADIUSポリシーの作成」ページで、ポリシーの名前を入力します(例: CitrixReceiver) を選択し、「サーバー」ボックスの横にあるプラス記号 (+) をクリックして、Citrix Receiver または Workspace クライアントの miniOrange 認証用の新しい RADIUS サーバーを作成します。
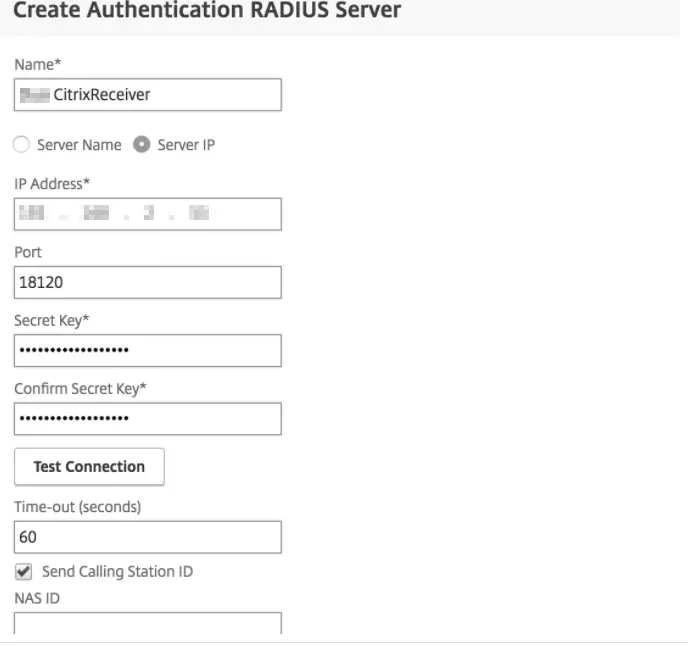
  • 「認証RADIUSサーバーの作成」ページで、miniOrange Radiusサーバーの情報を入力します。
  • 名前 CitrixReceiver(または分かりやすい名前)
    サーバー名またはIPアドレス miniOrange Radiusサーバーのホスト名またはIPアドレス。
    ポート miniOrange IDPでradius_server_auto用に設定されたポート(例では18120)
    タイムアウト(秒) 60 seconds
    秘密鍵 取得したRADIUSシークレット このステップ.
    確認用シークレットキー 取得したRADIUSシークレット このステップ.
    発信局IDを送信 Citrix ReceiverまたはWorkspaceクライアントのIPアドレスをminiOrangeに送信するには、このボックスにチェックを入れてください(クリック > その他 このオプションを公開する)
    Radiusサーバー認証のための二要素認証(2FA)

  • 「作成」をクリックして追加します CitrixReceiver RADIUSサーバーに接続し、「認証RADIUSポリシーの作成」ページに戻ります。
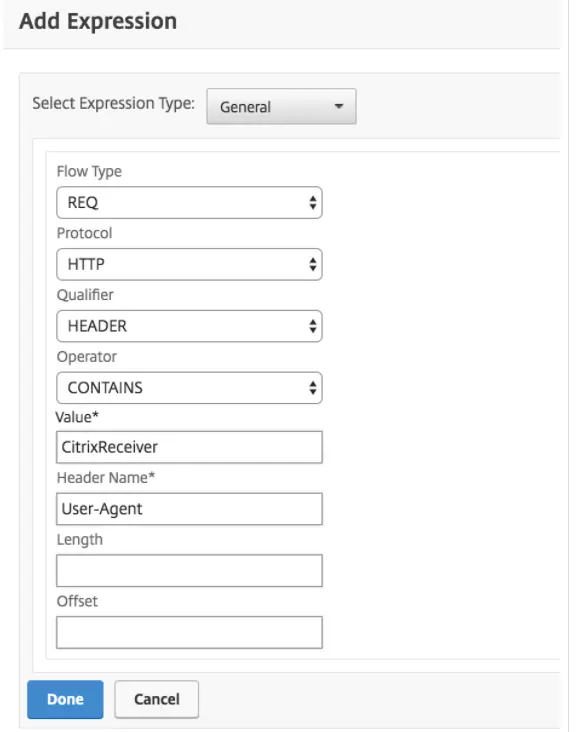
  • クリック 式エディタ 「認証RADIUSポリシーの作成」ページにあるリンクをクリックして、以下の詳細を含む式を追加します。
  • 表現タイプ 全般
    フロータイプ REQ
    プロトコル HTTP
    予選 ヘッダ
    Operator 含む
    値* CitrixReceiver
    ヘッダー名* ユーザエージェント
    式エディタの二要素認証(2FA)

  • サーバーと式の情報が正しい場合は、クリックしてください。 創造する 新しいものを保存する CitrixReceiver ポリシーを選択して、「タイプの選択」ページに戻ります。
  • ポリシーのための二要素認証(2FA)

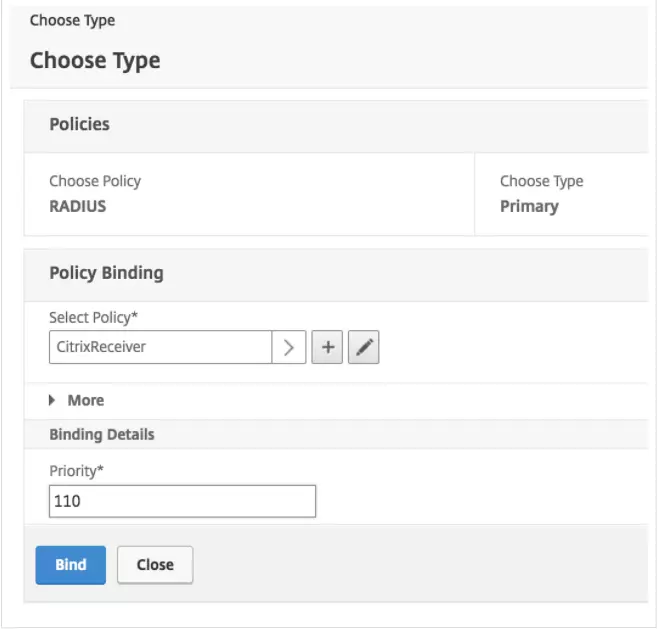
  • 「タイプの選択」ページで、先ほど作成した新しいRADIUS認証ポリシーが選択されていることを確認してください。 優先 「バインディングの詳細」の下 110 をクリックし バインド.
  • 優先権選択のための二要素認証(2FA)

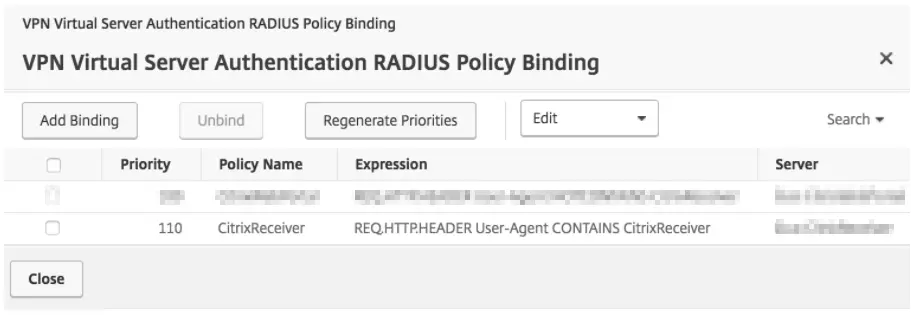
  • CitrixReceiverクライアントの新しいポリシーが一覧に表示されていることを確認してください。 閉じる 新しいポリシー設定を保存します。
  • ポリシーバインディングのための二要素認証(2FA)

  • プライマリ認証にこのRADIUSポリシーが設定されていることを確認してください。miniOrange以外のプライマリ認証ポリシーをすべて削除するか(または優先度値を増やしてNetScalerがminiOrangeポリシーを最初に呼び出すようにする)、クリックします。 クリックします.
  • 実行中の設定に加えられた変更をすべて保存します。

3. エンドユーザー向けに2FAを設定する

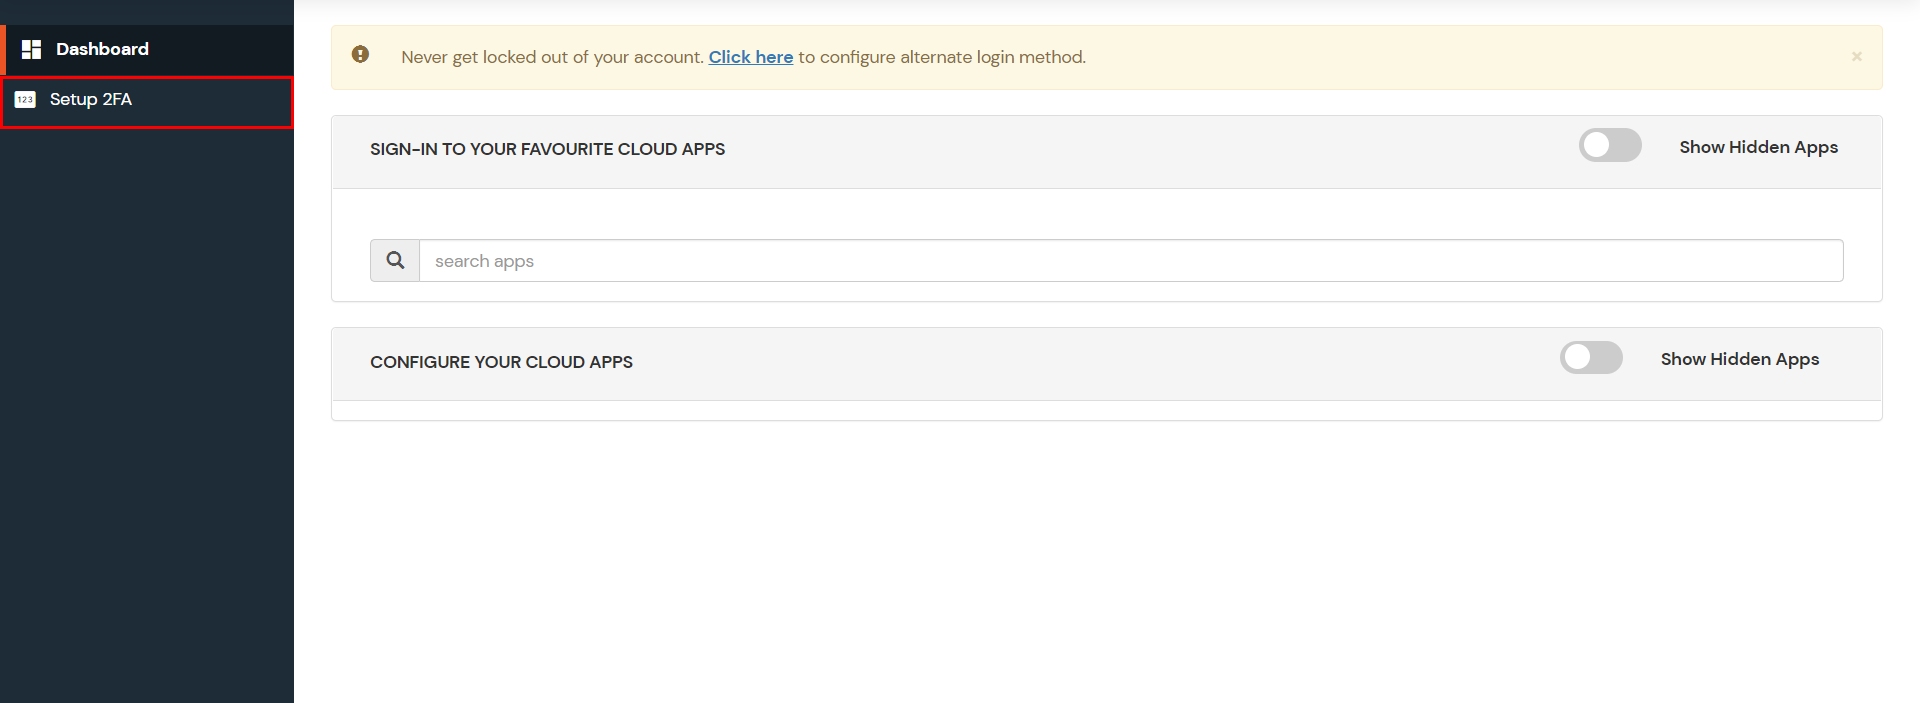
  • エンドユーザーダッシュボードにログインするには デフォルトのユーザー ディレクトリ資格情報。.
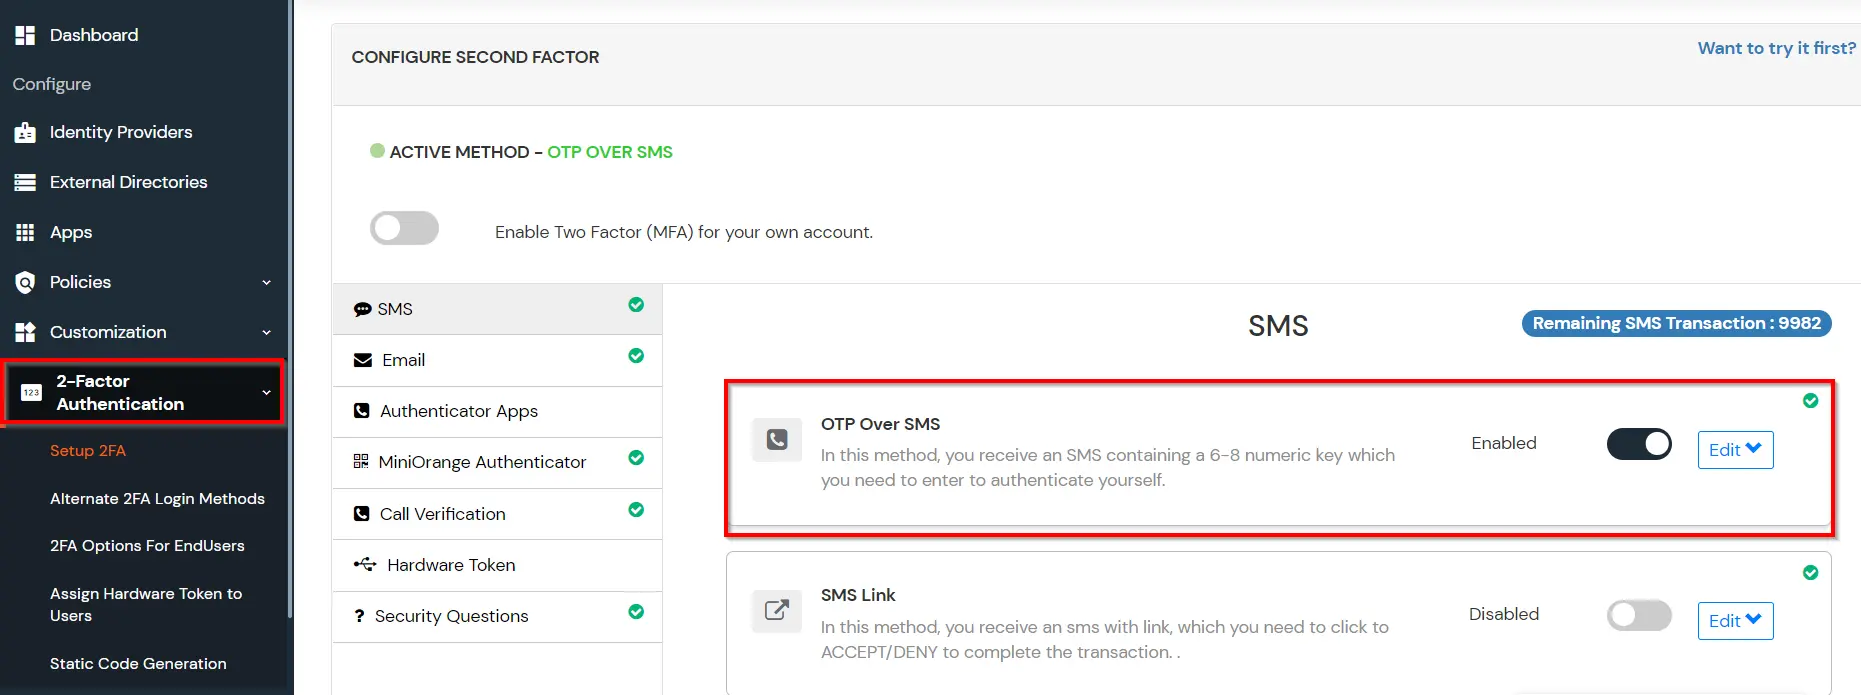
  • 選択 2FAを設定する 左のパネルから。
  • Citrix Workspace の MFA/二要素認証 (2FA) の設定パネル

  • 2 番目の要素オプションを参照して、ログイン時にエンドユーザーが使用する適切な方法を選択します。
  • 今のところ、私たちは 「SMS経由のOTP」2FA方式としてご利用いただけます。 他の2FA方法を設定するためのガイド.
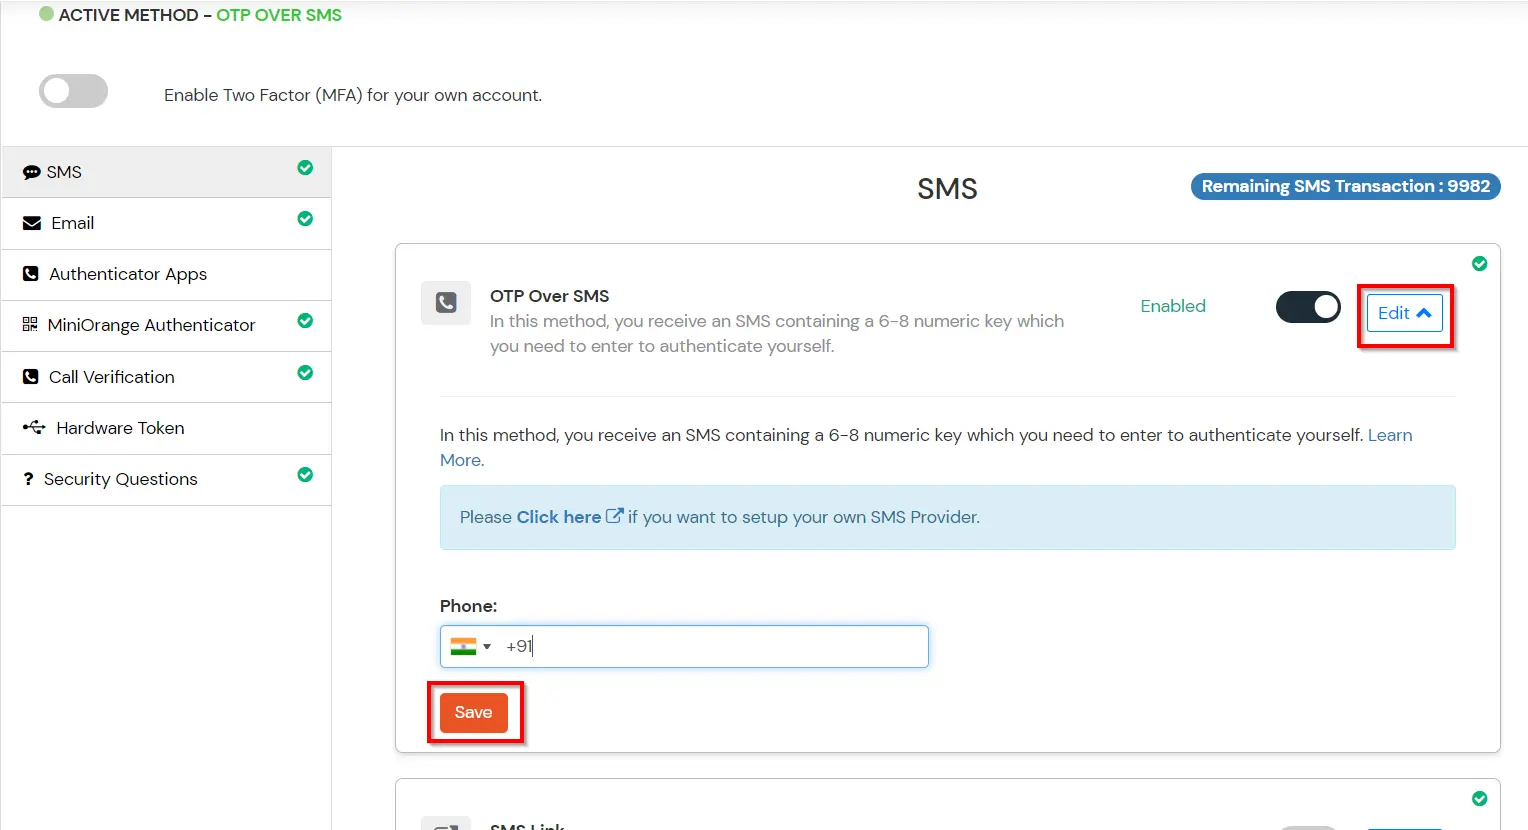
  • 有効にする プロフィールセクションに電話番号を追加している場合はSMS経由のOTP、そうでない場合は 編集
  • 2FA 設定パネルの MFA/2 要素認証 (XNUMXFA)

  • あなたを入力してください 電話番号 必要な国コードを入力して、 セーブ を参照してください。
  • 多要素認証(MFA)/二要素認証(2FA)の設定:第二要素SMS(携帯電話番号を入力)

4. ユーザーディレクトリを構成する(オプション)

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。


1. miniOrangeでユーザーを作成する

  • ソフトウェアの制限をクリック ユーザー >> ユーザーリスト >> ユーザーの追加.
  • : miniOrangeにユーザーを追加する

  • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
  • : ユーザーの詳細を追加

  • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
  • : ユーザーの詳細を追加

  • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
  • : メールアクションを選択

  • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
  • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
  • : ユーザーパスワードをリセットする
  • これで、資格情報を入力して miniOrange アカウントにログインできます。

2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

  • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
  • : 一括アップロードでユーザーを追加する

  • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
  • : サンプルcsvファイルをダウンロード

  • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
  • : 一括アップロードユーザー

  • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
  • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。
  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニュー
  •  : ADを外部ディレクトリとして設定する

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  •  : ディレクトリの種類としてAD/LDAPを選択します

  • 次に検索 AD/LDAP それをクリックします。
  •  : ディレクトリの種類としてAD/LDAPを選択します

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  •  : ad/ldapユーザーストアタイプを選択

  • AD/LDAPを入力する 表示名 (NAIST) と 識別する 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスをLDAPに対して入力します サーバー URL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  •  : LDAPサーバーのURL接続を構成する

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  •  : ユーザーバインドアカウントのドメイン名を構成する

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  •  : バインドアカウントの資格情報を確認する

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  •  : ユーザー検索ベースを構成する

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  •  : ユーザー検索フィルターを選択

  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  •  : LDAPオプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。


  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  •  : 構成された属性の送信を有効にする

     : ADからの属性マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

ADからパスワードポリシーをインポートする

  • Active Directory のパスワード ポリシーを miniOrange にインポートする場合は、 こちらをクリックしてください。 詳細については、こちらをご覧ください。この手順はここでは省略します。
  •  : 現時点ではインポートパスワードポリシーをスキップします

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  •  : AD/Ldap接続をテストする

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  •  : LDAP接続をテストするにはユーザー名とパスワードを入力してください

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  •  : LDAPサーバーとの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  •  : 外部ディレクトリで、「選択」をクリックし、「属性マッピングのテスト」をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  •  : 属性マッピング構成をテストするにはユーザー名を入力してください

  • テスト属性マッピング結果が表示されます。
  •  : ユーザーのマップされた属性を取得します

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。

IdP が見つからない、または設定にサポートが必要ですか?


お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


さらなる参考文献

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品