こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrange セキュリティ ソリューションを使用して、Google Workspace (G Suite) アプリで場所の制限を有効にします。ホワイトリストに登録された場所以外のユーザーは、G Suite アプリケーションにアクセスできません。管理者は、管理者が設定した場所に基づいて、エンドユーザーがログインまたは拒否できるようにする地理的場所のリストを絞り込み、構成します。

リアルタイムの位置情報制限でGoogle Workspaceアプリへのユーザーアクセスをブロックし、CASBを使用して、ユーザーが不明または許可されていない場所からGoogle Workspaceにアクセスしようとした場合にアクセス権を取り消します。詳細はこちら
今すぐセットアップ
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。


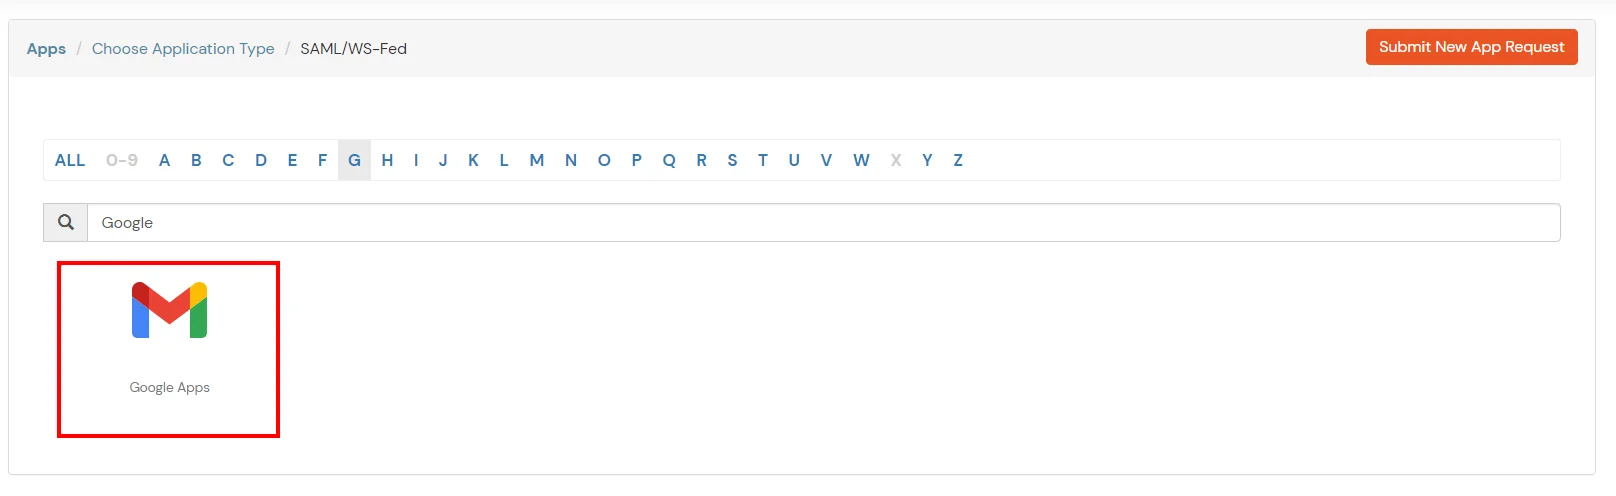
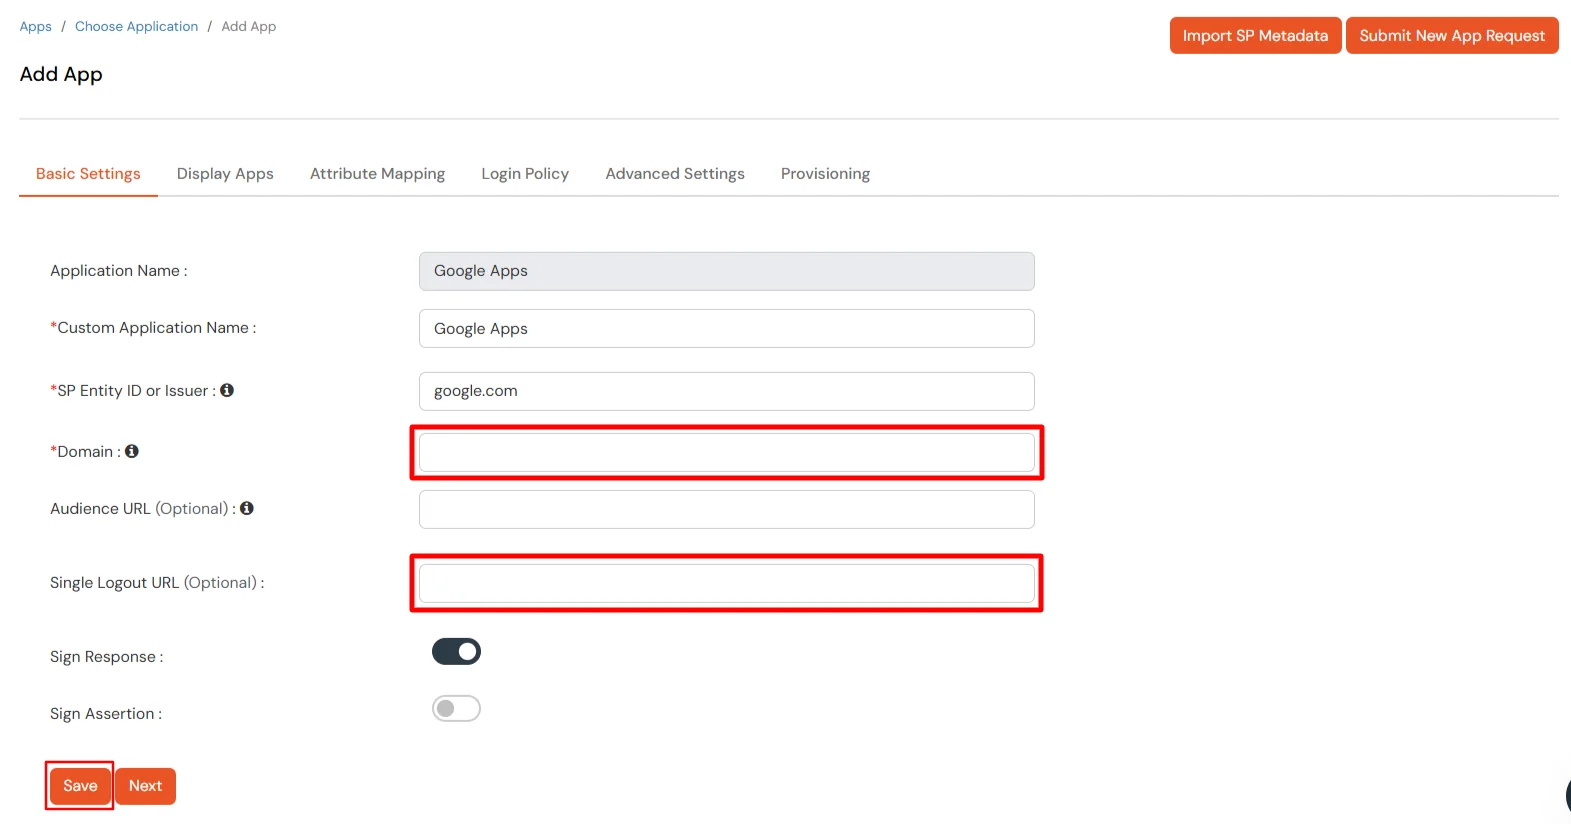
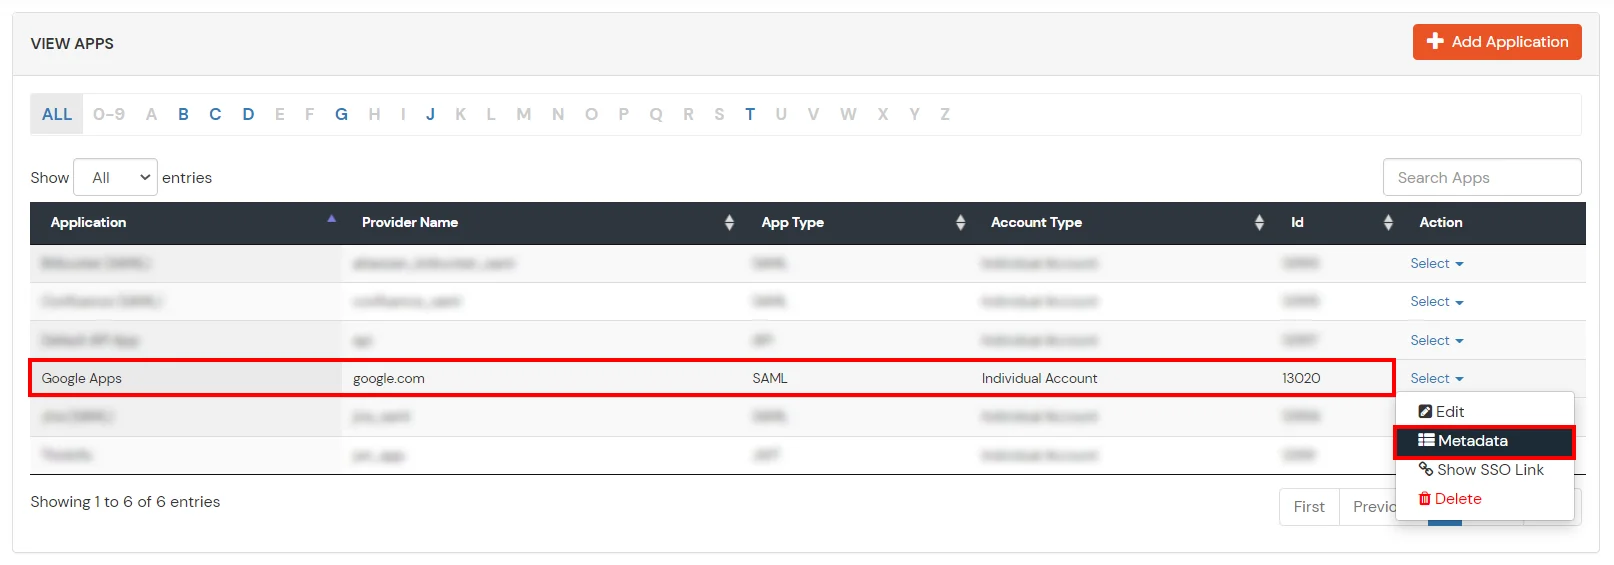
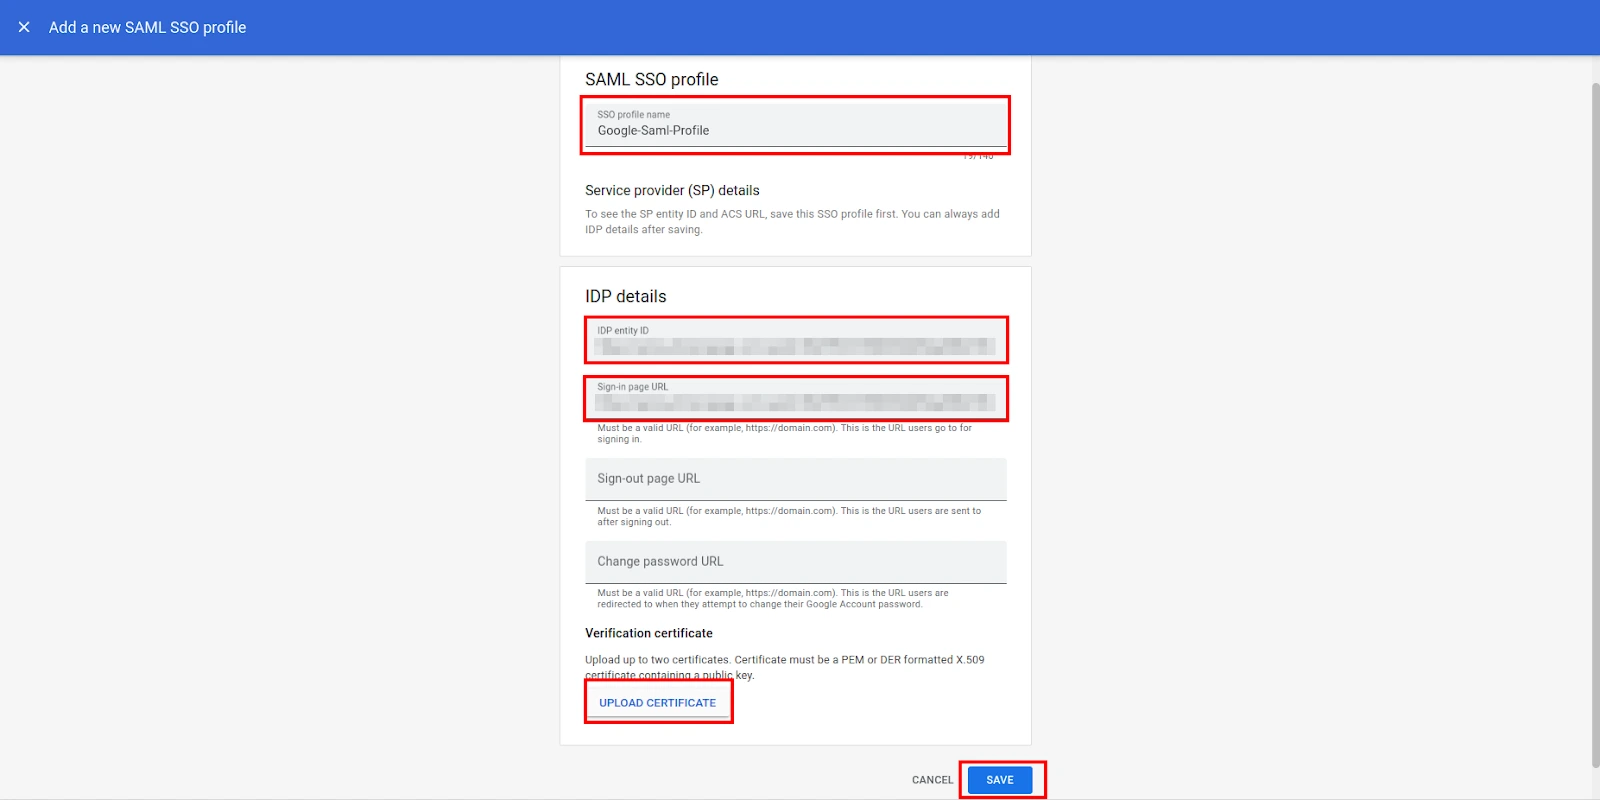
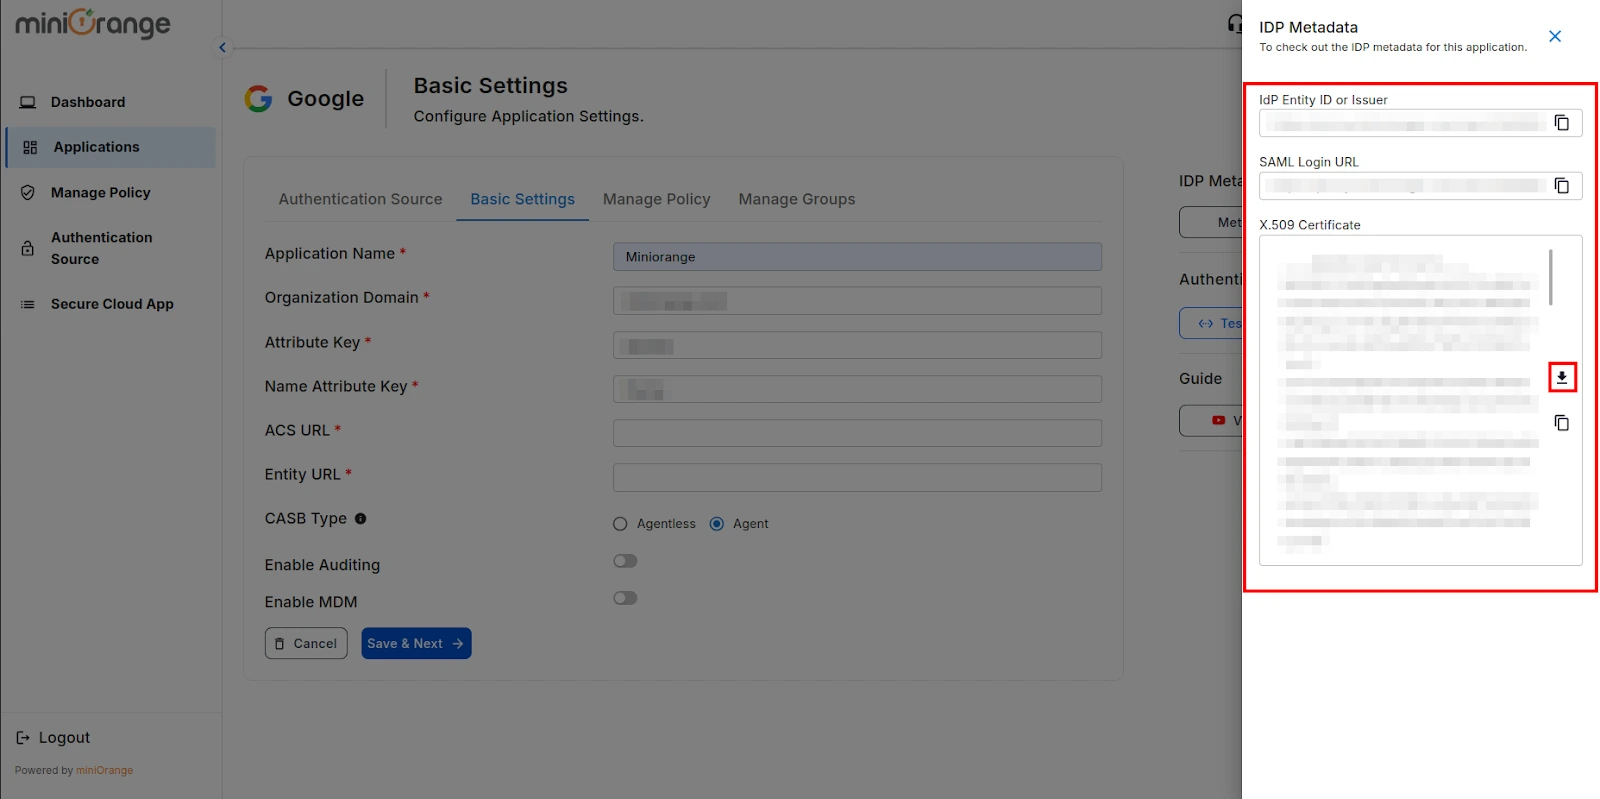
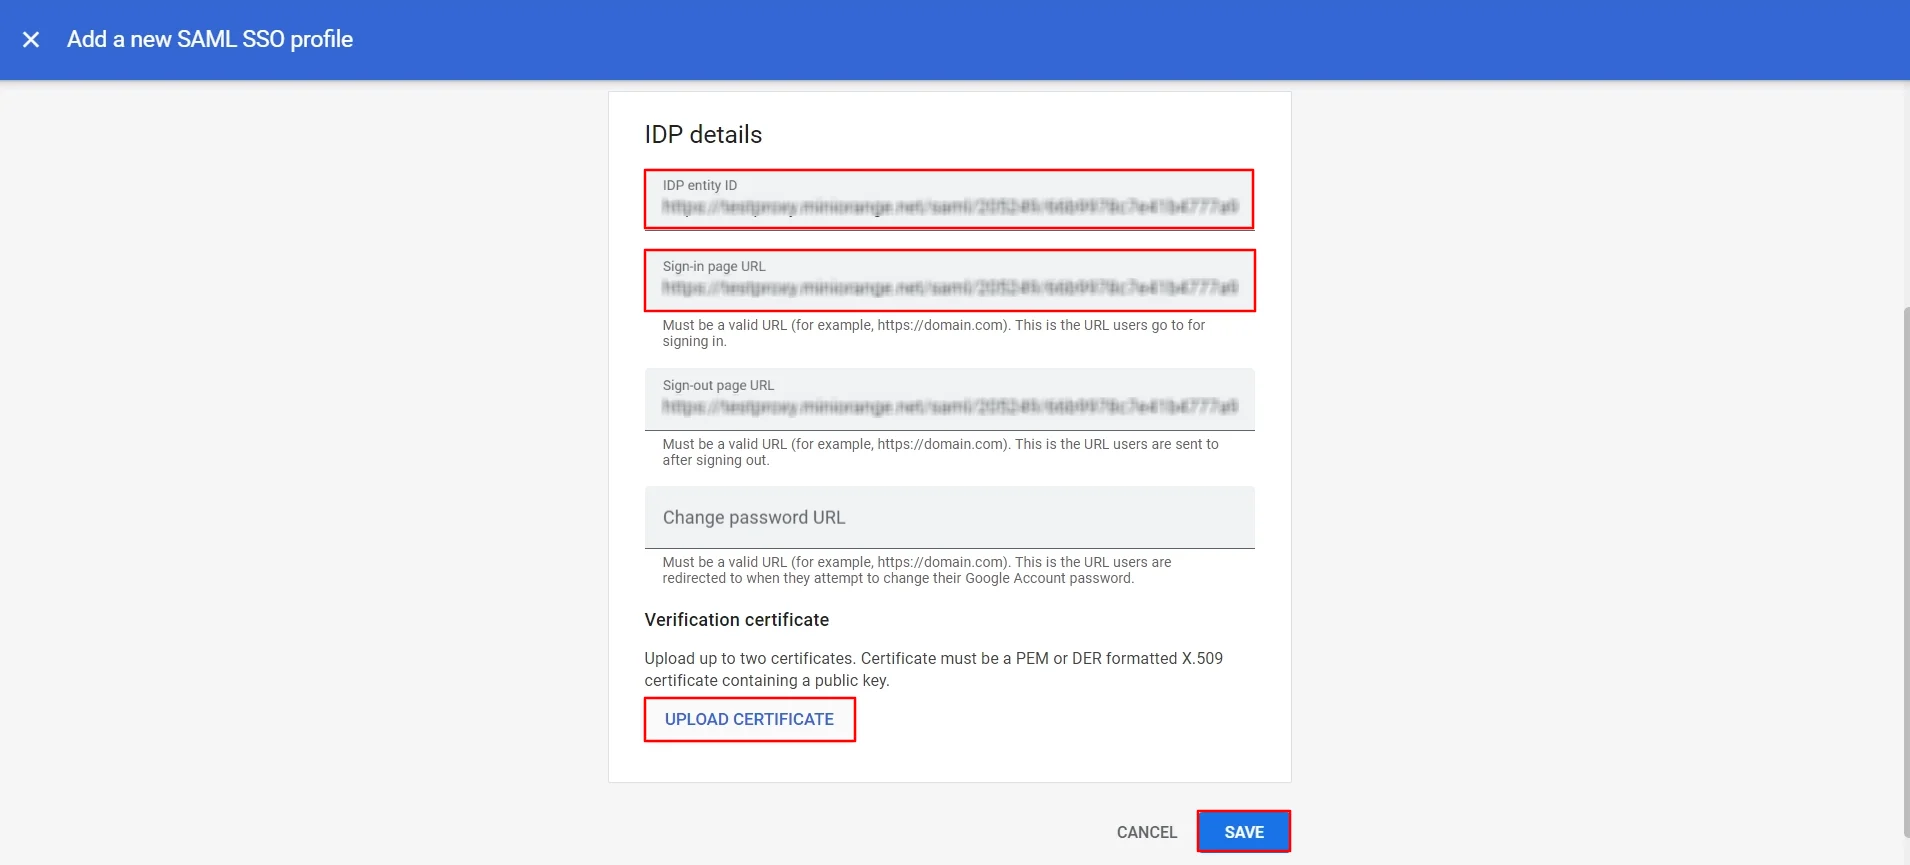
Google Apps にアップロードする IdP メタデータの詳細を取得します。
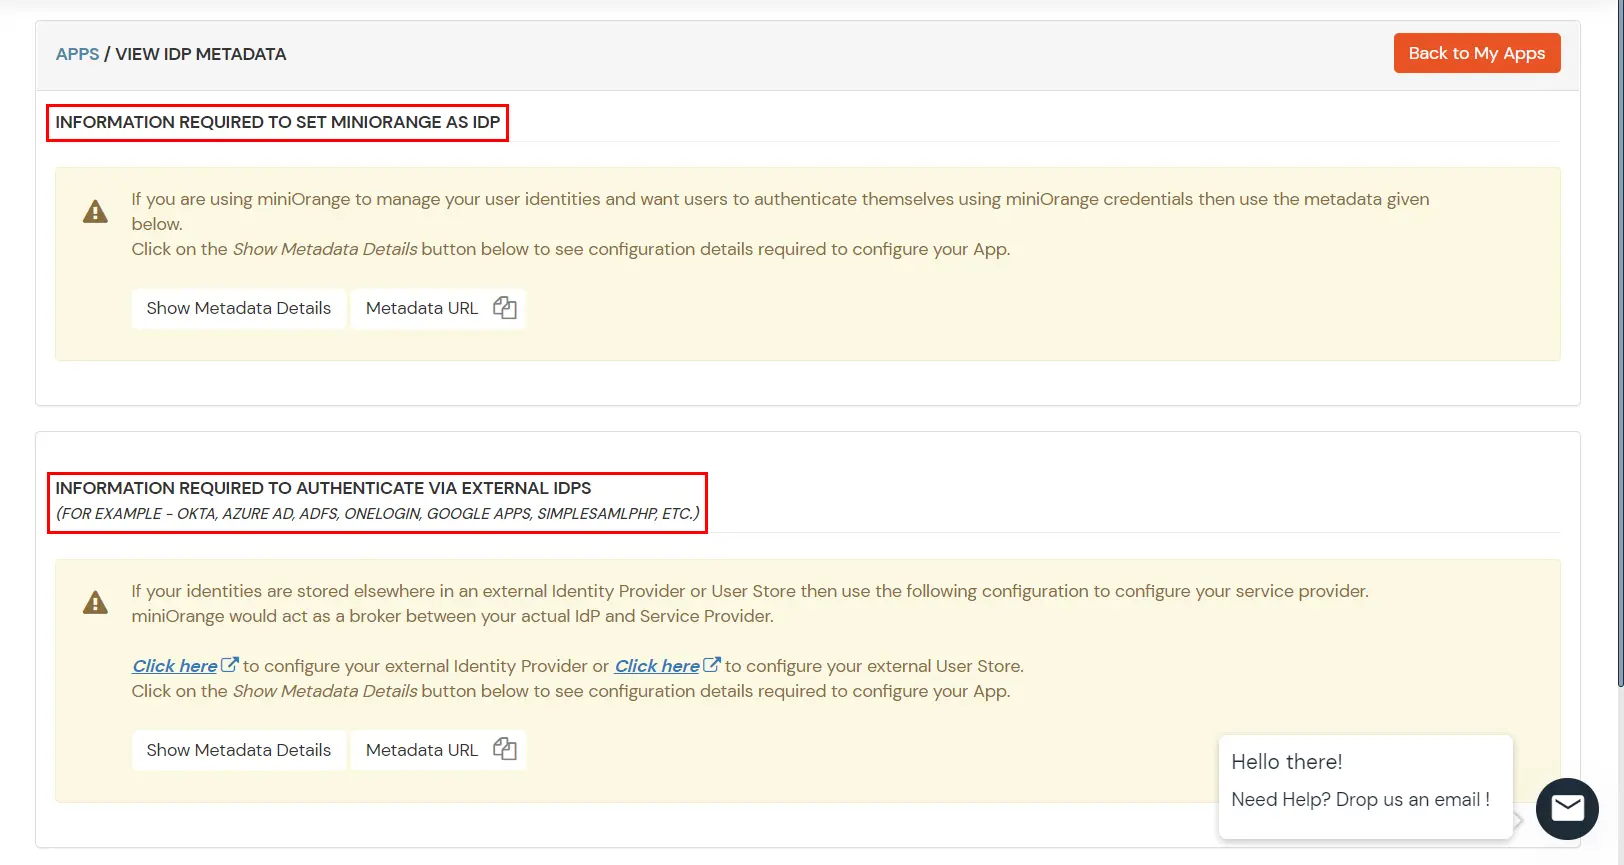
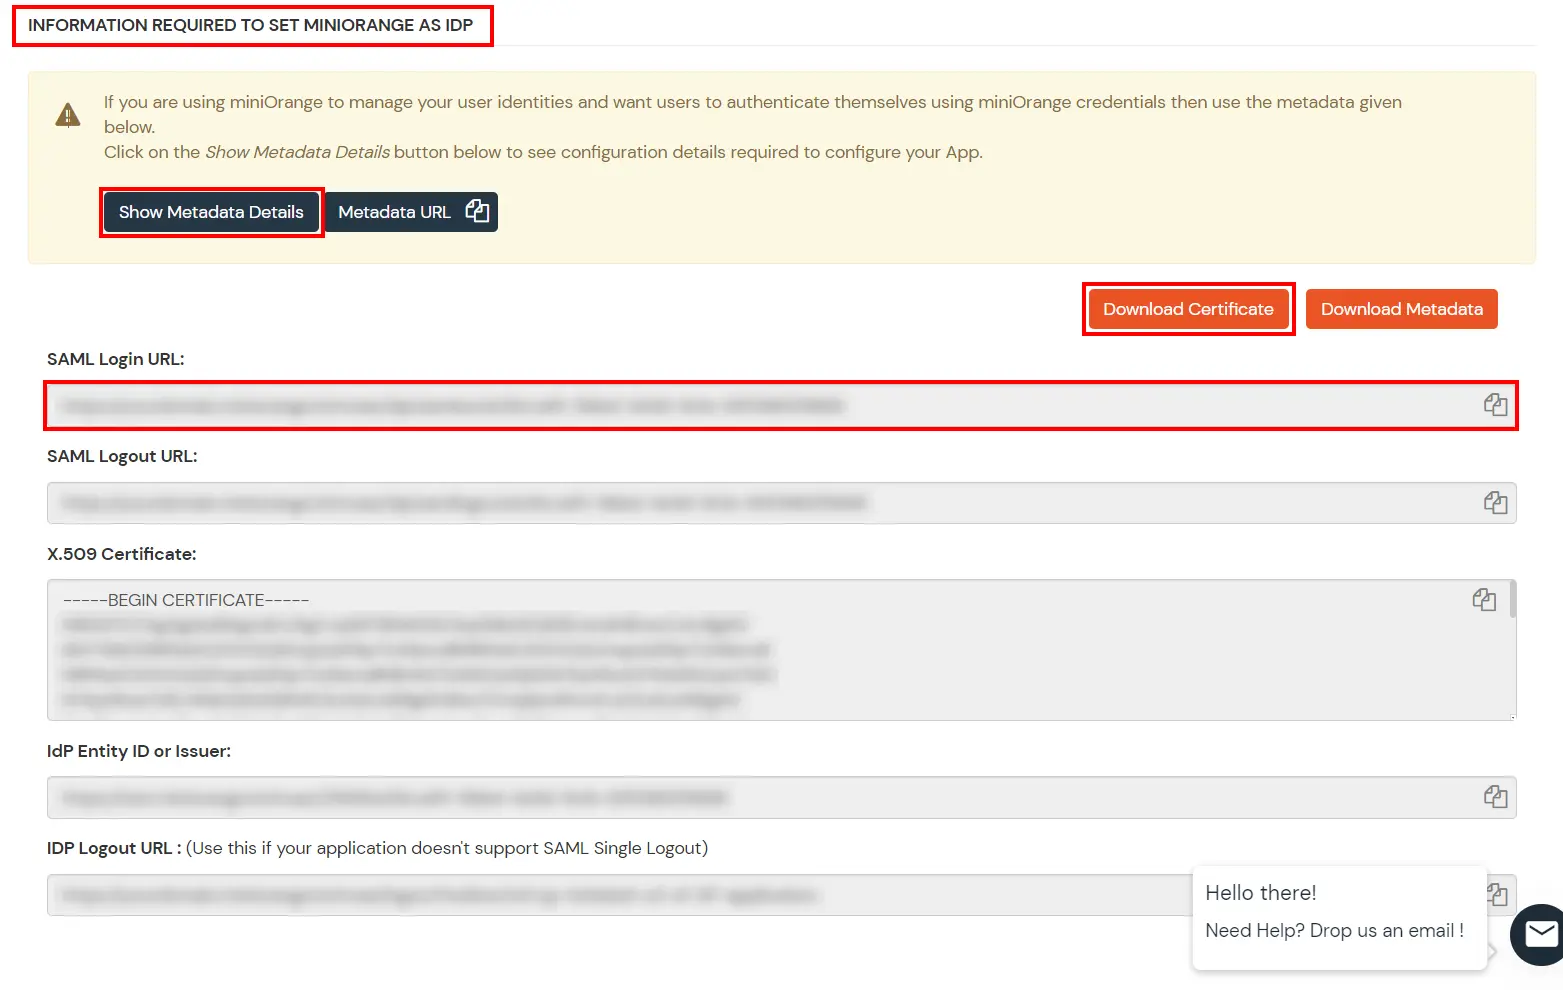
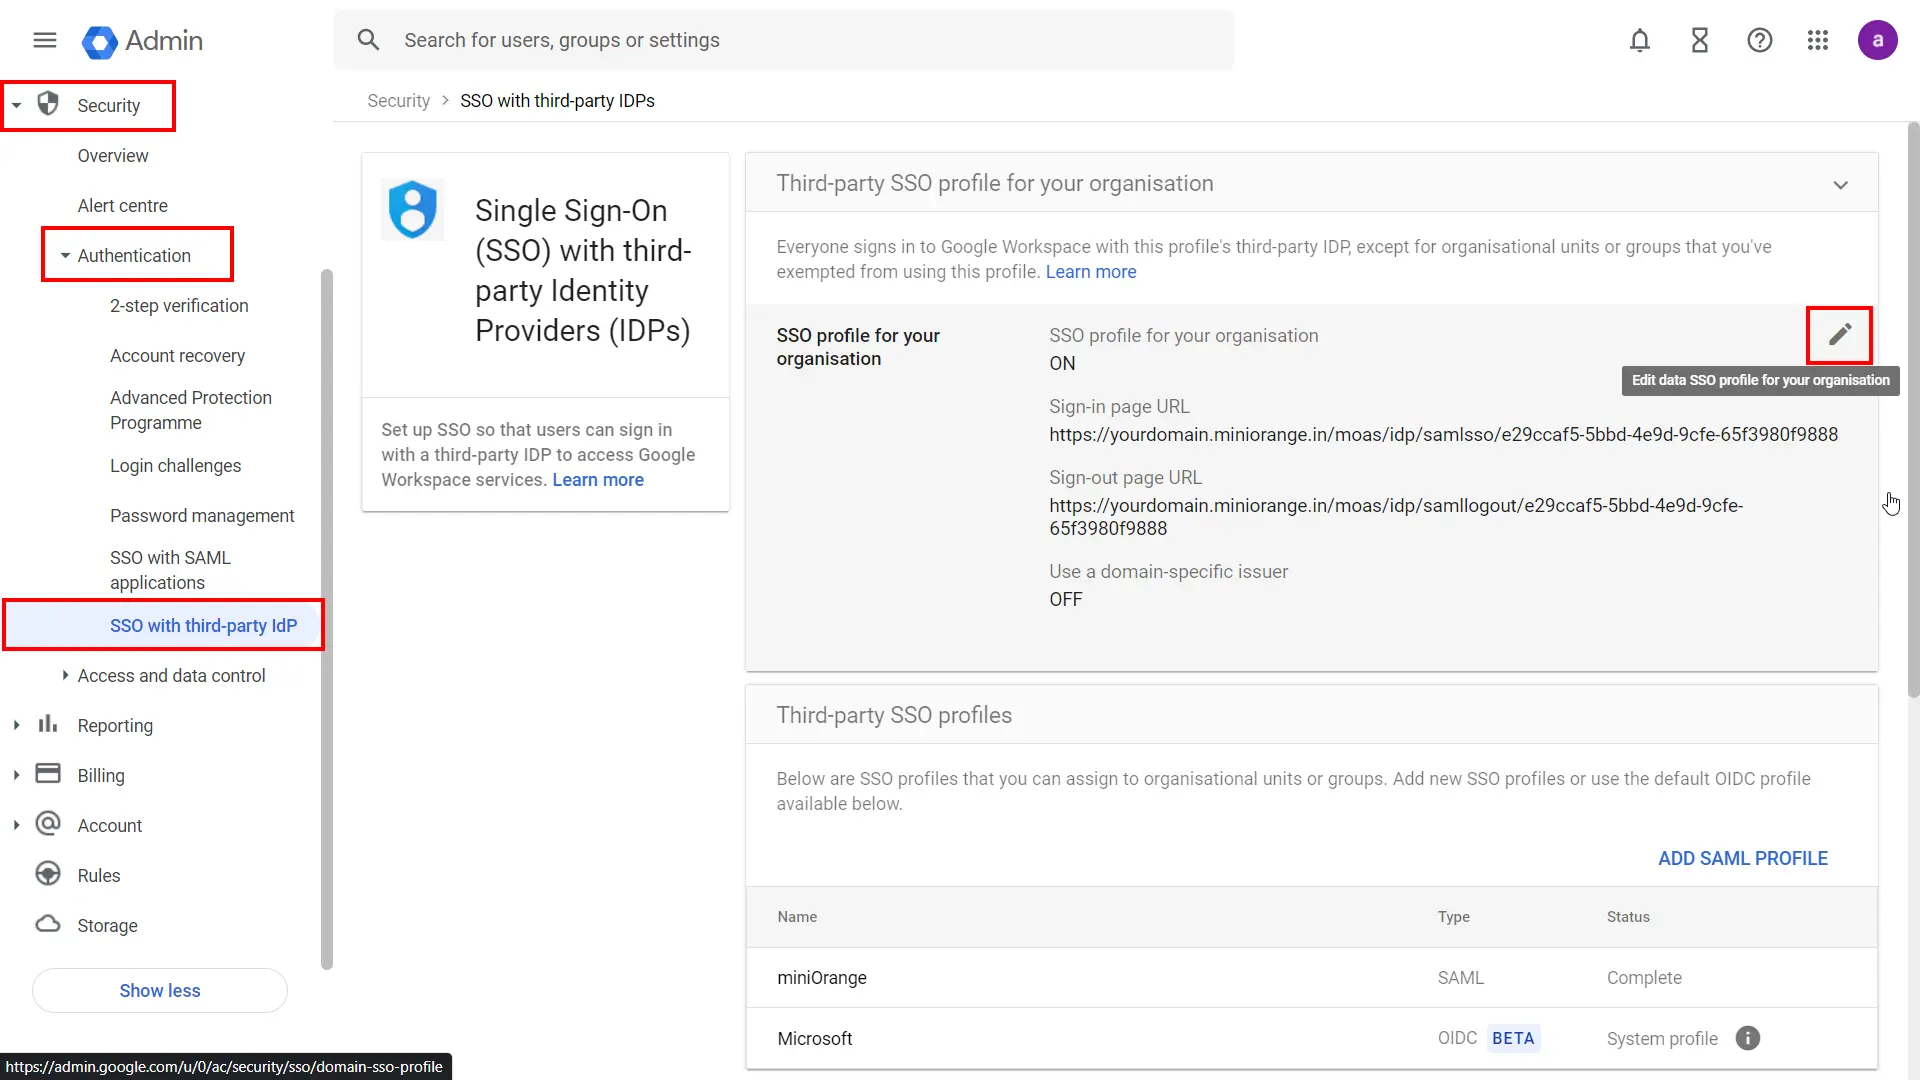
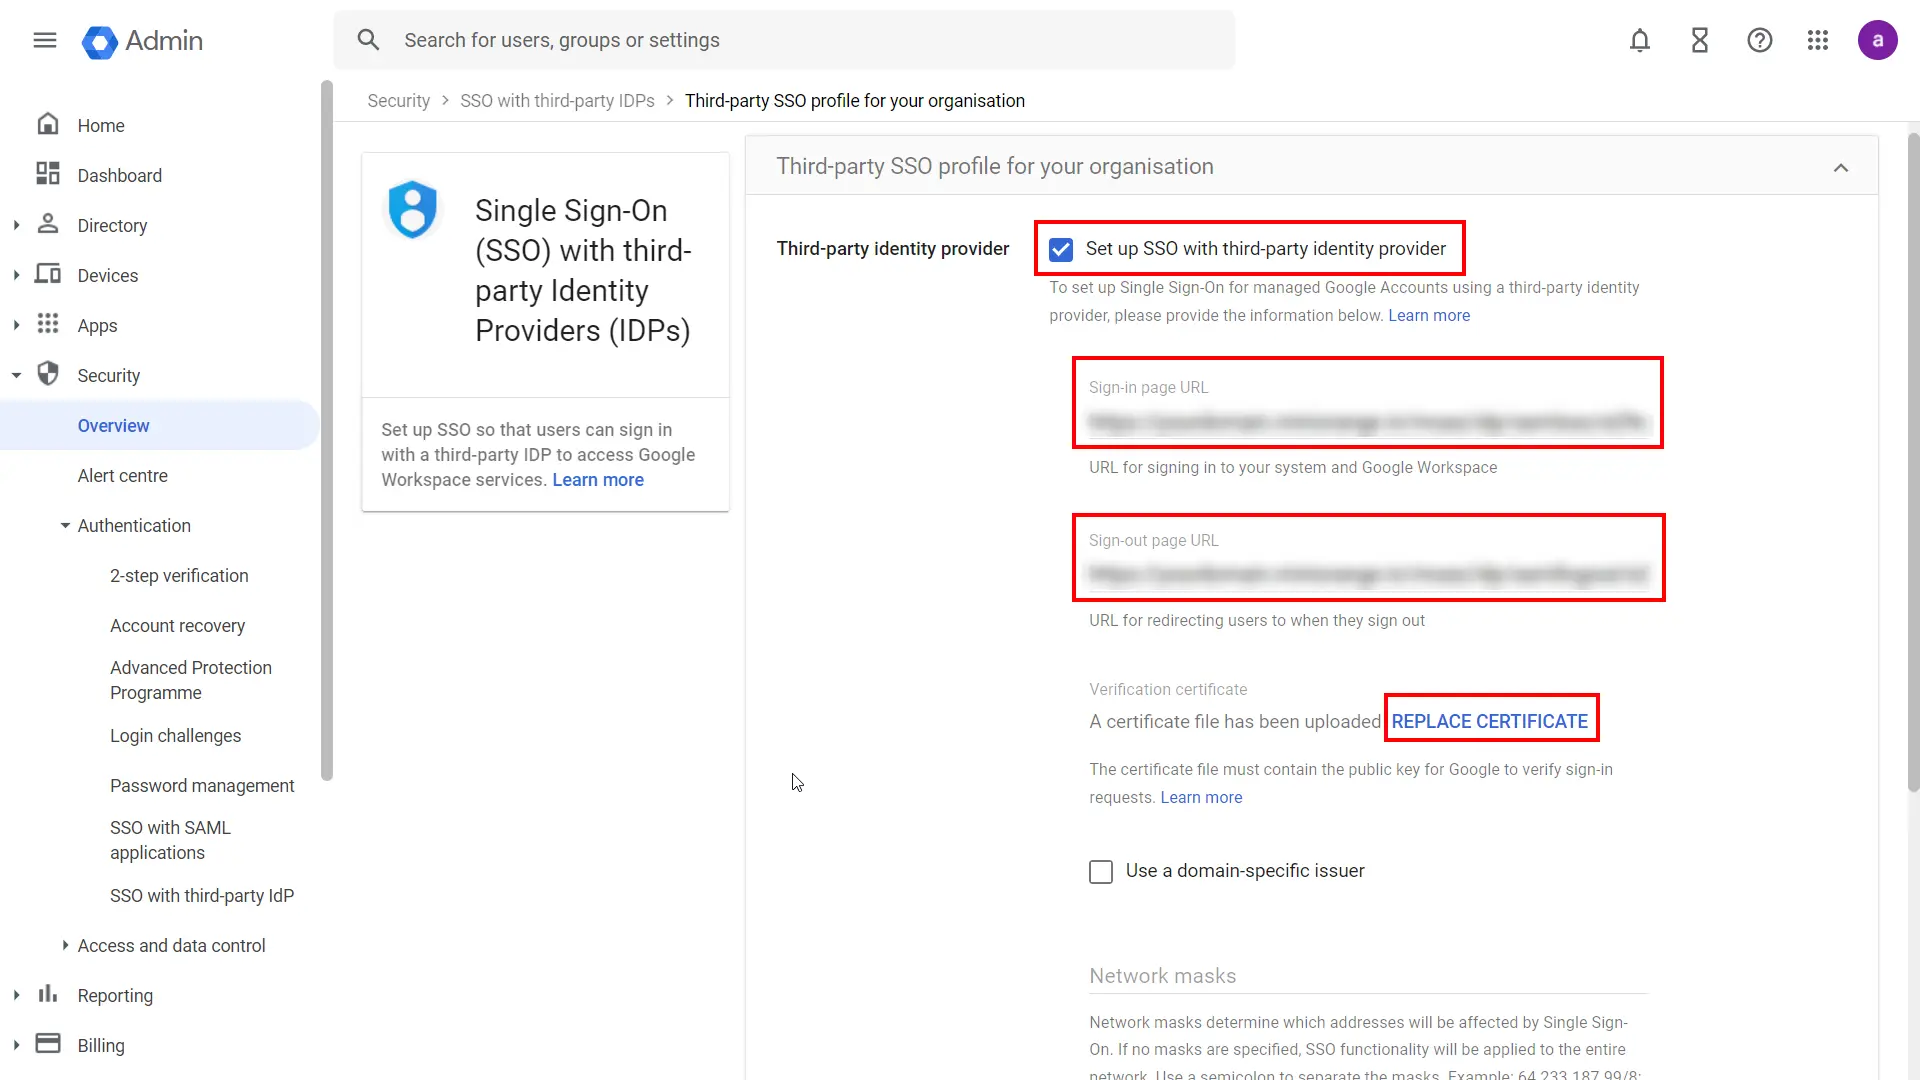
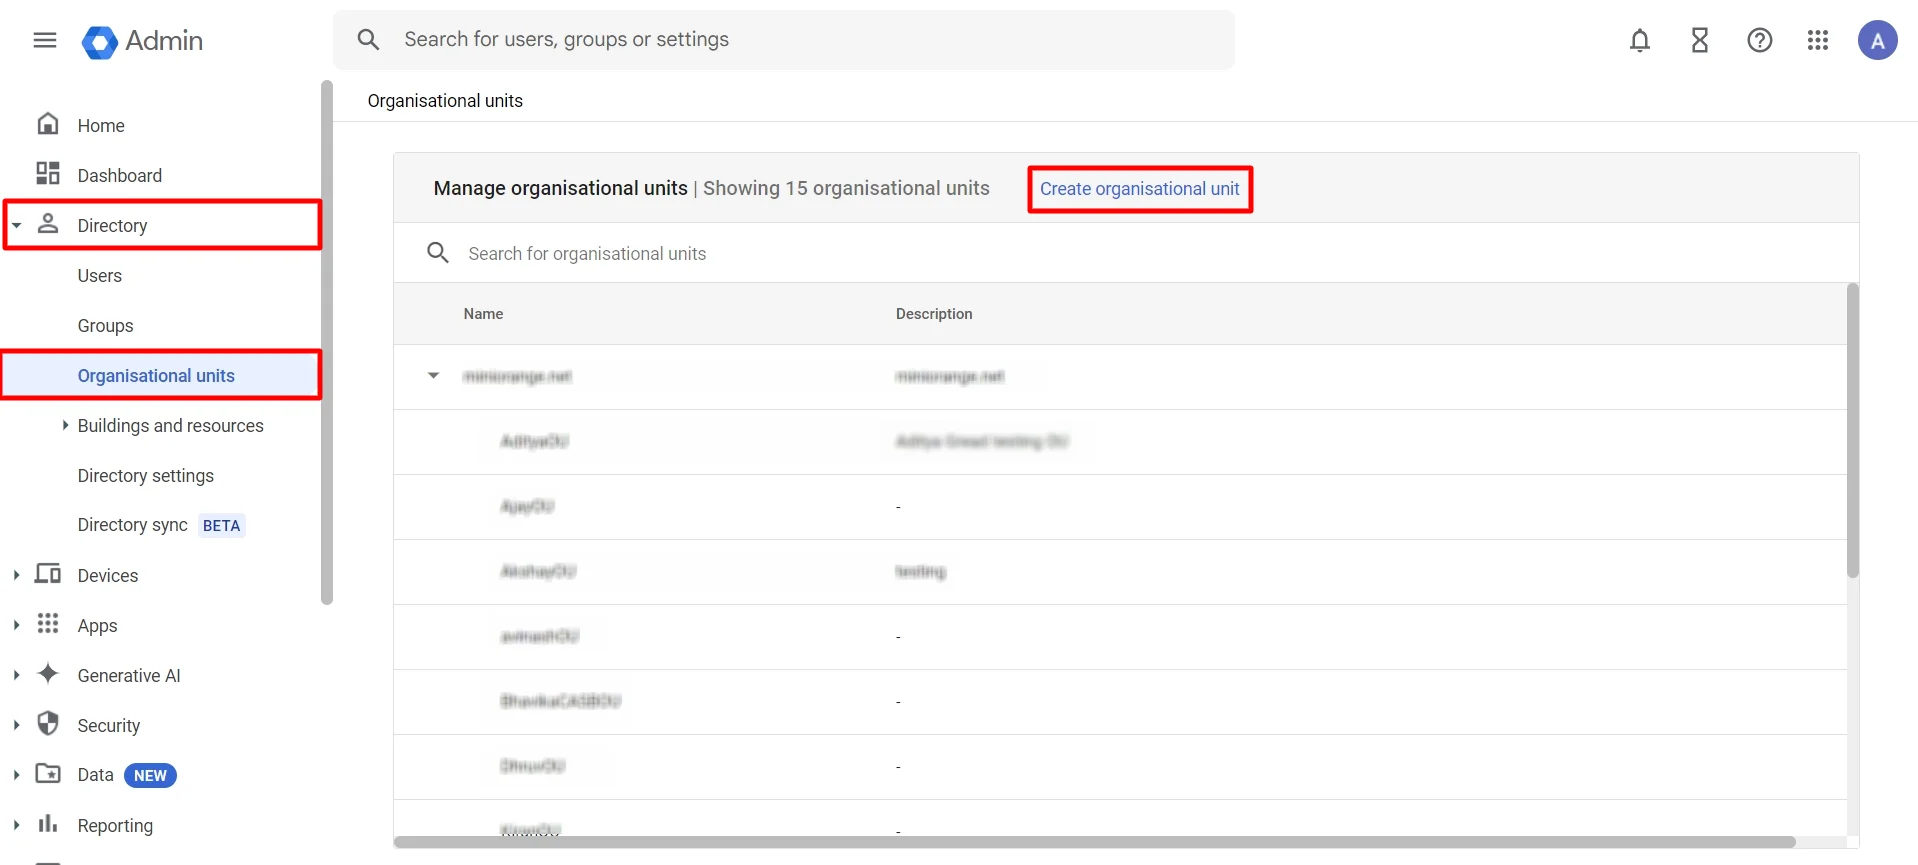
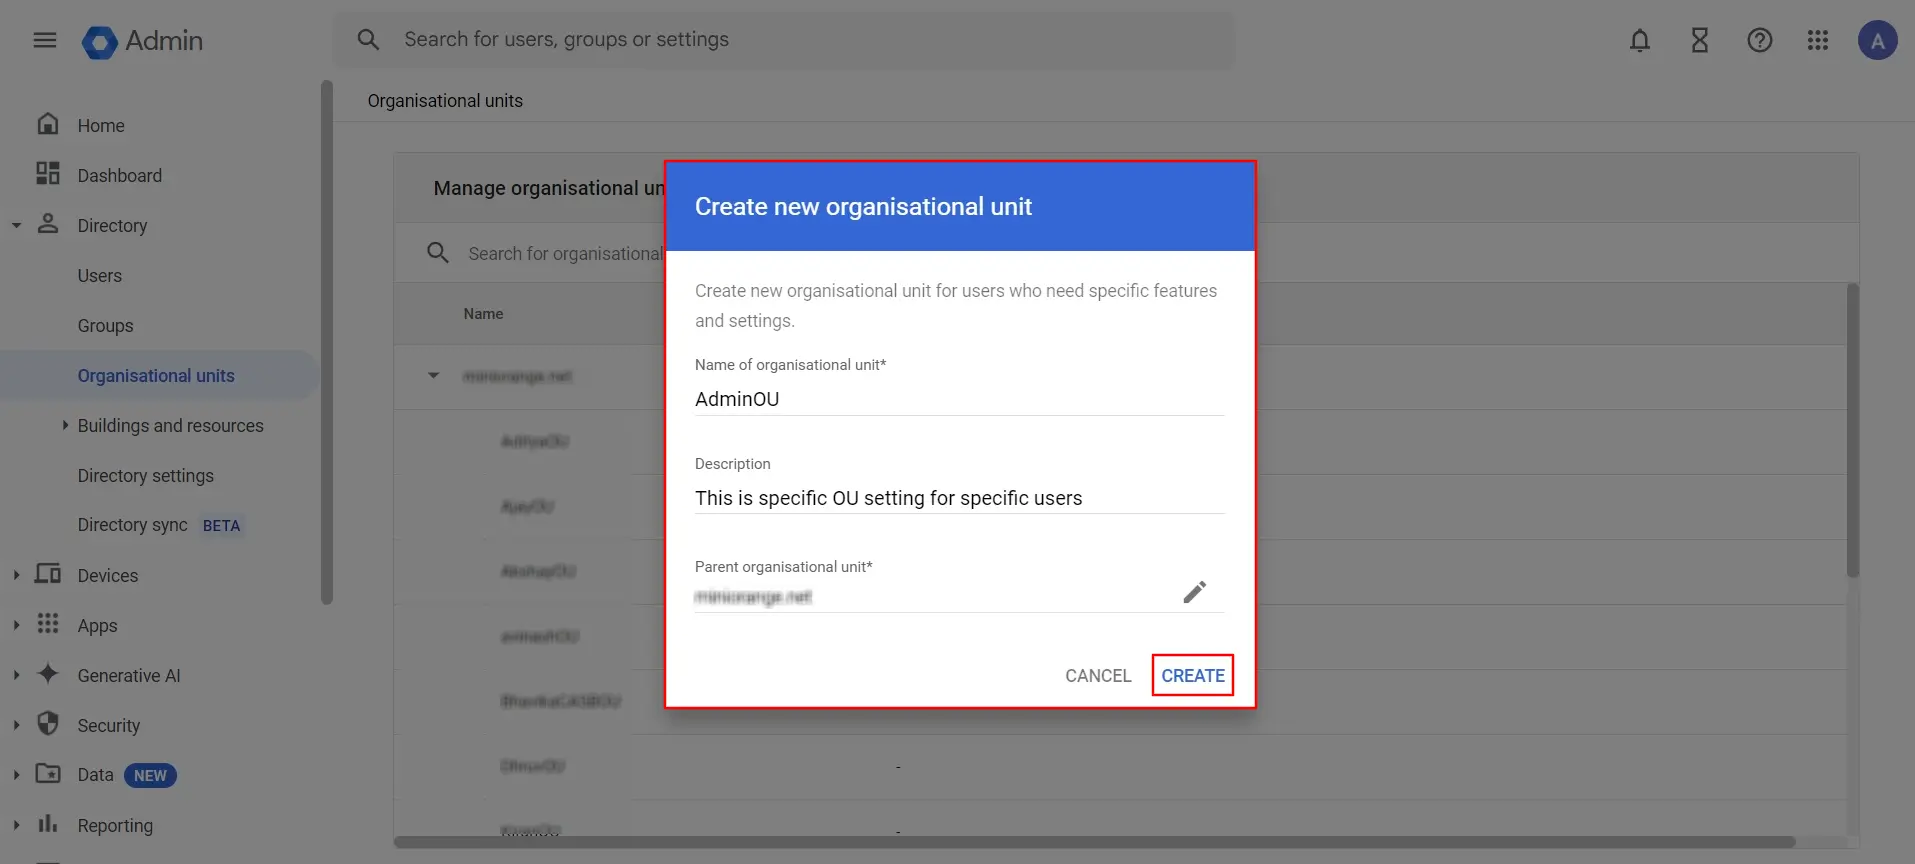
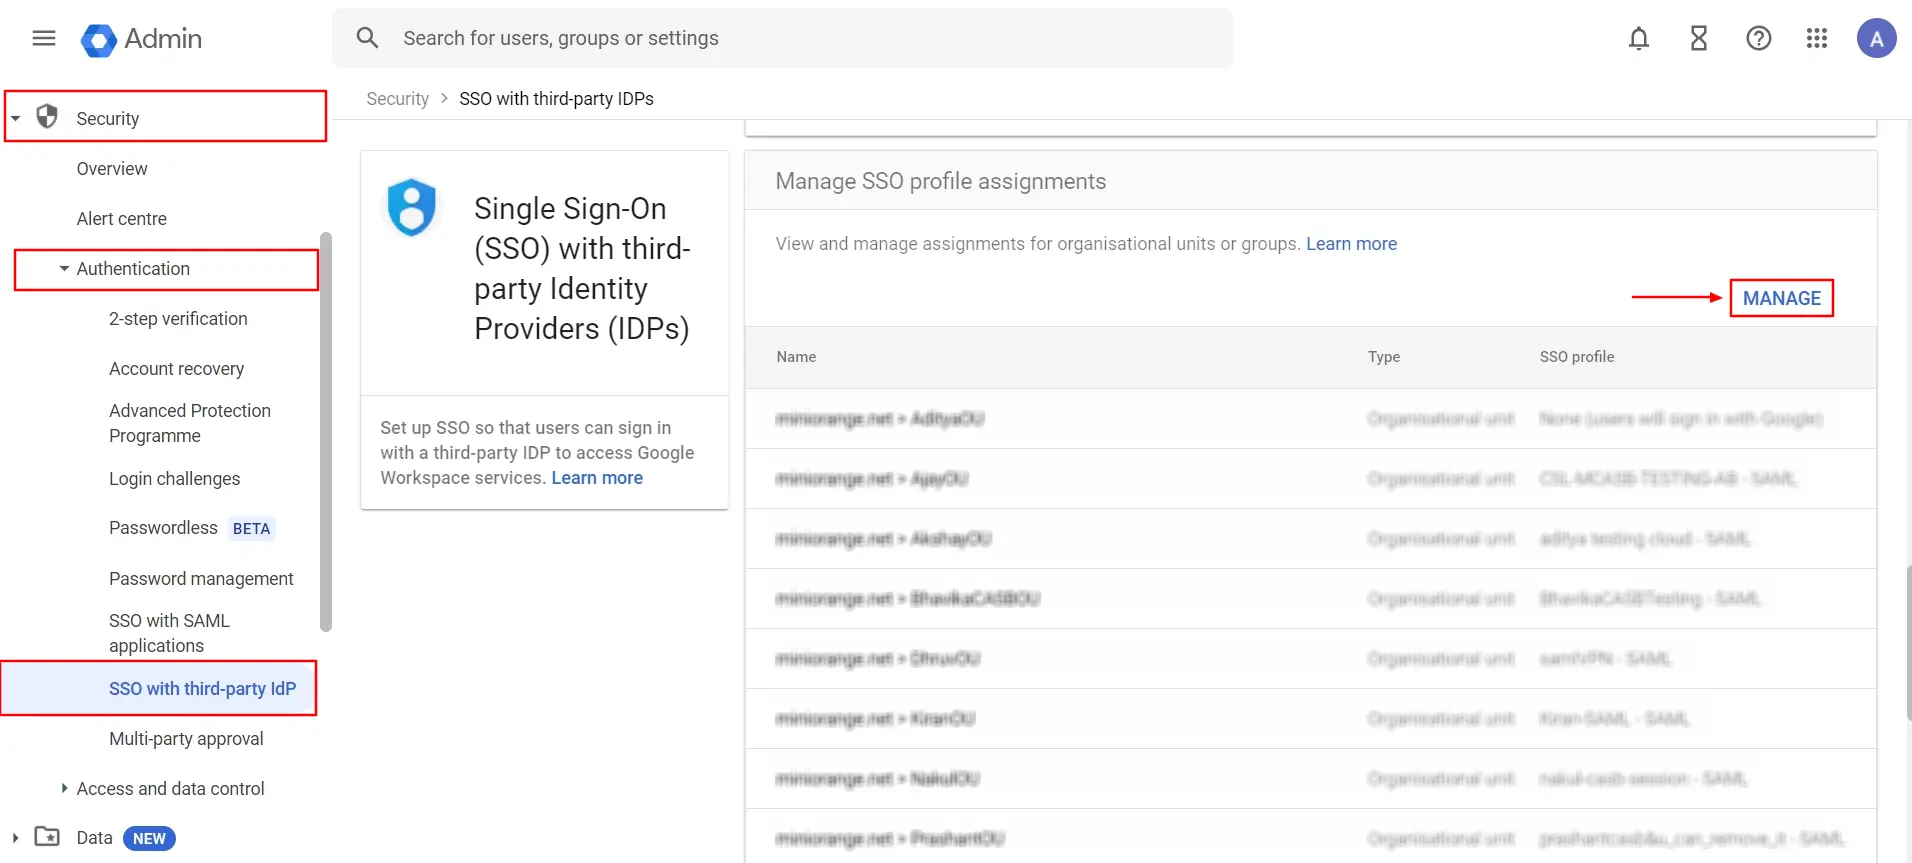
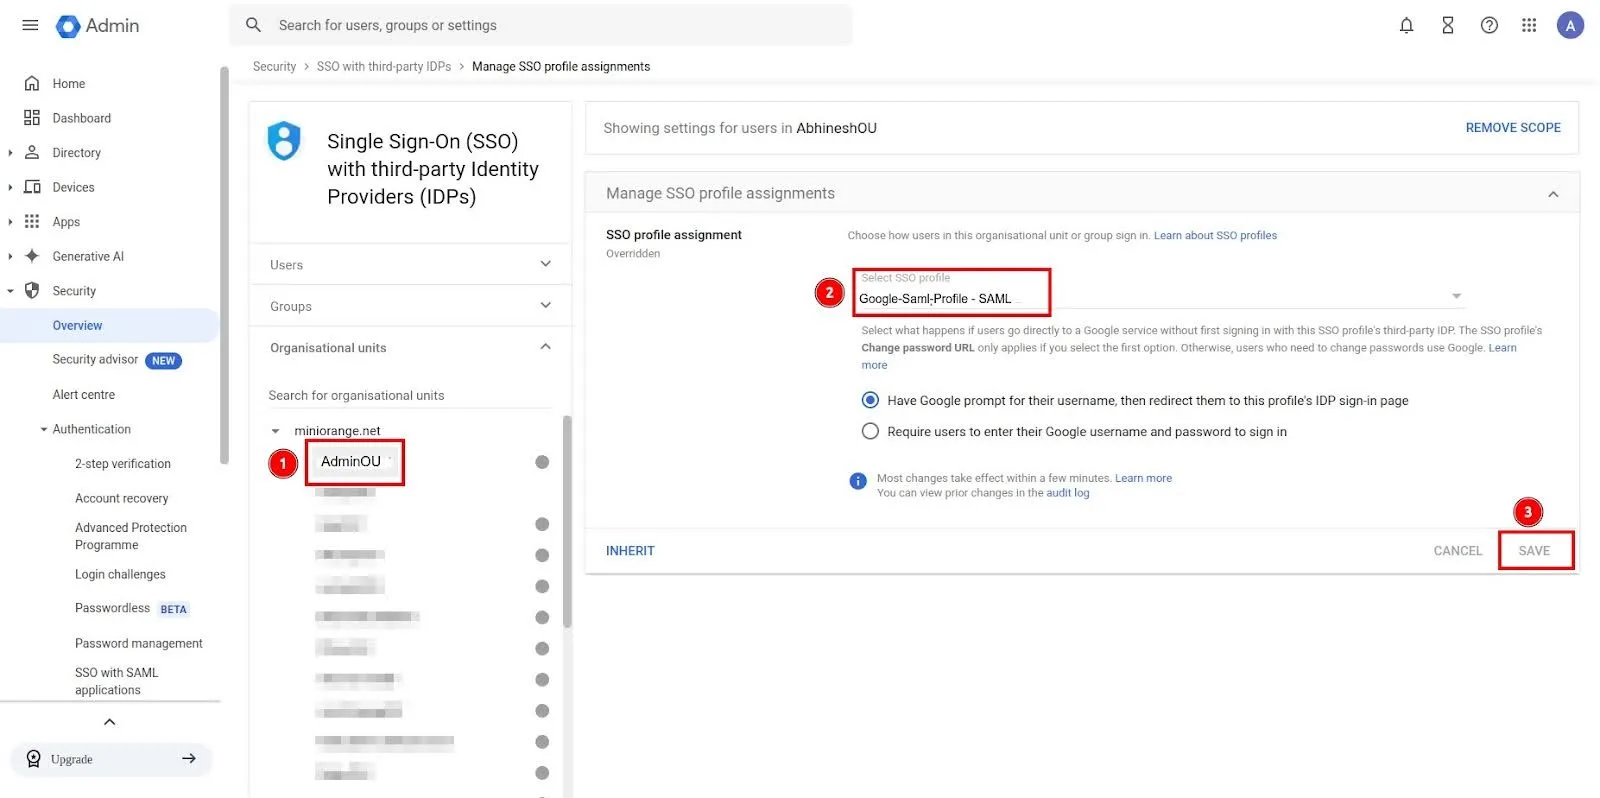
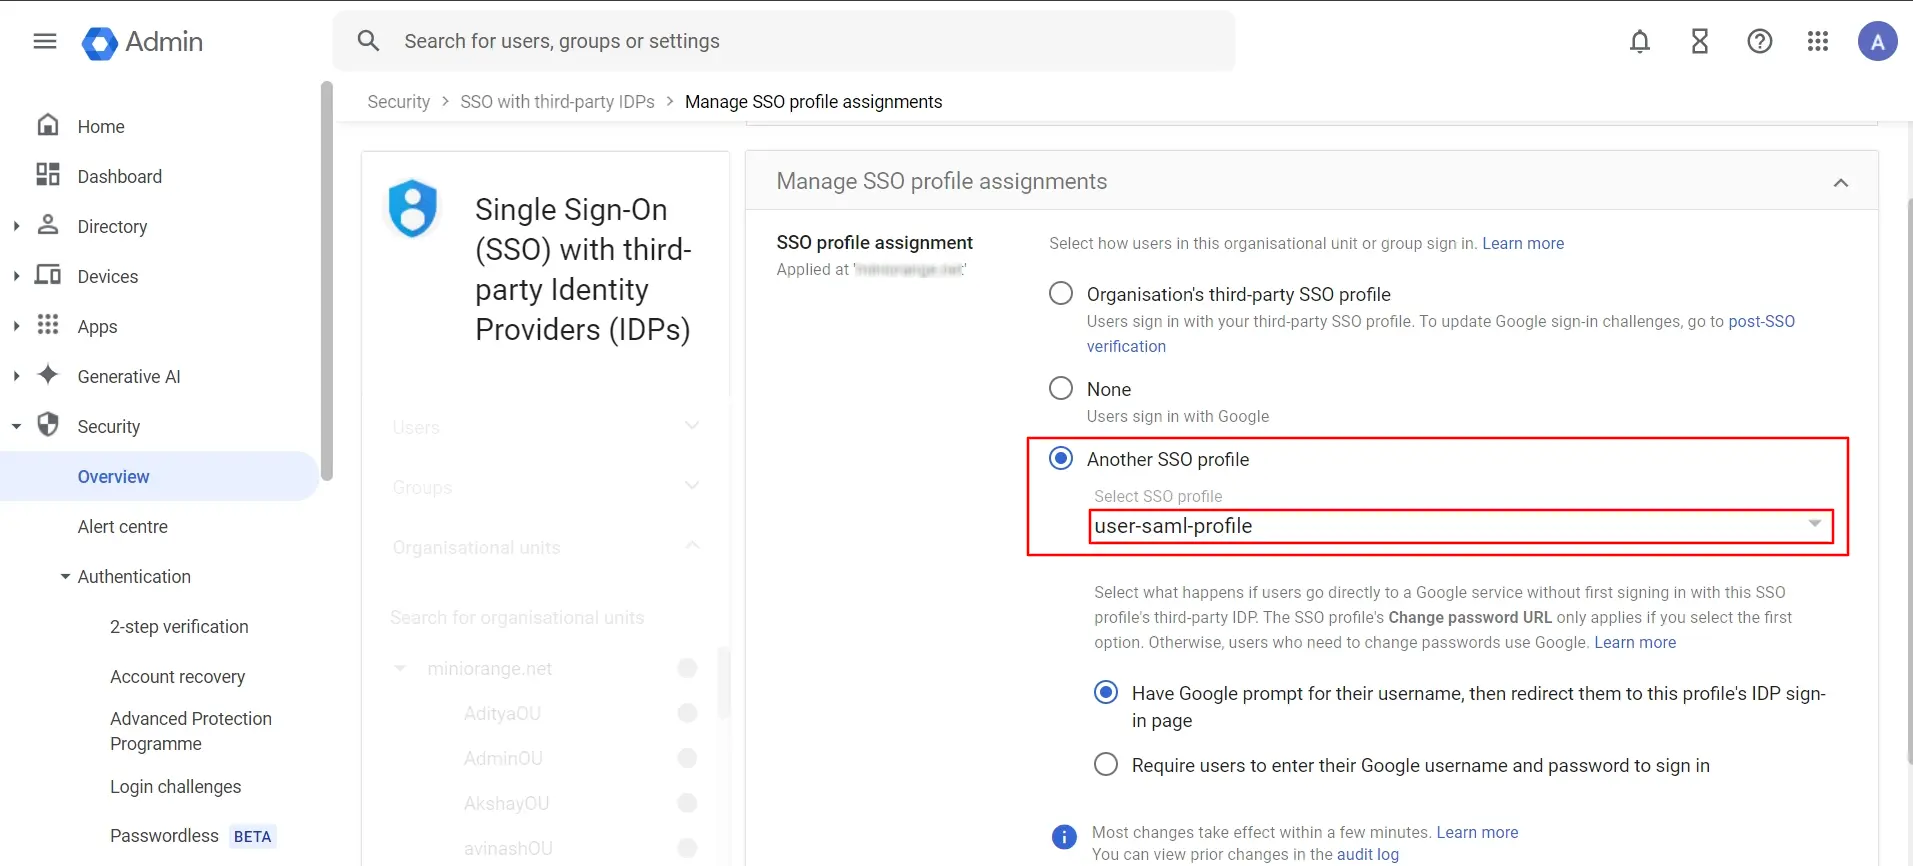
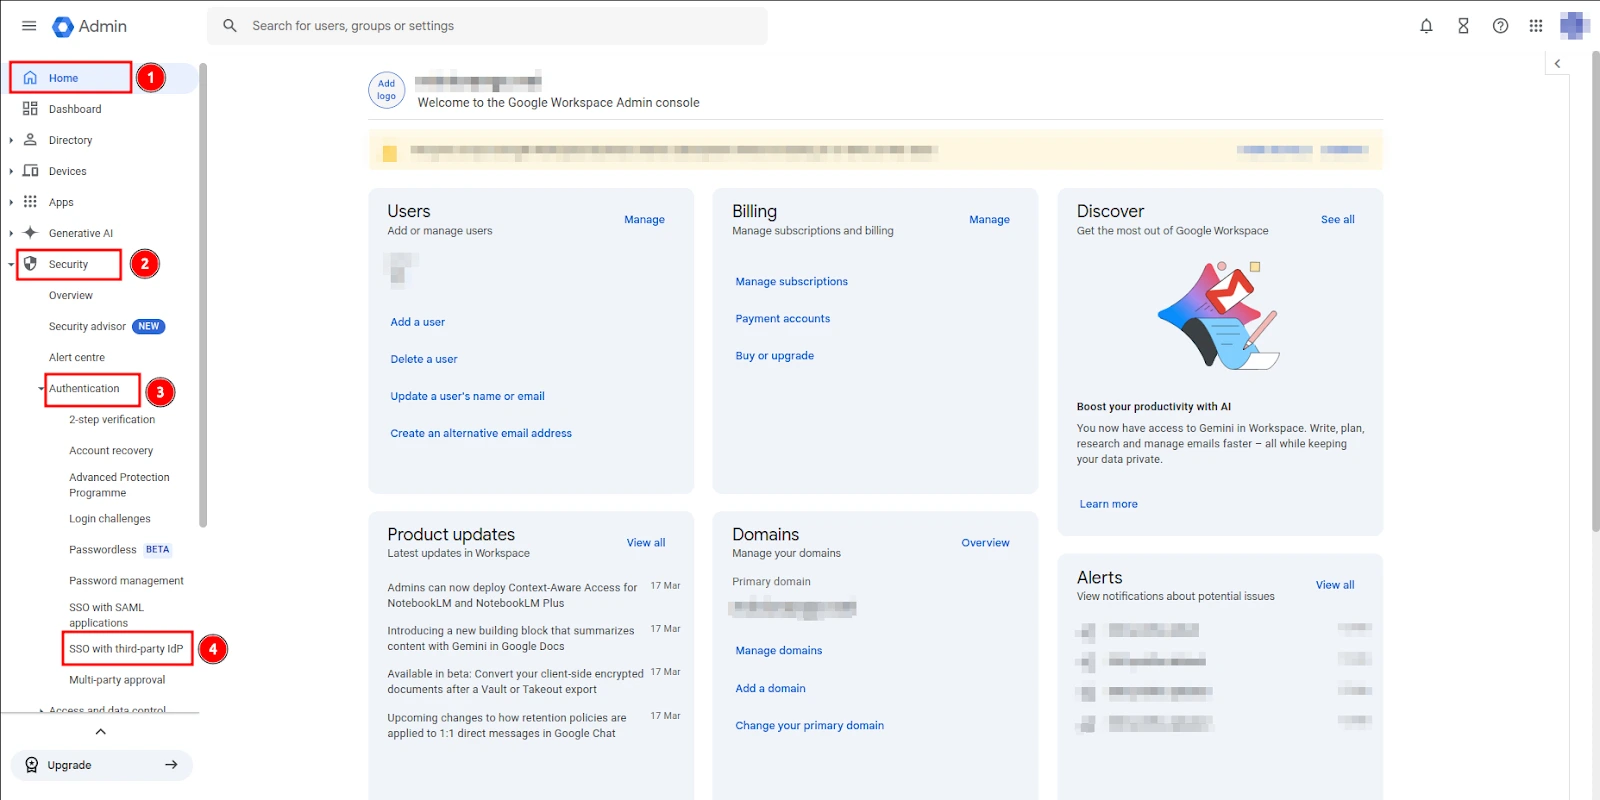
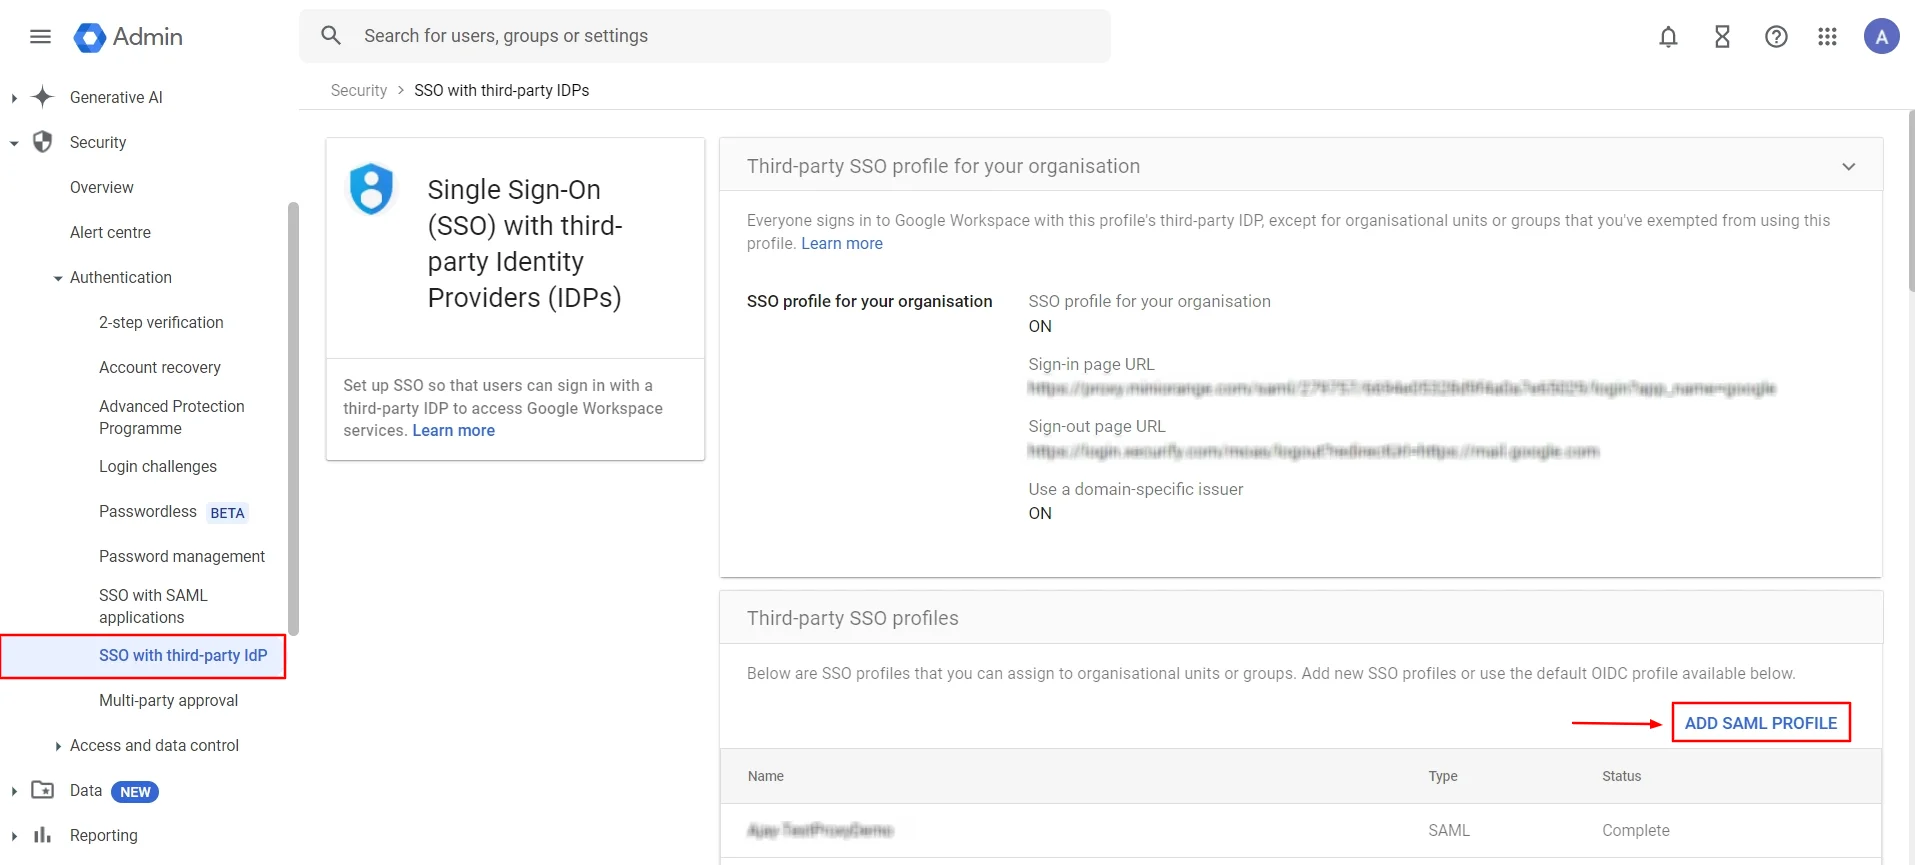
一部のユーザーに Google に直接ログインしてもらいたい場合は、それらのユーザーを組織部門(OU)またはグループに移動します。次に、それらのユーザーがサードパーティの IdP を使用するのではなく、Google によって認証されるように、OU またはグループの SSO 設定を管理します。次の手順に従います。
Note: Get started is only available if you’ve already enabled your third-party SSO profile. 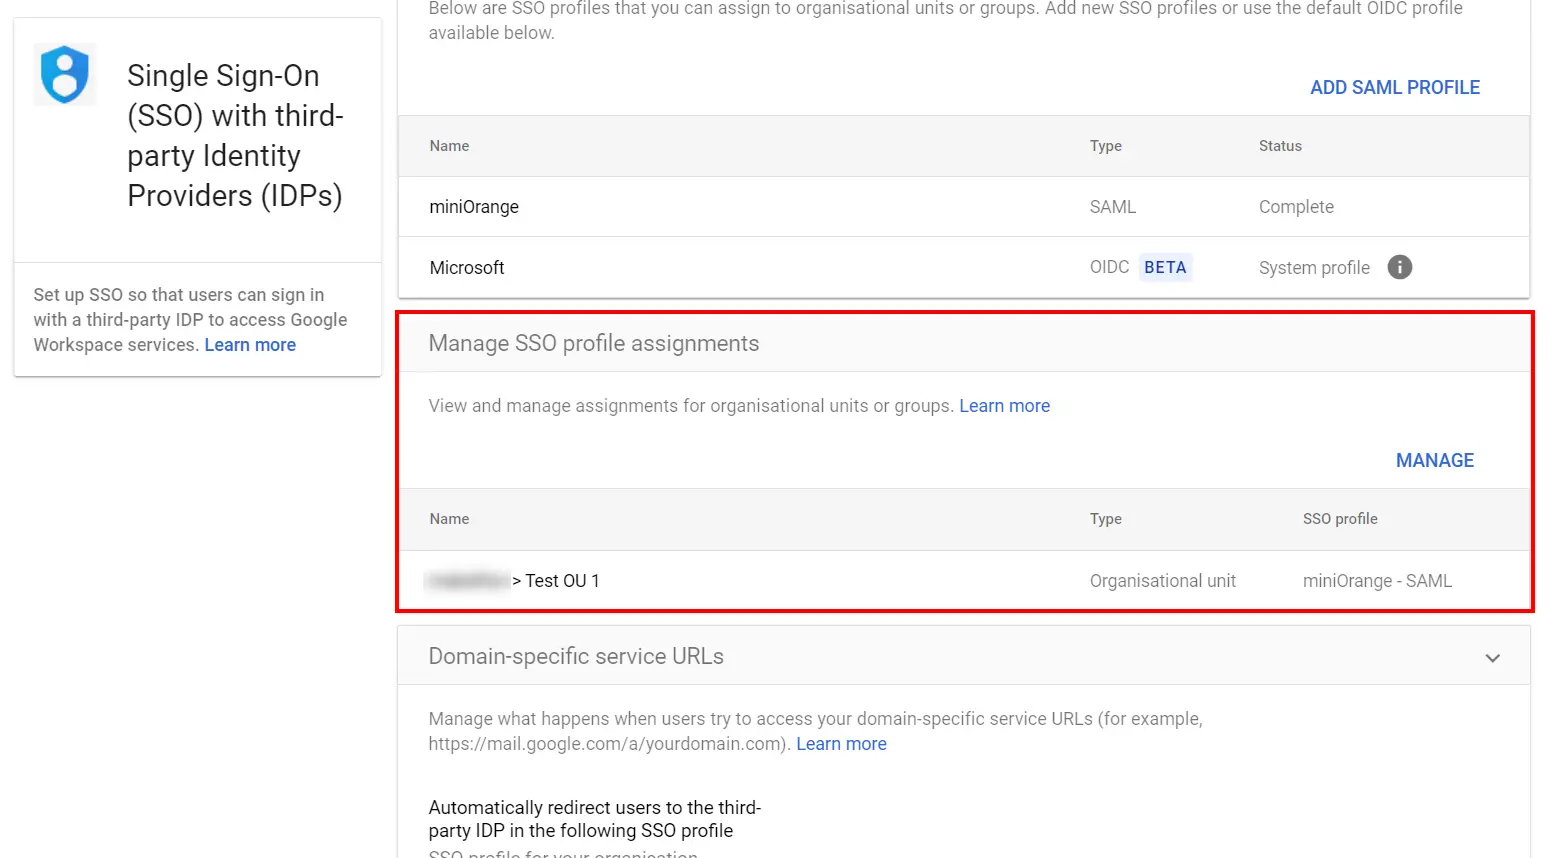
Note: If the SSO profile assignment for an OU or group differs from your domain-wide profile assignment,
an override warning appears when you select that OU or group. You can’t assign the SSO profile on a
per-user basis. The Users view let you check the setting for a specific user.
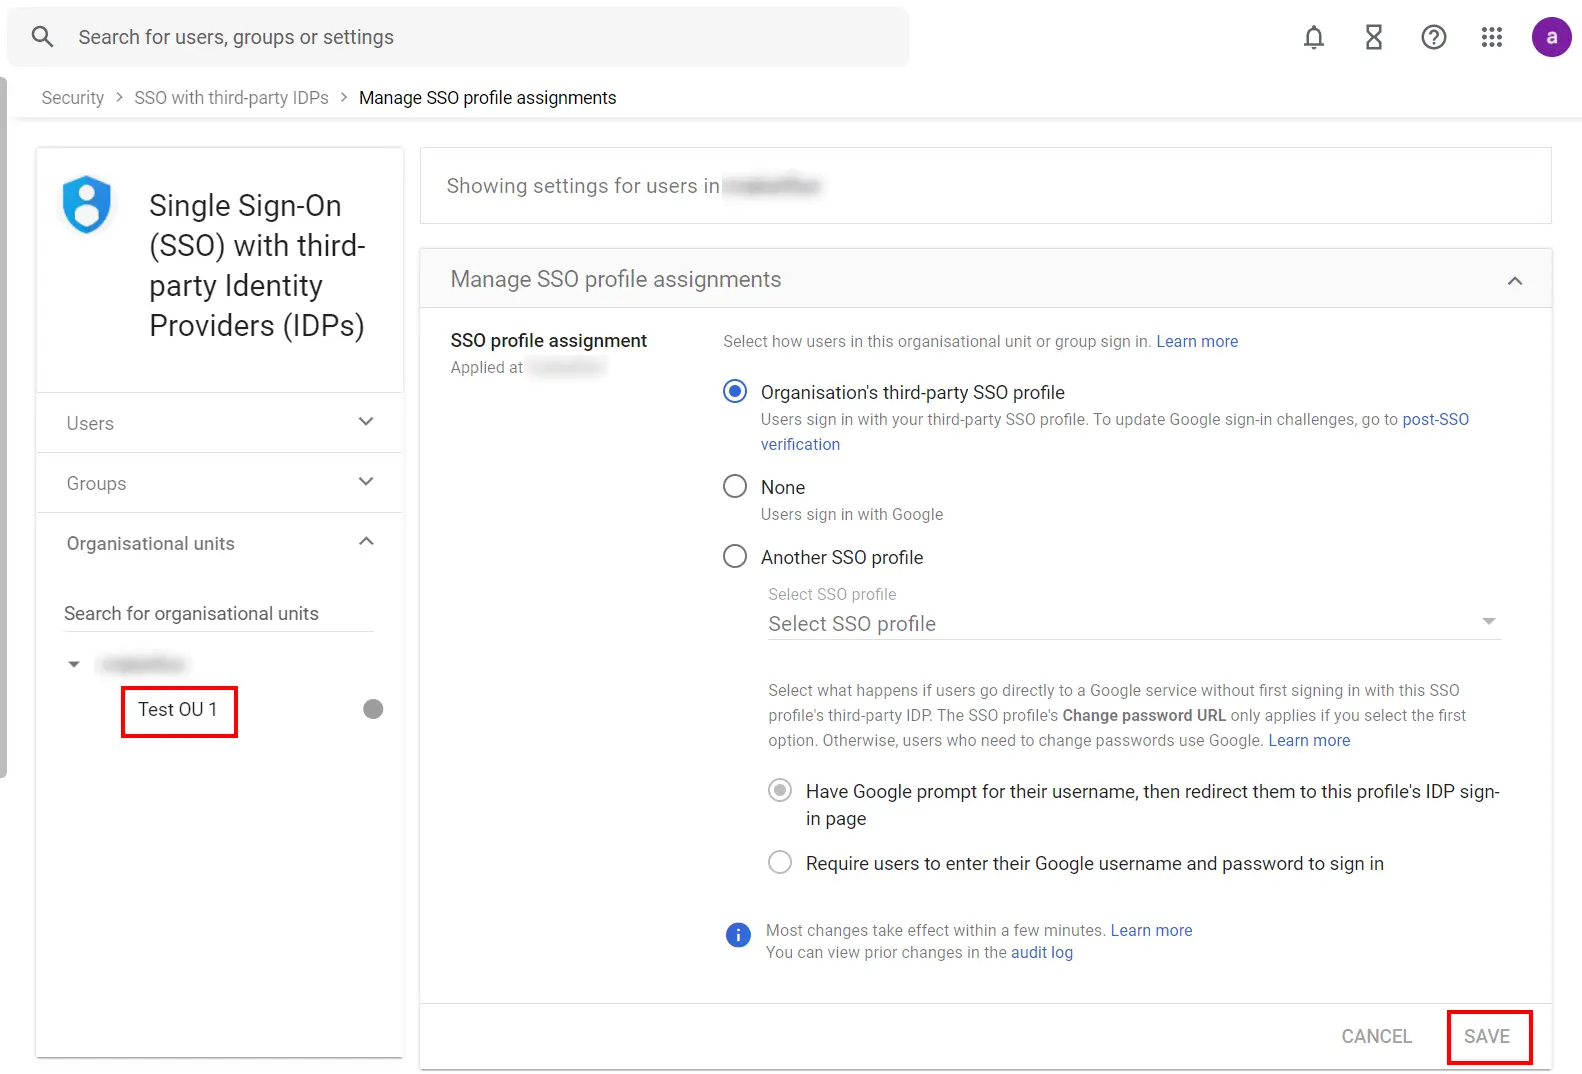
OU またはグループの SSO プロファイルの割り当てを変更せずに、すべてのユーザーのサードパーティ認証をオフにする場合は、サードパーティの SSO プロファイルを無効にすることができます。
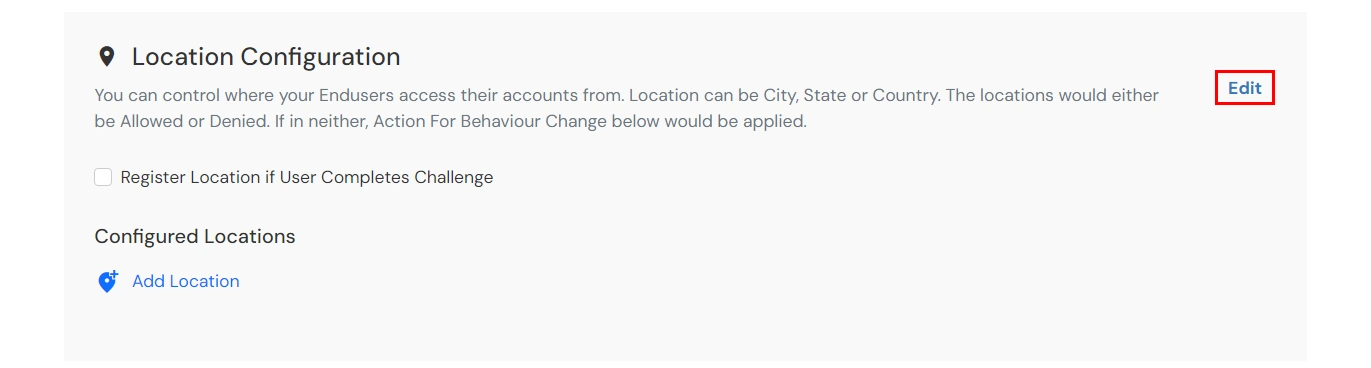
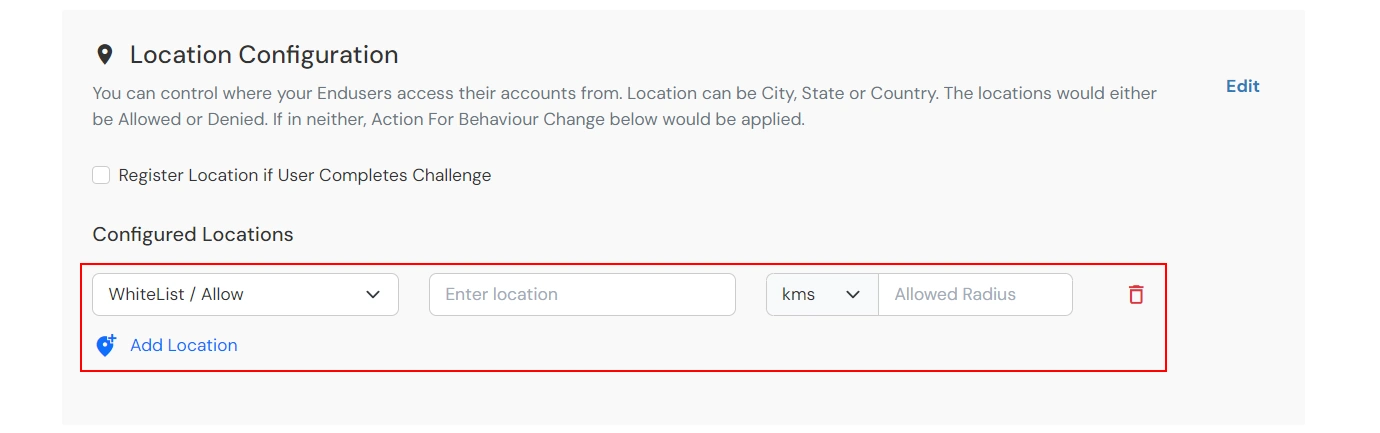
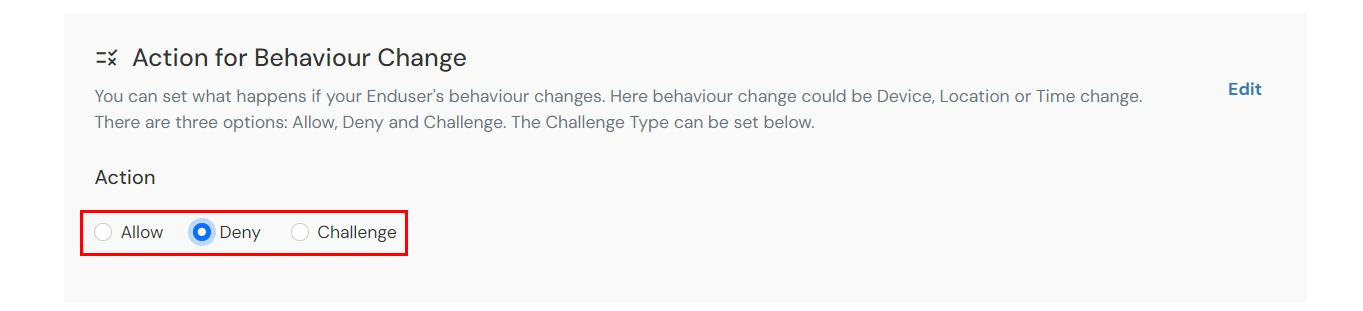
この制限方法では、管理者は、管理者が設定した条件に基づいてエンドユーザーのログインを許可するか拒否するかを指定する場所のリストを設定します。ユーザーが適応認証を有効にしてログインしようとすると、そのユーザーの場所属性 (緯度、経度、国コードなど) が管理者が設定した場所リストと照合されます。そして、この結果に基づいて、ユーザーは許可、チャレンジ、または拒否されます。
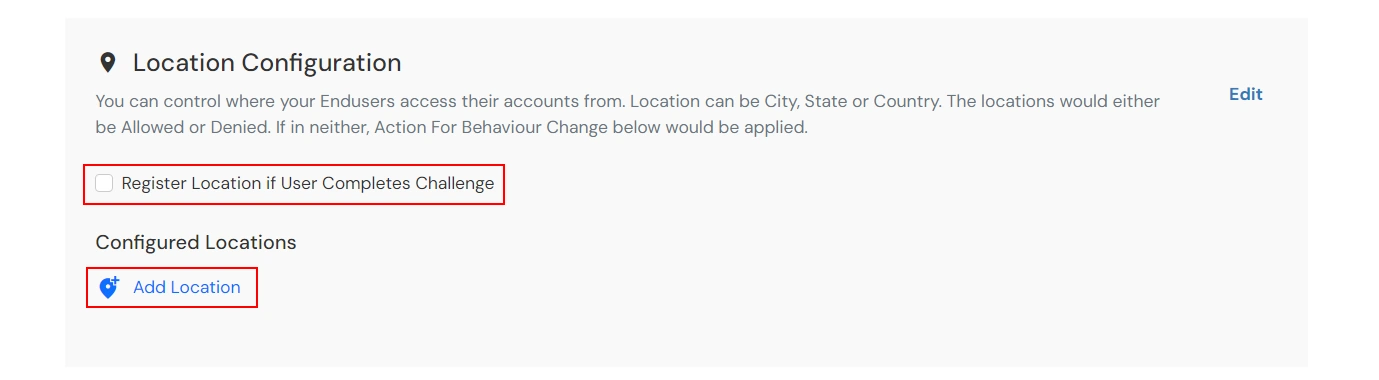
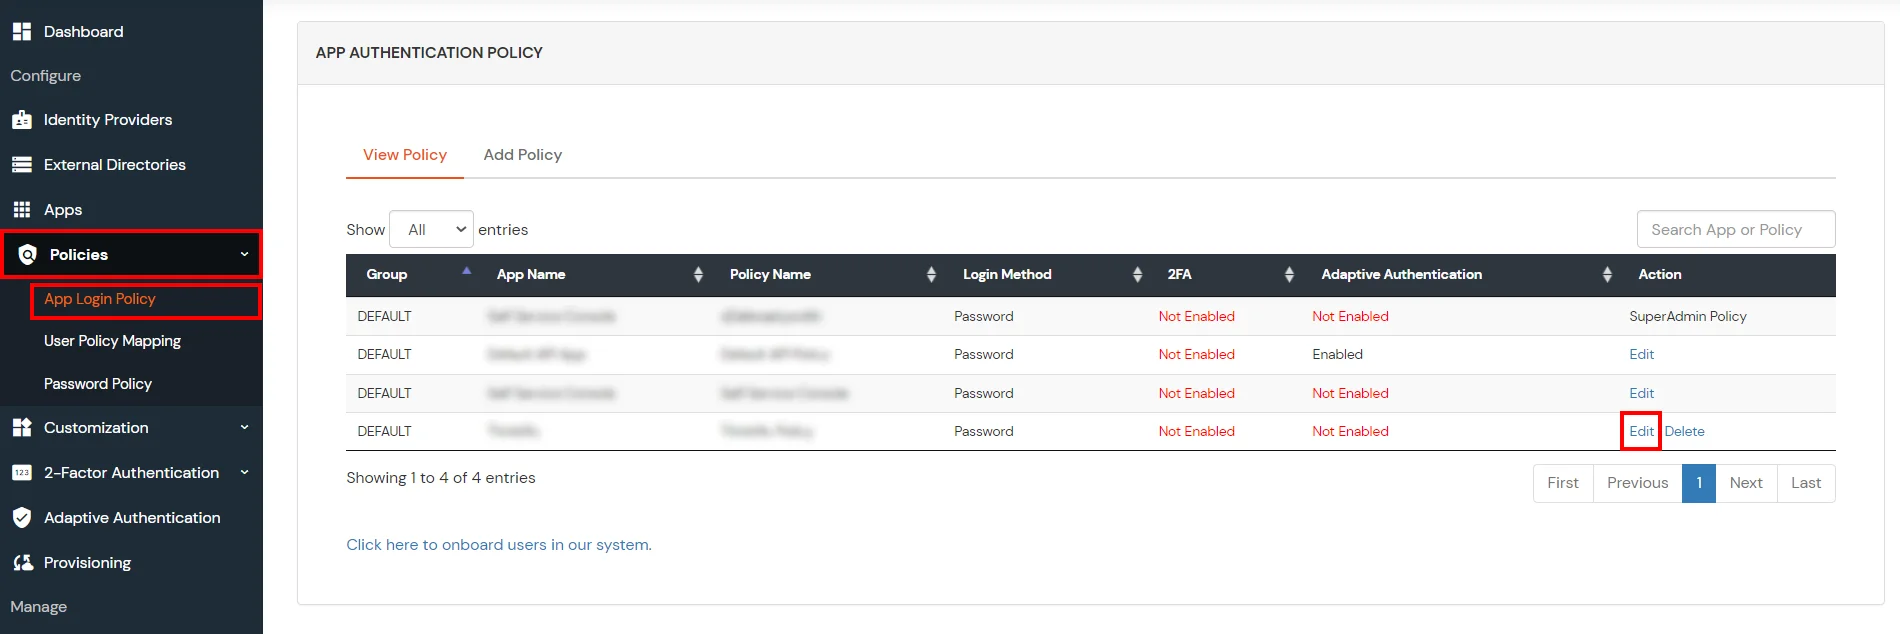
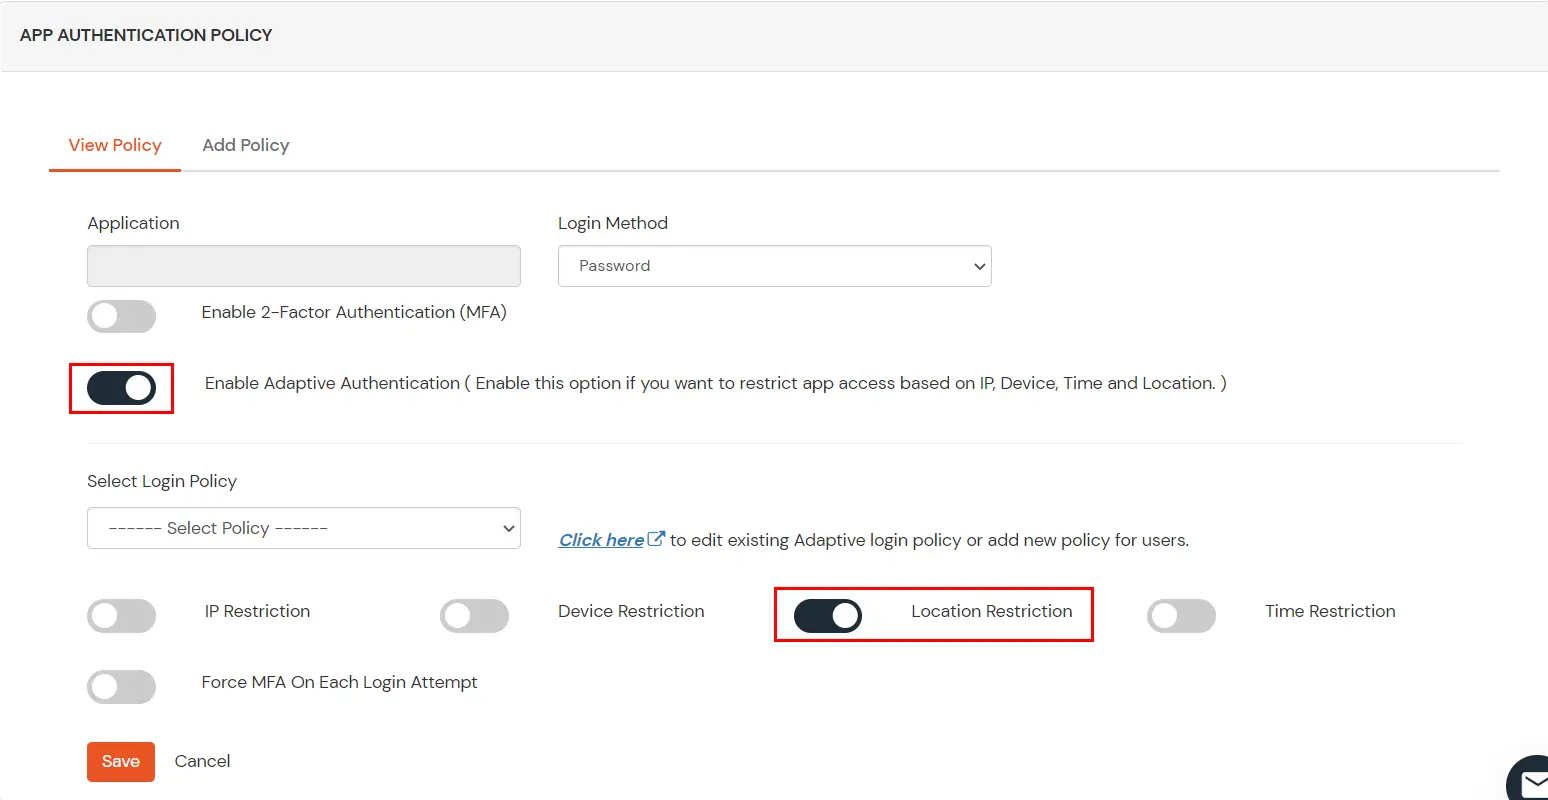
場所制限付き適応認証は以下の方法で設定できます。:

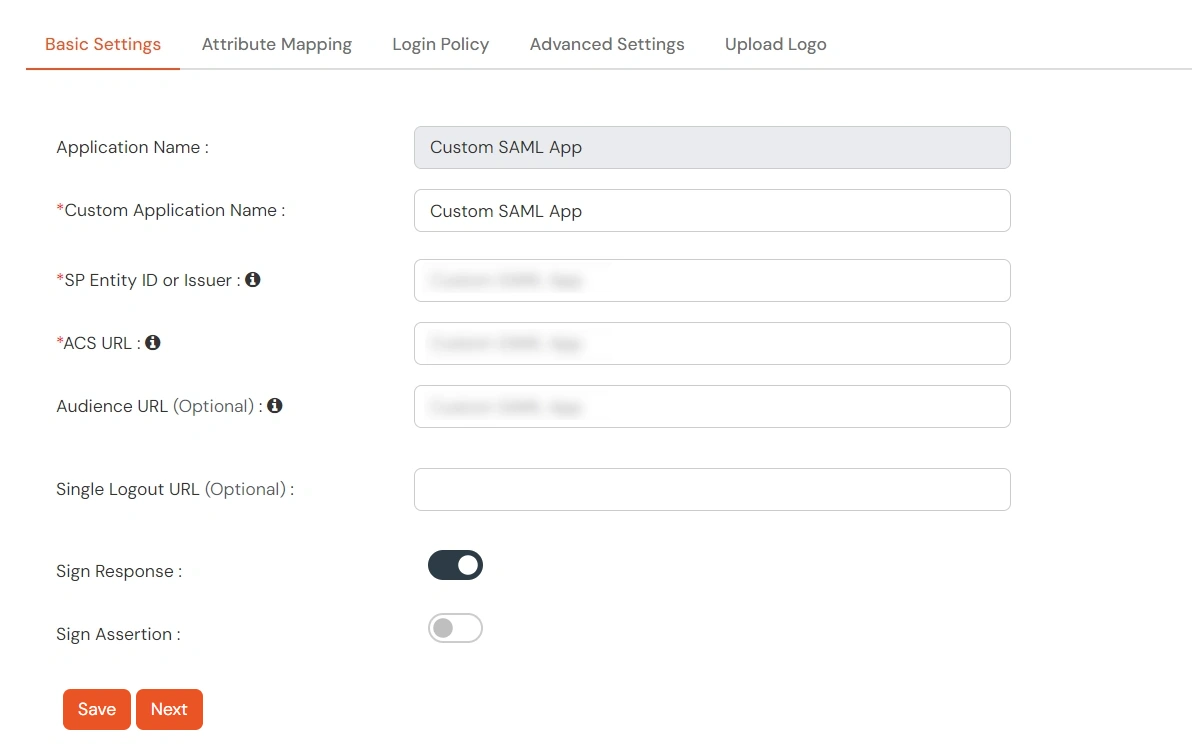
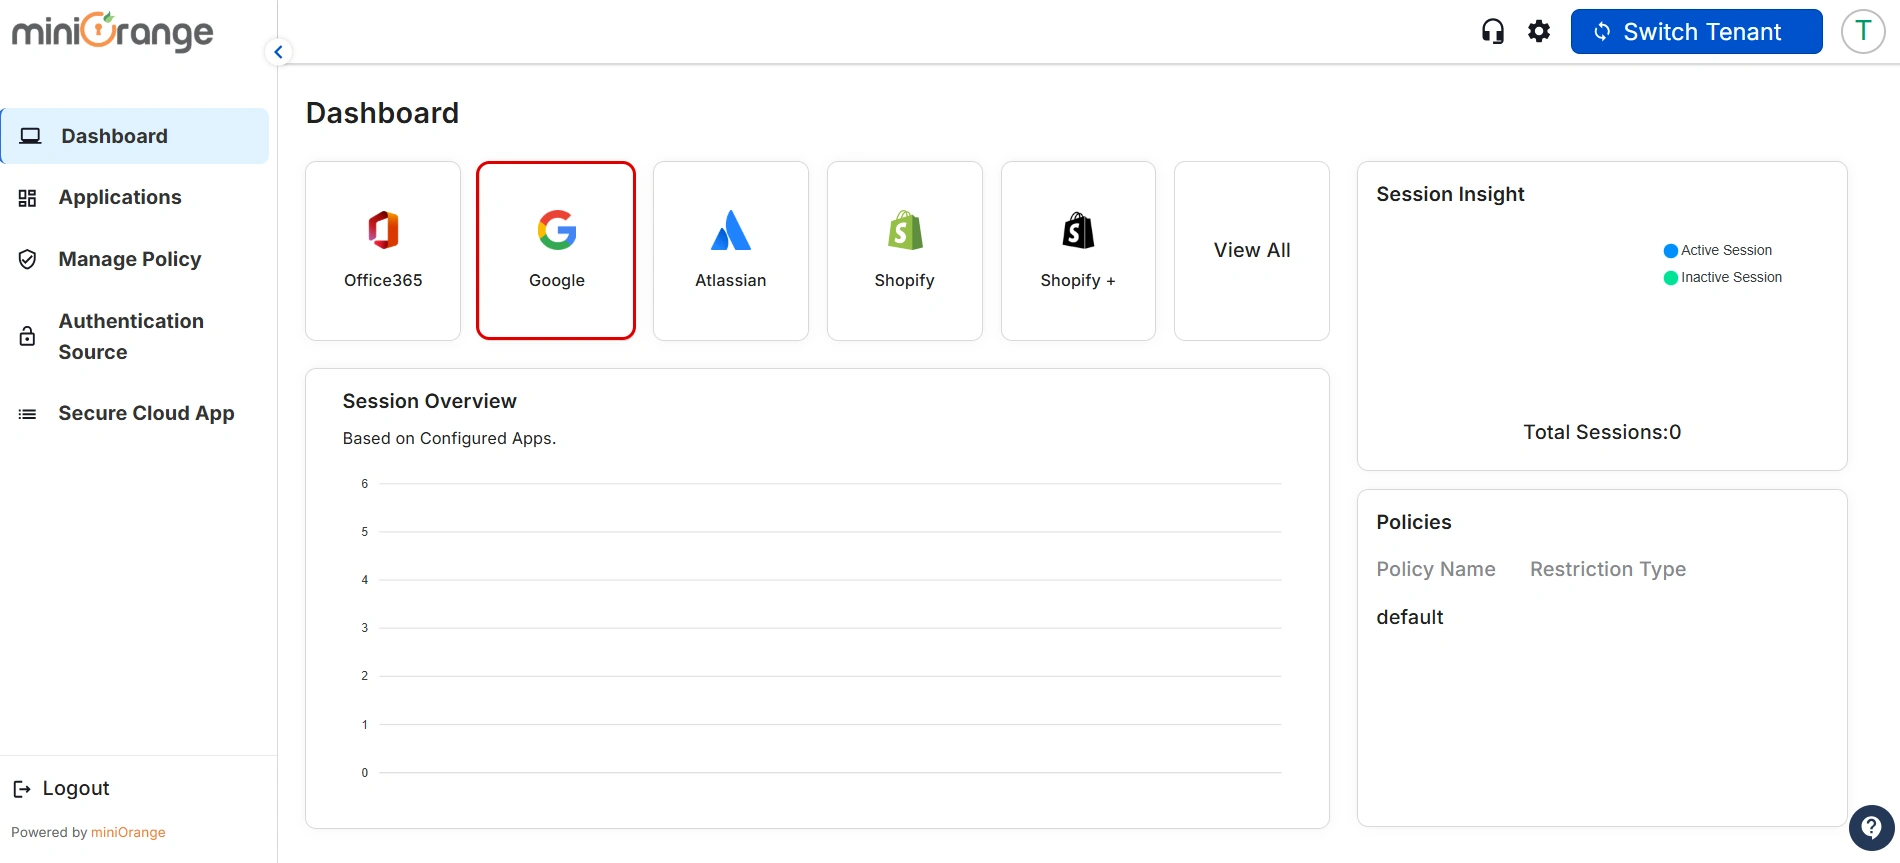
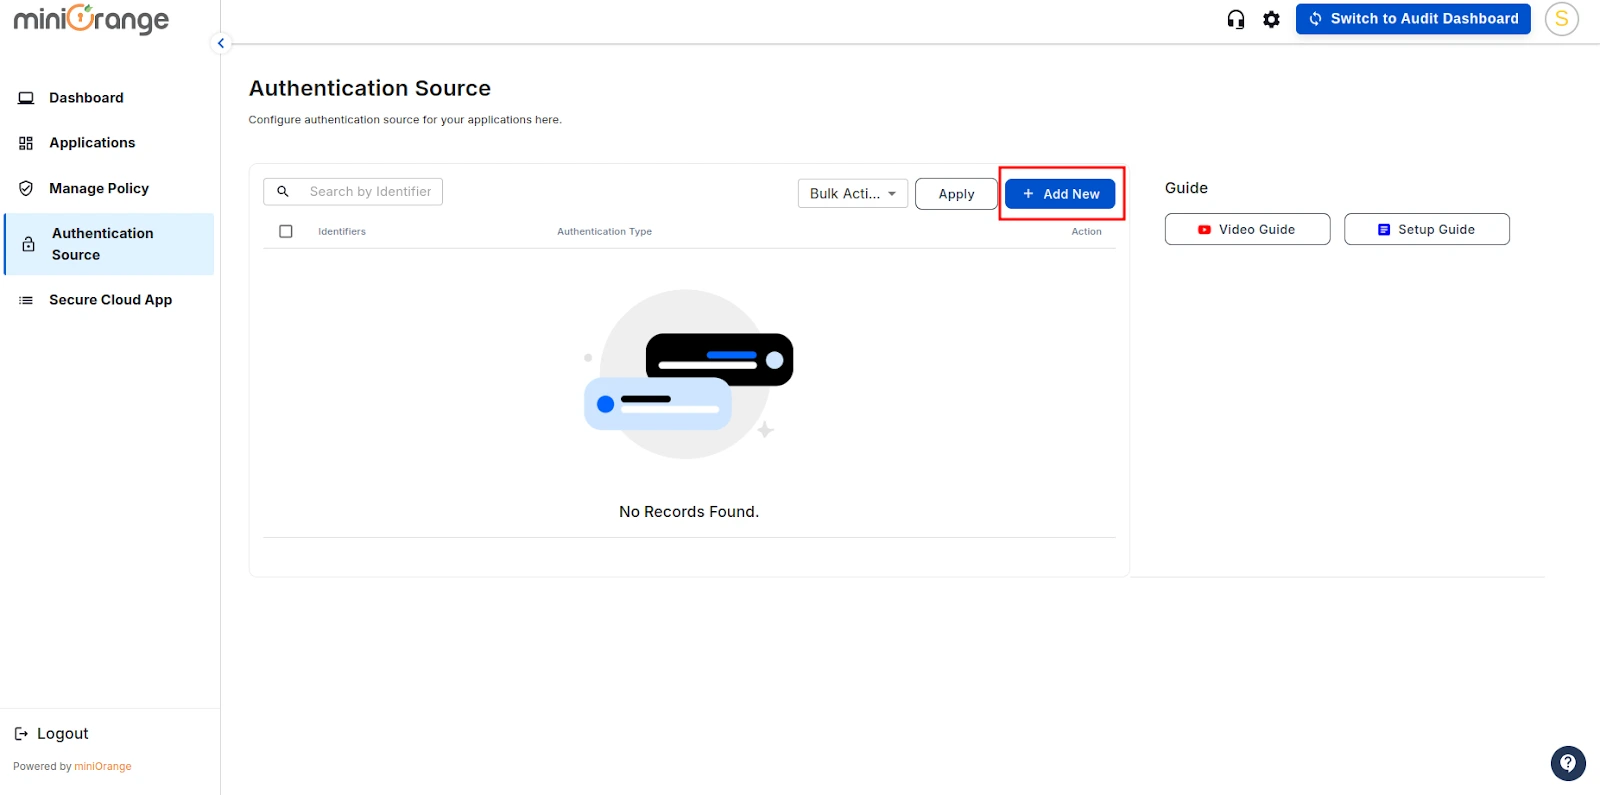
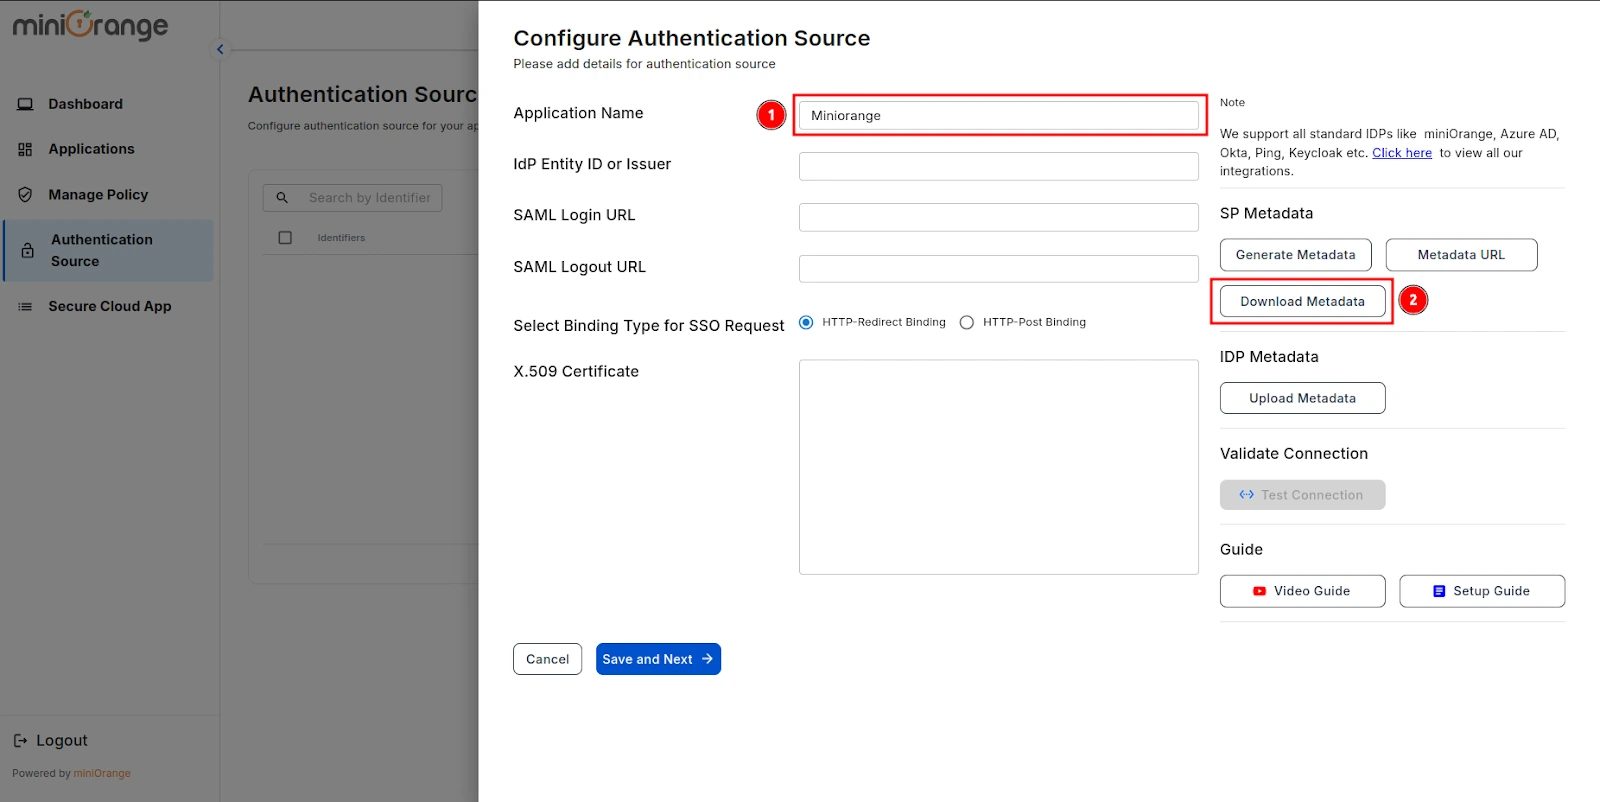
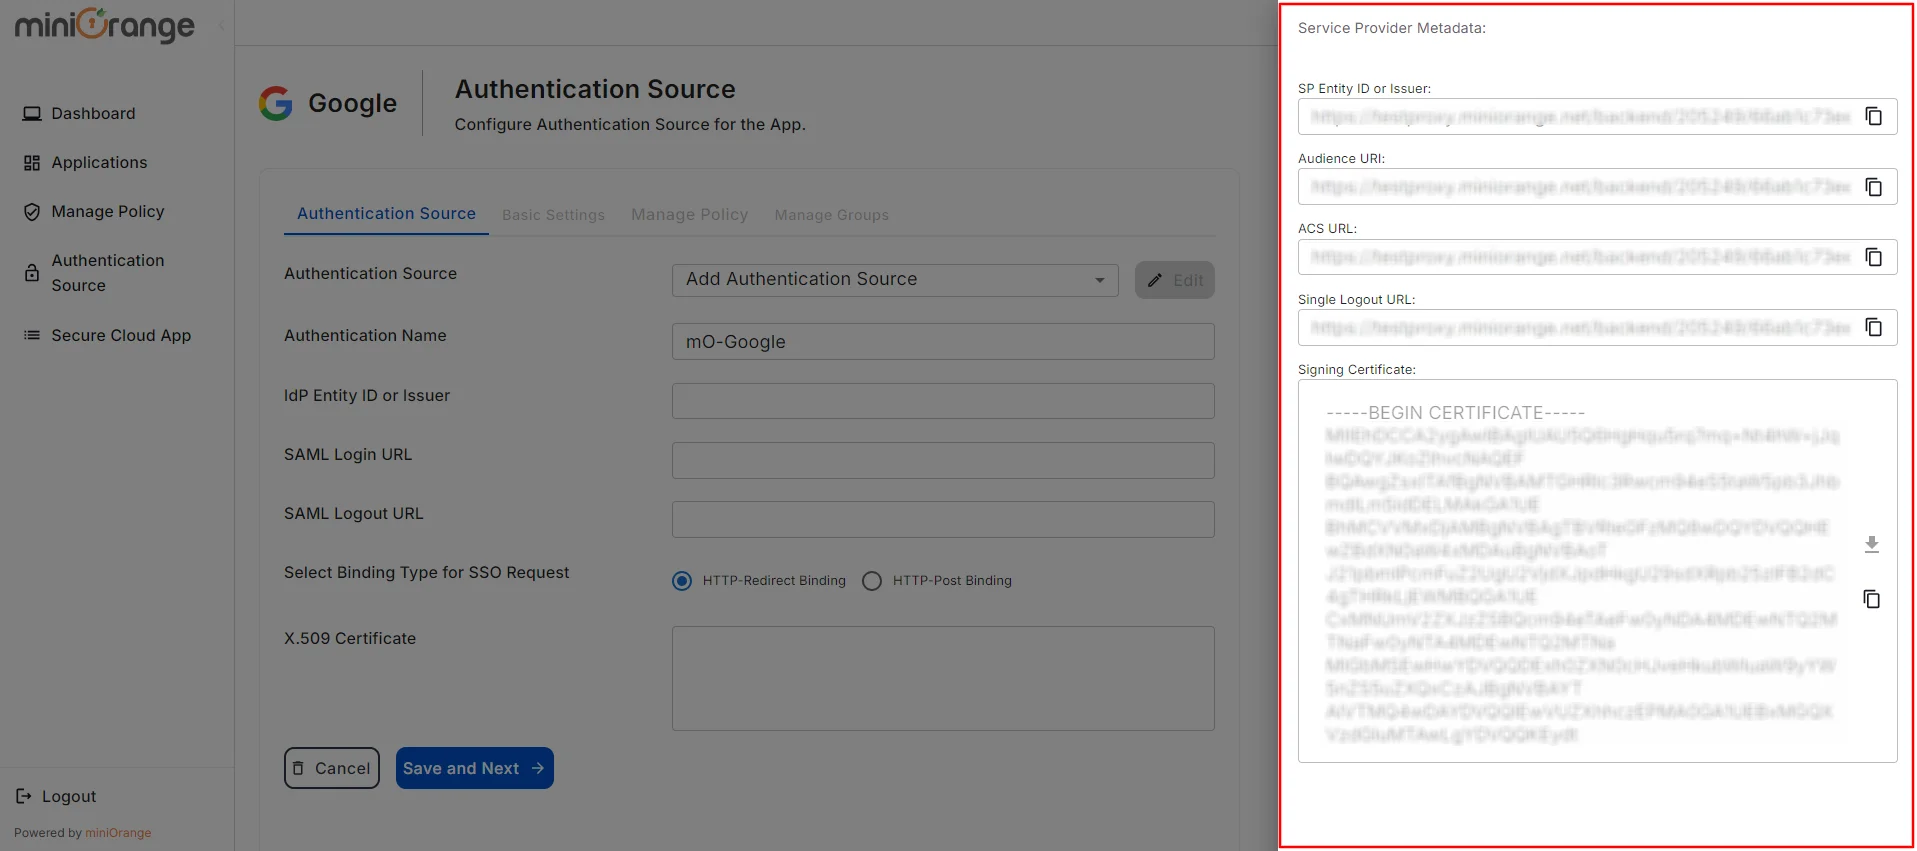
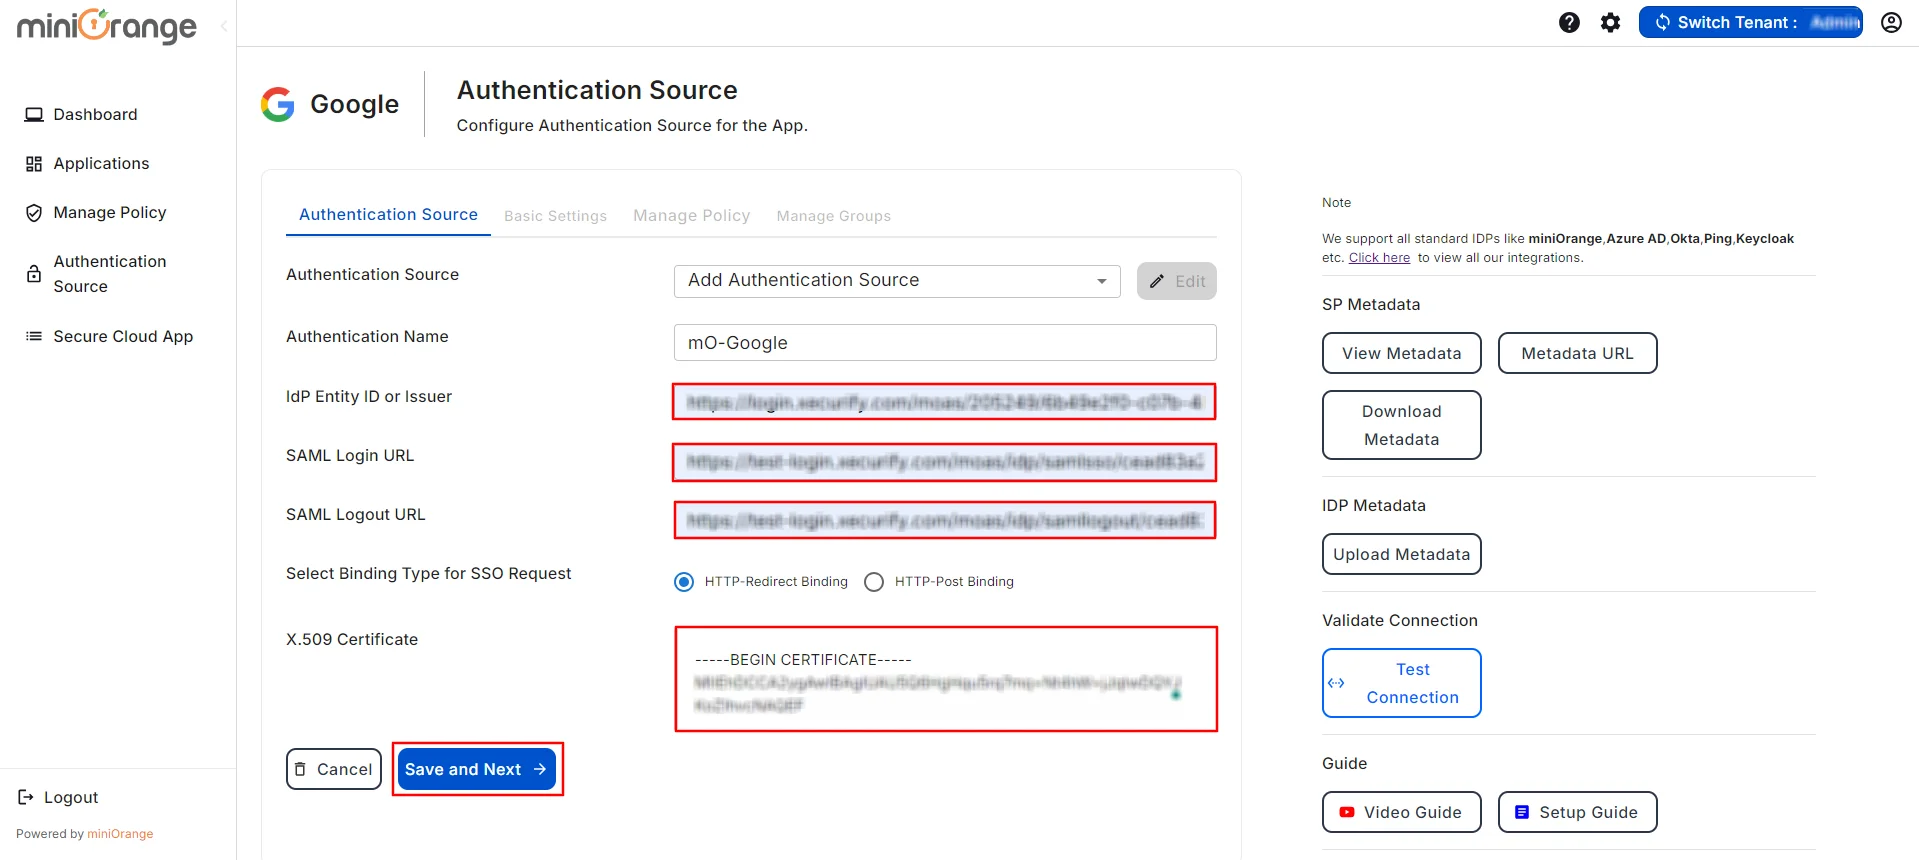
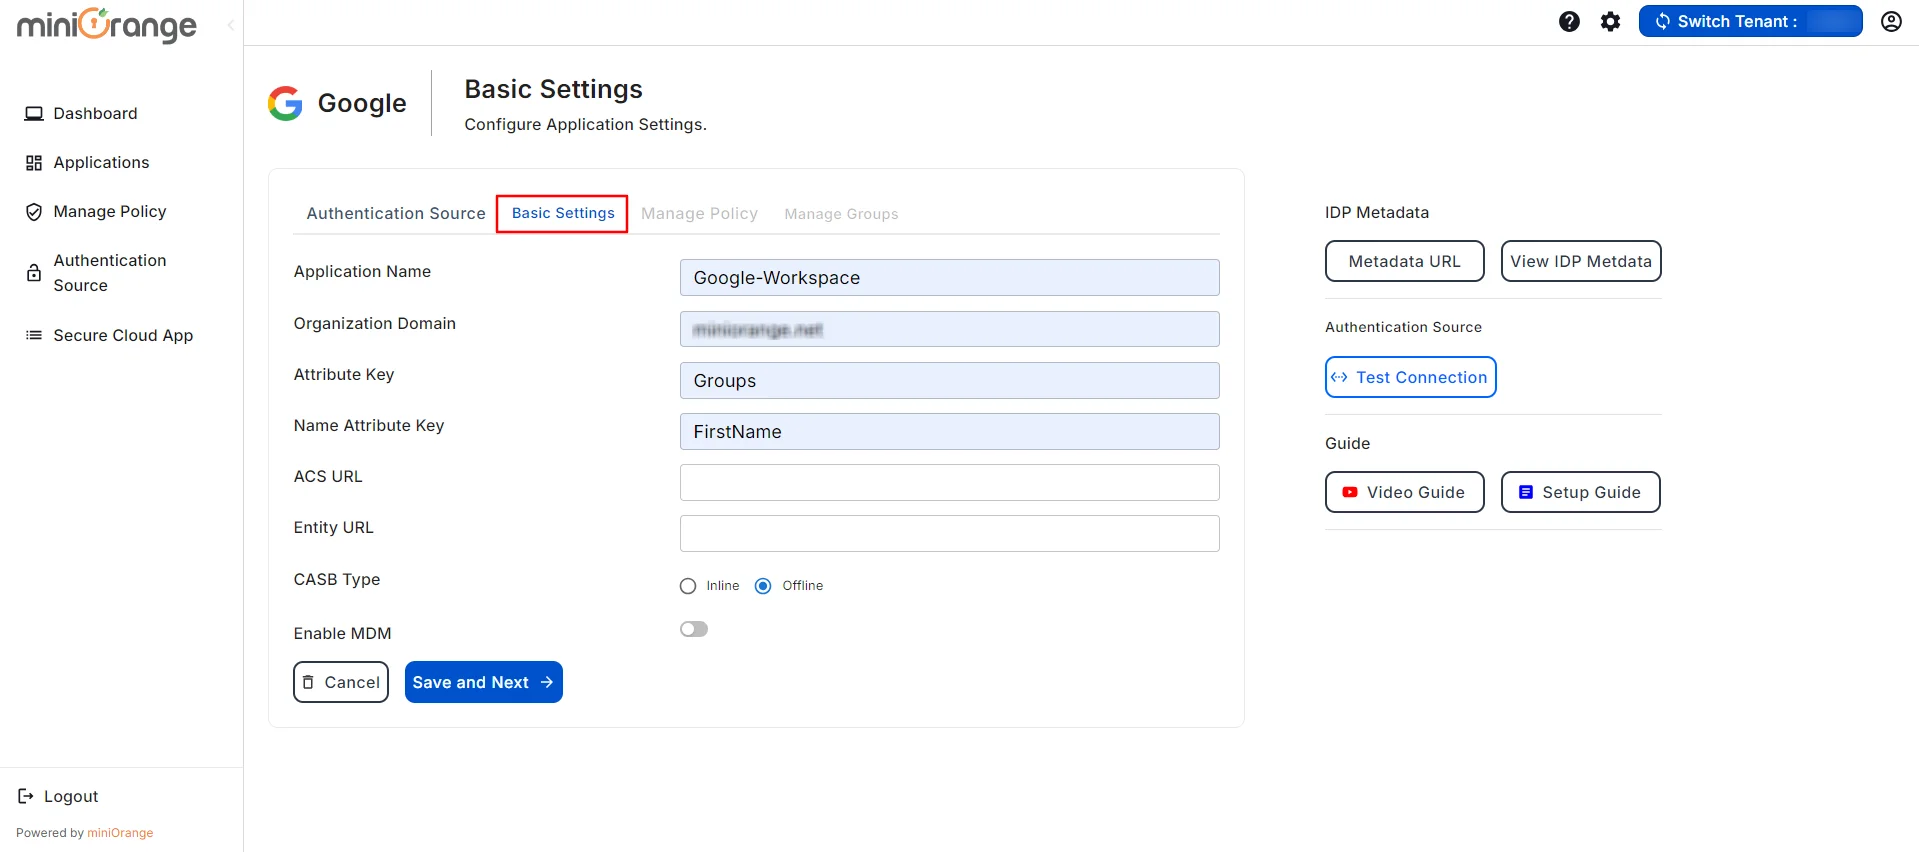
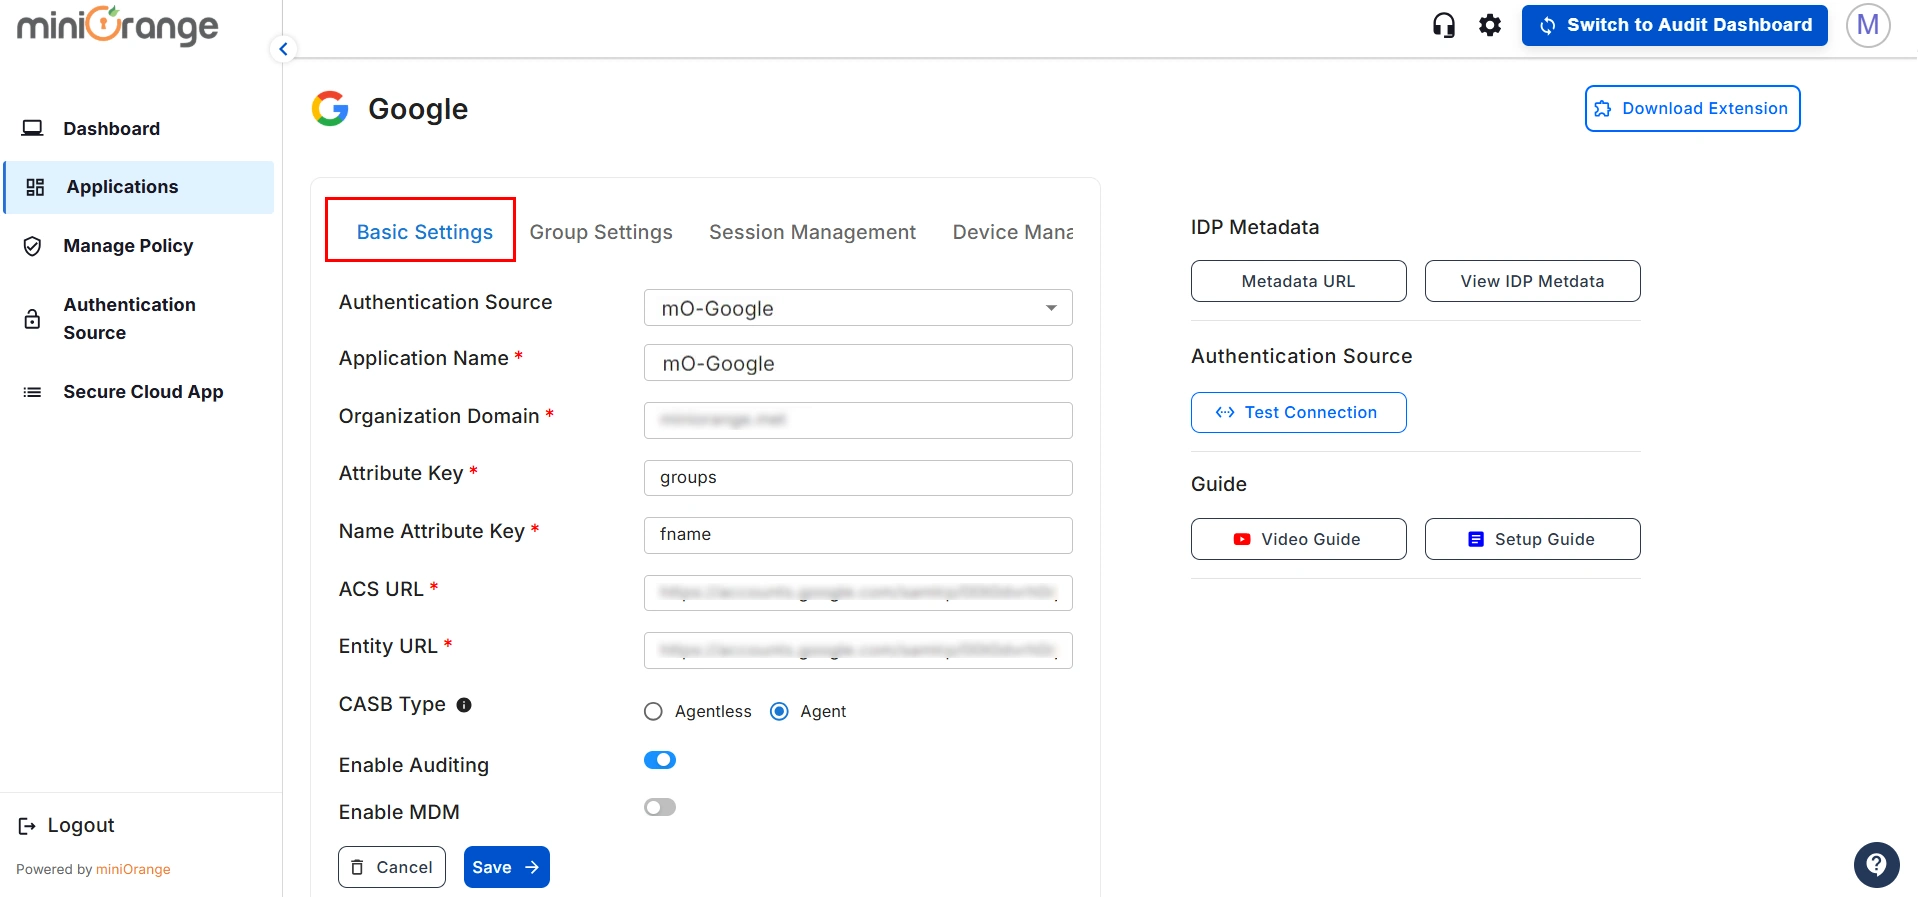
| 組織名: | 組織の名前を入力してください。 |
| 組織ドメイン: | Google で組織のドメインを入力します。(例: example.com) |
| 属性キー: | SAML 属性セクションの IDP で構成した SSO アプリのグループ属性キーを入力します。 |
| 名前属性キー: | fname、Lname などの属性名を入力します。 |
| ACS URLを入力してください: | Google ACS URL は、Google 管理パネルから取得できます。 |
| エンティティ URL を入力してください: | Google エンティティ URL は、Google 管理パネルから取得できます。 |
| CASBタイプ | CASBタイプをインラインまたはオフラインとして選択します |
| MDMを有効にする | デバイスでMDMを設定する場合は、有効にしてください |
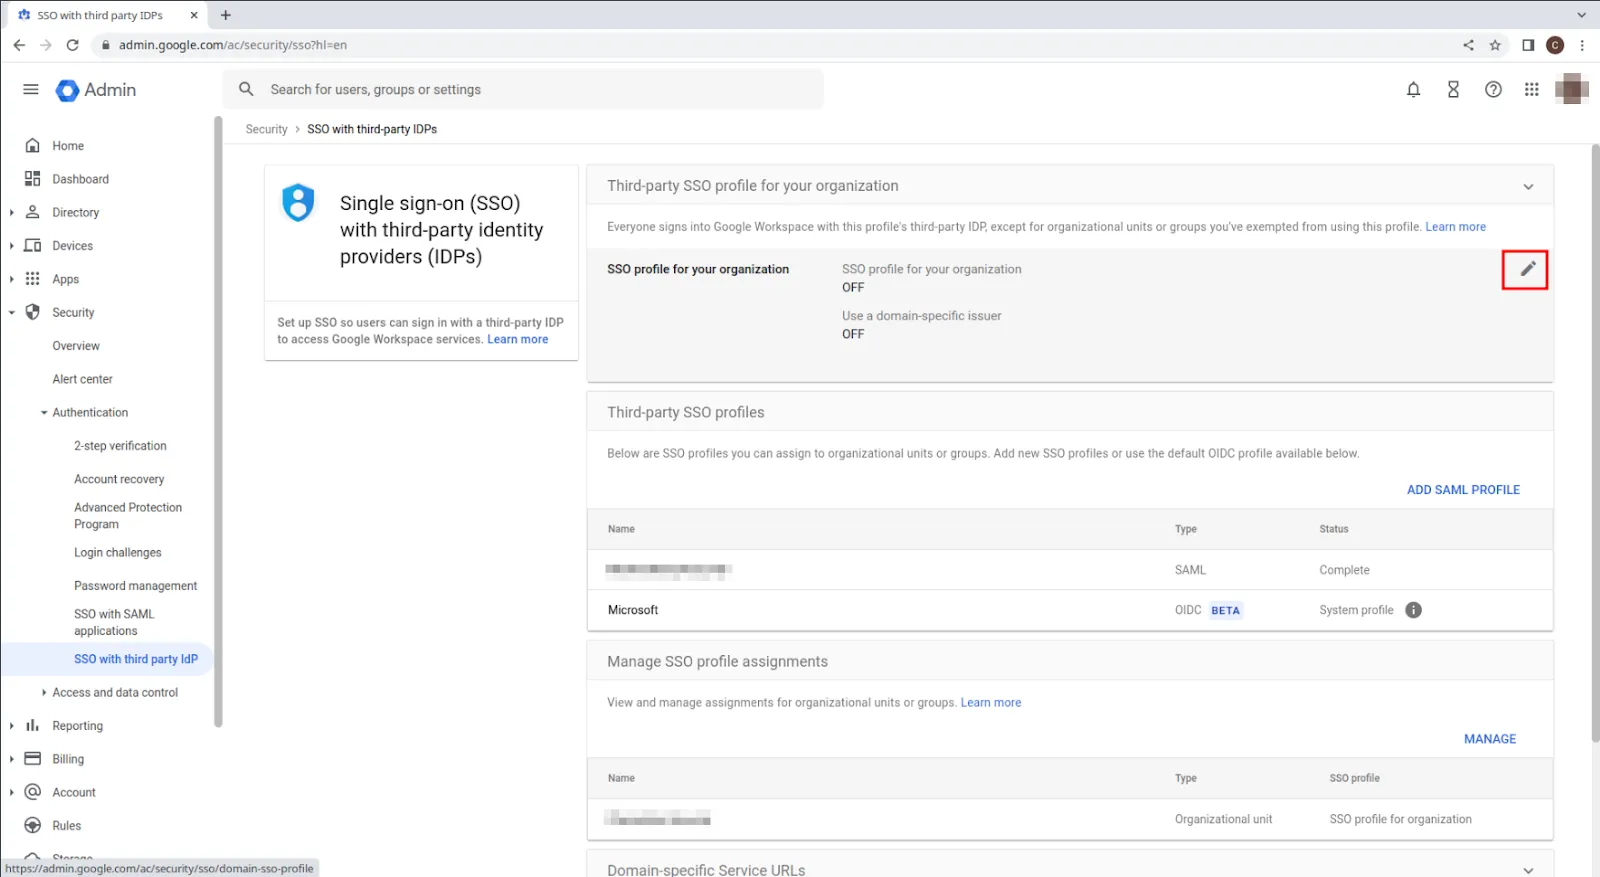
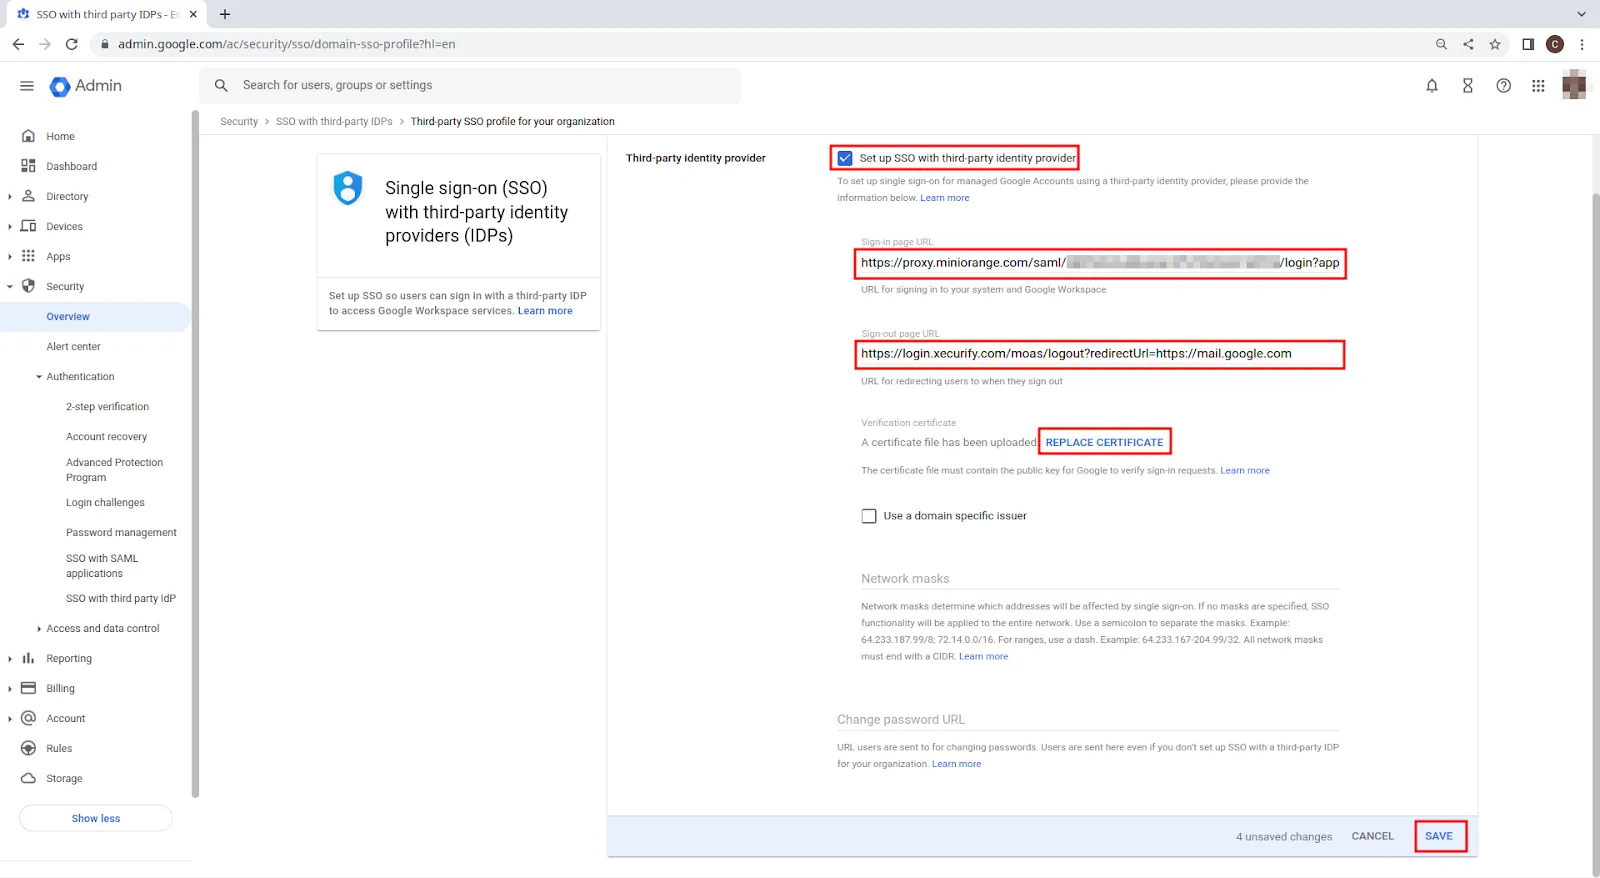
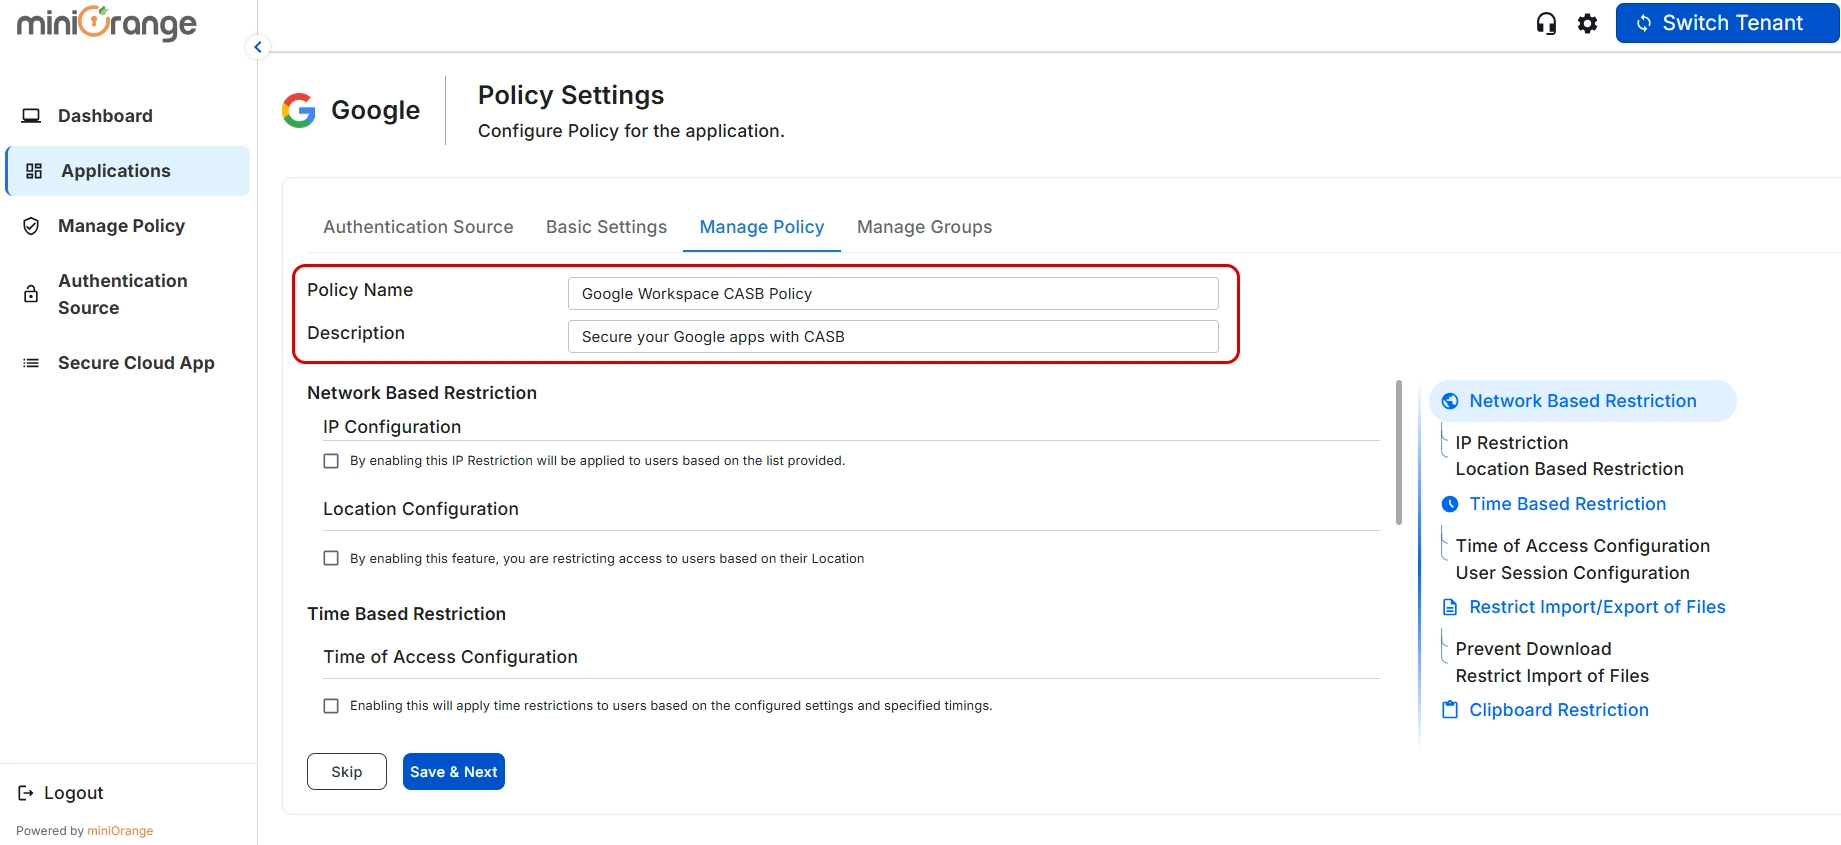
Google CASB のポリシーを構成する方法を見てみましょう。
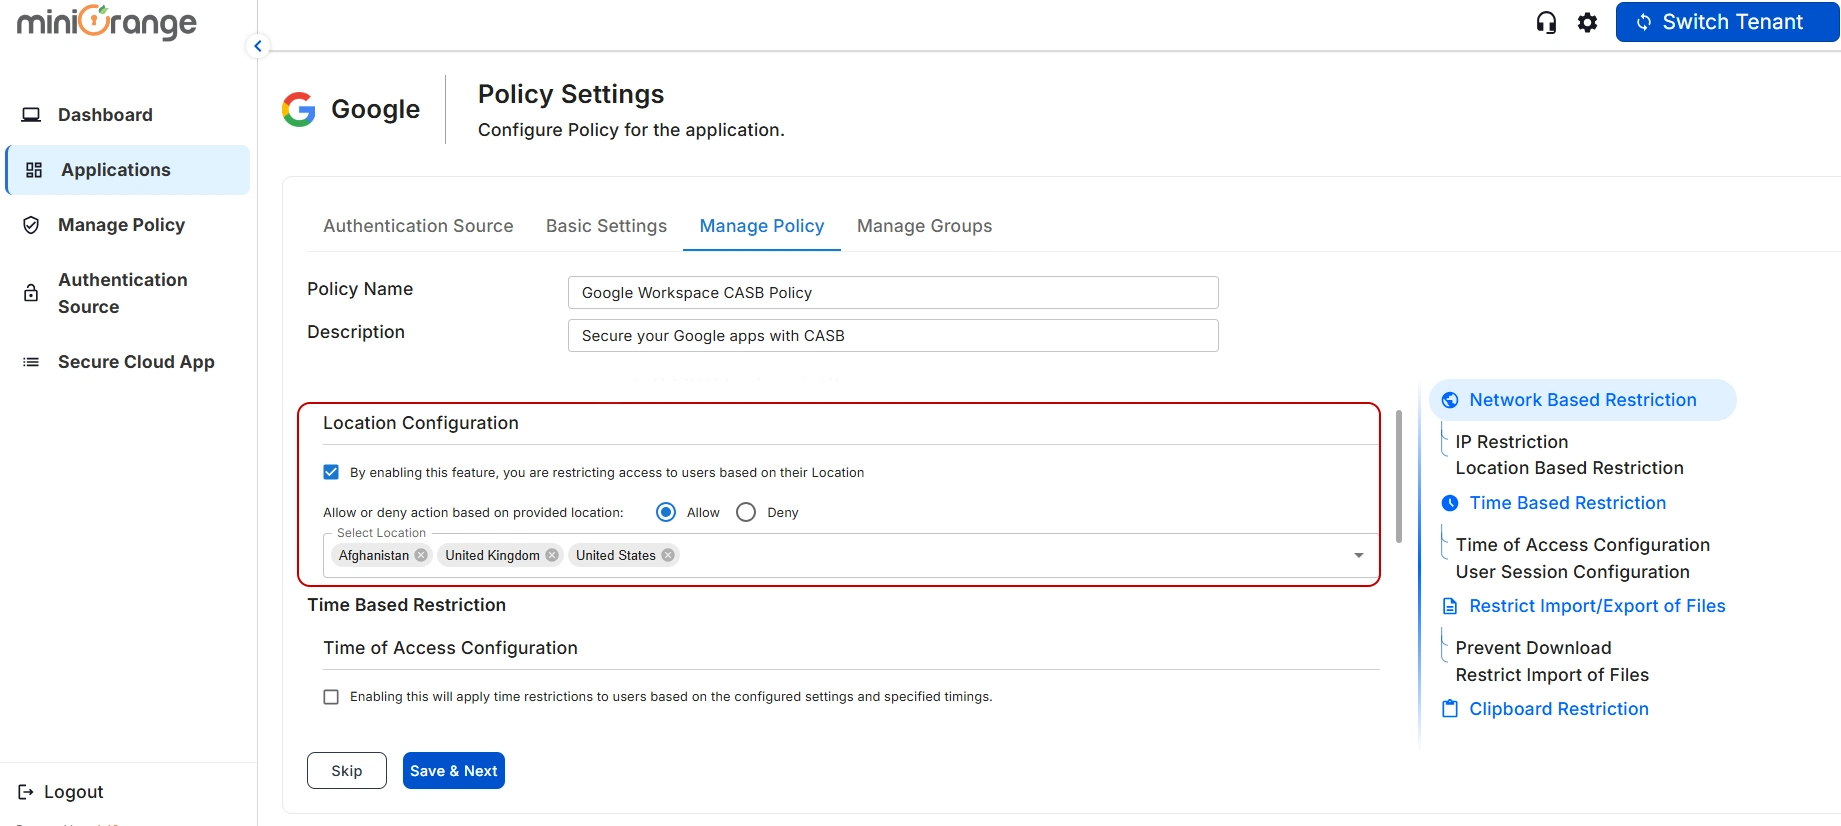
1)特定の場所へのアクセスを許可または制限するには、「許可」または「拒否」オプションを選択します。
2) ドロップダウンから場所を選択します。
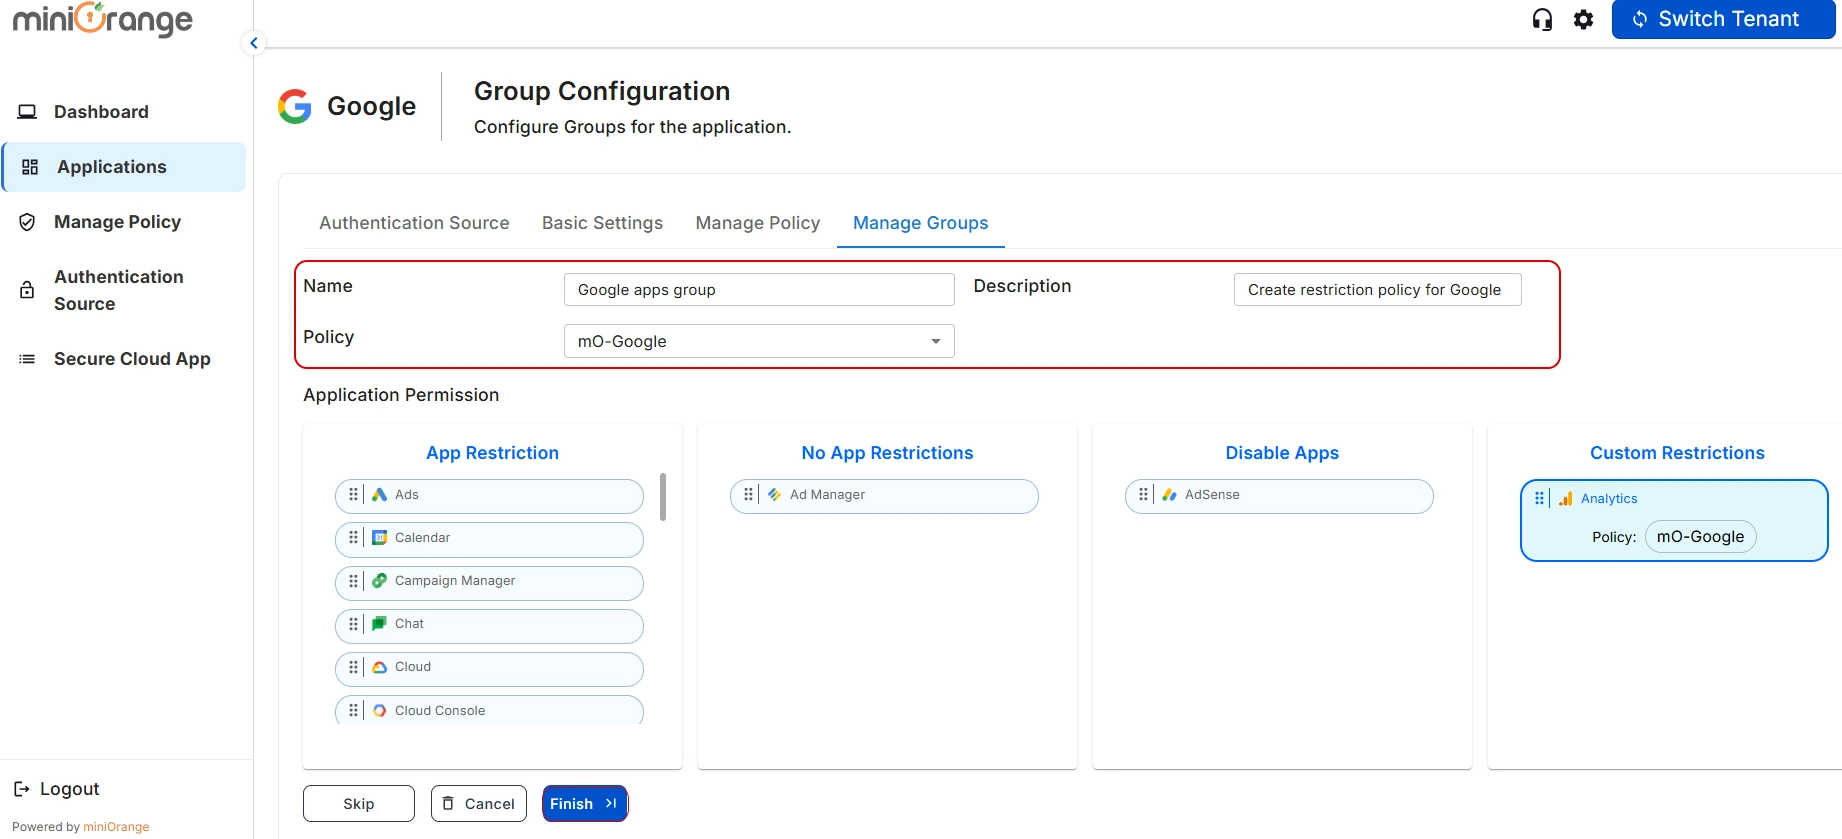
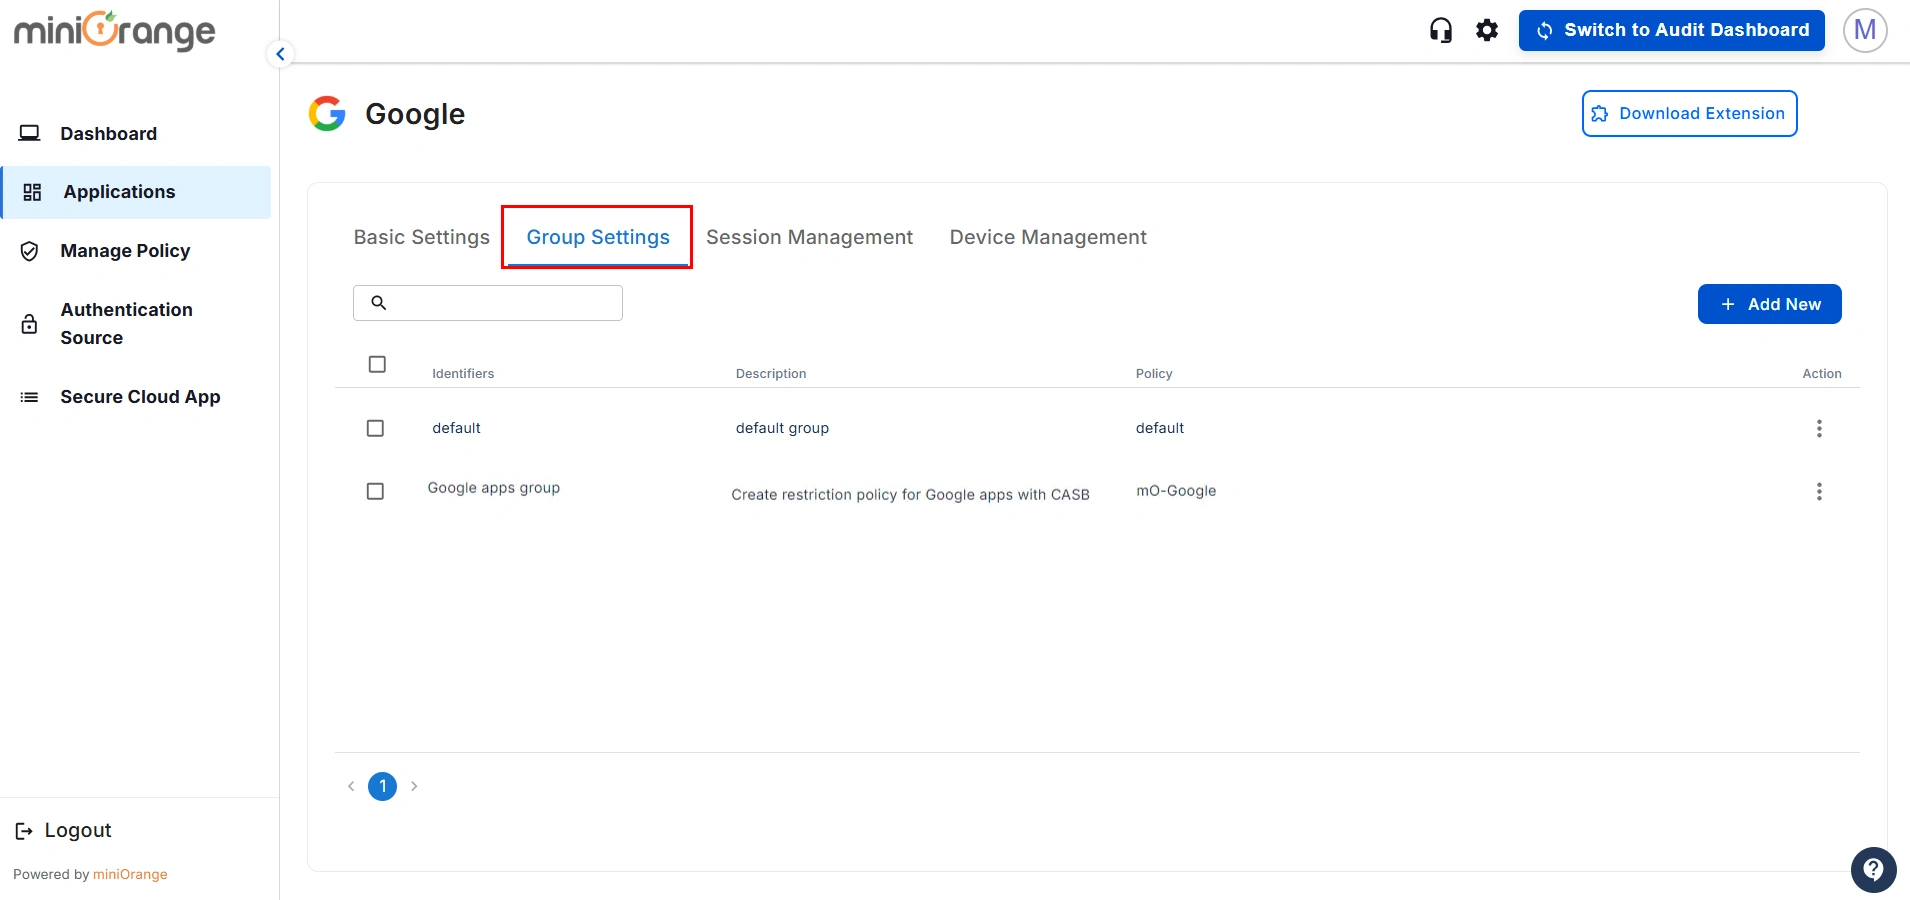
Google CASB 用にグループを構成する方法を見てみましょう。
1)アプリ制限:この設定では、グループ用に設定したポリシーに基づいて、アプリケーションに制限が適用されます。
2)アプリ制限なし:この場合、グループでのアプリケーションに制限はありません。
3)アプリを無効にする:このオプションを選択すると、グループ全体がどこからでもアプリケーションにアクセスできなくなります。
4)カスタムアプリ制限:これを使用すると、グループの制限ポリシーよりも優先される、アプリケーション固有のカスタムアプリケーション制限ポリシーをアプリケーションに適用できます。
お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。












以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。