こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
JD Edwards SSOは、既存のIDソース(Azure AD、LDAP、または任意のIDP)に対して認証を行うことで、Oracle JD Edwardsアプリケーションインスタンスへの簡単かつシームレスなシングルサインオンを可能にする機能です。
当社は Global Modernized Oracle Partner Network (OPN) パートナーとして正式に認定されているため、Oracle Stack における当社のすべての統合は、miniOrange のような信頼できるアドバイザー向けに Oracle が設定した最高の能力を満たしていることを確信できます。
「miniOrange Oracle JD Edwards SSO コネクタを使用すると、Oracle Access Manager (OAM) および Oracle Internet Directory (OID) ライセンスを購入してインストールする必要なく、Oracle JD Edwards と任意の IDP 間のシングル サインオン (SSO) が可能になります。」
JD Edwards SSOコネクタを使用すると、あらゆるOracleアプリケーションと、miniOrange、ADFS、Active Directory、Azure AD、Google、Okta、Onelogin、Ping Identity、Centrifyなど多数のIDP(アイデンティティプロバイダー)との間でシングルサインオン( SSO)統合が可能になります。また、SAMLやOAuth 2.0などのフェデレーション型シングルサインオン(SSO)プロトコルをサポートしていないWebアプリケーションに対してもSSOサポートを提供します。SSOコネクタを使用すると、既存のSSO統合をOracle JD Edwardsにも拡張できる柔軟性が得られます。これは、複数のIDPと構成済みのアプリケーション間のブローカーとして機能する機能があるためです。つまり、既存の認証プラットフォームを使用してOracle JD EdwardsとのシームレスなSSO統合を実行できます。
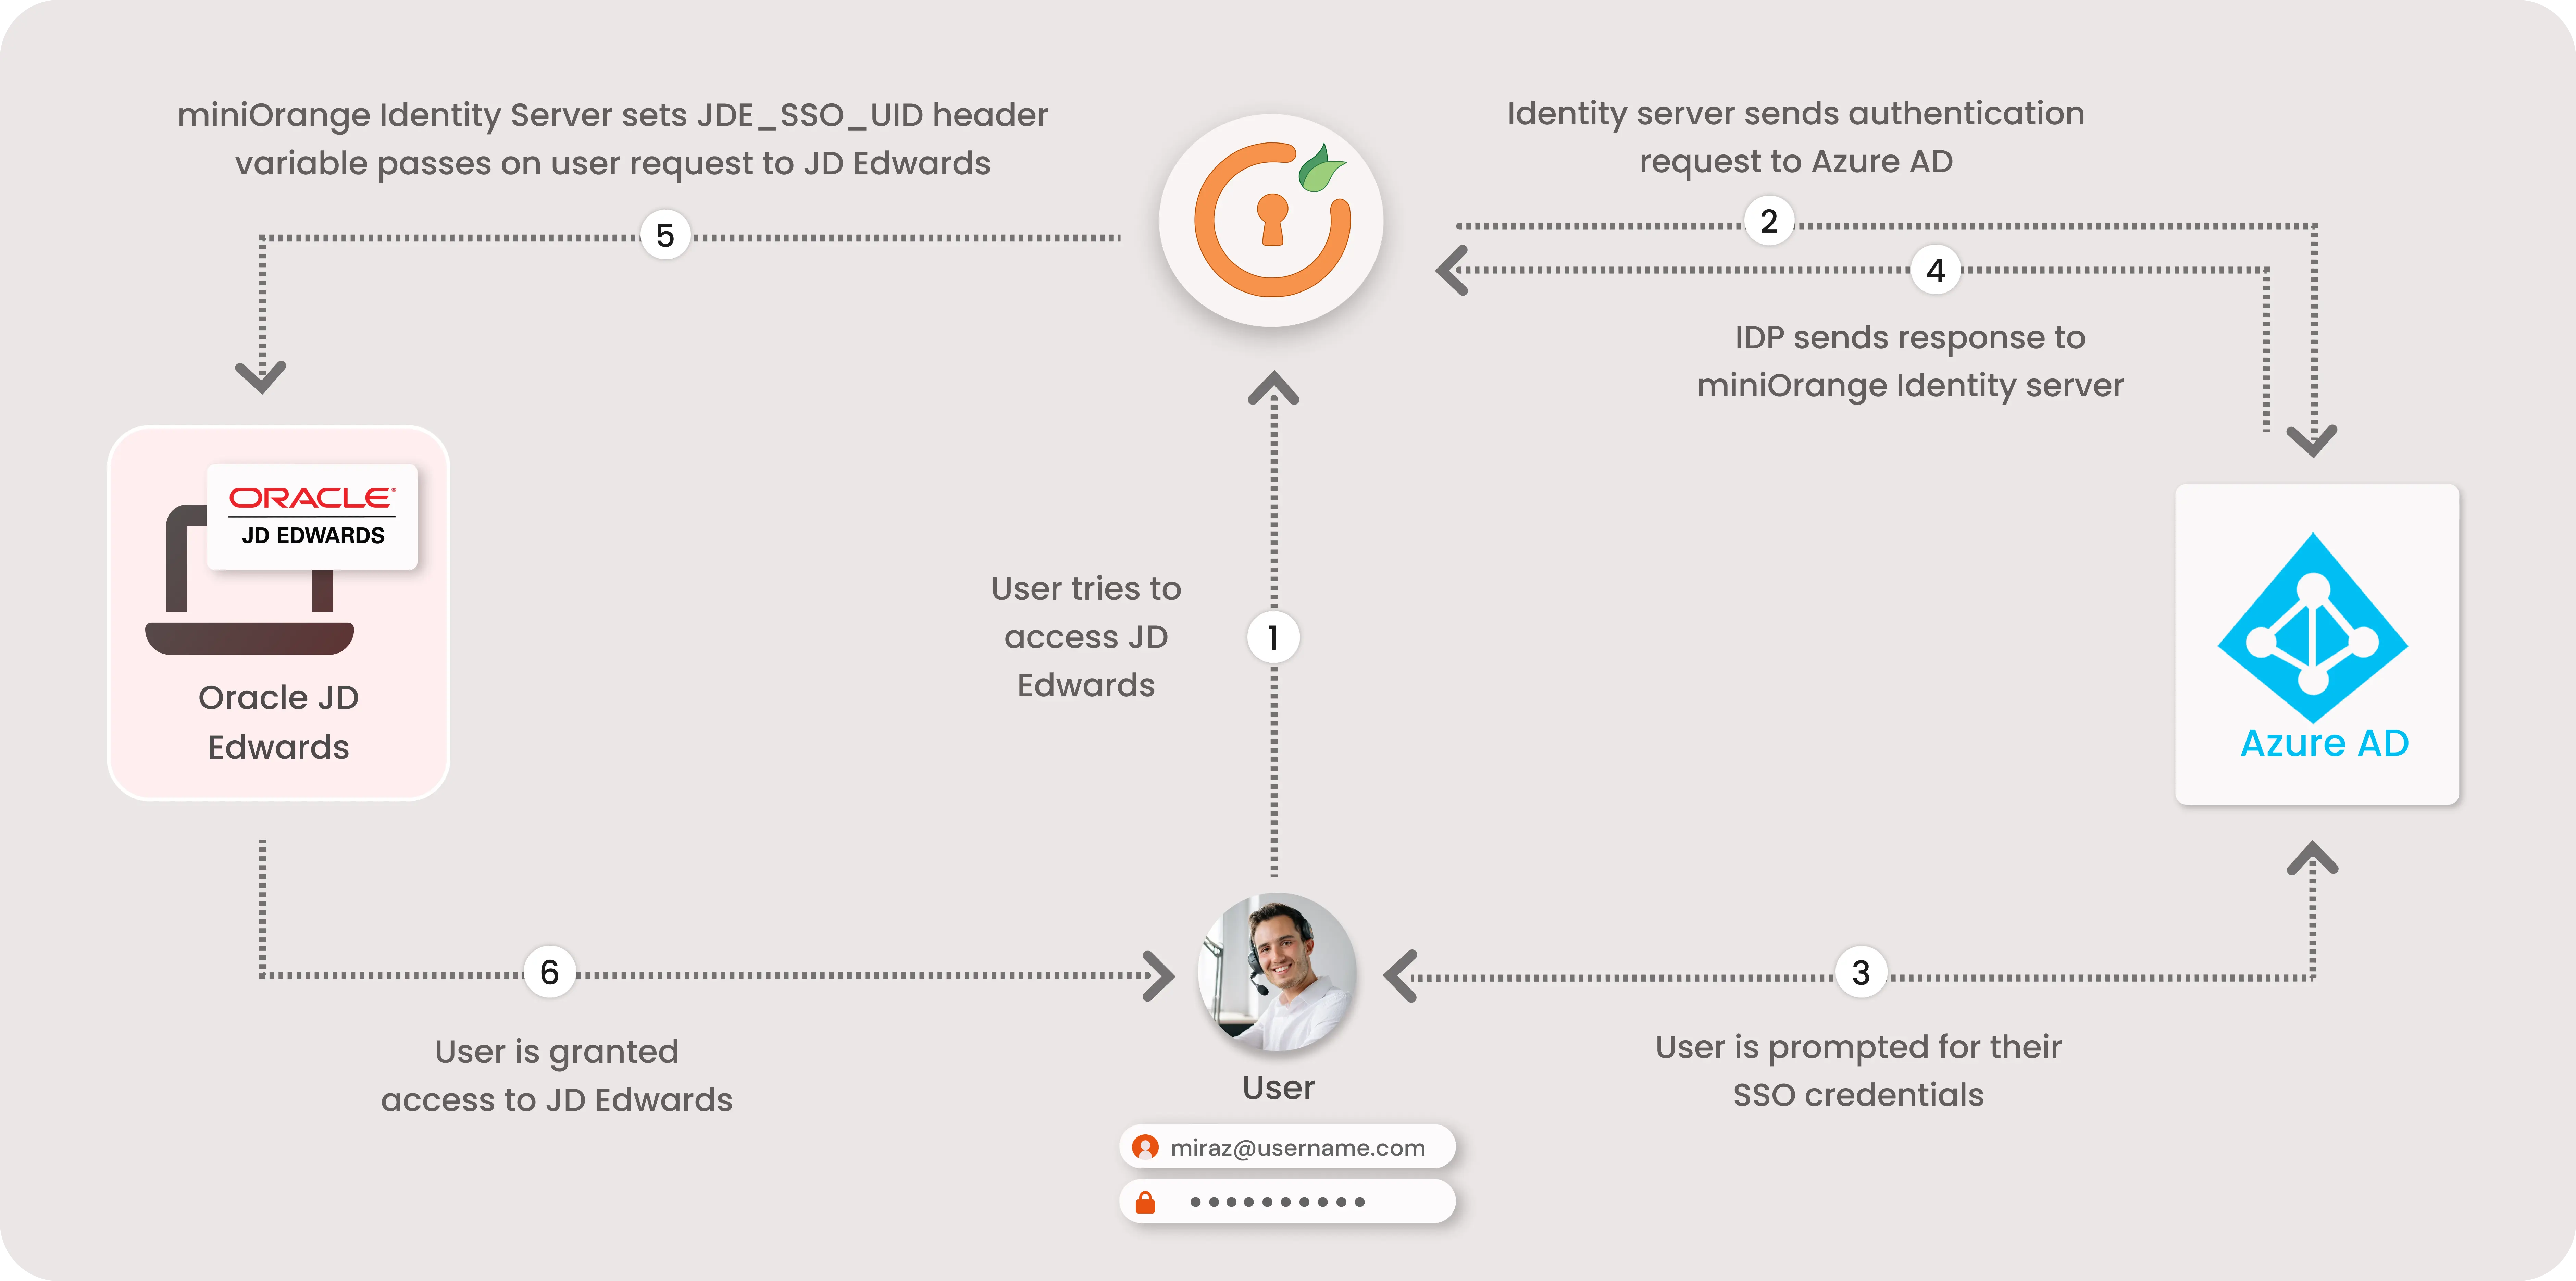
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。
miniOrangeでは、システムエンジニアとの1時間の無料相談を通じて、お客様の環境にJD Edwards SSO SAMLソリューションをインストールまたはセットアップするためのサポートを提供しています。30日間の無料トライアルもご利用いただけます。ご利用をご希望の場合は、idpsupport@xecurify.comまでメールでご連絡いただき、ご予約ください。すぐにセットアップのお手伝いをさせていただきます。
1. 展開に関係するアプリケーション
2. ポート構成

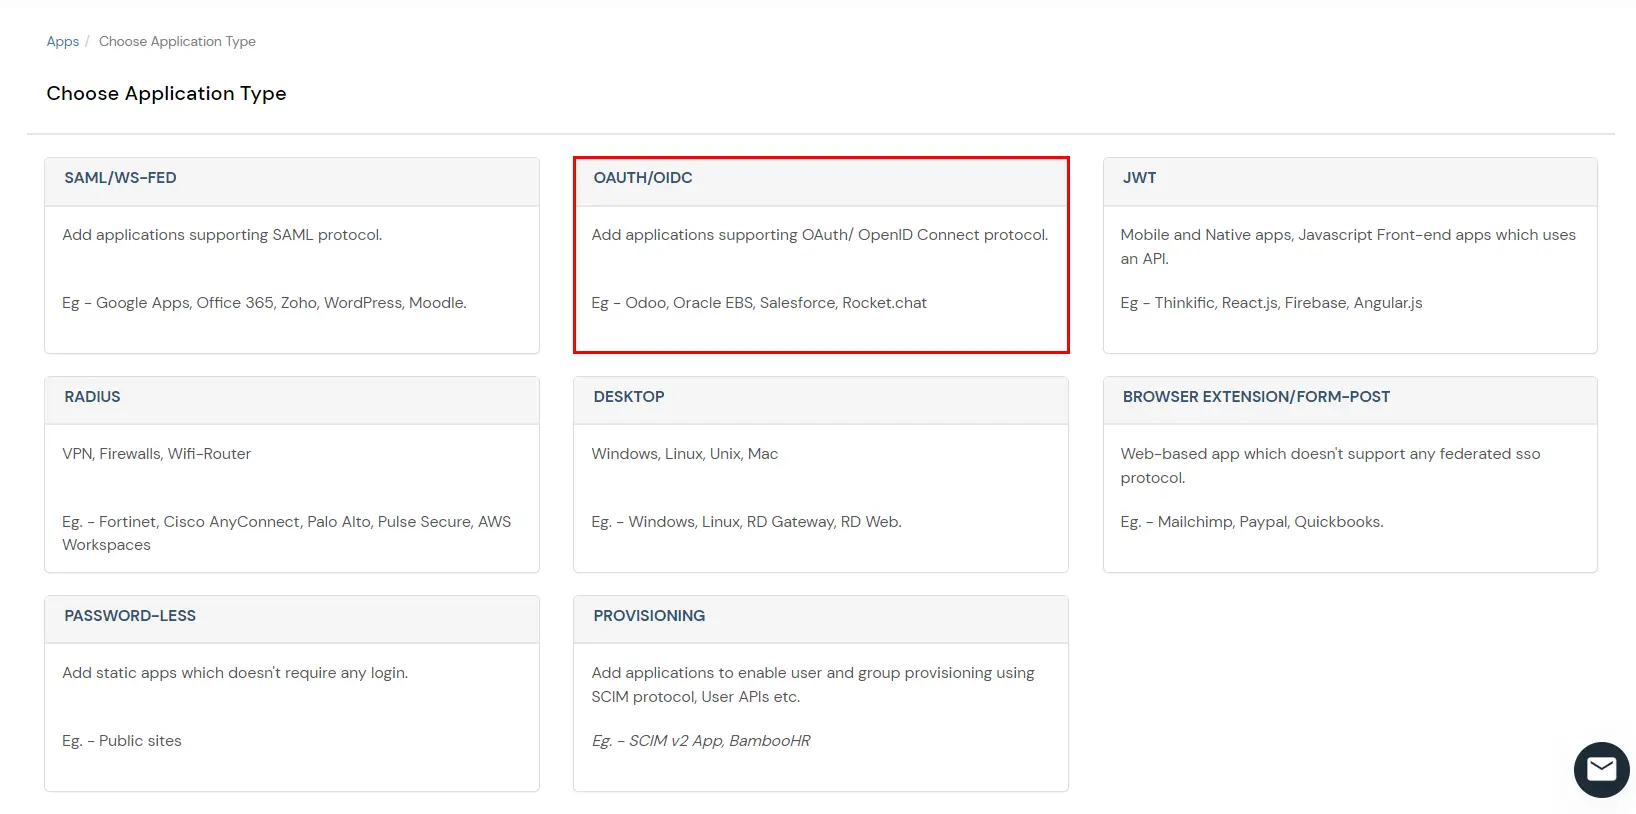
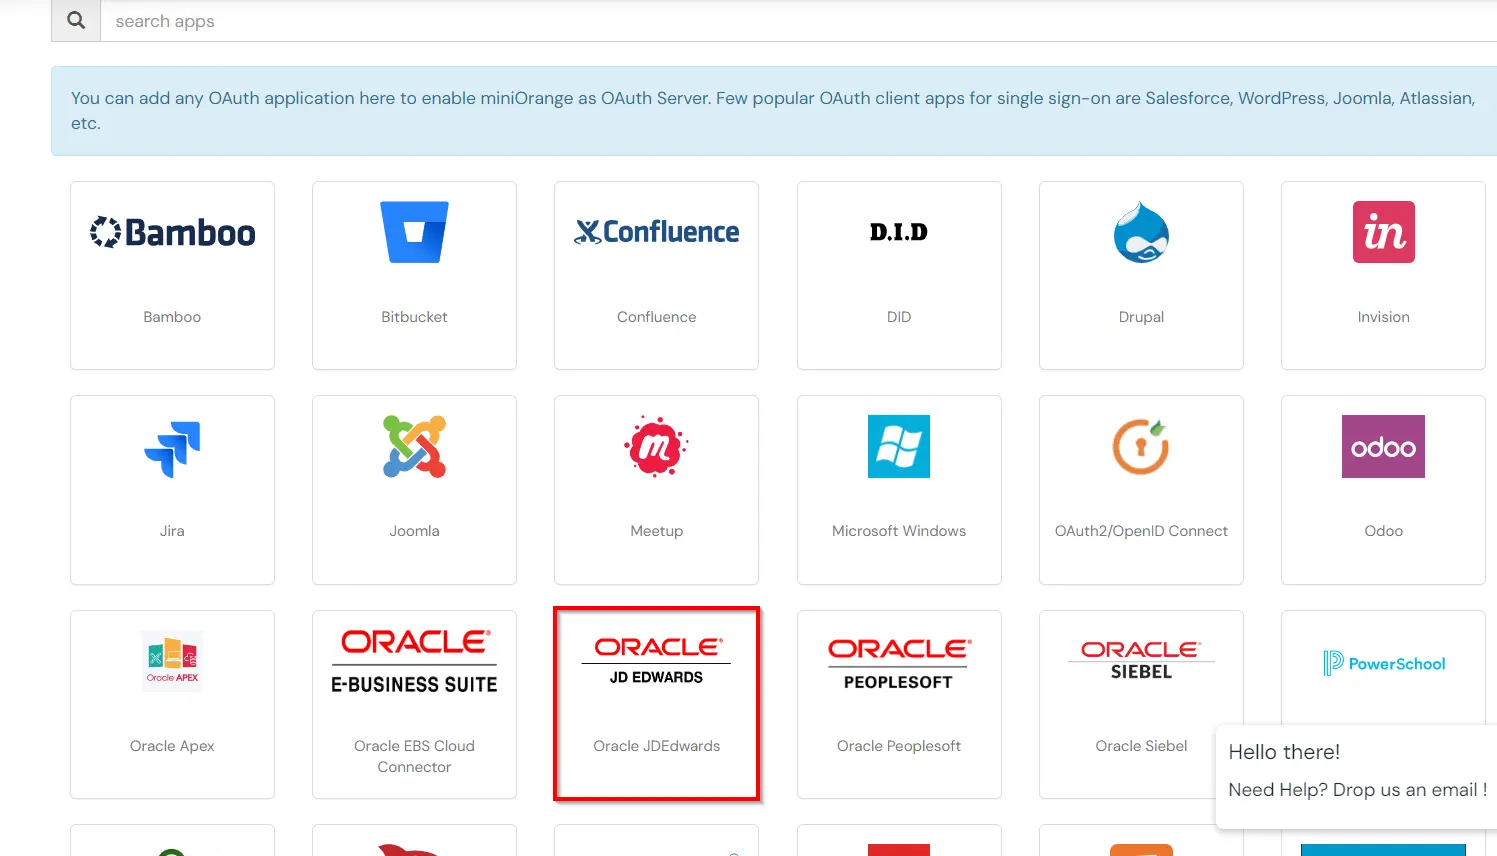
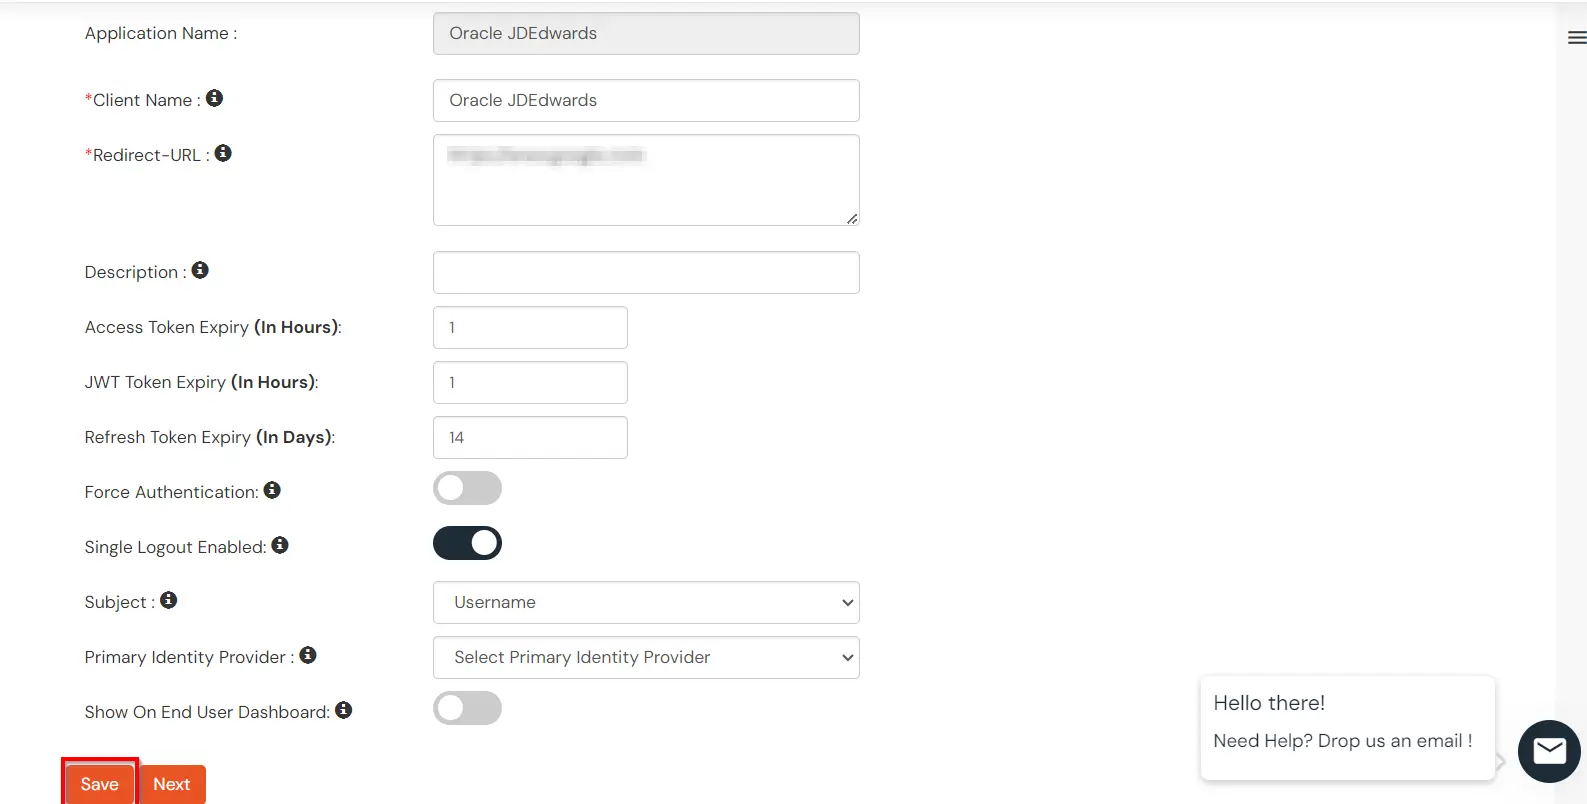
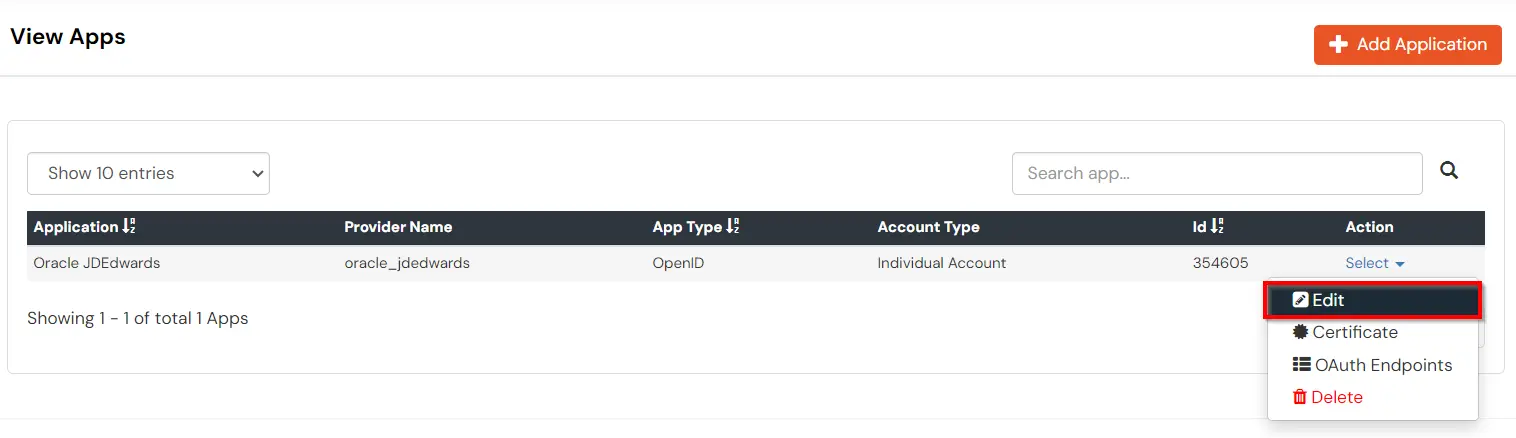
次の手順に従ってアプリケーションを編集できます。
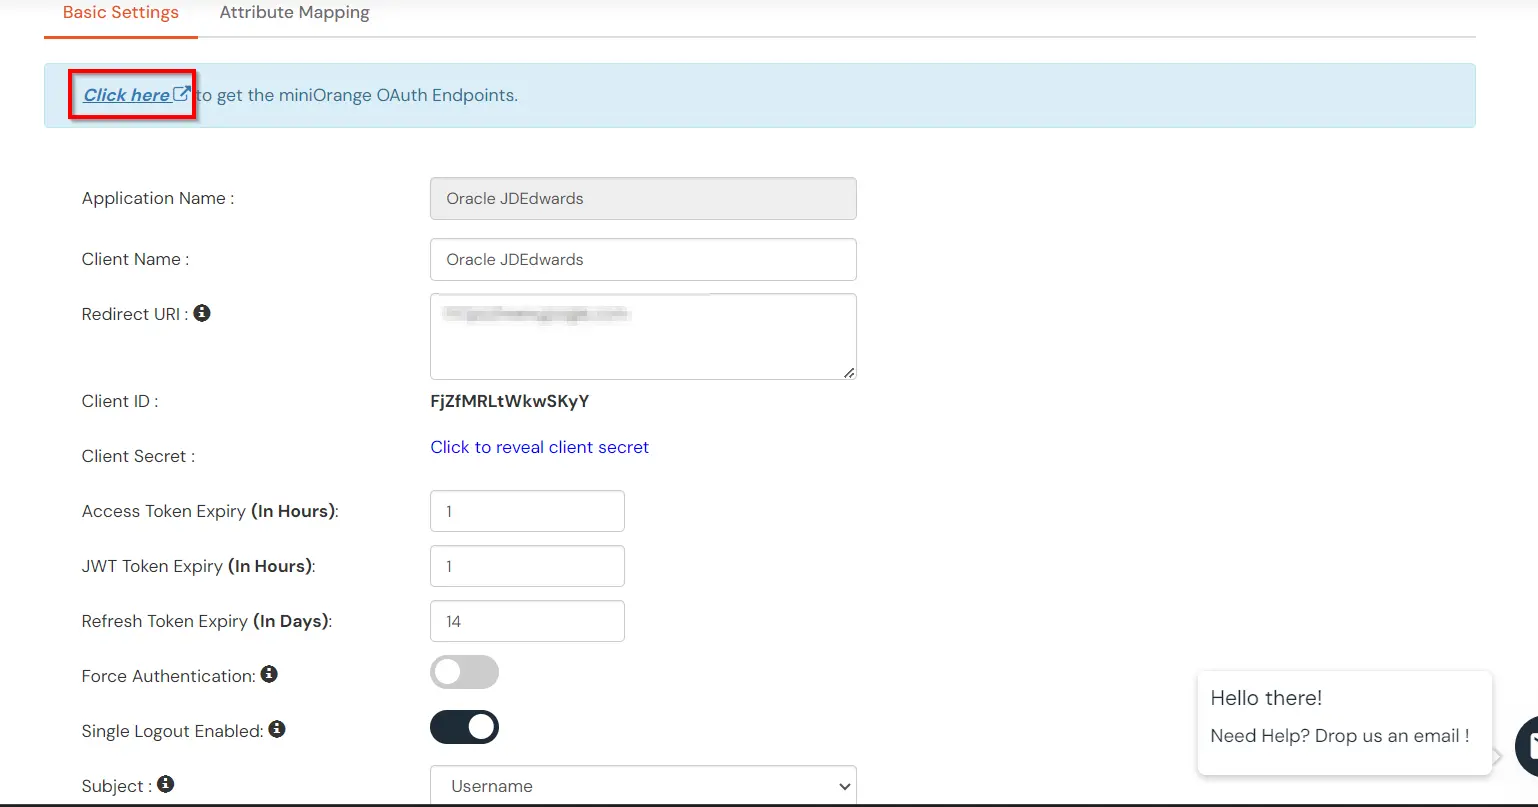
| 認可エンドポイント: | https://login.xecurify.com/moas/idp/openidsso (注意: このエンドポイントは、miniorange を OAuth ID サーバーとして使用する場合にのみ使用してください。 https://login.xecurify.com/moas/broker/login/oauth/260174 (注意: このエンドポイントは、ID プロバイダー メニューで ID プロバイダーを構成しており、IDP として miniorange を使用していない場合にのみ使用してください。 |
| トークンエンドポイント: | https://login.xecurify.com/moas/rest/oauth/token |
| ユーザー情報エンドポイント: | https://login.xecurify.com/moas/rest/oauth/getuserinfo |
| イントロスペクションエンドポイント: | https://login.xecurify.com/moas/rest/oauth/introspect |
| エンドポイントを取り消す: | https://login.xecurify.com/moas/rest/oauth/revoke |
| OpenID シングル ログアウト エンドポイント: | https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=<YOUR-APP-LOGOUT-URL> |
| Eメール: | ユーザーのメールアドレスを表示 |
| プロフィール: | ユーザーアカウントのプロフィール属性を表示する |
| オープンID: | OpenID ConnectのJWTトークンを取得する |
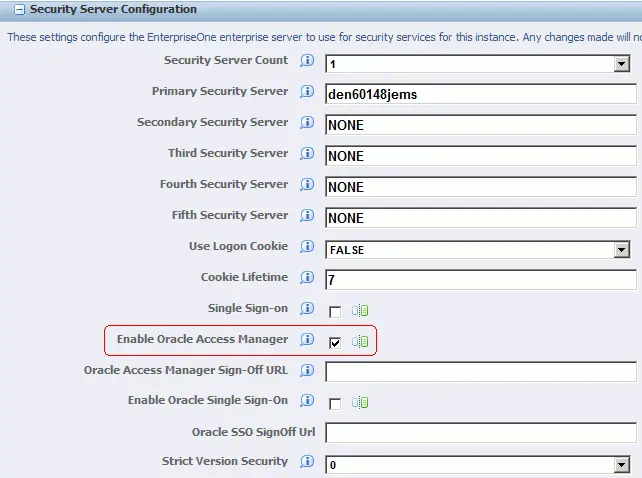
          # HTTPS server
          #
          server {
          listen 8100 ssl;
          server_name localhost;

          ssl_certificate "<path-to-ssl-certificate-pem>";
          ssl_certificate_key "<path-to-ssl-rsa-key>";

          error_page 401 = @error401;

          location @error401 {
          return 302 https://sso.example.com:8443/auth/sso;
          }

          # location specifies the context path of jdEdwards relative to the server FQDN
          location /<context-path-of-jdEdwards> {
          auth_request /auth;
          proxy_set_header Host $host;
          proxy_pass https://jde.example.com:443/<context-path-of-JdEdwards-app>;
          proxy_set_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          add_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          }

          location / {
          proxy_set_header Host $host;
          proxy_set_header MO-REMOTE-USER $host;
          proxy_pass https://jde.example.com:443/;
          }

          location /auth {
          proxy_pass https://sso.example.com:8443/auth/check;
          }
          }

