こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrangeをMicrosoft Azure Active Directory(AD)と統合することで、組織はMicrosoft Authenticatorプッシュ通知を多要素認証(MFA)の方法として有効にし、セキュリティを強化できます。この統合により、ユーザーは認証プロセスにおいて追加のセキュリティ層を利用できるようになります。
Windows 2FA ログイン ソリューションで強化できる領域について説明します。
miniOrange は、システム エンジニアとの相談電話を通じて、2 日間の試用期間で、お客様の環境で Windows ログオンおよび RDP ソリューションの 30 要素認証 (XNUMXFA) をインストールまたは設定するための無料サポートを提供します。
そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐに設定のお手伝いをいたします。
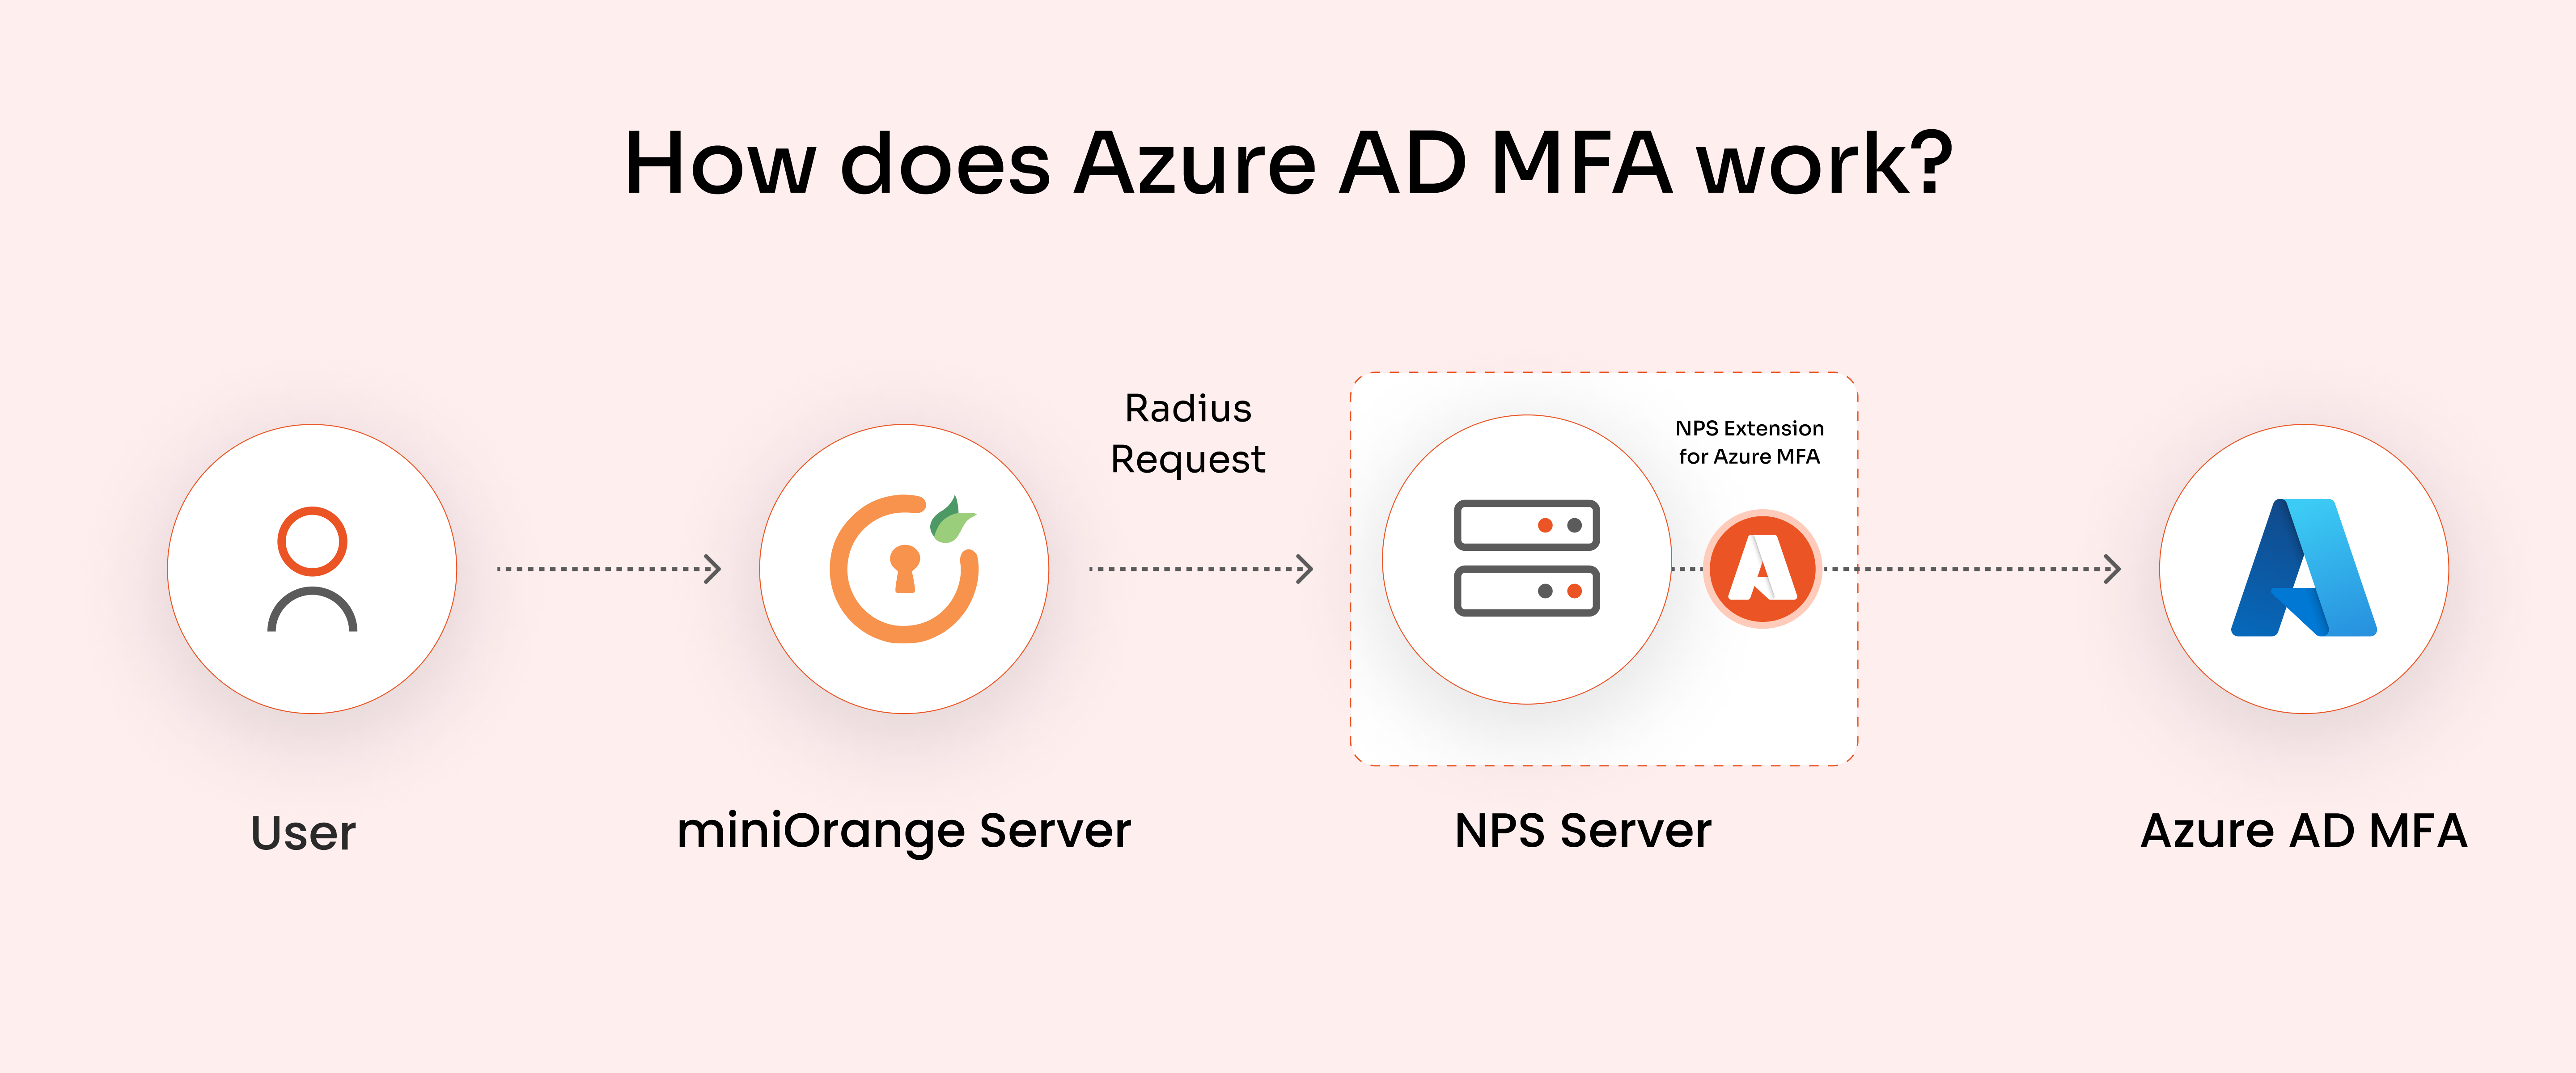
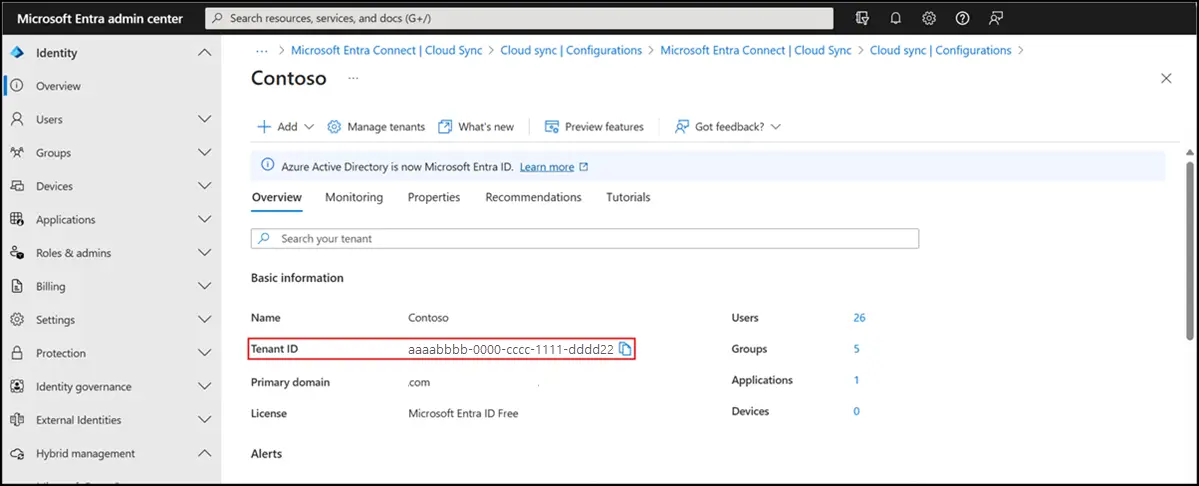
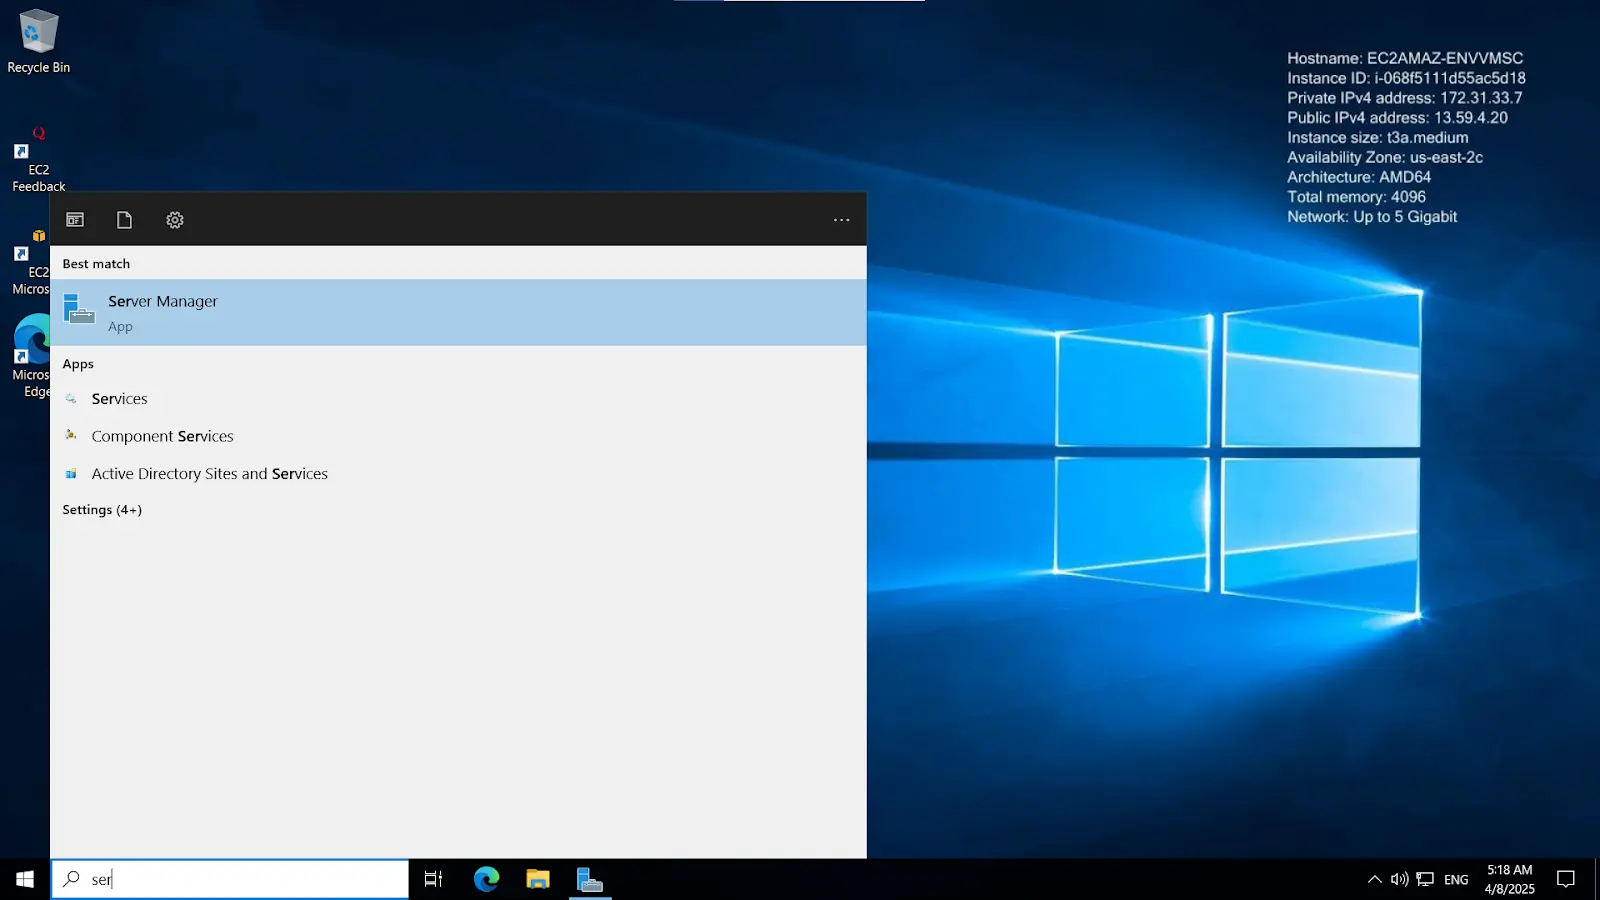
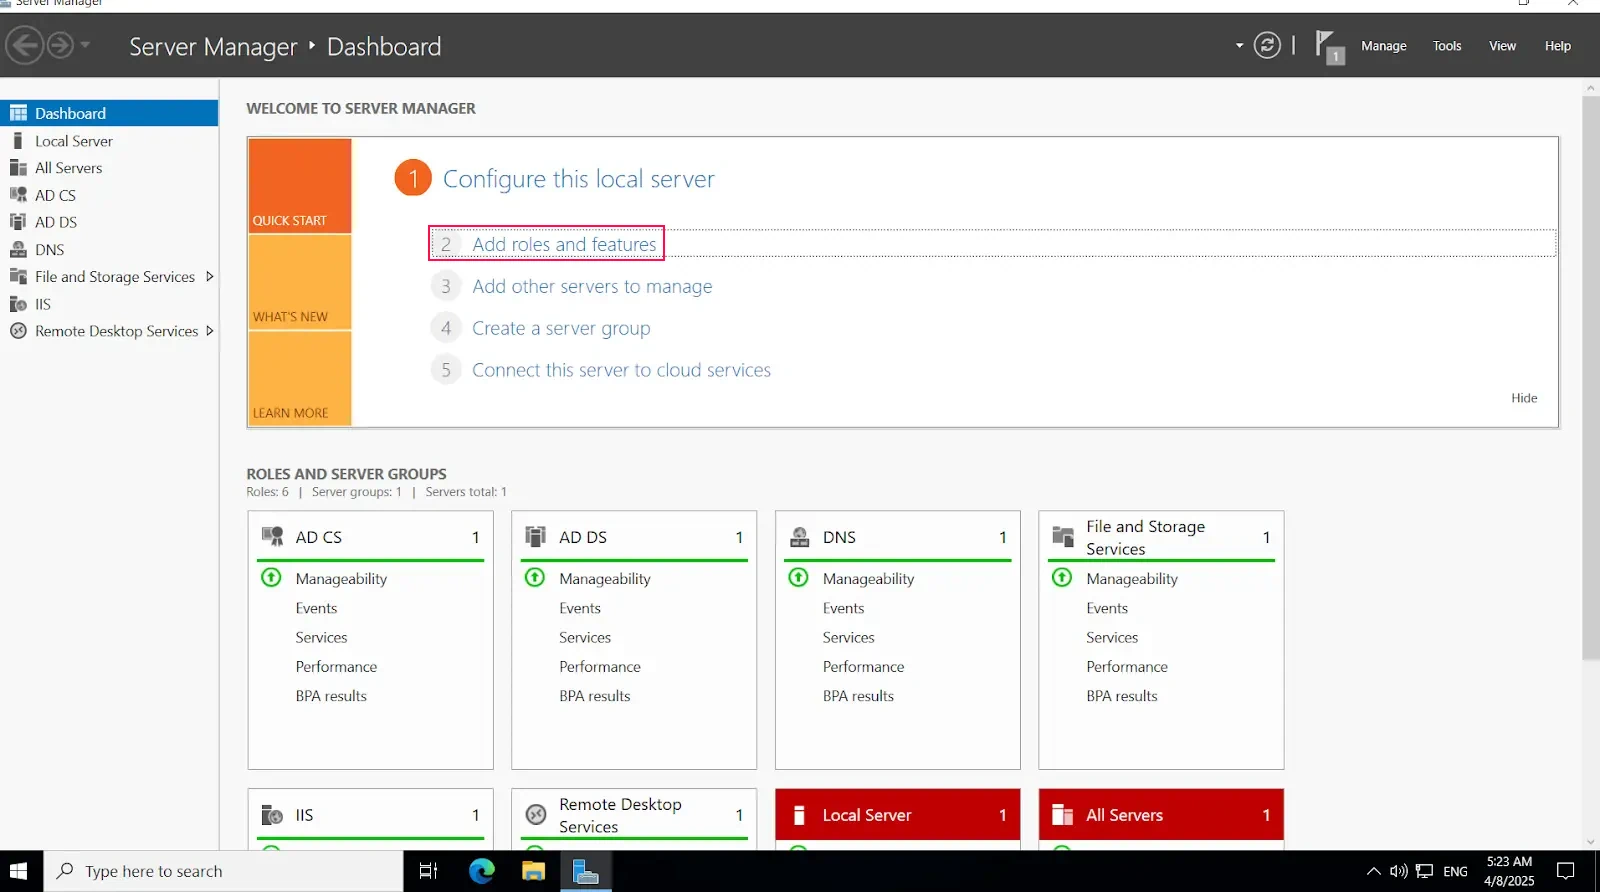
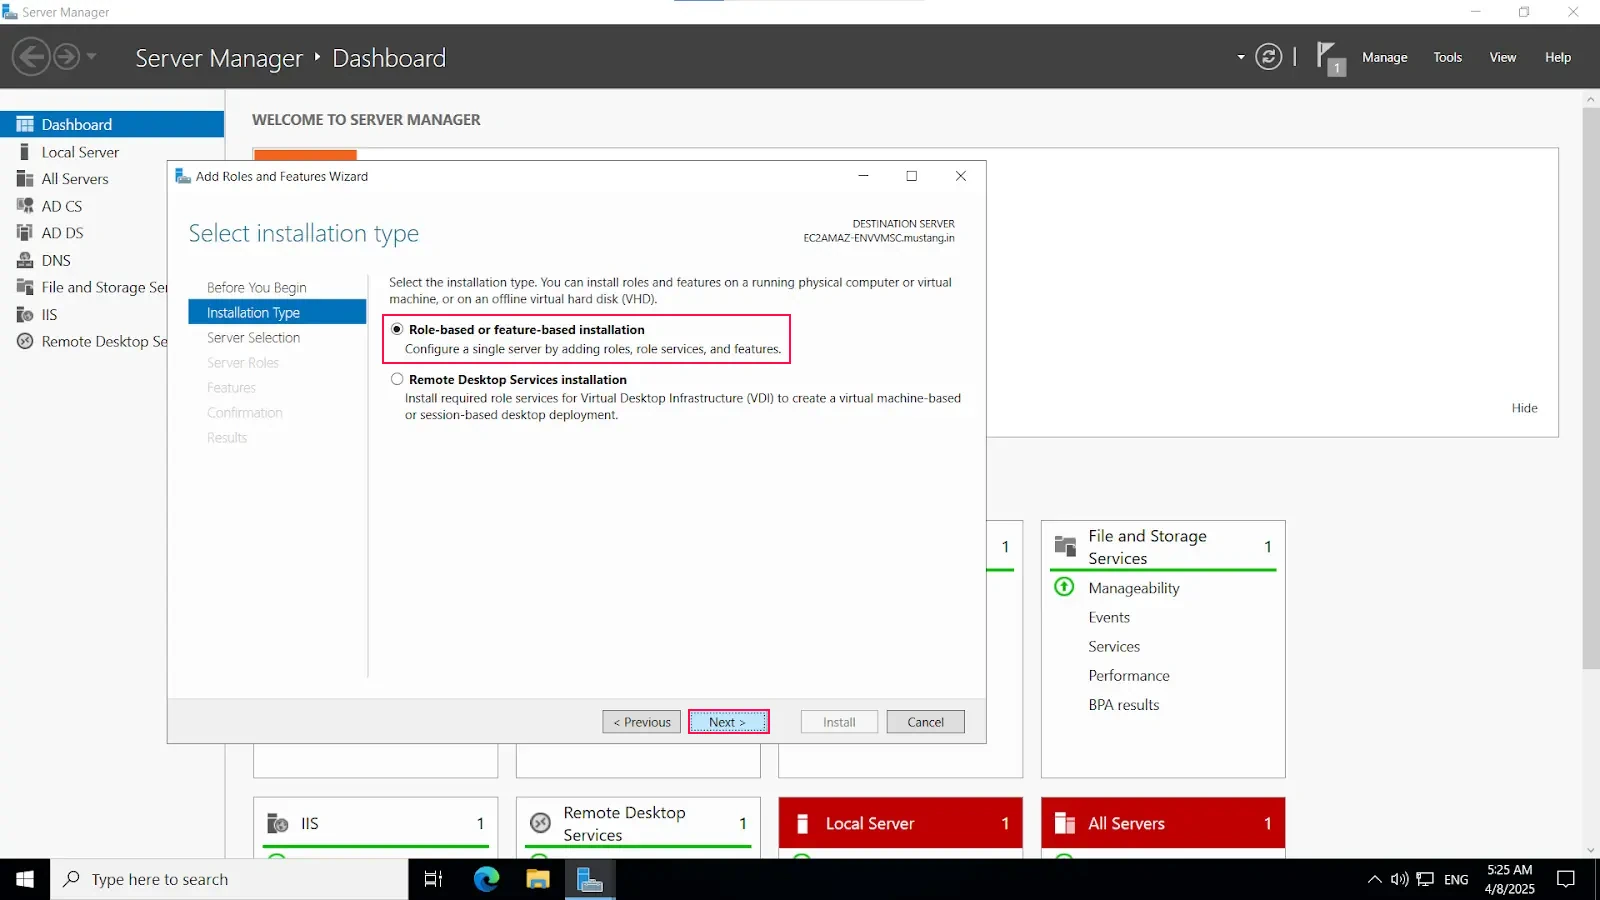
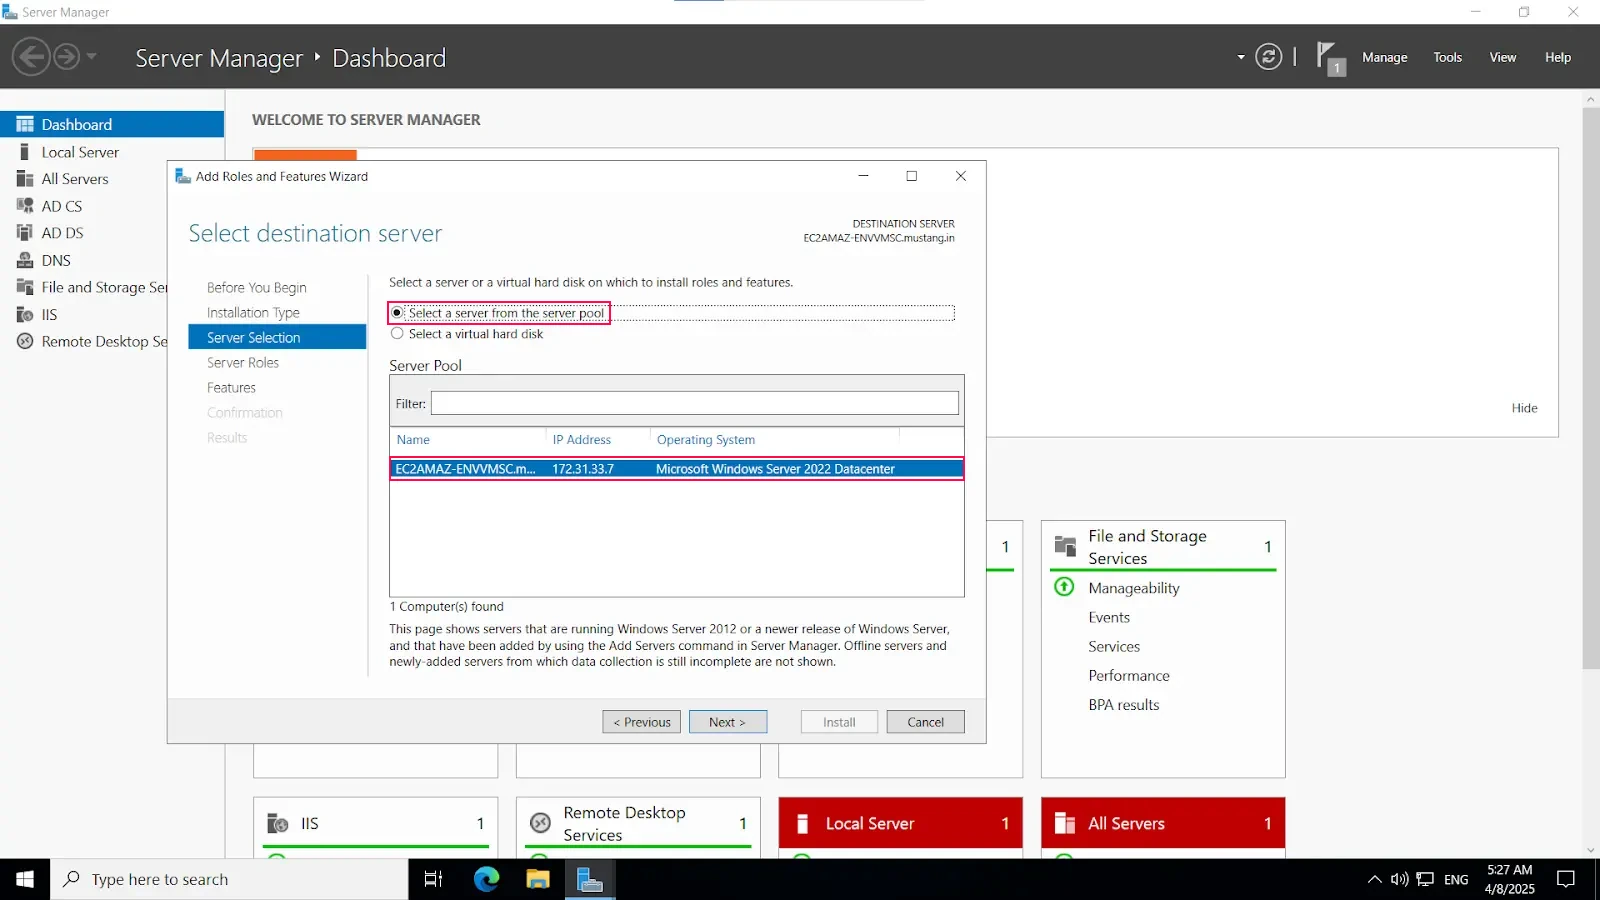
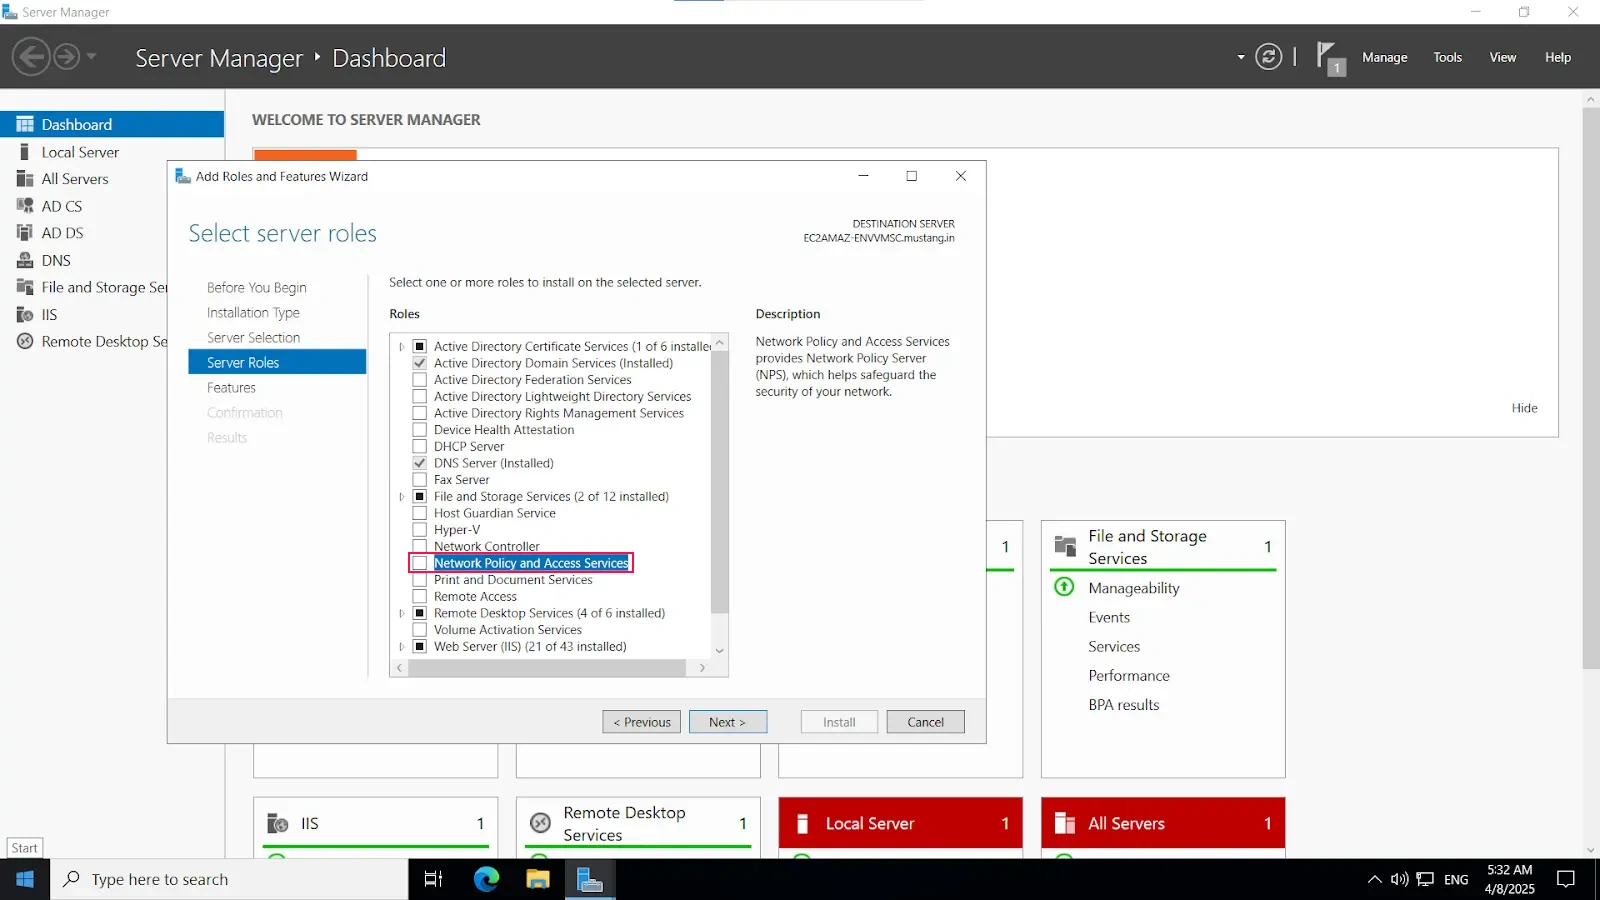
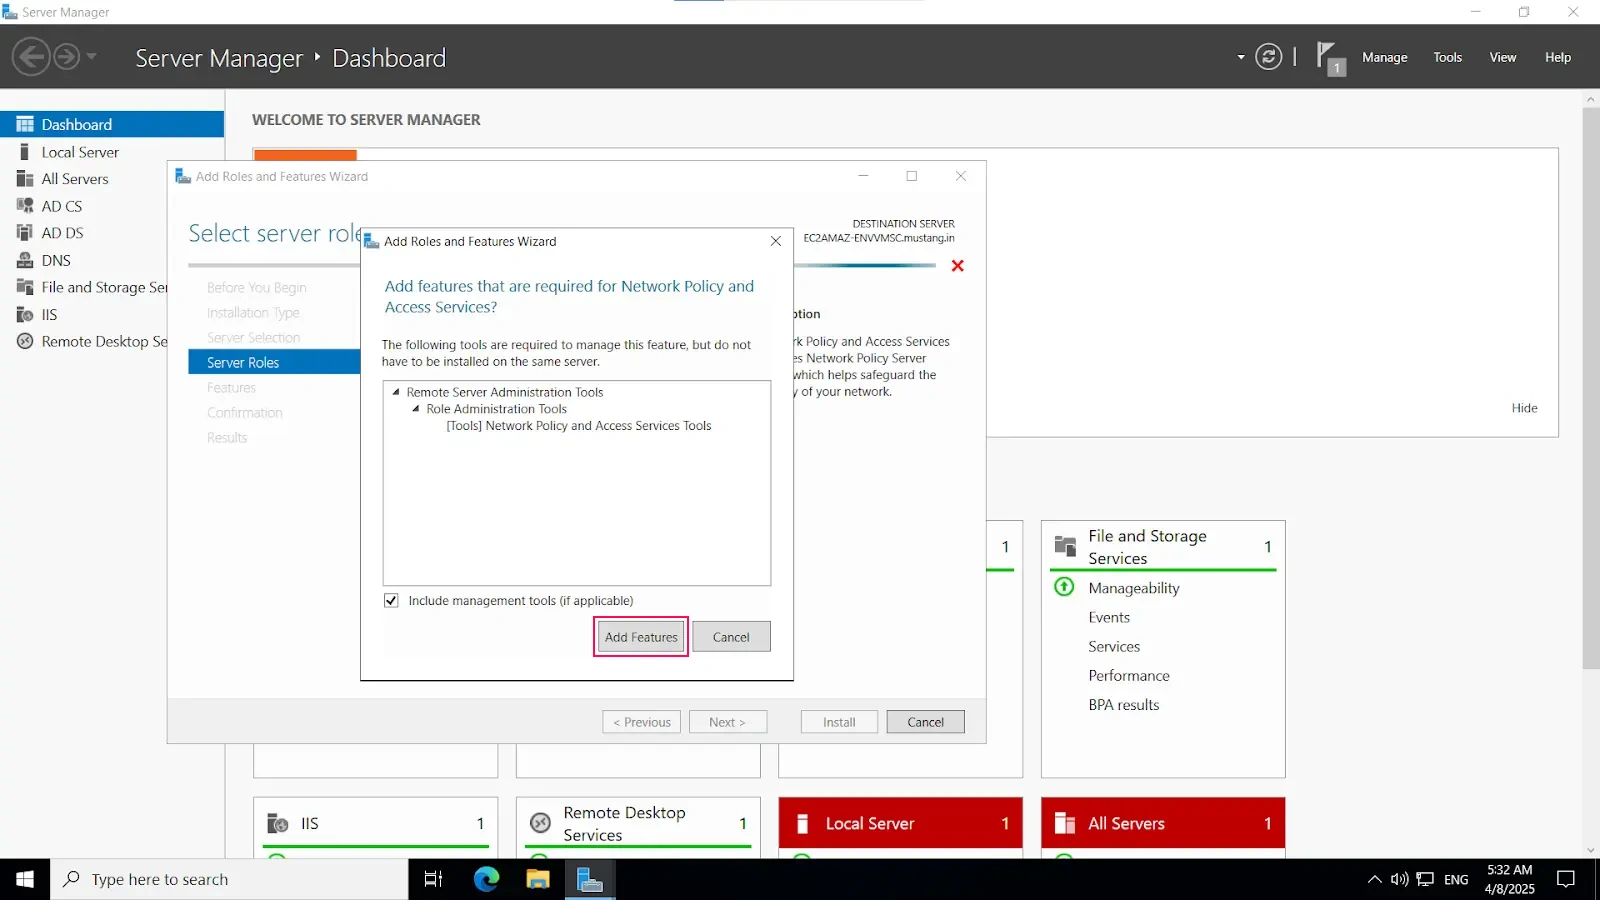
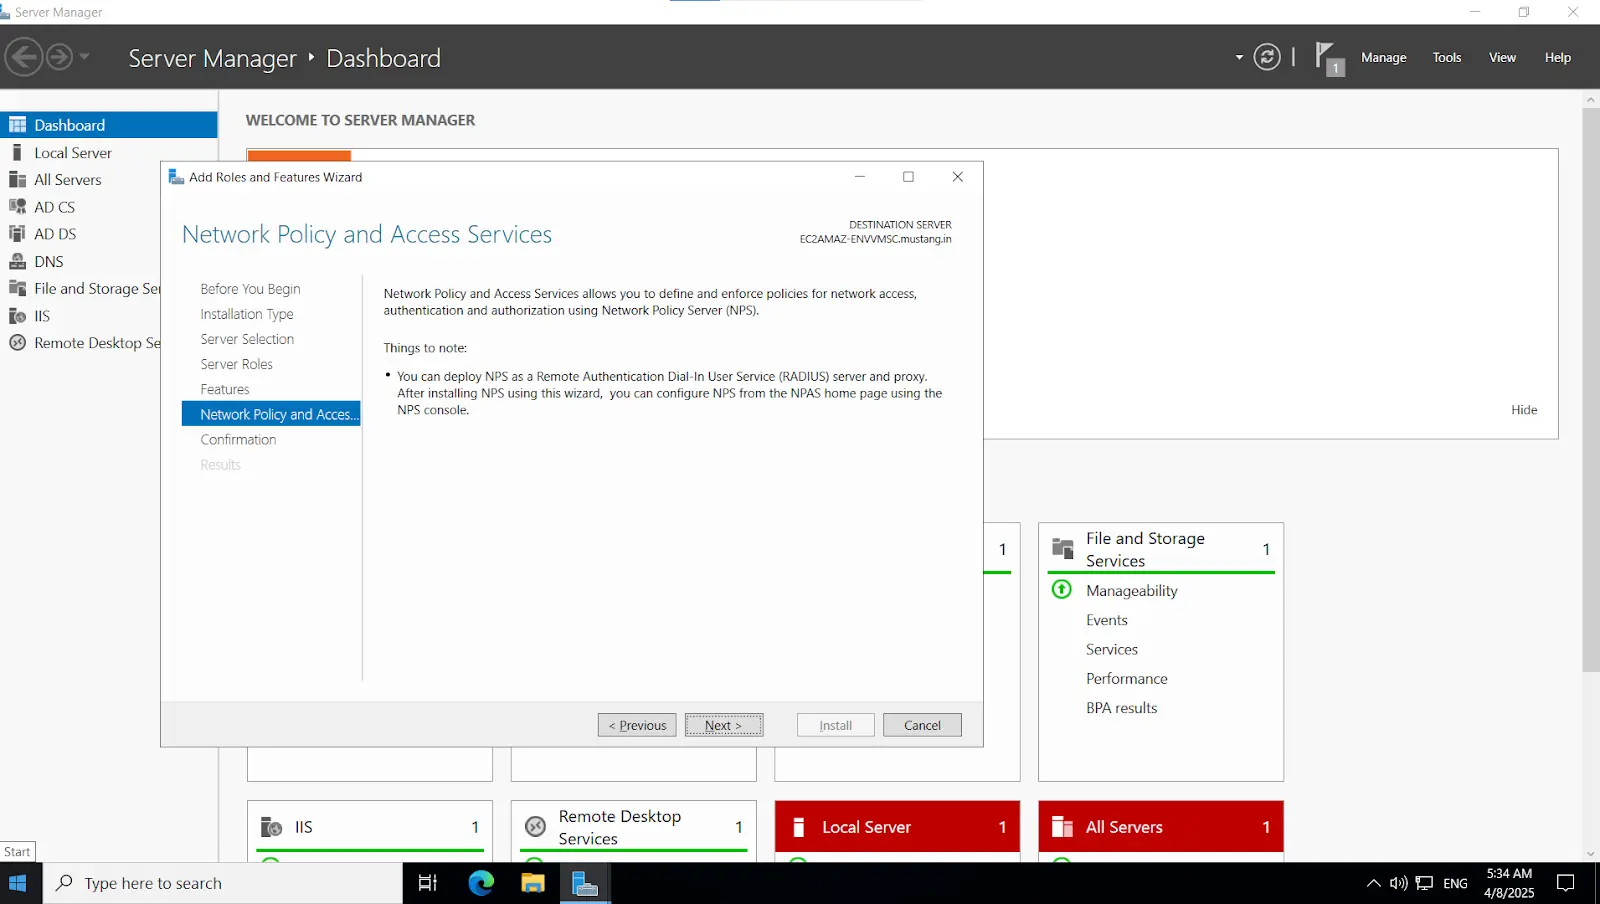
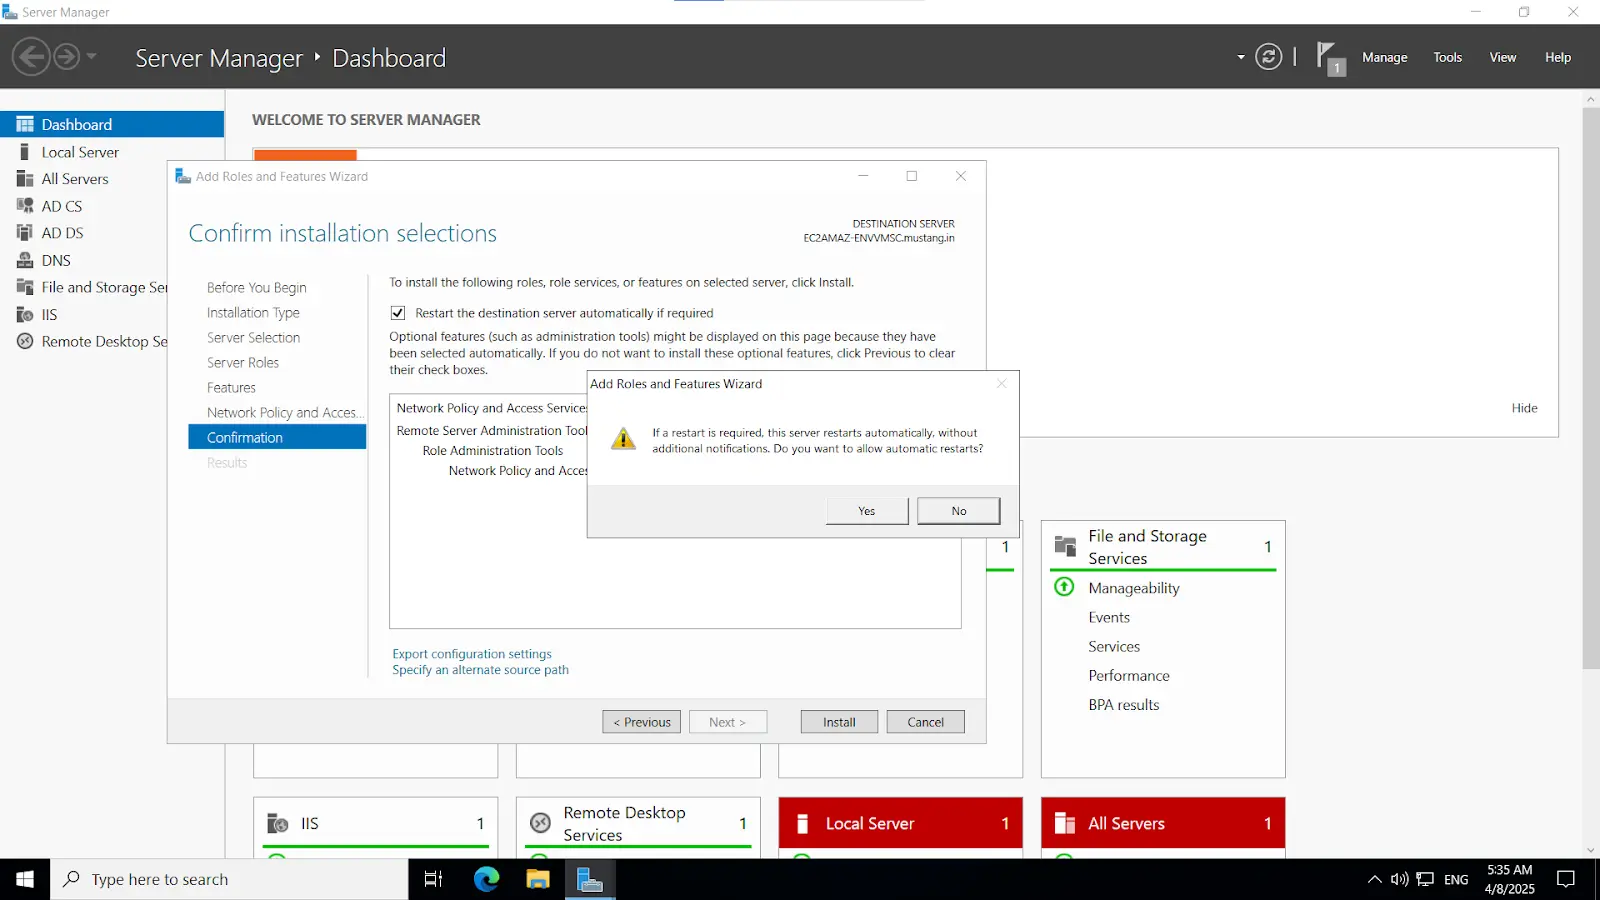
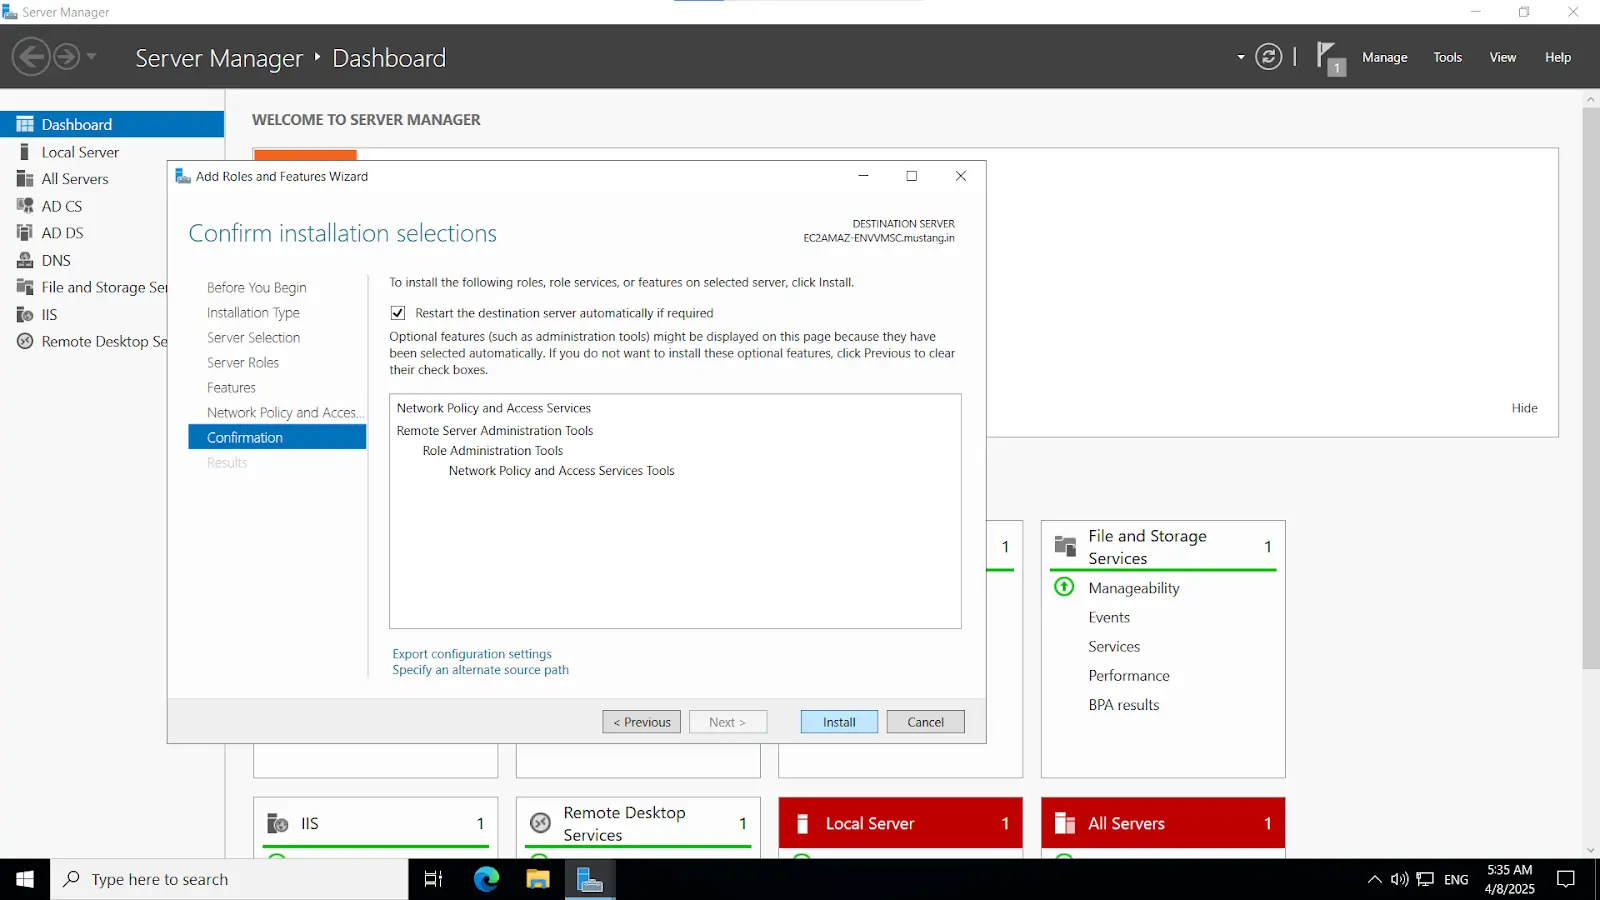
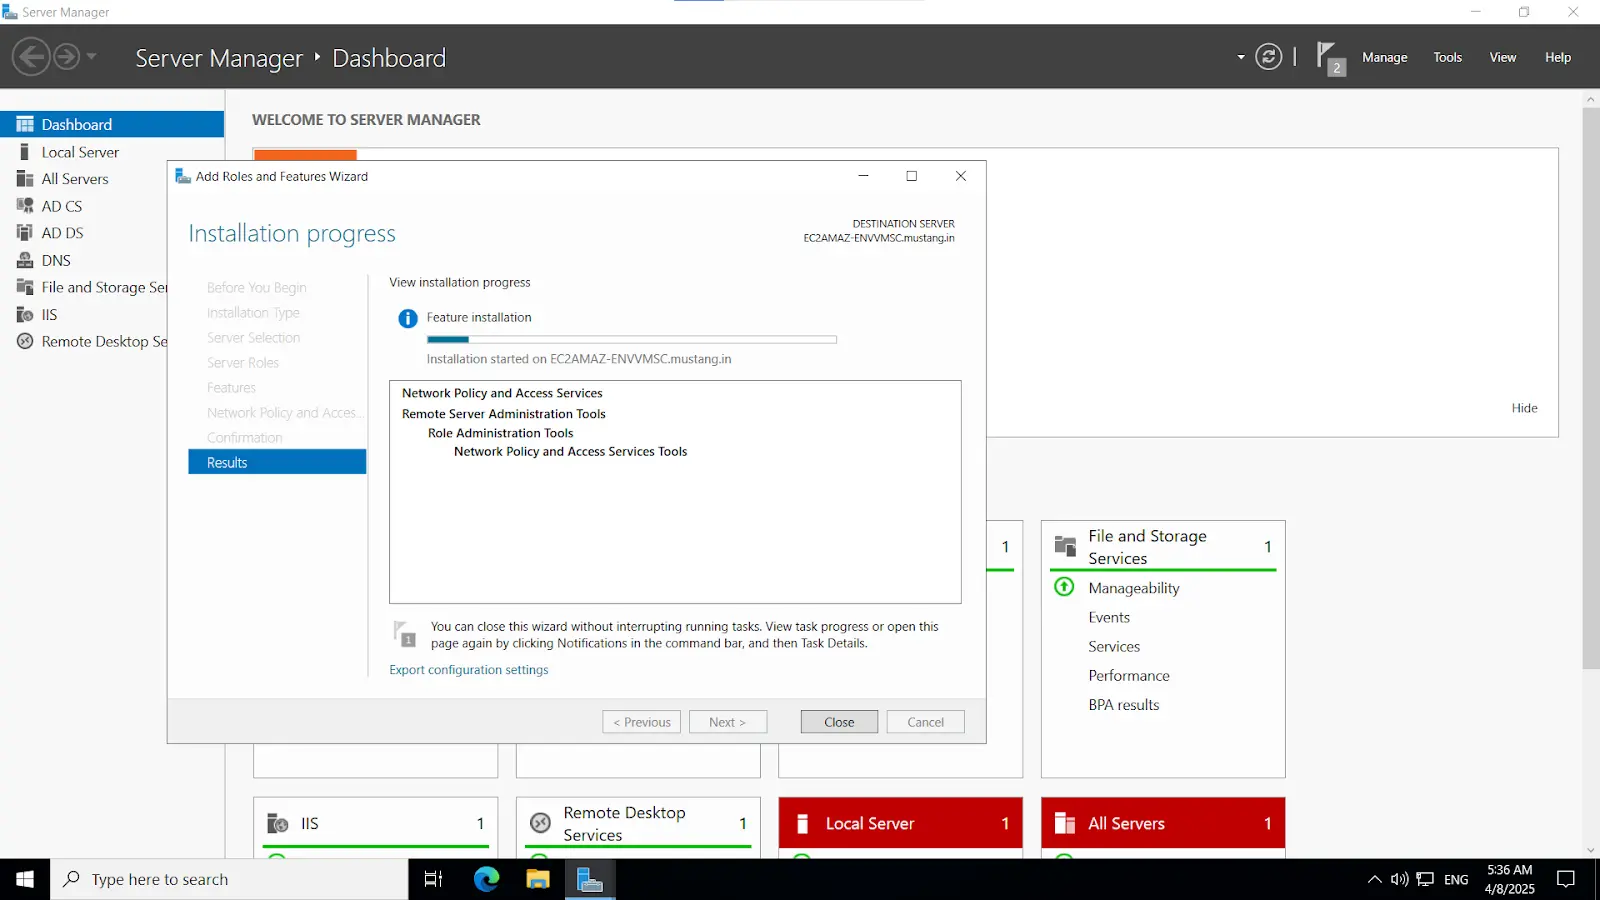
Install-WindowsFeature NPAS -IncludeManagementTools重要な注意事項: NPSサーバーはMicrosoft Entra IDに接続し、MFAリクエストを認証します。この役割にはサーバーを1台選択してください。NPS拡張機能はRADIUS以外のリクエストに対してエラーを発生させるため、他のサービスからのリクエストを処理しないサーバーを選択することをお勧めします。NPSサーバーは、環境のプライマリ認証サーバーとセカンダリ認証サーバーの両方として設定する必要があります。RADIUSリクエストを他のサーバーにプロキシすることはできません。
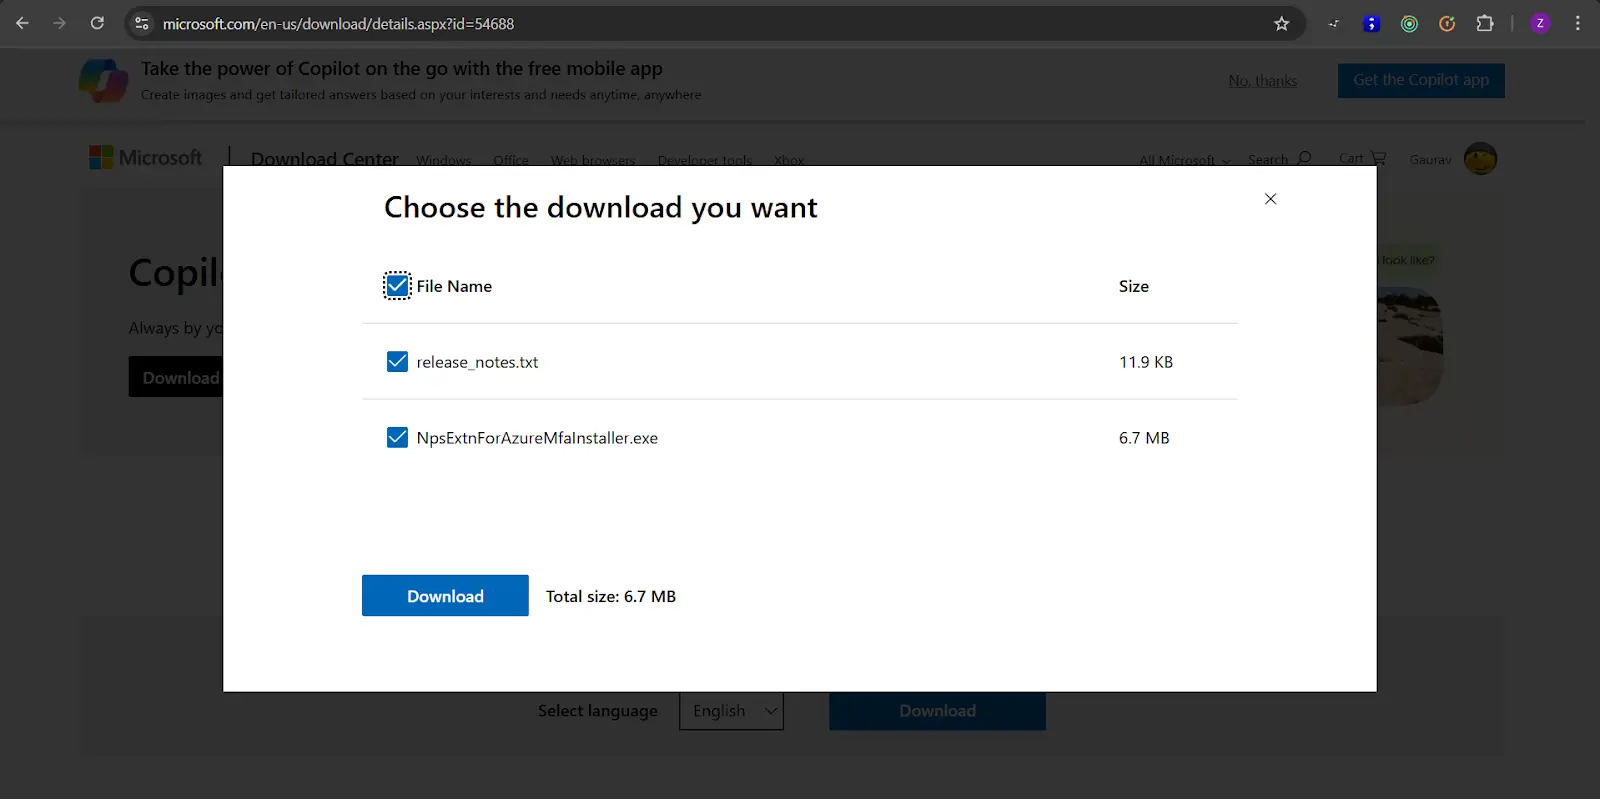
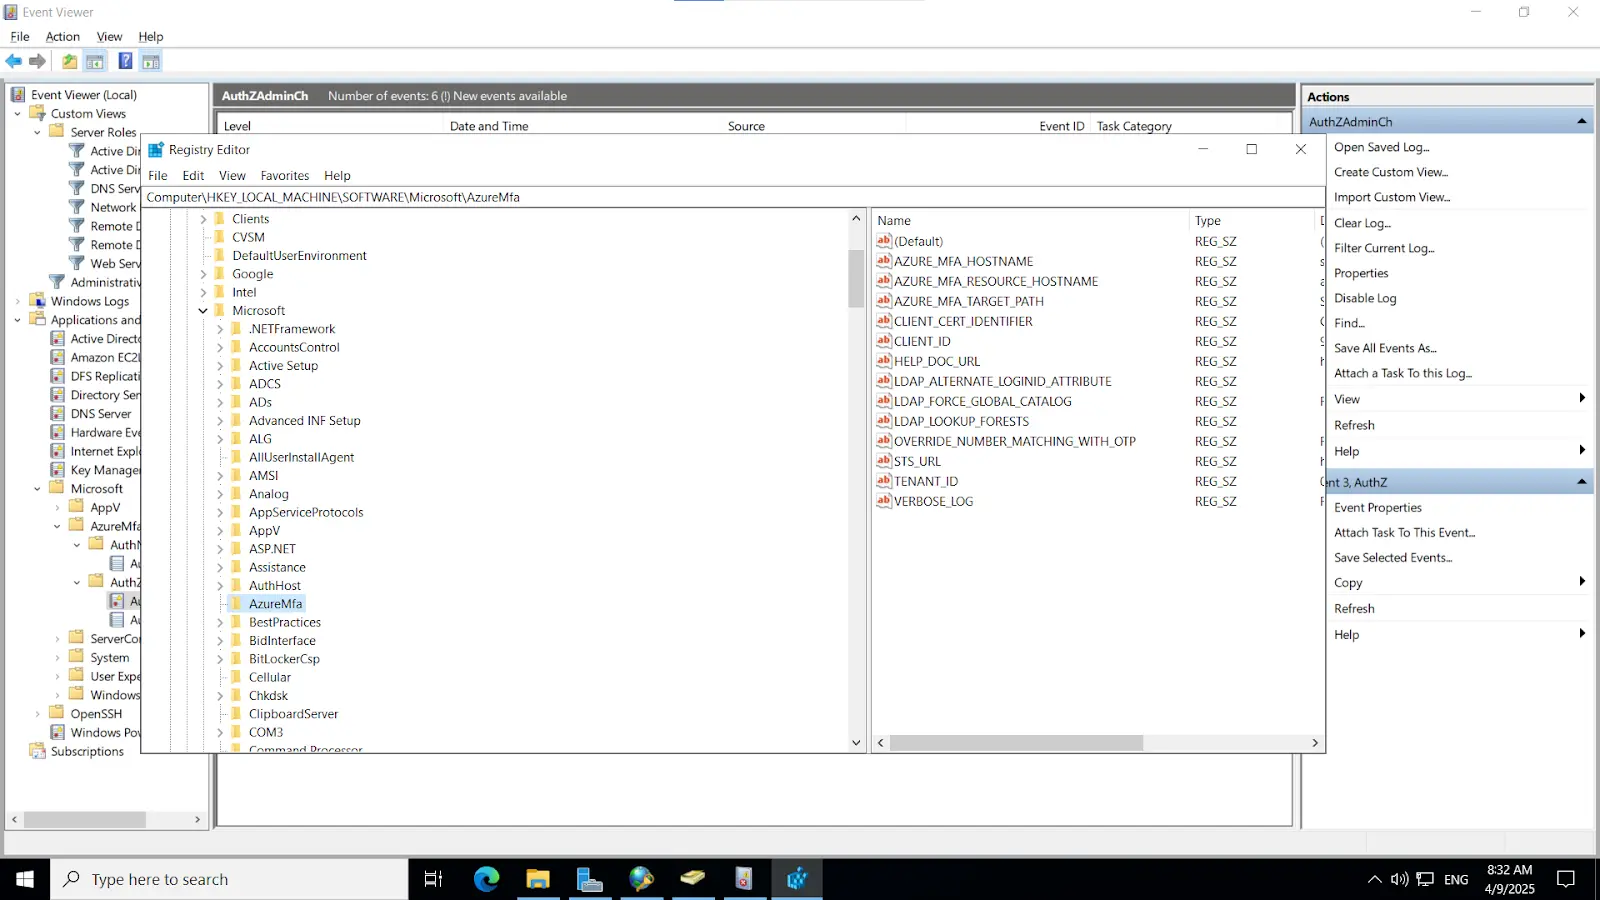
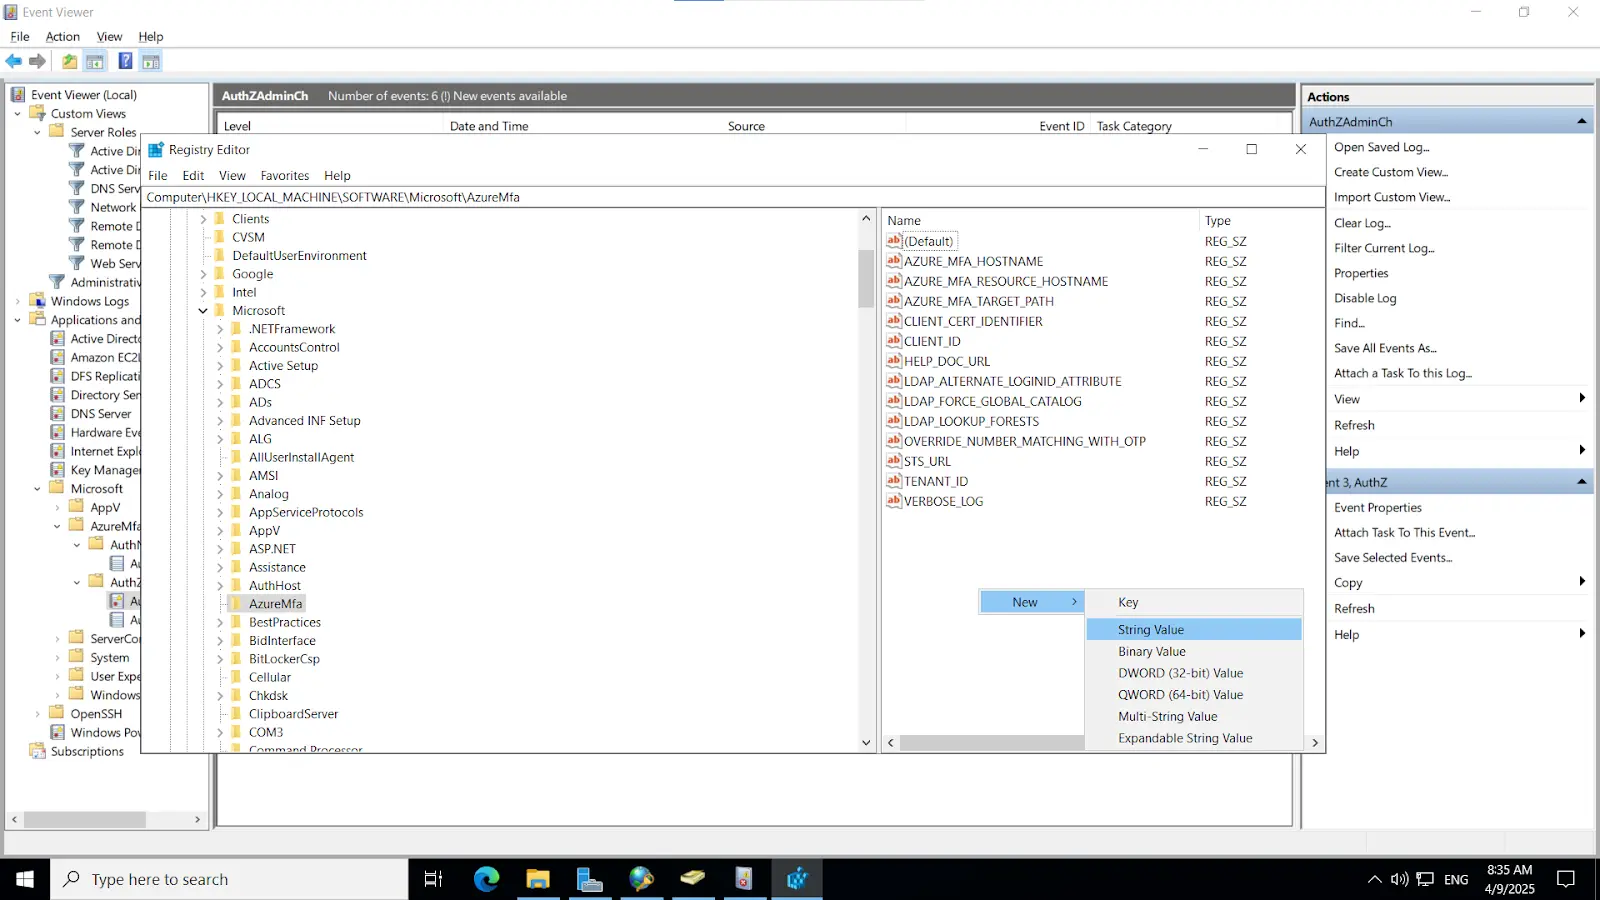
cd "C:\Program Files\Microsoft\AzureMfa\Config"ls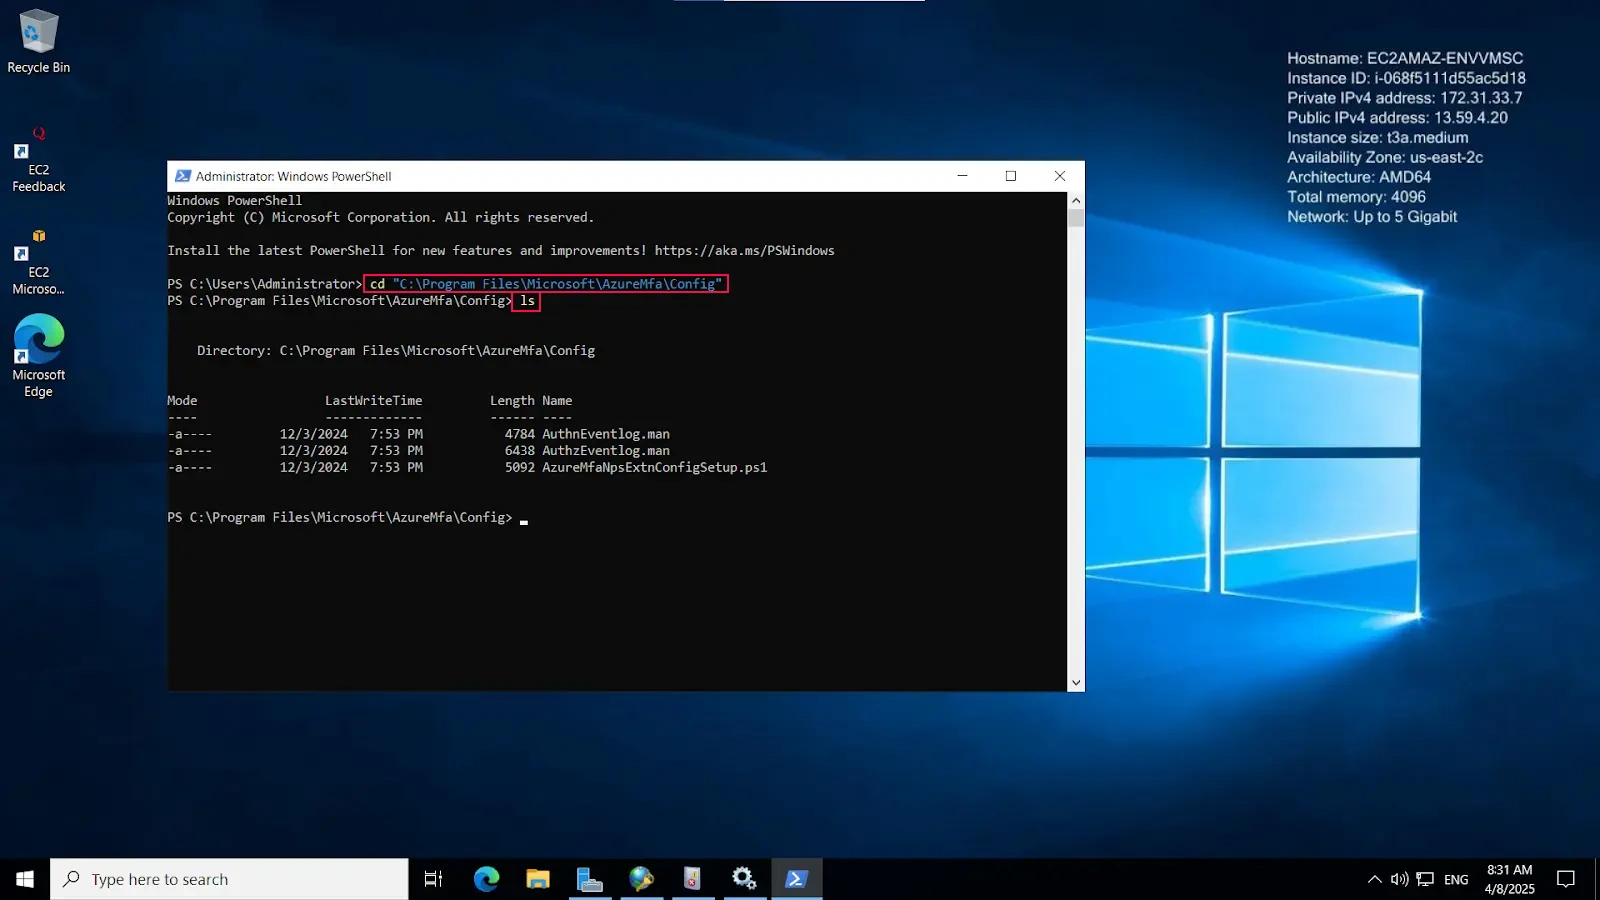
.\AzureMfaNpsExtnConfigSetup.ps1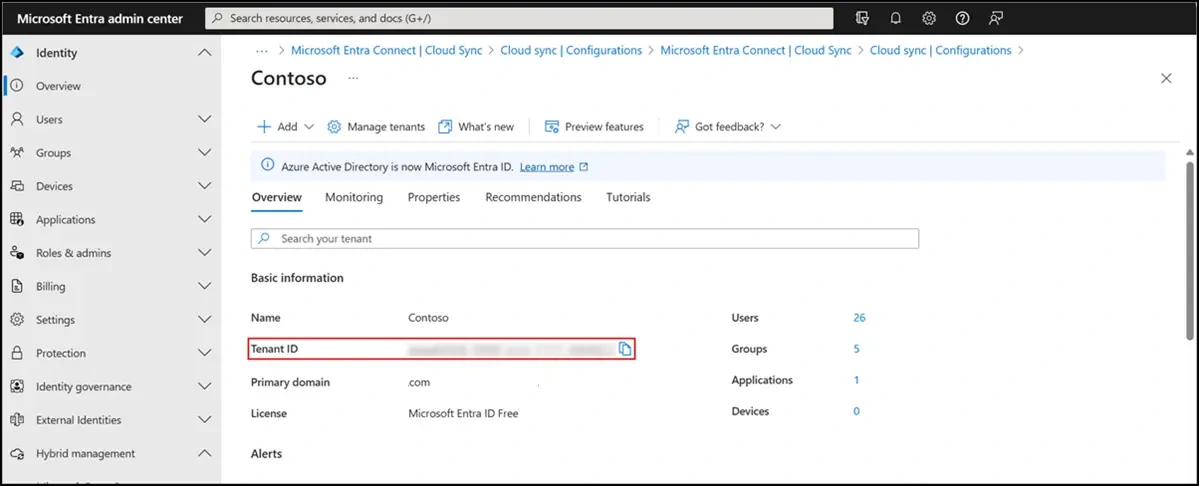
3.1. 初期設定
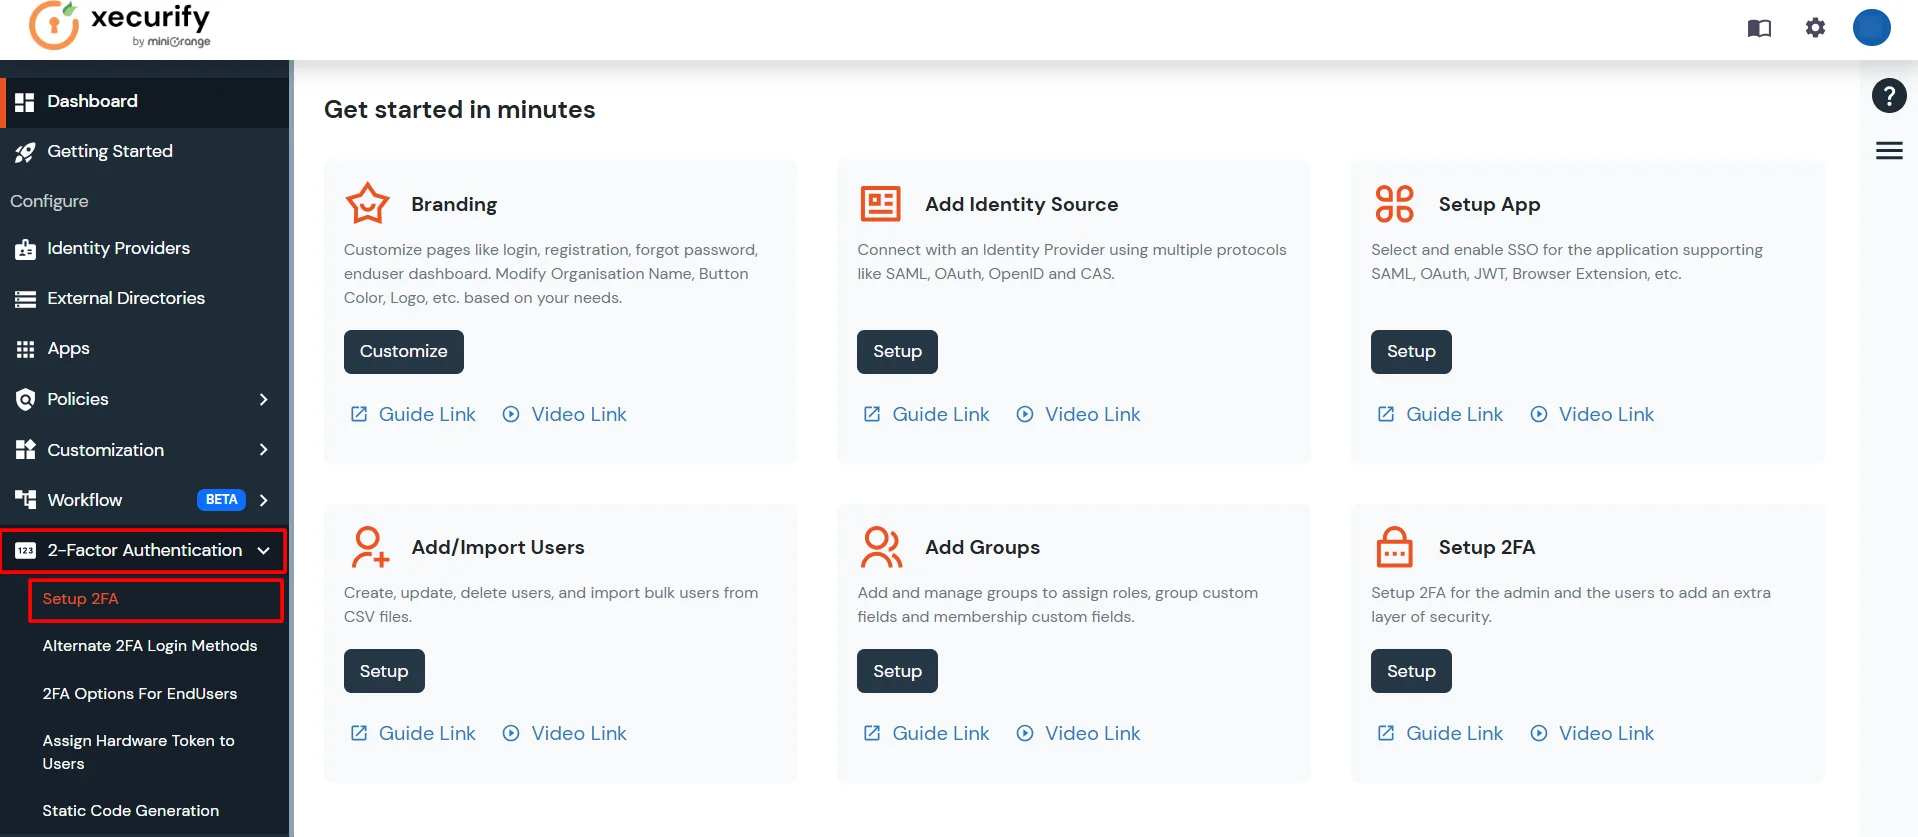
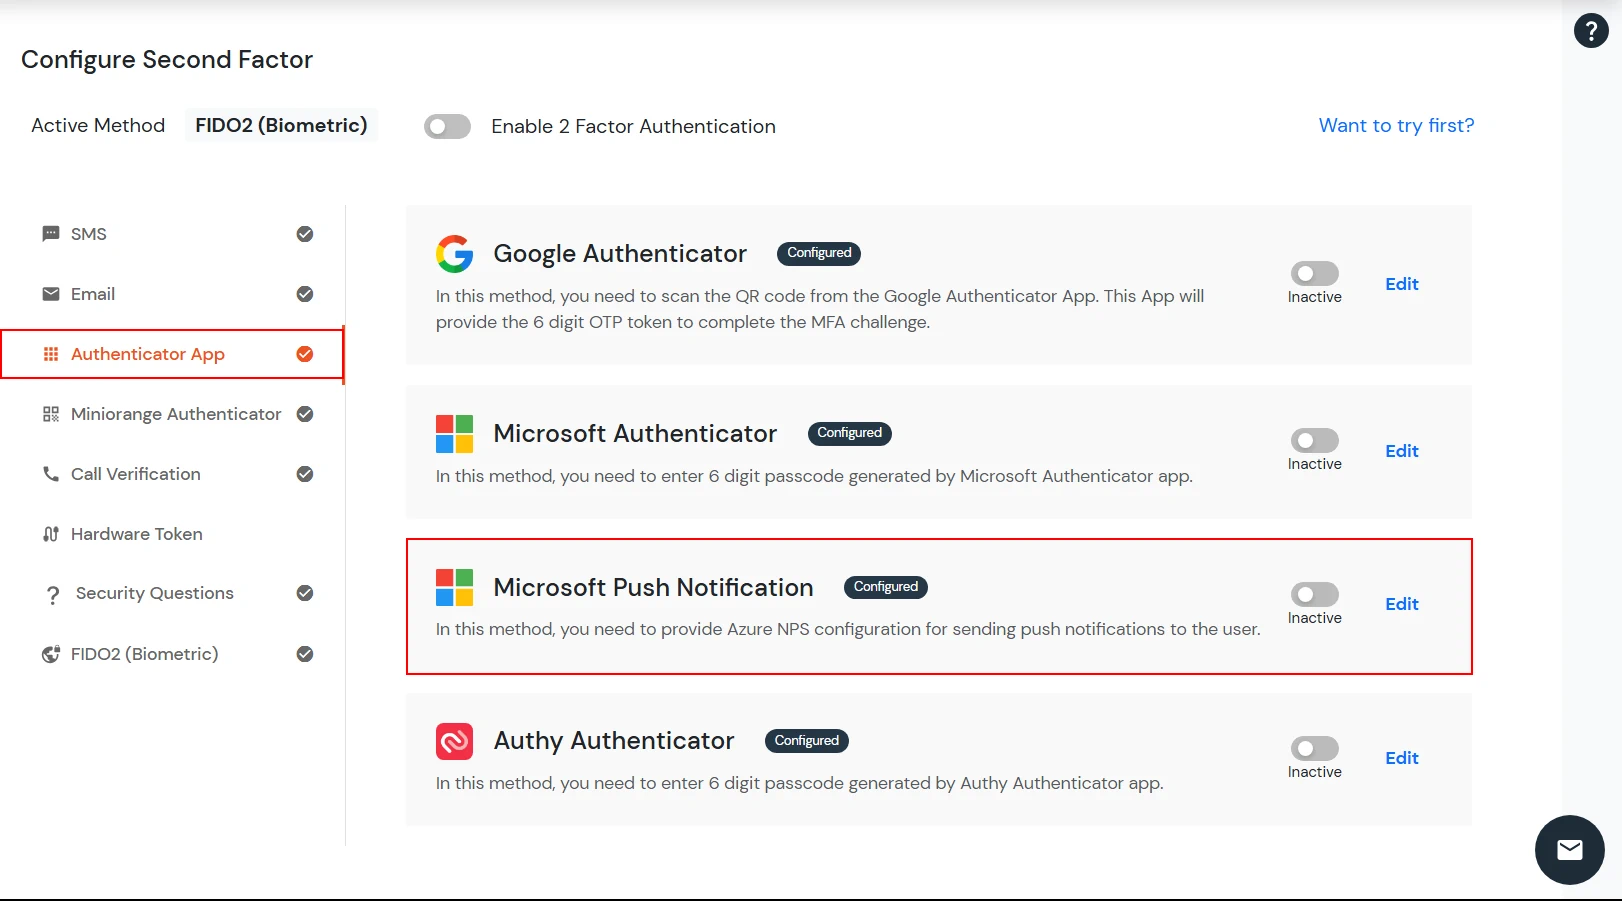
3.2. Radiusディレクトリの設定
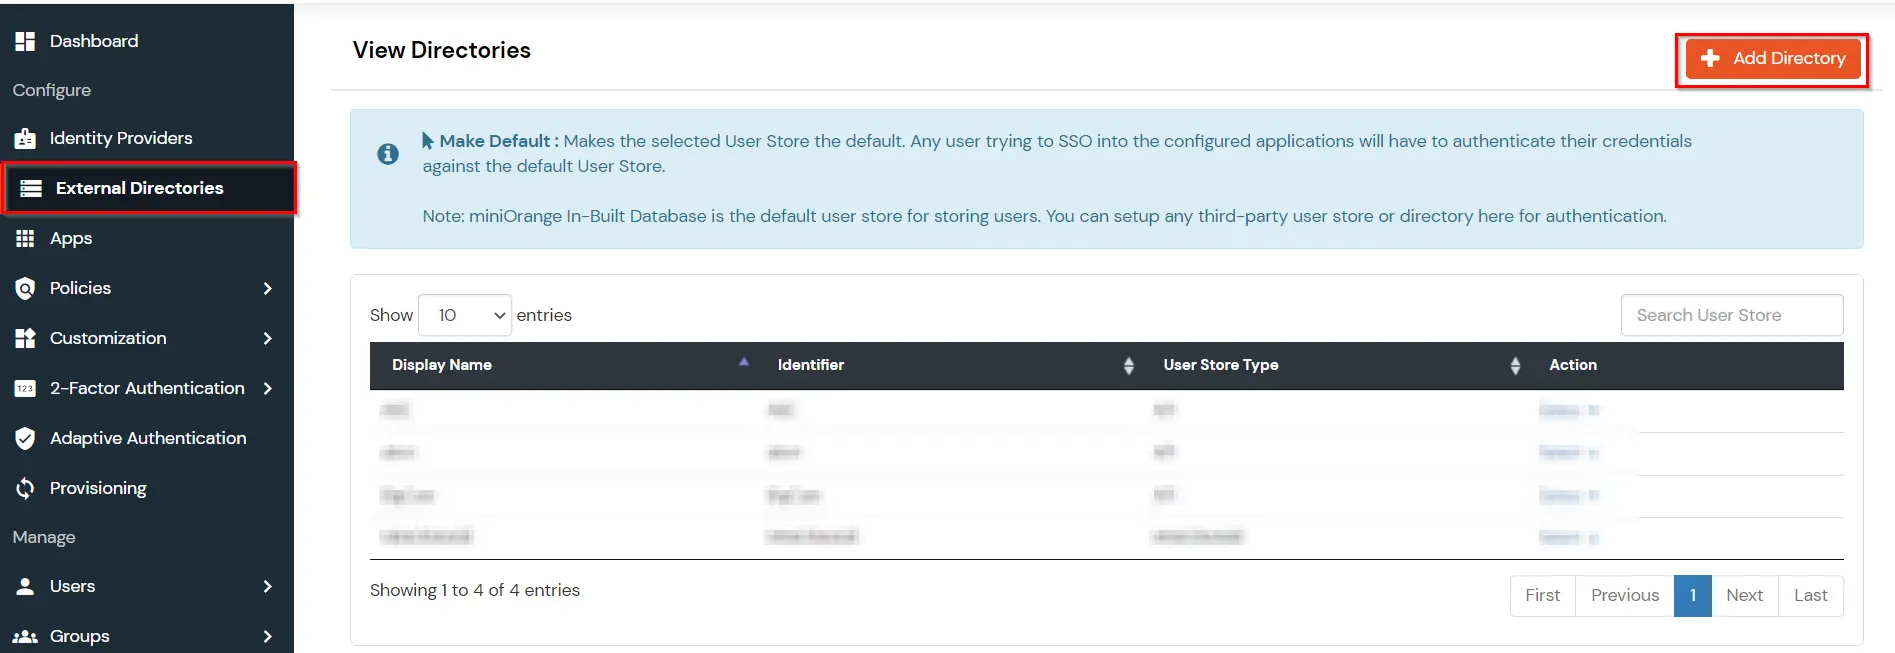
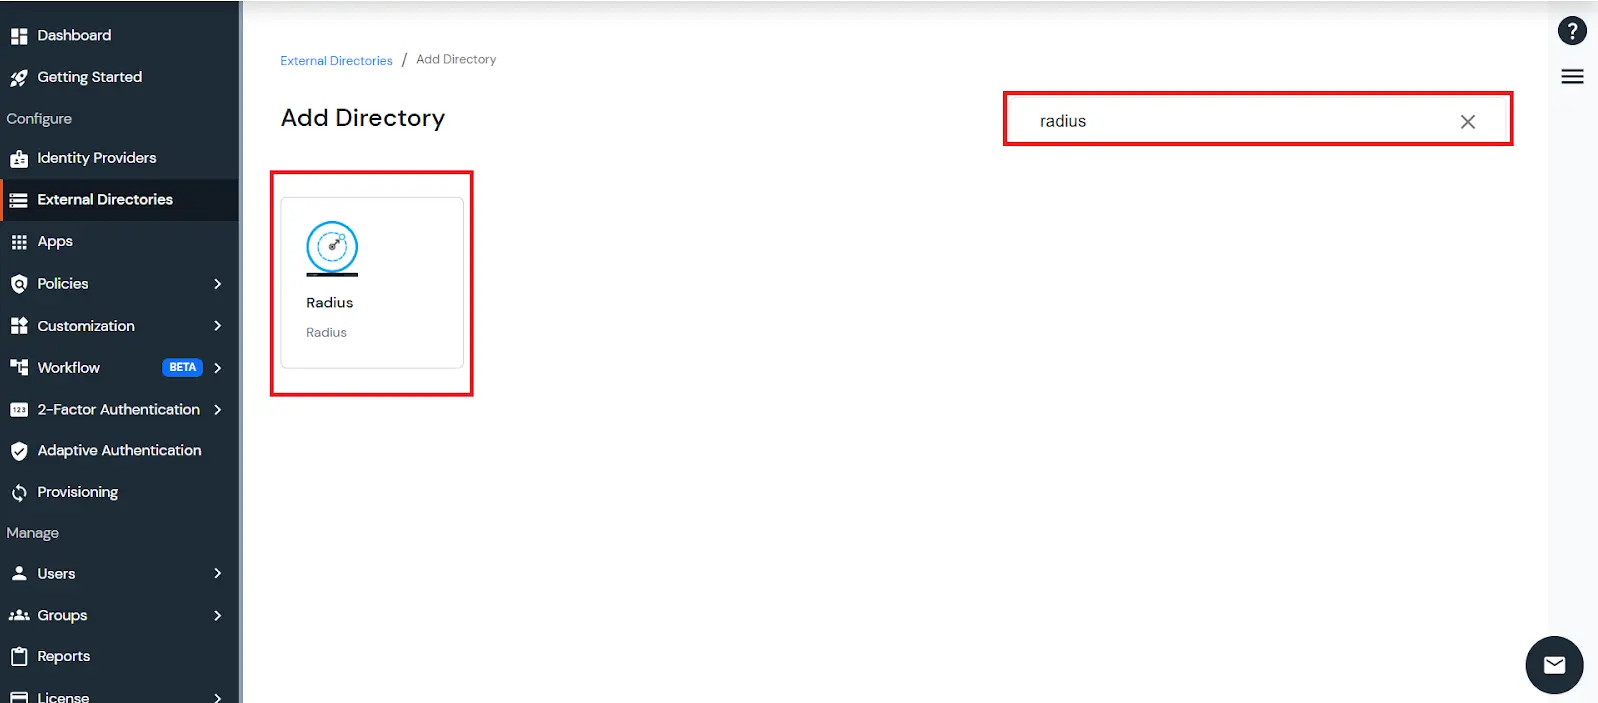
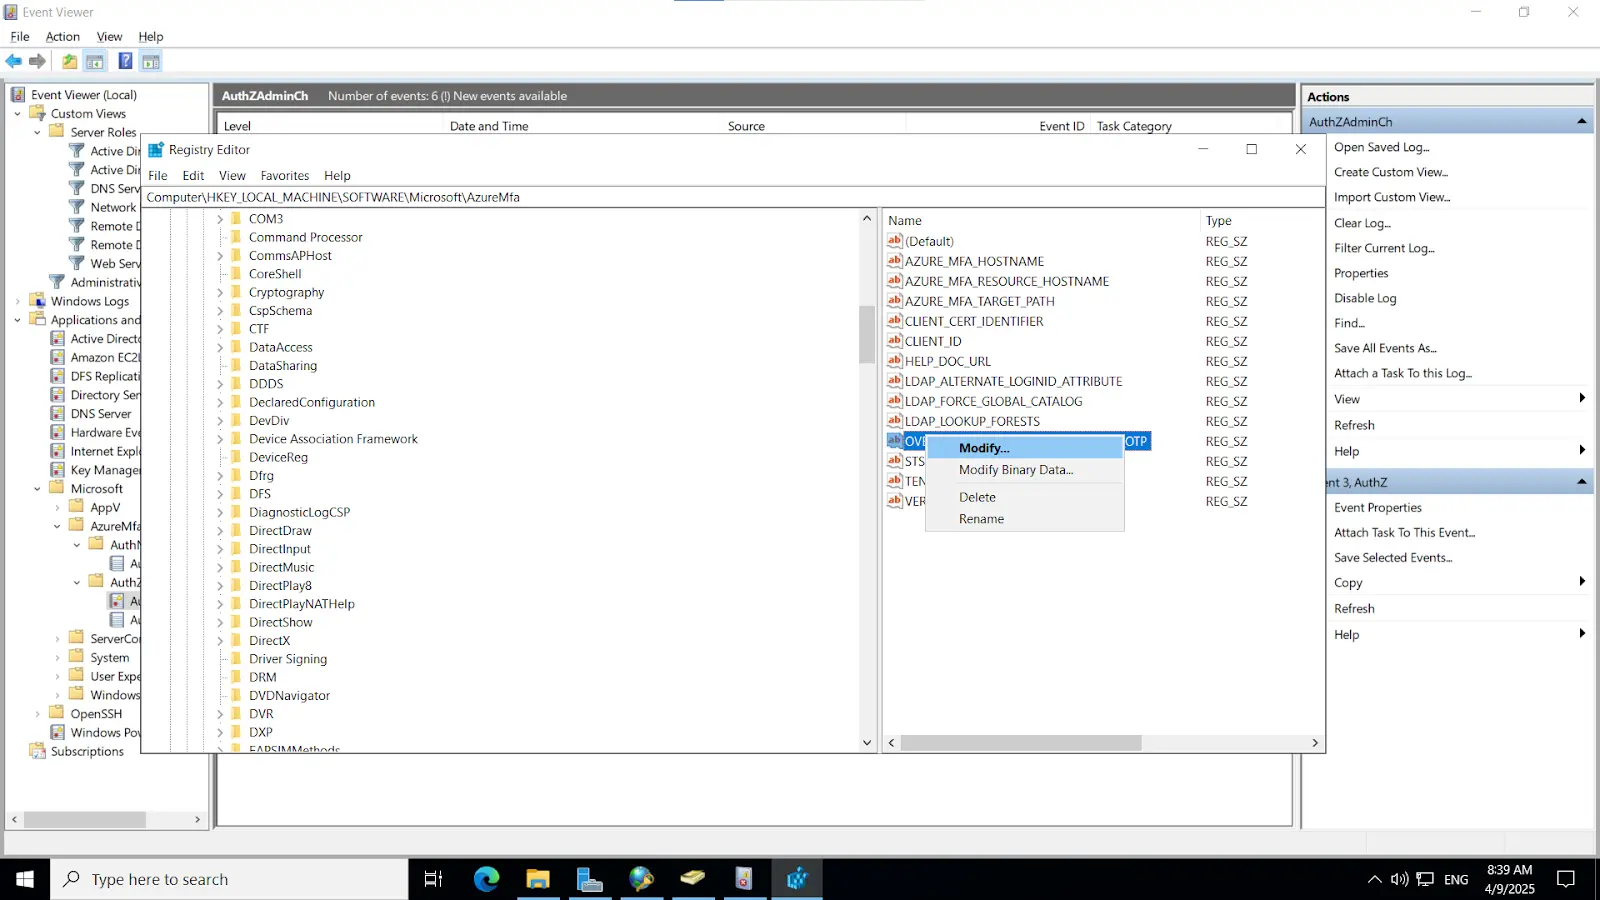
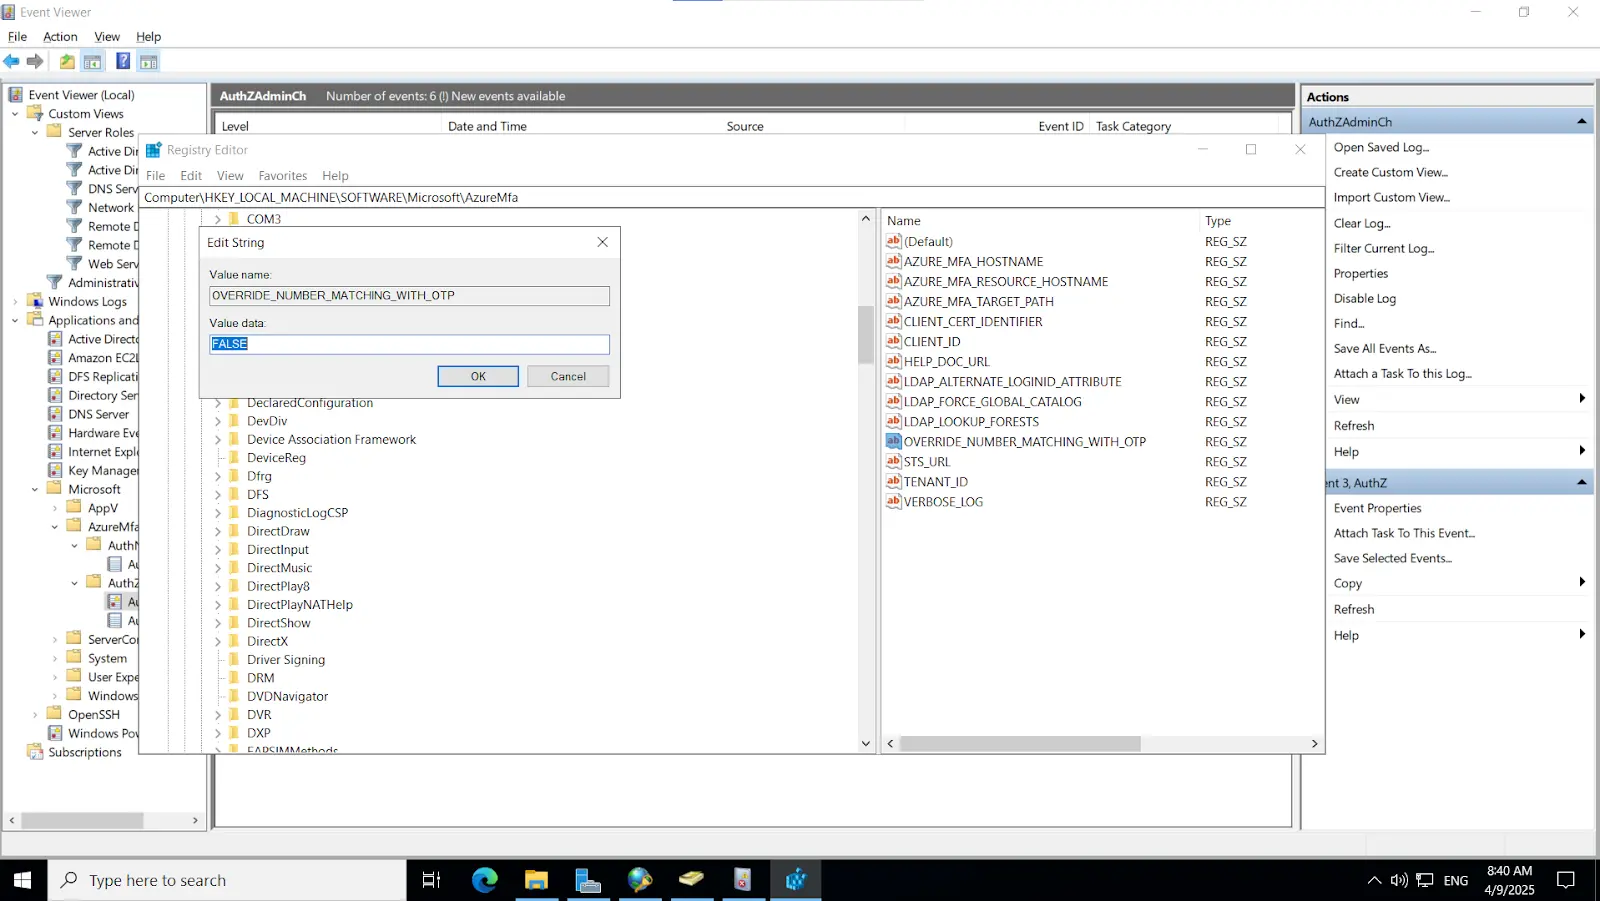
注: 後続の手順で説明するように、このキーは NPS サーバーでも構成する必要があります。
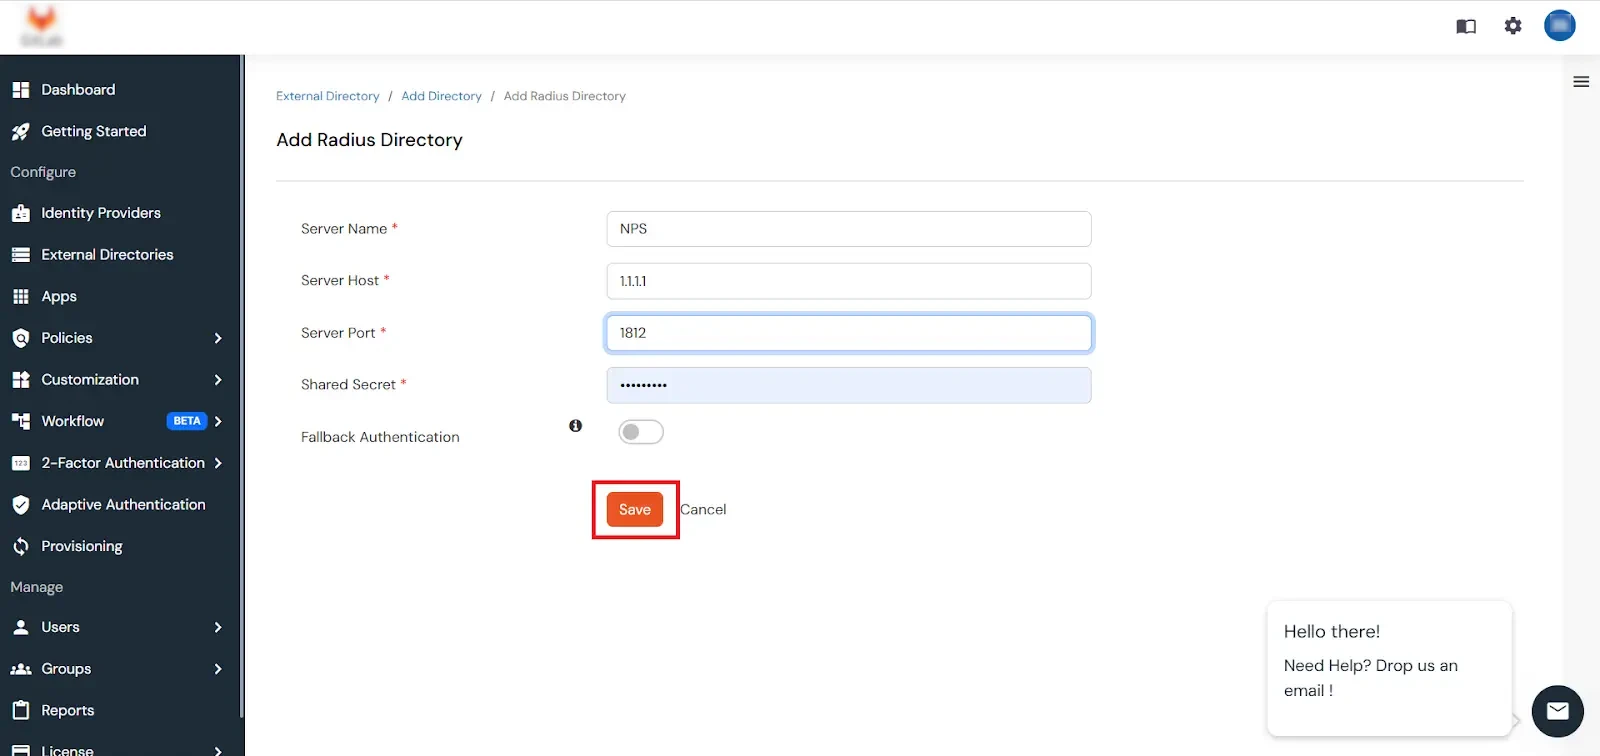
あるいは代わりに
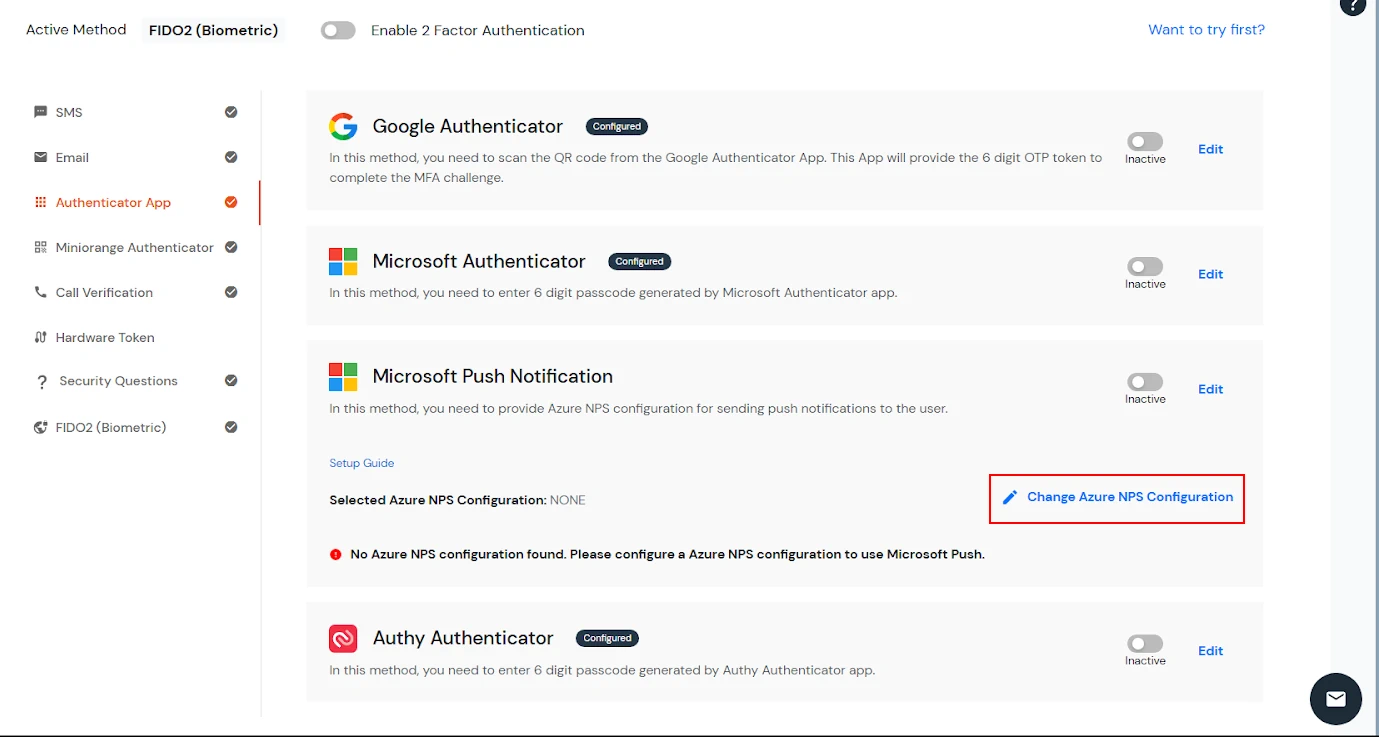
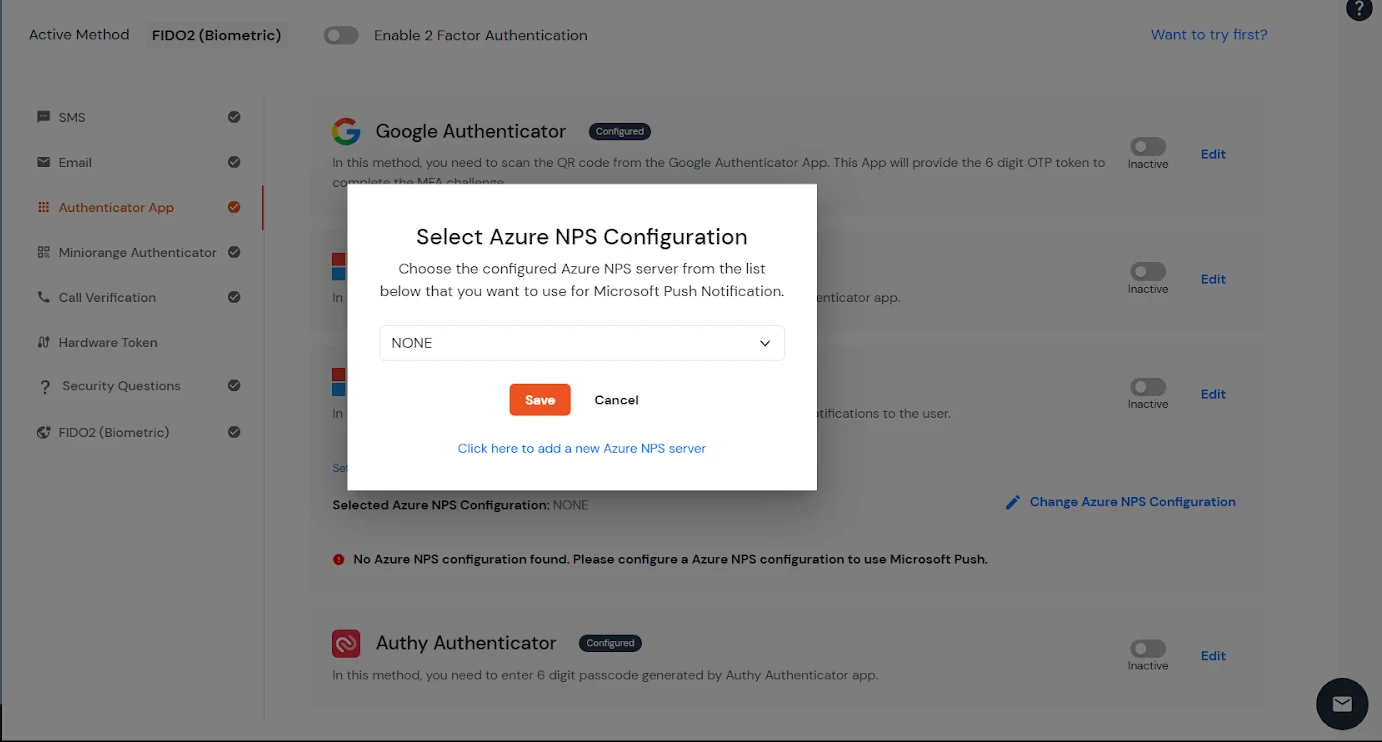
[注: ユーザーに対して Microsoft プッシュ通知を有効にする前に、管理者は RADIUS ディレクトリを構成する必要があります。]
3.3. エンドユーザー向けのプッシュ通知の設定
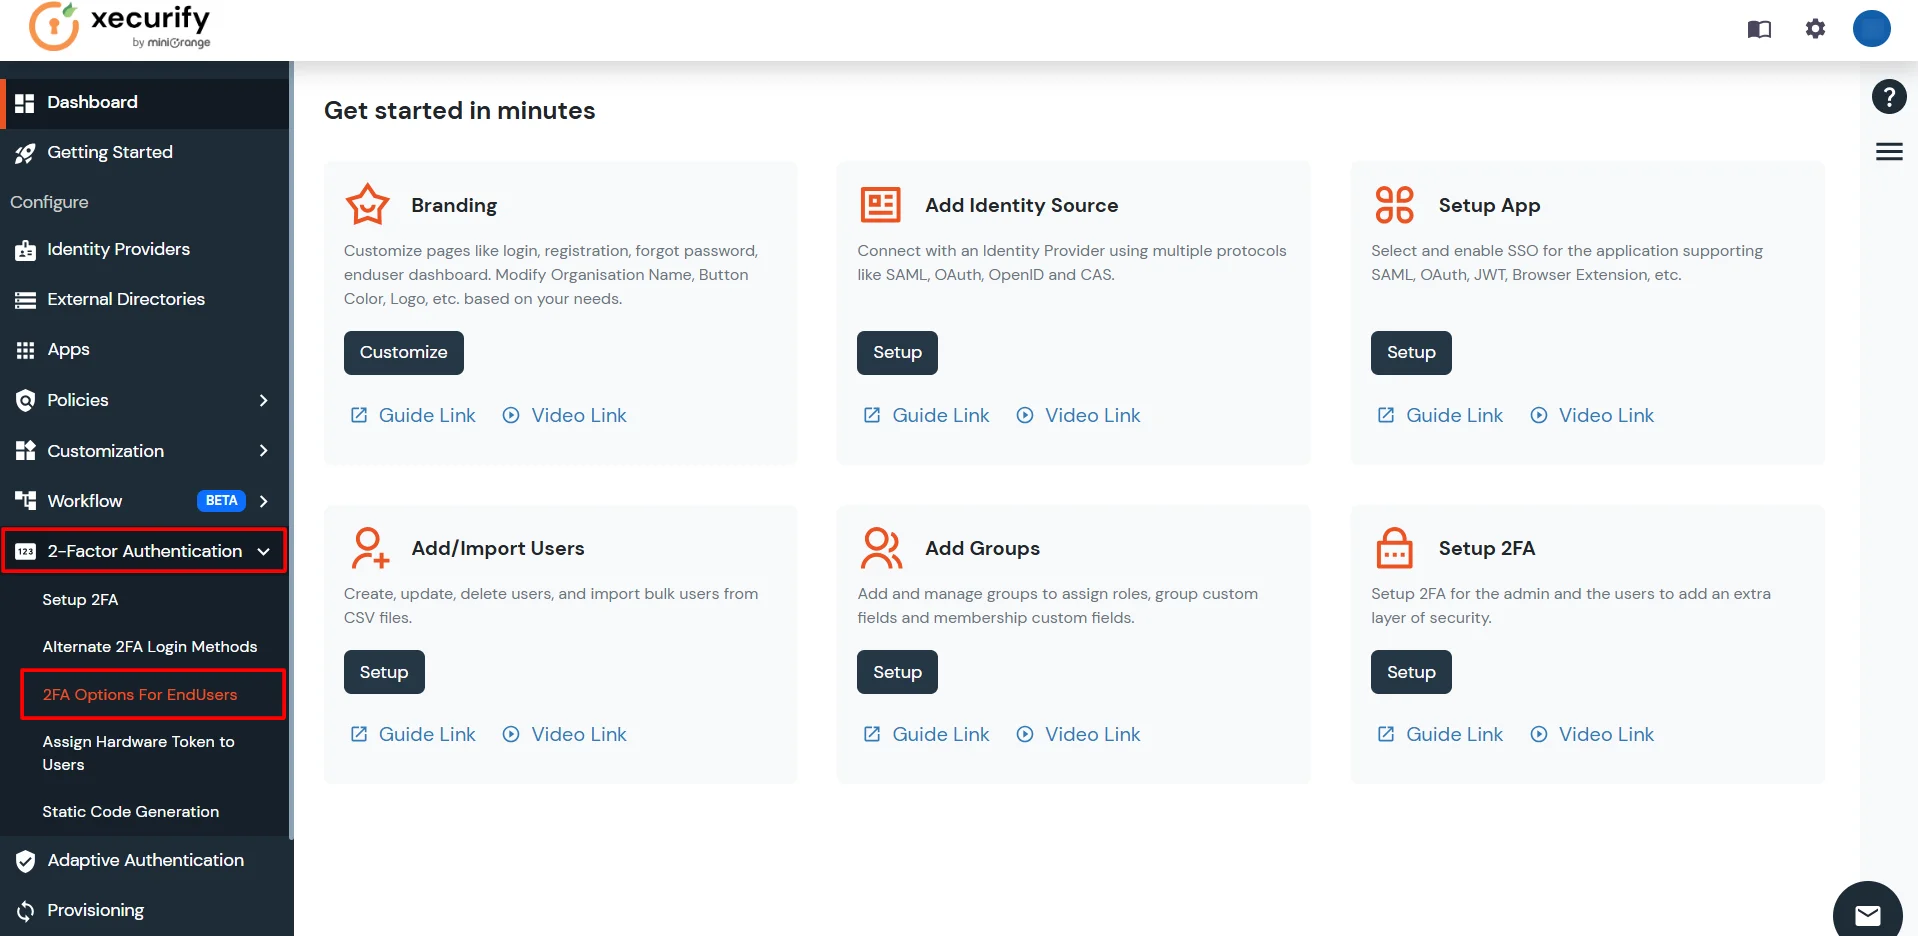
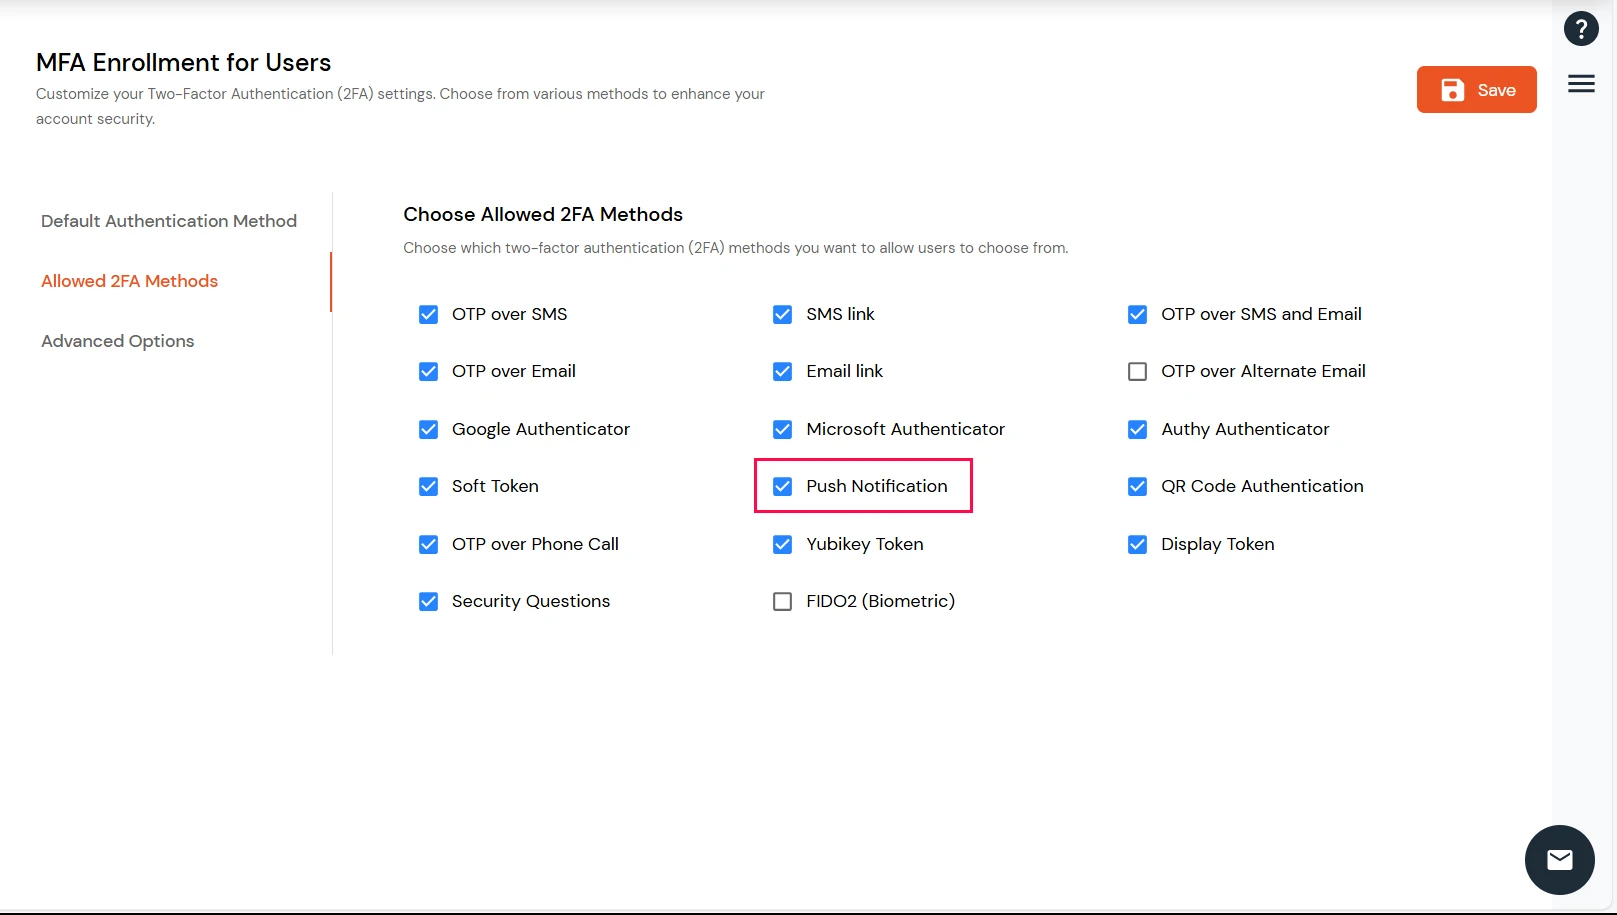
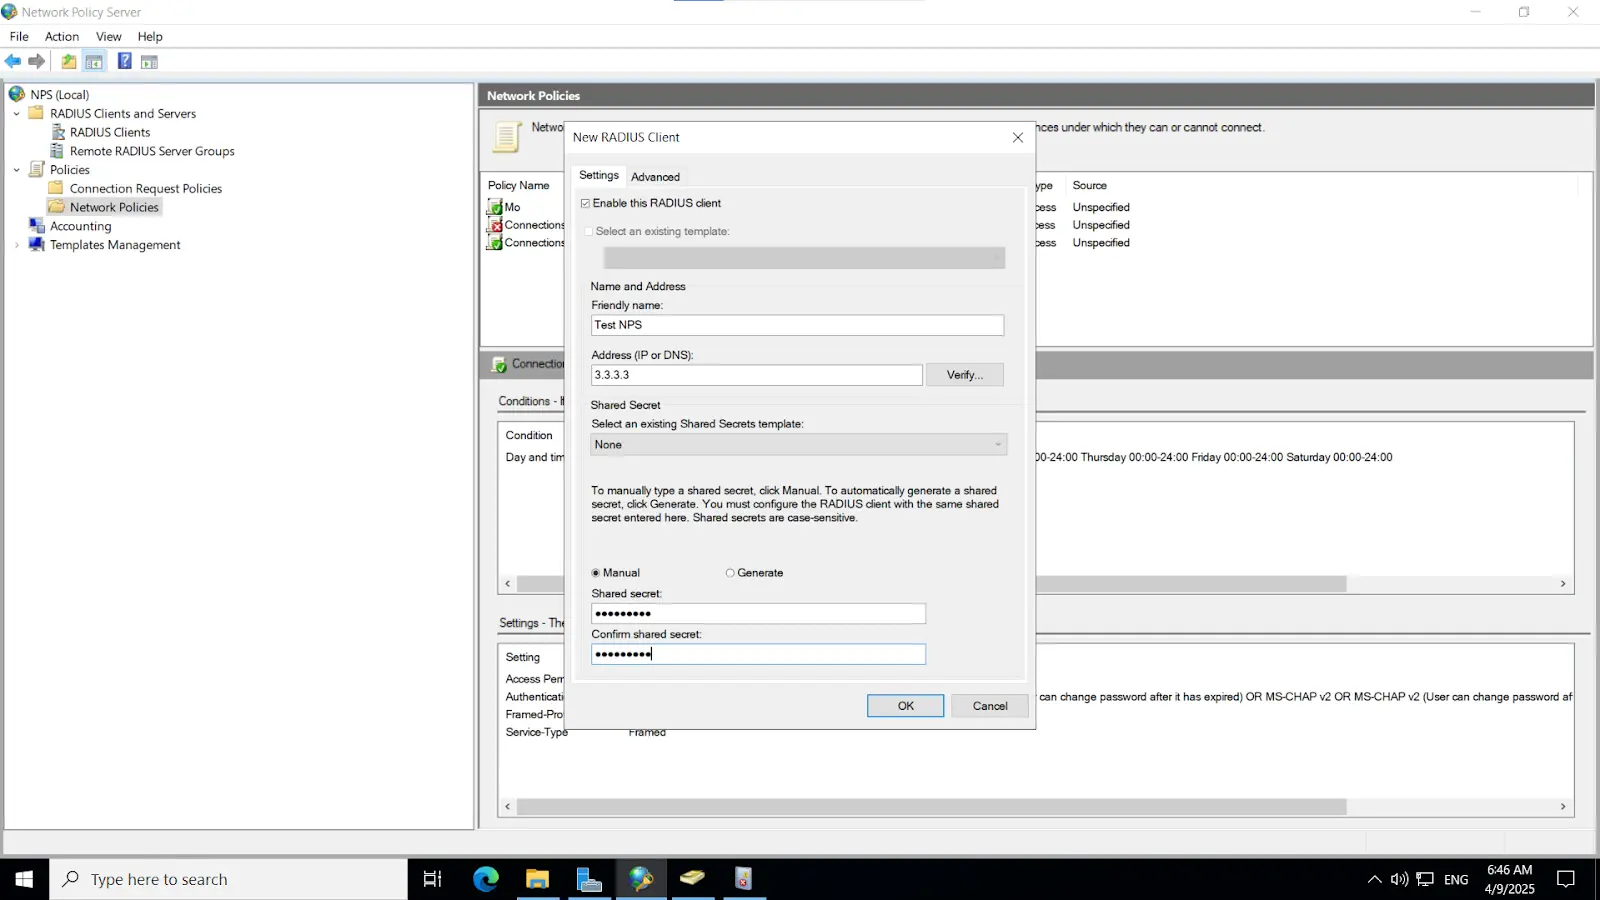
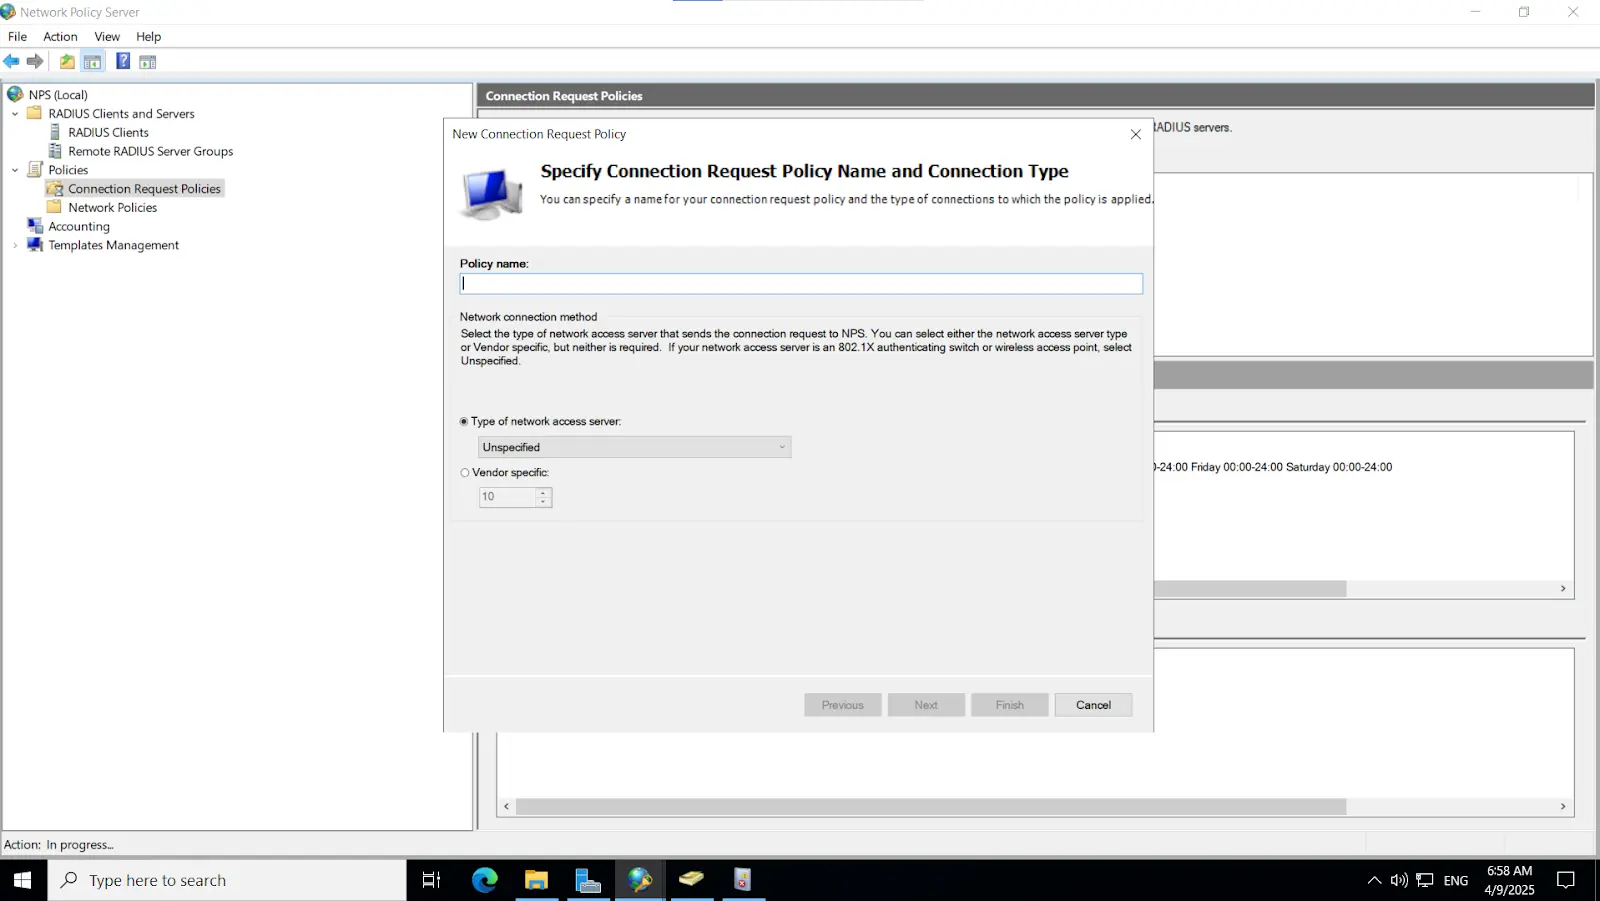
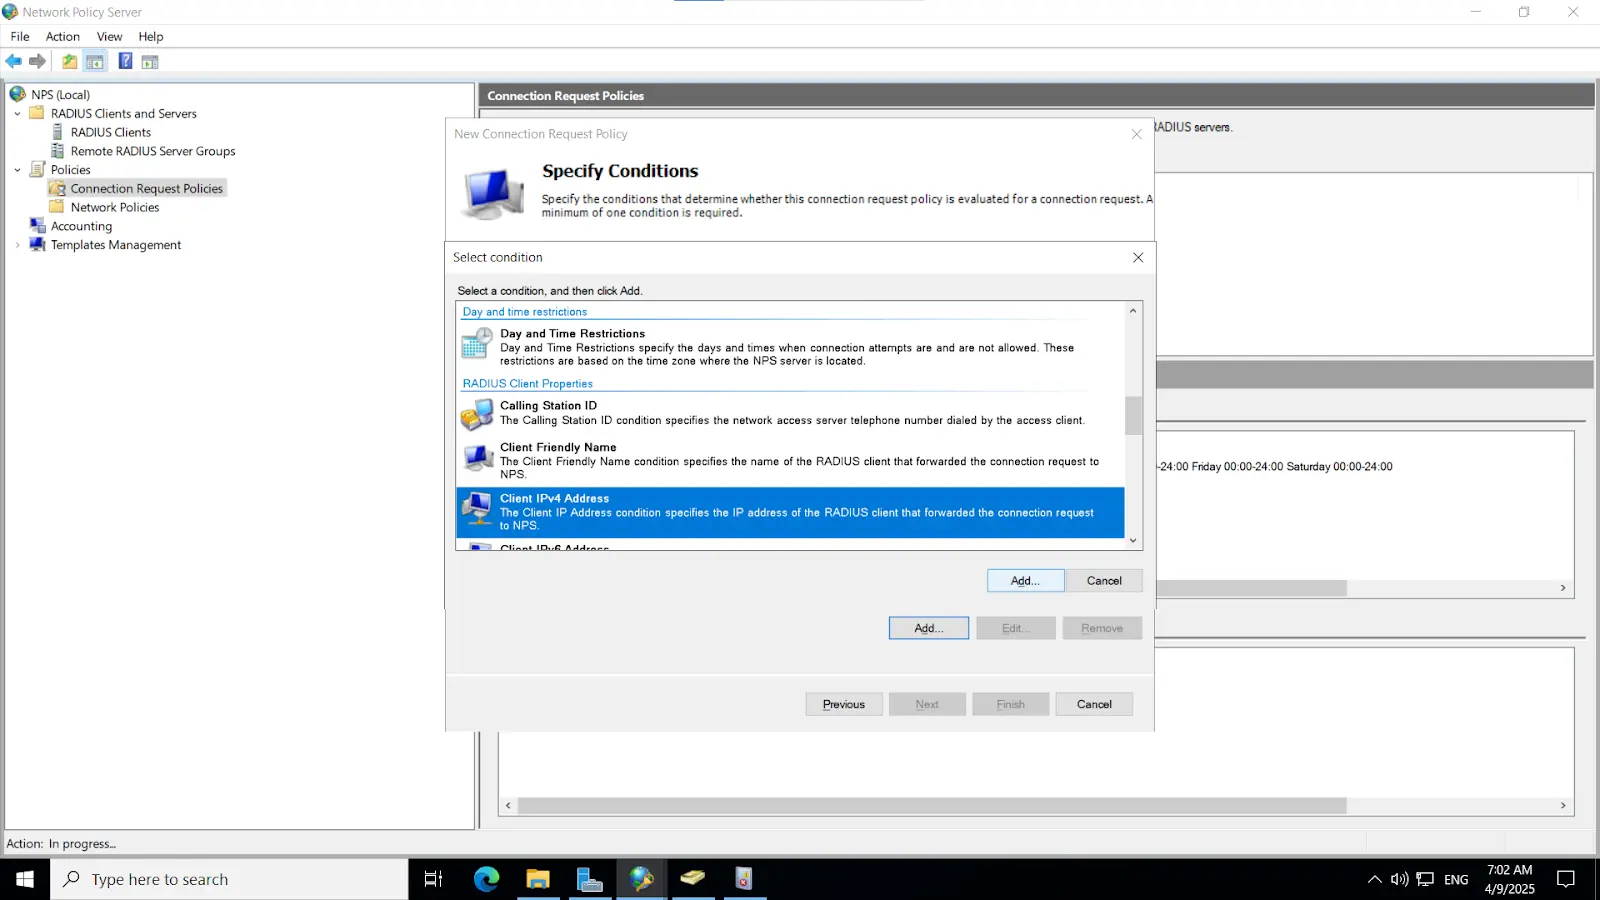
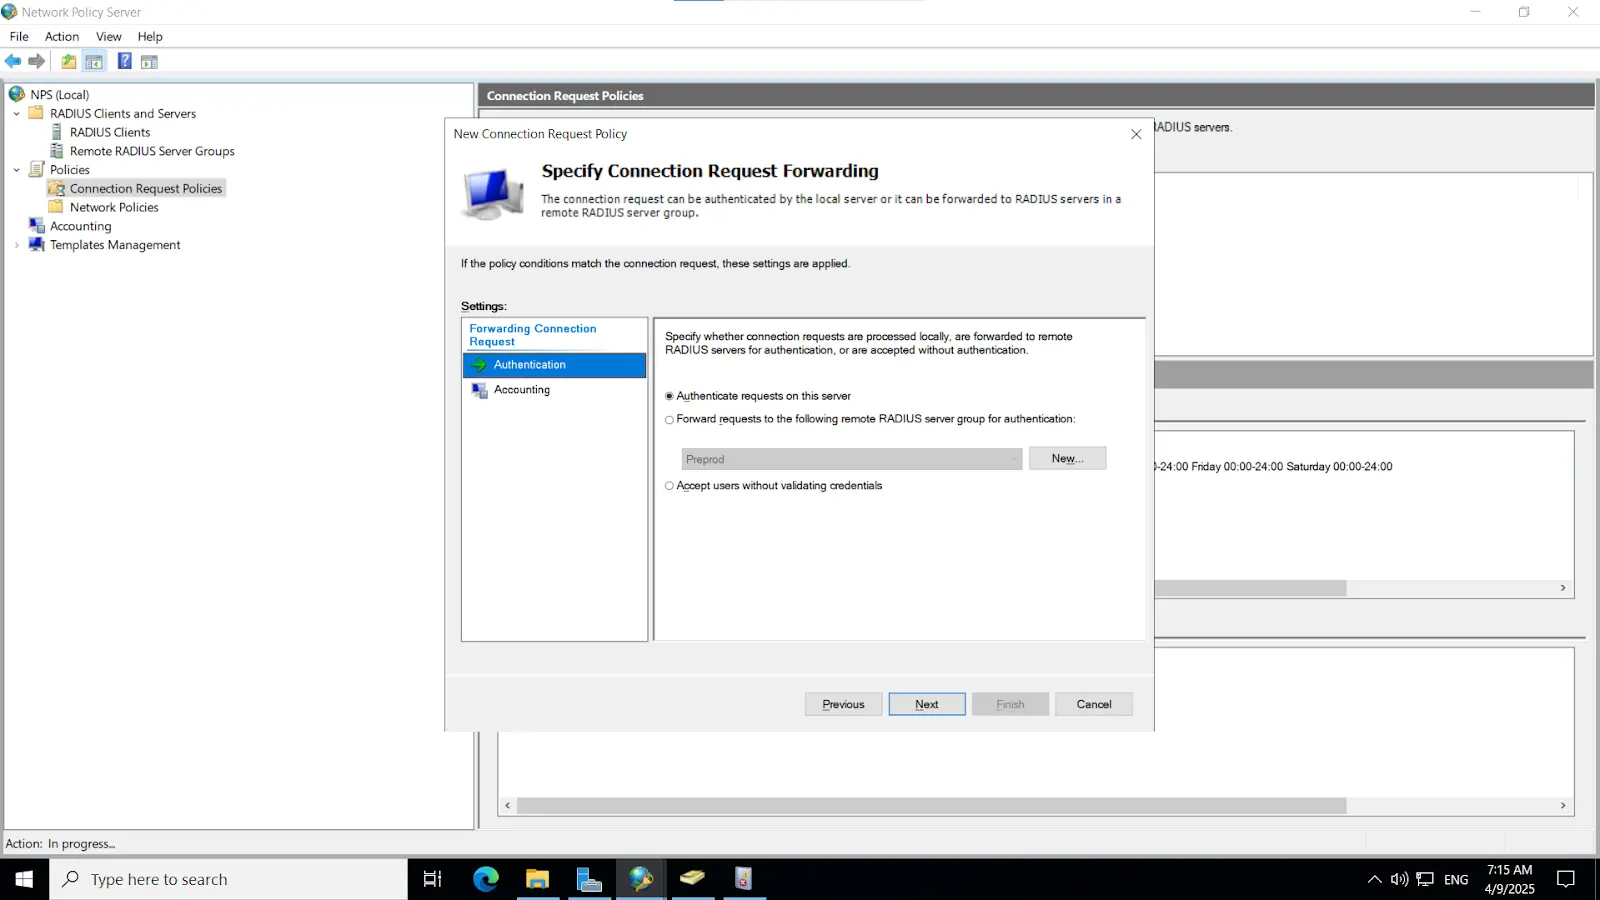
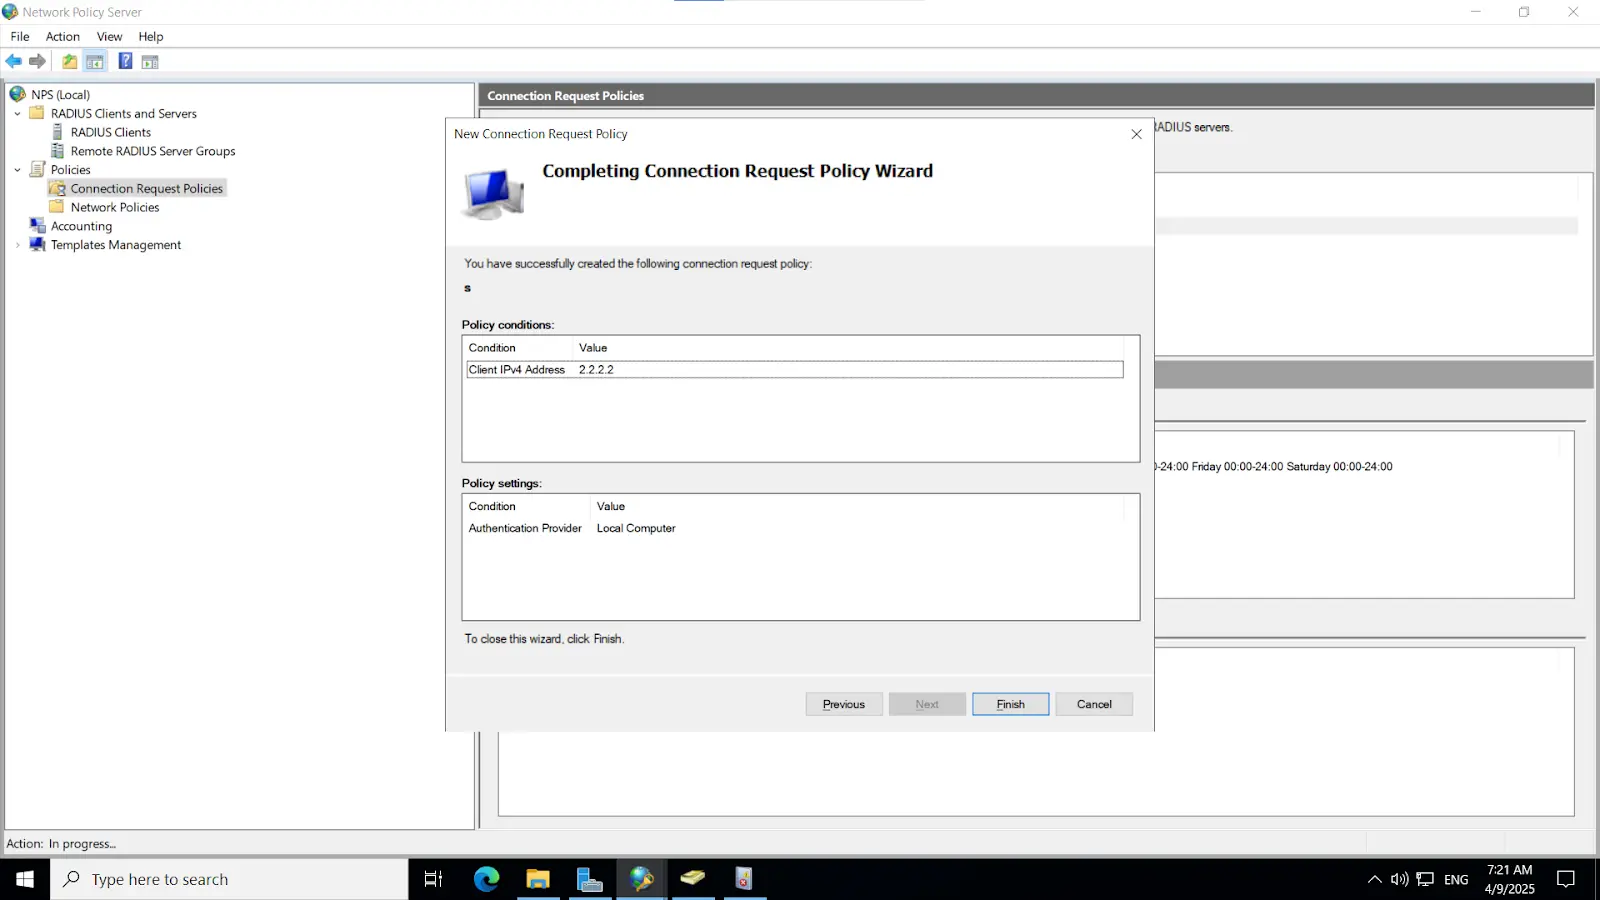
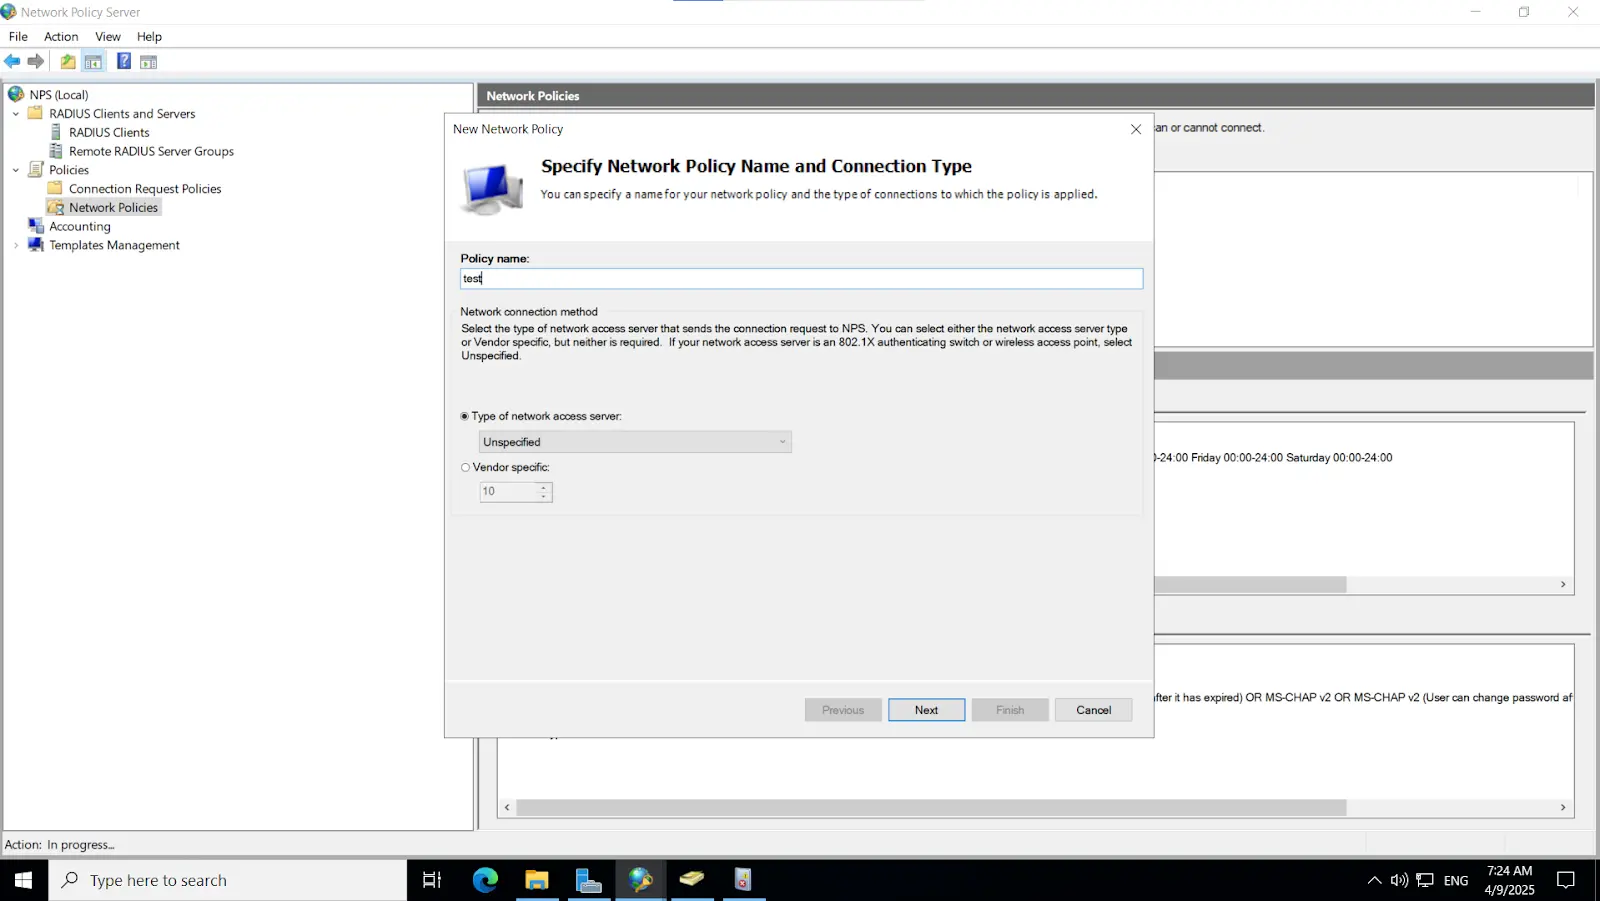
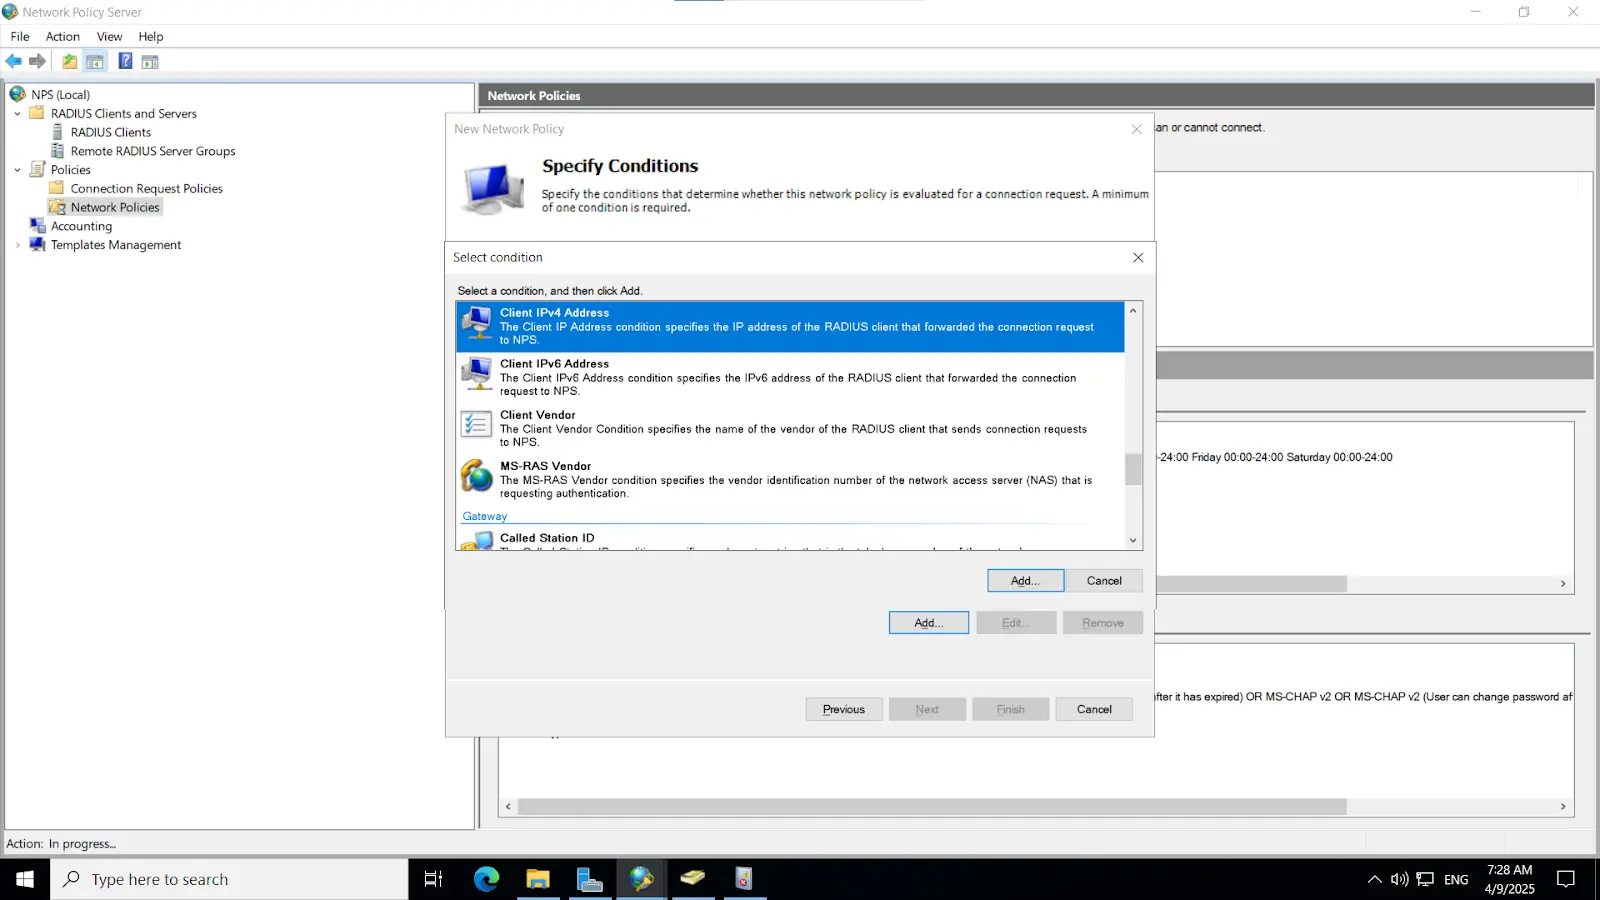
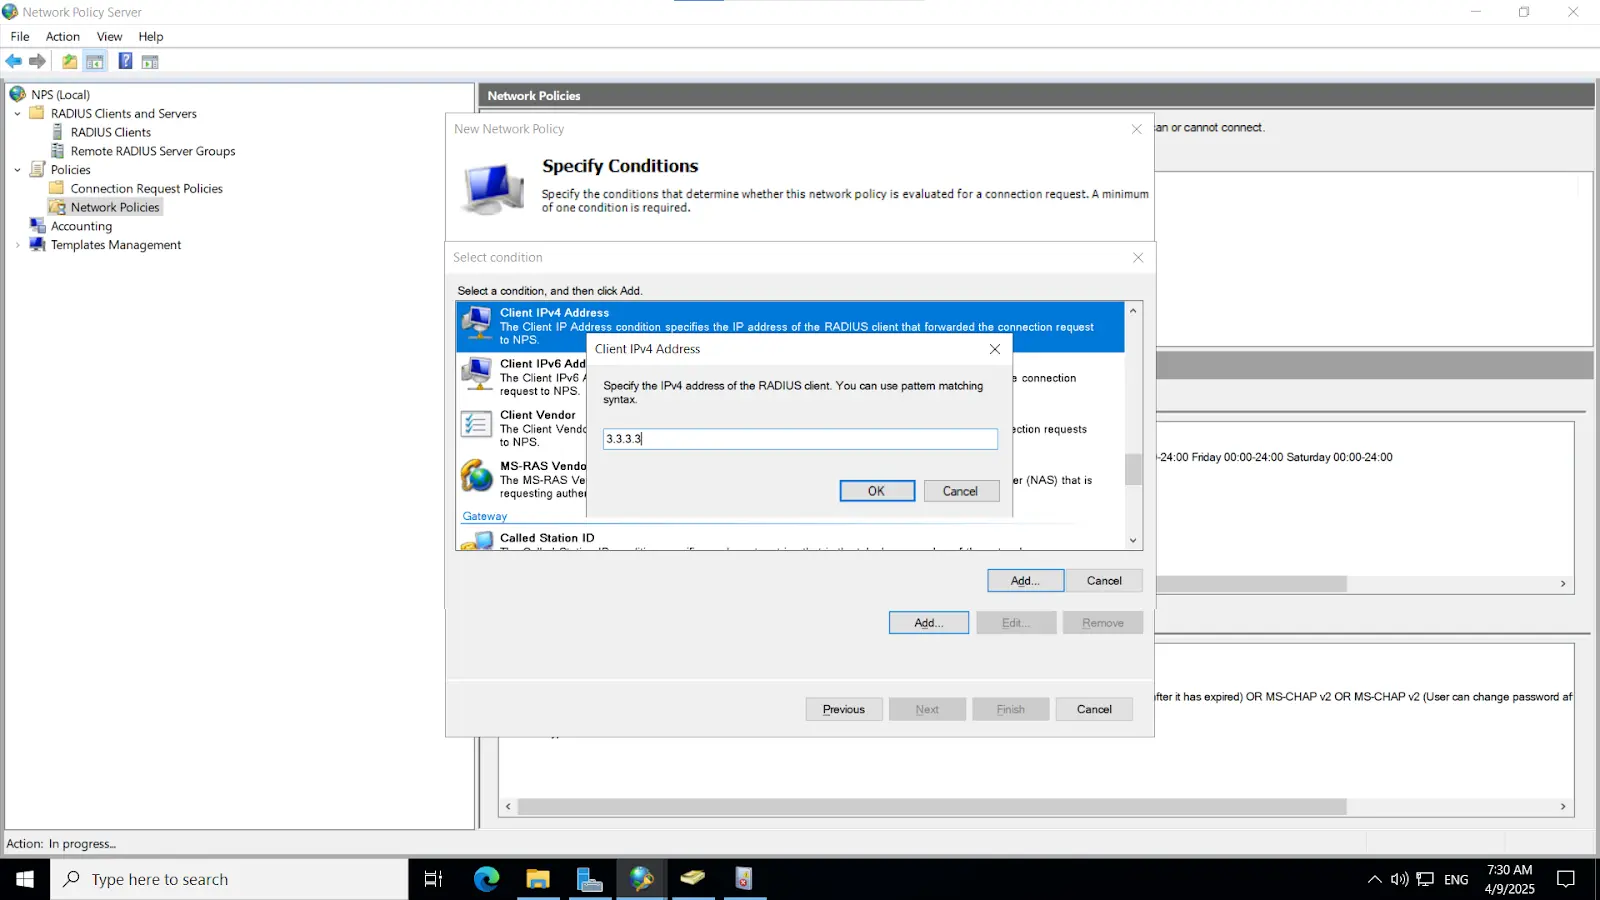
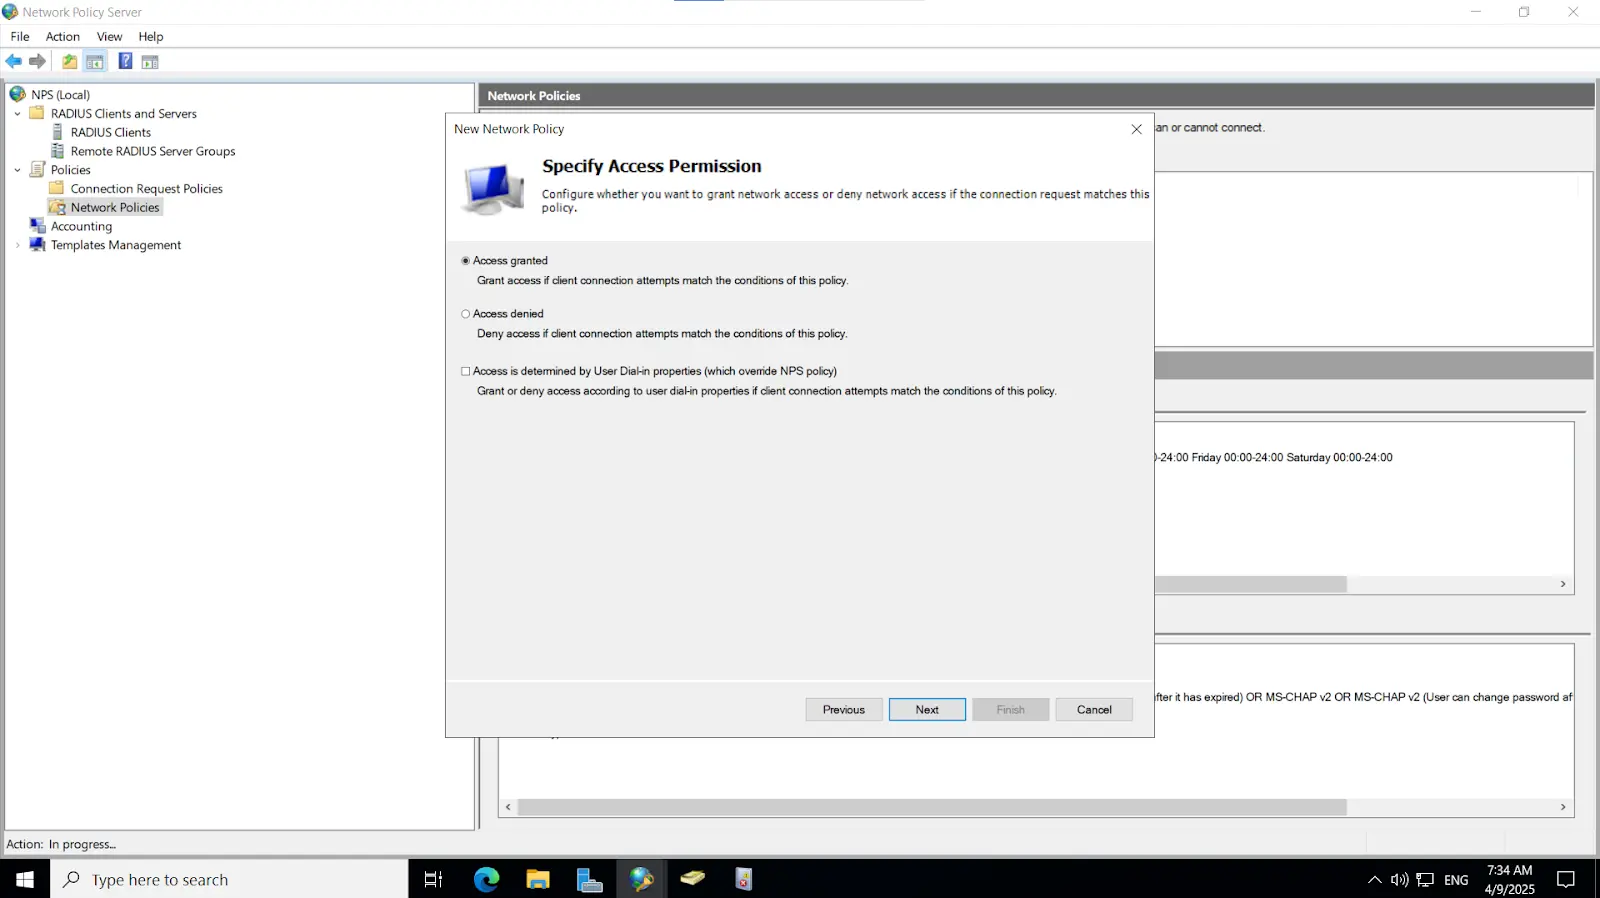
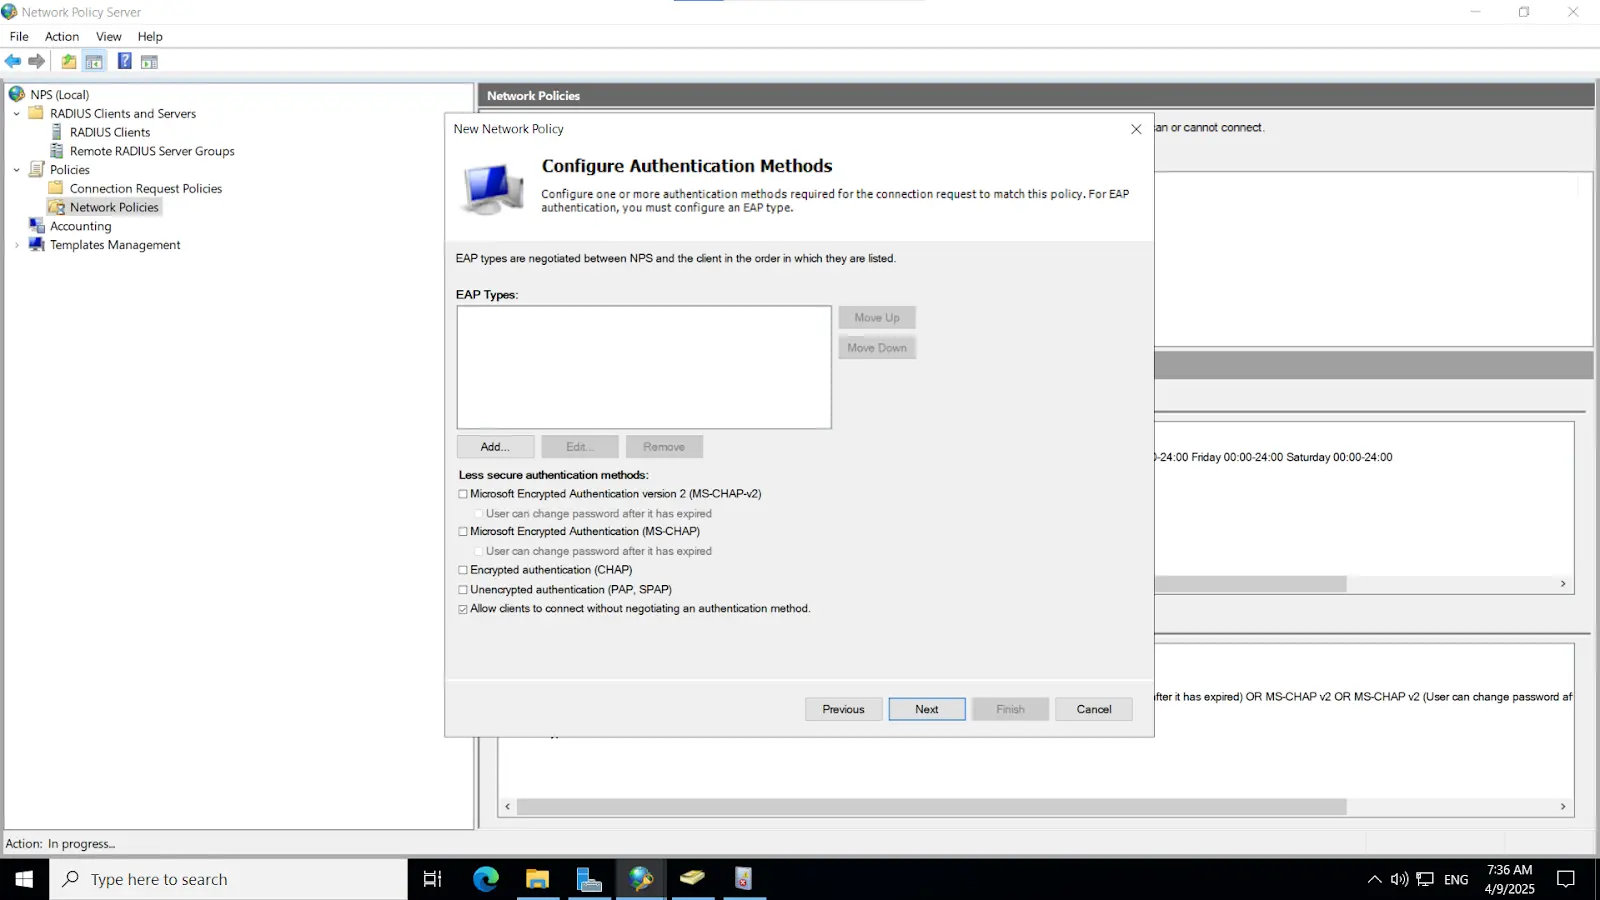
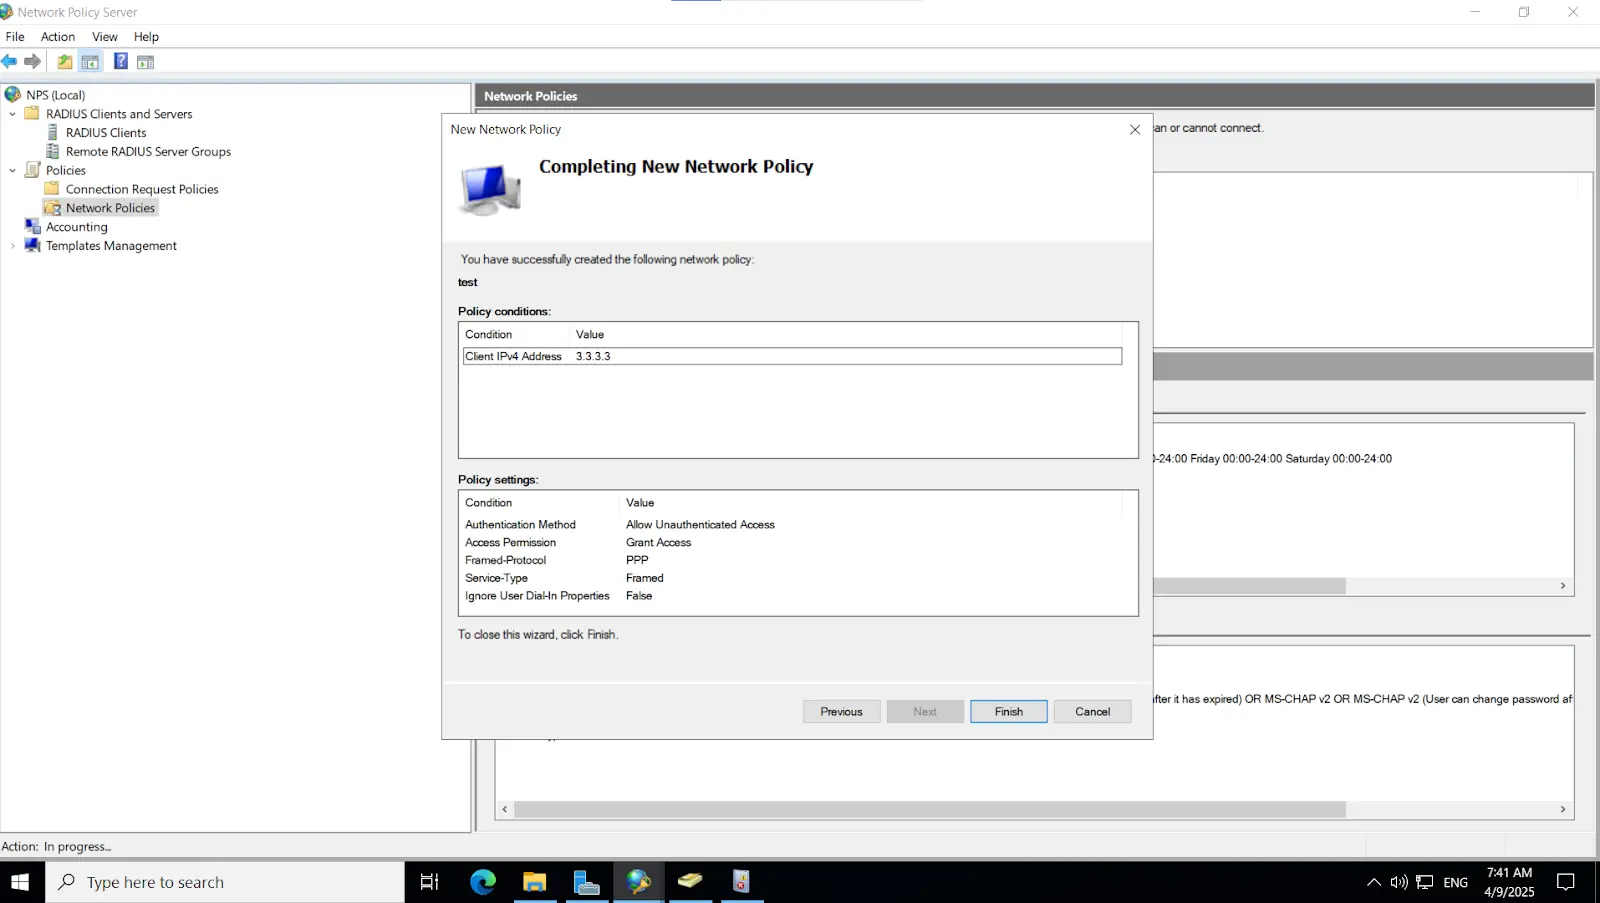
3.4. miniOrange IDPサーバーとNPSの統合
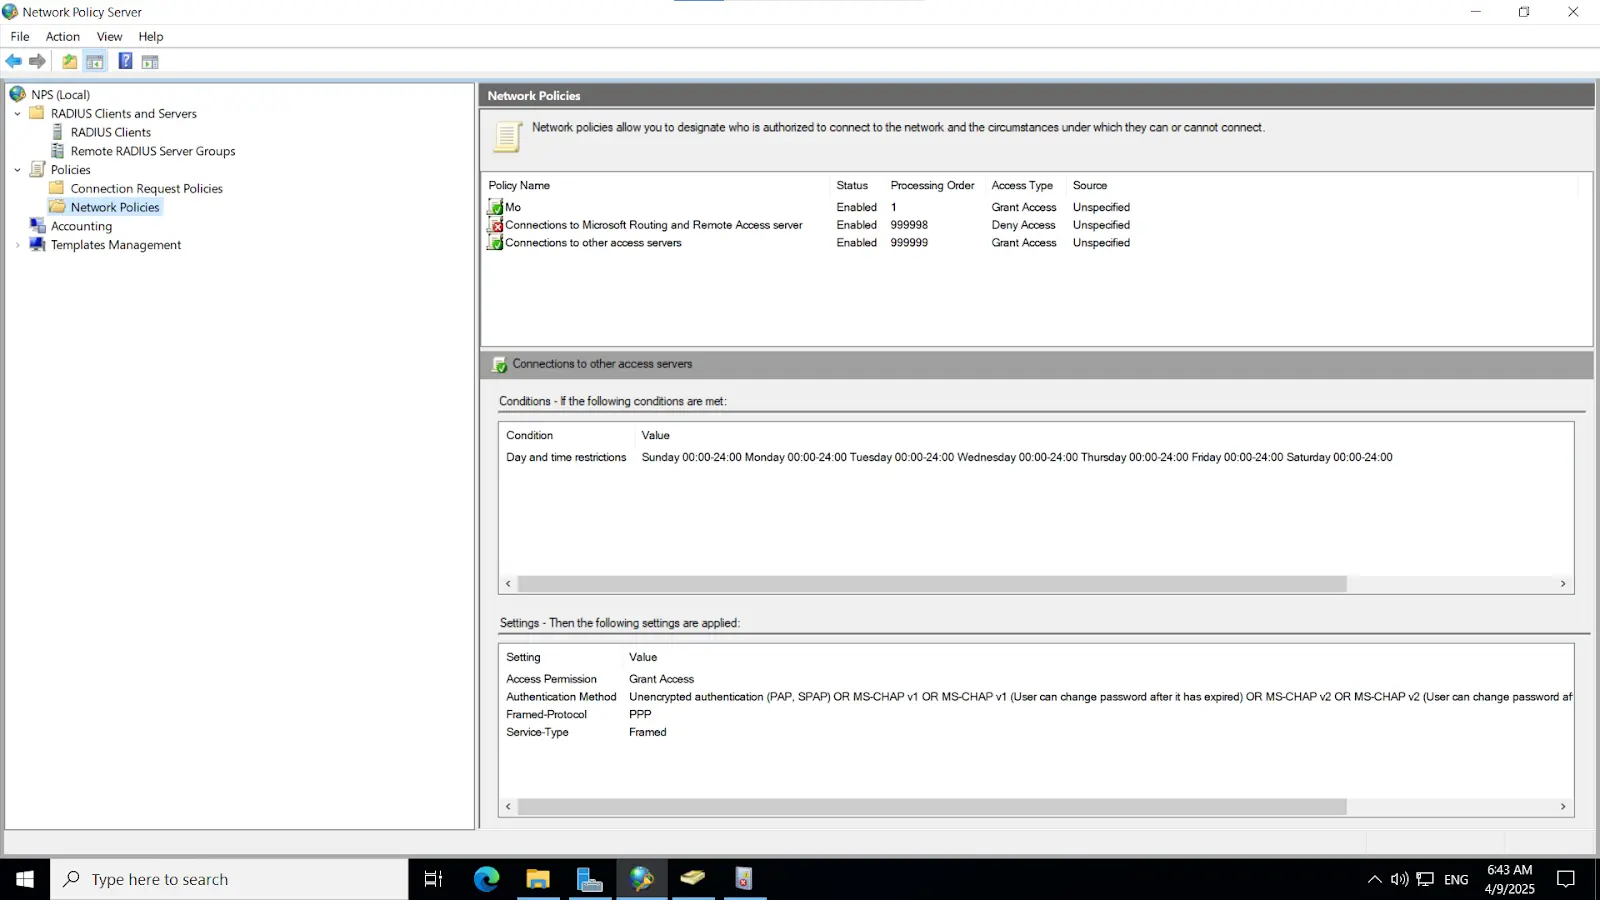
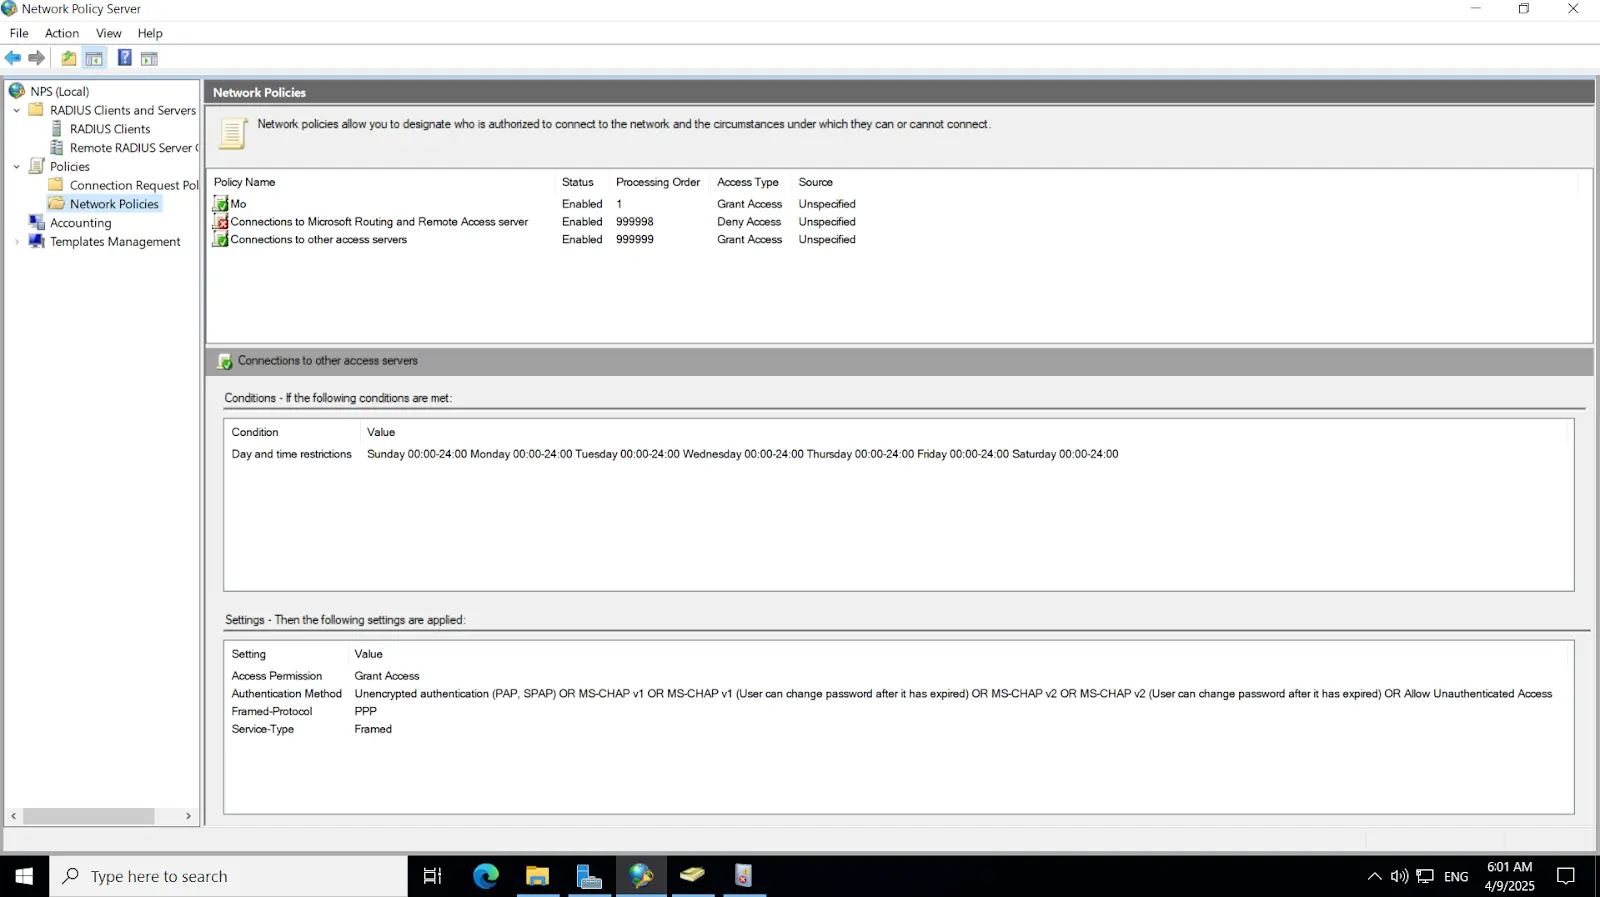
注: クライアント構成を有効にするには、「この RADIUS クライアントを有効にする」チェックボックスが選択されていることを確認してください。