こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Microsoft Entra IDを使用してOracle Siebel SSOを統合する


Oracleパートナーロゴ

Oracle SiebelとMicrosoft Entra IDを統合することで、ユーザーはMicrosoft Entra IDの認証情報を使用してSiebelにアクセスできるようになり、Siebelのログイン認証情報を個別に記憶・管理する必要がなくなります。これは、miniOrangeアクセスゲートウェイやminiOrangeなどのリバースプロキシを使用して実現できます。 IAMこれは、Microsoft Entra IDとSiebel間の橋渡し役を果たし、ユーザーがMicrosoft Entra IDの認証情報を使用してSiebelにログインできるようにします。
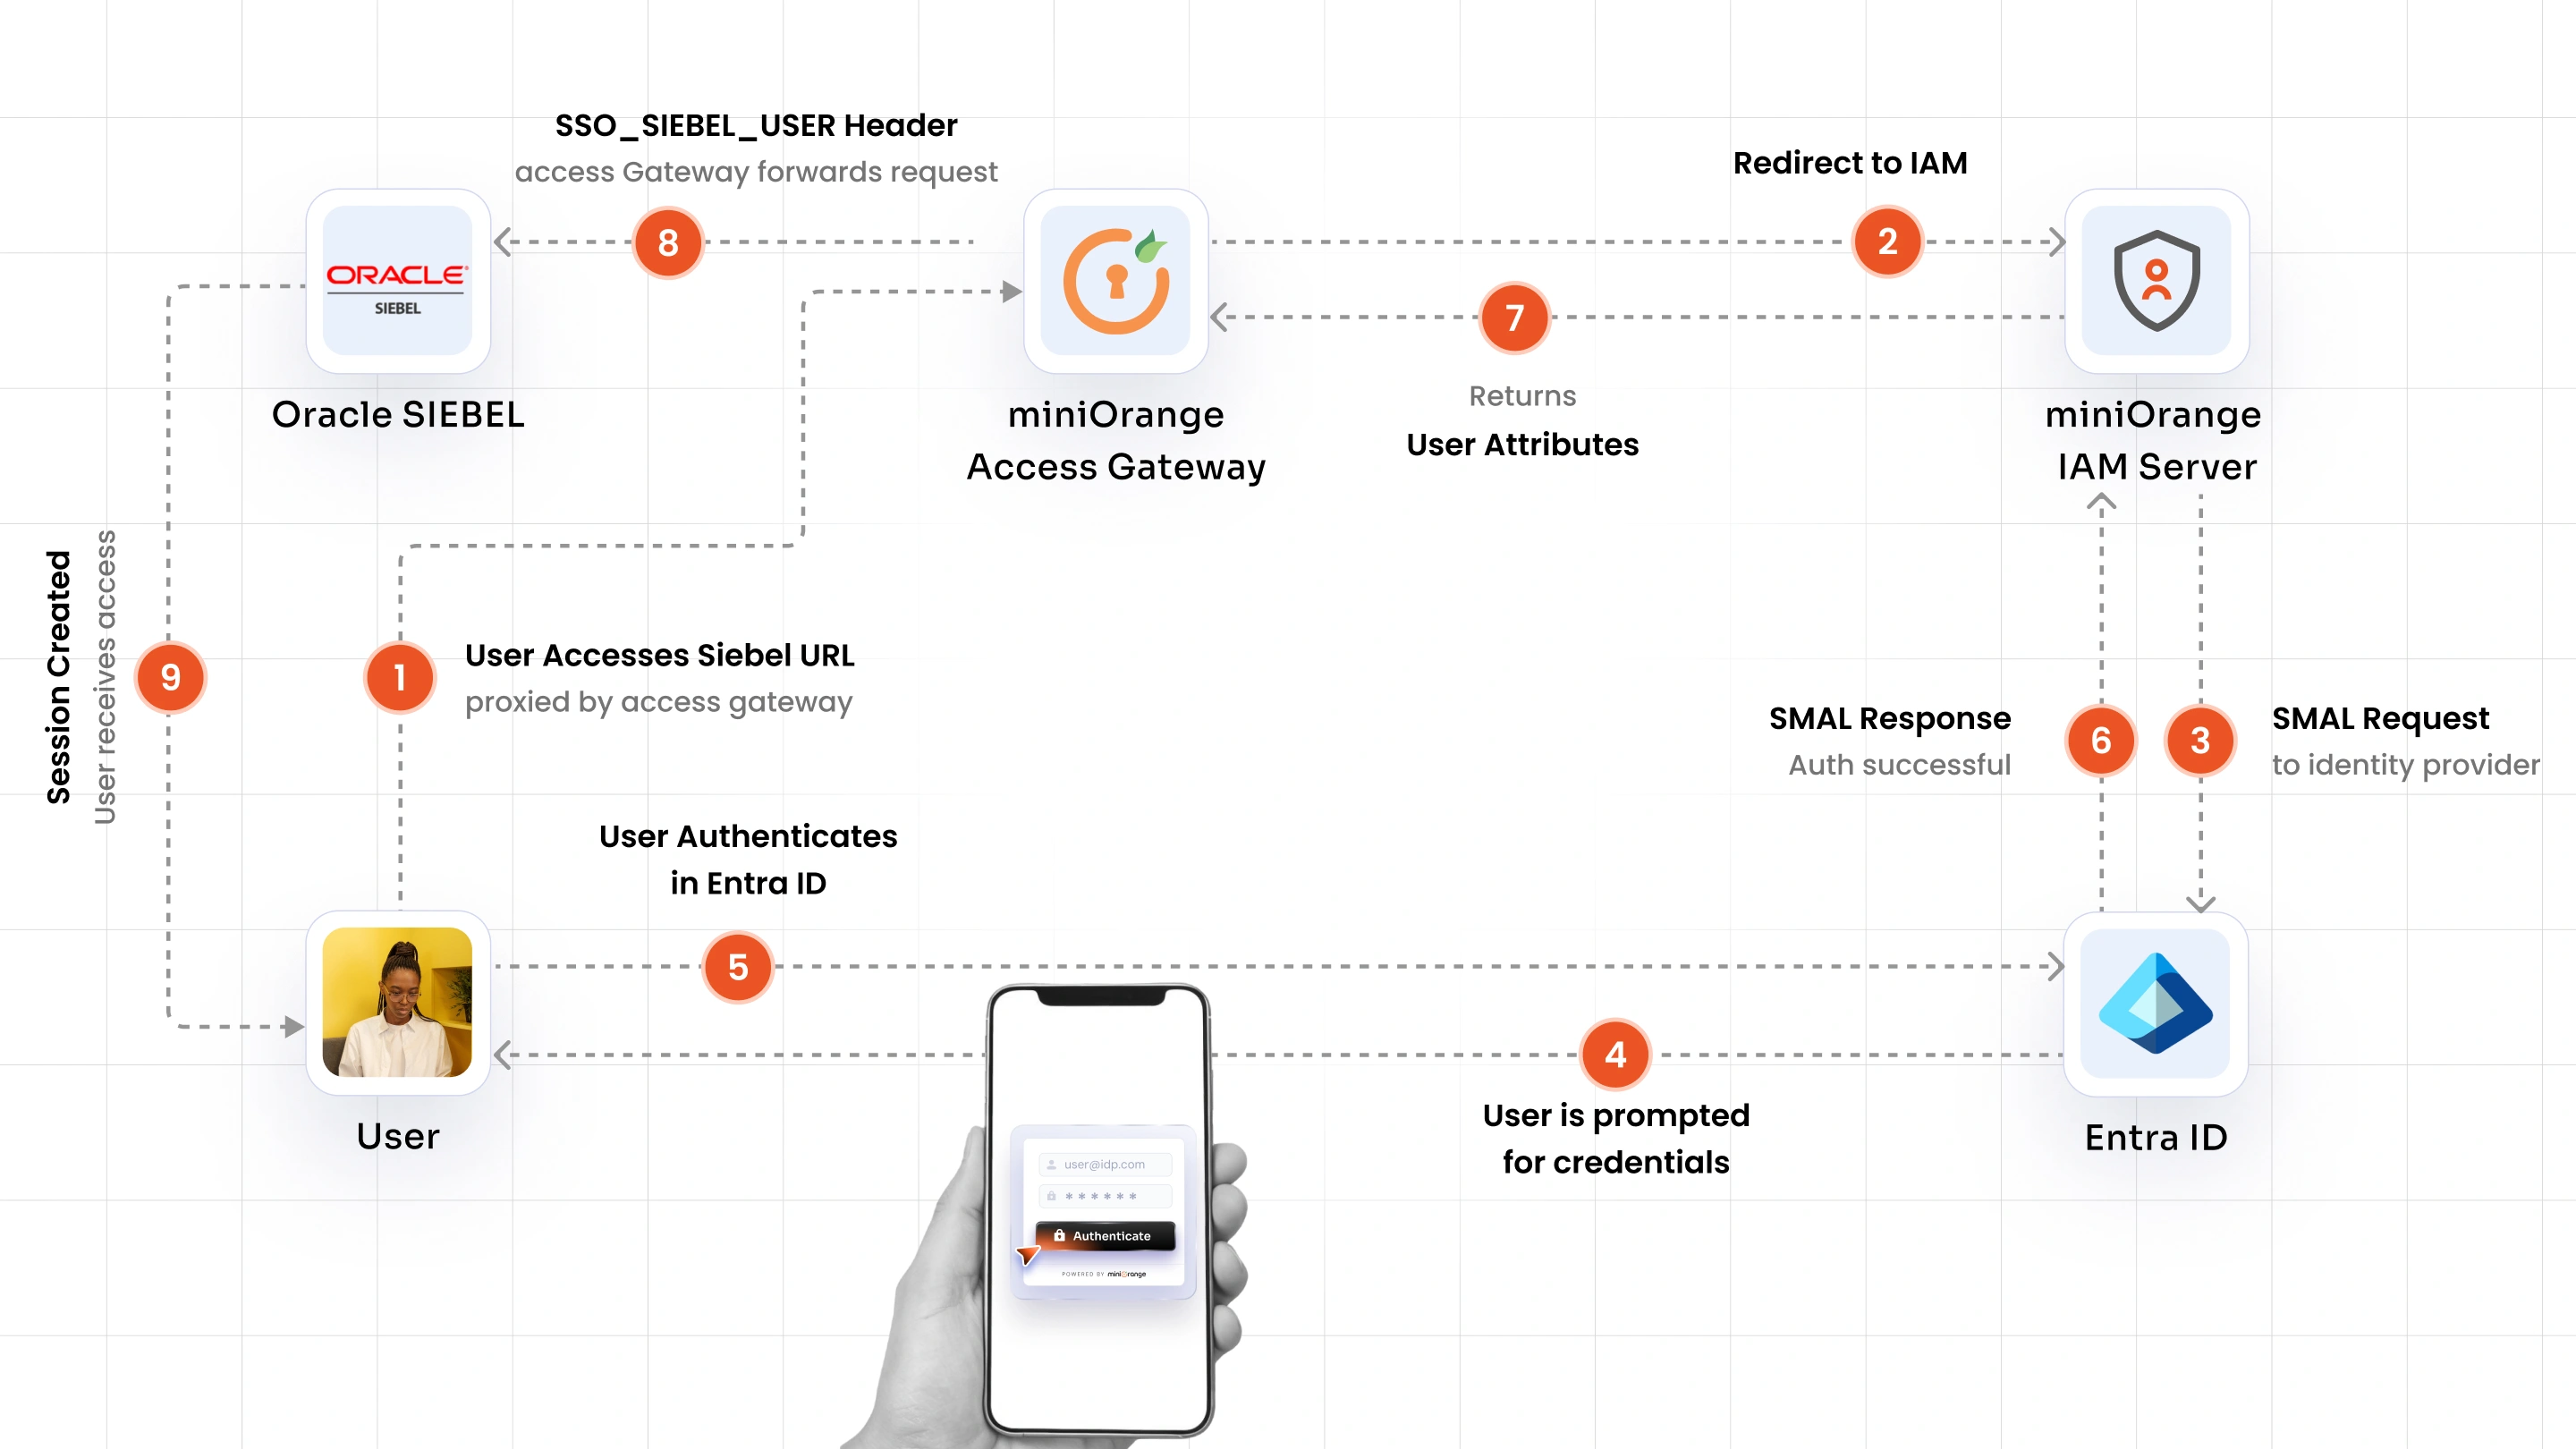

Oracle Siebel SSOとEntra ID認証フロー、miniOrangeアクセスゲートウェイソリューション:


Oracle Siebel SSO エントリ ID

1. ユーザーはminiOrange Access GatewayのURLを介してOracle Siebelへのアクセス要求を送信します。

2. アクセスゲートウェイがリクエストを傍受し、ユーザーをminiOrangeにリダイレクトします。 IAM 認証用。

3. ミニオレンジ IAM SAML 2.0リクエストを開始し、認証のためにユーザーをMicrosoft Entra IDにリダイレクトします。

4. ユーザーはMicrosoft Entra IDの認証情報を入力するように求められ、正常に応答すると認証されます。

5. ミニオレンジ IAM Microsoft Entra IDからSAML応答を受信し、プライマリ認証が成功したことを確認します。

6. ミニオレンジ IAM MFAポリシー(設定されている場合)を適用し、OTP、プッシュ通知、SMS、またはメールOTPを介してユーザーに認証要求を送信します。

7. ユーザーがMFAチャレンジとminiOrangeを承認します IAM 2つ目の認証要素を検証し、セッションが完全に認証されたとマークします。

8. ミニオレンジ IAM 認証されたユーザー属性をminiOrangeアクセスゲートウェイに送信します。

9. アクセスゲートウェイは、SSO_SIEBEL_USERヘッダーとユーザー属性を挿入し、リクエストをOracle Siebelに転送します。

10. Oracle Siebel はトラストトークンを検証し、LDAP セキュリティアダプタを介してユーザーを解決し、認証済みセッションを作成し、パスワードの入力を求めることなくユーザーを Siebel のホームページにリダイレクトします。


無料のインストールヘルプを受ける

miniOrangeは、30日間の無料トライアル付きで、システムエンジニアとの相談を通じて、お客様の環境にOracle Siebel Microsoft Entra ID SSOソリューションをインストールまたはセットアップするための無料サポートを提供しています。

そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。


前提条件

  • ミニオレンジ IAM: miniOrangeでアカウントを作成する IAM クラウドまたはminiOrangeをダウンロード IAM オンプレミス。
  • miniOrange アクセスゲートウェイ: miniOrange Access Gatewayをダウンロードしてインストールするには、ガイドに従ってください。 .
  • 必要 Java 17 (JDK 17以降)   JAVA_HOME (NAIST) と JRE_HOME ゲートウェイサーバー上で環境変数が正しく設定されています。
ネットワークアクセスを設定する

  • アクセスゲートウェイサーバーは、miniOrangeへのアウトバウンドネットワークアクセス権限を持っている必要があります。 IAM クラウドエンドポイント(miniOrangeを使用している場合) IAM 雲)。
  • アクセスゲートウェイサーバーは、Oracle Siebelアプリケーションサーバーへのアウトバウンドネットワークアクセス権限を持っている必要があります。
  • エンドユーザーのブラウザはアクセスゲートウェイのURLにアクセスする必要があります。ブラウザからSiebelアプリケーションサーバーに直接アクセスすることは許可されません。
  • miniOrange SAML 2.0統合のためにMicrosoft Entra IDでエンタープライズアプリケーションを作成および構成するには、アクセス権が必要です。

Oracle SiebelとMicrosoft Entra IDをSSOで設定するには、以下の手順に従ってください。

1. miniOrangeのEntra IDを設定する IAM

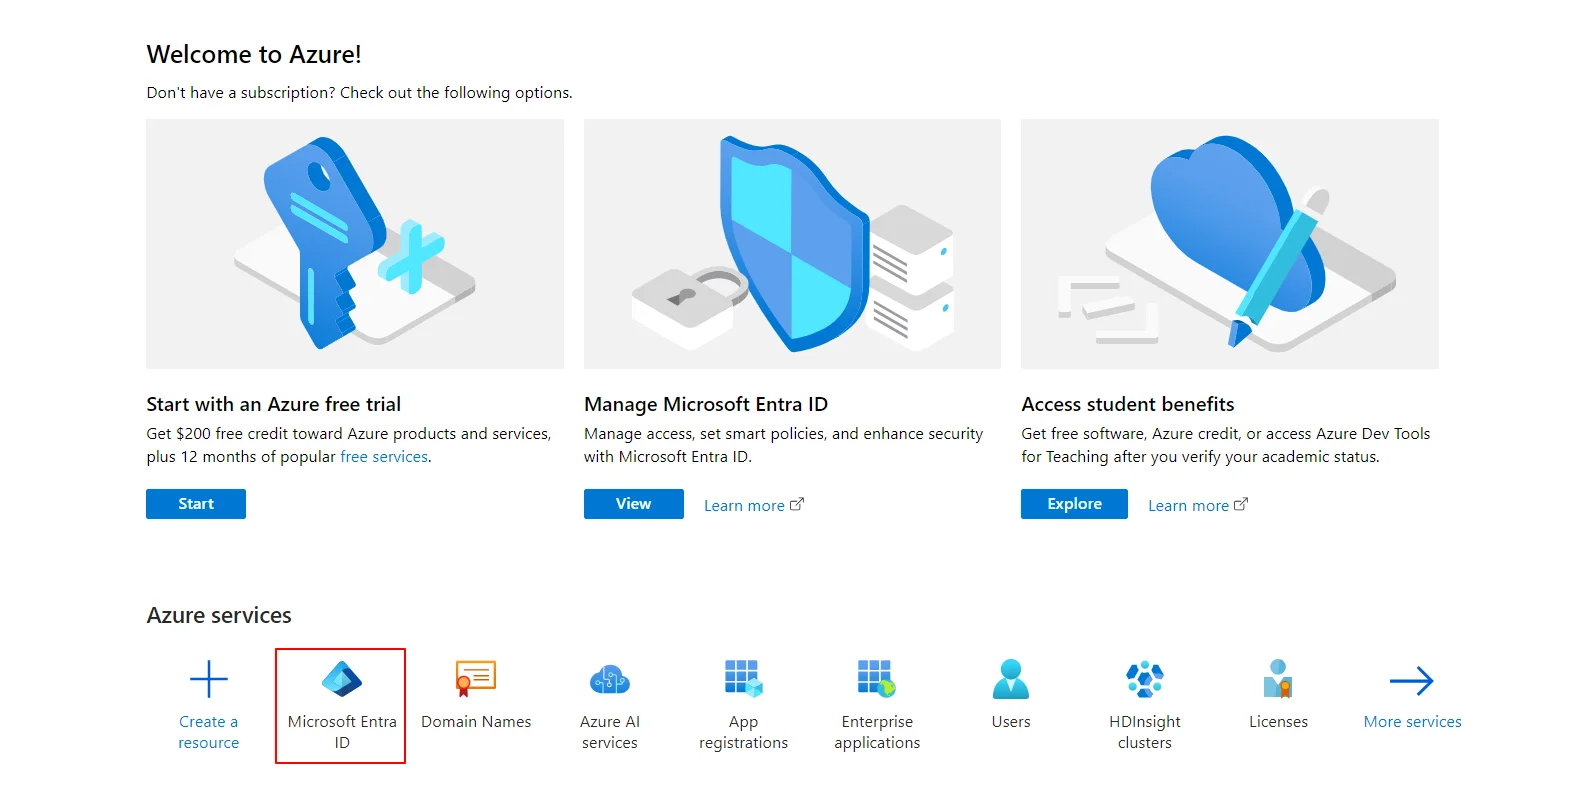
  • ログインする Microsoft Entra ID (旧 Azure AD) ポータル.
  • 選択 Microsoft エントラ ID。
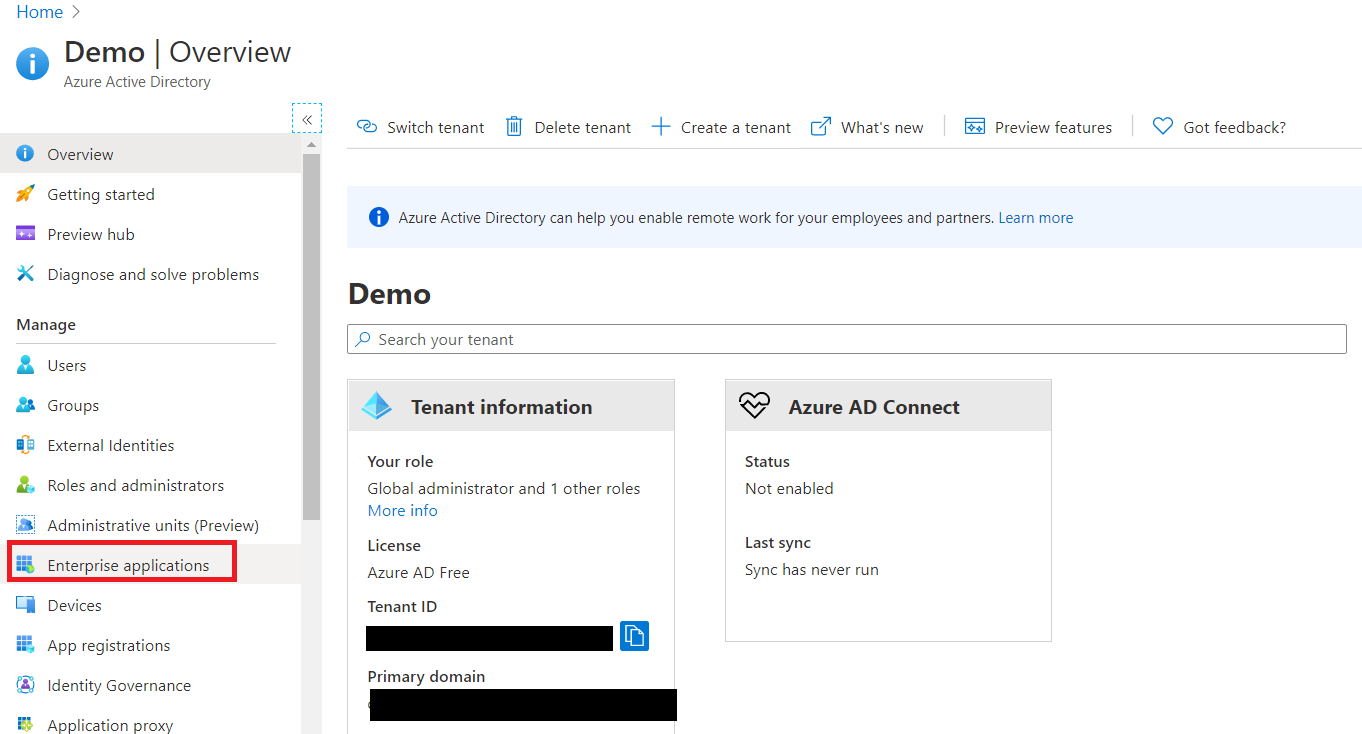
  • 追加をクリック

  • 選択 エンタープライズアプリケーション。
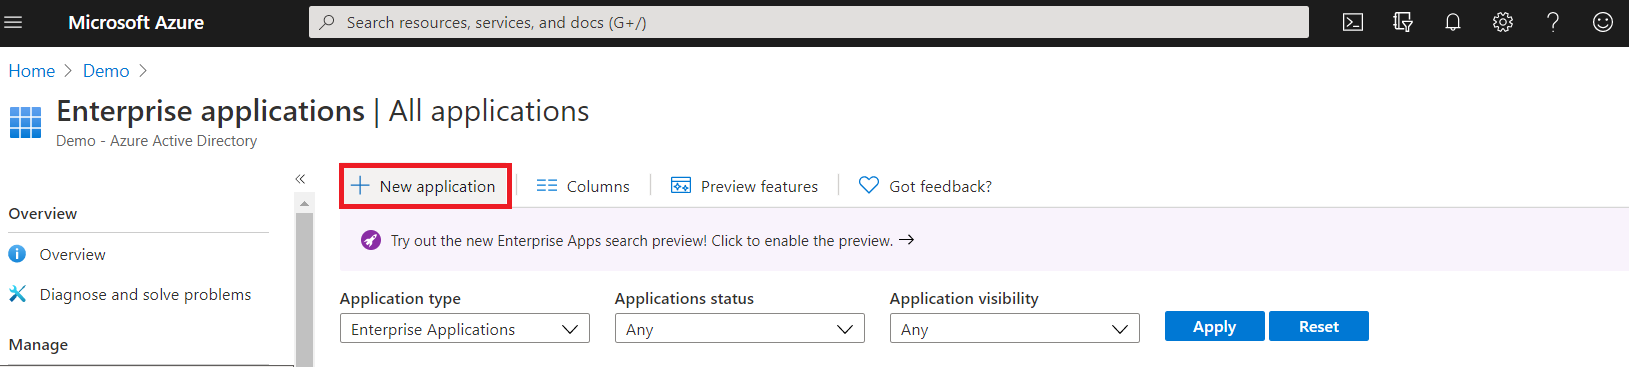
  • Azure AD ポータル

  • ソフトウェアの制限をクリック 新規申請。
  • 新しいアプリ

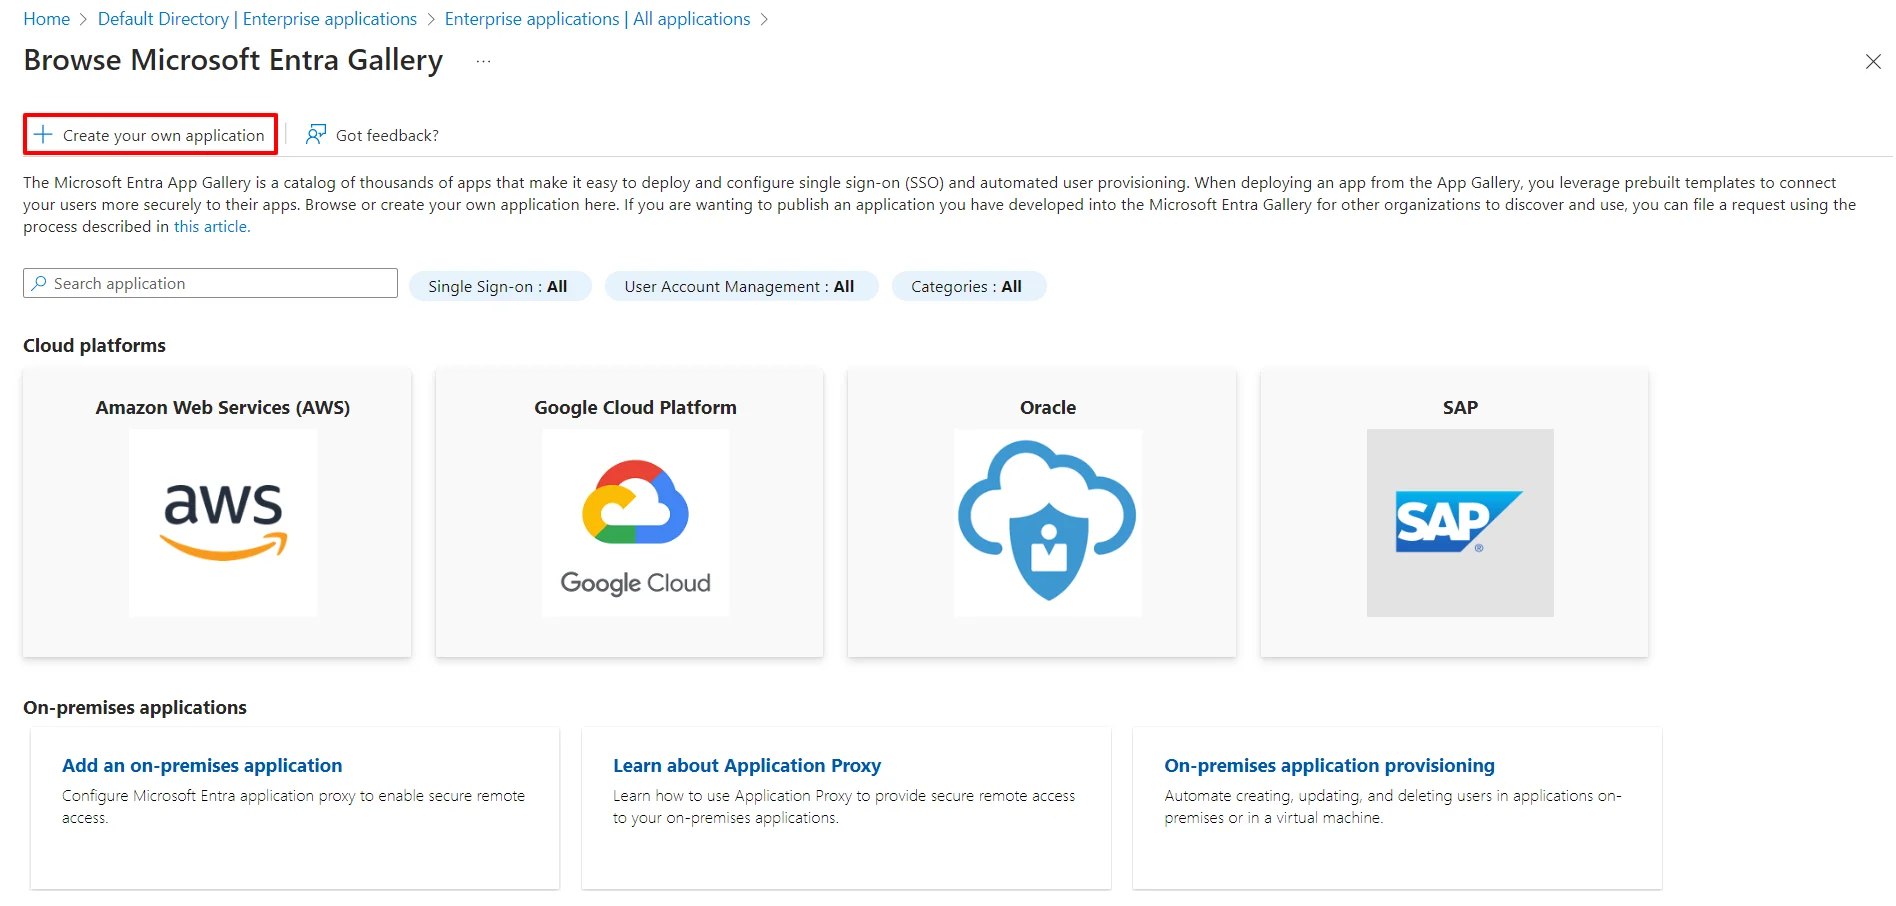
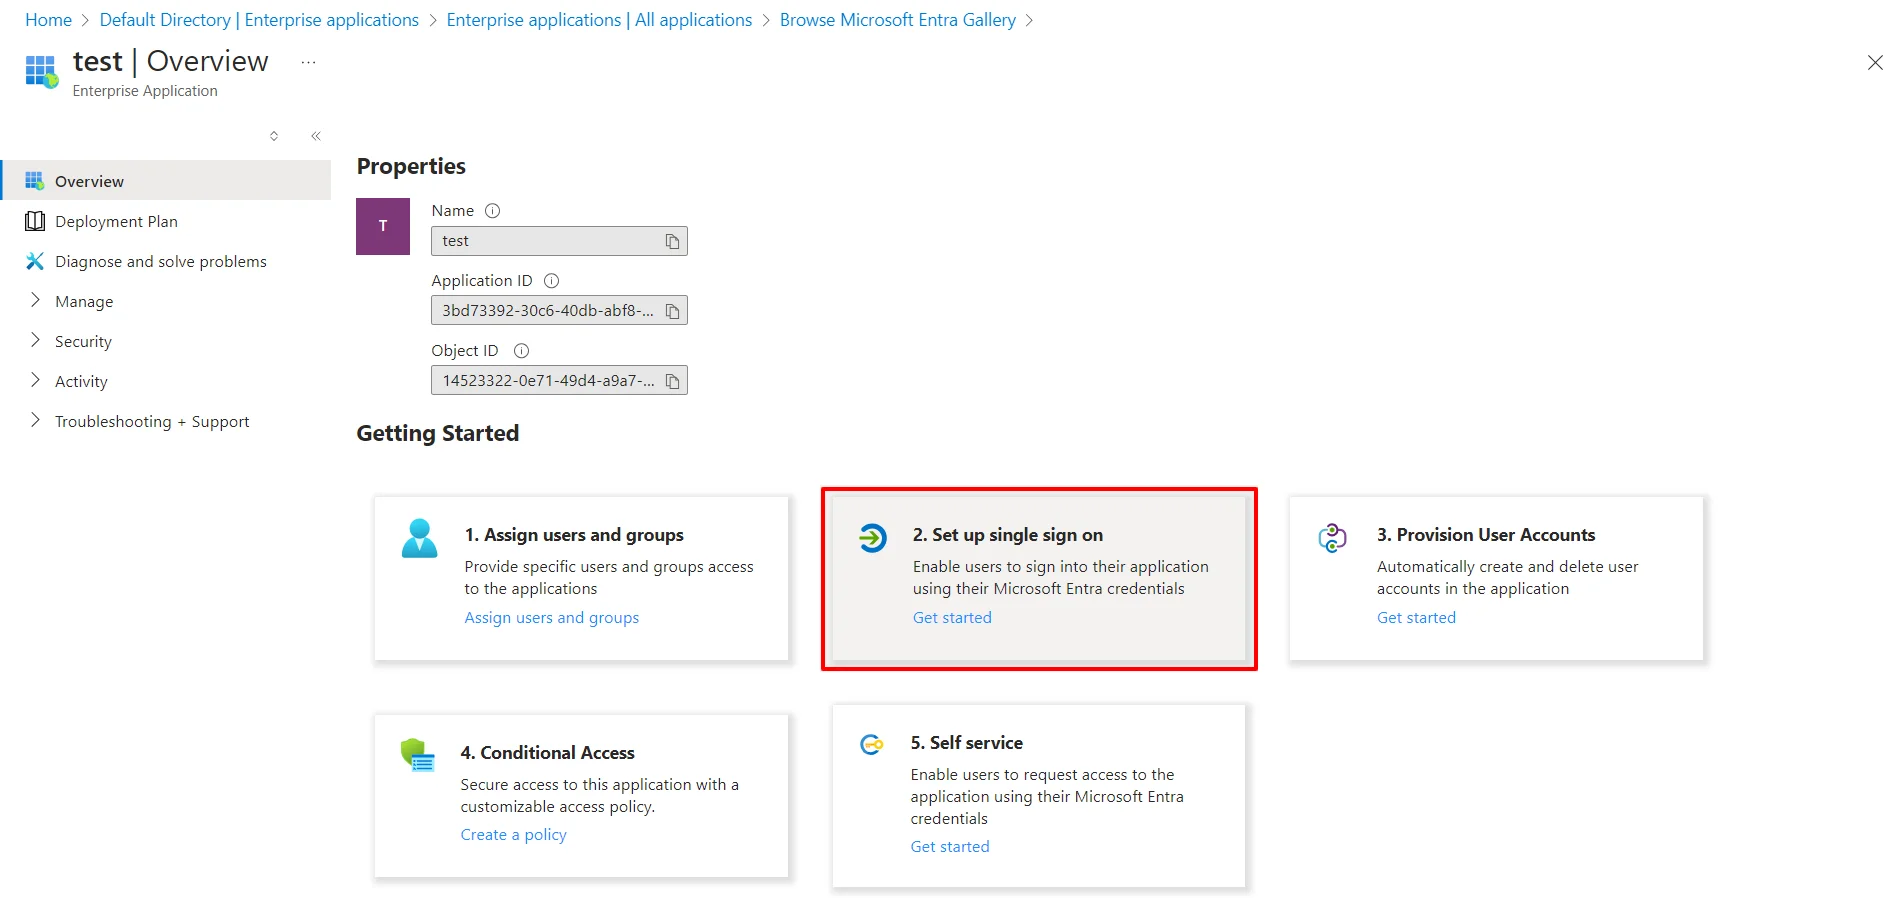
  • ソフトウェアの制限をクリック 独自のアプリケーションを作成する 下 Microsoft Entra IDギャラリーをご覧ください。
  • 新しいアプリを作成

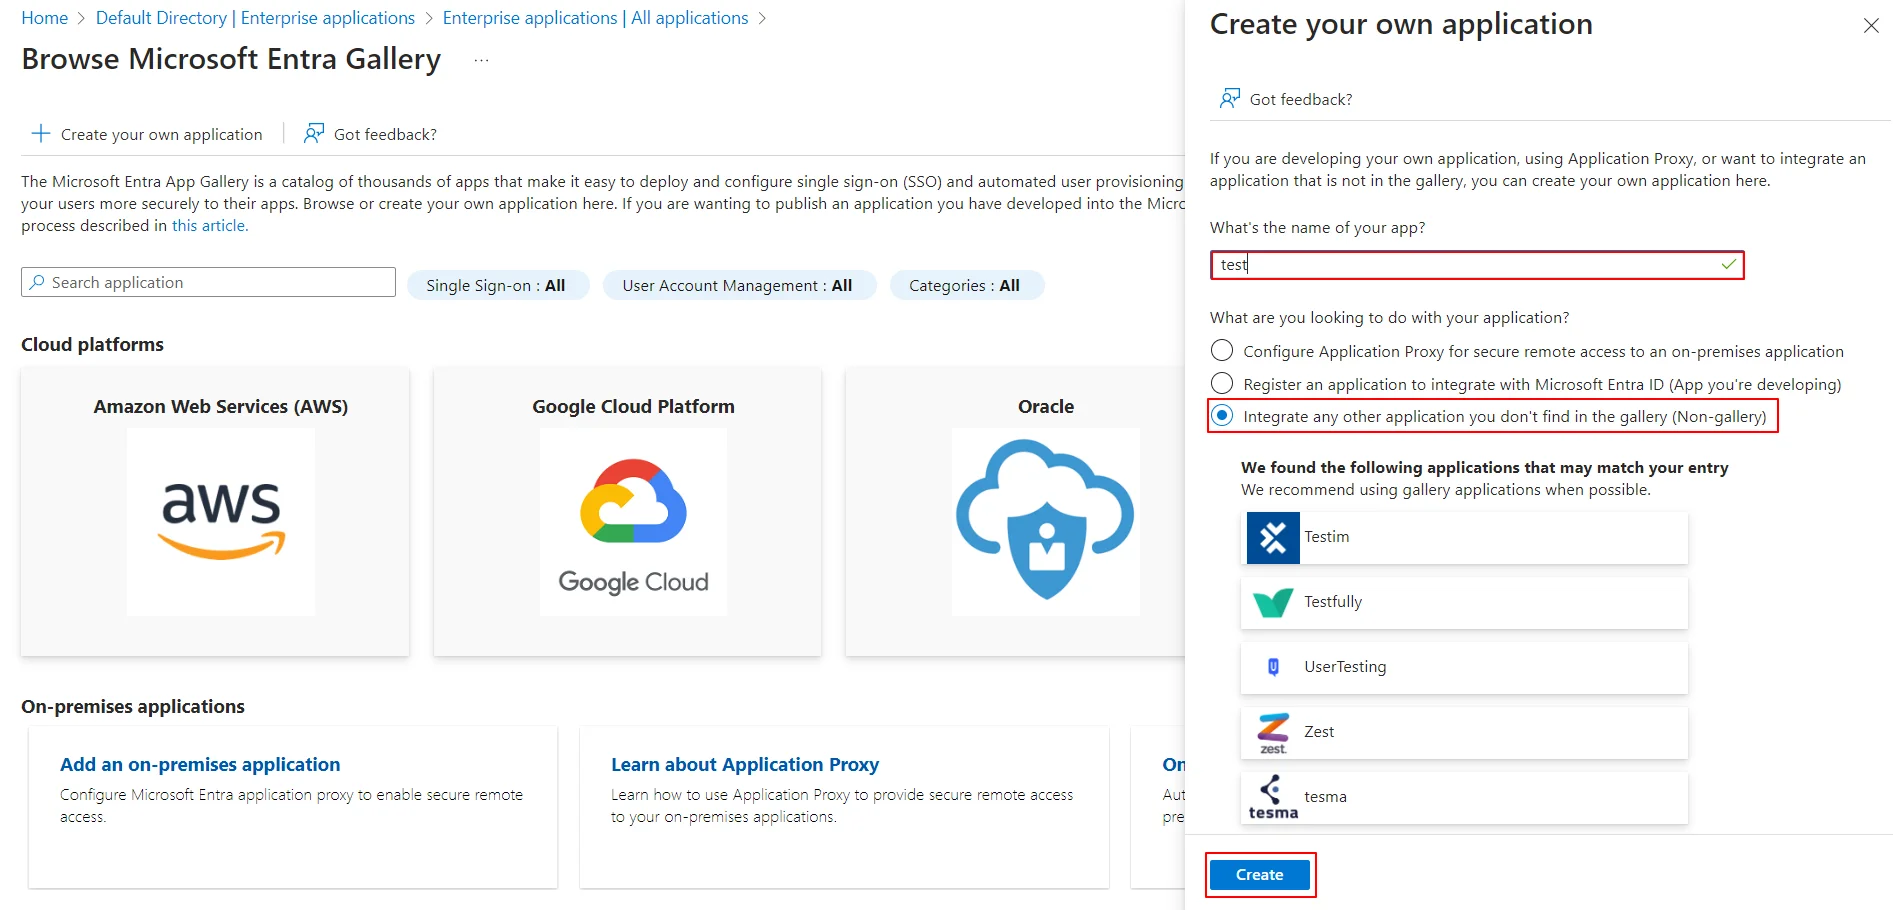
  • アプリの名前を入力し、選択します 非ギャラリーアプリケーション セクションとクリック 創造する
  • アプリ名

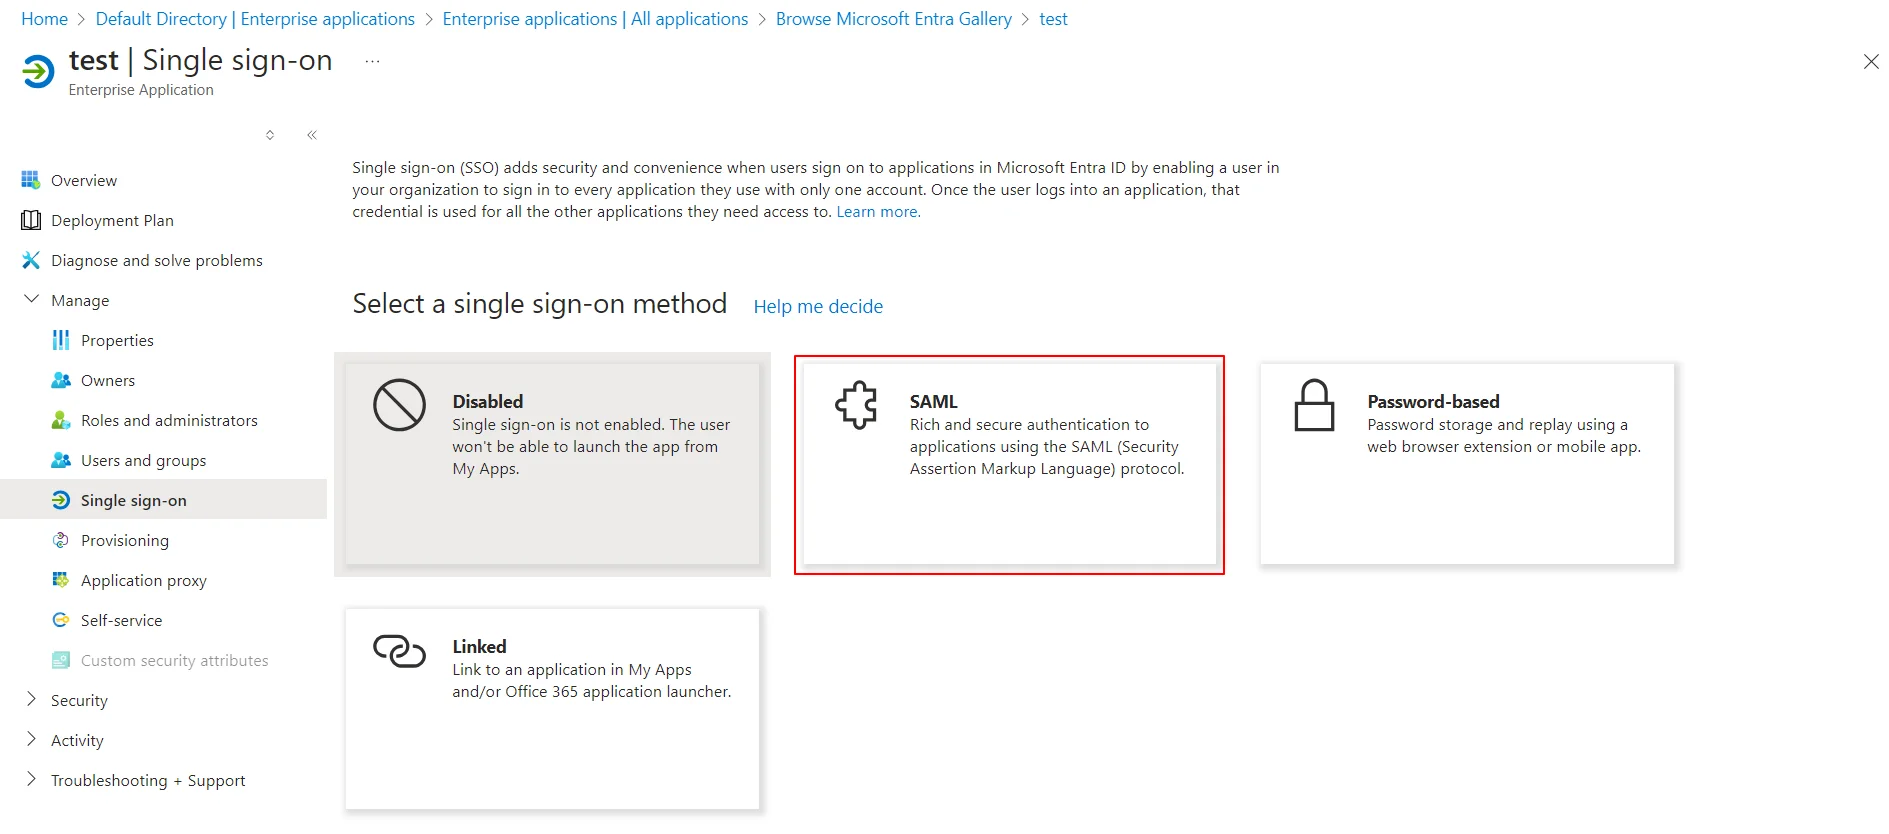
  • ソフトウェアの制限をクリック シングルサインオンを設定します。
  • SSOをクリック

  • まず SAML タブには何も表示されないことに注意してください。
  • サムルアプリ

  • 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する 基本的な SAML 構成 を取得する必要があります miniOrangeのエンティティID、ACS URL、およびシングルログアウトURL。
  • SAML設定

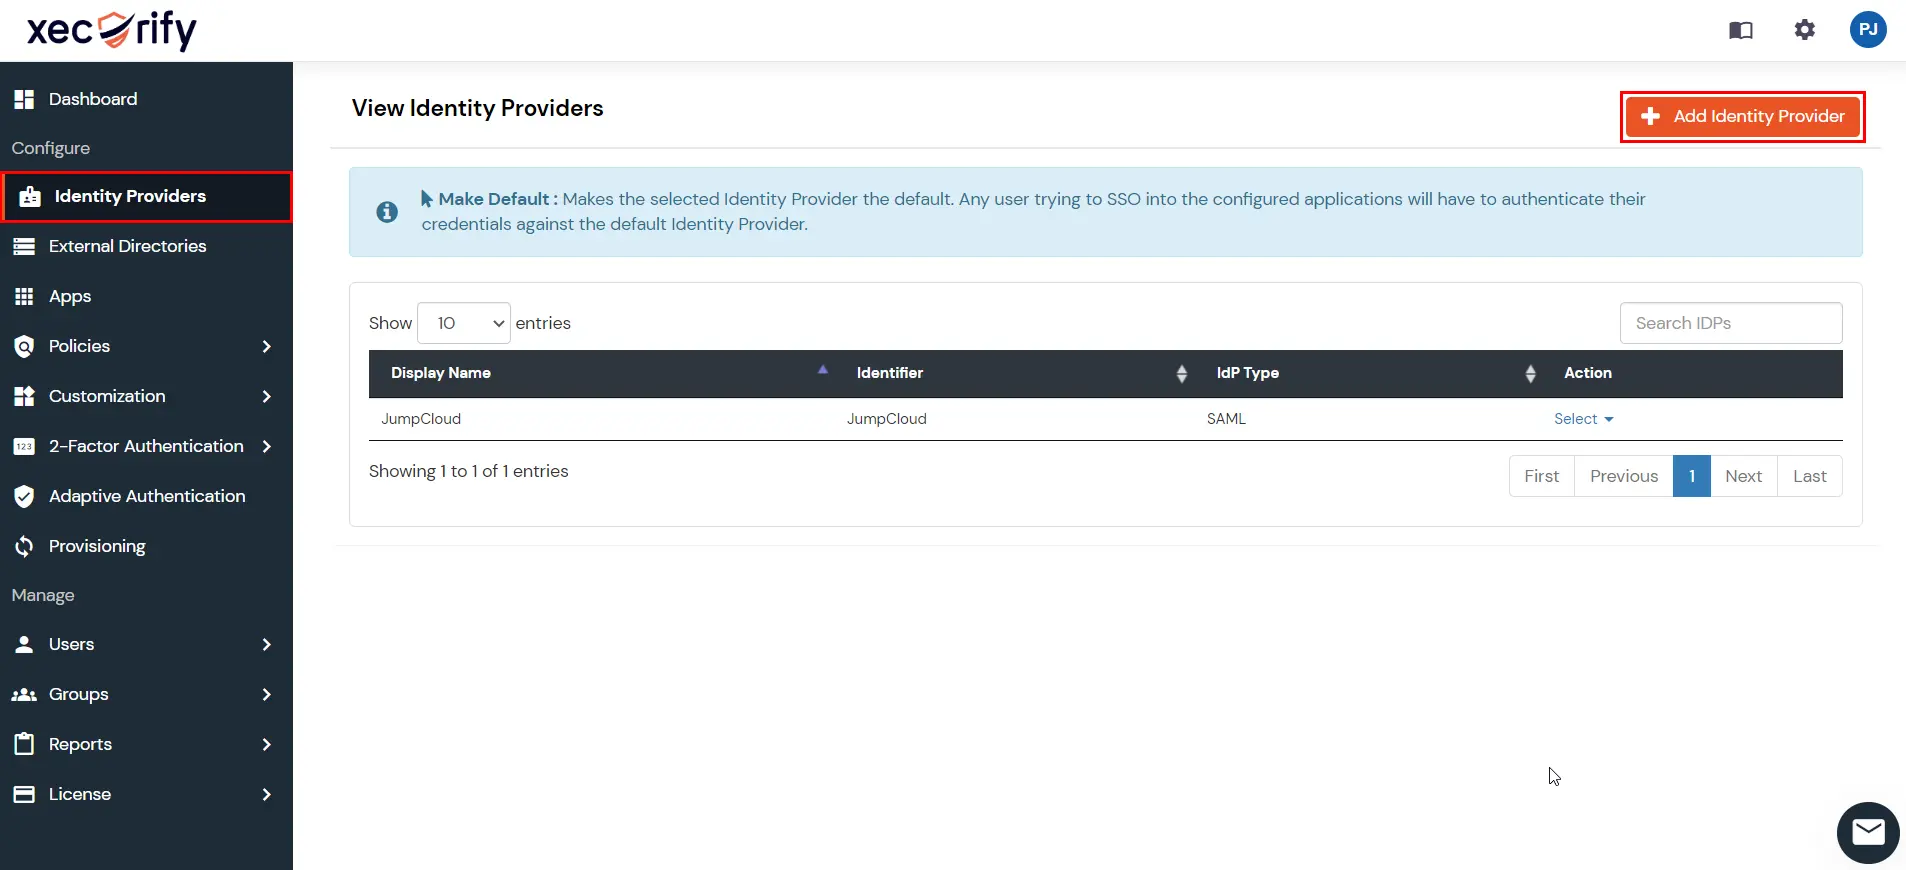
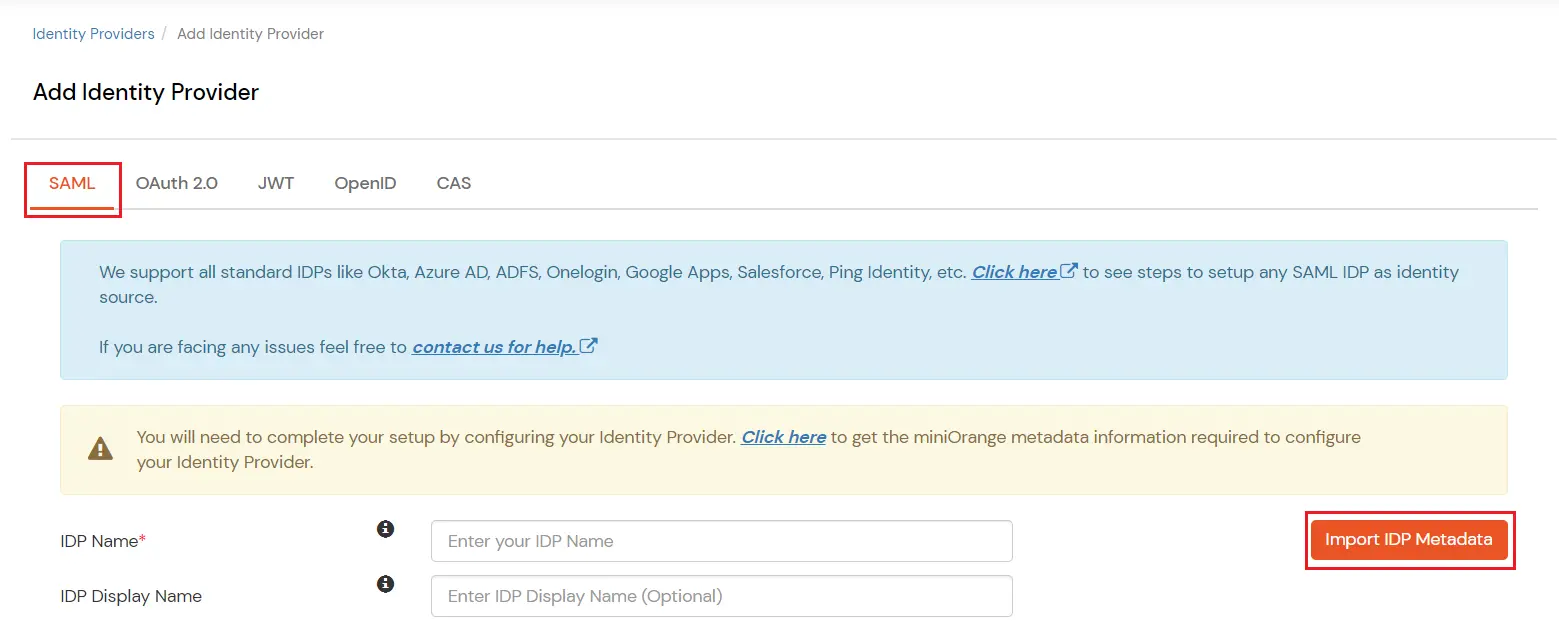
  • ログインする miniOrange 管理コンソール 、その後に行く アイデンティティプロバイダー 左側のナビゲーションメニューで IDプロバイダーの追加
  •  IDPを追加

  • In IDプロバイダーを選択選択 SAML をドロップダウンから選択します。
  • サムルを選択してください

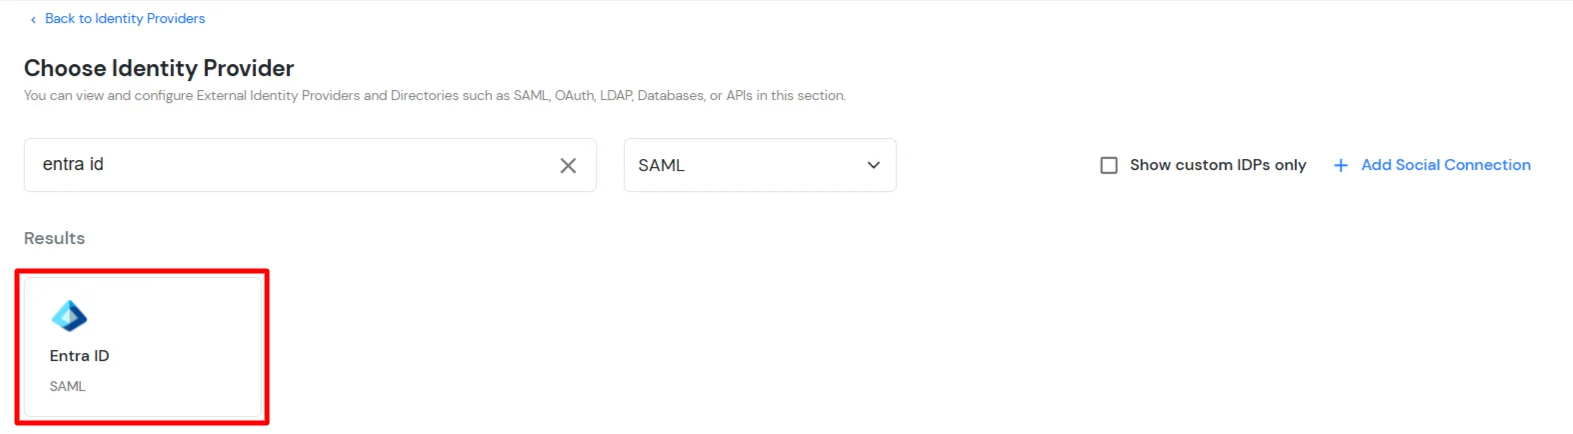
  • 次に、 エントラID そしてそれをクリックしてください。
  • 検索エントリID

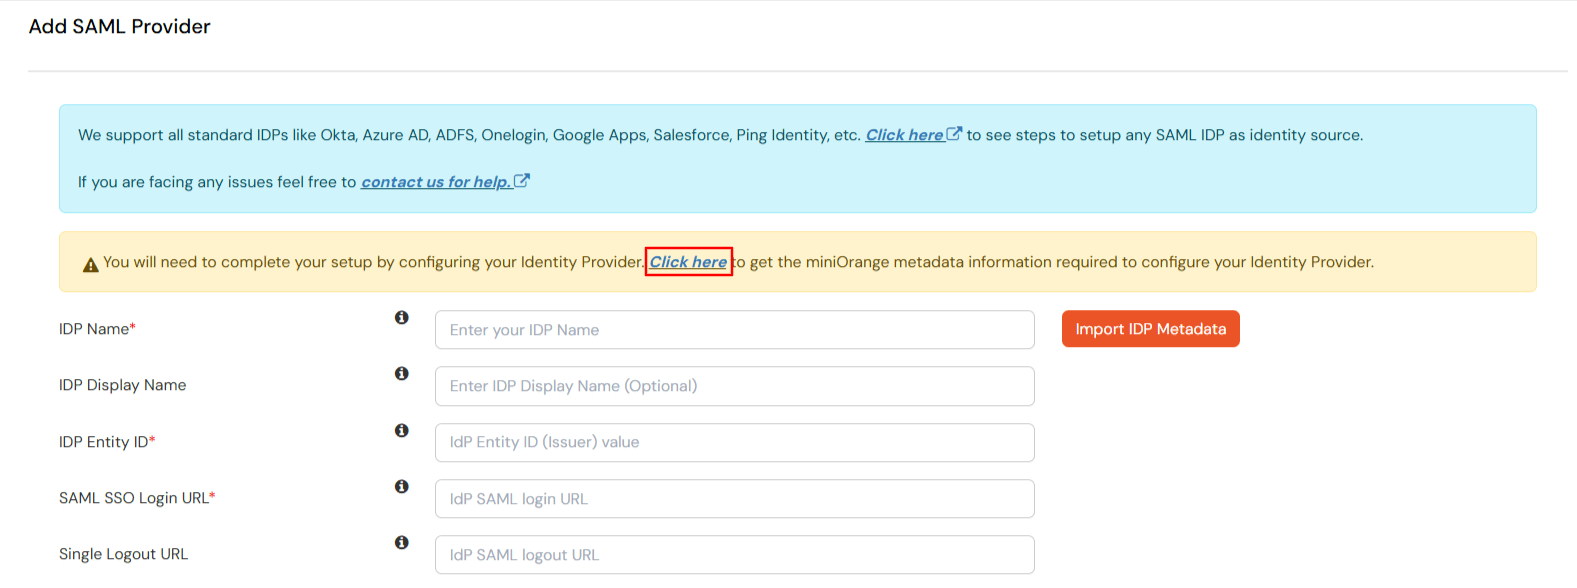
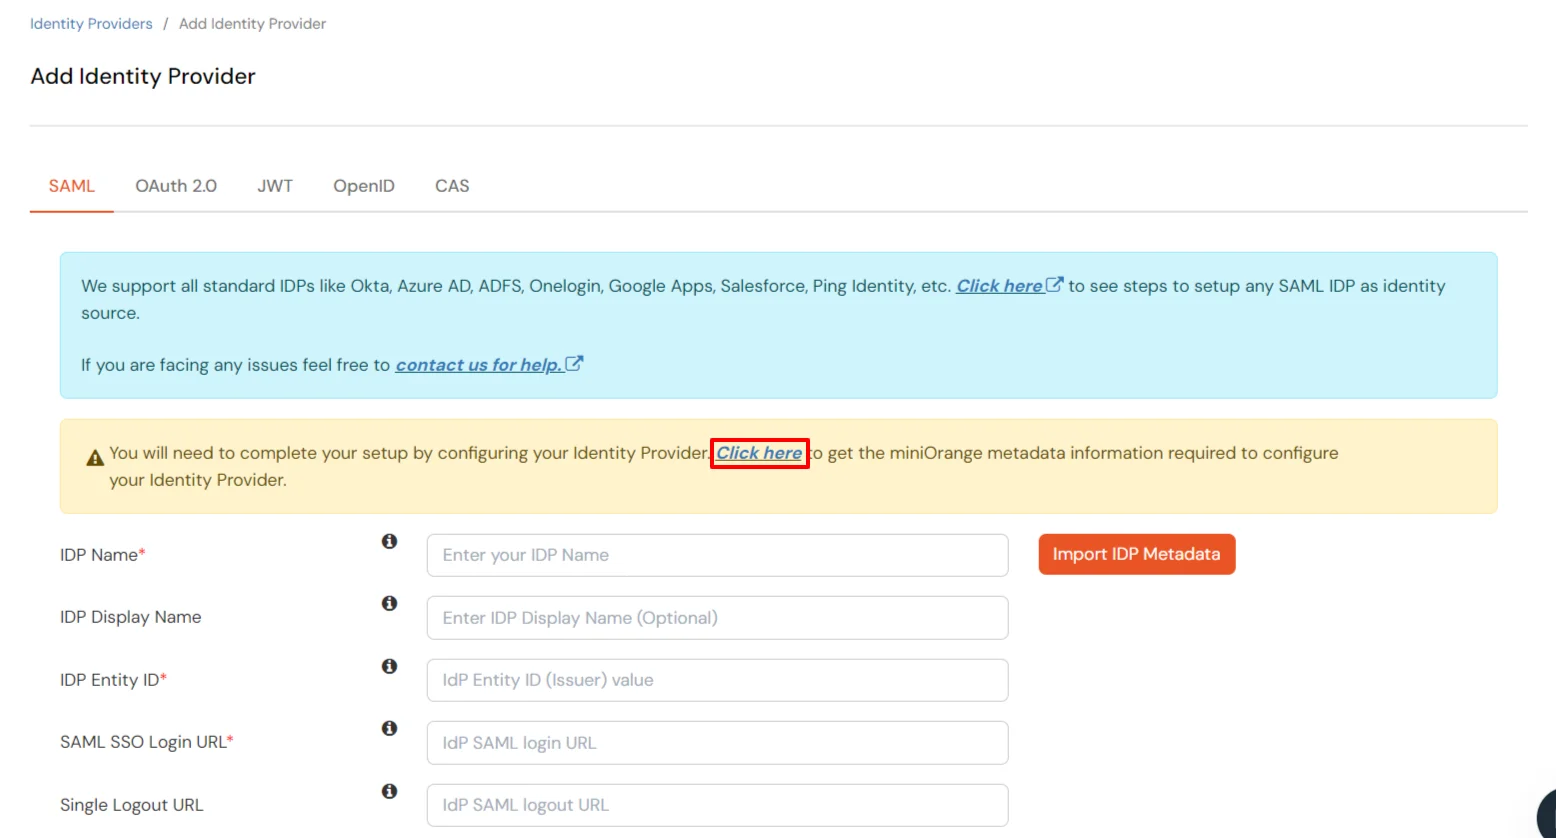
  • 今すぐ こちらをクリックしてください 下の画面に示すように、miniOrange メタデータを取得するためのリンクです。
  • メタ詳細

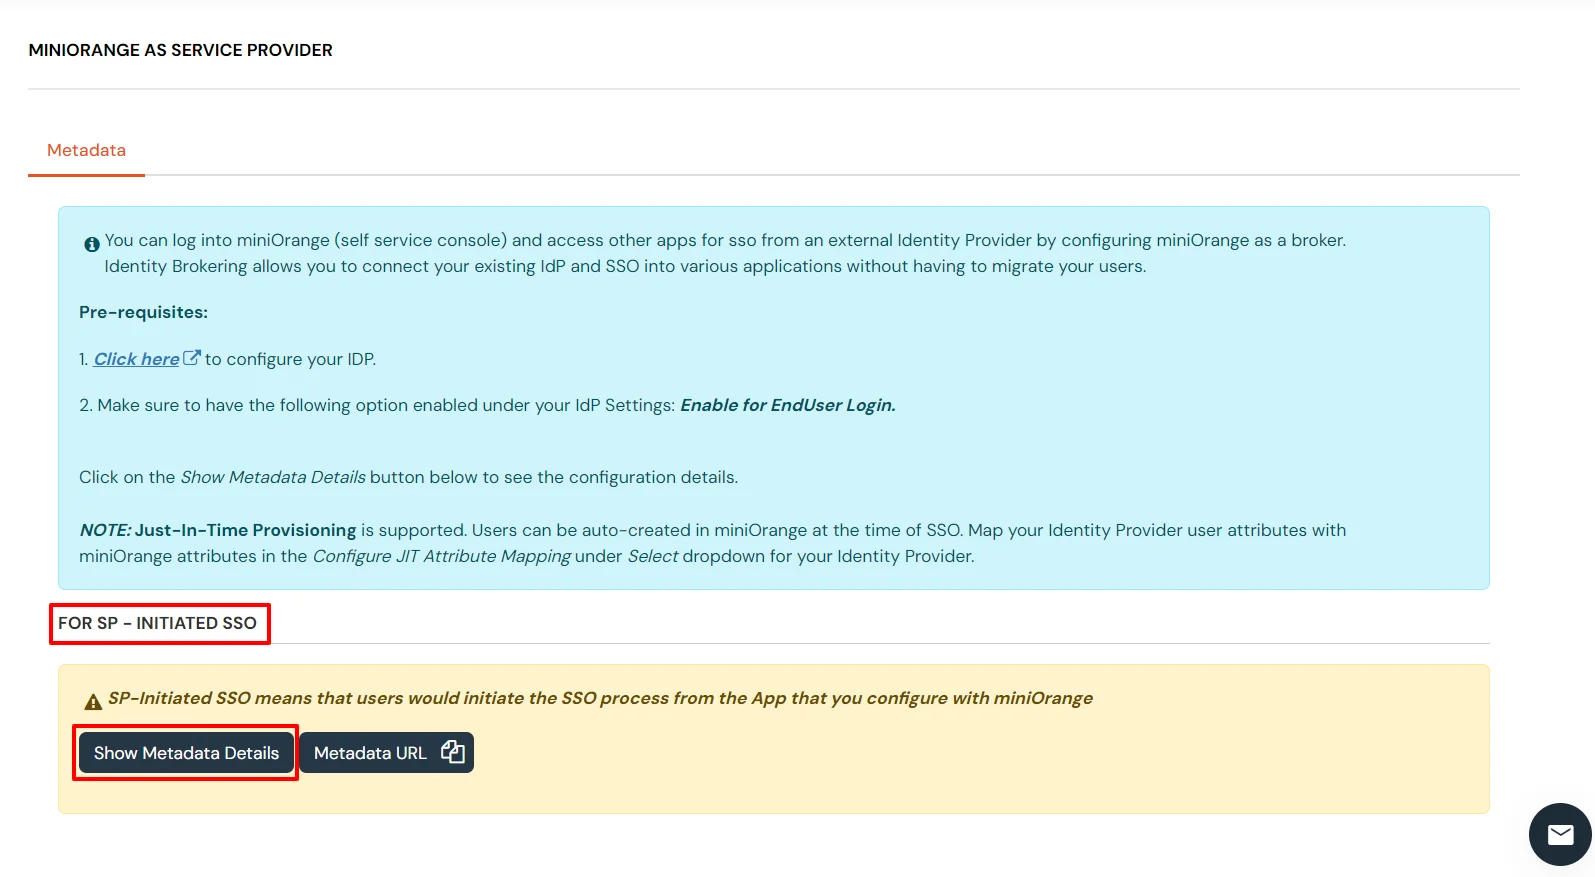
  • SP - 開始済み SSO セクションの場合選択 メタデータの詳細を表示します。
  •  SP - SSOセクションの開始

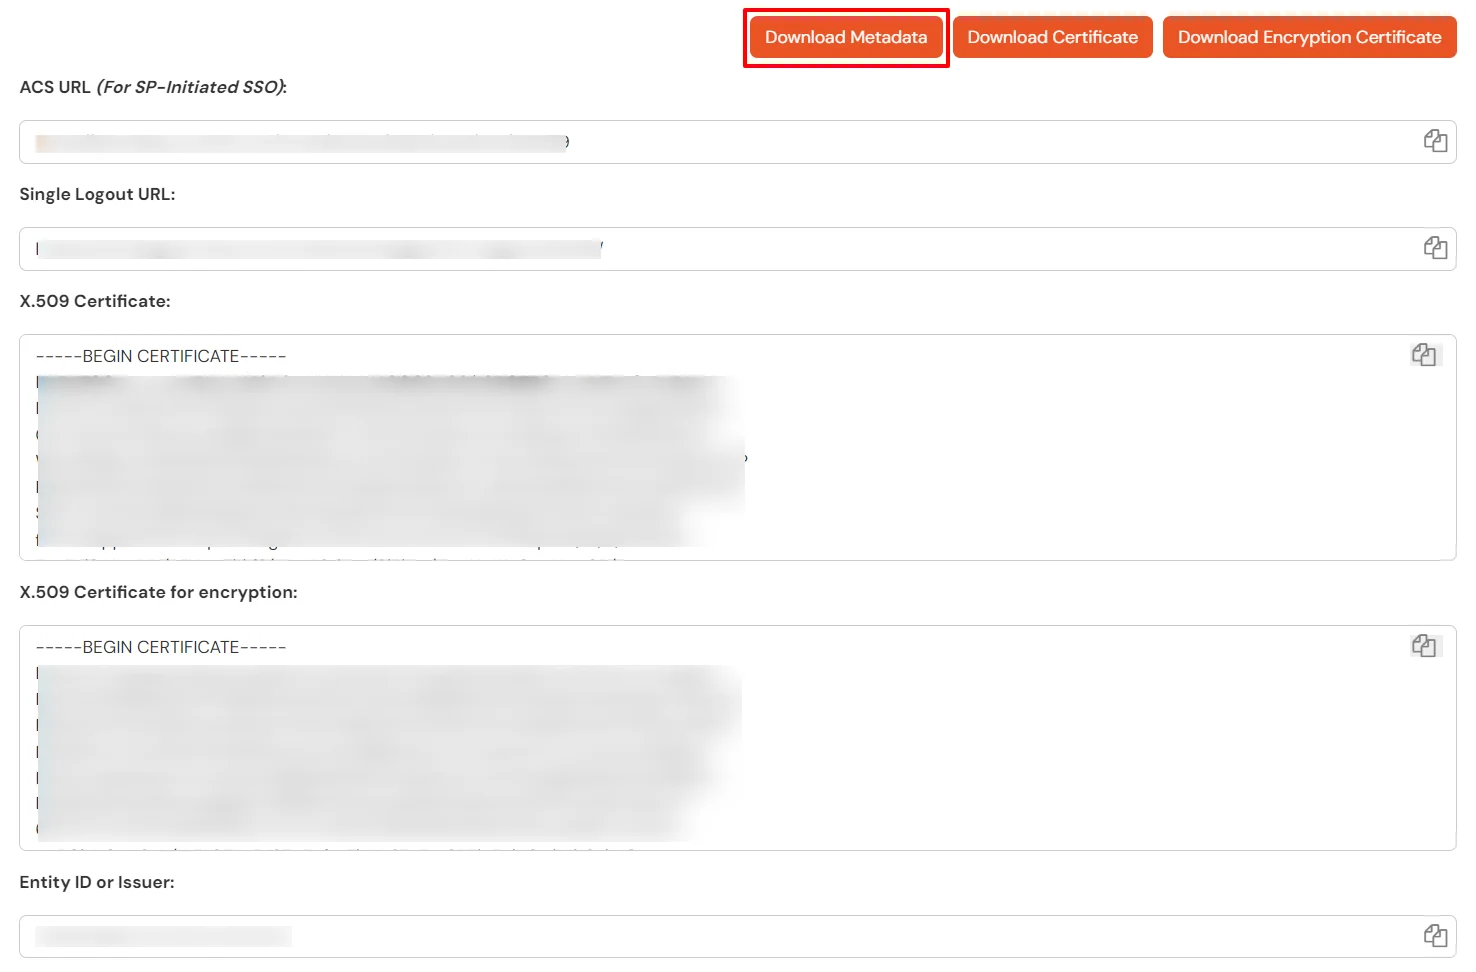
  • 次に、をクリックします。 メタデータをダウンロードします。
  • メタデータをダウンロード

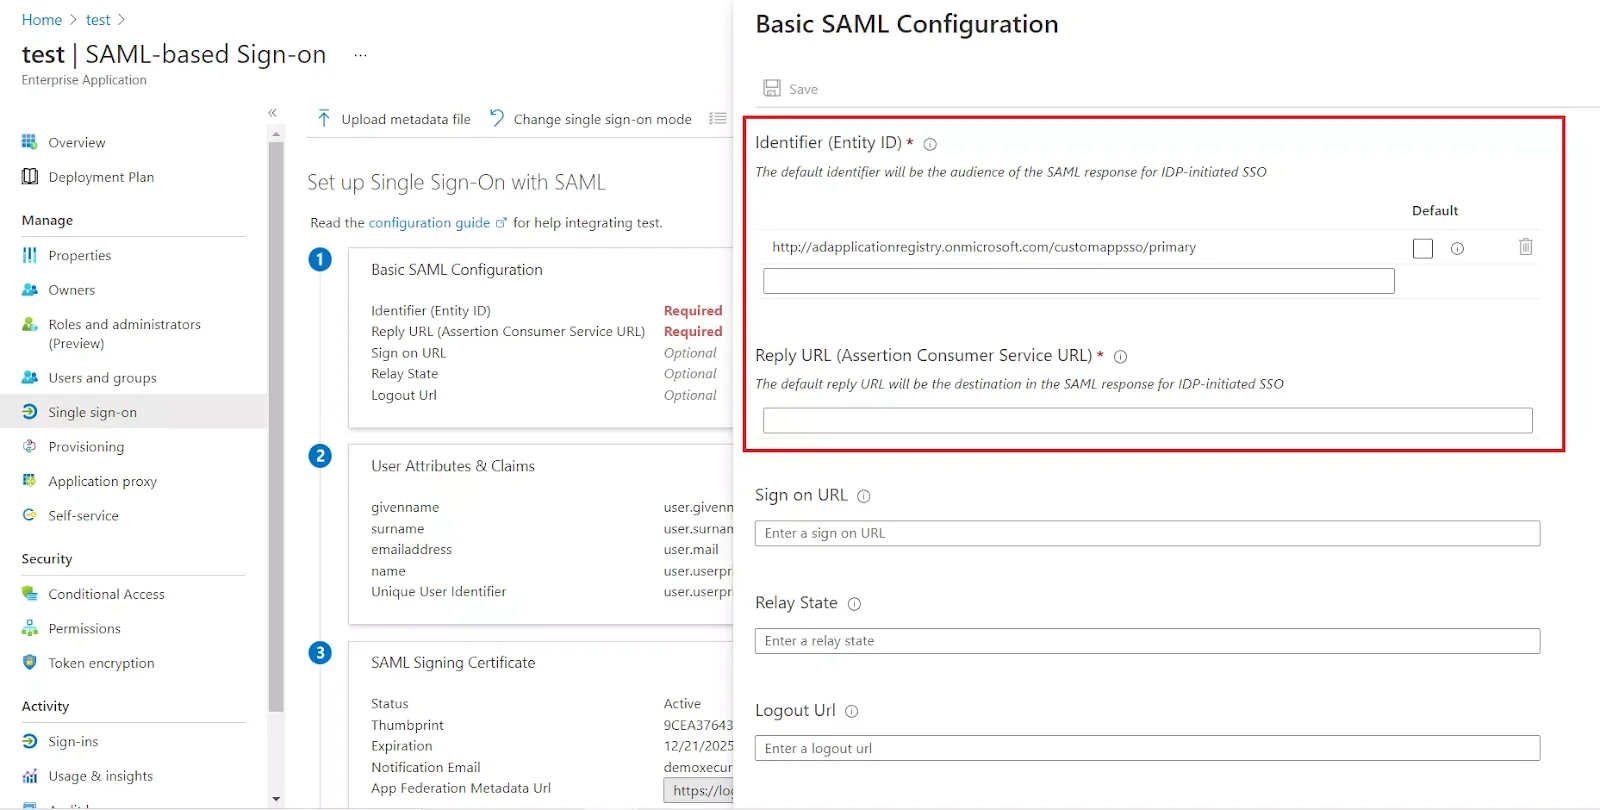
  • 以下の画面に示すように、基本的な SAML 構成に値を入力します。
    • 識別子(エンティティID): Entity ID or Issuer

      応答 URL (アサーション コンシューマー サービス URL): ACS URL

      サインオンURL(IDP開始SSO時に必須、オプション): SSO Login URL

      ログアウト URL: Single Logout URL
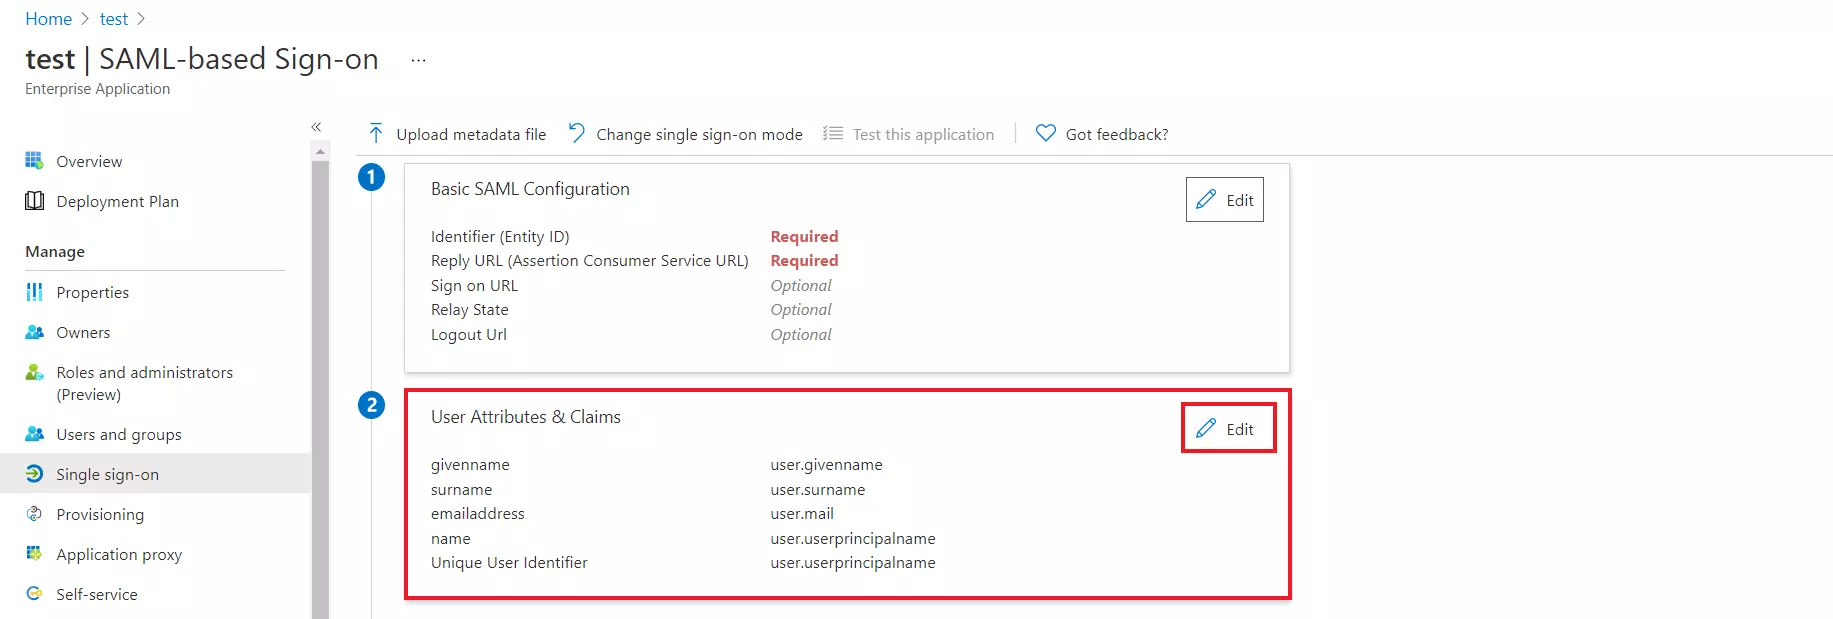
  • デフォルトでは、次のとおりです Attributes SAML 応答で送信されます。 アプリケーションへの SAML 応答で送信されたクレームは、 Attributes タブには何も表示されないことに注意してください。
  • ユーザー属性

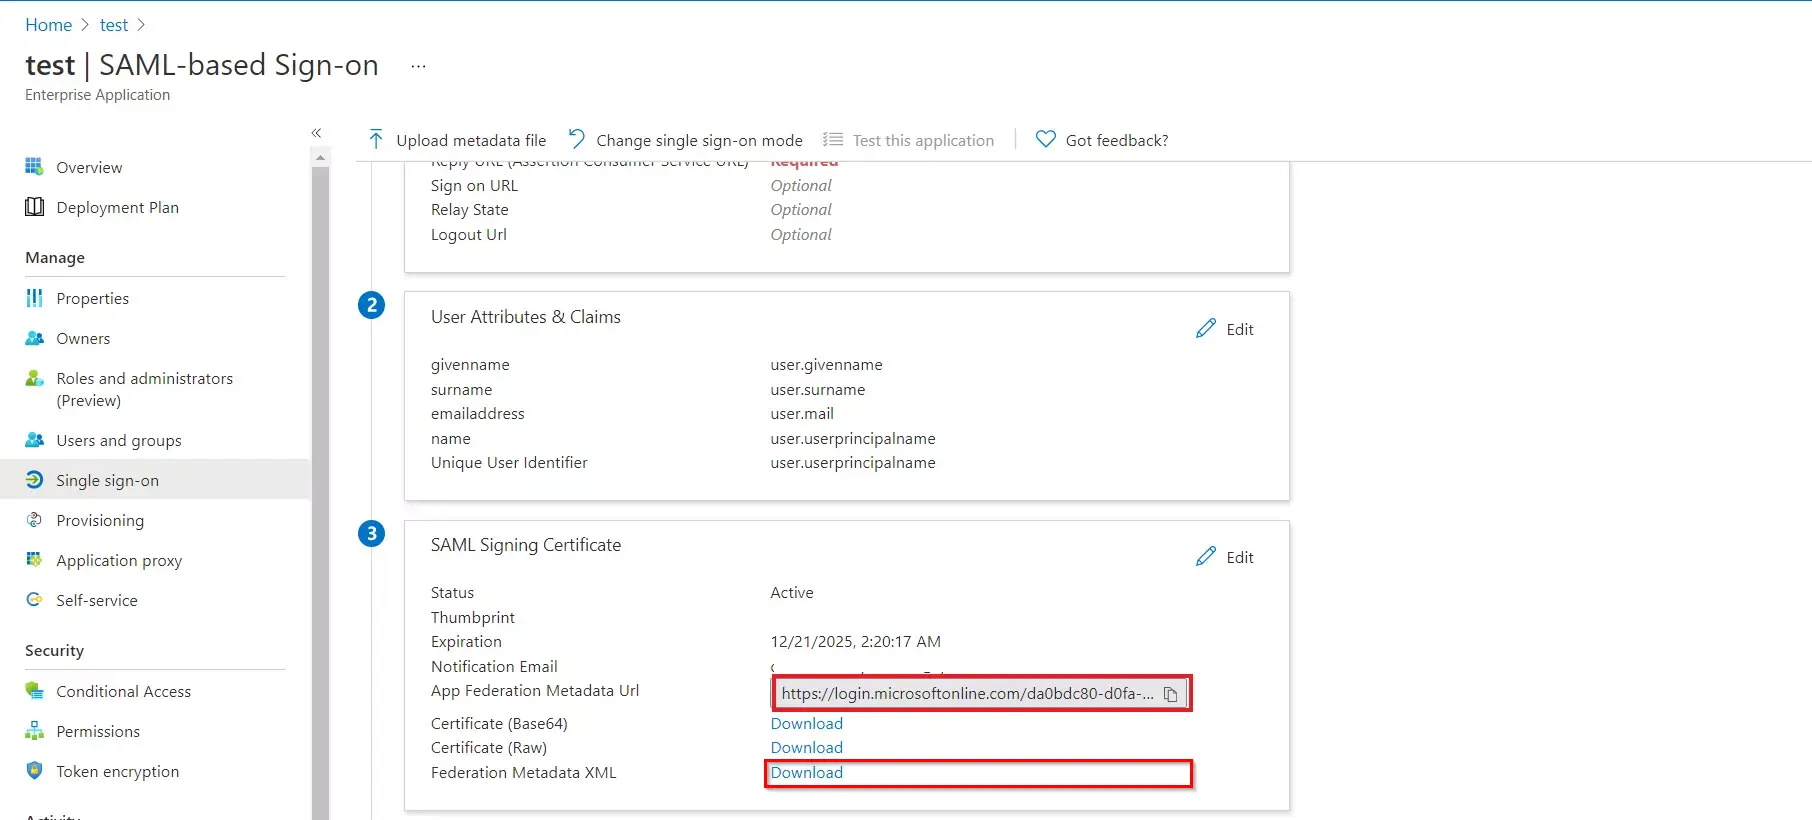
  • コピー アプリフェデレーションのメタデータ URL 得るため Endpoints miniOrangeでの設定に必要 IAM.
  • サービス提供

  • ユーザーとグループを SAML アプリケーションに割り当てます。
    • セキュリティ制御のため、Microsoft Entra ID は、ユーザーにアクセス権を付与しない限り、ユーザーがアプリケーションにサインインできるようにするトークンを発行しません。
    • ユーザーは、直接アクセス権を付与される場合もあれば、グループメンバーシップを通じてアクセス権を付与される場合もある。
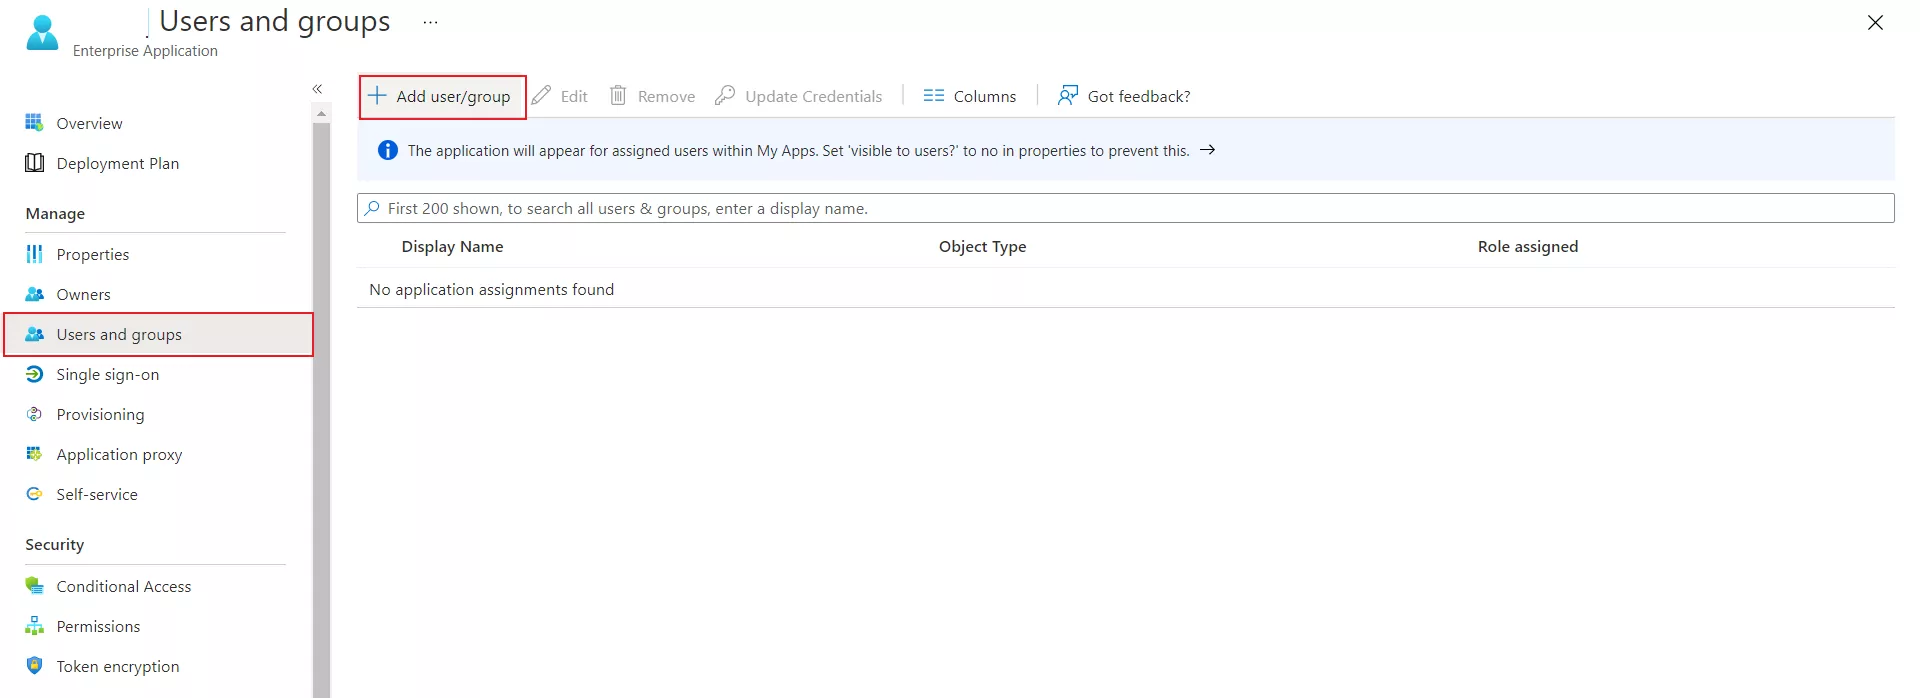
    • MFAデバイスに移動する ユーザーとグループ タブをクリックして ユーザー/グループを追加します。
    • ユーザー/グループを追加

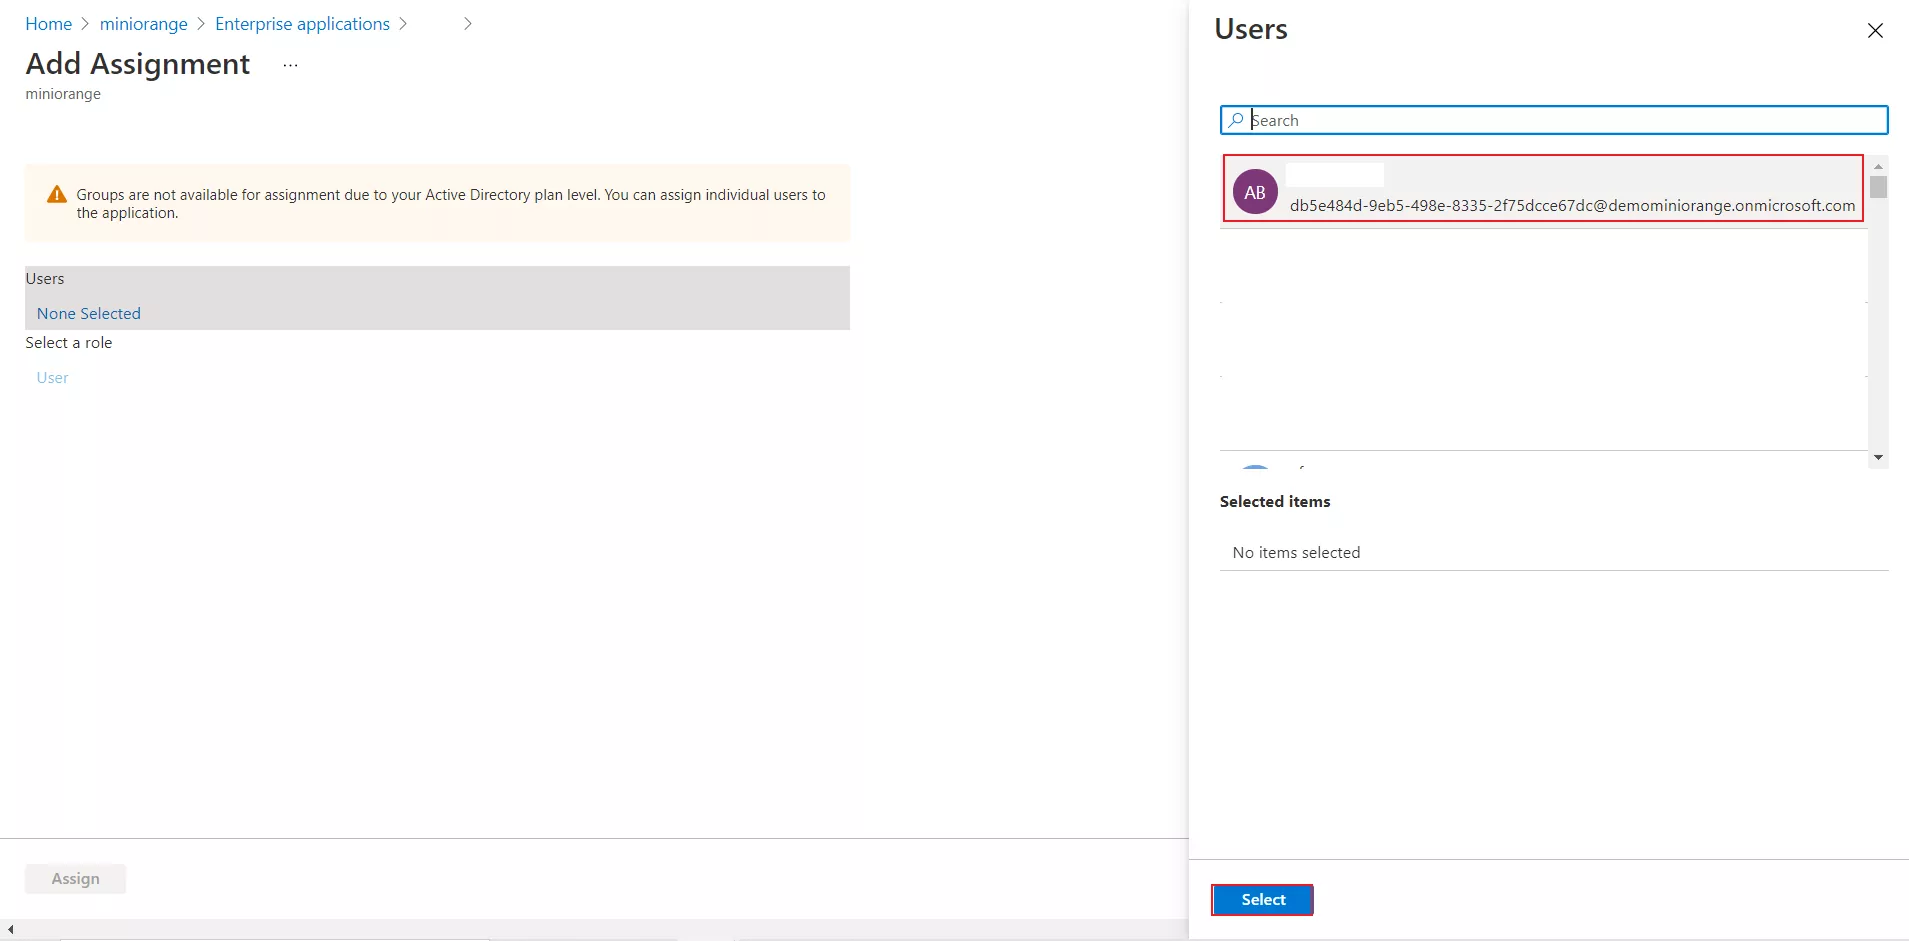
  • ソフトウェアの制限をクリック ユーザー 必要なユーザーを割り当てて、 をクリックします。 select.
  • ユーザーを選択

  • 「選択」からアプリケーションに役割を割り当てることもできます。 職種 該当セクション。最後に、[割り当て]ボタンをクリックして、そのユーザーまたはグループをSAMLアプリケーションに割り当てます。これで、Microsoft Entra IDの設定は完了です。

2. miniOrangeでMicrosoft Entra IDをSAML IDプロバイダーとして構成します。 IAM.

  • に戻る miniOrange 管理コンソール.
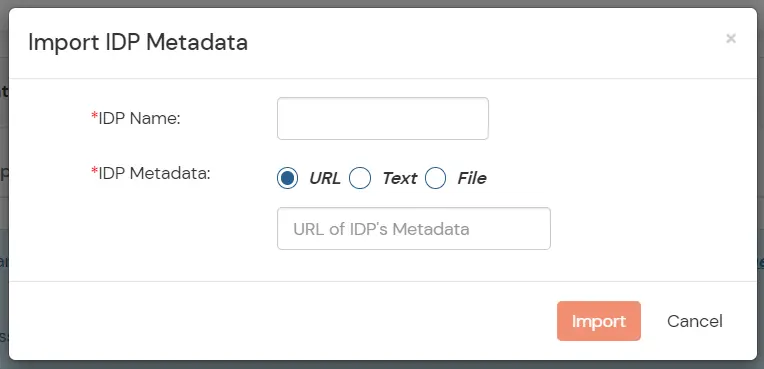
  • ソフトウェアの制限をクリック IDPメタデータのインポート.
  • インポートIDPメタデータ

  • 適切なIDP名を選択してください。前の手順で保存したURLを入力してください。 エントラID.
  • ソフトウェアの制限をクリック インポート.
  • メタデータのインポート

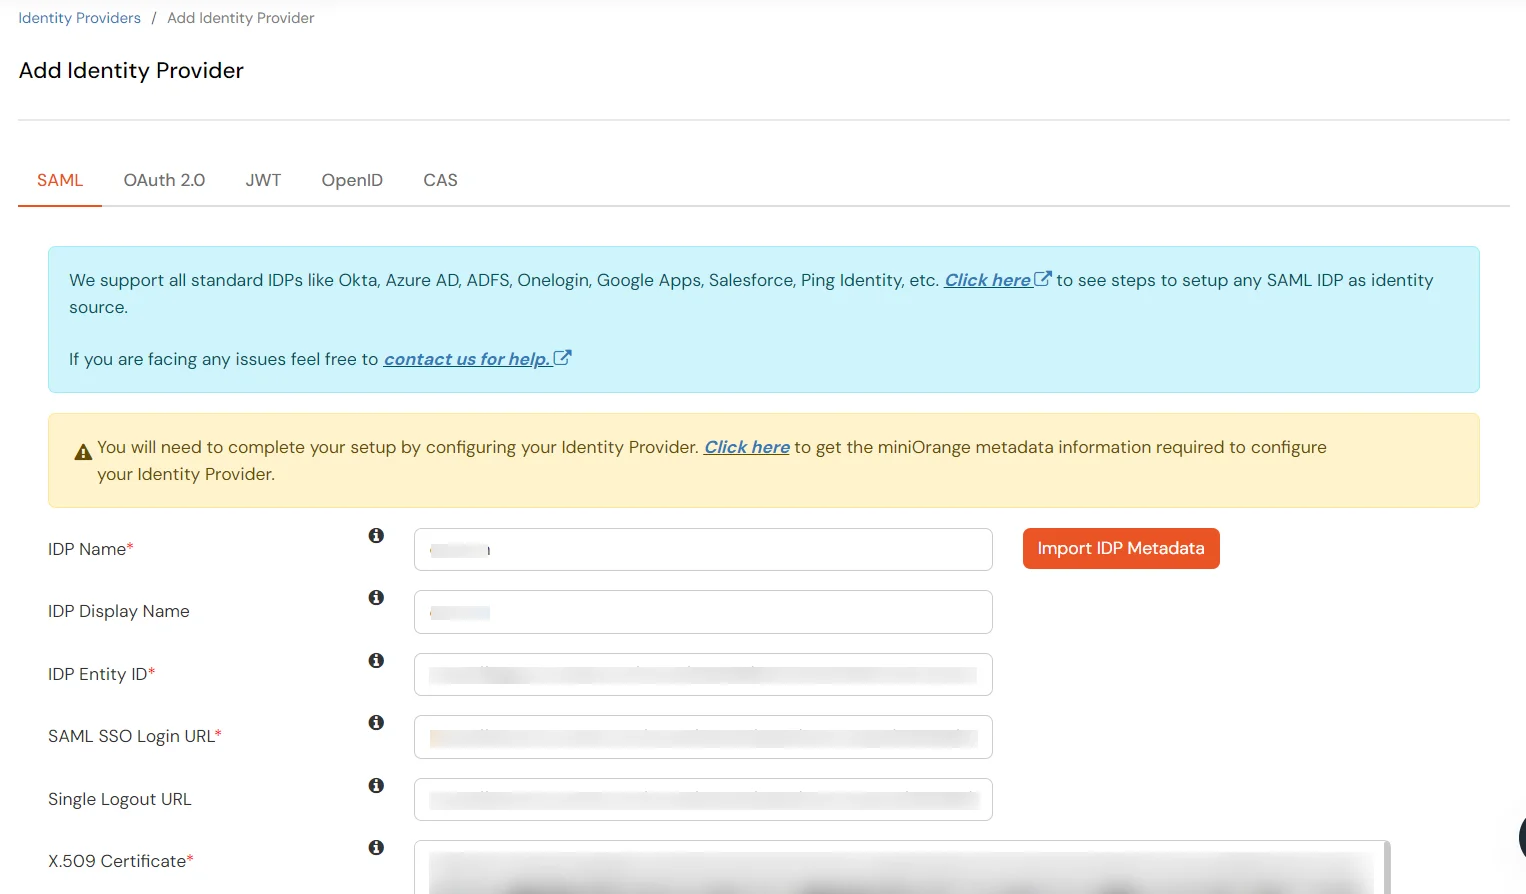
  • 以下の画面に示すように、 IDP エンティティ ID, SAML SSO ログイン URL と x.509 証明書 インポートしたばかりのメタデータ ファイルから入力されます。
  • メタデータの取得

  • 詳しくはこちら Save.

3. miniOrangeアクセスゲートウェイの設定


注: Oracle Siebel のシングルサインオンを有効にするには、miniOrange Access Gateway で Siebel Server の詳細を設定する必要があります。miniOrange Access Gateway の完全な設定については、こちらをクリックしてください。


4. Oracle Siebel Management Console (SMC) で Web シングルサインオンを有効にする

以下の手順に従ってセットアップを完了してください。

あなたが始める前に

  • Siebel アプリケーションが、 LDAP or ADSI セキュリティアダプタ。
  • LDAP/ADSI認証が正しく機能していることを確認するには、 LDAPSecAdpt or ADSISecAdpt SSOを有効にする前にプロファイルを作成してください。

セキュリティプロファイルの設定

  • 管理者権限を使用してOracle Siebel管理コンソール(SMC)にログインしてください。 http://{your-siebel-fqdn}:{port}/siebel/smc/index.html
  • MFAデバイスに移動する プロファイル > セキュリティ > LDAPデータソース 次のパラメータを更新します。
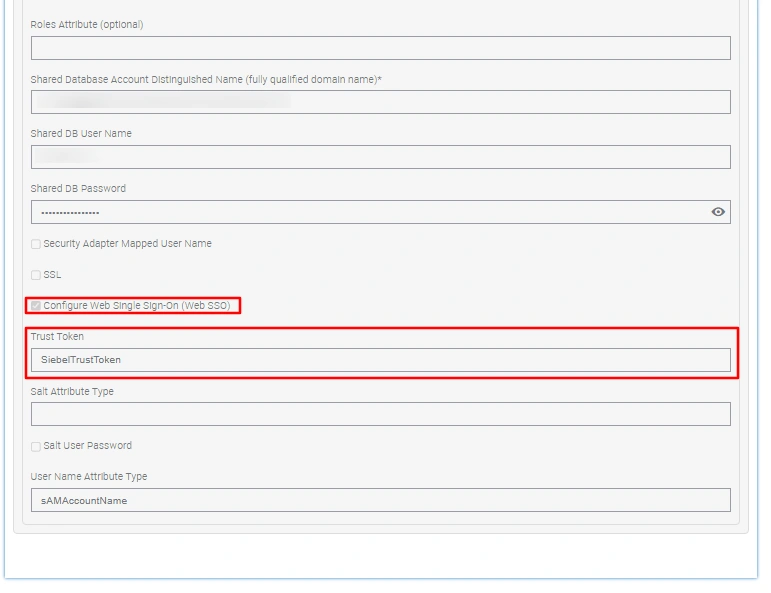
    • 作成セッションプロセスで Webシングルサインオンの設定 〜へ True
    • 作成セッションプロセスで トラストトークン 選択した秘密の値 (例: SiebelTrustToken)

    Siebel SSOの設定

    旧バージョンのSiebelに関する注意事項:
    これらのパラメータは、以下の方法で設定することもできます。 サイトマップ > 管理 - サーバー設定 > プロファイル設定.
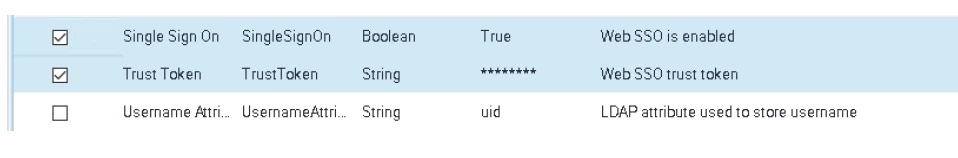
Siebelバージョン

アプリケーションインターフェース(AI)プロファイルの設定

  • MFAデバイスに移動する Siebel デプロイメント > プロファイル > アプリケーションインターフェイス (AI) プロファイル該当するプロファイルを選択し、クリックします。 編集.
  • 用途アプリケーションを探します(例: fins (enu))、[拡張認証]を展開し、以下を設定します。
    • 有効にします Webシングルサインオンの設定 チェックボックスをオンにします。
    • 入力する トラストトークン これは、上記のセキュリティプロファイルで設定された値と完全に一致する必要があります。
    • をセットする ユーザー仕様 〜へ SSO_SIEBEL_USER これは、miniOrange Access Gatewayによって挿入されるHTTPヘッダー属性と一致する必要があります。
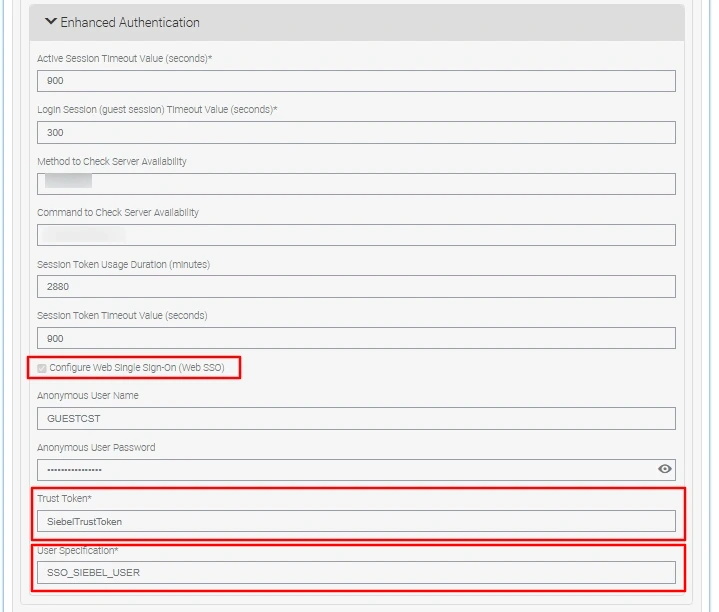
  • 強化された認証

    旧バージョンのSiebelに関する注意事項:
    編集 eapps.cfg ファイルを直接開き、以下の値を設定します。

    SingleSignOn = TRUE,
    TrustToken = SiebelTrustToken,
    UserSpec = SSO_SIEBEL_USER,
    UserSpecSource = Header.


重要: Siebelセキュリティプロファイルで設定したトラストトークンは、miniOrangeアクセスゲートウェイで設定した値と完全に一致する必要があります。一致しない場合、認証はエラーメッセージを表示せずに失敗します。


変更を適用する

すべての設定変更を有効にするには、以下のサービスを順番に再起動してください。

  • Siebelサーバー
  • アプリケーションインターフェース(AI)アプリケーションコンテナ
  • Siebel Enterprise Server (SES) アプリケーションコンテナ
  • ゲートウェイサーバー

5. Oracle Siebelのシングルサインオン(SSO)をテストする

  • 新しい プライベート/シークレットブラウザウィンドウ Siebel プロキシ URL に移動します (例: https://mag.miniorange.com/siebel/app/ecom/enuminiOrange Access Gateway はリクエストを傍受し、自動的にリダイレクトします。 Microsoft エントラ ID 認証用。

  • あなたの〜を入力してください Microsoft Entra ID の企業認証情報 そして、 MFAチャレンジ miniOrangeから求められた場合、(OTP、プッシュ通知、SMS、またはメールOTP)を入力してください。 IAM(MFAは設定されている場合にのみ起動します。)
  • 認証とMFA検証が成功すると、自動的にログインされ、 Oracle Siebel ホームページ .

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品