こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrange の Ecwid SSO は、Ecwid 向けのクラウドベースのシングルサインオン ソリューションで、組織やユーザーがサービスやサイト全体で使用しているのと同じログイン認証情報を使用して Ecwid アカウントにアクセスできるようにします。miniOrange は Ecwid に加えて、Ecwid で構成された他の統合アプリへの安全な SSO アクセスも提供します。miniOrange Ecwid SSO は、Active Directory、LDAP、クラウド上の任意のディレクトリなど、任意のディレクトリと簡単に構成できます。Ecwid SSO ソリューションは、ADFS、Azure AD、Okta、Onelogin、AWS Cognito、G Suite/Google Apps など、任意の IDP (ID プロバイダー) との統合を支援します。
Ecwid ユーザーは、既存のアカウントを通じてポータルに継続的かつシームレスにアクセスしたいと考えています。ユーザーは、Ecwid にログインするために別の認証情報セットを持つ必要はありません。Ecwid は、ユーザーがプラットフォームにシームレスにログインできるようにする方法を提供しています。ただし、これを可能にするインターフェイスを作成する必要があります。
miniOrangeは、ログイン済みのユーザーの既存セッションを利用して有効なJSON Webトークン(JWT)を作成し、Ecwidにユーザーをログインさせる統合SSOソリューションを提供します。これにより、Ecwidユーザーはユーザーごとに個別の認証情報を管理する必要がなくなります。
その結果、miniOrange シングル サインオン (SSO) ソリューションが実装されました。Ecwid ユーザーは、既存の資格情報を使用して Ecwid プラットフォームにログインできるようになりました。
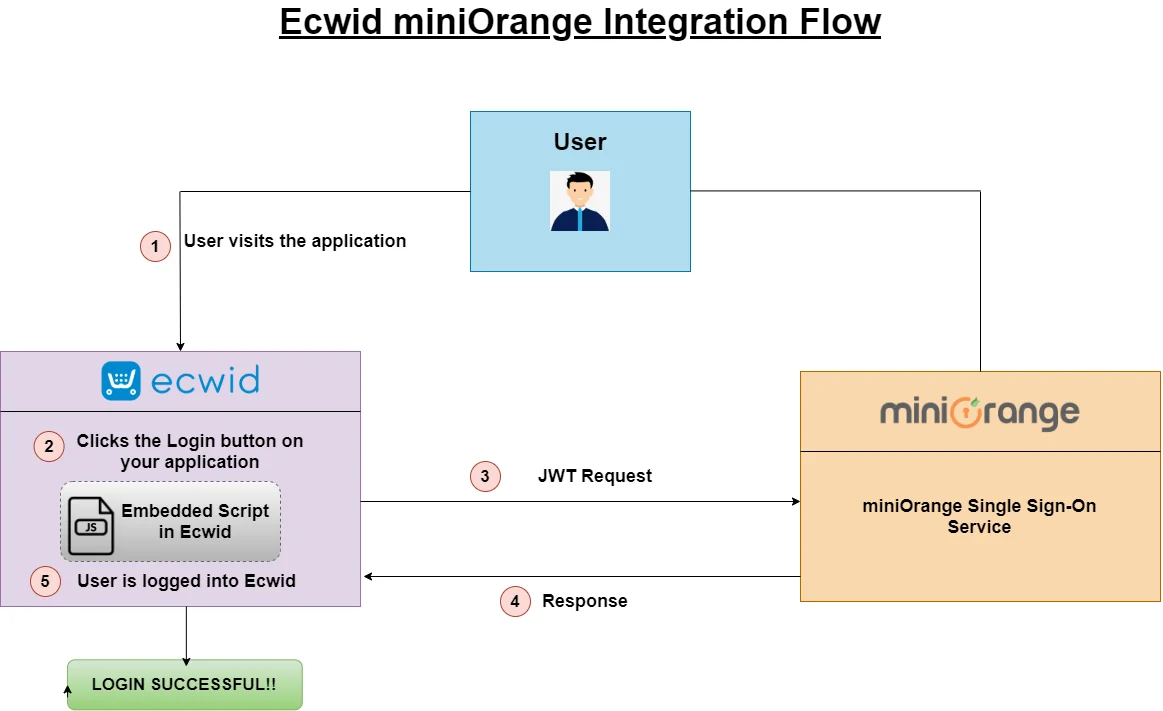
ダッシュボードの左側メニューにある「カスタマイズ」>「ログインと登録のブランディング」で、組織のブランディングが既に設定されていることを確認してください。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。
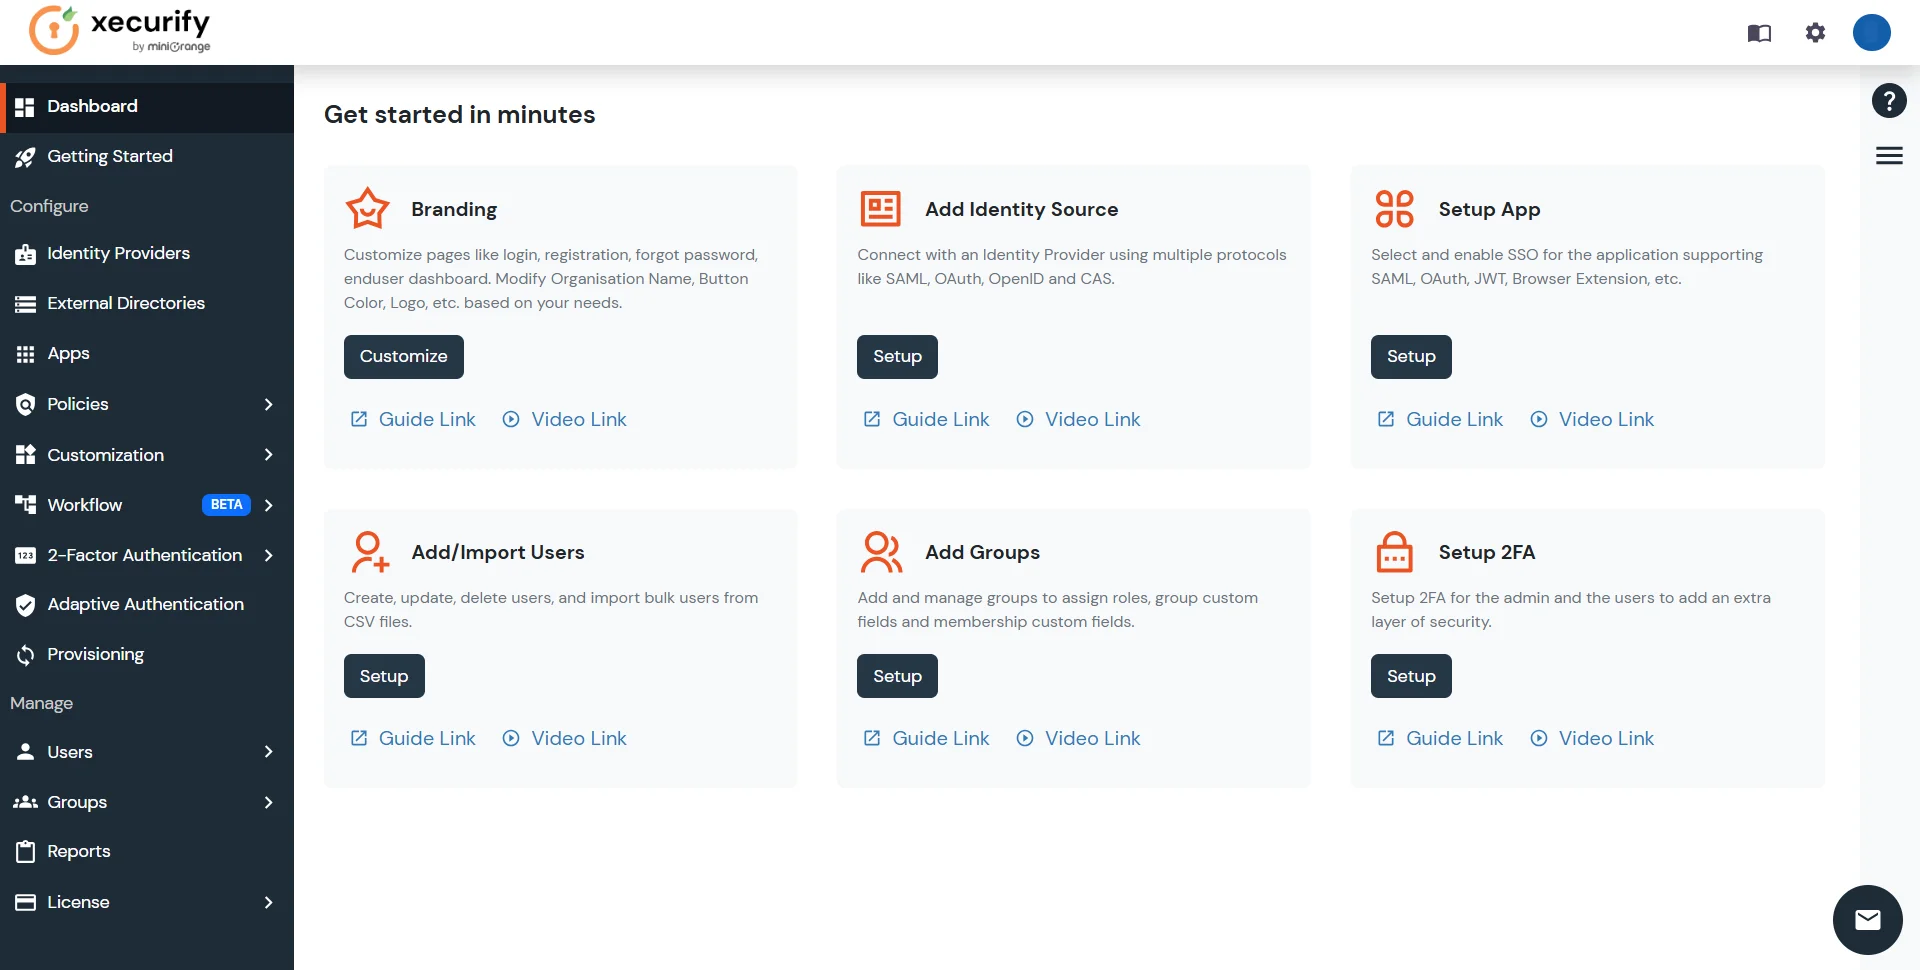

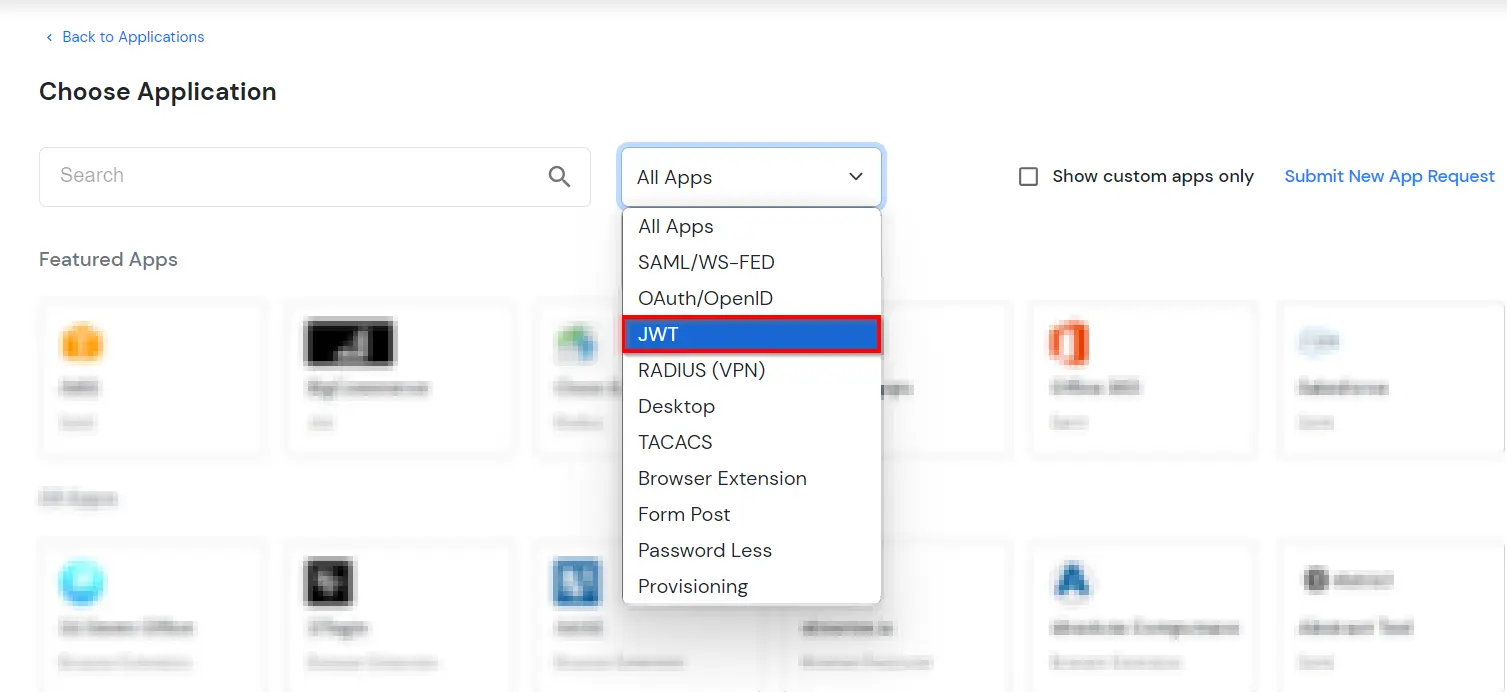
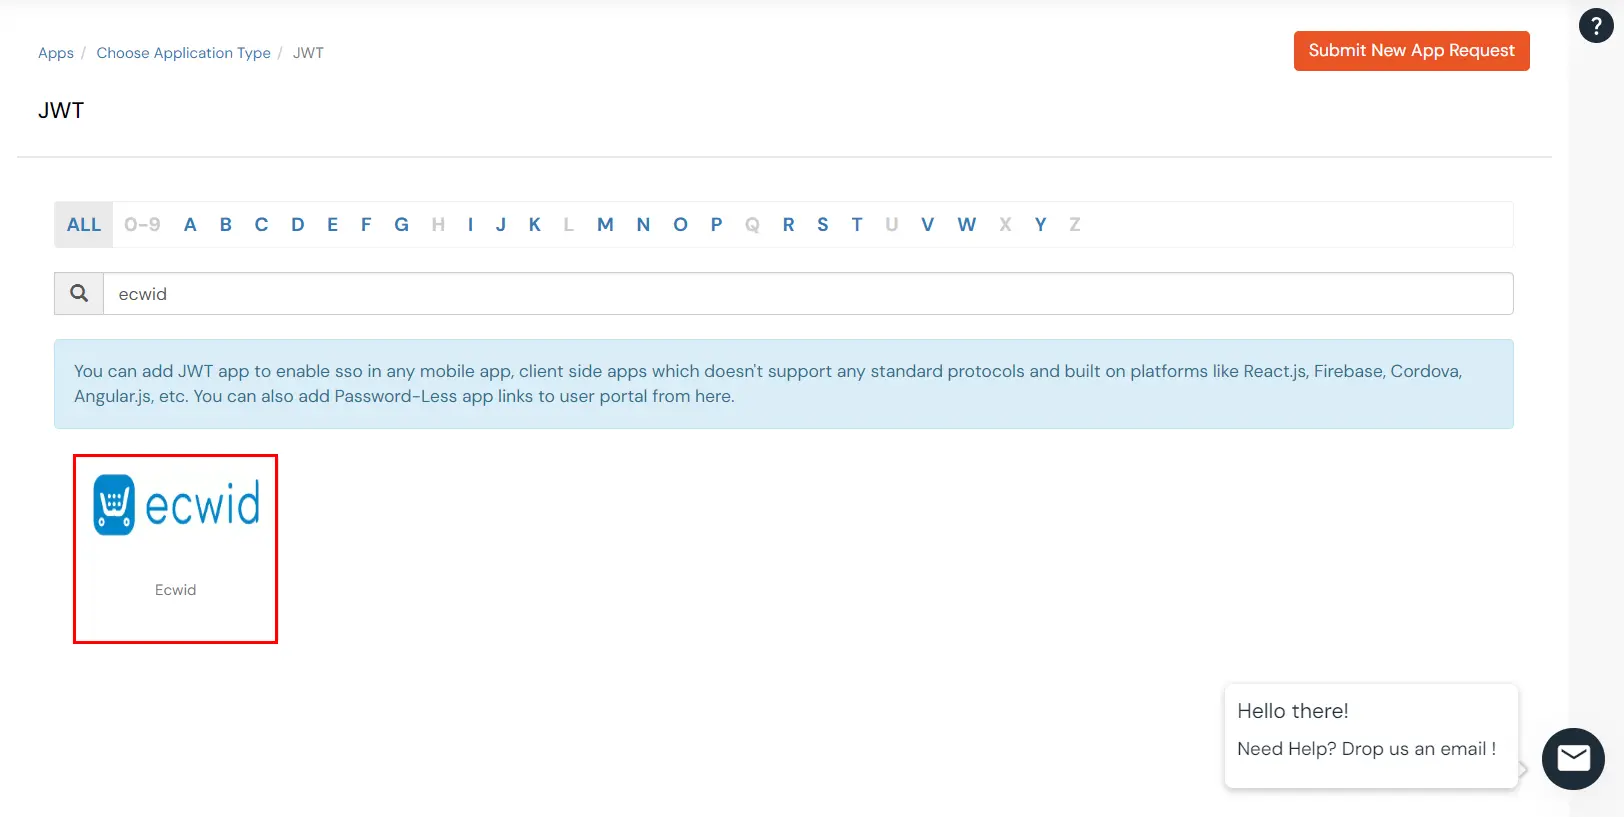
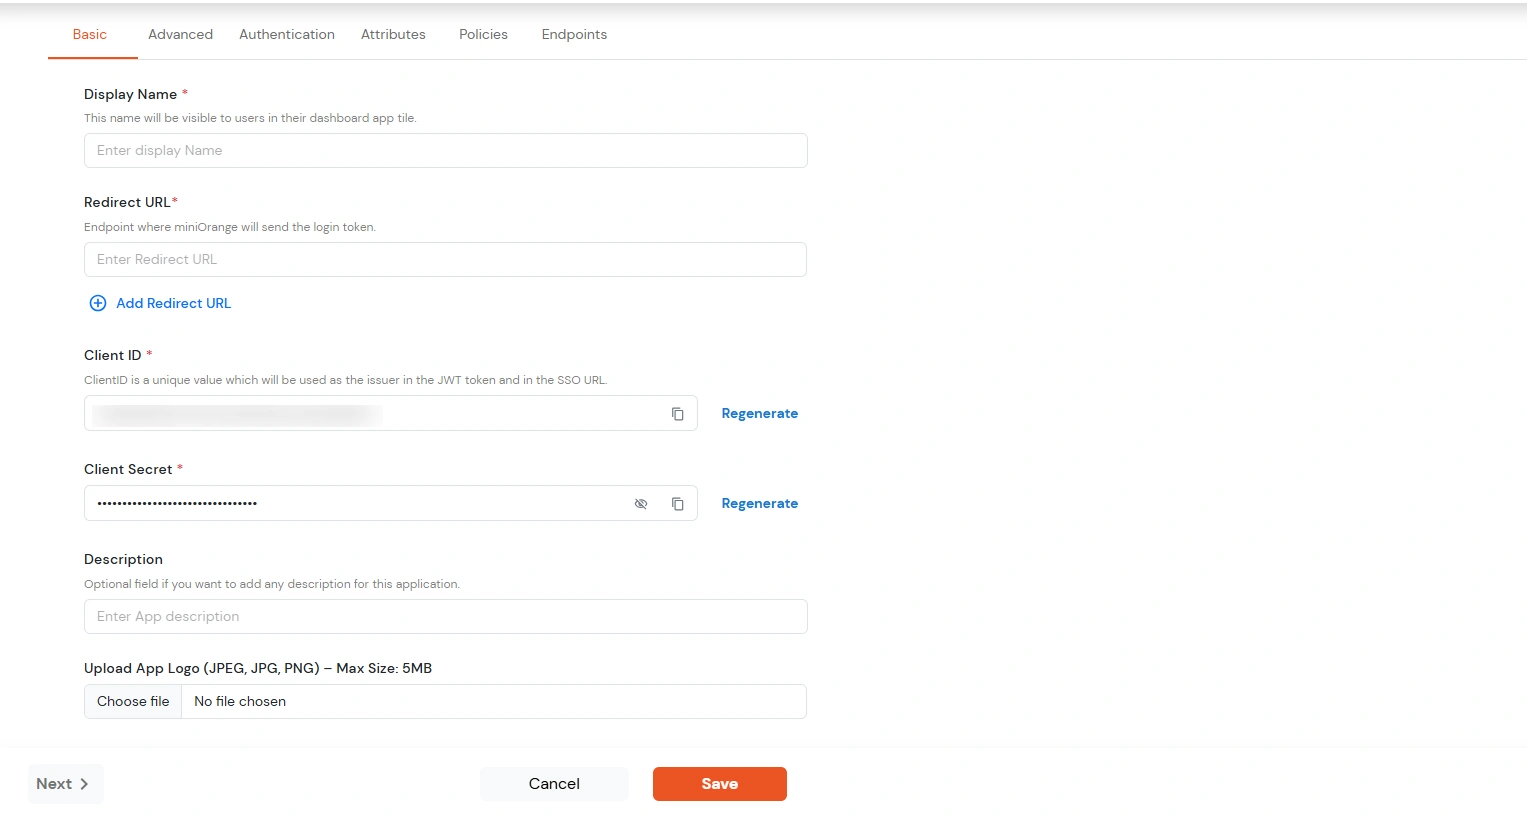
| 表示名 | 入力する 表示名 (つまり、このアプリケーションの名前) |
| リダイレクトURL | 入力する リダイレクトURL (つまり、JWTトークンを送信/投稿するエンドポイント)。複数のリダイレクトURLを追加する場合は、「;」で区切ります。例:abc.com;xyz.com |
| 顧客ID | その 顧客ID 下のフィールドに表示されます。クリップボードアイコンをクリックしてコピーしてください。 |
| クライアントシークレット | クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックすると表示され、クリップボードアイコンを使用してコピーできます。これは、HS256署名アルゴリズムで署名を生成するために使用されます。 |
| 説明(オプション) | 必要に応じて説明を追加します。 |
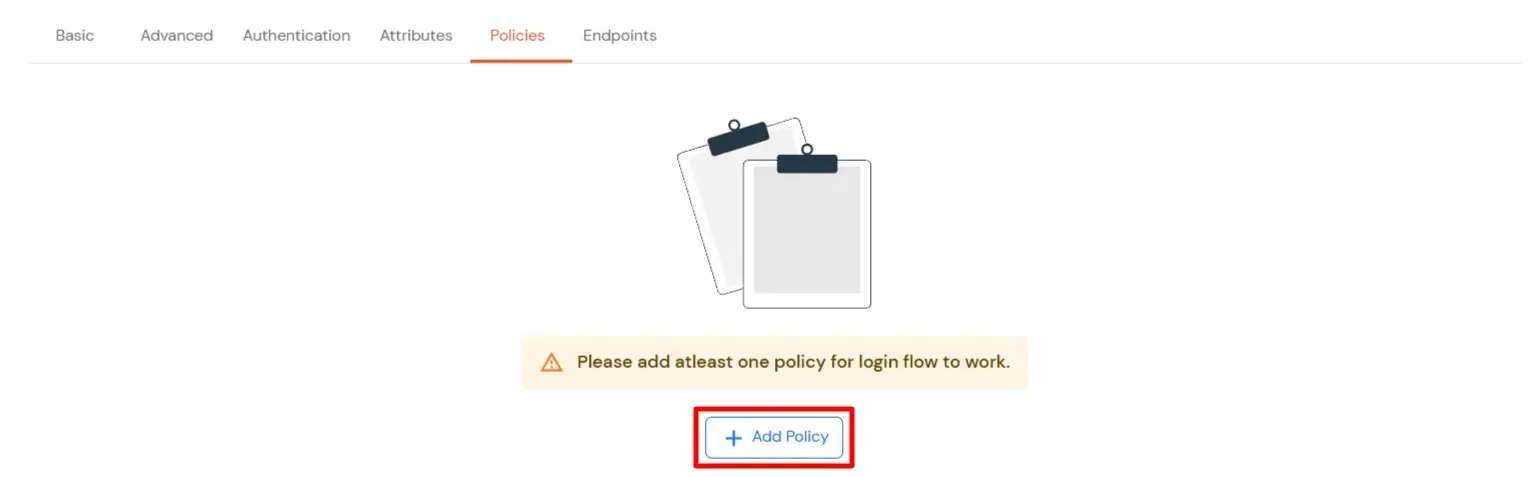



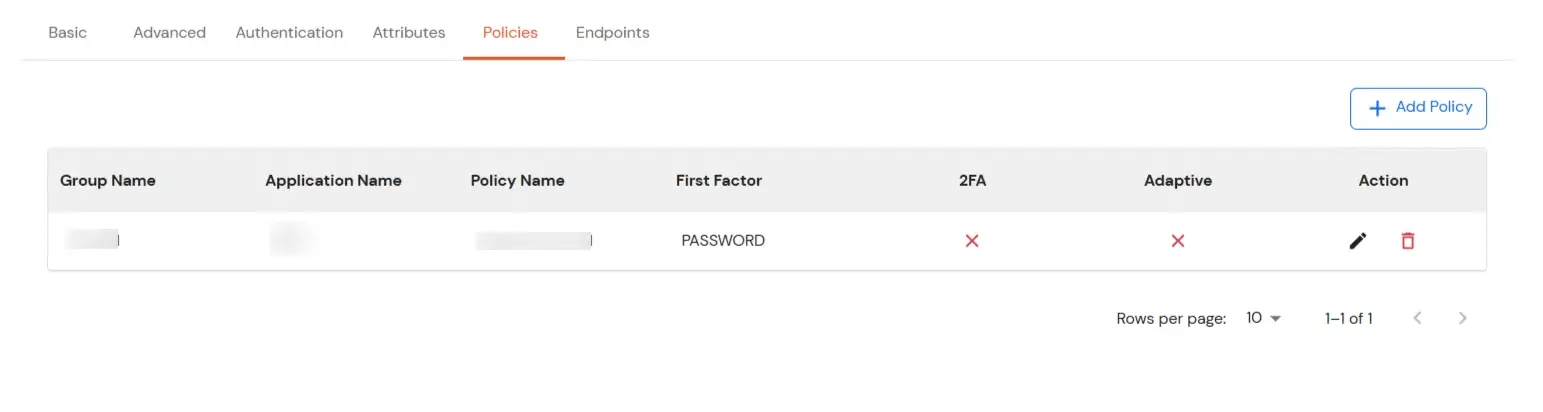
| アクセストークン | ユーザーがログインした後にリダイレクト URL に送信されるアクセス トークンを入力します。このトークンにより、アプリはユーザーが特定の機能にアクセスできることを認識できます。 |
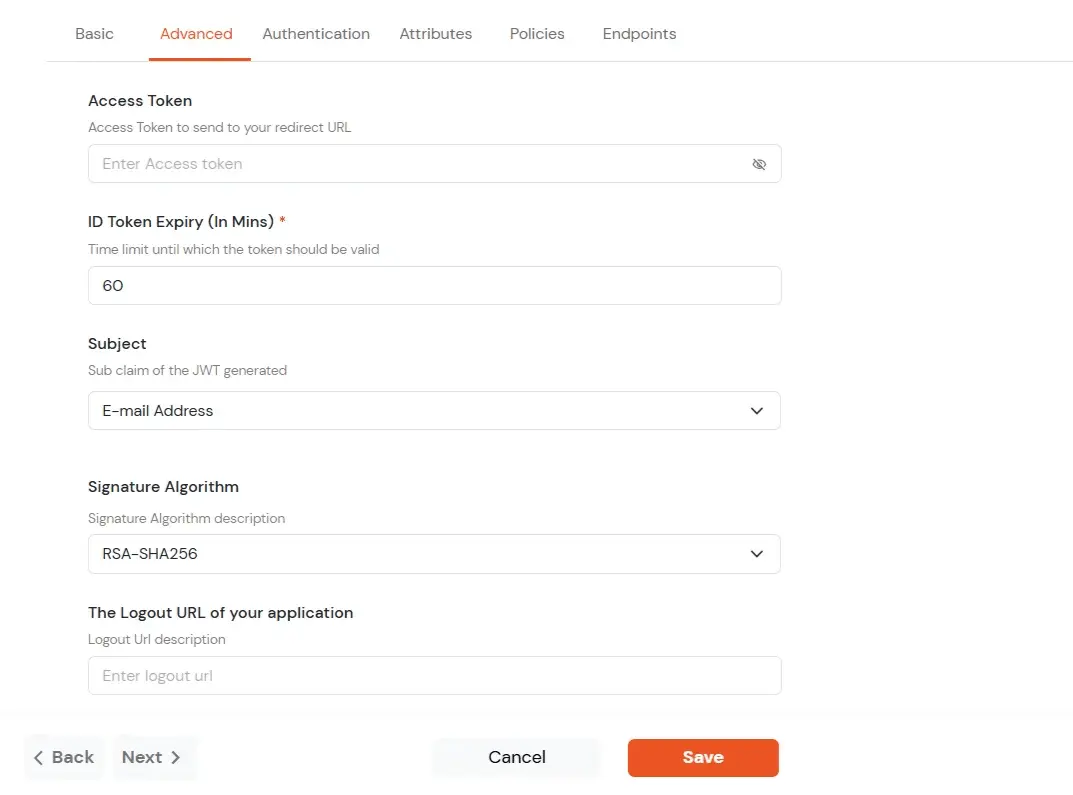
| IDトークンの有効期限(分) | IDトークンの有効期間(分単位)を設定します。この期間を過ぎると、ユーザーは新しいトークンを取得するために再度ログインする必要があります。 |
| 件名 | トークン内でユーザーを識別するために使用する情報(メールアドレスなど)を選択します。これにより、アプリはどのユーザーがログインしているかを認識できるようになります。 |
| 署名アルゴリズム | ドロップダウンから署名アルゴリズムを選択します。 |
| アプリケーションのログアウトURL | ユーザーがログアウトした後に送信される Web アドレスを入力します。 |
| 共有IDを有効にする | この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。 |
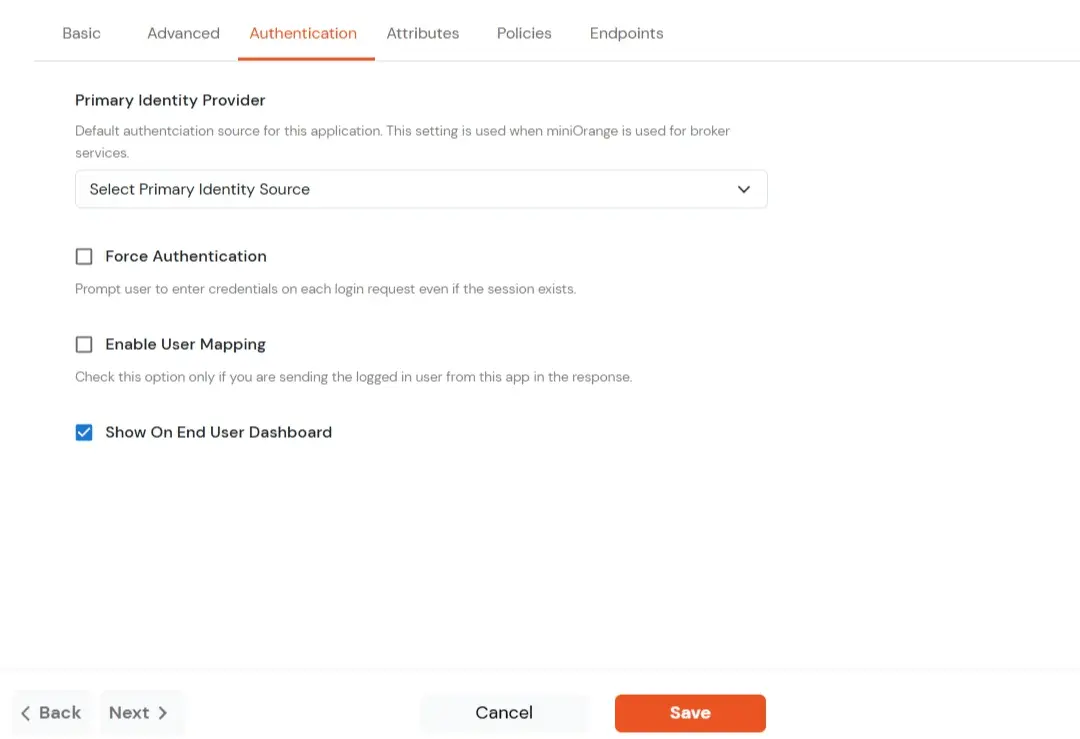
| プライマリ ID プロバイダー | アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。) |
| 認証を強制する | このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。 |
| ユーザーマッピングを有効にする | アプリが応答するときにどのユーザーがサインインしているかを表示する場合は、このオプションを有効にします。 |
| エンドユーザーダッシュボードに表示 | このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。 |
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。













以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。