こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Edgecore向け二要素認証(2FA/MFA)


二要素認証(2FA)または多要素認証とは、アクセスするために2つの要素を提供する必要がある認証プロセスです。第一の要素はユーザー名とパスワードであり、第二の要素は電話(ワンタイムパスワード用)や指紋など、個人固有のものです。この追加の認証レイヤーにより、たとえユーザー名とパスワードを知っていたとしても、不正な人物がリソースにアクセスすることを防止できます。miniOrangeは、さまざまなユースケースに対応する15種類以上の認証方法とソリューションを提供しています。


外部ディレクトリに接続


miniOrangeは、 miniOrange Directory、Microsoft AD、Microsoft Entra ID/LDAP、AWS Cognitoなど、さまざまな外部ディレクトリからのユーザー認証を提供します。

ディレクトリが見つかりませんか?idpsupport@xecurify.comまでお問い合わせください。


無料のインストールサポートを受ける - スロットを予約する


miniOrangeは、システムエンジニアとの相談を通じて、お客様の環境にEdgecoreソリューションの二要素認証をインストールまたは設定するための無料サポートを提供しており、30日間の無料トライアルもご利用いただけます。

そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐに設定のお手伝いをいたします。


Edgecoreクライアントで二要素認証(2FA)/多要素認証(MFA)を有効にして、セキュリティレベルを向上させましょう。

1. miniOrangeにTacacsクライアントを追加する

  • miniOrangeにログイン 管理コンソール.
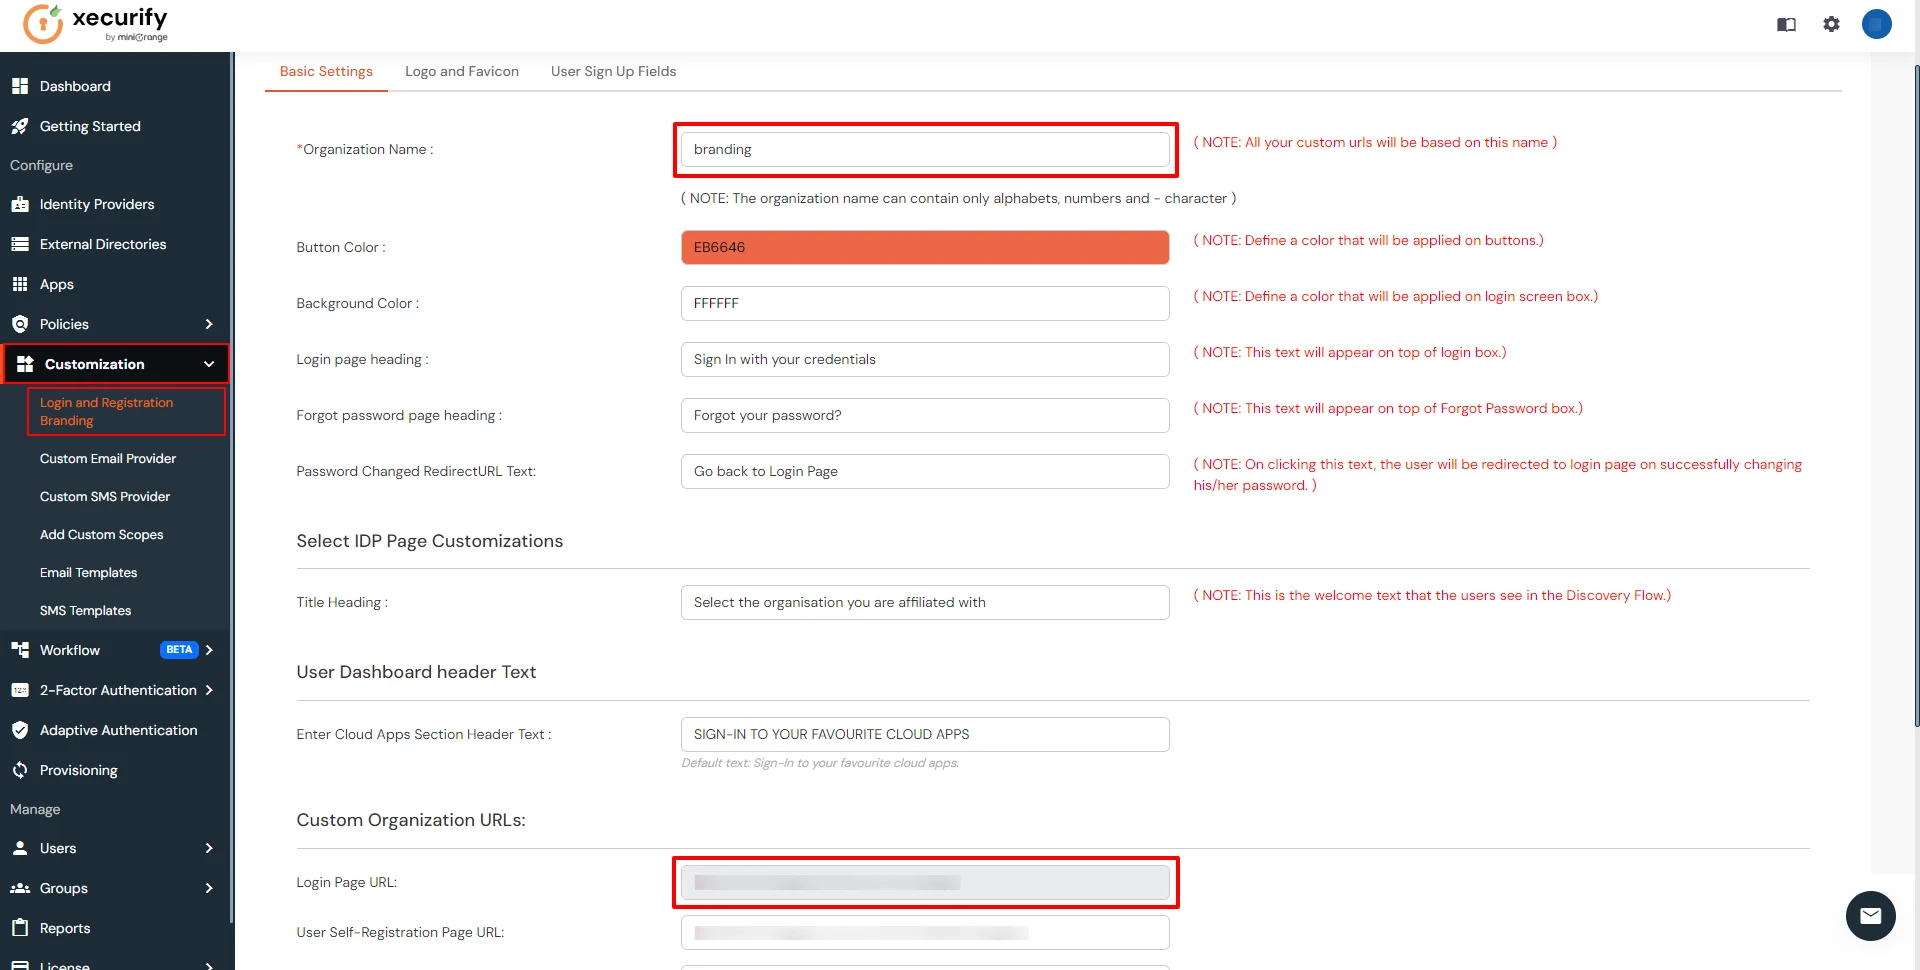
  • ソフトウェアの制限をクリック カスタマイズ ダッシュボードの左側のメニューにあります。
  • In 基本設定、 をセットする 組織名 custom_domain 名として。
  • 詳しくはこちら Save設定すると、ブランドログインURLは次の形式になります。 https://<custom_domain>.xecurify.com/moas/login
  • Edgecore向け2要素認証(2FA):ブランディングの設定

  • に行く アプリ ソフトウェアの制限をクリック アプリケーションを追加
  • Edgecore Tacacsアプリケーションを追加する

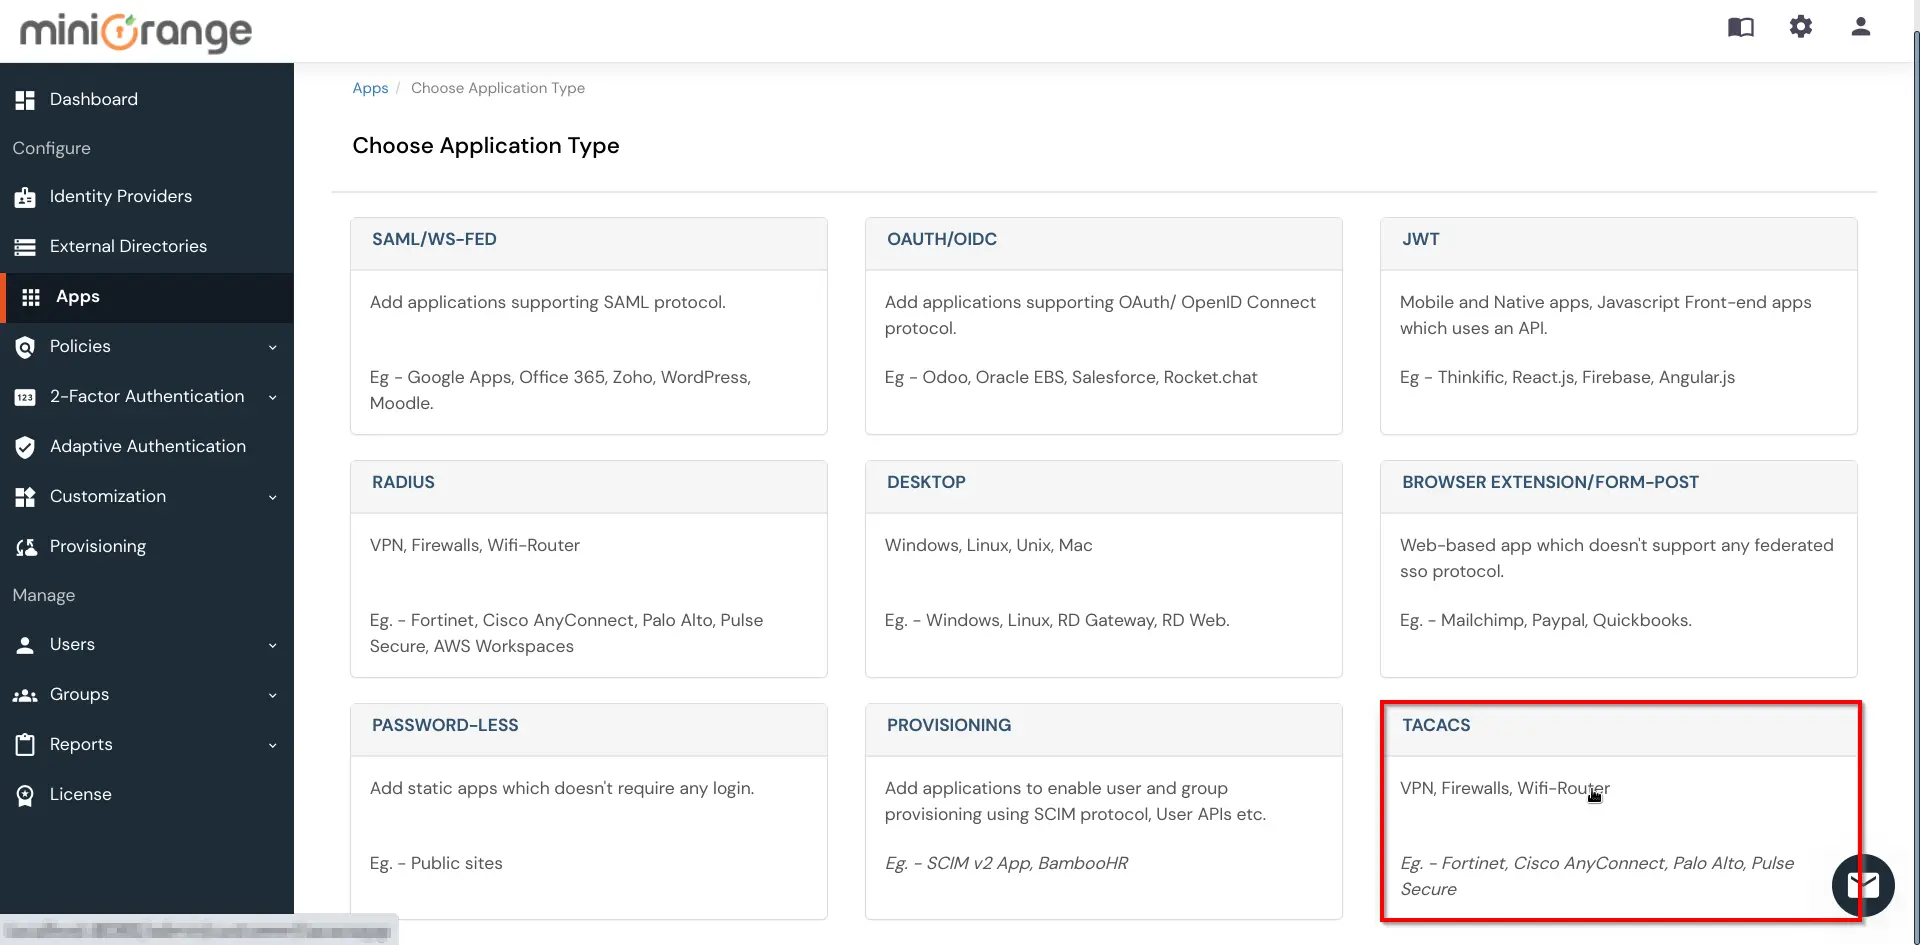
  • アプリケーションの選択で、 TACACS [すべてのアプリ] ドロップダウンから選択します。
  • Edgecore向け2要素認証(2FA):TACACSアプリケーションの作成

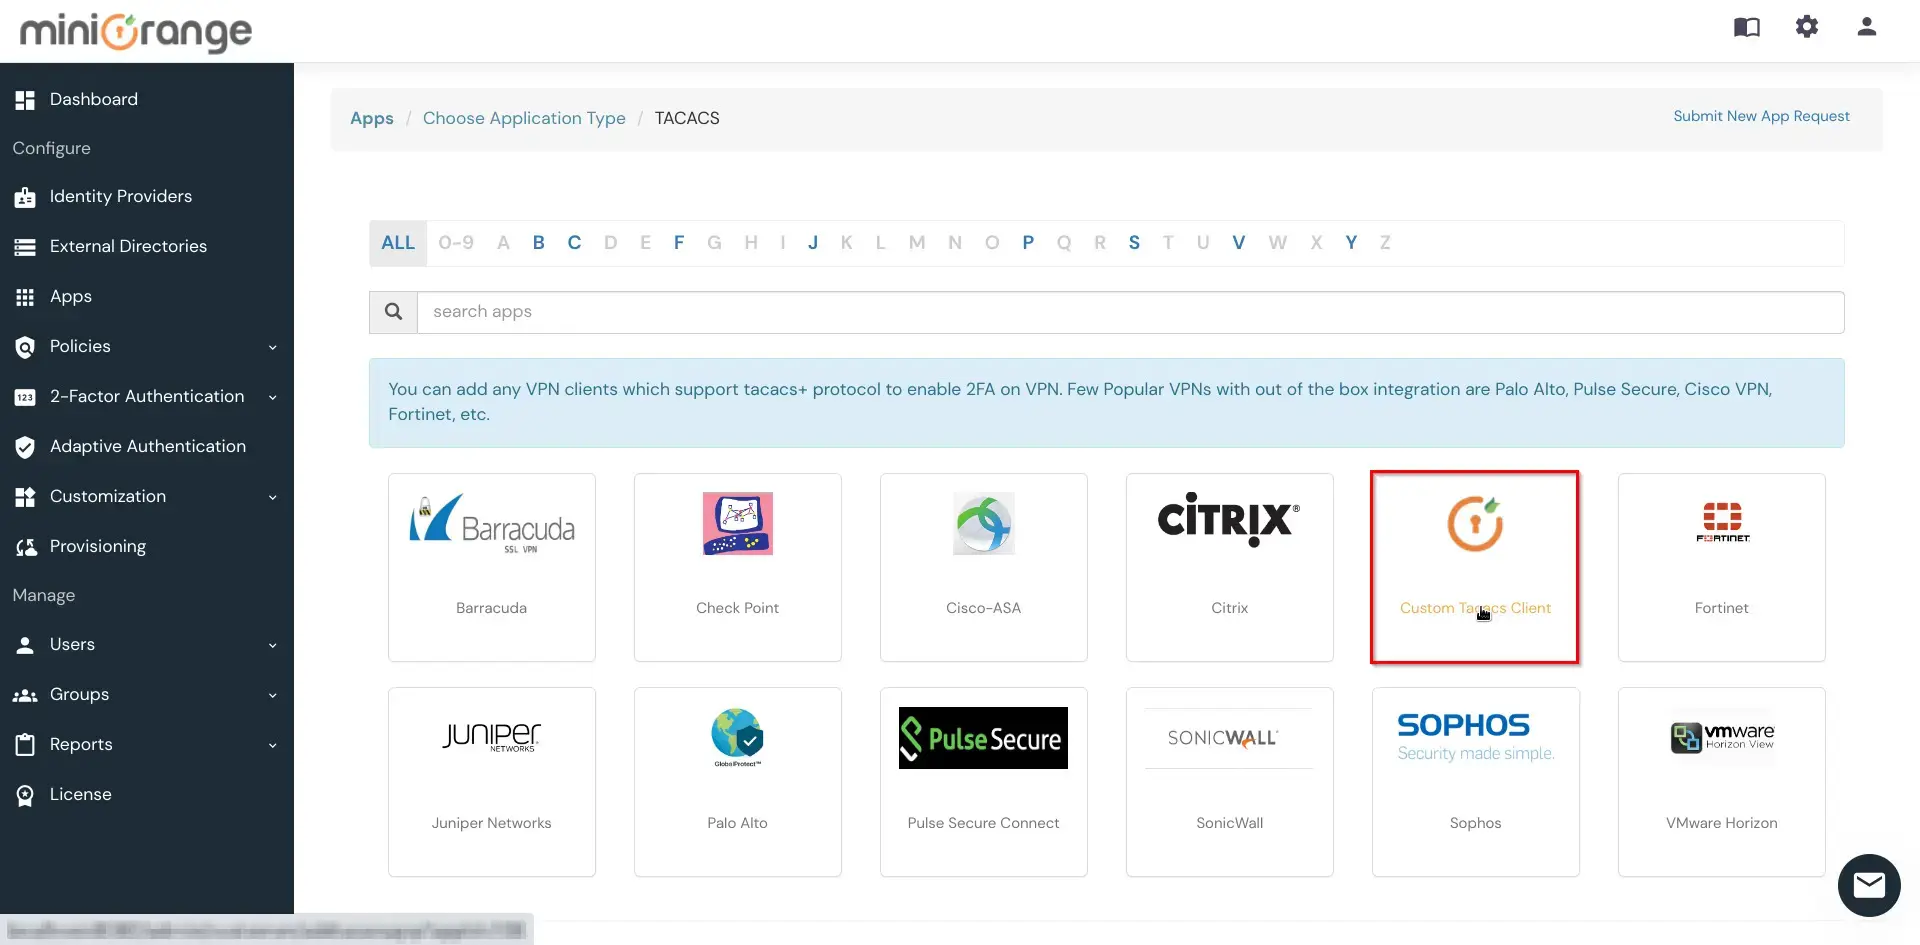
  • ソフトウェアの制限をクリック エッジコア アプリケーションタブ。アプリケーションが見つからない場合は、 カスタム Tacacs クライアント アプリケーションタブ。
  • Edgecore向け2要素認証(2FA):TACACSクライアントを選択してください

  • Tacacsクライアントを追加するには、以下の詳細を設定してください。
  • Edgecore向け2要素認証(2FA):TACACSクライアントを選択してください

    クライアント名: 参照用の名前。
    クライアント IP: TACACS認証要求を送信するネットワークデバイスのIPアドレス。
    共有秘密: セキュリティキー。
    例えば 「共有シークレット」
    (この情報は保管しておいてください。ネットワーク機器でも同様の設定が必要になります。)
  • 詳しくはこちら 次へ.
  • 属性マッピングタブで、応答としてグループを送信する場合はトグルを有効にして、 次へ
  • Edgecore向け2要素認証(2FA):TACACSクライアントを選択してください

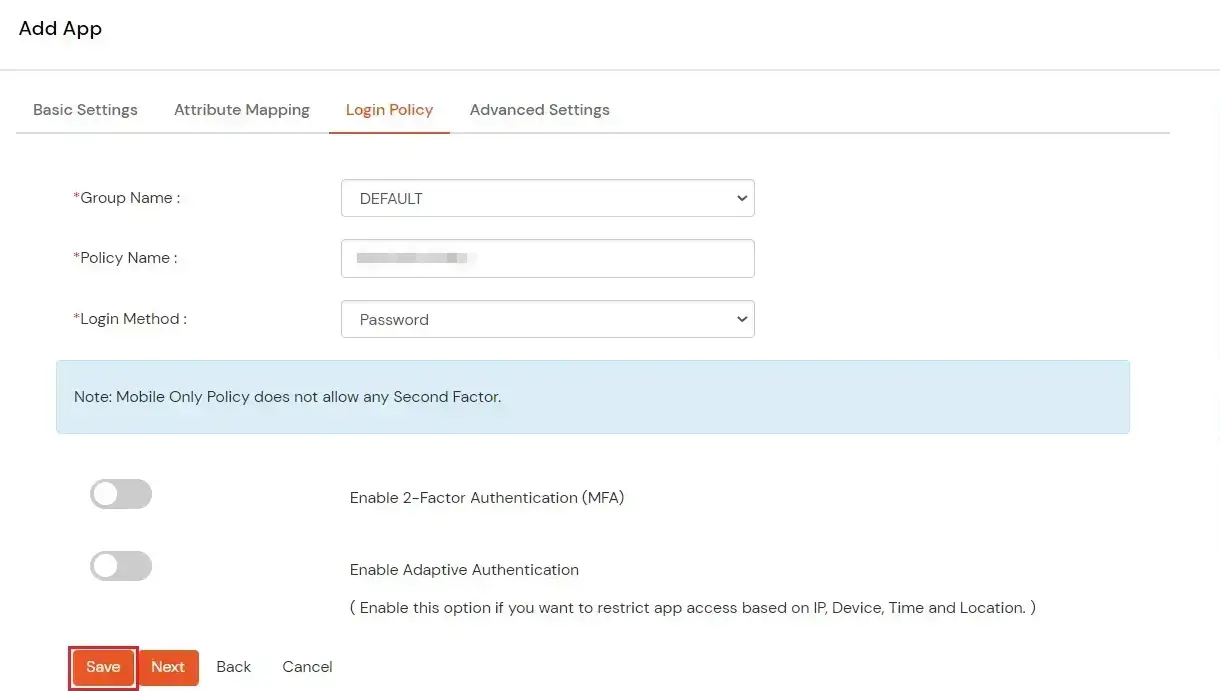
  • Tacacsクライアントに対して、以下のポリシー詳細を設定してください。
  • Edgecore向け2要素認証(2FA):TACACSクライアントを選択してください

    グループ名: ポリシーが適用されるグループ。
    ポリシー名: ポリシー名を指定する任意の識別子。
    ログイン方法 このポリシーに関連付けられているユーザーのログイン方法。
    2要素認証を有効にする このポリシーに関連付けられているユーザーのログイン時に 2 番目の要素を有効にします。
    適応認証を有効にする このポリシーに関連付けられているユーザーのログインに対して適応認証を有効にします。
  • 上記の詳細を設定したら、 Save
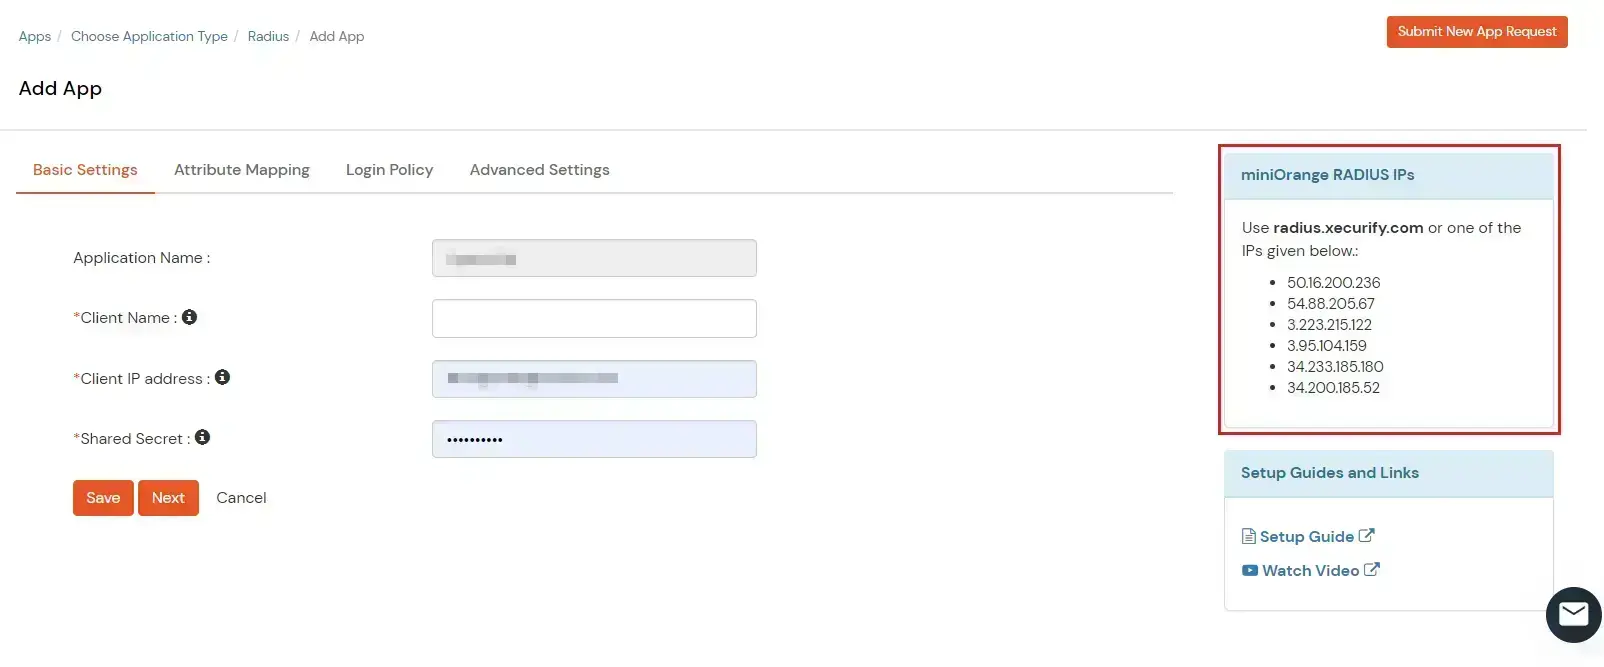
  • Tacacsクライアントの設定に必要なTacacsサーバーのIPアドレスをコピーして保存してください。
  • Edgecore向けMFA 2FA(二要素認証):TacacsサーバーIPアドレス

    注: 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する オンプレミス バージョンによっては、接続をテストする前に以下の手順に従ってください。

    オンプレミス版のみ

    ファイアウォール ポートを開きます。

  • Tacacsリクエストを受信するには、 UDPトラフィックを開く ポート上 1812と1813 オンプレミス IdP がデプロイされているマシン用。
  • ホスティングマシンが Windows マシンならフォローできる この の資料をご参照ください。
  • ホスティングマシンが Linux マシンならフォローできる この の資料をご参照ください。

  • 注: マシンが AWS でホストされている場合は、AWS パネルからポートを有効にします。

2. TACACS経由でEdgecoreの認証を設定する

  • スイッチに管理IPを設定します([Edgecore SONiC] 管理およびフロントポート IPv4/IPv6 アドレス)
  • TACACSサーバーホストをスイッチに追加する
  • sudo config tacacs add <miniorange-server-ip>
  • TACACS認証キーを設定します
  • sudo config tacacs passkey <secretKey>
  • ユーザー認証にはTACACS+データベースを使用する
  • sudo config aaa authentication login local tacacs+
    注意: この制限により、「local」の認証優先度が「tacacs+」よりも高い場合、ユーザーは「fallthrough」を有効にできます。 sudo config aaa authentication failthrough enable

3. TACACS経由でEdgecoreの認証を設定する

  • TACACS+認証を有効にします。
  • sudo config aaa authorization tacacs+

4. ユーザーディレクトリを構成する

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。

注: OAuthパスワードグラントを使用してMicrosoft Entra IDに保存されているユーザーでRadius MFAを構成する場合は、このガイドに従ってください。


Microsoft Active Directory、Microsoft Entra ID、OpenLDAP などの既存のディレクトリを構成します。

  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニューにあります。
  •  2FA/MFA: 外部ディレクトリの設定

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  •  2FA/MFA: ディレクトリの種類としてAD/LDAPを選択します。

  • 次に検索 AD/LDAP それをクリックします。
  •  2FA/MFA: ディレクトリの種類としてAD/LDAPを選択します。

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  •  2FA/MFA: ad/ldap外部ディレクトリを選択

  • LDAPを入力してください 表示名 (NAIST) と 識別する 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスをLDAPに対して入力します サーバー URL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  •  2FA/MFA: LDAP サーバーの URL 接続を構成する

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  •  2FA/MFA: ユーザーバインドアカウントのドメイン名を構成する

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  •  2FA/MFA: バインドアカウントの資格情報を確認する

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  •  VPN 2FA: ユーザー検索ベースを構成する

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  •  VPN 2FA: ユーザー検索フィルターを選択

  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  •  VPN 2FA: LDAPオプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。

  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  • ADからの属性マッピング

    ADからの属性マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

ADからパスワードポリシーをインポートする

  • Active Directory のパスワード ポリシーを miniOrange にインポートする場合は、 こちらをクリックしてください。 詳細については、こちらをご覧ください。この手順はここでは省略します。
  •  : 現時点ではインポートパスワードポリシーをスキップします

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  •  VPN 2FA: AD/Ldap接続をテストする

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  •  VPN 2FA: ユーザー名とパスワードを入力してLDAP接続をテストします

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  •  VPN 2FA: LDAPサーバーへの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  •  VPN 2FA: 外部ディレクトリで、「選択」をクリックし、「属性マッピングのテスト」をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  •  VPN 2FA: ユーザー名を入力して属性マッピング構成をテストします

  • テスト属性マッピング結果が表示されます。
  •  VPN 2FA: ユーザーのマッピングされた属性を取得する

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

1. miniOrangeでユーザーを作成する

  • ソフトウェアの制限をクリック ユーザー >> ユーザーリスト >> ユーザーの追加.
  •  VPN 2FA: miniOrange にユーザーを追加する

  • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
  •  MFA: ユーザーの詳細を追加する

  • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
  •  2要素認証: ユーザーの詳細を追加する

  • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
  •  2FA: メールアクションを選択

  • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
  • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
  •  多要素認証: ユーザーパスワードのリセット
  • これで、資格情報を入力して miniOrange アカウントにログインできます。

2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

  • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
  •  2FA: 一括アップロードでユーザーを追加する

  • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
  •  2要素認証: サンプルのcsvファイルをダウンロード

  • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
  •  2FA: 一括アップロードユーザー

  • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
  • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。

ユーザー グループの作成 (推奨)


  • この手順では、Active Directory からユーザー グループをインポートし、プロビジョニングします。
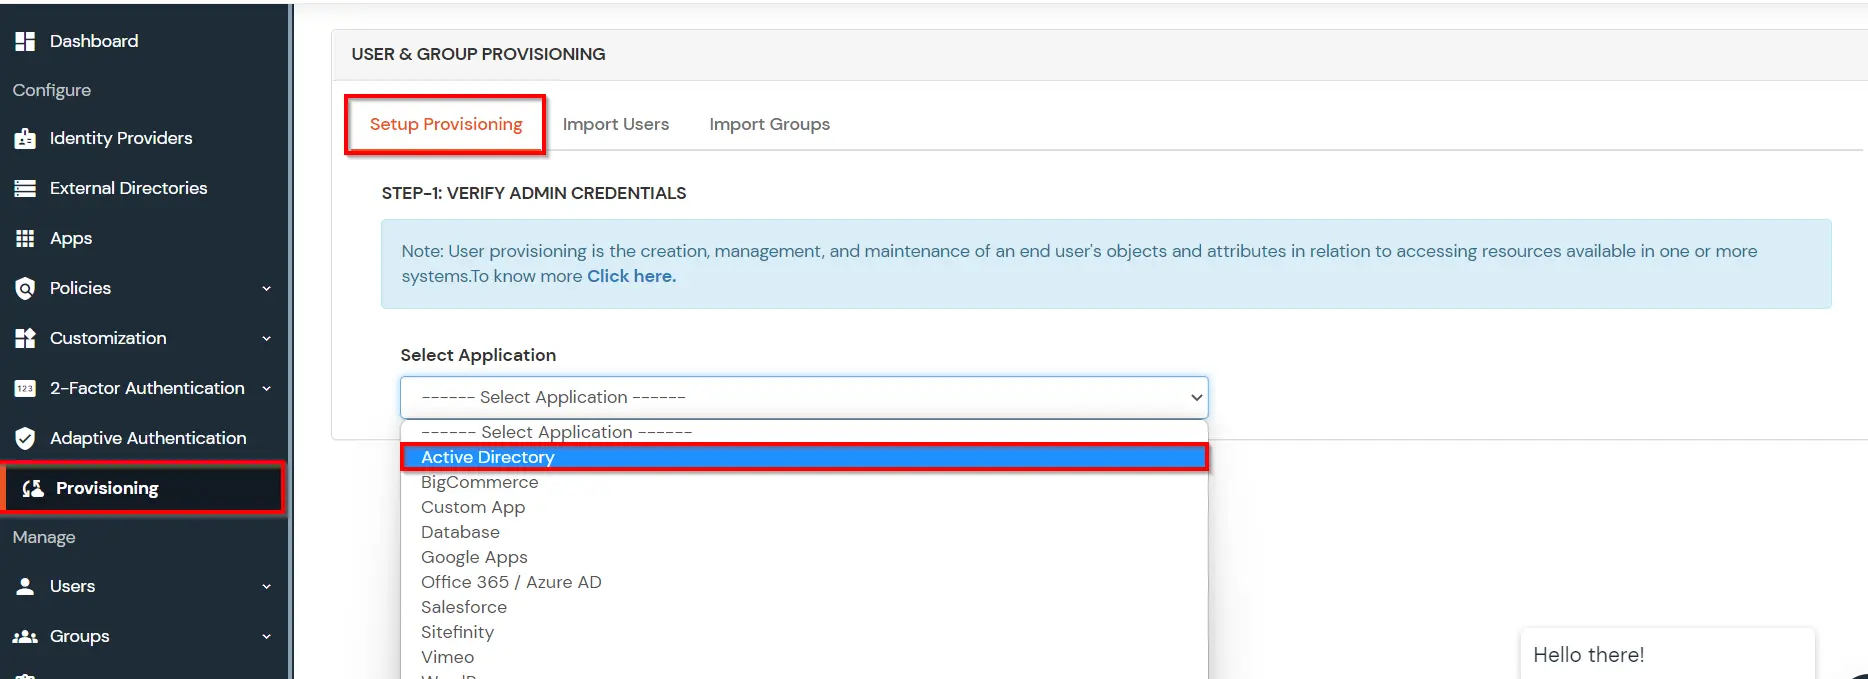
  • に行く プロビジョニング。 切り替える プロビジョニングのセットアップ タブを選択 Active Directory ドロップダウンメニューから選択します。
  • Edgecore の MFA/二要素認証 (2FA) : Active Directory (AD) を選択してください

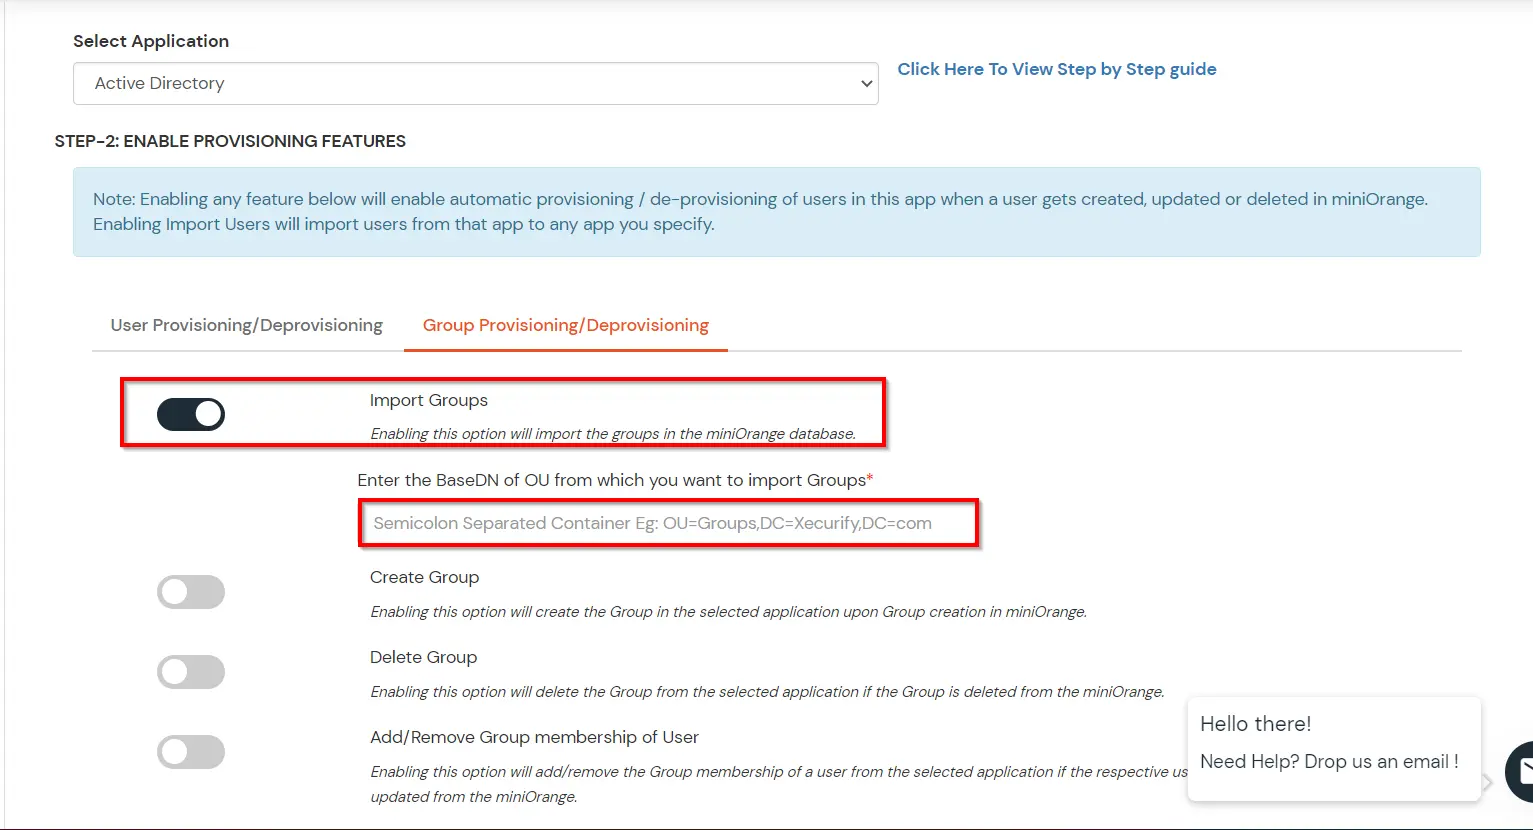
  • 選択 グループのプロビジョニング/デプロビジョニング タブをクリックしてオンに切り替えます インポートグループ オプションを選択します。
  • 入力する ベースDN グループ同期の場合はクリック Save.
  • Edgecore の MFA/二要素認証 (2FA) : BaseDN を入力してください

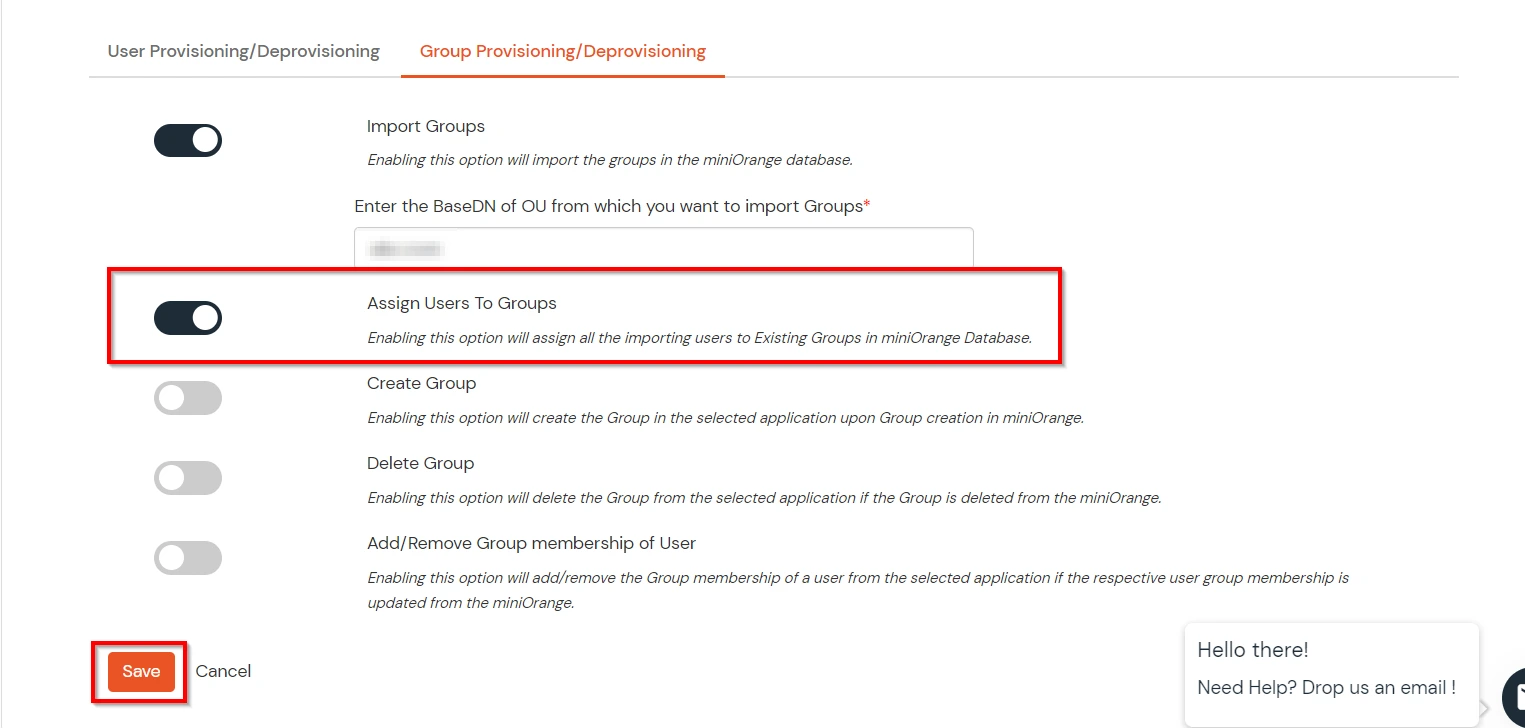
  • miniOrangeに存在するグループにユーザーを動的に割り当てる場合は、 「ユーザーをグループに割り当てる」
  • Edgecore の MFA/二要素認証 (2FA) : インポートグループを有効にする

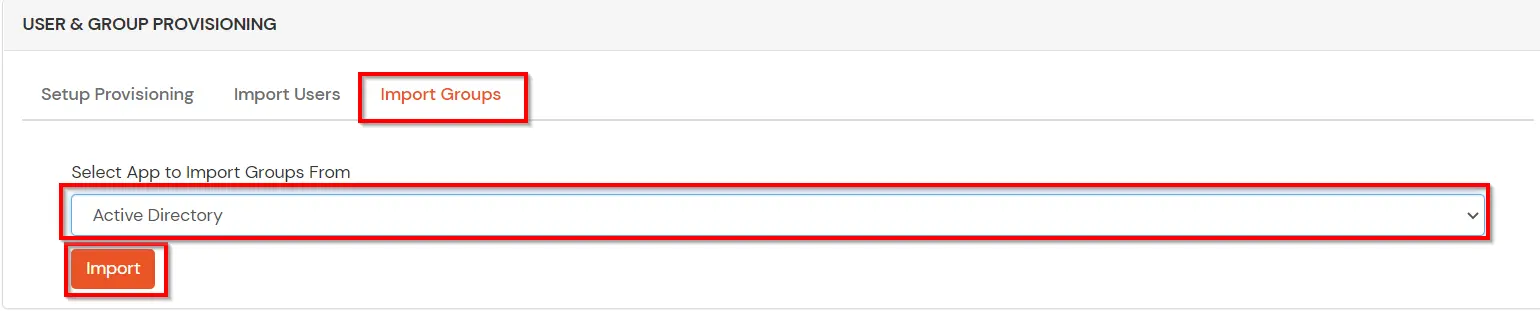
  • 今すぐに切り替えます グループのインポート オプションと選択 Active Directory ユーザーをインポートする場所。
  • 最後に、をクリックします インポート ボタンをクリックしてください。グループがインポートされます。
  • Edgecore の MFA/二要素認証 (2FA) : ユーザーグループのインポートに成功しました

    (Active Directory グループ プロビジョニング (同期) の設定が完了しました。これで、LDAP サーバーでユーザーが作成または変更されるたびに、ユーザーをグループに割り当てるが有効になっている場合は、LDAP サーバーのユーザー グループ属性が自動的に同期され、miniOrange でそれに応じてユーザー グループが割り当てられるか変更されます。)
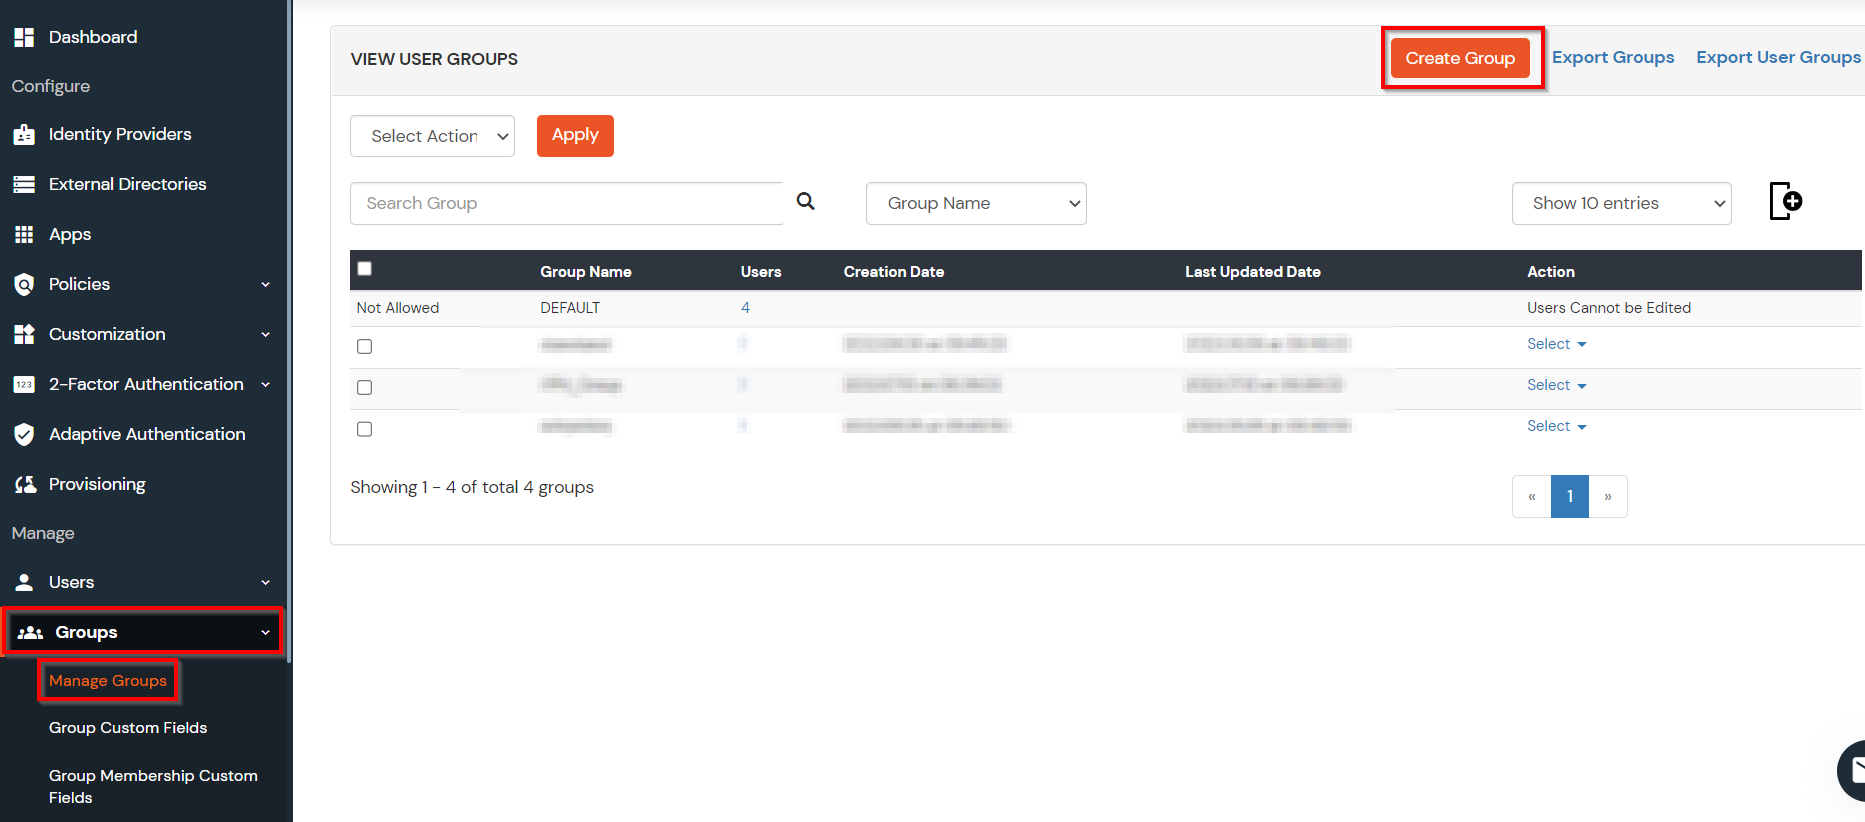
  • 選択 グループ >> グループの管理 左のパネルから。
  • 以下を行うには、 グループを作成 ボタンを押します。
  • Edgecore Manage Groups の MFA/二要素認証 (2FA)

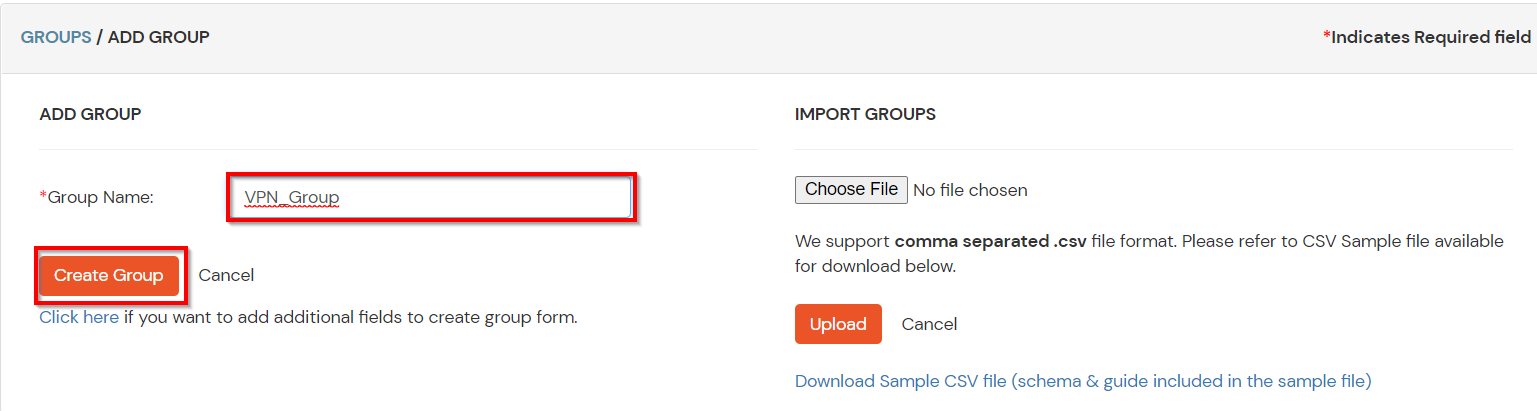
  • 適切な グループ名 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します グループを作成.
  • Edgecore Create GroupsにおけるMFA/二要素認証(2FA)

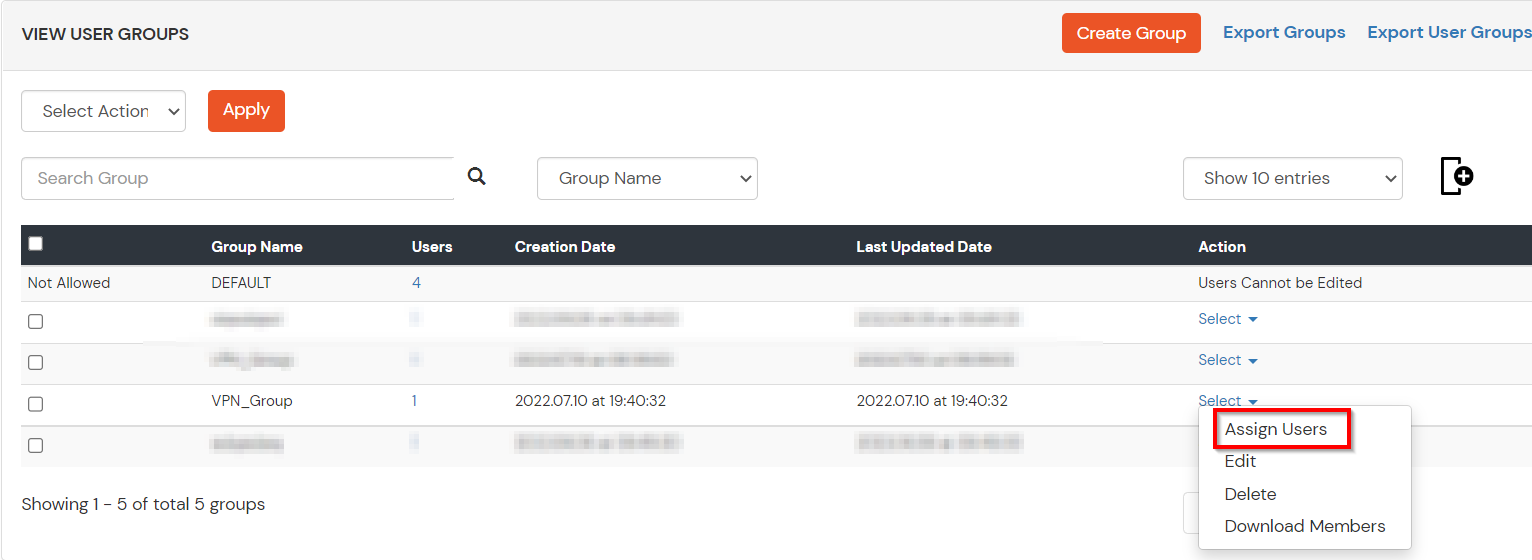
  • このガイドでは、名前でグループを作成しました VPN_グループ。
  • グループにさまざまなメンバーを割り当てるには、 ユーザーの割り当て グループ リスト内のグループに関連付けられたオプション。
  • Edgecoreユーザー割り当てのためのMFA/二要素認証(2FA)

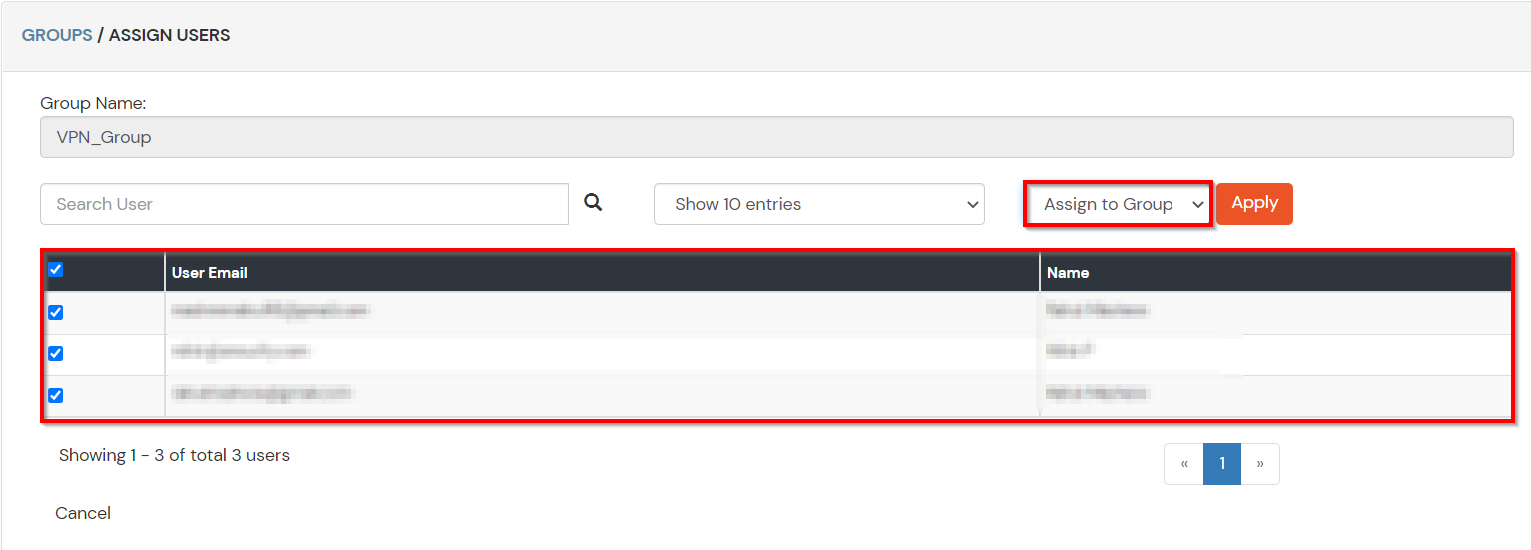
  • このグループに割り当てる必要があるユーザーを選択します。次に、 グループに割り当てる アクションドロップダウンの選択で、[適用]ボタンをクリックします。
  • Edgecoreのグループ割り当てにおけるMFA/二要素認証(2FA)

  • これらのグループは複数の 2FAポリシー アプリケーションについて。


5. EdgecoreのMFAを設定する

注:エンドユーザー向けにMFAをカスタマイズして登録する場合は、このガイドを参照してください。
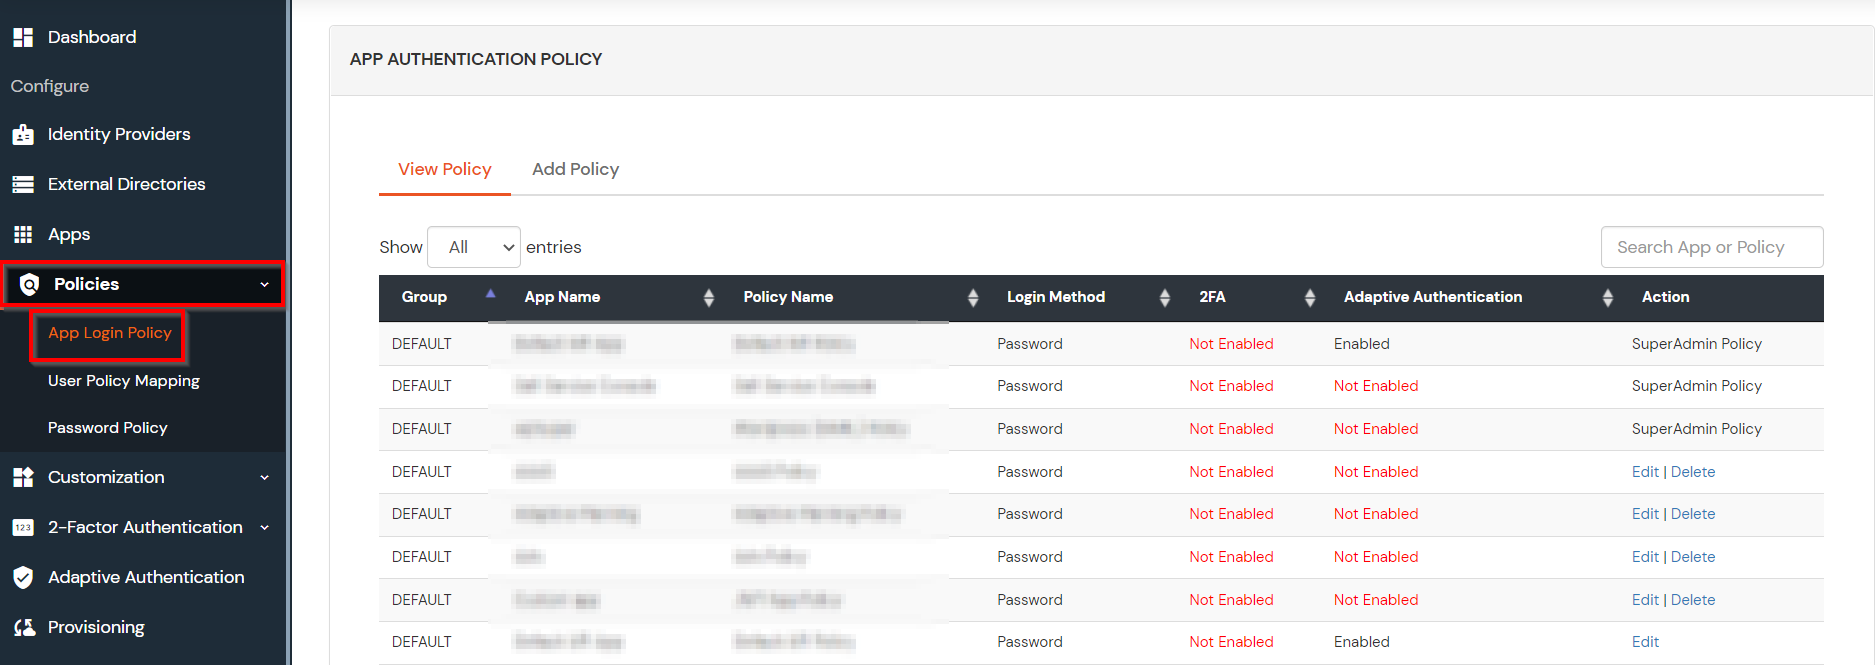

  • ここでは、 ポリシーを構成する 作成したユーザーグループ このステップ そして、それをEdgecore VPNアプリケーションに関連付けます。
  • ソフトウェアの制限をクリック ポリシー >> アプリ ログイン ポリシー。
  • Edgecoreアプリ認証ポリシーにおけるMFA/二要素認証(2FA)

  • ソフトウェアの制限をクリック ポリシーを追加
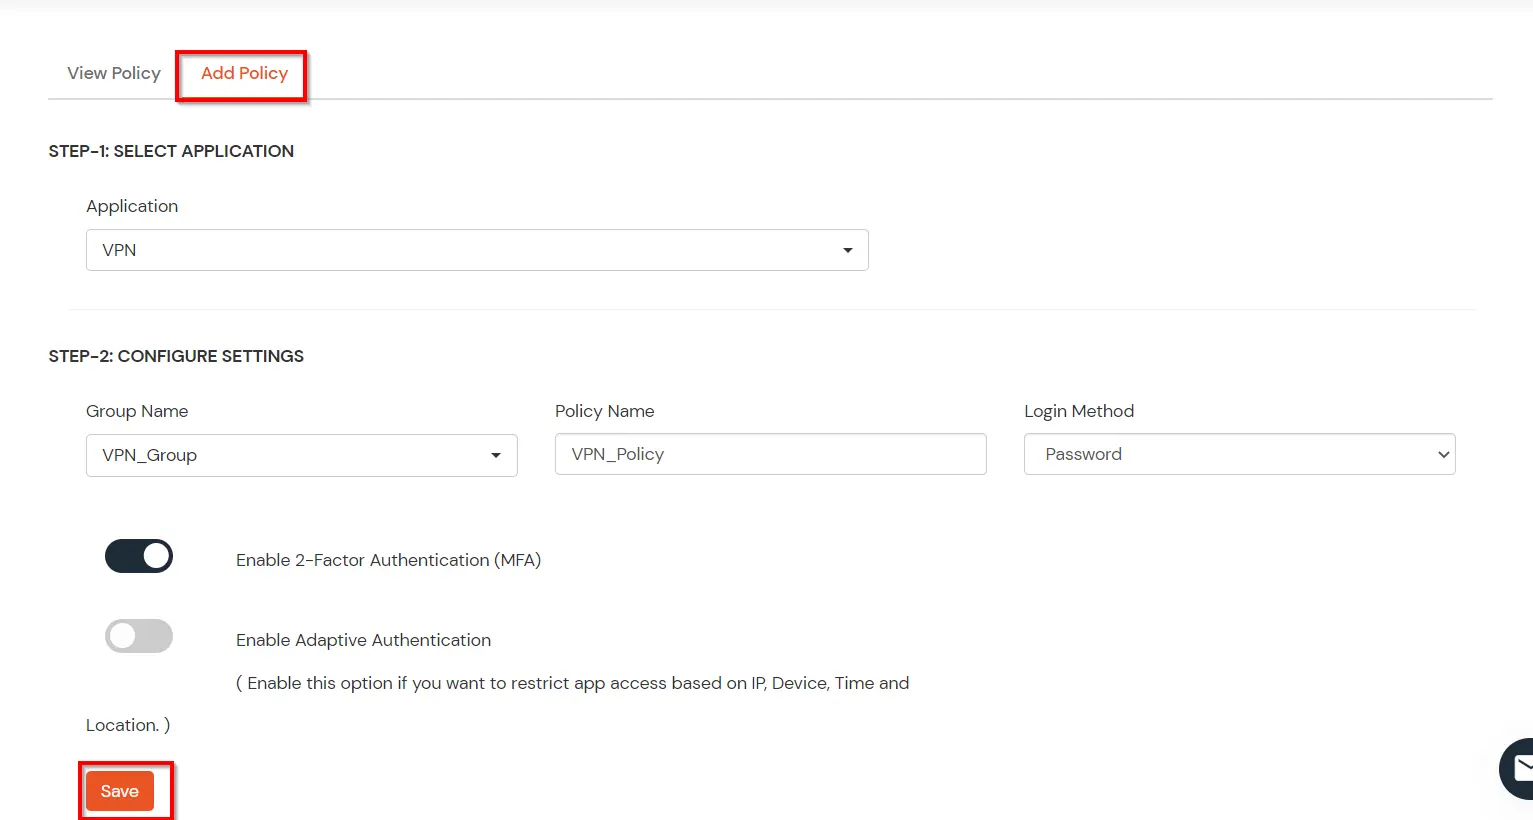
  • アプリケーションセクションで、 TACACS アプリ 手順 1 で先ほど構成したものです。
  • 必要なユーザーグループを選択してください グループ名 そして、入力します。 ポリシー名.
  • このガイドでは、 パスワードのみ のための政策 「VPN_グループ」これにより、VPN_Group メンバーのみが 2 番目の要素なしで VPN サービスにアクセスできるようになります。
  • ポリシー設定が完了したら、 送信 ポリシーを追加します。
  • EdgecoreアプリのMFA/二要素認証(2FA)追加ポリシー

6. Edgecoreログイン用のminiOrange 2FAをテストする

  • への接続 エッジコア。
  • ユーザー名とパスワードを入力します。
  • 2番目の要素を入力するよう求められます(miniorange管理パネルから有効になっている場合)。 2FAコード Edgecoreに接続されているはずです。

さらなる参考文献

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品