こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

ERPNext シングルサインオン (SSO)


ERPNextは、Frappeフレームワーク上に構築されたオープンソースのエンタープライズリソースプランニング(ERP)プラットフォームです。OAuth 2.0/OpenID Connect(OIDC)を使用してERPNextとminiOrangeを統合することで、組織は安全なシングルサインオン(SSO)を実現できます。これにより、ユーザーは既存の組織認証情報を使用してERPNextにアクセスできると同時に、認証とアクセスポリシーをminiOrangeで一元管理できます。


miniOrange ERPNext SSOを使用すると、次のことが可能になります。

  • ユーザーがシングルサインオン(SSO)を使用してERPNextに安全にアクセスできるようにします。
  • miniOrangeを使用して、ERPNextユーザーの認証とアクセス制御を一元化します。
  • ERPNextを、Microsoft Entra ID、Active Directory/LDAP、AWS Cognito、およびその他のサポートされているIDプロバイダーなどの外部IDソースに接続します。

サポートされている SSO 機能

miniOrange-ERPNextのOAuth/OIDC統合は、以下のSSO機能をサポートしています。

  • SP開始型SSOログイン: ユーザーはERPNextのログインページから、miniOrangeのログインオプションを選択します。ERPNextは認証のためにユーザーをminiOrangeにリダイレクトし、認証が成功すると、ユーザーはERPNextにリダイレクトされてログインします。
  • IdP開始型SSOログイン: OAuth/OIDCはクライアント主導の認証フロー向けに設計されており、ERPNextはログインリクエストを開始する際にOAuth状態パラメータを生成および検証します。そのため、IdP主導の直接SSOは標準機能では利用できません。この機能が必要な場合は、miniOrangeにリダイレクトする前にOAuthフローを開始するERPNext側のカスタマイズを行うことで実現できます。詳細については、miniOrangeサポートにお問い合わせください。
  • JIT プロビジョニング: Frappeは、ソーシャルログインによるジャストインタイム(JIT)ユーザー作成をサポートしています。メールアドレスに基づいてユーザーを照合し、該当ユーザーが存在せず、サインアップが許可されている場合は、Frappeが自動的に新しいユーザー(デフォルトではウェブサイトユーザー)を作成し、ログインを完了します。
  • ERPNext向けMFA: miniOrangeがサポートする1​​5種類以上の多要素認証(MFA)方式を使用して、ERPNext SSOにセキュリティ層を追加できます。

前提条件

  • ソーシャルログインをサポートし、ソーシャルログインキーの設定を構成できるERPNext/Frappeバージョン。
  • miniOrangeのIDプロバイダー(IdP)管理者アカウント。

外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。

ERPNext SSOの設定とテストを行うには、以下のステップバイステップガイドに従ってください。

1. miniOrangeでERPNextを設定する

  • miniOrangeにログイン 管理コンソール.
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • ERPNext シングルサインオン (SSO) アプリの追加

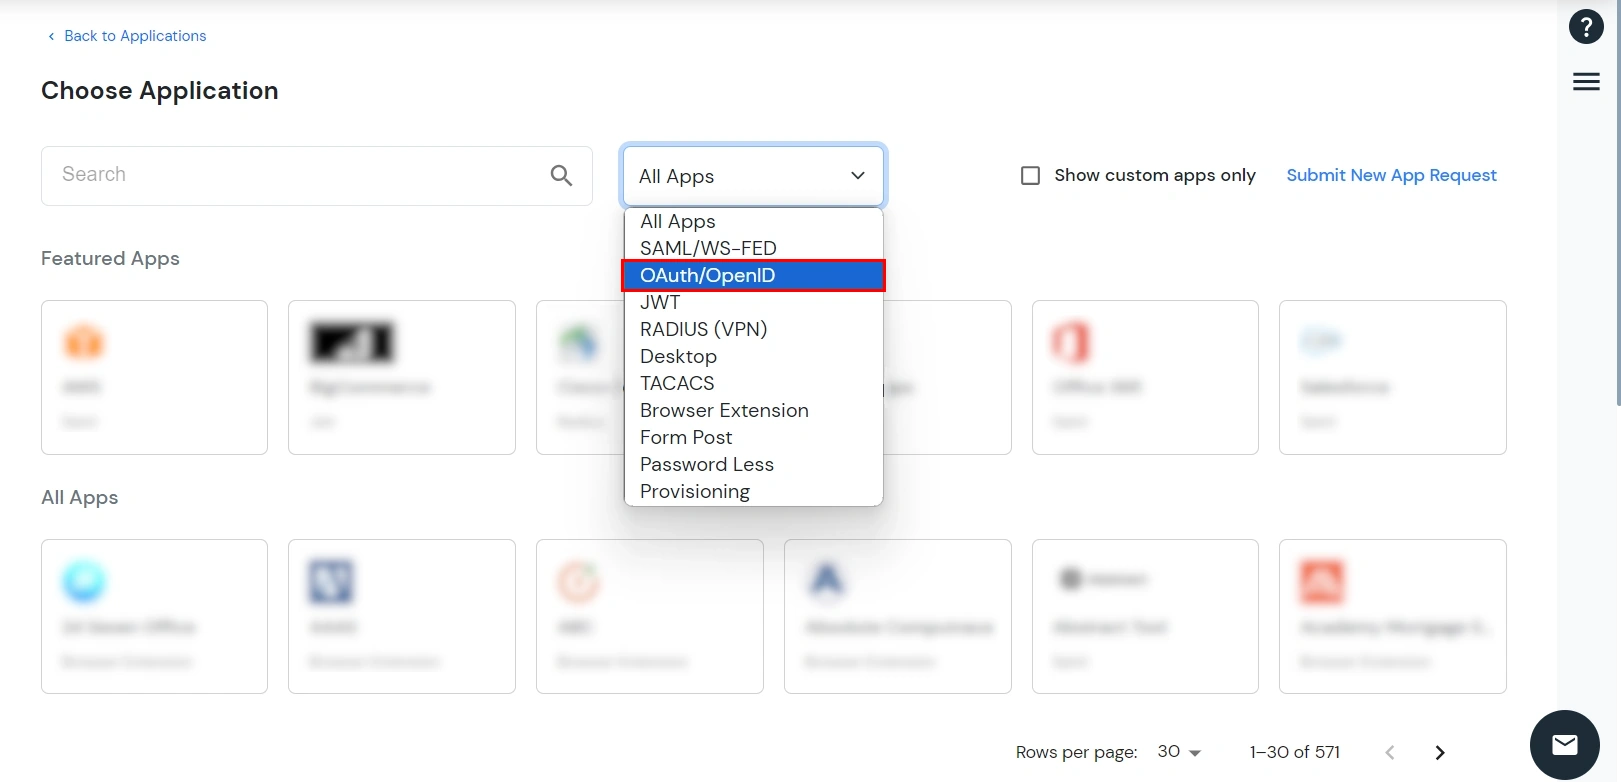
  • 選択 OAuth/OpenID アプリケーションタイプとして 全てのアプリ ドロップダウン。
  •  ERPNext のシングルサインオン (SSO) - OAuth/OIDC アプリケーションタイプを選択してください

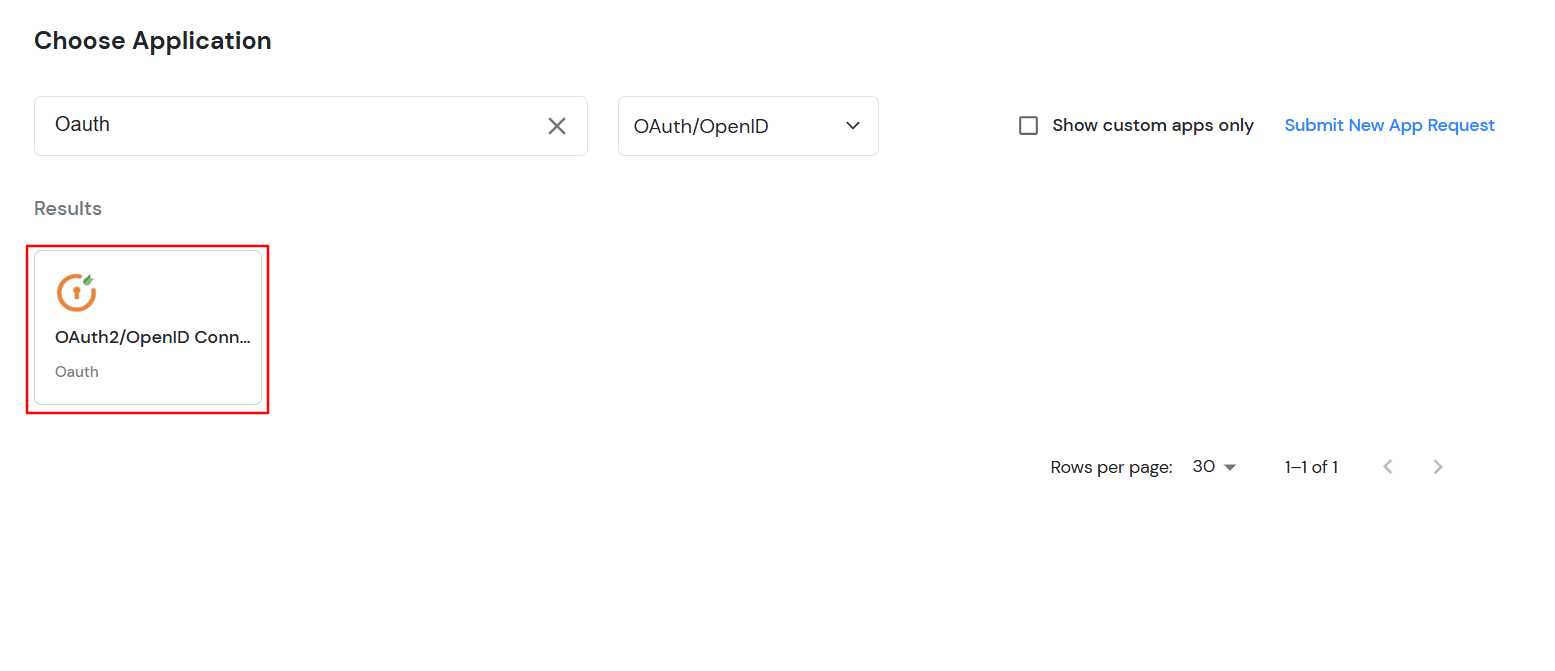
  • 検索する ERPNext リストの中にERPNextが見つからない場合は、 OAuth2/OpenID Connect アプリケーションの設定は OAuth2/OpenID Connect.
  • ERPNext シングルサインオン (SSO) カスタムを選択

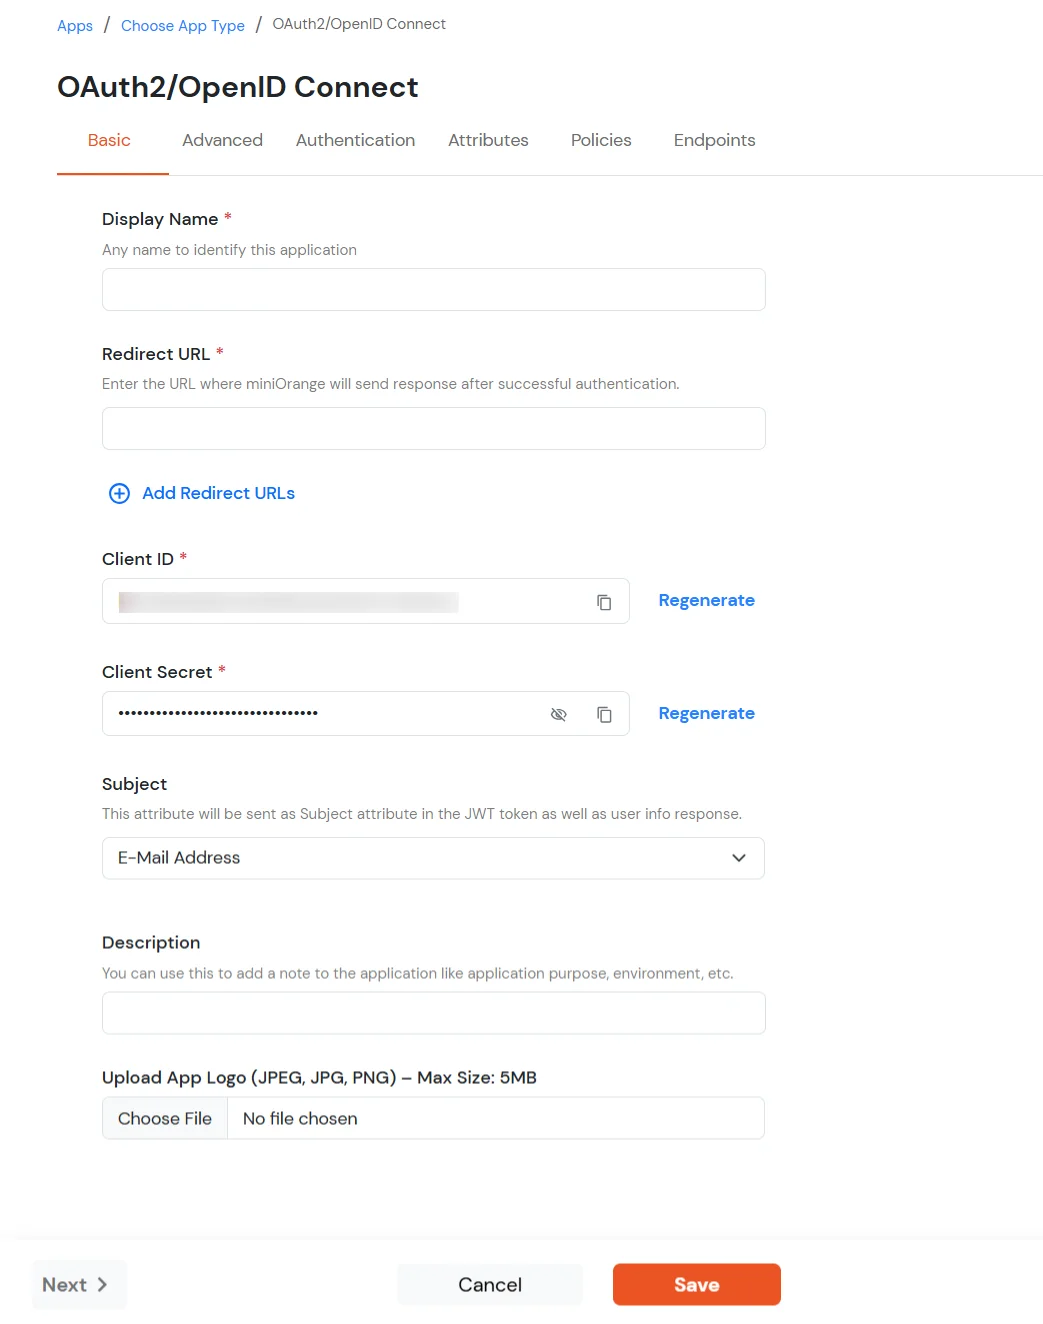
  • [基本] タブで、次の詳細を入力します。
  • 基本タブ 詳細説明
    表示名 アプリケーションの表示名を入力してください。例:ERPNext。
    リダイレクトURL ERPNextのコールバックURLを以下の形式で入力してください。 https://<frappe-tenant-url>/api/method/frappe.integrations.oauth2_logins.custom/<provider-name>
    顧客ID 生成されたものをコピーします 顧客ID後で設定する際に使用します。 ソーシャルログインキー ERPNextにおいて。
    クライアントシークレット 生成されたものをコピーします クライアントシークレット後で設定する際に使用します。 ソーシャルログインキー ERPNextにおいて。
    説明(オプション) 必要に応じて、申請内容の説明を入力してください。
    ERPNext シングルサインオン (SSO) 基本タブ

  • ソフトウェアの制限をクリック Save.
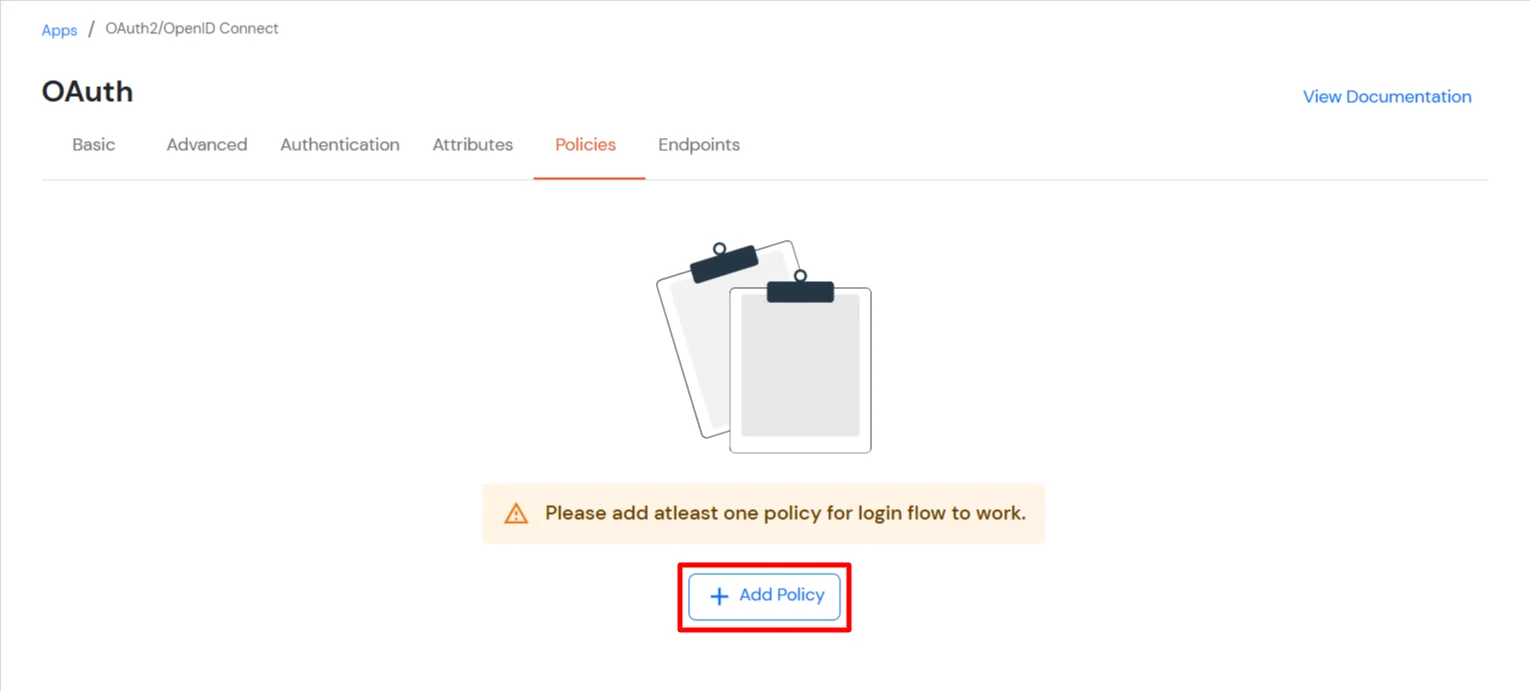
  • あなたはあなたにリダイレクトされます 政策 のセクションから無料でダウンロードできます。
  • ERPNext SSOで保存をクリックすると、ポリシーページにリダイレクトされます。

  • 以下を行うには、 グループの割り当て ボタン。 新しい グループ割り当てを構成する モーダルが開きます。
    • グループの割り当て: アプリケーションにリンクするグループを選択します。一度に最大20グループまで選択できます。
    • miniOrangeダッシュボード: ポリシーに移動してポリシーを追加

    • 新しいグループを作成する必要がある場合は、 新しいグループを追加
    • グループ名を入力してクリック グループを作成.
    • miniOrangeダッシュボード:グループ名を入力してください

    • ソフトウェアの制限をクリック 次へ.
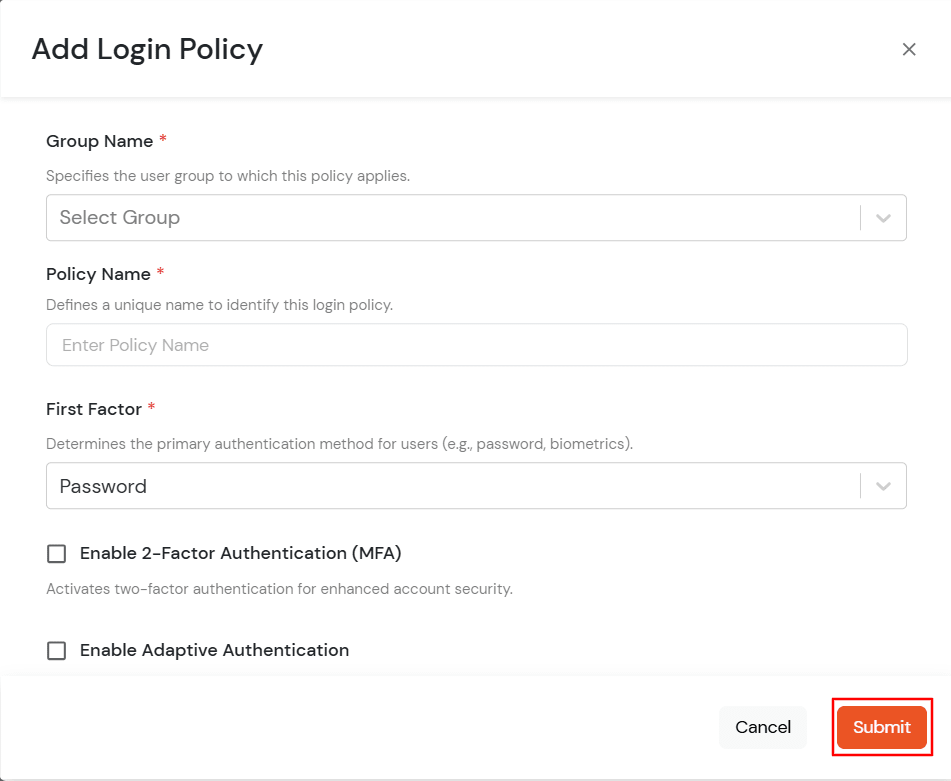
    • ポリシーの割り当て: 選択したグループに必要なポリシーを追加します。以下の詳細を入力してください。
    • 第一の要因: ドロップダウンからログイン方法を選択します。
      • 選択した場合 パスワード ログイン方法として、 2要素認証(MFA) (NAIST) と 適応認証、 必要に応じて。
      • 選択した場合 パスワードなし ログイン方法として、 2要素認証(MFA) 必要に応じて。
      • 選択した場合 マジックリンク ログイン方法として、以下のオプションが表示されます。
        • 他のIPアドレスからのサインインを有効にする: 有効にすると、ユーザーはマジックリンクを要求したIPアドレスとは異なるIPアドレスからマジックリンクを開くことができます。
        • 他のデバイスからのサインインを有効にする: 有効にすると、ユーザーはマジックリンクをリクエストしたデバイスとは別のデバイスでマジックリンクを開くことができます。
  • ERPNextシングルサインオン(SSO)ポリシーの割り当て

  • ソフトウェアの制限をクリック Save選択したすべてのグループに対してポリシーが作成されます。
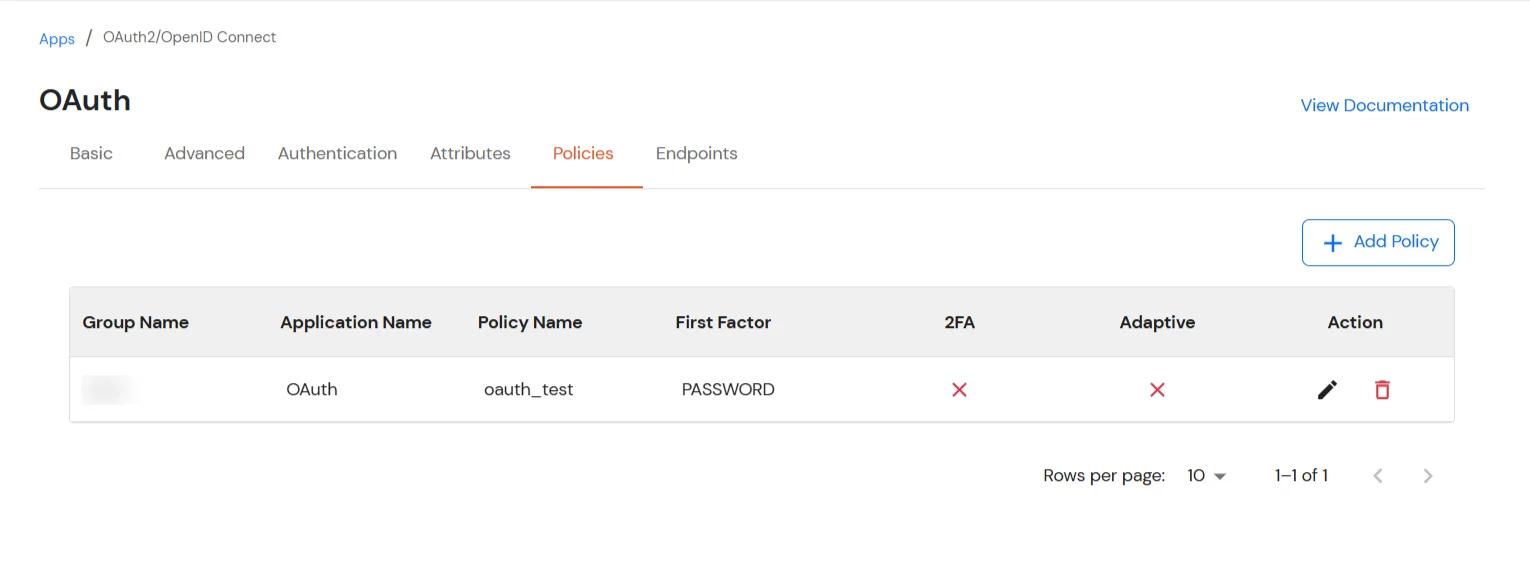
  • ポリシーが正常に追加されると、リストに表示されます。
  • ERPNextシングルサインオン(SSO):保存をクリックするとポリシーが作成されます

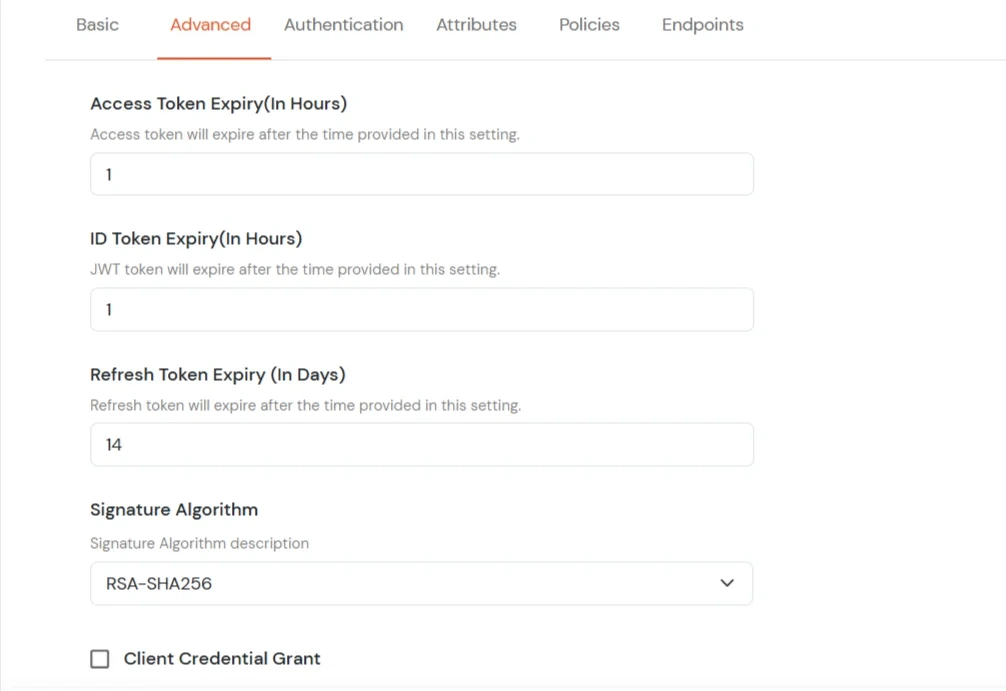
  • あなたがに行くことができます 高機能 タブをクリックして、アクセス トークン、JWT トークン、更新トークンの有効期限などのその他の設定を変更します。
    1. アクセストークンの有効期限: 提供されたアクセス トークンが作成からどのくらいの期間有効であるか。[時間単位] 有効期限が切れると、新しいアクセス トークンを生成する必要があります。
    2. JWTトークンの有効期限: 生成された JWT トークンの有効期間。[時間単位]
    3. リフレッシュトークンの有効期限: 生成されたリフレッシュ トークンの有効期間。[日数] 指定された日数が経過すると、新しいリフレッシュ トークンを生成する必要があります。
    4. 共有 ID を有効にする: この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。
    miniOrange Identity Platform 管理者ハンドブック: トークンの有効期限を設定するには、[詳細設定] タブに移動します。

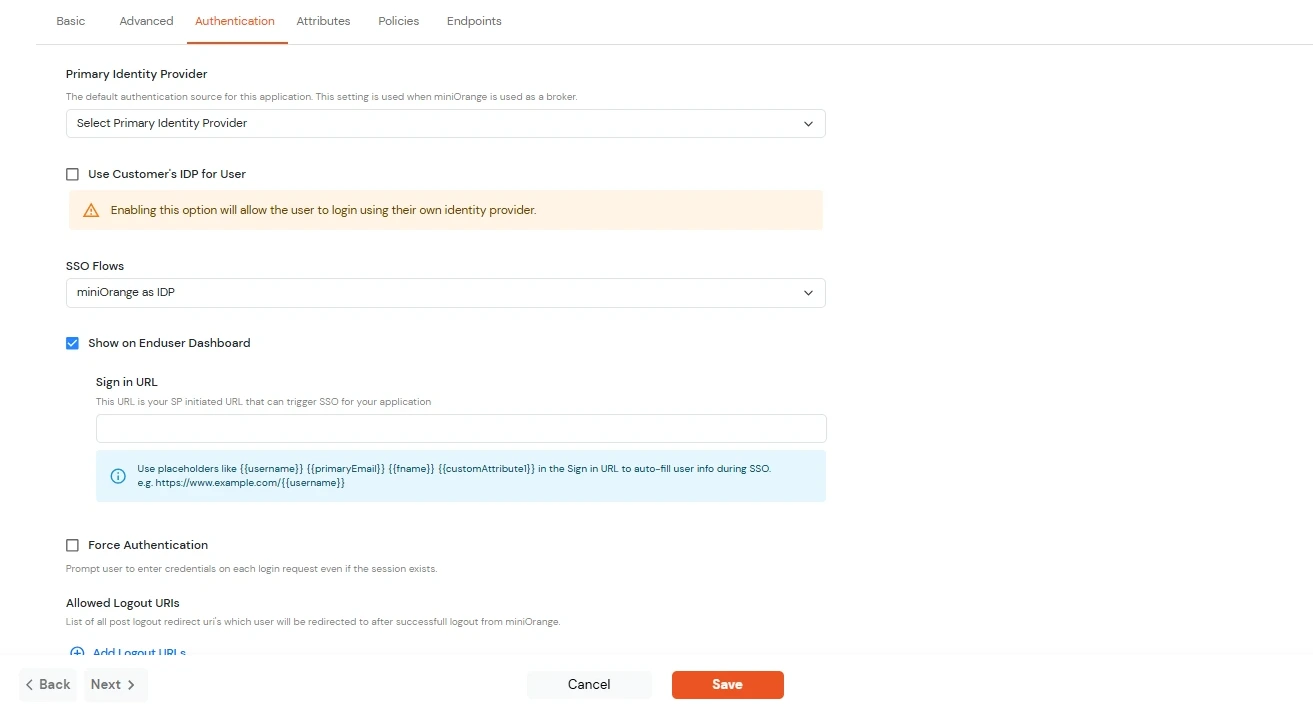
  • に切り替える ログインオプション タブには何も表示されないことに注意してください。
    プライマリ ID プロバイダー アプリケーションのデフォルトのIDソースをドロップダウンメニューから選択してください。選択しない場合、ユーザーはデフォルトのログイン画面が表示され、独自のIDプロバイダーを選択できます。[この場合はminiOrangeを選択してください]。
    SSOフロー ドロップダウンから希望するSSOフローを選択します。 IDP としての miniOrange, ブローカーとしてのminiOrangeまたは ディスカバリーフローを備えたブローカーとしての miniOrange.
    エンドユーザーダッシュボードに表示 このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。
    認証を強制する このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。
    許可されたログアウトURI 「許可されたログアウトURI」リンクをクリックして、ログアウト後のリダイレクトURIのリストを追加します。ユーザーはminiOrangeから正常にログアウトすると、これらのURIのいずれかにリダイレクトされます。
    シングルログアウトが有効 このオプションを有効にすると、このアプリからログアウトするときに他のアプリケーションにログアウト要求が送信されます。
    サインインURL

    {{username}}、{{primaryEmail}}、{{customAttribute1}} などのプレースホルダーを使用して、サインイン URL にユーザー属性を含めることができます。これらのプレースホルダーは、IdP によって開始される SSO フロー中に実際のユーザー値に動的に置き換えられます。

    以下の属性を使用して URL を生成できます: username、primaryEmail、alternateEmail、fname、lname、primaryPhone、customAttribute1。

    URLは次のようになります https://login.com/{{username}}/?primaryEmail={{primaryEmail}}

  • クエリパラメータの形式: https://<sso-url>?username={{username}} https://<sso-url>?username={{username}}&email={{primaryEmail}}
  • パスパラメータの形式: https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}}
  • miniOrange Identity Platform 管理者ハンドブック: ログインオプションタブに移動する

  • 必要なアプリの詳細の取得/アプリ情報の更新:
  • 編集できます 用途 以下の手順に従ってください。
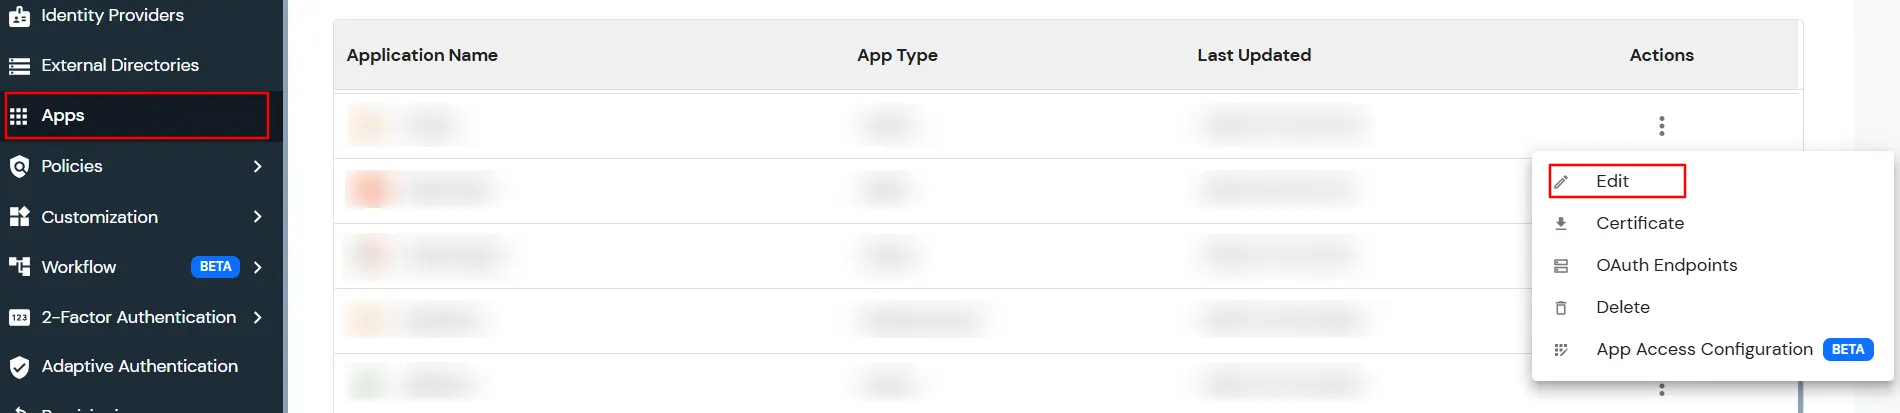
    • に行きます アプリ.
    • 構成済みのアプリの一覧から、作成したアプリを見つけます。 (⋮) アプリの横にあるアイコンをタップして 編集 オプションを選択します。
    • アプリを選択して編集を選択します

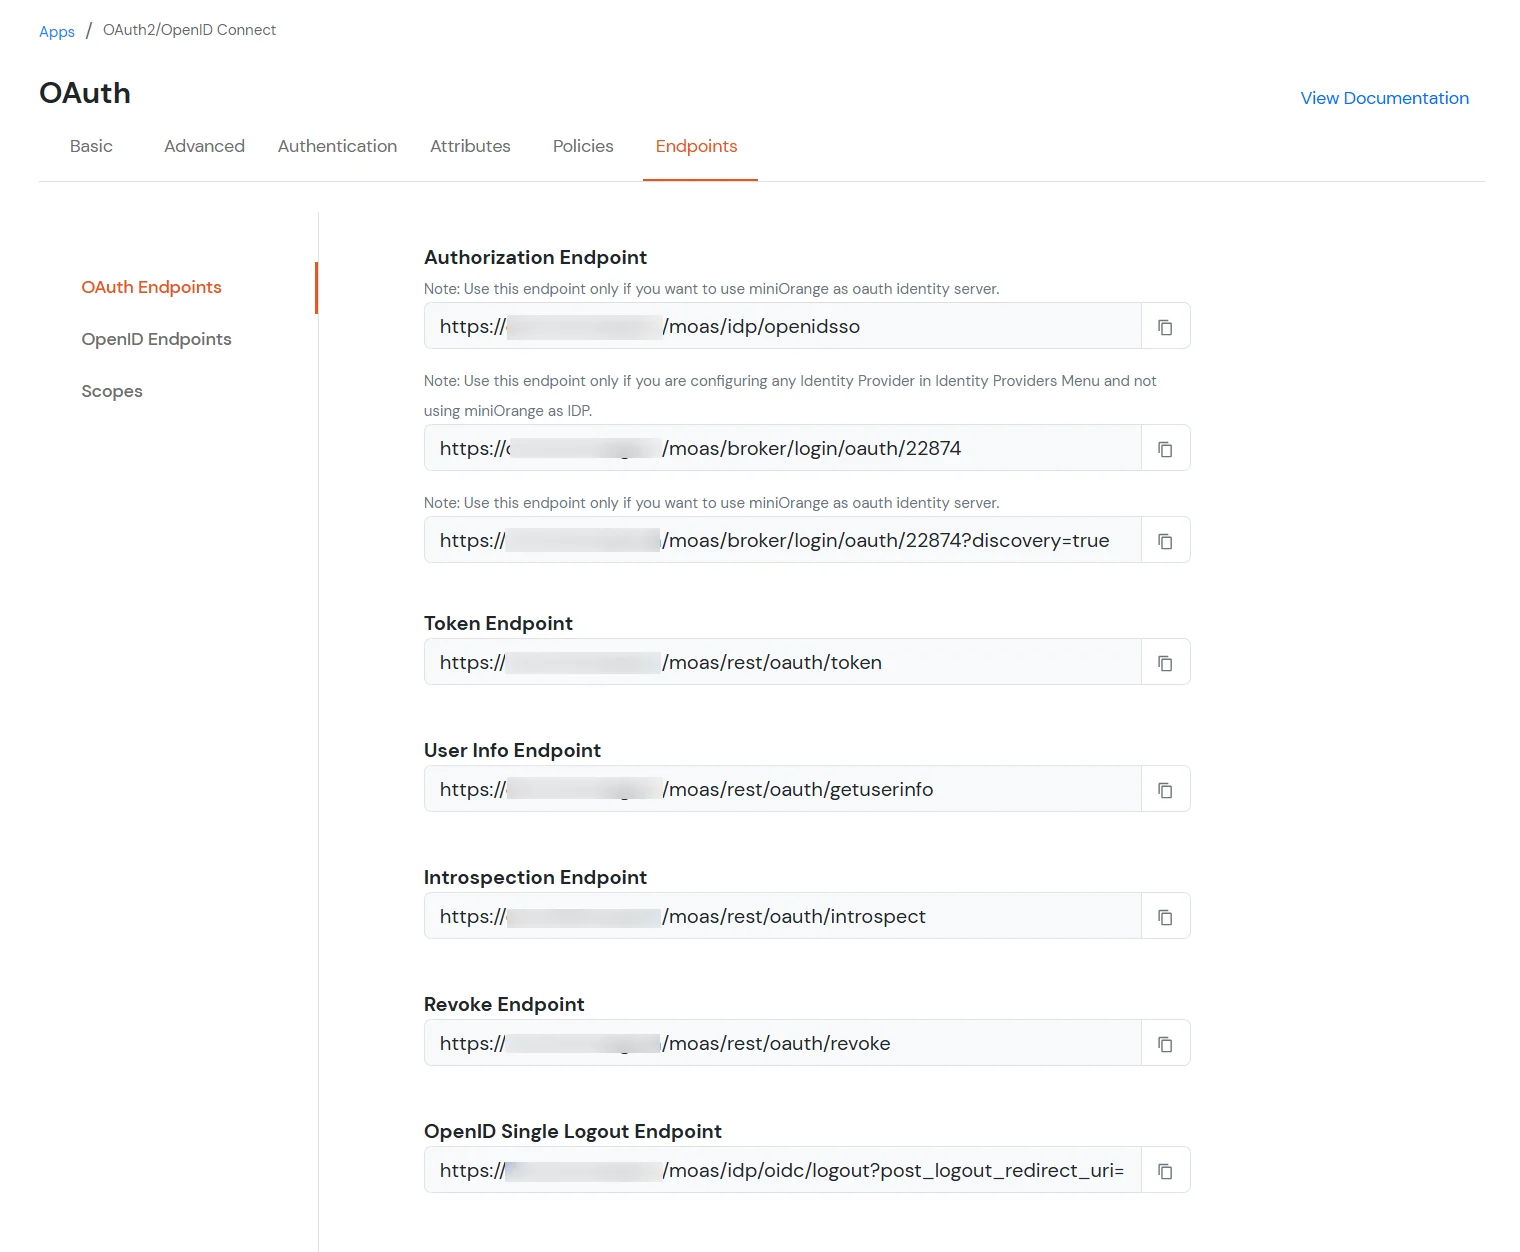
    • クリック OAuth エンドポイント アプリのアクション メニューのセクションで、承認、トークン、ユーザー情報エンドポイントを取得します。
    • OAuth エンドポイント

      認可エンドポイント: https://<your-company-name>.xecurify.com/moas/idp/openidsso
      (注意: ミニオレンジをOAuth認証サーバーとして使用する場合にのみ、このエンドポイントを使用してください。
      https://<your-company-name>.xecurify.com/moas/broker/login/oauth/<customerID>
      (注意: このエンドポイントは、IDプロバイダーメニューでIDプロバイダーを設定する場合のみ使用してください(ただし、miniorangeをIDPとして使用しない場合に限ります)。
      トークンエンドポイント: https://<your-company-name>.xecurify.com/moas/rest/oauth/token
      ユーザー情報エンドポイント: https://<your-company-name>.xecurify.com/moas/rest/oauth/getuserinfo
      イントロスペクションエンドポイント: https://<your-company-name>.xecurify.com/moas/rest/oauth/introspect
      デバイス認証エンドポイント: https://<your-company-name>.xecurify.com/moas/rest/oauth/devicecode/authorize

      このエンドポイントは、入力機能が制限されている、またはブラウザを持たないデバイスやアプリケーションに対して、OAuth 2.0 デバイス認証許可フローを開始するために使用されます。このエンドポイントは、以下のパラメータを受け取ります。
      エンドポイントを取り消す: https://<your-company-name>.xecurify.com/moas/rest/oauth/revoke
      OpenID シングル ログアウト エンドポイント: https://<your-company-name>.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=

      ERPNext シングルサインオン (SSO) OAuth エンドポイント

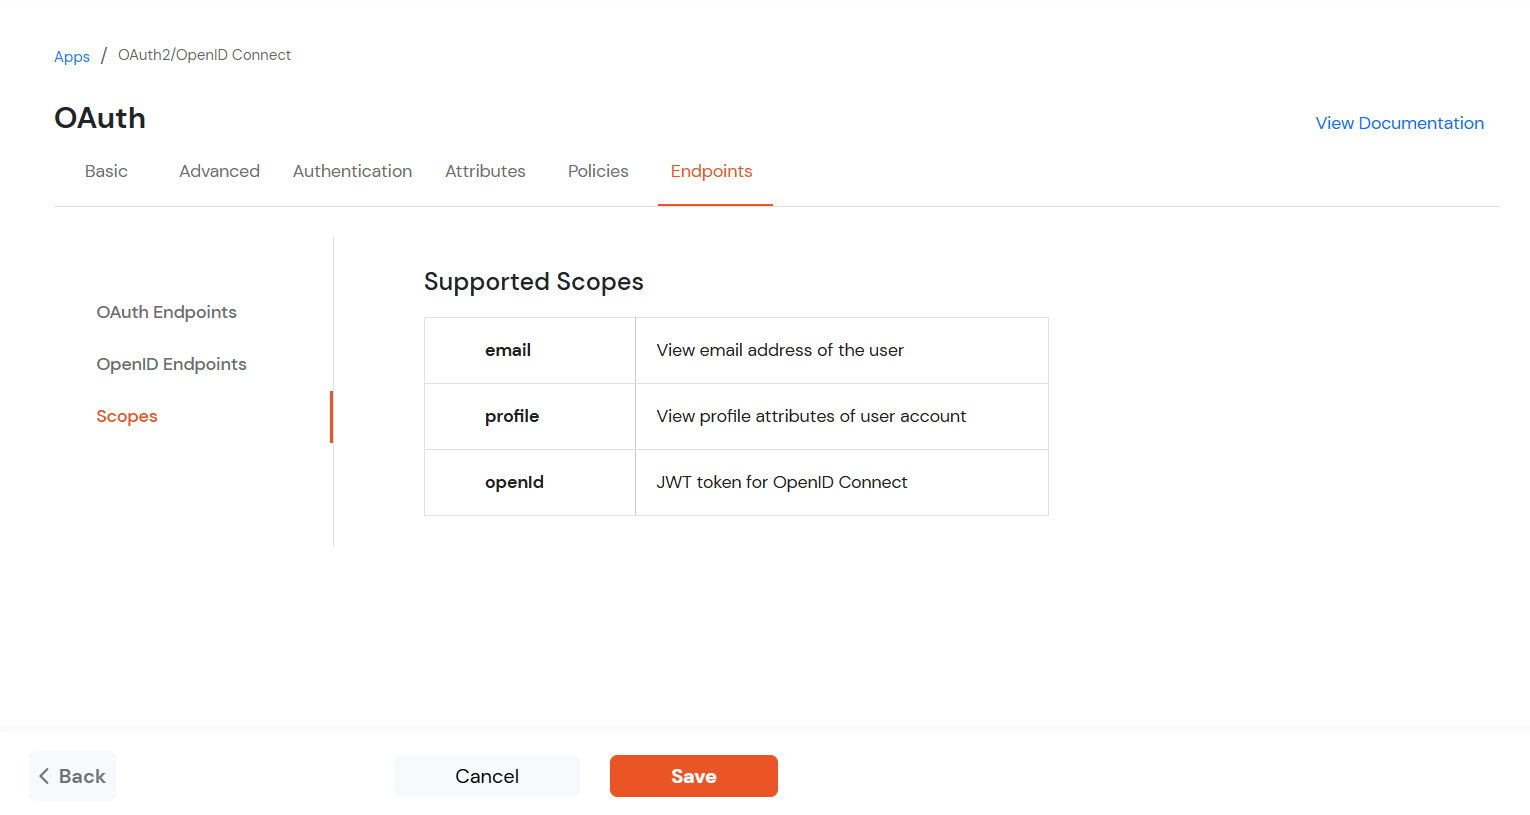
      OAuthスコープ

      メールアドレス: ユーザーのメールアドレスを表示
      プロフィール: ユーザーアカウントのプロフィール属性を表示する
      オープンID: OpenID ConnectのJWTトークンを取得する

      ERPNext シングルサインオン (SSO) OAuth スコープ

    • ソフトウェアの制限をクリック Save.

2. ERPNextでSSOを設定する

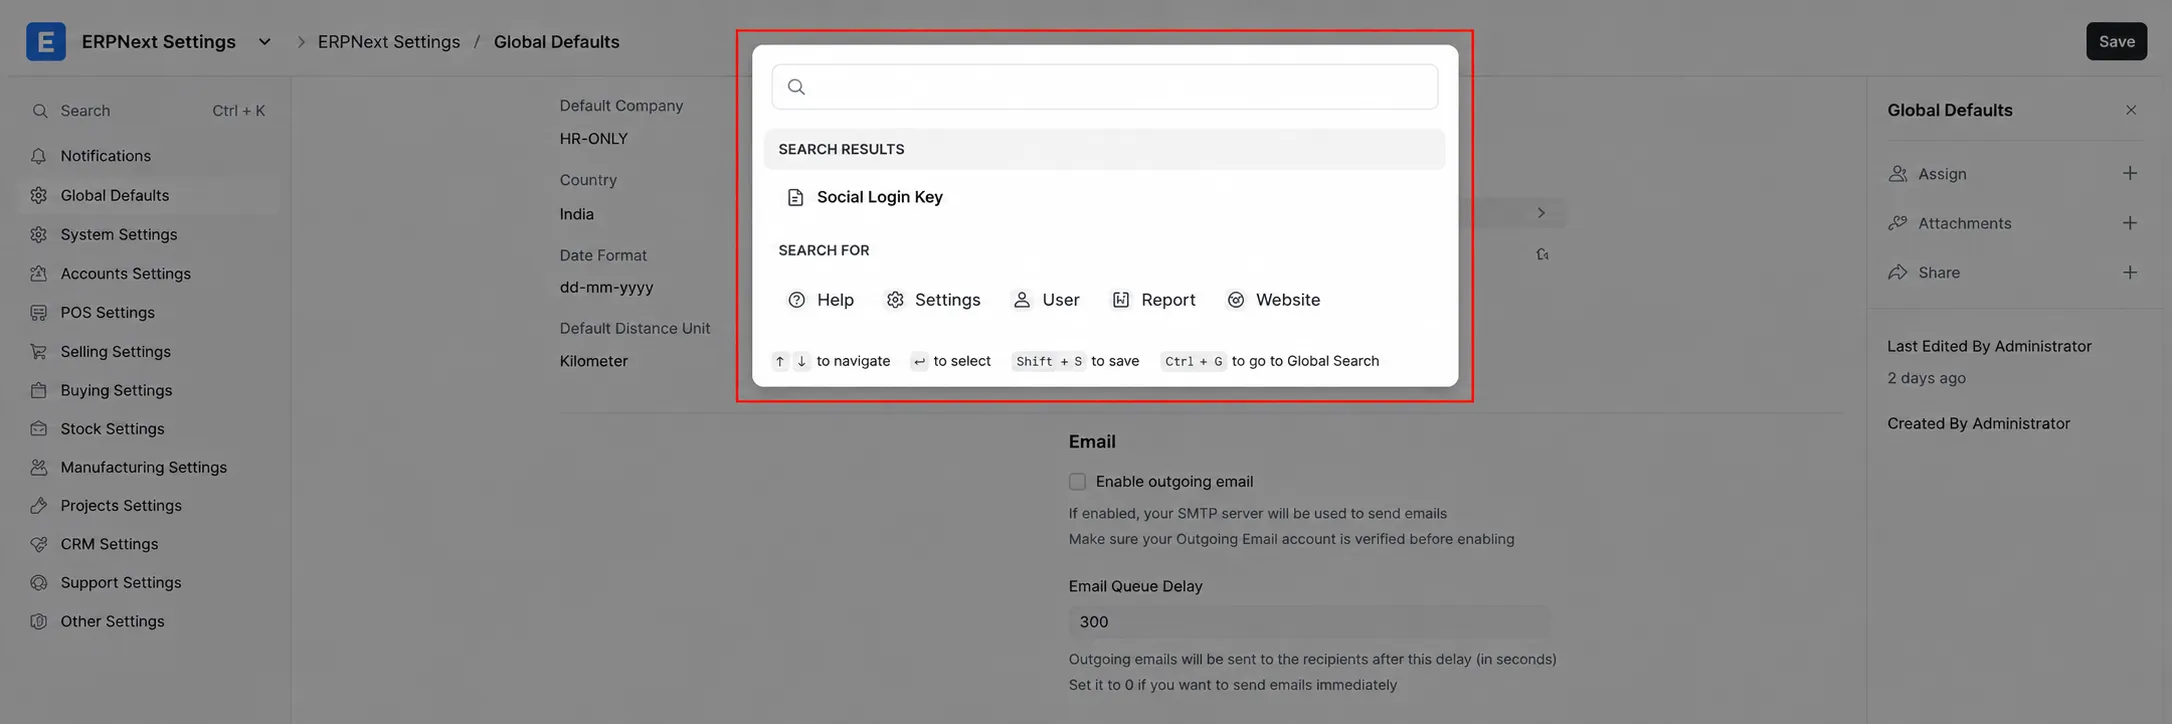
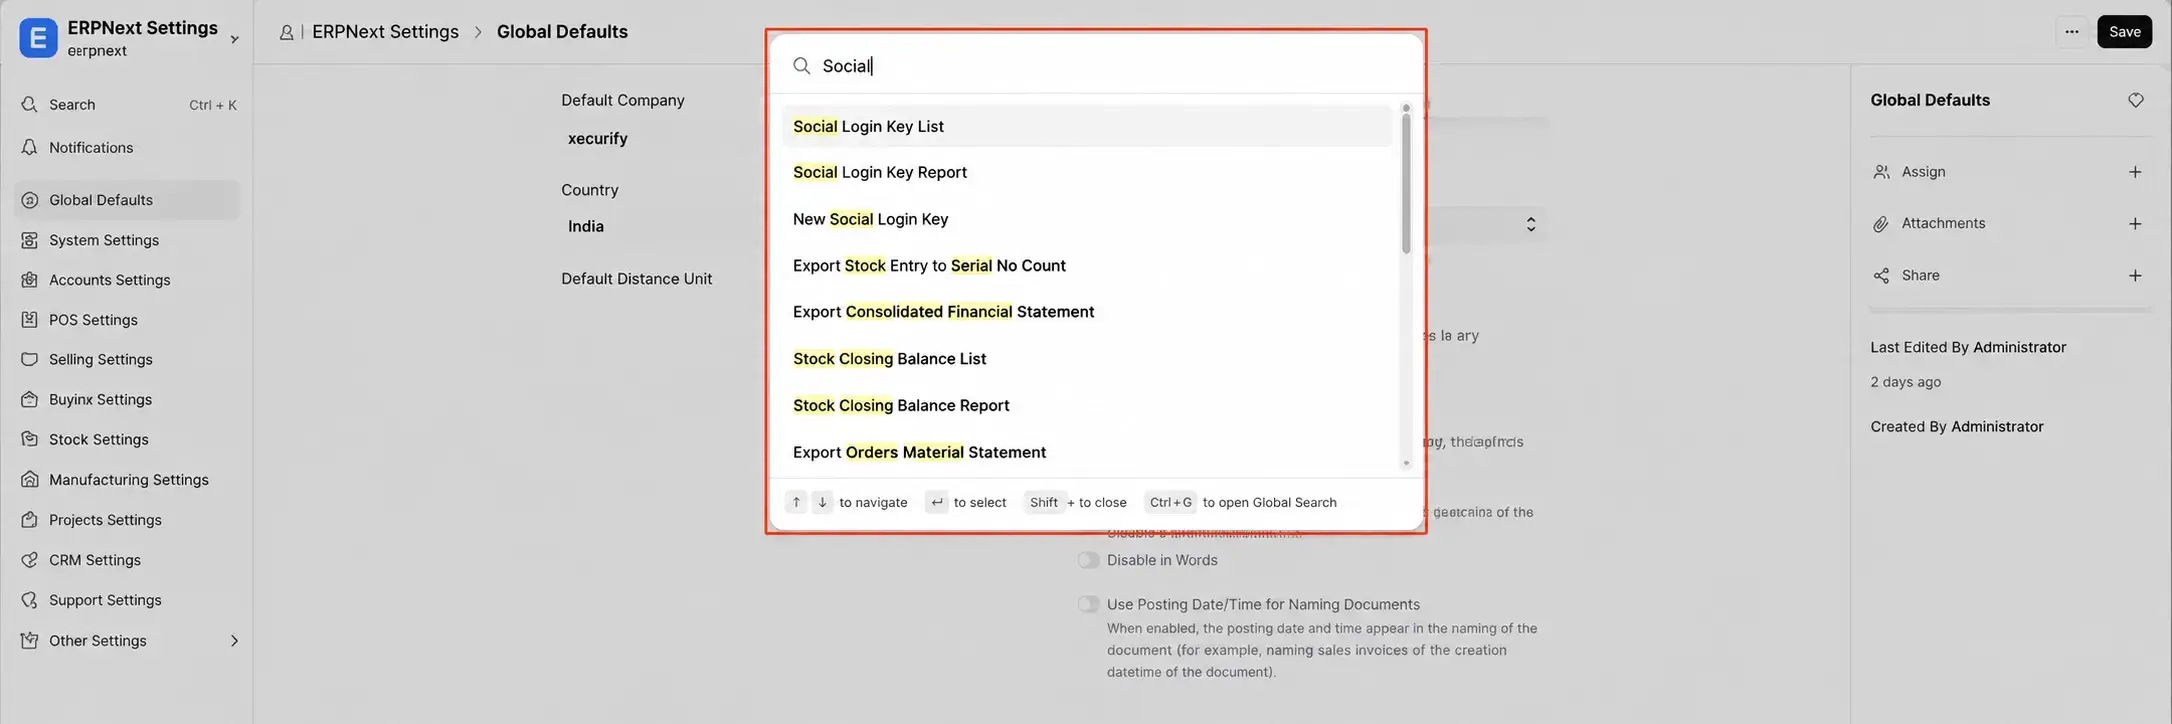
  • 管理者アカウントでERPNextサイトにログインしてください。デスクトップ画面から検索(Ctrl+K)を使用して「ソーシャルログインキー」を検索します。
  • ERPNext管理者アカウントにログインしてください。

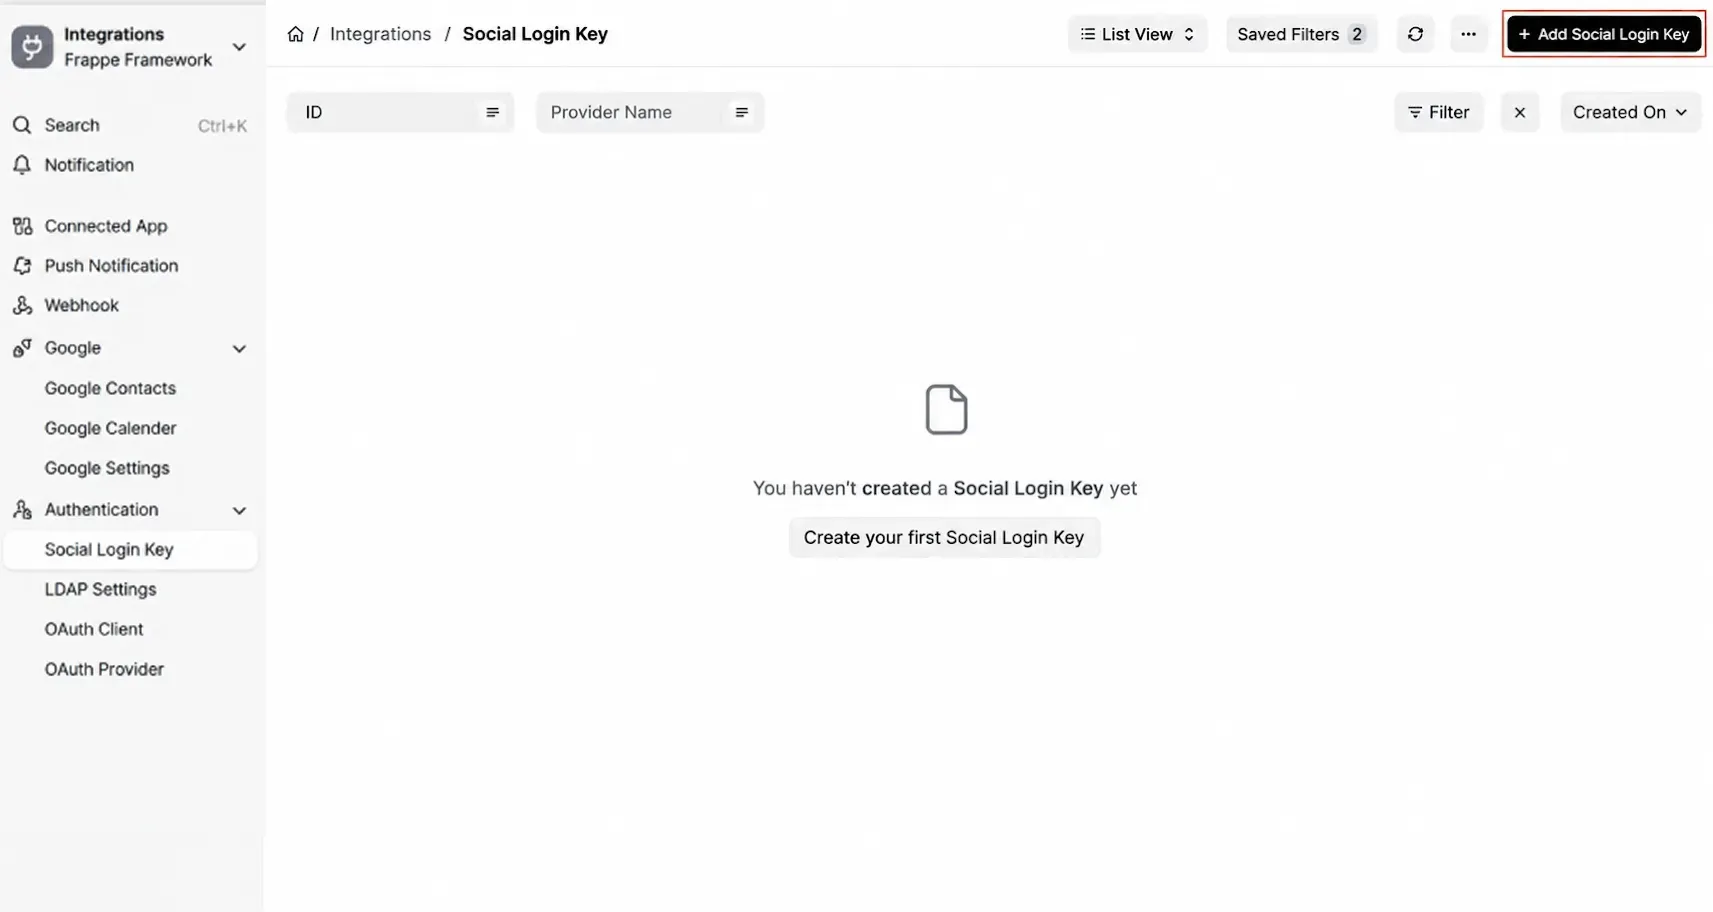
  • 設定済みのソーシャルログインプロバイダーを表示するには、「統合」>「認証」の下にある「ソーシャルログインキー」を開きます。
  • 検索ソーシャルログインキー

  • miniOrange用の新しいOAuth/OIDCソーシャルログイン設定を作成するには、「ソーシャルログインキーを追加」(または「新規」)をクリックします。
  • 新しいOAuth/OIDCソーシャルログインを作成する

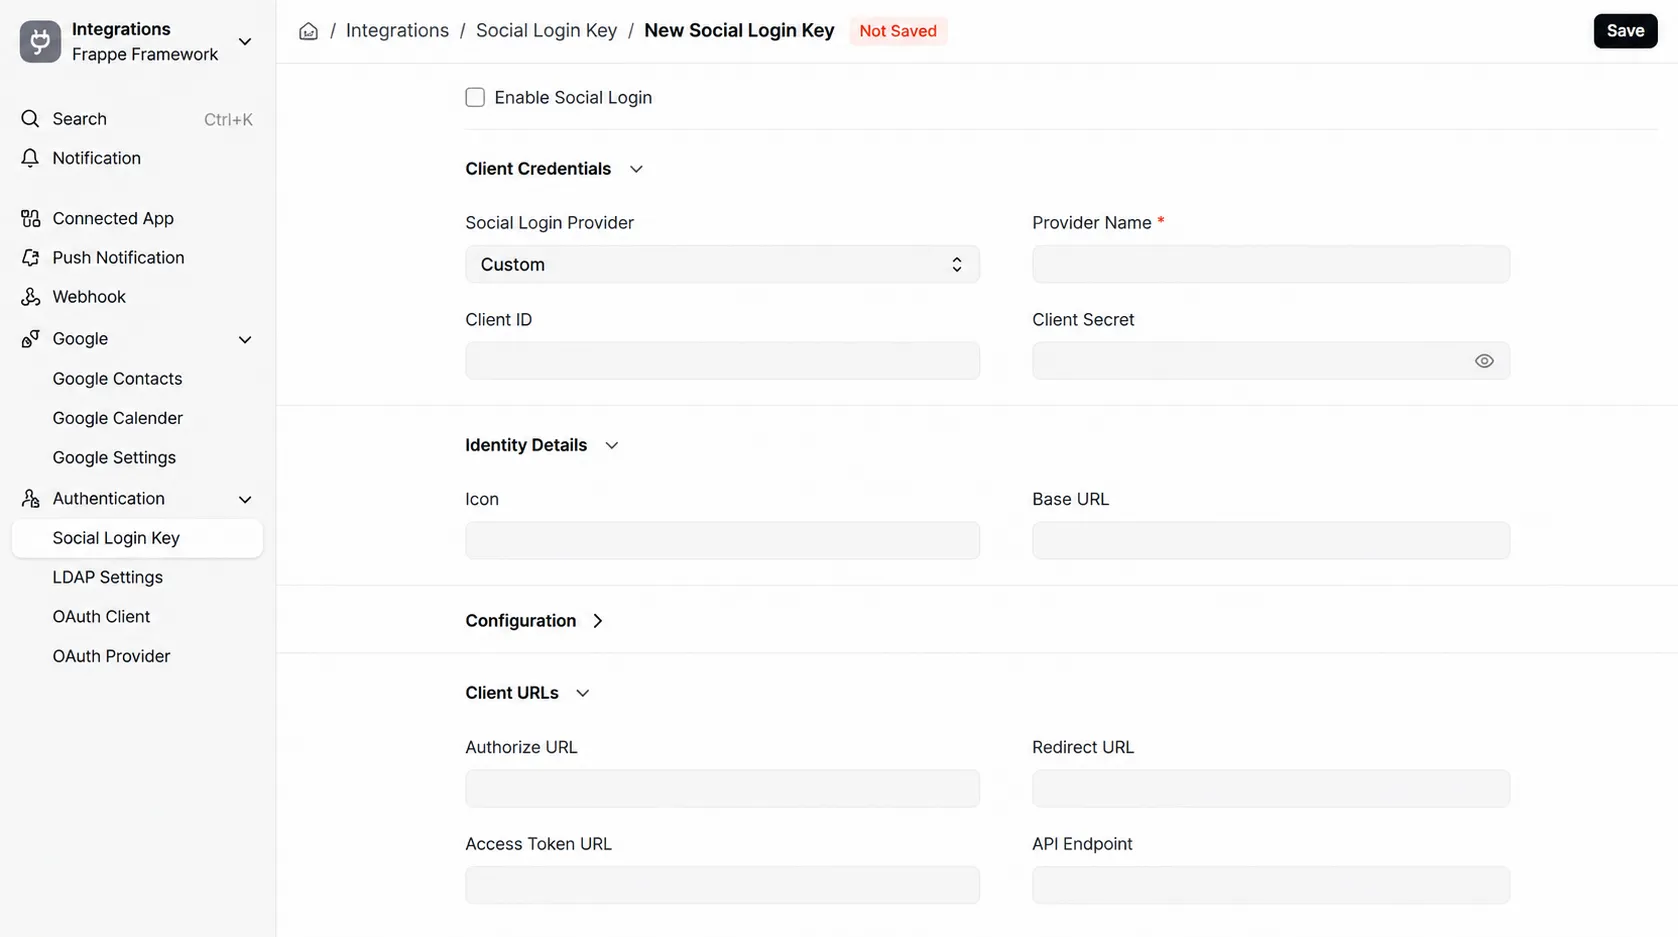
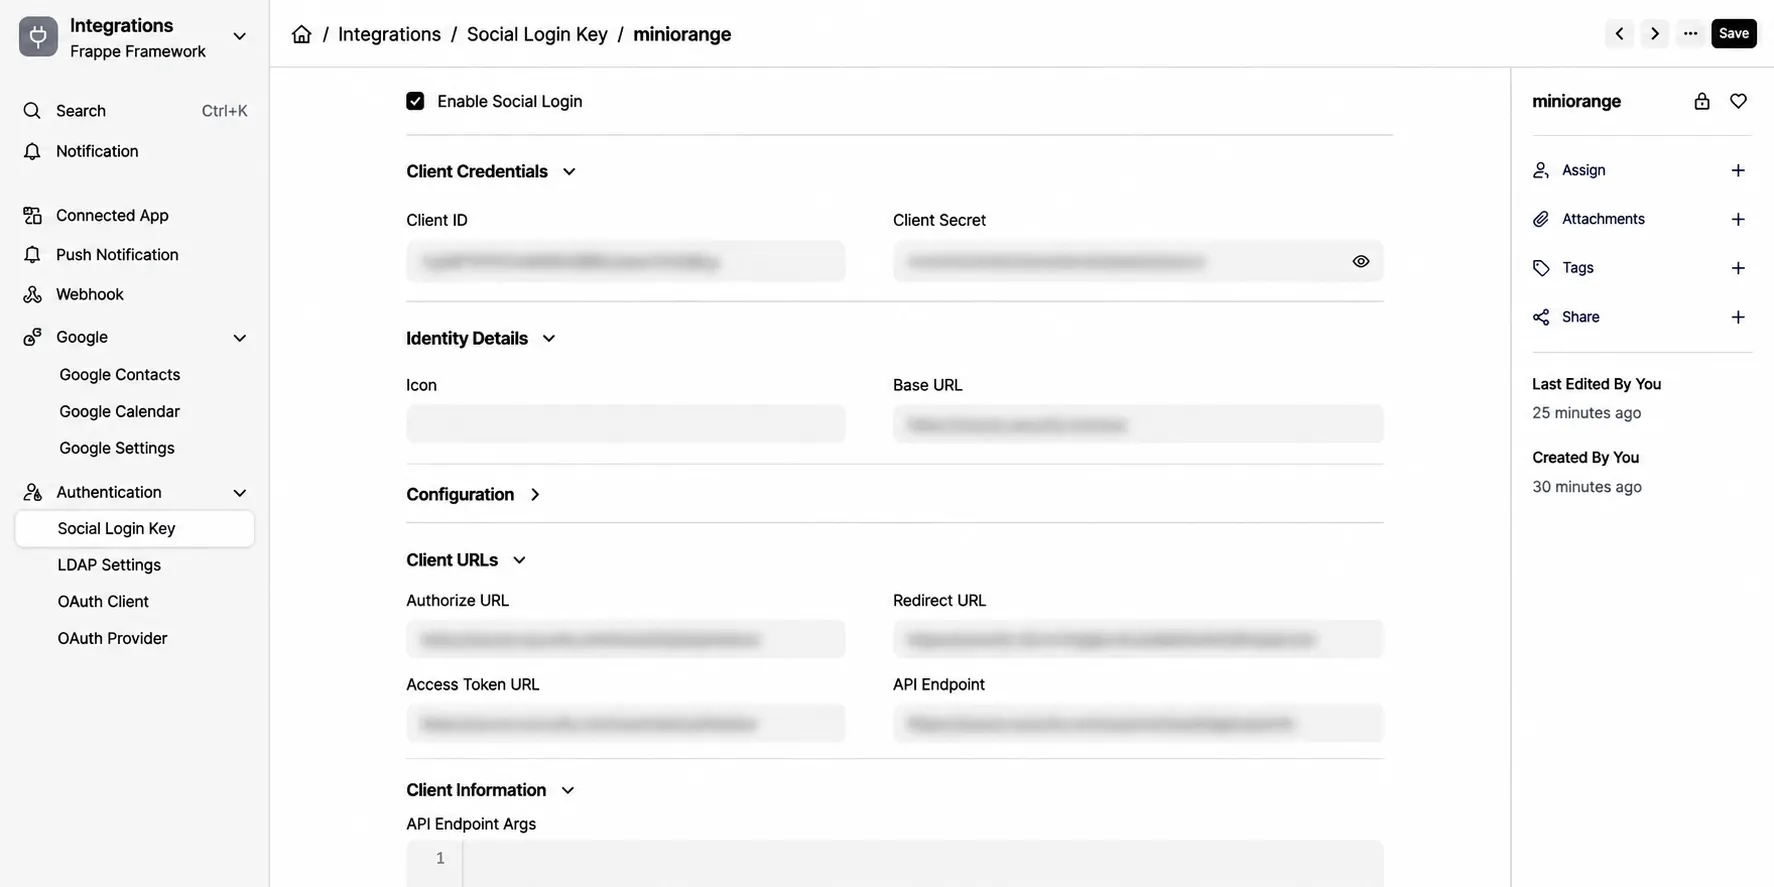
  • 新しいソーシャルログインキーで、ソーシャルログインプロバイダーとして「カスタム」を選択し、「ソーシャルログインを有効にする」を有効にして、プロバイダー名に「miniorange」と入力します。次に、以下に示すようにクライアント認証情報とOAuthエンドポイントを設定します。
  • ソーシャルログインキーの詳細を入力してください

  • 以下の詳細をそれぞれの欄に入力してください。
    • プロバイダー名: miniorangeと入力してください(プロバイダー名はリダイレクトURLで使用されている値と一致する必要があります)。
    • クライアントID: miniOrangeに、ERPNextアプリケーション用に生成されたクライアントIDを入力してください。
    • クライアントシークレット: miniOrangeでERPNextアプリケーション用に生成されたクライアントシークレットを入力してください。
    • ベースURL: miniOrangeテナントのベースURLを入力してください。例:https://<your-company-name>.xecurify.com
    • 認証URL: miniOrange認証エンドポイントを入力してください。https://<your-company-name>.xecurify.com/moas/idp/openidsso
    • リダイレクトURL: Enter https://<frappe-tenant-url>/api/method/frappe.integrations.oauth2_logins.custom/<provider-name>
    • 例えば、プロバイダー名が ミニオレンジ:

      https://<frappe-tenant-url>/api/method/frappe.integrations.oauth2_logins.custom/miniorange

    • アクセストークンのURL: miniOrangeトークンのエンドポイントを入力してください。https://<your-company-name>.xecurify.com/moas/rest/oauth/token
    • APIエンドポイント: miniOrangeユーザー情報エンドポイントを入力してください。https://<your-company-name>.xecurify.com/moas/rest/oauth/getuserinfo
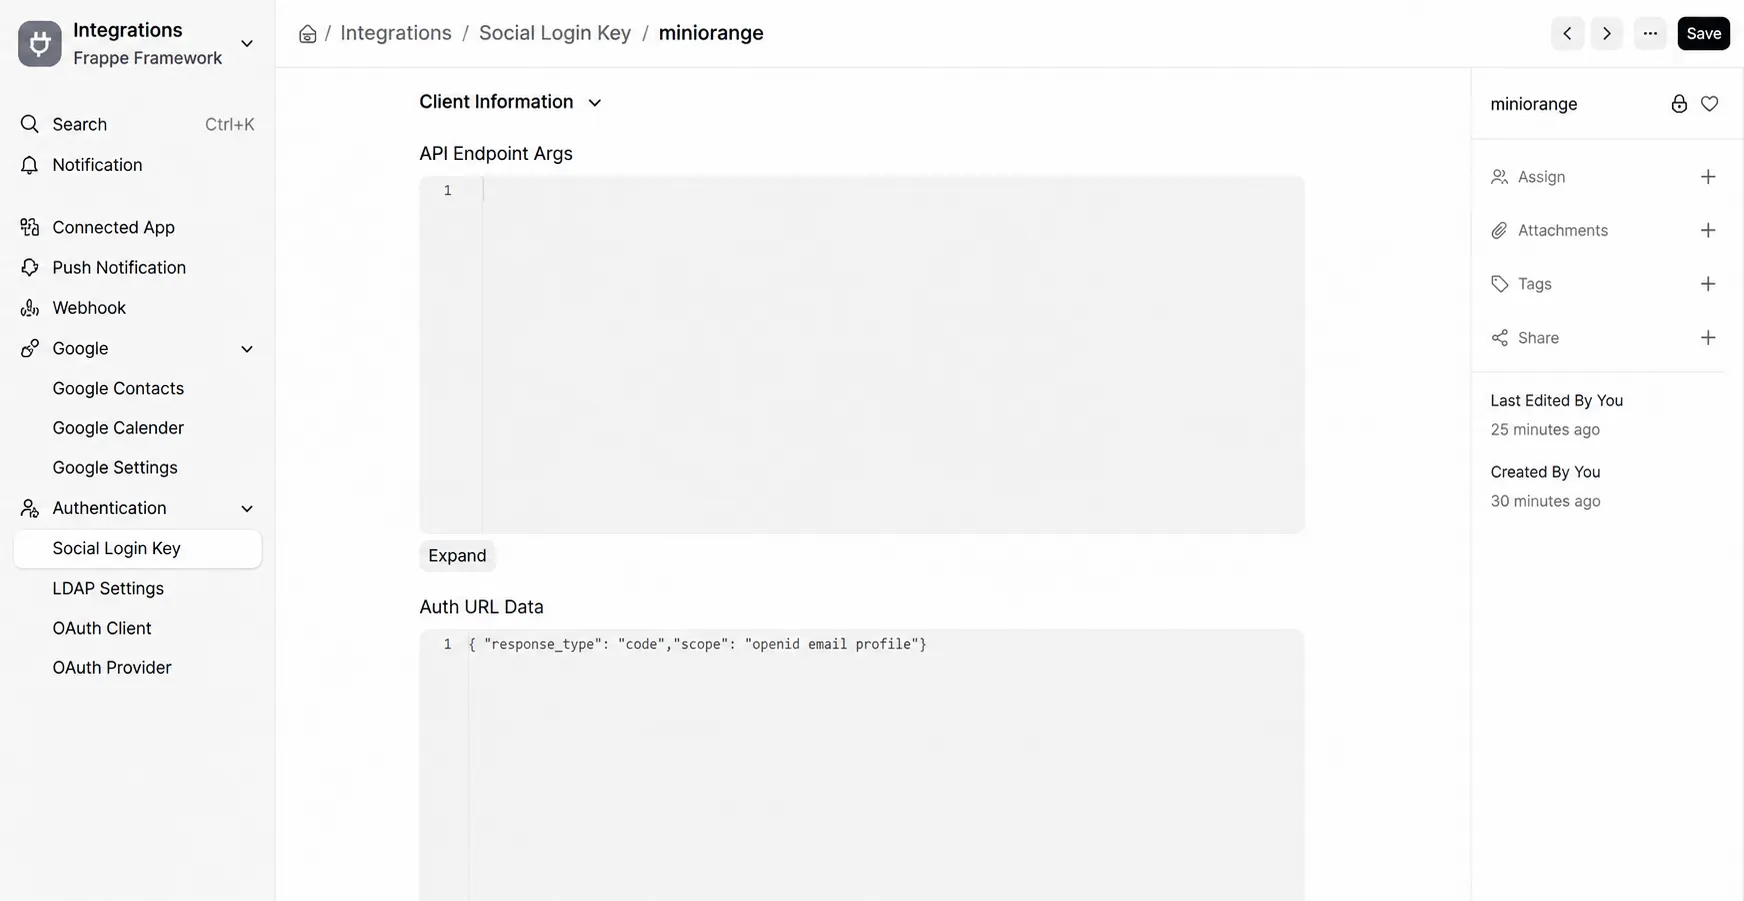
    • APIエンドポイント引数: この欄は空欄のままにしてください。
    • 認証URLデータ: Enter {"response_type": "code", "scope": "openid email profile"}これにより、認証コードフローが設定され、OpenID Connectプロファイルとメールスコープが要求されます。
    • ユーザーIDプロパティ: 実装上、特定のユーザー識別子プロパティが必要な場合を除き、このフィールドは空白のままにしてください。
    ソーシャルログインを有効にする

    APIエンドポイントの引数と認証URLデータ

3. SSO構成をテストする

miniOrange IdPを使用してERPNextアカウントへのSSOログインをテストしてください。
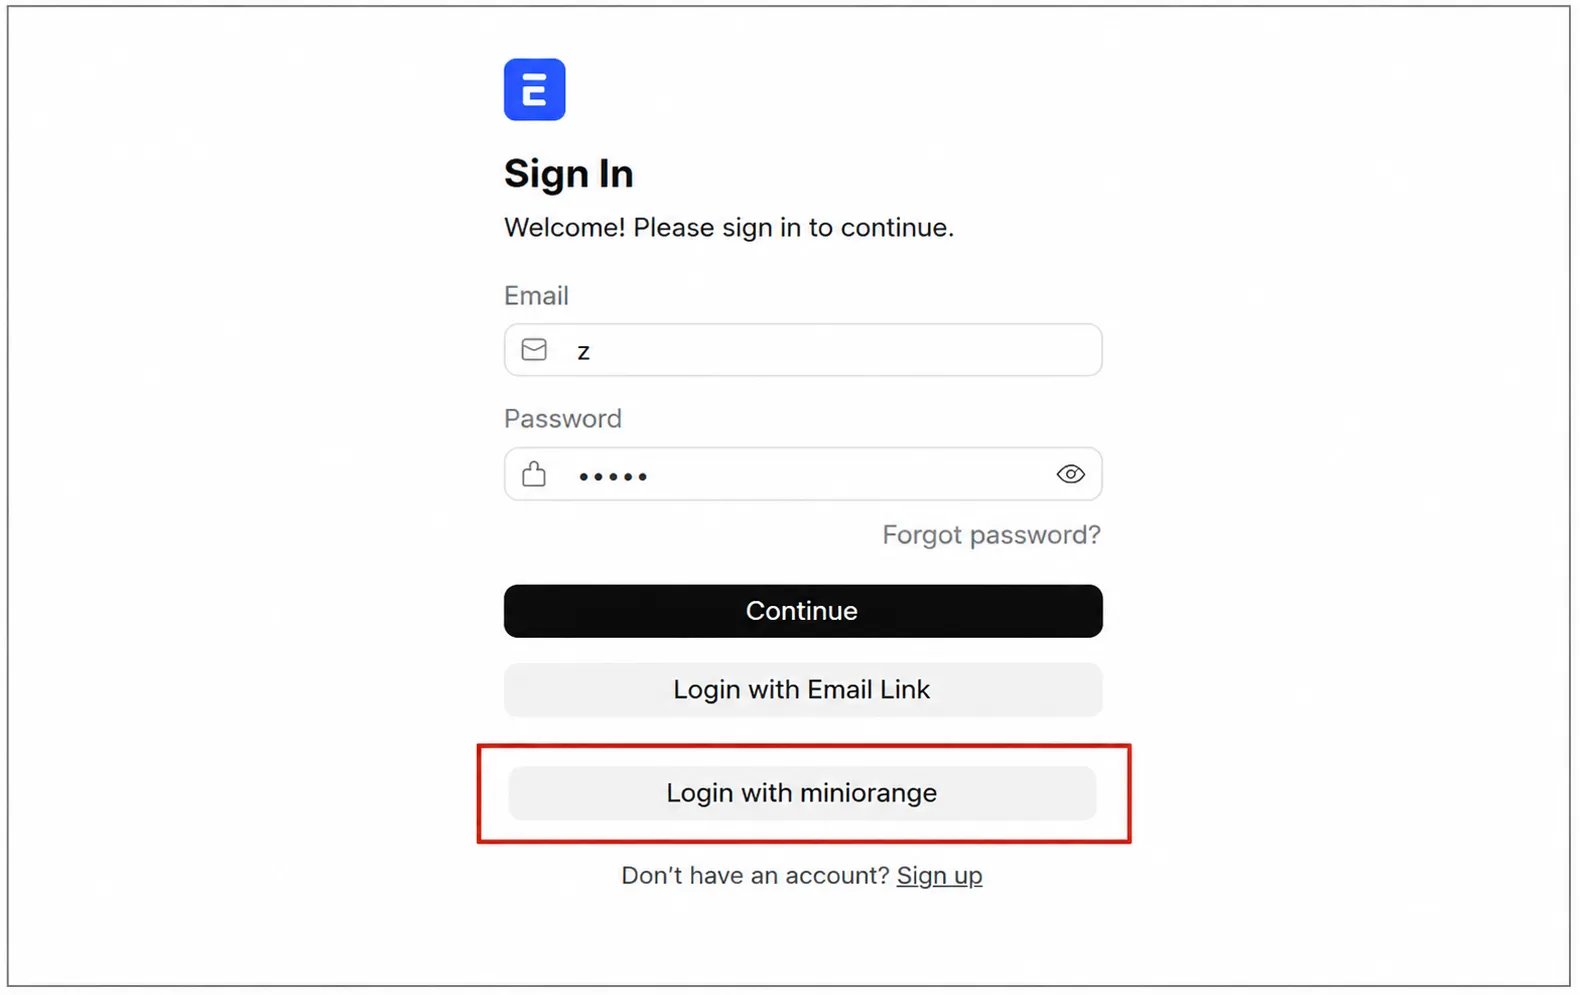
  • ERPNextのログインページを開きます。「miniorangeでログイン」オプションが表示されるはずです。
  • miniorangeでログイン

  • 「miniOrangeでログイン」オプションをクリックすると、SSOが開始され、認証のためにユーザーがminiOrangeにリダイレクトされます。
  • ERPNextシングルサインオン(SSO)認証にはminiorangeを使用

  • miniOrangeのログイン情報を入力し、「ログイン」をクリックしてください。ERPNextアカウントに自動的にログインされます。

4. ユーザーディレクトリを構成する(オプション)

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。


1. miniOrangeでユーザーを作成する

  • ソフトウェアの制限をクリック ユーザー >> ユーザーリスト >> ユーザーの追加.
  • ERPNext: miniOrangeにユーザーを追加する

  • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
  • ERPNext: ユーザーの詳細を追加する

  • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
  • ERPNext: ユーザーの詳細を追加する

  • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
  • ERPNext: メールアクションを選択

  • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
  • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
  • ERPNext:ユーザーパスワードのリセット
  • これで、資格情報を入力して miniOrange アカウントにログインできます。

2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

  • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
  • ERPNext:一括アップロードによるユーザーの追加

  • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
  • ERPNext:サンプルCSVファイルをダウンロード

  • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
  • ERPNext: 一括アップロードユーザー

  • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
  • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。
  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニュー
  • ERPNext:ADを外部ディレクトリとして構成する

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  • ERPNext:ディレクトリタイプとしてAD/LDAPを選択してください

  • 次に検索 AD/LDAP それをクリックします。
  • ERPNext:ディレクトリタイプとしてAD/LDAPを選択してください

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  • ERPNext:AD/LDAPユーザー ストア タイプを選択してください

  • AD/LDAPを入力する 表示名 (NAIST) と 識別する 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスをLDAPに対して入力します サーバー URL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  • ERPNext:LDAPサーバーURL接続の設定

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  • ERPNext:ユーザーバインドアカウントのドメイン名を設定する

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  • ERPNext:バインドアカウントの認証情報を確認してください

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  • ERPNext:ユーザー検索ベースの設定

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  • ERPNext:ユーザー検索フィルターを選択

  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  • ERPNext:LDAPオプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。


  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  • ERPNext:設定済み属性の送信を有効にする

    ERPNext:ADからの属性マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

ADからパスワードポリシーをインポートする

  • Active Directory のパスワード ポリシーを miniOrange にインポートする場合は、 こちらをクリックしてください。 詳細については、こちらをご覧ください。この手順はここでは省略します。
  • ERPNext:インポートパスワードポリシーは今のところスキップしてください

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  • ERPNext:AD/LDAP接続のテスト

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  • ERPNext:LDAP接続をテストするには、ユーザー名とパスワードを入力してください。

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  • ERPNext:LDAPサーバーへの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  • ERPNext:外部ディレクトリで「選択」をクリックし、「属性マッピングのテスト」をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  • ERPNext:属性マッピング設定をテストするにはユーザー名を入力してください

  • テスト属性マッピング結果が表示されます。
  • ERPNext:ユーザーのマッピングされた属性を取得する

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。

IdP が見つからない、または設定にサポートが必要ですか?


お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


5. ERPNextによる適応型認証

ERPNextの適応型認証機能を使用すると、管理者はIPアドレス、デバイス、場所、ログイン時間などのユーザーログイン条件を評価することで、状況に応じたアクセスポリシーを適用できます。設定されたポリシーに基づいて、ユーザーはアクセスを許可されたり、追加の認証を求められたり、アクセスを拒否されたりします。管理者は、メールアラートの設定、ユーザー向けのエラーメッセージのカスタマイズ、展開前のポリシー設定の確認、およびセキュリティを強化し不正アクセスを防止するためのアプリケーションログインポリシーへの適応型認証ポリシーの割り当ても可能です。

[注:アダプティブ認証セクションは左側のナビゲーションメニューから移動されました。アダプティブ認証ポリシーへのアクセスと管理は、[ポリシー] >> [アダプティブアクセスポリシー] に移動することで行えます。]

A. IPアドレスに基づくアクセス制限によるERPNextへのアクセス制限

    IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。

    IPアドレスに基づく制限を使用したアダプティブ認証は、以下の方法で設定できます。

  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

  • 拡大する IPアドレスに基づくアクセス制限 ドロップダウンアイコンをクリックして、IPベースのアクセスルールを設定します。
  • 保険条件

  • 詳しくはこちら IPアドレス範囲を追加 ポリシーのIPアドレスまたはIP範囲を設定する。
  • IPアドレス範囲を追加

  • ホワイトリストに登録するIPアドレスを指定します。ホワイトリストに登録されていないIP範囲についても、上記の設定を反映させることができます。
  • いずれかを選択する 許可する or 否定する ドロップダウンメニューから該当するオプションを選択してください。ユーザーがホワイトリストに登録されたIPアドレスでログインしようとすると、常にアクセスが許可されます。
  • IPアドレス範囲は3つの形式でサポートされています。 IPv4、IPv4 CIDR、IPv6 CIDRドロップダウンメニューから適切なものを選択できます。
  • 複数のIPまたはIP範囲を追加するには、 + IPアドレス範囲を追加
  • IPアドレス範囲を追加

  • 変更が完了したら、 をクリックします 次へ.
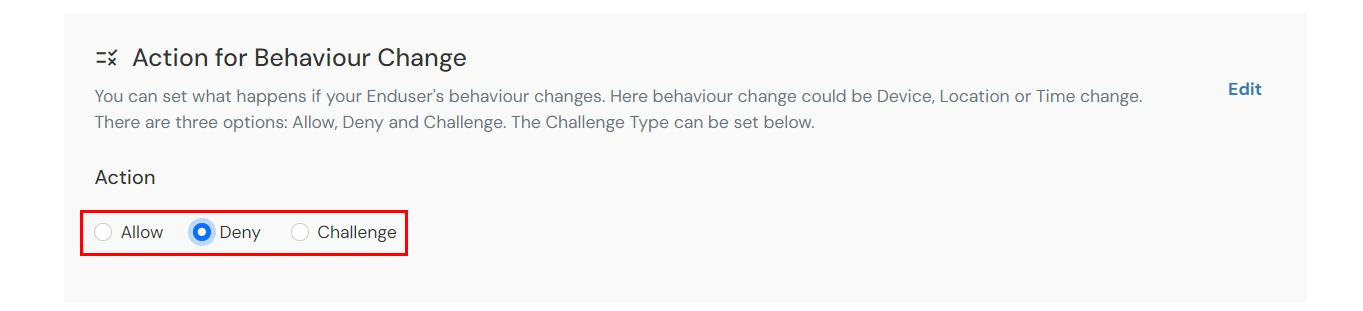
  • 選択 行動変容のための行動適切なものを選択してください 行動 (NAIST) と チャレンジタイプ そのセクションのユーザー向けです。
  • 行動変容のための行動


    属性(オプション) 詳細説明
    許可する アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。
    否定する アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。
    課題 ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。

  • チャレンジタイプのオプション: 動作のアクションがチャレンジとして構成されている場合は、チャレンジ タイプを設定します。

  • 属性 詳細説明
    ユーザー第2要素

    ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。

    KBA(知識ベース認証) システムは、ユーザーがセルフサービスコンソールで設定した2つの質問のうち3つに回答するよう求めます。両方の質問に正しく回答した場合のみ、ユーザーは次のステップに進むことができます。
    代替メール経由の OTP ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。

  • ソフトウェアの制限をクリック 次へ 続行します。

B. デバイスベースのアクセス制限によるERPNextへのアクセス制限

    デバイスベースのアクセス制限により、管理者は信頼できる登録済みデバイスに基づいてユーザーアクセスを制御できます。デバイスの識別および検証メカニズムを活用することで、管理者は認証時に使用されるデバイスを評価するポリシーを定義できます。ユーザーがログインしようとすると、デバイスは設定されたポリシーに基づいて評価され、設定された条件に基づいて適切なアクション(許可、チャレンジ、または拒否)が適用されます。

    デバイスベースの制限によるアダプティブ認証は、以下の方法で設定できます。
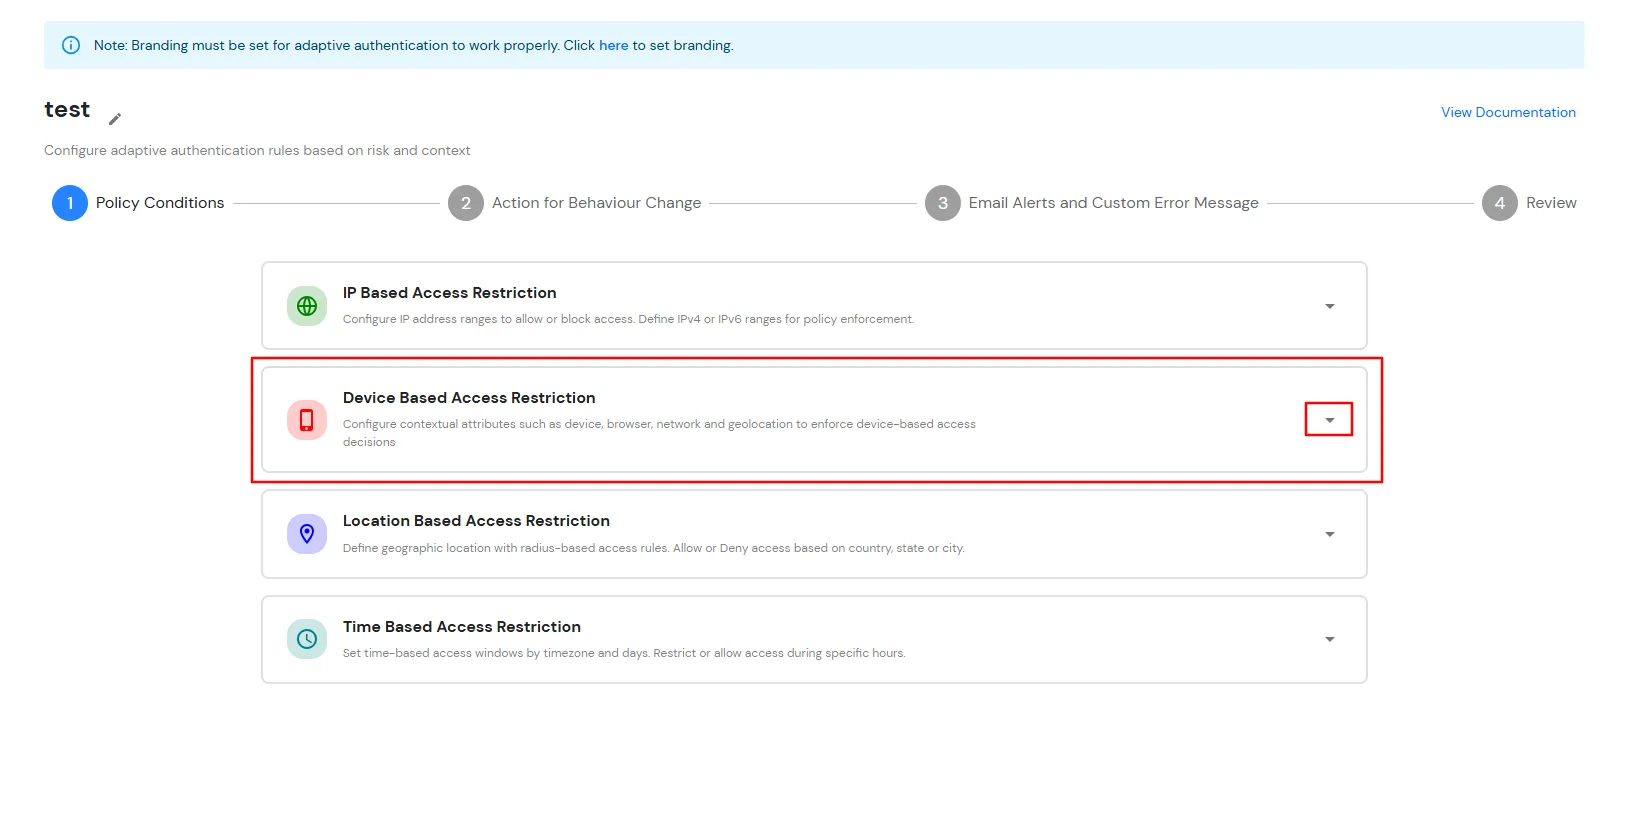
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

  • 以下を行うには、 落ちます 拡張オプション デバイスベースのアクセス制限 デバイスベースのアクセス制御を設定するためのセクション。
  • デバイスベースのアクセス制限

  • 掃除機のスイッチを入れます。 デバイス構成を有効にする トグル。
  • デバイスベースのアクセス制限

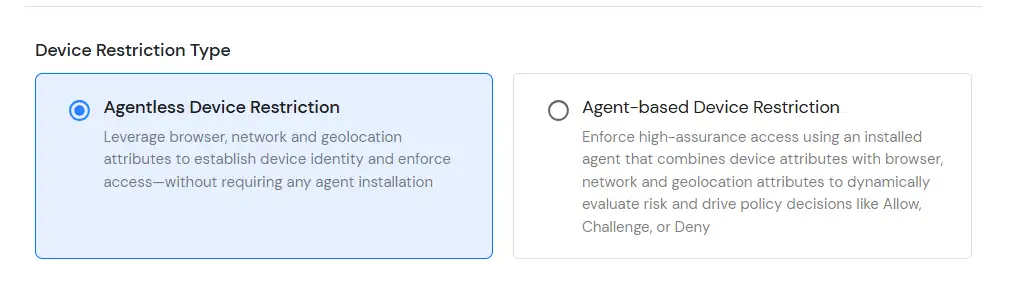
  • どちらかを設定する エージェントレスデバイス制限 or エージェントベースのデバイス制限 貴組織の要件に基づきます。
  • エージェントレスデバイス制限: エンドポイントにソフトウェアやエージェントをインストールする必要なく、信頼できるデバイスを検証および管理します。ブラウザとデバイスベースの識別方法を使用してデバイスの信頼性を評価し、認証時にアクセス ポリシーを適用します。
  • エージェントベースのデバイス制限: 管理対象デバイスにインストールされた軽量エージェントを使用することで、デバイスの信頼性検証を強化します。これにより、高度なデバイス検証とリスクベースのアクセス制御が可能になり、信頼できるデバイスのみが保護されたリソースにアクセスできるようになります。
  • デバイス制限タイプ

  • こちらをクリックしてください デバイスベースの制限に関する詳細情報については、こちらをご覧ください。
  • 変更が完了したら、 をクリックします 次へ.
  • 行動変容のための行動ポリシーに対して適切なアクションとチャレンジの種類を選択してください。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

C. 位置情報に基づくアクセス制限によるERPNextへのアクセス制限

    位置情報制限では、管理者はエンドユーザーのログインを許可する場所のリストを設定し、管理者が設定した条件に基づいてログインを拒否します。アダプティブ認証が有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーはログインを許可されるか、認証を求められるか、または拒否されます。

    位置情報に基づく制限付きアダプティブ認証は、以下の方法で設定できます。
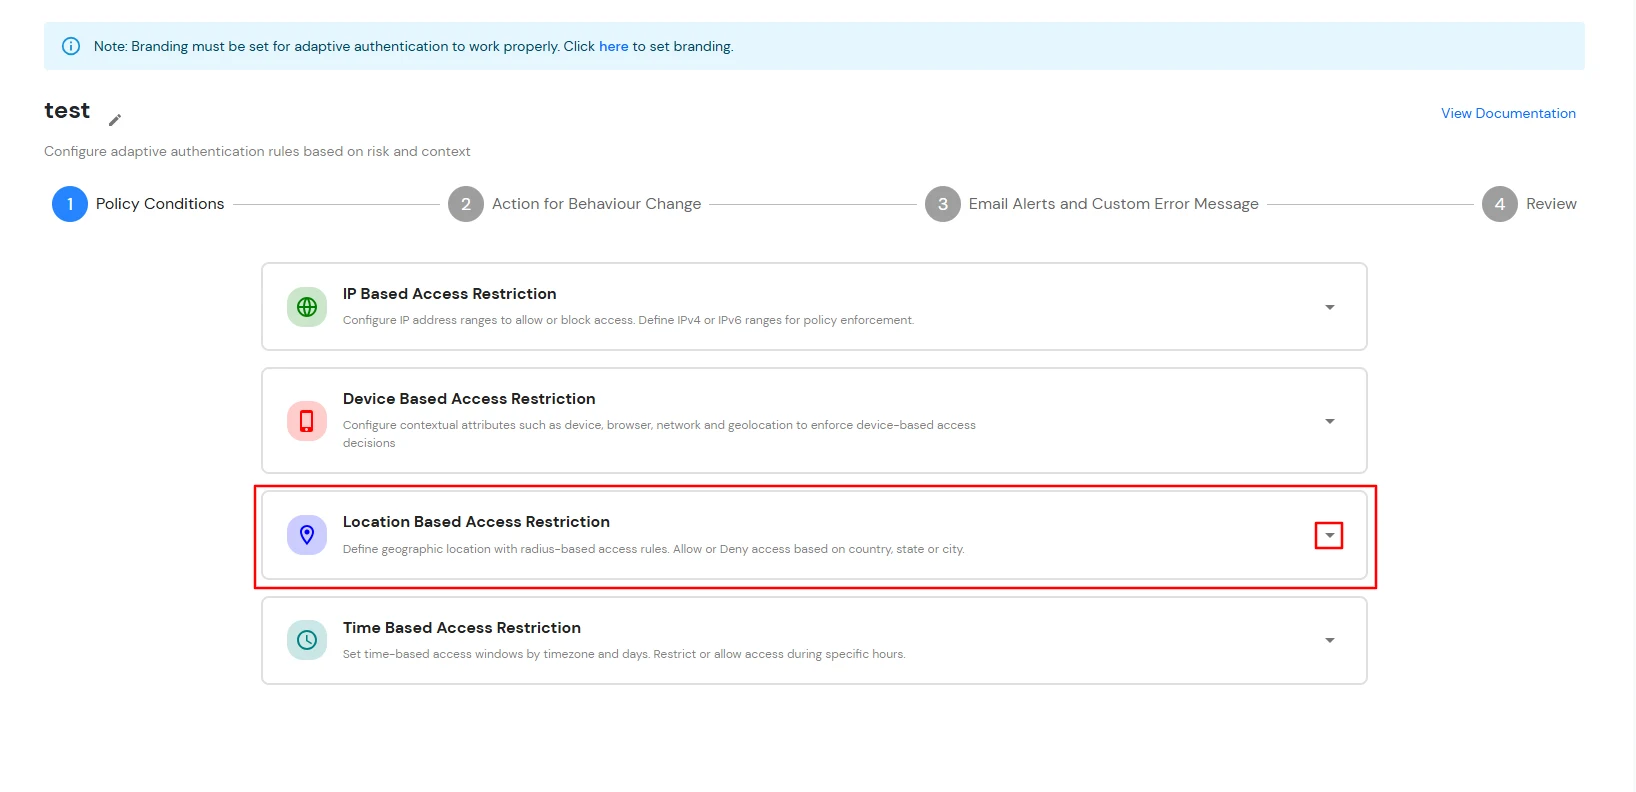
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • 適応型認証: RBAポリシーを追加する

  • 以下を行うには、 落ちます を拡張するには 位置情報に基づくアクセス制限 位置情報に基づくアクセスルールを設定するためのセクション。
  • 適応型認証:位置情報に基づく制限

  • 選択 ユーザーがチャレンジを完了した場合、登録場所を登録します。 認証に成功した後、ユーザーの位置情報を自動的に登録する。
  • ソフトウェアの制限をクリック 場所を追加.
  • ロケーション構成

  • 検索場所 フィールドに場所の名前を入力し、検索結果から適切な場所を選択してください。
  • 選択した場所の周囲の半径を指定し、距離の単位を選択します(キロメートルまたはマイルこれは、緯度と経度を使用して設定した場所とその周辺の総面積になります。
  • 設定された場所ごとに、アクセスを許可するかどうかを選択します。 許可 or 拒否されました.
  • 適応型MFAの位置情報制限

  • あなたはをクリックすることができます 場所を追加 ボタンをクリックして複数の場所を追加し、上記の手順 2 ~ 4 に従います。
  • 変更が完了したら、 をクリックします 次へ.
  • あなたの選択します。 行動の変化のための行動 (NAIST) と チャレンジタイプ ユーザー向け 行動の変化のための行動 セクション。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

D. 時間ベースのアクセス制限によるERPNextへのアクセス制限

    時間制限では、管理者はタイムゾーンの開始時刻と終了時刻を設定し、ポリシーの条件に基づいてユーザーのアクセスを許可、拒否、または認証を求めます。エンドユーザーがアダプティブ認証を有効にしてログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が管理者が設定したリストと照合され、設定に基づいてユーザーのアクセスが許可されるか、拒否されるか、認証を求められます。

    時間制限付きアダプティブ認証は、以下の方法で設定できます。

  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

  • 拡大する 時間ベースのアクセス制限 ドロップダウンアイコンをクリックして、「時間ベースのアクセス制限ルール」セクションを開きます。
  • 時間ベースのアクセス制限を拡張する

  • 入力する ログインウィンドウのバッファ時間(分) 設定されたログインウィンドウの開始時刻の前後に猶予期間を設けるための設定です。値が指定されていない場合は、デフォルトのバッファ時間である0分が適用されます。
  • 詳しくはこちら 時間の追加 時間ベースのアクセスルールを作成する。
  •  「時間を追加」をクリックしてください。

  • 必要なものを選択してください タイムゾーンを設定し、 始まる時間 (NAIST) と 終了時間 そして、該当する日を選択してください。
  • 時間ベースのルールごとに、アクセスを許可するかどうかを選択します。 許可 or 拒否されました.
  • 適応型MFA時間制限

  • 以下を行うには、 時間の追加 複数のタイムゾーンを追加する。
  • 変更が完了したら、 をクリックします 次へ.
  • あなたの選択します。 行動の変化のための行動 (NAIST) と チャレンジタイプ ユーザー向け 行動の変化のための行動 セクション。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

E. メールアラートとカスタムメールメッセージ

    このセクションでは、アダプティブアクセスポリシーに関連する通知とアラートを処理します。以下のオプションが提供されます。

  • メールアラートを送信する: 適応型認証イベントが発生した際にメール通知を受け取る受信者を設定します。監視およびセキュリティ要件に応じて、管理者、エンドユーザー、またはその両方にアラートを送信できます。
    • 管理者にメールアラートを送信する: このオプションを有効にすると、設定済みの適応型認証イベントがトリガーされたときに管理者に通知されます。必要に応じて、以下の欄にメールアドレスを指定できます。 管理者のアラート受信用メールアドレス アラートを受信するには、この設定が必要です。設定しない場合、アラートはデフォルトの管理者アカウントに送信されます。
    • メールアラートを送信する

    • エンドユーザーにメールアラートを送信する: このオプションを有効にすると、適応型認証イベントがエンドユーザーのログイン試行やデバイス登録に影響を与える場合に、エンドユーザーに通知されます。
      • デバイス登録数が許容数を超えました。 有効にすると、エンドユーザーは、設定されたデバイス制限ポリシーで許可されている最大数を超えるデバイスを登録しようとした場合に、電子メール通知を受け取ります。エンドユーザーへの通知のみに利用可能です。)
      • メールアラートを受け取る

  • ユーザーが不明なデバイスまたは場所からログインした場合に、メールアラートを受け取る。 管理者は、さまざまなアラートオプションのアラートを受信できるようにするために、このオプションを有効にする必要があります。

  • オプション 詳細説明
    ユーザーは不明なIPアドレス、デバイス、または場所からログインします このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。
    チャレンジが完了し、デバイスが登録されました このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。
    チャレンジは完了しましたが、デバイスが登録されていません このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。
    チャレンジ失敗 このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。

    メールアラートを受信する

  • 複数の管理者アカウントにアラートを受信させたい場合は、管理者のオプションを有効にしてから、管理者のメールアドレスをカンマで区切って入力フィールドに入力してください。 管理者のメールアドレス(アラートを受信する場合) ラベル。エンドユーザーへのアラートを有効にするには、 エンドユーザー チェックボックスをオンにします。
  • 適応型ポリシーによって認証が拒否された場合にエンドユーザーが受け取る拒否メッセージをカスタマイズしたい場合は、以下のメッセージを入力します。 拒否メッセージ テキストボックス。
  • 拒否メッセージをカスタマイズする

F. レビュー

    適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。


    レビューセクション

  • すべての設定を確認したら、クリックしてください。 ポリシーの作成 ポリシーを保存して有効化する。
  • ポリシーが正常に追加されると、リストに表示されます。
  • ERPNext向け適応型認証:ポリシー作成済み

G. ERPNextにアダプティブ認証ポリシーを追加する

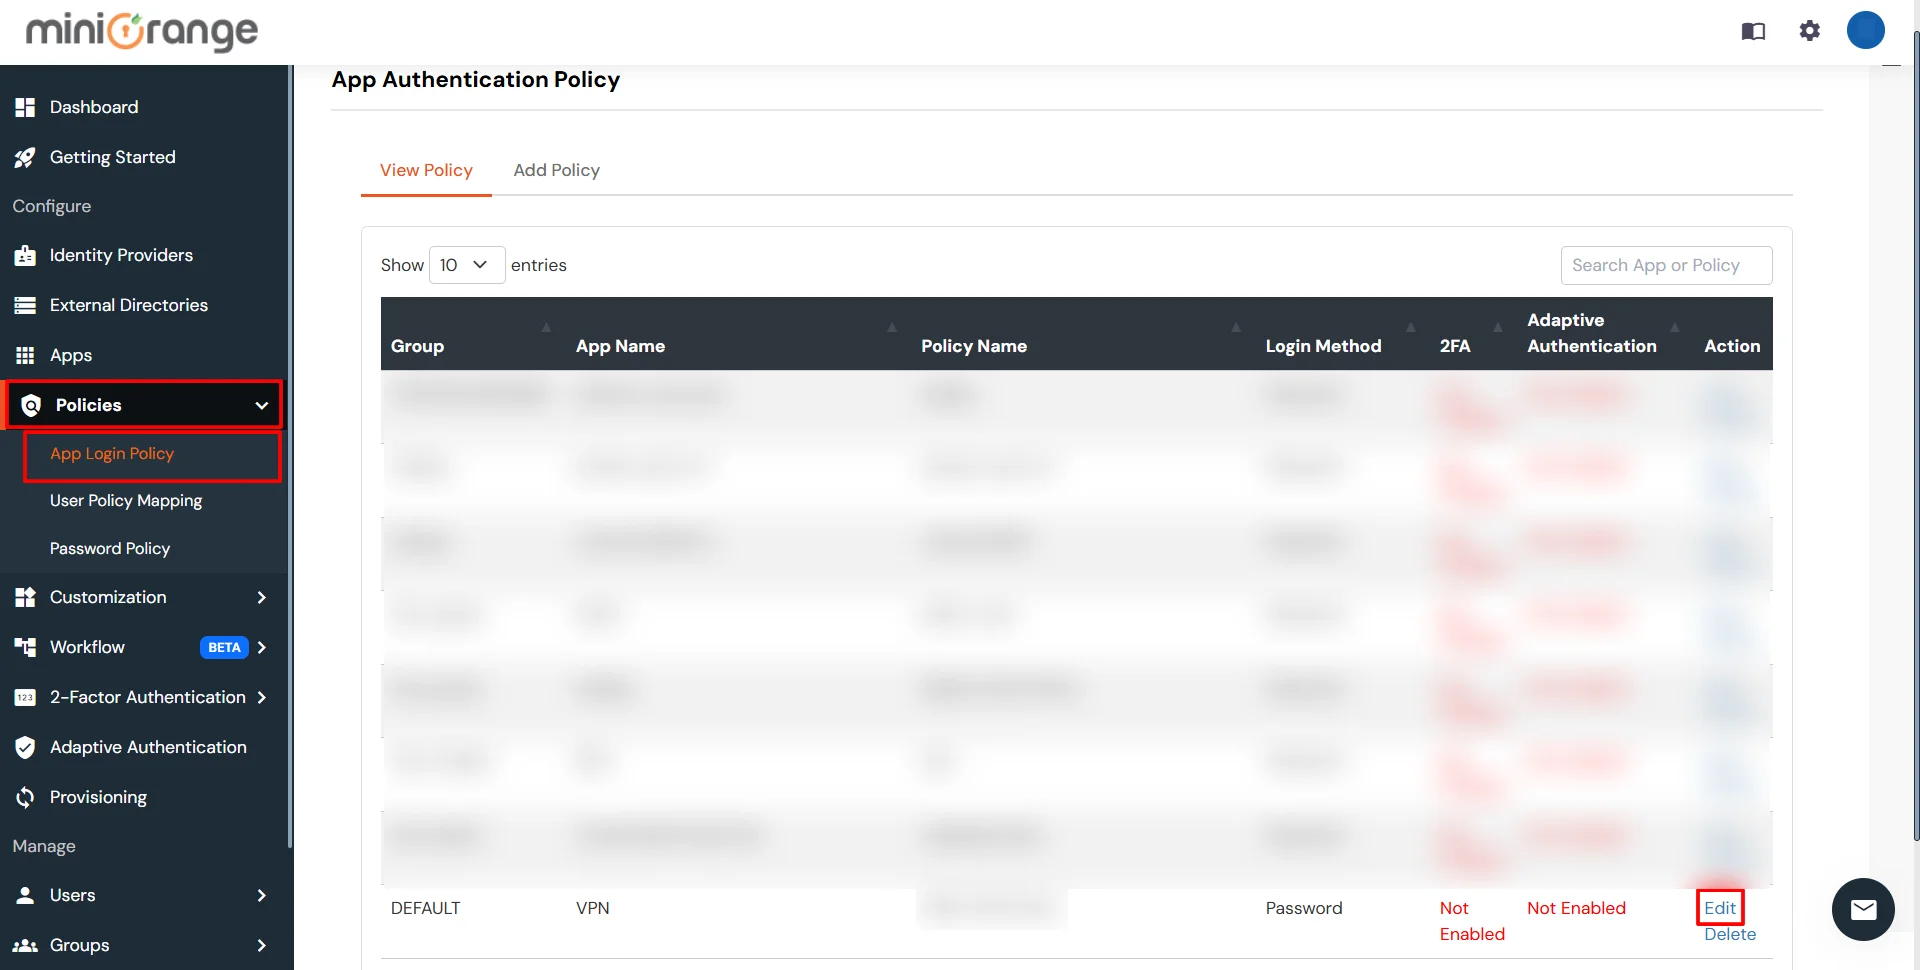
  • にログインします セルフサービスコンソール >> ポリシー >> アプリログインポリシー.
  • ソフトウェアの制限をクリック 編集 定義済みアプリ ポリシーのアイコン オプション。
  • 2FAポリシーを編集する

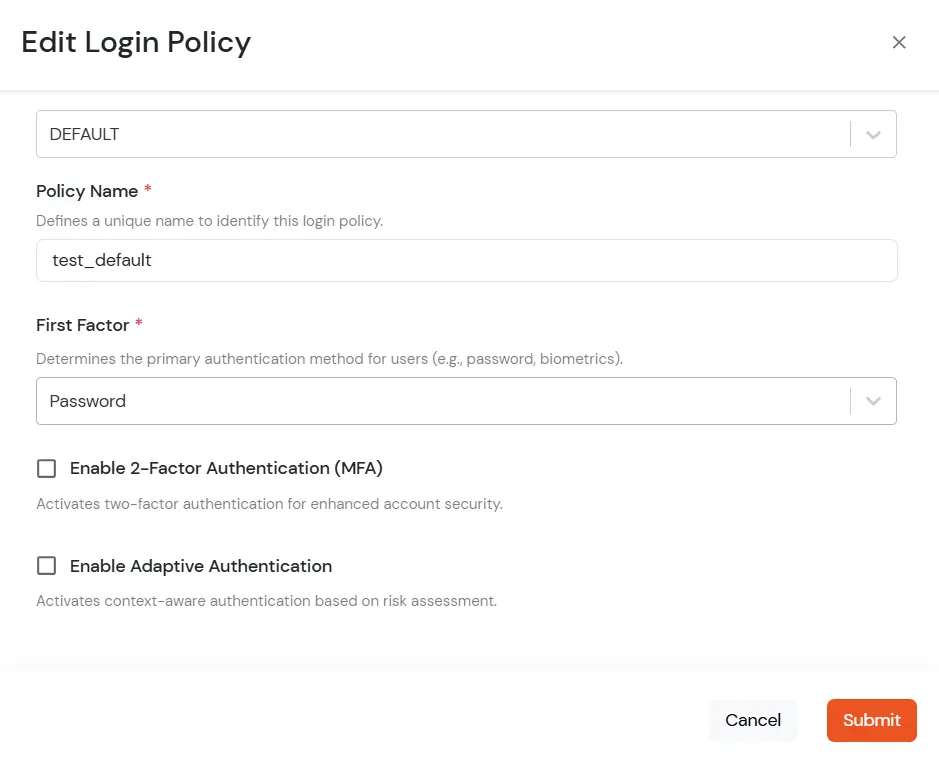
  • ポリシーを設定する ポリシー名 パスワードとして 最初の要素.
  • ログインポリシーを編集する

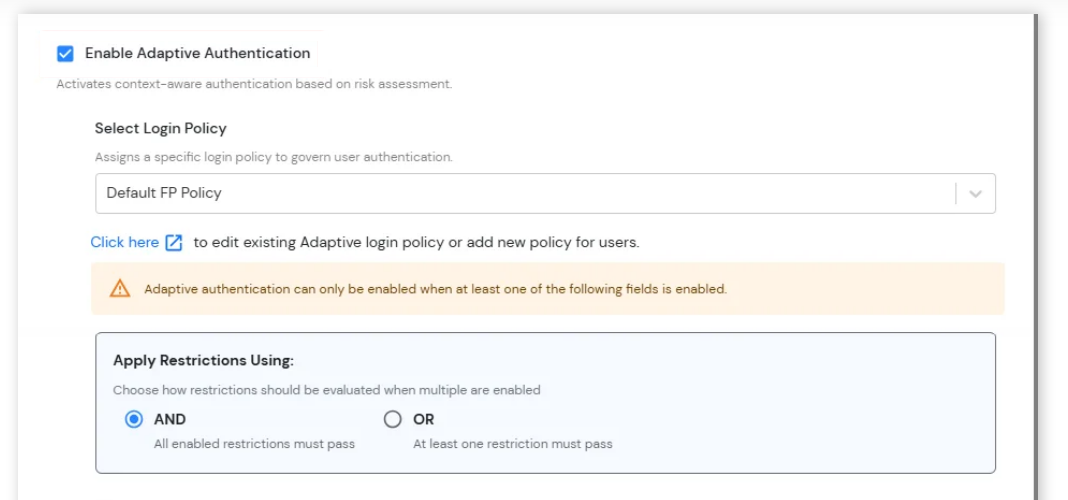
  • 有効にする 適応認証 ログインポリシーの編集ページで、必要な制限方法をオプションとして選択します。
  • ログインポリシーを選択 ドロップダウンメニューから、前の手順で作成したポリシーを選択してください。
  • 制限を適用するには、以下を使用してください。 ユーザーログイン時に、複数の適応型認証制限をどのように評価するかを設定します。
    • AND: ログイン試行が許可されるためには、有効になっているすべての制限事項が正常に満たされている必要があります。
    • OR: ログイン試行が許可されるためには、少なくとも1つの有効な制限事項が正常に満たされている必要があります。
  • 適応認証を有効にする

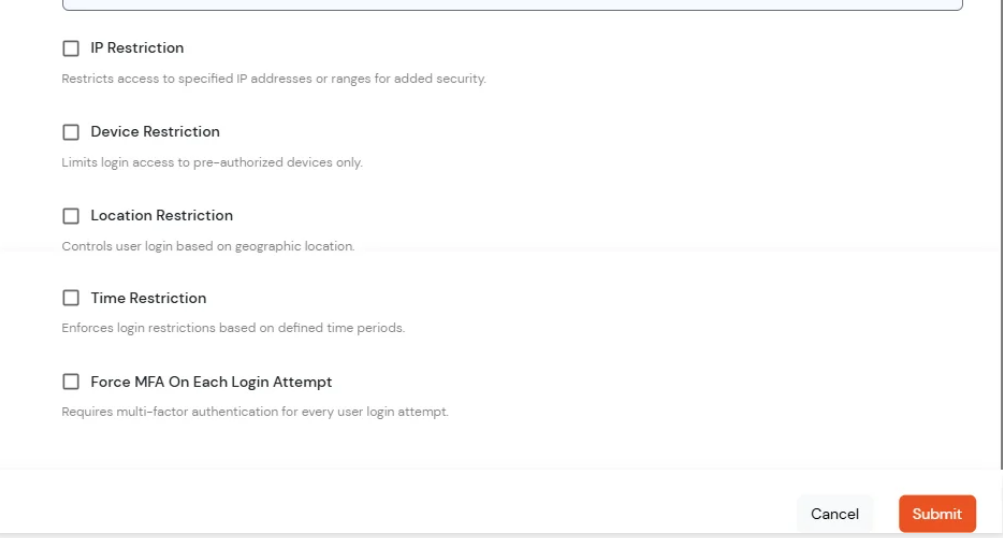
  • 適応型認証制限: アカウントのセキュリティを強化し、状況に応じたリスク要因に基づいてユーザーアクセスを制御するために、追加のログイン制限と認証条件を設定します。
    • IP 制限: セキュリティ強化のため、ログインアクセスを特定のIPアドレスまたはIPアドレス範囲に制限してください。
    • デバイスの制限: 信頼できるデバイスまたは事前に承認されたデバイスからのログインアクセスのみを許可する。
    • 場所の制限: 地理的な位置情報に基づいてユーザーのログインアクセスを制御する。
    • 時間制限: ユーザーのログインアクセスを特定の日または期間に制限する。
    • ログイン試行ごとにMFAを強制する: デバイスやセッションの状態に関係なく、ログインを試みるたびにユーザーに多要素認証(MFA)の完了を要求する。
  • 制限を適用する

信頼できるデバイスを追加する方法

  • エンドユーザーがポリシーの適用後にセルフサービスコンソールにログインすると、 デバイス制限 がオンになっている場合は、現在のデバイスを信頼できるデバイスとして追加するオプションが提供されます。

外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品