こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrange Finacle シングルサインオン(SSO)ソリューションで、Finacleアプリケーションのユーザー認証を簡素化し、セキュリティを強化しましょう。既存のIDプロバイダー(IdP)を通じて、単一の認証情報でFinacleにアクセスできるようにすることで、複数のパスワードを不要にし、ログイン時の手間を軽減し、ユーザーエクスペリエンス全体を向上させます。
miniOrange Finacle SSOソリューションは、認証を一元化し、セキュリティを強化するとともに、企業アプリケーション全体のアクセス管理を簡素化します。Active Directory、Microsoft Entra ID、LDAP、ソーシャルIDプロバイダー、その他の外部ユーザーディレクトリとの統合をサポートし、柔軟なユーザーオンボーディングオプションも提供します。従業員アクセスでも顧客アクセスでも、miniOrangeはシームレスで拡張性の高い認証エクスペリエンスを提供します。Finacleのシングルサインオン(SSO)を設定するには、以下のセットアップガイドに従ってください。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。



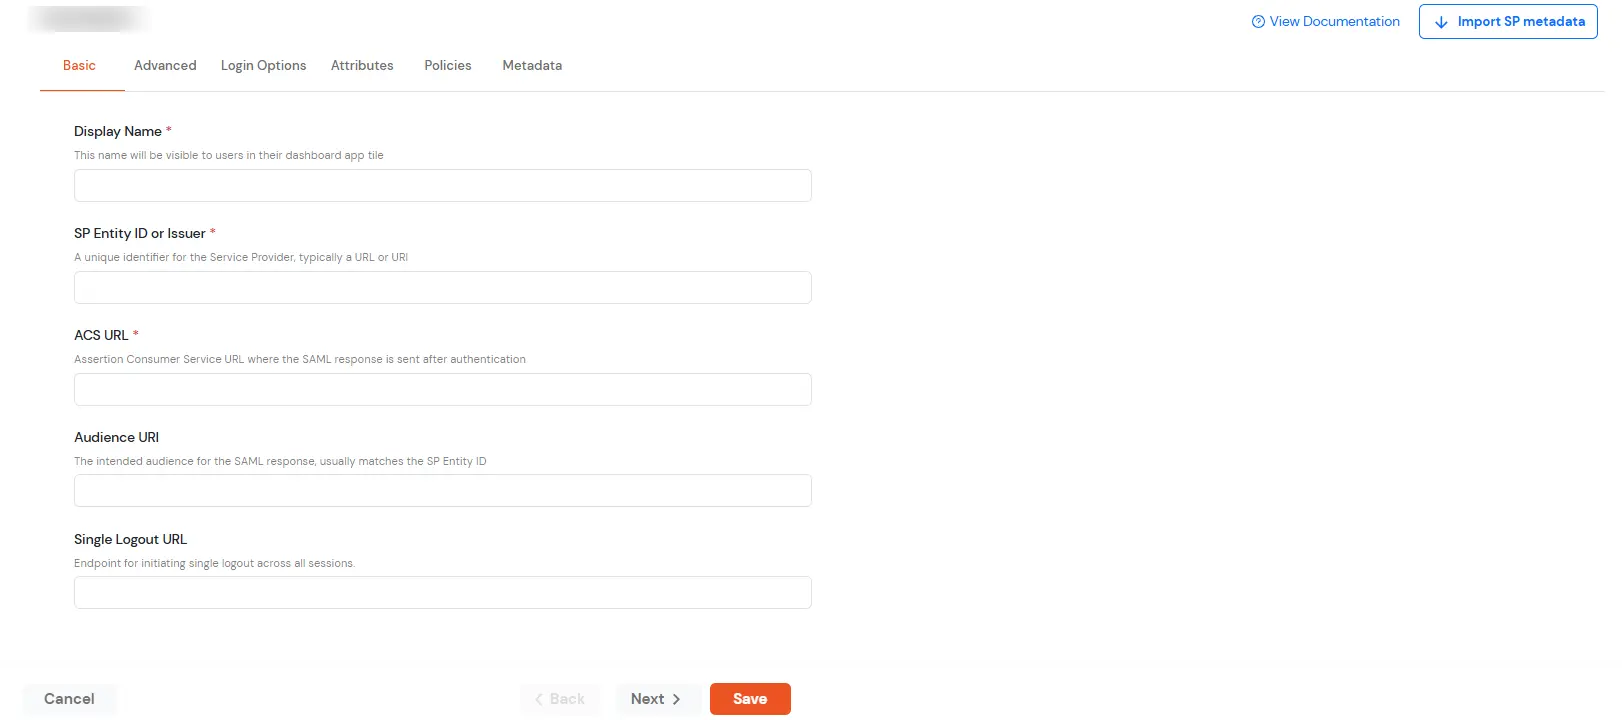
| 表示名 | インフォシスフィナクル |
| SP エンティティ ID または発行者 | Finacleから提供されたSPエンティティIDまたは発行者を入力してください。 |
| ACSのURL | Finacleから提供されたACS URLを入力してください |
| オーディエンスURI | Finacleから提供されたオーディエンスURIを入力してください |
| シングル ログアウト URL | (オプション) |
| SAMLフィールド | 要件 |
|---|---|
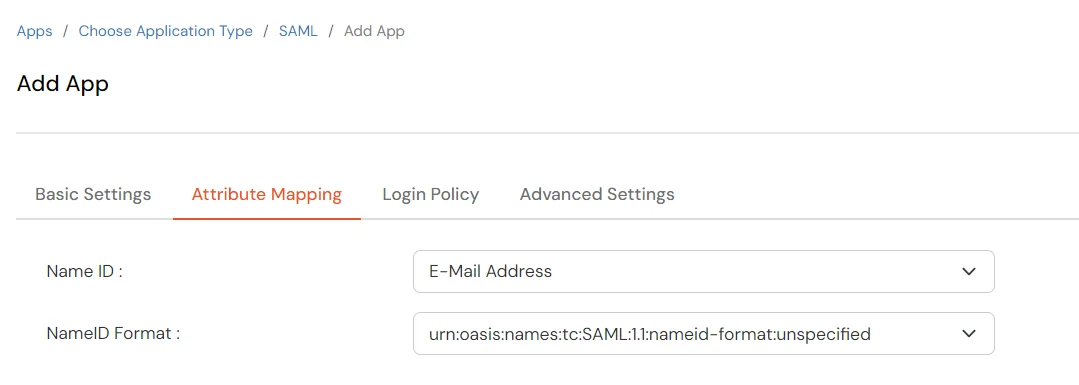
| 名前ID | Finacleユーザーのログイン識別子と一致する必要があります。 |
| 追加属性 | Finacleの実装で必要とされる場合のみ設定してください。 |
| IAM 割り当て | ユーザー/グループはFinacle SAMLアプリケーションに割り当てられている必要があります。 |
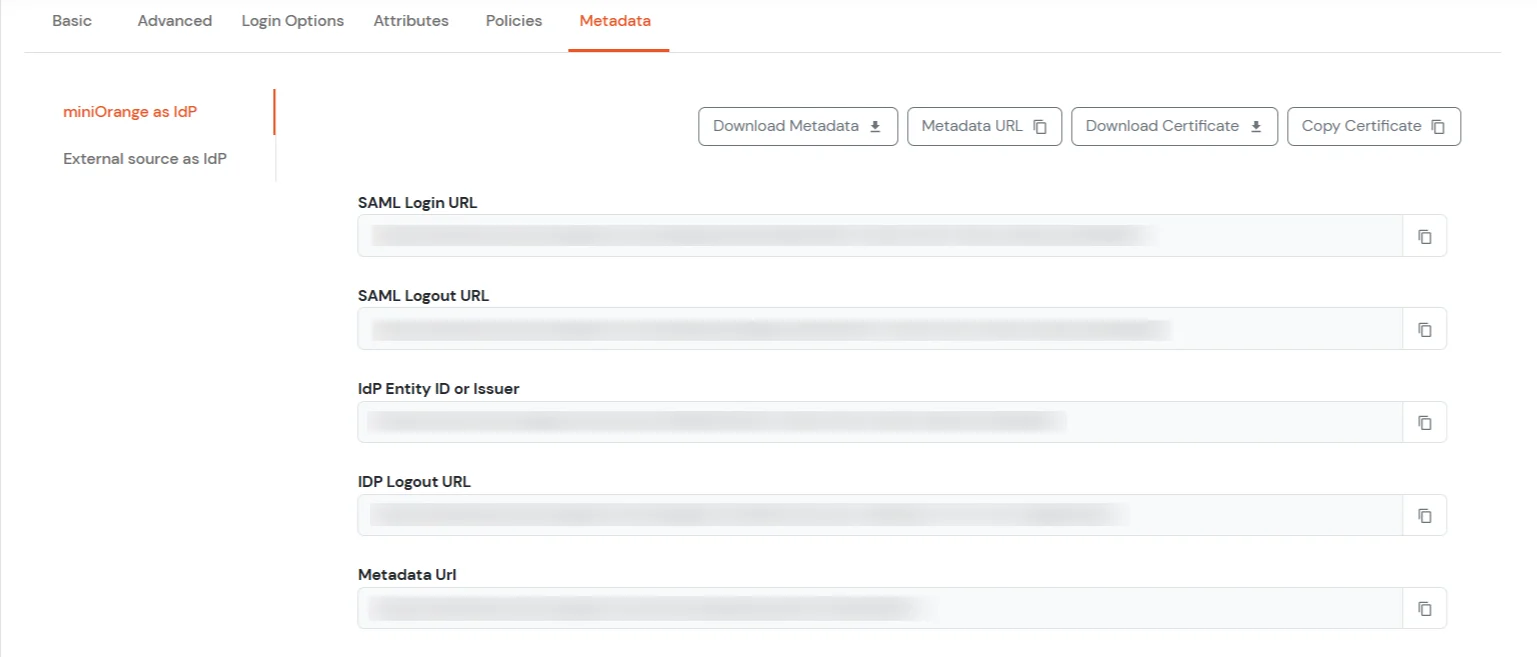
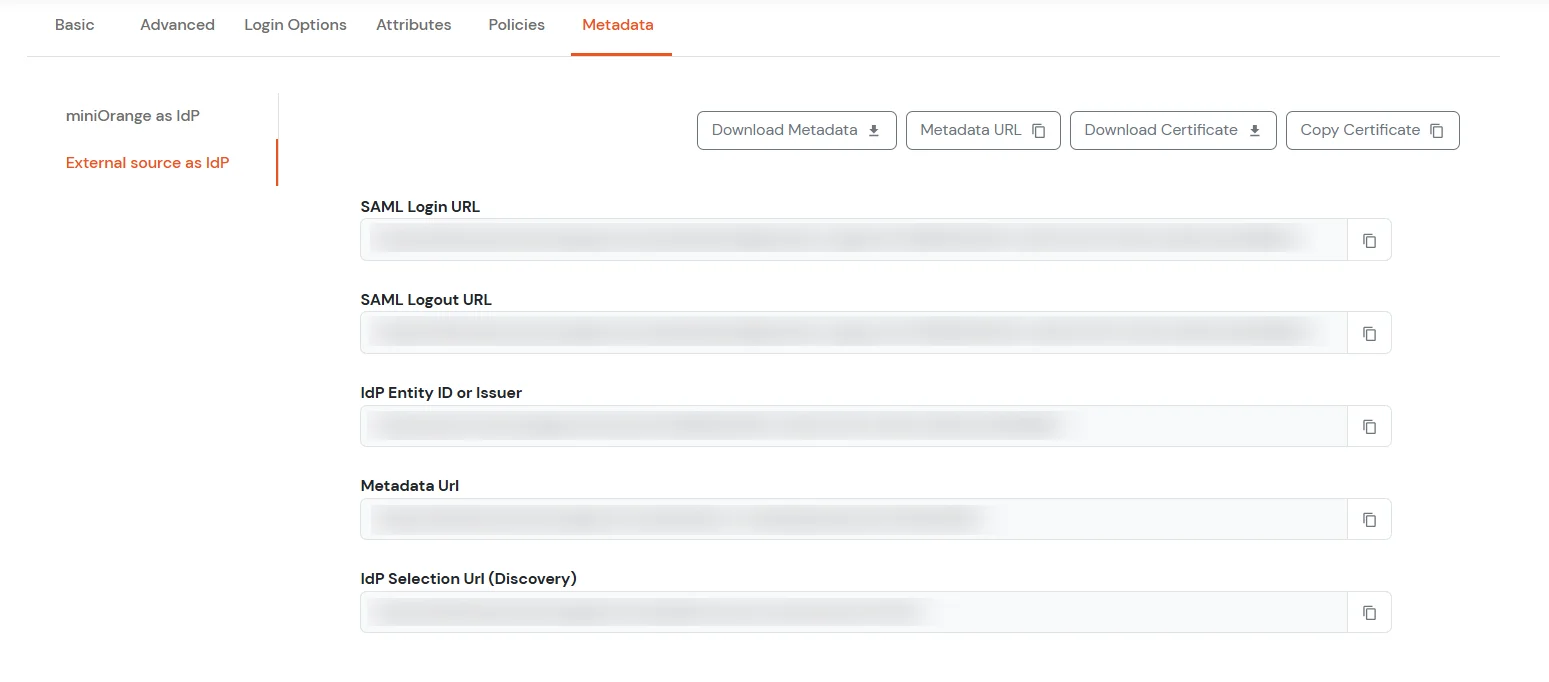
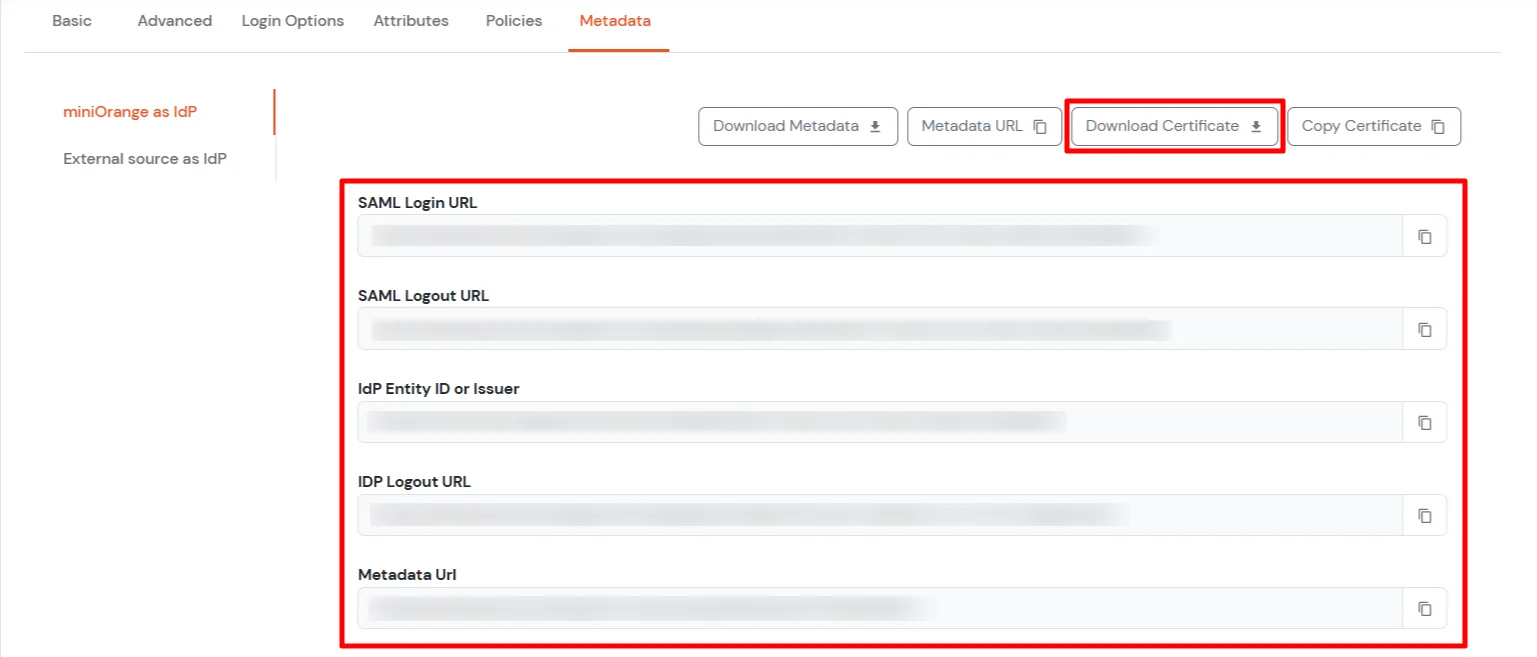
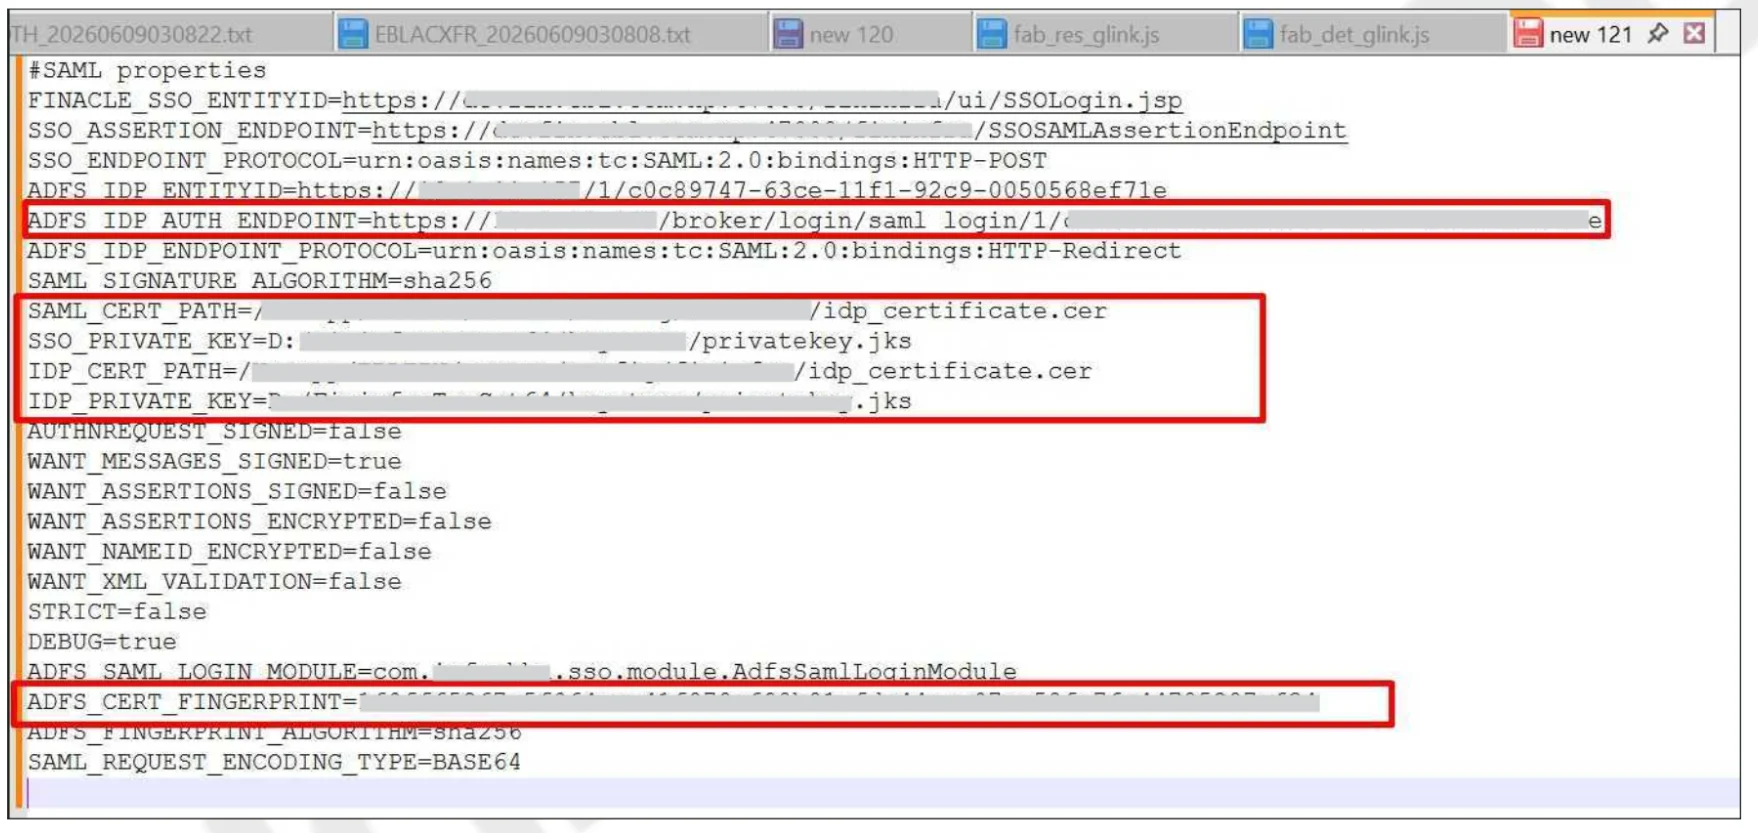
| サインインURL / SSO URL / IdP SSO URL | SAML ログイン URL から miniOrange メタデータ |
| サインアウトURL / ログアウトURL | SAMLログアウトURLから miniOrange メタデータ |
| X.509証明書/署名証明書 | X.509証明書の内容を貼り付けます miniOrange メタデータ |
miniOrange IdPを使用して、Finacle SSOアカウントへのSSOログインをテストします。

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。












以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。

