こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

FortiClient シングルサインオン (FSSO)


miniOrangeのFortiClientシングルサインオン(SSO)は、FortiClient VPNや関連するFortinetサービスを含むオンプレミスおよびクラウドアプリケーションへの安全なシングルサインオンソリューションを、単一の認証情報で提供します。miniOrangeをSAML IDプロバイダー(IdP)として使用することで、ユーザーはFortinet専用のパスワードを個別に管理する代わりに、miniOrange(またはリンクされたディレクトリ)経由でサインインできます。ユーザーが既にサードパーティのIDプロバイダー(Microsoft Entra ID、Okta、Auth0など)を利用している場合は、FortiClientおよびFortinetへのアクセスにそれらの認証情報を引き続き使用できます。

適用範囲:ステップ 1 ~ 2 では、miniOrange をFortiAuthenticator (または同等の SP メタデータ) に対する SAML IdP として構成します。IKE -SAML (IKEv2 中の SAML)を使用したIPsec VPNの場合は、 FortiGateで SAML を構成し、IKE-SAML リスナーを WAN にバインドし、ユーザー グループと IKEv2 トンネルを作成し、FortiClient をその VPN に向けます。以下のステップ 3 ~ 7 を参照してください。IPsec IKE-SAML を使用せずに Security Fabric または SSL VPN SAML のみが必要な場合は、FortiOS のバージョン ガイドに従い、展開環境に該当する手順を使用してください。


miniOrangeとFortiClientのシングルサインオン(SSO)統合は、以下の機能をサポートしています。

  • SP 開始シングル サインオン (SSO)

外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。



受験資格:

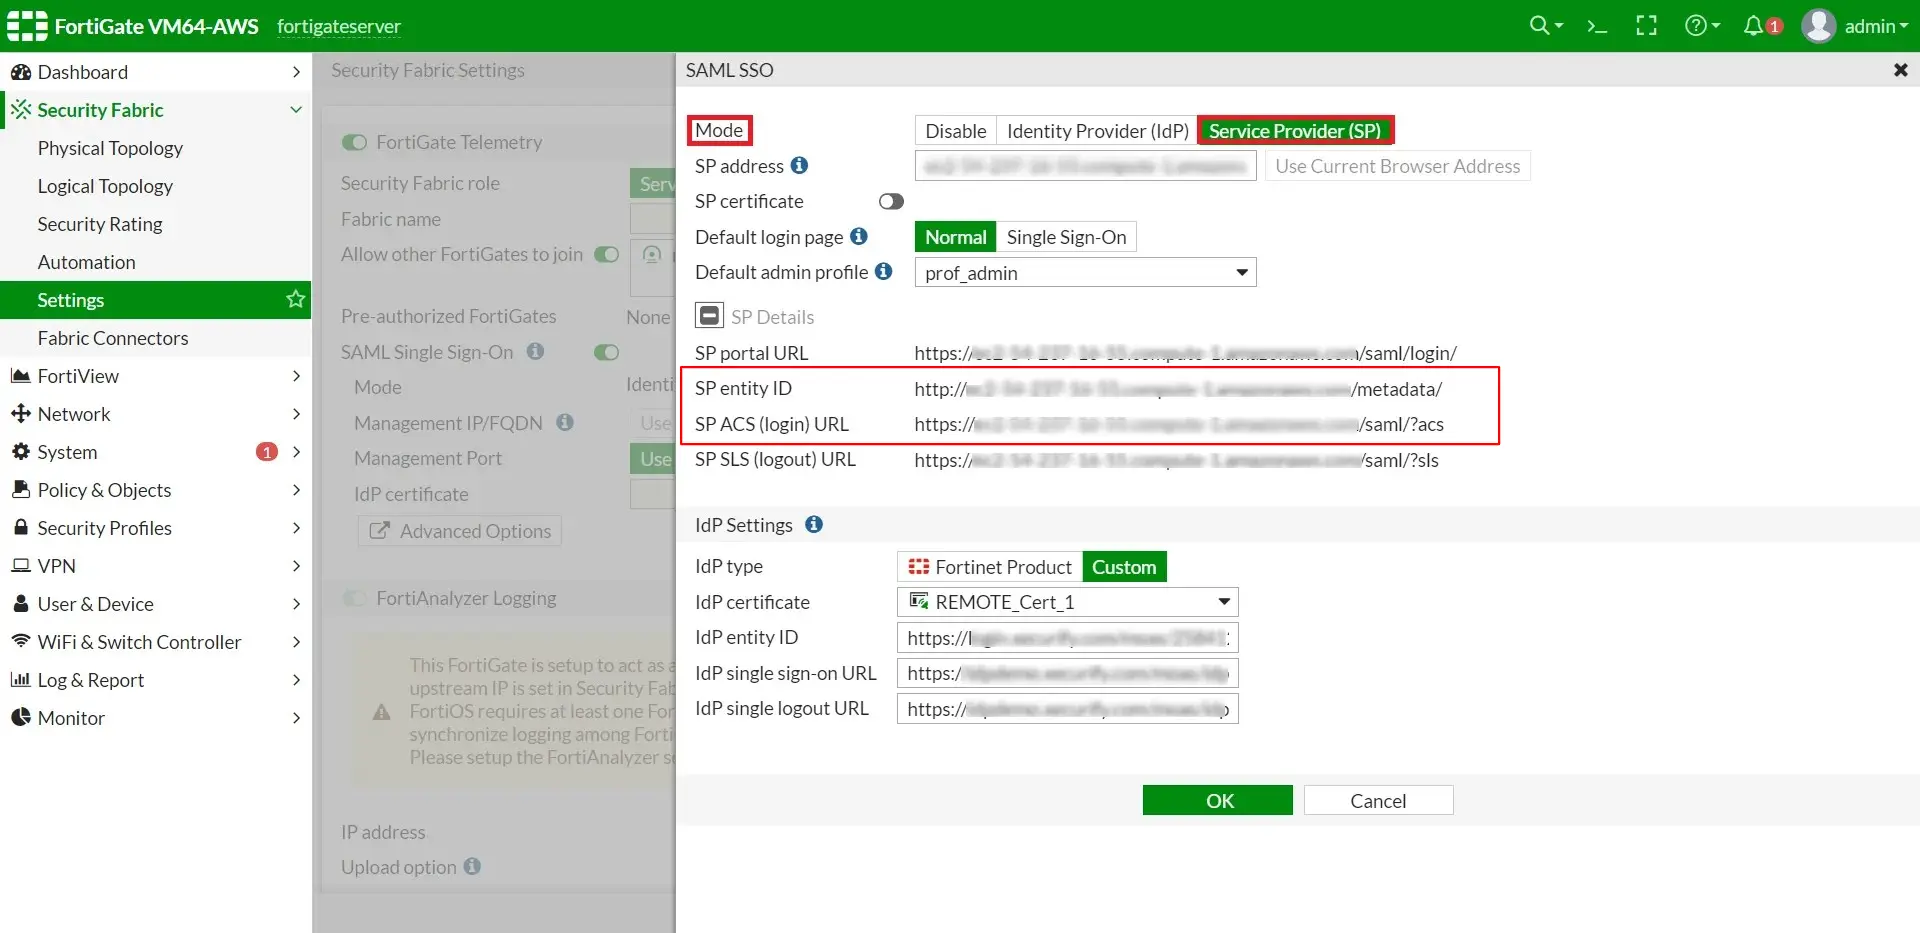
  • 取得するため SPメタデータの詳細、ログインして FortiGateの 管理者として。
  • MFAデバイスに移動する 認証 >> SAML IdP >> サービスプロバイダー.
  • Fortinet シングルサインオン (SSO): シングルサインオン

  • コピー SPエンティティID (NAIST) と ACSのURL、あなたは ステップ 1 miniOrange ダッシュボードで SSO を構成するときに。

FortiClientシングルサインオン(FSSO)の設定方法については、以下のステップバイステップガイドに従ってください。

1. miniOrangeでFortiClientを設定する

  • miniOrangeにログイン 管理コンソール.
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • FortiClient シングルサインオン (SSO) アプリを追加

  • In アプリケーションの種類を選択してください選択 SAML/WS-FED 全てのアプリ ドロップダウン。
  • FortiClient シングルサインオン (SSO) アプリケーションの種類を選択してください

  • 検索する FortiClient リストにFortiClientが見つからない場合は、 カスタム アプリケーションをセットアップするには カスタムSAMLアプリ.
  • FortiClient シングルサインオン (SSO) アプリケーション管理

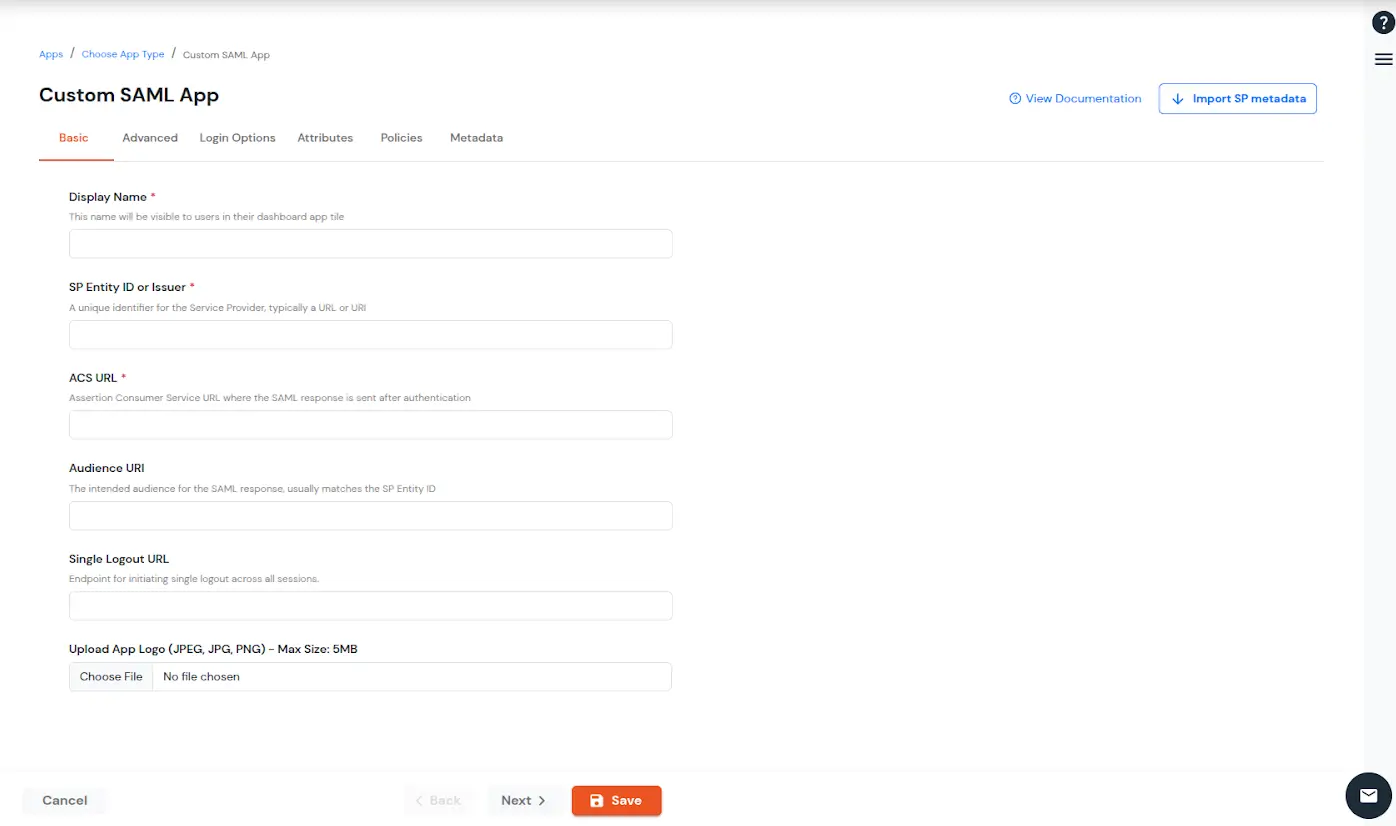
  • それぞれのフィールドに次の値を入力します。
  • SPエンティティID SPエンティティIDまたは発行者 前提条件.
    アサーション消費者サービス ACS URLから 前提条件。
    FortiClient SSO: 基本設定

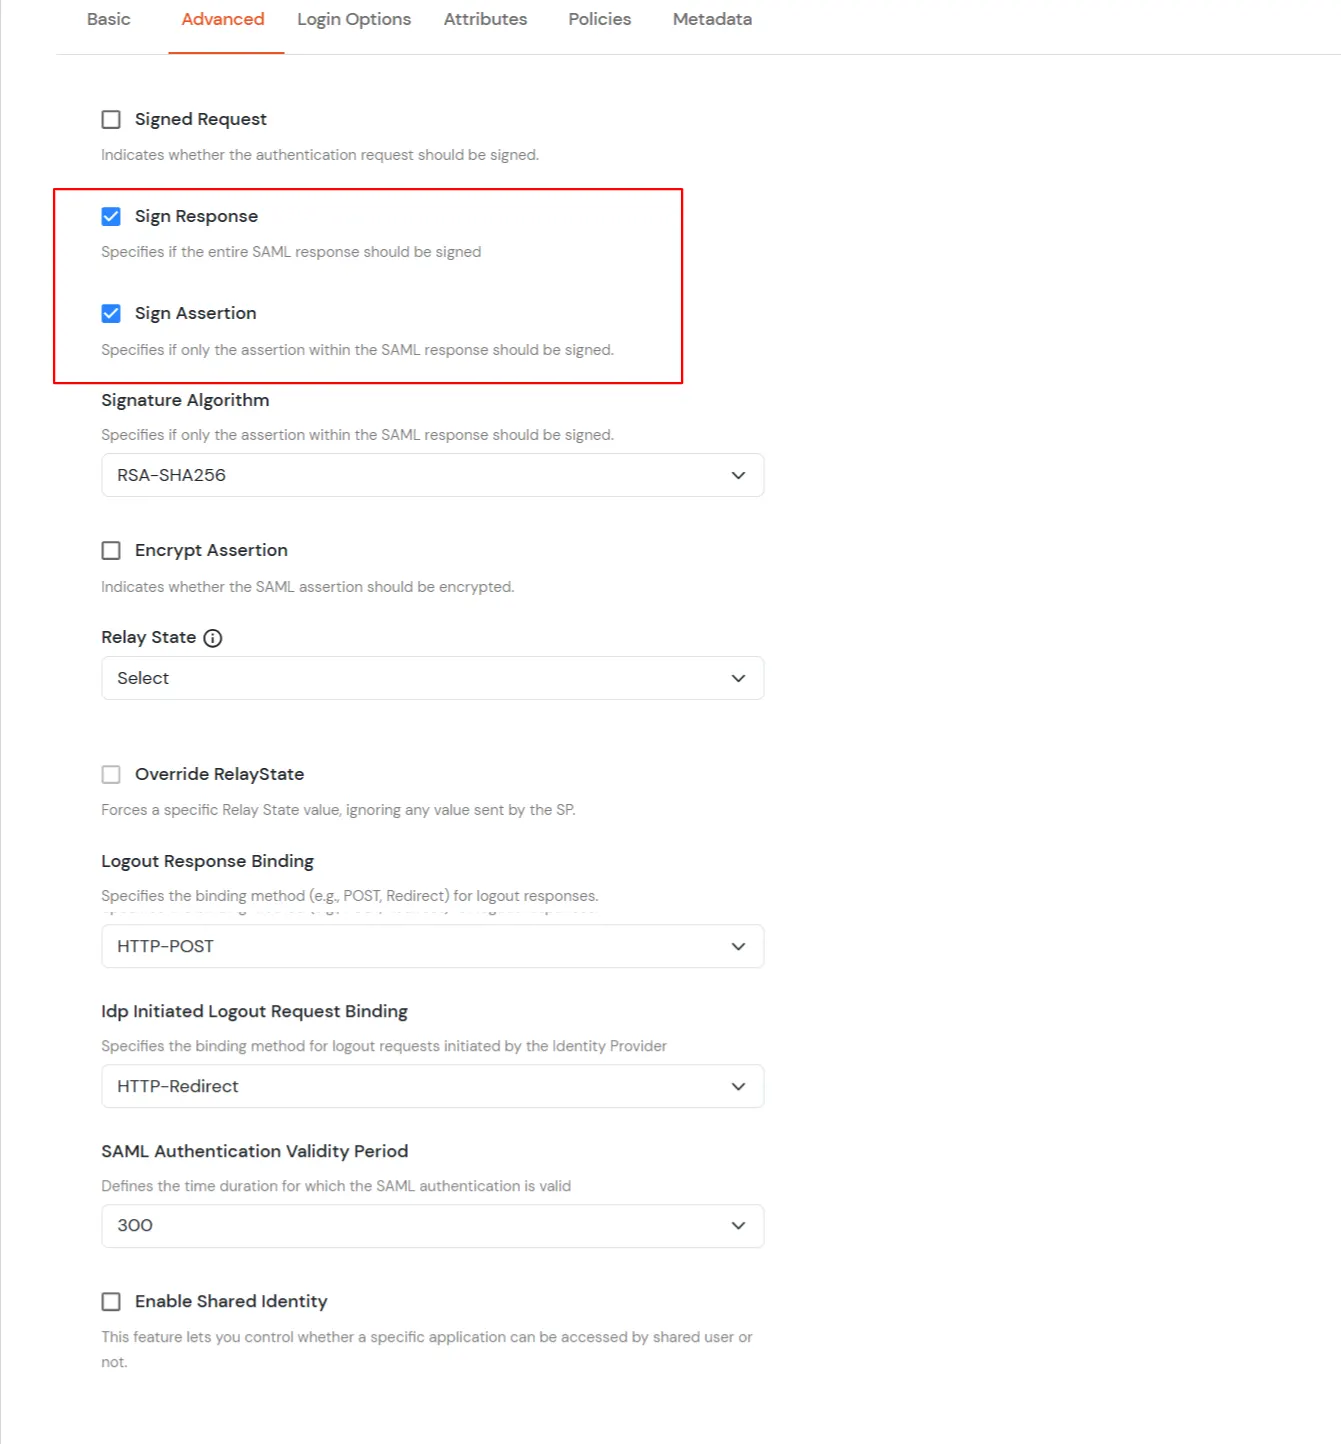
  • 詳しくはこちら 次へ 詳細設定。 次に、 応答に署名する (NAIST) と 署名アサーション.
  • FortiClient SSO: 詳細設定

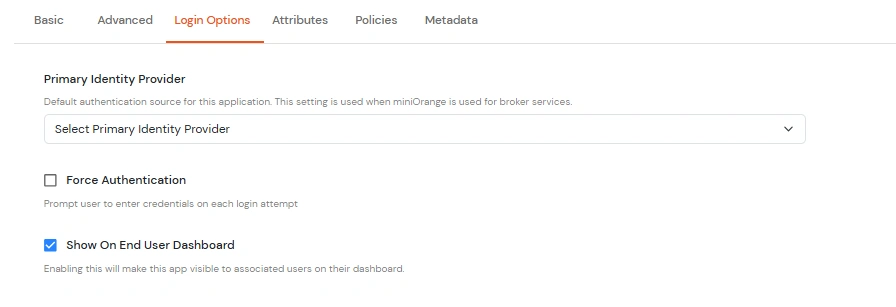
  • 詳しくはこちら 次へ ログインオプションタブここでは、次の設定を構成できます。
  • プライマリ ID プロバイダー 認証を実行する ID ソースを選択します。構成されたすべてのソースのリストが表示されます。
    認証を強制する これを有効にすると、アプリケーションへのアクセス要求ごとに認証が強制されます。
    エンドユーザーダッシュボードに表示 エンドユーザーダッシュボードですべてのユーザーにアプリを表示したくない場合は、これを無効にします。
    FortiClient SSO: ログインオプション

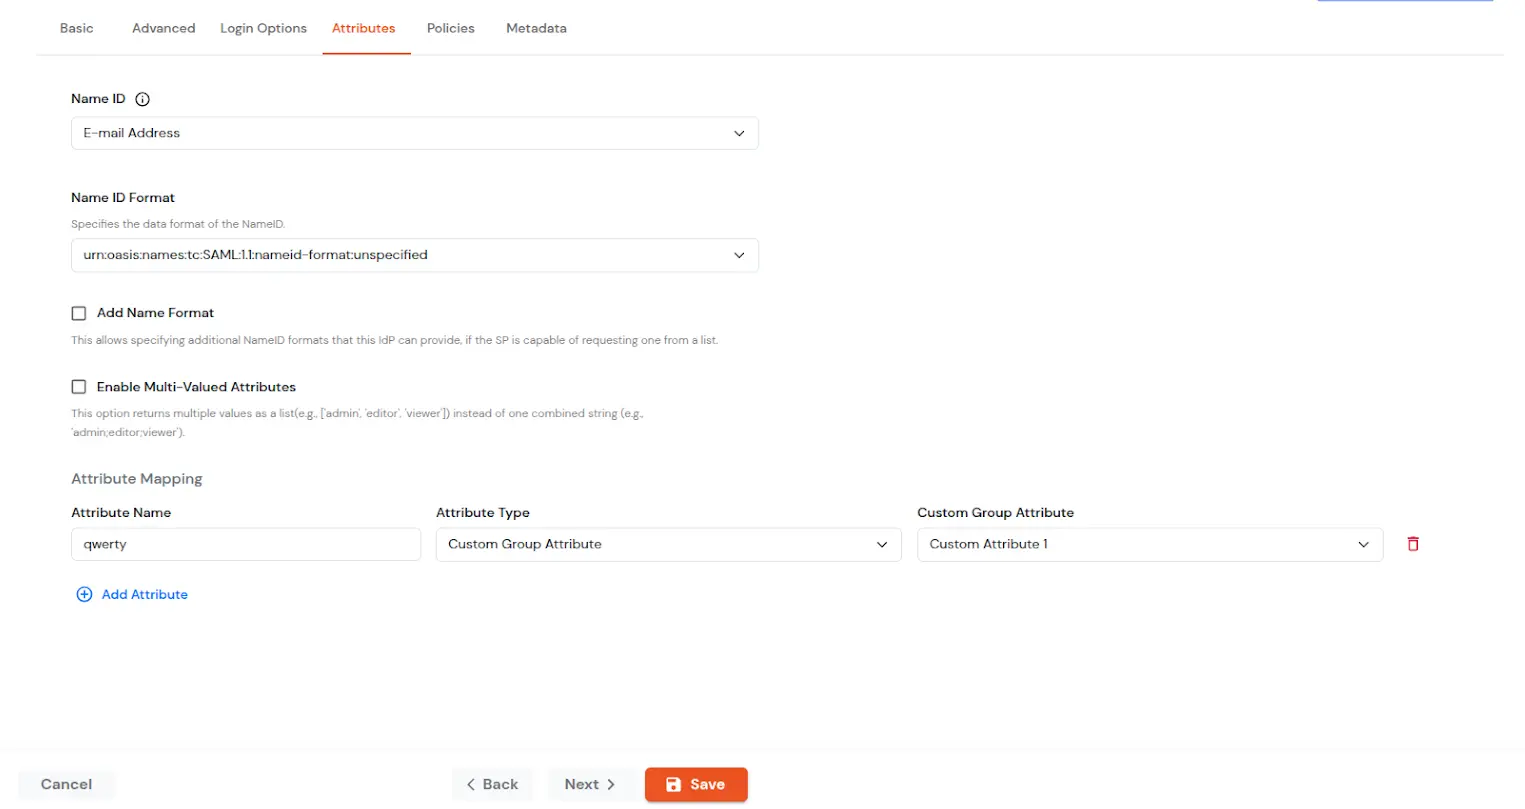
  • 詳しくはこちら 次へ 属性マッピング ページ。ここで、アプリに送信する属性を追加および構成できます。
  • 名前ID NameIDは、SAMLアサーションに含まれる認証済みユーザーの一意の識別子です。これにより、サービスプロバイダーはユーザーを認識し、アカウントにマッピングすることができます。通常、NameIDはユーザー名またはメールアドレスです。
    名前IDの形式 SPがユーザーを正しくマッピングできるよう、NameIDで使用される識別子の種類(例:メールアドレス、永続的、一時的)を定義します。SPが特定の形式を要求しない場合、IdPはそれを指定せずにデフォルトを使用できます。
    名前の形式を追加 名前フォーマットは、SAMLアサーションにおける属性名の表現方法(単純な文字列やURIなど)を定義します。これにより、SPは属性名を正しく解釈し、IdPとSP間の一貫性を確保できます。
    複数値属性を有効にする

    有効: カンマ (,) とセミコロン (;) は区切り文字として扱われるため、属性はクリーンなリストに分割されます。例: roles = ['admin', 'editor', 'viewer']。

    無効: カンマとセミコロンは区切り文字として扱われないため、属性は1つの結合された文字列として残ります。例: roles = "admin;editor;viewer"。

    属性マッピング SAMLアサーションでSPに送信する属性を追加できます。属性には、ユーザーのプロファイル属性(名、姓、フルネーム、ユーザー名、メールアドレス、カスタムプロファイル属性、ユーザーグループなど)が含まれます。
    FortiClient SSO: 属性を追加する

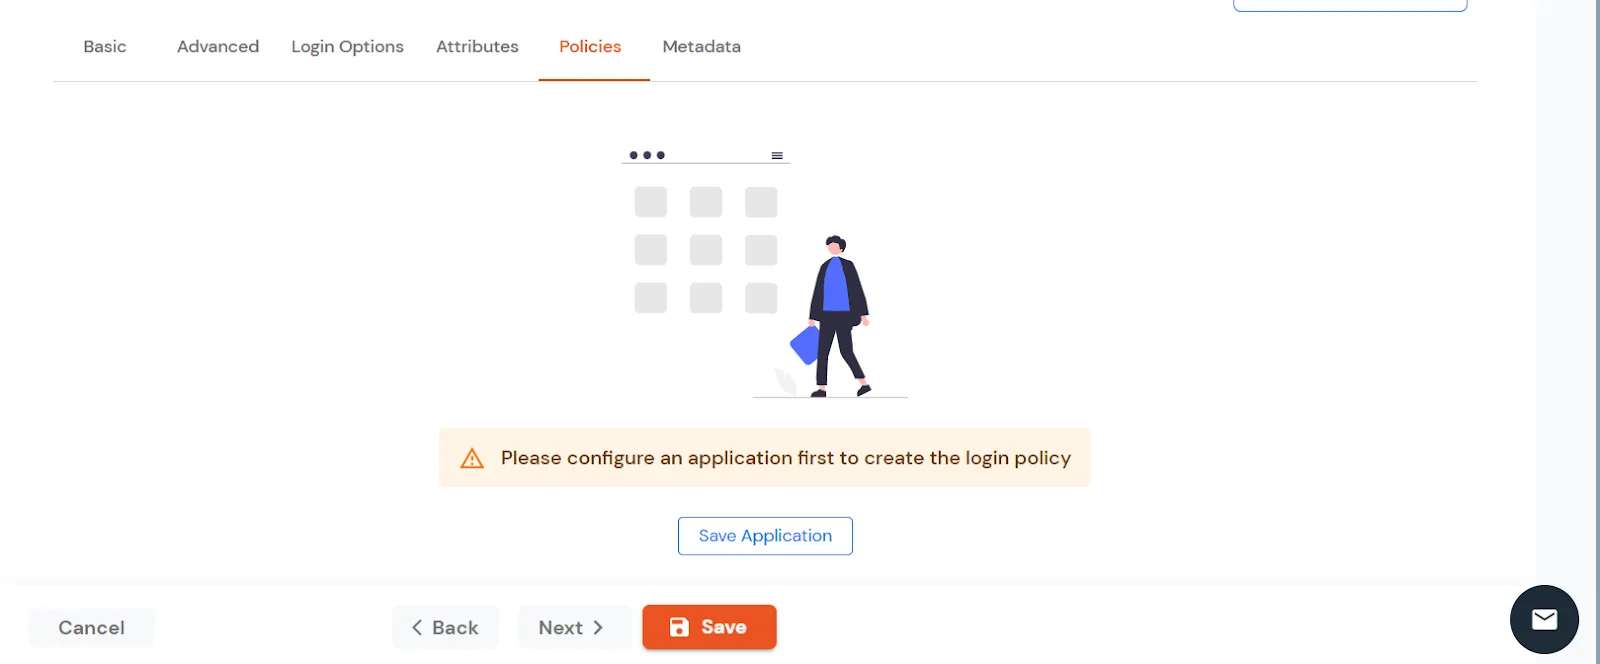
  • 詳しくはこちら 次へ ログインポリシー。 必要がある アプリケーションを保存する まずアプリケーションのポリシーを構成します。
  • FortiClient SSO: ポリシーセクションでアプリケーションを保存します

  • アプリケーションを保存した後、そのアプリケーションのポリシーを構成できます。
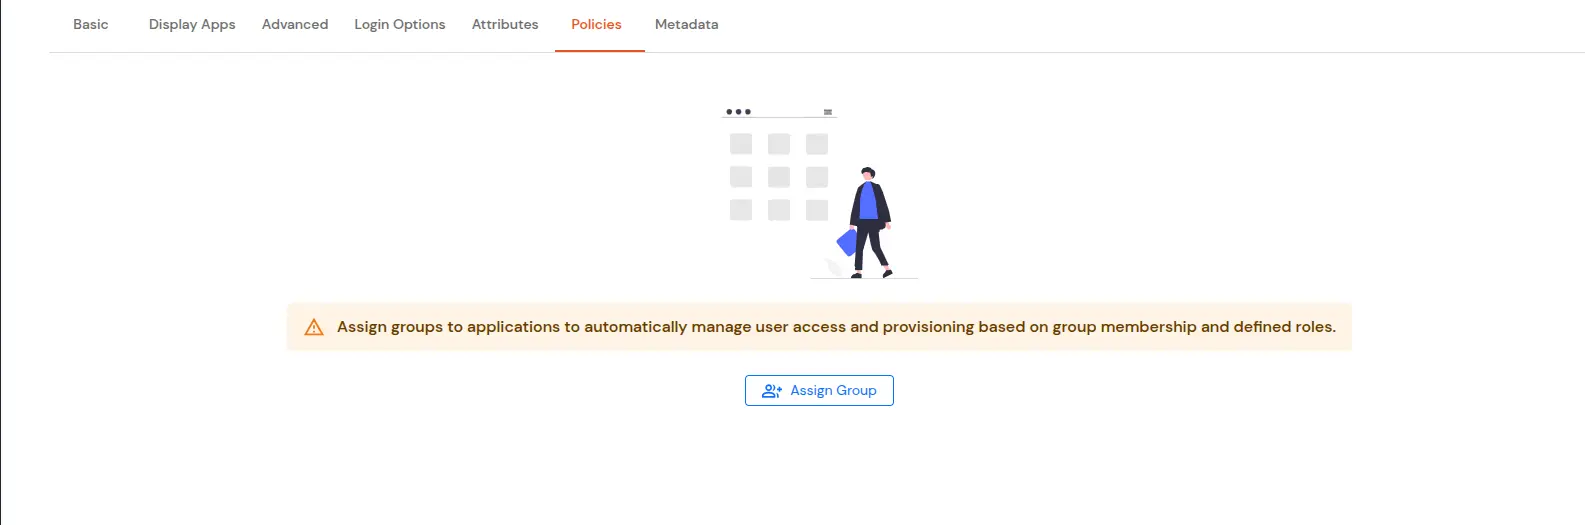
  • FortiClient SSO: ポリシーに移動してグループを割り当てます

  • 以下を行うには、 グループの割り当て ボタン。 新しい グループ割り当てを構成する モーダルタブが開きます。
    • グループの割り当て: アプリケーションにリンクするグループを選択します。一度に最大20グループまで選択できます。
    • FortiClient SSO: ポリシーに移動してポリシーを追加します

    • 新しいグループを作成する必要がある場合は、 新しいグループを追加
    • グループ名を入力してクリック グループを作成.
    • FortiClient SSO: ポリシーに移動してポリシーを追加します

    • ソフトウェアの制限をクリック 次へ.
    • ポリシーの割り当て: 選択したグループに必要なポリシーを追加します。以下の詳細を入力してください。
    • 第一の要因: ドロップダウンからログイン方法を選択します。
      • 選択した場合 パスワード ログイン方法として、 2要素認証(MFA) (NAIST) と 適応認証、 必要に応じて。
      • 選択した場合 パスワードなし ログイン方法として、 2要素認証(MFA) 必要に応じて。
  • FortiClient SSO: [ログインポリシーの追加] で詳細を入力してください

  • ソフトウェアの制限をクリック Save選択したすべてのグループに対してポリシーが作成されます。
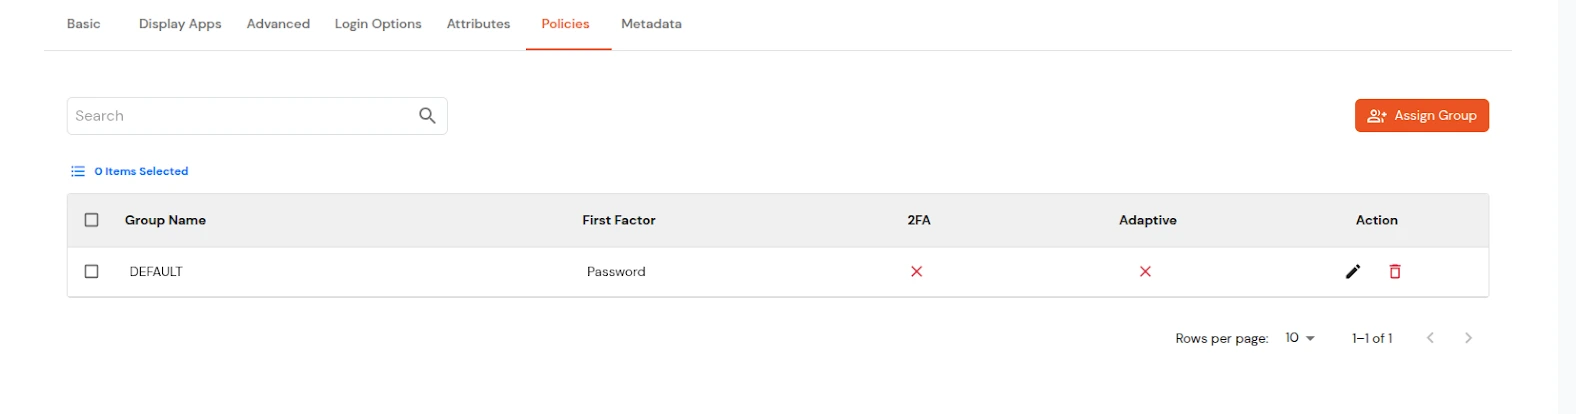
  • ポリシーが正常に追加されると、リストに表示されます。
  • FortiClient SSO: 複数のログインポリシーを追加する

    fortiClientを設定するためにminiOrangeのメタデータ詳細を取得するには:

  • に行く アプリ >> アプリケーション.
  • アプリを検索してアイコンをクリックします。 の アプリに対するメニュー。
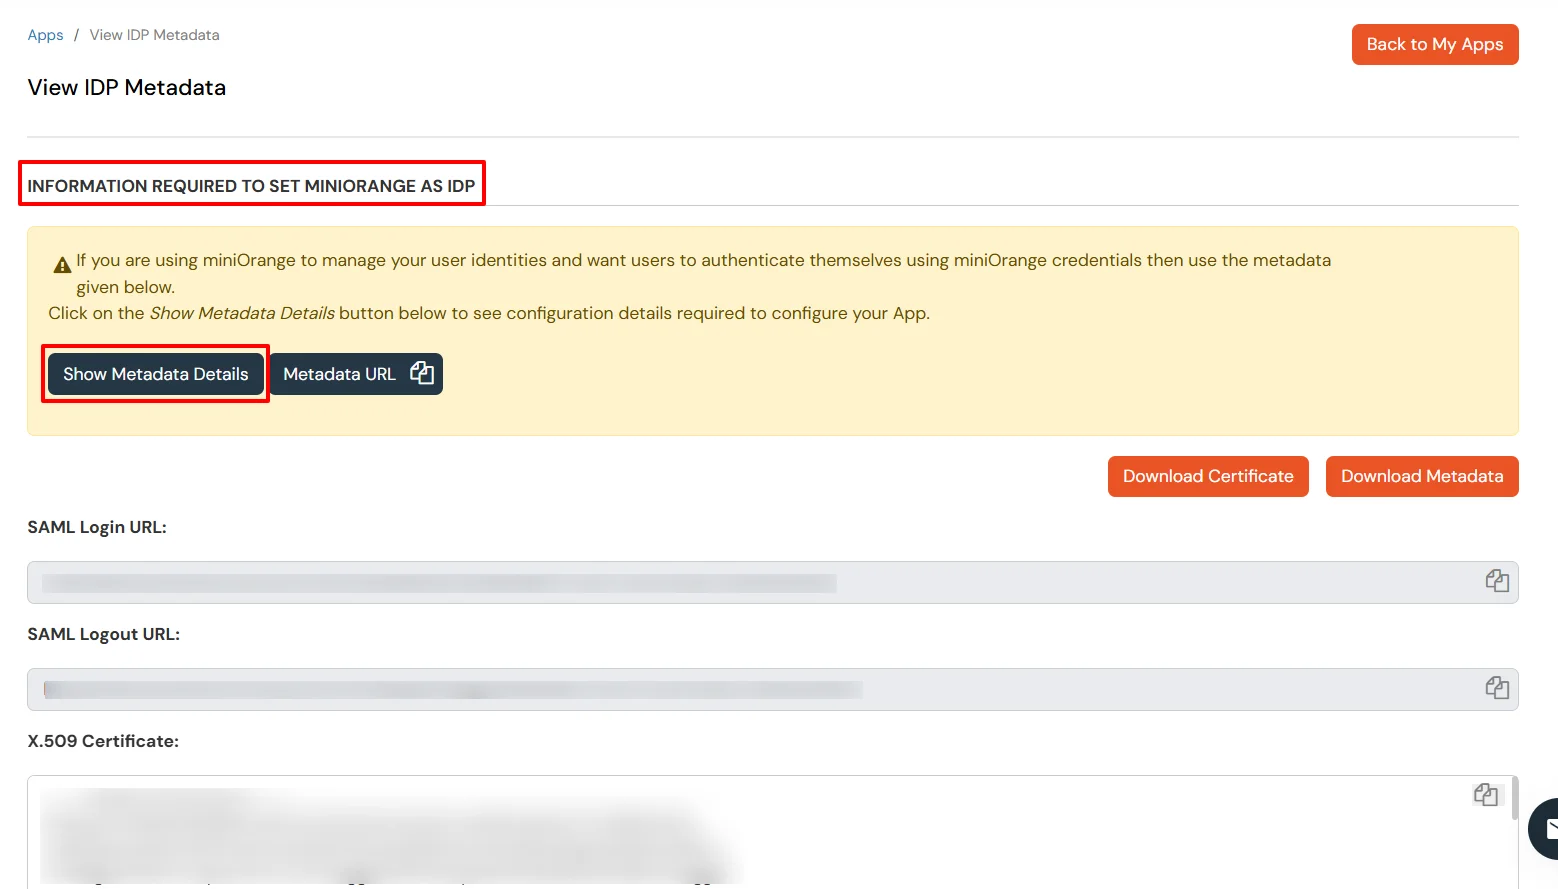
  • ソフトウェアの制限をクリック 後で必要になるメタデータの詳細を取得します。
  • メタデータリンク FortiClient SAML SSO に移動

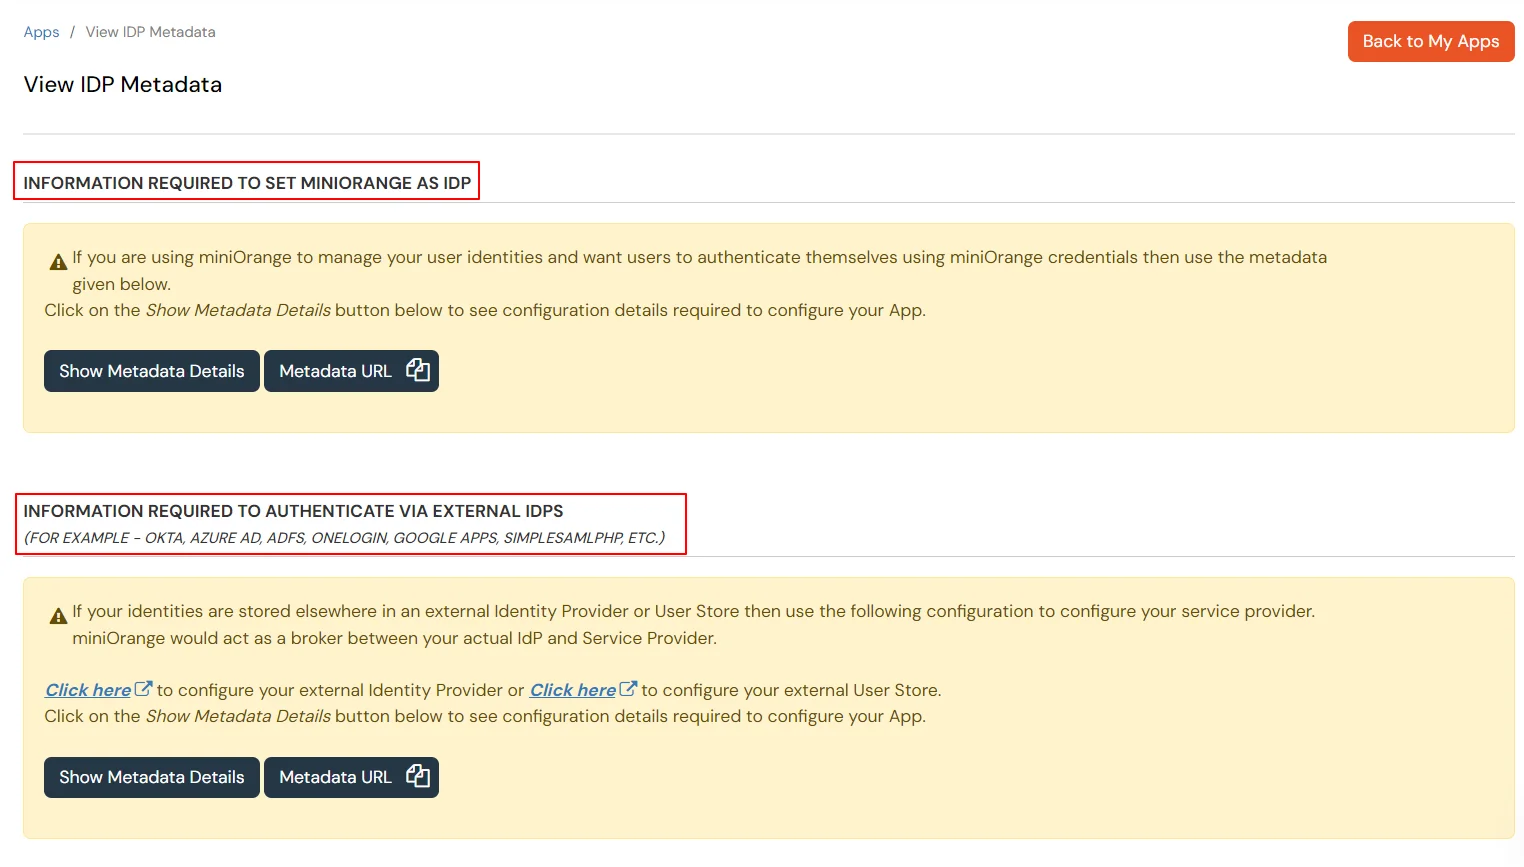
  • ソフトウェア設定ページで、下図のように IDP メタデータを表示 ページ-

    1. 使用したい場合 ユーザーストアとしての miniOrange つまり、ユーザーIDはminiOrangeに保存され、その後「MINIORANGE を IDP として設定するために必要な情報'.

    2. ユーザーを何らかの方法で認証したい場合 外部アイデンティティプロバイダ Active Directory、Okta、OneLogin、Google、Apple IDなどのメタデータファイルをダウンロードし、「外部 IDPS 経由の認証に必要な情報'.
  • FortiClient シングルサインオン (SSO) メタデータページ

  • 次にクリック メタデータをダウンロード.
  • FortiClient シングルサインオン (SSO) メタデータの詳細を外部 IDP または miniOrange として IDP として選択

2. FortiGateでSSOを設定する

  • ログインする FortiGateの 管理者として。
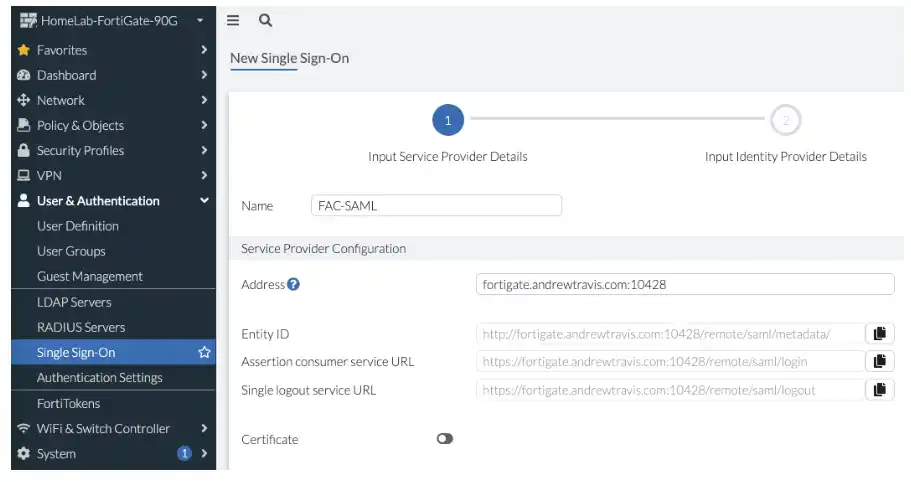
  • MFAデバイスに移動する ユーザーと認証 >> シングルサインオン >> 新規作成 SAMLシングルサインオン接続を設定する。
  • コピー IdPメタデータ from ステップ 1 miniOrangeで、Fortinet IdPメタデータセクションに貼り付けてください。
  • Fortinet シングルサインオン (SSO): IdP の詳細

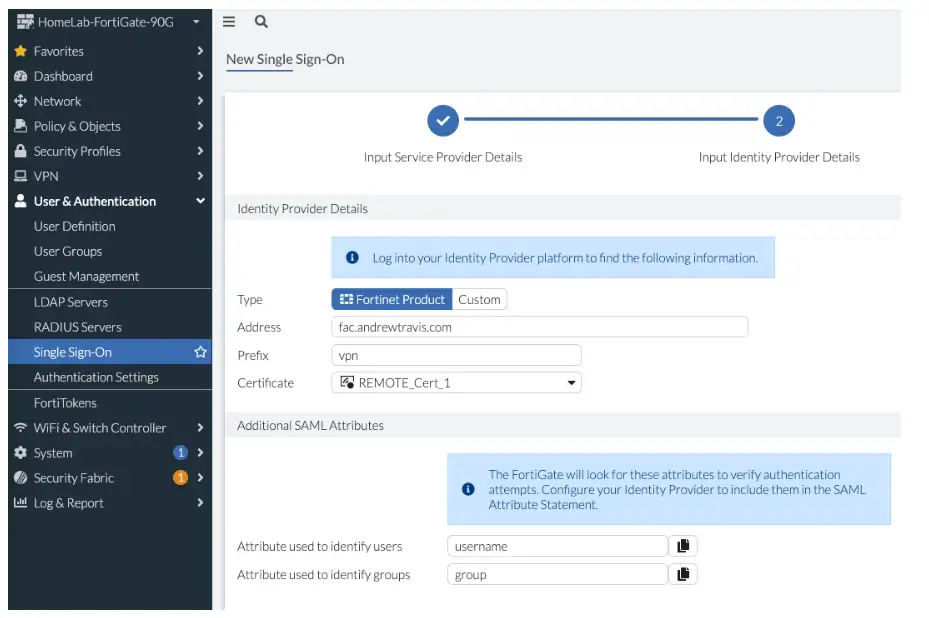
  • 詳しくはこちら 次へ 次のページでは、 IdP URL カスタム(Fortinet以外のIdPを使用している場合)またはFortinet(Fortigateを使用している場合)のいずれかを選択してください。
  • Fortinet シングルサインオン (SSO): IdP の詳細

  • 以下の表に従って、各項目に記入してください。
    IDP エンティティ ID エンティティIDまたは発行者 ミニオレンジ
    IDP シングル サインオン URL SAMLログインURL miniOrange メタデータ
    IDP シングル ログアウト URL SAMLログアウトURL miniOrange メタデータ
  • ソフトウェアの制限をクリック Apply 変更を保存する。
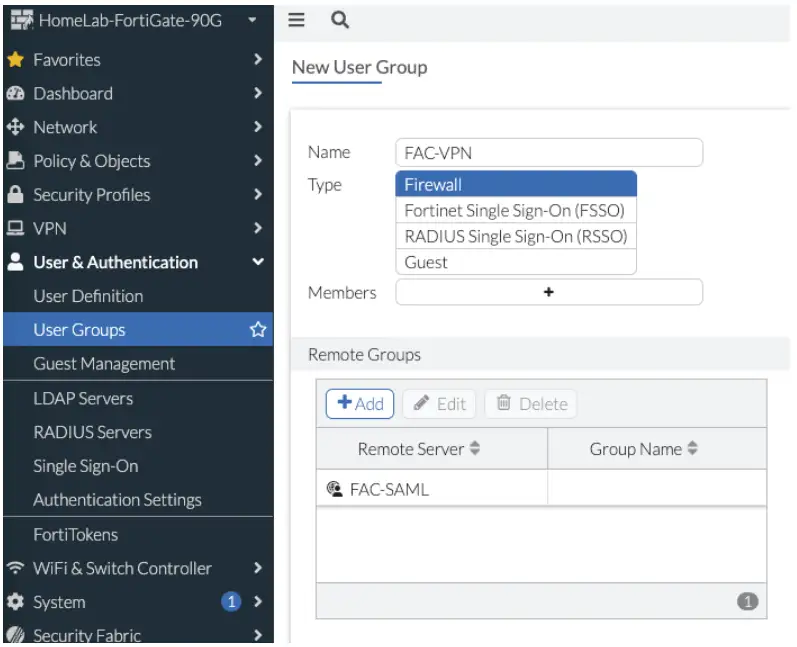
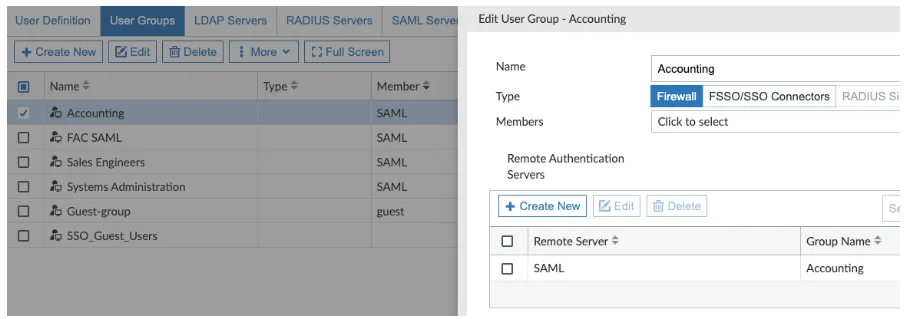
  • MFAデバイスに移動する ユーザーと認証 >> ユーザーグループ >> 新規作成最初のグループについては、グループ名を関連付けない包括的なユーザーグループを作成します(例:FAC-VPN)。この包括的なグループは、IPsec 構成で後ほど参照され、ファイアウォール ポリシーでは個々のグループとともに参照されます。 1 つのアプローチは、VPN アクセスを単一のグループに制限しないことです (これはオプションです)。代わりに、任意のグループの任意のユーザーが VPN に接続できるようにし、ファイアウォール ポリシーでグループを使用してリソースへのアクセスを制限します。 テスト中に、この包括的なユーザー グループを省略すると、FNBAM_DENIED が発生しました。
  • フォーティクライアントグループ

  • 選択 ファイアウォール タイプとして指定します。また、ファイアウォールポリシーにマッピングするためのユーザーグループ(例:経理、営業エンジニア、システム管理)を作成します。
  • フォルティクライアント


3. FortiGateのSAML SSOをIKE-SAML(IPsec VPN)用に設定する

  • FortiGate は、FortiClient から SAML トラフィックを TCP ポートで受け入れます。 auth-ike-saml-port (有効範囲 1~65535、デフォルトは多くの場合 1001—設定した値と同じ値を使用します ユーザーと認証 > シングルサインオン例えば、 10428) FortiOSのバージョンで必要な場合は、CLIでこの設定をポート番号に合わせてください。

    config system global set auth-ike-saml-port 10428 end
  • リモートアクセスIPsec VPNに使用するWANインターフェースで、「ike-saml-server」属性を設定してください。この設定は、FortiClientトラフィックを最初に受信するインターフェースに適用する必要があります。

    config system interface edit "wan1" set ike-saml-server enable next end
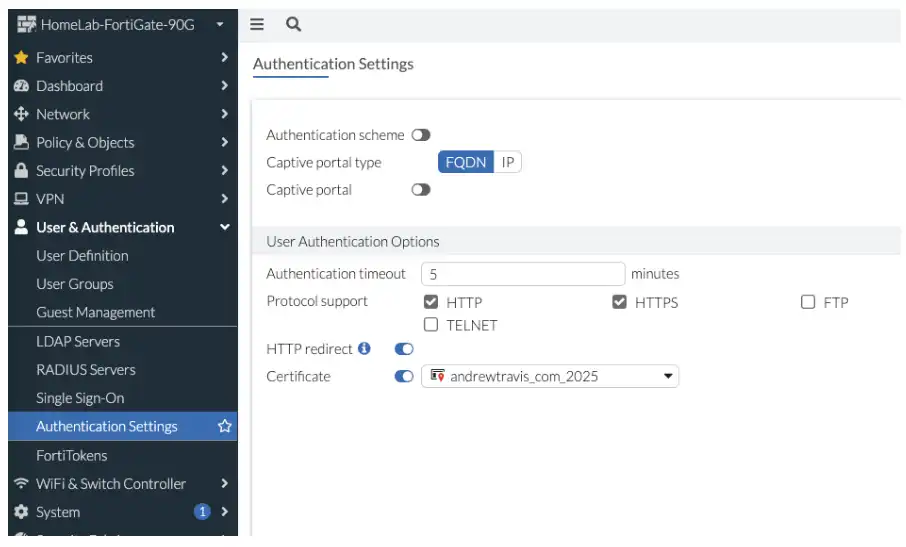
  • FortiClient は SAML 中に FortiGate が提示する証明書を検証します。その証明書は以下で設定します。 ユーザーと認証 > 認証設定 (または同等のもの) ユーザー認証 >> 証明書 お使いのFortiOSのバージョンに対応するセクションをご覧ください。
  • フォルティクライアント

  • FortiGateがFortiClientに提示する証明書を指定します。

注: FortiClientで無効な証明書の警告が表示されないようにするには、証明書のサブジェクトまたはSANが、ユーザーが入力するIPsecリモートゲートウェイのホスト名またはFQDNと一致する必要があります。サーバー証明書がプライベートCAにチェーンしている場合は、そのCAをエンドポイントの信頼済みルートストアにインポートするか、デバイス管理ポリシーを使用して展開してください。
4. FortiClient の IPsec IKEv2 を設定する

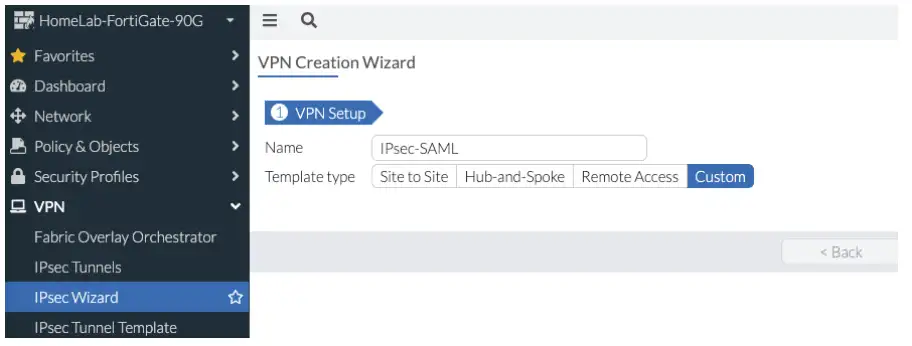
  • FortiGateでIPsec VPNを作成します。 VPN > IPsecウィザード 選択して テンプレートの種類: カスタム:
  • FortiGate IPsecウィザード

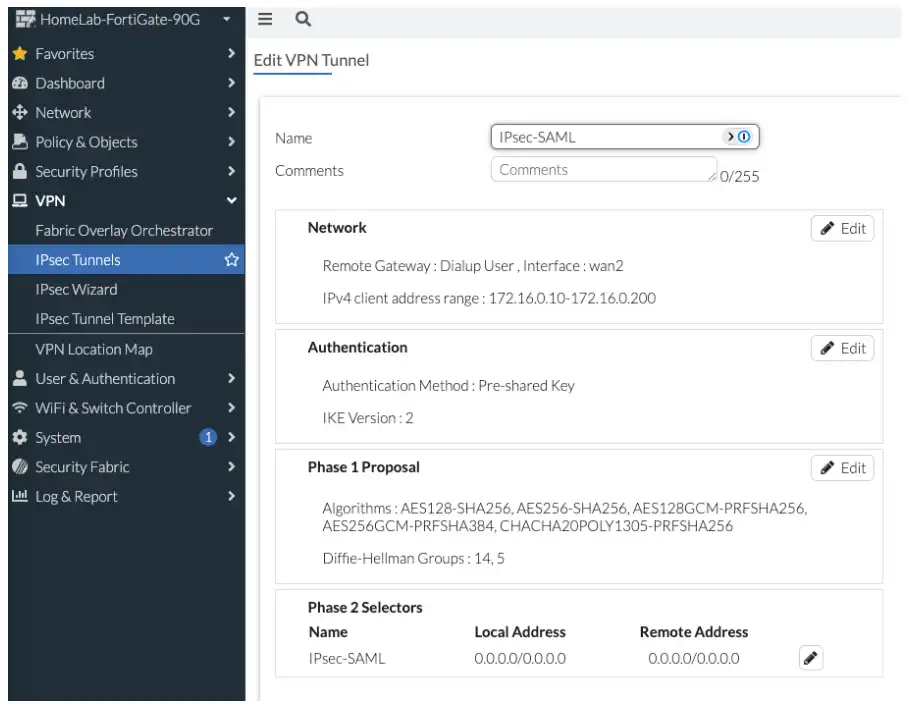
  • IPsecウィザード — パート1: IPバージョン(IPv4またはIPv6)を選択してください。
  • 作成セッションプロセスで リモートゲートウェイ 〜へ ダイヤルアップユーザー
  • WANインターフェースを選択してください
  • モード設定を有効にする → IPアドレスを割り当てる(範囲/オブジェクト)
  • (オプション)スプリットトンネリングを有効にする → ネットワークを追加する
  • 認証方法の設定(事前共有キー/証明書)
  • IKEバージョンを選択してください:2
  • 受け入れタイプを設定: 任意のピアID
  • 明示的なセレクタが必要な場合を除き、フェーズ2のセレクタはデフォルト(すべてゼロ)のままにしておいてください。
  • FortiGate IPsecトンネルの概要

  • IKEv2 はユーザー認証に EAP を使用します。ウィザードがトンネルを作成した後、ブランケットグループ (例: FAC-VPNフェーズ1インターフェースで)。例(トンネル名はご自身の環境に合わせて調整してください): config vpn ipsec phase1-interface edit "IPsec-SAML" set authusrgrp "FAC-VPN" next end
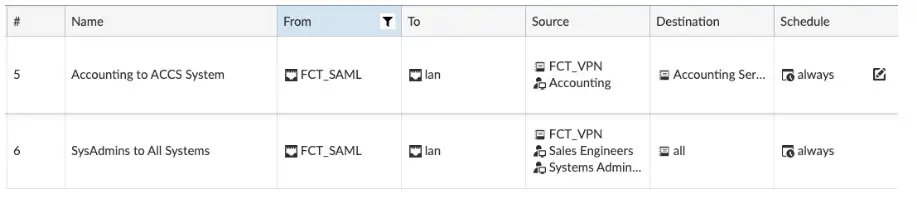
  • 作成した同じブランケットグループを参照してください ステップ 2ファイアウォールポリシー(手順5)を使用して、内部リソースにアクセスできるユーザーまたはグループを制限します。その他のリモートアクセスオプションについては、ご使用のリリース版のFortiGateドキュメントを参照してください。

5. IPsec VPN用のファイアウォールポリシーを作成する

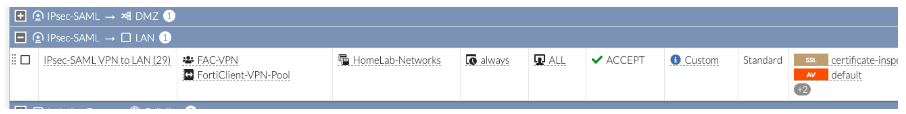
  • に行く ポリシーとオブジェクト >> ファイアウォールポリシー >> 新規作成受信インターフェースをIPsec VPNインターフェースに設定します。 ソース各宛先に到達するユーザーグループを選択します(たとえば、SAML からマッピングされたグループ、またはシンプルなラボ用の包括的なグループなど)。
  • FortiGateファイアウォールのIPsec VPNポリシー

  • チームごと、または機密レベルごとに個別のルールを作成することで、ユーザーが必要なサブネットとアプリケーションのみにアクセスできるようにします。
  • 例:ブランケットからのトラフィックを許可する寛容な実験室ルール FAC-VPN グループをテストサブネットに割り当てます。
  • FortiGateのVPN許可ポリシー

  • グループベースのセグメンテーションが必要ない場合は、ユーザーグループごとの条件を設定しないシンプルな許可ルールを使用してください。

6. FortiClientの設定

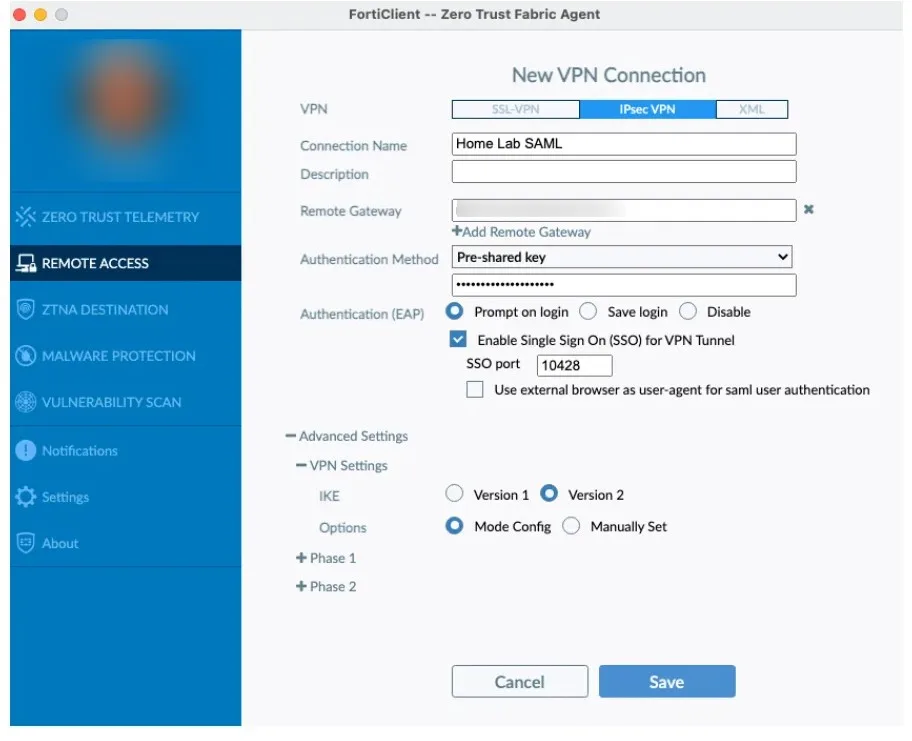
  • FortiClient をインストールします。 Fortinetサポート、次に開いて VPNを構成する:
  • フォルティクライアント

  • 以下の設定を指定してください。
    • VPN: IPsec VPN
    • リモートゲートウェイ:WANインターフェース上のパブリックIPアドレス
    • 認証方法:事前共有キーまたは証明書(FortiGateトンネルと一致させる)
    • 有効にする シングル・サインオン VPNトンネル用
    • 先ほど選択したポート番号(例:10428)を指定してください。
    • 研究開発を拡張 詳細設定 > VPN設定
    • IKE: バージョン2
    • オプション: モード設定
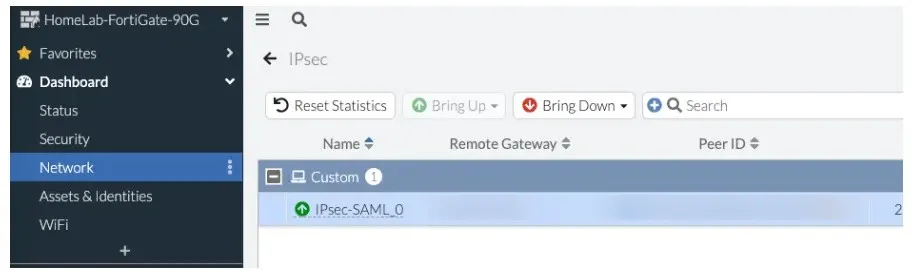
  • VPNを追加し、「接続」をクリックし、IdP経由でログインして、FortiGateで接続を確認します。
  • フォルティクライアント

7. SSO構成をテストする

miniOrange IdPを使用してFortiClientアカウントへのSSOログインをテストします。

    SP 開始ログインの使用

  • FortiClientで「接続」をクリックすると、ブラウザでminiOrangeのログイン画面が開きます。
  • FortiClient シングルサインオン (SSO) ログイン

  • miniOrangeのログイン認証情報を入力し、「ログイン」をクリックしてください。FortiClientアカウントに自動的にログインされます。

トラブルシューティング(FortiGate / FortiClient)

  • FortiGate CLIで、問題の再現中はIKEおよびSAML関連のデーモンのデバッグを有効にし、再現が完了したらデバッグを無効にしてください。 diag debug reset diag debug application ike -1 diag debug application samld -1 diag debug application fnbamd -1 diag debug console timestamp enable diag debug enable
  • FortiGateとIdPの時刻同期(NTP)を確認してください。SAMLは時刻のずれに敏感です。
  • IdPのSAMLアサーションのNameIDとグループ属性が、FortiGateのマッピングおよびファイアウォールグループと一致していることを確認してください。

よくある質問


FortinetのFortiClient向けシングルサインオン(FSSO)とは何ですか?

Fortinet Single Sign-On (FSSO) は、FortiGate などの Fortinet セキュリティ製品が Active Directory やその他のサポートされている ID ストア内のログイン イベントを監視することで、ユーザーを透過的に識別および認証できるようにする認証プロトコルです。FortiGate で SAML がサービス プロバイダとして構成されている場合、FortiClient は FortiOS および SSL VPN の設定に従って、VPN および関連アクセスに同じ SSO フローを使用できます。


外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品