こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
多要素認証(MFA)ソリューションは、Fortinet Fortigate SSL VPNの上に認証レイヤーを追加することで、FortinetクライアントのVPNアクセスを保護します。miniOrange Fortinet FortiGate MFAでは、ユーザーアカウントへのアクセスを保護するために、さまざまな認証方法が利用可能です。
Fortinet VPNは、ユーザーのシステムにネットワークセキュリティを提供し、社内ネットワークへのより安全なリモートアクセスを実現します。Fortinet VPNで使用される二要素認証は、miniOrange MFA製品を使用して安全なリモートアクセスを実現し、非常に信頼性の高いセキュリティを提供します。FortinetのRADIUSは、miniOrangeとの通信に使用されます。この詳細なガイドに従えば、Fortinet VPNの設定時にFortiClient MFAを簡単に適用できます。
miniOrangeのMFAソリューションでサイバー保険の要件を満たしましょう。詳細はこちら。
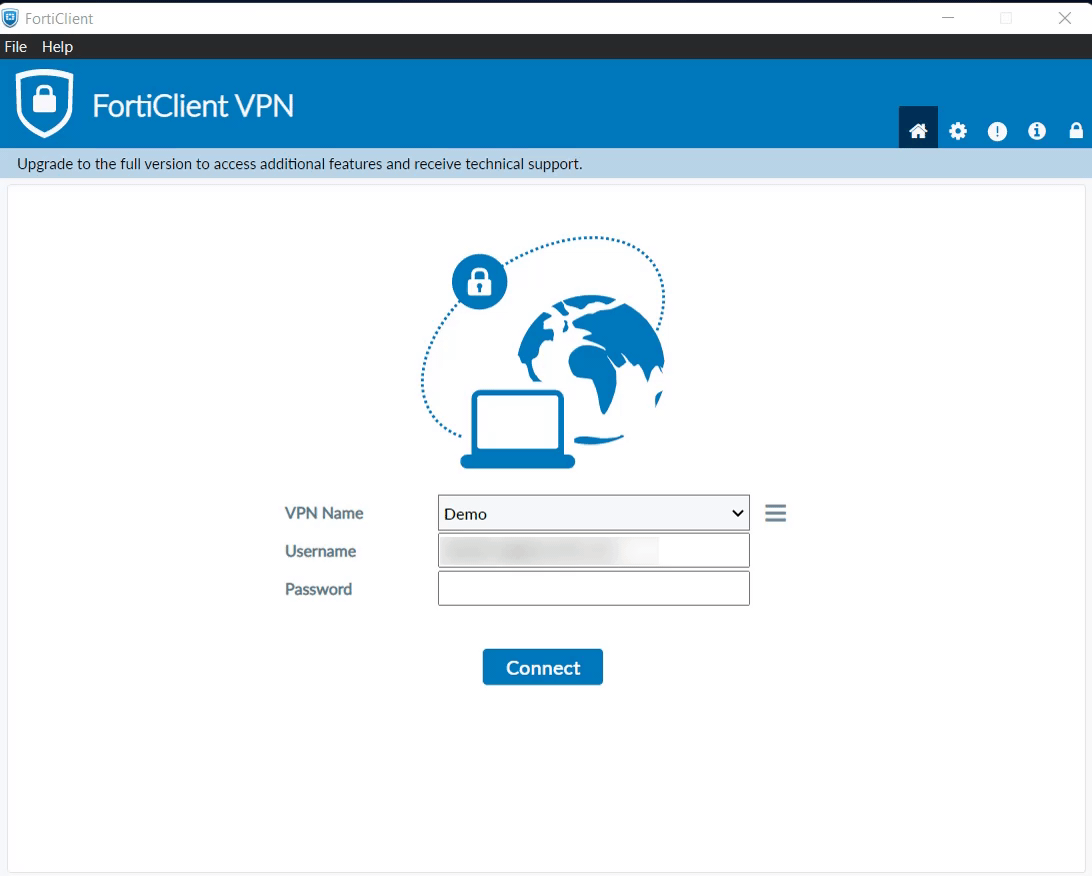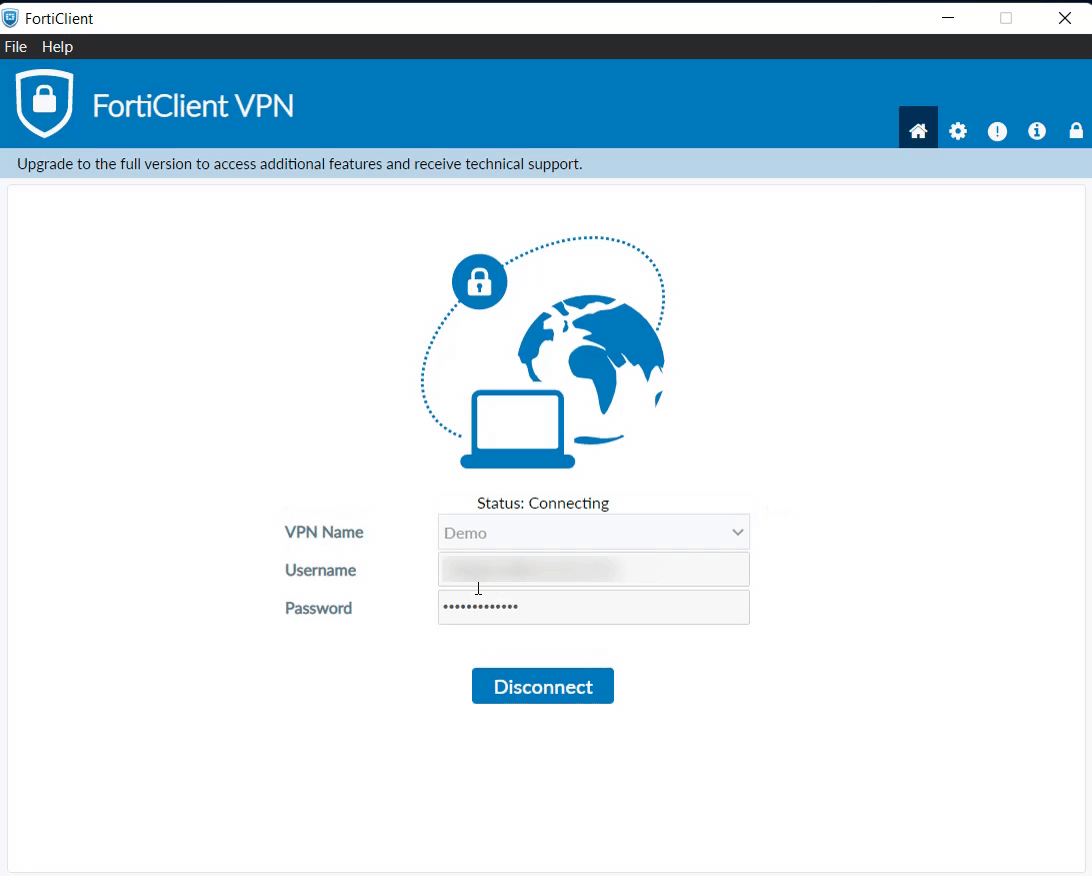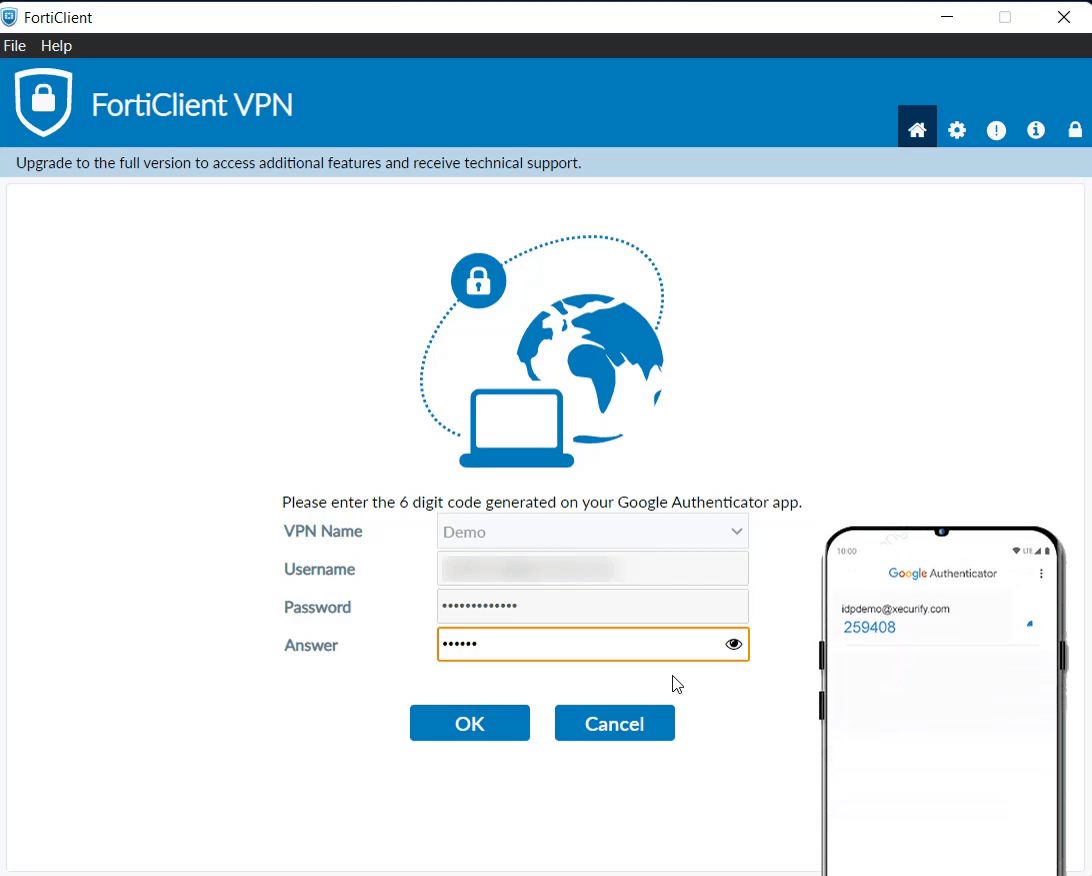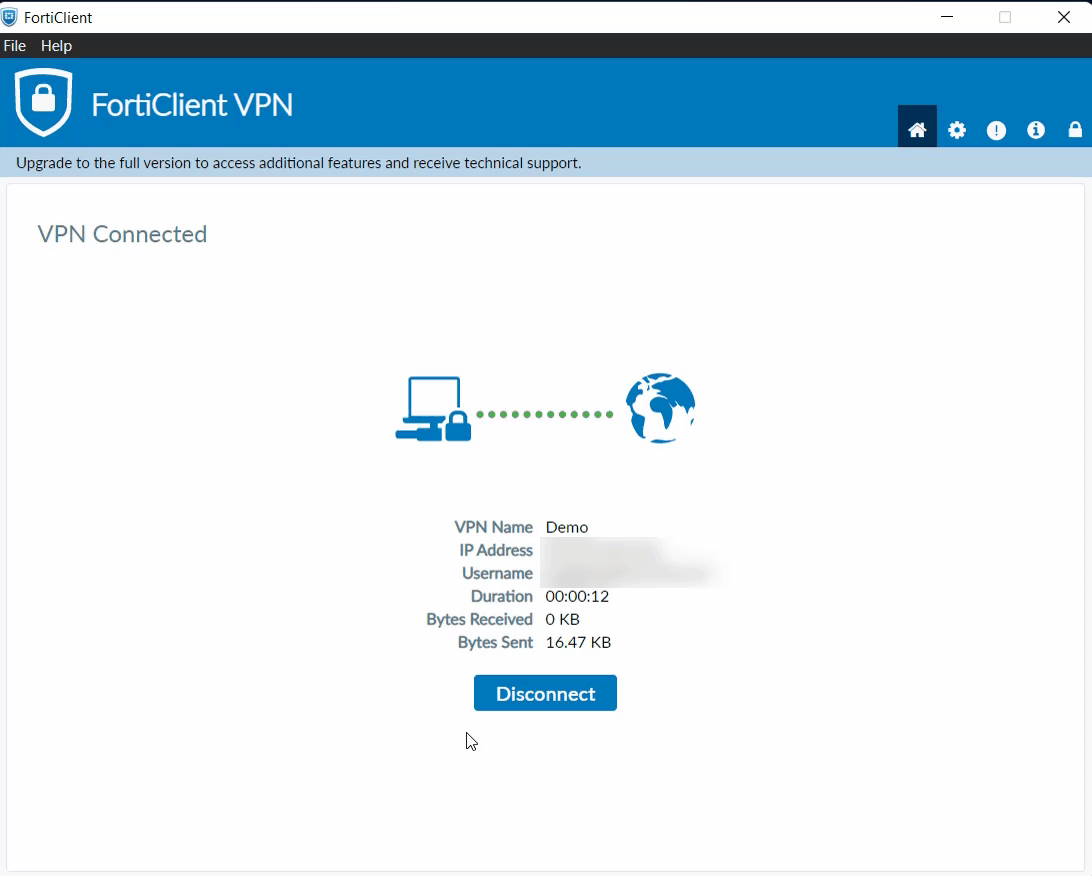
miniOrange は、システム エンジニアとの相談電話を通じて無料の POC とサポートを提供し、30 日間の試用期間でお客様の環境で Fortinet VPN の多要素認証をセットアップできるようにします。
そのためには、 idpsupport@xecurify.comまでメールをお送りいただくだけで、無料の概念実証(POC)をご提供し、弊社のソリューションのセットアップを迅速にサポートいたします。
miniOrangeは、ユーザーが入力したユーザー名とパスワードをRADIUSリクエストとして受け取り、Active Directory(AD)などのユーザーストアに対してユーザーを検証するRADIUSサーバーとして機能することで、これを実現します。最初の認証レベルが完了すると、miniOrange MFAソリューションはユーザーに2つ目の認証要素の入力を求め、ユーザーの入力に基づいてアクセスを許可または取り消します。
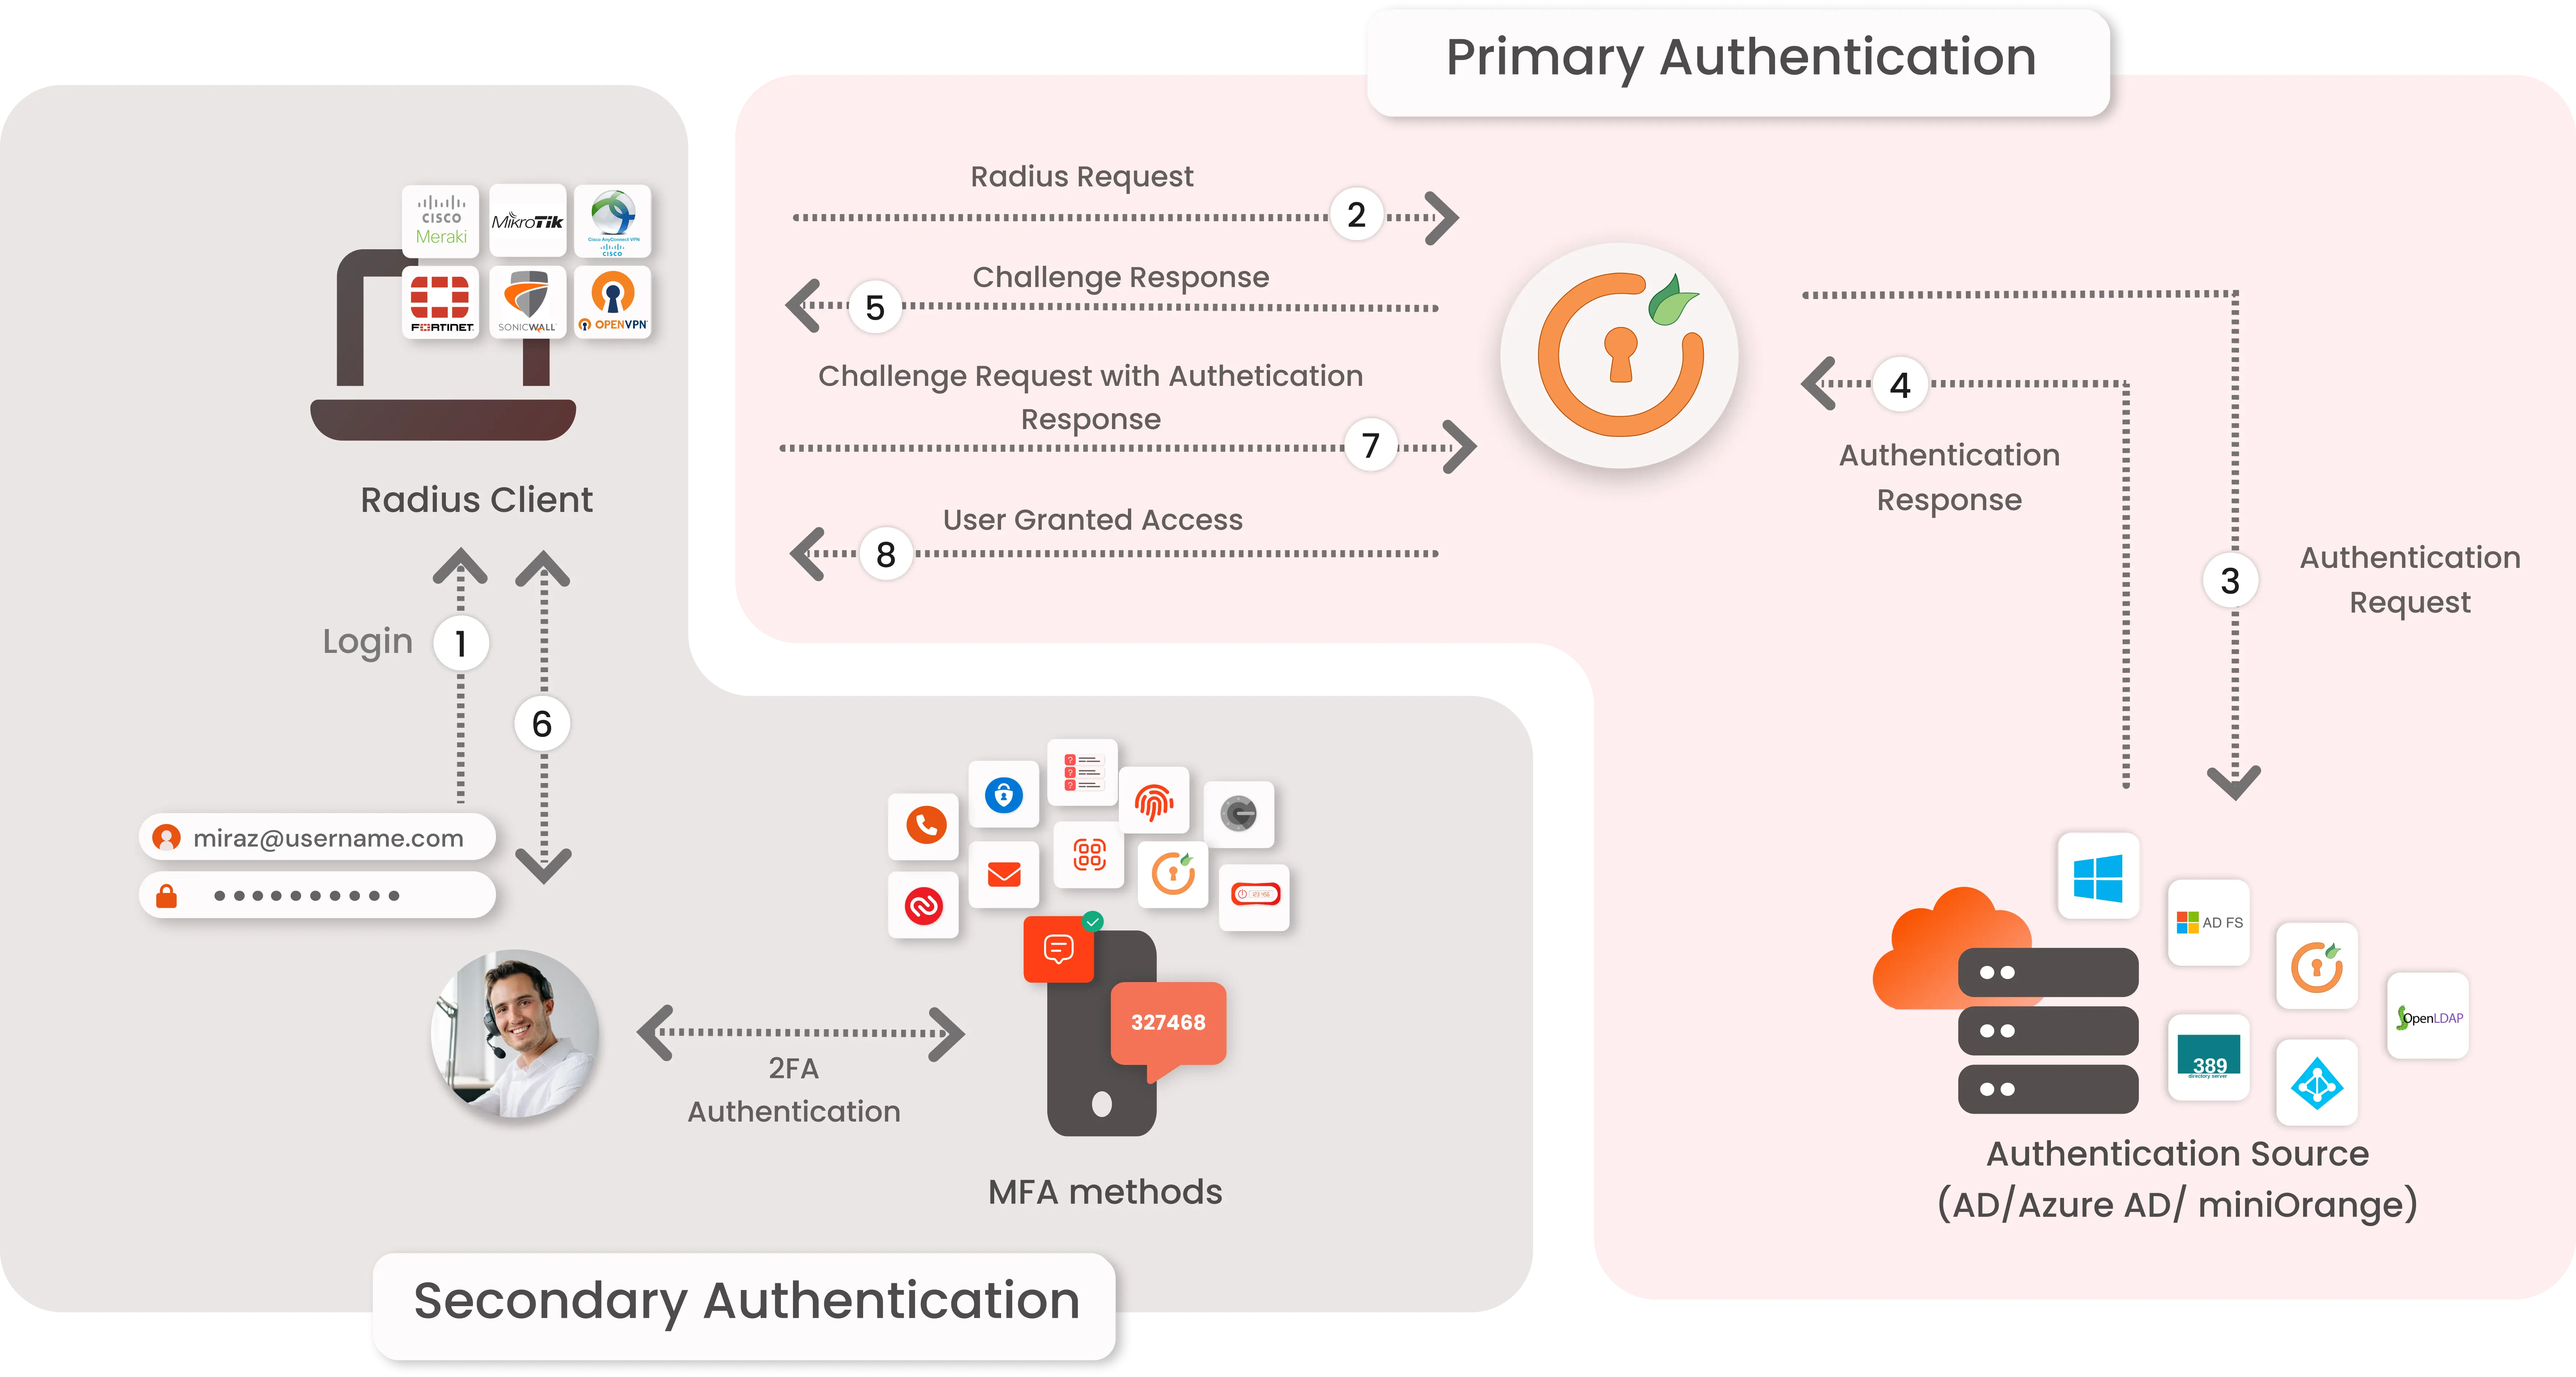
miniOrangeは、 miniOrange Directory、Microsoft AD、Microsoft Entra ID/LDAP、AWS Cognitoなど、さまざまな外部ディレクトリからのユーザー認証を提供します。
ディレクトリが見つかりませんか?idpsupport@xecurify.comまでお問い合わせください。
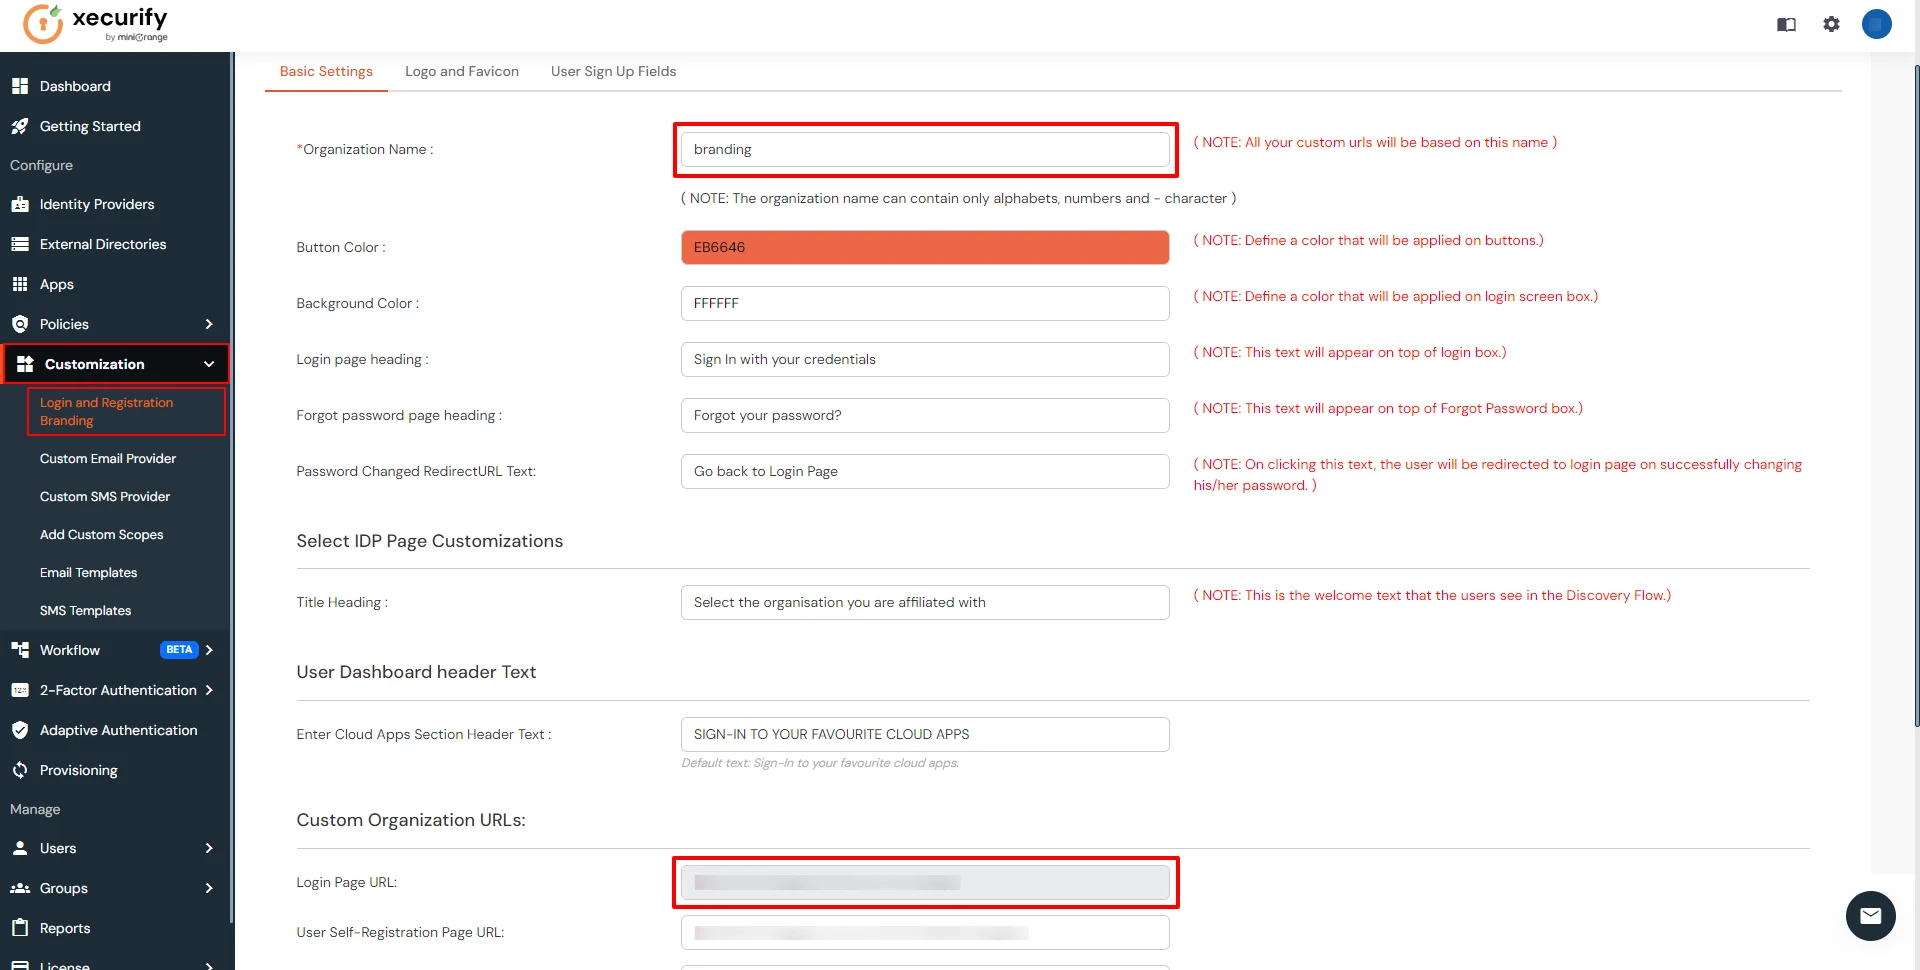

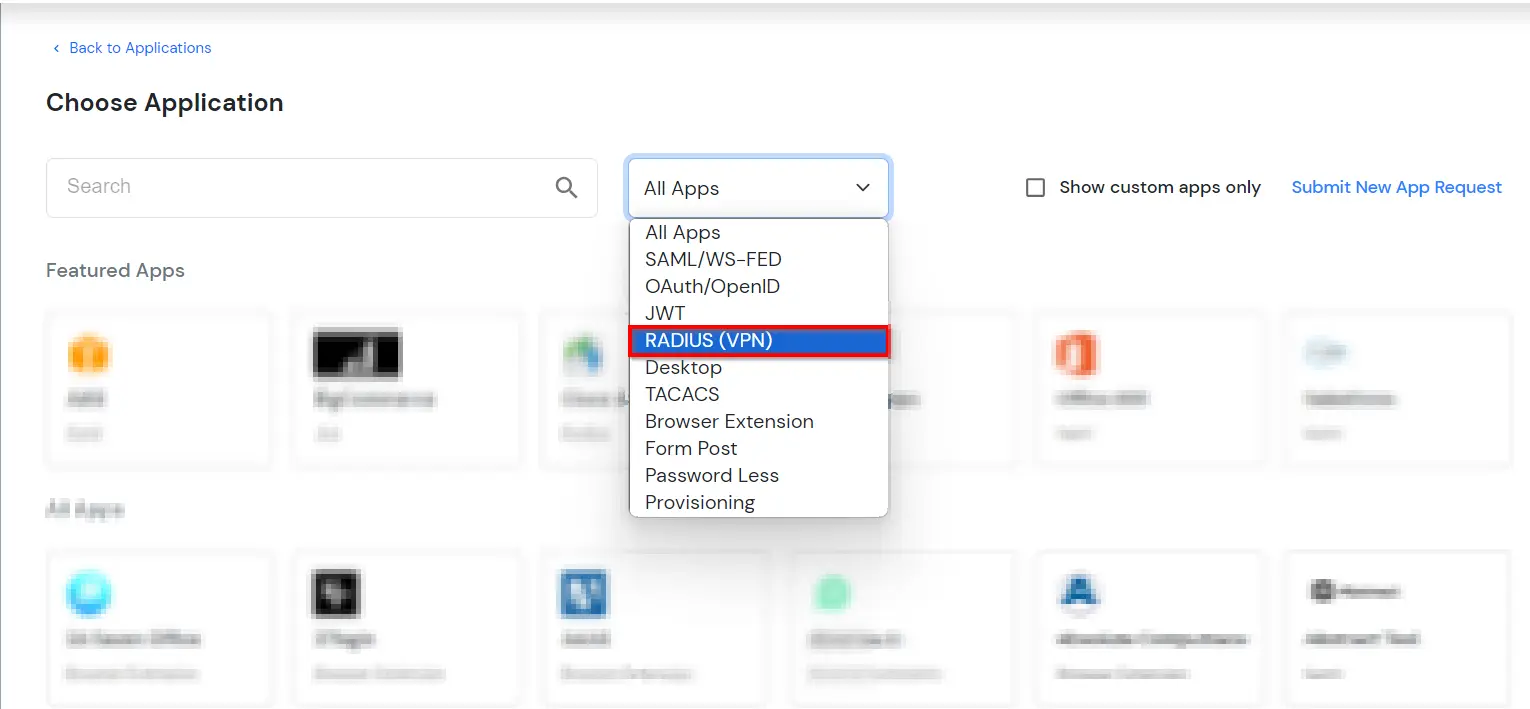
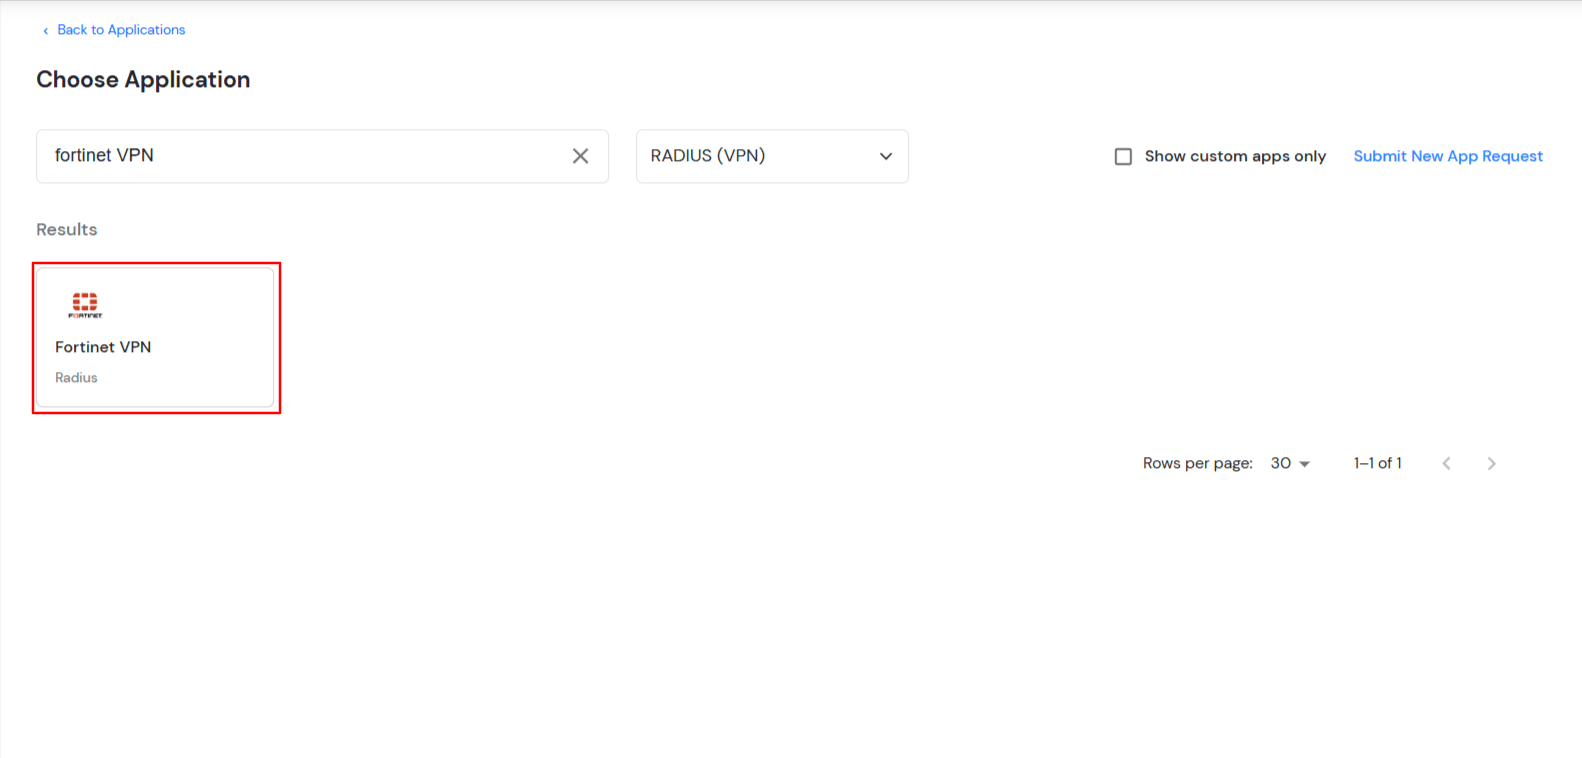
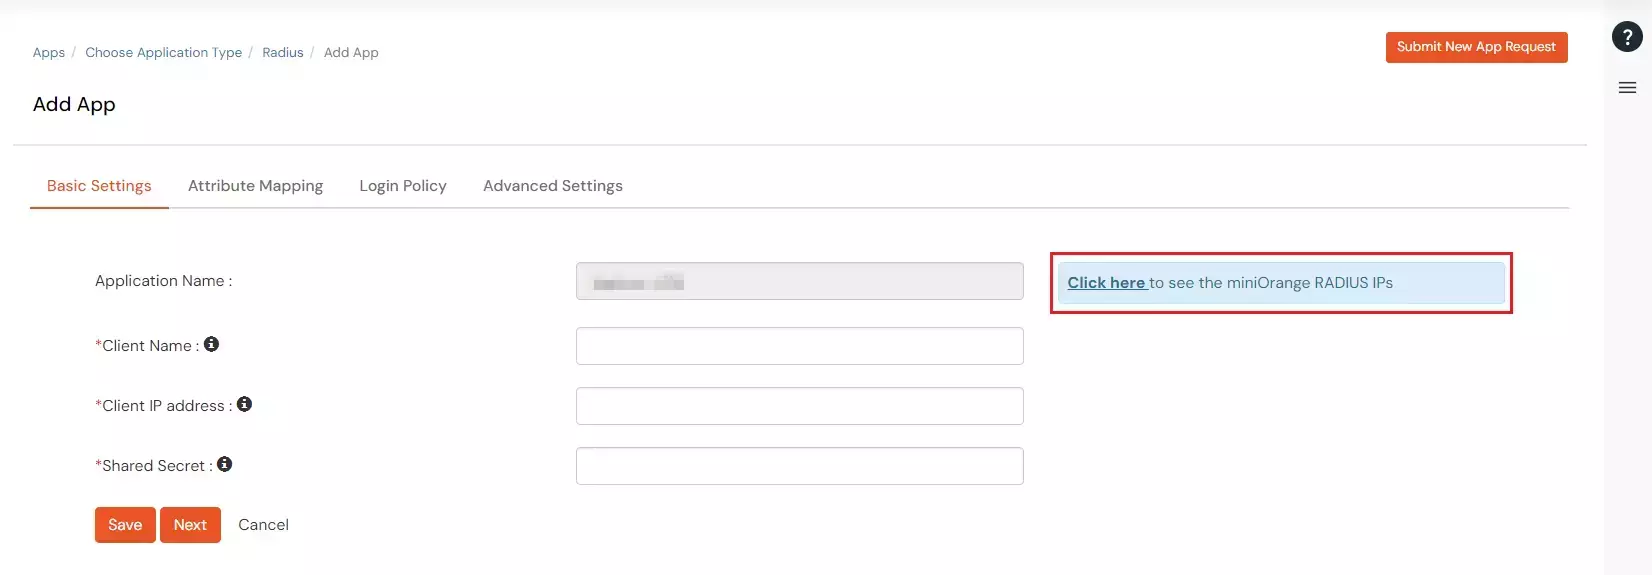
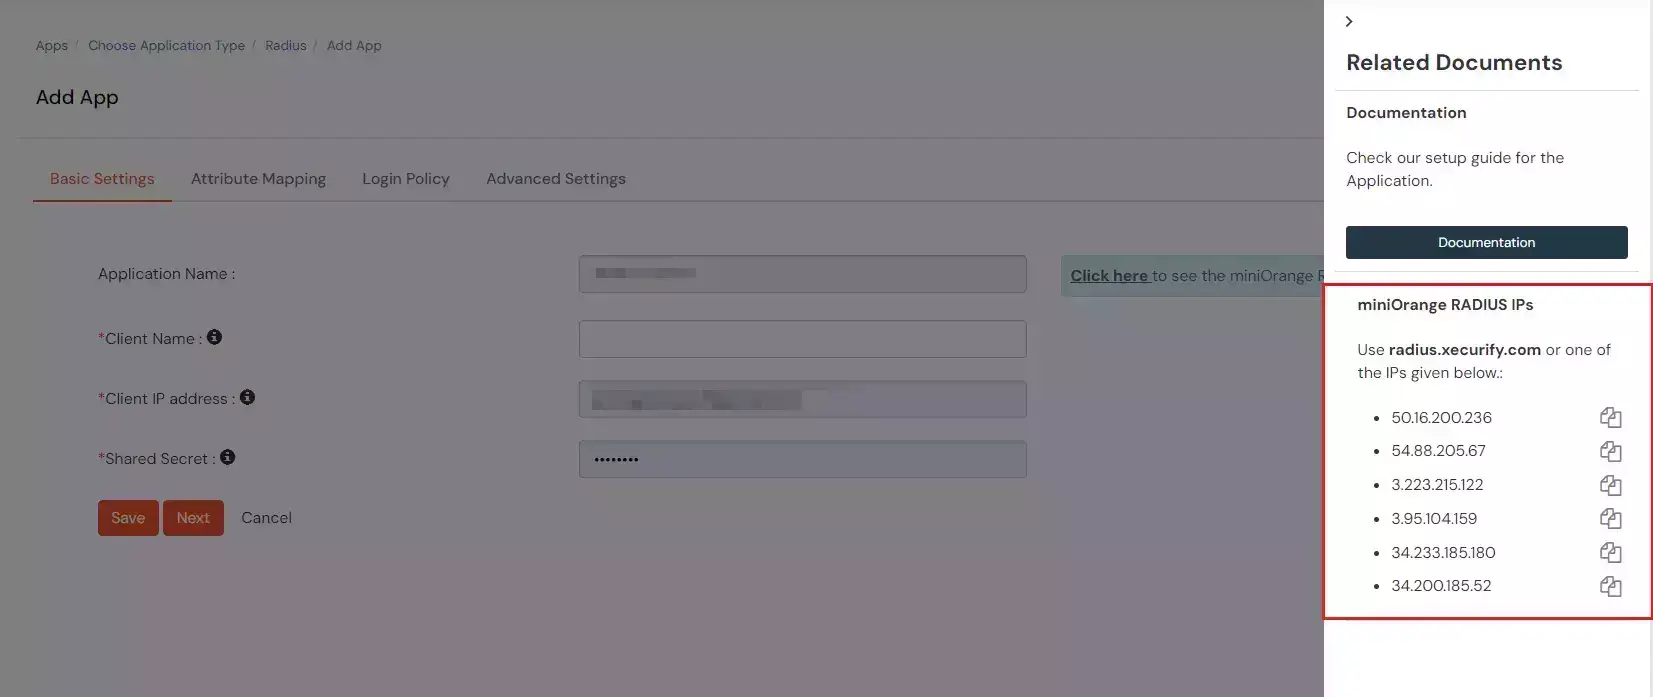
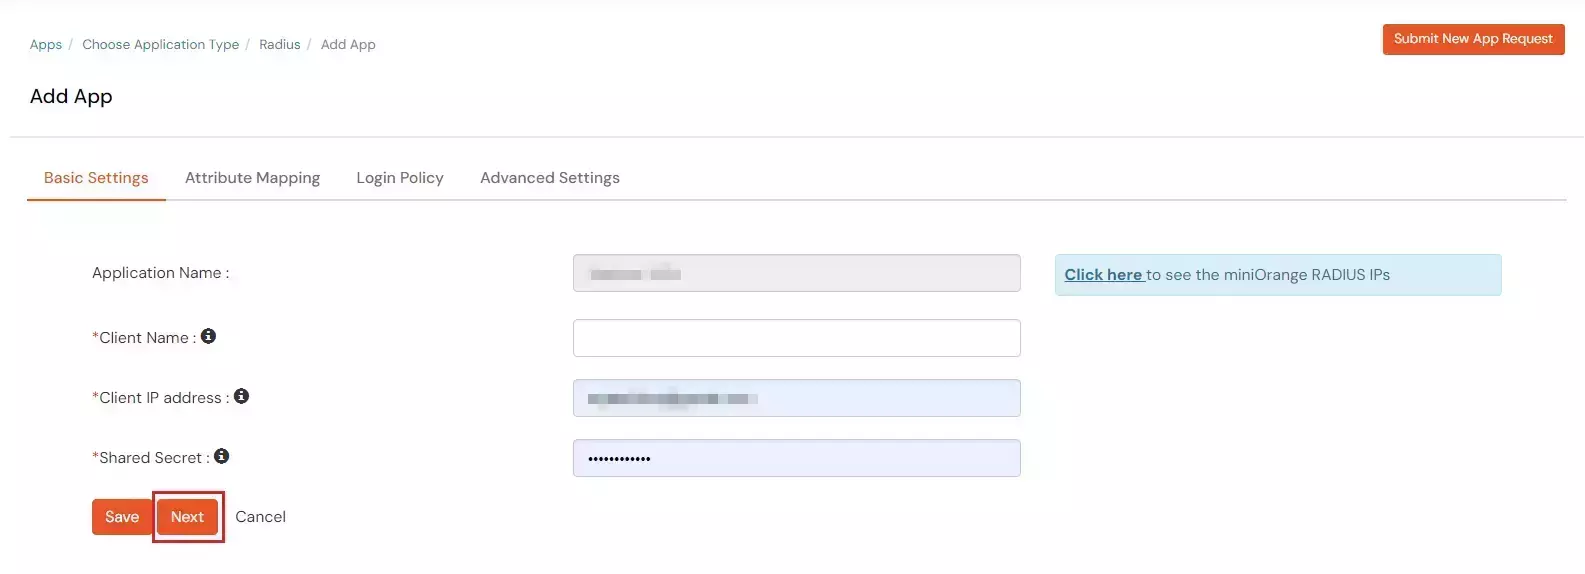
| 名前を表示します。 | 参照用の名前。 |
| クライアント IP: | Radius 認証要求を送信する VPN サーバーの IP アドレス。 |
| 共有秘密: | セキュリティキー。 例えば 「共有シークレット」 (これを保管してください。VPN サーバーで同じ設定を行う必要があります)。 |
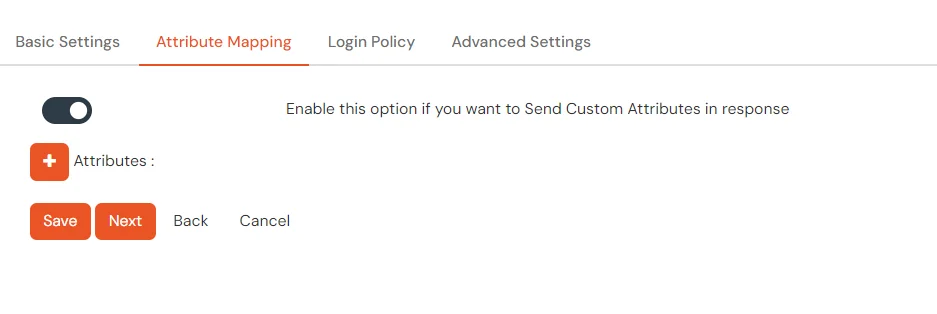
| 業者名 | ベンダー属性 | 値型 | 属性 |
|---|---|---|---|
| Cisco ASA | ASA グループポリシー | ユーザー | グループ |
| フォーティネット | フォーティネットグループ名 | ユーザー | グループ |
| パロアルト | PaloAlto ユーザー グループ | ユーザー | グループ |
| SonicWall | Sonicwall ユーザー グループ | ユーザー | グループ |
| Citrix | Citrix ユーザー グループ | ユーザー | グループ |
| デフォルト(ベンダーがリストにない場合に使用できます) | フィルターID | ユーザー | グループ |
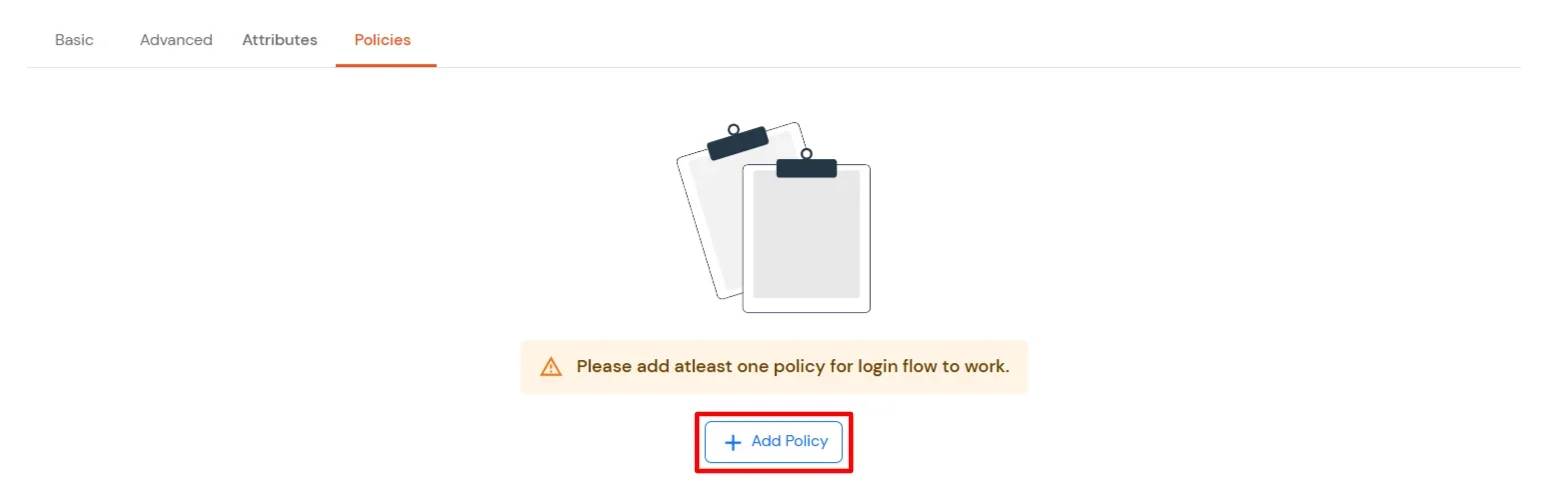
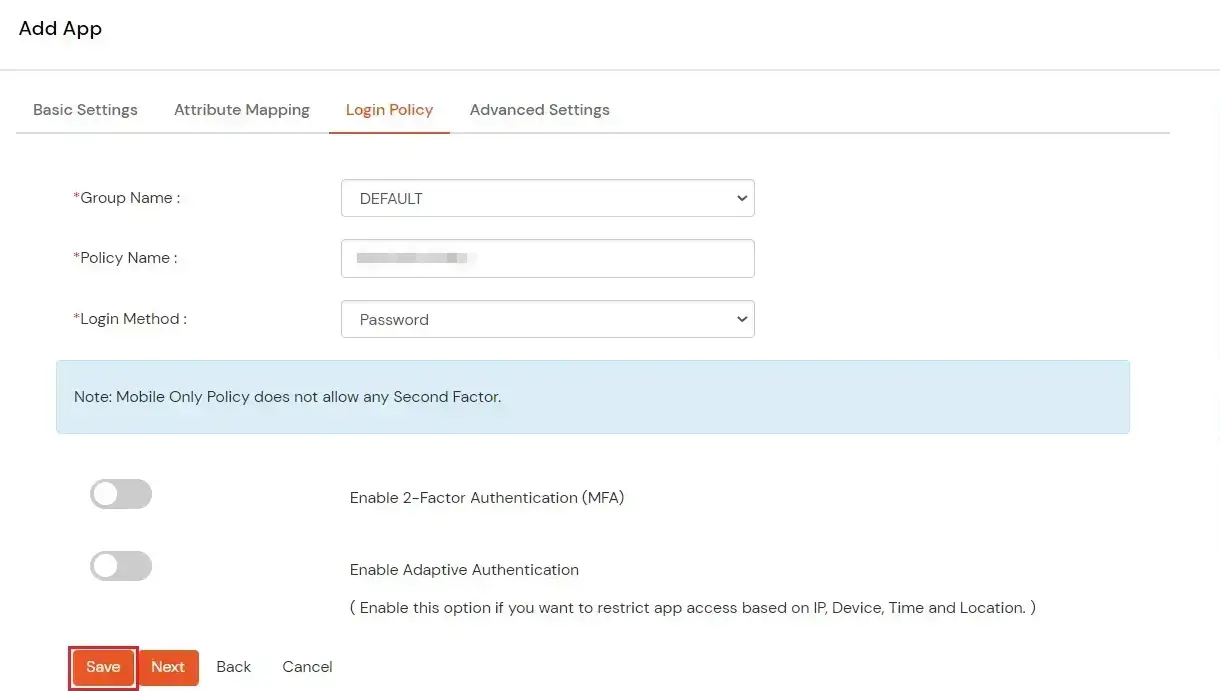
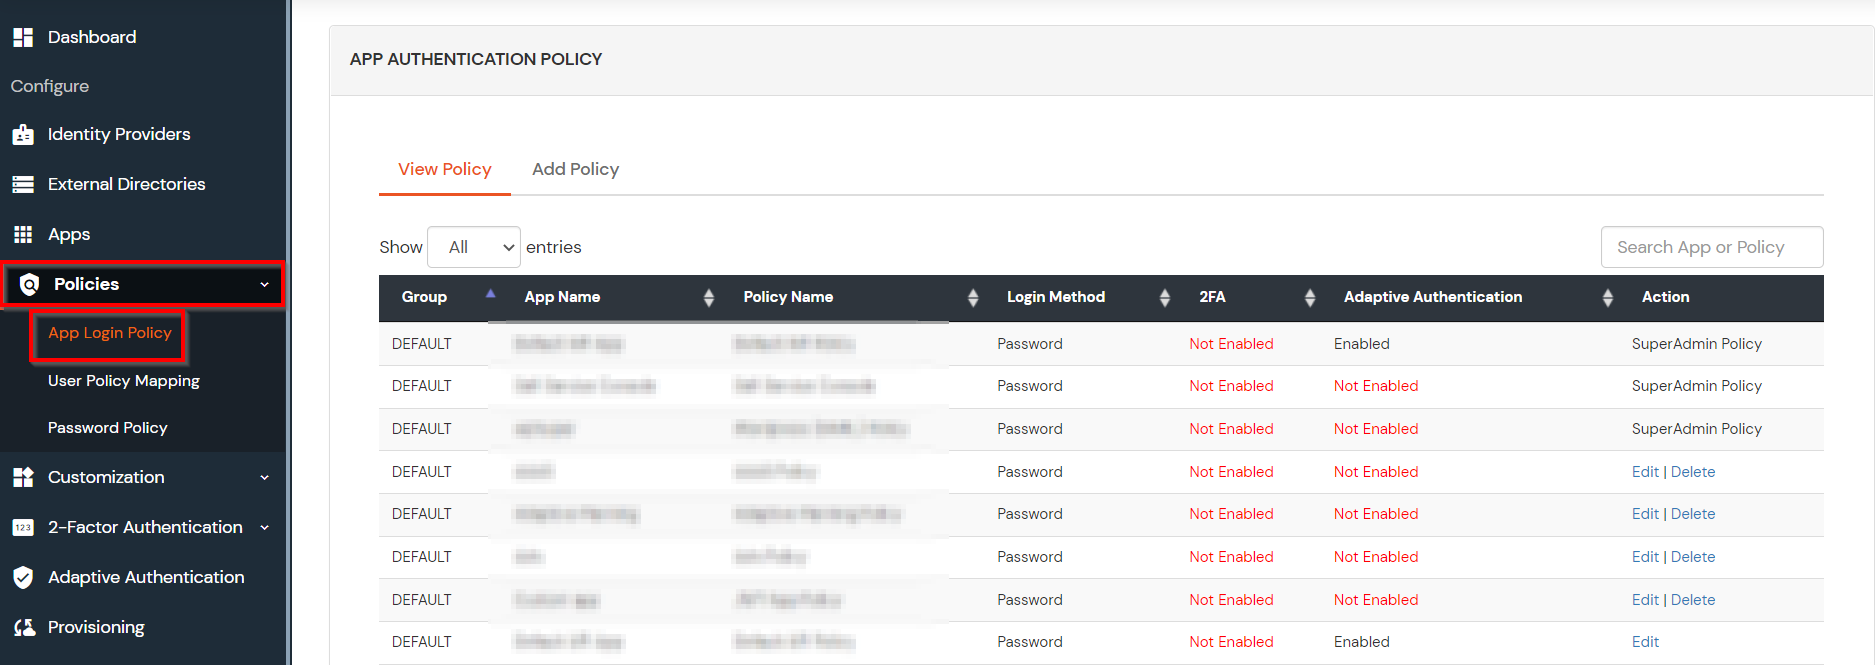
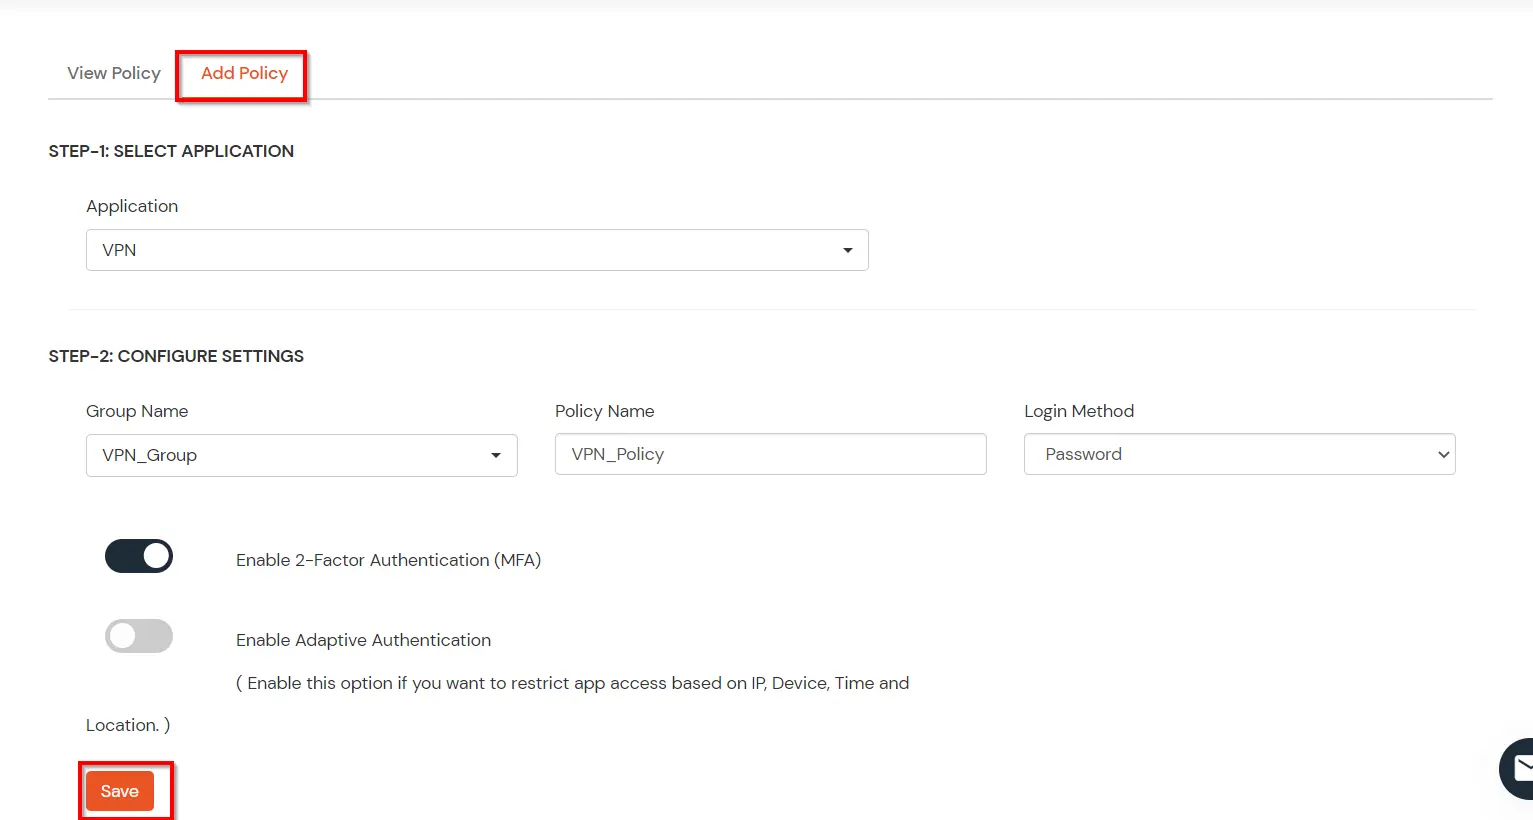
| グループ名: | ポリシーが適用されるグループ。 |
| ポリシー名: | ポリシー名を指定する任意の識別子。 |
| 最初の要素 | このポリシーに関連付けられているユーザーのログイン方法。 |
| 2要素認証を有効にする | このポリシーに関連付けられているユーザーのログイン時に 2 番目の要素を有効にします。 |
| 適応認証を有効にする | このポリシーに関連付けられているユーザーのログインに対して適応認証を有効にします。 |
オンプレミス版のみ
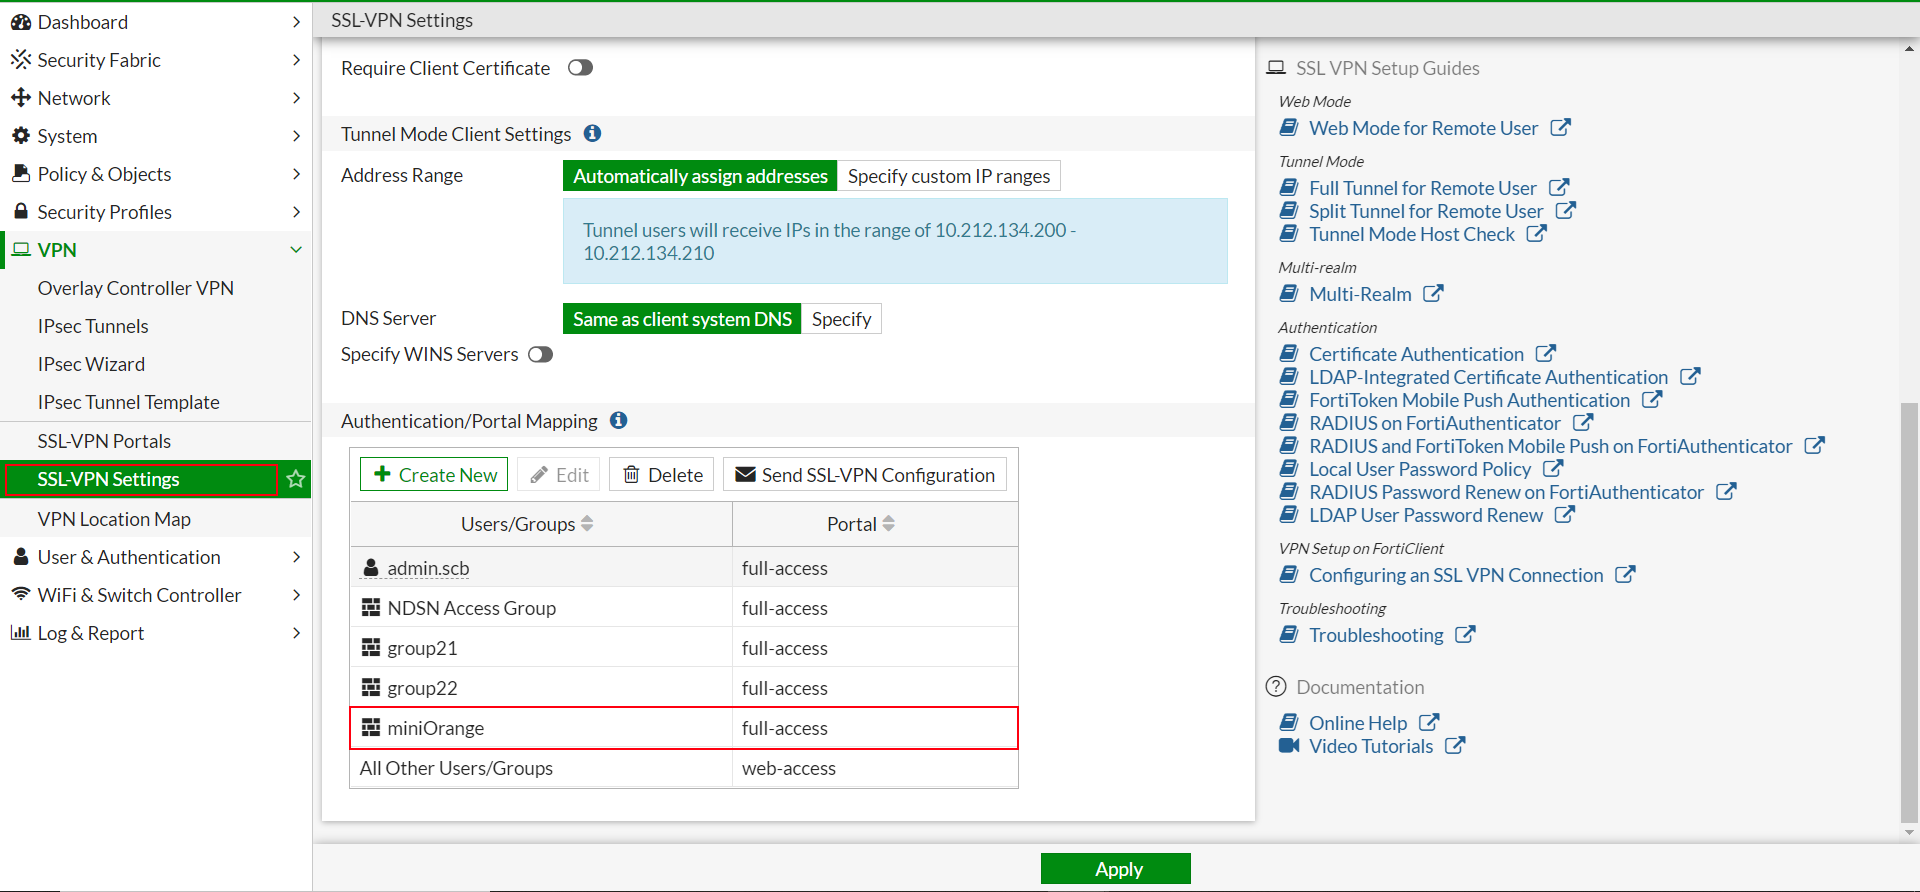
ファイアウォール ポートを開きます。
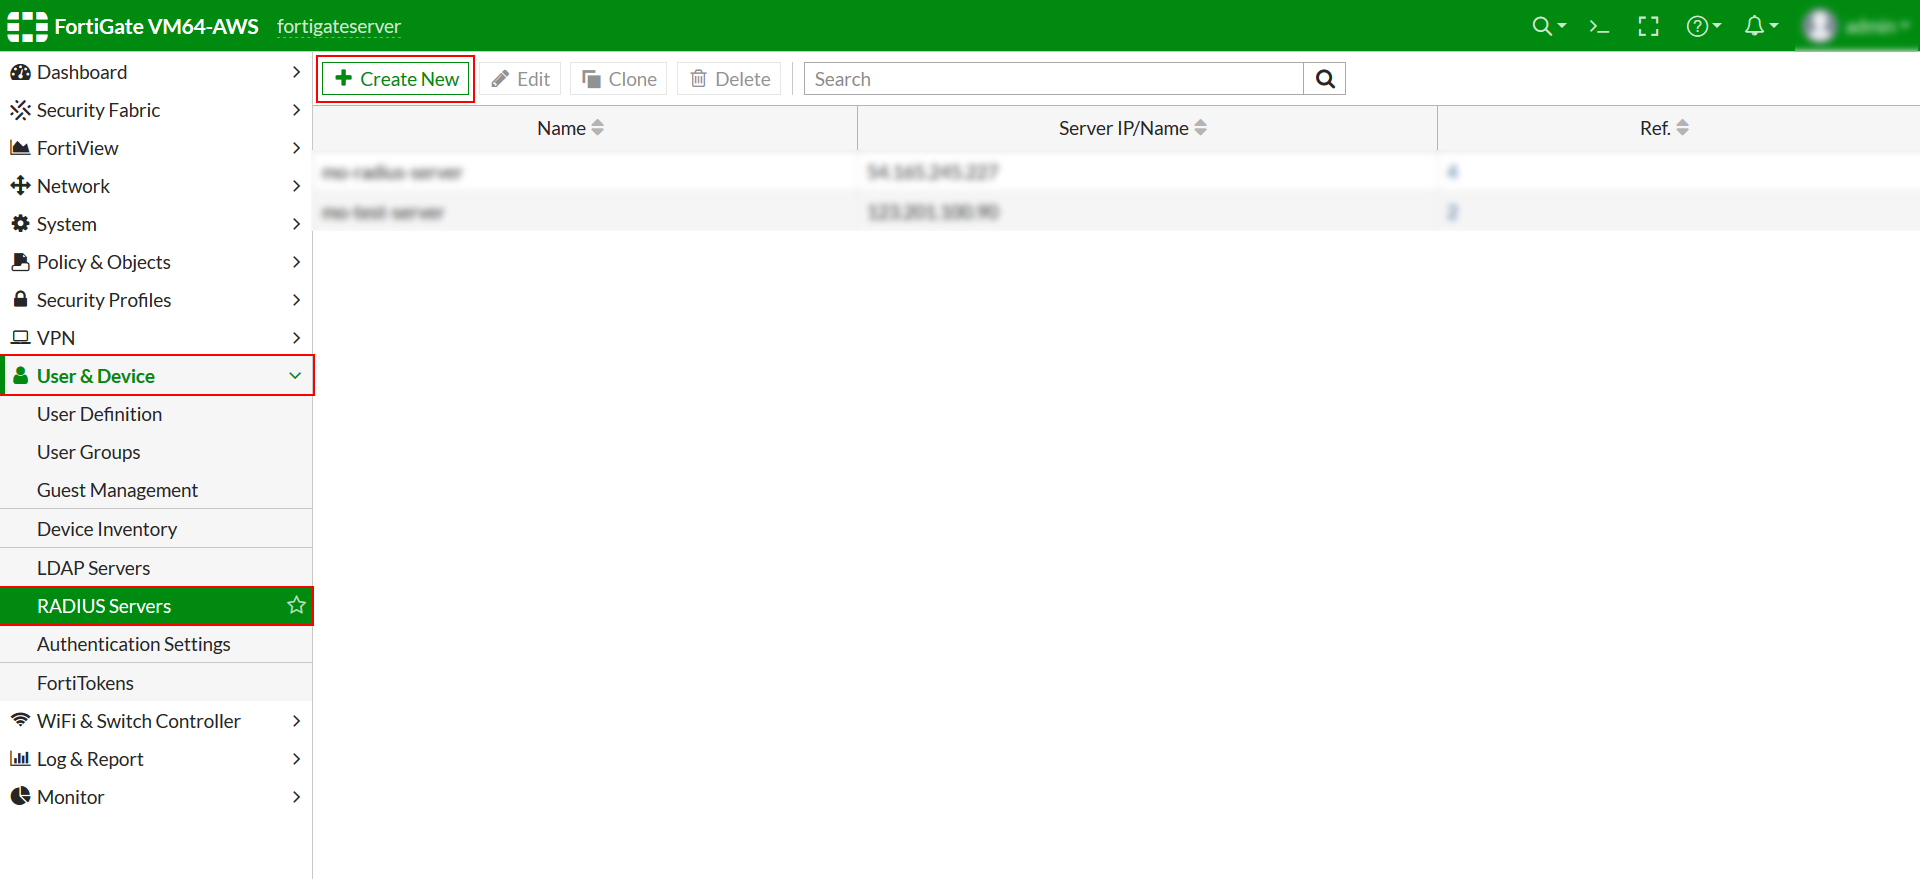
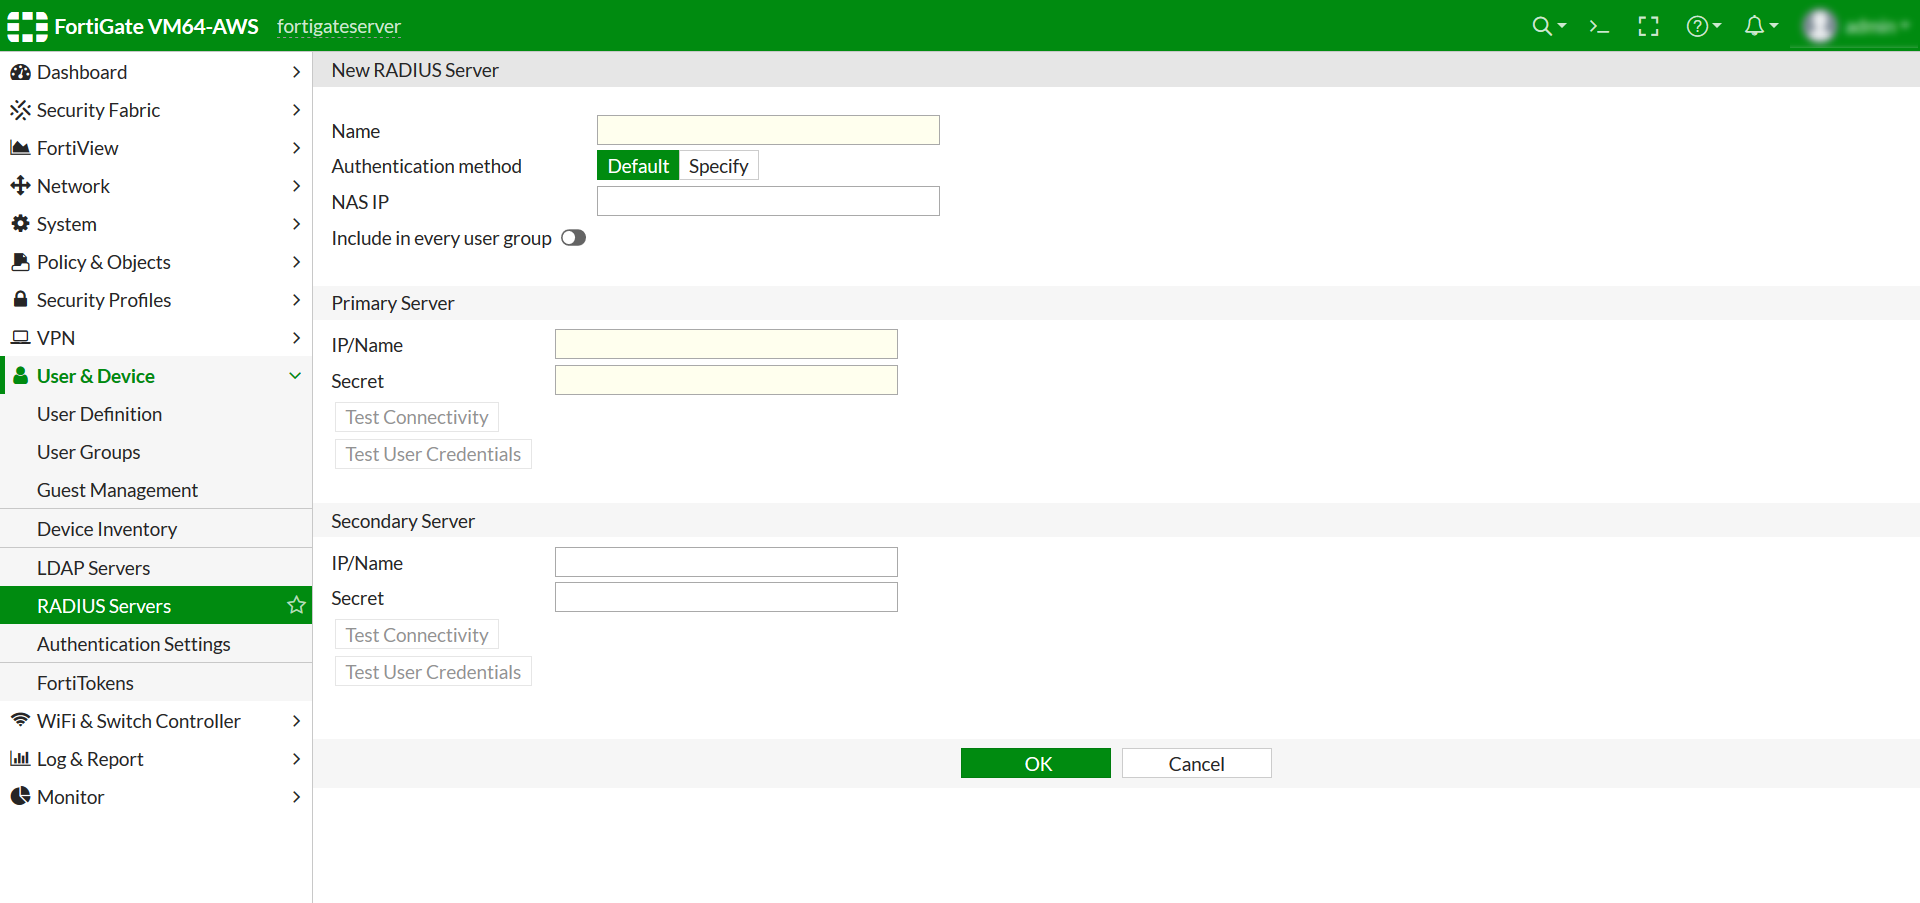
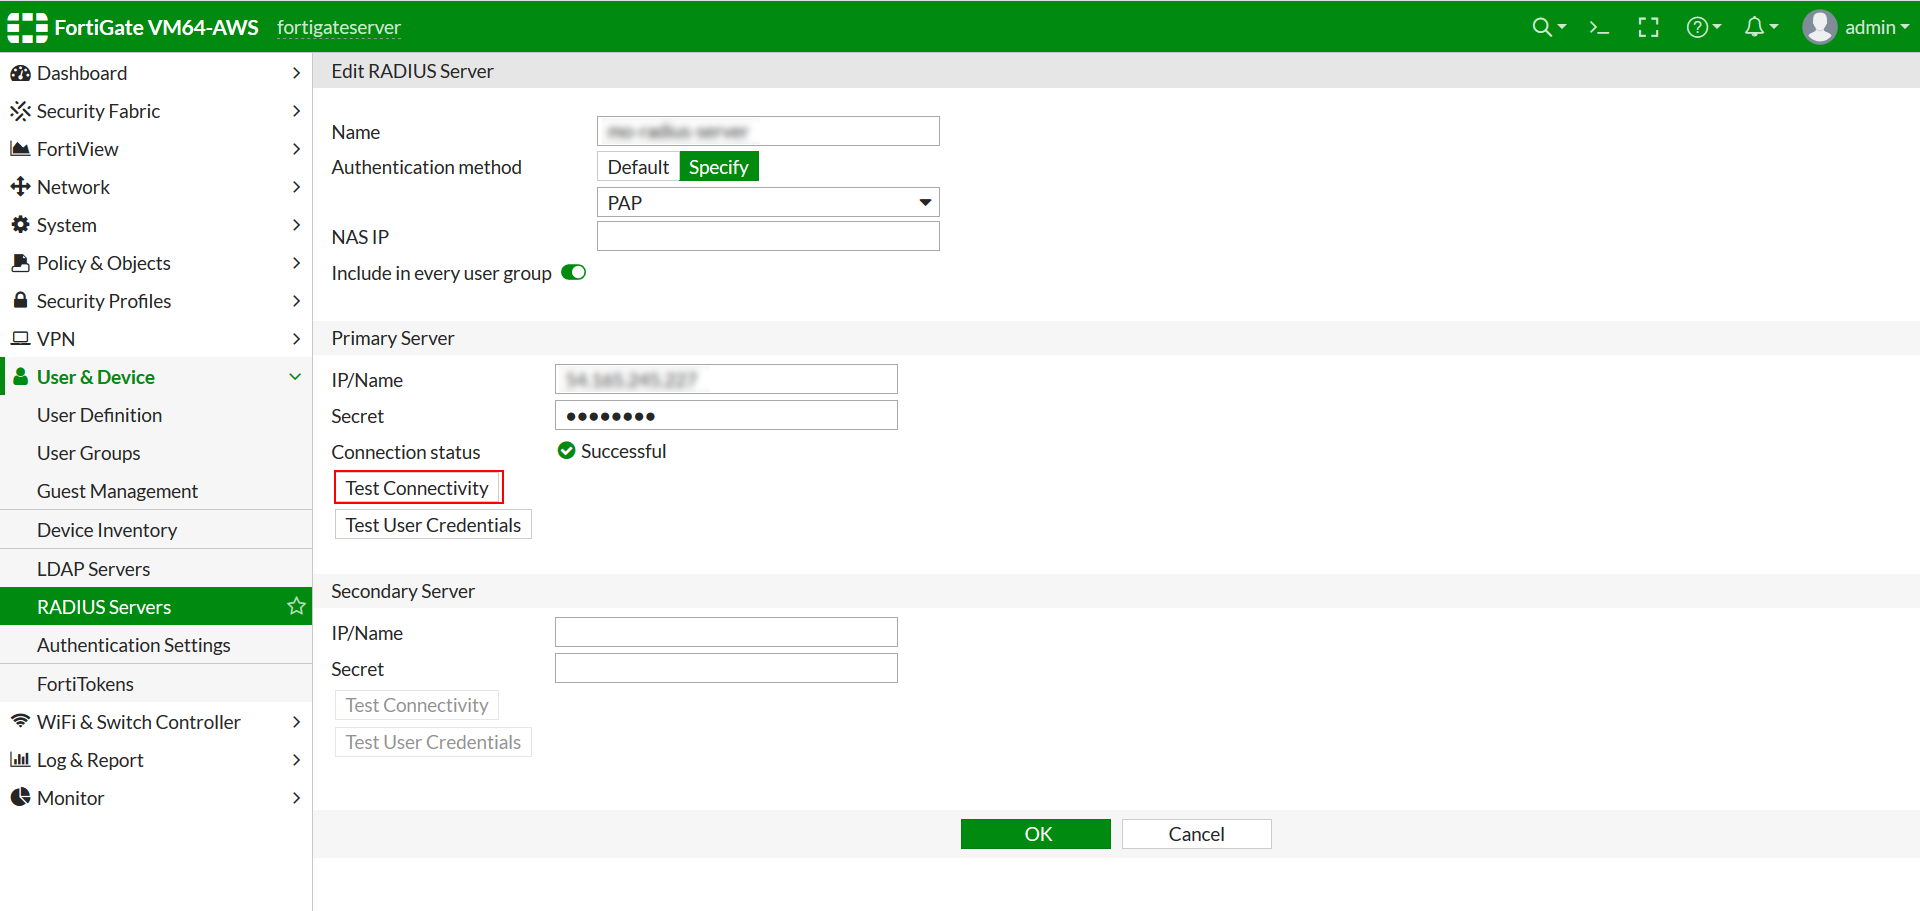
| 名前 | 適切な名前例: mo-radius-server |
| 認証方法 | ソフトウェアの制限をクリック 指定 次に選択します PAP ドロップダウンで。 |
| プライマリサーバーのIP / 名前 | オンプレミス版の場合: IDP(miniOrange)がインストールされているサーバーのIP
クラウドバージョンの場合: 取得したRadiusサーバーのIPアドレスを使用します。 Step1。 |
| プライマリサーバーシークレット | ステップ 1 で定義した Fortinet (RADIUS) アプリの秘密キー |
| セカンダリサーバーのIP / 名前 | オプション |
| セカンダリサーバシークレット | オプション |
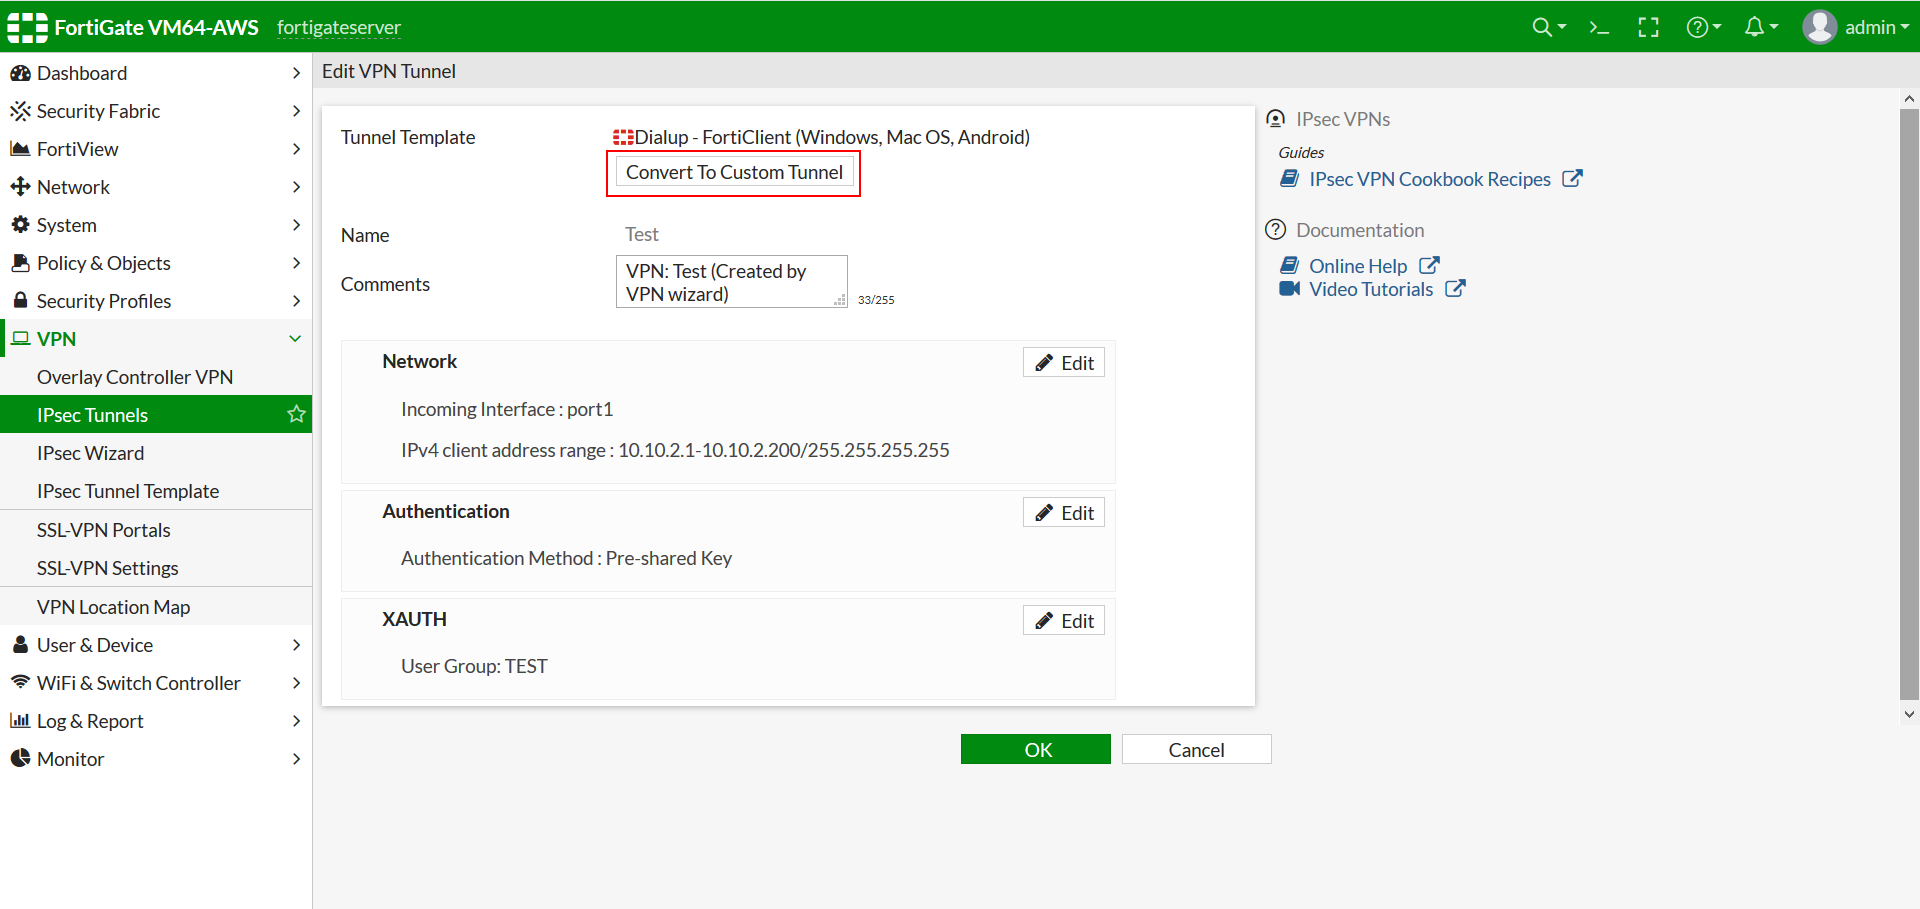
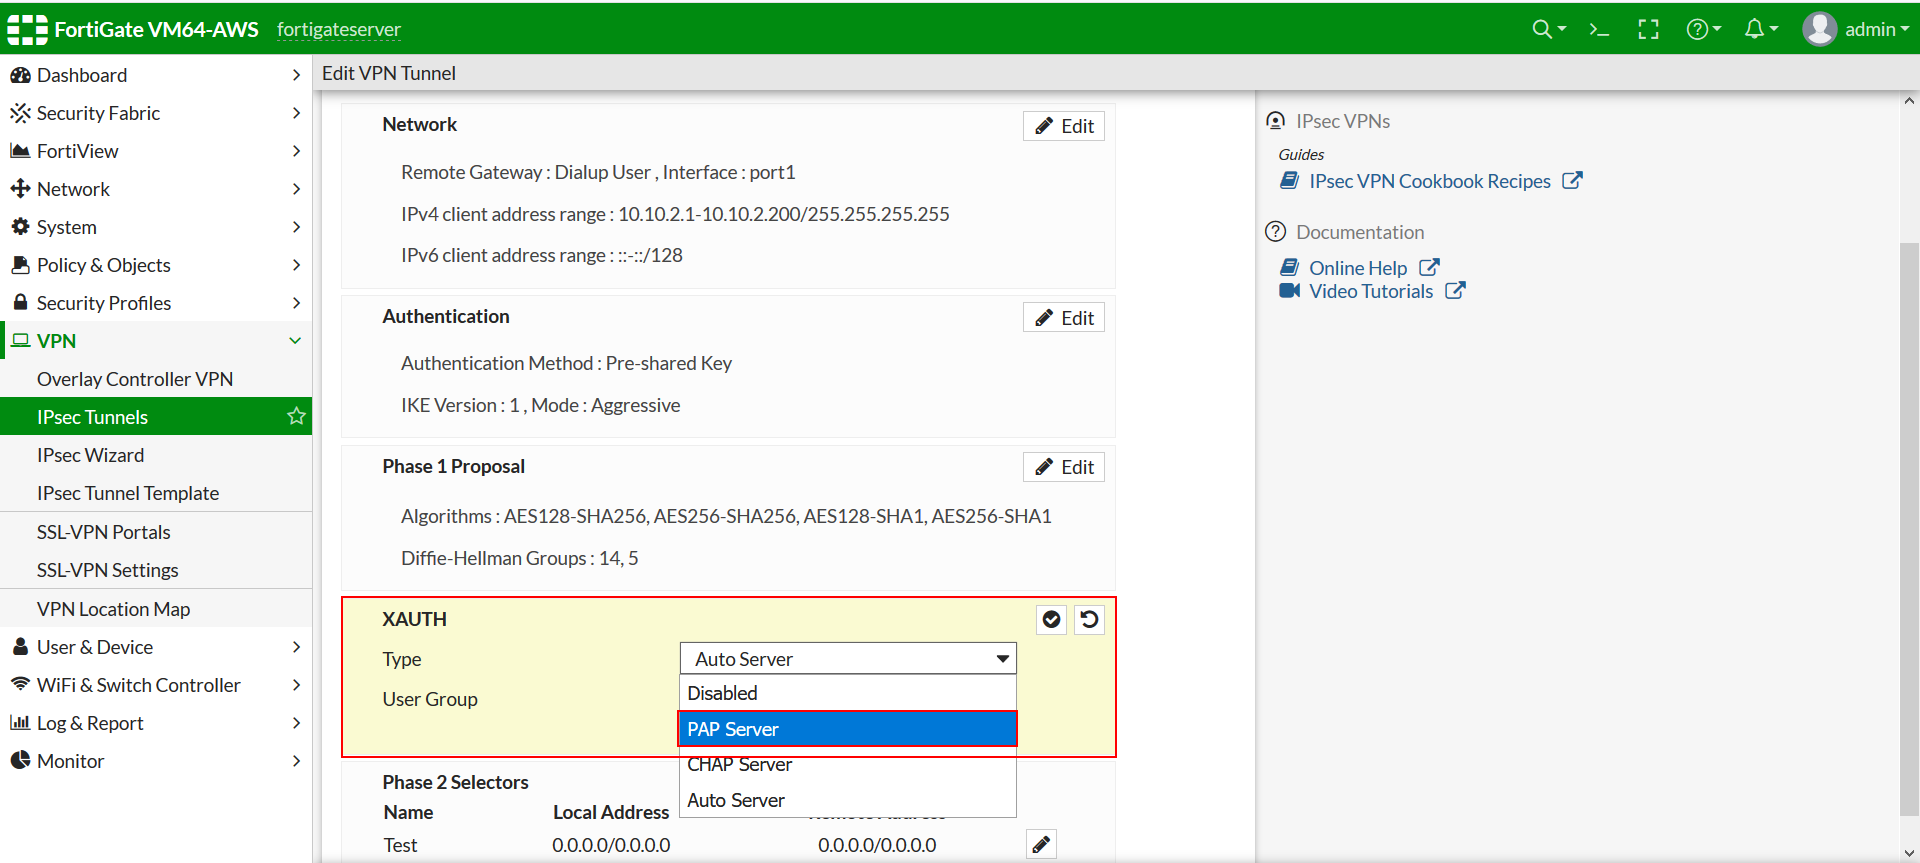
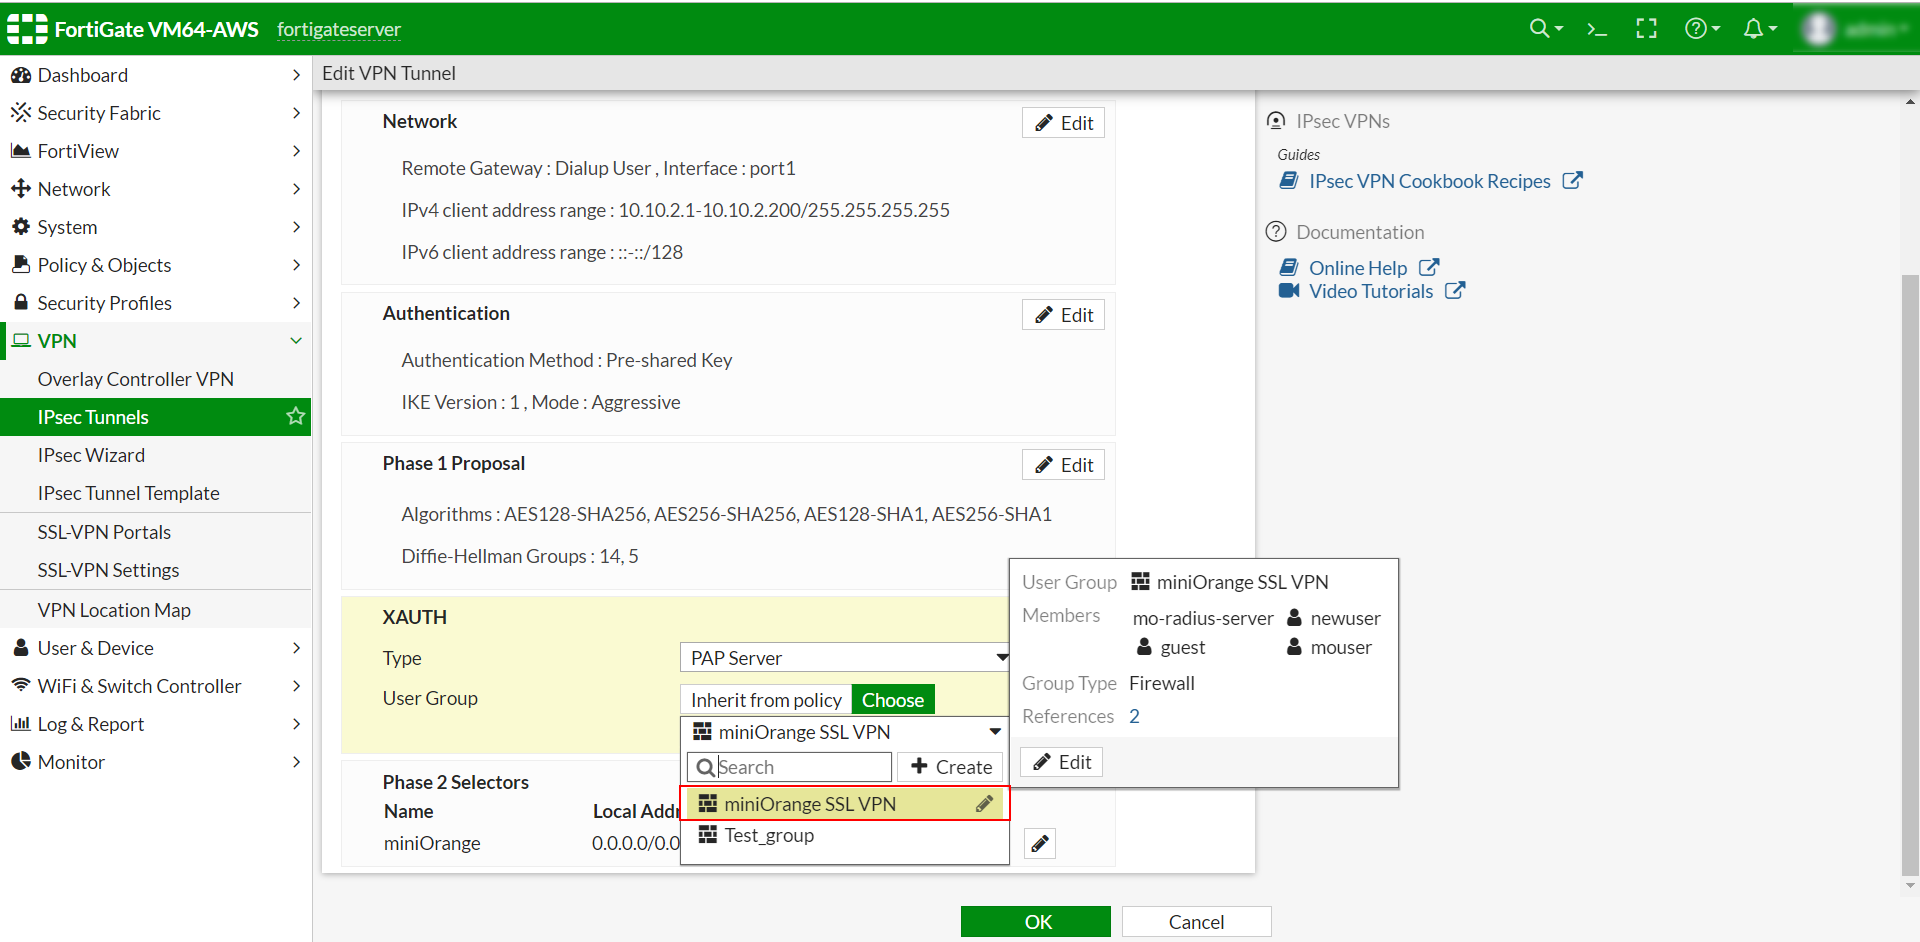
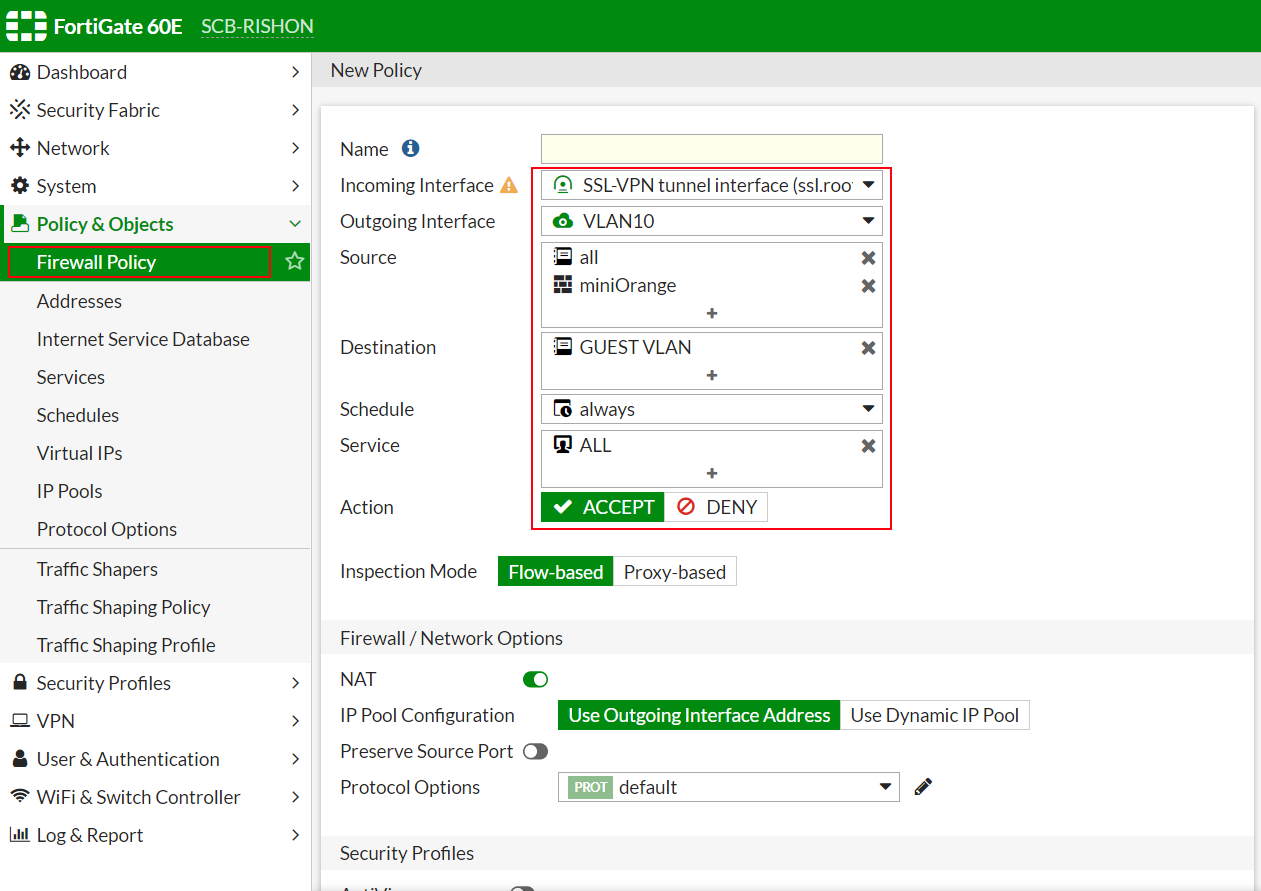
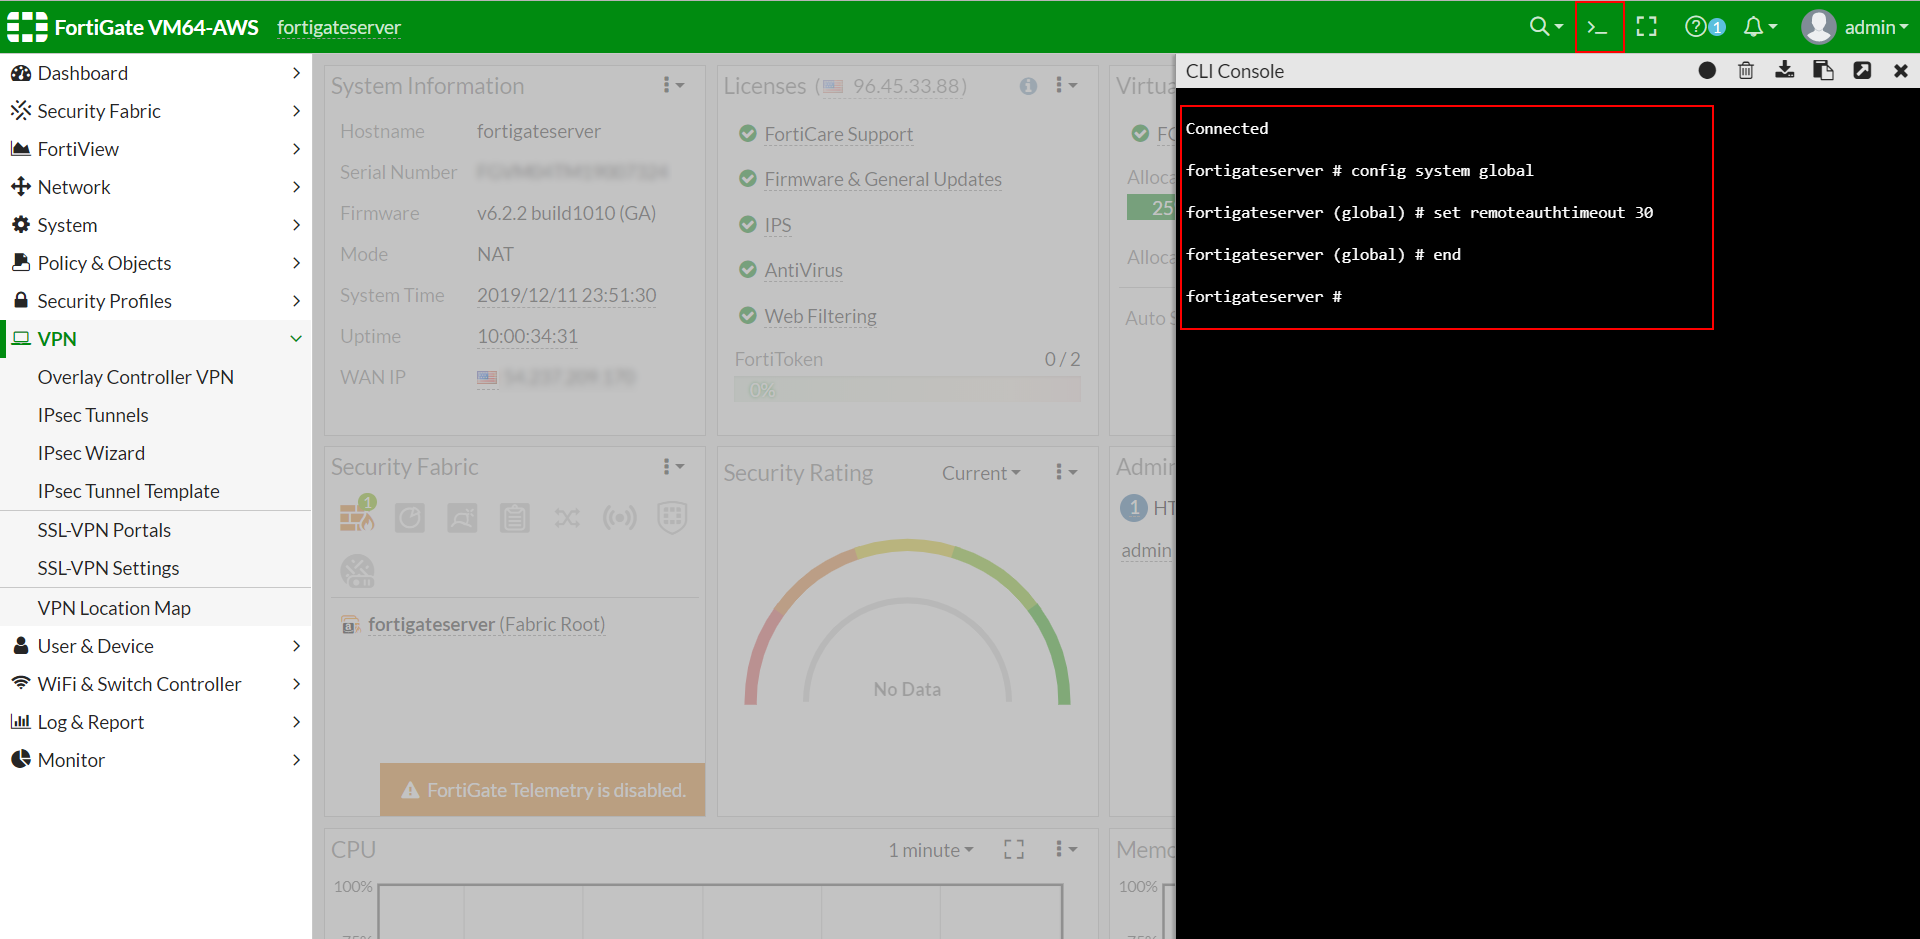
              #config system global
              #set remoteauthtimeout 30
              #end
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
注: OAuthパスワードグラントを使用してMicrosoft Entra IDに保存されているユーザーでRadius MFAを構成する場合は、このガイドに従ってください。
Microsoft Active Directory、Microsoft Entra ID、OpenLDAP などの既存のディレクトリを構成します。










以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
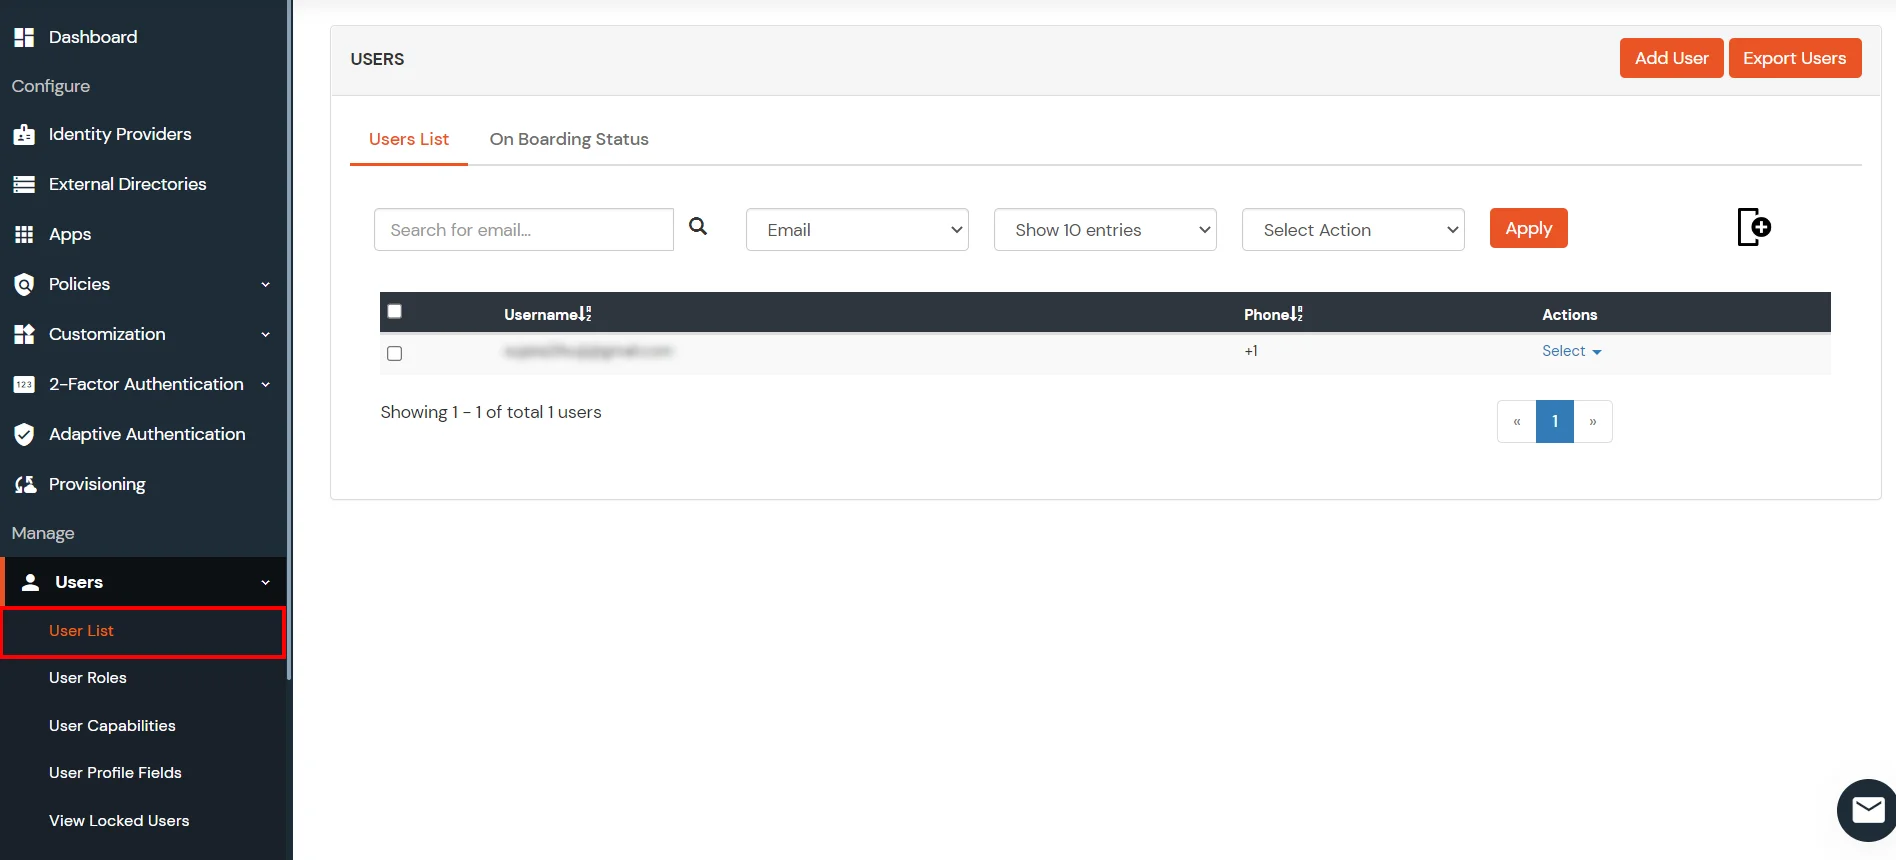
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。


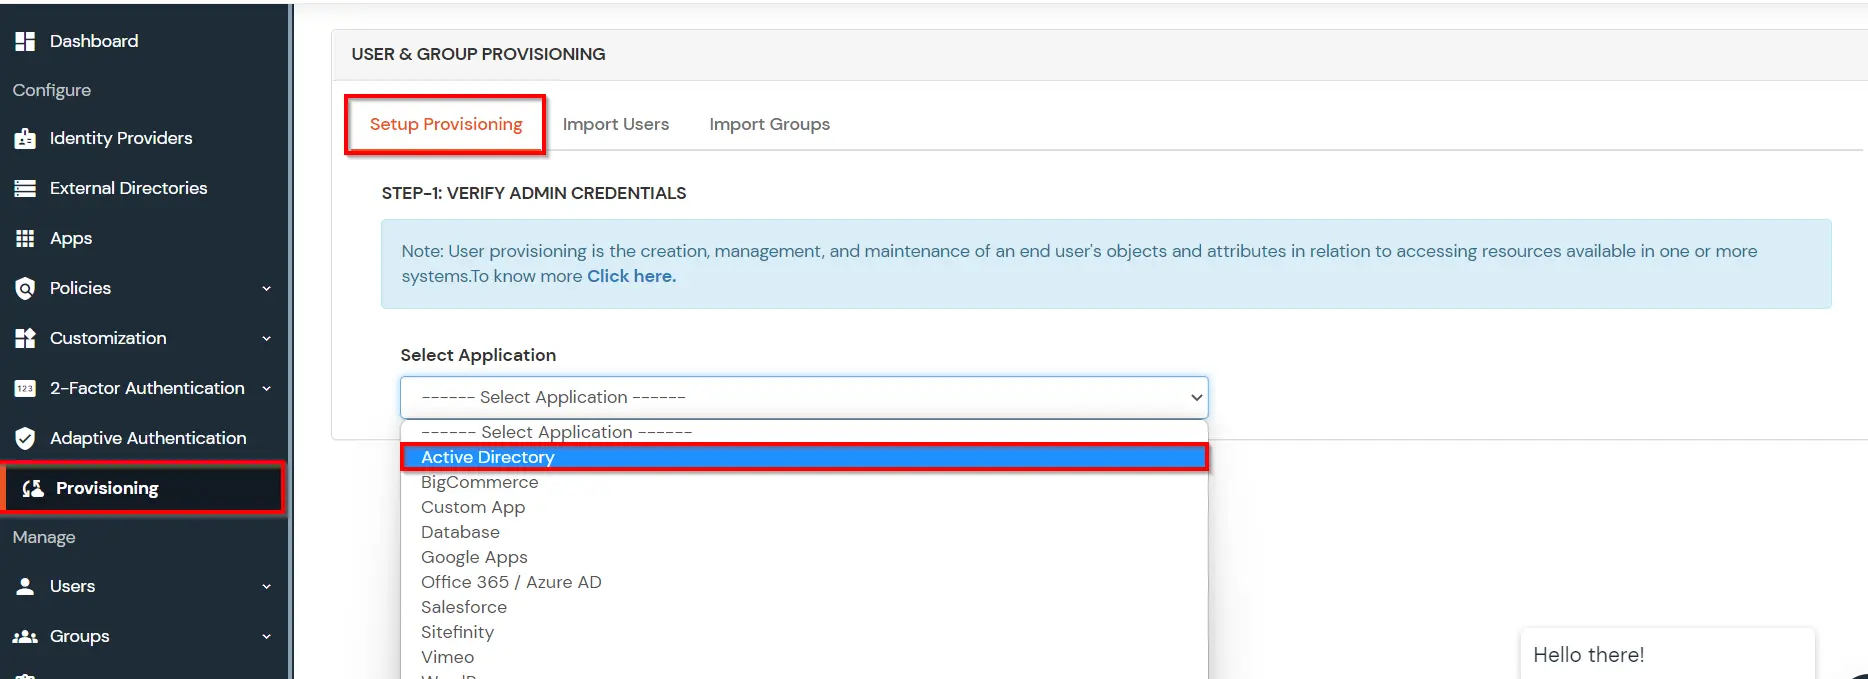
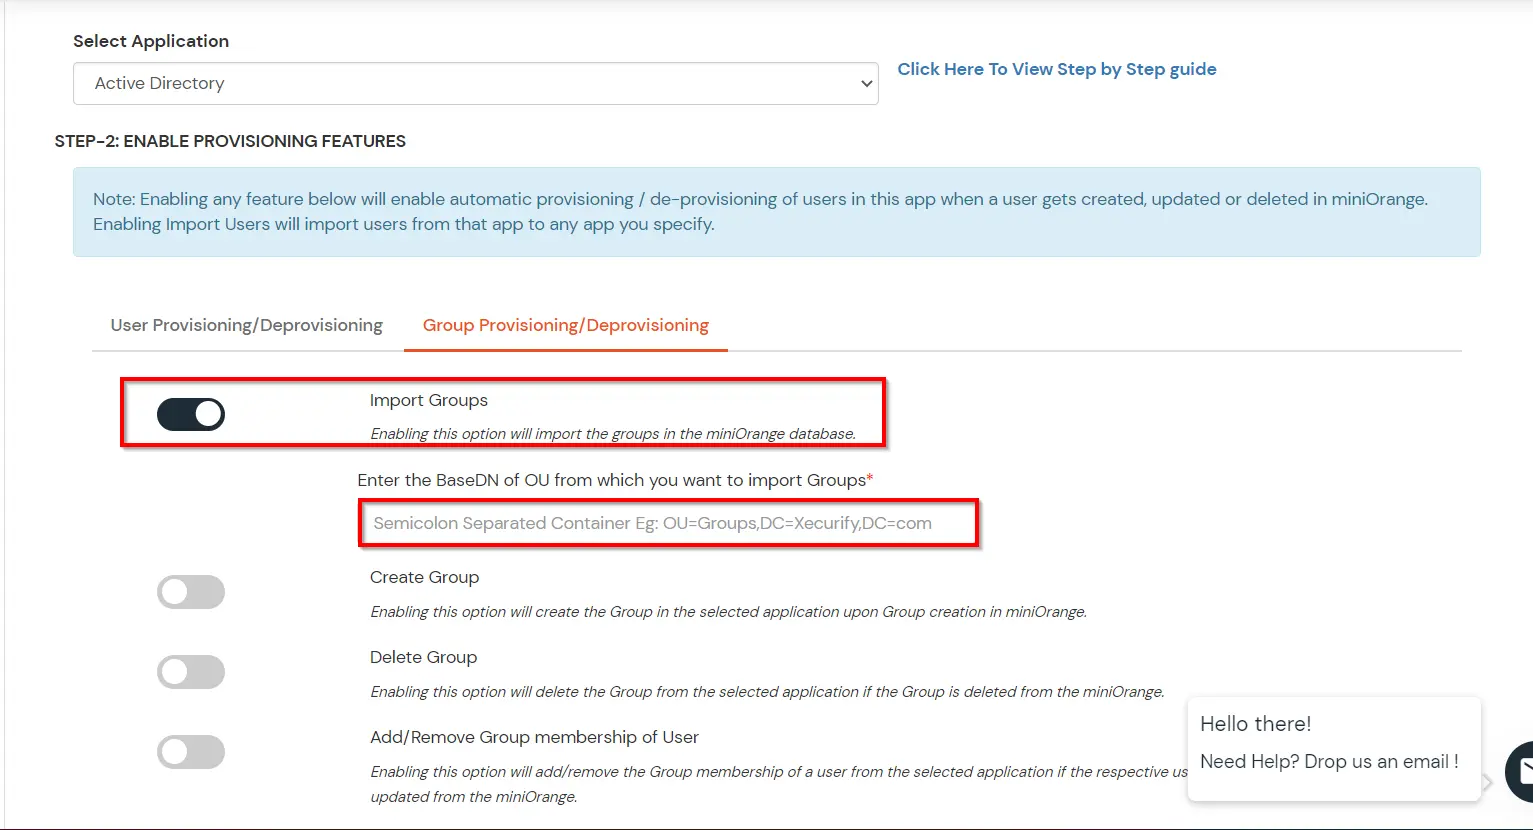
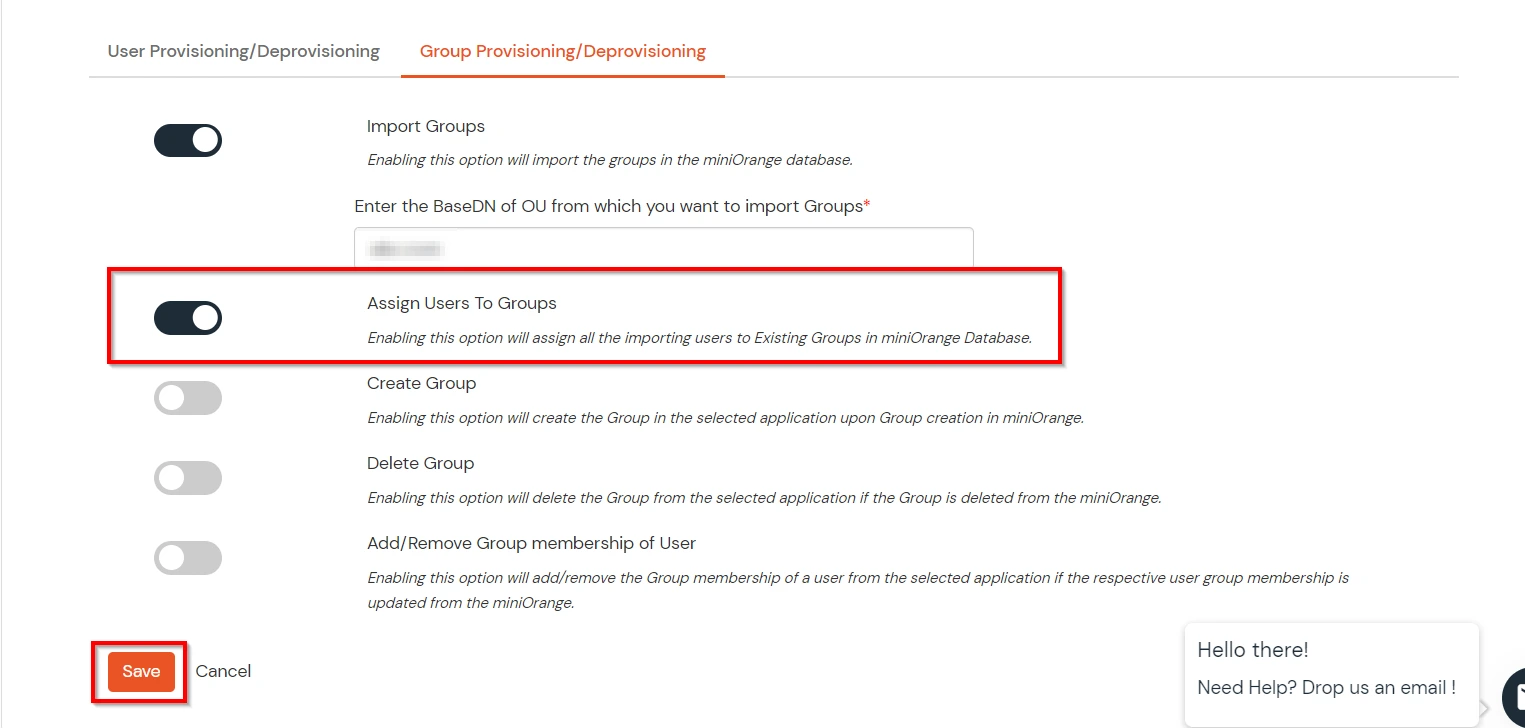
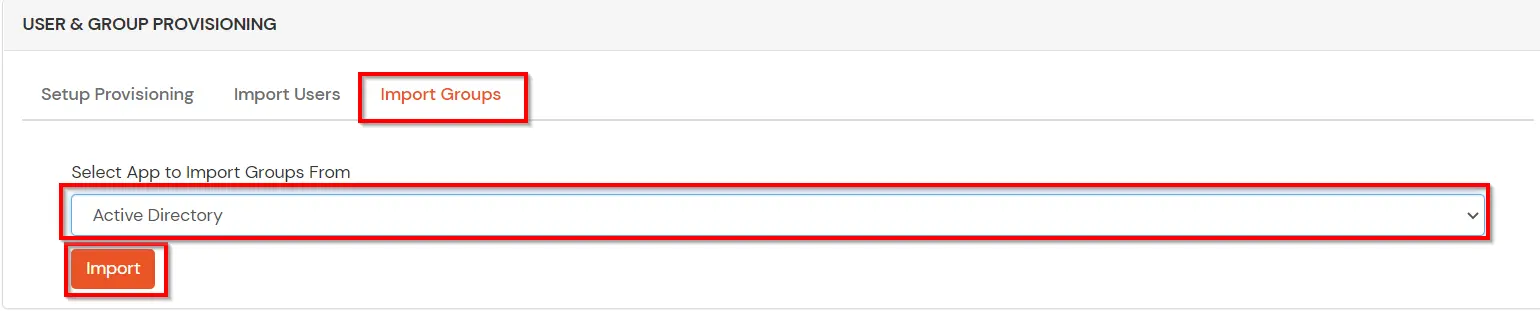
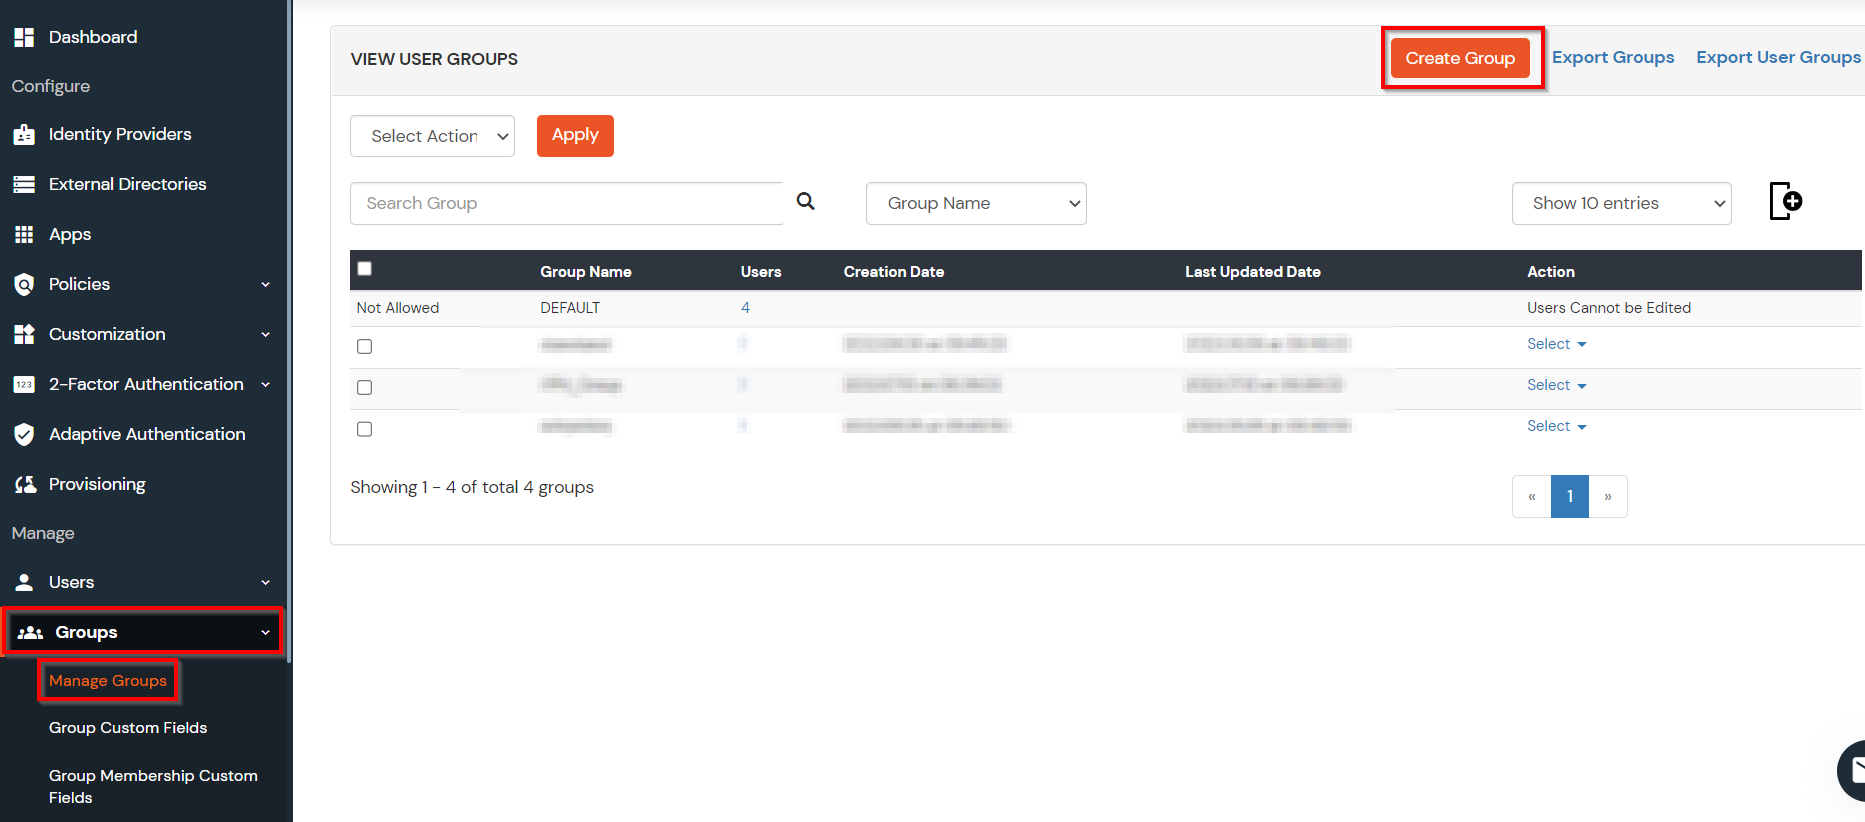
(Active Directory グループ プロビジョニング (同期) の設定が完了しました。これで、LDAP サーバーでユーザーが作成または変更されるたびに、ユーザーをグループに割り当てるが有効になっている場合は、LDAP サーバーのユーザー グループ属性が自動的に同期され、miniOrange でそれに応じてユーザー グループが割り当てられるか変更されます。)
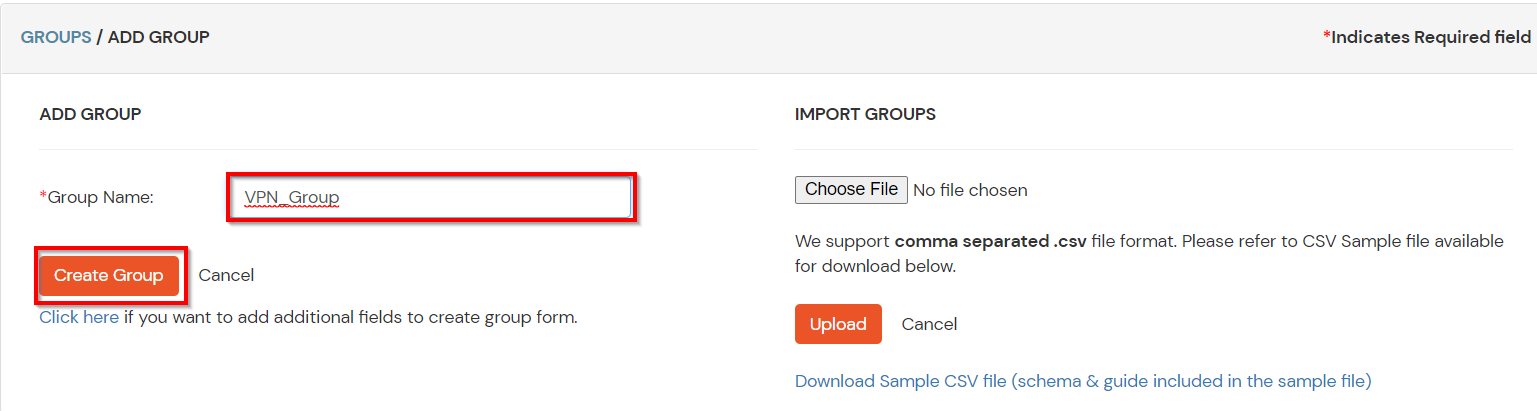
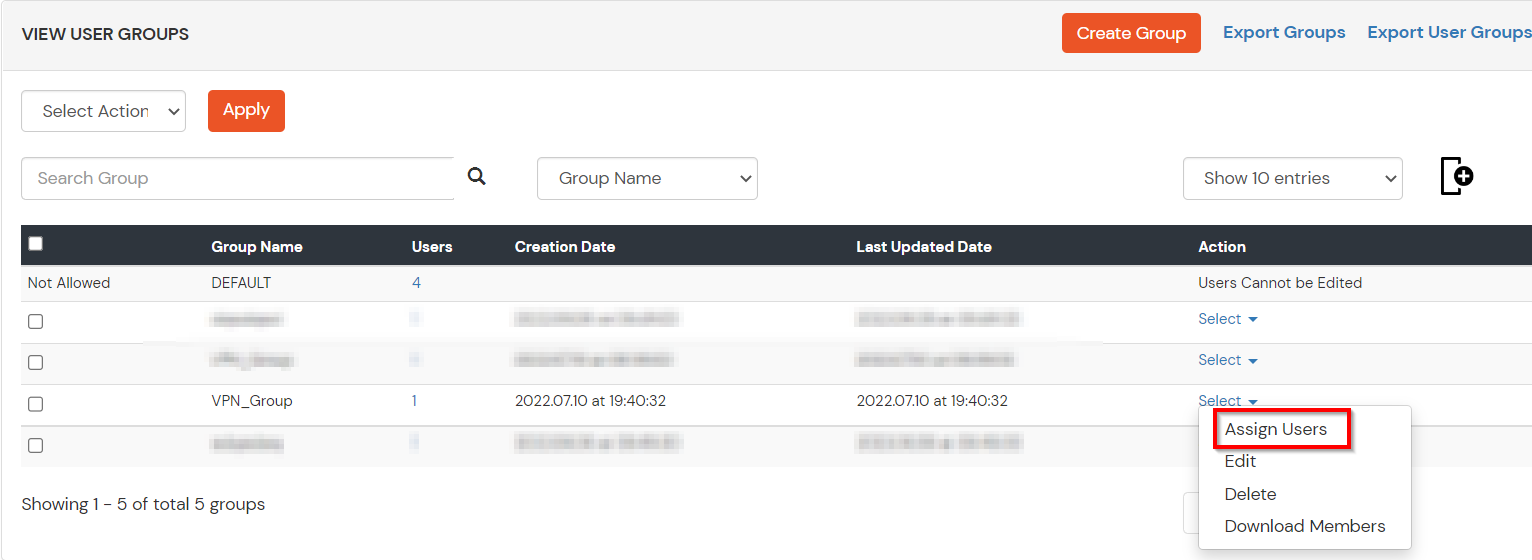
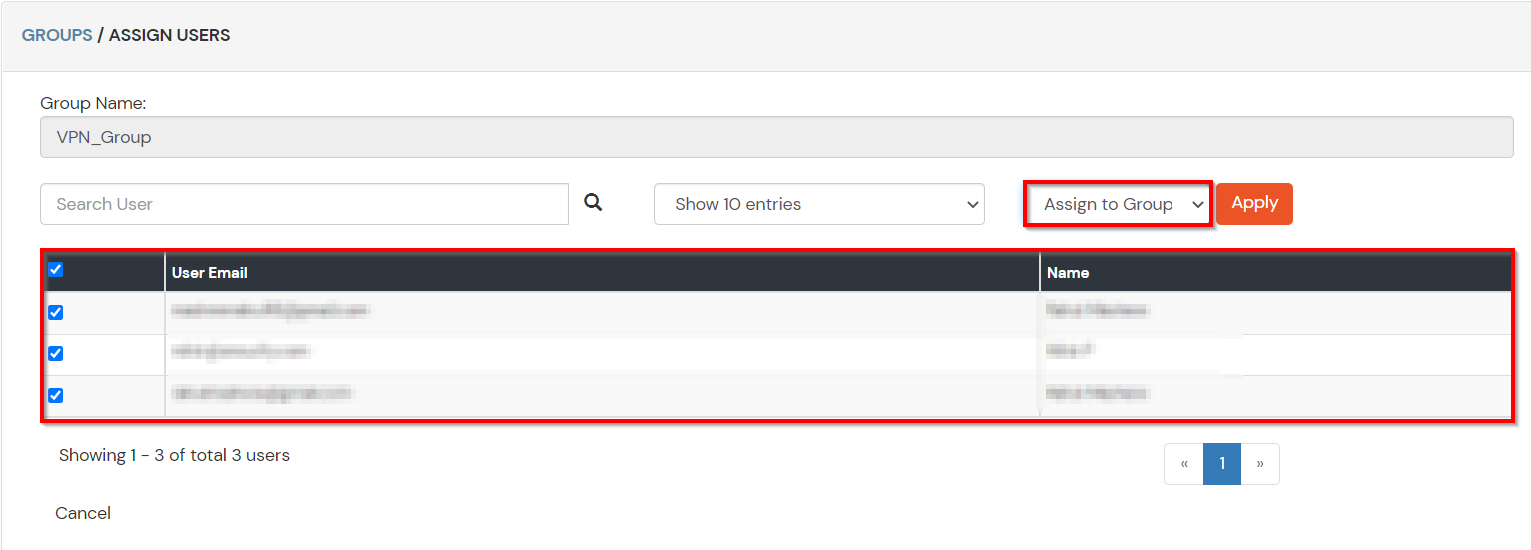
注:エンドユーザー向けにMFAをカスタマイズして登録する場合は、このガイドを参照してください。
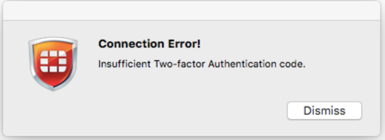
原因:ファイアウォールに複数の送信IPアドレスが設定されているか、Fortinetのユーザーインターフェースが正常に動作していないかのいずれかです。
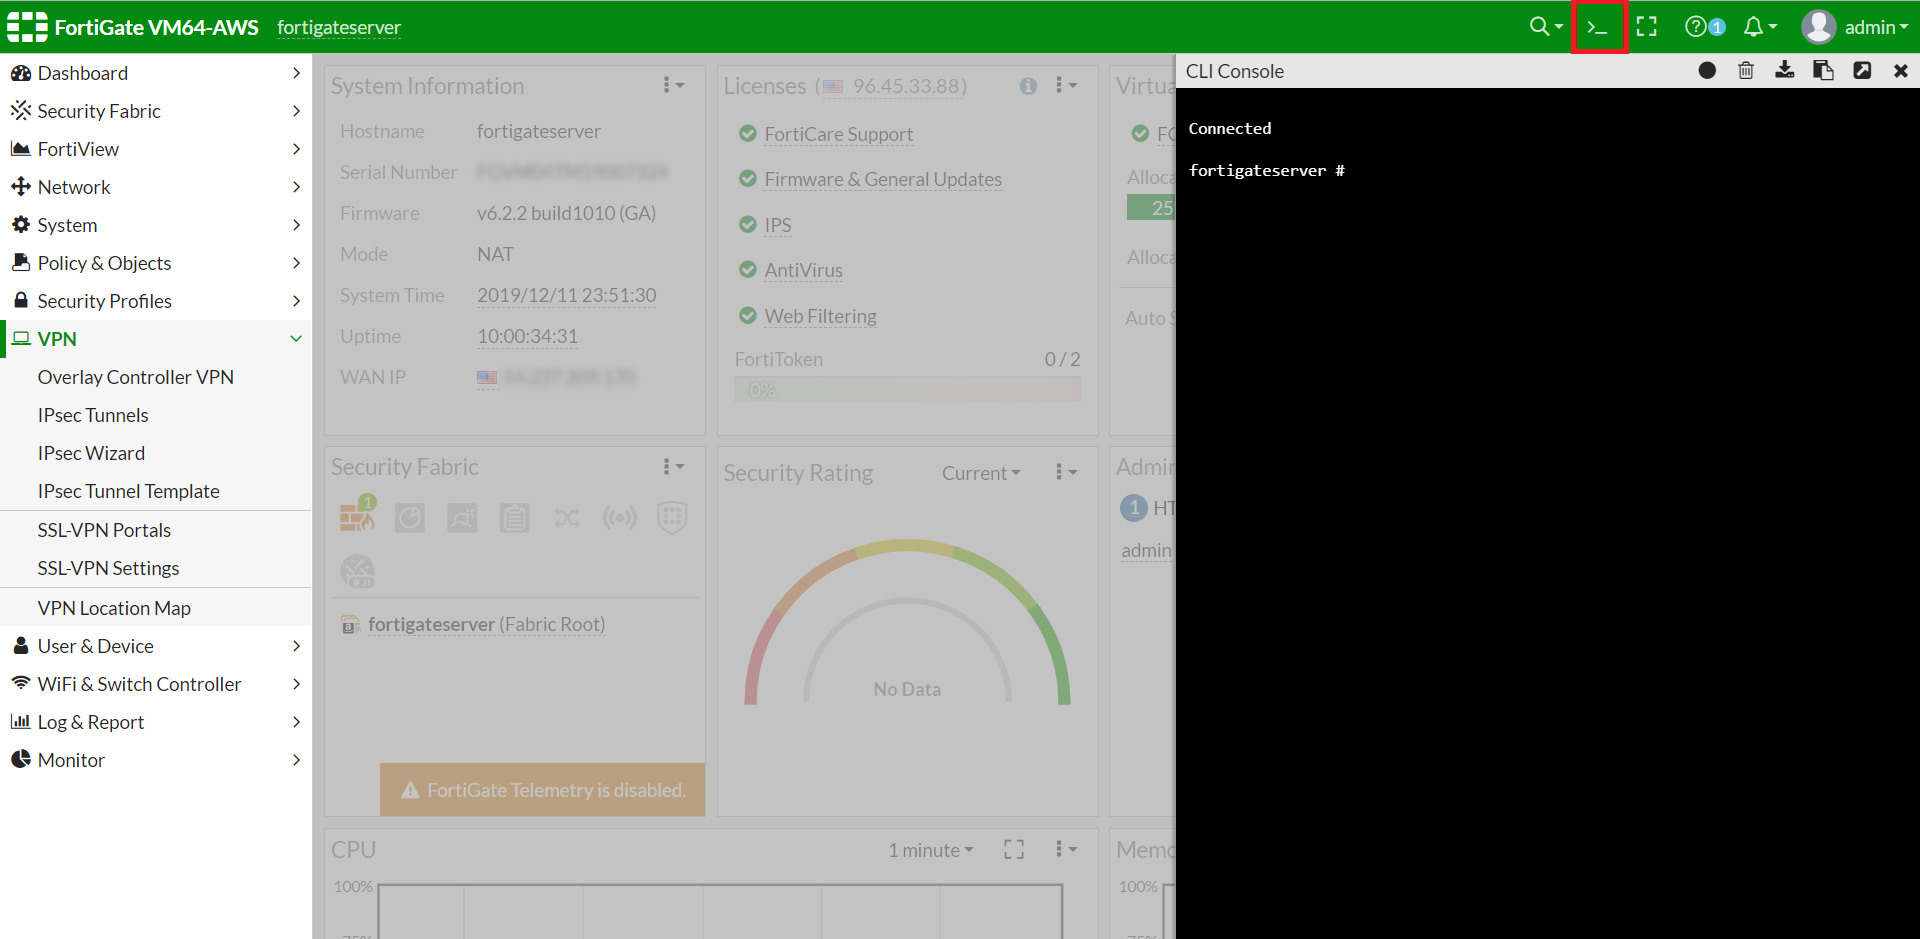
解決策:設定を確認し、ファイアウォールに静的IPアドレスを使用し、CLIを使用して認証テストを試してください。
接続をテストするには、CLI で次のコマンドを入力します。
#diagnose test authserver radius <server_name> <chap | pap | mschap | mschap2> <username> <password>
#config user radius
edit "<server_name>"
set server "<vpn_server_ip>"
set secret SUPERSECRETPASSWORD
set auth-type <chap | pap | mschap | mschap2>
next
end
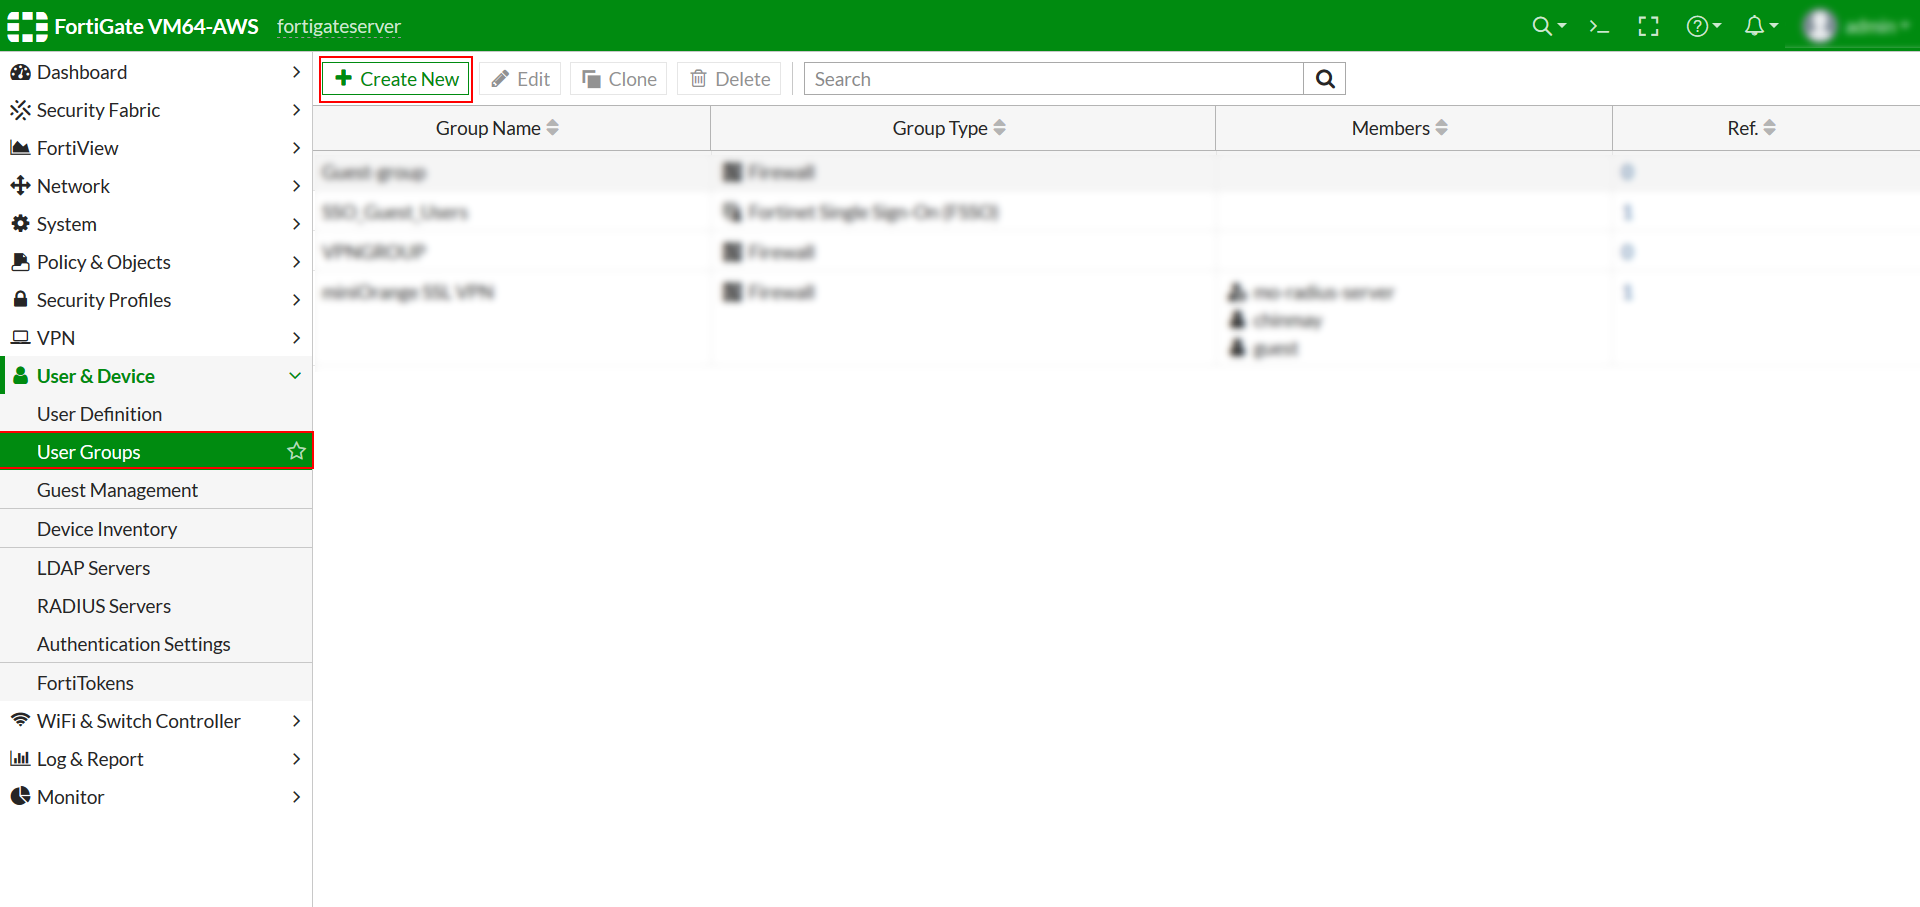
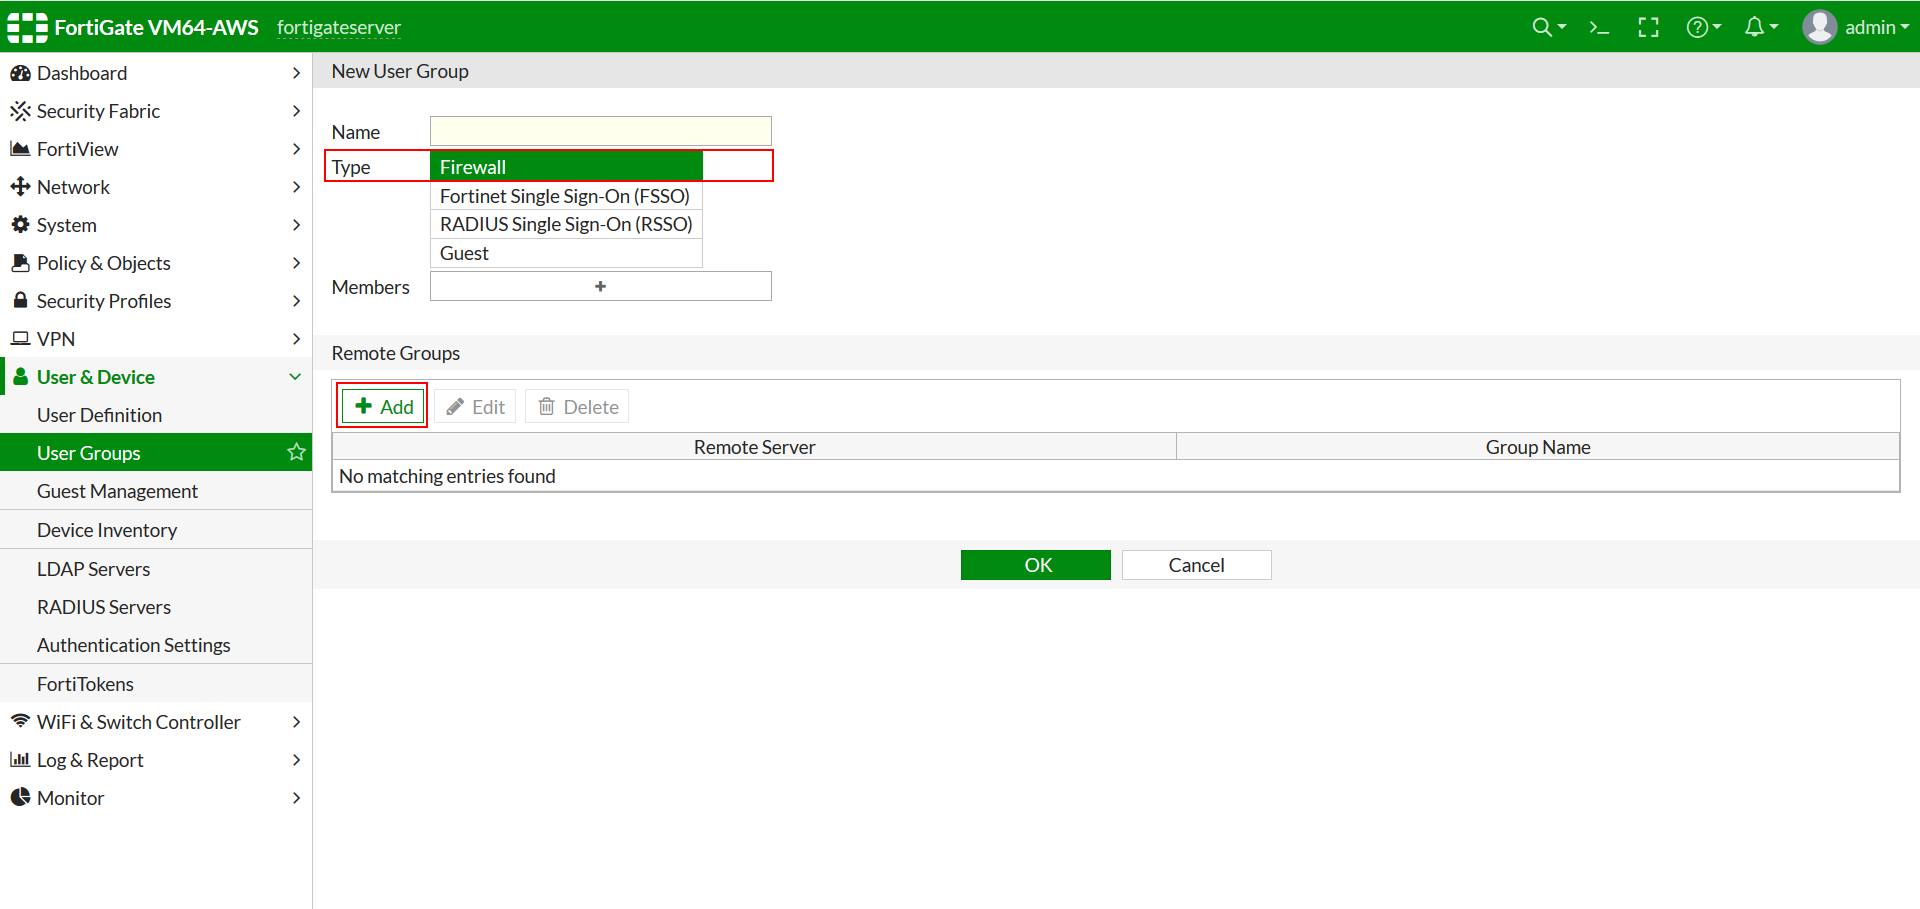
#config user group
edit "radiusgroup"
set member "<server_name>"
config match
edit 1
set server-name "<server_name>"
set group-name "radiusgroup"
next
end
next
end
#config system admin
edit "radiusadmin"
set remote-auth enable
set accprofile "super_admin"
set vdom "root"
set remote-group "radiusgroup"
set password fortinetlocal
next
end
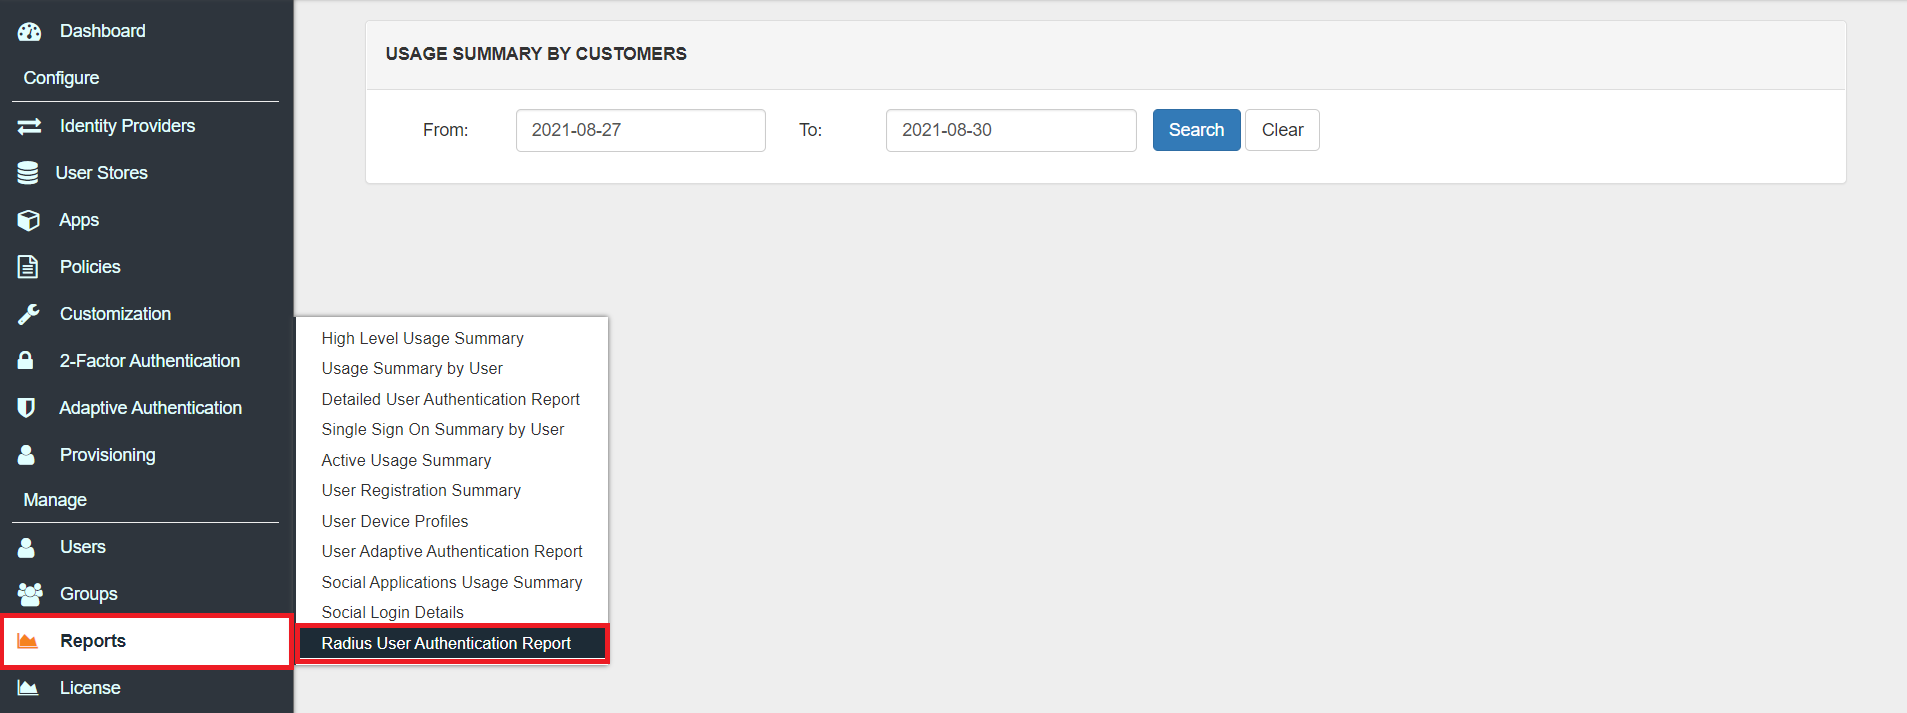
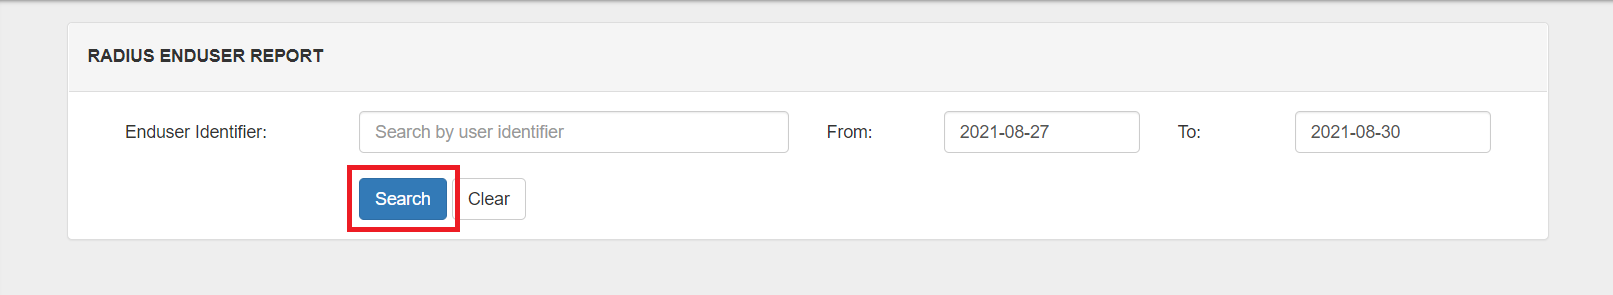
原因:これは、サーバー(PuTTY経由)が2FA認証メッセージを読み取らないためです。
解決策:受信したワンタイムパスワード(OTP)を「新しいパスワード」と「確認用パスワード」の両方に入力してください。
miniOrange管理コンソールで、Fortinet VPNをRADIUSクライアントとして追加し、ユーザーディレクトリに接続します。miniOrangeで使用するMFA技術を選択し、有効にします。miniOrangeをFortiGate RADIUSサーバーとして設定します。ユーザーがVPNに接続する際、本人確認のために2つ目の情報を提供する必要があります。
ユーザーまたは管理者に対してMFAを有効にするには、miniOrangeにログインし、2要素認証設定に進みます。SMS、メール、認証アプリなど、本人確認の方法を選択できます。ユーザーがログインすると、サインアップを求められます。このルールは、社内の全員またはXNUMX人だけが遵守できます。
RADIUSを使用して、FortiGateをminiOrangeのアプリとして追加します。FortiGateの認証設定で、miniOrange RADIUSサーバーの詳細を入力します。VPNログインのタイムアウトを表示されている時間に設定します。必要に応じて、ユーザーまたはグループにMFAを付与し、誰が何にアクセスできるかを制御します。
はい、miniOrangeはGoogle AuthenticatorとFortiGateの両方に対応しています。デバイスをminiOrangeに登録すれば、Google Authenticatorの時間ベースのOTPを使用してVPNに接続できます。
miniOrangeは、プッシュ通知、ソフトトークン、認証アプリ(Google Authenticator、Microsoft Authenticator、miniOrange Authenticatorなど)、SMSまたはメールで送信されるワンタイムパスワード、ハードウェアトークン(YubiKeyなど)、電話認証をサポートしています。管理者は、ビジネスニーズに応じて、使用するルールとその使用方法を選択できます。

