こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrangeは、企業向けにiPipelineへの安全なアクセスと、iPipelineアプリケーションへのアクセスを完全に制御できる機能を提供します。単一のログイン認証情報で、iPipelineアカウントにシングルサインオン(SSO)でアクセスできます。
miniOrangeのID管理機能
miniOrangeシングルサインオン(SSO)ソリューションは、単一の認証情報で全ての企業リソースへの簡単かつシームレスなアクセスを提供します。miniOrangeは、サービスプロバイダーとIDプロバイダー間の信頼関係を確立することで、安全な認証も実現します。miniOrangeシングルサインオンは、クラウド環境でもオンプレミス環境でも、あらゆる種類のデバイスやアプリケーションへのSSOをサポートします。詳細はこちら
miniOrangeが提供する15種類以上の認証方式による多要素認証で、iPipelineアプリケーションをパスワード盗難から保護しましょう。当社の多要素認証方式は、認証要素としてパスワードのみを使用している不正ユーザーによる情報やリソースへのアクセスを防止します。iPipelineで二要素認証を有効にすることで、パスワード盗難から保護されます。詳細はこちら
miniOrangeは、iPipelineログイン用のIPブロッキング/IP制限機能を提供し、Gmail、Web、その他のアプリケーションのセキュリティを強化します。この機能では、自動(ユーザーの行動に基づく)IPブロッキングと手動IPブロッキングの両方のオプションを提供し、IPアドレスのブラックリスト登録とホワイトリスト登録によってアクセス制限、オフィス専用アクセス、イントラネットアクセス、ネットワーク制限を実現します。詳細はこちら
miniOrange Adaptive Authenticationは、ユーザーの認証負担を軽減しつつ、最も必要な場面で強力な認証を適用することで、より良いユーザーエクスペリエンスを提供することを目指しています。例えば、ユーザーが未登録のデバイスからアプリケーションにアクセスしようとすると、デバイスの登録を求められる場合があります。また、ユーザーがオフィス以外の場所からログインしようとすると、セキュリティに関する質問への回答を求められる場合があります。詳細はこちら
miniOrangeユーザープロビジョニングは、特に大企業向けに、エンドユーザーの作成、管理、保守を容易にし、情報への不正アクセスリスクを軽減します。ユーザープロビジョニングには、ユーザーアカウントの作成、更新、削除が含まれます。ユーザープロビジョニングにより、管理者は各ユーザーのアクセス権限を手動で設定する必要がなくなるため、作業が簡素化されます。詳細はこちら
miniOrangeは、IdP(アイデンティティプロバイダー)とSP(サービスプロバイダー)の両方が開始するシングルサインオン(SSO)をサポートしています。
IdP 開始ログインでは、SAML リクエストは miniOrange IdP から開始されます。
SP開始型ログインでは、SAMLリクエストはiPipelineによって開始されます。
miniOrangeは、ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなどの外部ディレクトリからのユーザー認証を提供します。また、Shibboleth、PING、Okta、OneLogin、KeyCloakなど、他のIDPとの連携によるユーザー認証も提供します。
IDPが見つからない場合は、idpsupport@xecurify.comまでご連絡ください。すぐに設定のお手伝いをいたします。
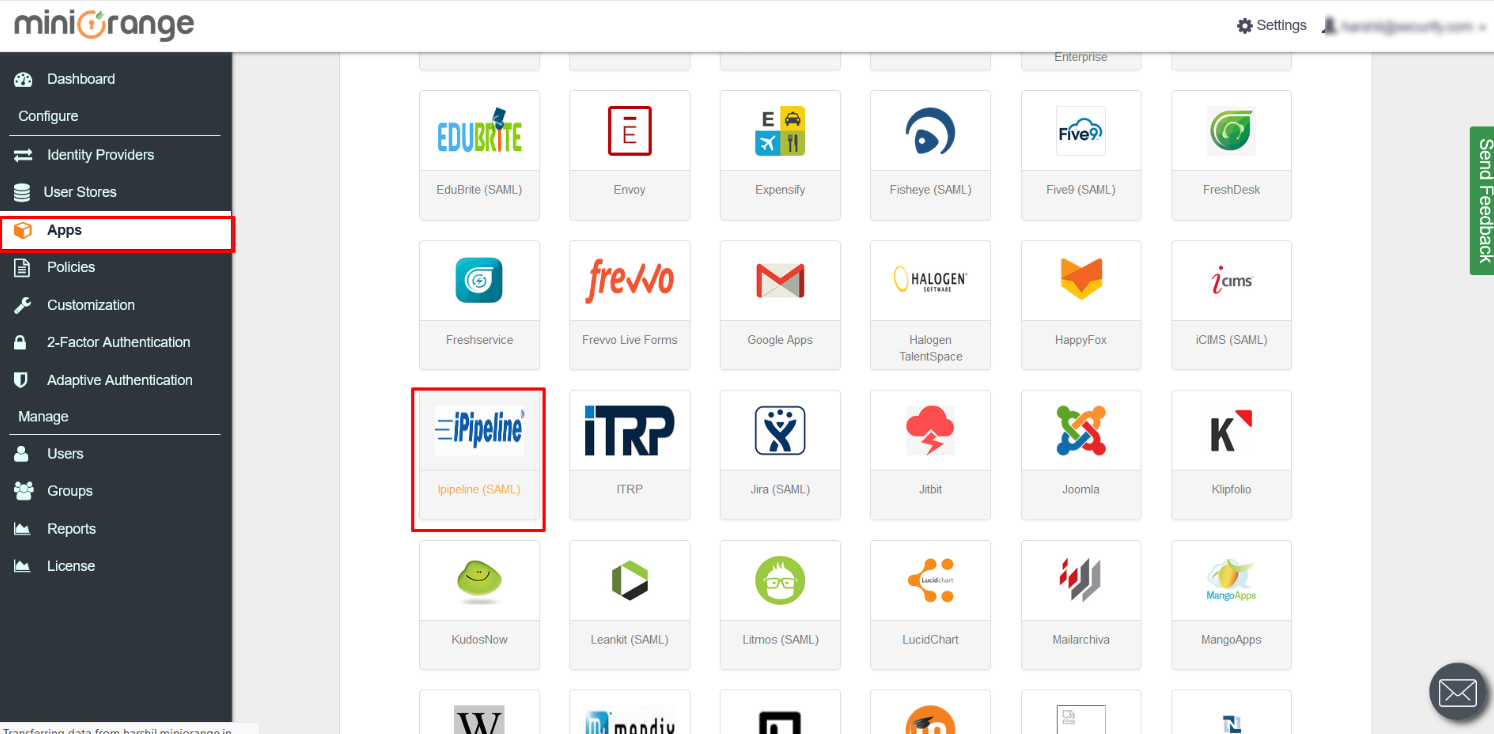
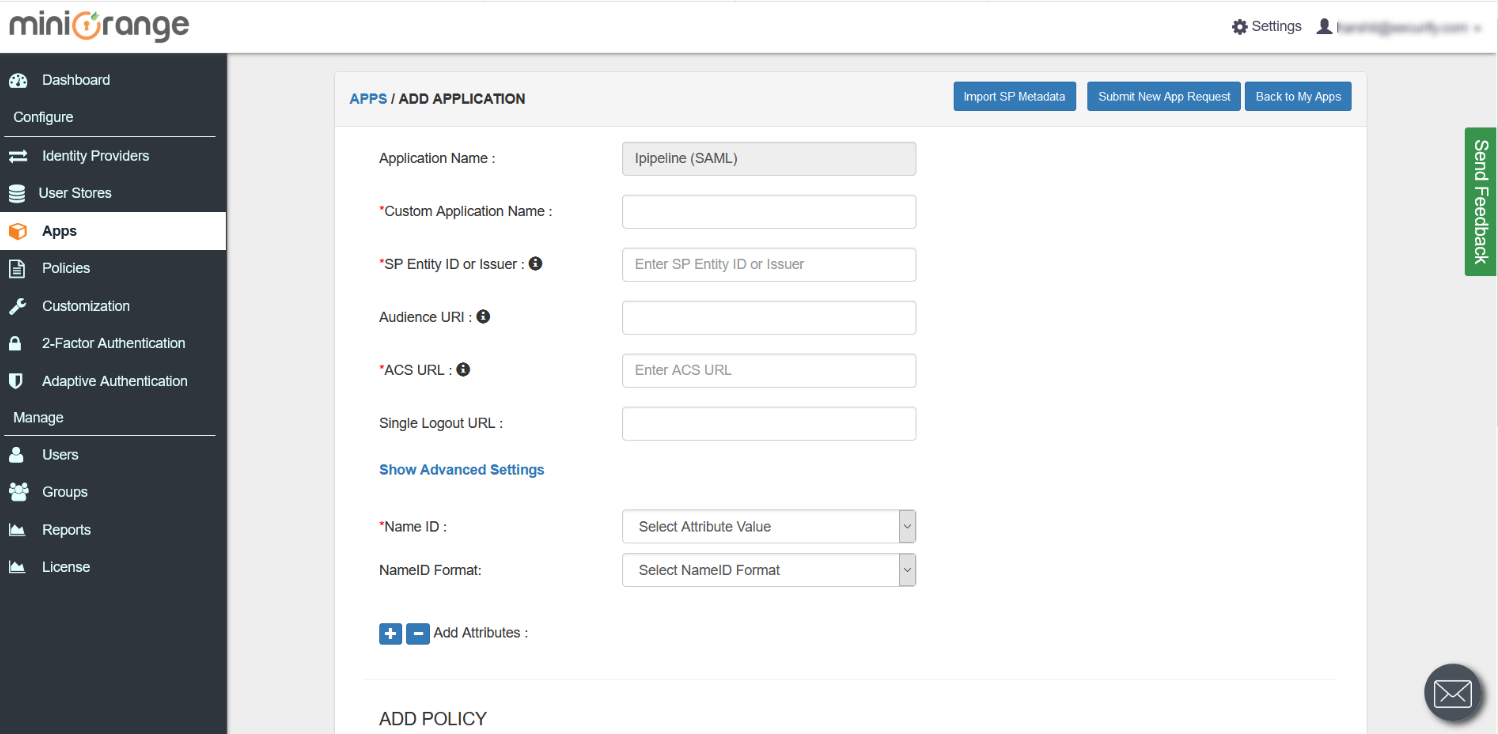
| カスタムアプリケーション名 | あなたの選択に応じて適切な名前を選択してください |
| SP エンティティ ID または発行者 | エンティティIDについては、iPipelineサポートにお問い合わせください。 |
| ACSのURL | https://federate-uat.iPipeline.com/sp/ACS.saml2 |
| 名前ID | メールアドレス |
| 名前IDの形式 | urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress を選択してください |
「属性を追加」をクリックして、以下の属性を設定する必要があります。
| 属性名 | 詳細説明 | 価値観 |
| 会社識別子 | 必須。ユーザー名の判定に使用されます。 | 例:1234 |
| チャンネル名 | 必須。ユーザー名の判定に使用されます。 | 例:ABC |
| 行動 | 必須。サービスに実行すべきアクションを指示するために使用します。例: (CREATE) | 例:作成 |
| グループ | 必須項目。ユーザーが所属するグループと、ユーザーがアクセスできるシステムを定義します。 | 例:01234-UsersGroup |
| タイムアウトURL | 必須。属性名は必須ですが、この属性の値は使用されなくなりました。この属性には空またはnull値が必要です。 | |
| アプリケーションデータ | 必須。属性名は必ず指定する必要がありますが、この属性の値は空でも構いません。 |
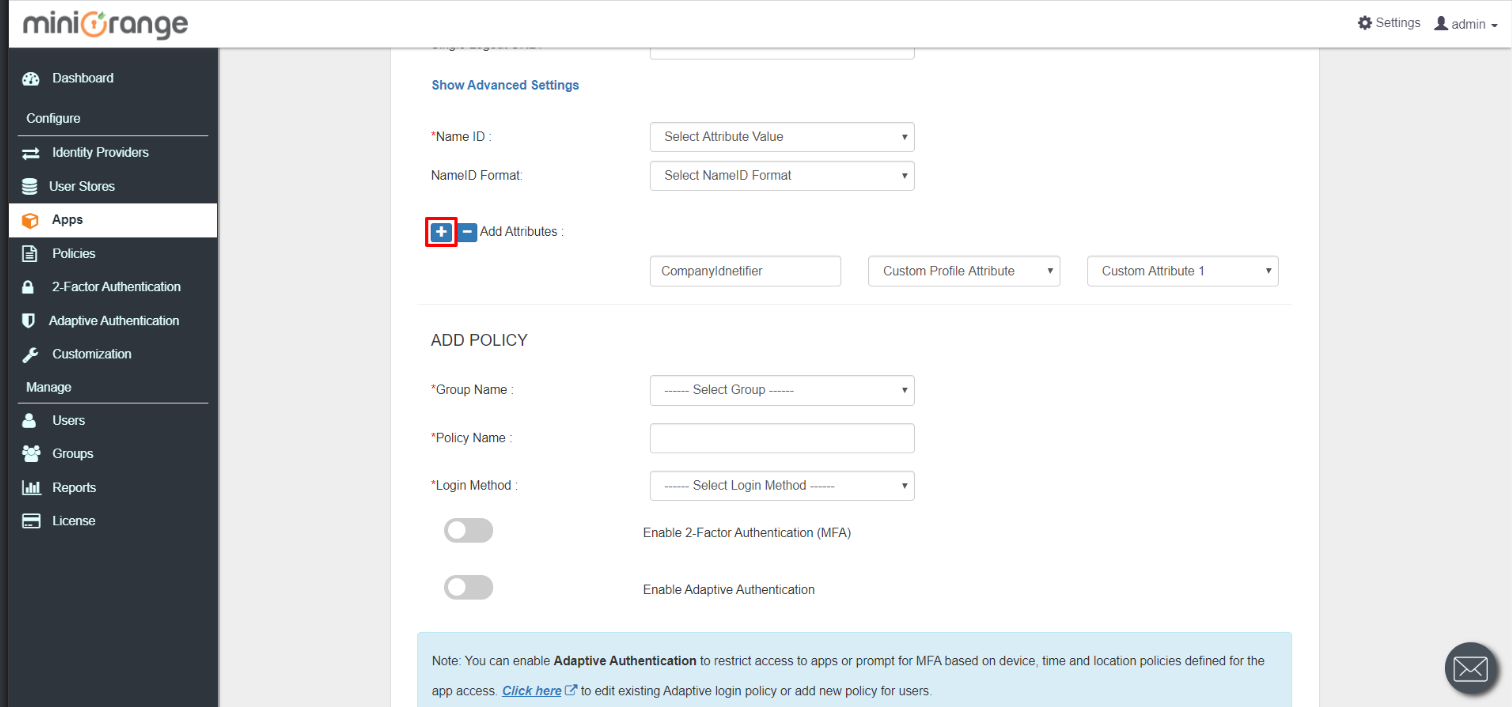
属性を追加するには、 「+」をクリックしてください。
同様に、6つのカスタム属性すべてを設定できます。設定後、以下の画像のように表示されます。
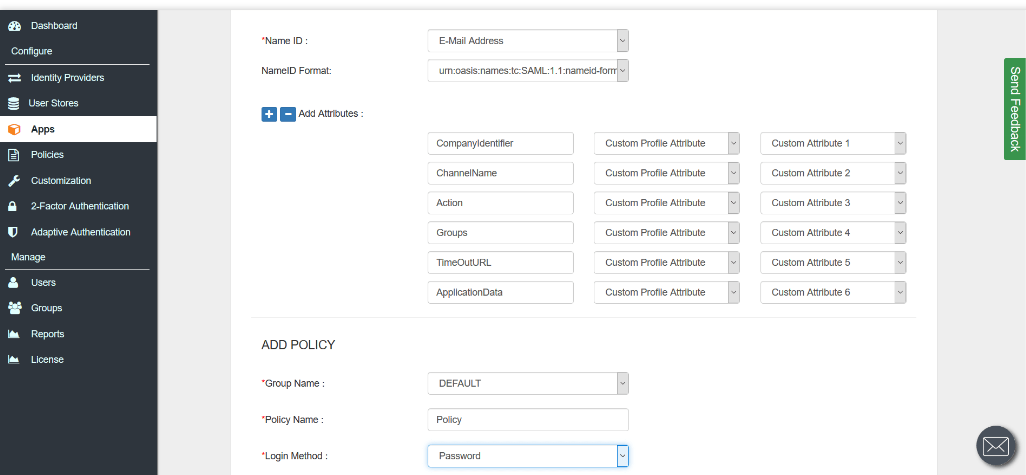
次に、グループ、ポリシー、ログイン方法に関する詳細情報を入力してください。詳細は上記の画像を参照してください。
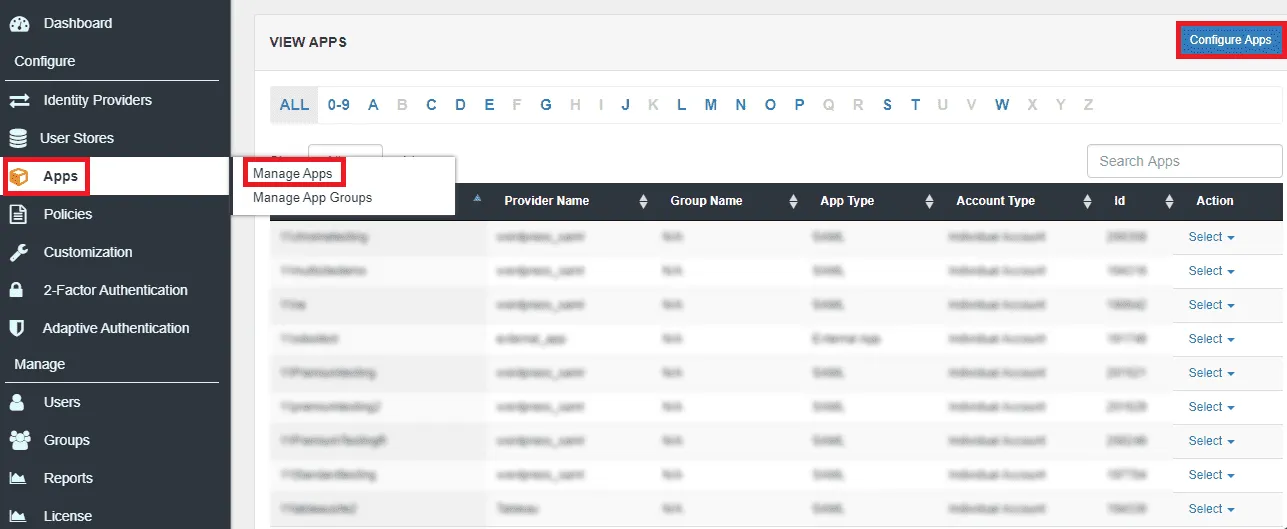
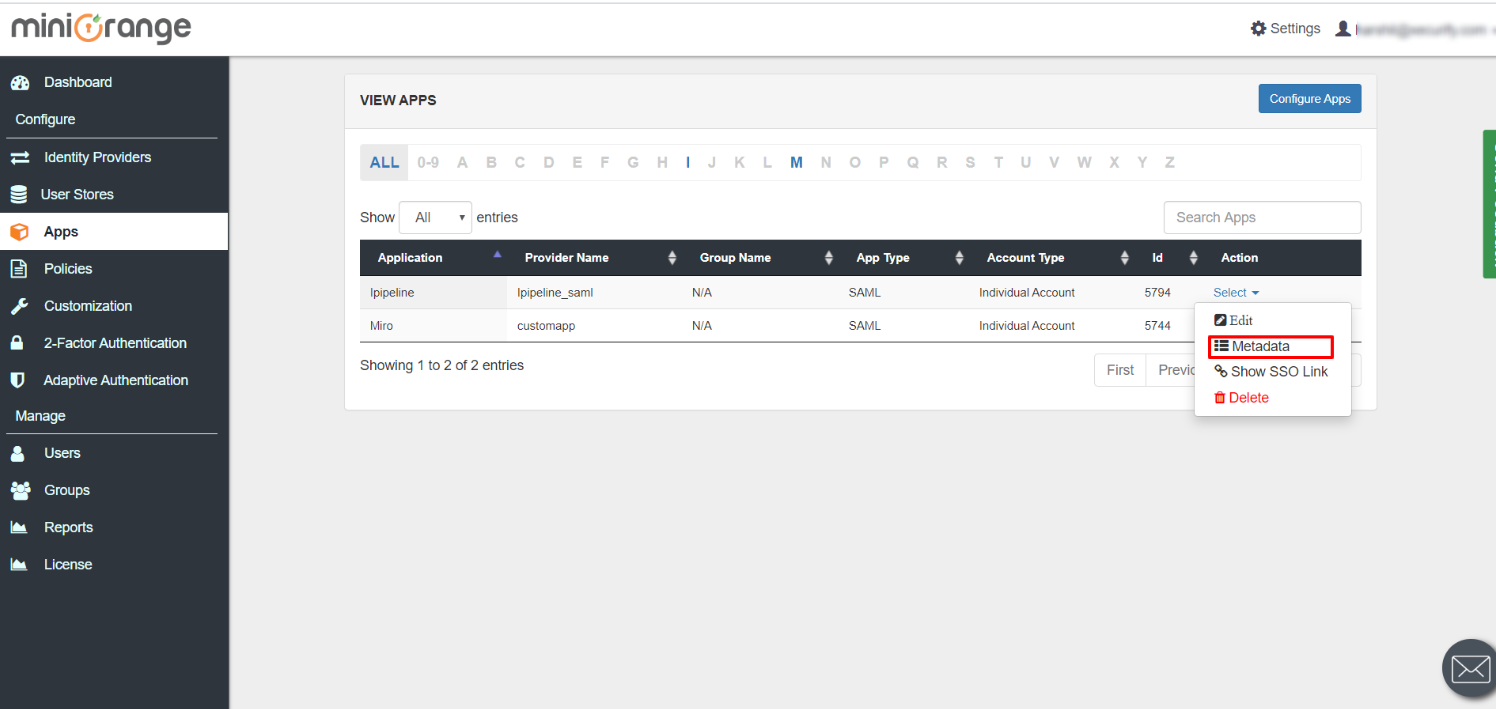
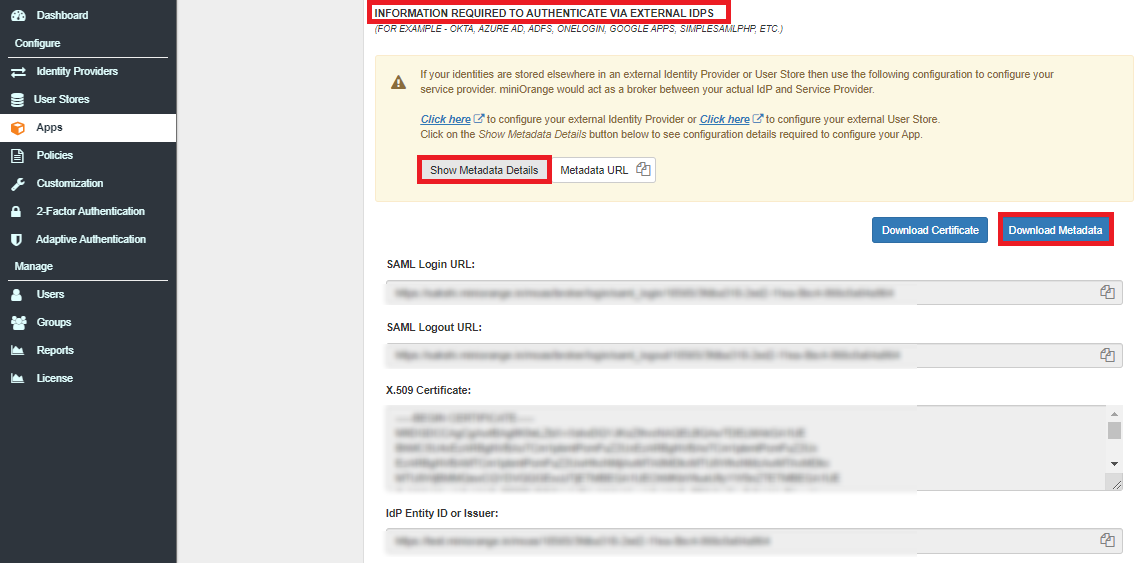
アプリの詳細を保存すると、以下の画像に示すように、アプリはメタデータとともにminiorangeに設定されます。
2.1: ADをユーザーディレクトリとして設定する










以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社


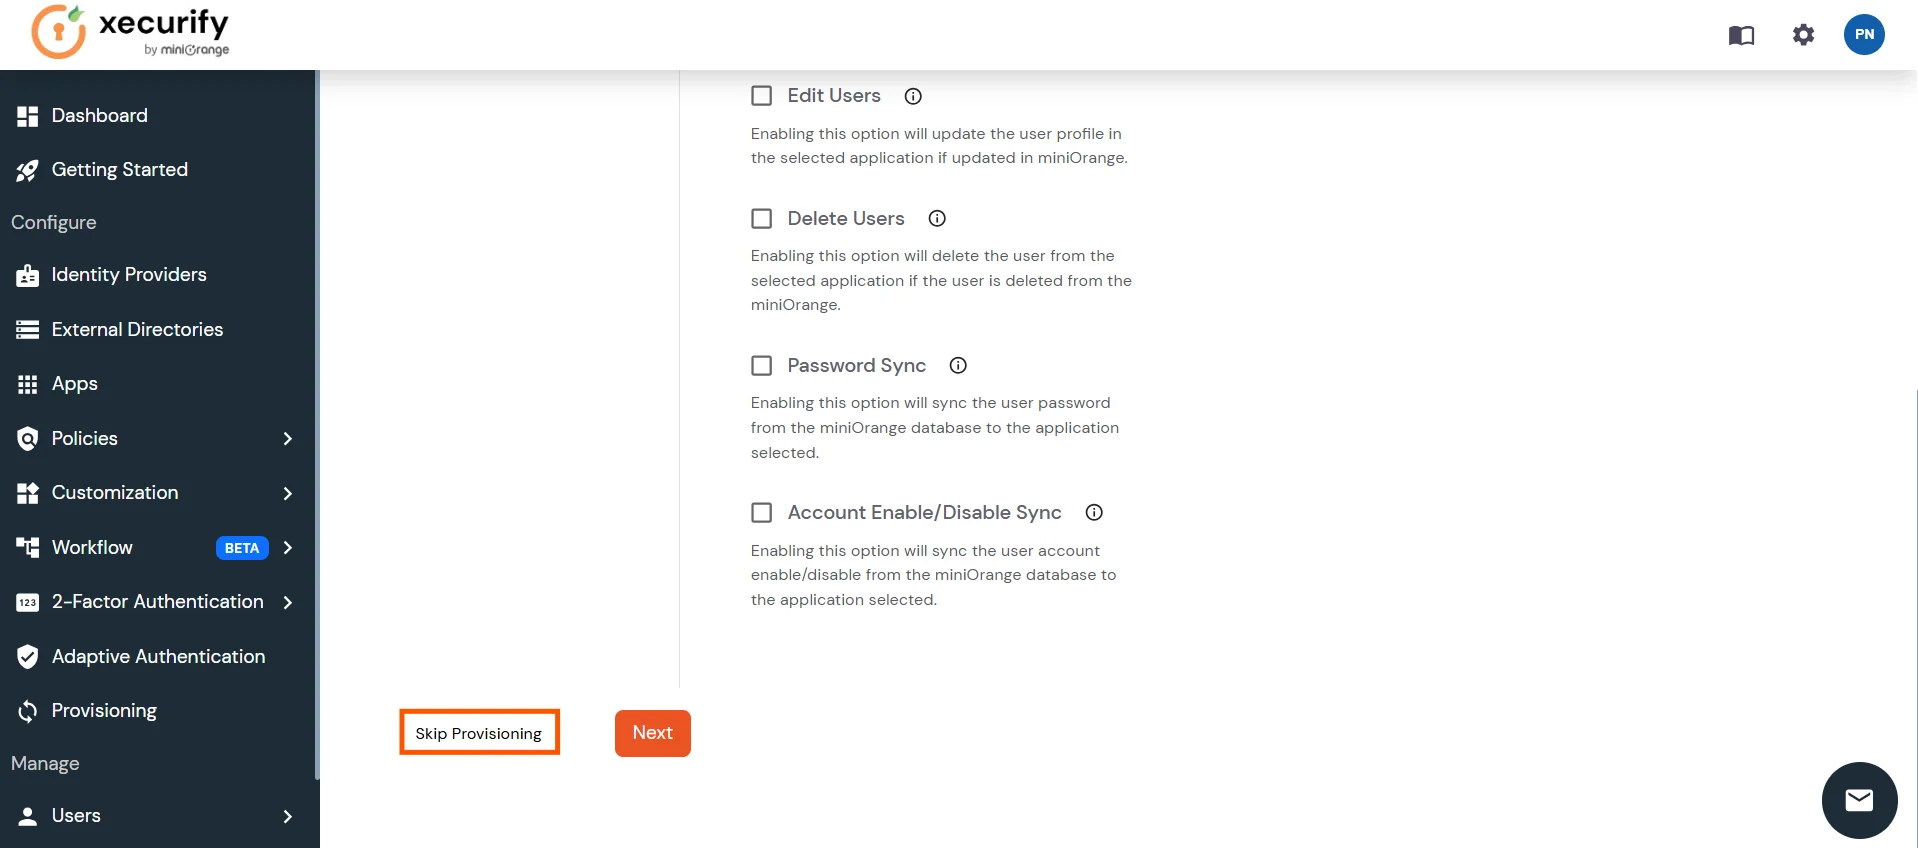






AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
2.2: miniOrangeをユーザー ストアとして設定する
2.2.1 miniOrangeでユーザーを作成する





2.2.2 CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。



2.2.3 自己ユーザー登録


IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。



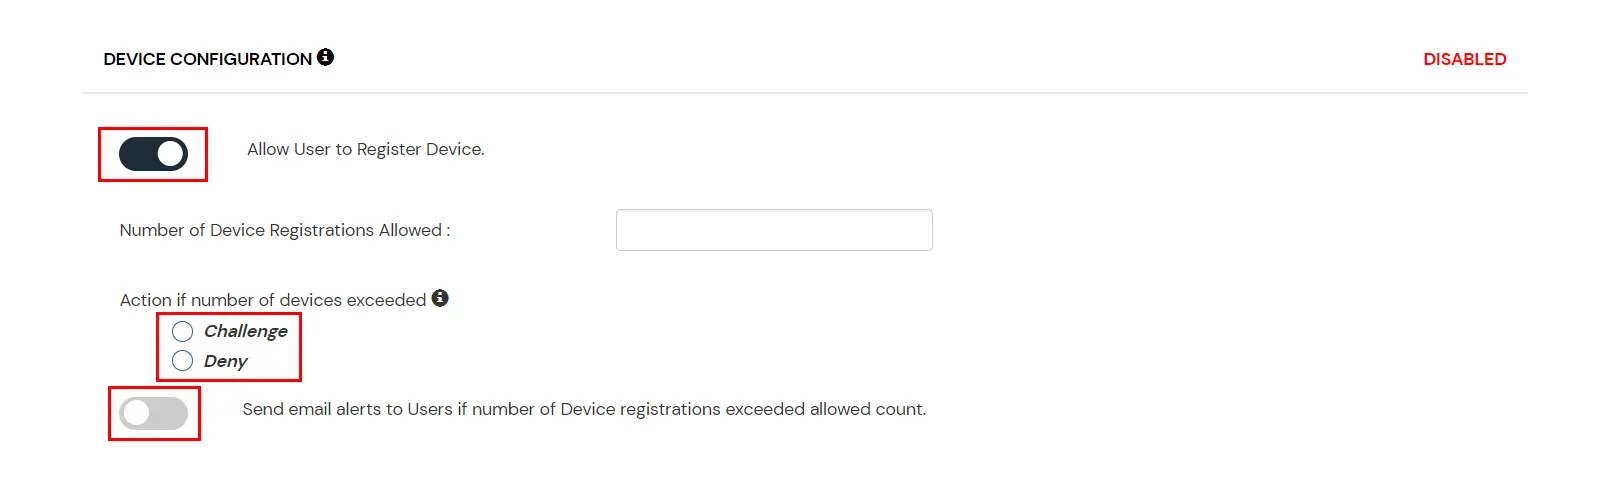
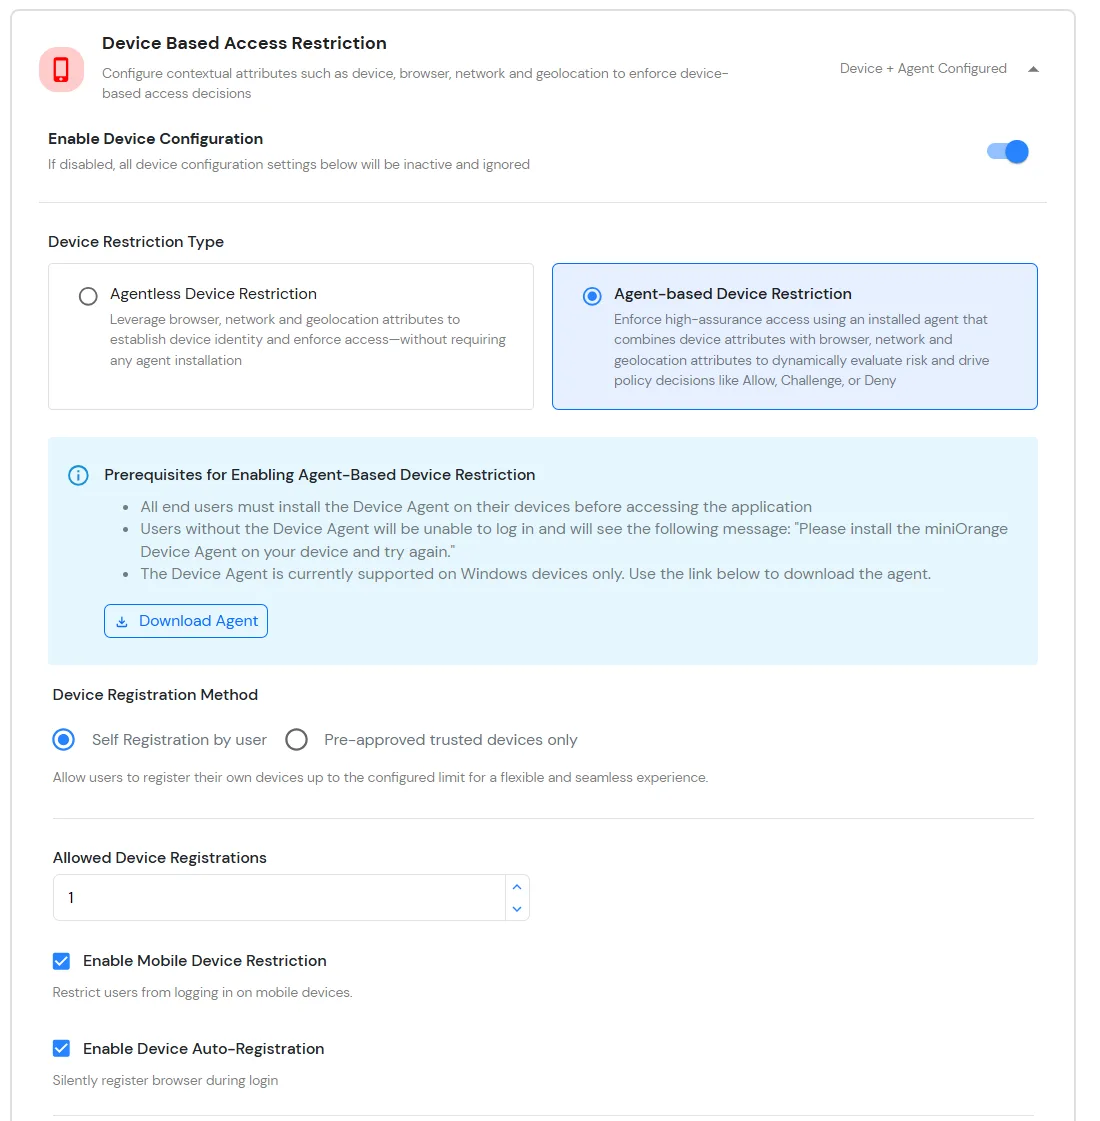
デバイス制限を使用すると、管理者はデバイスの信頼性に基づいてアプリケーションへのアクセスを制御できます。セキュリティ要件に応じて、エージェントレスデバイス制限(ブラウザベースのフィンガープリンティング)またはエージェントベースデバイス制限(リスクスコアリング機能を備えたインストール型エージェント)を選択できます。

エージェントレスデバイス制限
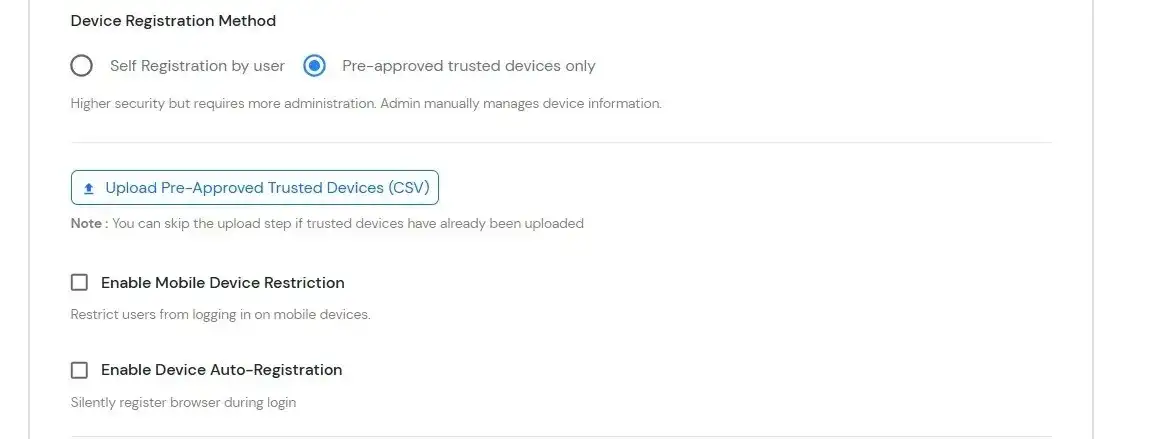
エージェントベースのデバイス制限
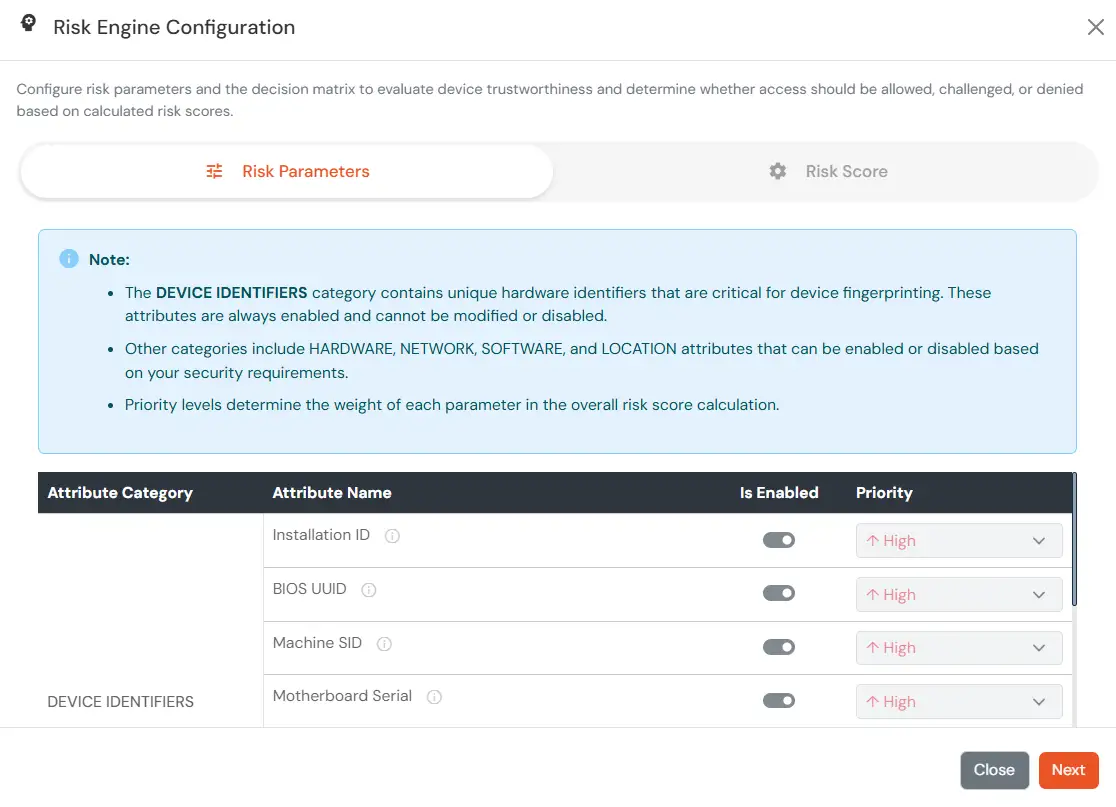
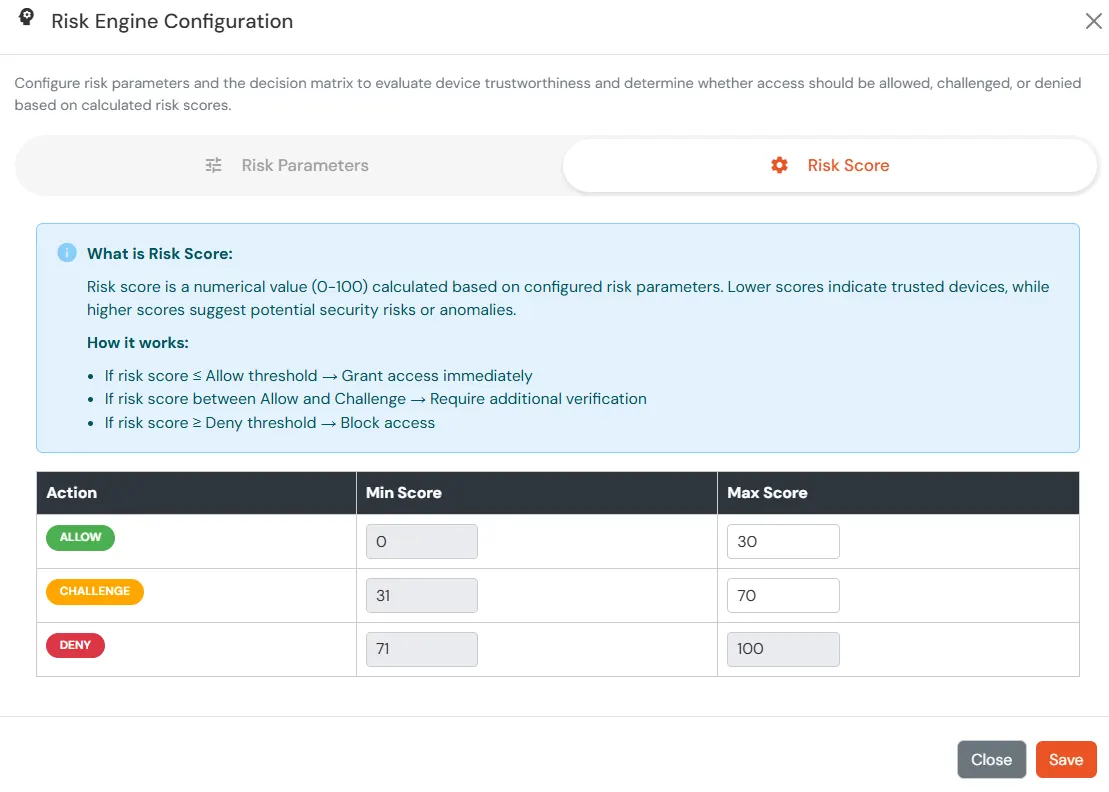
リスクエンジンは、複数のデバイス属性を分析し、リスクスコアを算出することで、デバイスの信頼性を評価します。このスコアに基づいて、ログイン時およびデバイス登録時に、ユーザーアクセスが許可、制限、または拒否されます。

位置情報制限では、管理者は、管理者が設定した条件に基づいてエンドユーザーのアクセスを許可または拒否する場所のリストを設定します。アダプティブアクセスポリシーが有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーは許可されるか、認証を求められるか、または拒否されます。


時間制限では、管理者が開始時刻と終了時刻を指定してタイムゾーンを設定し、ポリシーの条件に基づいてユーザーのアクセスが許可されるか、拒否されるか、または認証が行われます。アダプティブアクセスポリシーが有効になっている状態でエンドユーザーがログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が、管理者が設定したリストと照合されます。設定に基づいて、ユーザーのアクセスが許可されるか、拒否されるか、認証が行われます。



| 属性 | 詳細説明 |
|---|---|
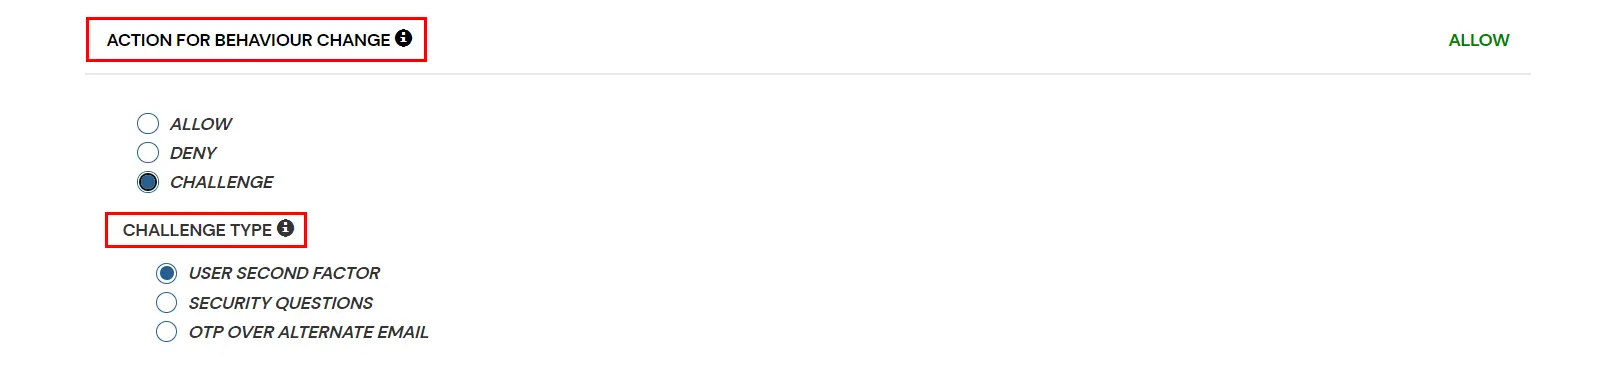
| 許可する | アダプティブアクセスポリシーの条件が真の場合、ユーザーが認証を行い、サービスを利用できるようにします。 |
| 否定する | アダプティブアクセスポリシーの条件が真の場合、ユーザー認証およびサービスへのアクセスを拒否します。 |
| 課題 | ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。 |
チャレンジタイプのオプション:
| 要因 | 詳細説明 |
|---|---|
| ユーザーによる第二認証 |
ユーザーは、選択した、または割り当てられた第2要素を使用して認証する必要があります。
|
| KBA | システムは、ユーザーがセルフサービスコンソールで設定した3つの質問のうち2つについて、ユーザーに回答を求めます。両方の質問に正しく回答した場合のみ、ユーザーは先に進むことができます。 |
| 代替メール経由の OTP | ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。 |
このセクションでは、アダプティブ認証に関連する通知とアラートを処理します。以下のオプションが提供されます。


| オプション | 詳細説明 |
|---|---|
| ユーザーは不明なIPアドレス、デバイス、または場所からログインします | このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。 |
| チャレンジが完了し、デバイスが登録されました | このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。 |
| チャレンジは完了しましたが、デバイスが登録されていません | このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。 |
| チャレンジ失敗 | このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。 |


適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。


認証を強化する最も実用的な方法は、ユーザー名とパスワードの入力段階の後に、二段階認証を要求することです。パスワードはユーザーが知っている情報であるため、ユーザーがパスワード以外にも何かを持っていることを確認するか、生体認証を使用することで、パスワードを盗んだり不正アクセスしたりする攻撃者を阻止できます。
従来の二段階認証ソリューションでは、ユーザーがキーホルダーに付けて持ち歩くハードウェアトークン(または「キーフォブ」)を使用します。これらのトークンは、ログインプロセスの第二段階で使用するワンタイムパスワードを生成します。しかし、ハードウェアトークンは1個あたり最大40ドルかかる場合があります。配布、所有者の追跡、破損時の交換には時間と労力がかかります。紛失しやすく、使いにくく、トークンベースのシステムに対するユーザーからの不満の声は絶えません。
miniOrangeの認証サービスには、15種類以上の認証方法があります。
パスワード認証を強化するために、上記の認証方法からいずれかを選択できます。miniOrange認証サービスは、固定電話からスマートフォンまで、あらゆる種類の電話に対応しています。最も簡単なケースでは、ユーザーは電話に出てボタンを押すだけで認証が完了します。miniOrange認証サービスは国際的に利用可能で、世界中の多くの国から認証に利用されている顧客がいます。