こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrangeのJava Spring Boot JWTシングルサインオン(SSO)ソリューションは、単一のログイン認証情報を使用してJava Spring Bootアプリケーションへの安全なシングルサインオンアクセスを提供します。これはJSON Web Token(JWT)トークンを使用して行われ、あらゆるフレームワークや言語で構築されたJava Spring Bootに簡単に統合できます。Facebook、Twitter、Google、LinkedInなどの既存のソーシャルプロバイダーを使用して、ユーザーがアプリケーションに安全にアクセスできるソーシャルログインを有効にできます。
miniOrange Java Spring Boot SSOを使用すると、以下のことが可能になります。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。

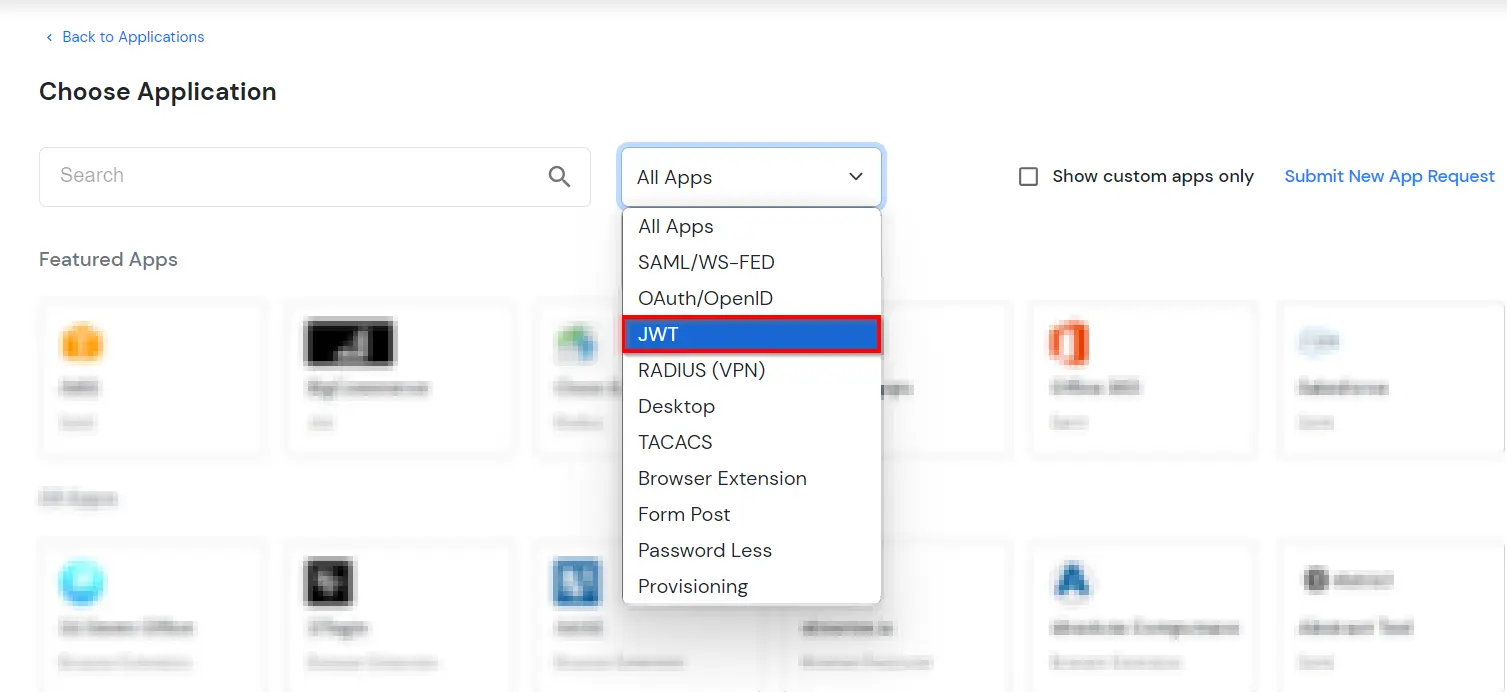
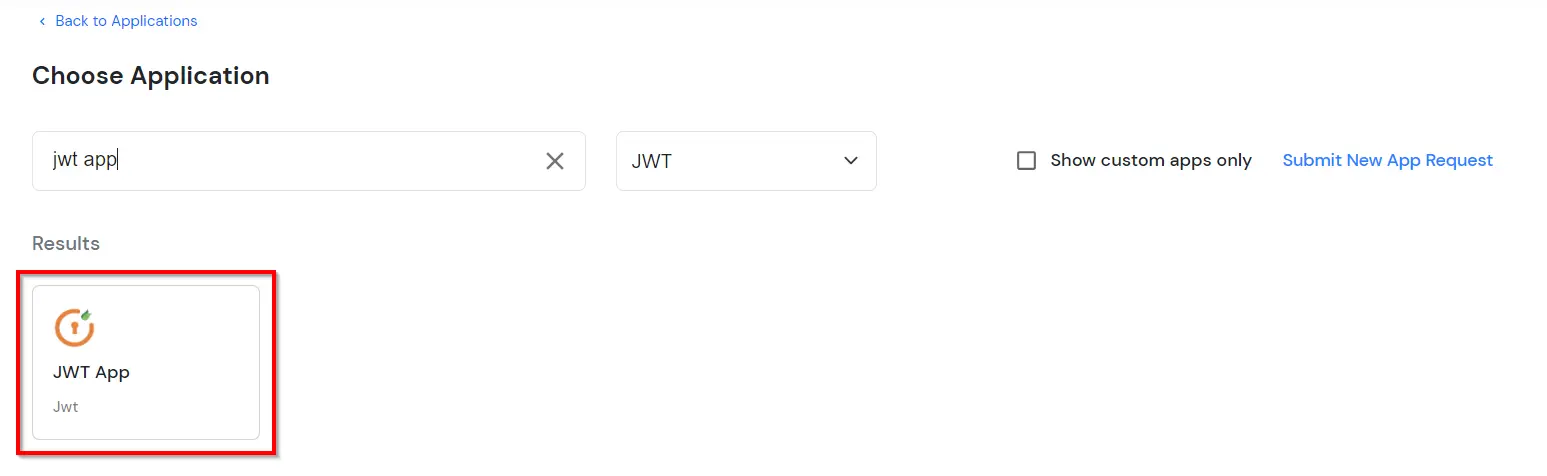
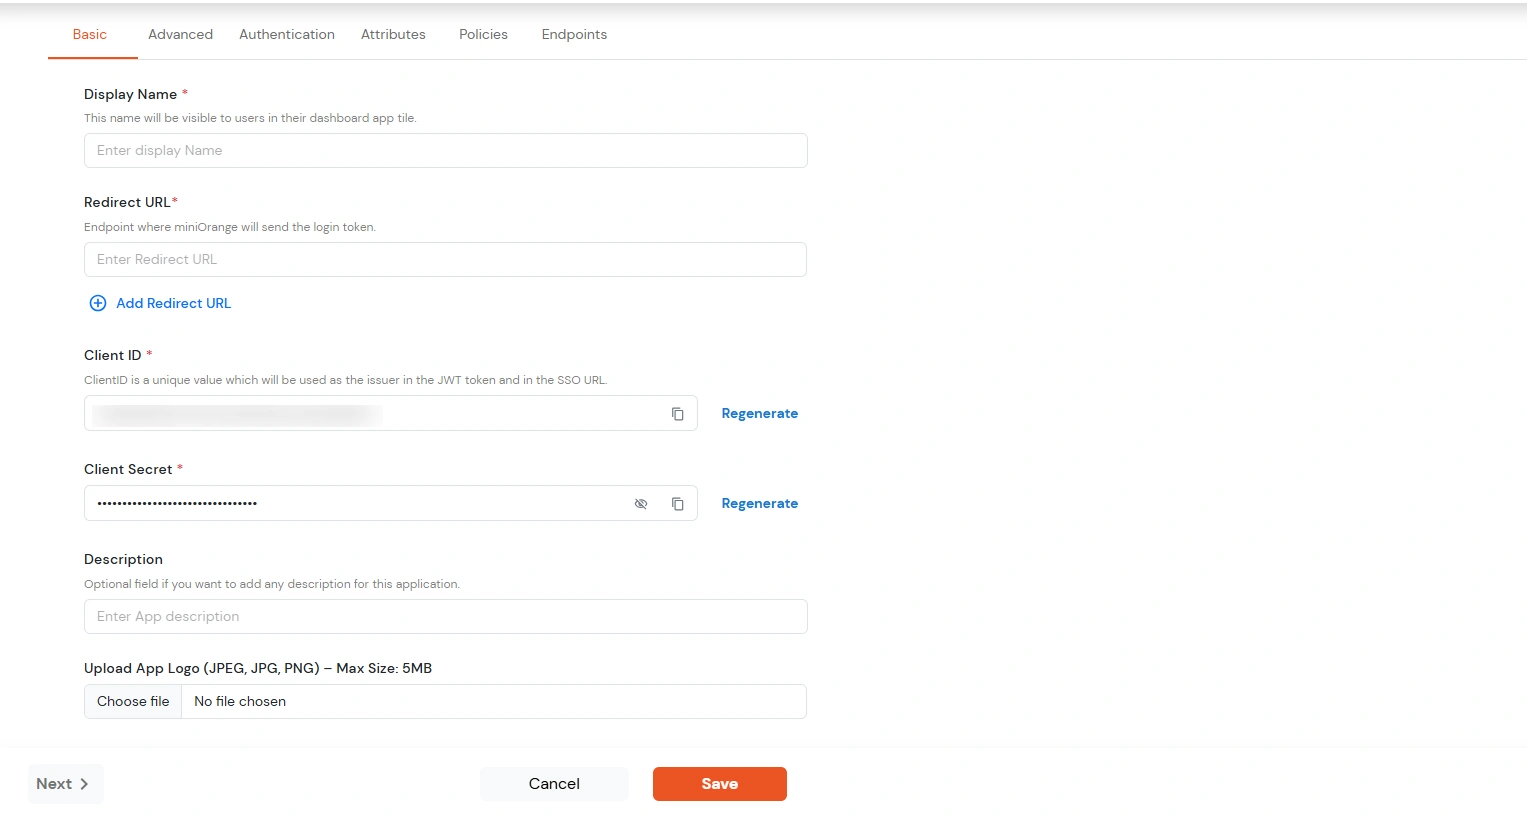
| 表示名 | 入力する 表示名 (つまり、このアプリケーションの名前) |
| リダイレクトURL | 入力する リダイレクトURL (つまり、JWTトークンを送信/投稿するエンドポイント)。複数のリダイレクトURLを追加する場合は、「;」で区切ります。例:abc.com;xyz.com |
| 顧客ID | その 顧客ID 下のフィールドに表示されます。クリップボードアイコンをクリックしてコピーしてください。 |
| クライアントシークレット | クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックすると表示され、クリップボードアイコンを使用してコピーできます。これは、HS256署名アルゴリズムで署名を生成するために使用されます。 |
| 説明(オプション) | 必要に応じて説明を追加します。 |



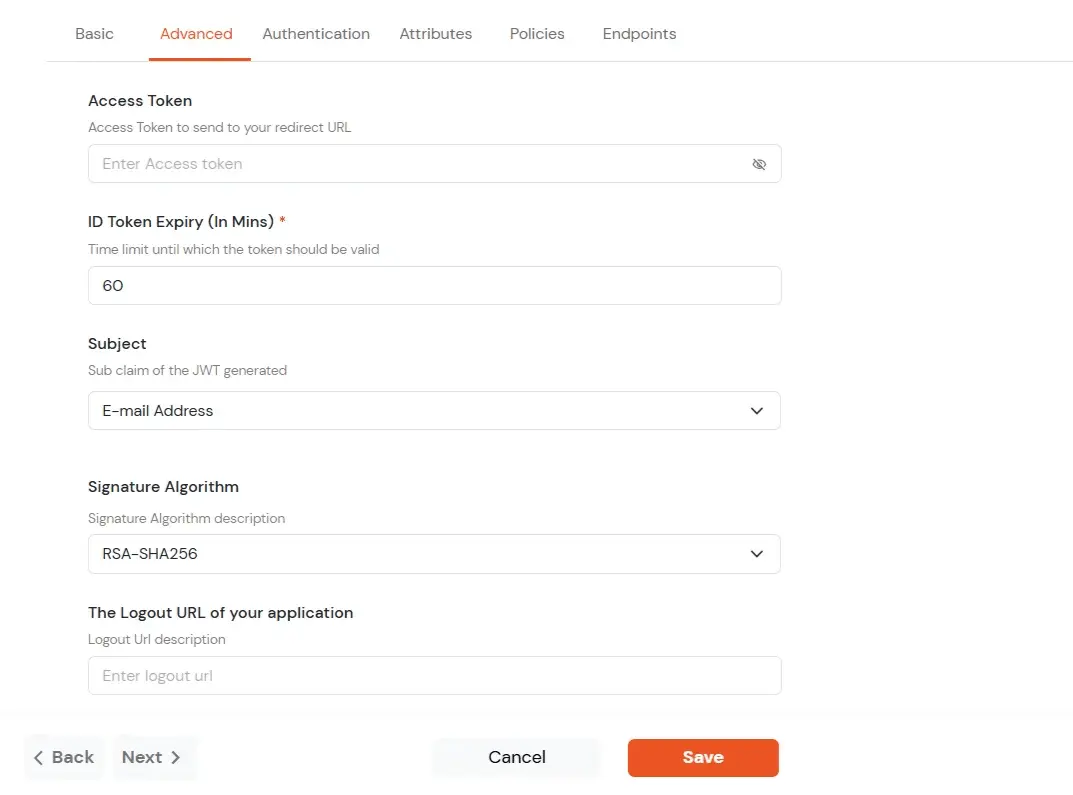
| アクセストークン | ユーザーがログインした後にリダイレクト URL に送信されるアクセス トークンを入力します。このトークンにより、アプリはユーザーが特定の機能にアクセスできることを認識できます。 |
| IDトークンの有効期限(分) | IDトークンの有効期間(分単位)を設定します。この期間を過ぎると、ユーザーは新しいトークンを取得するために再度ログインする必要があります。 |
| 件名 | トークン内でユーザーを識別するために使用する情報(メールアドレスなど)を選択します。これにより、アプリはどのユーザーがログインしているかを認識できるようになります。 |
| 署名アルゴリズム | ドロップダウンから署名アルゴリズムを選択します。 |
| アプリケーションのログアウトURL | ユーザーがログアウトした後に送信される Web アドレスを入力します。 |
| 共有IDを有効にする | この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。 |
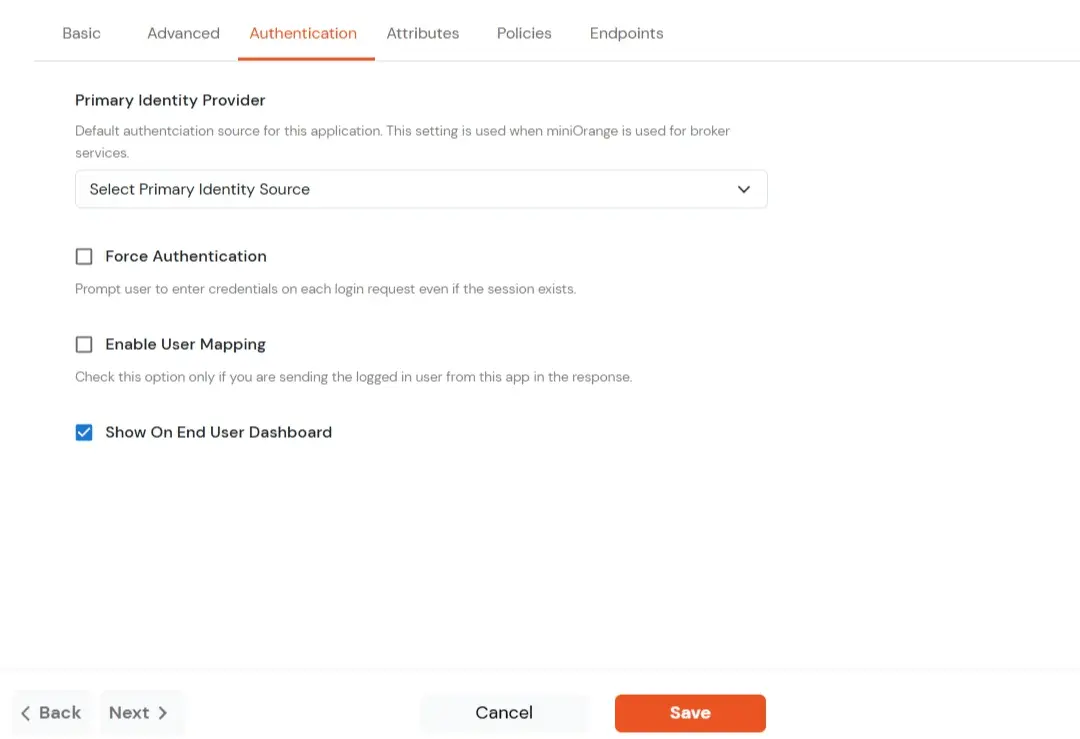
| プライマリ ID プロバイダー | アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。) |
| 認証を強制する | このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。 |
| ユーザーマッピングを有効にする | アプリが応答するときにどのユーザーがサインインしているかを表示する場合は、このオプションを有効にします。 |
| エンドユーザーダッシュボードに表示 | このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。 |
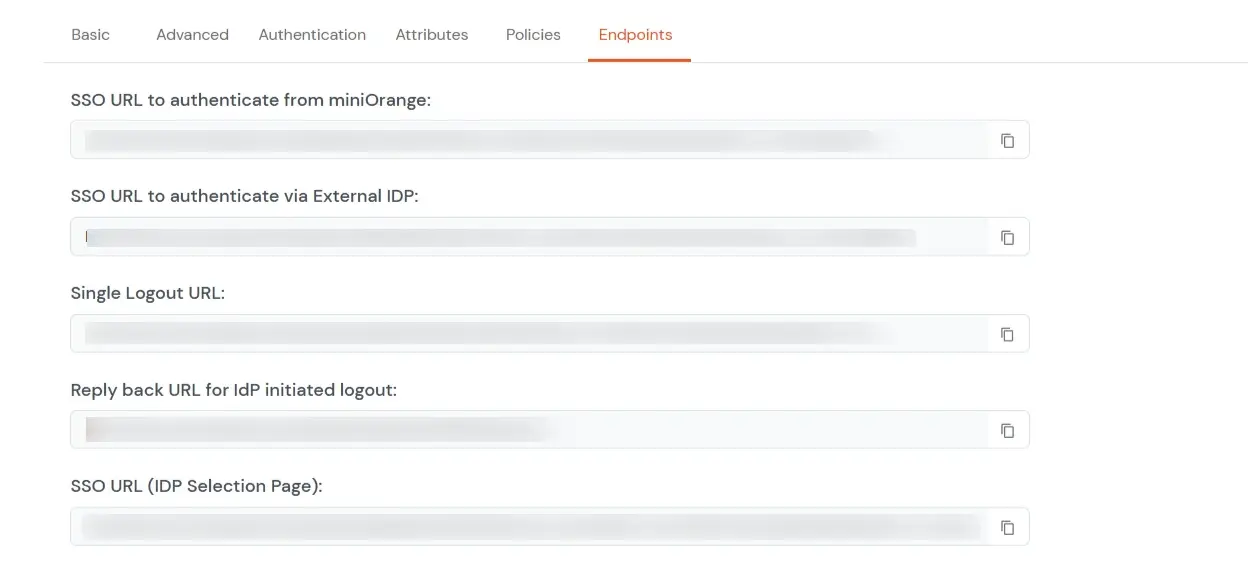
miniOrange IdPを使用してJava Spring BootアカウントへのSSOログインをテストします。


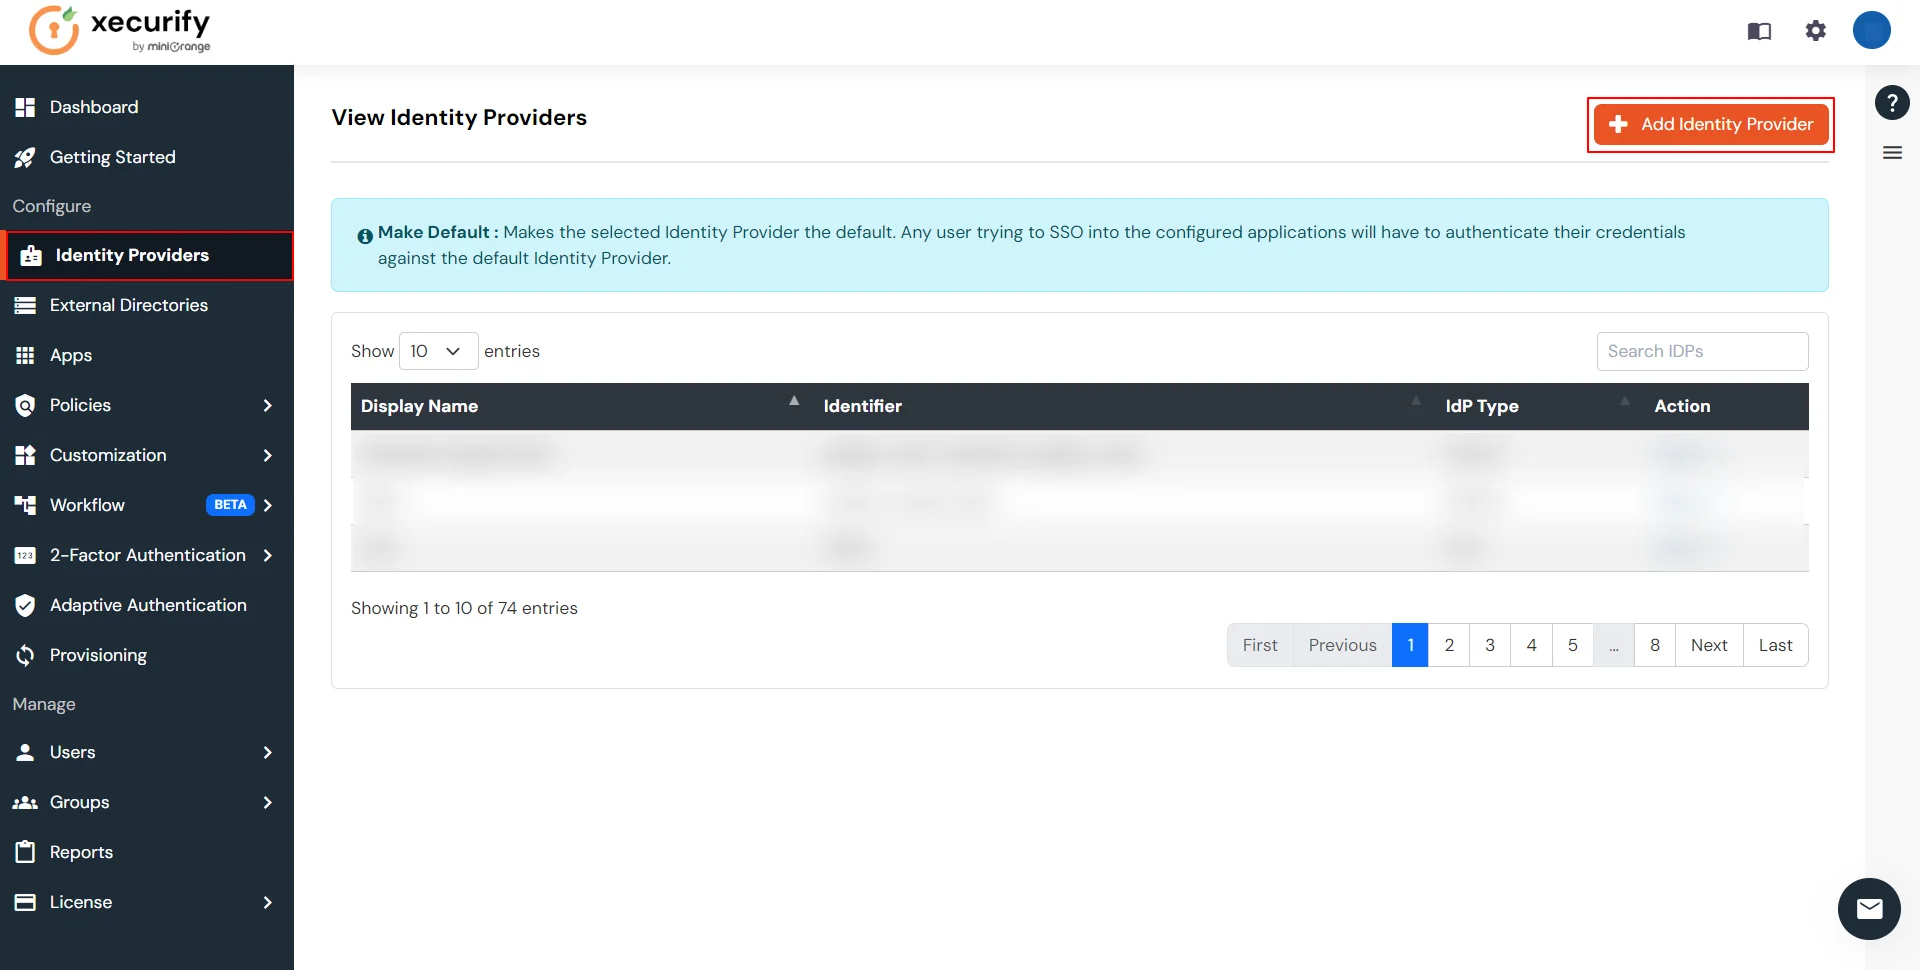
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。

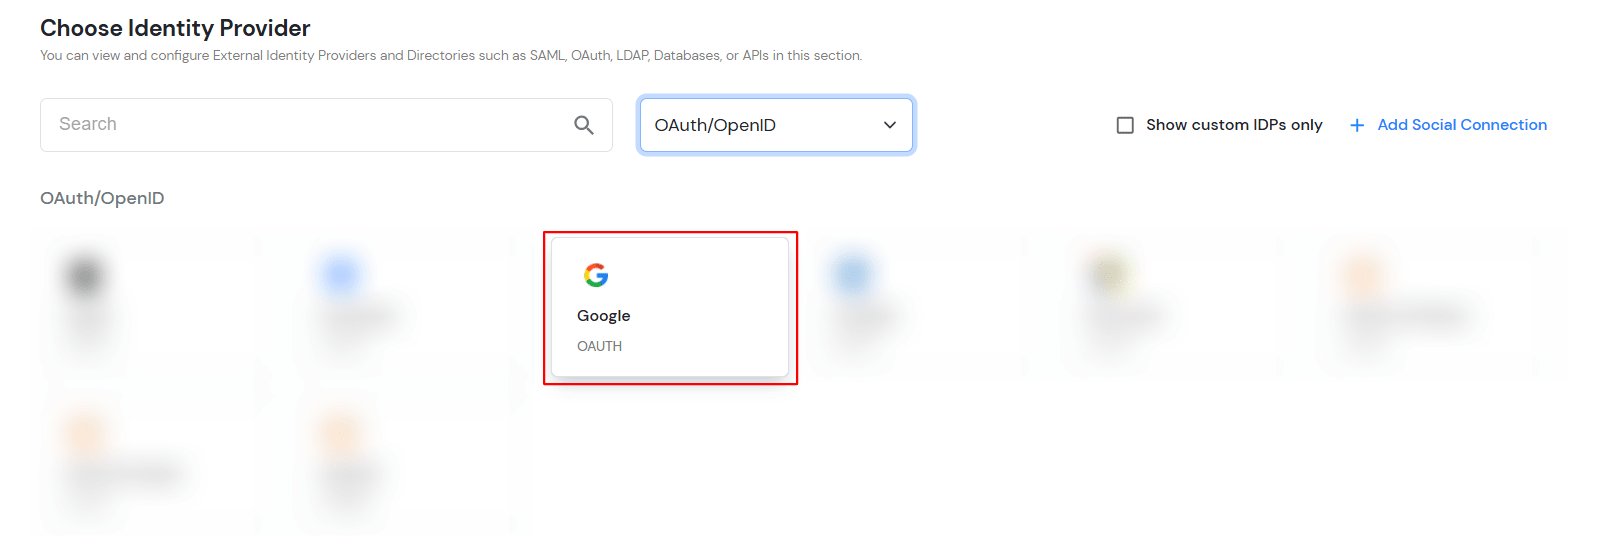
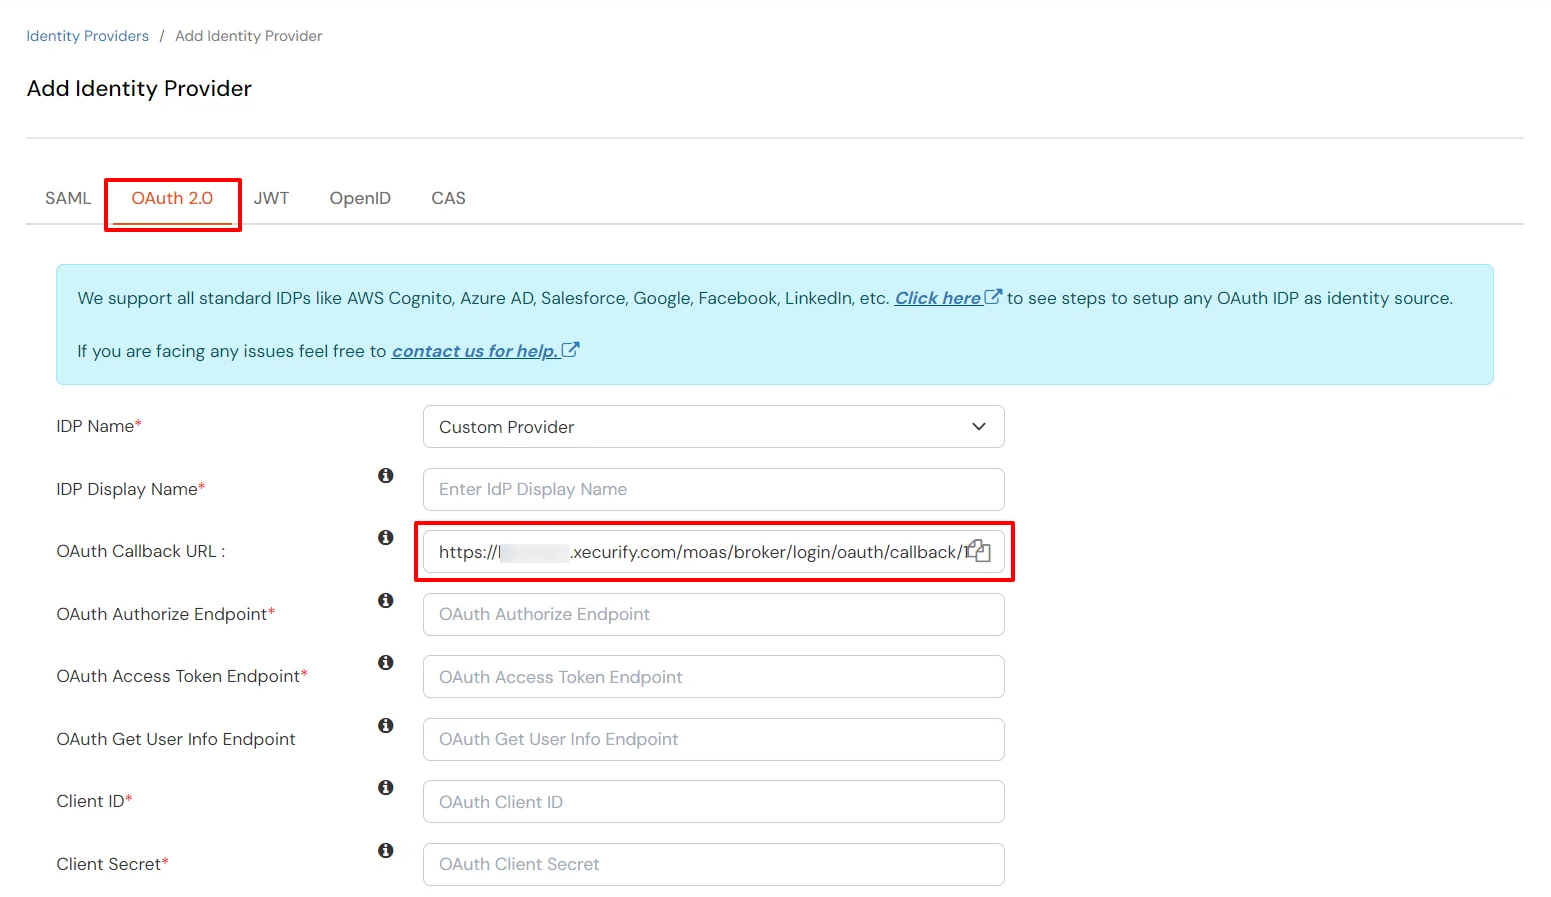
| IdP名 | カスタムプロバイダー |
| 表示名 | 適切な名前を選択してください |
| OAuth コールバック URL | 認証が成功した後に IDP がユーザーをリダイレクトする URL。 |
| 顧客ID | ステップ4.2から |
| クライアントの秘密 | ステップ4.2から |
| 対象領域 | メール |
| IdP名 | カスタムプロバイダー |
| 表示名 | 適切な名前を選択してください |
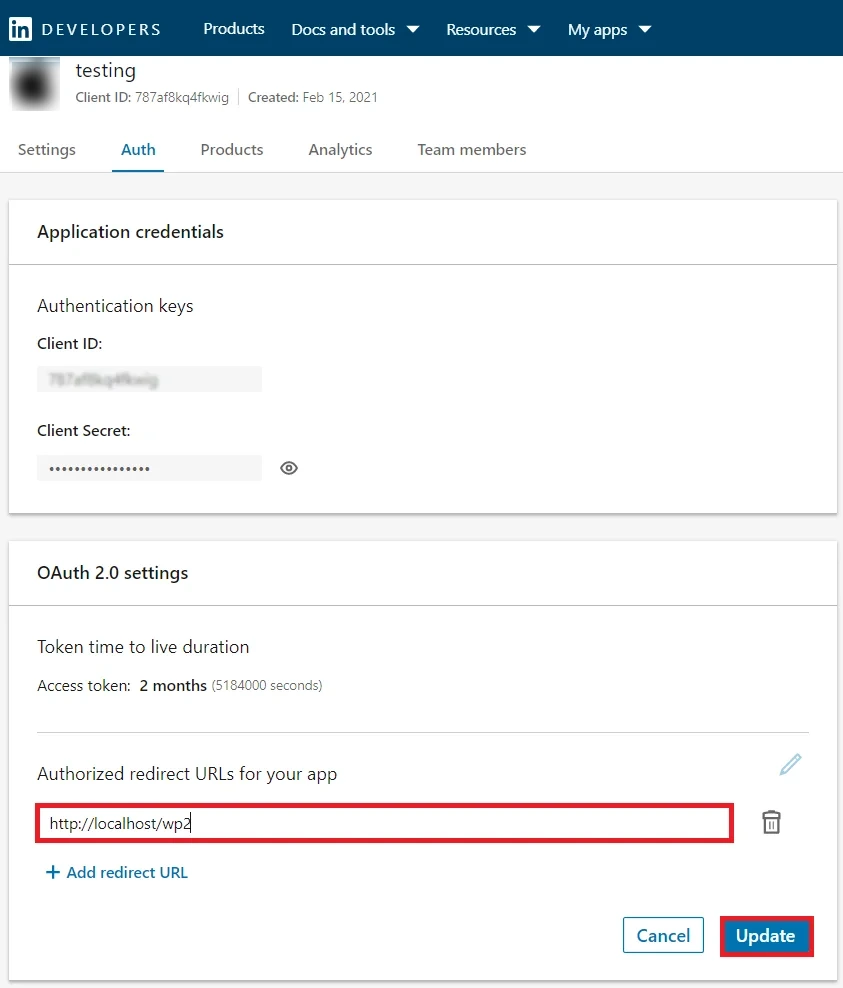
| OAuth コールバック URL | 認証が成功した後に IDP がユーザーをリダイレクトする URL。 |
| 顧客ID | ステップ4.2から |
| クライアントの秘密 | ステップ4.2から |
| 対象領域 | メール |
| IdP名 | カスタムプロバイダー |
| 表示名 | 適切な名前を選択してください |
| OAuth コールバック URL | 認証が成功した後に IDP がユーザーをリダイレクトする URL。 |
| 顧客ID | ステップ4.2から |
| クライアントの秘密 | ステップ4.2から |
| 対象領域 | メール |
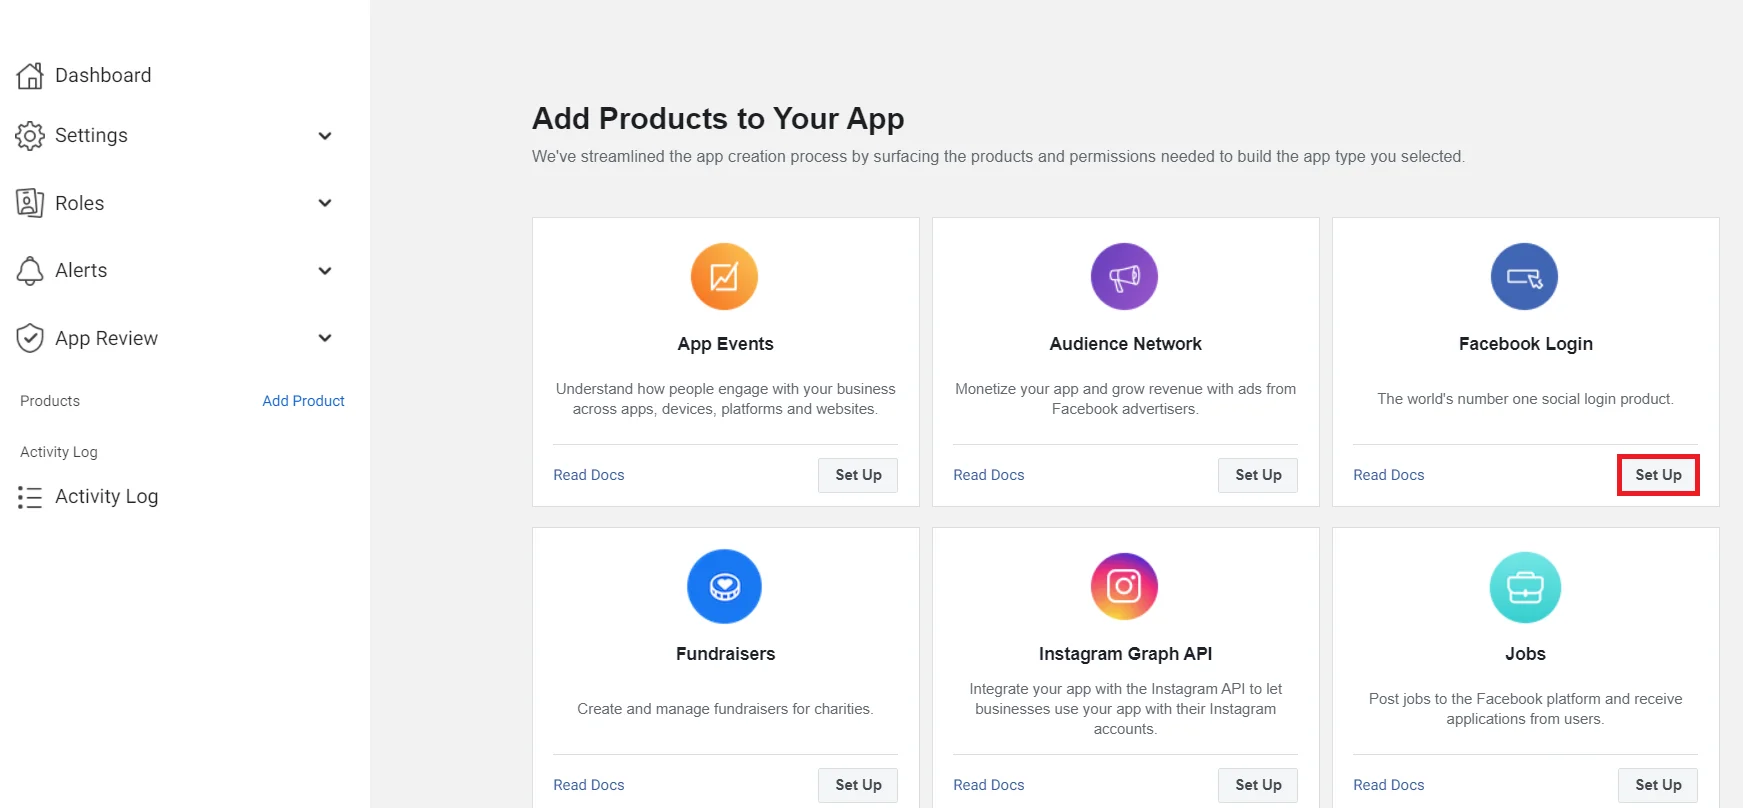
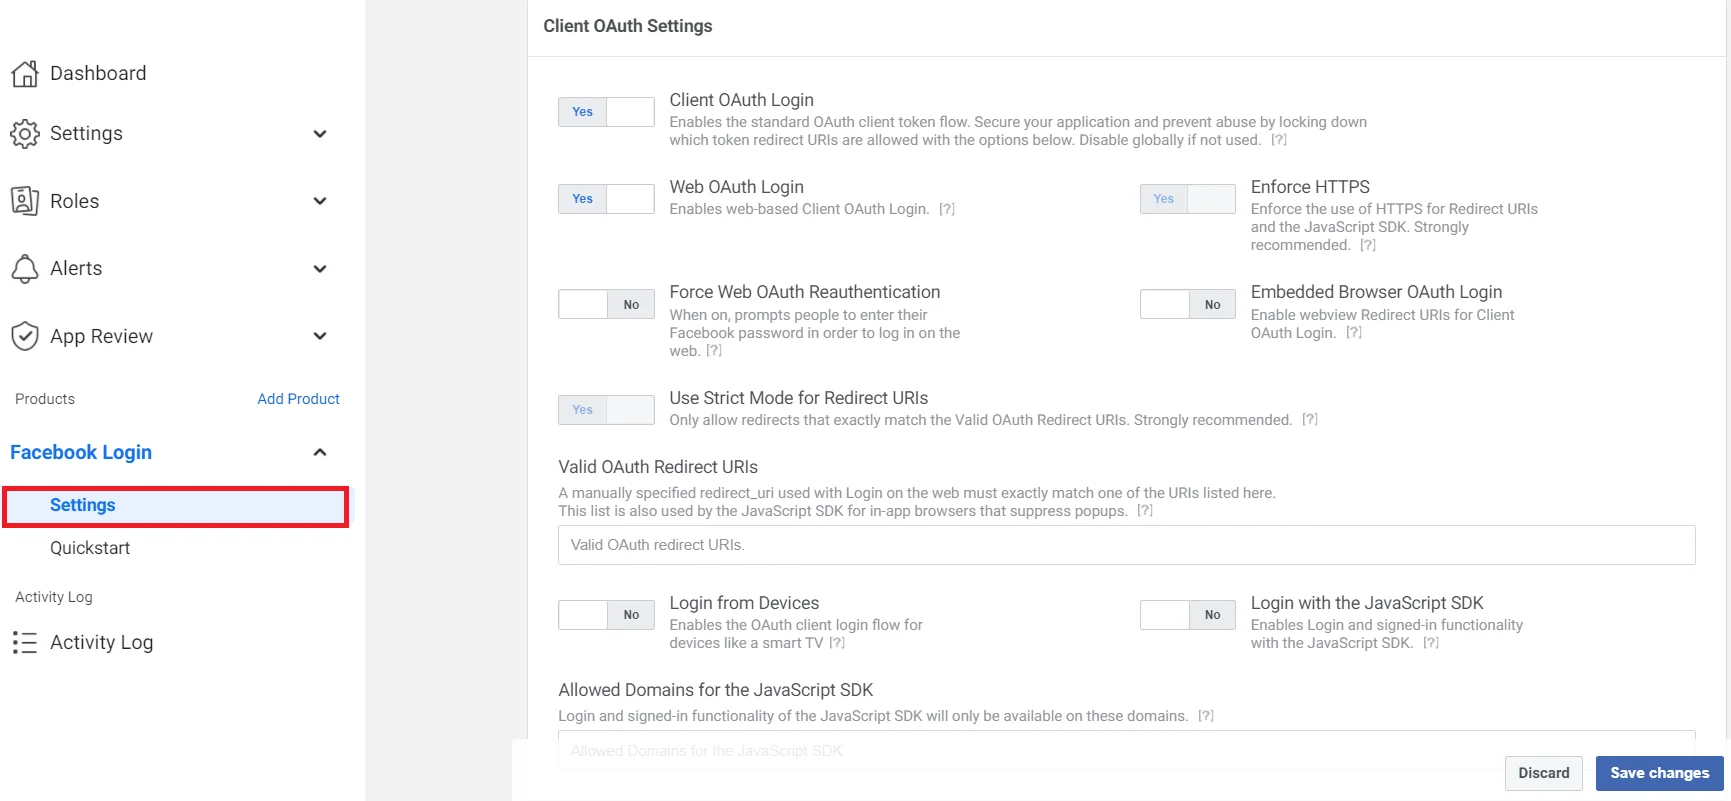
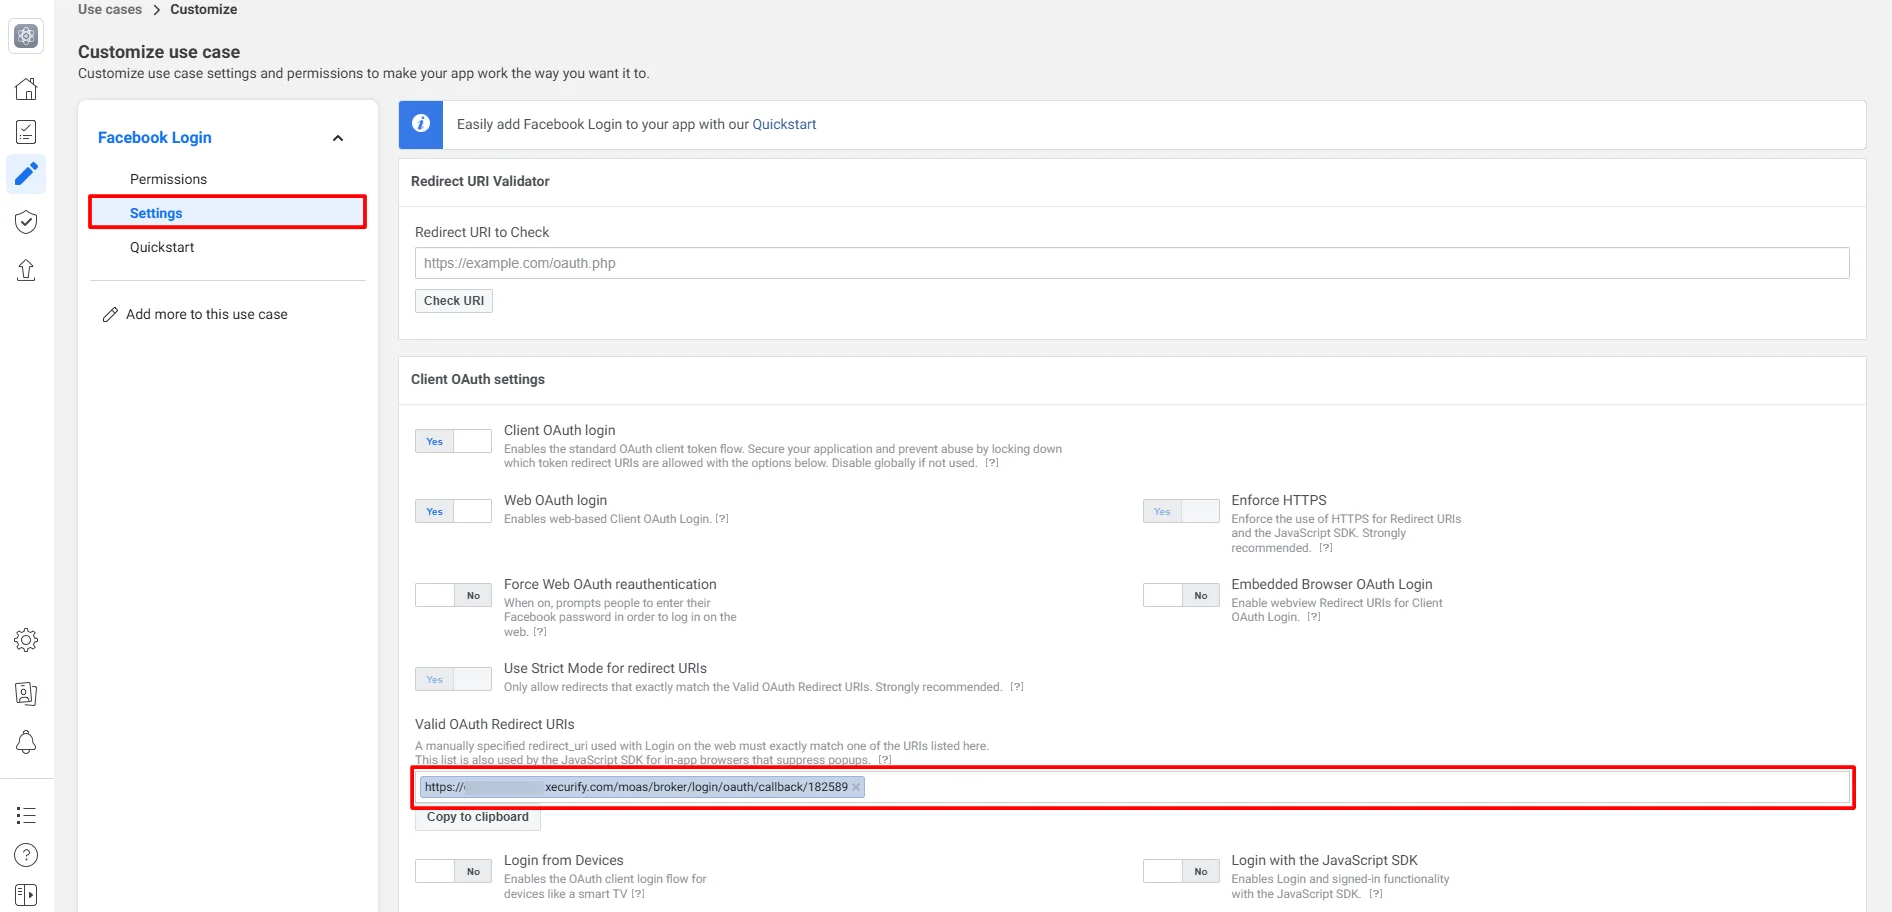
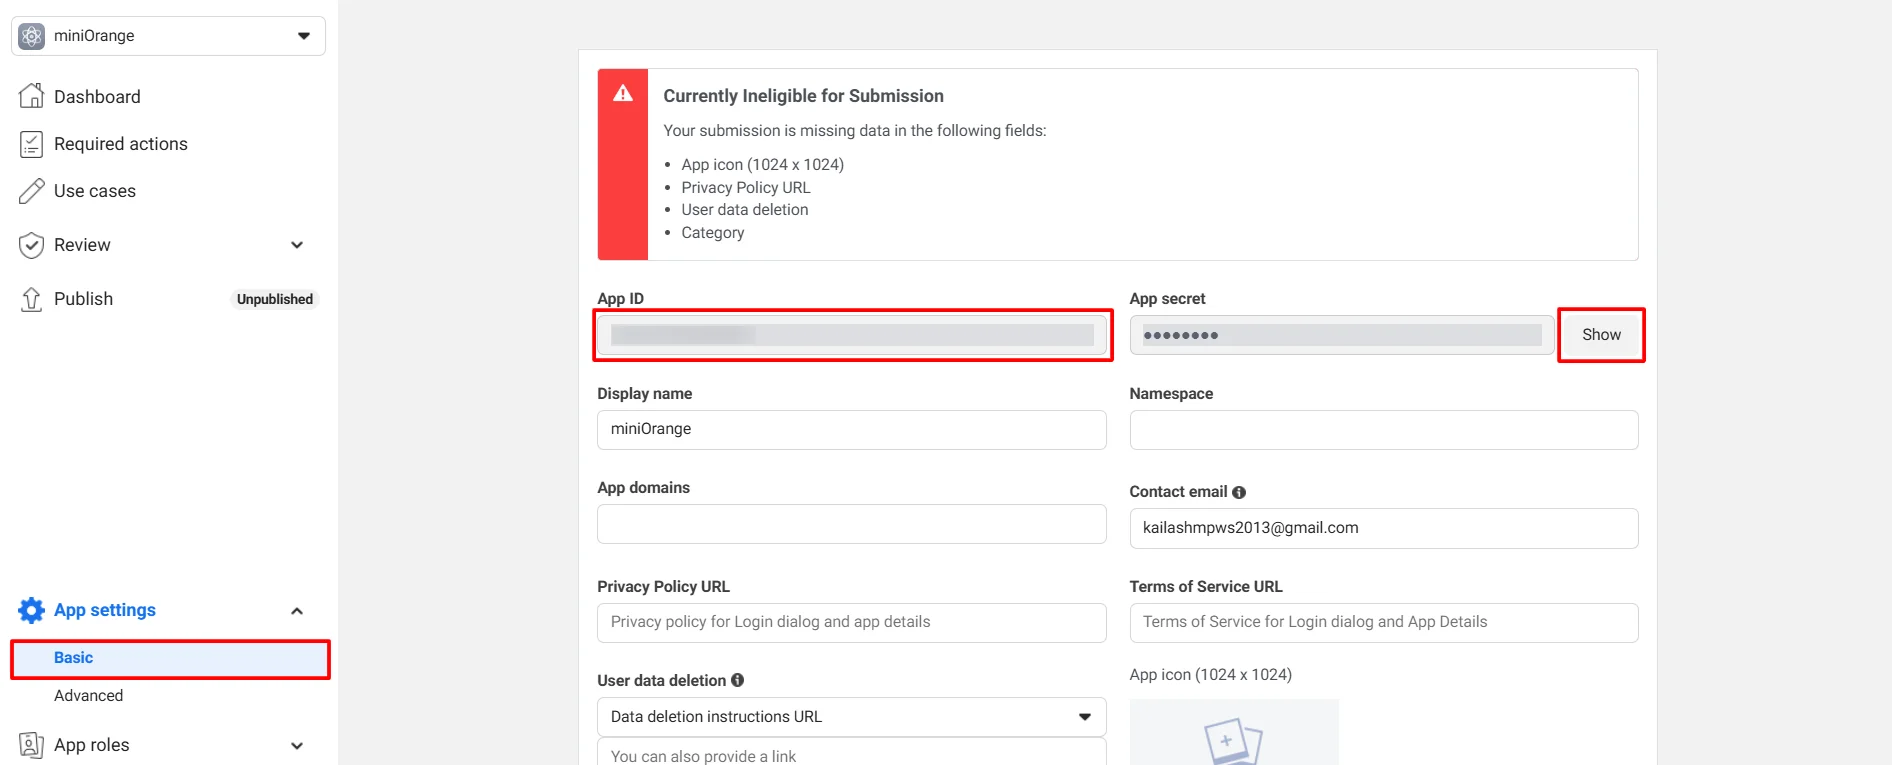
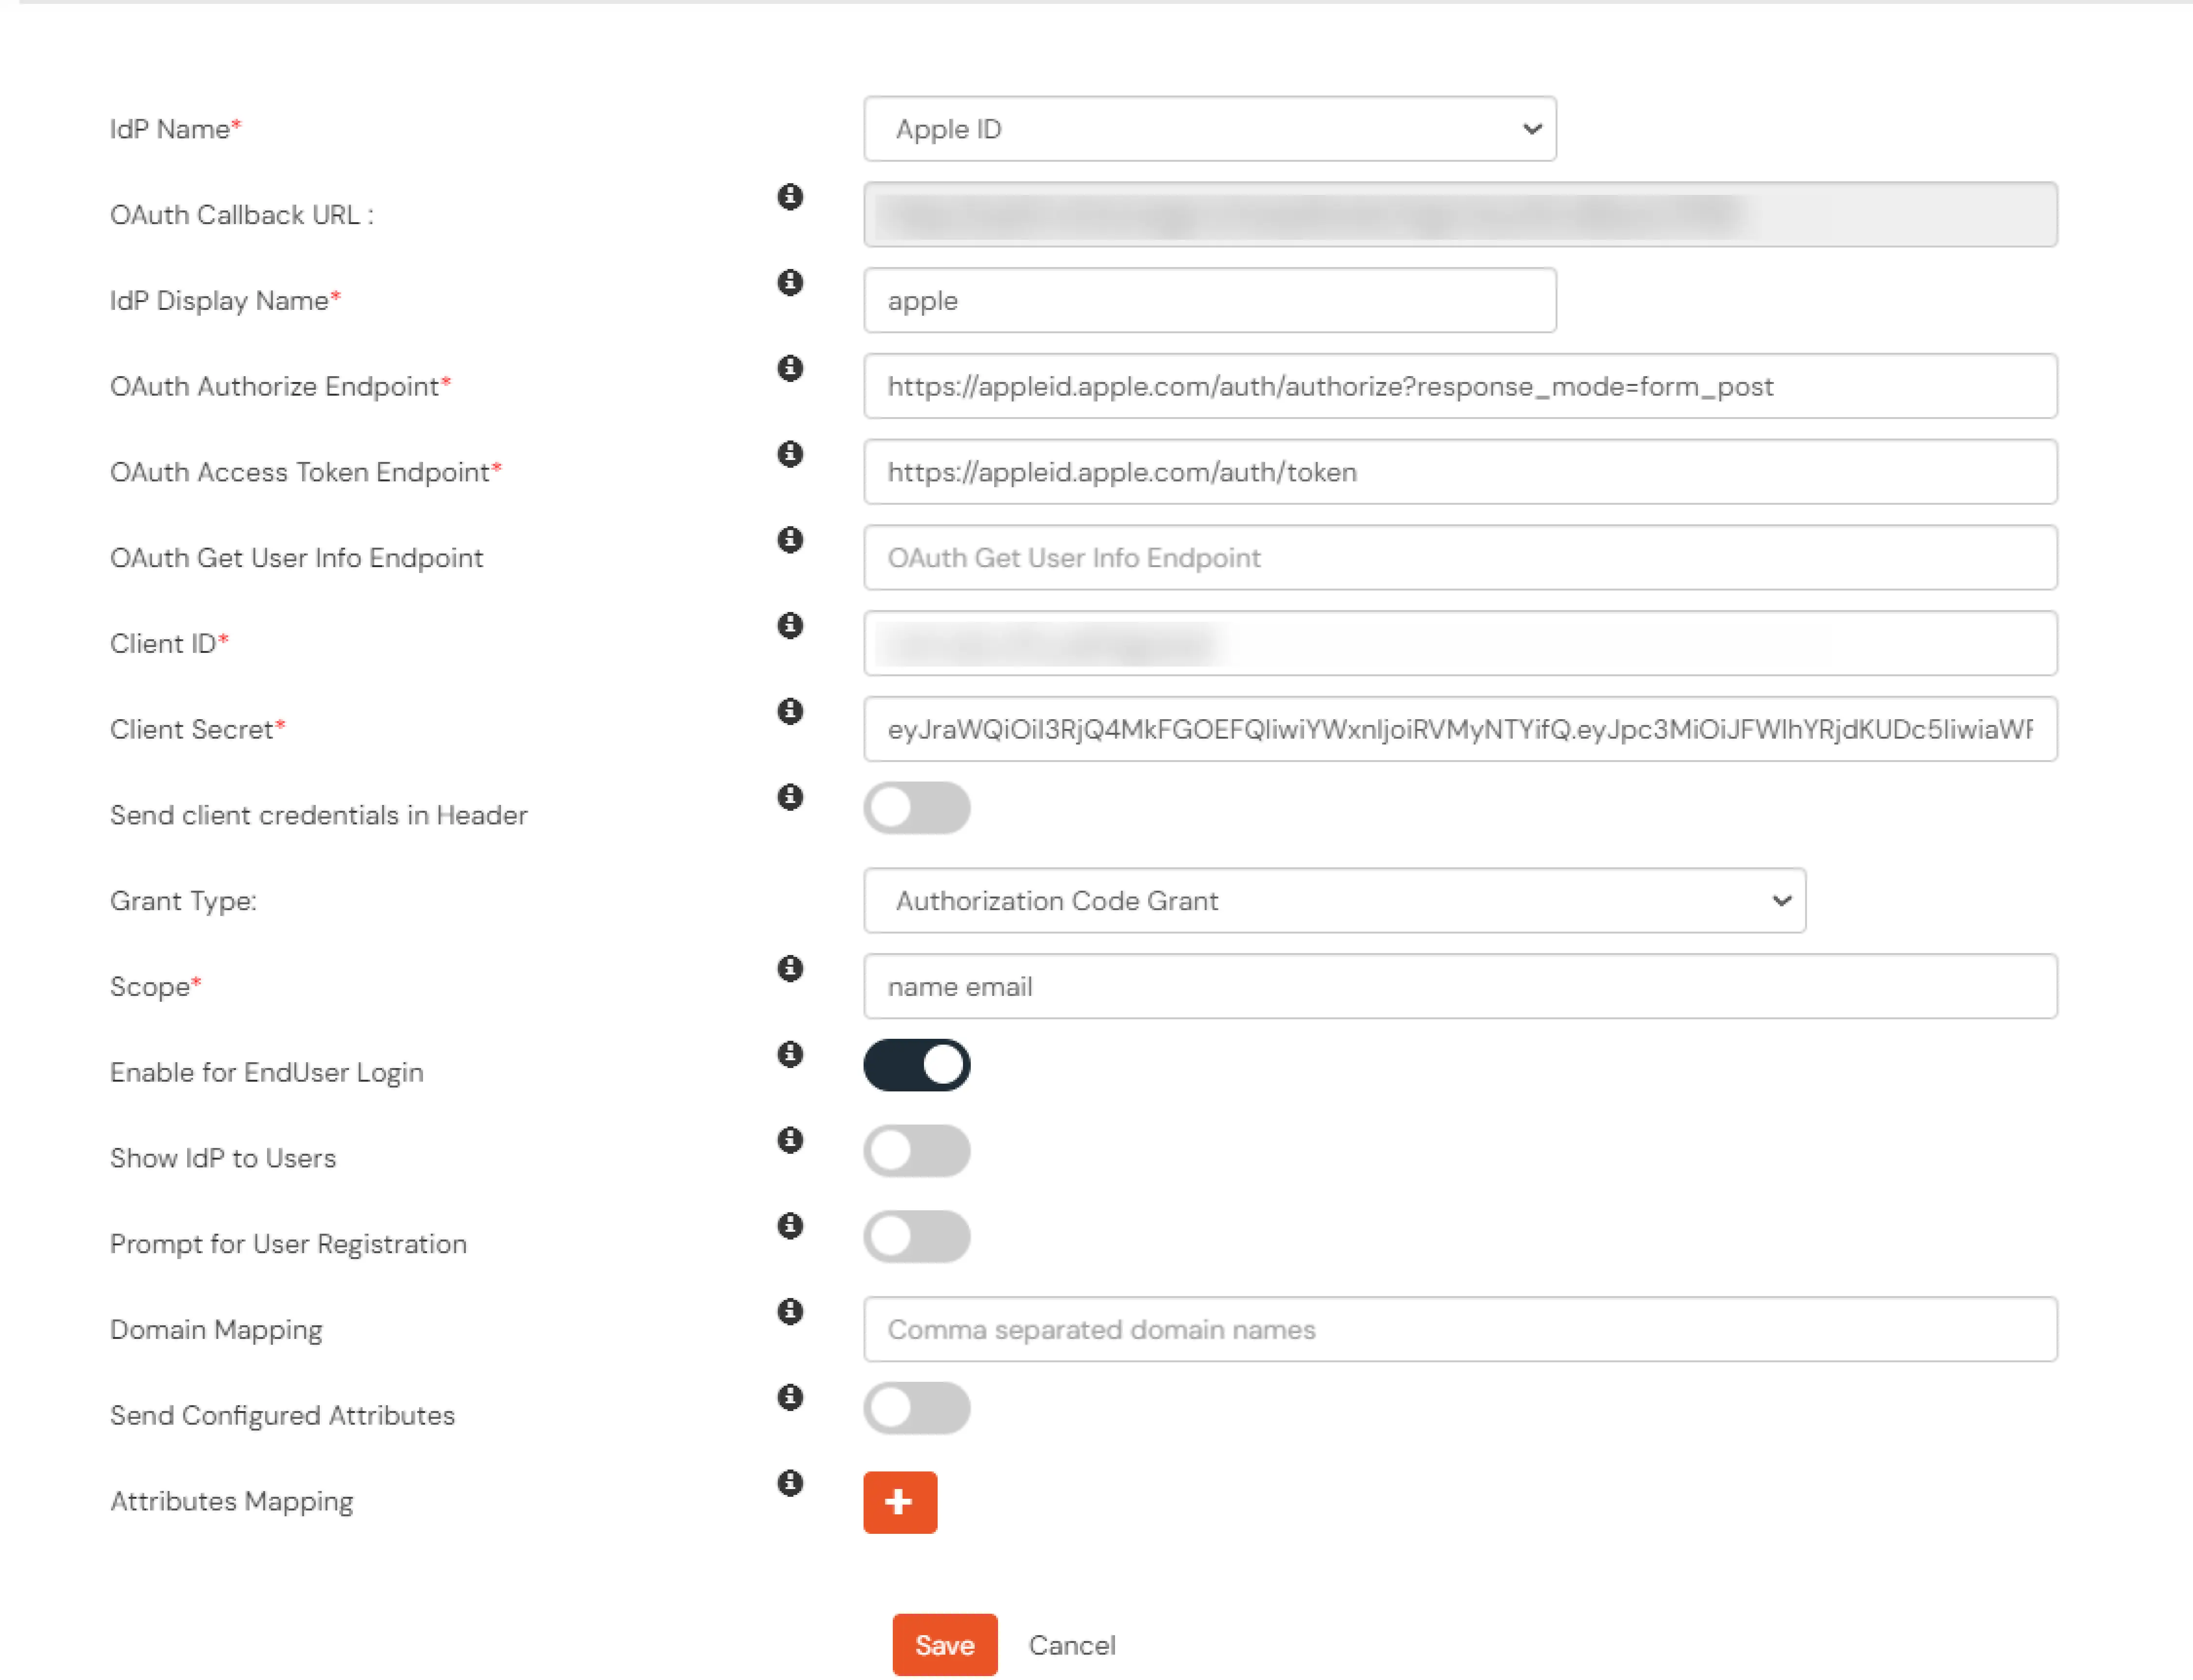
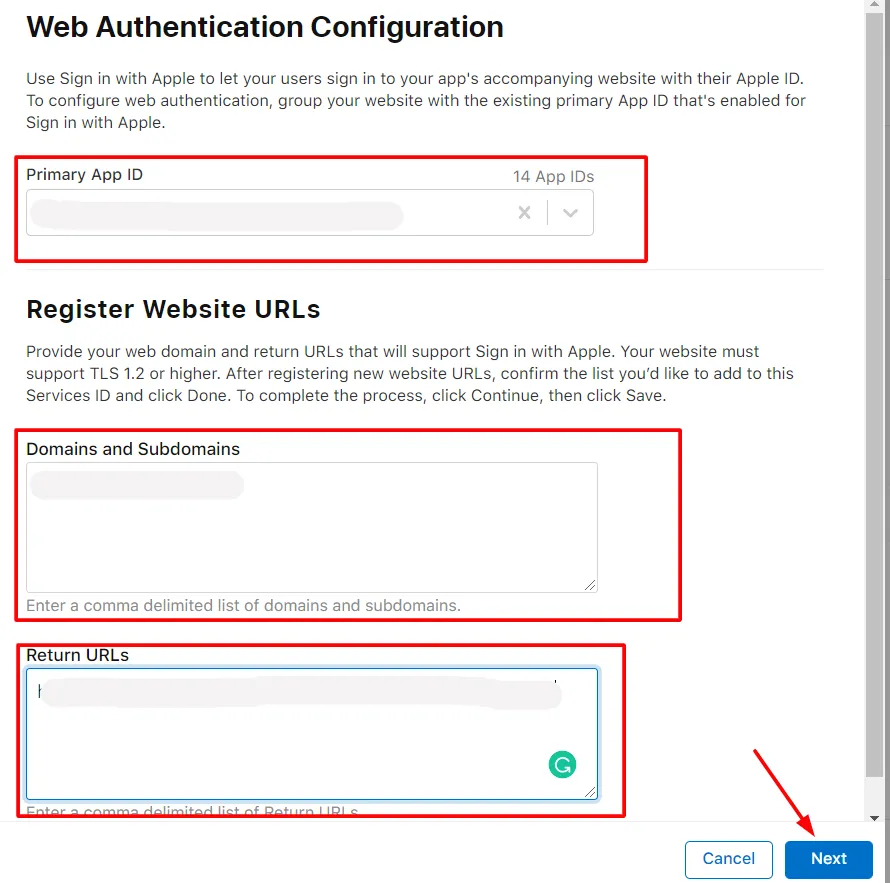
| 名前を表示します。 | アップルID |
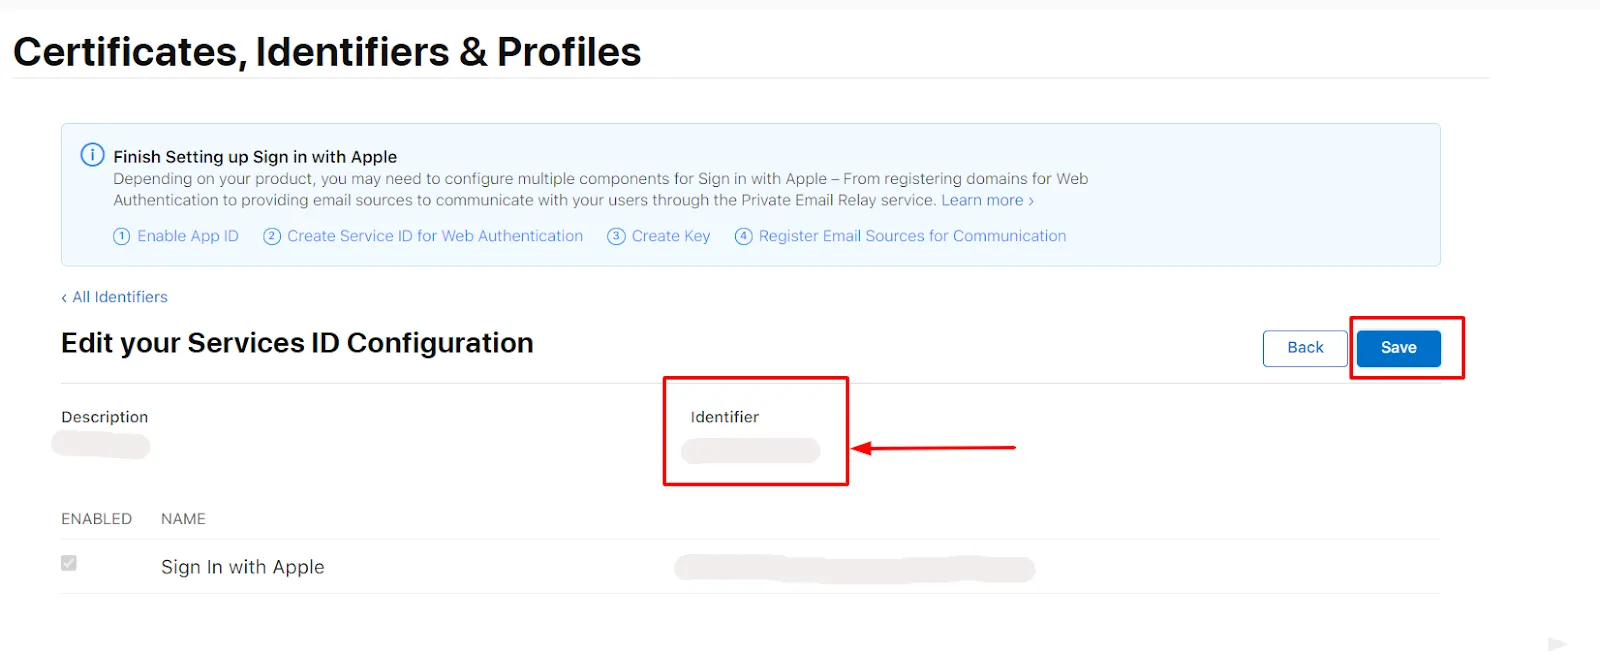
| クライアントID* | {サービス ID} 例: com.john.serviceid |
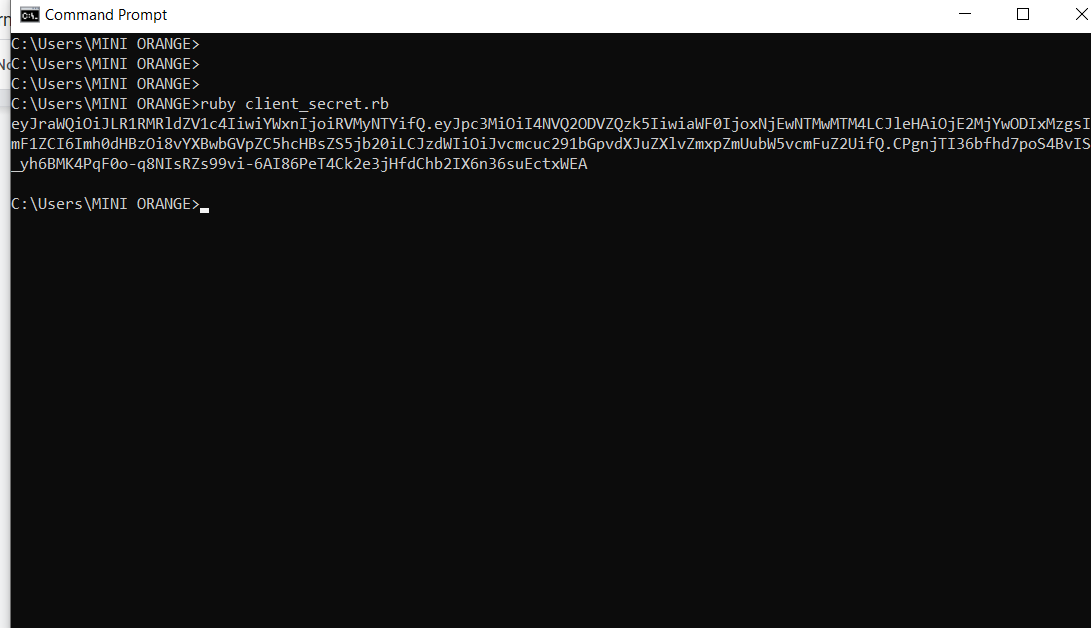
| クライアントシークレット* | eyJraWQiOiJCOTJQUDg1VUw4IiwiYWxnIjoiRVMyNTYifQ.eyJpc3MiOiJFW.... |
| OAuth 承認エンドポイント | https://appleid.apple.com/auth/authorize?response_mode=form_post |
| OAuth アクセス トークン エンドポイント* | https://appleid.apple.com/auth/token |
| 対象領域 | 名前 メール |
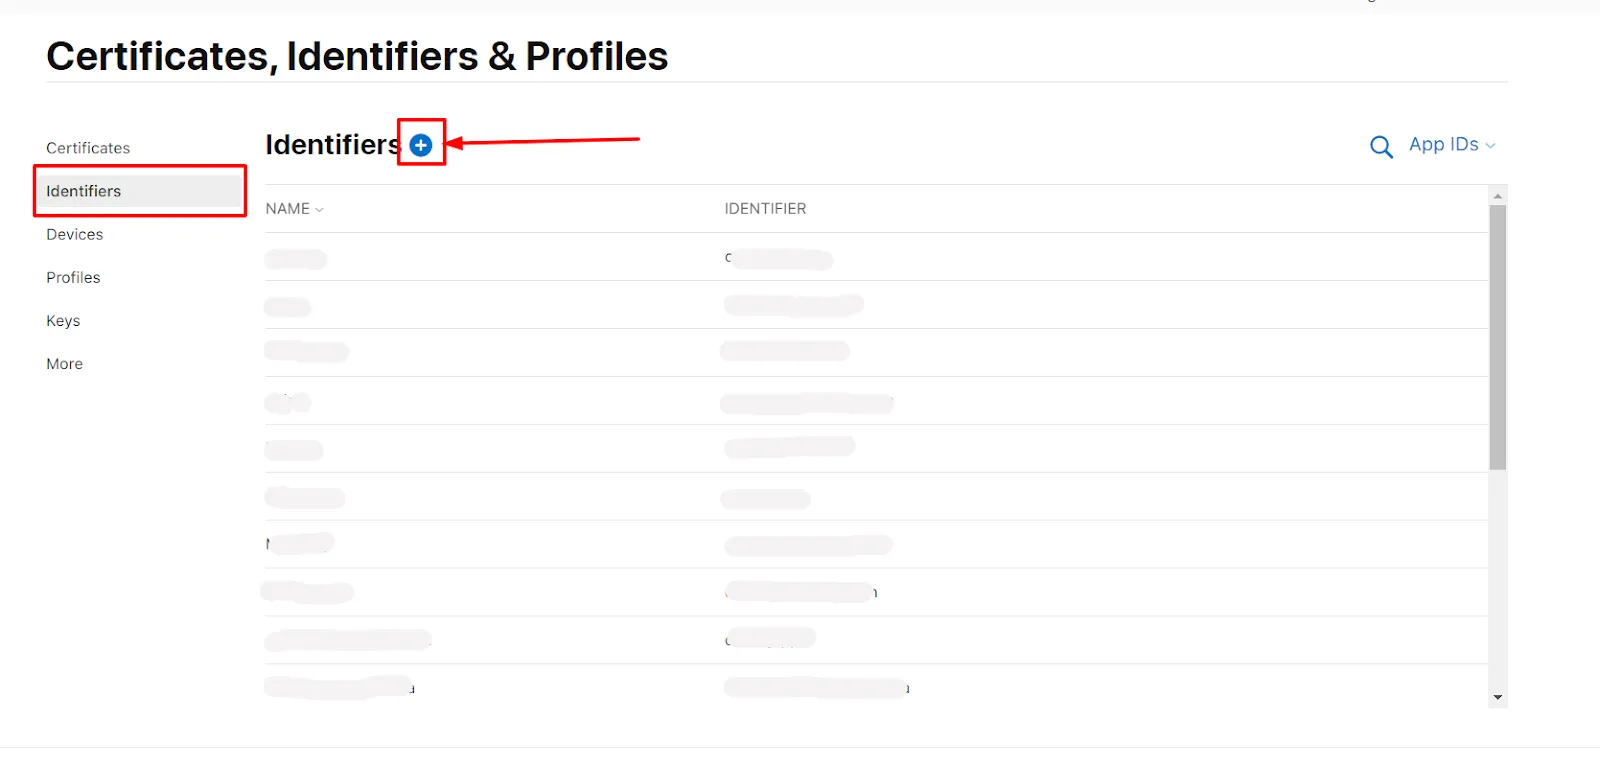
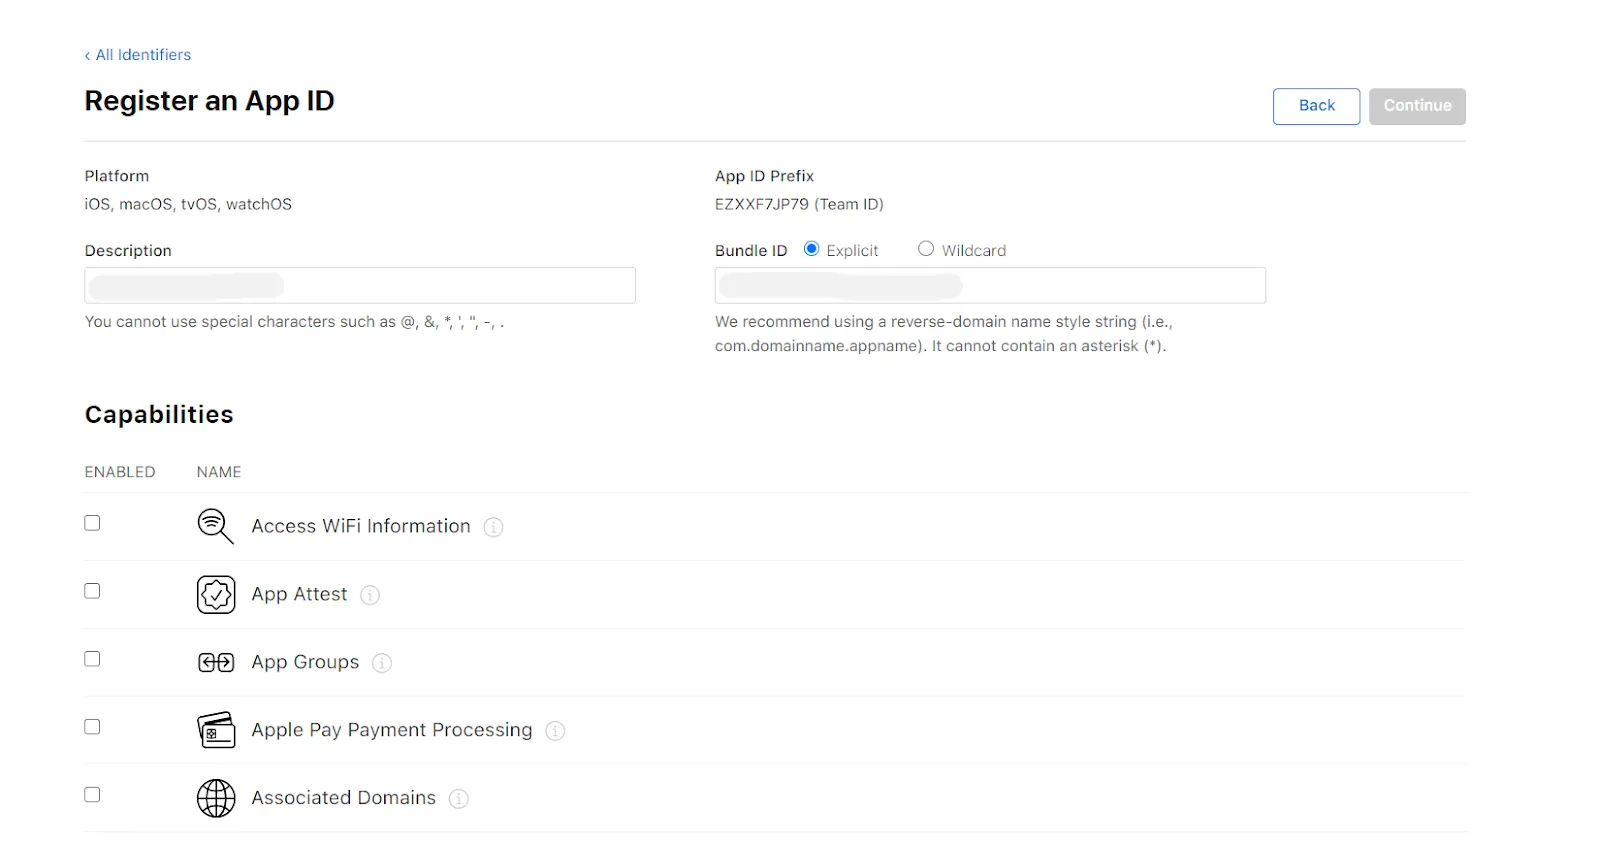
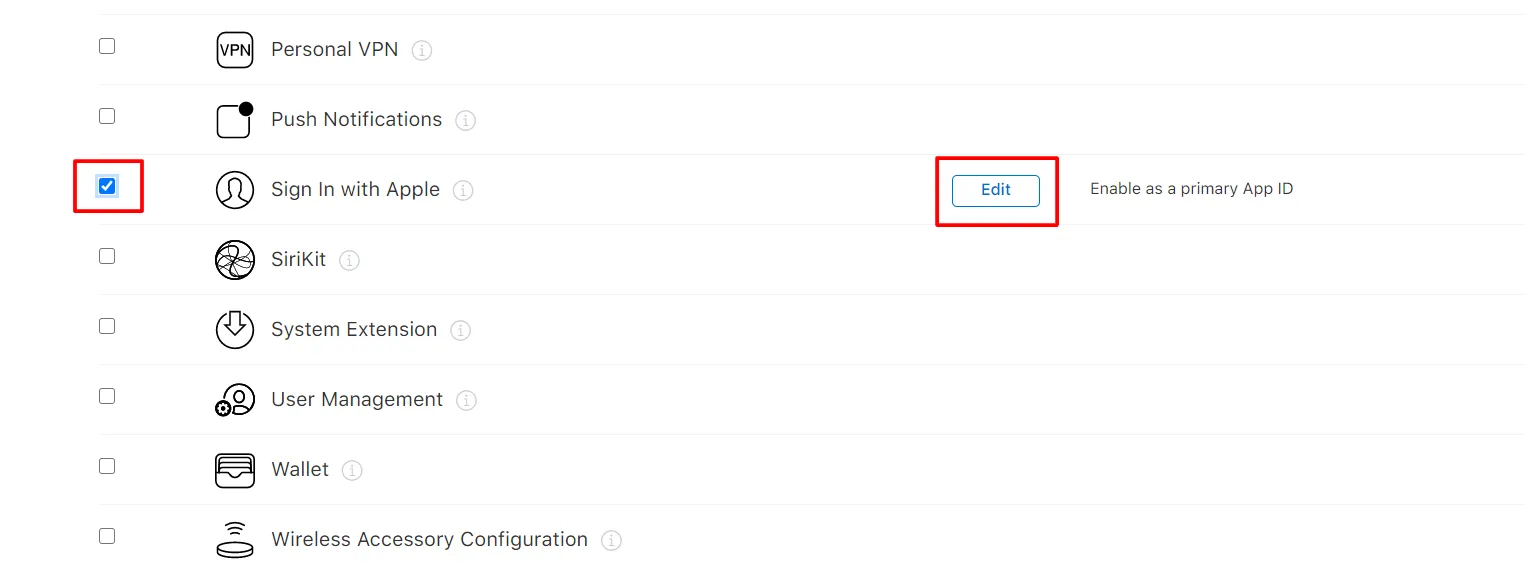
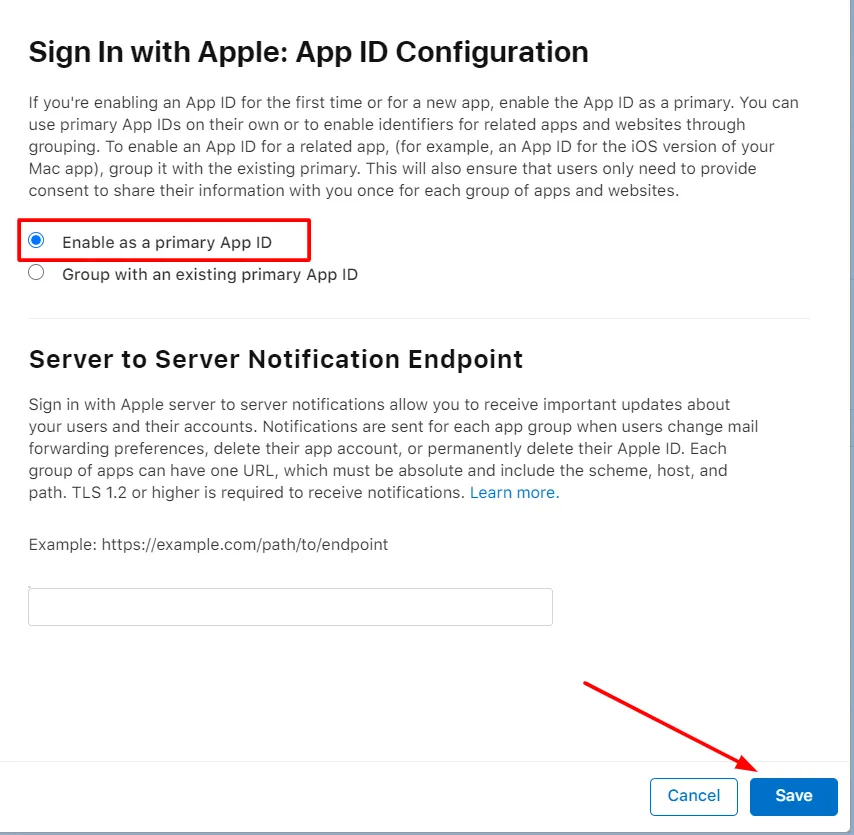
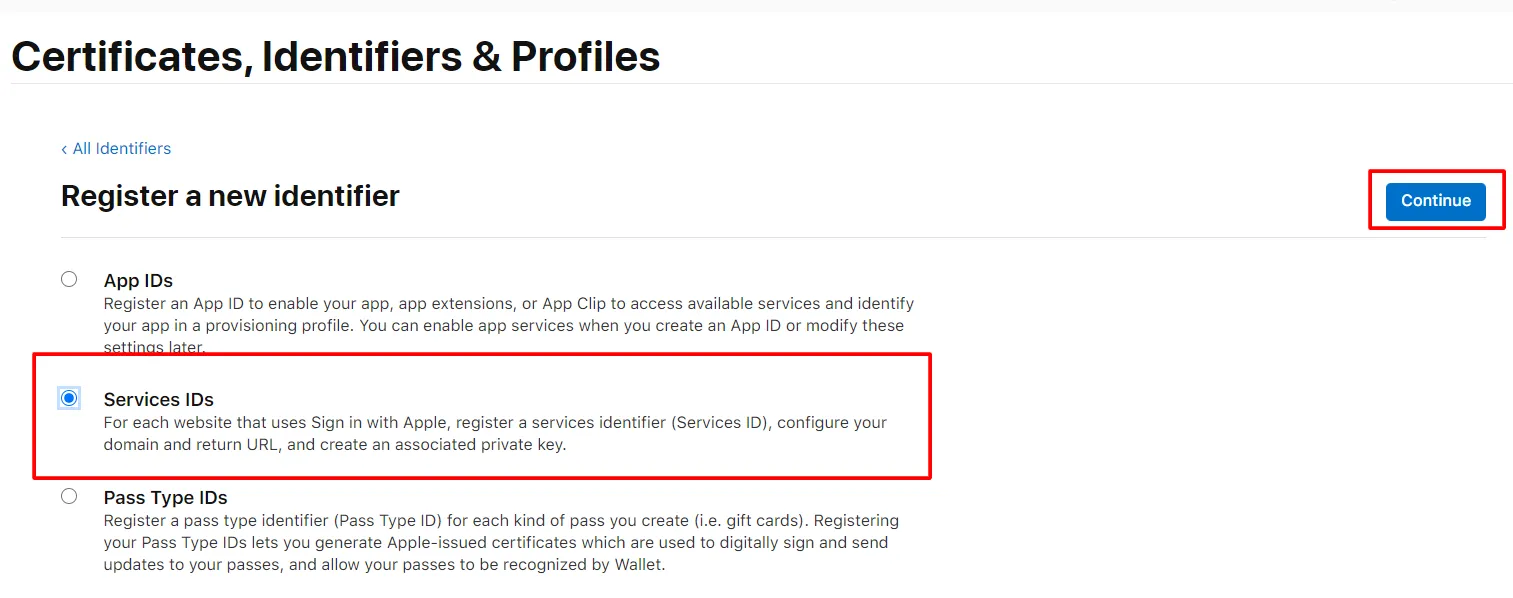
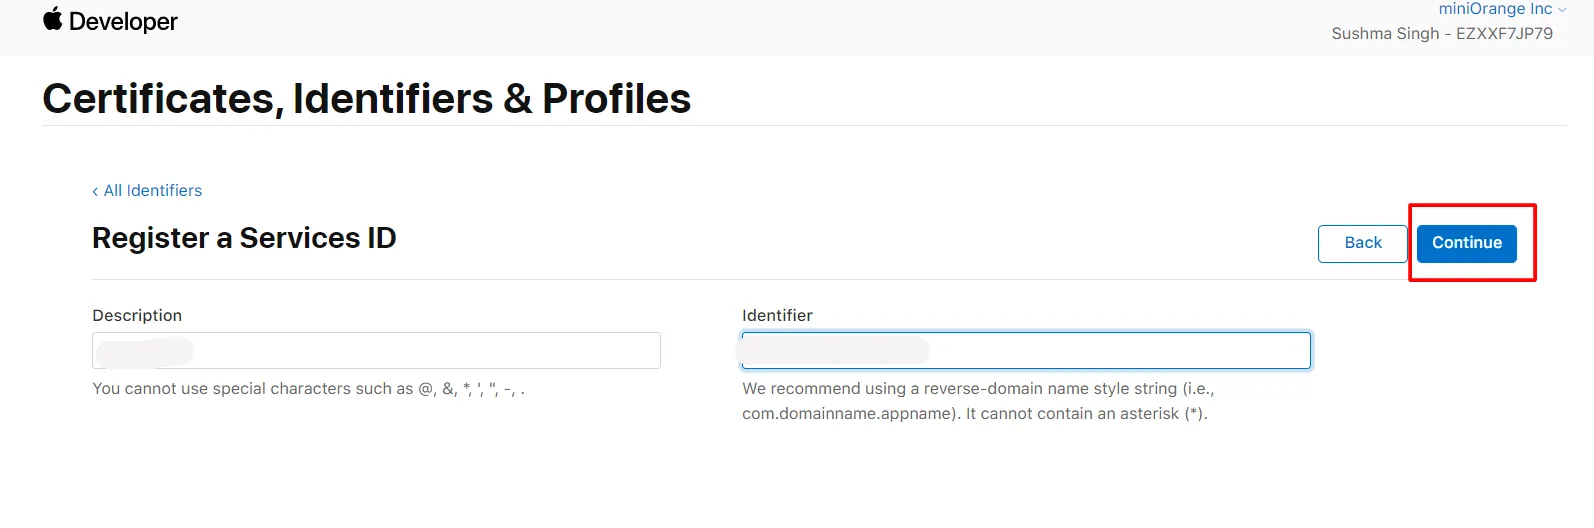
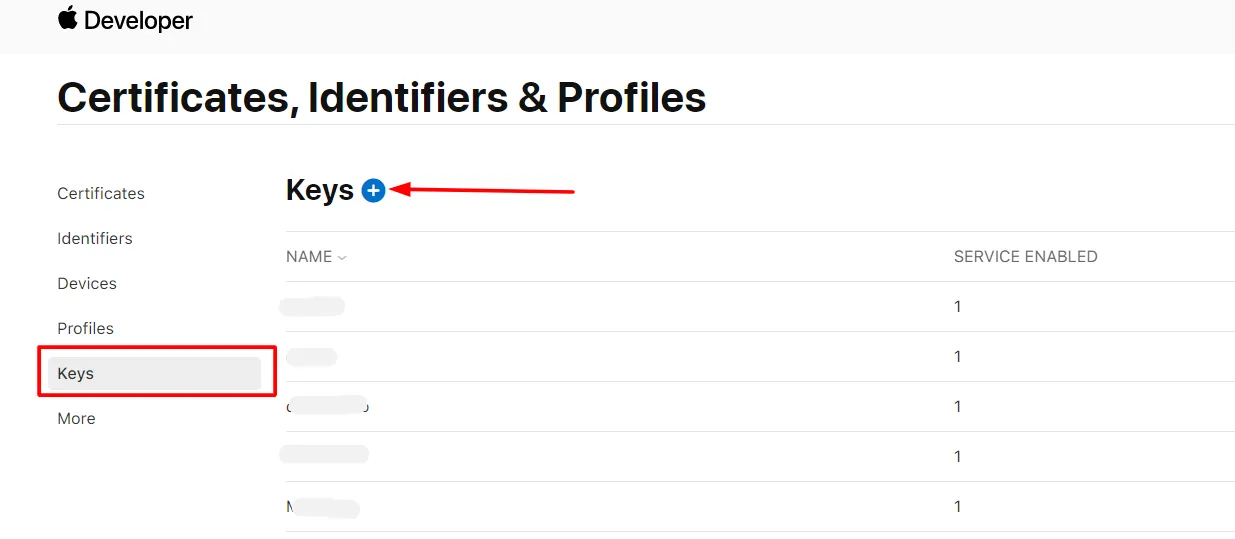
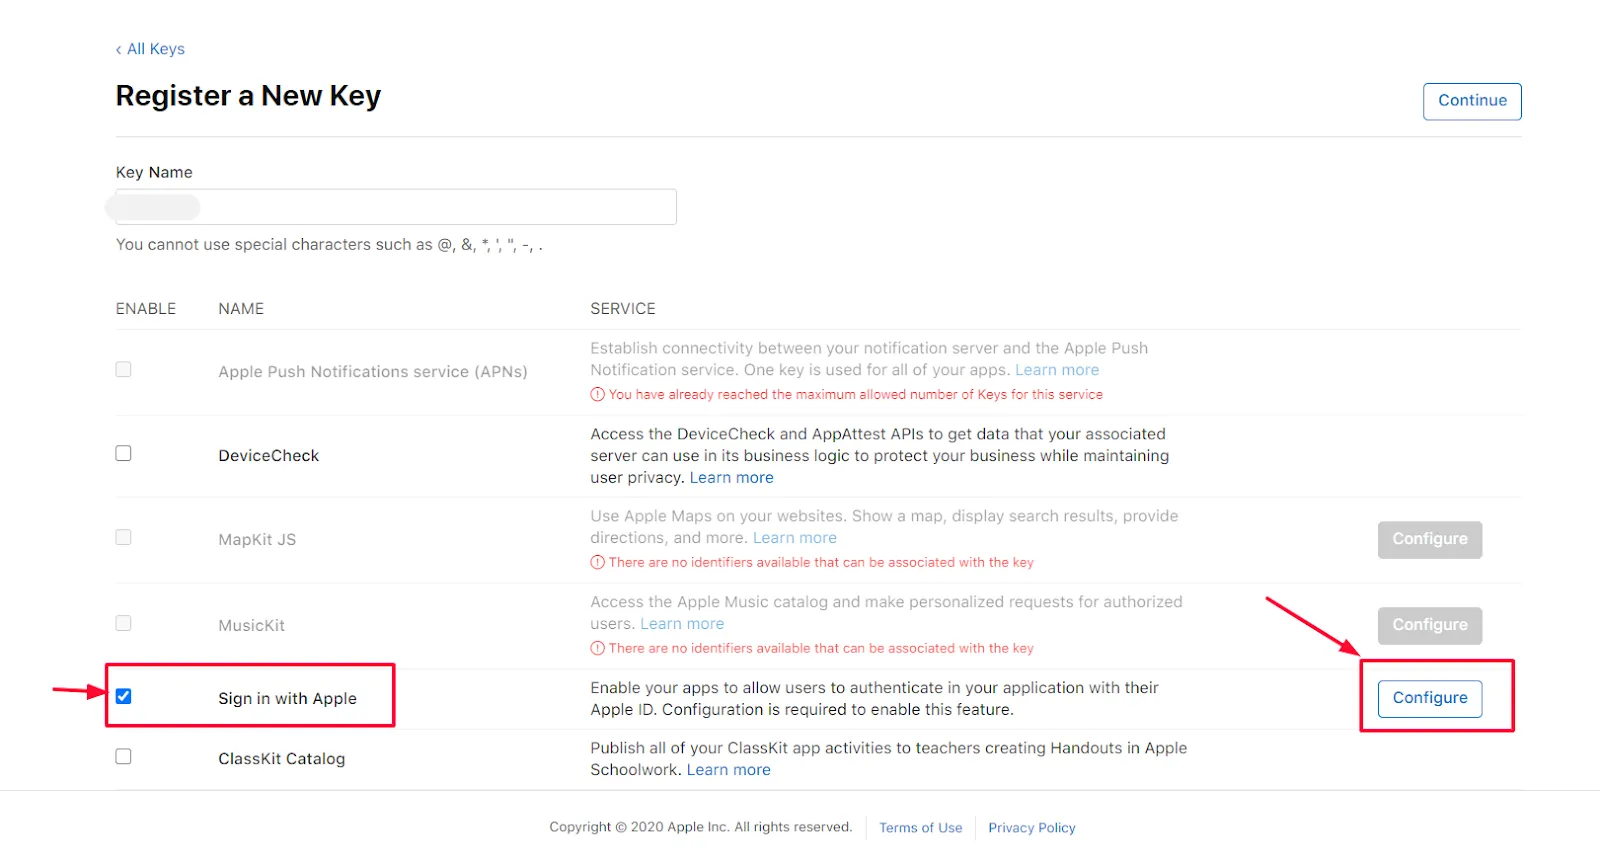
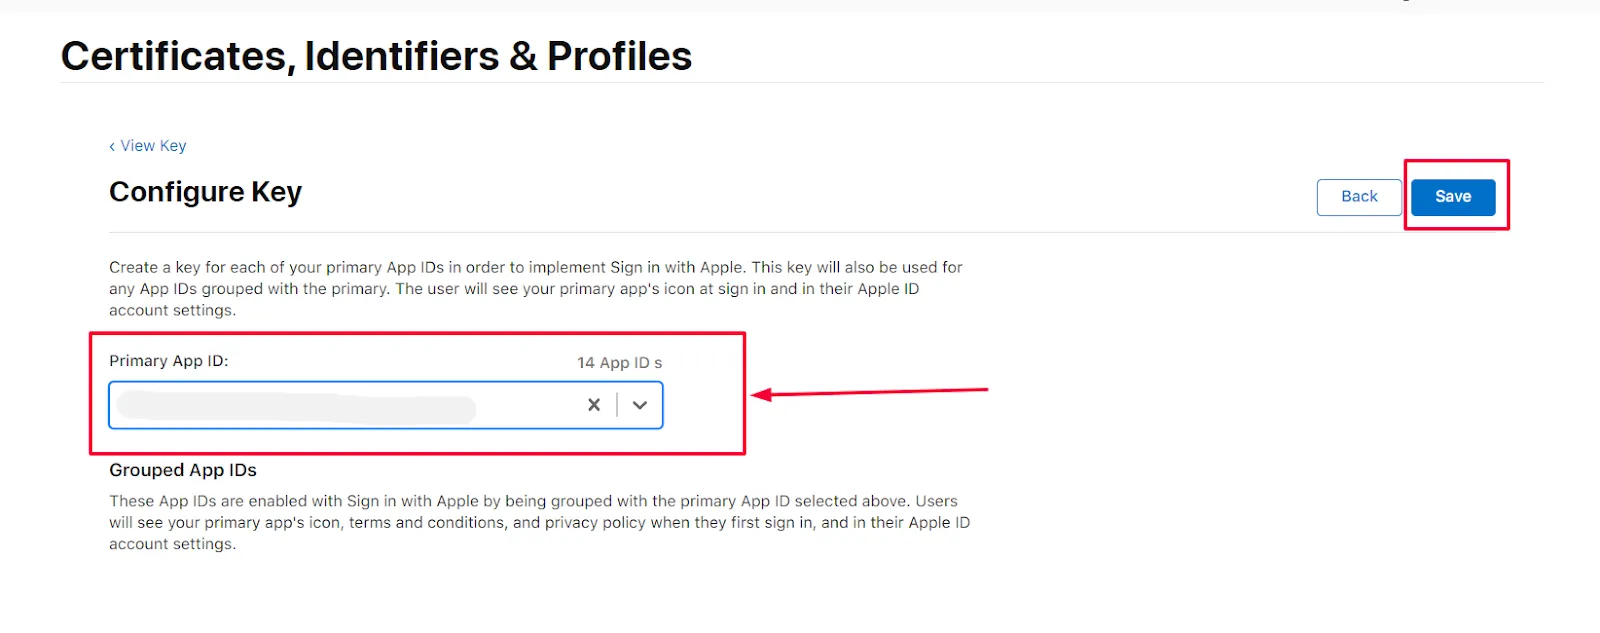
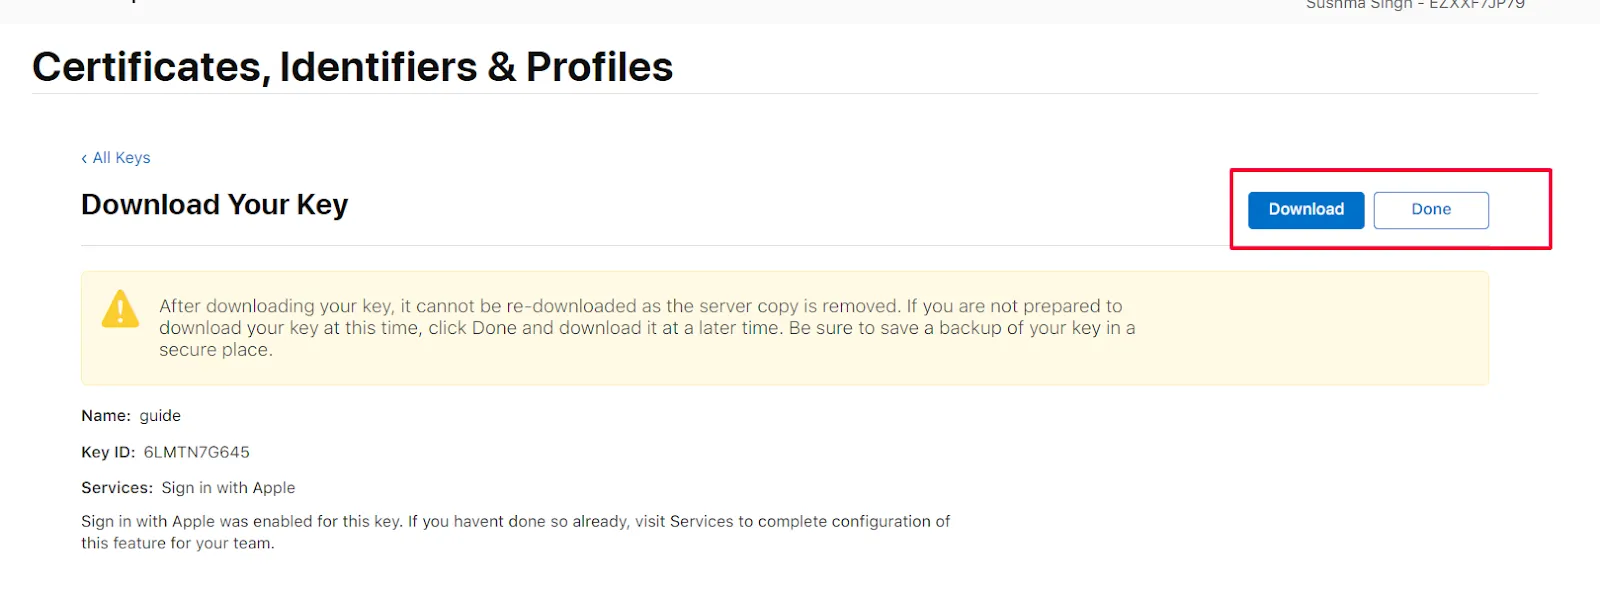
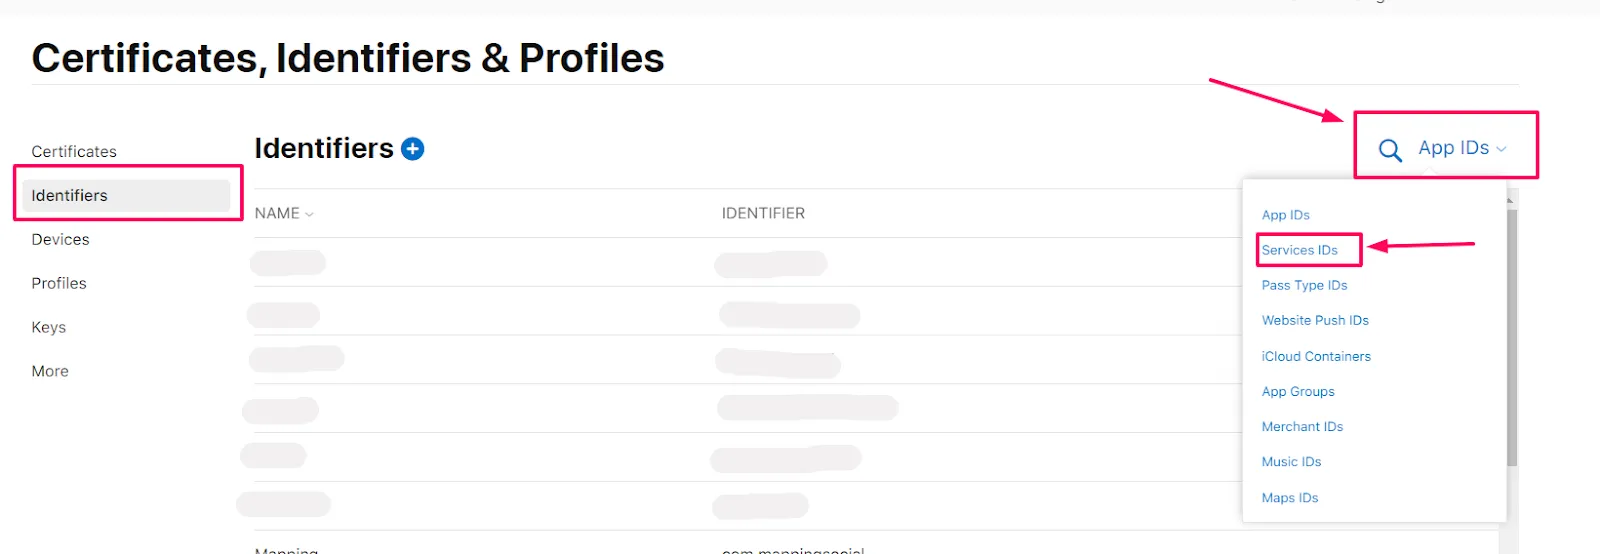
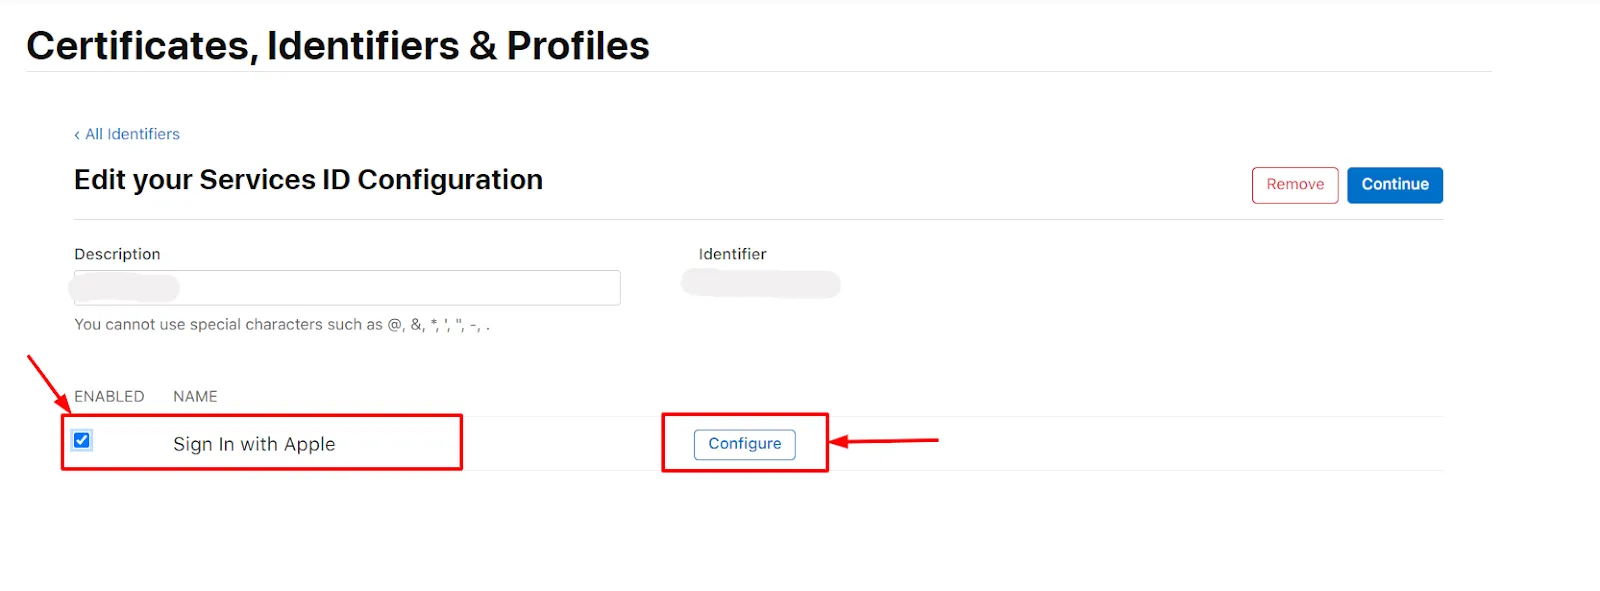
require 'jwt'
key_file = 'key.P8'
team_id = ''
client_id = ''
key_id = ''
ecdsa_key = OpenSSL::PKey::EC.new IO.read key_file
headers = {
'kid' => key_id
}
claims = {
'iss' => team_id,
'iat' => Time.now.to_i,
'exp' => Time.now.to_i + 86400*180,
'aud' => 'https://appleid.apple.com',
'sub' => client_id,
}
token = JWT.encode claims, ecdsa_key, 'ES256', headers
puts token