こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Oracle BI Enterprise シングルサインオン (SSO)


Oracle Business Intelligence (BI) パートナーロゴ

Oracle Business Intelligence (BI) Enterprise Editionは、Oracle Corporationが提供するビジネスインテリジェンスツール群です。俊敏なビジュアル分析とセルフサービス型の情報探索機能を提供することで、顧客は新たな知見を発見し、情報に基づいたビジネス上の意思決定を行うことができます。

miniOrange SSOコネクタを使用すると、 OracleアプリケーションとminiOrange、ADFS、Active Directory、Azure AD、Google、Okta、Onelogin、Ping Identity、CentrifyなどのIDプロバイダー(IDP)との間でシングルサインオン(SSO)統合が可能になります。また、SAMLやOAuth 2.0などのフェデレーション型シングルサインオン(SSO)プロトコルをサポートしていないWebアプリケーションに対してもSSOサポートを提供します。SSOコネクタを使用すると、既存のSSO統合をOracle BI Enterpriseにも拡張できる柔軟性が得られます。これは、複数のIDプロバイダーと構成済みのアプリケーション間のブローカーとして機能する機能があるためです。つまり、既存の認証プラットフォームを使用してOracle BI EnterpriseとのシームレスなSSO統合を実行できます。

miniOrange SSOコネクタを使用すると、Oracle BIと任意のIDプロバイダー間でシングルサインオン(SSO)を実現できます。Oracle Access Manager(OAM)およびOracle Internet Directory(OID)のライセンスを購入してインストールする必要はありません。

この短いチュートリアルでは、SSO コネクタをスタンドアロン モードで起動し、初期管理者アカウントを設定し、miniOrange 管理ダッシュボードにログインする手順を説明します。
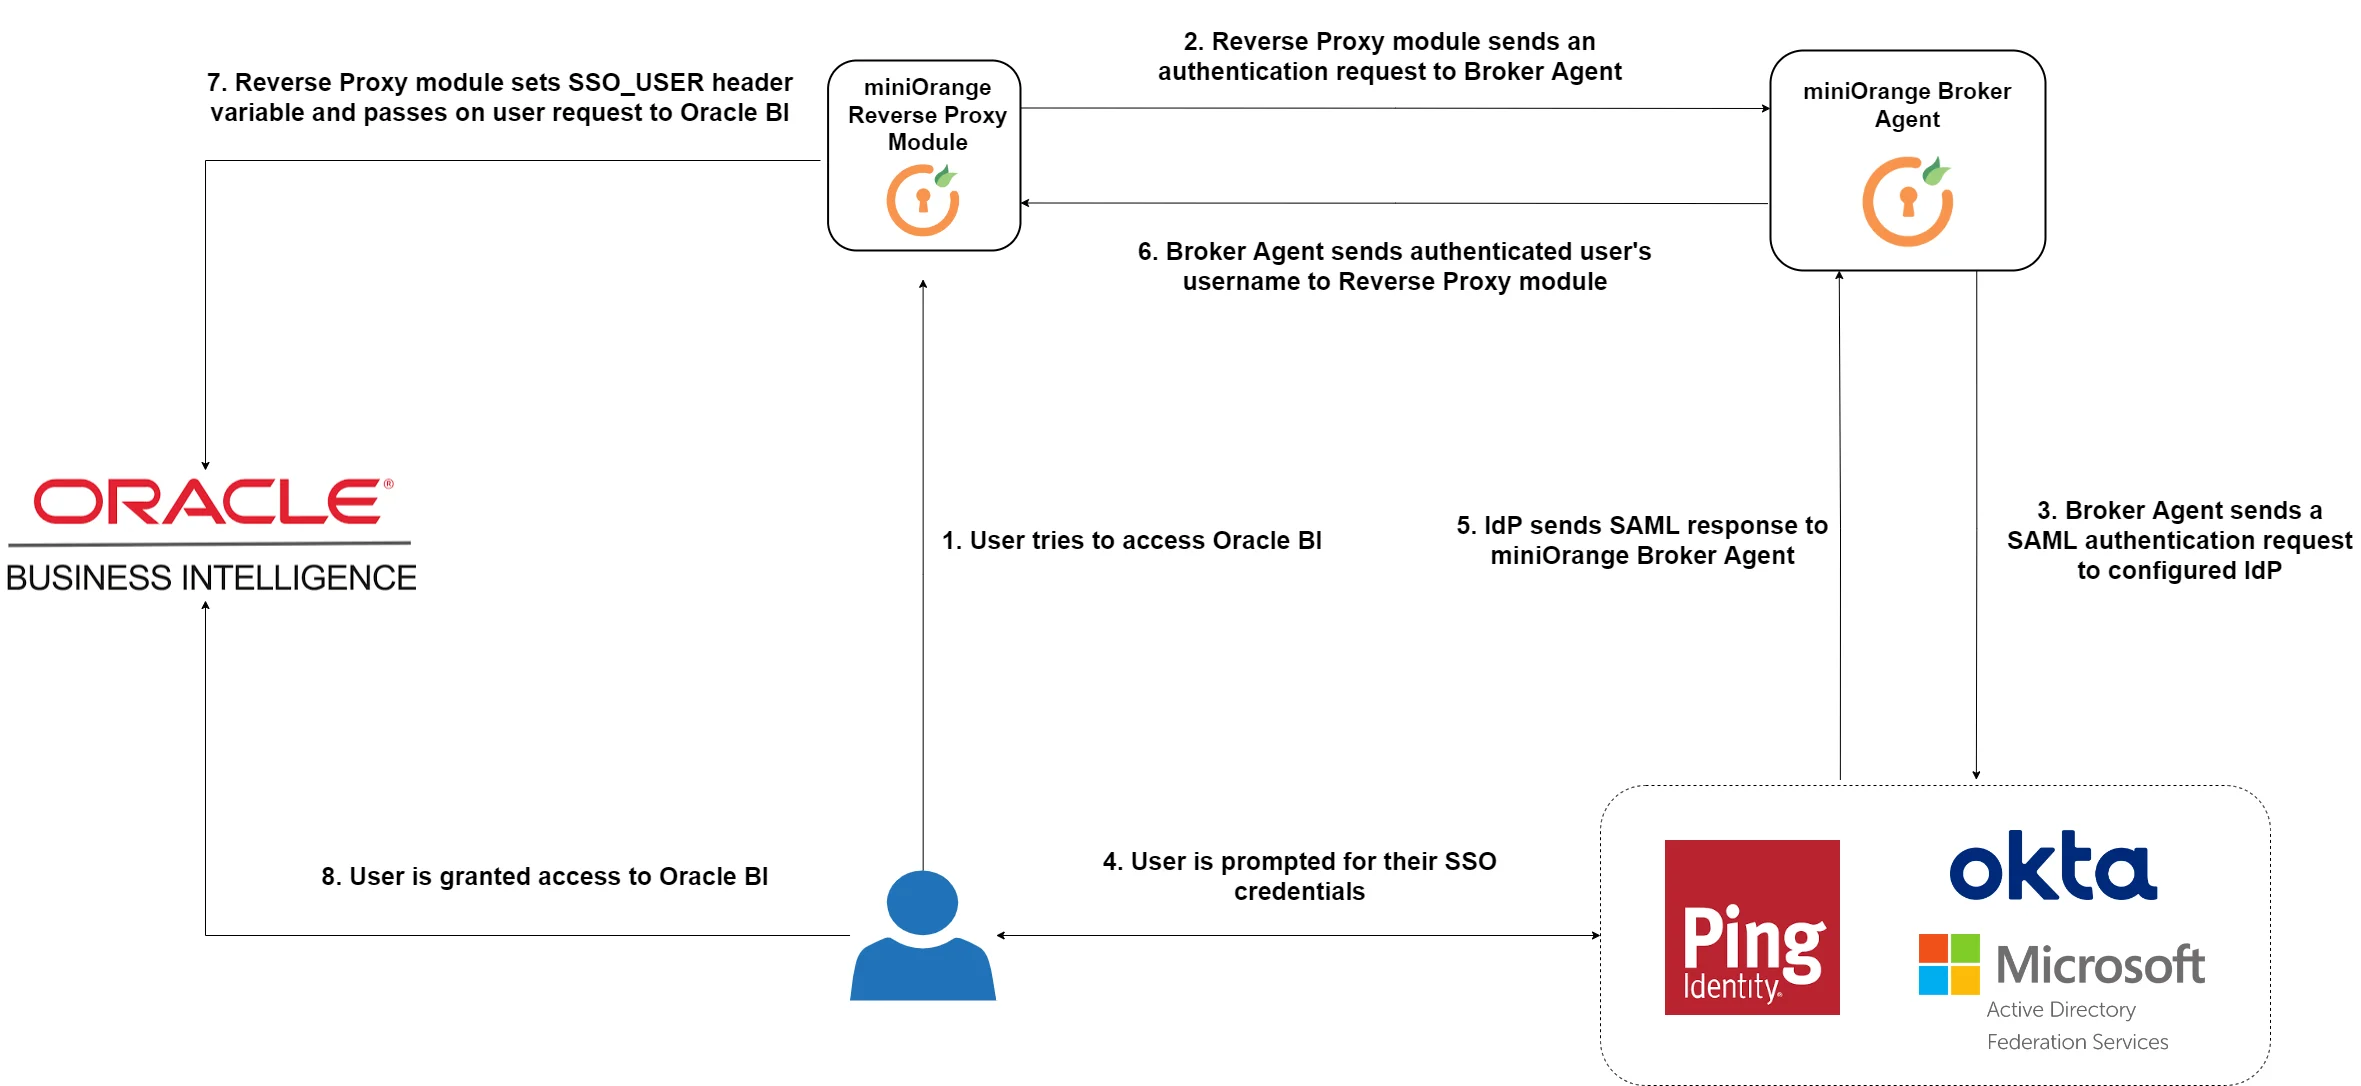


miniOrange Oracle BI SSOソリューションの認証フロー:


Oracle BI Enterprise認証フロー


外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。


無料のインストールサポートを受ける - スロットを予約する


コネクタの試用版をリクエストすると、miniOrangeはシステムエンジニアとの1時間の無料相談サービスを提供し、お客様の環境にOracle BI Enterprise SSOソリューションをインストールまたはセットアップするお手伝いをいたします。30日間の試用期間付きです。ご希望の場合は、idpsupport@xecurify.comまでメールでご連絡いただき、予約枠をご予約ください。すぐにセットアップのお手伝いをさせていただきます。


Oracle BI Enterprise シングルサインオン (SSO) の手順については、以下のステップバイステップガイドに従ってください。

1. miniOrange SSOコネクタをダウンロードしてインストールします。


受験資格:

  • Java 8 (JDK 1.8): JAVA 8 をインストールすると、JRE 1.8 のみが存在することになります。

    お願い


    Tomcat はすでにこの配布物 (zip ファイル) に含まれているため、別途インストールする必要はありません。

    JDK 1.8 のインストールには、Oracle アカウントでのログインが必要です。Oracle アカウントをお持ちでない場合は、こちらから直接 JDK 1.8 をインストールできます。

  • JAVA がすでにインストールされていて、環境変数がシステム上で正しく設定されている場合は、この手順を実行する必要はなく、直接手順 1.2 に進むことができます。

    お願い


    Javaのインストールが完了したら、JAVA_HOME環境変数が正しく設定されていることを確認します。コマンドプロンプトを開き、次のように入力します。 echo %JAVA_HOME% Enter キーを押します。Java インストール ディレクトリへのパスが表示された場合、JAVA_Home 環境変数は正しく設定されています。何も表示されない場合、または %JAVA_HOME% のみが返される場合は、JAVA_HOME 環境変数を手動で設定する必要があります。

  • Java環境変数(JAVA_HOME、JRE_HOMEなど)とパス変数を設定します。たとえば、JDKソフトウェアがコンピュータにC:\Program Files\Java\jdk1.8.0_221にインストールされている場合、JAVA_HOMEとJRE_HOMEのパスは次のように設定できます。

    • JAVA_HOME - C:\Program Files\Java\jdk1.8.0_221
    • JRE_HOME - C:\Program Files\Java\jdk1.8.0_221\jre
  • これらの変数を保存するには、右クリックして [マイコンピュータ] をクリックして 特性 > システムの詳細設定。クリック 環境変数 ボタンをクリックします。システム環境変数の下で、 New変数名フィールドに次のように入力します。
    • JAVA_HOME - C:\Program Files\Java\jdk1.8.0_221
    • JRE_HOME - C:\Program Files\Java\jdk1.8.0_221\jre
  • また、パス変数セットをpath:path_to_JAVA_HOME/binに更新します。 続きを読む Java 固有の環境変数について。
  • miniOrange SSOコネクタをインストールするには:

  • miniOrange SSO Connector を起動するには、miniOrange SSO Connector ディストリビューションの bin/ ディレクトリ(miniorange-sso-connector-kit のような名前のフォルダ(バージョンは異なる場合があります))に移動します。ご使用の環境に合わせて起動ファイルを実行してください。
  • > ...\bin\startup.bat

受験資格:

  • Java 8 (JDK 1.8): JAVA 8 をインストールすると、JRE 1.8 のみが存在することになります。

    お願い


    Tomcat はすでにこの配布物 (zip ファイル) に含まれているため、別途インストールする必要はありません。


  • OpenJDK8パッケージは以下からダウンロードできます。 apt install openjdk-8-jdk      Debian、Ubuntuなどの場合、または yum install java-1.8.0-openjdk Fedora、Oracle Linux、Red Hat Enterprise Linux など。
  • Linuxユーザーは、以下のコマンドを使用してJAVA_HOMEおよびJRE_HOME変数を設定できます。
    1. export JAVA_HOME=/path/to/jdk
    2. export JRE_HOME=/path/to/jre
  • 上記の環境変数が正しく設定されているかどうかを確認できます。以下のコマンドを実行して環境変数を確認します。
    1. echo $JAVA_HOME
    2. echo $JRE_HOME
  • miniOrange SSOコネクタをインストールするには:

  • miniOrange SSO Connector を起動するには、miniOrange SSO Connector ディストリビューションの bin/ ディレクトリ(miniorange-sso-connector-kit のような名前のフォルダ(バージョンは異なる場合があります))に移動します。ご使用の環境に合わせて起動ファイルを実行してください。
  • Linux/Unixの場合:chmod +x startup.sh を実行して、このファイルに実行権限を付与します。miniorange-sso-connector フォルダの適切な権限を設定して、temp フォルダや logs フォルダなどの新しいフォルダを作成できるようにします – chmod 755。
    $ .../bin/startup.sh

    1.1. データベースのセットアップ

  • Tomcatの起動後、ブラウザでhttp://localhost:8080を開きます。miniOrange SSOコネクタのデータベース設定を選択するページが表示されます。データの保存場所を選択できます。
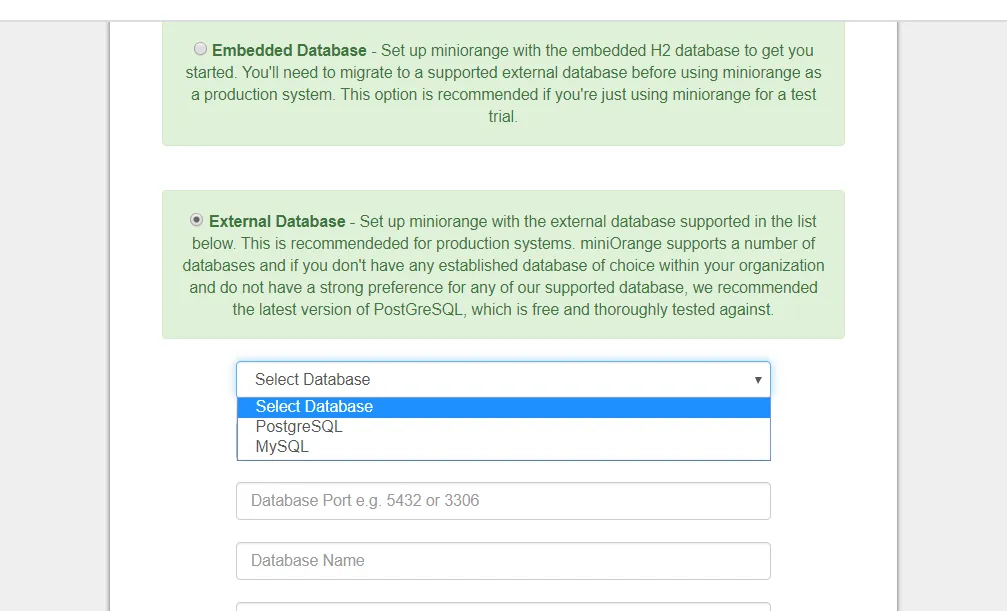
  • Oracle miniOrange SSO Connectorでは、データベースの種類を柔軟に選択できます。軽量でテスト用途に適した組み込みH2データベースをサポートしています。その後、外部データベースセクションでサポートされている本番環境用データベースに移行できます。外部データベースセクションでは、PostgreSQL(理想的には9.6)、MySQL、Oracleデータベースをサポートしています。
    • お願い


      組み込みH2データベースを使用する前に、システムがminiOrange SSO Connectorフォルダ(miniorange-sso-connector-kitフォルダ)への書き込み権限を持っていることを確認してください。書き込み権限がない場合は、権限の問題で作業が滞らないように、まずminiOrange SSO Connectorフォルダに書き込み権限を割り当ててください。組み込みH2データベースはminiOrange SSO Connectorフォルダ内にdataという名前のフォルダとして作成されるため、書き込み権限が必要です。
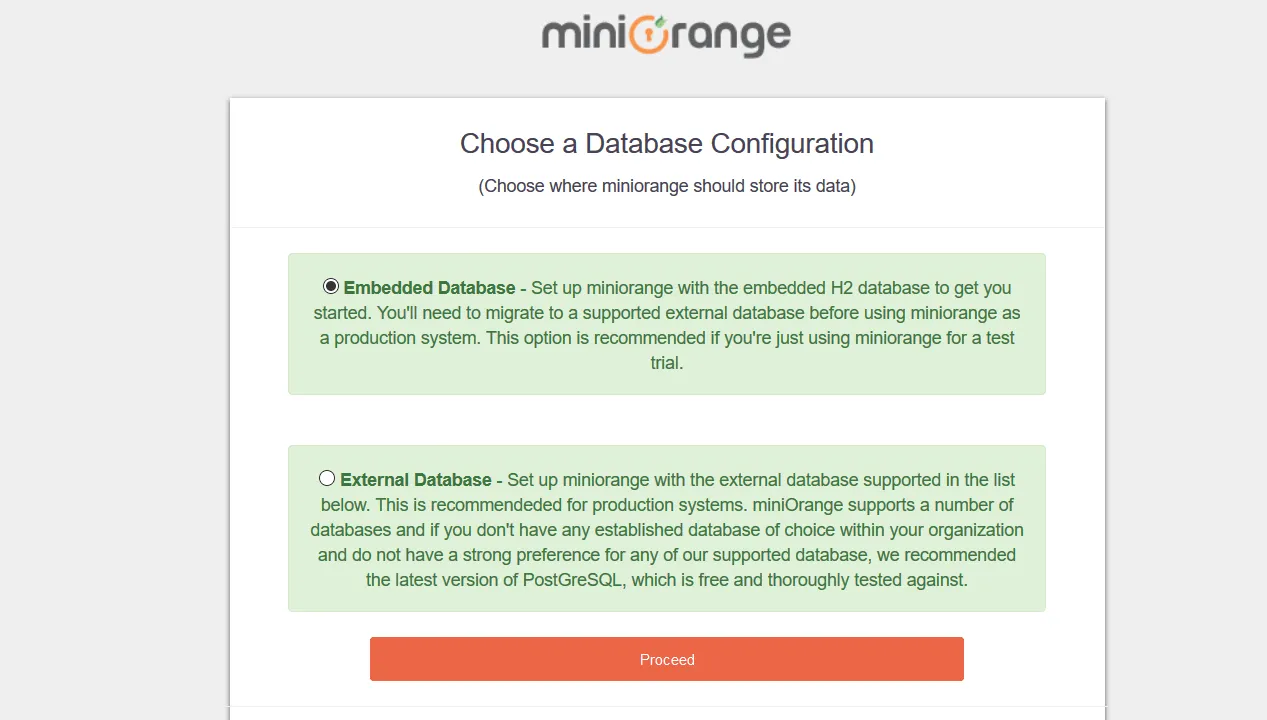


    • 埋め込みデータベースを選択し、続行をクリックします。
    • データベース構成を選択

    • miniOrangeを組み込みのH2データベースでセットアップして、使い始めてみましょう。miniOrangeを本番システムとして使用する前に、サポートされている外部データベースに移行する必要があります。このオプションは、miniOrangeをテスト目的でのみ使用する場合に推奨されます。データベースフォルダは、miniorange-sso-connectorフォルダ内にdataという名前で作成されます。
    • お願い

      権限の問題で先に進めない場合は、お使いのOSに固有のコマンドを実行するか、ポップアップに表示される指示に従ってください。


      Windows icacls “path upto miniorange-sso-connector-kit ” /remove:d Users /grant:r Users:(OI)(CI)F /T
      Linux chmod -R 775 “miniorange-sso-connector-kit までのパス”
    • 上記のコマンドを実行するのに十分な権限がない場合は、ポップアップの指示に従うか、 お問い合わせ.
    • データベースが正常に作成されると、管理者設定ページにリダイレクトされ、そこでアイデンティティ プロバイダーの管理者アカウントを構成します。
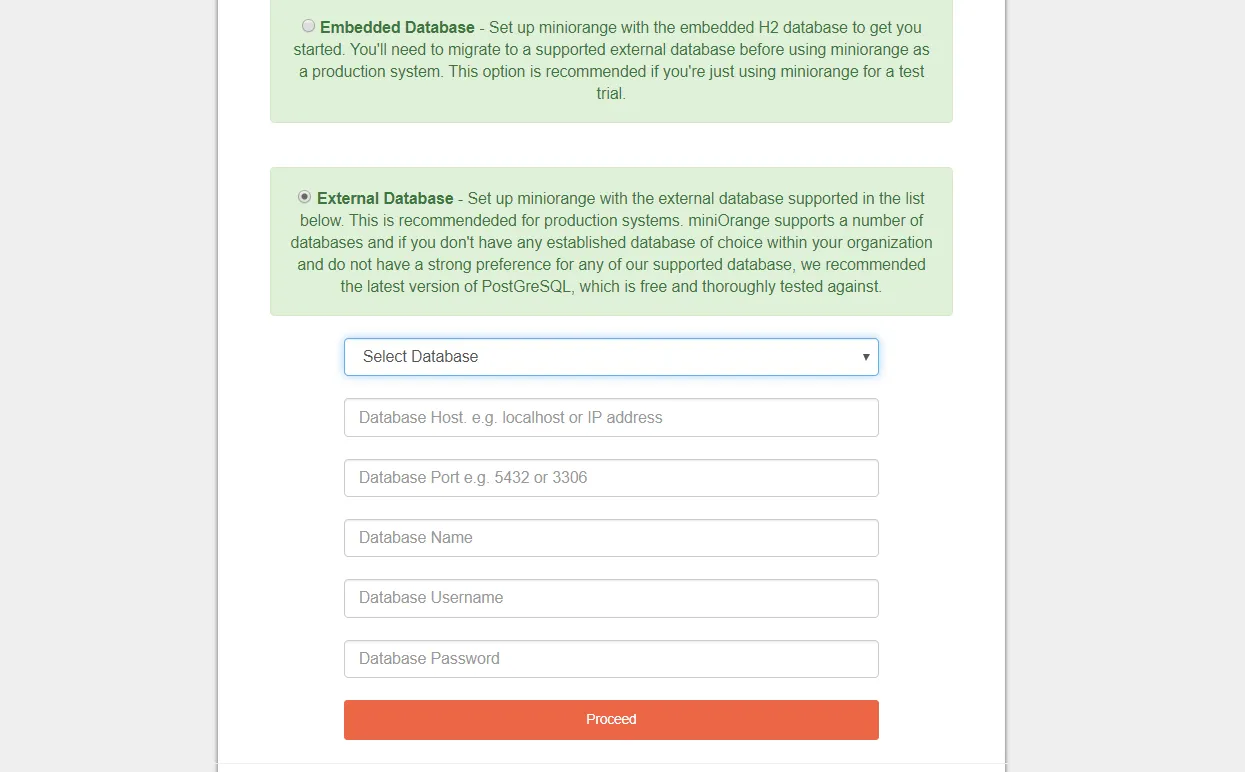
    • 以下のリストでサポートされている外部データベースを使用して miniOrange をセットアップします。これは、実稼働システムに推奨されます。miniOrange は多数のデータベースをサポートしていますが、組織内に選択したデータベースが確立されておらず、サポートされているデータベースのいずれにも強いこだわりがない場合は、無料で徹底的にテストされた PostgreSQL をお勧めします。
    • MySQL、MS SQL、PostgreSQLのサポートされているバージョンについては、以下のドキュメントを参照してください。 ここをクリック。 注意: 以下のリストにないデータベースがすでに設定されている場合は、弊社にご連絡いただければ、そのデータベースのサポートを追加できます。
    • データベースサーバー(PostgreSQL/MySQL/MS SQL)に空のデータベースを作成します。完了したら、以下のフォームに入力してください。
    • Oracle CRM外部データベース

    • データベース ホスト (ローカルホストまたは IP アドレス) を入力します。
    • データベースポートを入力してください:
      ポストグレス – 5432
      MySQL – 3306
    • データベース サーバーに作成されたデータベース名を入力します。
    • 接続用のデータベース サーバーのユーザー名とパスワードを入力します。
    • Oracle CMS外部データベース

    • データベースが正常に作成されると、管理者設定ページにリダイレクトされ、そこでIDプロバイダーの管理者アカウントを設定します。

    1.2. 管理者アカウントの設定

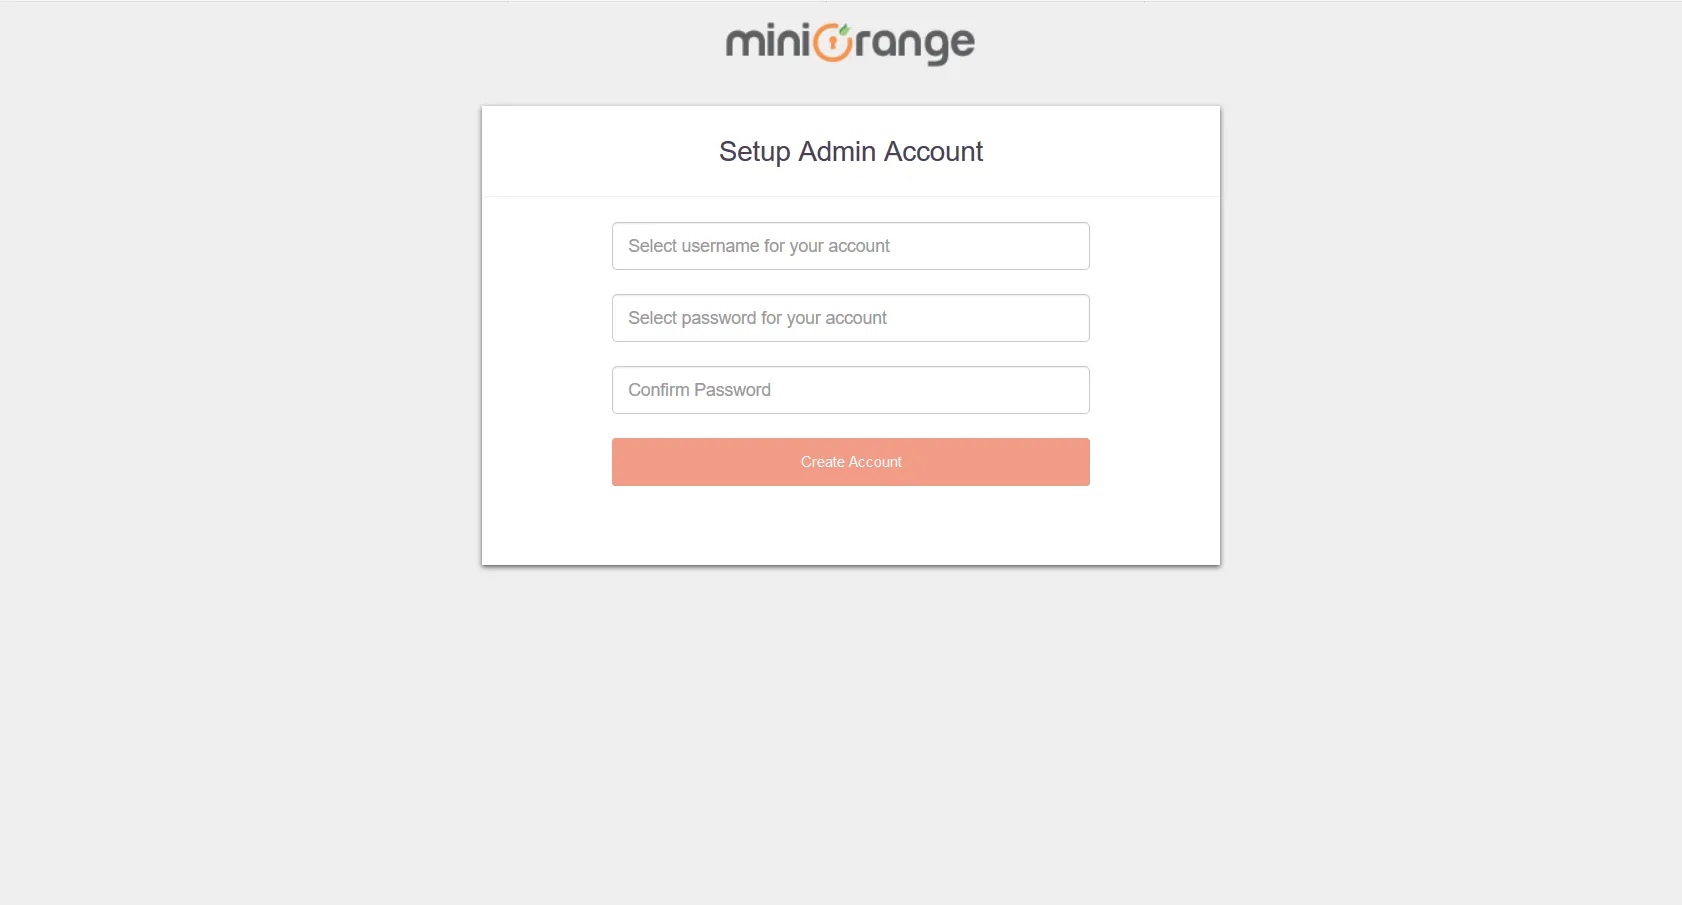
  • 管理者アカウントを設定します。管理者アカウントのユーザー名とパスワードを入力します。
  • 管理者アカウントの設定

  • 管理者アカウントが作成されると、ダッシュボード画面に自動的にログインされます。
  • Oracle BI SSOログイン

2. miniOrange SSOコネクタを使用してOracle BIを構成する

  • ご使用の BI のバージョンに応じて、セキュリティ ガイドに記載されている前提条件に従って Oracle BI をセットアップしてください。セキュリティ ガイドはこちらからアクセスできます。 このリンクで.

3. SSO構成をテストする

  • プロキシURLからOracle BIインスタンスにアクセスしてください。認証のために、設定済みのIDソースにリダイレクトされます。
  • Oracle BI にログインして Azure AD に接続します

  • 認証が成功すると、Oracle BIのホームページにリダイレクトされます。

4. ユーザーディレクトリを構成する(オプション)

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Azure AD、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。


  • miniOrange にユーザーを追加するには、次の 2 つの方法があります。
  • 1. miniOrangeでユーザーを作成する

    • ソフトウェアの制限をクリック ユーザー >> ユーザーの追加.
    • Oracle BI Enterprise miniOrangeでユーザーを追加する

    • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
    • Oracle BI Enterprise MFA: ユーザーの詳細を追加する

    • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
    • Oracle BI Enterprise 二要素認証: ユーザーの詳細を追加する

    • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
    • Oracle BI Enterprise メールアクションを選択

    • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
    • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
    • Oracle BI Enterprise 多要素認証: ユーザーパスワードのリセット
    • これで、資格情報を入力して miniOrange アカウントにログインできます。

    2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

    • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
    • Oracle BI Enterprise 一括アップロードによるユーザーの追加

    • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
    • Oracle BI Enterprise 二要素認証: サンプル CSV ファイルをダウンロード

    • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
    • Oracle BI Enterprise 2FA:一括アップロードユーザー

    • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
    • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。
    • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニューにあります。
    • Oracle BI Enterprise 2FA: ADを外部ディレクトリとして構成する

    • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
    • Oracle BI Enterprise 2FA: ドロップダウンからAD/LDAPディレクトリを選択してください

    • 次に検索 AD/LDAP それをクリックします。
    • Oracle BI Enterprise 2FA: AD/LDAP の検索

    • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
    • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
    • Oracle BI Enterprise 2FA: AD/LDAPユーザー ストア タイプを選択してください

    • Enter LDAP 表示名 (NAIST) と LDAP識別子 名前。
    • 選択 ディレクトリの種類 as Active Directory.
    • LDAPサーバーのURLまたはIPアドレスを入力します。 LDAPサーバーのURL フィールド。
    • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
    • Oracle BI Enterprise 2FA: LDAPサーバーURL接続の設定

    • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
    • Oracle BI Enterprise 2FA/MFA: ユーザーバインドアカウントのドメイン名を設定する

    • 有効なバインド アカウント パスワードを入力します。
    • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
    • Oracle BI Enterprise 2FA/MFA: バインドアカウントの認証情報を確認してください

    • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
    • Oracle BI Enterprise 2FA/MFA: ユーザー検索ベースの設定

    • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
    • Oracle BI Enterprise 2FA/MFA: ユーザー検索フィルターを選択

    • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
    • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
    • Oracle BI Enterprise 2FA/MFA: LDAPオプションを有効にする

      以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

      属性 詳細説明
      LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
      フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
      管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
      ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
      miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。

    • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

    ADからの属性マッピング

    • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

      SP に送信される属性名 = 組織
      IDPからの属性名 = 会社

    • Oracle BI Enterprise 2要素認証:設定済み属性の送信を有効にする

      Oracle BI Enterprise 2要素認証: ADからの属性マッピング

    • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

    ADからのユーザーのインポートとプロビジョニング

    接続のテスト

    • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
    • Oracle BI Enterprise 2要素認証: AD/LDAP接続のテスト

    • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
    • Oracle BI Enterprise 2要素認証: ユーザー名とパスワードを入力してLDAP接続をテストします

    • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
    • Oracle BI Enterprise 2要素認証: LDAPサーバーへの接続に成功しました

    テスト属性マッピング

    • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
    • Oracle BI Enterprise 2要素認証: [外部ディレクトリ] で [選択] をクリックし、[属性マッピングのテスト] をクリックします。

    • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
    • Oracle BI Enterprise 2要素認証: ユーザー名を入力して属性マッピング構成をテストします

    • テスト属性マッピング結果が表示されます。
    • Oracle BI Enterprise 2要素認証: ユーザーのマッピングされた属性を取得します

    AD を外部ディレクトリとしてセットアップする構成が完了しました。


    注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。

IdP が見つからない、または設定にサポートが必要ですか?


お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


5. miniOrange SSOコネクタをSSL経由で実行する(オプション)

先に進む前に、SameSite Cookie に関連する 2 つの変更を行う必要があります。バージョン 80 以降、Google Chrome ではSameSite Cookie パラメータのデフォルト値がLaxに変更されます。そのため、変更が必要となり、SameSiteパラメータをNONEに設定する必要があります。

変更を行うには、パス miniorange-sso-connector >> moas >> WEB-INF >> classes をたどります。このフォルダ内でspring-context-onpemiseファイルを検索し、エディタで開きます。bean id="customCookie".を検索すると、name、samesite、secure プロパティを持つ bean が表示されます。samesite の値をLAXからNONEに、secure の値をtrueに更新します。

このドキュメントでは、miniOrange SSOコネクタをSSL経由でセットアップする手順を説明します。


    5.1. キーストアを生成する

    • コマンドプロンプトまたはターミナルを開いてください。そして、パスを指定して、以下のコマンドを入力してください。
      keytool -genkey -alias miniorangessoconnector -keyalg RSA -keystore miniorangessoconnector.jks
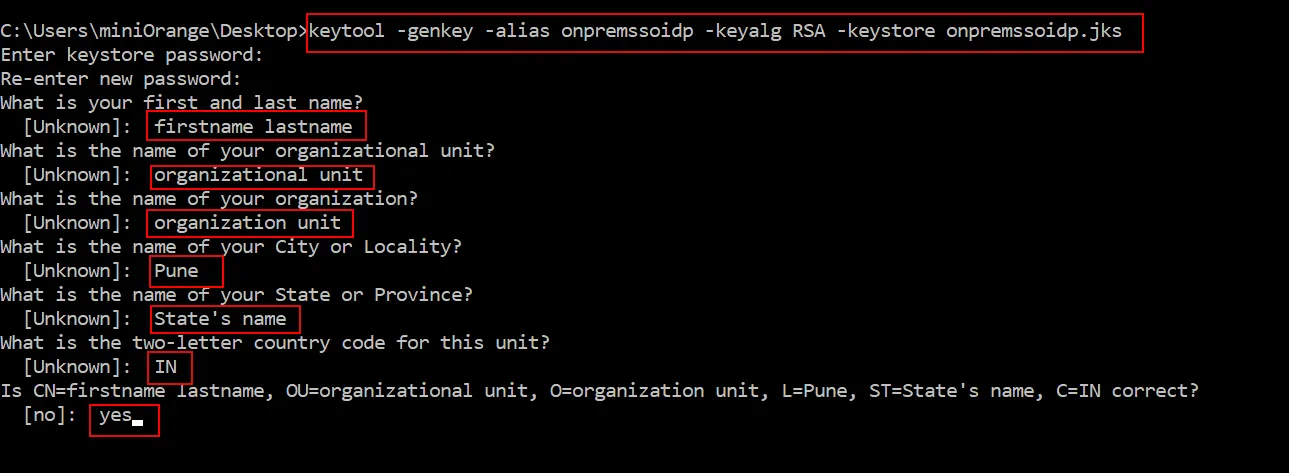
    • この手順で権限エラーが発生した場合(主にWindowsマシンで発生します)、コマンドプロンプトまたはターミナルで場所をデスクトップまたは任意の場所に変更してください。手順2の画像を参照してください。
    • 使いやすいパスワードを入力して覚えておいてください。(入力したパスワードが機能しない場合は、「changeit」というパスワードをそのまま使用してください。)

    5.2. SSL証明書を生成する

    • リターンキーを押すと、パスワードの入力を求められます。 続行するにはEnterキーを押してください。
      (注:名字と姓は、サーバーのDNS名/ホスト名である必要があります。)
    • SSL証明書を生成

    • SSL 自己署名証明書は指定された場所に生成されます。

    5.3. 上記で生成したキーストアを使用してTomcatを構成する

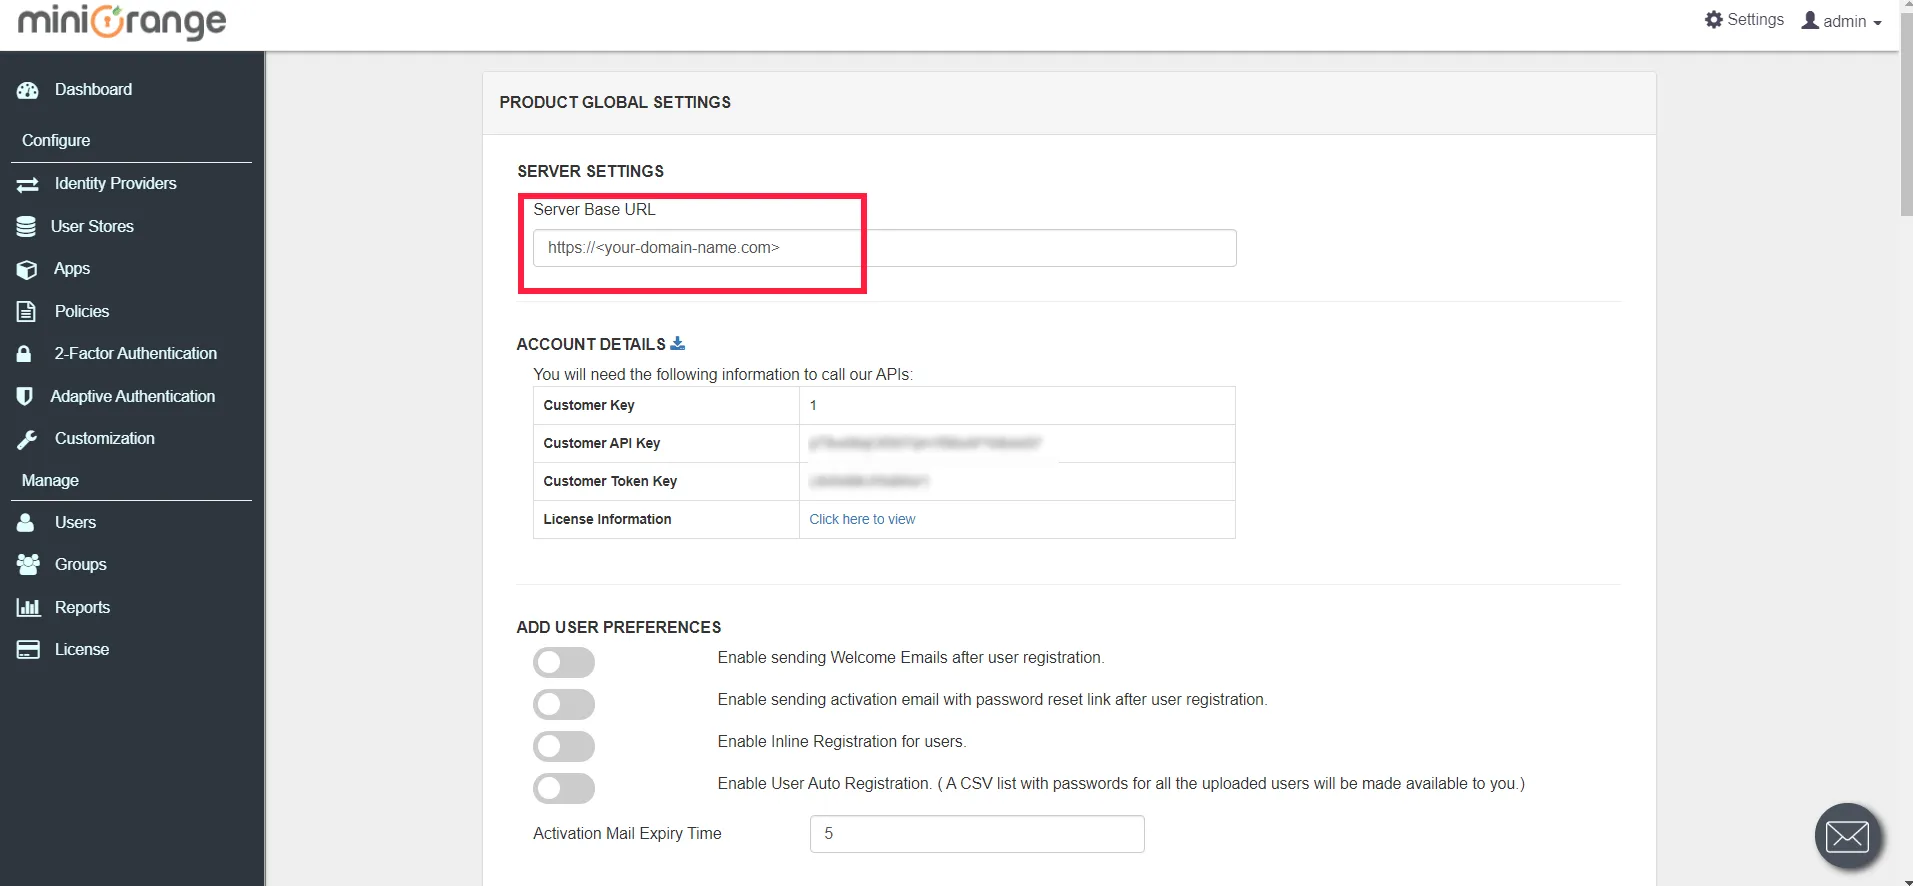
    5.4: miniOrange SSOコネクタの一般製品設定でサーバーベースURLを変更します。

    • これで、デプロイ済みのminiOrange SSOコネクタにHTTPS経由でアクセスできるようになります。
    • miniOrangeの管理ダッシュボードから、 設定 >> 製品設定 (右上に表示されています)
    • 下の画像に示すように、サーバー ベース URL を入力します。
    • サーバーベース URL

6. miniOrange SSOコネクタ用にTomcatをサービスとして実行する(オプション)

  • Windowsの場合:
    • TomcatをWindowsサービスとしてインストールするには、 Windowsインストーラー。
    • 弊社から提供されたTomcatパッケージに移動し、moasフォルダを新しくインストールした場所にコピーしてください。 サービスとしてのTomcat ディレクトリのルート。
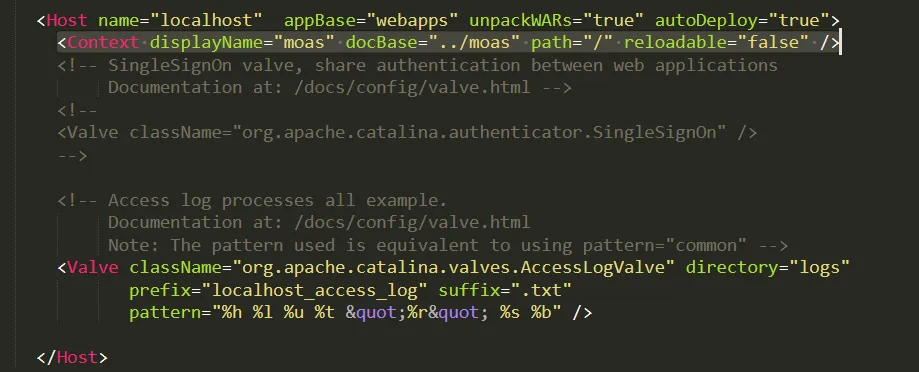
    • MFAデバイスに移動する Tomcat サービスディレクトリ Root\conf を選択し、 サーバー.xml ファイルにソフトウェアを指定する必要があります。
    • 検索する ファイル内にあります。
    • トムキャットウィンドウズ

    • この行を追加します。 検索した行のすぐ下
    • これで、Windows サービス パネルに移動して Tomcat サービスを開始できます。

外部参照

お願い

Oracle および Java は、Oracle およびその関連会社の登録商標です。miniOrange は独立した組織です。



デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品