こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
2FA/MFA は、アプリケーションにアクセスするユーザーが本人であることを確認するための追加の保護レイヤーを提供します。したがって、Oracle E-Business Suite (EBS) で 2FA を使用すると、セキュリティとコンプライアンスが向上しますが、Oracle EBS は 2FA/MFA をネイティブにサポートしていません。
miniOrange Oracle EBS二要素認証(2FA)/多要素認証(MFA)ソリューションは、EBSリソースへのアクセス時に厳格な2FA/MFAログインを強制することで、組織ユーザーのセキュリティをさらに強化します。このソリューションは、Oracle EBSアプリケーション全体、特定のユーザー、またはシステム内のロールを保護し、不正行為を防止するために使用できます。
当社は Global Modernized Oracle Partner Network (OPN) パートナーとして正式に認定されているため、Oracle Stack における当社のすべての統合は、miniOrange のような信頼できるアドバイザー向けに Oracle が設定した最高の能力を満たしていることを確信できます。
Oracle EBS MFA/2FA統合により、 Oracle E-Business Suite(EBS)へのログインにセキュリティが強化され、許可されたユーザーのみがEBSリソースにアクセスできるようになります。Oracle E-Business Suite(EBS)で2FAを使用することで、コンプライアンス上のメリットも得られます。このセットアップガイドでは、miniOrangeコネクタを使用してOracle EBSで2FAを実装する手順を説明します。miniOrangeは、TOTP(Microsoft Authenticator/Google Authenticator)、ハードウェア/ソフトウェアトークン、SMSおよびEメールによるOTPなど、15種類以上のMFA方式をサポートしています。組織のニーズに合わせて、これらの2FA/MFA方式のいずれかを設定できます。
1. ユーザーが、AppsLoginエンドポイントに直接アクセスするか、ブックマークされたURL経由でOracle E-Business Suiteにアクセスしようとします。
2. Oracle EBSは認証のためにリクエストをminiOrange Connectorにリダイレクトします。
3. コネクタは、設定済みのIDPにSAML認証要求を送信します。
4. ユーザーは、認証の第一段階であるIDP認証情報を入力するように求められます。
5. 設定されたIDPは、SAML応答をminiOrangeコネクタに送信します。
6. 一次認証後、miniOrangeは設定済みの2FA方式の入力を求めます。
7. ユーザーは、2FAプロンプトに対する応答をOTP/TOTPコードの形式で送信します。
8. コネクタは、IDPから取得したユーザー名/メールアドレス属性の値を、Oracle EBSデータベースのFND_USERテーブルと照合します。
9. 2FA認証が成功すると、Oracle EBSにユーザーのセッションが作成されます。
10. ユーザーはログインしたユーザーとして Oracle EBS にリダイレクトされます。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。
Oracle e-Business Suite MFA統合のトライアル版をリクエストできます。miniOrangeでは、システムエンジニアとのコンサルテーションコールを通じて、お客様の環境にOracle E-Business Suite MFAソリューションをインストールまたはセットアップするための無料サポートを30日間のトライアル期間で提供しています。ご利用をご希望の場合は、idpsupport@xecurify.comまでメールでご連絡いただき、ご予約ください。すぐにセットアップのお手伝いをいたします。
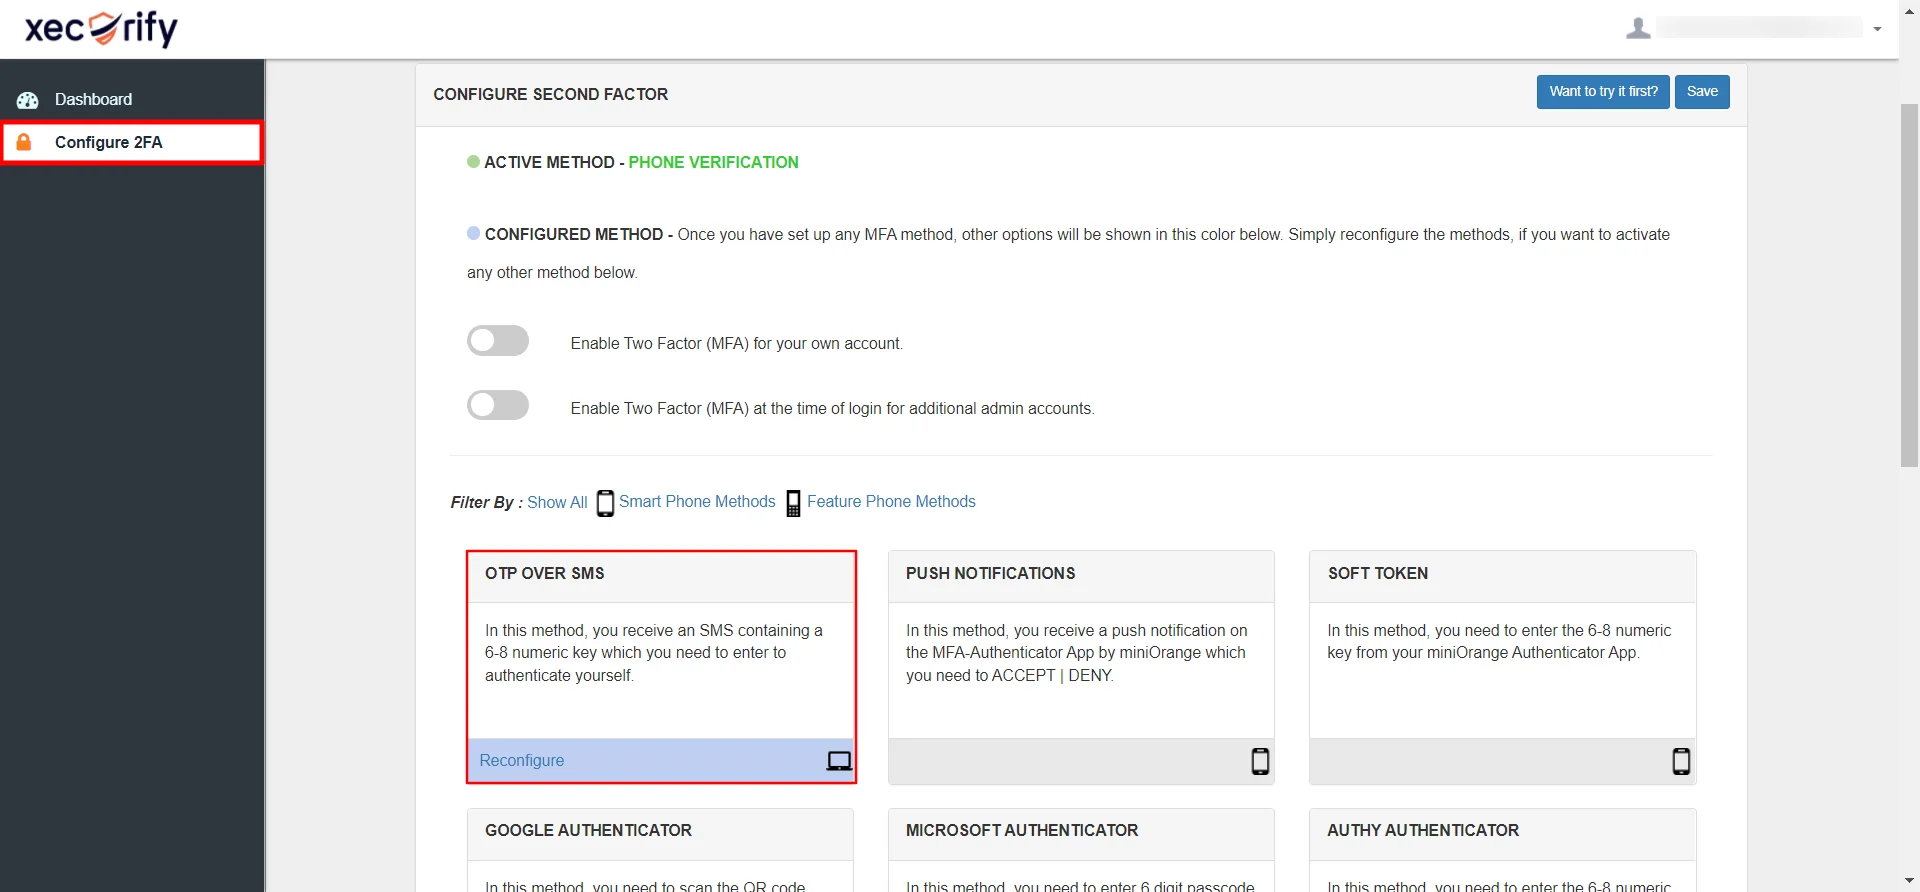
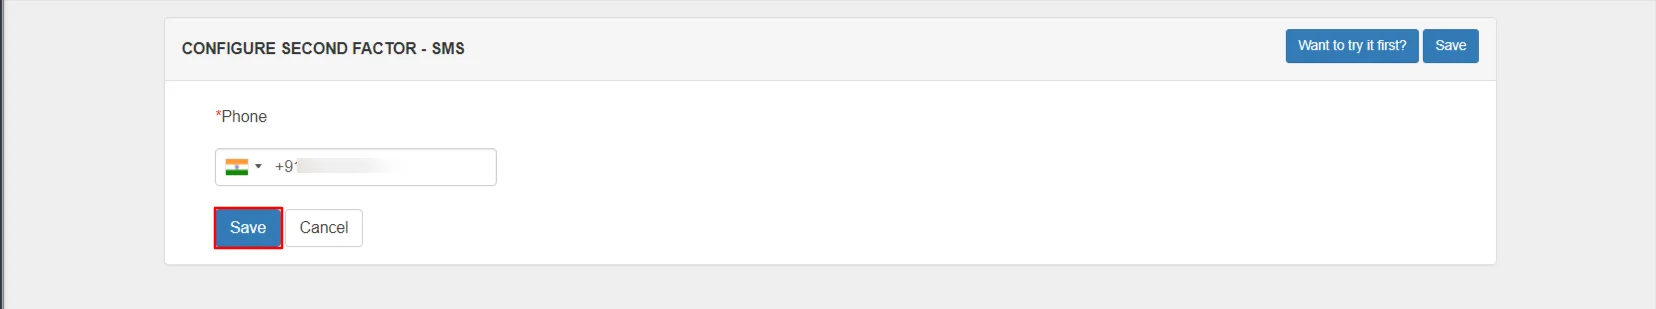
シナリオ 1: ユーザーがログインしておらず、セッションが存在しない
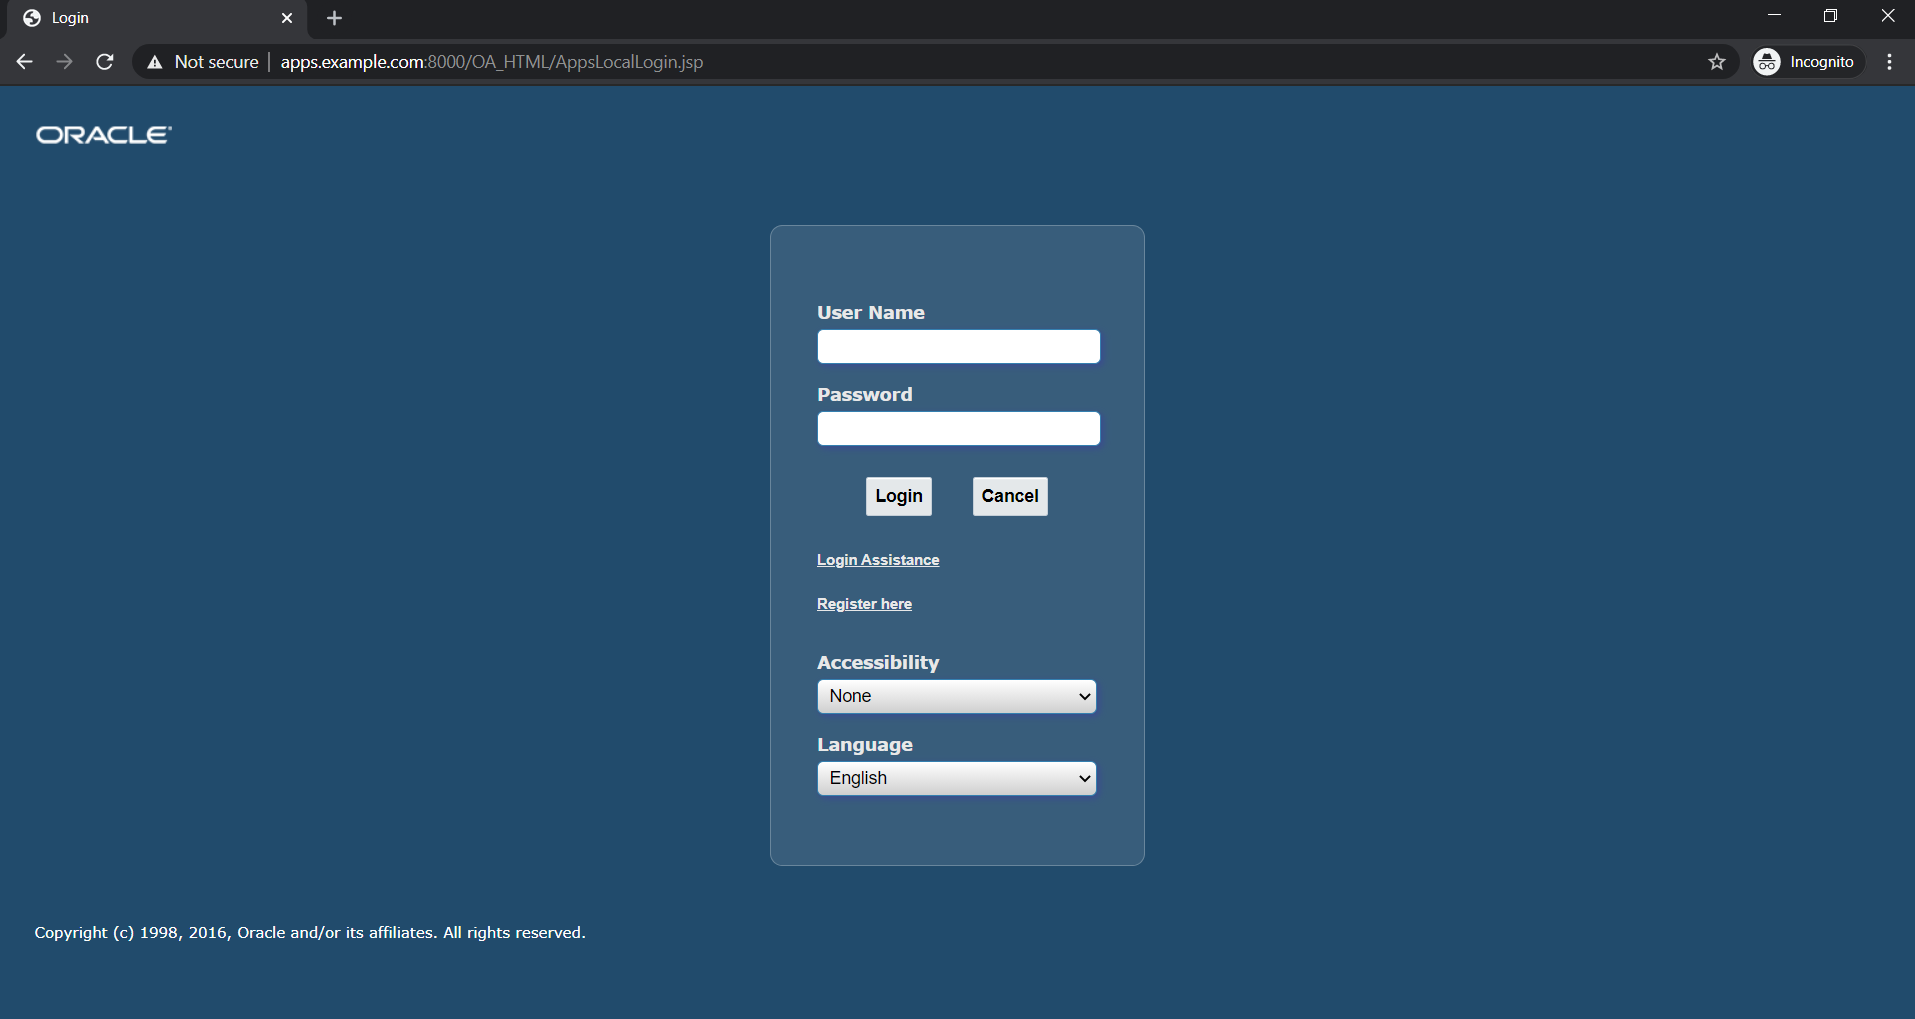
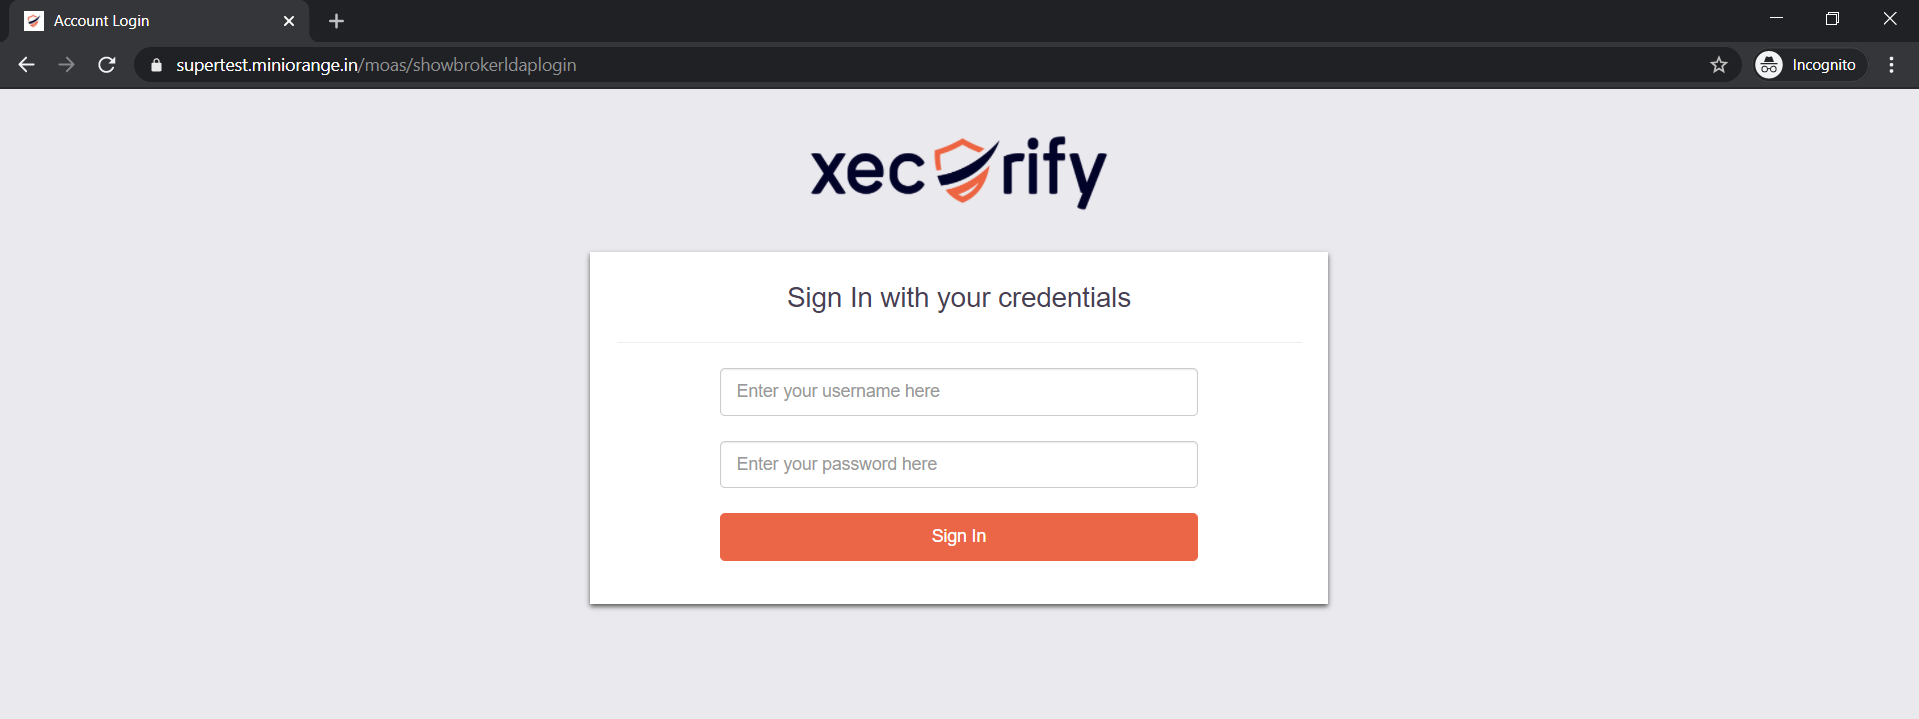
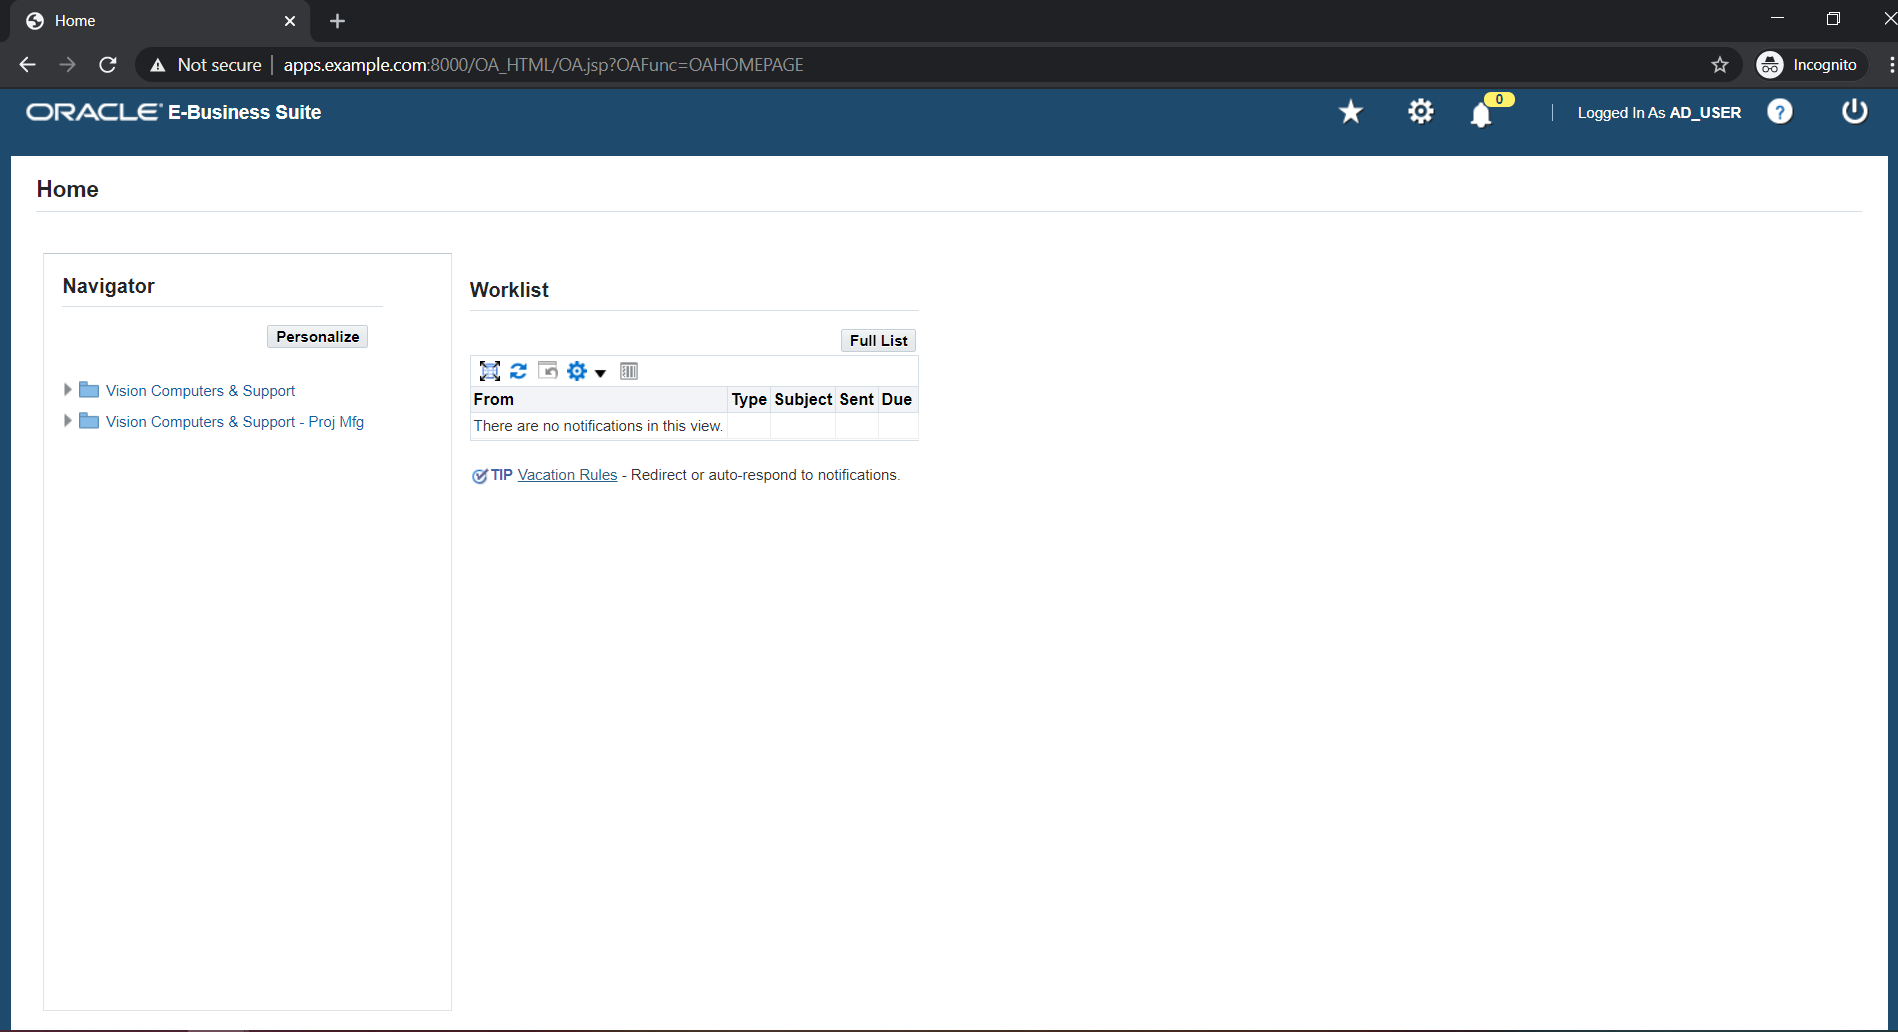
シナリオ 2: ユーザーがログインし、セッションがアクティブです
A. IPブロッキングによるOracle E-Businessへのアクセス制限
Oracle E-Business MFA で適応型認証を使用すると、多要素認証のセキュリティと機能性を向上させることができます。MFA に対して特定の範囲の IP アドレスを許可したり、要件に基づいて拒否したり、ユーザーに信頼性の検証を求めることもできます。適応型認証は、デバイス ID、場所、アクセス時間、IP アドレスなど、さまざまな要素に基づいてユーザー認証を管理します。
IP ブロッキングを使用した適応型認証は、次の方法で設定できます。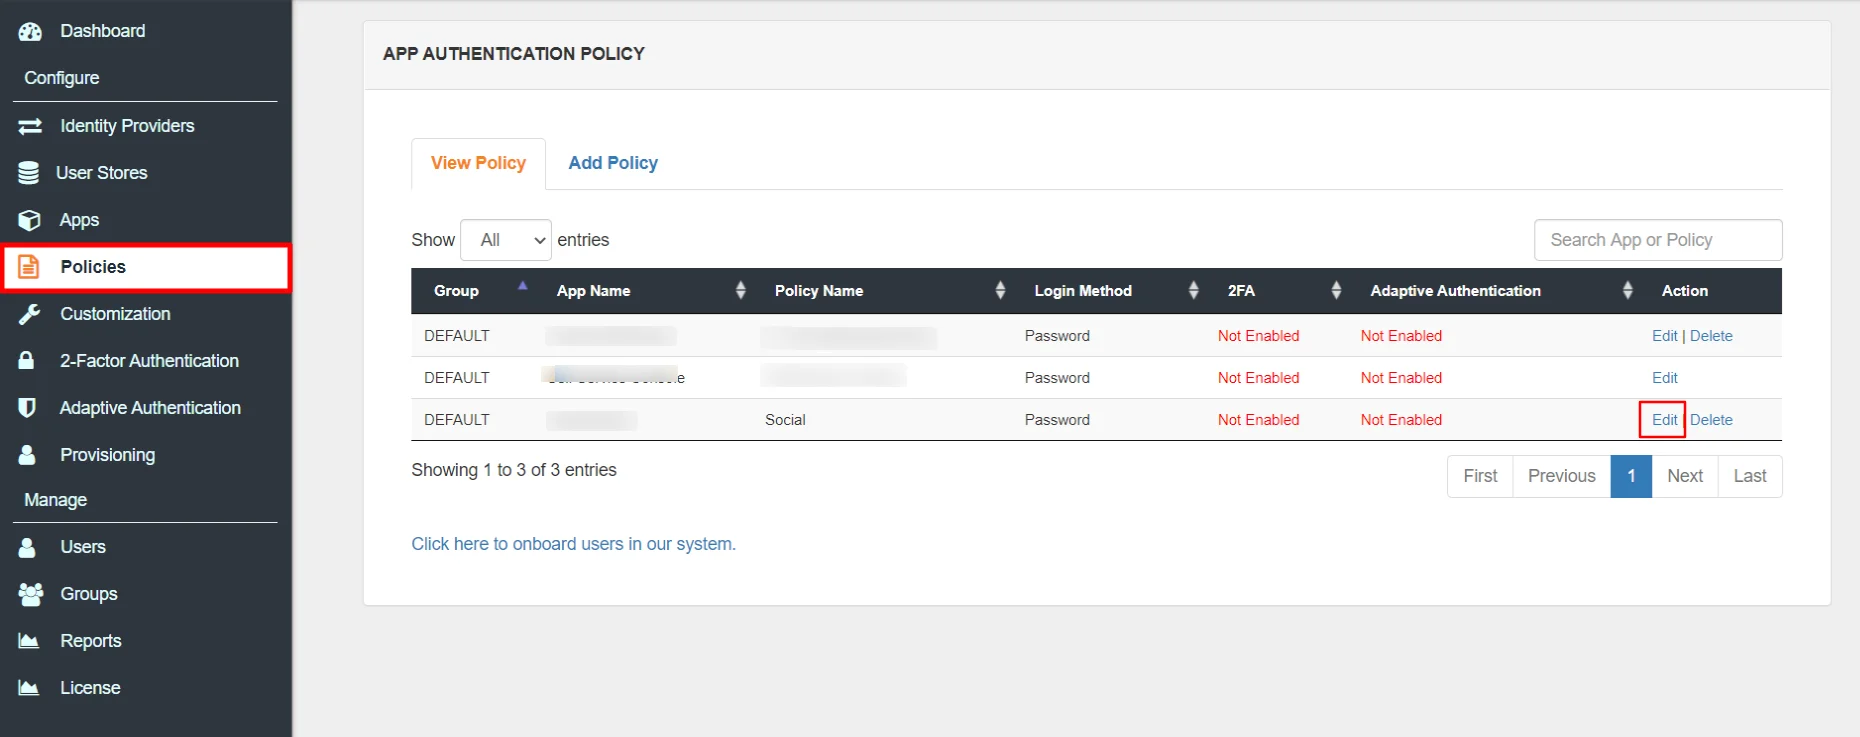
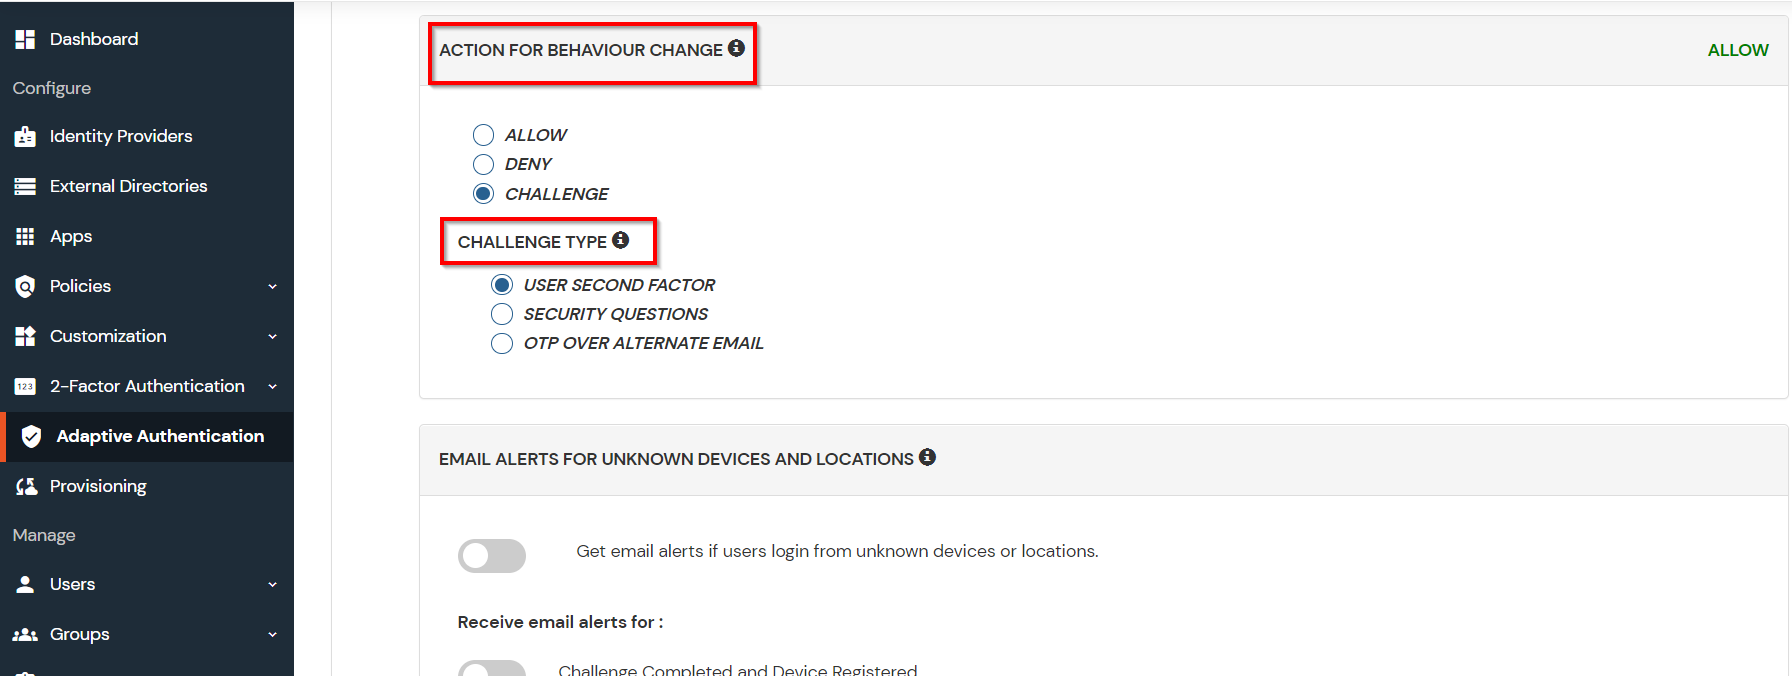
| 属性 | 詳細説明 |
|---|---|
| 許可する | アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。 |
| 課題 | ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。 |
| 否定する | アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。 |
| 属性 | 詳細説明 |
|---|---|
| ユーザー第2要素 | ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。 |
| KBA(知識ベース認証) | システムは、セルフ サービス コンソールで設定した 2 つの質問のうち 3 つをユーザーに尋ねます。両方の質問に正しく答えた場合のみ、ユーザーは先に進むことができます。 |
| 代替メール経由の OTP | ユーザーは、セルフサービス コンソールで設定した代替メールで OTP を受け取ります。ユーザーが正しい OTP を入力すると、さらに先に進むことができます。 |
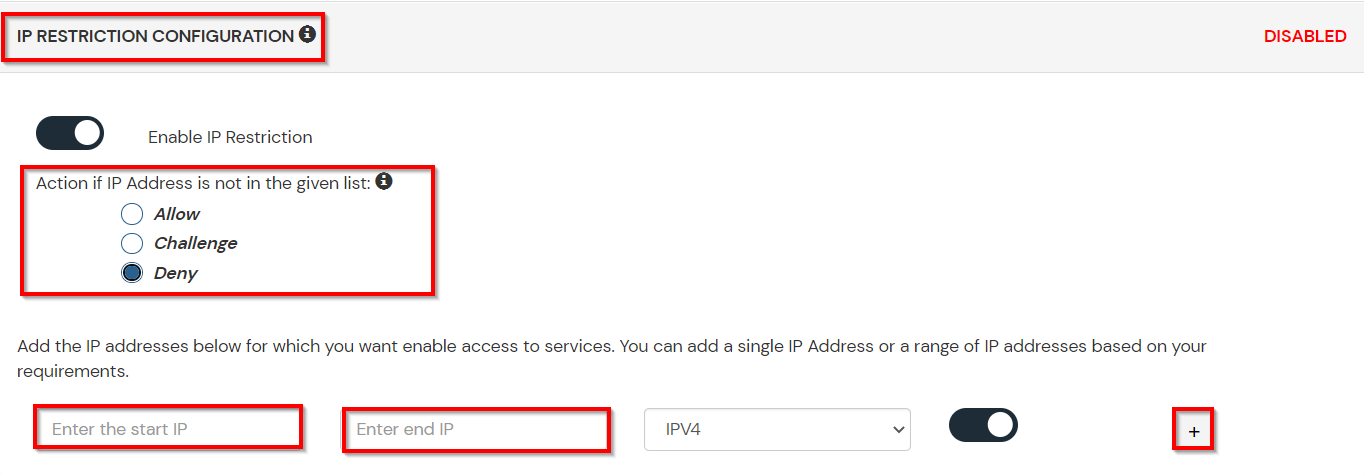
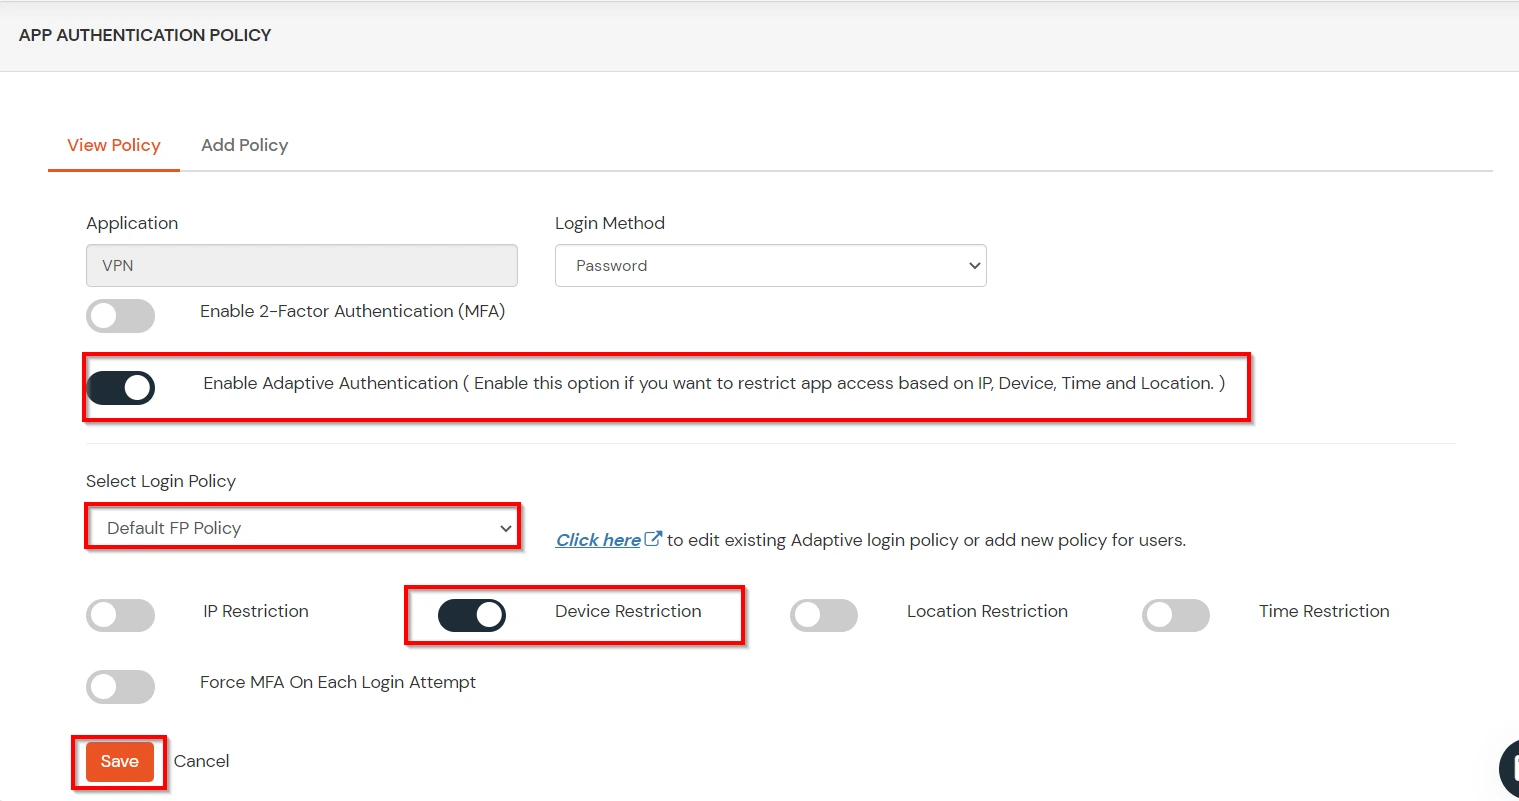
B. デバイス数を制限した適応型認証。
アダプティブ認証を使用すると、エンドユーザーがサービスにアクセスできるデバイスの数を制限することもできます。エンドユーザーが一定数のデバイスでサービスにアクセスできるようにすることができます。エンドユーザーは、この一定数のデバイスで当社が提供するサービスにアクセスできるようになります。
デバイス制限付き適応認証は以下の方法で設定できます。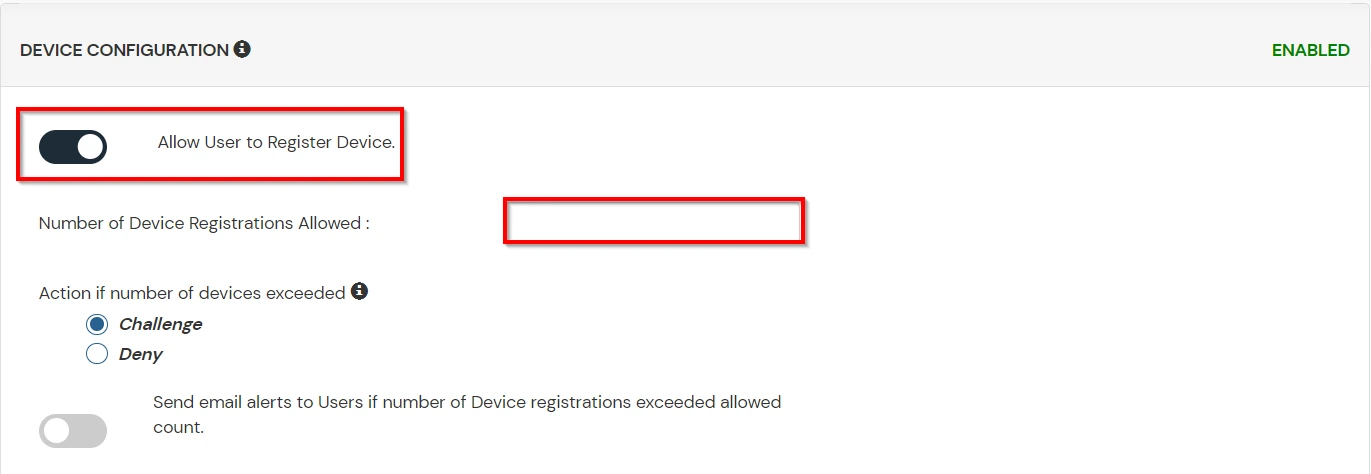
C. Oracle E-Business に Adaptive Authentication ポリシーを追加します。
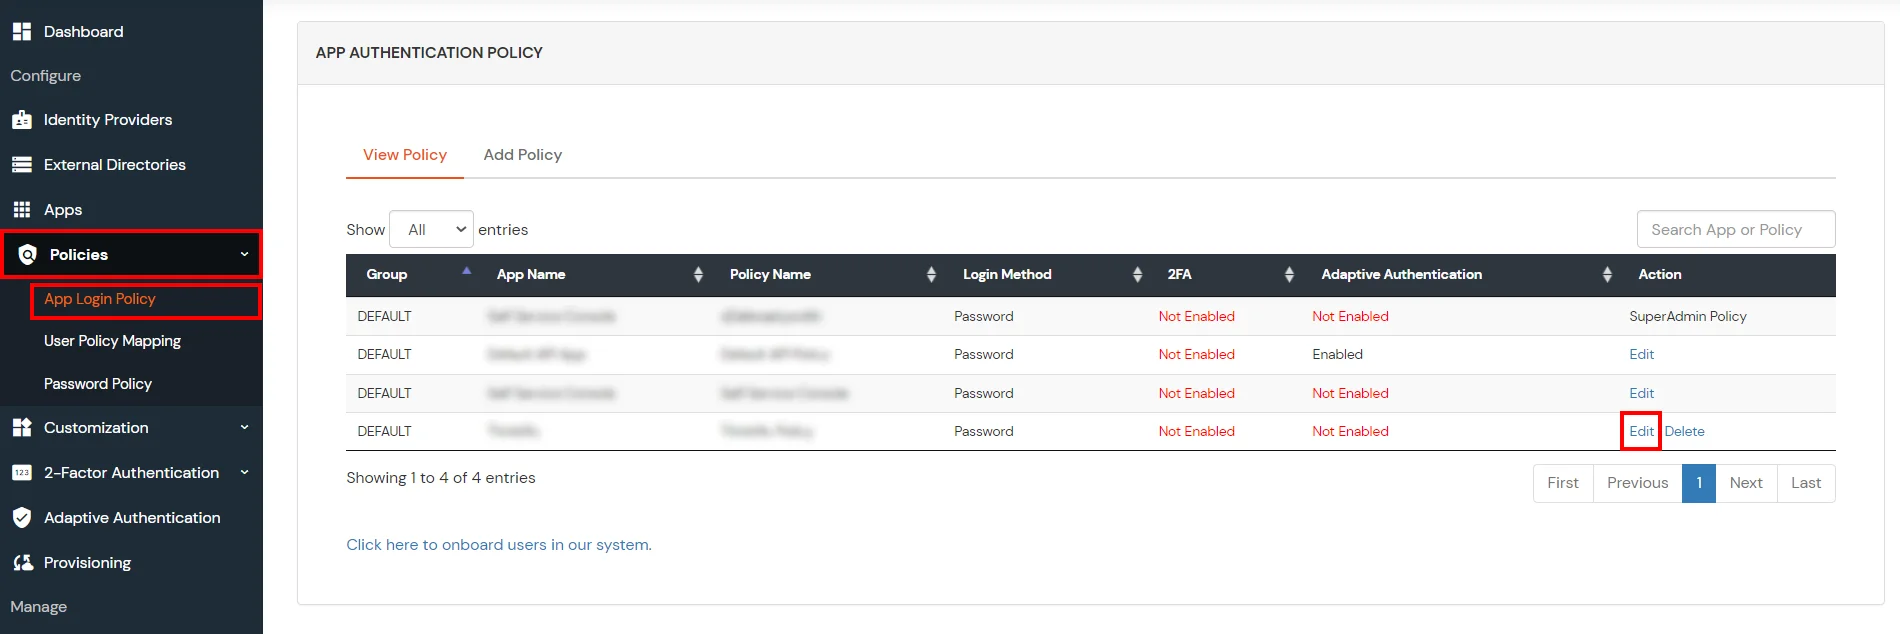
注: OracleおよびJavaは、Oracleおよび/またはその関連会社の登録商標です。miniOrangeは別個の法人です。

