こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×Orchardは、ASP.NETで記述されたWebコンテンツ管理システム(CMS)であり、ASP.NET Webサイト、アプリケーション、拡張機能を構築するための共有コンポーネントを作成するために使用されます。これはオープンソースシステムであり、エンドユーザーや他の開発者のニーズを満たす特定のサイトを構築するための重要な機能を提供します。
miniOrangeは、OrchardがSAMLサービスプロバイダーとして機能するためのSAMLシングルサインオン(SSO)モジュールも提供しています。このモジュールは、SAML対応のIDプロバイダーとの間で信頼関係を確立するように構成でき、Orchardサイトへのユーザーの安全な認証を実現します。IDPを使用してOrchardにログインできるOrchard SAMLシングルサインオン(SSO)モジュールの詳細については、お問い合わせください。
Orchard SAML シングルサインオン(SSO)モジュールを使用すると、Orchard サイトで SAML SSO ログインを有効にできます。このモジュールは、SAML 2.0 に準拠したあらゆる ID プロバイダーと統合可能です。ユーザーがリソースへのアクセスを要求すると、Orchard SAML SSO モジュールは SAML 2.0 IdP に SAML 認証要求を送信し、ユーザーは ID プロバイダーのアカウントでログインする必要があります。認証が成功すると、ユーザーは Orchard リソースにアクセスできるようになります。
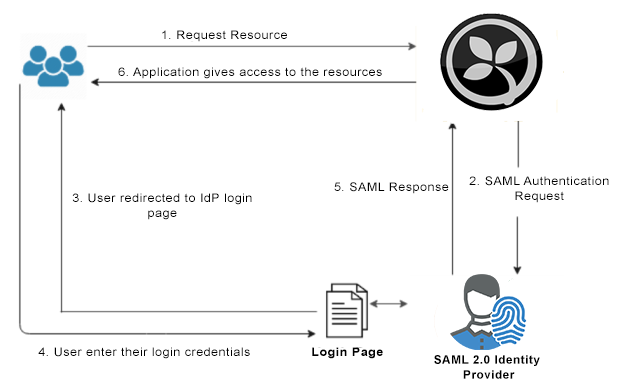
1. 不明なユーザーがOrchardアプリケーションにアクセスしようとしています。
2. Orchard SAMLシングルサインオン(SSO)モジュールは、SAML認証リクエストを作成し、設定済みのIDプロバイダーに送信します。ユーザーは、IDプロバイダーのアカウントでログインするように求められます。
3. SAML IDプロバイダは、アプリケーションにSAMLレスポンスを返します。このレスポンスには、ユーザーの情報と認証ステータスが含まれており、それに基づいてユーザーはリソースへのアクセス権が付与されます。
4. 認証が成功すると、ユーザーはサイトにアクセスできるようになります。
miniOrangeのID管理機能
miniOrangeシングルサインオン(SSO)ソリューションは、単一の認証情報で全ての企業リソースへの簡単かつシームレスなアクセスを提供します。miniOrangeは、サービスプロバイダーとIDプロバイダー間の信頼関係を確立することで、安全な認証も実現します。miniOrangeシングルサインオンは、クラウド環境でもオンプレミス環境でも、あらゆる種類のデバイスやアプリケーションへのSSOをサポートします。詳細はこちら
miniOrangeが提供する15種類以上の認証方式による多要素認証で、Orchardアプリケーションをパスワード盗難から保護しましょう。当社の多要素認証方式は、認証要素としてパスワードのみを使用している不正ユーザーによる情報やリソースへのアクセスを防止します。Orchardで二要素認証を有効にすることで、パスワード盗難から保護されます。詳細はこちら
miniOrangeは、Orchardログイン用のIPブロッキング/IP制限機能を提供し、Gmail、Web、その他のアプリケーションのセキュリティを強化します。この機能では、自動(ユーザーの行動に基づく)IPブロッキングと手動IPブロッキングの両方のオプションを提供し、IPアドレスのブラックリスト登録とホワイトリスト登録によってアクセス制限、オフィス専用アクセス、イントラネットアクセス、ネットワーク制限を実現します。詳細はこちら
miniOrange Adaptive Authenticationは、ユーザーの認証負担を軽減しつつ、最も必要な場面で強力な認証を適用することで、より良いユーザーエクスペリエンスを提供することを目指しています。例えば、ユーザーが未登録のデバイスからアプリケーションにアクセスしようとすると、デバイスの登録を求められる場合があります。また、ユーザーがオフィス以外の場所からログインしようとすると、セキュリティに関する質問への回答を求められる場合があります。詳細はこちら
miniOrangeユーザープロビジョニングは、特に大企業向けに、エンドユーザーの作成、管理、保守を容易にし、情報への不正アクセスリスクを軽減します。ユーザープロビジョニングには、ユーザーアカウントの作成、更新、削除が含まれます。ユーザープロビジョニングにより、管理者は各ユーザーのアクセス権限を手動で設定する必要がなくなるため、作業が簡素化されます。詳細はこちら
認証を強化する最も実用的な方法は、ユーザー名とパスワードの入力段階の後に、二段階認証を要求することです。パスワードはユーザーが知っている情報であるため、ユーザーがパスワード以外にも何かを持っていることを確認するか、生体認証を使用することで、パスワードを盗んだり不正アクセスしたりする攻撃者を阻止できます。
従来の二段階認証ソリューションでは、ユーザーがキーホルダーに付けて持ち歩くハードウェアトークン(または「キーフォブ」)を使用します。これらのトークンは、ログインプロセスの第二段階で使用するワンタイムパスワードを生成します。しかし、ハードウェアトークンは1個あたり最大40ドルかかる場合があります。配布、所有者の追跡、破損時の交換には時間と労力がかかります。紛失しやすく、使いにくく、トークンベースのシステムに対するユーザーからの不満の声は絶えません。
miniOrangeの認証サービスには、15種類以上の認証方法があります。
パスワード認証を強化するために、上記の認証方法からいずれかを選択できます。miniOrange認証サービスは、固定電話からスマートフォンまで、あらゆる種類の電話に対応しています。最も簡単なケースでは、ユーザーは電話に出てボタンを押すだけで認証が完了します。miniOrange認証サービスは国際的に利用可能で、世界中の多くの国から認証に利用されている顧客がいます。
miniOrangeは、OAuth、OpenID、ADFS、SAML、WSFEDプロトコルを使用して、Orchardサイトにログイン/認証機能を追加するお手伝いをします。Active Directory、SiteMinder、Radius、Unixなどのレガシーアプリケーションとのサイト統合をお探しの場合は、当社がお手伝いいたします。

