こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Polarionの二要素認証(2FA)


Polarion 2FA(二要素認証)または多要素認証(MFA)は、ユーザーまたは組織の従業員がPolarionアカウントにアクセスするために2つの要素を提供する必要がある追加のセキュリティ層です。 ポラリオンTFA 有効になっている場合、認識されていないコンピューター/デバイスからPolarionアカウントにログインしようとする人は、追加の認証を提供する必要があります。認証は、ユーザーが従来のユーザー名とパスワードを送信することから始まります。ユーザーが第1ステップの認証に成功すると、設定済みの 2FA(SMS経由のOTP、プッシュ通知、YubiKey、TOTP、Google Authenticatorなど) この方法では、2段階認証が求められます。両方の認証ステップが正常に完了すると、ユーザーはPolarionアカウントへのアクセス権を取得できます。この追加のセキュリティ層により、サイバー攻撃者が認証情報を知ったとしても、不正な人物がリソースにアクセスすることを防止できます。

miniorangeは 15以上のMFA方式 さまざまなユースケースに対応するソリューションを提供します。ユーザーや組織は、特定の認証や設定を行うことができます。 パスワード制限、サインイン方法の制限、 その他のセキュリティ設定も同様です。また、miniorange は、時間ベースのワンタイム パスワード (TOTP) Google Authenticator、Microsoft Authenticator、Authy 2 要素認証アプリ、および当社独自の miniorange Authenticator アプリをサポートする認証アプリにも対応しています。


外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。


miniOrangeでサポートされているアプリ


2要素認証(XNUMXFA)miniOrange認証アプリ

ミニオレンジ
オーセンティケーターアプリ

Google PlayストアからminiOrange Authenticatorアプリをダウンロード    ダウンロード
2 要素認証 (XNUMXFA) Google 認証アプリ

グーグル
オーセンティケーターアプリ

Google PlayストアからGoogle App Authenticatorをダウンロードする    Apple StoreからGoogle App Authenticatorをダウンロードする
2要素認証 (XNUMXFA) authy 認証アプリ

Authy 2要素認証
認証アプリ

Google PlayストアからAuthy 2要素認証アプリをダウンロード    Apple StoreからAuthy 2要素認証アプリをダウンロードする
2要素認証 (XNUMXFA) Microsoft 認証アプリ

Microsoft
オーセンティケーターアプリ

Google App StoreからMicrosoft Authenticatorアプリをダウンロードする    AppleストアからMicrosoft Authenticatorアプリをダウンロードする

Polarionシングルサインオン(SSO)の手順については、以下のステップバイステップガイドに従ってください。

1. miniOrangeでPolarionを設定する

  • miniOrangeにログイン 管理コンソール.
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • Polarion シングルサインオン (SSO) アプリを追加

  • In アプリケーションの種類を選択してください選択 SAML/WS-FED 全てのアプリ ドロップダウン。
  • Polarion シングルサインオン (SSO) アプリの種類を選択

  • 検索する ポラリオン リストの中に Polarion が見つからない場合は、 カスタム アプリケーションをセットアップするには カスタムSAMLアプリ.
  • Polarion シングルサインオン (SSO) アプリ管理

    PolarionでSAML認証を使用するように設定するには、SAMLログオンを有効にする以下のプロパティを設定する必要があります。

  • com.siemens.polarion.security.auth.method=saml は、以下の場所にあります。
    • Windows: C:/Polarion/polarion/configuration/polarion.properties
    • Linux: /opt/polarion/etc/polarion.properties
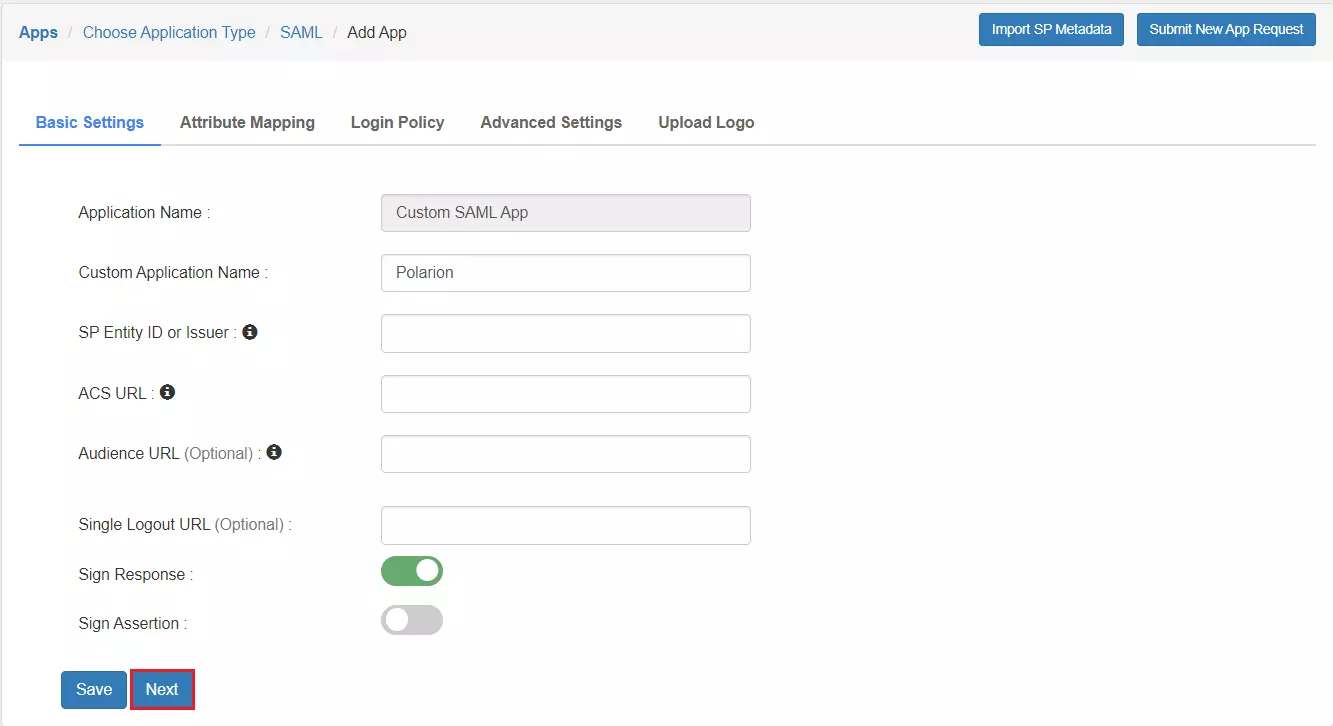
  • それぞれのフィールドに次の値を入力します。

  • アプリケーション名 ポラリオン
    SP エンティティ ID または発行者 com.siemens.polarion.security.saml.issuer=
    ACSのURL com.siemens.polarion.security.saml.assertionConsumerServiceUrl= /極性/>
    応答に署名する ON

    Polarion 2要素認証 (2FA) : IdP の基本設定を追加

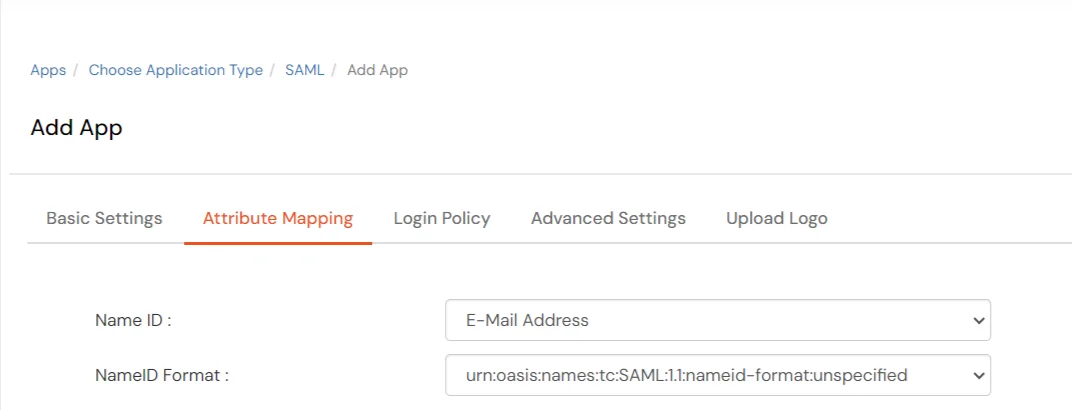
  • 詳しくはこちら 次へ、現在 属性マッピング 以下の画像に示すように、次の属性を設定します。

  • Polarion 2要素認証 (2FA) : 属性の追加


  • ソフトウェアの制限をクリック Save.
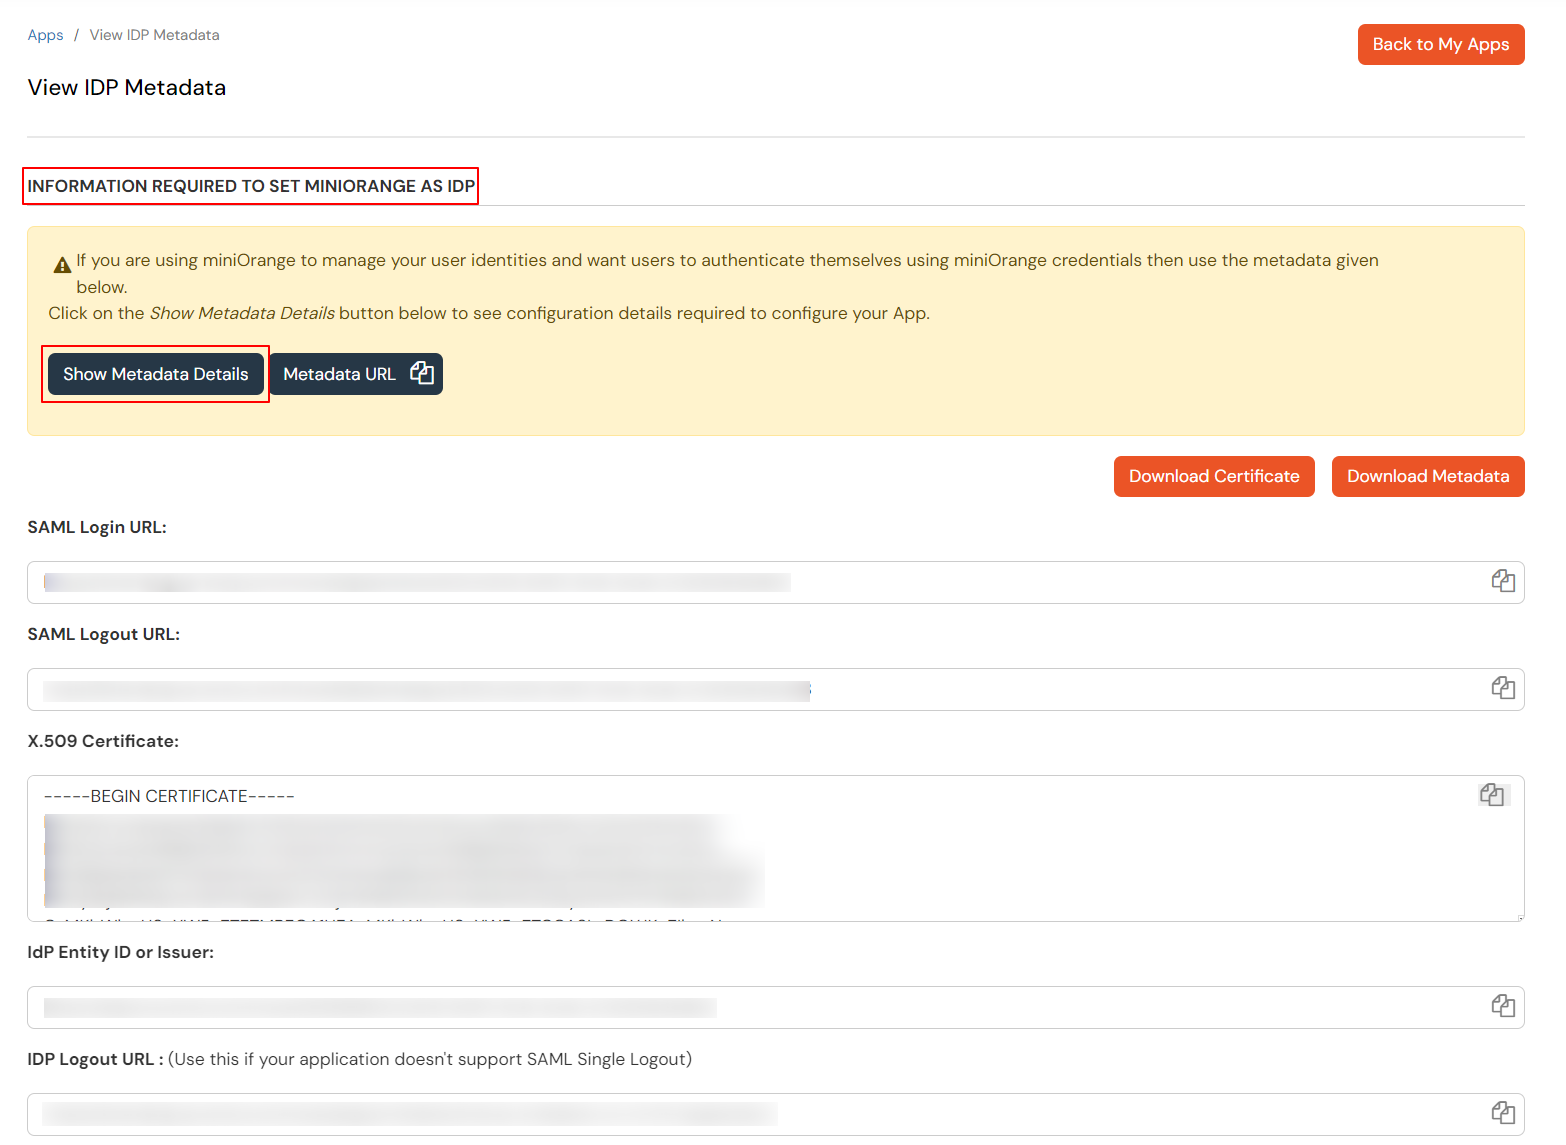
  • PolarionにアップロードするためのIdPメタデータ詳細を取得します。
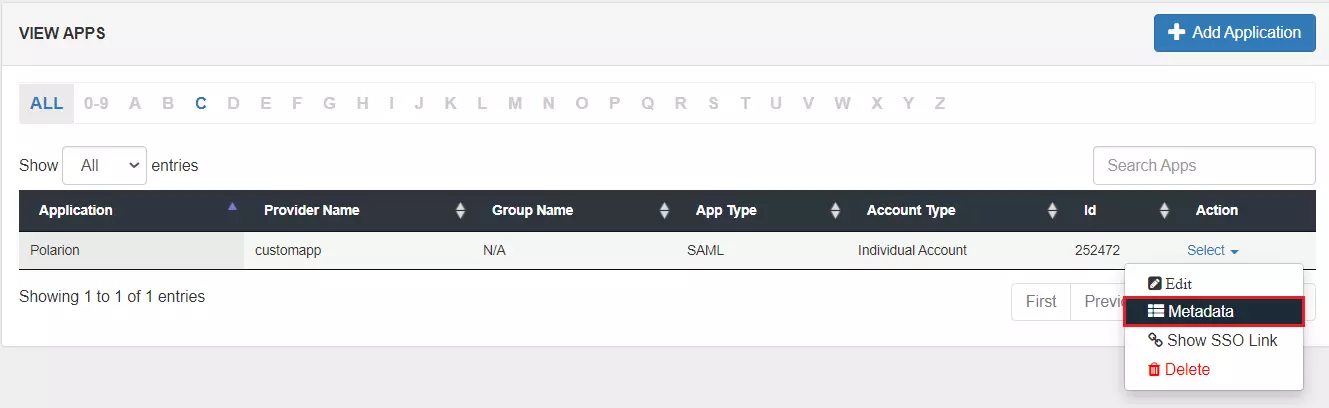
  • に行く アプリ >> アプリの管理.
  • アプリを検索して、 select アプリのアクション メニューに表示されます。
  • ソフトウェアの制限をクリック 後で必要になるメタデータの詳細を取得します。 リンク PolarionのIDP開始SSOリンクを確認する。
  • Polarion 2要素認証 (2FA) : メタデータを選択

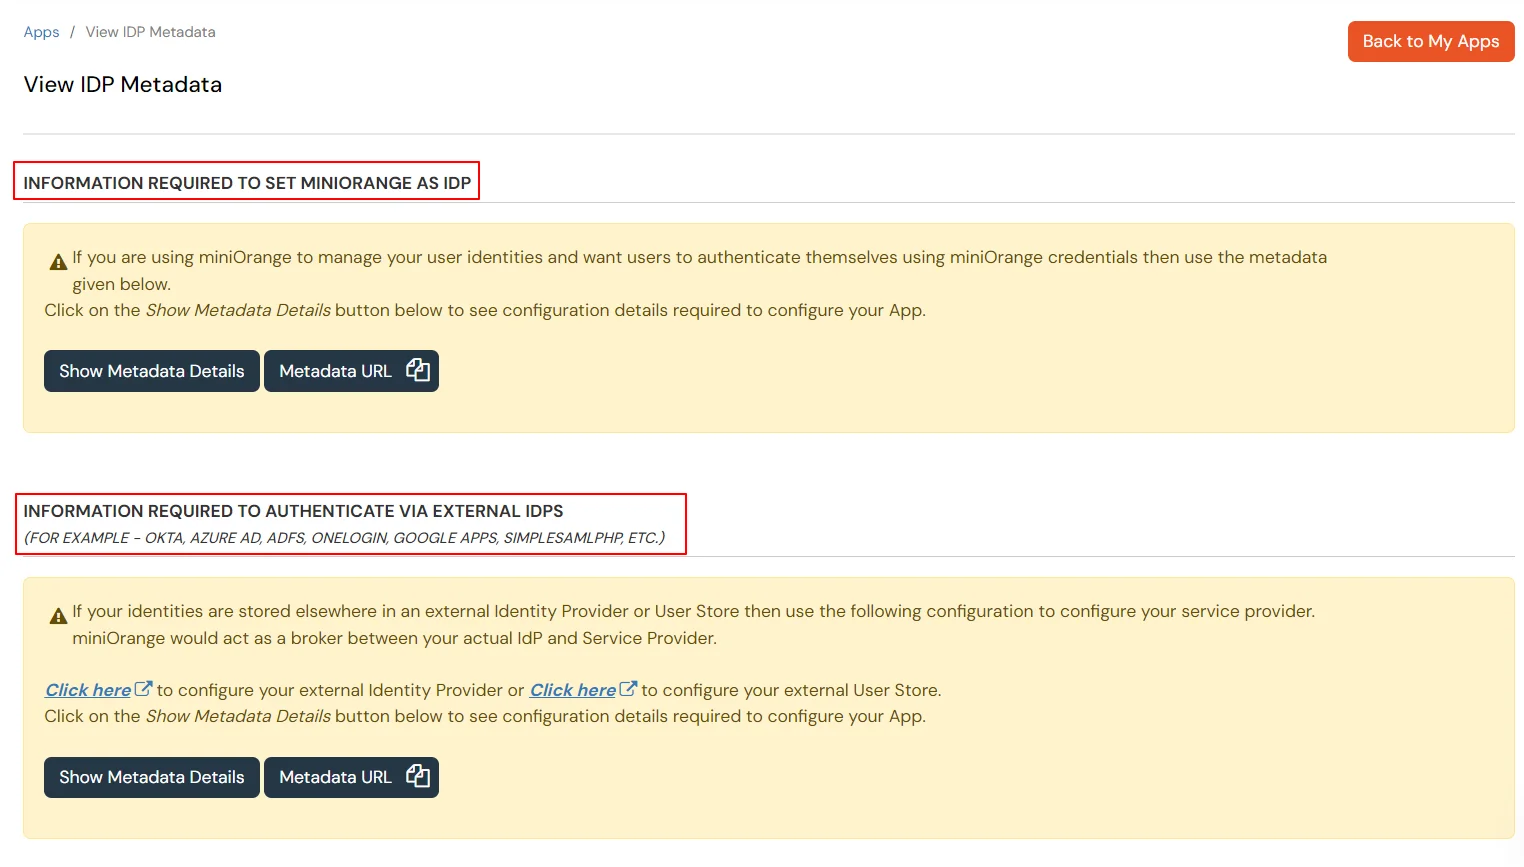
  • ここで2つのオプションが表示されます。 IDP としての miniOrange miniOrangeに関連するメタ詳細をコピーします。 外部 IDP (OKTA、AZURE AD、ADFS、ONELOGIN、GOOGLE APPS) 以下に示すように、第 2 セクションからメタデータを取得できます。
  • Polarion 2要素認証 (2FA) : SAML アプリケーションの追加

  • キープ SAML ログイン URL , SAML ログアウト URL とをクリックしてください 証明書をダウンロードする 必要な証明書をダウンロードするためのボタン ステップ 2.
  • Polarion 2要素認証 (2FA) : メタデータの詳細を外部 IDP または miniOrange として IDP として選択


2. PolarionでSSOを設定する

  • に行く グローバル管理 Polarionで。最初のクリック。 左上。
  • 次に、 管理部門 → グローバル管理 → ユーザー管理プラットフォーム.
  • ソフトウェアの制限をクリック 自動作成 チェック 自動作成を有効にする.
  • をセットする グローバルルール 新規作成されたユーザーへ。
  • IdPメタデータを使用する場合は、以下のプロパティを設定してください。
    • com.siemens.polarion.security.saml.identityProviderMetadataUrl=
  • 以下のプロパティを使用することで、SSOサービスURLを手動で指定することもできます。 com.siemens.polarion.security.saml.ssoServiceUrl=
  • そうする場合は、IdP からエクスポートする必要のある SAML アサーション検証に必要な証明書ファイルも提供する必要があります。デフォルトでは、証明書を次の場所にエクスポートする必要があります。 %POLARION_HOME%\polarion\configuration フォルダー。証明書への別のパスは、 com.siemens.polarion.security.saml.certificatePath プロパティ。
  • プロパティを設定した後、Polarionサービスを再起動して、SAML SSOをテストしてください。

3. Polarionの2FAを設定する

3.1:Polarionアプリのユーザー向けに2段階認証を有効にする
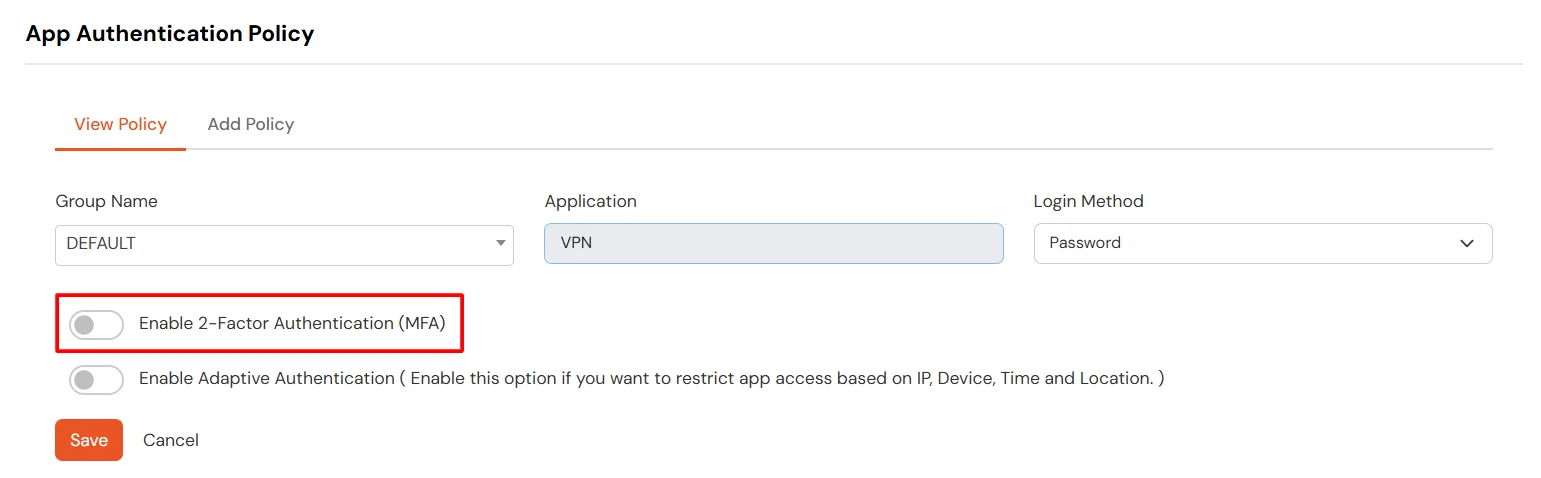
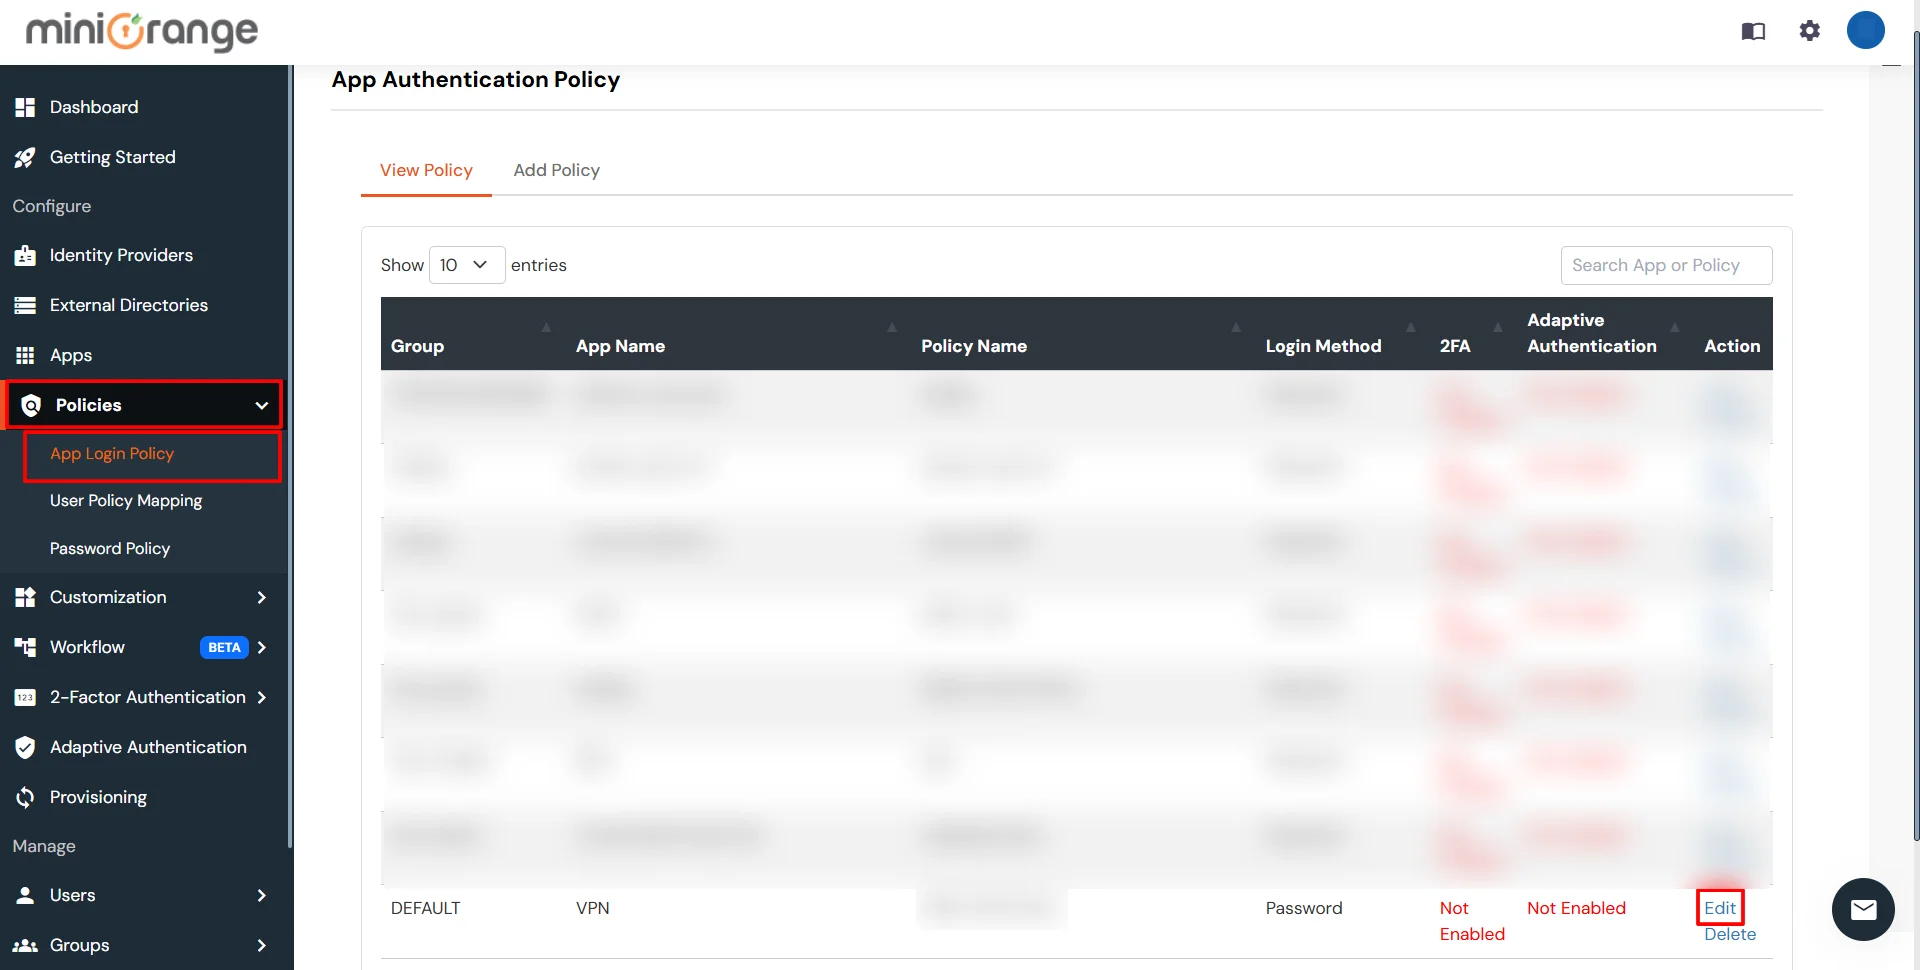
  • Polarionアプリケーションのユーザー向けに2FAを有効にするには、次の手順に従ってください。 ポリシー >> アプリログインポリシー
  • ソフトウェアの制限をクリック 編集 設定したアプリケーションのアイコンをクリックします。
  • Polarionの二要素認証 | アプリケーションの二要素認証を設定する

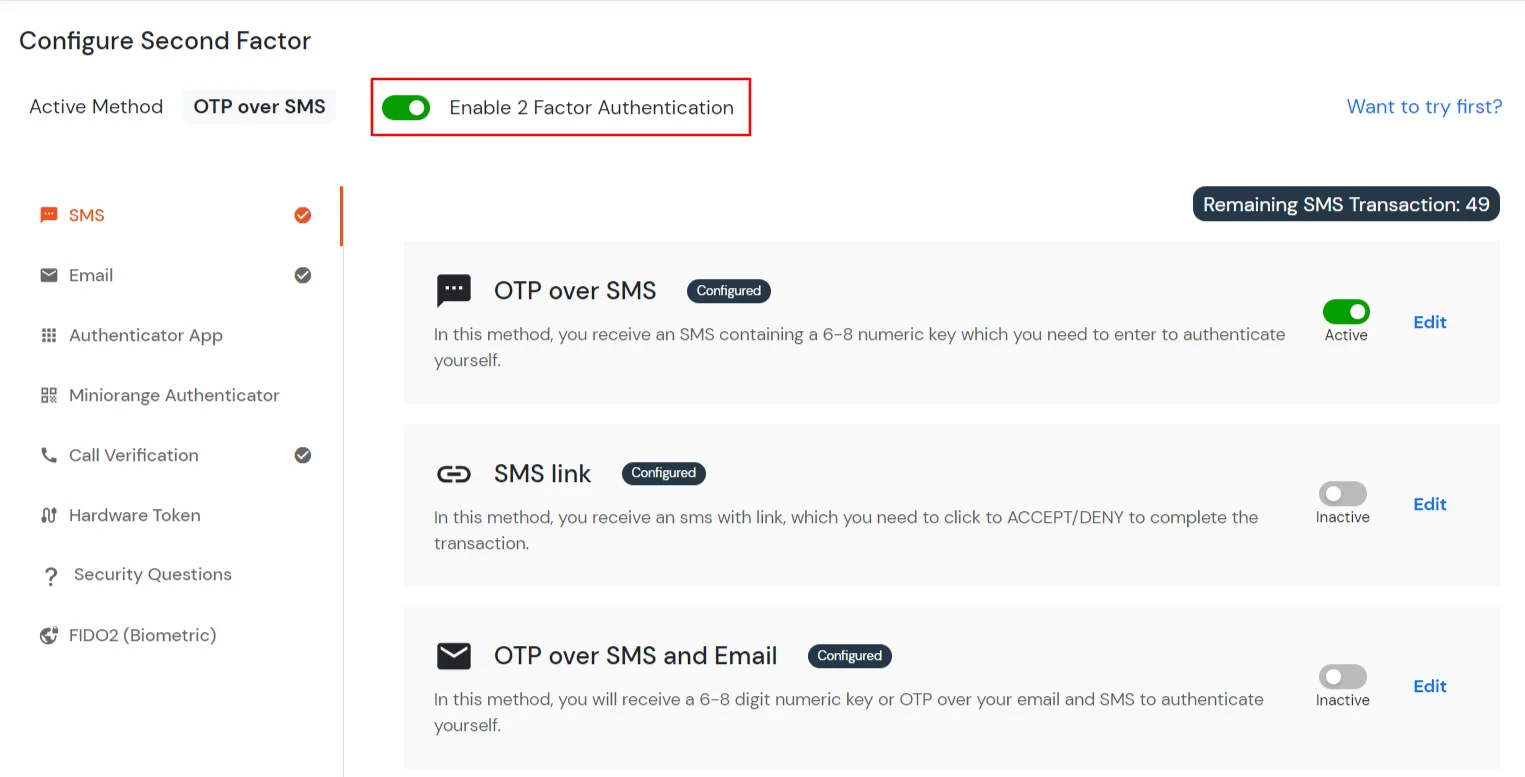
  • チェック 2要素認証(MFA)を有効にする オプションを選択します。
  • Polarionの二要素認証 | 二要素認証を有効にする(2FA)

  • ソフトウェアの制限をクリック 送信します。

3.2: エンドユーザー向けに2FAを設定する

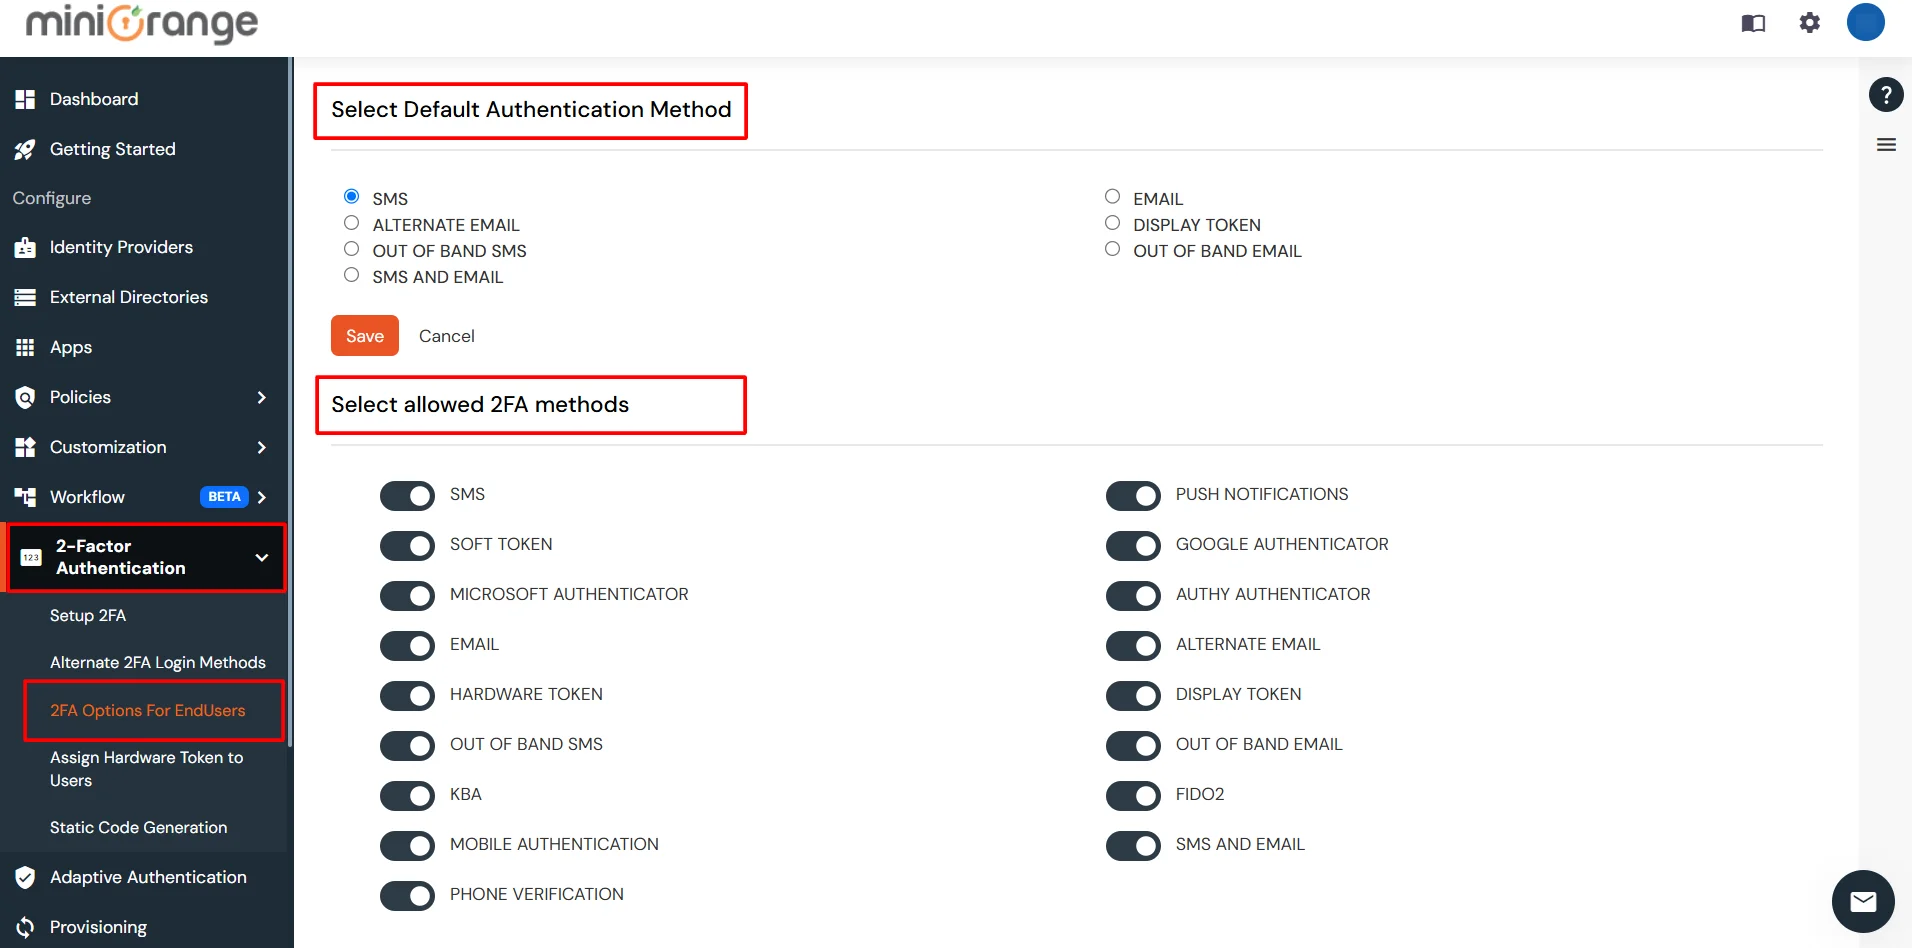
  • Polarionエンドユーザー向けに2FA/MFAを有効にするには、以下にアクセスしてください。 2 要素認証 >> エンドユーザー向け 2FA オプション.
  • デフォルトを選択 エンドユーザー向けの2要素認証方式また、エンドユーザーのダッシュボードに表示する特定の 2FA 方法を選択することもできます。
  • 設定が完了したら、 Save 2FA設定を構成します。
  • PolarionのMFA/二要素認証(2FA)設定パネル

3.3: エンドユーザーの2FA設定

  • にログインします エンドユーザーダッシュボード エンドユーザーのログイン URL を使用します。
    • クラウドバージョンの場合: 設定したログイン URL(ブランディング URL)。
    • オンプレミス版の場合: ログイン URL は管理者ログイン URL と同じになります。
  • 選択 2FAの設定 左のパネルから選択します。 2FA法 にアクセスできるようにしています。
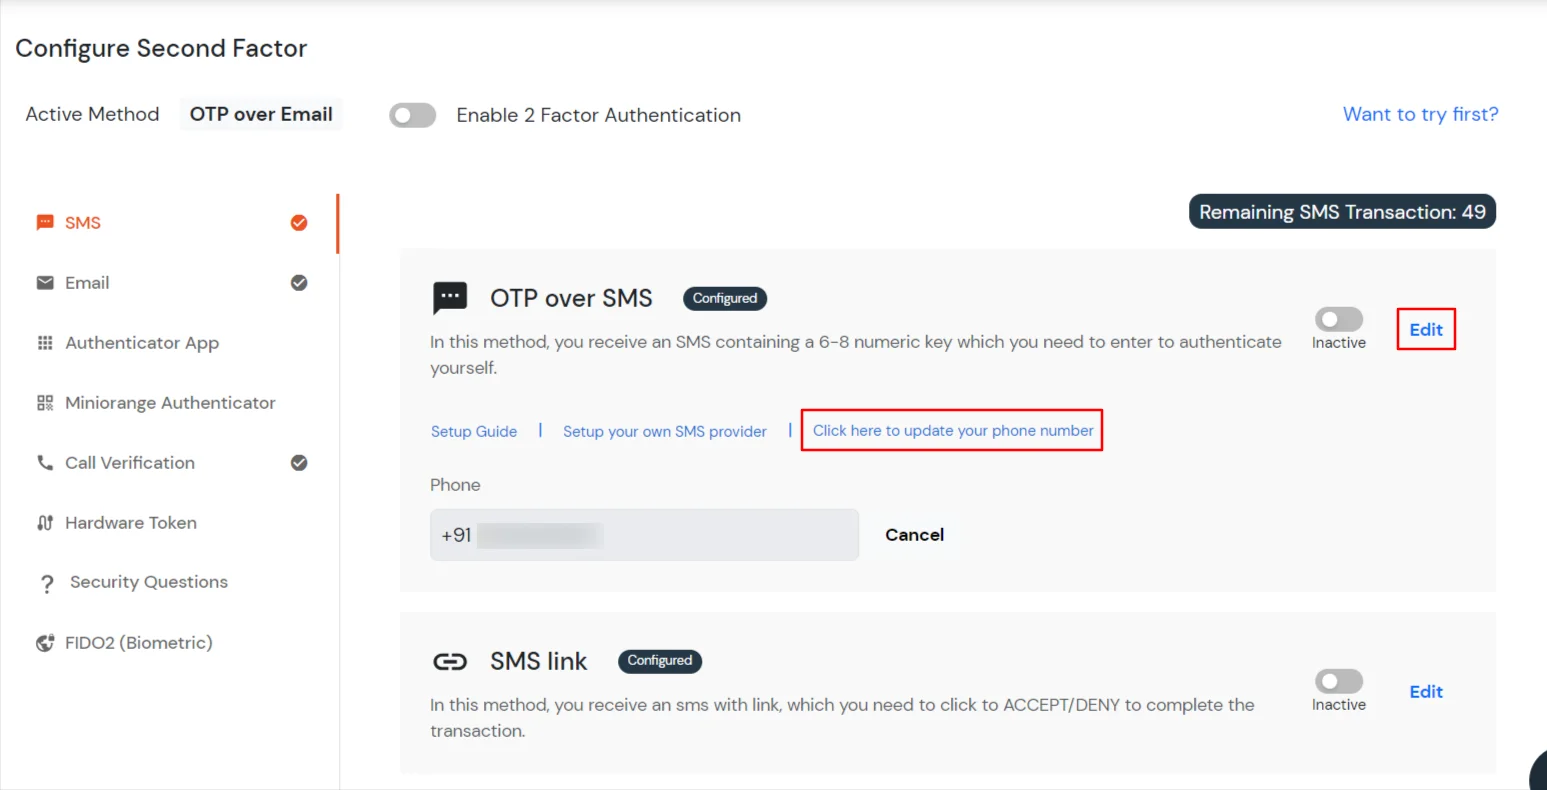
  • 今のところ、私たちは SMS >> SMS経由のOTP 2FA方式としてご利用いただけます。 他の2FA方法の設定ガイドはこちら.
  • 有効にする アカウント情報の下に電話番号を追加している場合はSMS経由のOTP、そうでない場合は 編集 >> 電話番号を更新するにはここをクリックしてください リンクをクリックします。
  • PolarionのMFA/二要素認証(2FA) - 編集をクリック >> 電話番号を更新するには、こちらをクリックしてください

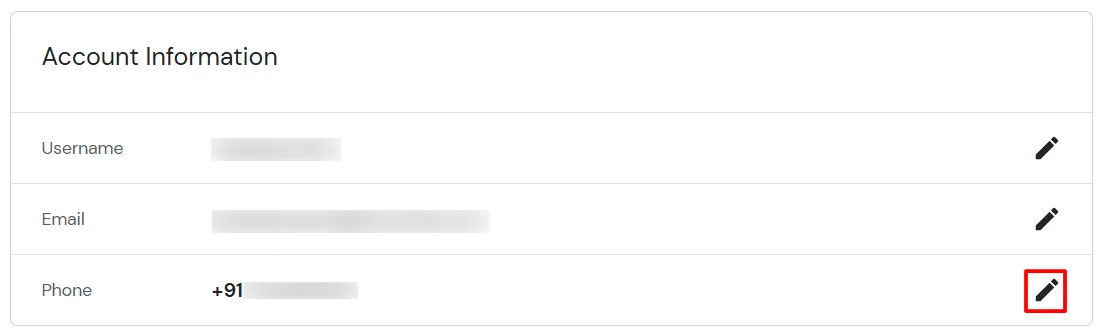
  • アカウント情報で、編集アイコンをクリックします。
  • PolarionのMFA/二要素認証(2FA) - 編集アイコンをクリック

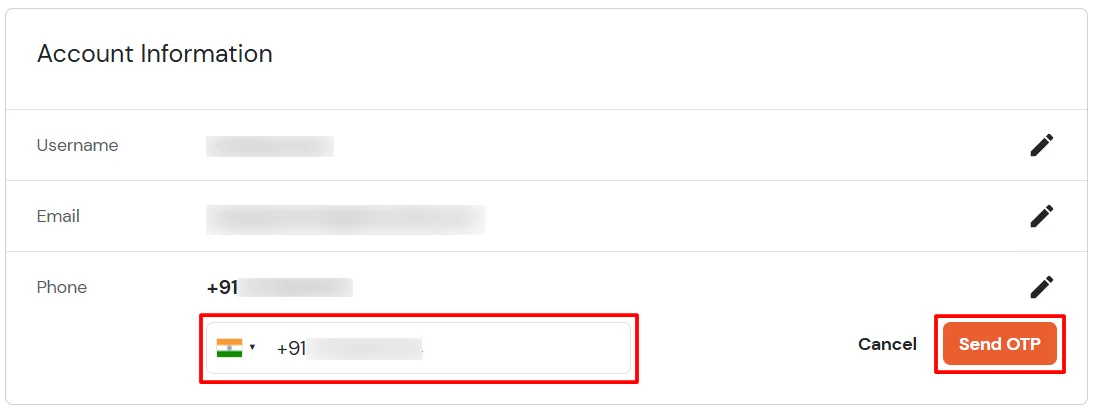
  • 国コードを選択し、携帯電話番号を入力してクリックします OTPを送信する.
  • PolarionのMFA/二要素認証(2FA) - 国コードを選択し、電話番号を入力してください

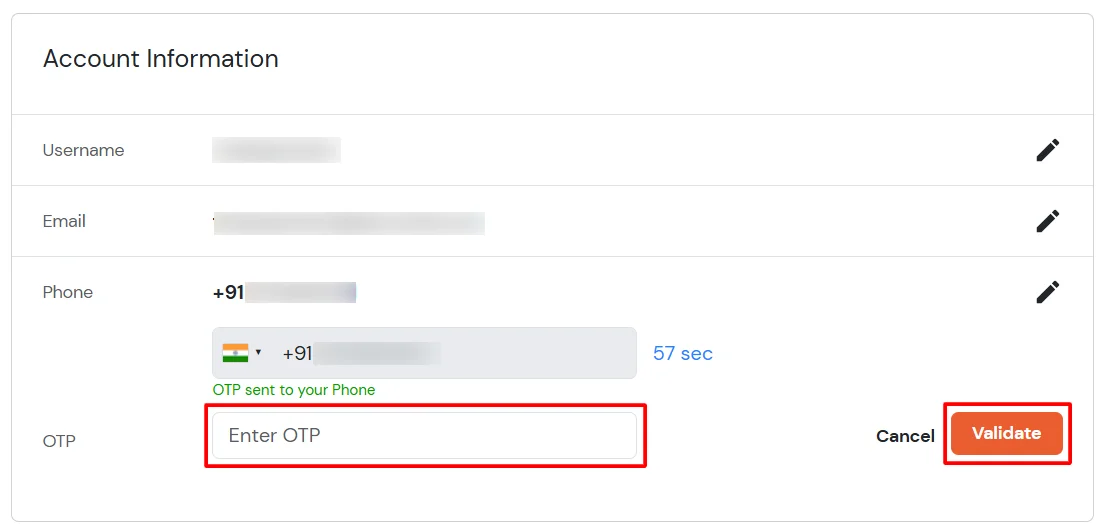
  • 携帯電話に送信された OTP を入力し、「検証」をクリックします。
  • PolarionのMFA/二要素認証(2FA) - OTPを入力してください

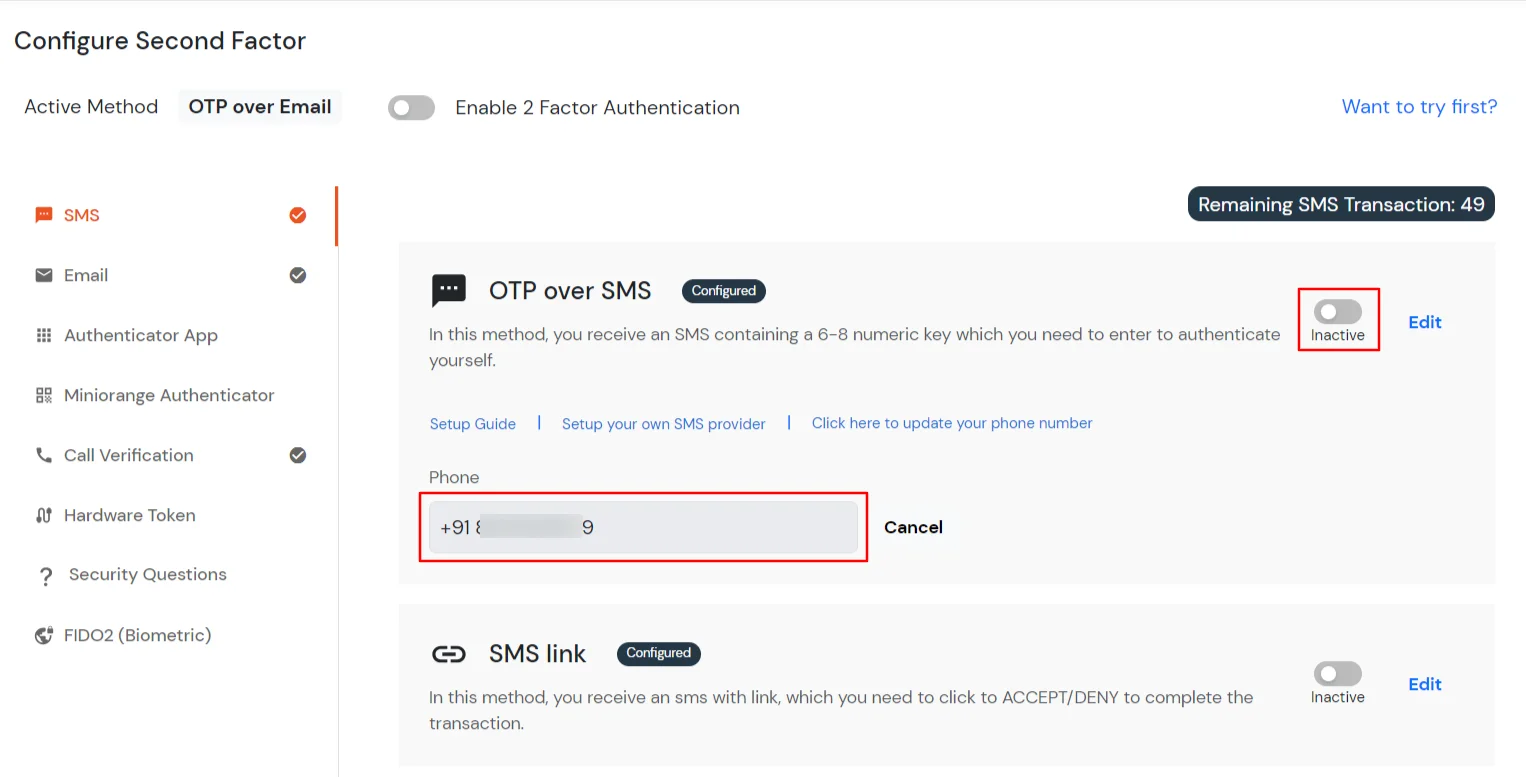
  • 電話番号を追加したら、トグルをオンにして、SMS 経由の OTP を有効にします。
  • PolarionのMFA/二要素認証(2FA) - トグルスイッチをオンにする

  • Now 2要素認証を有効にする 以前に実行されていない場合は、以下に示すように実行してください。
  • PolarionのMFA/二要素認証(2FA) 携帯電話番号を入力して、SMSでOTPを受信して​​ください

4. Polarionの2FAテスト

    a. エンドユーザー向けの2FAが設定されている場合

  • あなたに行く ポラリオンドメインリダイレクトされます miniOrange シングルサインオンサービス コンソール。
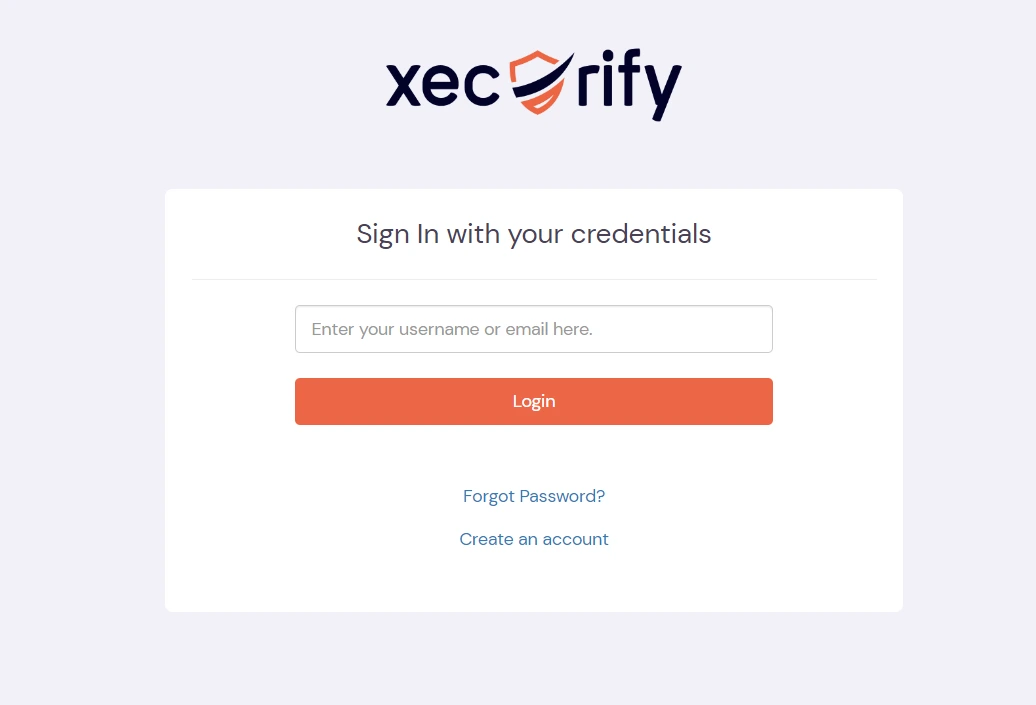
  • ズーム 2 要素認証 (XNUMXfa) ユーザー資格情報

  • ログイン資格情報を入力し、「ログイン」をクリックします。設定された 2fa 方式で本人確認を行うように求められます。
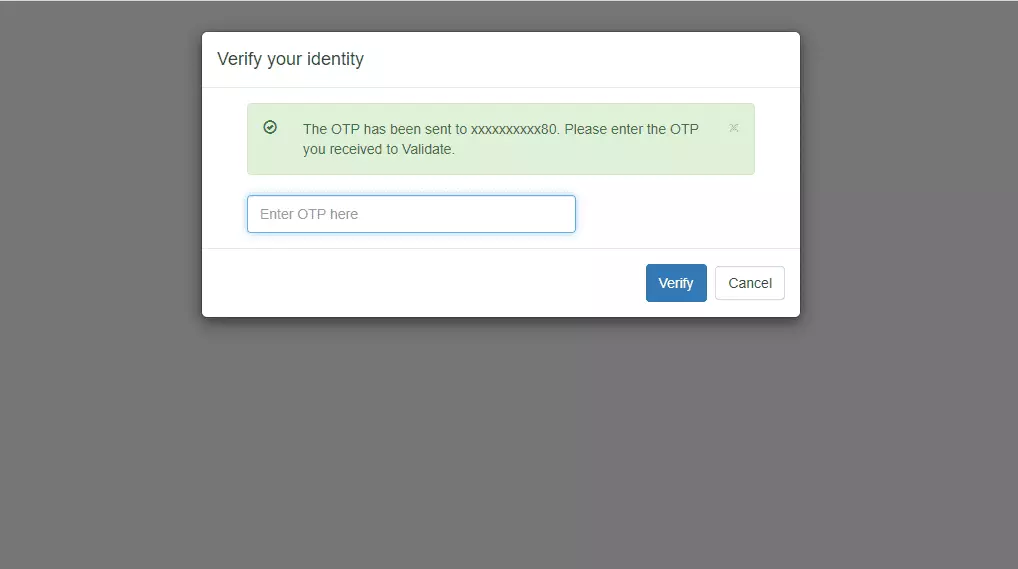
    例えば、SMS経由でOTPを設定している場合、PolarionにログインするとOTPの入力を求められます。
  • ズーム 2 要素認証 (XNUMXfa) OTP プロンプト

  • 携帯電話に届いたワンタイムパスワード(OTP)を入力してください。2段階認証が成功すると、Polarionダッシュボードにリダイレクトされます。
  • b. エンドユーザーの2FAが有効になっていない場合

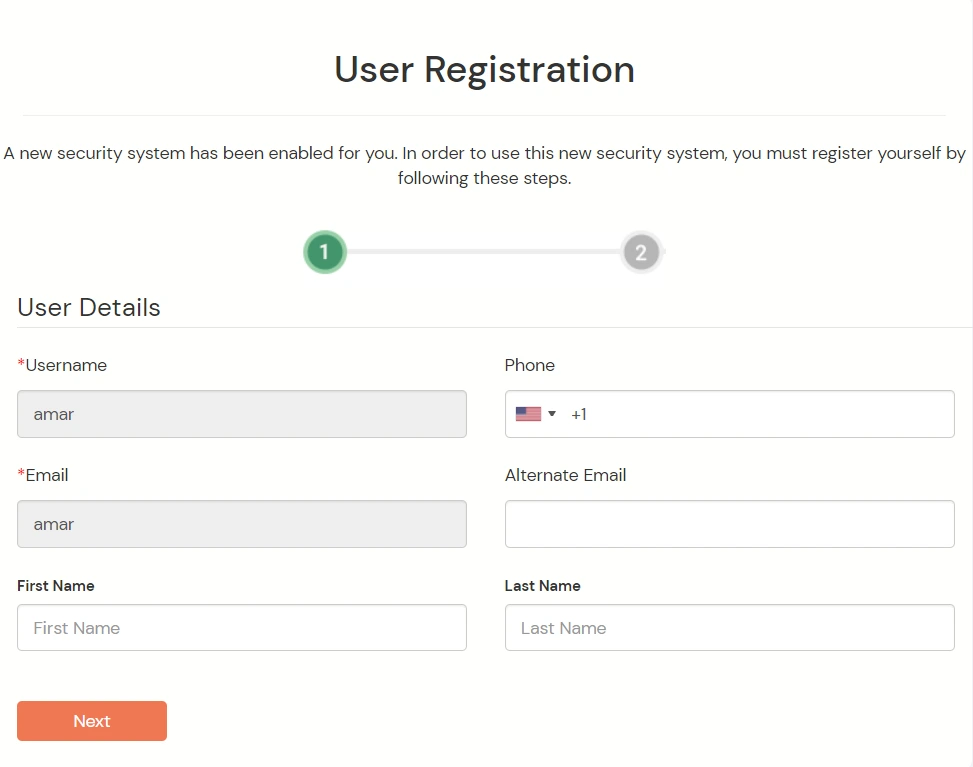
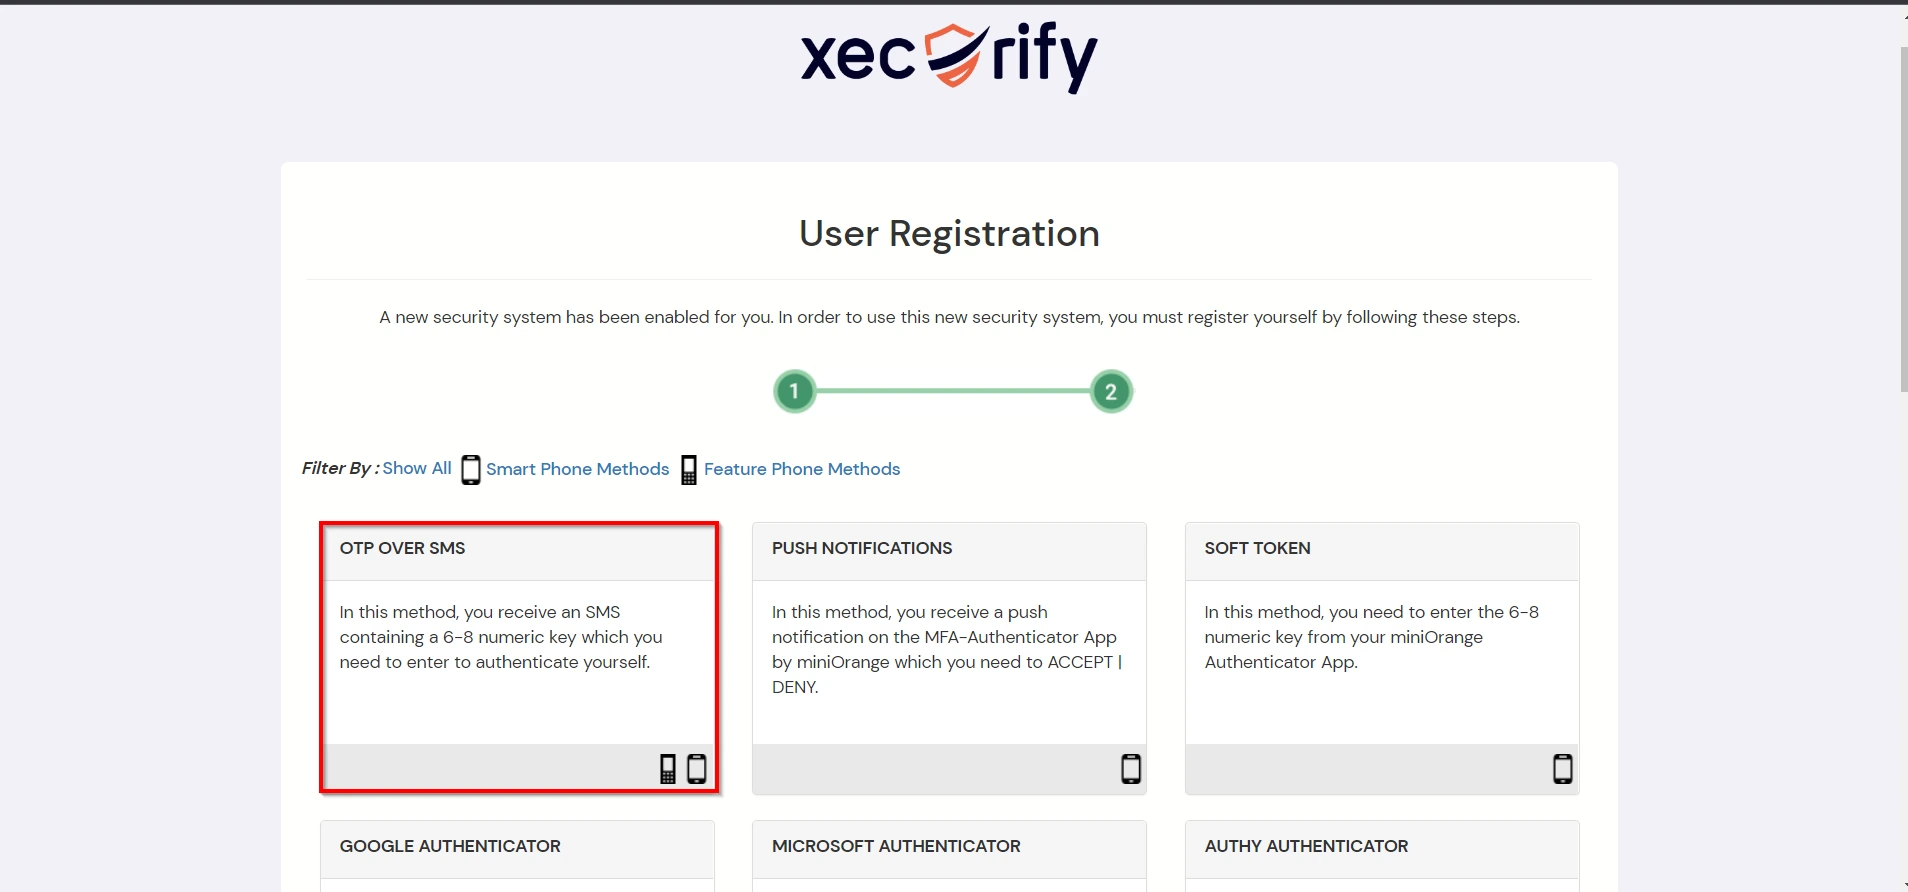
  • エンドユーザー向けの 2Fa に登録するよう求められます。これは XNUMX 回限りのプロセスです。
  • 基本的な詳細を設定します。
  • ズーム 2要素認証(XNUMXfa) ユーザー登録

  • 任意の認証方法を設定します。
  • ズーム2要素認証(XNUMXfa)に新しいセキュリティを追加

  • 登録が完了すると、 ポラリオンアカウント.

  • MFA を構成またはテストできませんか?


    お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


5. Polarionによる適応型認証

Polarionの適応型認証機能を使用すると、管理者はIPアドレス、デバイス、場所、ログイン時間などのユーザーログイン条件を評価することで、状況に応じたアクセスポリシーを適用できます。設定されたポリシーに基づいて、ユーザーはアクセスを許可されたり、追加の認証を求められたり、アクセスを拒否されたりします。管理者は、メールアラートの設定、ユーザー向けのエラーメッセージのカスタマイズ、展開前のポリシー設定の確認、およびセキュリティを強化し不正アクセスを防止するためのアプリケーションログインポリシーへの適応型認証ポリシーの割り当ても可能です。

[注:アダプティブ認証セクションは左側のナビゲーションメニューから移動されました。アダプティブ認証ポリシーへのアクセスと管理は、[ポリシー] >> [アダプティブアクセスポリシー] に移動することで行えます。]

A. IPアドレスに基づくアクセス制限によるPolarionへのアクセス制限

    IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。

    IPアドレスに基づく制限を使用したアダプティブ認証は、以下の方法で設定できます。

  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

  • 拡大する IPアドレスに基づくアクセス制限 ドロップダウンアイコンをクリックして、IPベースのアクセスルールを設定します。
  • 保険条件

  • 詳しくはこちら IPアドレス範囲を追加 ポリシーのIPアドレスまたはIP範囲を設定する。
  • IPアドレス範囲を追加

  • ホワイトリストに登録するIPアドレスを指定します。ホワイトリストに登録されていないIP範囲についても、上記の設定を反映させることができます。
  • いずれかを選択する 許可する or 否定する ドロップダウンメニューから該当するオプションを選択してください。ユーザーがホワイトリストに登録されたIPアドレスでログインしようとすると、常にアクセスが許可されます。
  • IPアドレス範囲は3つの形式でサポートされています。 IPv4、IPv4 CIDR、IPv6 CIDRドロップダウンメニューから適切なものを選択できます。
  • 複数のIPまたはIP範囲を追加するには、 + IPアドレス範囲を追加
  • IPアドレス範囲を追加

  • 変更が完了したら、 をクリックします 次へ.
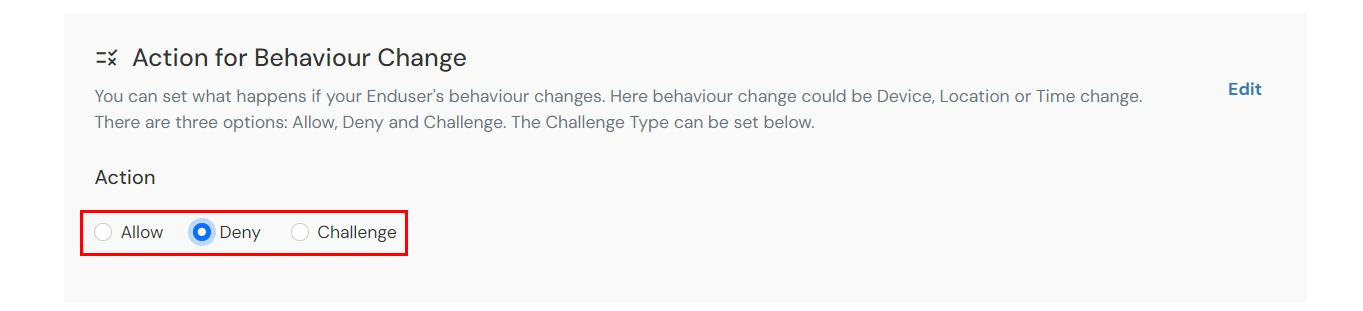
  • 選択 行動変容のための行動適切なものを選択してください 行動 (NAIST) と チャレンジタイプ そのセクションのユーザー向けです。
  • 行動変容のための行動


    属性(オプション) 詳細説明
    許可する アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。
    否定する アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。
    課題 ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。

  • チャレンジタイプのオプション: 動作のアクションがチャレンジとして構成されている場合は、チャレンジ タイプを設定します。

  • 属性 詳細説明
    ユーザー第2要素

    ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。

    KBA(知識ベース認証) システムは、ユーザーがセルフサービスコンソールで設定した2つの質問のうち3つに回答するよう求めます。両方の質問に正しく回答した場合のみ、ユーザーは次のステップに進むことができます。
    代替メール経由の OTP ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。

  • ソフトウェアの制限をクリック 次へ 続行します。

B. デバイスベースのアクセス制限によるPolarionへのアクセス制限

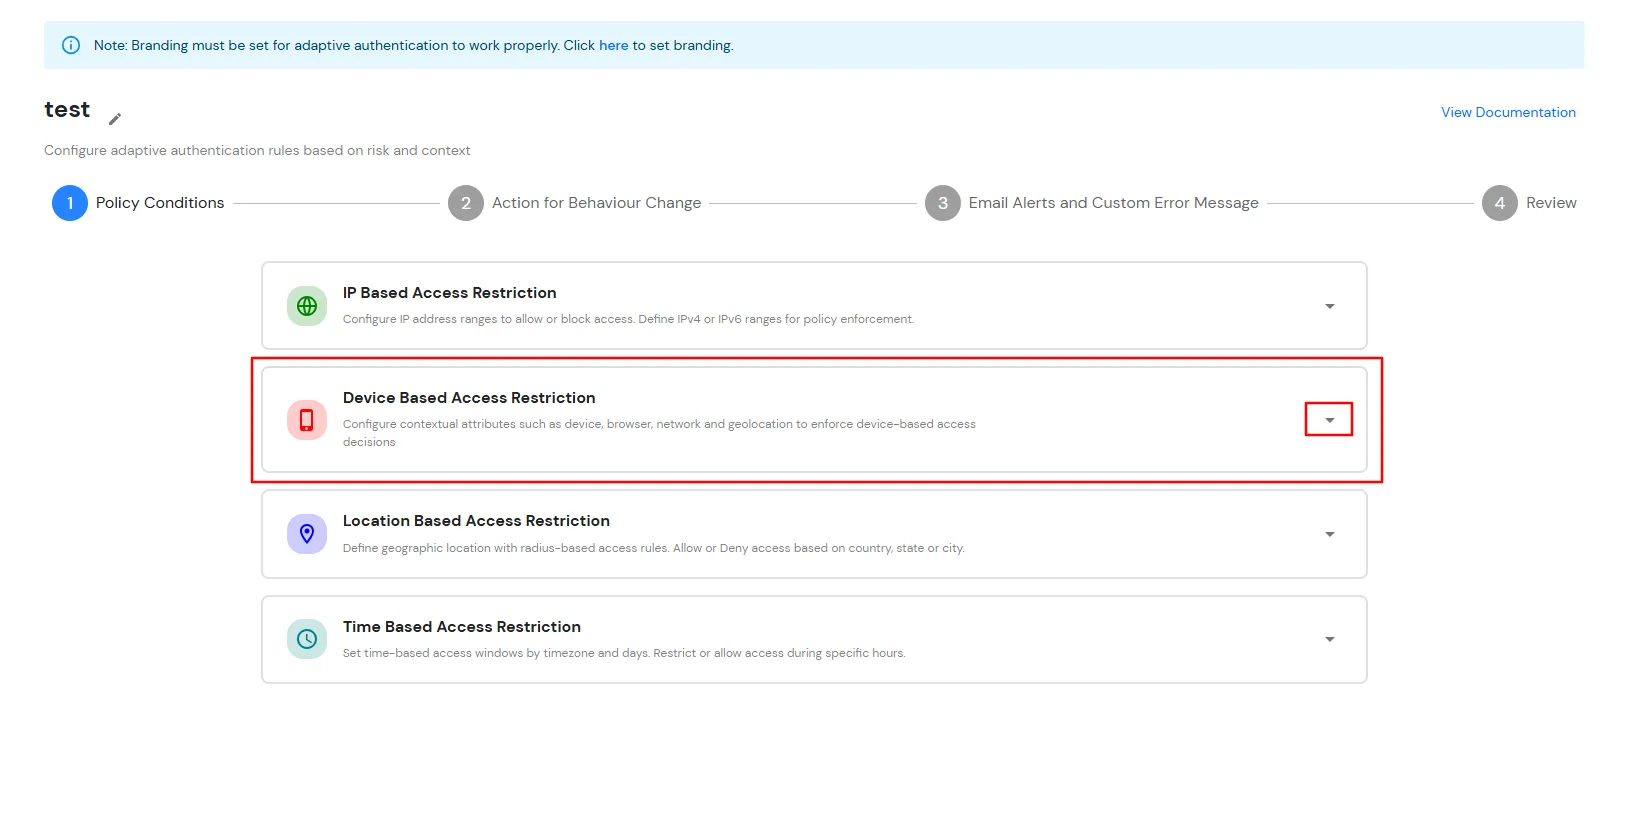
    デバイスベースのアクセス制限により、管理者は信頼できる登録済みデバイスに基づいてユーザーアクセスを制御できます。デバイスの識別および検証メカニズムを活用することで、管理者は認証時に使用されるデバイスを評価するポリシーを定義できます。ユーザーがログインしようとすると、デバイスは設定されたポリシーに基づいて評価され、設定された条件に基づいて適切なアクション(許可、チャレンジ、または拒否)が適用されます。

    デバイスベースの制限によるアダプティブ認証は、以下の方法で設定できます。
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

  • 以下を行うには、 落ちます 拡張オプション デバイスベースのアクセス制限 デバイスベースのアクセス制御を設定するためのセクション。
  • デバイスベースのアクセス制限

  • 掃除機のスイッチを入れます。 デバイス構成を有効にする トグル。
  • デバイスベースのアクセス制限

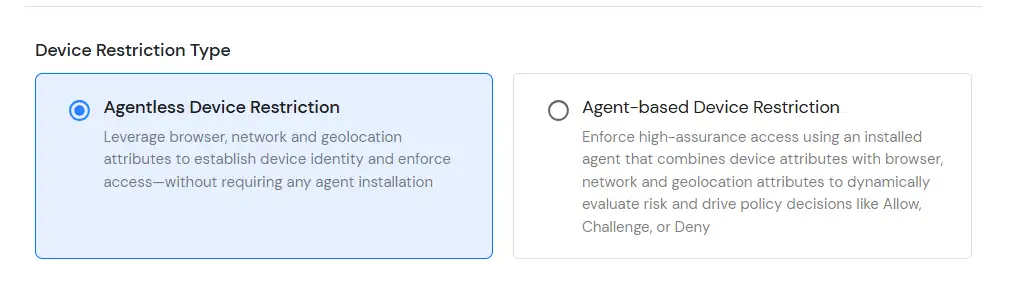
  • どちらかを設定する エージェントレスデバイス制限 or エージェントベースのデバイス制限 貴組織の要件に基づきます。
  • エージェントレスデバイス制限: エンドポイントにソフトウェアやエージェントをインストールする必要なく、信頼できるデバイスを検証および管理します。ブラウザとデバイスベースの識別方法を使用してデバイスの信頼性を評価し、認証時にアクセス ポリシーを適用します。
  • エージェントベースのデバイス制限: 管理対象デバイスにインストールされた軽量エージェントを使用することで、デバイスの信頼性検証を強化します。これにより、高度なデバイス検証とリスクベースのアクセス制御が可能になり、信頼できるデバイスのみが保護されたリソースにアクセスできるようになります。
  • デバイス制限タイプ

  • こちらをクリックしてください デバイスベースの制限に関する詳細情報については、こちらをご覧ください。
  • 変更が完了したら、 をクリックします 次へ.
  • 行動変容のための行動ポリシーに対して適切なアクションとチャレンジの種類を選択してください。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

C. 位置情報に基づくアクセス制限によるPolarionへのアクセス制限

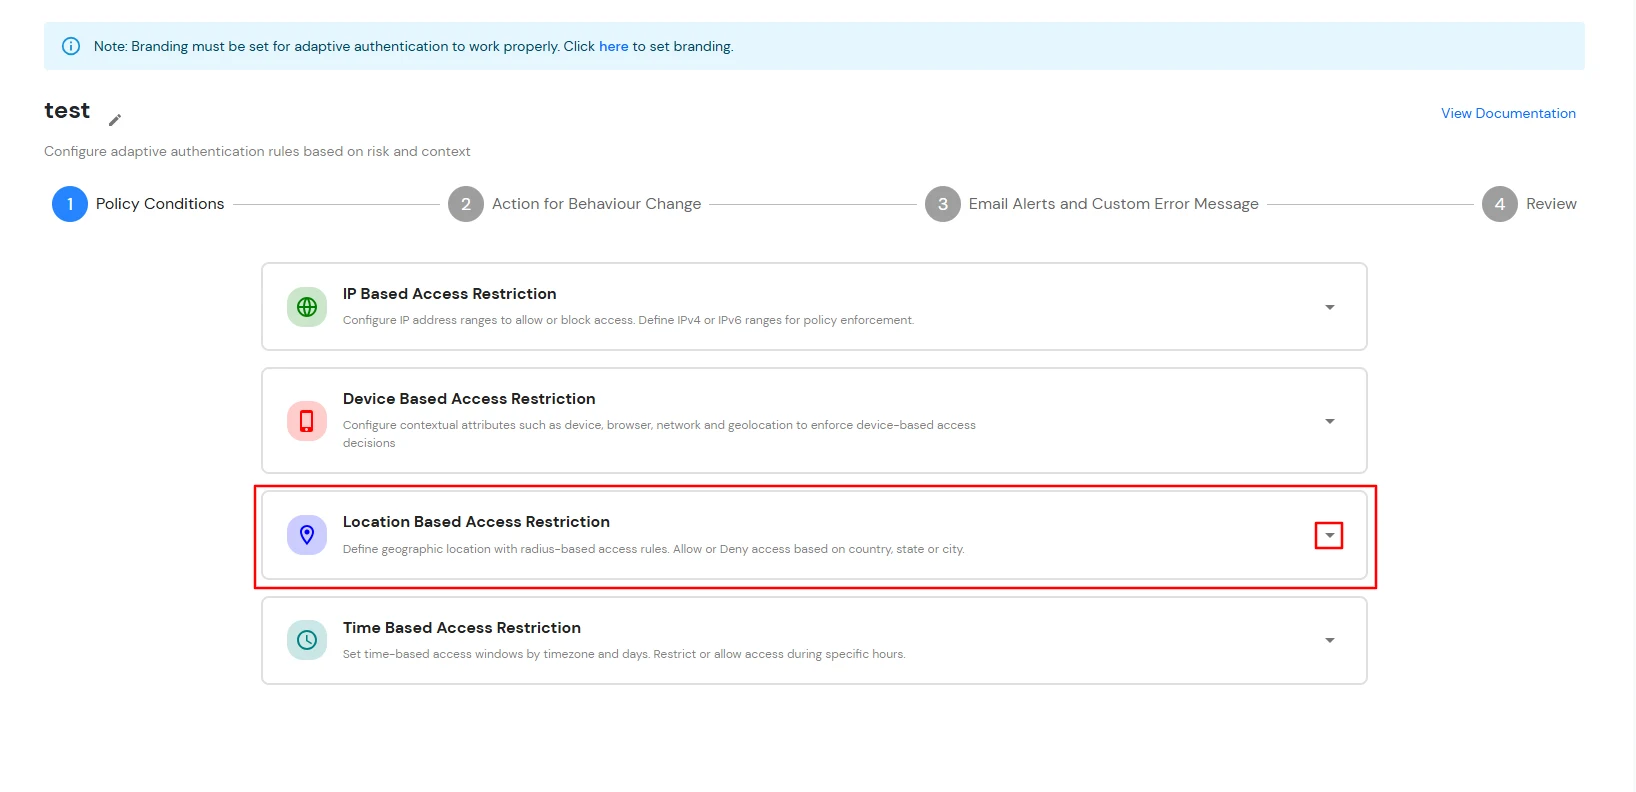
    位置情報制限では、管理者はエンドユーザーのログインを許可する場所のリストを設定し、管理者が設定した条件に基づいてログインを拒否します。アダプティブ認証が有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーはログインを許可されるか、認証を求められるか、または拒否されます。

    位置情報に基づく制限付きアダプティブ認証は、以下の方法で設定できます。
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • 適応型認証: RBAポリシーを追加する

  • 以下を行うには、 落ちます を拡張するには 位置情報に基づくアクセス制限 位置情報に基づくアクセスルールを設定するためのセクション。
  • 適応型認証:位置情報に基づく制限

  • 選択 ユーザーがチャレンジを完了した場合、登録場所を登録します。 認証に成功した後、ユーザーの位置情報を自動的に登録する。
  • ソフトウェアの制限をクリック 場所を追加.
  • ロケーション構成

  • 検索場所 フィールドに場所の名前を入力し、検索結果から適切な場所を選択してください。
  • 選択した場所の周囲の半径を指定し、距離の単位を選択します(キロメートルまたはマイルこれは、緯度と経度を使用して設定した場所とその周辺の総面積になります。
  • 設定された場所ごとに、アクセスを許可するかどうかを選択します。 許可 or 拒否されました.
  • 適応型MFAの位置情報制限

  • あなたはをクリックすることができます 場所を追加 ボタンをクリックして複数の場所を追加し、上記の手順 2 ~ 4 に従います。
  • 変更が完了したら、 をクリックします 次へ.
  • あなたの選択します。 行動の変化のための行動 (NAIST) と チャレンジタイプ ユーザー向け 行動の変化のための行動 セクション。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

D. 時間ベースのアクセス制限によるPolarionへのアクセス制限

    時間制限では、管理者はタイムゾーンの開始時刻と終了時刻を設定し、ポリシーの条件に基づいてユーザーのアクセスを許可、拒否、または認証を求めます。エンドユーザーがアダプティブ認証を有効にしてログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が管理者が設定したリストと照合され、設定に基づいてユーザーのアクセスが許可されるか、拒否されるか、認証を求められます。

    時間制限付きアダプティブ認証は、以下の方法で設定できます。

  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

  • 拡大する 時間ベースのアクセス制限 ドロップダウンアイコンをクリックして、「時間ベースのアクセス制限ルール」セクションを開きます。
  • 時間ベースのアクセス制限を拡張する

  • 入力する ログインウィンドウのバッファ時間(分) 設定されたログインウィンドウの開始時刻の前後に猶予期間を設けるための設定です。値が指定されていない場合は、デフォルトのバッファ時間である0分が適用されます。
  • 詳しくはこちら 時間の追加 時間ベースのアクセスルールを作成する。
  •  「時間を追加」をクリックしてください。

  • 必要なものを選択してください タイムゾーンを設定し、 始まる時間 (NAIST) と 終了時間 そして、該当する日を選択してください。
  • 時間ベースのルールごとに、アクセスを許可するかどうかを選択します。 許可 or 拒否されました.
  • 適応型MFA時間制限

  • 以下を行うには、 時間の追加 複数のタイムゾーンを追加する。
  • 変更が完了したら、 をクリックします 次へ.
  • あなたの選択します。 行動の変化のための行動 (NAIST) と チャレンジタイプ ユーザー向け 行動の変化のための行動 セクション。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

E. メールアラートとカスタムメールメッセージ

    このセクションでは、アダプティブアクセスポリシーに関連する通知とアラートを処理します。以下のオプションが提供されます。

  • メールアラートを送信する: 適応型認証イベントが発生した際にメール通知を受け取る受信者を設定します。監視およびセキュリティ要件に応じて、管理者、エンドユーザー、またはその両方にアラートを送信できます。
    • 管理者にメールアラートを送信する: このオプションを有効にすると、設定済みの適応型認証イベントがトリガーされたときに管理者に通知されます。必要に応じて、以下の欄にメールアドレスを指定できます。 管理者のアラート受信用メールアドレス アラートを受信するには、この設定が必要です。設定しない場合、アラートはデフォルトの管理者アカウントに送信されます。
    • メールアラートを送信する

    • エンドユーザーにメールアラートを送信する: このオプションを有効にすると、適応型認証イベントがエンドユーザーのログイン試行やデバイス登録に影響を与える場合に、エンドユーザーに通知されます。
      • デバイス登録数が許容数を超えました。 有効にすると、エンドユーザーは、設定されたデバイス制限ポリシーで許可されている最大数を超えるデバイスを登録しようとした場合に、電子メール通知を受け取ります。エンドユーザーへの通知のみに利用可能です。)
      • メールアラートを受け取る

  • ユーザーが不明なデバイスまたは場所からログインした場合に、メールアラートを受け取る。 管理者は、さまざまなアラートオプションのアラートを受信できるようにするために、このオプションを有効にする必要があります。

  • オプション 詳細説明
    ユーザーは不明なIPアドレス、デバイス、または場所からログインします このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。
    チャレンジが完了し、デバイスが登録されました このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。
    チャレンジは完了しましたが、デバイスが登録されていません このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。
    チャレンジ失敗 このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。

    メールアラートを受信する

  • 複数の管理者アカウントにアラートを受信させたい場合は、管理者のオプションを有効にしてから、管理者のメールアドレスをカンマで区切って入力フィールドに入力してください。 管理者のメールアドレス(アラートを受信する場合) ラベル。エンドユーザーへのアラートを有効にするには、 エンドユーザー チェックボックスをオンにします。
  • 適応型ポリシーによって認証が拒否された場合にエンドユーザーが受け取る拒否メッセージをカスタマイズしたい場合は、以下のメッセージを入力します。 拒否メッセージ テキストボックス。
  • 拒否メッセージをカスタマイズする

F. レビュー

    適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。


    レビューセクション

  • すべての設定を確認したら、クリックしてください。 ポリシーの作成 ポリシーを保存して有効化する。
  • ポリシーが正常に追加されると、リストに表示されます。
  • Polarion向け適応型認証:ポリシーが作成されました

G. Polarionにアダプティブ認証ポリシーを追加する

  • にログインします セルフサービスコンソール >> ポリシー >> アプリログインポリシー.
  • ソフトウェアの制限をクリック 編集 定義済みアプリ ポリシーのアイコン オプション。
  • 2FAポリシーを編集する

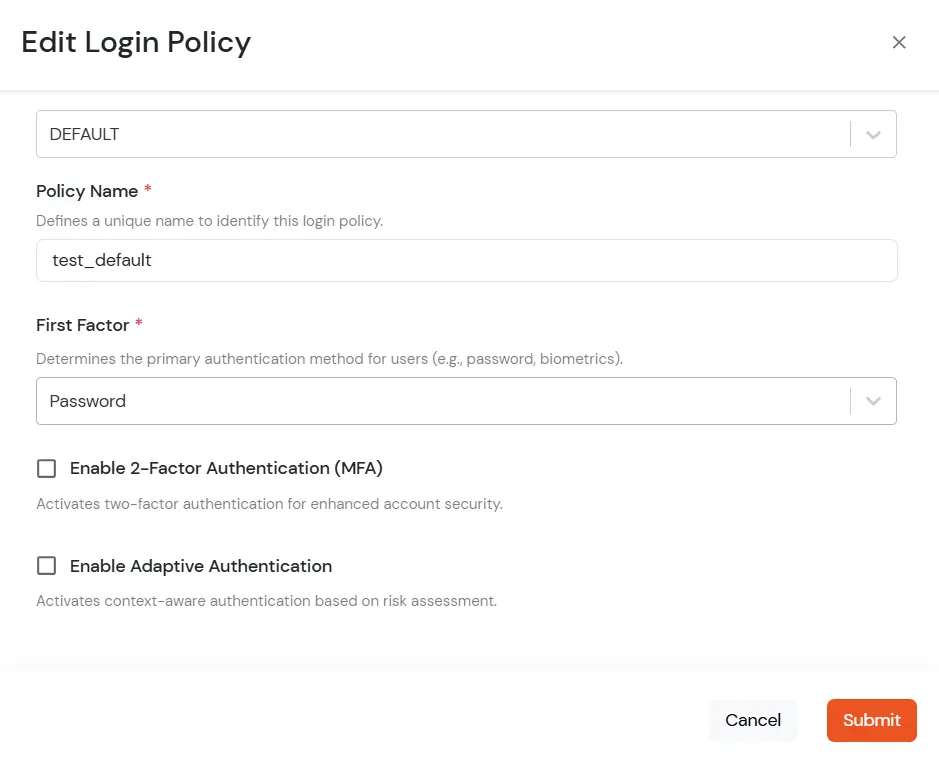
  • ポリシーを設定する ポリシー名 パスワードとして 最初の要素.
  • ログインポリシーを編集する

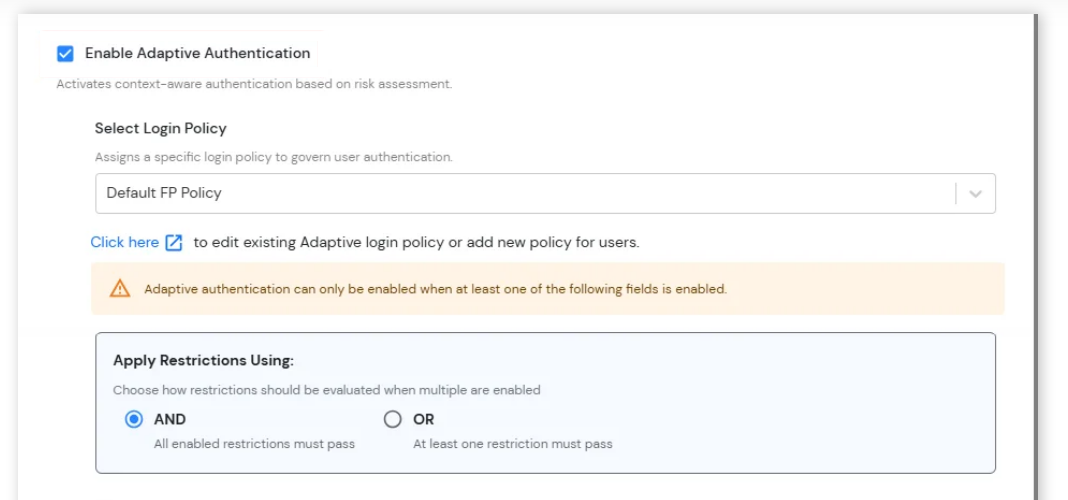
  • 有効にする 適応認証 ログインポリシーの編集ページで、必要な制限方法をオプションとして選択します。
  • ログインポリシーを選択 ドロップダウンメニューから、前の手順で作成したポリシーを選択してください。
  • 制限を適用するには、以下を使用してください。 ユーザーログイン時に、複数の適応型認証制限をどのように評価するかを設定します。
    • AND: ログイン試行が許可されるためには、有効になっているすべての制限事項が正常に満たされている必要があります。
    • OR: ログイン試行が許可されるためには、少なくとも1つの有効な制限事項が正常に満たされている必要があります。
  • 適応認証を有効にする

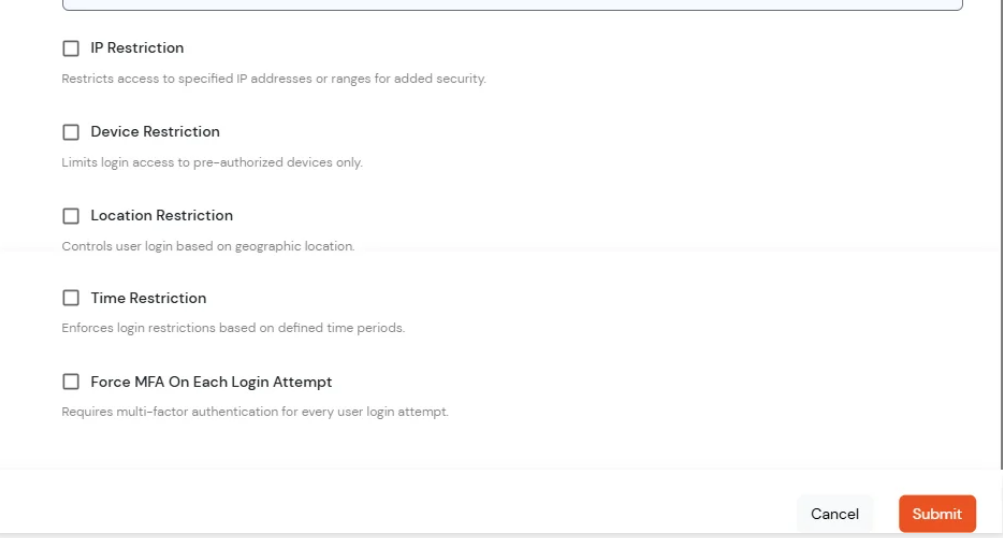
  • 適応型認証制限: アカウントのセキュリティを強化し、状況に応じたリスク要因に基づいてユーザーアクセスを制御するために、追加のログイン制限と認証条件を設定します。
    • IP 制限: セキュリティ強化のため、ログインアクセスを特定のIPアドレスまたはIPアドレス範囲に制限してください。
    • デバイスの制限: 信頼できるデバイスまたは事前に承認されたデバイスからのログインアクセスのみを許可する。
    • 場所の制限: 地理的な位置情報に基づいてユーザーのログインアクセスを制御する。
    • 時間制限: ユーザーのログインアクセスを特定の日または期間に制限する。
    • ログイン試行ごとにMFAを強制する: デバイスやセッションの状態に関係なく、ログインを試みるたびにユーザーに多要素認証(MFA)の完了を要求する。
  • 制限を適用する

信頼できるデバイスを追加する方法

  • エンドユーザーがポリシーの適用後にセルフサービスコンソールにログインすると、 デバイス制限 がオンになっている場合は、現在のデバイスを信頼できるデバイスとして追加するオプションが提供されます。

外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品