こんにちは!

助けが必要? 私たちはここにいます!

miniorange 応援してます〜
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Rocket.Chatのシングルサインオン(SSO)
miniOrangeはRocket.Chat向けのシングルサインオン(SSO)ソリューションを提供しています。このシングルサインオン(SSO)ソリューションにより、Rocket.Chat for Businessへの安全なアクセスを数分以内にユーザーに展開することが可能になります。

ロケットチャット

Rocket.Chatは、OAuthをサポートするオープンソースのコミュニケーションハブです。Rocket.Chatは、組織が独自のチャットツール、メディア共有、画面共有、ビデオ/音声通話機能を持つことを可能にします。Rocket.Chatのユーザーは、外観や操作感をカスタマイズしたり、ユーザーを選択したり、データを安全に管理したりできます。さらに、クラウド上でRocket.Chatをセットアップすることも、オンプレミスで独自のサーバーをホストすることも可能です。Rocket.Chatの長期的なビジョンは、電子メールをリアルタイムの統合型コミュニケーションプラットフォームに置き換え、Rocket.Chatを使用してビジネスを構築できるサービスを提供することです。

OAuth (Open Authorization) とは何ですか?

OAuth(Open Authorization)は、トークンベースの認証と認可のためのオープンスタンダードであり、シングルサインオン(SSO)を提供するために使用されます。OAuthはパスワードデータを共有せず、代わりに認可トークンを使用して、利用者とサービスプロバイダー間の身元を証明します。OAuthは、パスワードを開示することなく、ユーザーに代わってあるアプリケーションが別のアプリケーションとやり取りすることを承認できる認証プロトコルです。

サードパーティサービスを使用したログインをサポートするアプリケーションは、通常、「Facebookでログイン」や「Googleでログイン」などのオプションを提供することでユーザーに認証を促し、ユーザーが自分の認証情報を使用してサードパーティサービスにログインできるようにします。これに応じて、サービスはアクセスを要求しているユーザーの正当性を証明するアクセストークンを要求元のアプリケーションに送信します。トークンは、エンドユーザーが必要とするリソースへのリクエストを行うために使用されます。OAuthはブラウザアプリケーションとモバイルアプリケーションの両方に適しており、顧客アプリケーションとAPIアクセスに広く使用されています。基本的に、OAuthはアプリケーション間でメッセージを転送するためにJSONを使用し、トークンの要求と受信にはHTTPを使用します。


任意の外部 IDP/ディレクトリに接続できます

miniOrangeは、ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなどの外部ディレクトリからのユーザー認証を提供します。また、Shibboleth、PING、Okta、OneLogin、KeyCloakなど、他のIDPとの連携によるユーザー認証も提供します。

IDPが見つからない場合は、idpsupport@xecurify.comまでご連絡ください。すぐに設定のお手伝いをいたします。


miniOrangeがサポートするOAuth Grants

Rocket.Chat OAuth グラントのシングルサインオン (SSO)

Authorization
グラント

Rocket.Chat OAuth グラントのシングルサインオン (SSO)

パスワード
グラント

Rocket.Chat OAuth グラントのシングルサインオン (SSO)

暗黙
グラント

Rocket.Chat OAuth グラントのシングルサインオン (SSO)

トークンの更新
グラント

Rocket.Chat OAuth グラントのシングルサインオン (SSO)

クライアントの資格情報
グラント

Rocket.Chatのシングルサインオン(SSO)の設定方法については、以下のステップバイステップガイドをご覧ください。

ステップ1:miniOrangeでRocket.Chatを設定する

  • 顧客としてログインするには 管理コンソール.
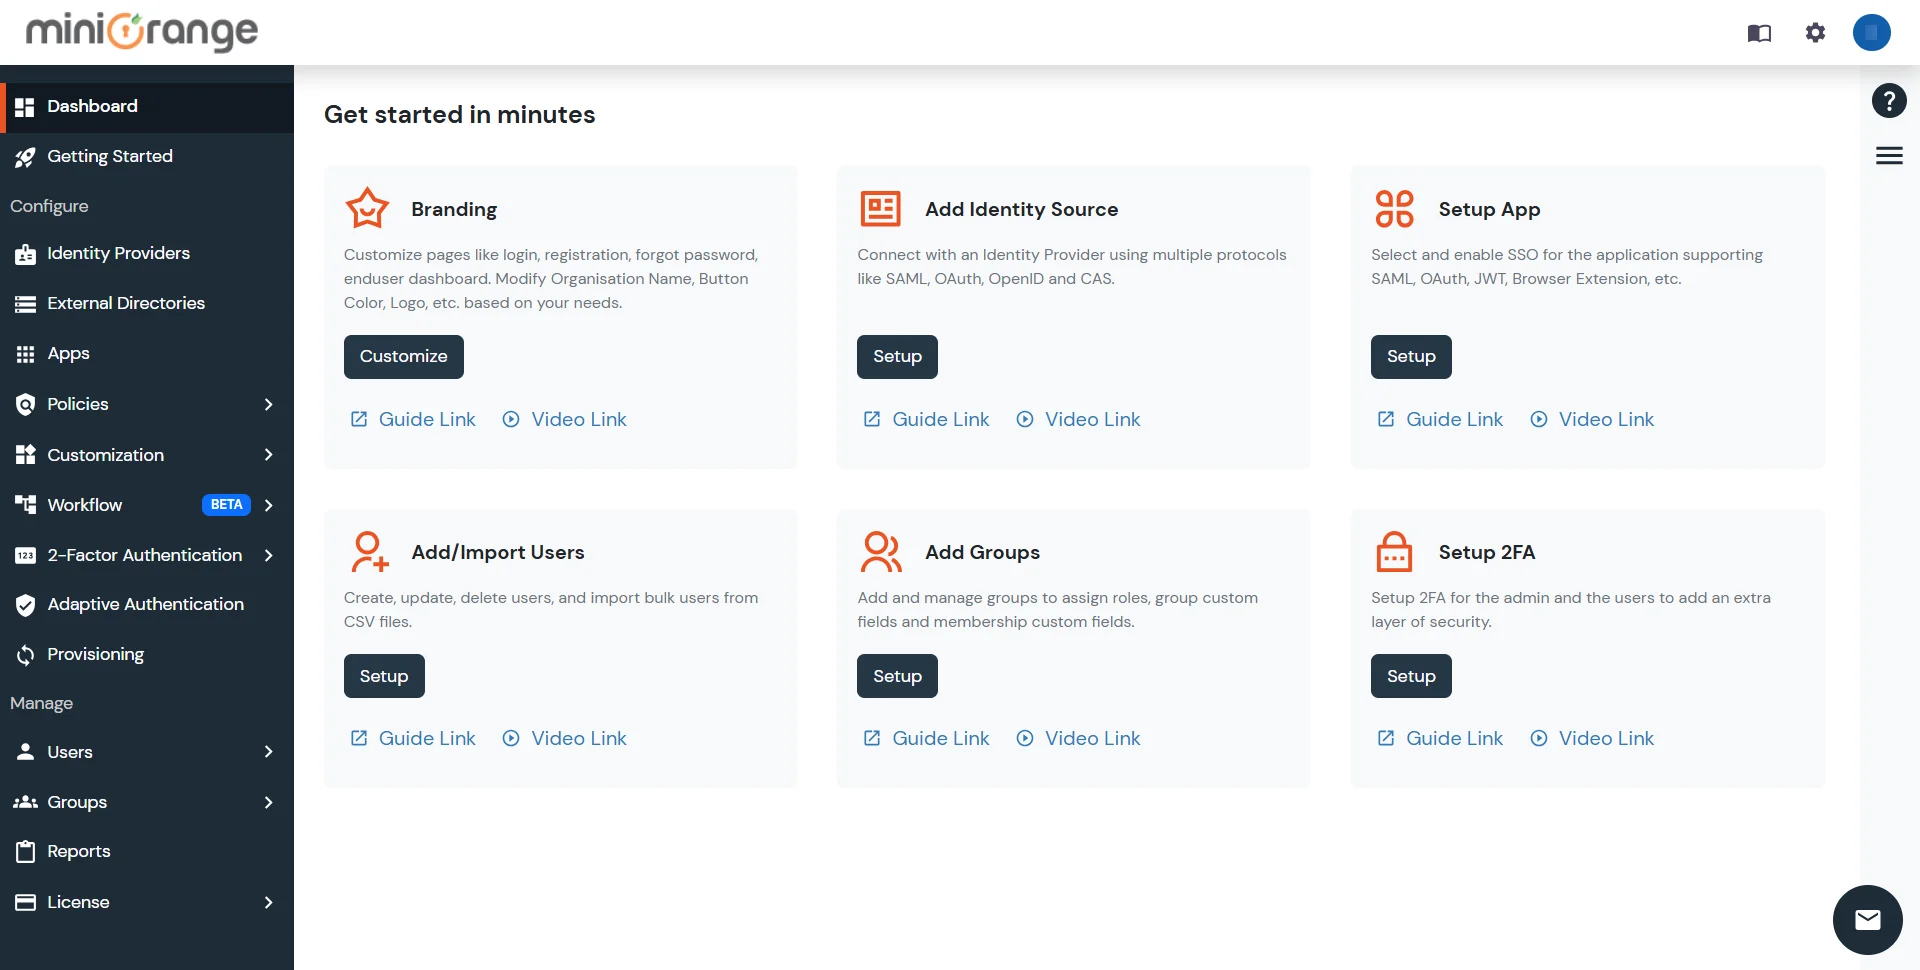
  •  Rocket.Chat miniOrange管理パネルのシングルサインオン(SSO)

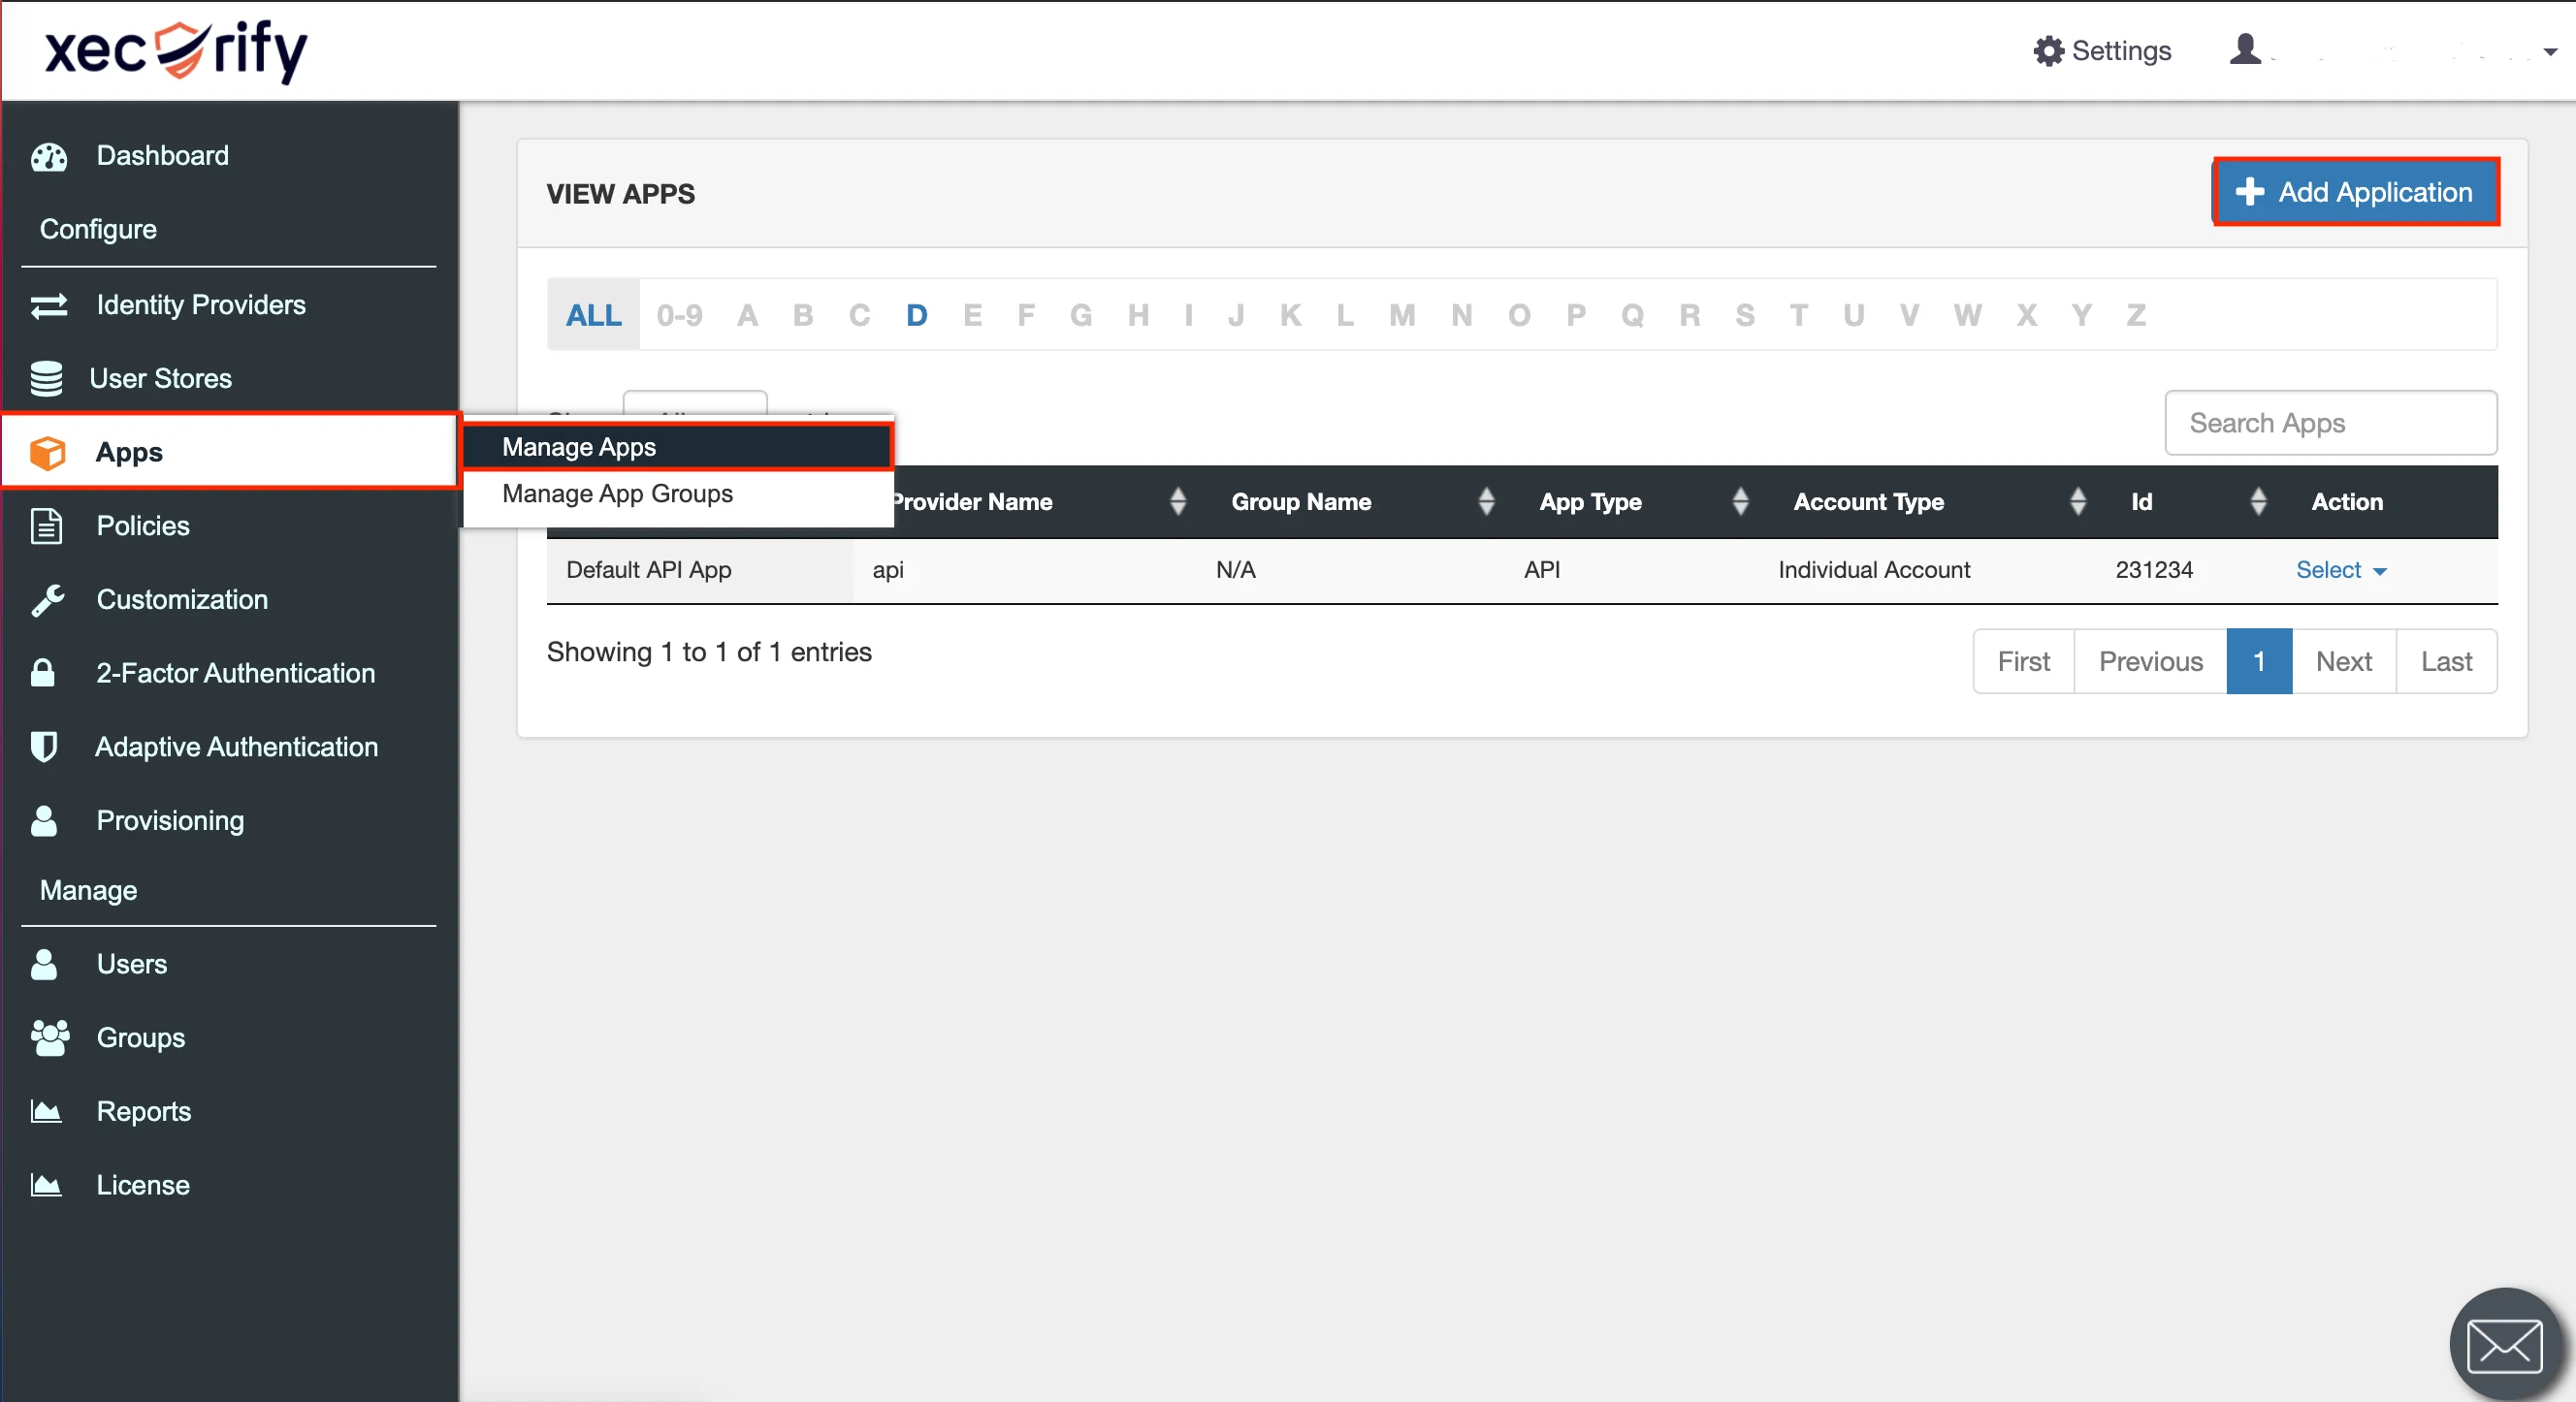
  • に行く アプリ >> アプリの管理に設定します。 OK をクリックします。 アプリケーションを追加 画面の右隅にあるボタンをクリックします。
  •  Rocket.Chat管理アプリケーションのシングルサインオン(SSO)

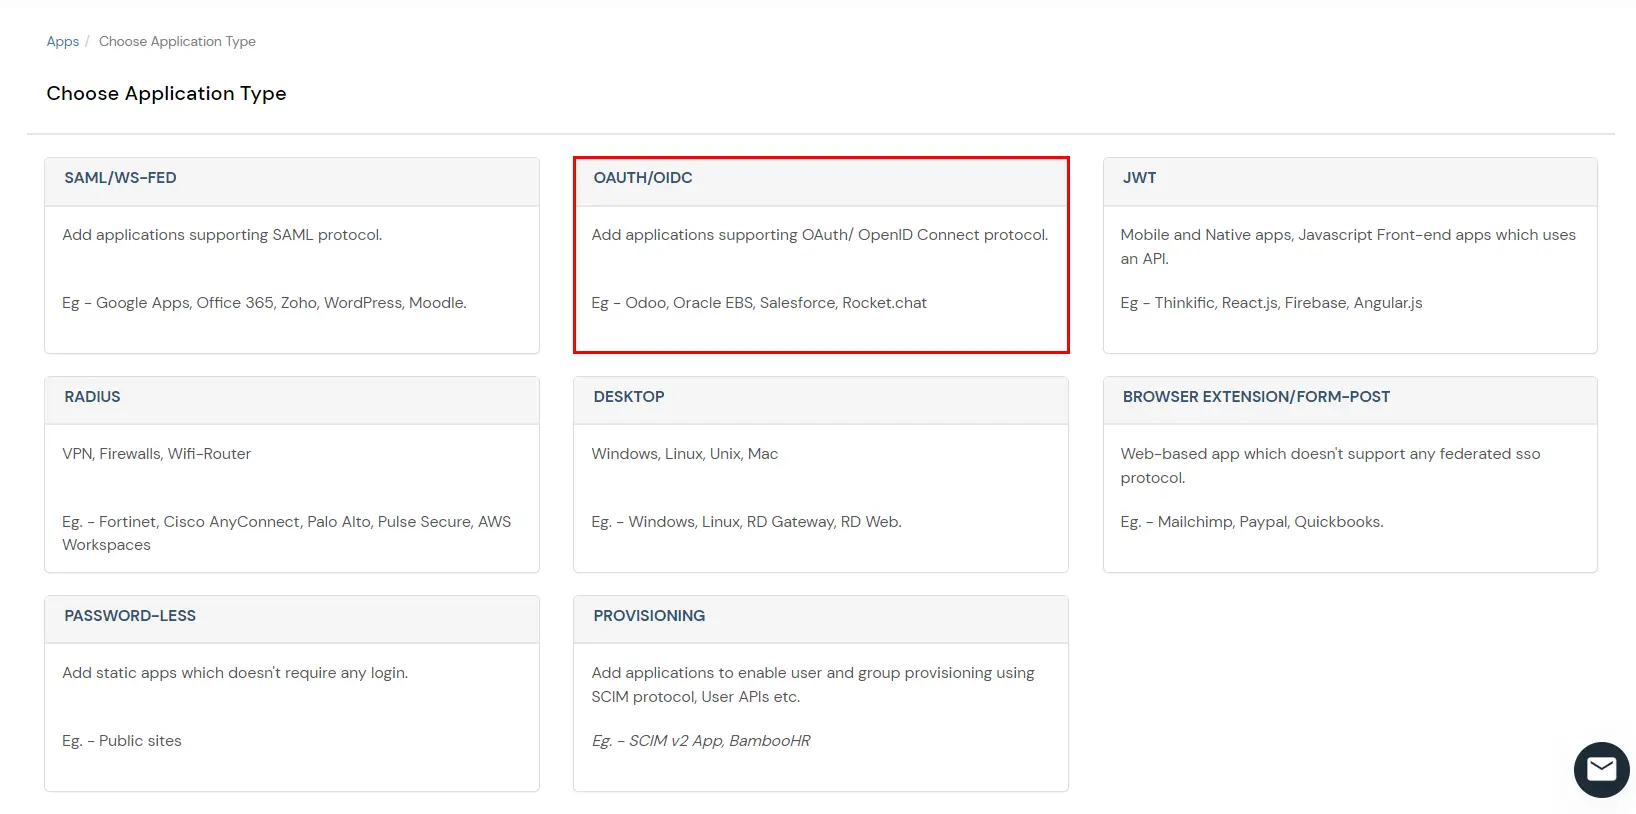
  • In アプリケーションの種類を選択してください をクリックしてください アプリを作成する OAUTH/OIDC アプリケーション タイプのボタン。
  •  Rocket.Chat のシングル サインオン (SSO) では、OAuth/OIDC アプリケーション タイプを選択します。

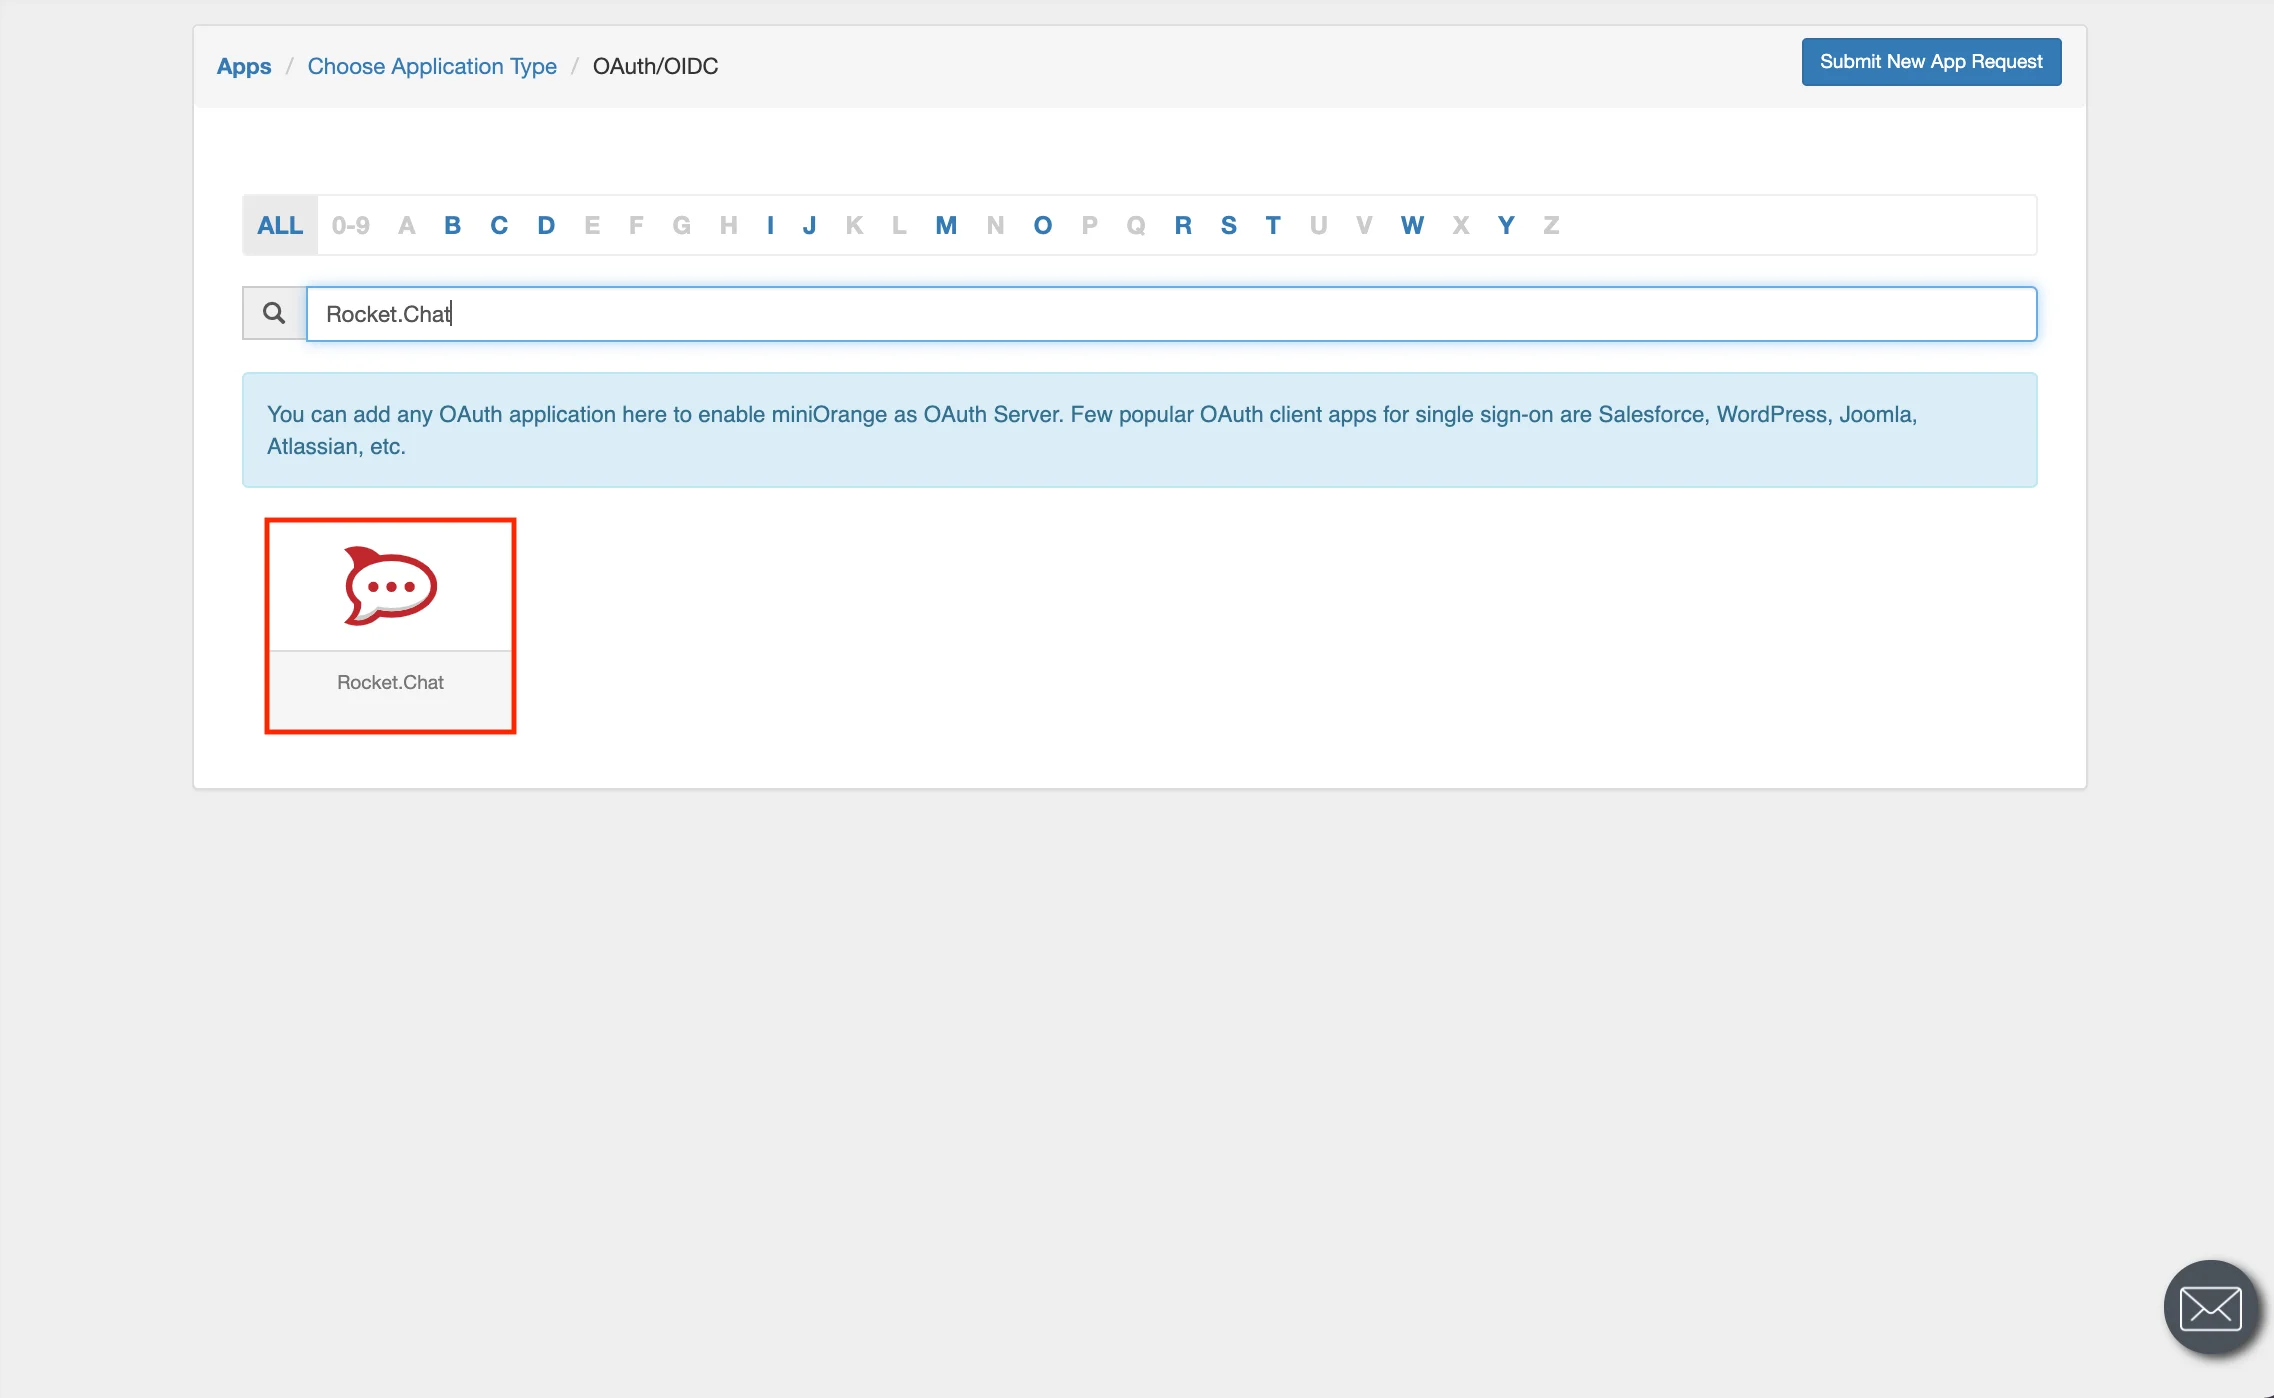
  • 次のステップでは、リストからアプリケーションを検索します。アプリケーションが見つからない場合は、 "カスタム" また、カスタムOAuthアプリを使用してアプリを設定することもできます。
  •  Rocket.Chat のシングルサインオン (SSO) Rocket.Chat アプリケーションを検索

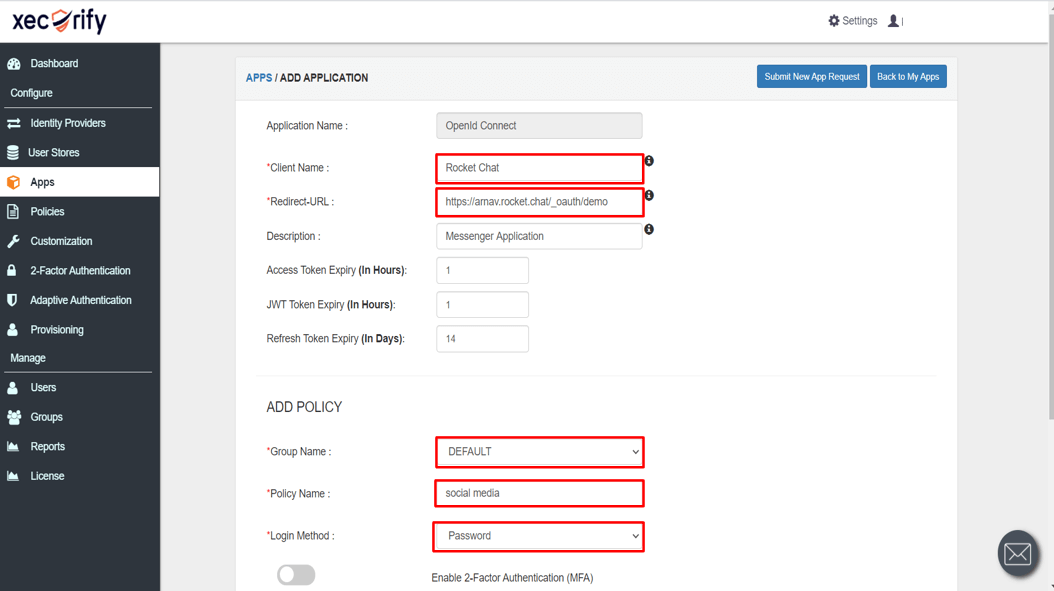
  • 顧客情報を適切に入力してください。
  • コピー リダイレクト URL Rocket.Chatアプリケーションから取得できます。このURLは、Rocket.Chat管理コンソールでアプリケーションを作成する際に取得できます。
  • リダイレクトURLは次の形式である必要があります https://{your rocket chat domain}/_oauth/{your application name}.
  • 有効期限を調整する トークン.
  • まず グループ名 ドロップダウンから入力 ポリシー名.
  • 選択 パスワード ログイン方法として、2 要素認証を選択することもできます。
  • 下にスクロールして 「保存ボタン」.
  •  Rocket.Chat のシングルサインオン (SSO) アプリケーションを追加する

  • Rocket.Chat アプリケーションが miniOrange と正常に連携されました。
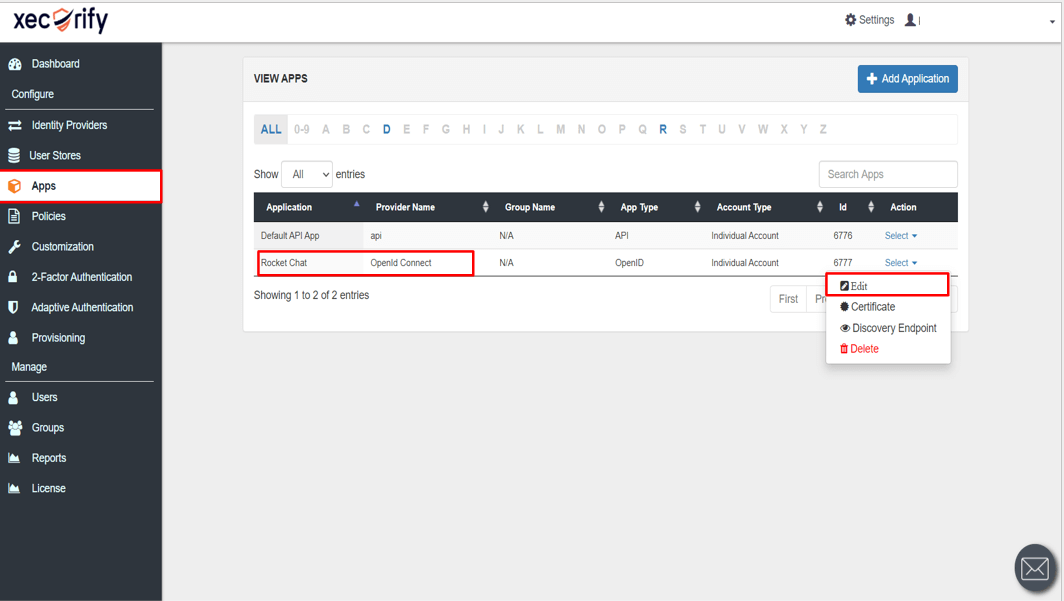
  • 次の手順に従ってアプリケーションを編集できます。

  • に行く アプリ >> アプリの管理.
  • アプリを検索してクリックします edit アプリのアクション メニューに表示されます。
  •  Rocket.Chat編集アプリケーションのシングルサインオン(SSO)

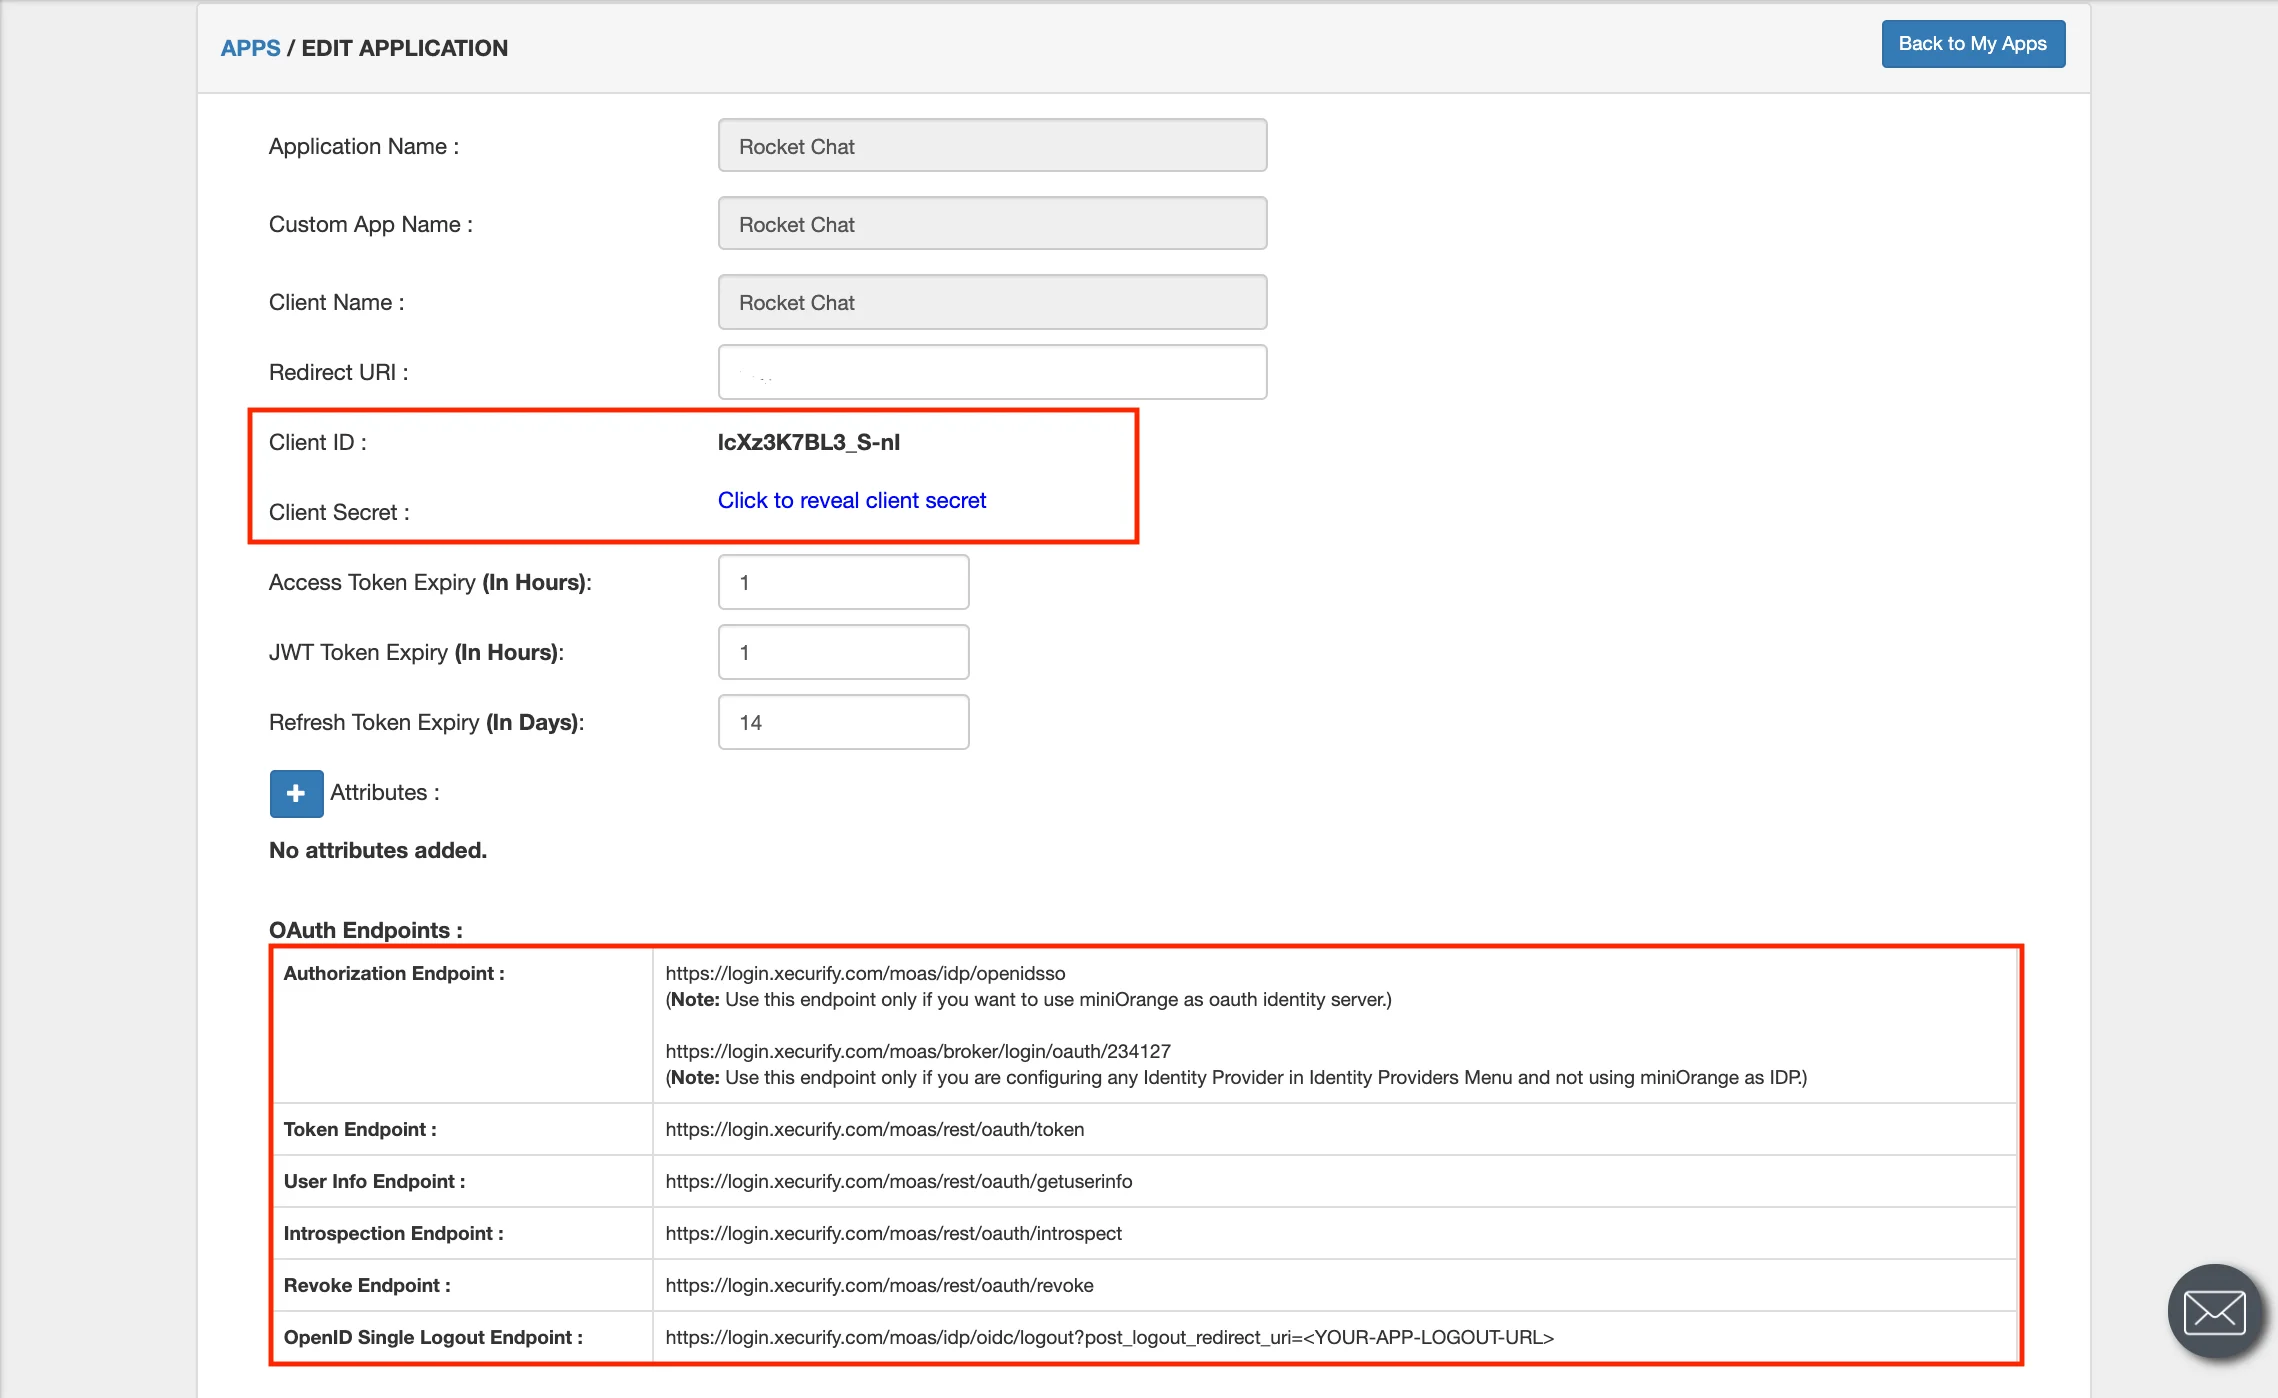
  • クライアントID、クライアントシークレット、OAuthエンドポイント、スコープなど、すべてのパラメータをメモしておいてください。これらの情報は、Rocket.ChatとminiOrangeを連携させる際に必要になります。
  • OAuth エンドポイント:

    認可エンドポイント: https://demo.miniorange.in/moas/idp/openidsso
    (注意: ミニオレンジをOAuth認証サーバーとして使用する場合にのみ、このエンドポイントを使用してください。
    https://demo.miniorange.in/moas/broker/login/oauth/19509
    (注意: このエンドポイントは、IDプロバイダーメニューでIDプロバイダーを設定する場合のみ使用してください(ただし、miniorangeをIDPとして使用しない場合に限ります)。
    トークンエンドポイント: https://demo.miniorange.in/moas/rest/oauth/token
    ユーザー情報エンドポイント: https://demo.miniorange.in/moas/rest/oauth/getuserinfo
    イントロスペクションエンドポイント: https://demo.miniorange.in/moas/rest/oauth/introspect
    エンドポイントを取り消す: https://demo.miniorange.in/moas/rest/oauth/revoke
    OpenID シングル ログアウト エンドポイント: https://demo.miniorange.in/moas/idp/oidc/logout?post_logout_redirect_uri=

     シングルサインオン(SSO)アプリのパラメータ

    OAuthスコープ

    メールアドレス: ユーザーのメールアドレスを表示
    プロフィール: ユーザーアカウントのプロフィール属性を表示する
    オープンID: OpenID ConnectのJWTトークンを取得する

ステップ2:ユーザーディレクトリを選択する

2.1: ADをユーザーディレクトリとして設定する

  • から miniOrange ダッシュボードにログインします。 管理コンソール.
  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニューにあります。
  • Rocket.Chat シングルサインオン (SSO) ユーザー ストアの設定

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  • Rocket.Chat シングルサインオン (SSO) : ドロップダウンから AD/LDAP ディレクトリを選択してください

  • 次に検索 AD/LDAP それをクリックします。
  • Rocket.Chat シングルサインオン (SSO) : AD/LDAP を検索

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  • Rocket.Chat シングルサインオン (SSO) ディレクトリの種類として AD/LDAP を選択してください

  • Enter LDAP 表示名 (NAIST) と LDAP識別子 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスを入力します。 LDAPサーバーのURL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  • Rocket.Chat シングルサインオン (SSO) LDAP サーバー URL 接続の設定

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  • Rocket.Chat シングルサインオン (SSO) ユーザーバインドアカウントドメイン名の設定

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  • Rocket.Chat シングルサインオン (SSO) バインドアカウントの認証情報を確認してください

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  • Rocket.Chat シングルサインオン (SSO) ユーザー検索ベースの設定

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  • Rocket.Chat シングルサインオン (SSO) ユーザー検索フィルターを選択

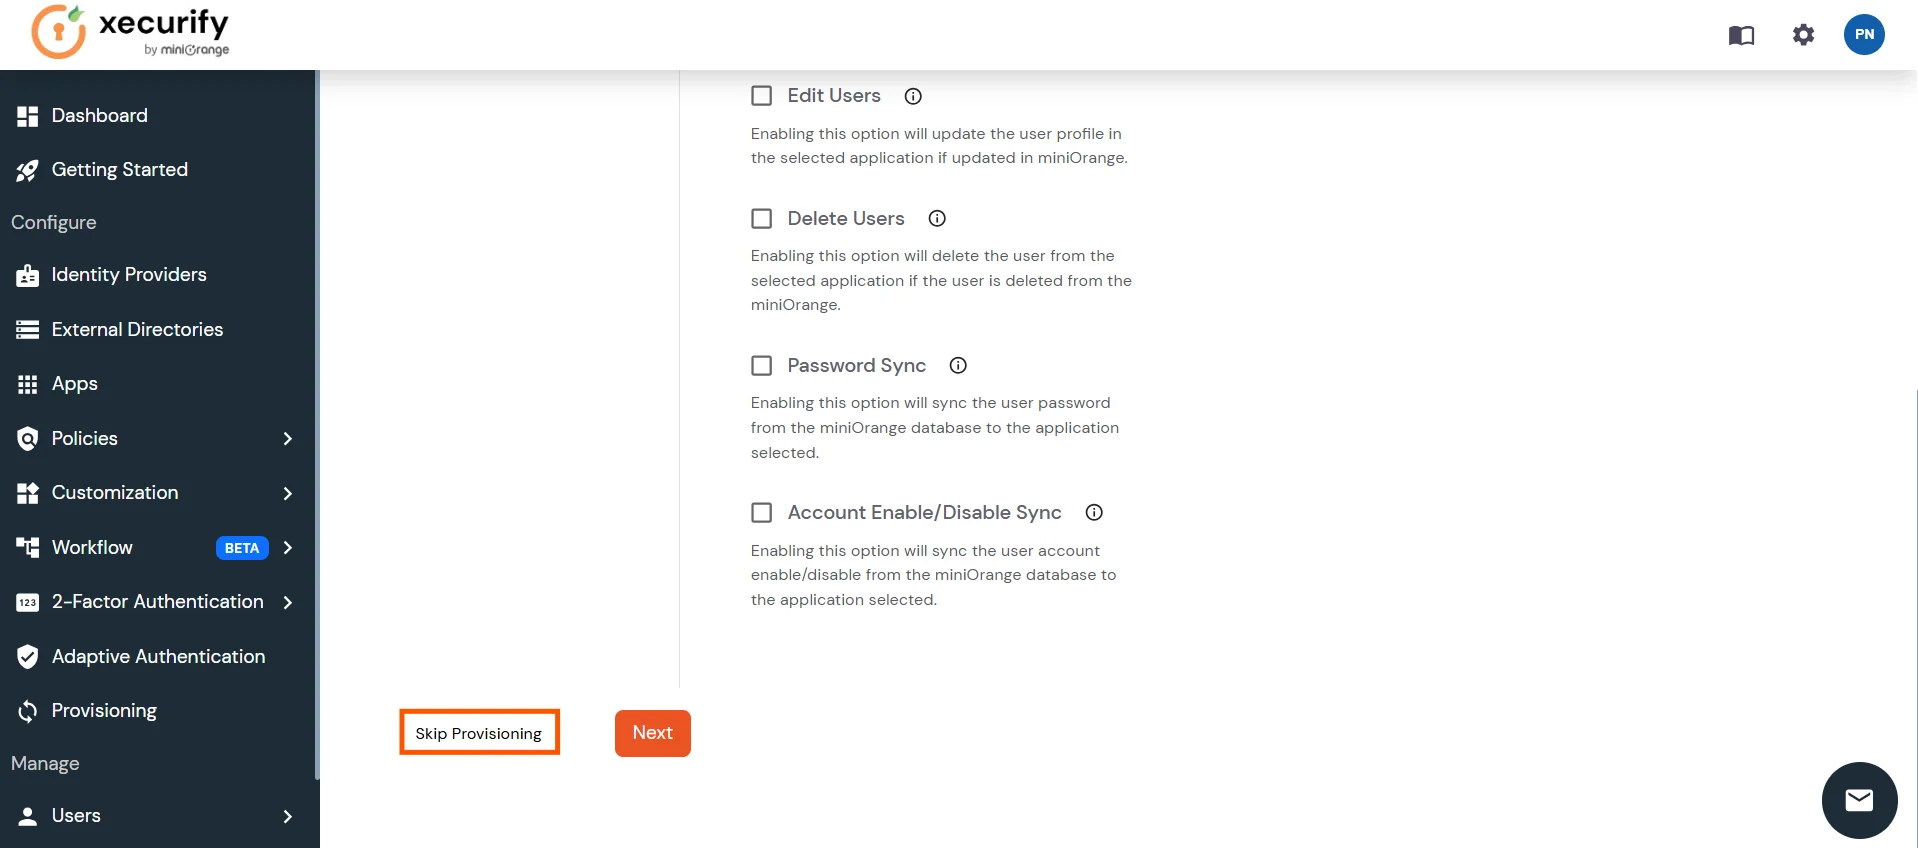
  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  • Rocket.Chat シングルサインオン (SSO) LDAP オプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。

  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  • Rocket.Chat シングルサインオン (SSO) 設定済み属性の送信を有効にする

    Rocket.Chat シングルサインオン (SSO) 属性の AD マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  • Rocket.Chat シングルサインオン (SSO) テスト AD/LDAP 接続

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  • Rocket.Chat シングルサインオン (SSO) ユーザー名とパスワードを入力して LDAP 接続をテストします

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  • Rocket.Chat シングルサインオン (SSO) LDAP サーバーへの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  • Rocket.Chat シングルサインオン (SSO) : [外部ディレクトリ] で [選択] をクリックし、[属性マッピングのテスト] をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  • Rocket.Chat シングルサインオン (SSO) 属性マッピング設定をテストするには、ユーザー名を入力してください

  • テスト属性マッピング結果が表示されます。
  • Rocket.Chat シングルサインオン (SSO) ユーザーのマッピングされた属性を取得します

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。


2.2: miniOrangeをユーザー ストアとして設定する

  1. ログインする miniOrange 管理コンソール.
  2. miniOrangeをIDソースとして設定する方法は3つあります。

    2.2.1 miniOrangeでユーザーを作成する

    • ソフトウェアの制限をクリック ユーザー >> ユーザーの追加.
    • Rocket.Chat シングルサインオン (SSO) miniOrange にユーザーを追加する

    • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
    • Rocket.Chatシングルサインオン(SSO)ユーザー詳細の追加

    • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
    • Rocket.Chatシングルサインオン(SSO)ユーザー詳細の追加

    • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
    • Rocket.Chat シングルサインオン (SSO) メールアクション

    • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
    • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
    • Rocket.Chatのユーザーパスワードをリセットする
    • これで、資格情報を入力して miniOrange アカウントにログインできます。

    2.2.2 CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

    • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
    • Rocket.Chat シングルサインオン (SSO) 一括アップロードによるユーザー追加

    • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
    • Rocket.Chat シングルサインオン (SSO) のサンプル CSV ファイルをダウンロード

    • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
    • Rocket.Chat シングルサインオン (SSO) 一括アップロードユーザー

    • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
    • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。

    2.2.3 自己ユーザー登録


ステップ3:Rocket.ChatでSSOを設定する

  • に行く https://{Your-Rocket.Chat-Domain}/admin/OAuth Rocket.Chatの認証情報を使用してサインイン/ログインしてください。
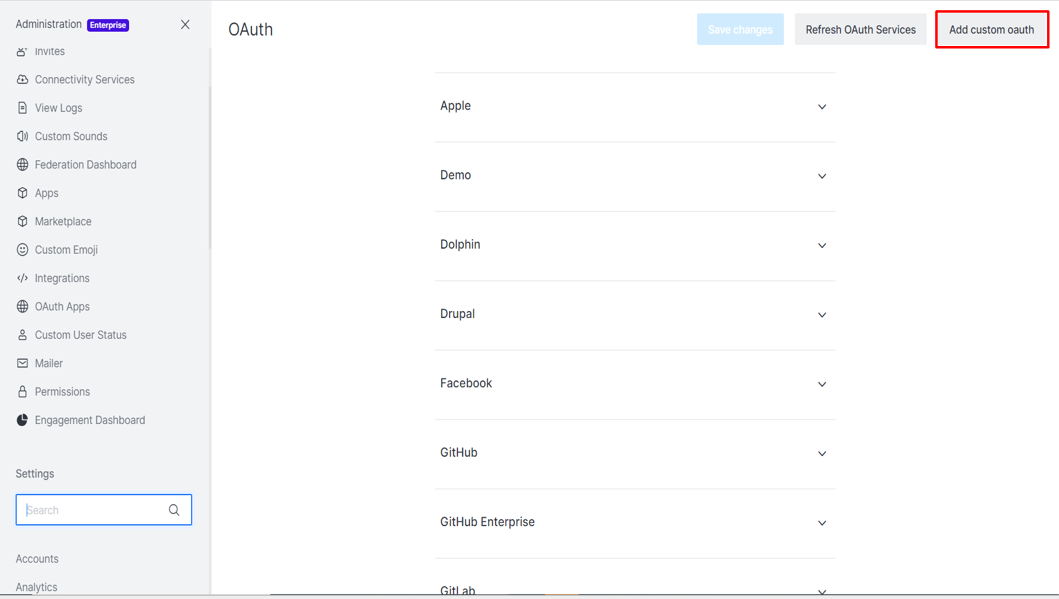
  • ソフトウェアの制限をクリック カスタムOAuthを追加 新しい OAuth アプリケーションを作成します (下の画像を参照)。
  •  Rocket.Chat のシングルサインオン (SSO) アプリケーションの作成

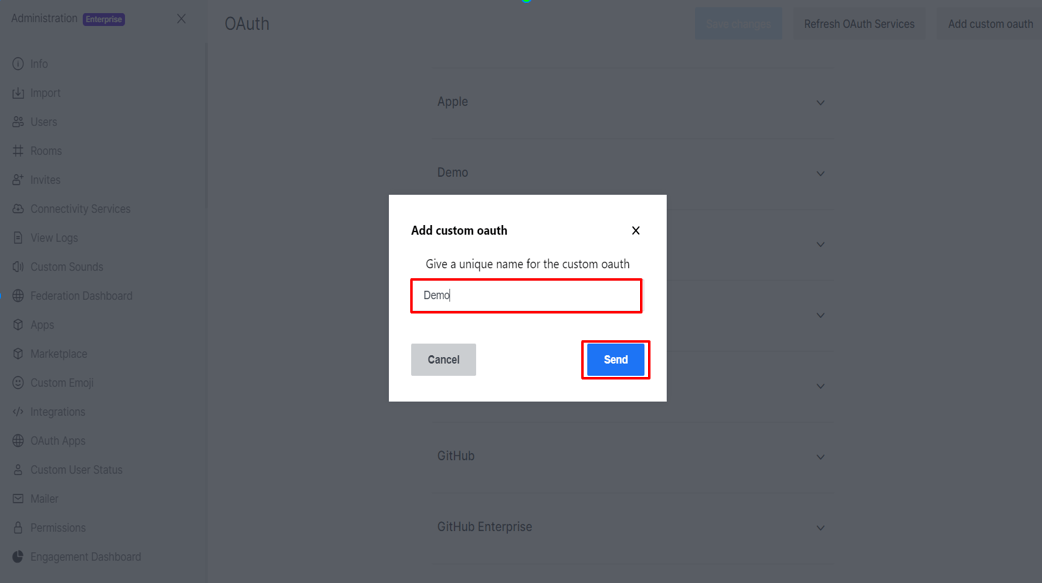
  • Rocket.Chatアプリケーションの名前を入力し、「送信」をクリックして新しいアプリケーションを作成してください。(新しいアプリケーションが作成されます)
  •  Rocket.Chat 用のシングルサインオン (SSO) 新規アプリケーションが作成されました

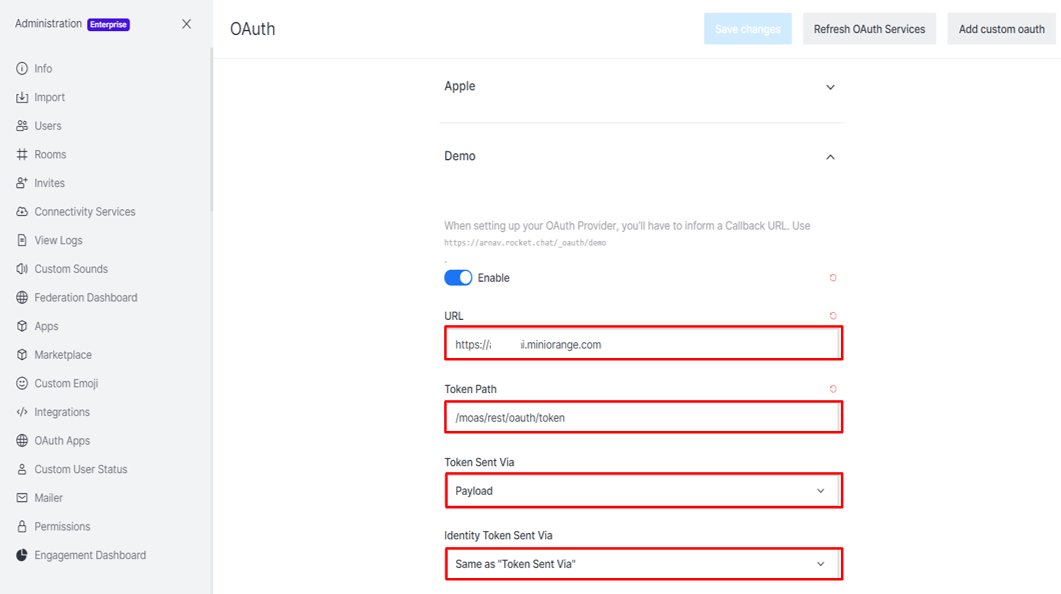
  • 表示されたアプリ一覧から目的のアプリケーションを探し、右端にある「下向き矢印」をクリックして設定画面を開きます。
  • を有効にする トグル シングルサインオンを進める。
  • miniOrangeコンソールからURLを取得し、Rocket.ChatのURLセクションに貼り付けてください。URLは次の形式である必要があります。
    https://{brandingname}.miniorange.in
  • コピー トークンパス miniOrangeコンソールから。
  • (このデータを取得するには、ステップ1に進んでください)

  • 次に、ドロップダウンメニューからトークンを送信する領域(ペイロード、ヘッダー)を選択してください。
  •  Rocket.Chat のシングルサインオン (SSO) で OAuth 設定を構成する

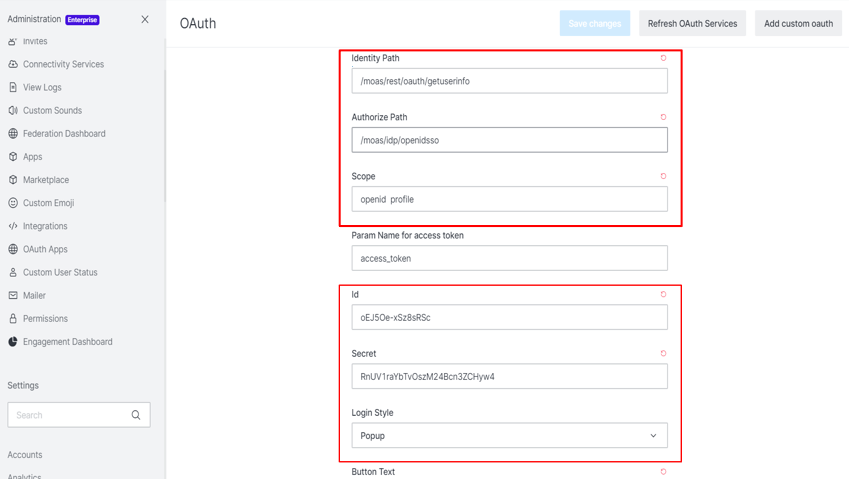
  • 同様に、パスをコピーする必要があります 「IDパス」と「認証パス」 miniOrangeコンソールからそれをRocket.Chatの設定に貼り付けます。
  • 入力する スコープ アプリケーションによってサポートされています。(OpenID、プロフィール、メールアドレス)
  • 以上 「クライアントID」と「クライアントシークレット」 miniOrangeコンソールからコピーして、Rocket.Chatの設定に貼り付けてください。
  • (このデータを取得するには、ステップ1に進んでください)

  • ログイン方法を選択してください。
  •  Rocket.Chat のシングルサインオン (SSO) トークンエンドポイントを入力してください

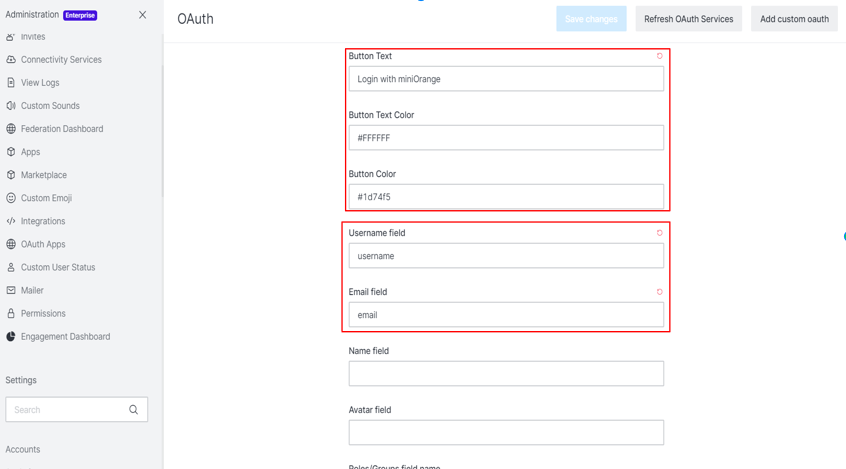
  • ボタンのテキスト、テキストの色、ボタンの色は、表示したいように編集できます。
  • 属性を入力してください 「ユーザー名フィールド」と「メールアドレスフィールド」
  •  Rocket.Chat のシングルサインオン (SSO) 属性を入力してください

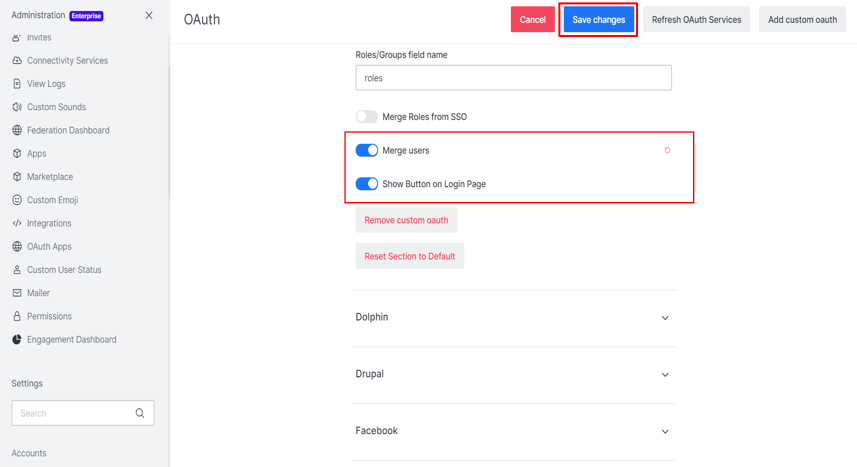
  • トグルをオンにして 「ユーザーの統合」と「ログインページにボタンを表示」
  • 最後にクリックします Save 画面上部のボタンをクリックします。
  • 設定は正常に完了しました。
  •  Rocket.Chat のシングルサインオン (SSO) 切り替え


ステップ4:Rocket.Chatシングルサインオン構成のテスト

  • に行く https://{Your-Rocket.Chat-Domain} そしてサインイン/ログインします。
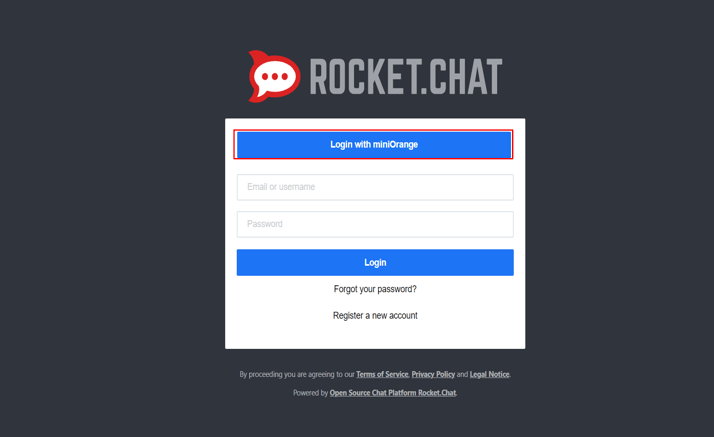
  • あなたが設定したボタン名が表示されたRocket.Chatのログインウィンドウが表示されます。
  • 以下を行うには、 「miniOrangeでログイン」ボタンをクリックすると、miniOrangeの認証情報セクションにリダイレクトされます。
  •  Rocket.Chatログインパネルのシングルサインオン(SSO)とミニオレンジIDPボタン

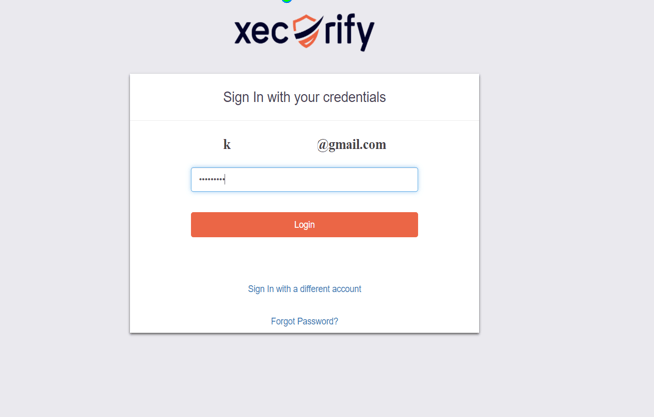
  • miniOrange の資格情報を入力します。
  •  Rocket.Chat miniOrangeログインパネルのシングルサインオン(SSO)

  • miniOrangeをOAuthサーバーとして使用し、Rocket Chatのシングルサインオンが正常に実装されたことが確認できます。
  •  Rocket.Chatへのシングルサインオン(SSO)ログインに成功しました


5. 適応型認証ポリシーの設定

  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

5.1 ポリシーの概要

a. IP制限を設定する

IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。


  • 拡大する IPアドレスに基づくアクセス制限 ドロップダウンアイコンをクリックして、IPベースのアクセスルールを設定します。
  • 保険条件

  • 詳しくはこちら IPアドレス範囲を追加 ポリシーのIPアドレスまたはIP範囲を設定する。
  • IPアドレス範囲を追加

  • ホワイトリストに登録するIPアドレスを指定します。ホワイトリストに登録されていないIP範囲についても、上記の設定を反映させることができます。
  • いずれかを選択する 許可する or 否定する ドロップダウンメニューから該当するオプションを選択してください。ユーザーがホワイトリストに登録されたIPアドレスでログインしようとすると、常にアクセスが許可されます。
  • IPアドレス範囲は3つの形式でサポートされています。 IPv4、IPv4 CIDR、IPv6 CIDRドロップダウンメニューから適切なものを選択できます。
  • 複数のIPまたはIP範囲を追加するには、 + IPアドレス範囲を追加
  • IPアドレス範囲を追加

  • 変更が完了したら、 をクリックします 次へ.

b. デバイス制限の設定

デバイス制限を使用すると、管理者はデバイスの信頼性に基づいてアプリケーションへのアクセスを制御できます。セキュリティ要件に応じて、エージェントレスデバイス制限(ブラウザベースのフィンガープリンティング)またはエージェントベースデバイス制限(リスクスコアリング機能を備えたインストール型エージェント)を選択できます。

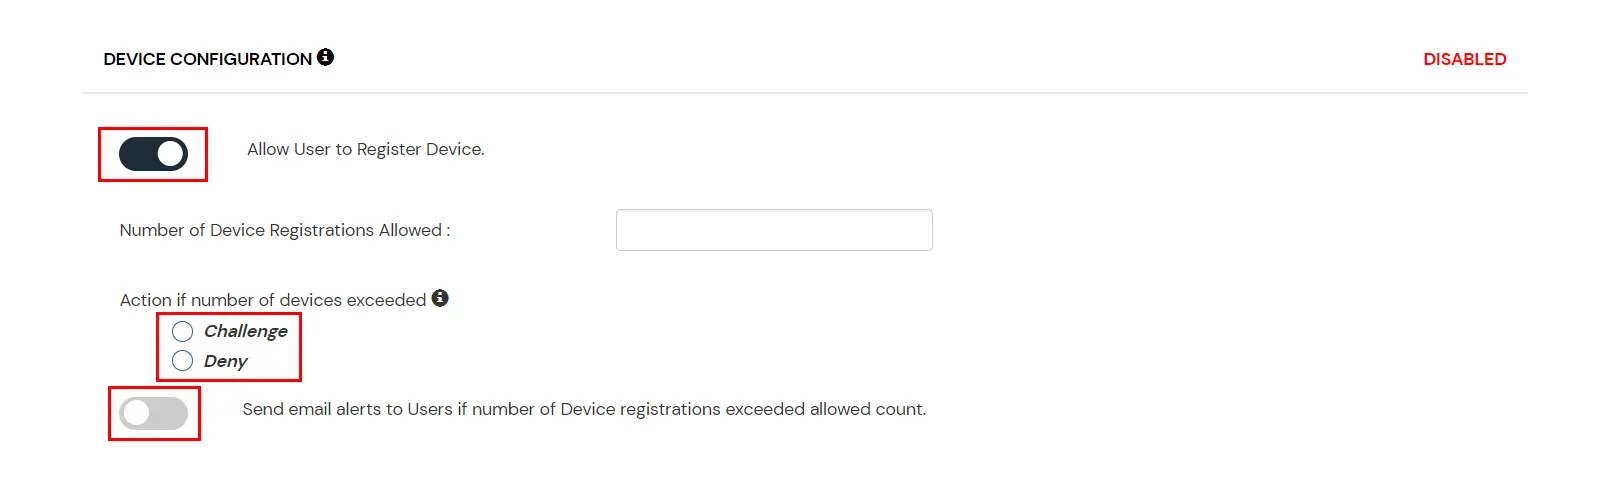
  • 有効にします デバイス構成 トグル。
  • Rocket.Chatの適応型認証:デバイスベースのアクセス制限

  • デバイスの制限は、次のいずれかを使用して設定できます。 エージェントレスまたはエージェントベース メソッド:
  • エージェントレスデバイス制限

    • 許可されるデバイス登録数: ユーザーが登録できるデバイスの最大数を指定します。
    • モバイルデバイスの制限を有効にする: モバイル デバイスからのログイン試行をブロックします。
    • デバイスの自動登録を有効にする: デバイスの自動登録を可能にします。
    Rocket.Chat向け適応型認証:適応型MFAデバイス制限

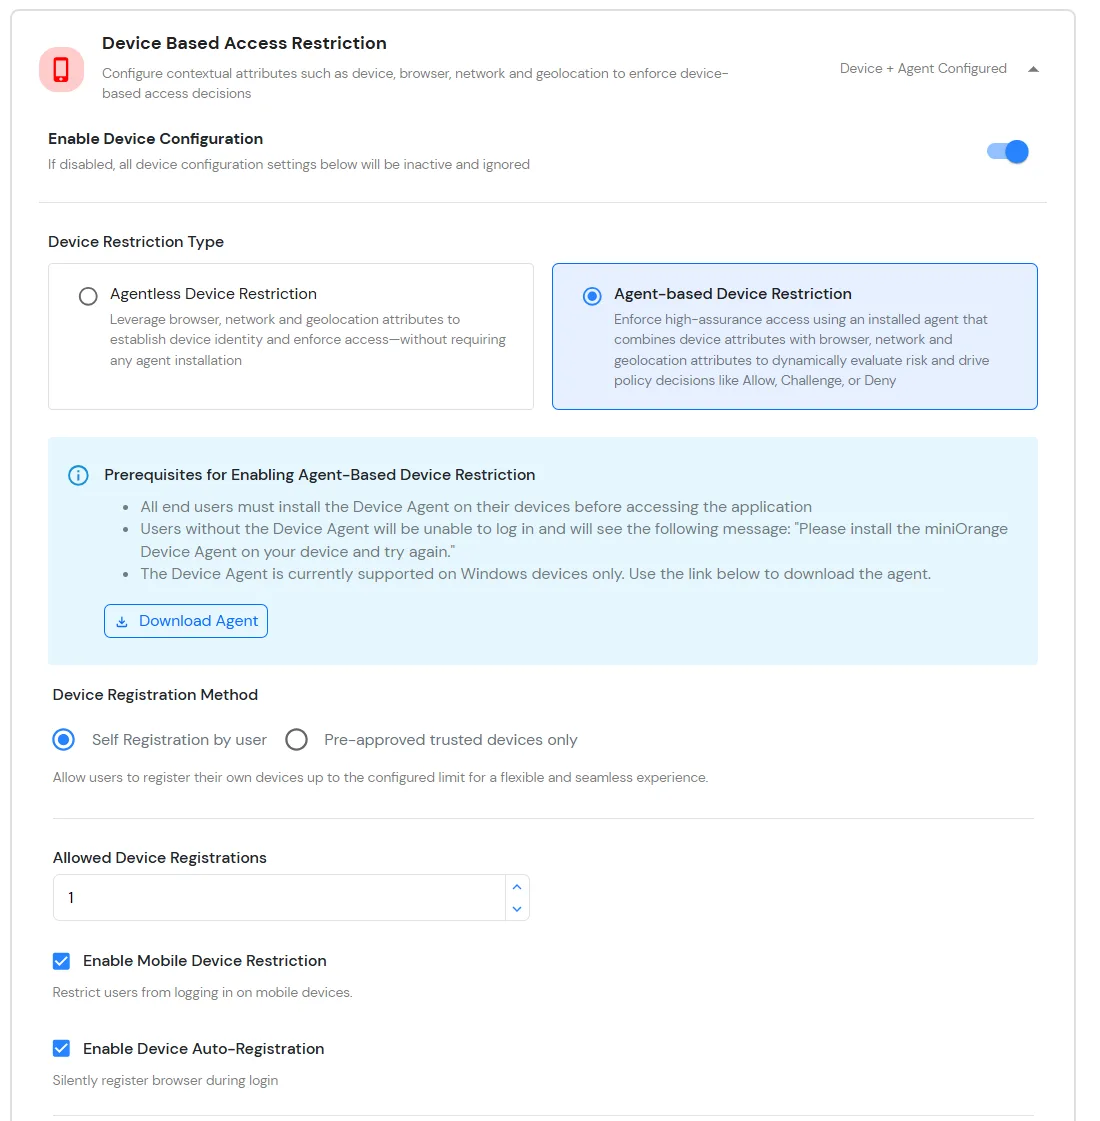
    エージェントベースのデバイス制限

  • エージェントベースのデバイス制限を有効にするための前提条件:
    • すべてのエンドユーザーは、 デバイスエージェント アプリケーションにアクセスする前に、デバイス上で確認してください。
    • エージェントがインストールされていないユーザーはブロックされ、以下の画面が表示されます。 お使いのデバイスにminiOrangeデバイスエージェントをインストールしてから、もう一度お試しください。
    • デバイスエージェントは現在、以下のプラットフォームでサポートされています。 Windowsデバイスのみ.
    • 詳しくはこちら エージェントをダウンロード エンドユーザー向けのインストールファイルを入手するため。
  • デバイス登録方法次のいずれかを選択してください。
    • ユーザーによる自己登録: ユーザーは、規定の上限まで自身のデバイスを登録できます。適度なセキュリティを確保しつつ、柔軟性を提供します。
    • Rocket.Chat向け適応型認証:ユーザーによる自己登録

      • 許可されるデバイス登録数: ユーザーが登録できるデバイスの最大数を指定します。
      • モバイルデバイスの制限を有効にする: モバイル デバイスからのログイン試行をブロックします。
      • デバイスの自動登録を有効にする: デバイスの自動登録を可能にします。
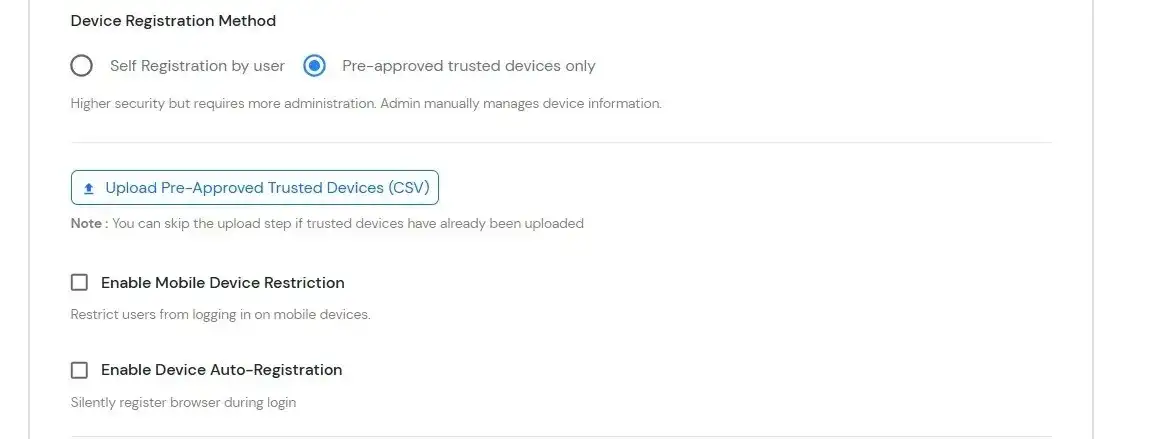
    • 事前に承認された信頼できるデバイスのみ: セキュリティが強化されます。管理者が信頼できるデバイス情報を手動で管理します。このオプションを選択してクリックします。 事前承認済みの信頼できるデバイスをアップロードする(CSVファイル) デバイスをインポートします(デバイスが既にアップロードされている場合は、この手順をスキップできます)。
    • Rocket.Chat向け適応型認証:エージェントベースのデバイス

      • をアップロード CSVファイル 事前に承認されたユーザーとデバイスが含まれます (ユーザーは miniOrange にすでに存在している必要があります)。 サンプルCSVをダウンロード 参考のため。
      • 次のオプションを設定します。
        • モバイルデバイスの制限を有効にする: モバイル デバイスからのログイン試行をブロックします。
        • デバイスの自動登録を有効にする: デバイスの自動登録を可能にします。
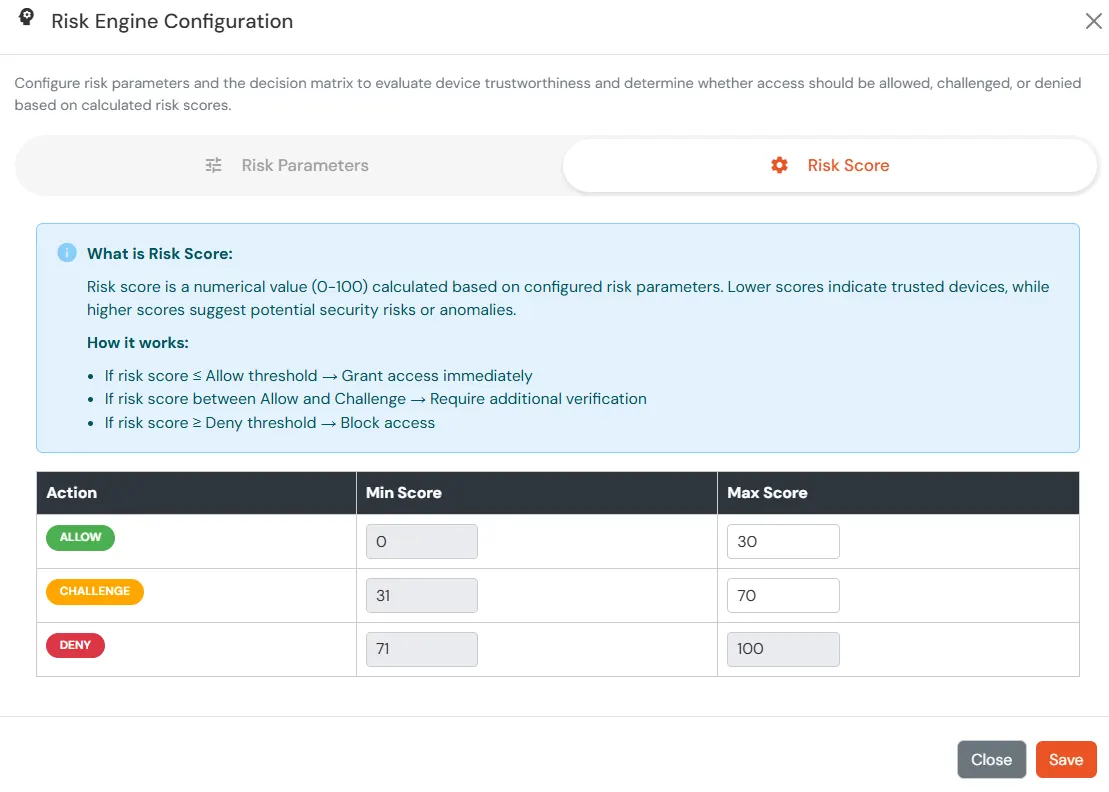
  • デバイス信頼評価のためのリスクエンジンを構成する

    リスクエンジンは、複数のデバイス属性を分析し、リスクスコアを算出することで、デバイスの信頼性を評価します。このスコアに基づいて、ログイン時およびデバイス登録時に、ユーザーアクセスが許可、制限、または拒否されます。

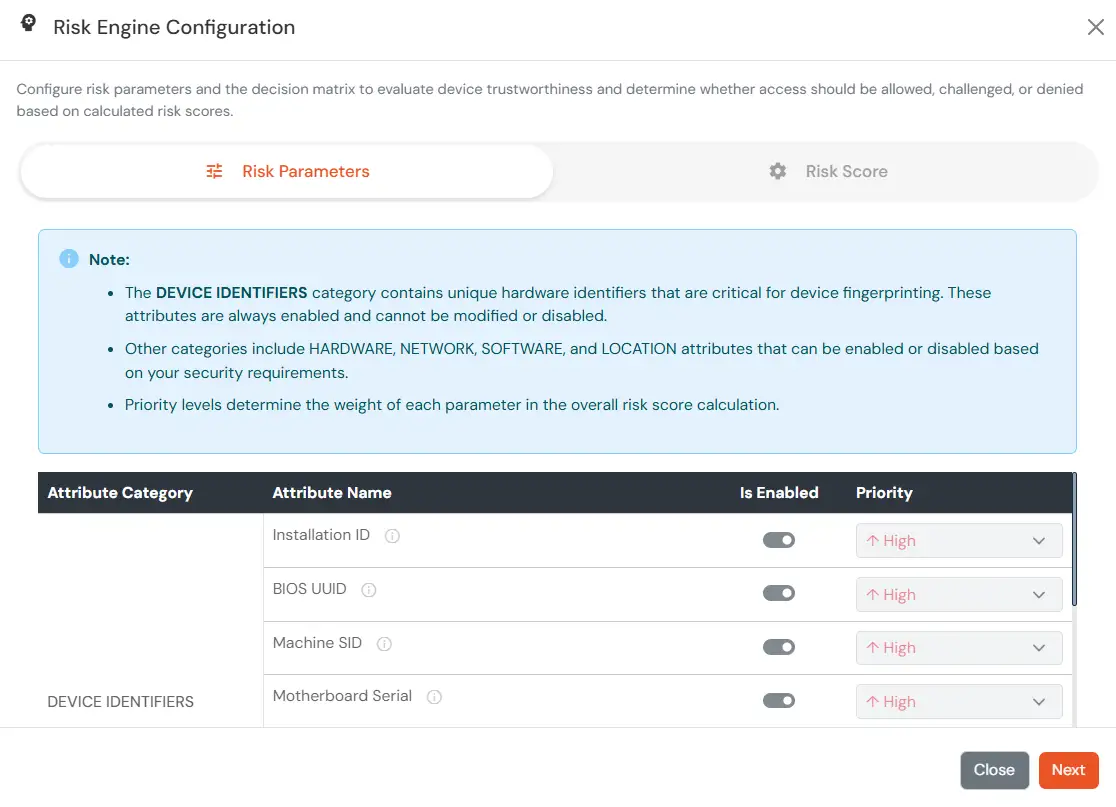
    • に移動します リスクエンジン セクションをクリックして 構成.
    • Rocket.Chat の適応型認証: リスクエンジンの設定

    • リスクパラメータを設定します。
      • リスクパラメータ タブで、カテゴリ別にグループ化されたデバイス属性のリストを確認します。
      • その デバイス識別子 カテゴリには必須属性(インストールID、BIOS UUID、マシンSIDなど)が含まれます。これらの属性はデバイスフィンガープリンティングに不可欠であるため、常に有効になっており、無効化したり優先順位を変更したりすることはできません。
      • その他のカテゴリ (ハードウェア、ネットワーク、ソフトウェア、場所) については、デバイスの信頼性の評価に使用する属性を有効にします。
      • 有効な属性ごとに優先度を設定します。
        • 高: リスクスコアに大きな影響
        • 媒体: 中程度の影響
        • 低: 最小限の影響
        Rocket.Chatの適応型認証:リスクパラメータ

      • ソフトウェアの制限をクリック 変更を保存.
    • リスクスコアの設定
      • リスクスコアユーザーログイン時の認証結果を決定するスコア範囲(0~100)を定義します。
      • リスク スコアが低いほど、デバイスは信頼できます。
      • リスク スコアが高いほど、潜在的なセキュリティ リスクまたは異常を示します。
      • しきい値を次のように設定します。
        • 許可: チャレンジや登録なしでユーザーが認証できるようにします。
        • 課題: デバイスの制限を超えた場合など、チャレンジによるユーザー認証を許可します。
        • 拒否: デバイス制限を超えた場合やデバイス属性が一致しない場合など、ユーザー認証を拒否します。
      Rocket.Chat向け適応型認証:リスクスコア


c. 位置情報制限の設定

位置情報制限では、管理者は、管理者が設定した条件に基づいてエンドユーザーのアクセスを許可または拒否する場所のリストを設定します。アダプティブアクセスポリシーが有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーは許可されるか、認証を求められるか、または拒否されます。


  • 拡大する 位置情報に基づくアクセス制限 ドロップダウンアイコンをクリックして、位置情報に基づくアクセス制限ルールを設定します。
  • ソフトウェアの制限をクリック 場所を追加.
  • Rocket.Chatの適応型認証:位置情報の設定

  • 「場所を入力」入力フィールドに場所の名前を入力し、上下のナビゲーション キーを使用して検索結果から正しい場所を選択します。
  • 次の入力フィールドに、現在地の周辺距離を追加します。これは、緯度と経度のポイントを使用して設定した場所の周辺の合計エリアになります。
  • 次の選択リストで、距離の単位としてKMS(キロメートル)またはマイルを選択してください。追加する各場所について、横にあるスイッチボタンを有効または無効にすることで、許可または拒否を選択できます。
  • あなたはをクリックすることができます 場所を追加 複数の場所を追加するには。
  • Rocket.Chat向け適応型認証:適応型MFAの位置情報制限

  • ページの下部までスクロールして、変更を保存します。

d. 時間制限を設定する

時間制限では、管理者が開始時刻と終了時刻を指定してタイムゾーンを設定し、ポリシーの条件に基づいてユーザーのアクセスが許可されるか、拒否されるか、または認証が行われます。アダプティブアクセスポリシーが有効になっている状態でエンドユーザーがログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が、管理者が設定したリストと照合されます。設定に基づいて、ユーザーのアクセスが許可されるか、拒否されるか、認証が行われます。


  • 拡大する 時間ベースのアクセス制限 ドロップダウンアイコンをクリックして、時間ベースのアクセス制限ルールを設定します。
  • Rocket.Chat向け適応型認証:時間アクセス制限の拡張

  • ソフトウェアの制限をクリック 時間の追加.
  • Rocket.Chat向け適応型認証:時間ベースのアクセス制限

  • 「タイムゾーンの選択」リストからタイムゾーンを選択します。「開始時刻」と「終了時刻」リストから適切な値を選択します。追加する各時間設定について、ドロップダウンメニューを使用して、 許可する or 否定する ボーマンは
  • Rocket.Chat向け適応型認証:適応型MFA時間制限

  • 入力フィールドに分単位で値を入力してください。 ログインウィンドウのバッファ時間(分)この値を使用すると、開始時刻の前後に一定の猶予時間を指定できます(たとえば、開始時刻が午前6時、終了時刻が午後6時で、時間差の値が30分に設定されている場合、ポリシーでは午前5時30分から午後6時30分までの時間が考慮されます)。このフィールドに値が入力されない場合は、デフォルト値である0分が設定されます。
  • あなたはをクリックすることができます 時間を追加ボタン 複数の時間構成を含めて、上記の手順に従います。
  • ソフトウェアの制限をクリック 次へ.

5.2 行動変容のための行動

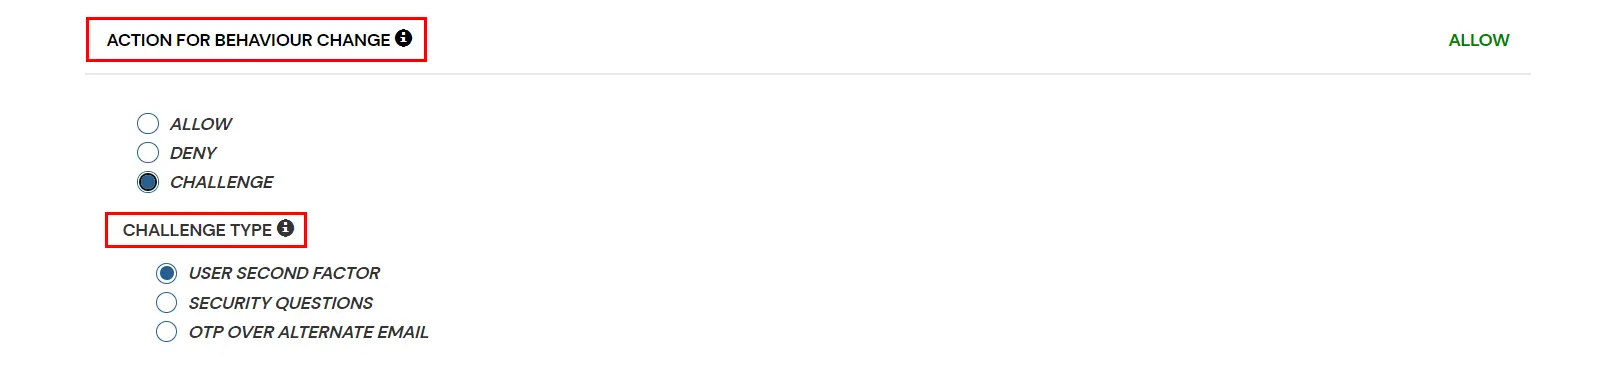
  • アダプティブアクセスポリシーには、以下の説明にある3つのアクションのいずれかを設定できます。
  • Rocket.Chat向け適応型認証:行動変容を促すためのアクション

    属性 詳細説明
    許可する アダプティブアクセスポリシーの条件が真の場合、ユーザーが認証を行い、サービスを利用できるようにします。
    否定する アダプティブアクセスポリシーの条件が真の場合、ユーザー認証およびサービスへのアクセスを拒否します。
    課題 ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。

    チャレンジタイプのオプション:


    要因 詳細説明
    ユーザーによる第二認証 ユーザーは、選択した、または割り当てられた第2要素を使用して認証する必要があります。
    KBA システムは、ユーザーがセルフサービスコンソールで設定した3つの質問のうち2つについて、ユーザーに回答を求めます。両方の質問に正しく回答した場合のみ、ユーザーは先に進むことができます。
    代替メール経由の OTP ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。

5.3 メールアラートとカスタムエラーメッセージ

    このセクションでは、アダプティブ認証に関連する通知とアラートを処理します。以下のオプションが提供されます。

  • メールアラートを送信する: 適応型認証イベントが発生した際にメール通知を受け取る受信者を設定します。監視およびセキュリティ要件に応じて、管理者、エンドユーザー、またはその両方にアラートを送信できます。
    • 管理者にメールアラートを送信する: このオプションを有効にすると、設定済みの適応型認証イベントがトリガーされたときに管理者に通知されます。必要に応じて、以下の欄にメールアドレスを指定できます。 管理者のアラート受信用メールアドレス アラートを受信するには、この設定が必要です。設定しない場合、アラートはデフォルトの管理者アカウントに送信されます。
    • Rocket.Chat向け適応型認証:メールアラートの送信

    • エンドユーザーにメールアラートを送信する: このオプションを有効にすると、適応型認証イベントがエンドユーザーのログイン試行やデバイス登録に影響を与える場合に、エンドユーザーに通知されます。
      • デバイス登録数が許容数を超えました。 有効にすると、エンドユーザーは、設定されたデバイス制限ポリシーで許可されている最大数を超えるデバイスを登録しようとした場合に、電子メール通知を受け取ります。エンドユーザーへの通知のみに利用可能です。)
      • Rocket.Chat向け適応型認証:メールアラートの受信

  • ユーザーが不明なデバイスまたは場所からログインした場合に、メールアラートを受け取る。 管理者は、さまざまなアラートオプションのアラートを受信できるようにするために、このオプションを有効にする必要があります。

  • オプション 詳細説明
    ユーザーは不明なIPアドレス、デバイス、または場所からログインします このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。
    チャレンジが完了し、デバイスが登録されました このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。
    チャレンジは完了しましたが、デバイスが登録されていません このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。
    チャレンジ失敗 このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。

    Rocket.Chatの適応型認証:メールアラートの受信

  • 複数の管理者アカウントにアラートを受信させたい場合は、管理者のオプションを有効にしてから、管理者のメールアドレスをカンマで区切って入力フィールドに入力してください。 管理者のメールアドレス(アラートを受信する場合) ラベル。エンドユーザーへのアラートを有効にするには、 エンドユーザー チェックボックスをオンにします。
  • 適応型ポリシーによって認証が拒否された場合にエンドユーザーが受け取る拒否メッセージをカスタマイズしたい場合は、以下のメッセージを入力します。 拒否メッセージ テキストボックス。
  • Rocket.Chatの適応型認証:拒否メッセージのカスタマイズ

5.4レビュー

適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。


Rocket.Chatの適応型認証:レビューセクション

  • すべての設定を確認したら、クリックしてください。 ポリシーの作成 ポリシーを保存して有効化する。
  • ポリシーが正常に追加されると、リストに表示されます。
  • Rocket.Chat の適応型認証: ポリシーが作成されました

二段階認証によるより安全な認証

認証を強化する最も実用的な方法は、ユーザー名とパスワードの入力段階の後に、二段階認証を要求することです。パスワードはユーザーが知っている情報であるため、ユーザーがパスワード以外にも何かを持っていることを確認するか、生体認証を使用することで、パスワードを盗んだり不正アクセスしたりする攻撃者を阻止できます。

従来の二段階認証ソリューションでは、ユーザーがキーホルダーに付けて持ち歩くハードウェアトークン(または「キーフォブ」)を使用します。これらのトークンは、ログインプロセスの第二段階で使用するワンタイムパスワードを生成します。しかし、ハードウェアトークンは1個あたり最大40ドルかかる場合があります。配布、所有者の追跡、破損時の交換には時間と労力がかかります。紛失しやすく、使いにくく、トークンベースのシステムに対するユーザーからの不満の声は絶えません。


2番目の要素の選択

miniOrangeの認証サービスには、15種類以上の認証方法があります。

パスワード認証を強化するために、上記の認証方法からいずれかを選択できます。miniOrange認証サービスは、固定電話からスマートフォンまで、あらゆる種類の電話に対応しています。最も簡単なケースでは、ユーザーは電話に出てボタンを押すだけで認証が完了します。miniOrange認証サービスは国際的に利用可能で、世界中の多くの国から認証に利用されている顧客がいます。