こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×RSA SecurID の二要素認証 (2FA)および多要素認証 (MFA) は、ユーザー名とパスワードだけでなく、複数の認証要素を使用して本人確認を行うことで、アクセスセキュリティを強化します。企業や規制環境向けに設計された RSA SecurID は、パスワードや PIN など、ユーザーが知っている情報と、SecurID ハードウェア トークン、ソフトウェア トークン、または RSA Authenticator アプリなど、ユーザーが所有しているものを組み合わせます。有効化すると、ユーザーはプッシュ通知の承認、ワンタイム パスコード (OTP)、SecurID パスコード、生体認証、ハードウェア認証器などの方法で追加の認証手順を実行します。ポリシーはRSA Authentication Managerで管理され、組織はアプリケーション、VPN、クラウド サービス、オンプレミス リソース全体で一貫したアクセス制御を適用し、認証情報が漏洩した場合でもアカウント乗っ取りのリスクを軽減できます。
miniOrangeを使用することで、組織はRSA SecurIDを多要素認証(MFA)方式として、 IDおよびアクセス管理ワークフローに統合できます。miniOrangeはRSA環境に接続し、エンドユーザーはログイン時にRSAで設定された認証方式を使用して認証を行うことができます。一方、管理者は単一のプラットフォームからポリシー、ユーザーアクセス、およびその他のセキュリティ制御を管理できます。miniOrangeは15種類以上の認証方式をサポートしているため、組織はセキュリティ要件に応じてRSA SecurIDと他のMFAオプションを柔軟に組み合わせることができます。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。

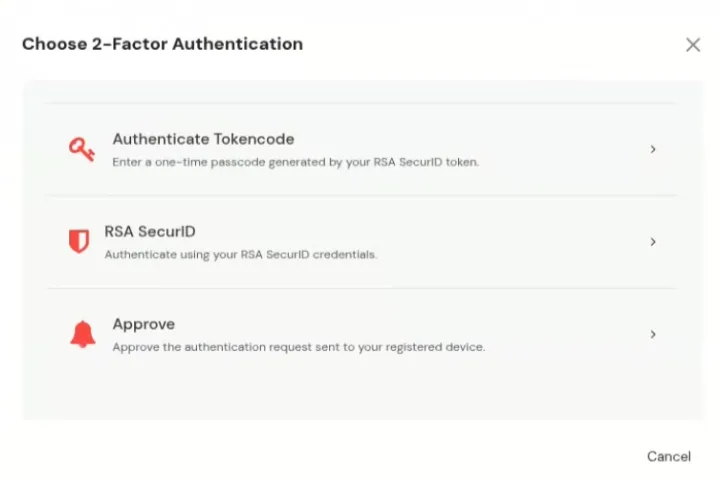
トークンコードを認証する
RSA セキュリティ ID

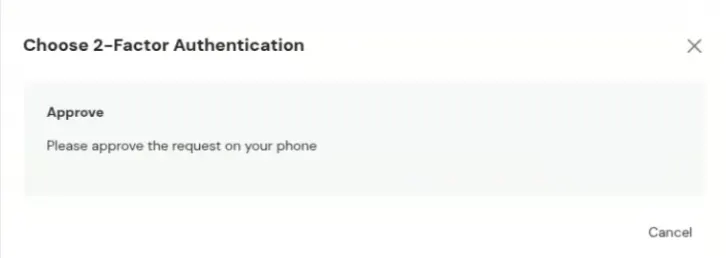
プッシュ通知
RSA SecurID MFAとの連携により、ユーザーはminiOrangeプラットフォーム内でRSA認証方式を利用して安全なアクセスを実現できます。このドキュメントでは、設定プロセスと、設定を成功させるために必要なパラメータの概要を説明します。
miniOrangeでRSA認証(SecurID)を設定するには、以下の手順に従ってください。
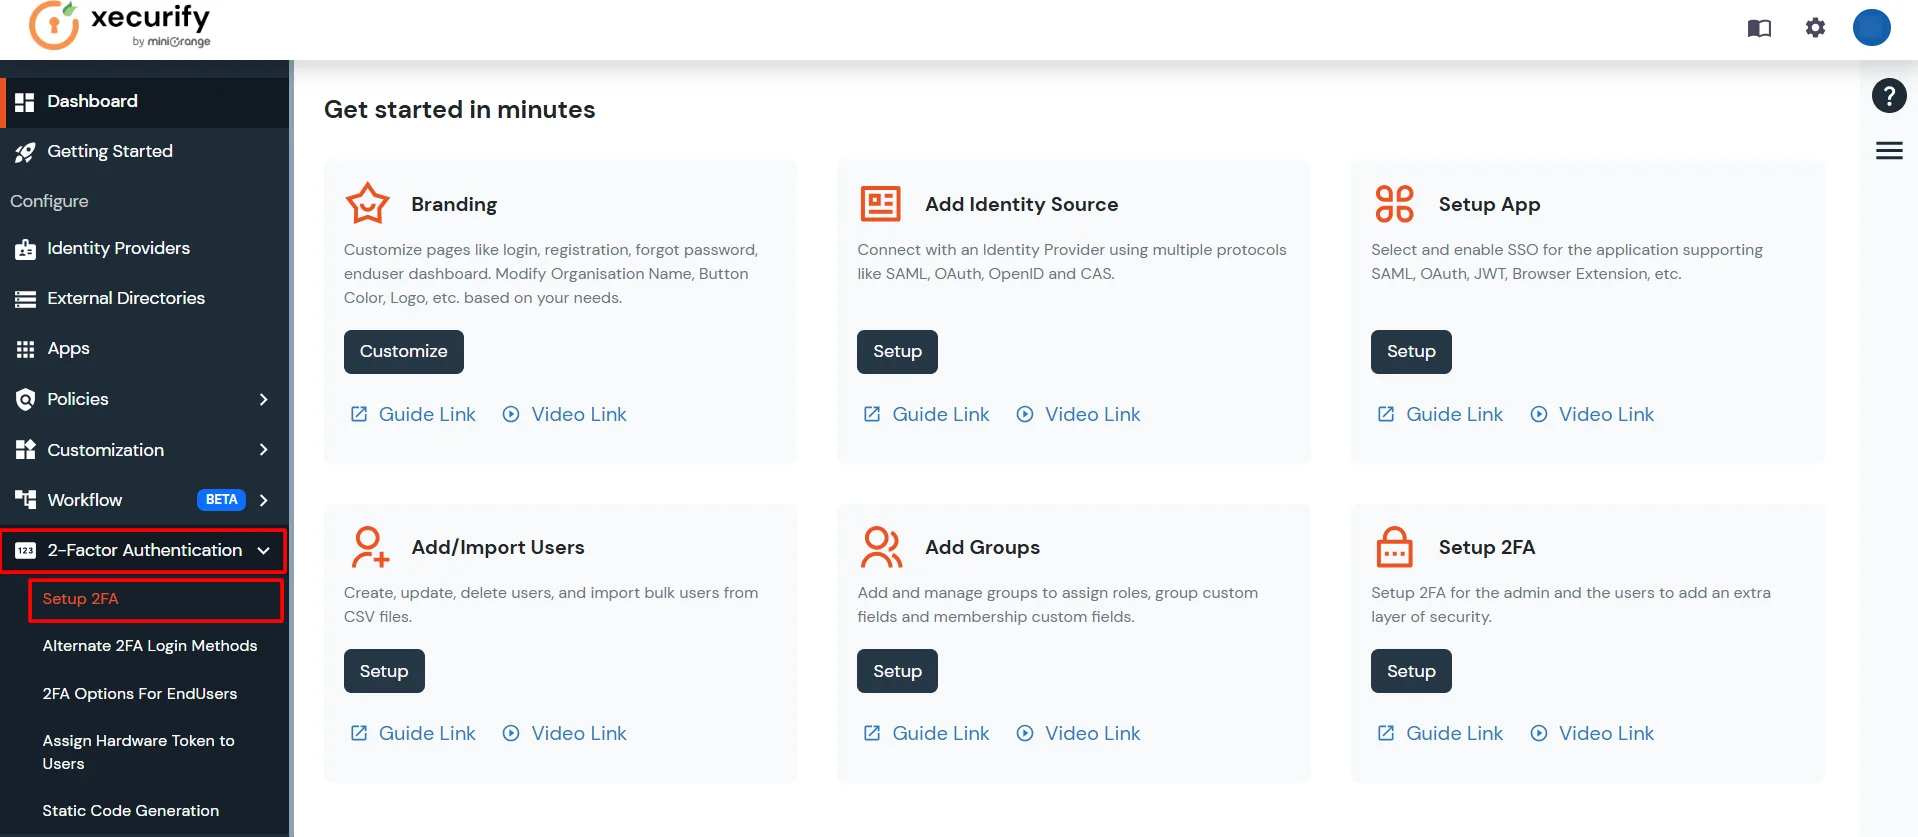
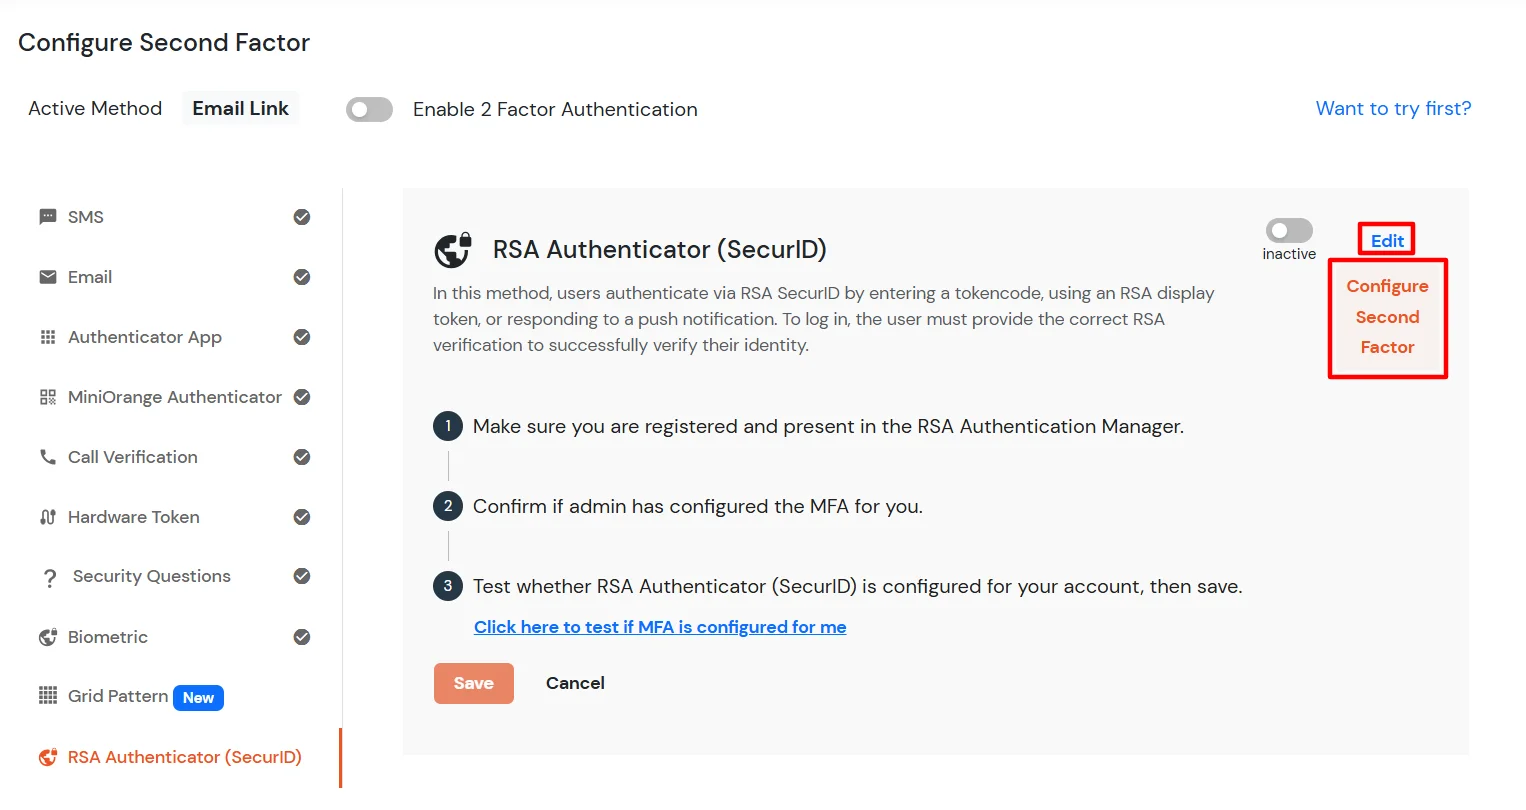
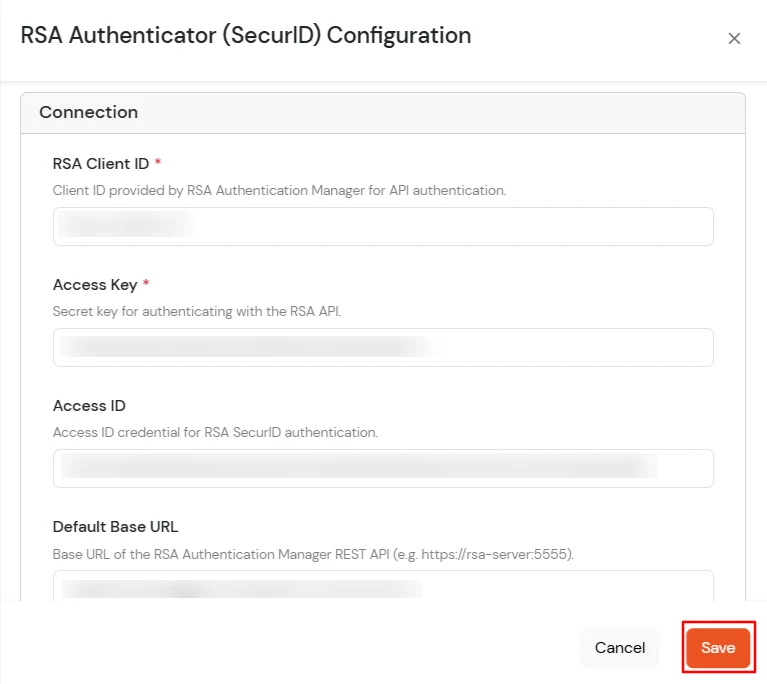
RSA構成パラメータ:
| 詳細説明 | ステータス | |
|---|---|---|
| デフォルトポリシー条件 | ポリシーが適用されるデフォルトの条件。 | 必須 |
| rsa_client_id | RSAクライアントアプリケーションの一意の識別子。 | 必須 |
| rsa_context_message_id | RSAトランザクションで使用されるコンテキストメッセージの識別子。 | 必須 |
| 保証レベル | 認証プロセスに必要な保証レベル。 | 必須 |
| rsa_api_version | 使用されているRSA APIのバージョン。 | 必須 |
| 成功ステータス | 操作が成功したことを示すステータスコード/メッセージ。 | 必須 |
| デフォルトインターフェースパス | RSAインターフェースまたはエンドポイントのデフォルトパス。 | 必須 |
| アクセスID | RSAサービスへのアクセスに使用されるID。 | 必須 |
| アクセスキー | 安全な通信のためのアクセスIDに対応する秘密鍵。 | 必須 |
| 読み取りタイムアウト | 整数値(デフォルト値:3000) - RSAサービスからデータを読み取る際のタイムアウト時間(ミリ秒)。 | 必須 |
| デフォルトのルート証明書ファイル名 | 安全な接続のためのデフォルトのルート証明書のファイル名。 | 必須 |
| デフォルトのクライアントID | デフォルトのクライアント識別子。フォールバックIDまたはRSA固有ではないIDの場合もある。 | 必須 |
| システムUUID | システムインスタンスの一意の識別子。 | 必須 |
| プラットフォーム | プラットフォームまたはオペレーティングシステム環境。 | 必須 |
| 試行タイムアウト | 整数値(デフォルト値:5000) - 認証試行全体のタイムアウト時間(ミリ秒)。 | 必須 |
| 試みを続ける | 認証試行が初回失敗後も継続するかどうかを指定します。 | 必須 |
| デフォルトポリシーID | 適用するデフォルト認証ポリシーのID。 | 必須 |
| sid_passcode_method | SecurID(SID)パスコードの生成/検証に使用される方法。 | オプション |
| デバッグクライアント | クライアント側のデバッグを有効または無効にするためのフラグ。 | 必須 (デフォルト:'FALSE') |
| デフォルト言語 | メッセージやプロンプトのデフォルト言語。 | 必須 (デフォルト:'en_US') |
| メソッドID | 使用されている特定の認証方法(例:プッシュ認証、パスコード認証)を識別する識別子。 | 必須 |
| 認証方法バージョンID | 認証方法のバージョン識別子。 | 必須 |
| ia_resource_prompt_token | 本人確認プロンプト用のリソーストークン。 | オプション |
| デフォルトのベースURL | RSAサーバーのベースURLまたはエンドポイント。 | 必須 |
| rsa_version | RSA統合またはソフトウェアの全体バージョン。 | 必須 |
| エンドユーザー属性 | RSAがエンドユーザーを識別するために使用するユーザー属性(例:ユーザー名、メールアドレス)。 | 必須 |
https://<domain_name>.xecurify.com/moas/login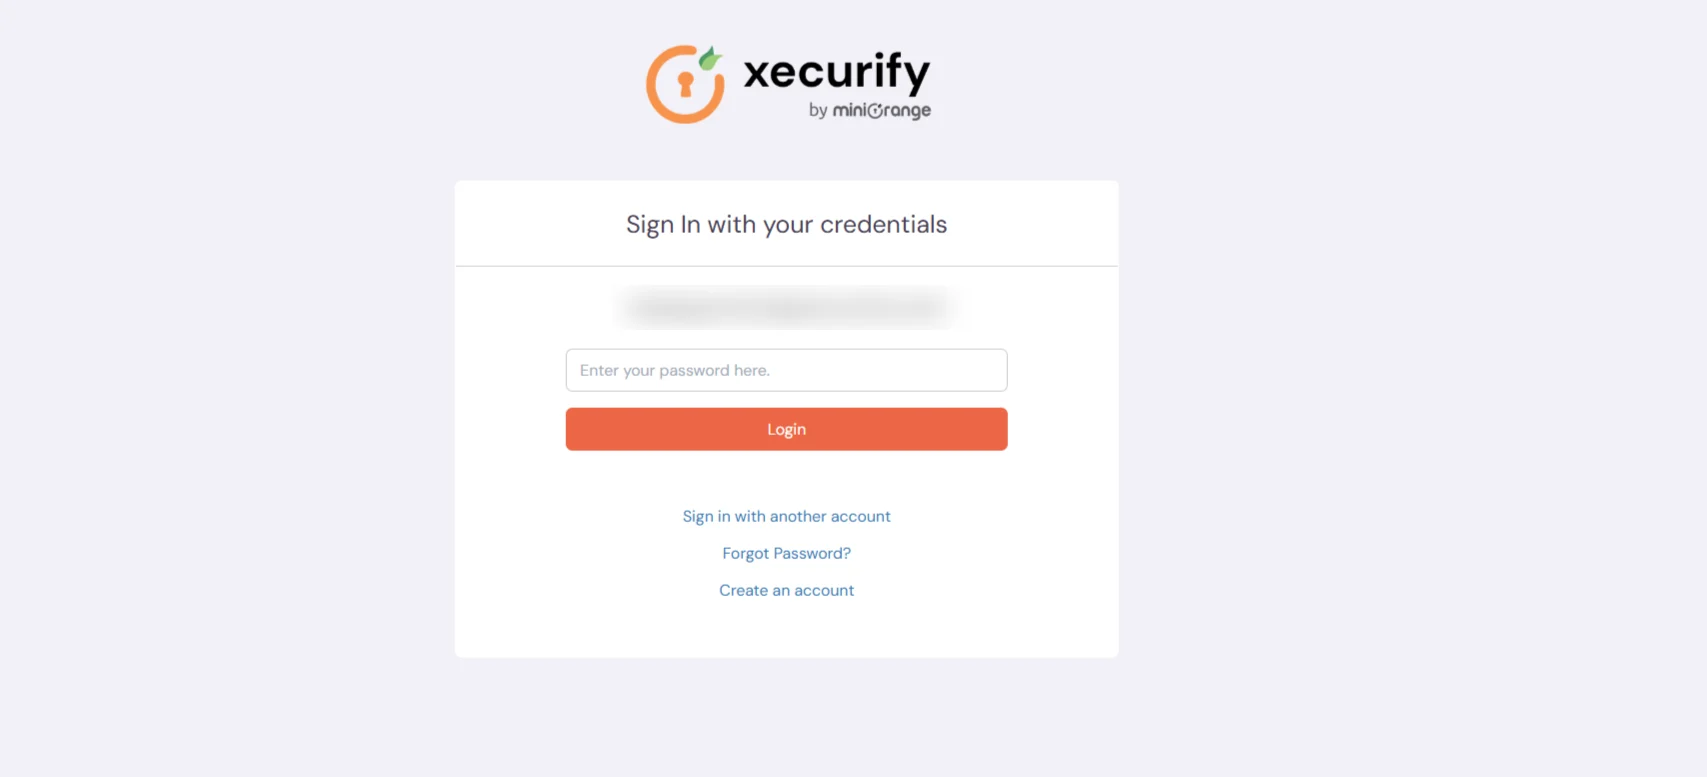
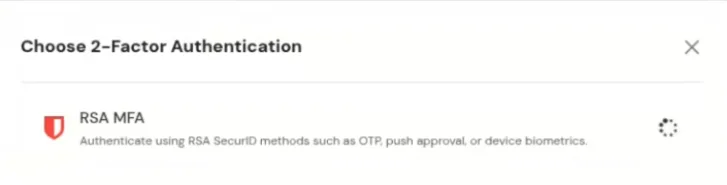
注意:
設定に関するご質問やサポートが必要な場合は、miniOrangeサポートまでお問い合わせください。

