こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

SalesforceでのSSO設定


miniOrangeが提供するこの包括的なセットアップガイドで、SalesforceのSSO設定を効率化しましょう。SAMLシングルサインオン(SSO)を使用した当社のSalesforce SSO設定により、統一された認証情報を使用して、さまざまなSalesforceチャネルやアプリケーションにシームレスにログインできます。

SalesforceでSSOを有効にすると、ユーザーはワンクリックでSalesforceに安全にアクセスでき、ユーザー名とパスワードを再入力する必要がなくなります。miniOrangeの使いやすいSSOソリューションで、Salesforceの認証プロセスを簡素化し、セキュリティを強化しましょう。

miniOrange Salesforce SSO を使用すると、次のことが可能になります。

  • ユーザーが Salesforce に自動的にログインできるようにします。
  • Salesforce シングル サインオン設定を通じて、すべてのユーザーに対する集中的で簡単なアクセス制御を維持します。
  • Microsoft Entra ID、Azure Active Directory、ADFS、Cognito などの外部 ID ソースに簡単に接続できます。

SalesforceはIDP(アイデンティティプロバイダー)としても機能します。miniOrange Salesforce SSOソリューションを使用すれば、シングルサインオンをWooCommerce、Shopify、WordPress、JIRA、Confluenceなどのダウンストリームアプリケーションに拡張し、追加のSalesforceライセンスなしでユーザーライフサイクル全体を管理できます。


無料のインストールヘルプを受ける


miniOrangeは、システムエンジニアとの相談を通じて、お客様の環境にSalesforce SSOソリューションをインストールまたはセットアップするための無料サポートを提供しており、30日間の無料トライアルもご利用いただけます。

そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。


サポートされている SSO 機能

miniOrange-Salesforce SAML 統合は、次の Salesforce SSO 構成機能をサポートしています。

  • SP 開始 SSO ログイン: ユーザーはURLまたはブックマークからSalesforceアカウントにアクセスできます。ログインのためにminiOrangeポータルに自動的にリダイレクトされます。サインオンすると、自動的にSalesforceにリダイレクトされ、ログインできます。
  • IdP 開始 SSO ログイン: ユーザーはまず miniOrange にログインし、アプリケーションダッシュボードの Salesforce アイコンをクリックして Salesforce にアクセスする必要があります。(さらに ID ソースを設定している場合は、そのプラットフォームにログインします。)
  • JIT プロビジョニング: デスクトップ SSO、IDP、または Active Directory (AD) 認証を介してユーザーが初めてログインするときに、Salesforce でユーザー アカウントを自動的に作成できるようにします。
  • シングルログアウト: この機能を使用すると、Salesforce 組織またはその他のアプリケーションからログアウトすると、アイデンティティプロバイダ (IdP) に接続されているすべての Salesforce アプリケーションから自動的にログアウトされます。
  • ユーザーに SSO を使用したログインを義務付ける: シングルサインオン(SSO)を使用すると、すべてのSalesforceユーザーにSSOを使用したログインを必須にすることができます。これにより、他の方法を使用してログインシステムをバイパスするユーザーを防止できます。誰も直接ログインすることができないため、効率的かつ安全なプロセスが実現します。
  • MFAとユーザープロビジョニング: 29種類以上の多要素認証(MFA)方式でSalesforceへのログインを保護し、IDプロバイダーのデータに基づいてユーザーアカウントを自動的に作成、更新、削除します。認証とユーザーライフサイクルを1か所で管理できます。
  • Salesforceオブジェクトのサポート: Salesforceの連絡先、リード、取引先、またはカスタムオブジェクトをIDソースとしてユーザー認証を行います。これにより、既存のSalesforceデータを使用して、追加の設定なしでログインを管理できる柔軟性が得られます。
  • 属性と役割のマッピング: SalesforceのユーザーフィールドをSAMLまたはOpenID Connectの属性にマッピングすることで、接続されたアプリケーションで役割と権限を割り当てることができます。これにより、チームが使用するすべてのアプリケーションでアクセス制御の一貫性が保たれます。

外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。
前提条件

  • 上記の認証方法には、次のサブスクリプション プランが必要です。
    1. フェデレーション認証: すべてのエディション
    2. 委任認証プロフェッショナル、エンタープライズ、パフォーマンス、無制限、開発者、および どのように統合するか エディション。
    3. 認証プロバイダー: Professional、Enterprise、Performance、Unlimited、および Developer エディション。
  • 注意 - SP による Salesforce への SSO を実行するには、カスタム ドメインを作成する必要があります。このリンクを確認してください - Salesforce ドメインの変更 以下の手順に従ってください。

  • あなたへのログイン Salesforce アカウント。
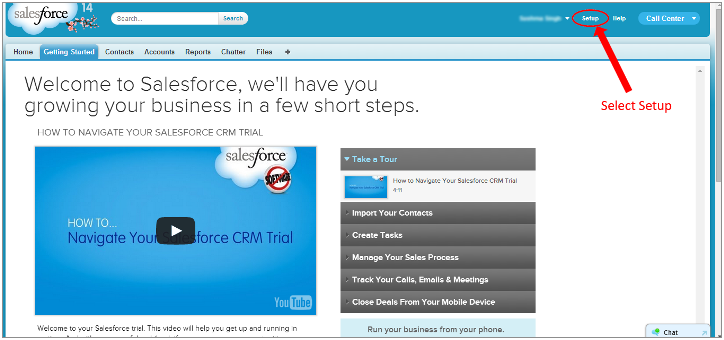
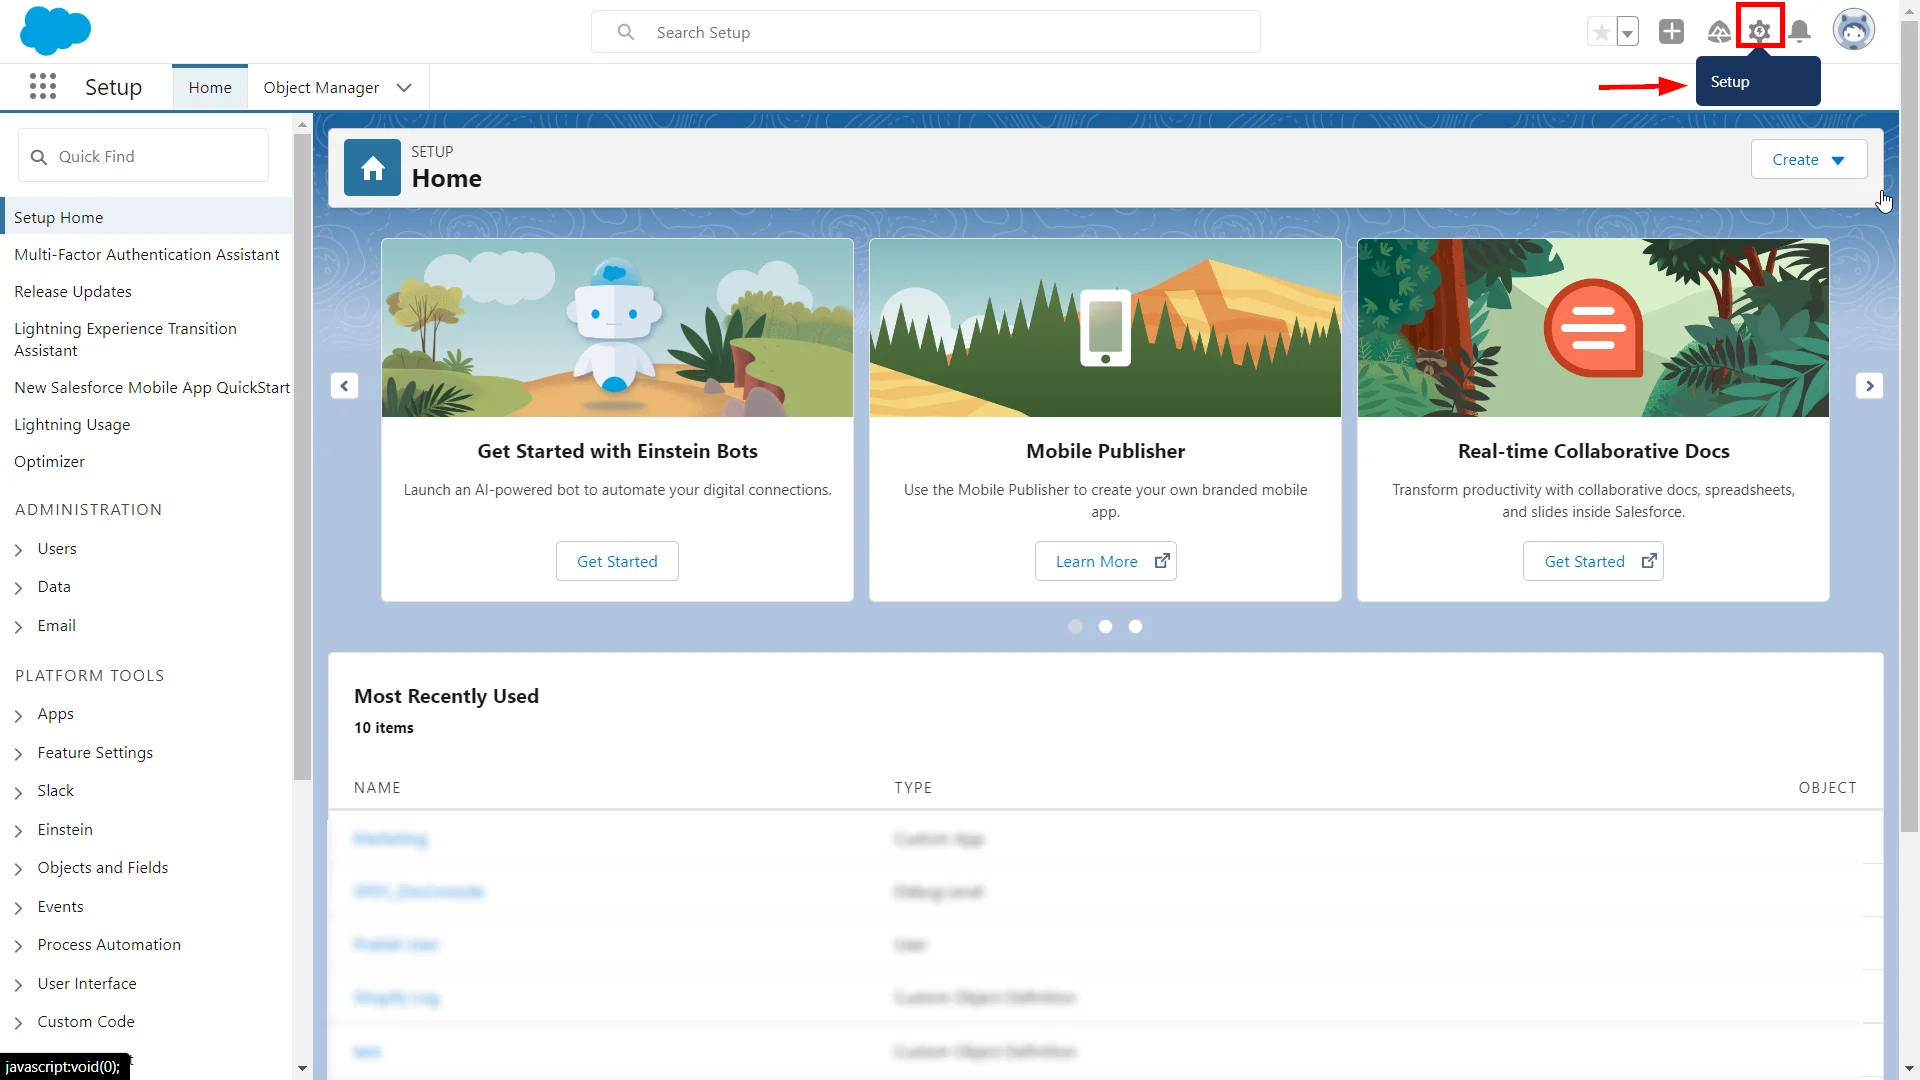
  • 以下を行うには、 Salesforce Lightning ダッシュボード ページの右上のセクションにあるアイコンをクリックします。
  • Salesforce SSO: Salesforce 管理ダッシュボード - セットアップ

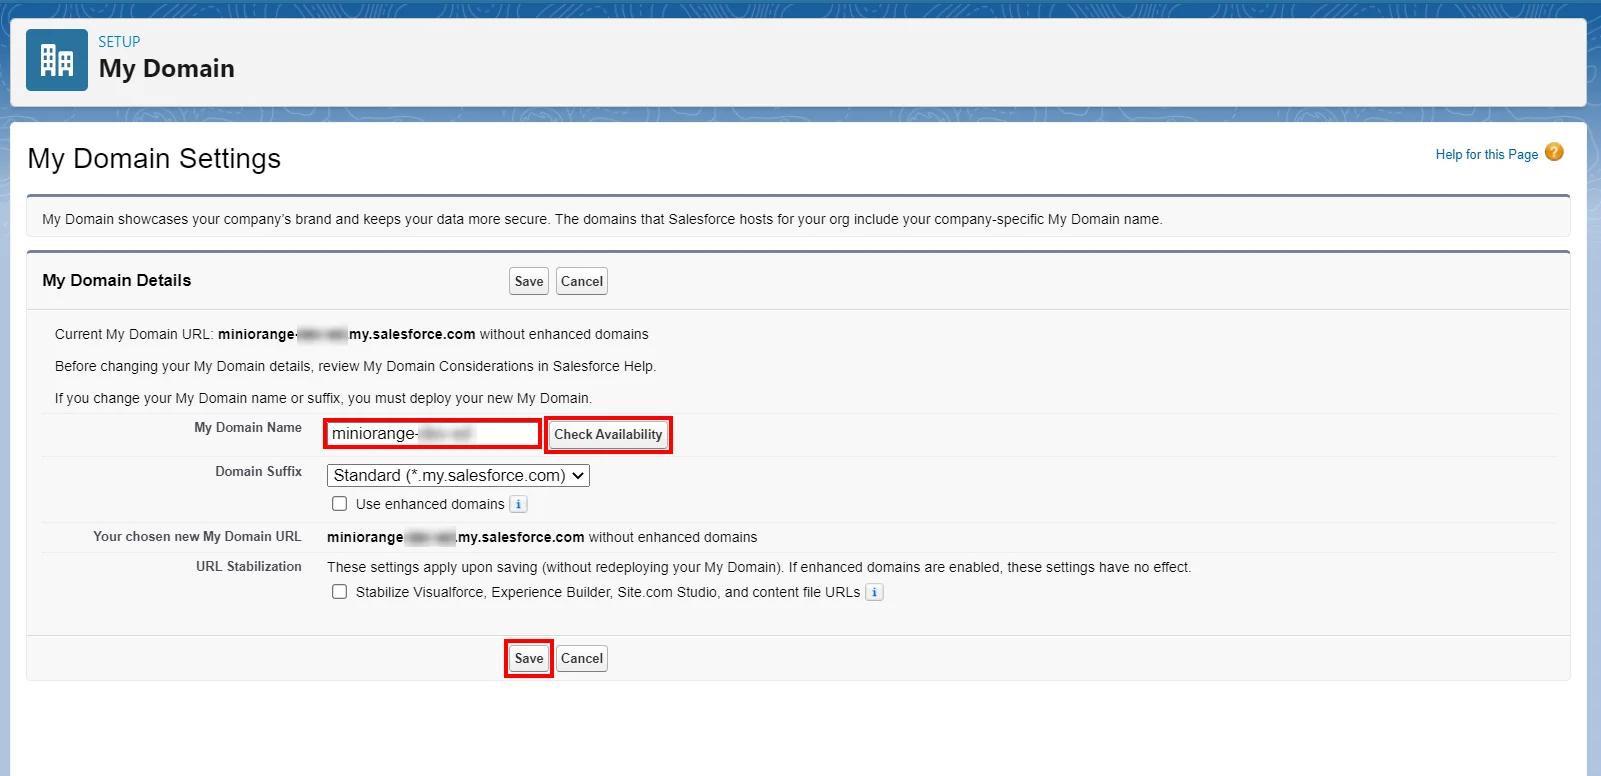
  • 検索フィールドで、 マイドメイン設定.
  • ドメイン名を選択し、使用可能かどうかを確認し、使用可能な場合は設定を保存して続行します。
  • Salesforce SSO: ドメインの登録

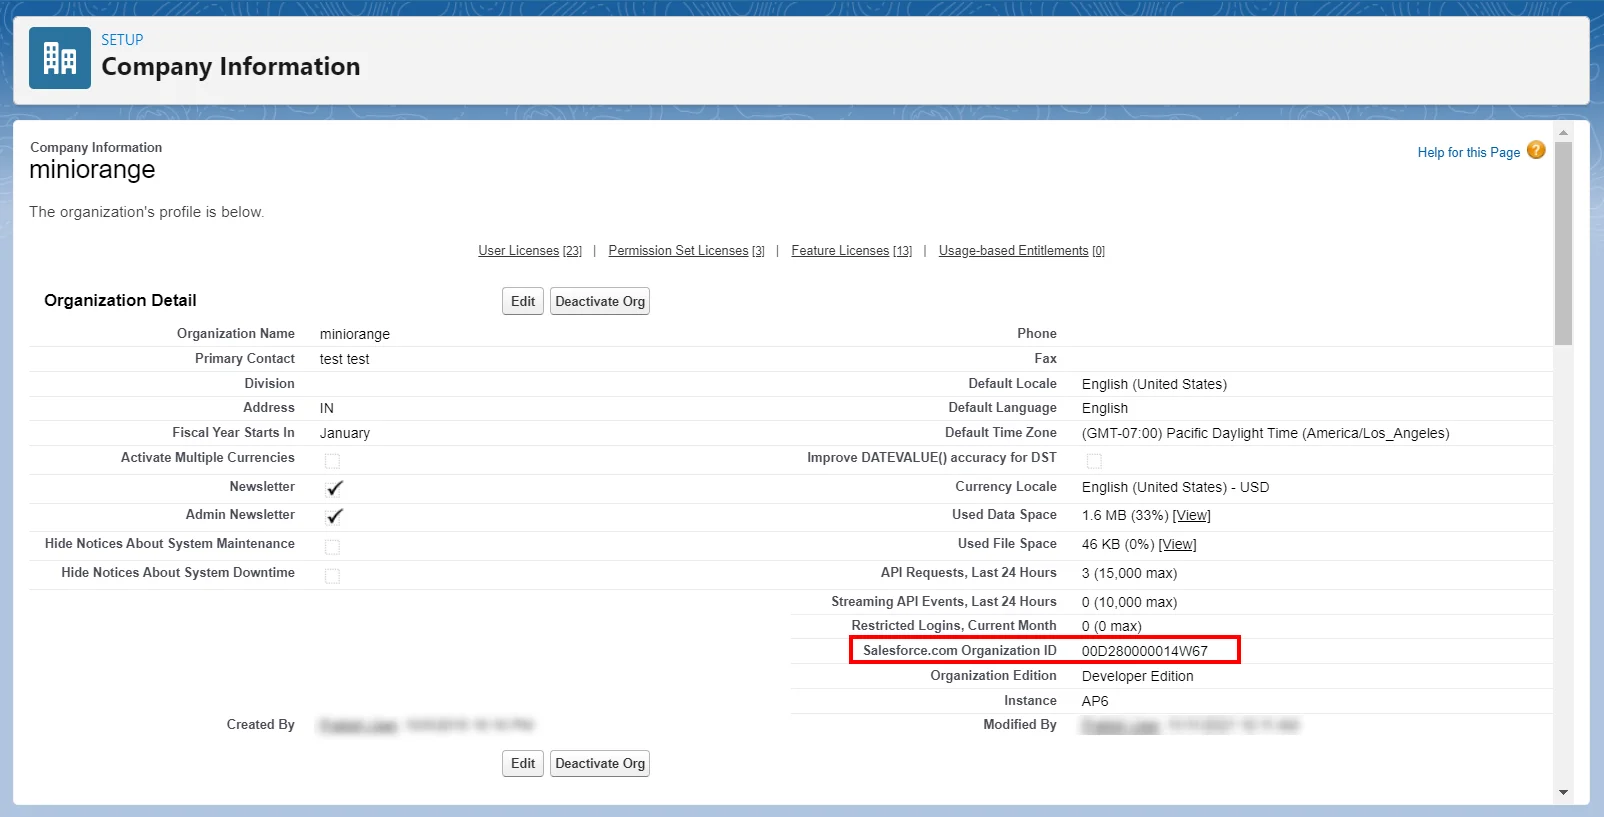
  • 検索する 企業情報 検索バーで
  • コピー 組織ID。 (これは後で必要になります)
  • Salesforce SSO: 組織 ID をコピー

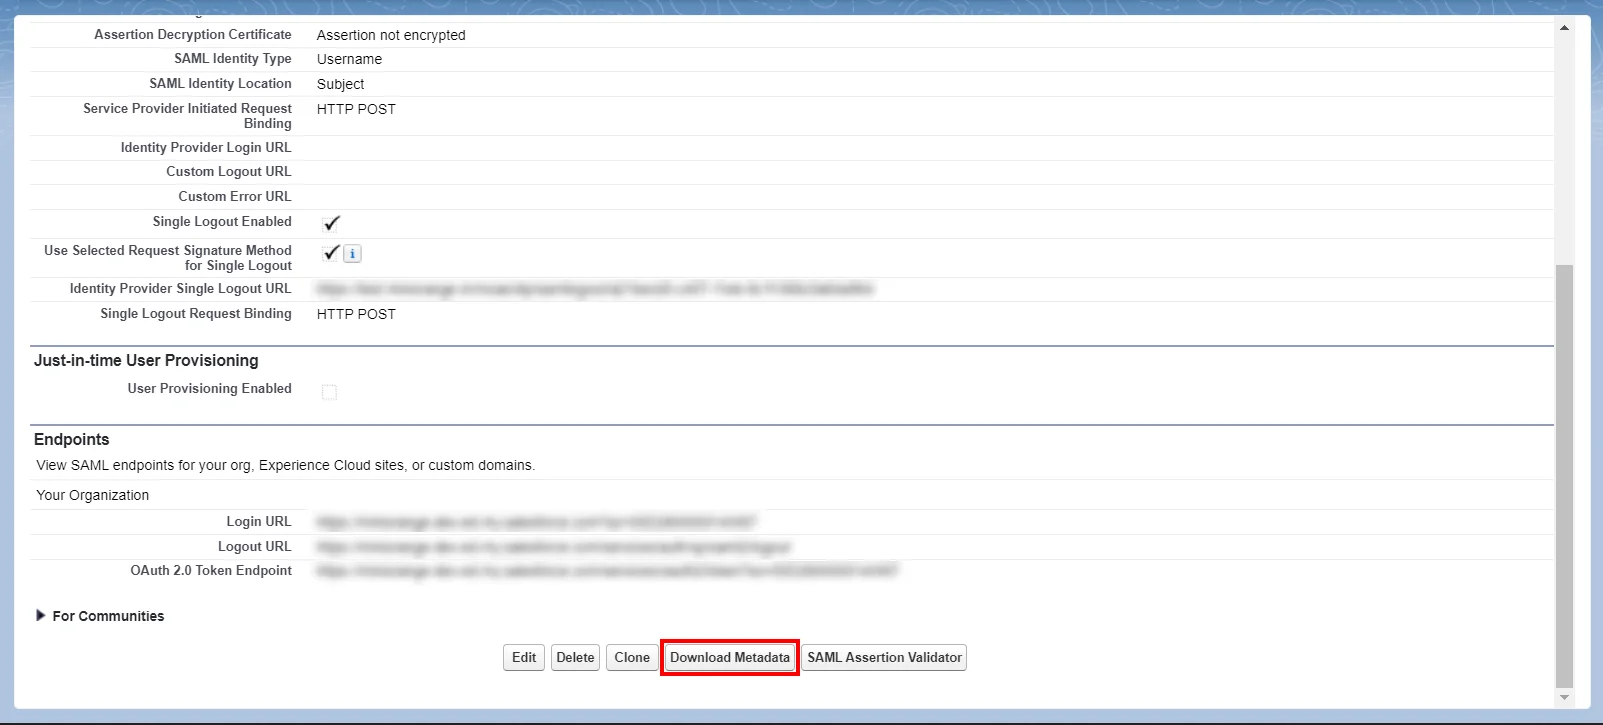
  • Salesforce メタデータ: Salesforce管理ダッシュボードでSSO設定をセットアップすると、Salesforceメタデータファイルが取得されます。 メタデータをダウンロード SAML 構成設定の XML ファイルをダウンロードして、ID プロバイダーに送信します。ID プロバイダーは、これらの構成設定をアップロードして Experience Cloud サイトに接続できます。
  • Salesforce SSO: Salesforce メタデータのダウンロード

  • Salesforce アカウントにログインします。
  • に行く Salesforce クラシックダッシュボードページの右上のセクションにあります。
  • Salesforce シングル サインオン (SSO)

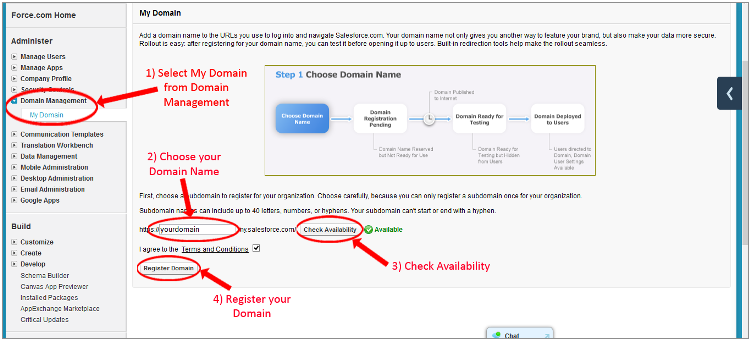
  • 左ペインで、 ドメイン管理.
  • 選択 私のドメイン.
  • ドメイン名を選択し、利用可能かどうかを確認し、利用可能な場合はクリックして続行します。 登録ドメイン
  • Salesforce シングルサインオン (SSO) ドメイン登録

  • 準備ができたら、リンクをクリックして「ユーザーにデプロイ」をクリックし、ドメインをテストします。
  • 検索する 検索バーの会社情報.
  • 組織 ID をコピーします。 (これは後で必要になります)
  • Salesforce シングル サインオン (SSO) 組織 ID のコピー

Salesforce シングル サインオン (SSO) については、以下のステップ バイ ステップ ガイドに従ってください。

1. miniOrangeでSalesforceを設定する

  • miniOrangeにログイン 管理コンソール.
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • Salesforce シングルサインオン (SSO) アプリの追加

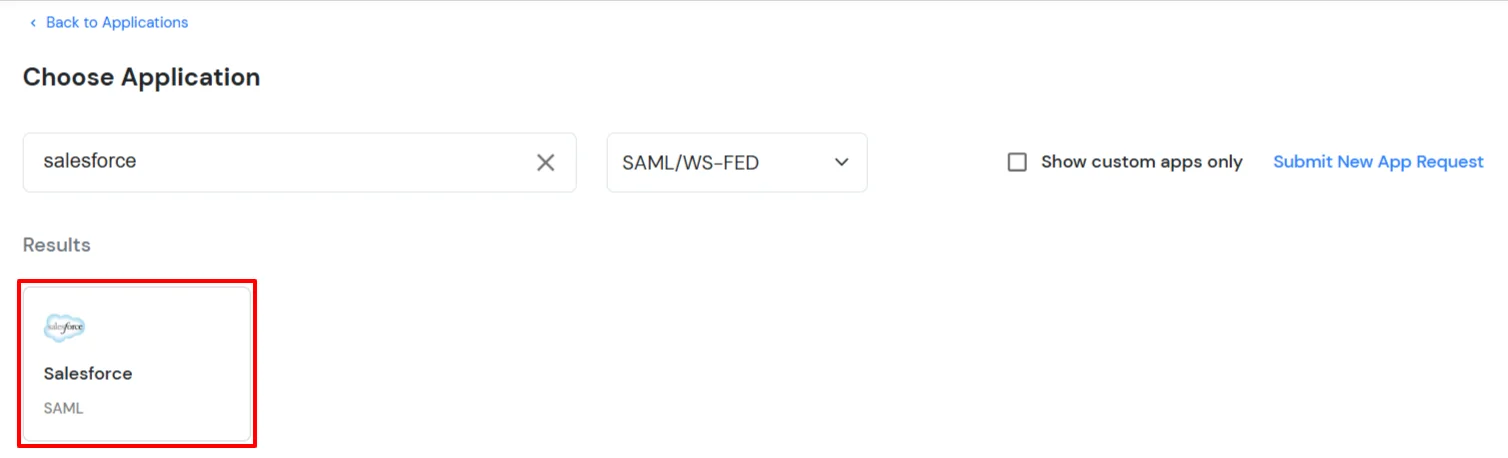
  • In アプリケーションの種類を選択してください選択 SAML/WS-FED 全てのアプリ ドロップダウン。
  • Salesforce シングルサインオン (SSO) アプリの種類を選択

  • 検索する Salesforce リストにSalesforceが見つからない場合は、 カスタム アプリケーションをセットアップするには カスタムSAMLアプリ.
  • Salesforce シングルサインオン (SSO) アプリの管理

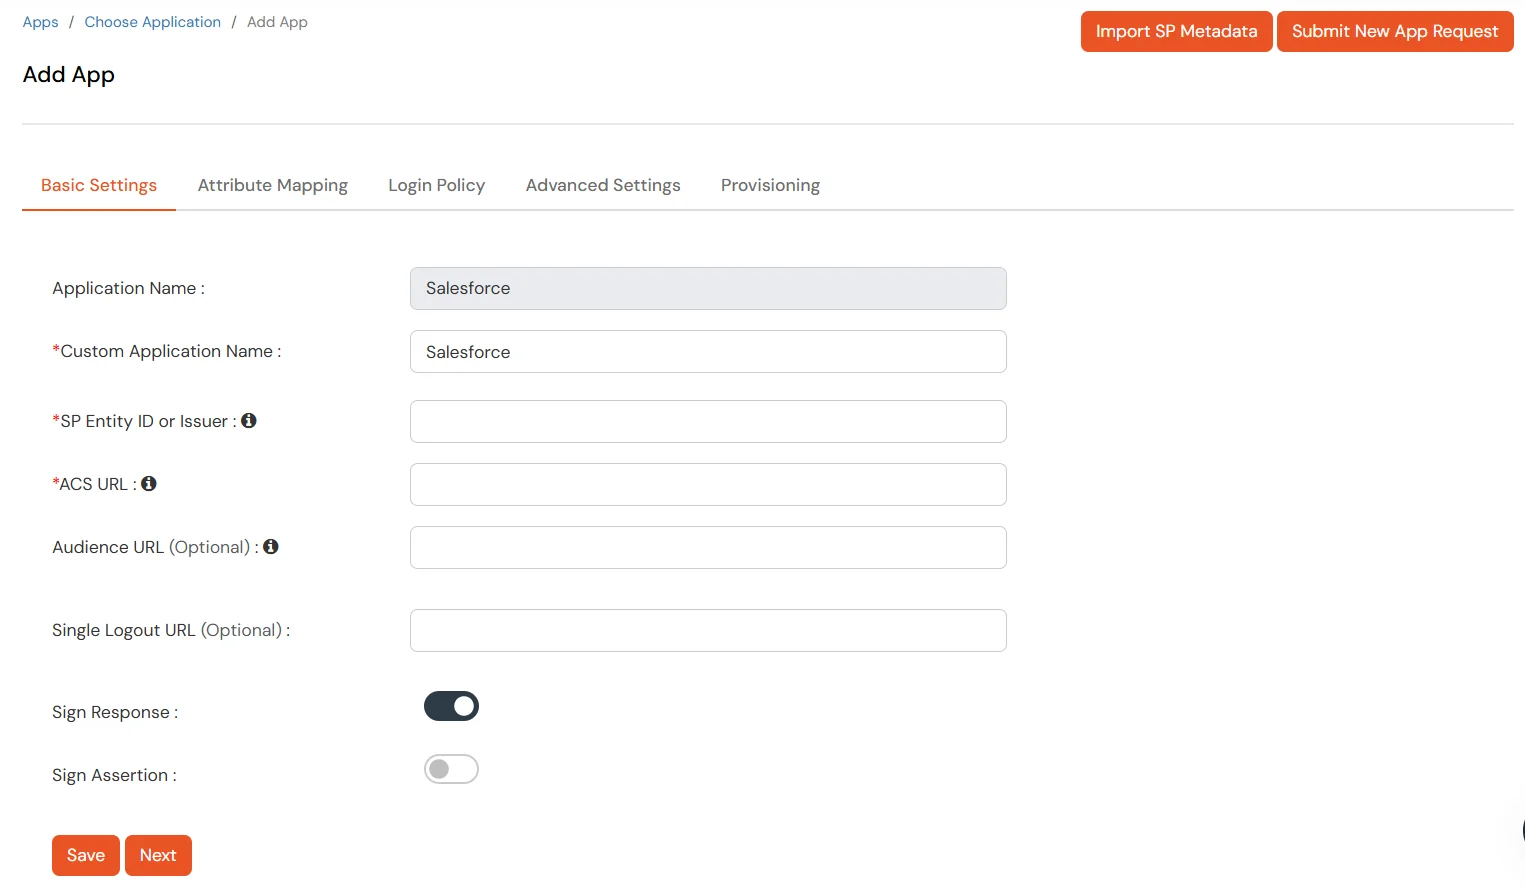
  • Basic タブで、次の詳細を入力します。
    • 名前を表示します。 Salesforce
    • SP エンティティ ID または発行者: https://[yourdomain].my.salesforce.com/
    • ACS URL: https://[yourdomain].my.salesforce.com/?so=[organization_id]
    • シングルログアウト URL: https://[yourdomain].my.salesforce.com
    Salesforce SSO (シングルサインオン) IdP 基本設定の追加

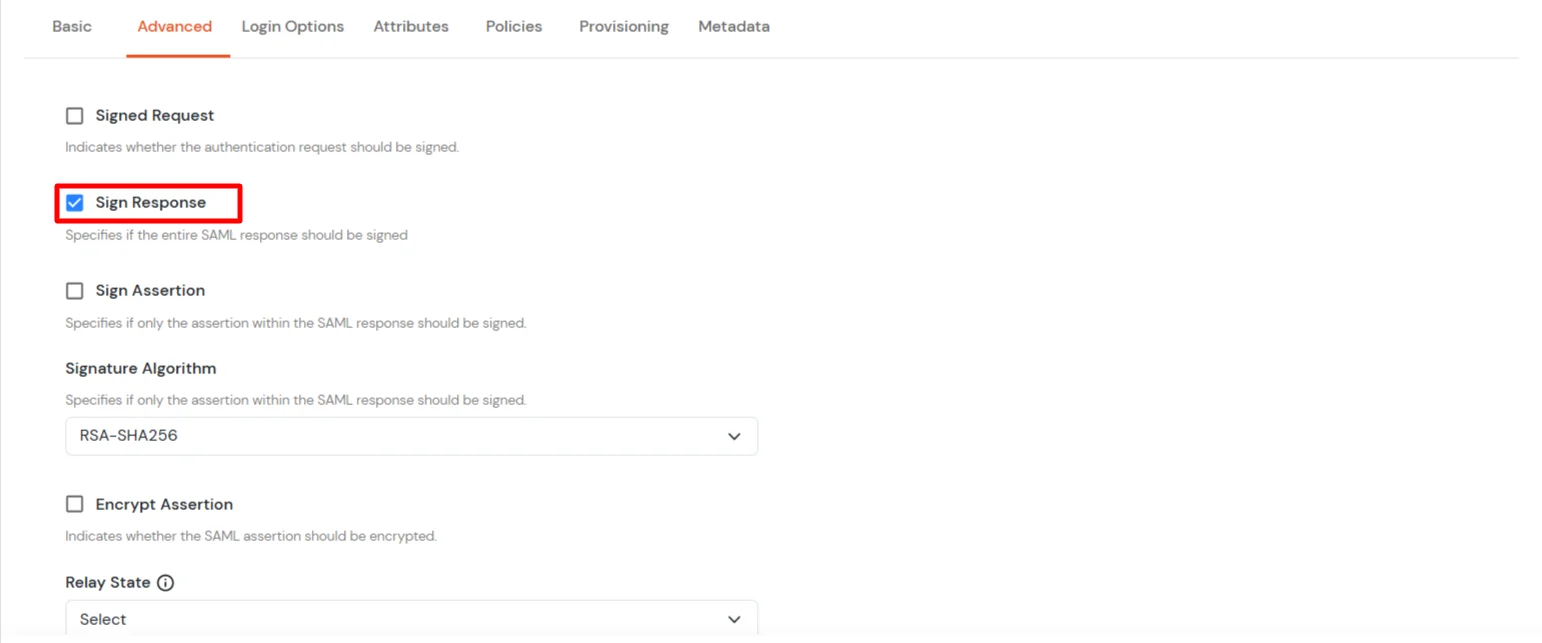
  • 詳しくはこちら 次へ 高機能 タブをクリックして 応答に署名する オプションを選択します。
  • Salesforce SSO(シングルサインオン)の詳細設定

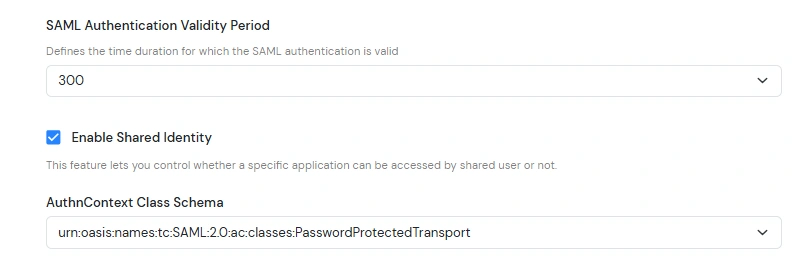
  • 下にスクロールします AuthnContext クラススキーマ任意の値を選択できます。デフォルト値は パスワード保護されたトランスポート.
  • Salesforce SSO (シングルサインオン) AuthnContext クラス スキーマ オプションを PasswordProtectedTransport に設定します。

    注: SalesforceはSSOログイン時にMFA(多要素認証)を要求します。ただし、Salesforceは以下の認証方法を信頼しています。

    • モバイル二段階認証契約
    • PGP
    • スマートカード
    • TimeSyncToken

    ドロップダウンリストからいずれかを選択すると、Salesforce画面のMFAプロンプトがスキップされます。


  • 詳しくはこちら 次へ。 の中に Attributes タブをクリックします。 属性を追加 以下のように属性名とその値を入力します。

    ( SalesforceのプロファイルIDを確認するには、こちらの手順に従ってください。)
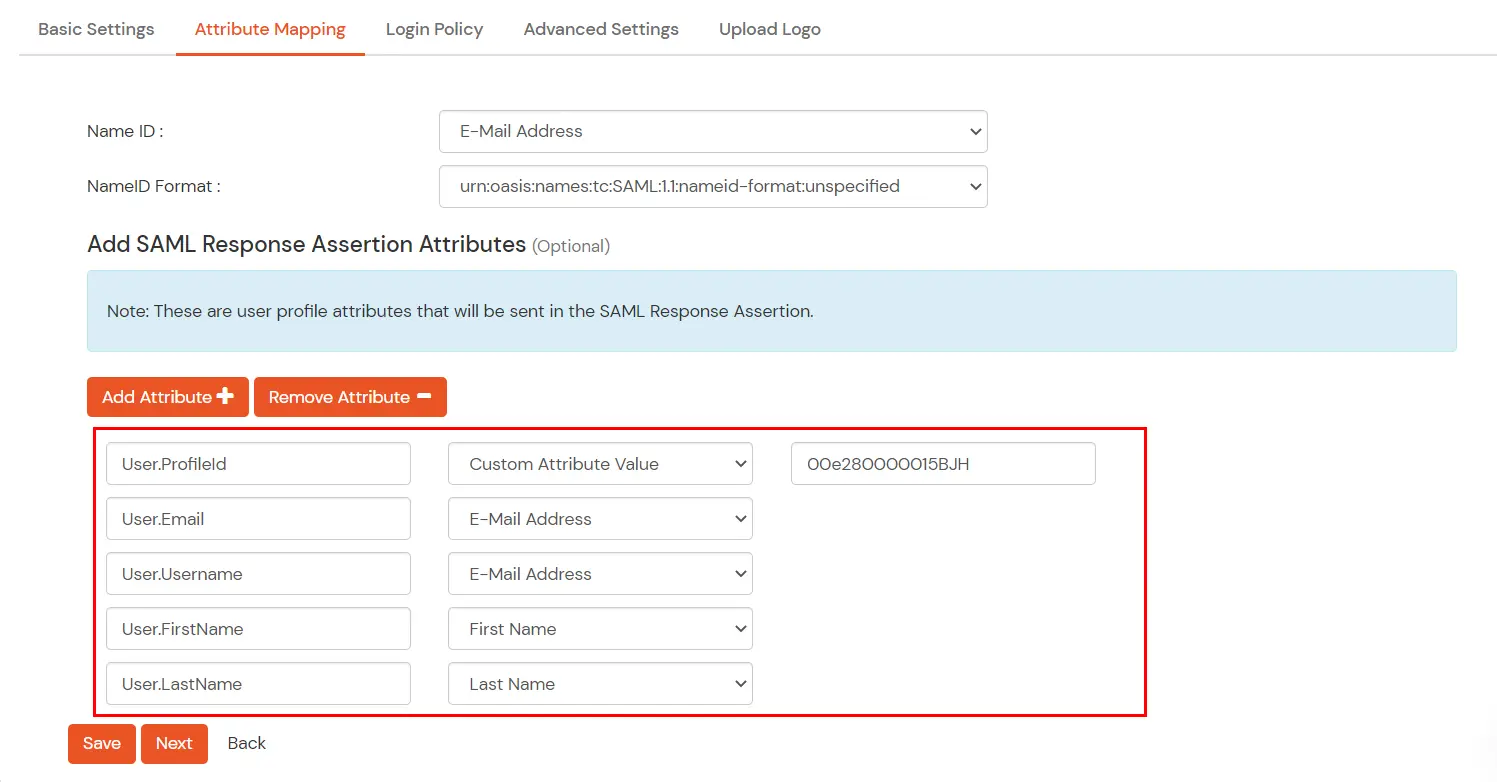
  • Salesforce SSO属性を追加して保存する

  • 詳しくはこちら Save.
  • アプリケーションは正常に保存されました。 タブには何も表示されないことに注意してください。
  • ソフトウェア設定ページで、下図のように タブで、次のいずれかのオプションを選択します。
    • 使いたい場合 ユーザーストアとしての miniOrange (つまり、従業員のIDはminiOrangeに保存されます)、メタデータファイルをダウンロードしてください。 IdP としての miniOrange.
    • 認証をしたい場合は 外部アイデンティティプロバイダー(IdP) Active Directory、Okta、OneLogin、Google、Apple IDなどのメタデータファイルをダウンロードするには、 IdP としての外部ソース.
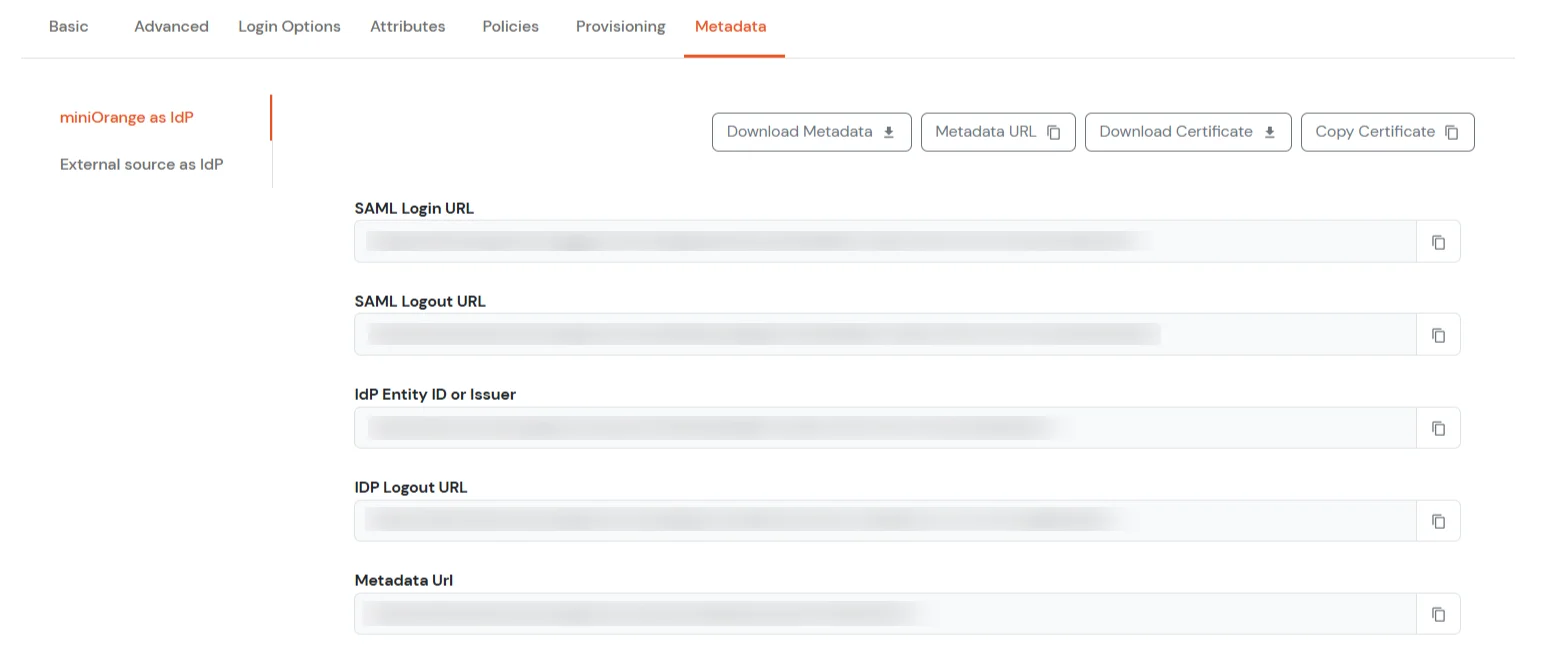
    Salesforce SSO(シングルサインオン)メタデータタブに移動

  • コピー SAML ログイン URL, SAML ログアウト URL, IdP エンティティ ID または発行者に設定します。 OK をクリックします。 証明書をダウンロードする 証明書をダウンロードするには( ステップ 2).
  • Salesforce SSO の設定: IdP メタデータの詳細を保持する


2. Salesforce管理者アカウントでSSOを設定する


  • Salesforceアカウントにアカウントとしてログインします .
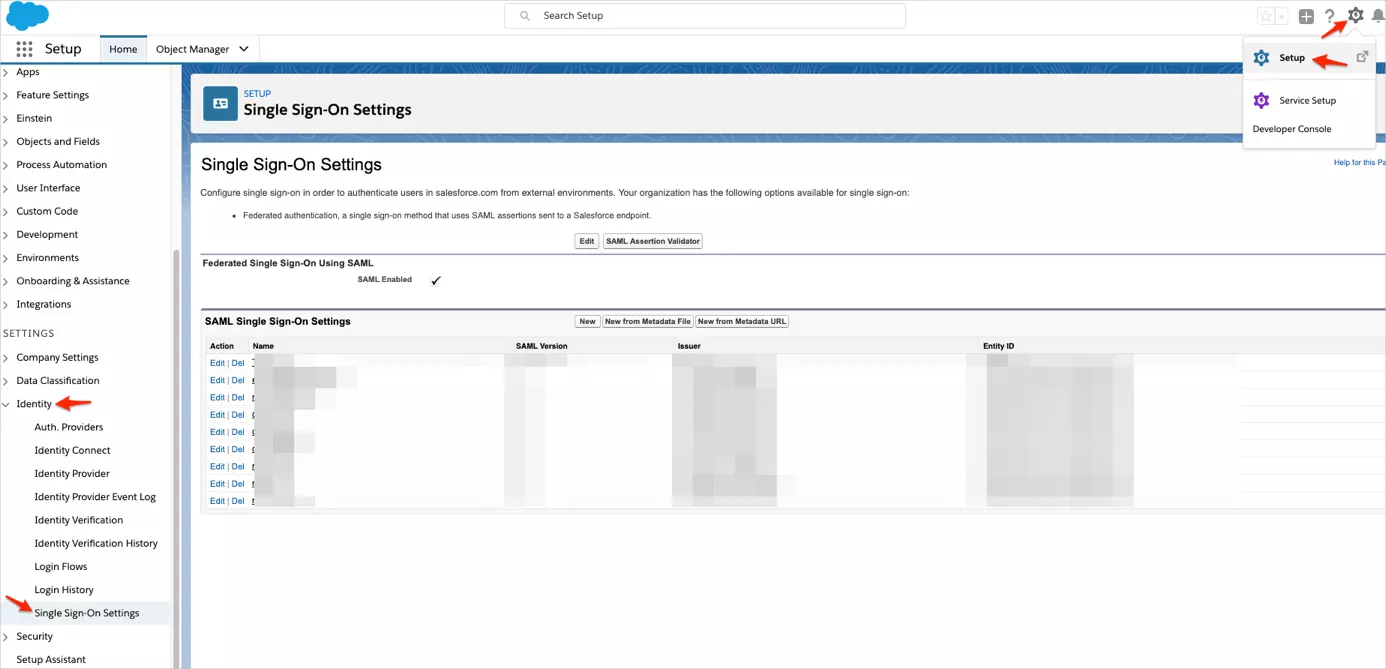
  • 歯車アイコンをクリックして、次の場所に移動します。 [セットアップ] > [ID] > [シングル サインオン設定]。
  • Salesforce SSO: Salesforce を sp-lightning として設定する

  • Salesforceアカウントにアカウントとしてログインします .
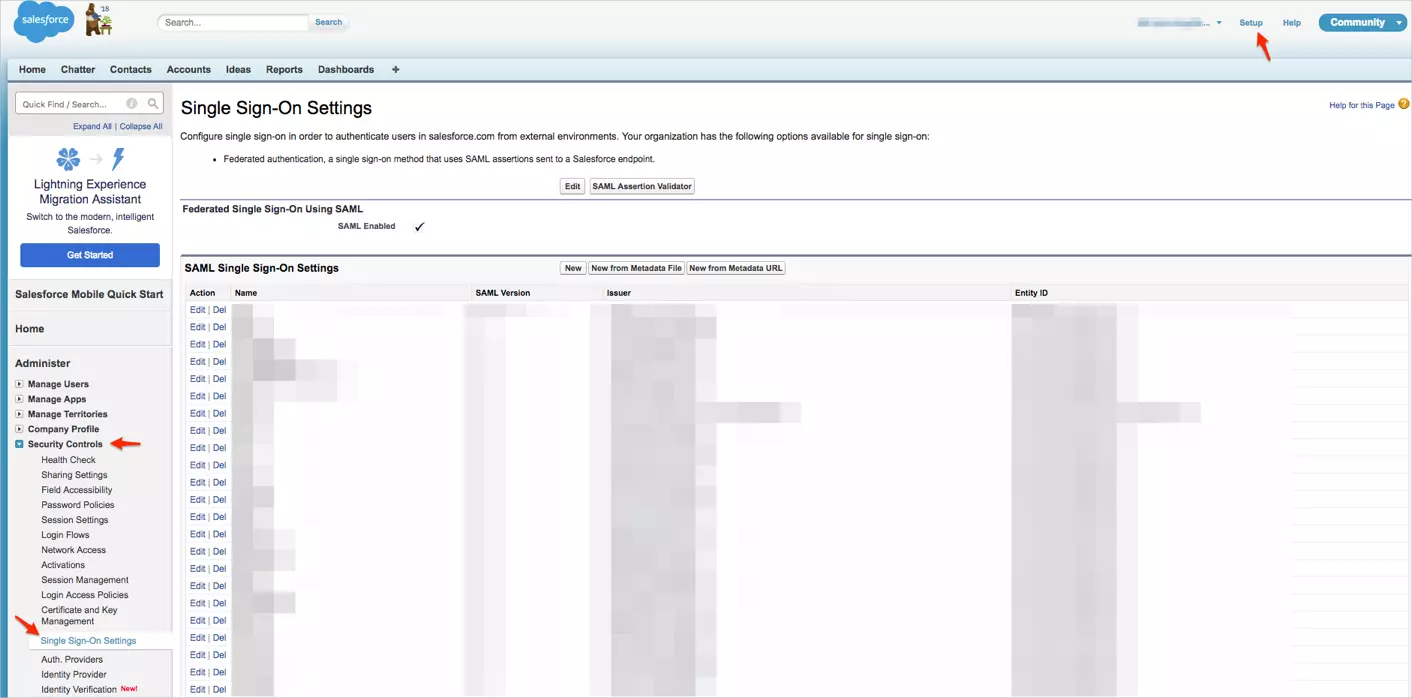
  • MFAデバイスに移動する [セットアップ] > [セキュリティ制御] > [シングル サインオン設定].
  • Salesforce SSO: Salesforce を sp-classic として設定する

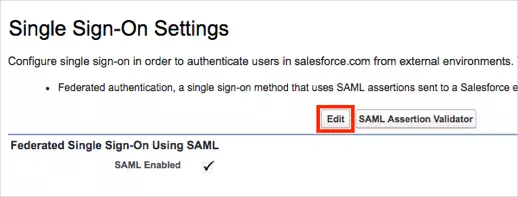
  • ソフトウェア設定ページで、下図のように シングルサインオン設定 ページ、をクリック 編集.

  • SSO設定SalesforceをSP-SSO設定として

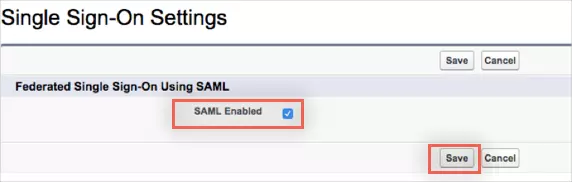
  • チェック SAML の有効化 ボックスにチェックを入れて SAML シングル サインオンの使用を有効にし、[ Save.

  • SSO 設定 Salesforce - saml Salesforce を SP として有効にする

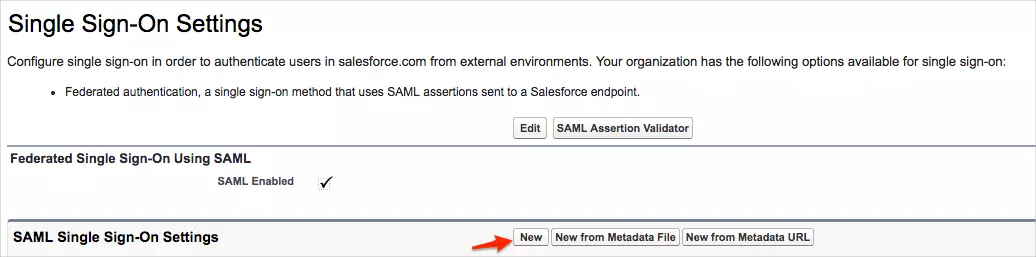
  • 詳しくはこちら New をクリックして、SAML シングル サインオン設定を開きます。

  • SSO Salesforce を sp として

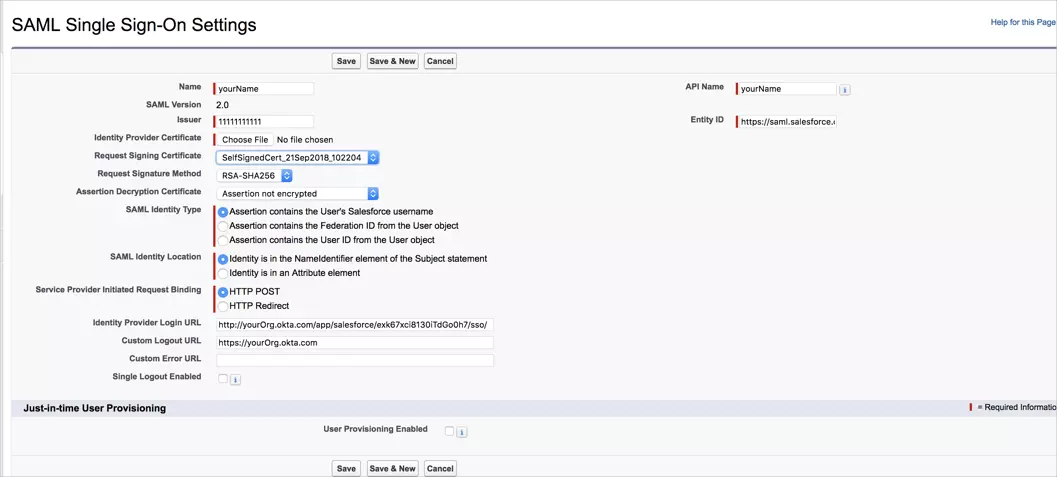
  • それぞれのフィールドに次の値を入力します。
    1. 発行者: IDP Entity ID/Issuer in miniorange metadata
    2. エンティティID: https://[yourdomain].my.salesforce.com
    3. アイデンティティプロバイダー証明書: Upload Certificate from miniOrange metadata
    4. 署名要求方法: RSA-SHA256
    5. アサーション復号証明書: Not encrypted
    6. SAML IDタイプ: Assertion contains the User's Salesforce username
    7. SAML ID の場所: Identity is in the NameIdentifier element of the Subject statement
    8. サービスプロバイダーが開始したリクエストバインディング: HTTP Redirect
    9. アイデンティティプロバイダのログインURL: SAML Login URL in miniOrange metadata
    10. カスタムログアウトURL: https://[yourdomain].my.salesforce.com
  • ソフトウェアの制限をクリック 保存します。

  • Salesforce SSO: info sso salesforce を sp として入力

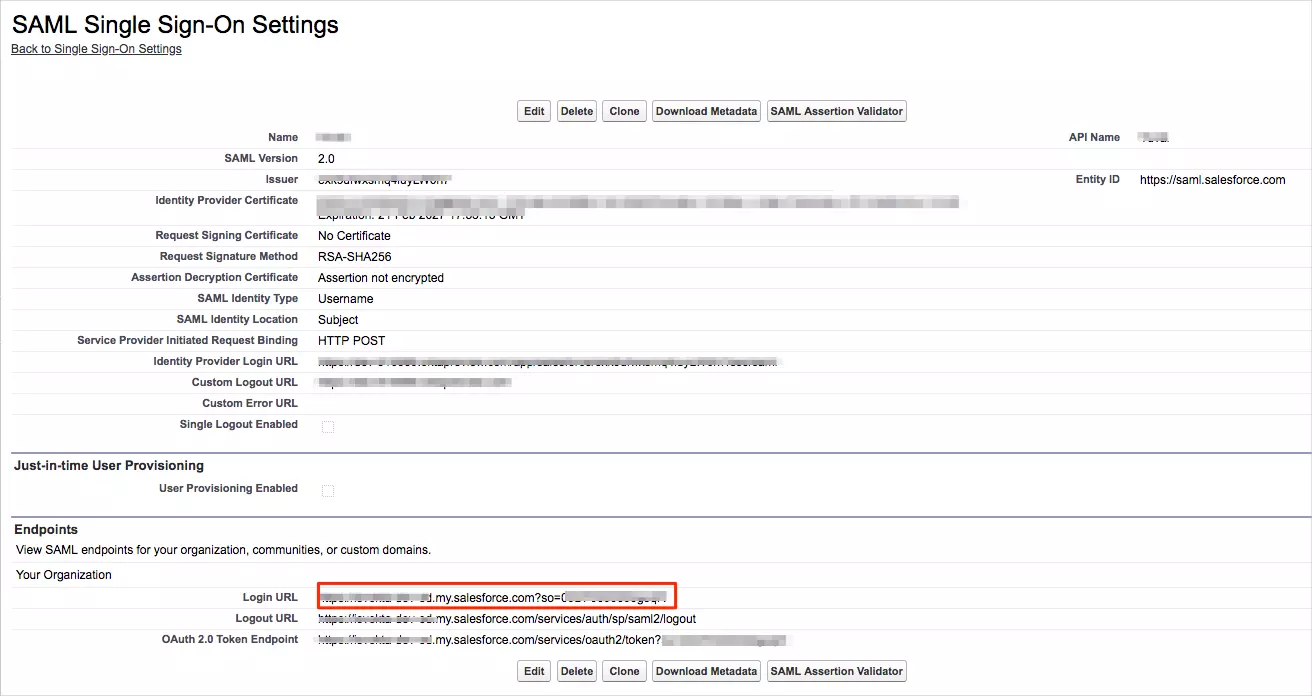
  • あなたのコピー ログインURL の値です。

  • Salesforce SSO: ログイン URL を salesforce としてコピーします

  • 「SSOでログインSalesforce Lightning ログイン ページの「」ボタンをクリックする場合は、以下の手順に従ってください。
    • Salesforceにログイン として 管理者 > セットアップ.
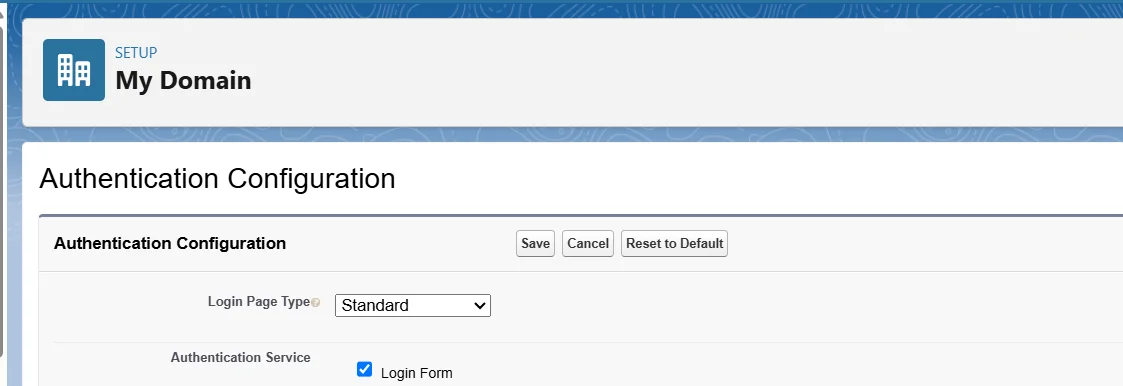
    • 「マイドメイン」に移動します。
    • に行く 認証設定 > 編集.
    • Salesforce SSO: 認証設定

    • 設定した IDP を選択して、「保存」をクリックします。
    • Salesforce に再度ログインすると、ログイン ページにオプションが表示されます。

3. SSO構成をテストする

miniOrange IdP を使用して Salesforce アカウントへの SSO ログインをテストします。

    SP 開始ログインの使用

    • Salesforce URL にアクセスすると、ユーザー名を入力するか、SSO リンクをクリックして miniOrange IdP サインオン ページにリダイレクトするように求められます。
    • Salesforce シングルサインオン (SSO) ログイン

    • miniOrange のログイン資格情報を入力し、「ログイン」をクリックします。Salesforce アカウントに自動的にログインします。

    IDP 開始ログインの使用

    • 資格情報を使用して miniOrange IdP にログインします。
    • Salesforce シングルサインオン (SSO)

    • ダッシュボードで、 Salesforce 追加したアプリケーションを使用して、SSO 構成を確認します。
    • Salesforce シングルサインオン (SSO) アプリの管理


    SSO を構成またはテストできませんか?


    お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


トラブルシューティング

IDP から送信された SAML アサーションのエラーを識別するにはどうすればよいでしょうか?

  • SAMLアサーションバリデーターを使用して、シングルサインオン(SSO)ログインの問題をトラブルシューティングし、アイデンティティプロバイダーから送信されたSAMLアサーションのエラーを特定します。 このリンク SAML アサーションにおけるエラー識別について詳しく知る。

SAML トレーサー ログをトレースしてエクスポートするにはどうすればよいですか?

  • お好みのブラウザに SAML Tracer をインストールします。

    Firefoxの場合: FirefoxマーケットプレイスからSAMLトレーサーアドオンを追加してください。

    Chrome / Edge または Chromium ベースのブラウザの場合: Chrome ウェブストアから SAML トレーサー拡張機能をインストールしてください。
  • ログをキャプチャする手順:
    • SSO フローを開始する前に、SAML Tracer ウィンドウが開いていることを確認してください。(ブラウザ ツールバーの拡張機能リストで SAML Tracer アイコンをクリックすると開くことができます。)
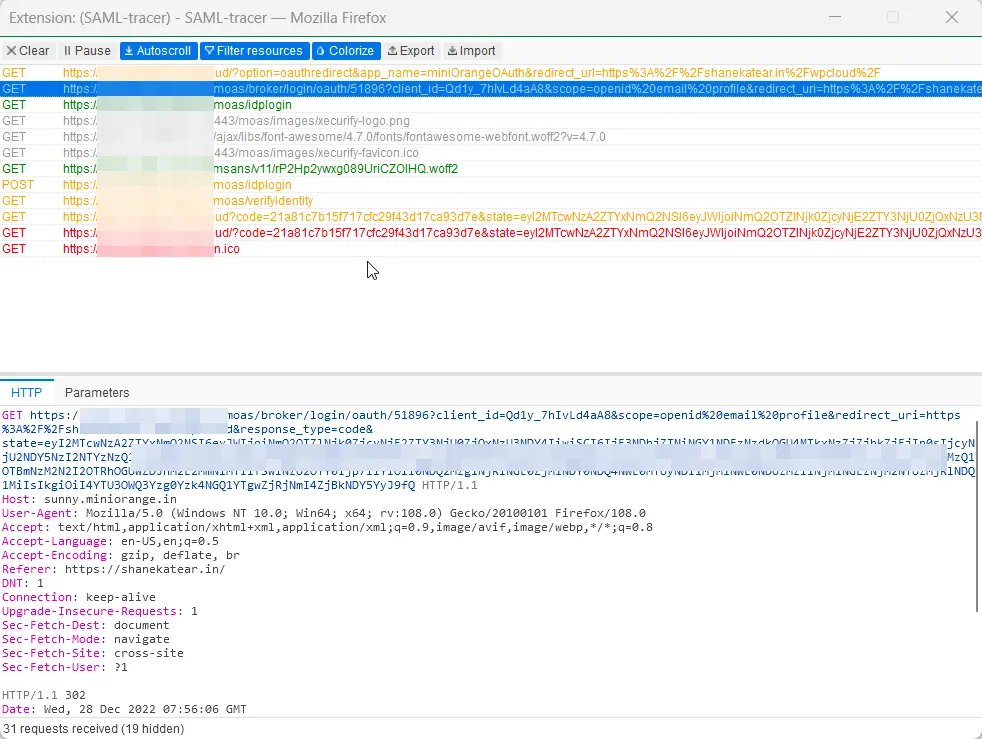
    • SSO フローを実行して問題を再現します。SAML トレーサーにすべての URL が入力されていることがわかります。
    • ヒット ポーズ 問題が再現したら、SAML Tracer で追加のログを回避する必要があります。
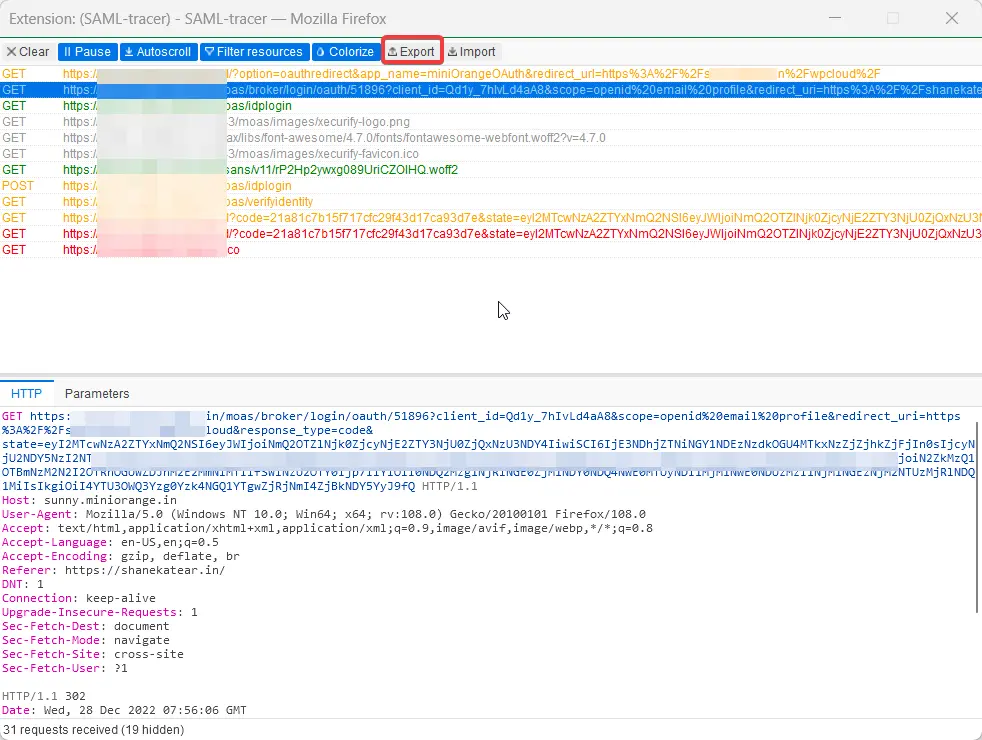
    • SAML トレーサーには、以下の画像のようなものが表示されます。
    • Salesforce SSO の再現問題

  • ログをエクスポートする手順:
    • ログをエクスポートするには、SAML Tracer の上部にあるエクスポート オプションをクリックします。(下のスクリーンショットを参照)
    • Salesforce SSO トレーサーのエクスポート オプション

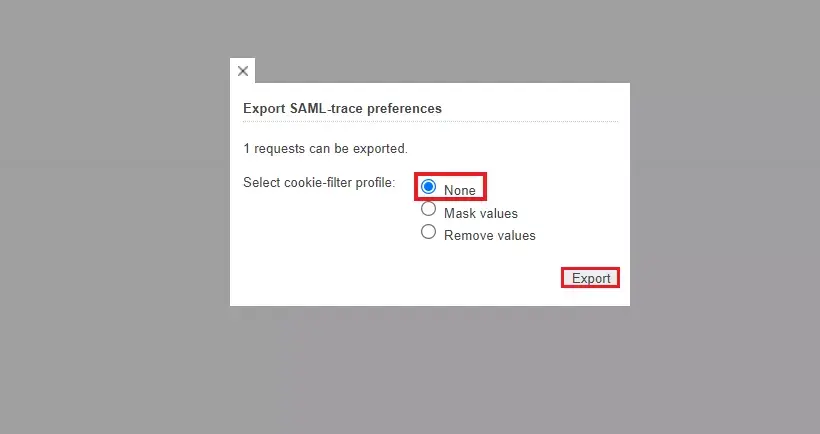
    • 次のプロンプトが表示されます。 SAMLトレース設定をエクスポートする ウィンドウで、 なし フィールドをクリックし、[エクスポート] オプションをクリックします。(このオプションを使用すると、問題を詳しく調査するために必要な値を元の状態のまま保持できます。)
    • Salesforce SSO 設定ウィンドウ

    • 「エクスポート」をクリックします。これにより、JSON ファイルがシステムにダウンロードされます。
    • ログファイルを連絡を取っている開発者または idpsupport@xecurify.comまた、エラーのスクリーンショットを添付してください。これにより、問題のデバッグに役立ちます。
    • それでもログを取得できない場合は、お気軽にお知らせください。

よくあるご質問

Salesforce SSO セットアップ中に顧客に提供されるサポートは何ですか?

miniOrange は、専門家によるコンサルティング、電子メールによるサポート、ガイドを提供し、シームレスな Salesforce SSO 構成エクスペリエンスを実現します。

Salesforceの連絡先、アカウント、およびカスタムオブジェクトをSalesforce SSOのIDソースとして使用できますか?

はい、Salesforceの連絡先、アカウント、およびカスタムオブジェクトは、認証時にマッピング可能なメールアドレスやユーザー名などの固有のID属性が含まれている限り、Salesforce SSOのIDソースとして使用できます。


外部参照

その他のアイデンティティおよびアクセス管理製品