こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Squarespaceのシングルサインオン(SSO)統合


スクエアスペース SSO miniOrangeのソリューションは、ユーザーが単一のログイン認証情報を使用してSquarespaceやその他の統合アプリケーションに安全にログインできる、すぐに使用できるシングルサインオンサービスを提供します。 IDP (Okta、Pingなど)、Active Directory、LDAP ユーザーを移行する必要はありません。Squarespaceの安全なSSO統合により、クラウドまたはオンプレミスにあるデータのセキュリティが向上し、組織の時間と労力を節約できます。SquarespaceのSSOを有効にするために、エンタープライズプランやプレミアム機能は必要ありません。ワンクリックで安全なSSOを入手できます。 SSOアクセス ミニオレンジの IAM サービスを提供しています。

Squarespaceユーザーが直面する課題

Squarespace ユーザーは、既存のアカウントを通じて Web サイト ポータルに継続的かつシームレスにアクセスしたいと考えています。Squarespace の Web サイトにログインするために、ユーザーが別の認証情報セットを持つことは望んでいません。Squarespace では、ユーザーがプラットフォームにシームレスにログインできるようにする方法を提供しています。ただし、これを可能にするインターフェイスを作成する必要があります。

Squarespace 向け miniOrange SSO ソリューション

miniOrangeは、ログイン済みのユーザーの既存セッションを利用して有効なJSON Webトークン(JWT)を作成し、Squarespaceウェブサイトにユーザーをログインさせる統合SSOソリューションを提供します。これにより、Squarespaceユーザーはユーザーごとに個別の認証情報を管理する必要がなくなります。

その結果、miniOrange シングル サインオン (SSO) ソリューションが実装されました。Squarespace ユーザーは、ユーザーを移行することなく、任意の IDP の既存の資格情報を使用して Squarespace プラットフォームにログインできるようになりました。
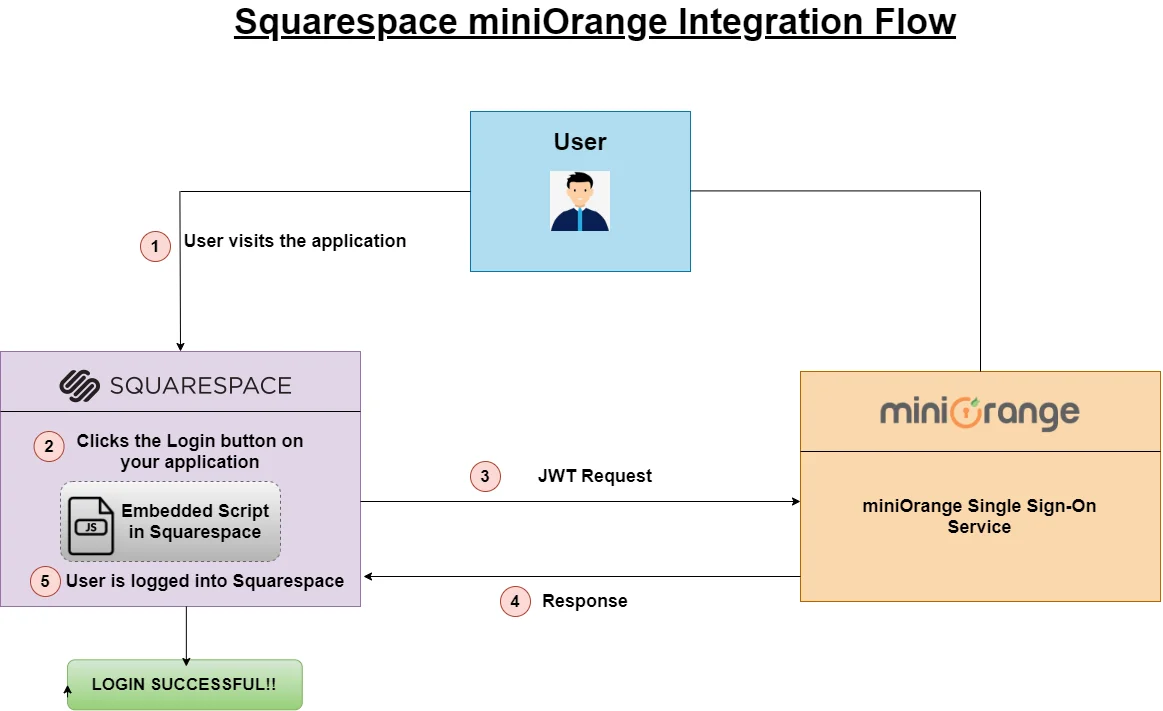
Squarespace シングル サインオン (SSO)

前提条件

ダッシュボードの左側メニューにある「カスタマイズ」>「ログインと登録のブランディング」で、組織のブランディングが既に設定されていることを確認してください。


外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。
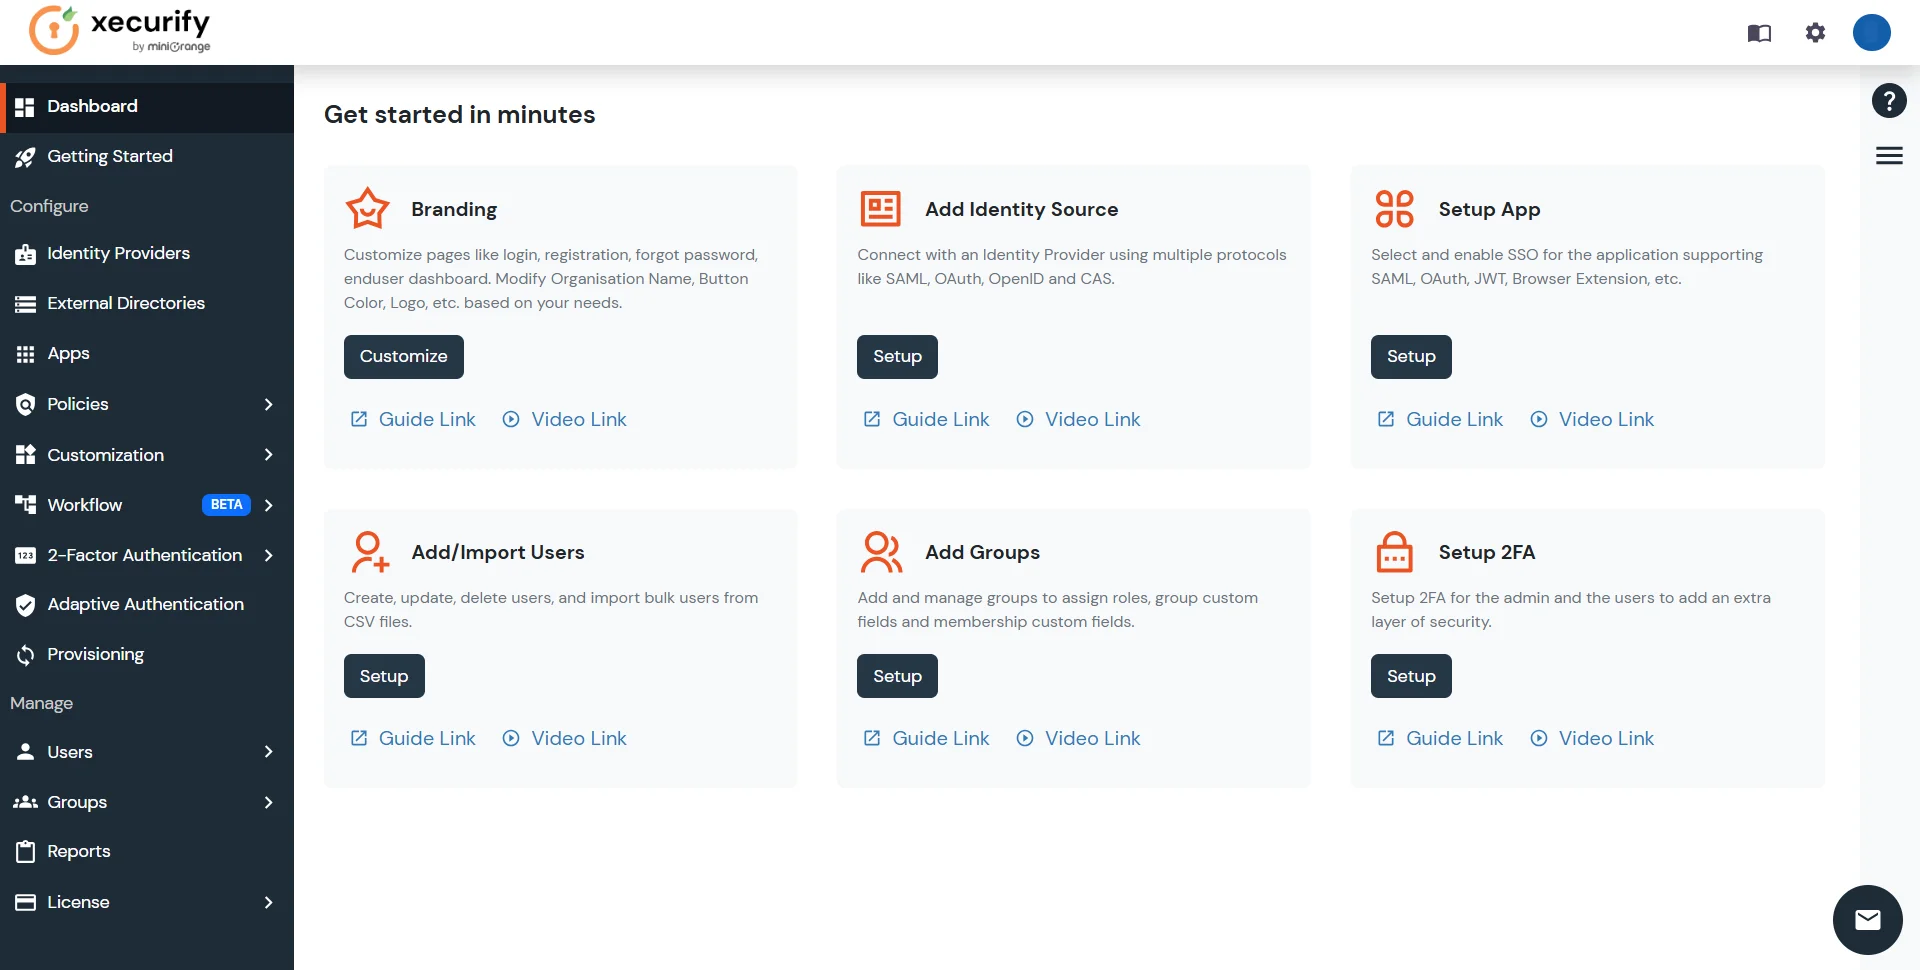

Squarespace シングル サインオン (SSO) については、以下のステップ バイ ステップ ガイドに従ってください。

1. miniOrangeでSquarespaceを設定します。

  • miniOrange 管理コンソールにログインします。
  • miniOrange Identity Platform 管理者ハンドブック: ダッシュボード アプリケーション

  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • Squarespace シングルサインオン (SSO) アプリの追加

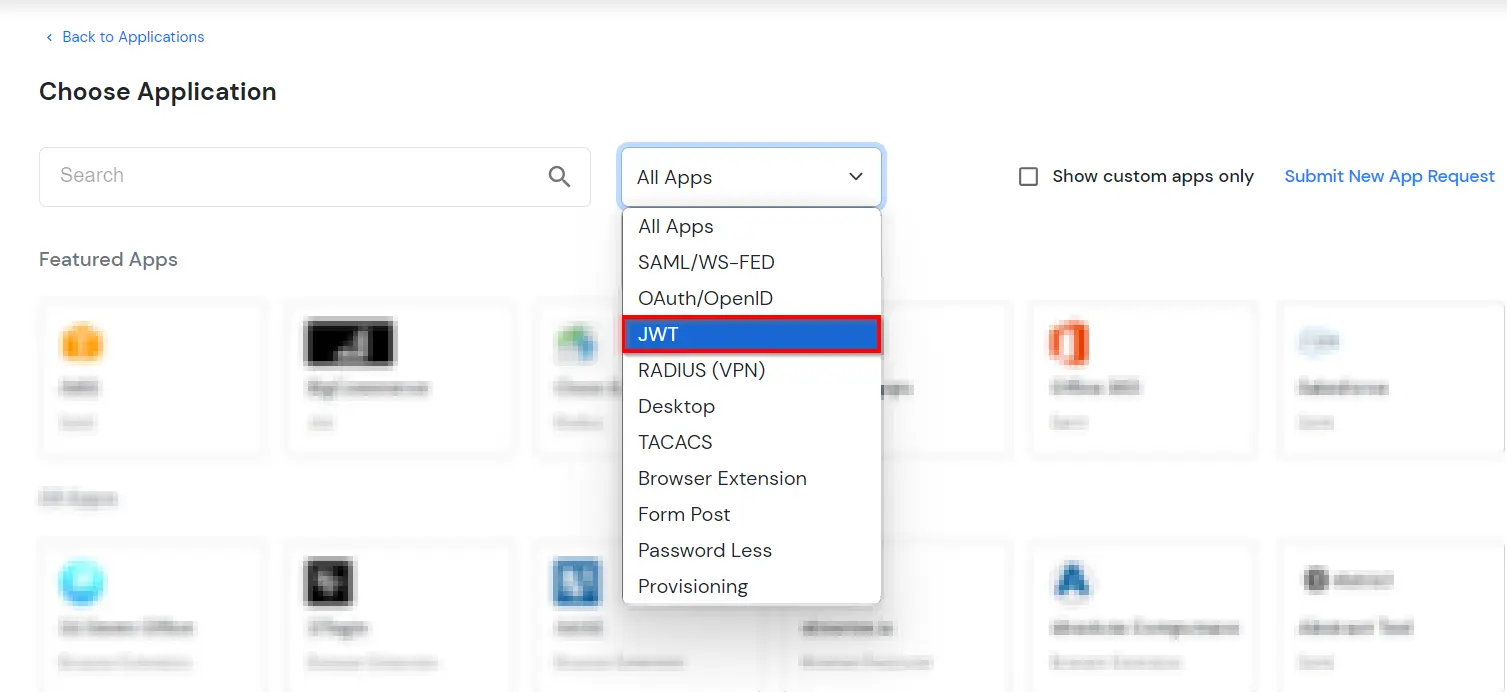
  • In アプリケーションを選択、 select JWT アプリケーション タイプのドロップダウンから選択します。
  • miniOrange Identity Platform 管理者ハンドブック: [すべてのアプリ] ドロップダウンから JWT アプリを選択します。

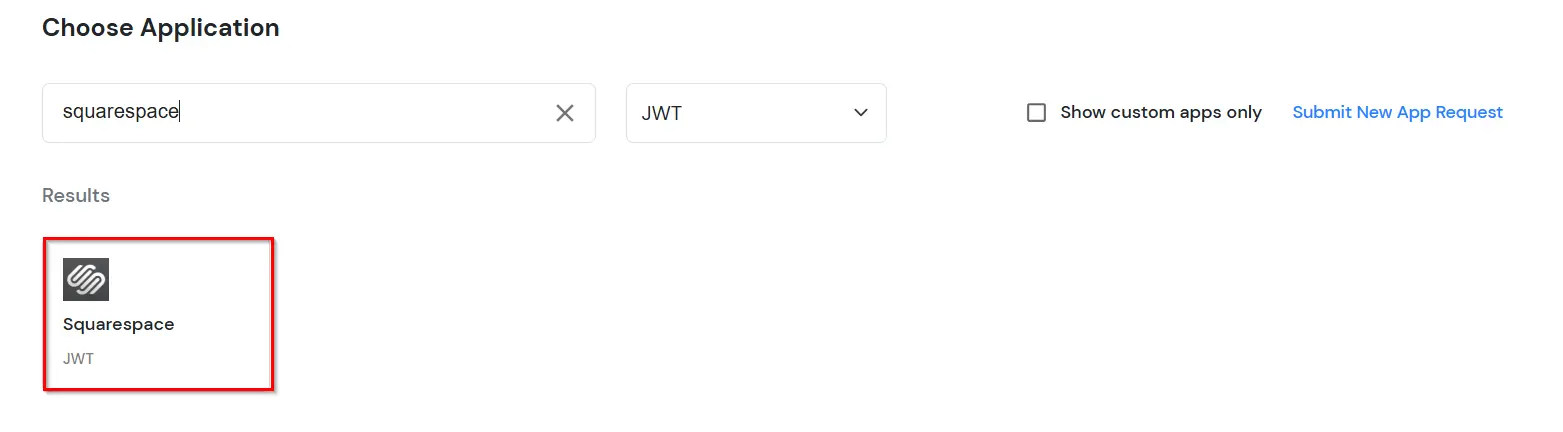
  • 次のステップでは、 Squarespace リストからアプリケーションを選択してください。アプリケーションが見つからない場合は、 JWTアプリ アプリケーションを設定できます。
  • JWTアプリケーションを構成する: Squarespace JWTアプリケーションを検索する

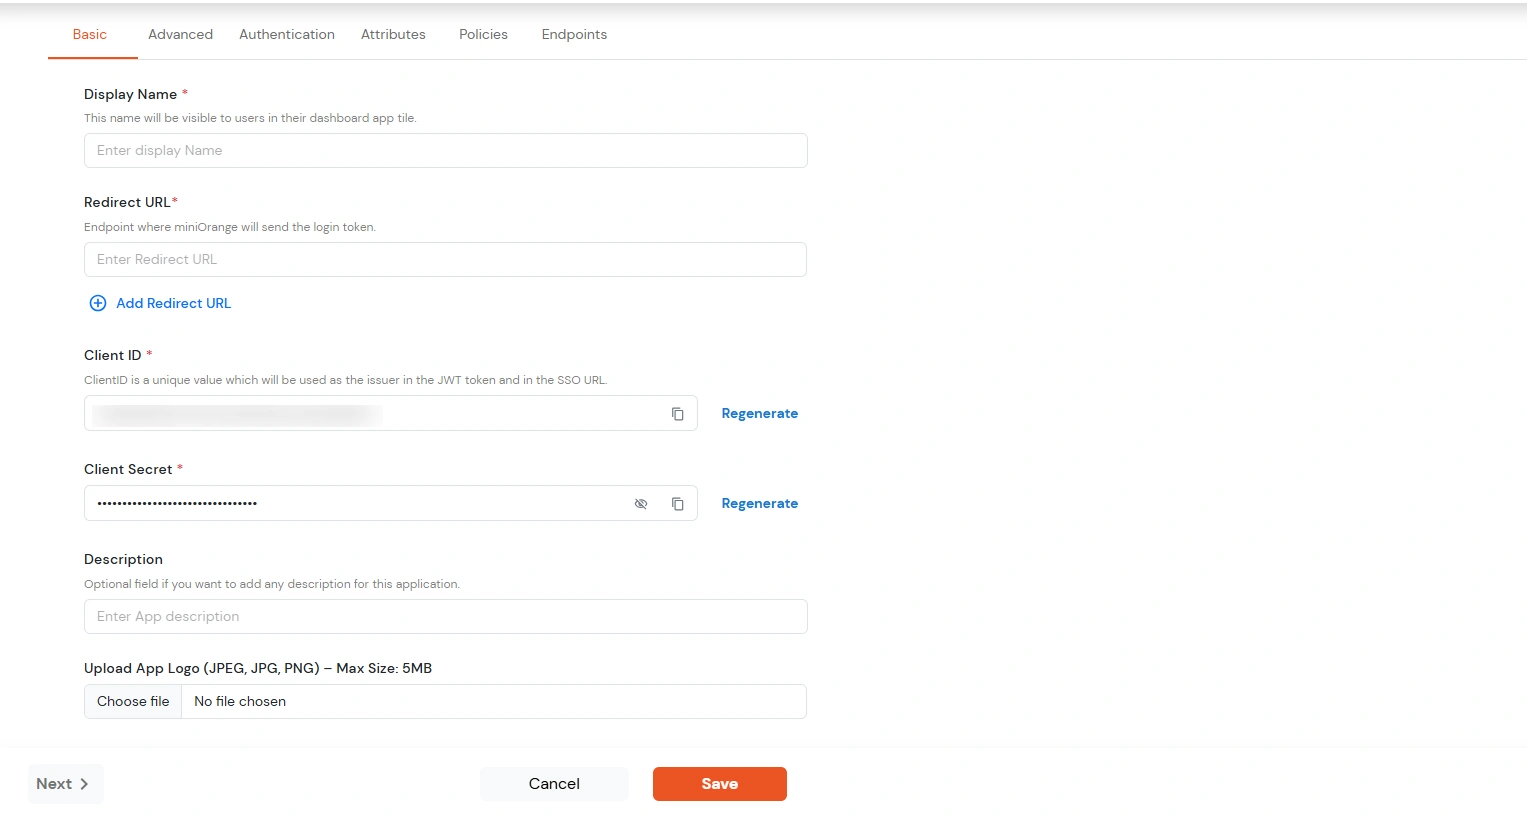
  • アプリケーションでは次の詳細を設定できます。
    表示名 入力する 表示名 (つまり、このアプリケーションの名前)
    リダイレクトURL 入力する リダイレクトURL (つまり、JWTトークンを送信/投稿するエンドポイント)。複数のリダイレクトURLを追加する場合は、「;」で区切ります。例:abc.com;xyz.com
    顧客ID その 顧客ID 下のフィールドに表示されます。クリップボードアイコンをクリックしてコピーしてください。
    クライアントシークレット クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックすると表示され、クリップボードアイコンを使用してコピーできます。これは、HS256署名アルゴリズムで署名を生成するために使用されます。
    説明(オプション) 必要に応じて説明を追加します。
  • miniOrangeダッシュボード: JWTアプリの詳細を入力する

  • 詳しくはこちら Save.
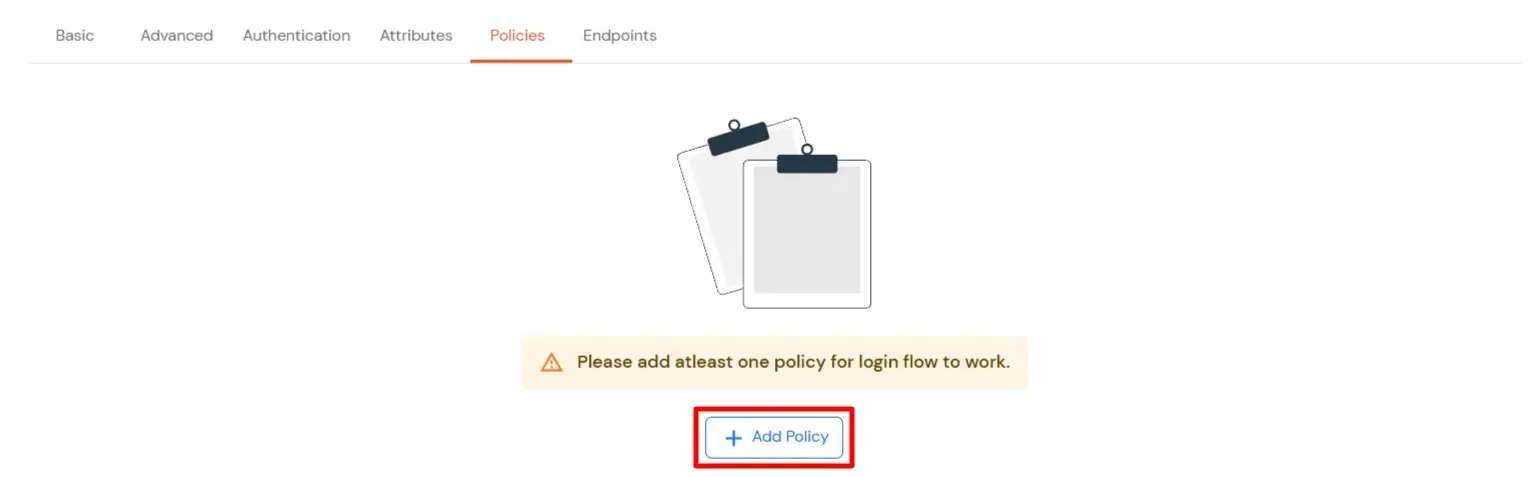
  • あなたはあなたにリダイレクトされます 政策 のセクションから無料でダウンロードできます。
  • miniOrangeダッシュボード: ポリシーに移動してポリシーを追加

  • 以下を行うには、 グループの割り当て ボタン。 新しい グループ割り当てを構成する モーダルが開きます。
    • グループの割り当て: アプリケーションにリンクするグループを選択します。一度に最大20グループまで選択できます。
    • miniOrangeダッシュボード: ポリシーに移動してポリシーを追加

    • 新しいグループを作成する必要がある場合は、 新しいグループを追加
    • グループ名を入力してクリック グループを作成.
    • miniOrangeダッシュボード: ポリシーに移動してポリシーを追加

    • ソフトウェアの制限をクリック 次へ.
    • ポリシーの割り当て: 選択したグループに必要なポリシーを追加します。以下の詳細を入力してください。
    • 第一の要因: ドロップダウンからログイン方法を選択します。
      • 選択した場合 パスワード ログイン方法として、 2要素認証(MFA) (NAIST) と 適応認証、 必要に応じて。
      • 選択した場合 パスワードなし ログイン方法として、 2要素認証(MFA) 必要に応じて。
      • 選択した場合 マジックリンク ログイン方法として、以下のオプションが表示されます。
        • 他のIPアドレスからのサインインを有効にする: 有効にすると、ユーザーはマジックリンクを要求したIPアドレスとは異なるIPアドレスからマジックリンクを開くことができます。
        • 他のデバイスからのサインインを有効にする: 有効にすると、ユーザーはマジックリンクをリクエストしたデバイスとは別のデバイスでマジックリンクを開くことができます。
  • miniOrangeダッシュボード: ログインポリシーの追加で詳細を入力します

  • ソフトウェアの制限をクリック Save選択したすべてのグループに対してポリシーが作成されます。
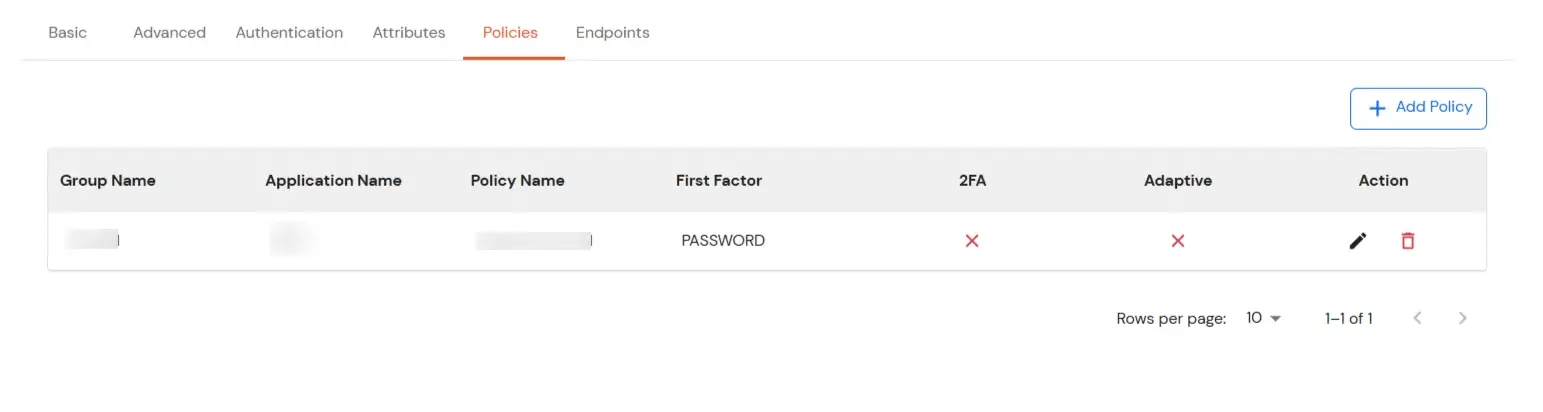
  • ポリシーが正常に追加されると、リストに表示されます。
  • miniOrangeダッシュボード: ポリシーが正常に追加されました

  • ソフトウェアの制限をクリック 高機能 タブには何も表示されないことに注意してください。
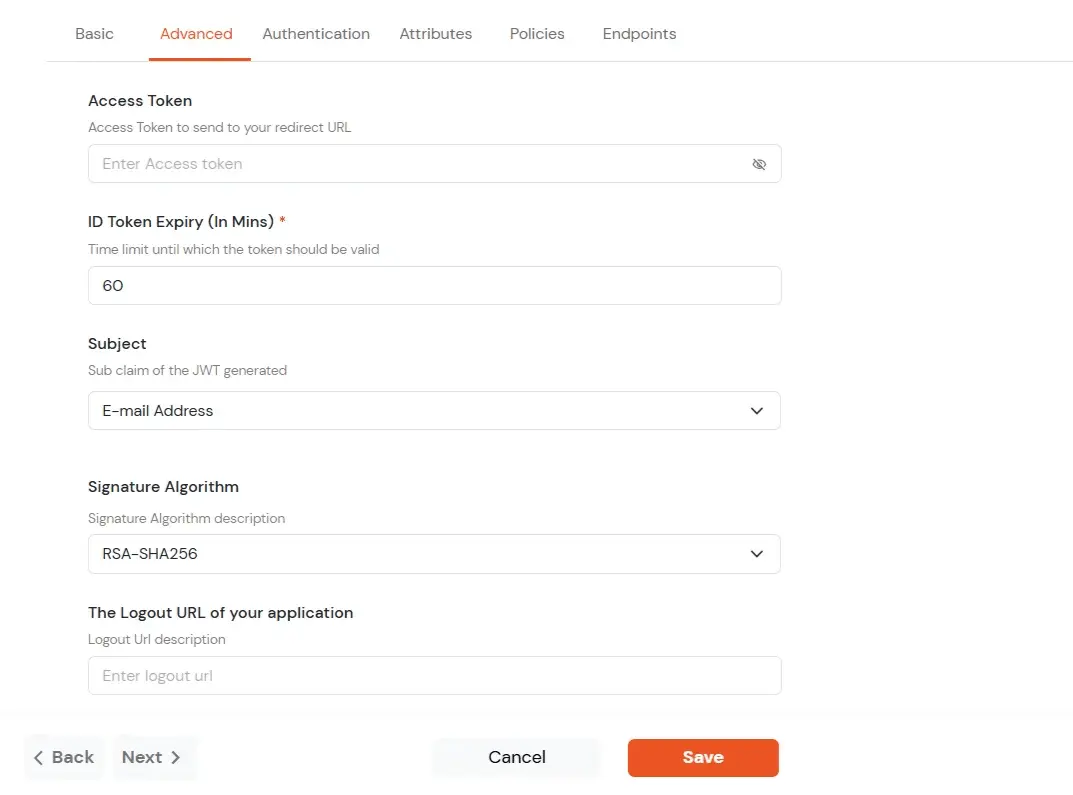
  • 必要に応じて次の詳細を入力します。
    アクセストークン ユーザーがログインした後にリダイレクト URL に送信されるアクセス トークンを入力します。このトークンにより、アプリはユーザーが特定の機能にアクセスできることを認識できます。
    IDトークンの有効期限(分) IDトークンの有効期間(分単位)を設定します。この期間を過ぎると、ユーザーは新しいトークンを取得するために再度ログインする必要があります。
    件名 トークン内でユーザーを識別するために使用する情報(メールアドレスなど)を選択します。これにより、アプリはどのユーザーがログインしているかを認識できるようになります。
    署名アルゴリズム ドロップダウンから署名アルゴリズムを選択します。
    アプリケーションのログアウトURL ユーザーがログアウトした後に送信される Web アドレスを入力します。
    共有IDを有効にする この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。
  • miniOrange Identity Platform 管理者ハンドブック: 詳細タブに移動する

  • JWT の署名アルゴリズム
    • RSA-SHA256

      • 非対称では、秘密鍵と公開鍵のセットを使用して、JWT トークンに含まれる署名を生成および検証します。
      • 秘密鍵は、IDP 側で署名を生成するために使用されます。
      • 公開鍵は SP 側で署名を検証するために使用されます。
      • このための公開鍵を提供します。

      HS256

      • 対称型では、同じ秘密鍵を使用して署名を生成し検証します。
      • この場合の秘密キーは、アプリ構成ページから構成できます。
  • 切り替える ログインオプション タブには何も表示されないことに注意してください。
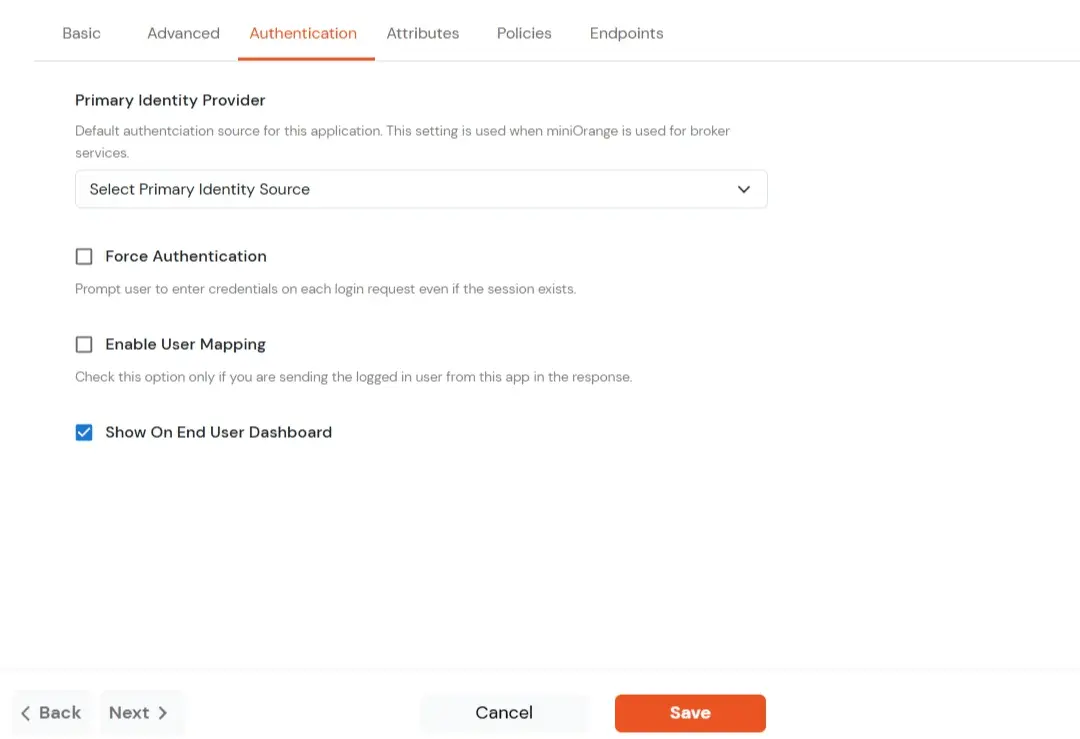
    プライマリ ID プロバイダー アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。)
    認証を強制する このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。
    ユーザーマッピングを有効にする アプリが応答するときにどのユーザーがサインインしているかを表示する場合は、このオプションを有効にします。
    エンドユーザーダッシュボードに表示 このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。
  • miniOrange Identity Platform 管理者ハンドブック: ログインオプションタブに移動する

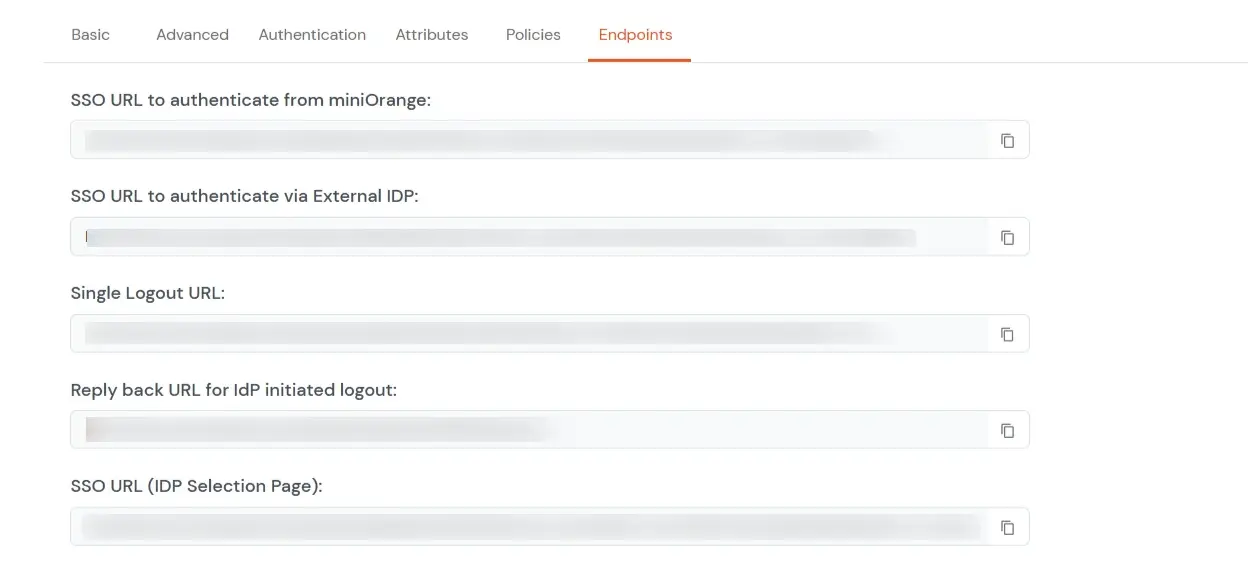
  • MFAデバイスに移動する Endpoints 次の詳細をコピーします。
  • miniOrange Identity Platform 管理者ハンドブック: エンドポイントに移動し、次の URL をコピーします。

    • シングルサインオンURL:
      • この URL は、JWT トークンを取得するためにユーザー認証を開始するために使用されます。
      • クエリパラメータの 1 つとして redirect_uri を使用します。
      • IDP 側で認証が成功すると、IDP にアクティブなユーザー セッションが作成され、ユーザーは JWT トークンを使用して redirect_uri にリダイレクトされます。
    • シングルログアウト URL:
      • この URL は、アクティブなユーザー セッションを削除して、ユーザーを IDP からログアウトするために使用されます。
      • クエリパラメータの 1 つとして redirect_uri を使用します。
      • アクティブなユーザー セッションを削除した後、IDP はユーザーを redirect_uri にリダイレクトします。
    • IdP が開始したログアウトの返信 URL:
      • このURLは、JWTユーザーログインがIDPによって開始された場合にログアウトを開始するために使用されます[ダッシュボードにログインしたユーザー
        最初にダッシュボードからアプリへのログインを開始しました。
      • ユーザーが IDP からログアウトすると、IDP ダッシュボードのログイン ページにリダイレクトされます。

2. Squarespace側でスクリプトを追加する

  • Squarespace側でSSOを有効にするには、 カスタマイズされたスクリプト。
  • こちらをクリックしてください 必要なスクリプトをダウンロードするか、 idpsupport@xecurify.com 統合に関してサポートが必要な場合はいつでもご連絡ください。
  • スクリプトを追加する前に、サイトの URL に /safe を追加してセーフ モードを有効にしてください。これにより、管理者側でスクリプトが実行されなくなります。
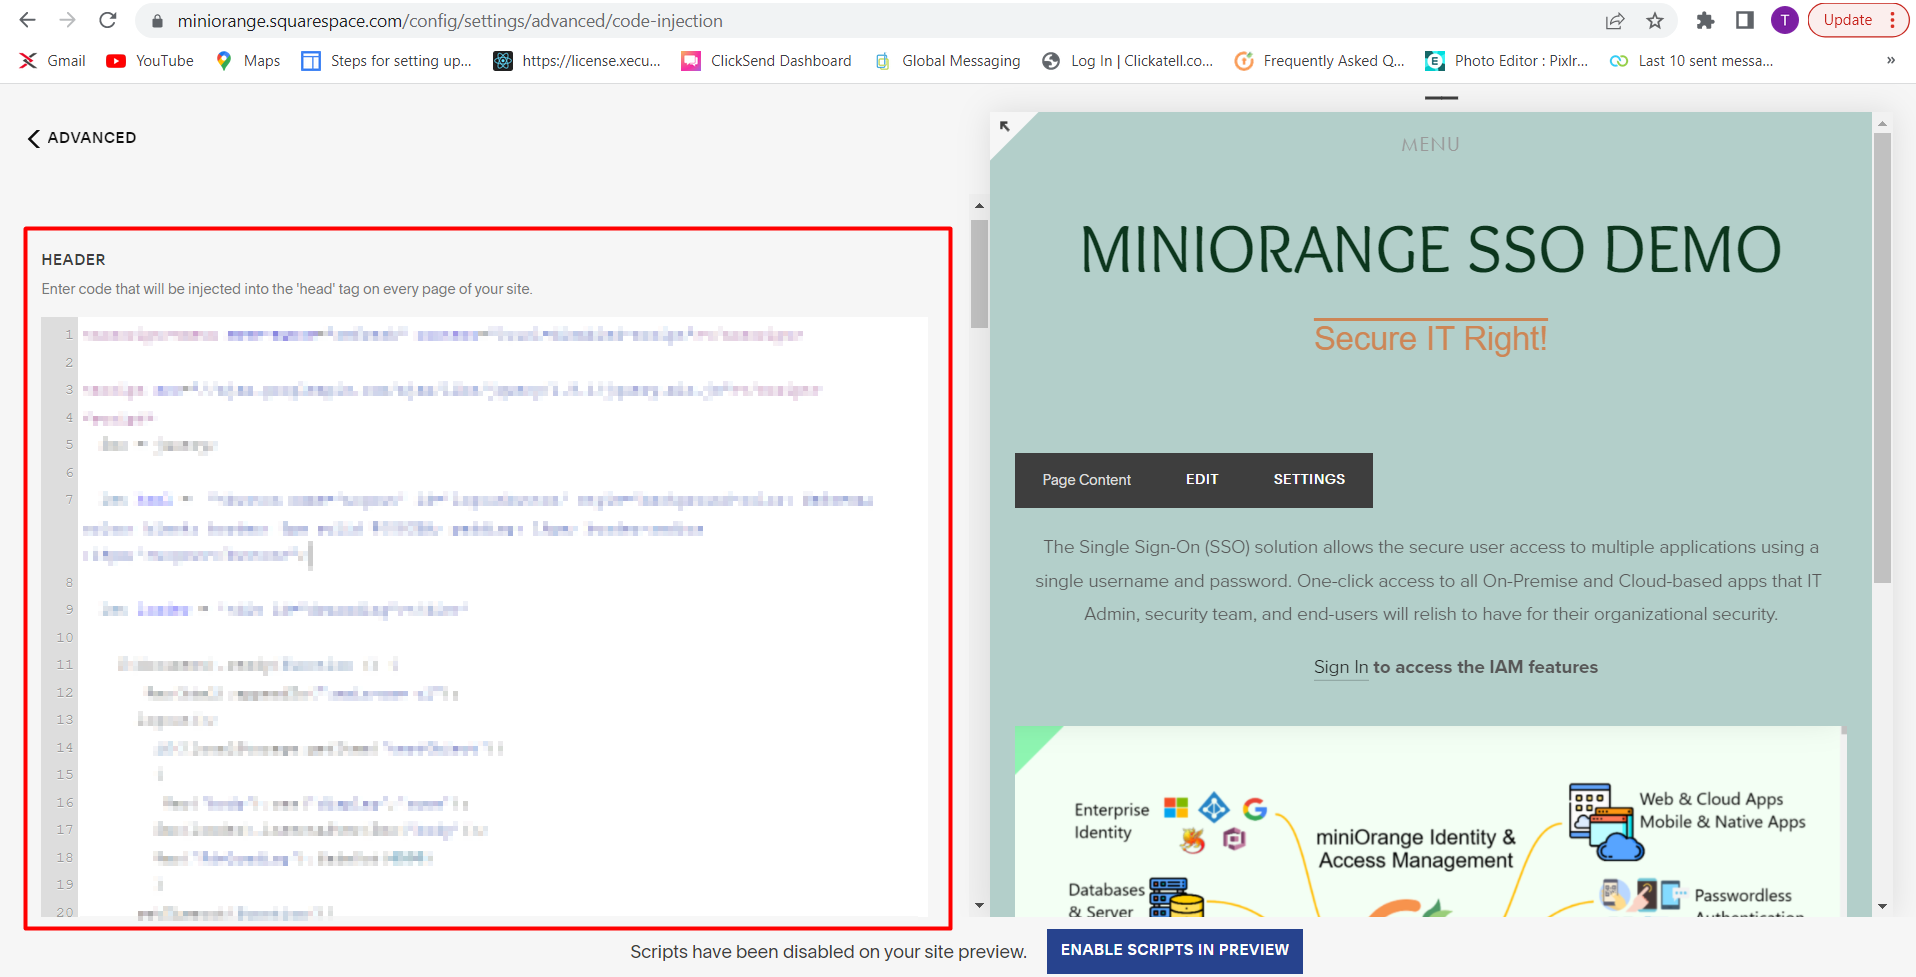
  • 次へ 設定 → 詳細設定 → コードインジェクション ダウンロードしたスクリプトを以下のようにヘッダーセクションに貼り付けます。
  • Squarespace シングル サインオン (SSO): コード インジェクション

3. ユーザーディレクトリを構成する

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。


  • miniOrange にユーザーを追加するには、次の 2 つの方法があります。
  • 1. miniOrangeでユーザーを作成する

    • ソフトウェアの制限をクリック ユーザー >> ユーザーリスト >> ユーザーの追加.
    • Squarespace 2FA/MFA: miniOrangeでユーザーを追加する

    • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
    • Squarespace MFA: ユーザーの詳細を追加する

    • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
    • Squarespace 2要素認証: ユーザーの詳細を追加する

    • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
    • Squarespace 2FA: メールアクションを選択

    • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
    • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
    • Squarespace 多要素認証: ユーザーパスワードのリセット
    • これで、資格情報を入力して miniOrange アカウントにログインできます。

    2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

    • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
    • Squarespace 2FA: 一括アップロードでユーザーを追加する

    • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
    • Squarespace 2要素認証: サンプルのcsvファイルをダウンロード

    • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
    • Squarespace 2FA: ユーザーの一括アップロード

    • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
    • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。
  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニューにあります。
  • ユーザーストアを構成する

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  • Squarespace 2FA/MFA: ディレクトリの種類としてAD/LDAPを選択します。

  • 次に検索 AD/LDAP それをクリックします。
  • Squarespace 2FA/MFA: ディレクトリの種類としてAD/LDAPを選択します。

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  • Squarespace 2FA: ディレクトリタイプとしてAD/LDAPを選択

  • LDAPを入力してください 表示名 (NAIST) と 識別する 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスをLDAPに対して入力します サーバー URL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  • Squarespace 2要素認証: LDAPサーバーのURL接続を構成する

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  • Squarespace 2要素認証: ユーザーバインドアカウントのドメイン名を設定する

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  • Squarespace 2要素認証: バインドアカウントの資格情報を確認する

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  • Squarespace 2FA: ユーザー検索ベースの設定

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  • Squarespace 2FA: ユーザー検索フィルターを選択

  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  • Squarespace 2FA: LDAPオプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。

  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  • ADからの属性マッピング

    ADからの属性マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

ADからパスワードポリシーをインポートする

  • Active Directory のパスワード ポリシーを miniOrange にインポートする場合は、 こちらをクリックしてください。 詳細については、こちらをご覧ください。この手順はここでは省略します。
  • Squarespace: 現時点ではインポートパスワードポリシーをスキップしてください

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  • Squarespace 2FA/MFA: AD/Ldap接続のテスト

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  • Squarespace 2FA/MFA: ユーザー名とパスワードを入力してLDAP接続をテストします

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  • Squarespace 2FA/MFA: LDAP サーバーへの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  • Squarespace 2FA/MFA: 外部ディレクトリで、「選択」をクリックし、「属性マッピングのテスト」をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  • Squarespace 2FA/MFA: 属性マッピング設定をテストするにはユーザー名を入力してください

  • テスト属性マッピング結果が表示されます。
  • Squarespace 2FA/MFA: ユーザーのマッピングされた属性を取得する

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。
IdP が見つからない、または設定にサポートが必要ですか?


お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


4. SSO構成をテストする


SP 開始ログインの使用

  • 設定したとします あなたのユーザーストアとして miniOrange を使用します。
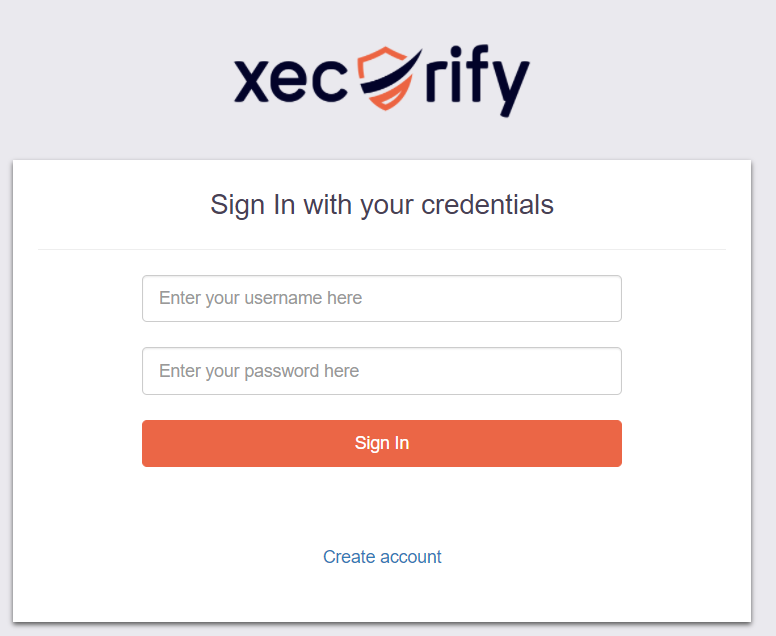
  • アクセスすると シングルサインオンURL 前述の通り 2番目の ステップ 1 では、miniOrange の資格情報の入力を求められます。
  • Squarespace シングル サインオン (SSO): miniOrange ログイン

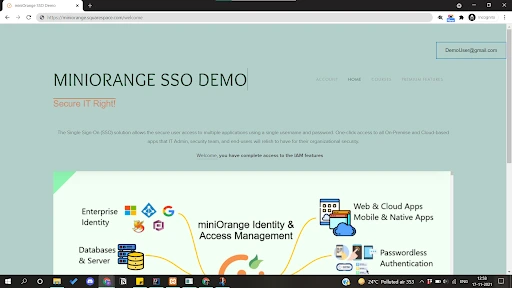
  • 有効な資格情報を入力すると、Squarespace に正常にログインできます。
  • Squarespace シングル サインオン (SSO): Squarespace ログイン

IDP 開始ログインの使用

  • 資格情報を使用して miniOrange IdP にログインします。
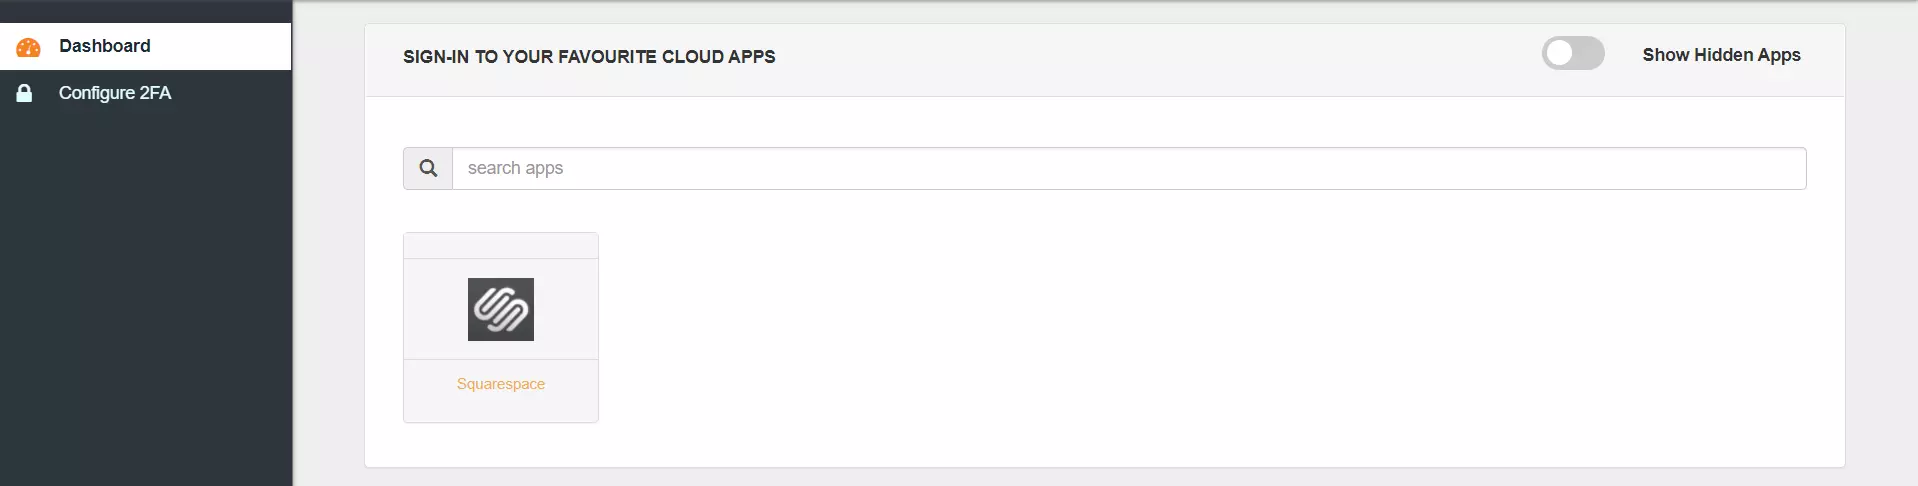
  • エンドユーザーダッシュボードで、 Squarespace アプリケーションを構成して、SSO フローをテストします。
  • Squarespace シングル サインオン (SSO): 構成を確認する

  • Squarespace に正常にログインします。
  • Squarespace シングル サインオン (SSO): Squarespace ログイン

SP 開始ログインの使用

  • 設定したとします IDP としての Okta。
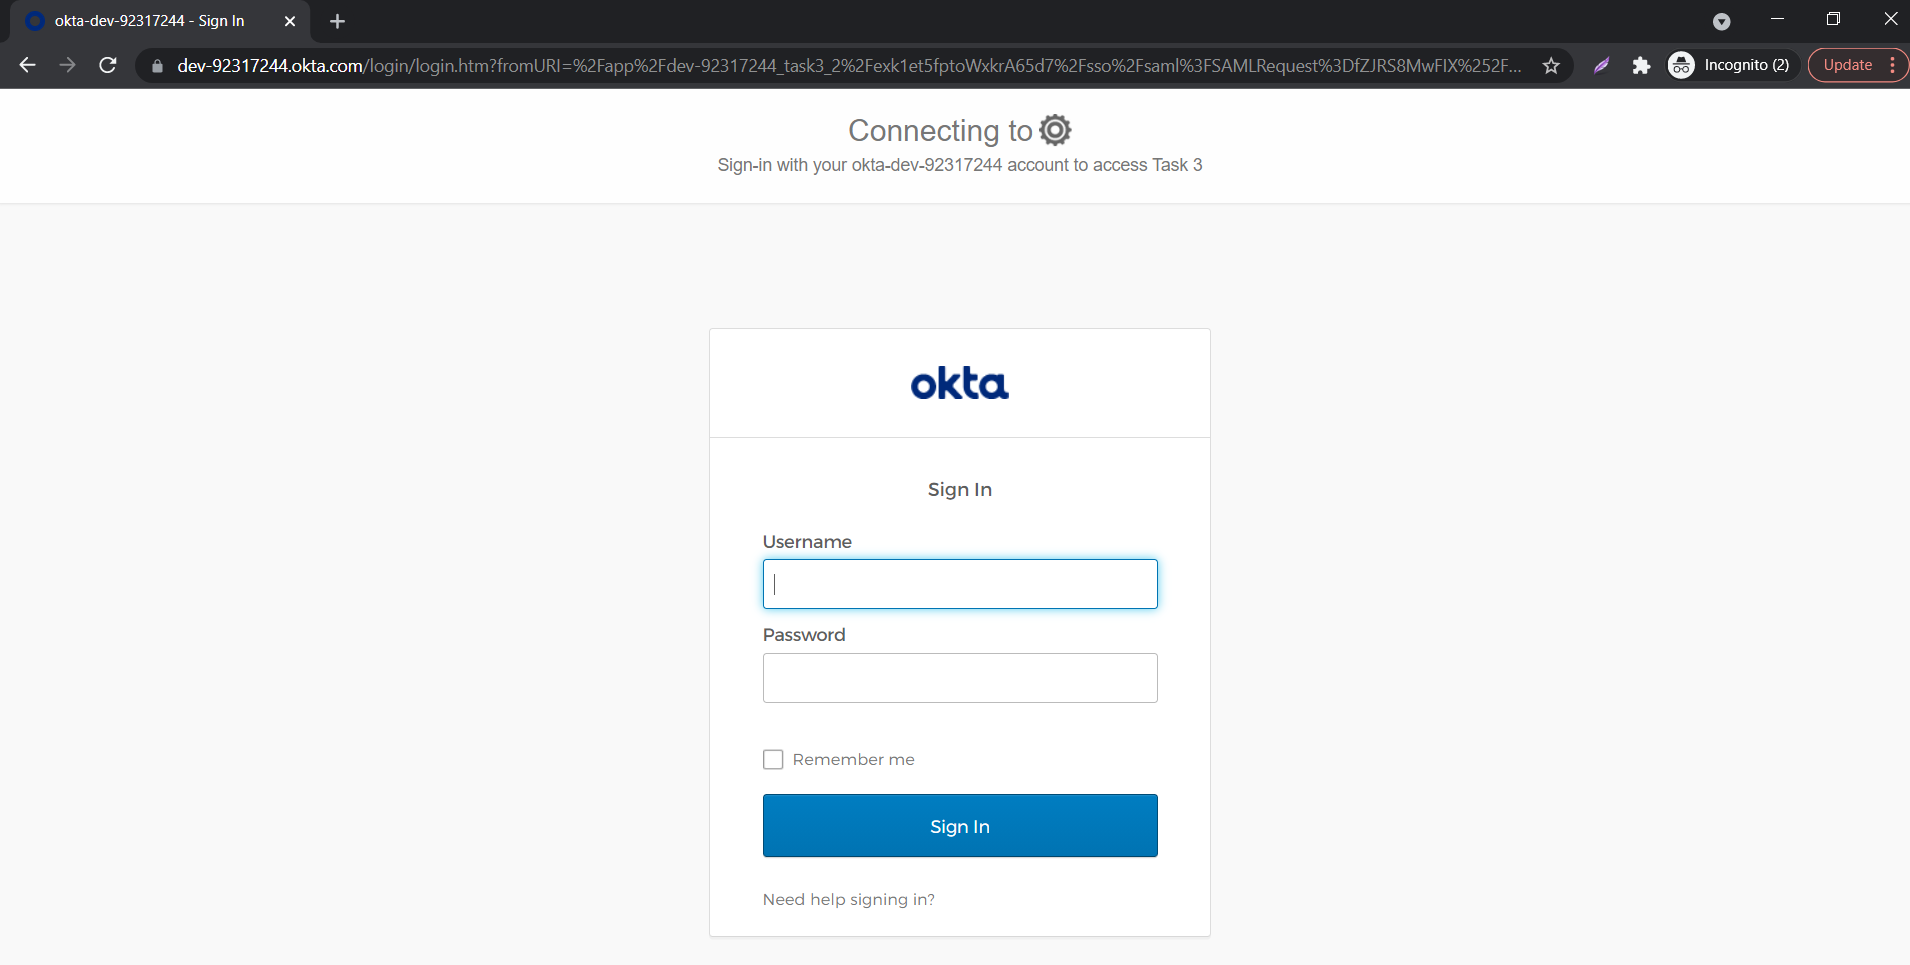
  • アクセスすると シングルサインオンURL 前述の通り 2番目の この手順では、Okta の資格情報を入力するよう求められます。
  • Squarespace シングル サインオン (SSO): miniOrange ログイン

  • 有効な資格情報を入力すると、Squarespace に正常にログインできます。
  • Squarespace シングル サインオン (SSO): Squarespace ログイン

IDP 開始ログインの使用

  • 資格情報を使用して Okta にログインします。
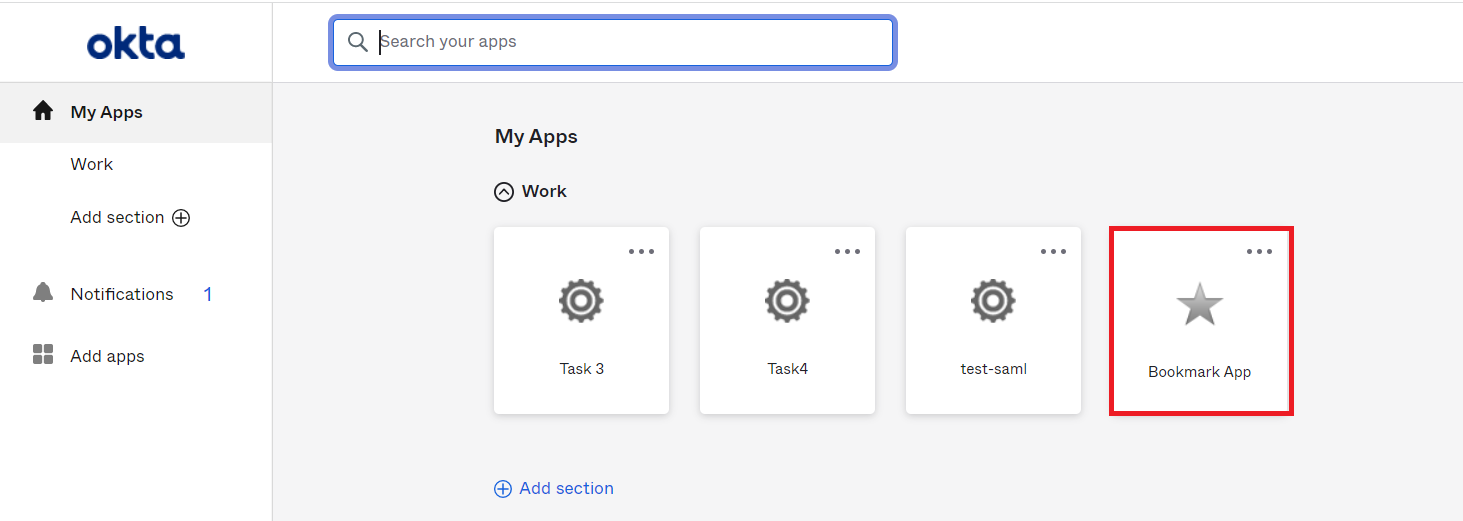
  • ソフトウェアの制限をクリック 管理コンソールにアクセスし、 用途.
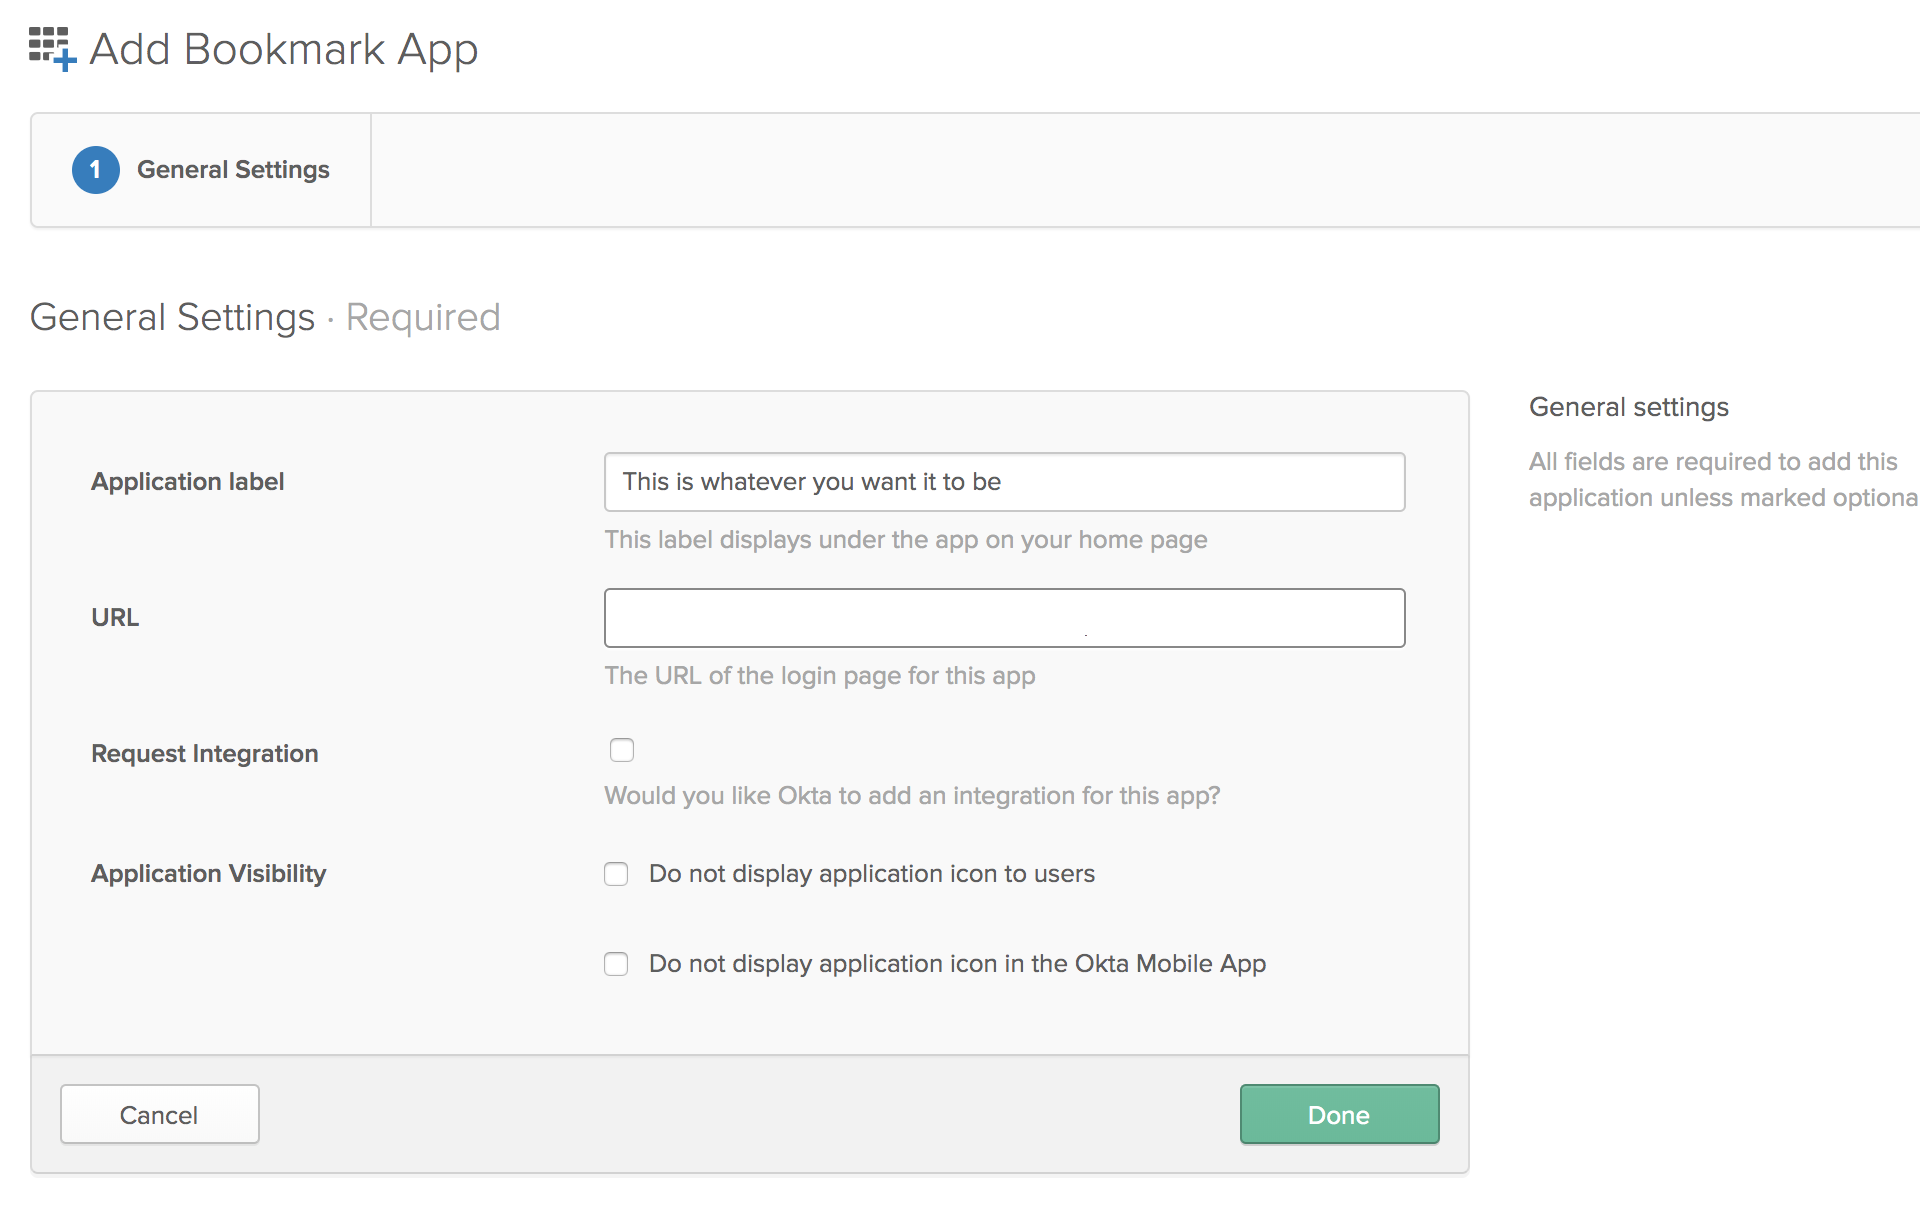
  • ソフトウェアの制限をクリック アプリケーションを追加 「ブックマークアプリ」を検索し、クリックします 追加 左ペインに表示されます。
  • 表示名となる任意のアプリ名を選択します。
  • URLセクションで、 SSO URL JWT アプリで提供されます。
  • Squarespace シングル サインオン (SSO): Squarespace ブックマーク アプリの追加

  • ソフトウェアの制限をクリック Save.
  • エンドユーザーダッシュボードで、 Squarespace ブックマーク アプリケーションを構成して、SSO フローをテストします。
  • Squarespace シングル サインオン (SSO): 構成を確認する

  • Squarespace に正常にログインします。
  • Squarespace シングル サインオン (SSO): Squarespace ログイン

外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品