こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×SumoLogic SIEMは、リアルタイムで脅威を検知し、あらゆるセキュリティツールからのイベントおよびインシデントログデータを分析するクラウドベースのセキュリティソリューションです。miniOrangeは、企業やアプリケーションにSumoLogicへの安全なアクセスと完全な制御を提供します。このガイドを参考にすれば、SumoLogicを簡単に設定できます。
miniOrangeは、システムエンジニアとの相談を通じて、お客様の環境におけるSumoLogicインスタンスとのSIEM統合の設定に関する無料サポートを提供しており、30日間の無料トライアルもご利用いただけます。
そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。
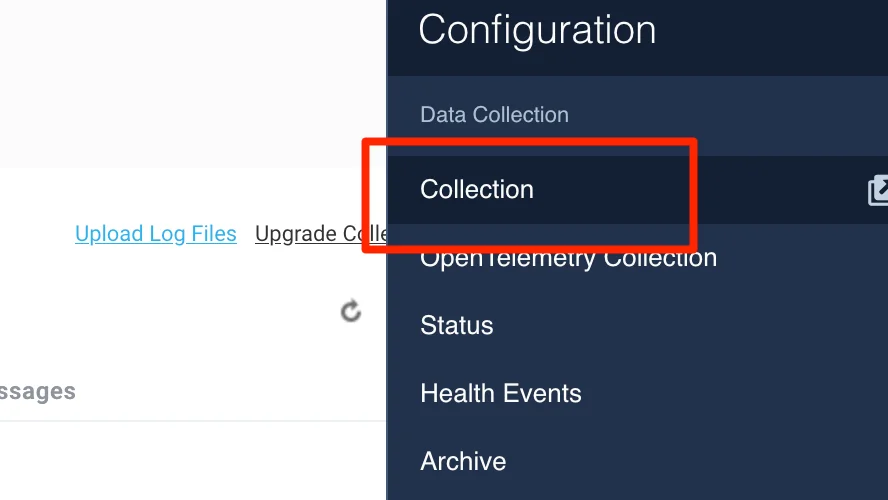
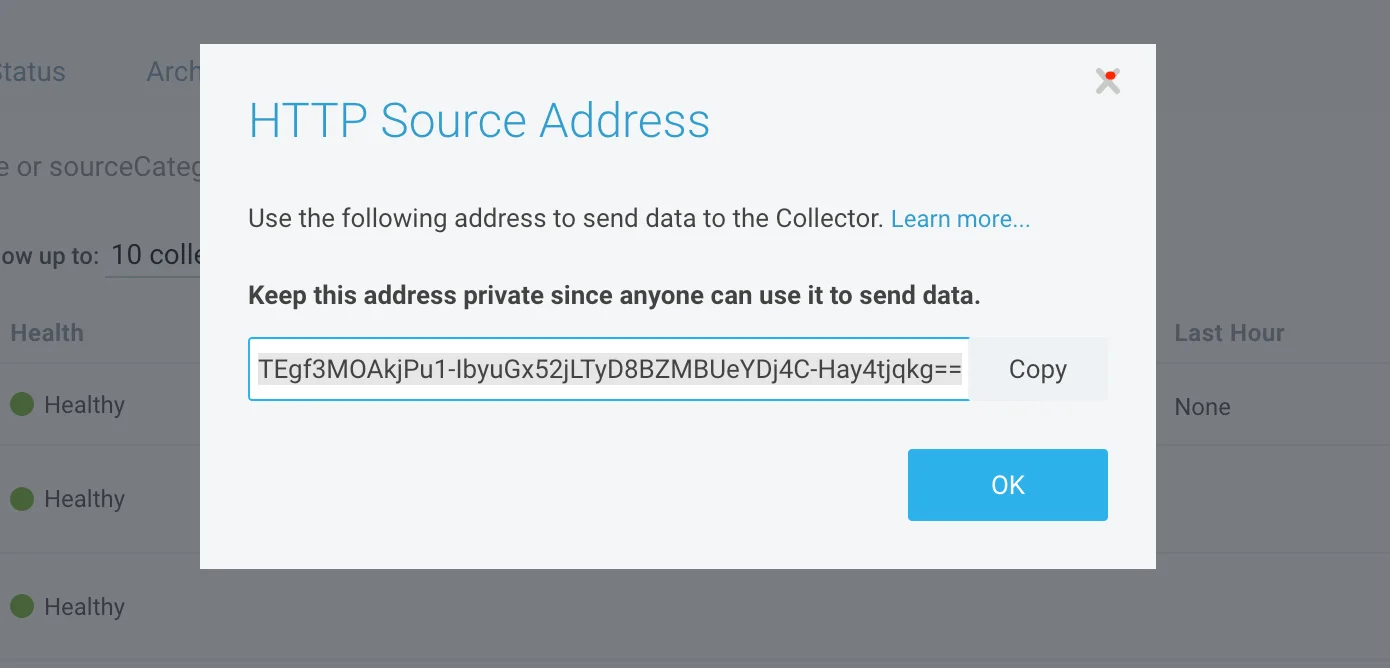
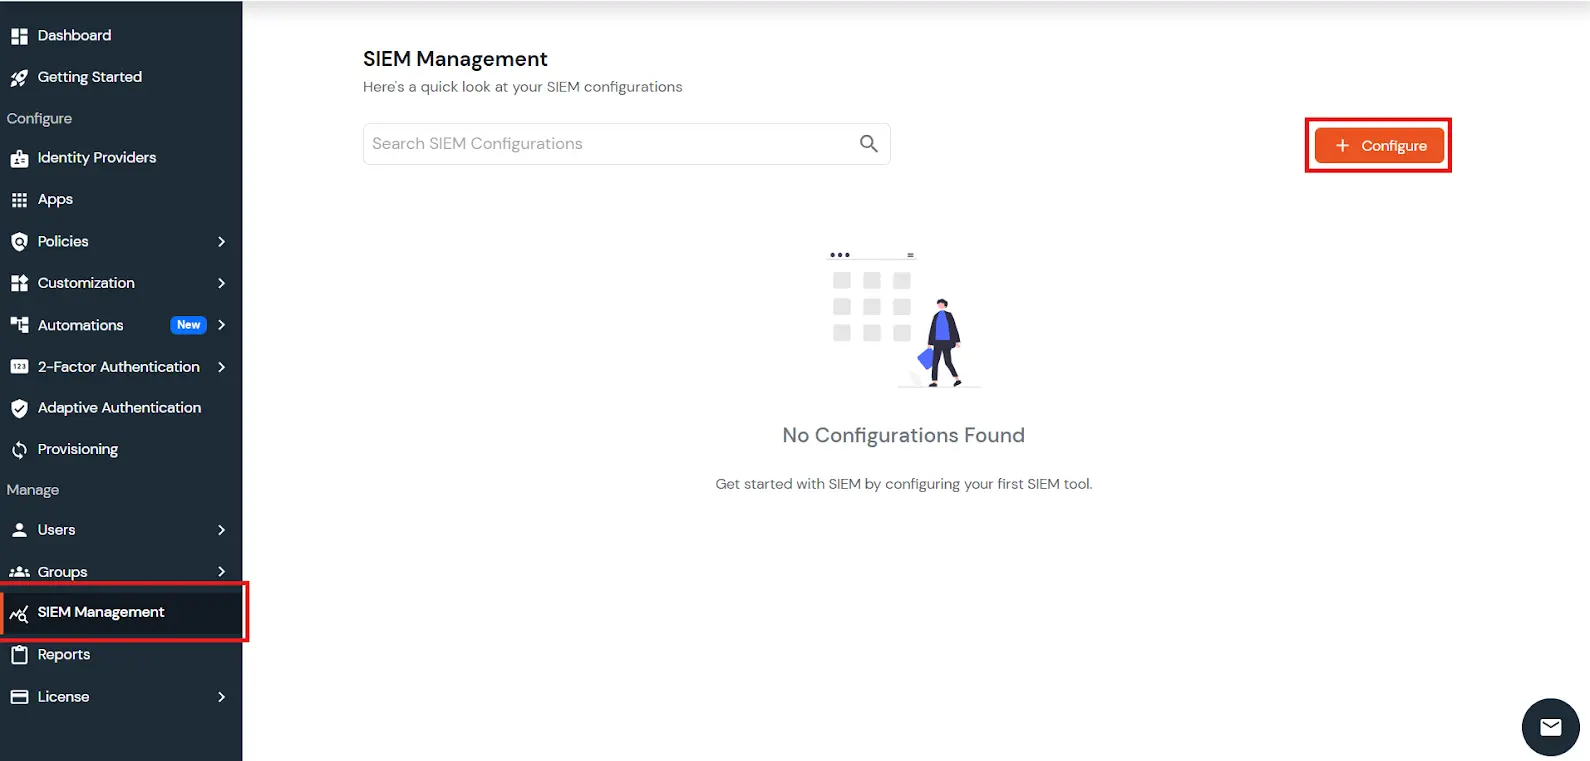
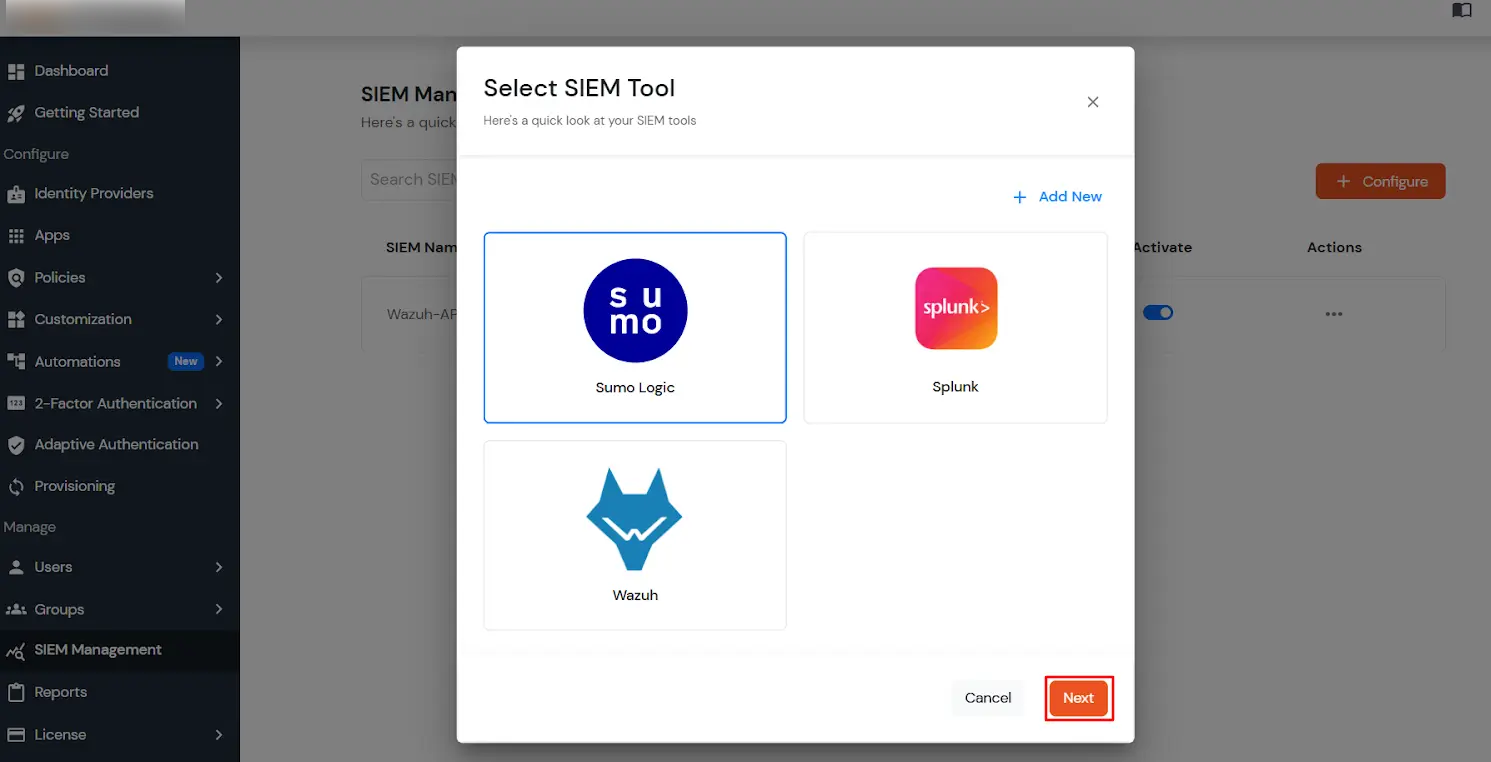
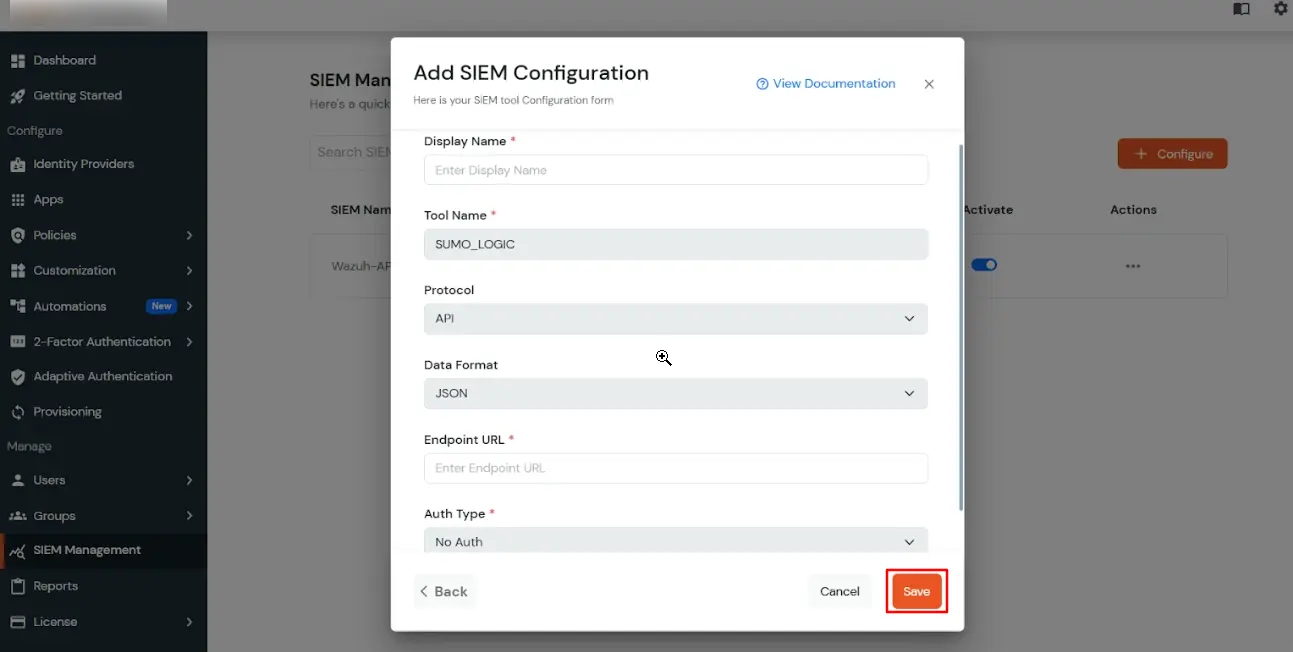
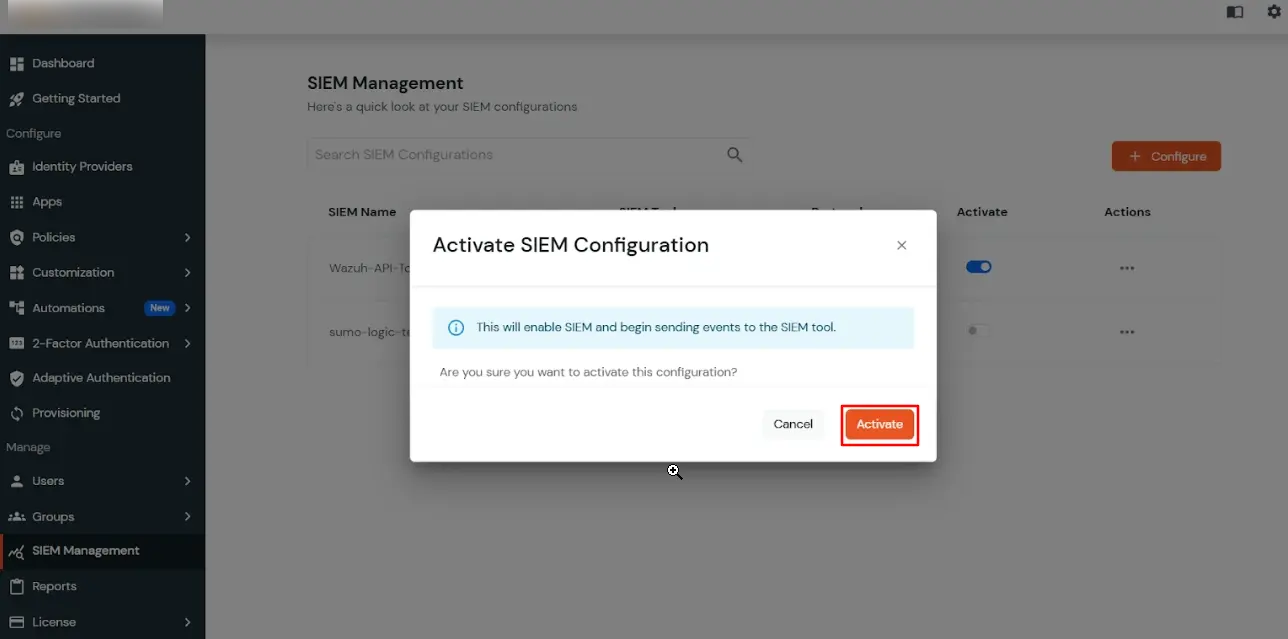
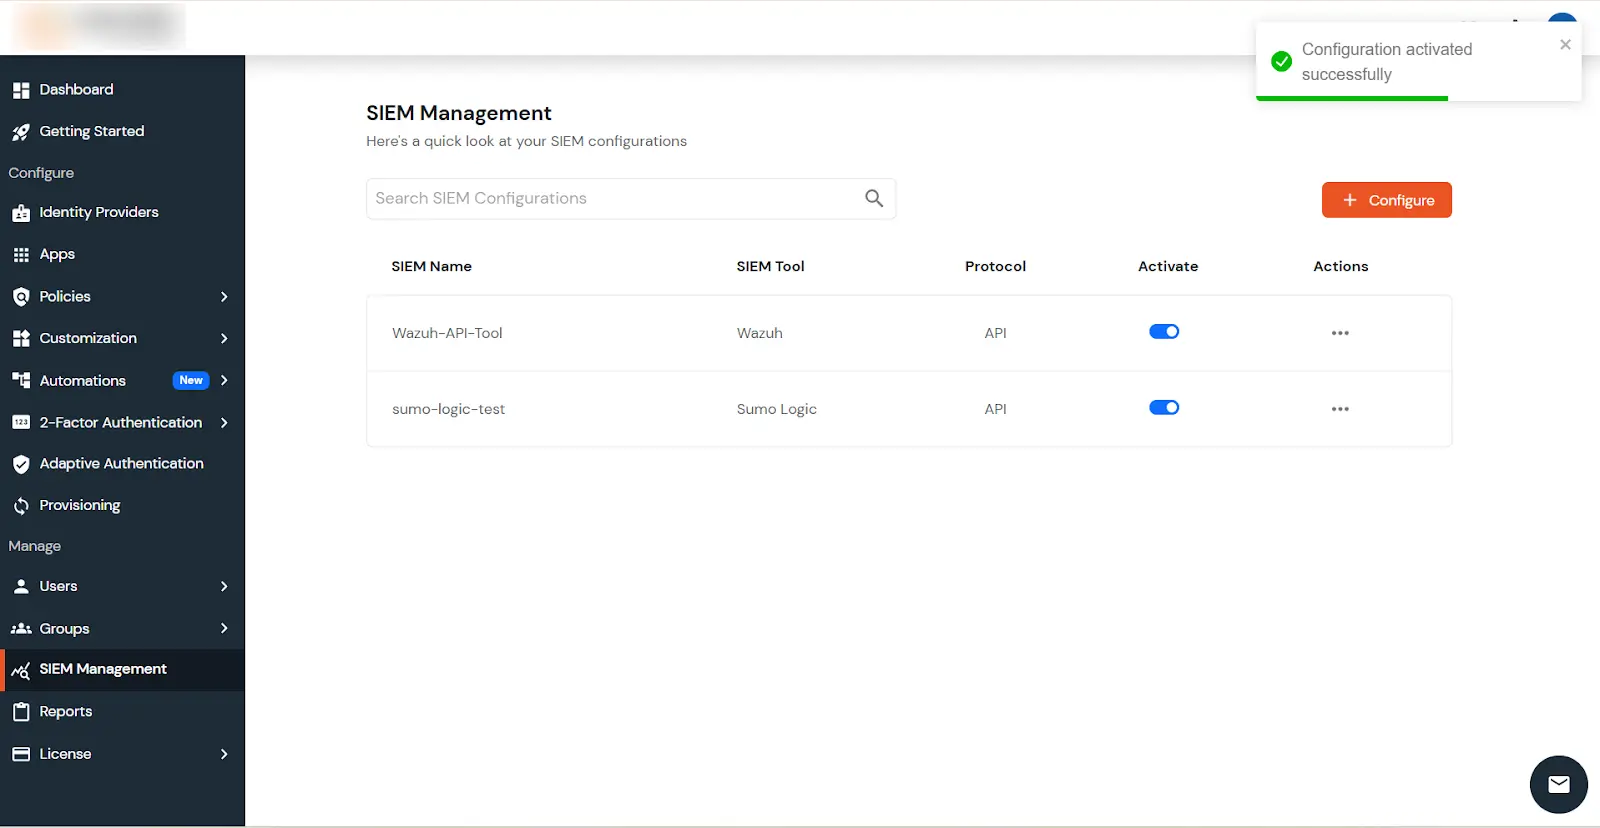
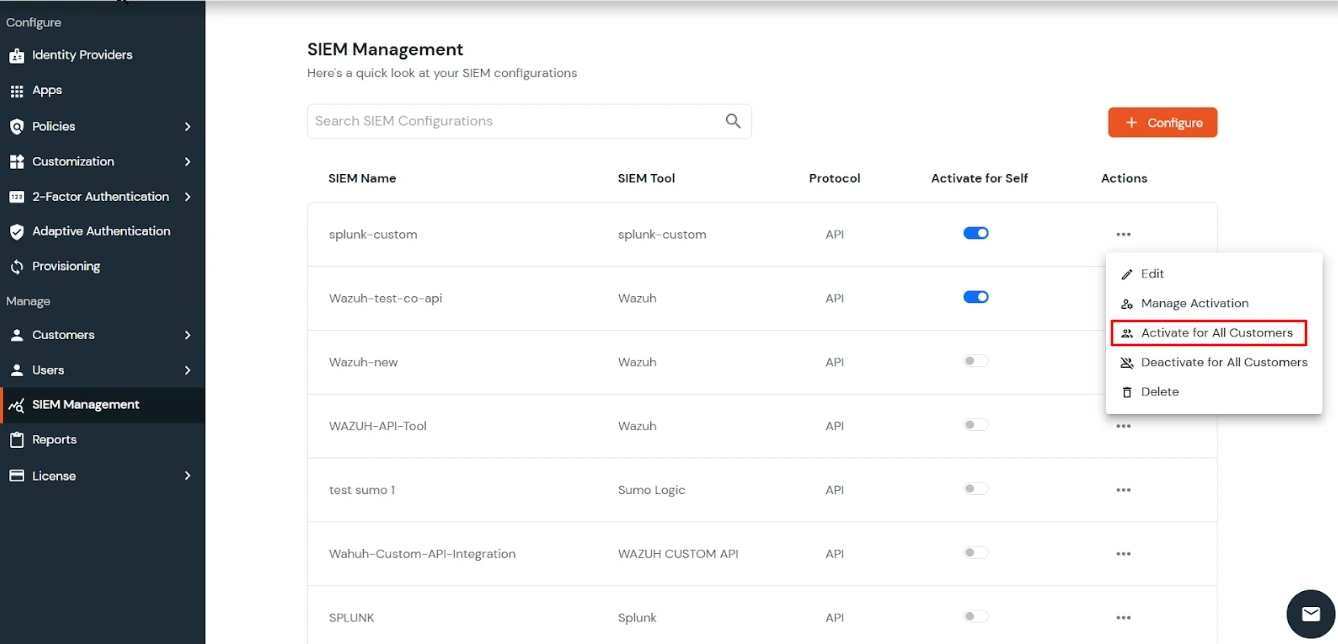
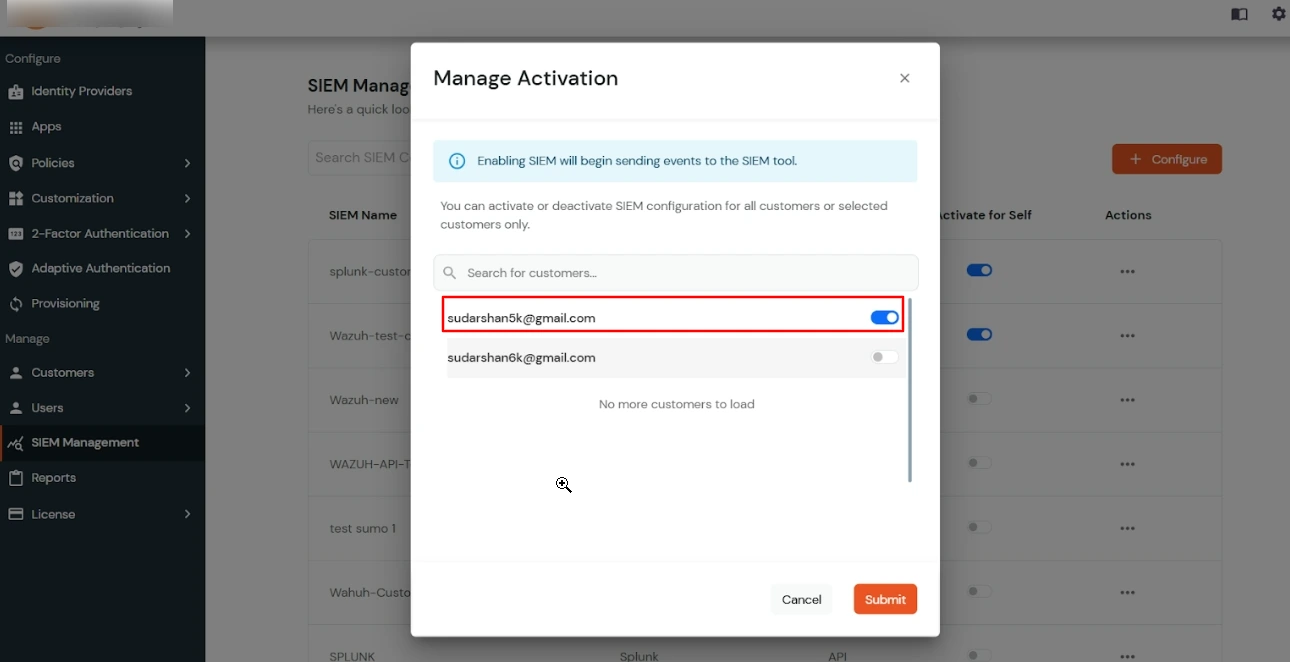
スーパー管理者は、アクティベーション管理オプションを使用して、顧客に対してSIEMツールをアクティベートすることもできます。管理者は、すべての顧客に対してSIEMツールをアクティベートするか、 すべての顧客に対して有効化 オプションを使用するか、3 つのドットをクリックしてアクション メニューで利用できるアクティベーション管理オプションを使用して、個々の顧客に対してアクティベーションを行うこともできます。
従ってください このガイド 詳細をお知りに。
                _source=##name_of_your_source##
              | where audit.audittype = "MFA_AUDIT"
              | audit.target.identifier as Identifier
              | audit.status as Status
              | fromMillis(audit.createdDttm) as Time
              | formatDate(Time,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, Status, FormattedTime
              | fields -_count
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | audit.status as Status
              | audit.target.identifier as Identifier
              | audit.eventType as EventType
              | count by Identifier, EventType, Status
              | fields -_count
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | where audit.eventType = "Password Reset"
              | audit.target.identifier as Identifier
              | auditValue as AuditMessage
              | audit.status as Status
              | fromMillis(audit.createdDttm) as temptime
              | formatDate(temptime,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, AuditMessage, Status, FormattedTime
              | fields -_count

