こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×パスワードベースのセキュリティ侵害が増加する中、Windowsのローカルログインやリモートデスクトッププロトコル(RDP)のセキュリティを確保するために、ユーザー名とパスワードだけに頼るだけではもはや不十分です。サイバー攻撃者は、脆弱な認証情報や盗難された認証情報を容易に悪用し、ビジネスクリティカルなシステムを危険にさらす可能性があります。
そのため、今日では多くの組織がminiOrange MFA製品に注目しています。この製品は、不正アクセスを防止するために、二要素認証(2FA)という形でセキュリティ層をさらに強化します。
miniOrangeのWindows二要素認証(2FA)ソリューションは、2段階の認証を導入することで、パスワードの漏洩を防ぎます。
1. 第一要素:ユーザーの標準的なWindows AD認証情報。
2. 第二要素認証: miniOrangeが提供する15種類以上の認証方法(OTP、プッシュ通知、生体認証、ハードウェアトークンなど)から選択できる安全な認証方法。
miniOrange Windows MFA/2FAの主な機能
miniOrange の 2FA 製品を導入することで、組織は Windows および RDP 環境を資格情報の盗難、フィッシング、ブルート フォース攻撃から強化し、信頼できるユーザーだけがアクセスできるようにすることができます。
Windows ログオンおよびリモート デスクトップ (RDP) アクセス用の miniOrange 2FA ソリューションは、次の 2 要素認証 (XNUMXFA/MFA) 方式をサポートしています。
| 認証タイプ | 方法 | サポート |
|---|---|---|
| miniOrange 認証システム | ソフトトークン | |
| miniOrange プッシュ通知 | ||
| モバイルトークン | ||
| Authyオーセンティケーター | ||
| SMS | SMS 経由の OTP | |
| リンク付きSMS | ||
| メールアドレス | 電子メールによる OTP | |
| リンク付きメール | ||
| 通話認証 | OTPオーバーコール | |
| ハードウェアトークン | YubiKey ハードウェア トークン | |
| ハードウェアトークンの表示 |
Windows ログオンおよび RDP アクセス用の miniOrange 資格情報プロバイダーは、クライアントとサーバーの両方のオペレーティング システムをサポートします。
Windowsオペレーティングシステムとは別に、miniOrangeは2FAをサポートしています。 マック (NAIST) と Linux オペレーティングシステム。
miniOrange は、システム エンジニアとの相談電話を通じて、2 日間の試用期間で、お客様の環境で Windows ログオンおよび RDP ソリューションの 30 要素認証 (XNUMXFA) をインストールまたは設定するための無料サポートを提供します。
そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐに設定のお手伝いをいたします。

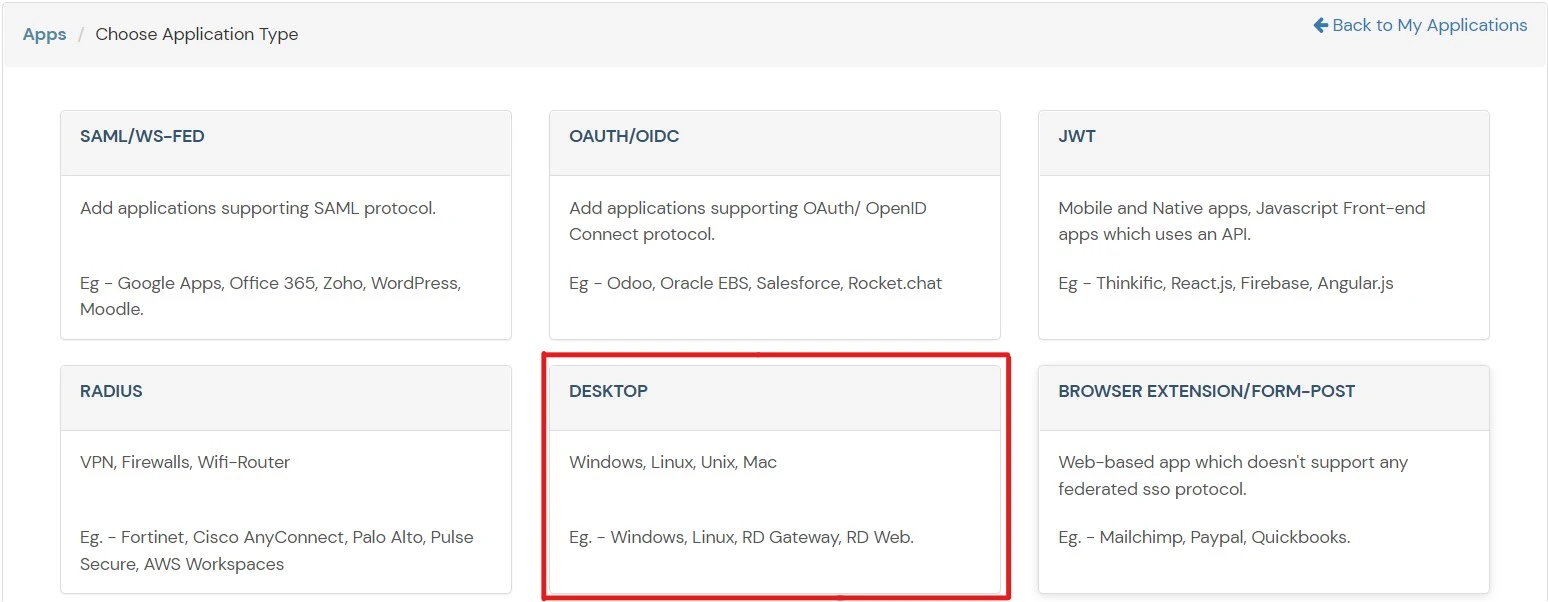
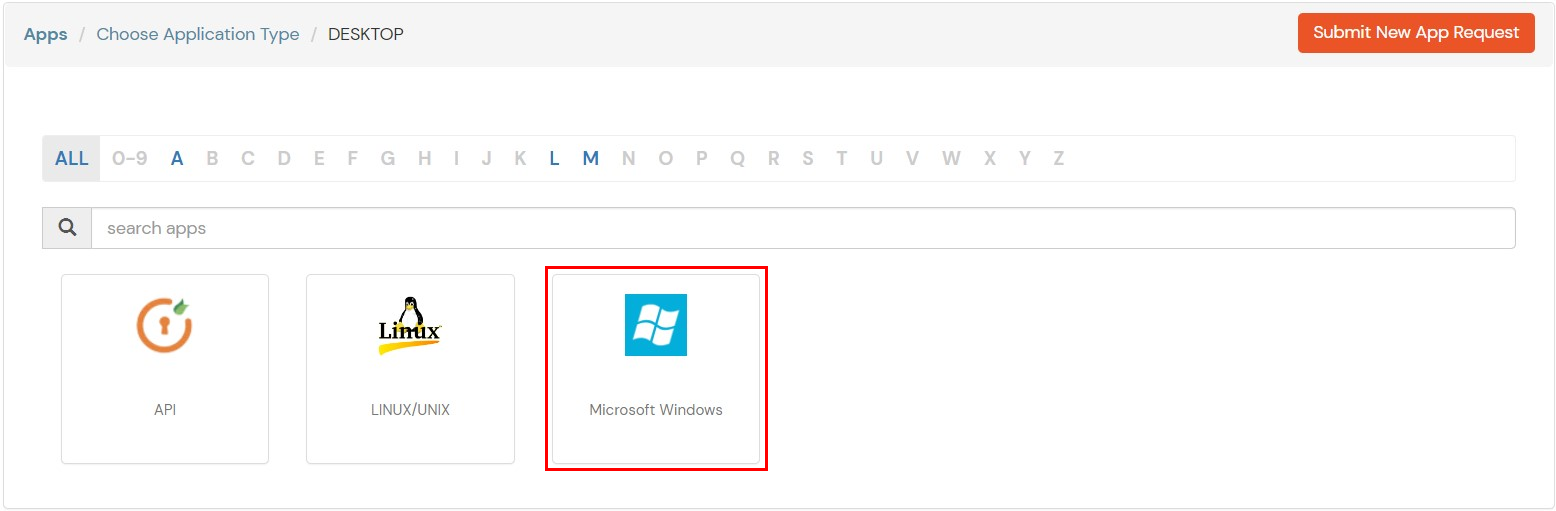
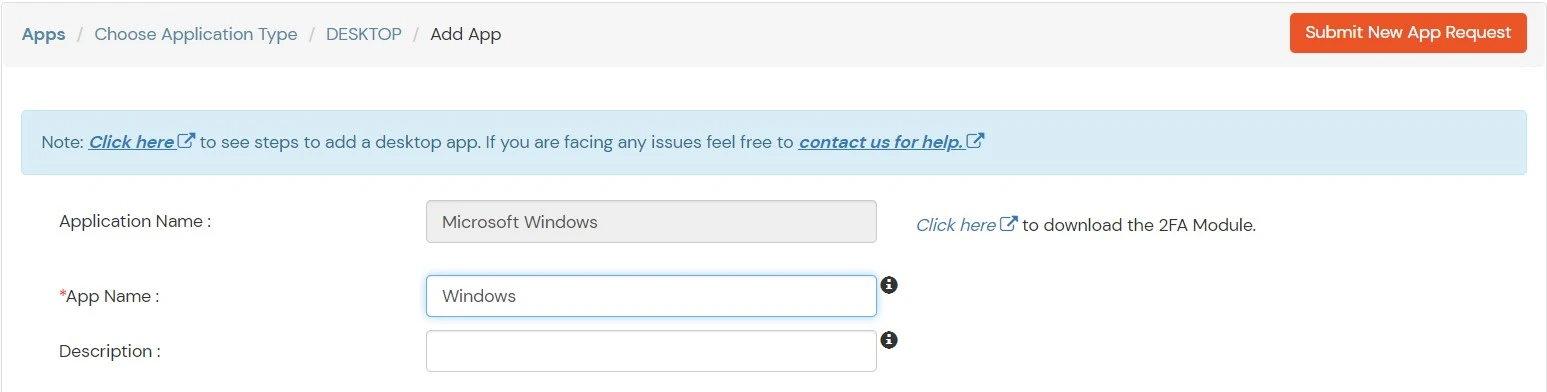
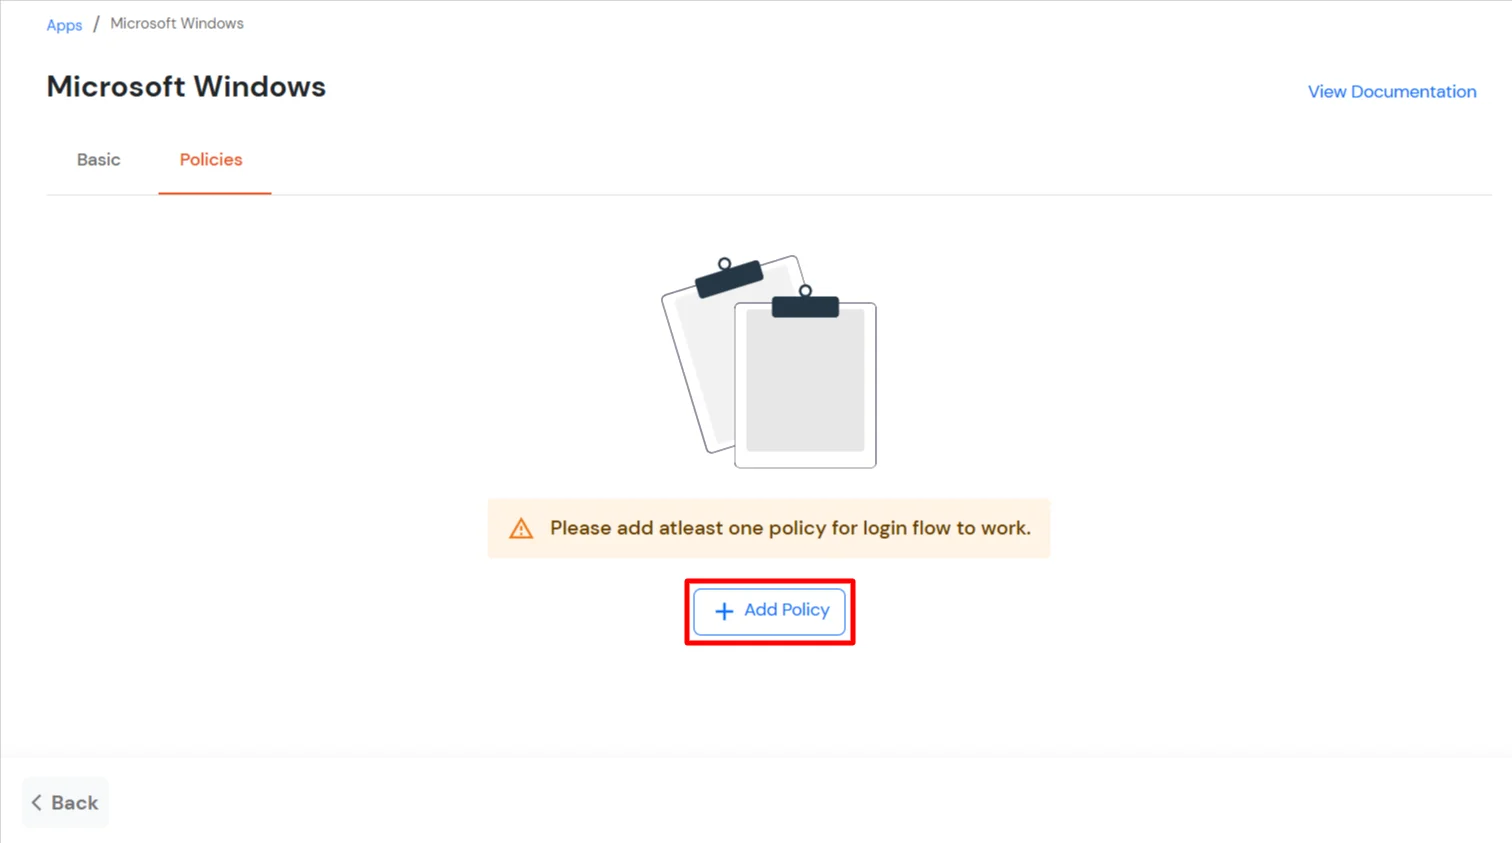
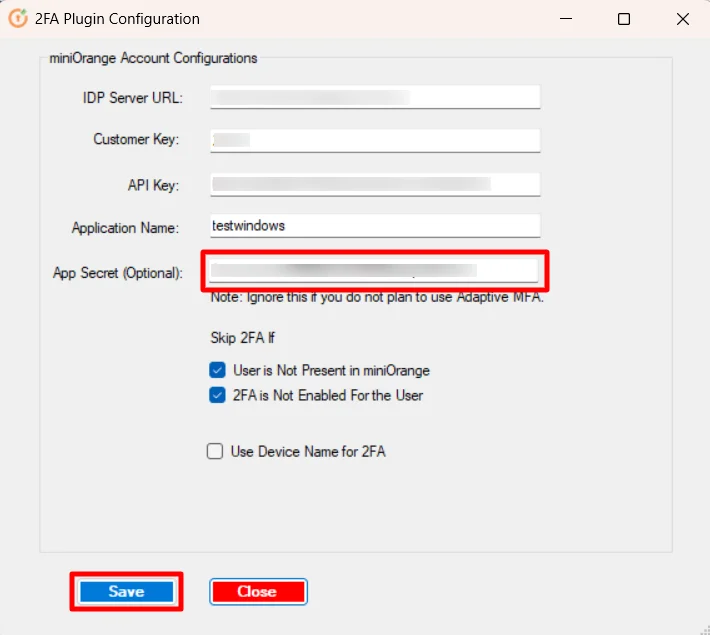
このステップでは、次のような 2 要素認証 (XNUMXFA) の設定を行います。




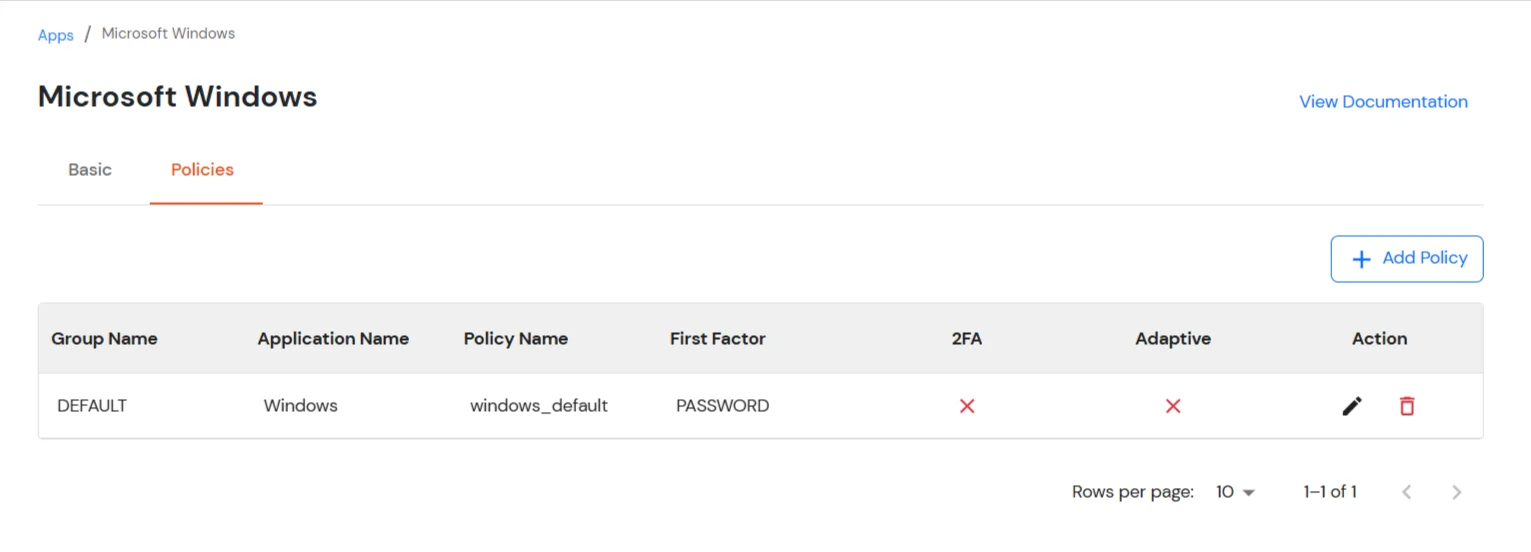
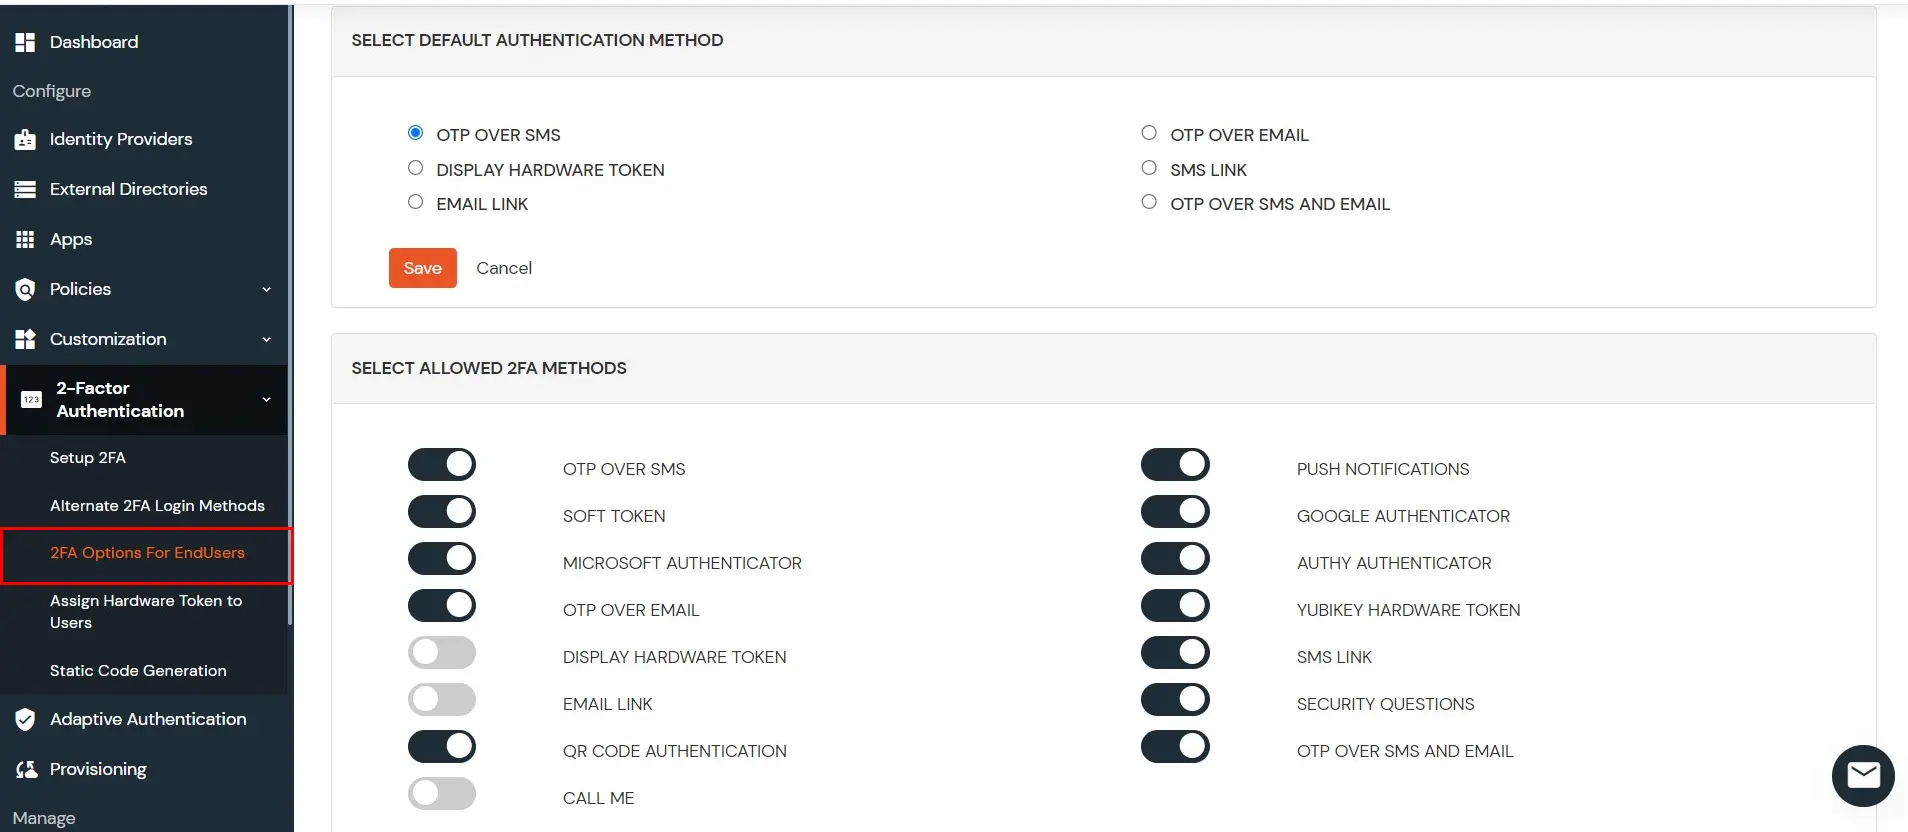
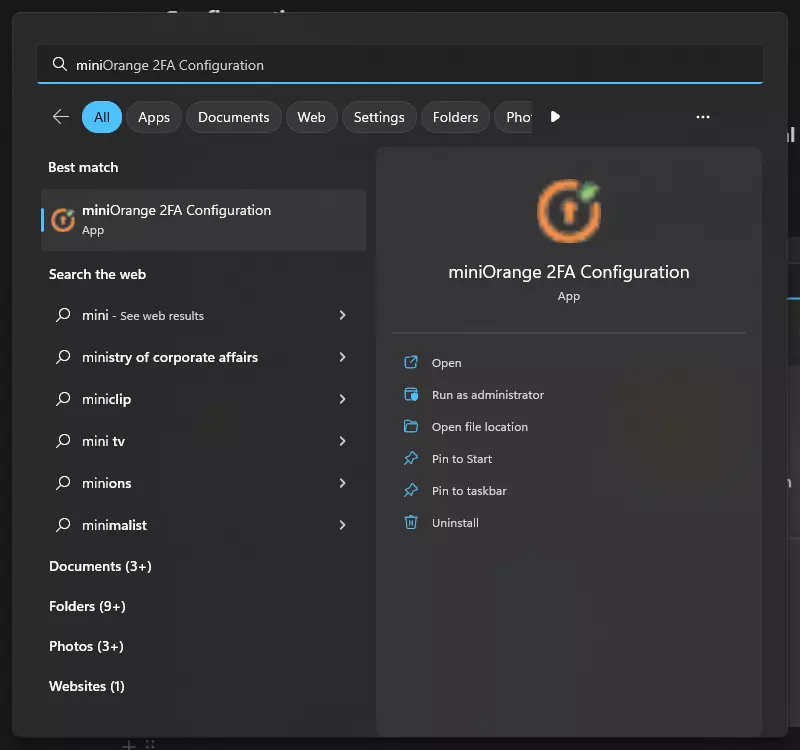
注意:
オンプレミス IDP アプリケーションを使用している場合は、IDP サーバー URL をオンプレミス IDP アプリケーションのベース URL に置き換え、その URL がこのマシンからアクセスできることを確認してください。IDP アプリケーションがホストされているサーバーの IP を使用することもできます。
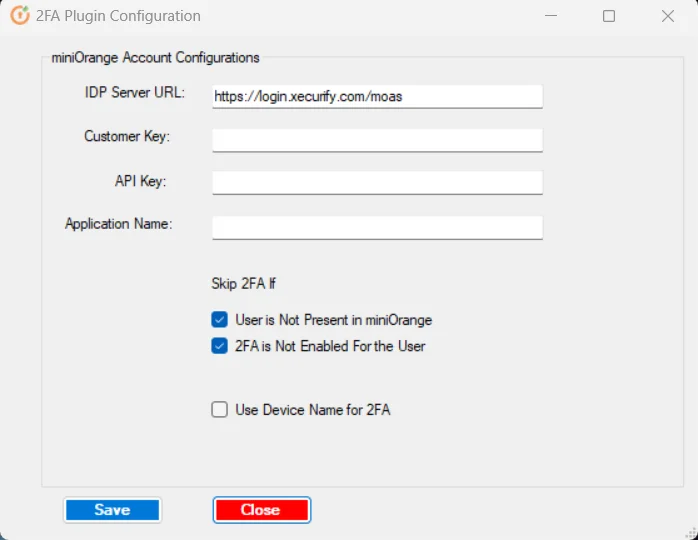
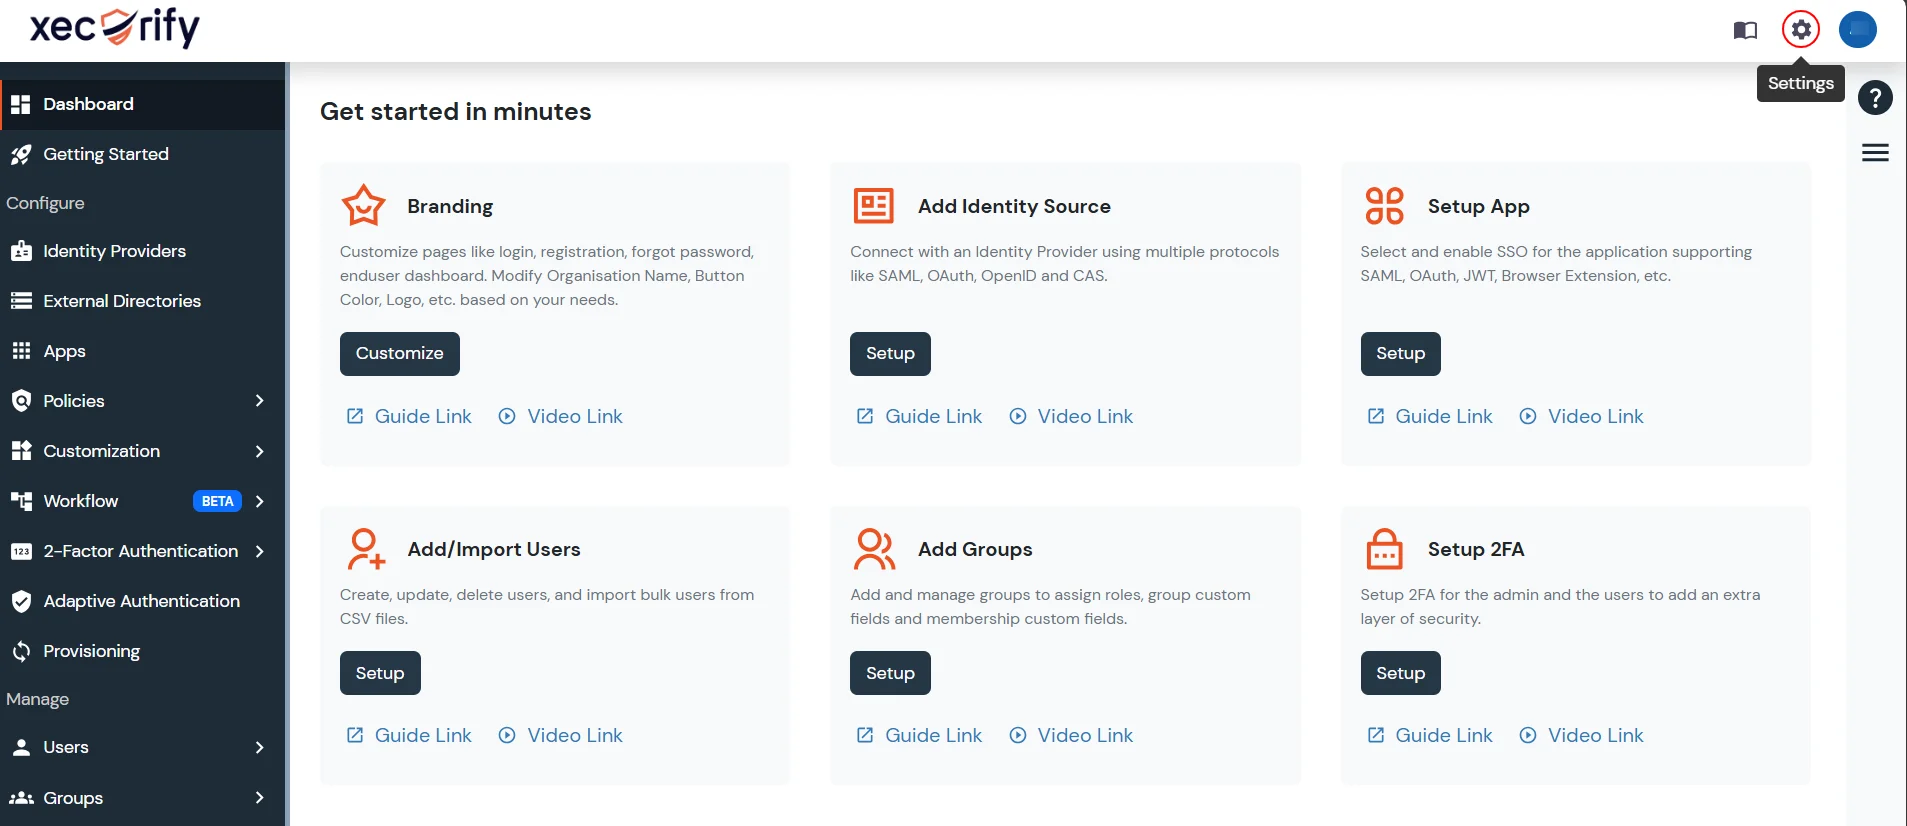
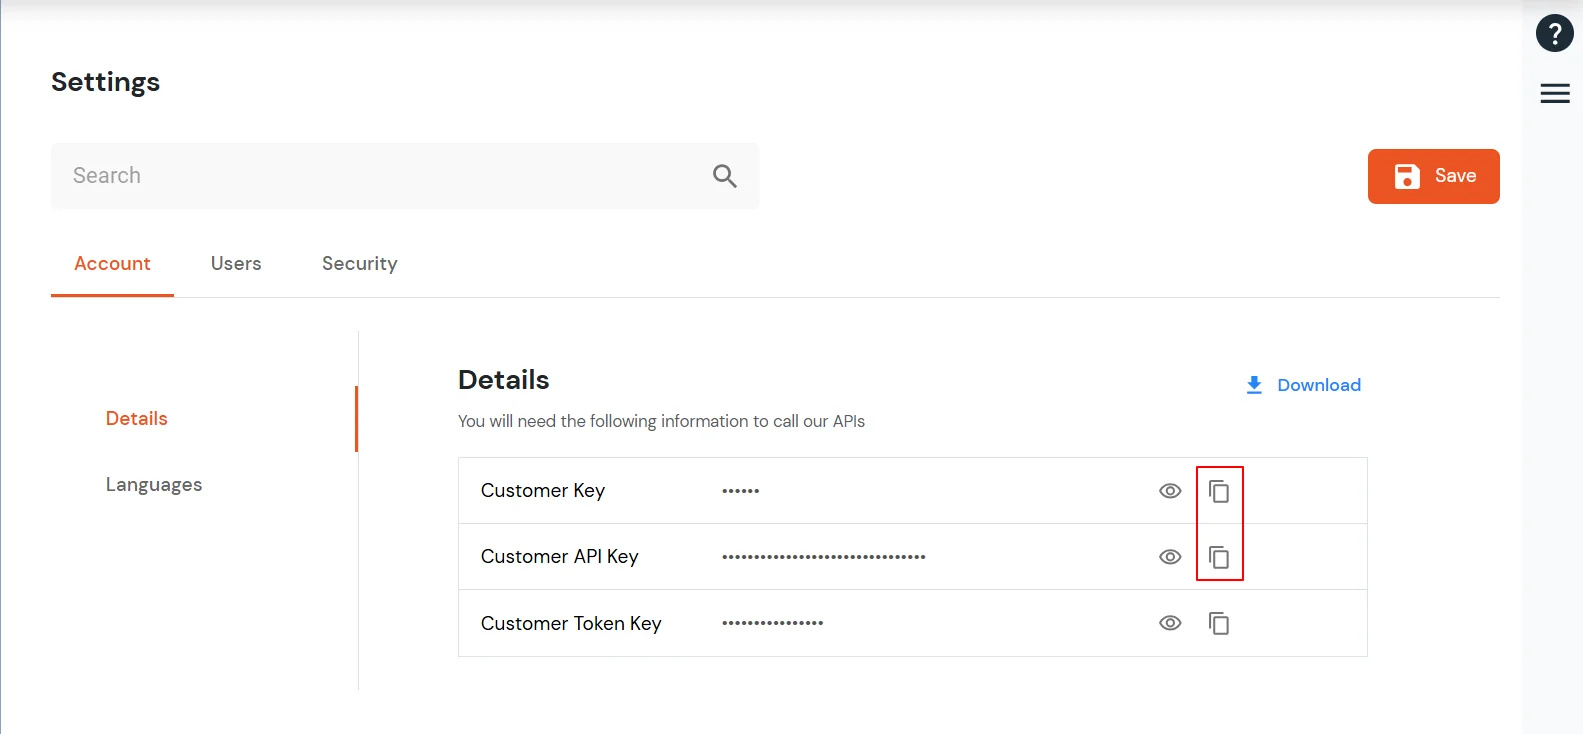
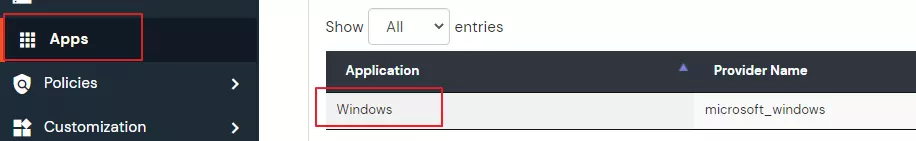
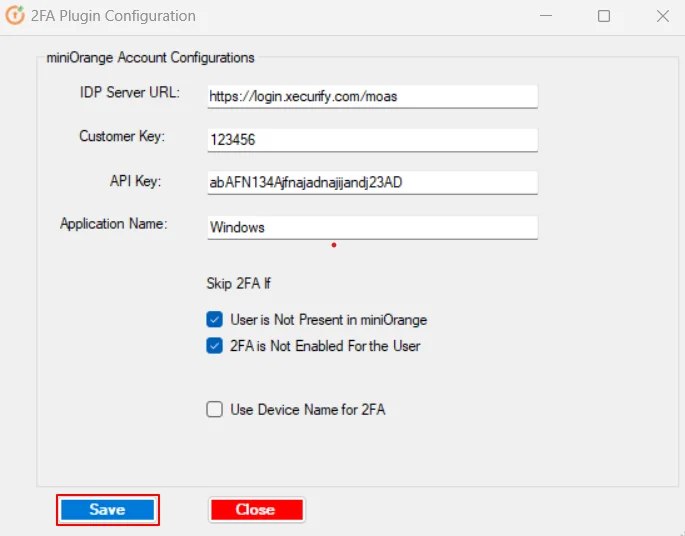
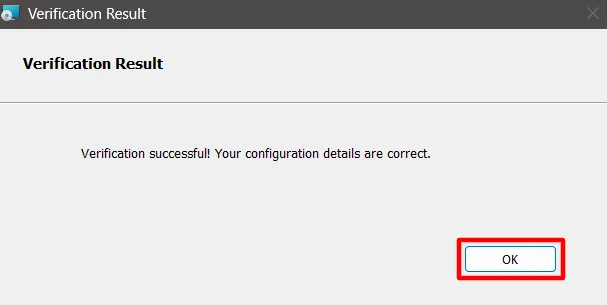
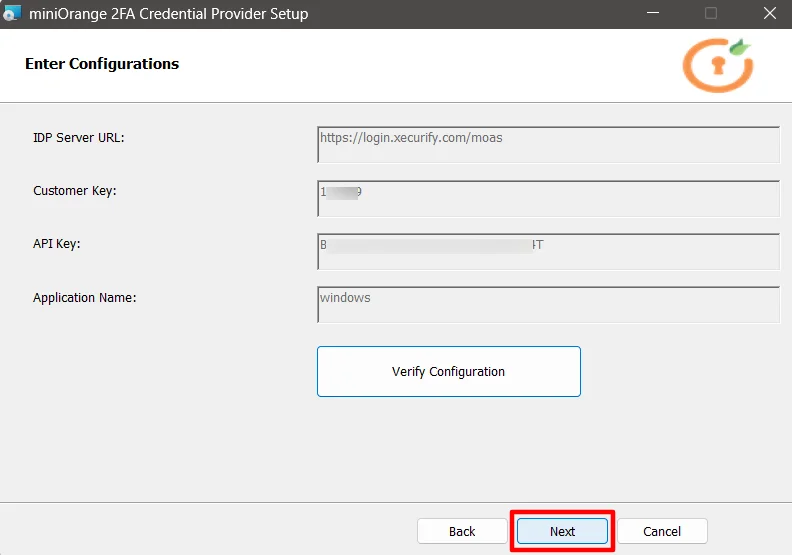
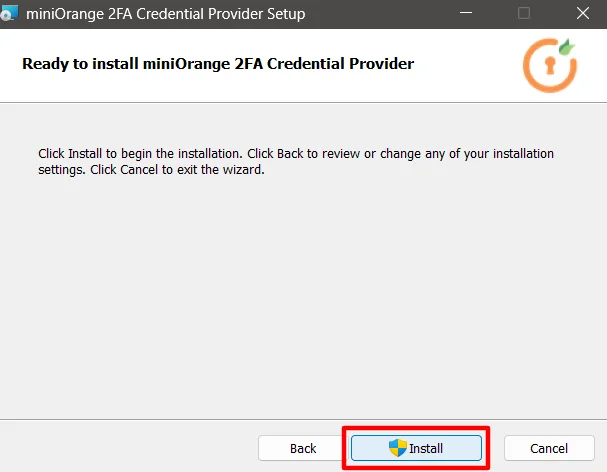
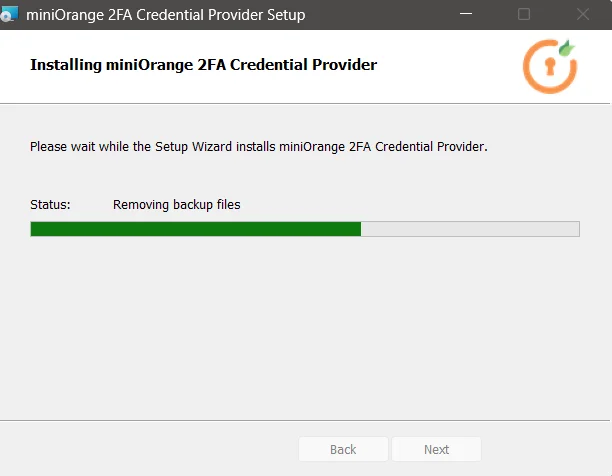
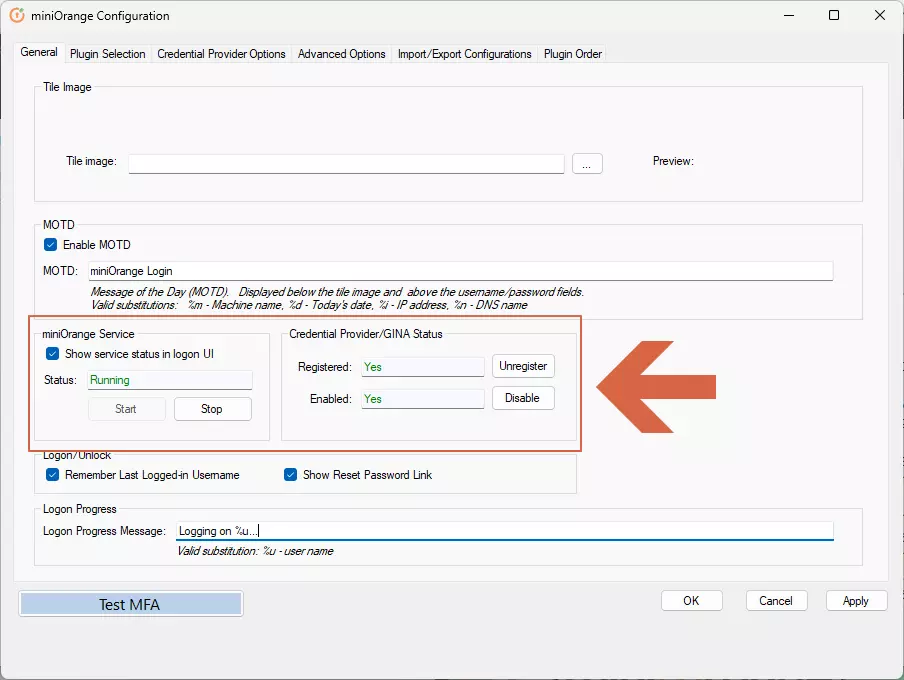
注意:
ドメインに参加しているマシンでこれを構成していない場合は、この手順をスキップしてください。
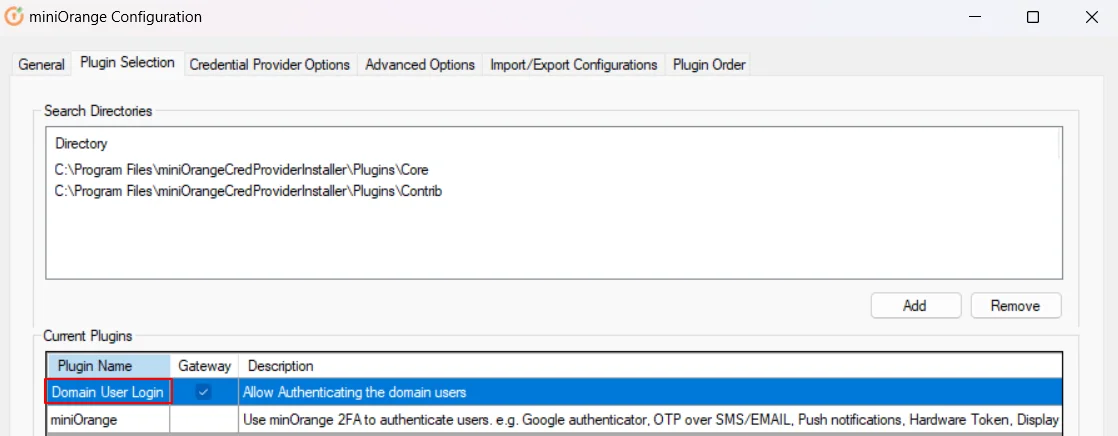
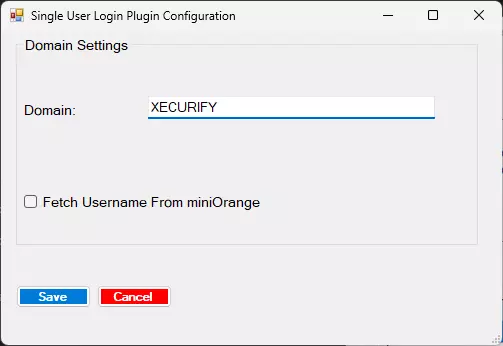
注意: この時点で、Windows と同じユーザー名を持つユーザーが miniOrange に存在し、2FA が設定されていることを確認してください。
セルフサービスコンソールから2FAを設定する手順については、 このリンク.
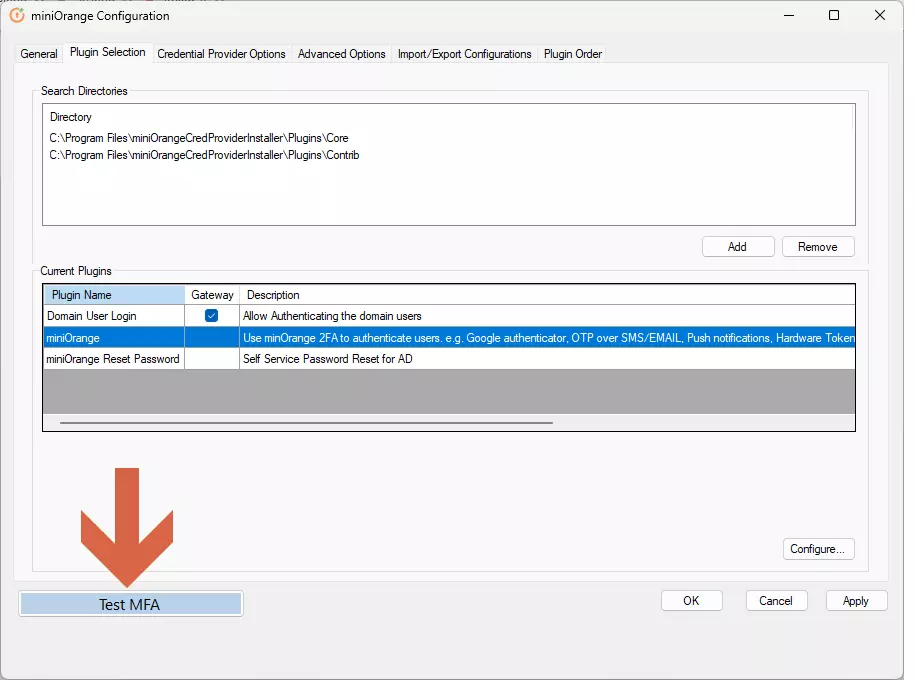
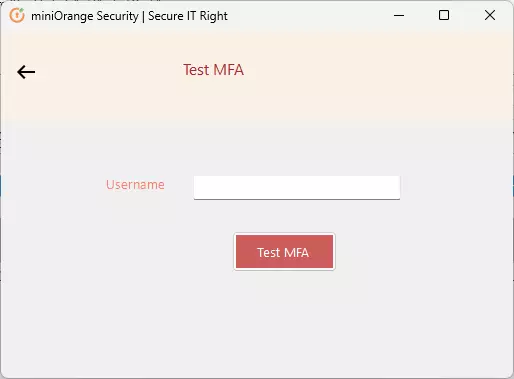
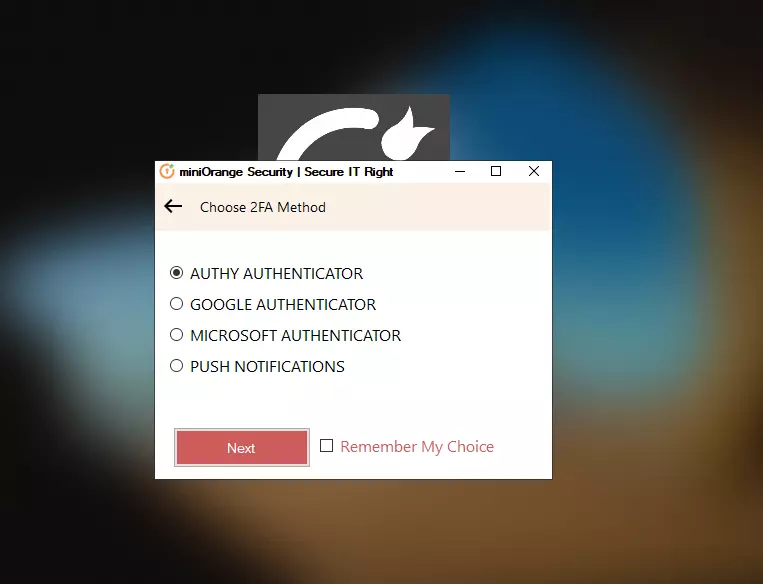
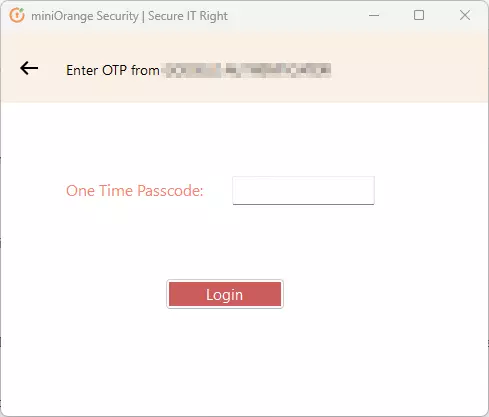
OR
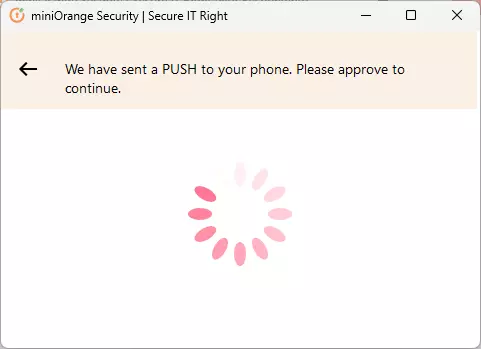
注:ログインページのロゴとメッセージは、miniOrangeの設定画面の「一般」タブからカスタマイズできます。
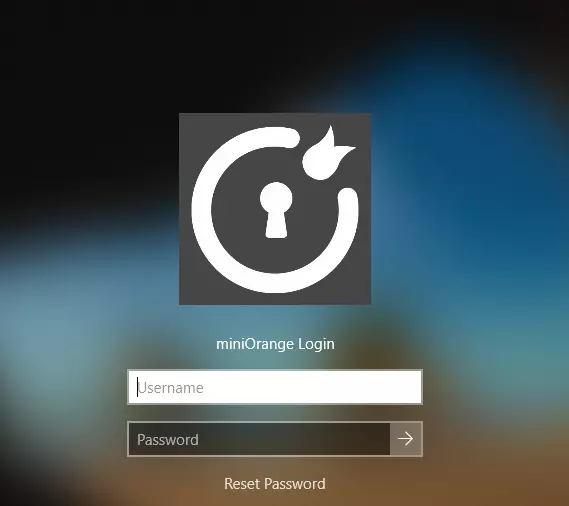
| オプション | 詳細説明 |
|---|---|
| miniOrangeのデフォルトログインタイルを設定する | Windowsのログイン画面にminiOrangeの認証情報プロバイダーをデフォルトのサインインタイルとして表示することで、ユーザーが最初にminiOrangeのフローから開始できるようにします。 |
| miniOrangeの2要素認証をログオン時に強制する | 各対話型ログオン時に、Windowsプライマリ認証後にminiOrange 2FAが必須となります(このログオンパスではオプションではありません)。ユーザーがロックアウトされないように、ポリシーとテストと併用してください。 |
| UACログインでMFAを有効にする | ユーザーがユーザーアカウント制御(UAC)を通じて権限を昇格させた場合、例えば操作に管理者の承認が必要な場合などに、多要素認証(MFA)を要求します。 |
| リモートセッションのみ2要素認証 | miniOrange 2FAは、リモートセッション(RDPなど)にのみ適用され、マシン上のローカルコンソールログオンには適用されません。 |
| パスワードレスログインを有効にする | お使いの環境が対応している場合、従来のWindowsパスワードを入力せずに、設定済みのminiOrange認証要素を使用してサインインできます。 |
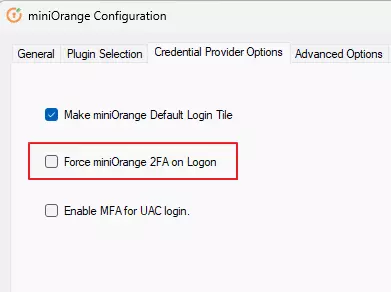
注:デバイスベースの制限はWindowsデバイスには適用できません。
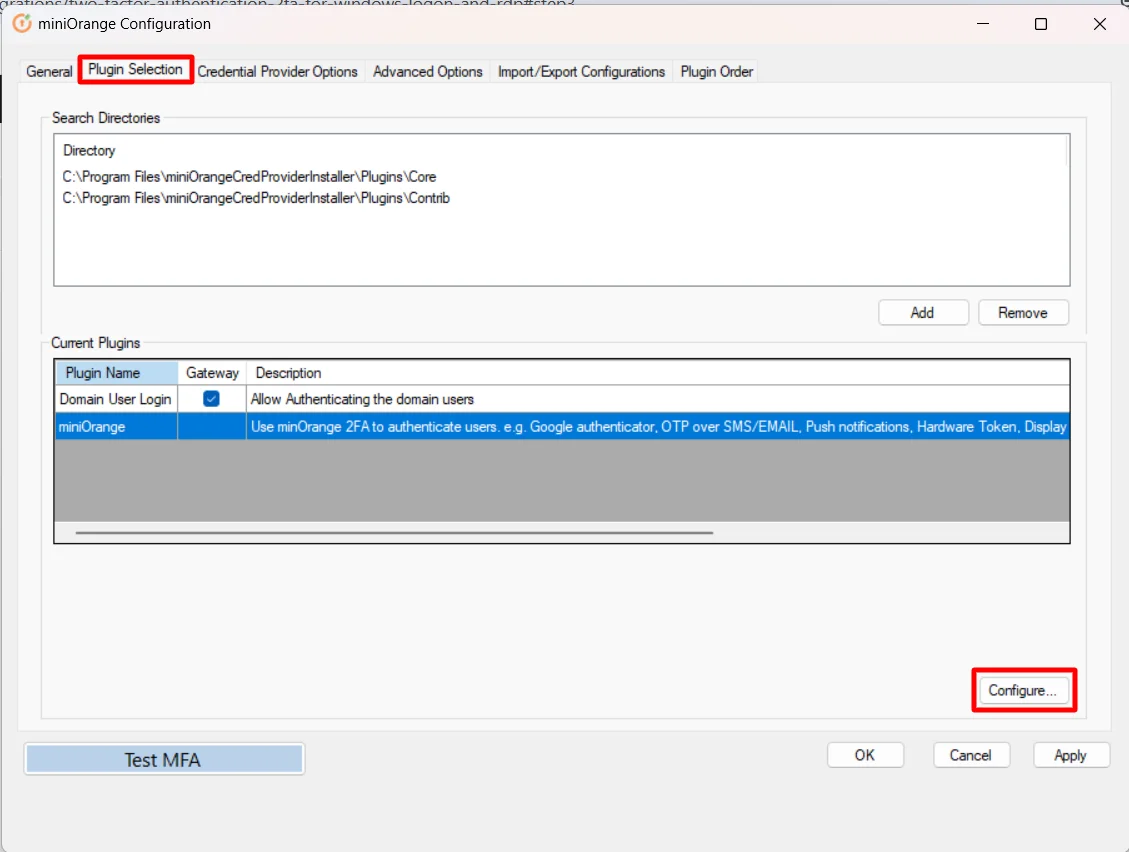

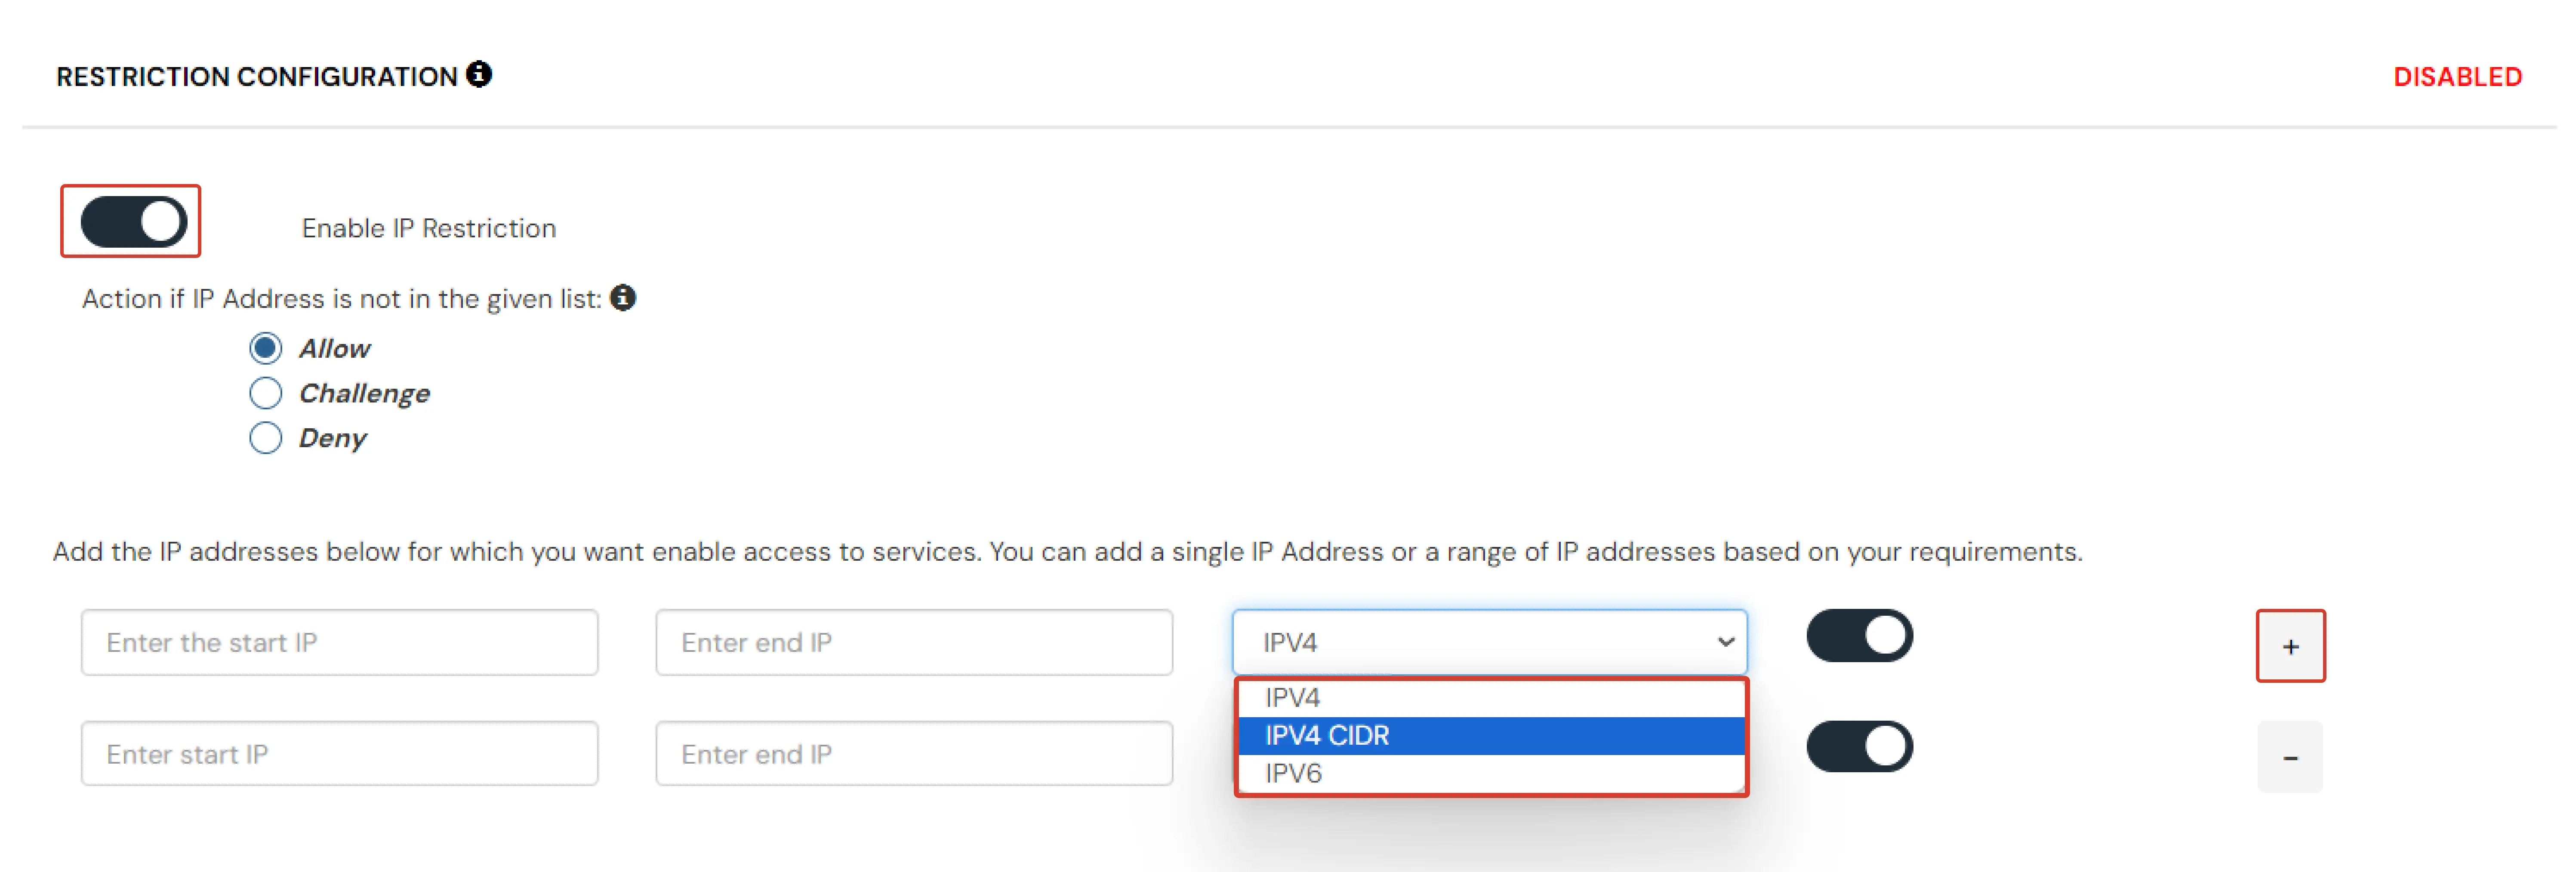
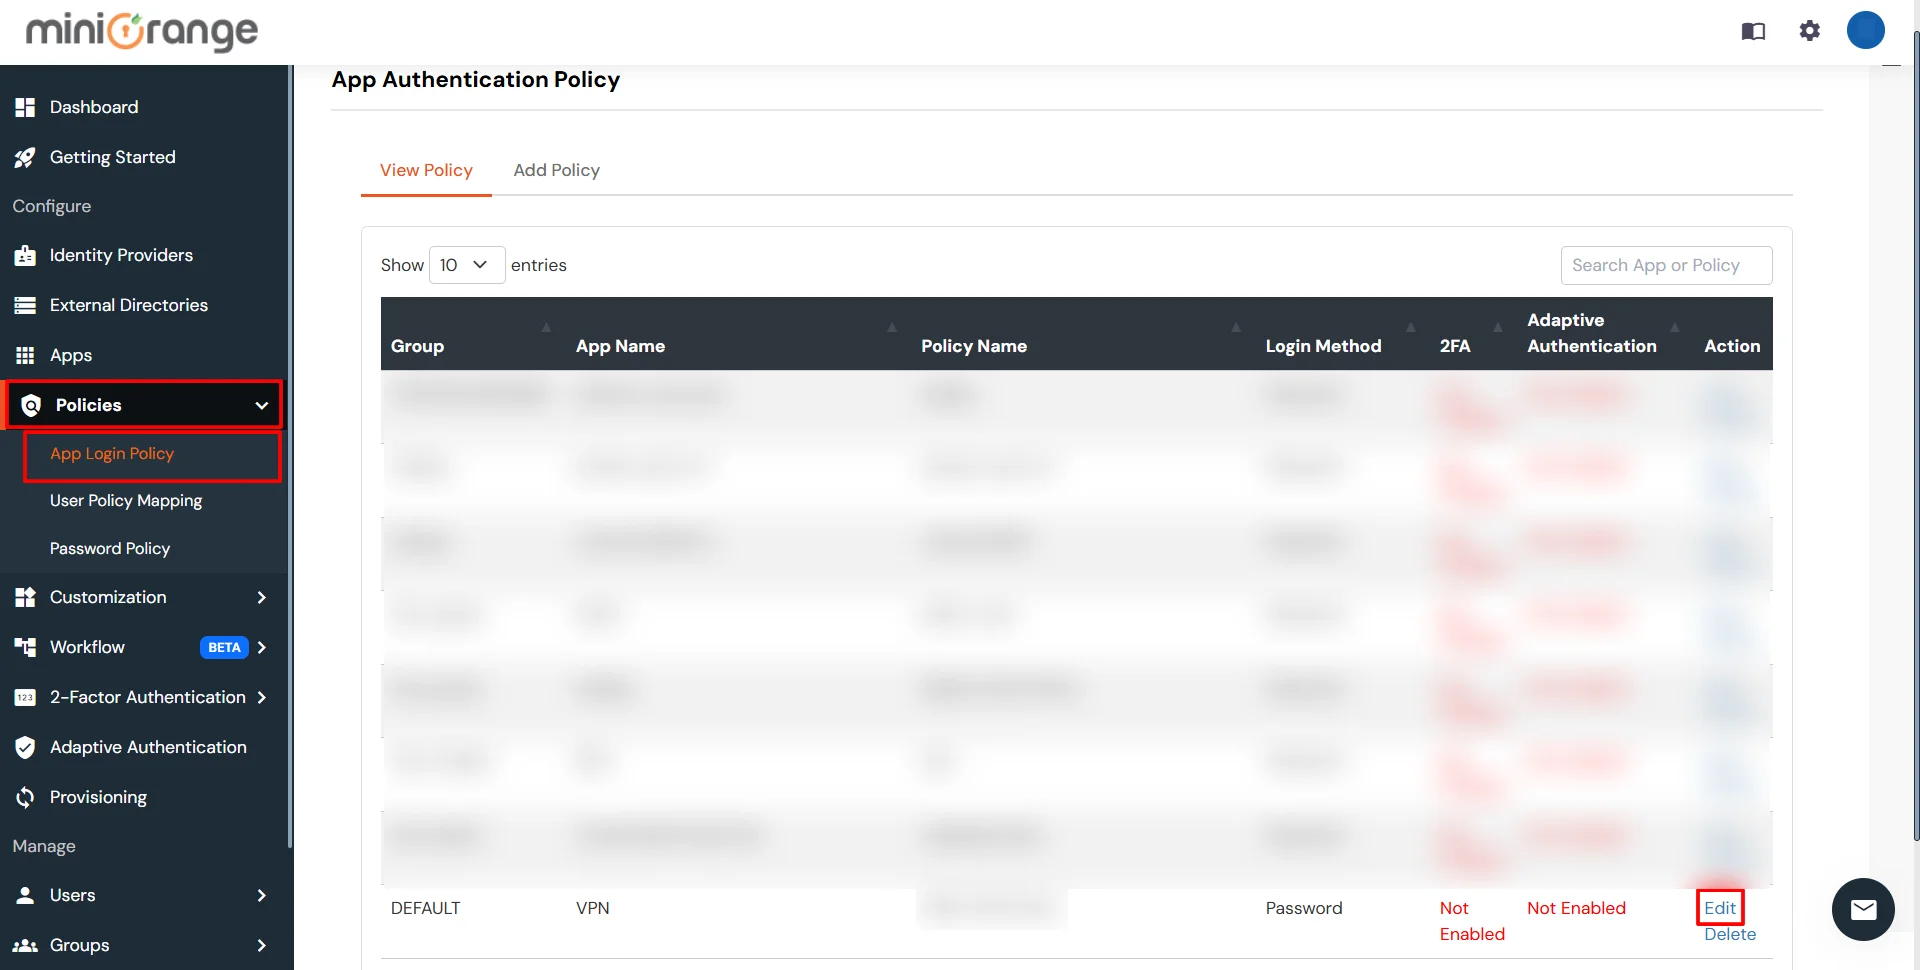
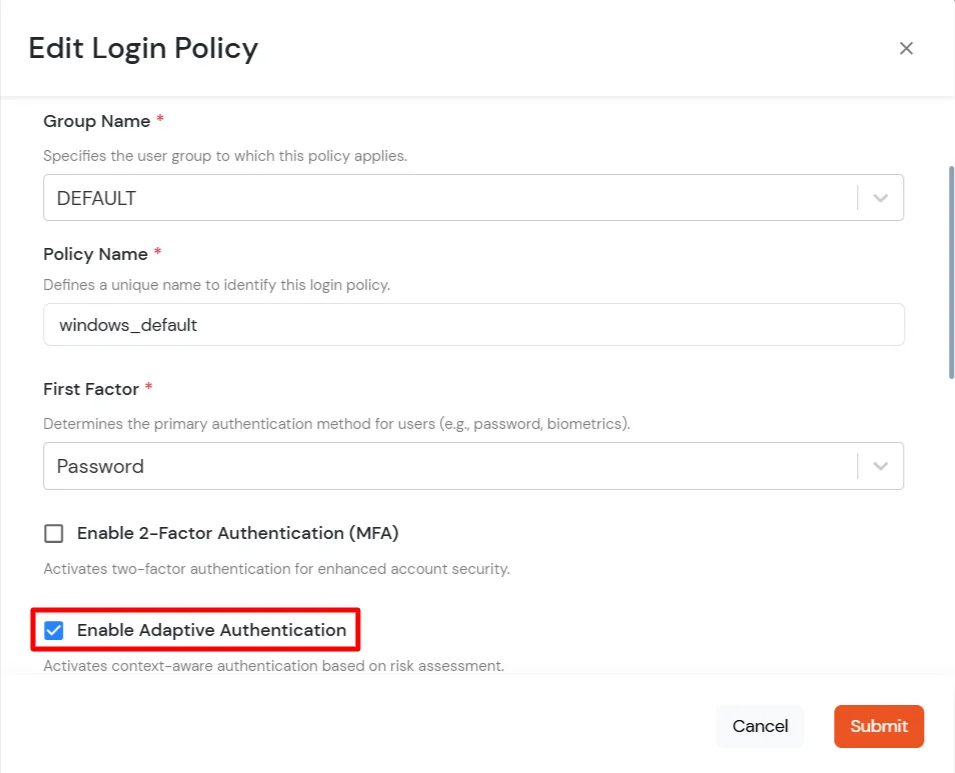
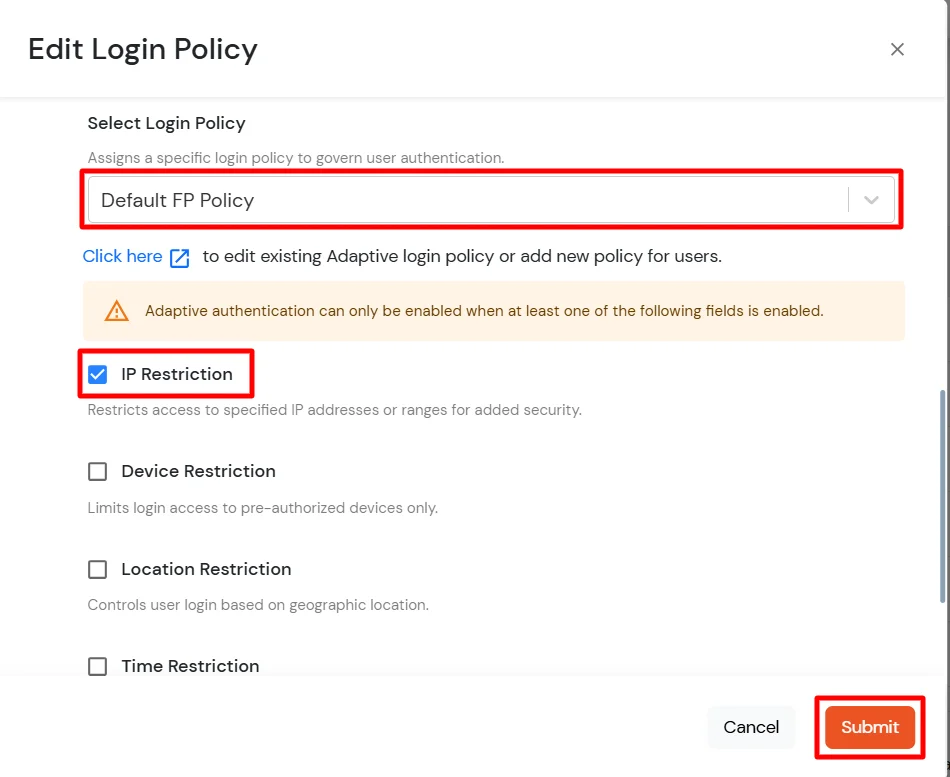
IP 制限では、管理者はアクセスを許可または拒否する IP アドレスのリストを構成し、ユーザーがアダプティブ認証で構成されたアプリケーションのいずれかにログインしようとすると、構成された IP リストに対してその IP アドレスがチェックされ、その結果に基づいて構成に従ってアクションが決定されます (許可、拒否、チャレンジなど)。
IP アドレスの設定方法:
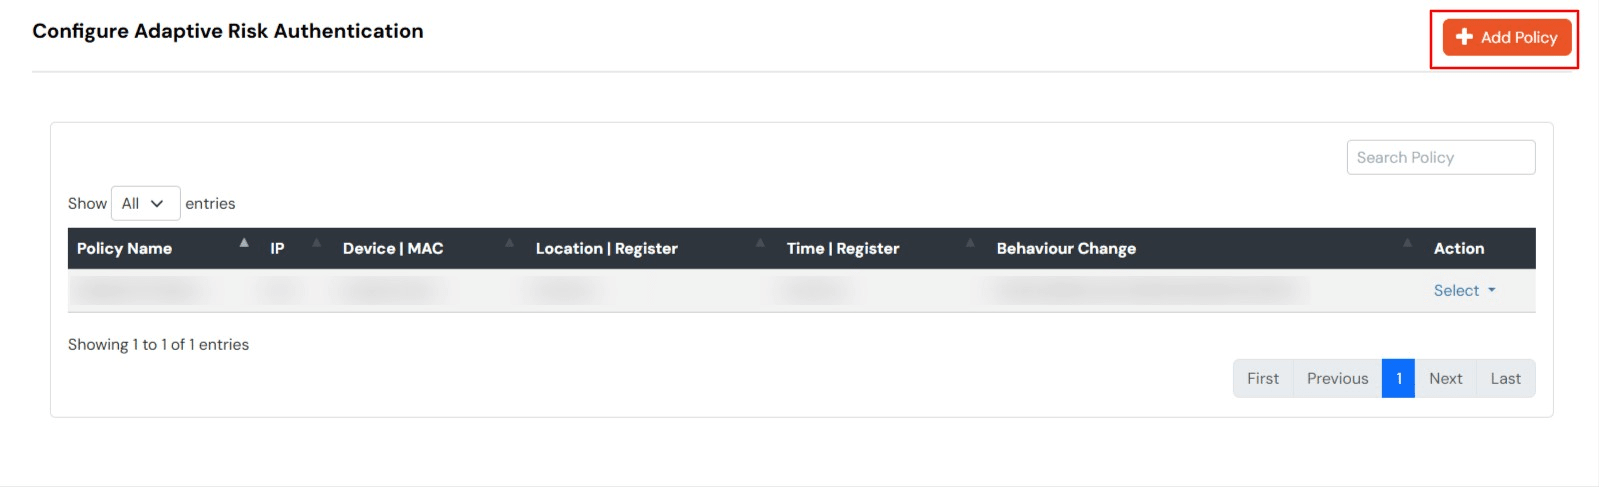

ロケーション制限では、管理者は、エンドユーザーのログインを許可するか拒否するかを、管理者が設定した条件に基づいて決定するロケーションのリストを設定します。アダプティブ認証を有効にしたユーザーがログインしようとすると、緯度、経度、国コードなどのロケーション属性が、管理者が設定したロケーションリストと照合されます。この結果に基づいて、ユーザーのログインが許可、確認、または拒否されます。
ロケーションベースの構成を構成する方法:

時間制限では、管理者はタイムゾーンの開始時刻と終了時刻を設定し、ポリシーの条件に基づいてユーザーのログインを許可、拒否、または本人確認を行います。アダプティブ認証が有効な状態でエンドユーザーがログインを試みると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が管理者が設定したリストと照合され、その設定に基づいてユーザーのログインが許可、拒否、または本人確認が行われます。
時間ベースの構成を構成する方法:

以下に説明するように、適応認証ポリシーに対して 3 つのアクションのいずれかを設定できます。
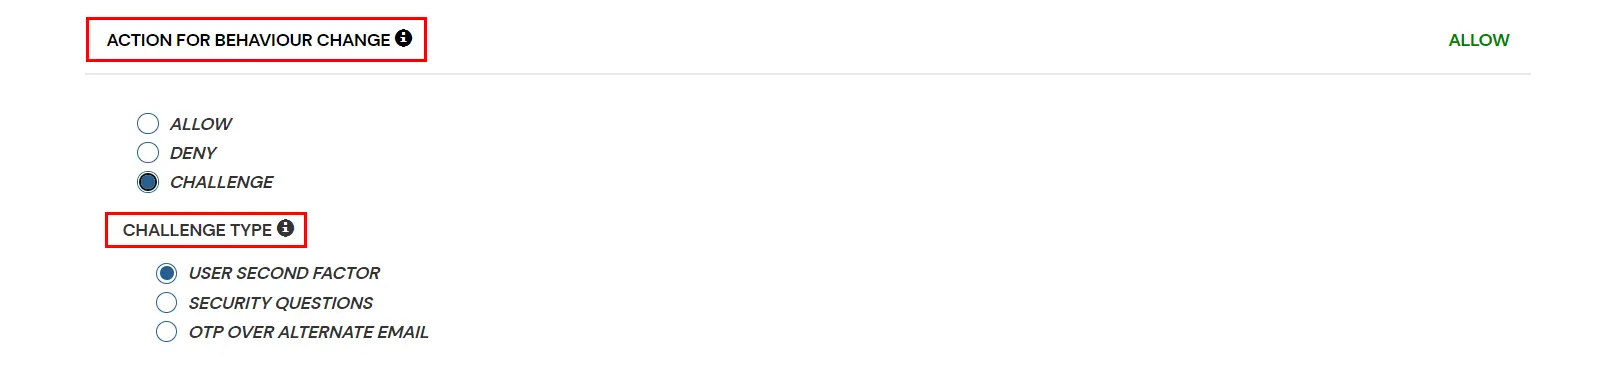
| 属性 | 詳細説明 |
|---|---|
| 許可する | アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。 |
| 否定する | アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。 |
| 課題 | ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。 |
| 要因 | 詳細説明 |
|---|---|
| ユーザー第2要素 | ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。
|
| KBA | システムは、ユーザーがセルフサービスコンソールで設定した2つの質問のうち3つに回答するよう求めます。両方の質問に正しく回答した場合のみ、ユーザーは次のステップに進むことができます。 |
| 代替メール経由の OTP | ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。 |
グループポリシーを使用した展開および構成については、miniOrange 2FA for Windows Logonのグループポリシーに関するドキュメントを参照してください。
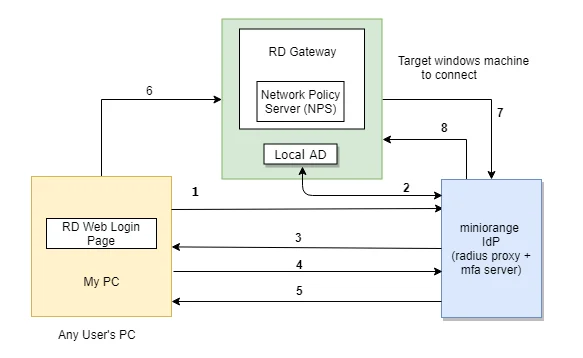
ユーザーは、リモート デスクトップ クライアントまたはブラウザーの RD Web ログイン ページを介して Windows またはリモート デスクトップ サービスへのログインを開始します。その後、RADIUS 要求がターゲット マシンにインストールされている miniOrange RD Web コンポーネントから miniOrange RADIUS サーバーに送信され、ローカル AD を介してユーザーが認証されます。認証が成功すると、ユーザーの 2 要素認証 (XNUMXFA) が呼び出されます。ユーザーが自分自身を検証すると、リモート デスクトップ サービス (RDP) へのアクセスが許可されます。
Windows 2 要素認証 (XNUMXFA) では、ユーザーは Windows マシンまたはリモート デスクトップ (RDP) にアクセスする前に、XNUMX つの異なる要素を使用して自分の ID を確認する必要があります。
はい、パスワードベースのセキュリティだけではもはや不十分です。特に、認証情報のフィッシングやブルートフォース攻撃の増加に伴い、その傾向は顕著です。miniOrange で Windows MFA を実装すれば、たとえパスワードが漏洩したとしても、権限のないユーザーがアクセスすることはできません。
理想的な選択肢は、セキュリティ、柔軟性、そして導入の容易さを兼ね備えたものです。miniOrange Windows MFA製品はまさにこの目的のために設計されています。
このエラーは通常、miniOrange サーバーとモバイル デバイスの時間の不一致 (または Windows/Linux/Mac のオフライン認証の場合は、マシンの時間とモバイル デバイスの時間の不一致) によって発生します。
認証アプリによって生成されるセキュリティトークンは「時間ベース」(TOTP)です。30~60秒間のみ有効です。認証アプリを実行しているスマートフォンまたはマシン(オフライン認証の場合)のシステム時刻が2分でも早かったり遅かったりすると、サーバー/マシンはコードを期限切れとみなします。
MFAエージェントは、WindowsエンドポイントにインストールされるminiOrangeソフトウェアで、ログオン時とRDP接続時にMFAを追加します。MFAエージェントダッシュボードには、登録済みのマシンと関連する監査アクティビティが表示されます。管理コンソールにサインインし、[構成] → [デバイス] → [MFAエージェント]の順に移動してください。
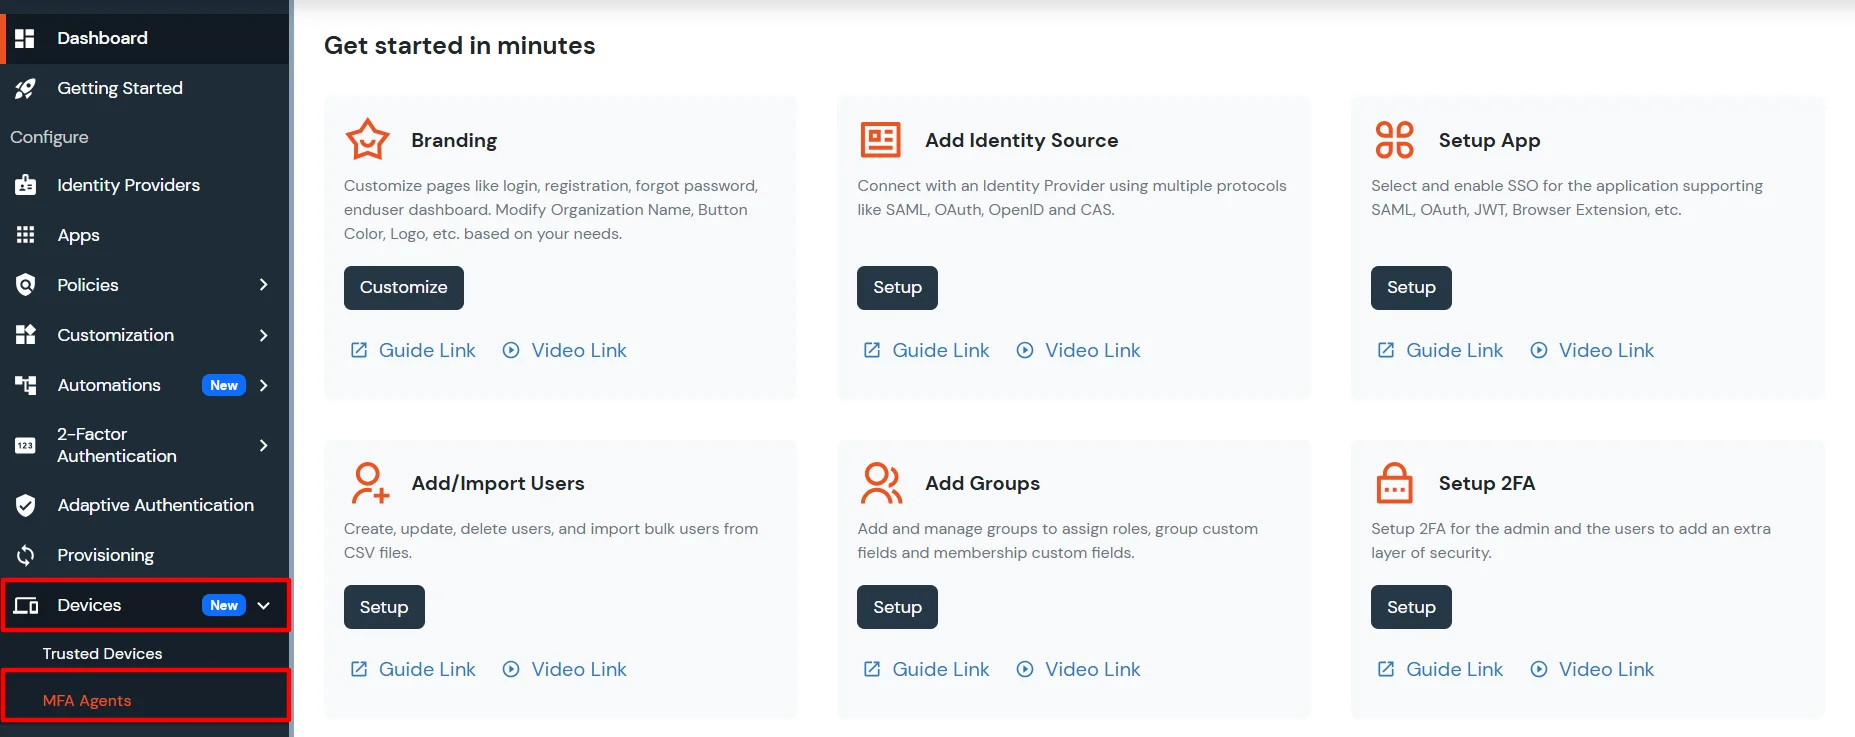
MFAエージェントについてさらに詳しく知りたい場合は、こちらをクリックしてください。
