こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×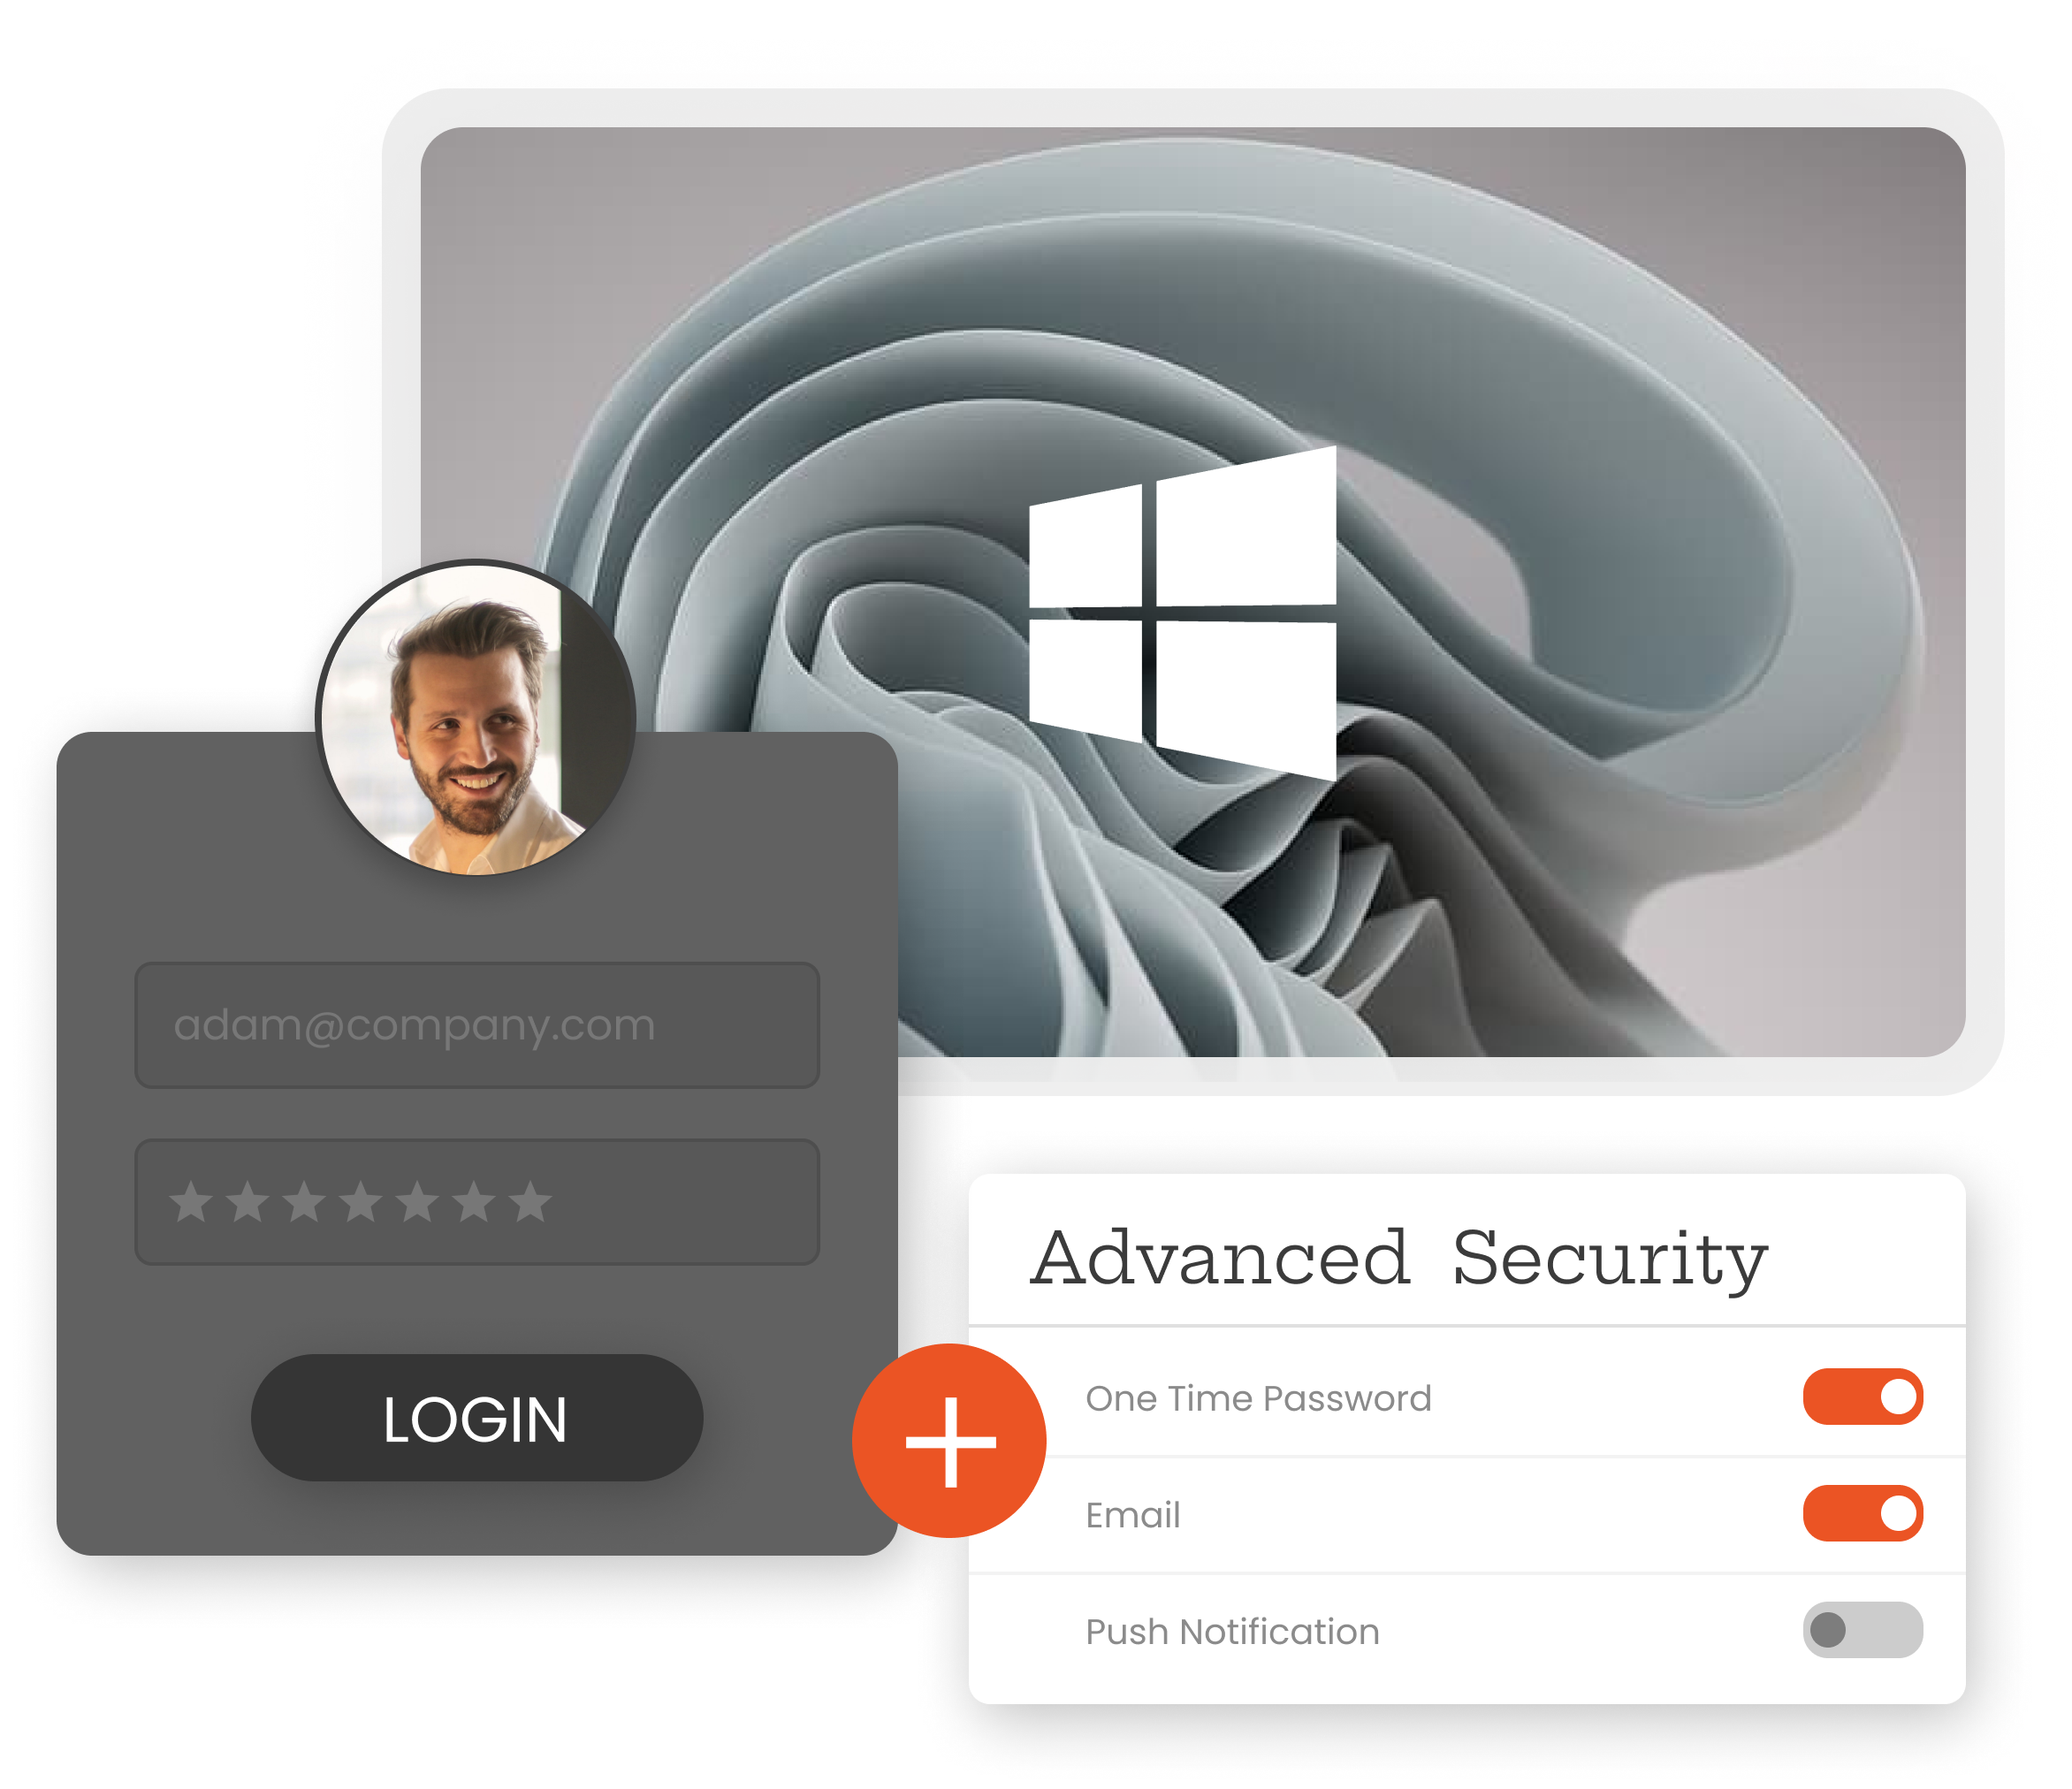
Windowsへのログインは、企業アプリケーション、機密ファイル、管理ツール、および内部システムへのアクセスにおける最初のステップとなることがよくあります。パスワードが漏洩した場合、その認証情報だけに頼っていると、エンドポイントが危険にさらされる可能性があります。Windows MFAは、アクセス開始時に追加の本人確認を行うことで、認証情報を使用している人物が実際にその認証情報を使用する権限を持っていることを保証します。
miniOrangeは、独自のWindows認証情報プロバイダーと連携することで、多要素認証(MFA)をWindows認証に直接統合します。これにより、組織は、ローカルアカウント、ワークグループコンピュータ、Active Directory、ハイブリッド展開など、さまざまなWindows環境に既存の認証ポリシーを適用でき、ユーザーは使い慣れたログインワークフローを変更する必要がありません。
お客様の環境に合わせて設計された認証オプションにより、エンドポイント、リモートセッション、および特権アクセスを保護します。

FIDO2セキュリティキー、パスキー、生体認証、YubiKey、Ensurityトークンなど、サポートされている認証方法を使用して、パスワードなしでWindowsアクセスを有効にします。

Windowsログオン、リモートデスクトップ、およびRDPゲートウェイセッションを、リモートアクセス試行ごとに追加の認証レイヤーで保護します。

ユーザーが、Google AuthenticatorやAuthyなどの互換性のあるTOTP認証アプリを使用してWindowsログインを検証できるようにします。

既存のIDインフラストラクチャを変更することなく、ワークグループPC、ローカルアカウント、Active Directory、LDAP、およびハイブリッドWindows環境を保護します。

既存のグループポリシーインフラストラクチャを通じて、管理対象のエンドポイントとサーバー全体にWindows MFAエージェントを展開することで、企業全体への展開を効率化できます。
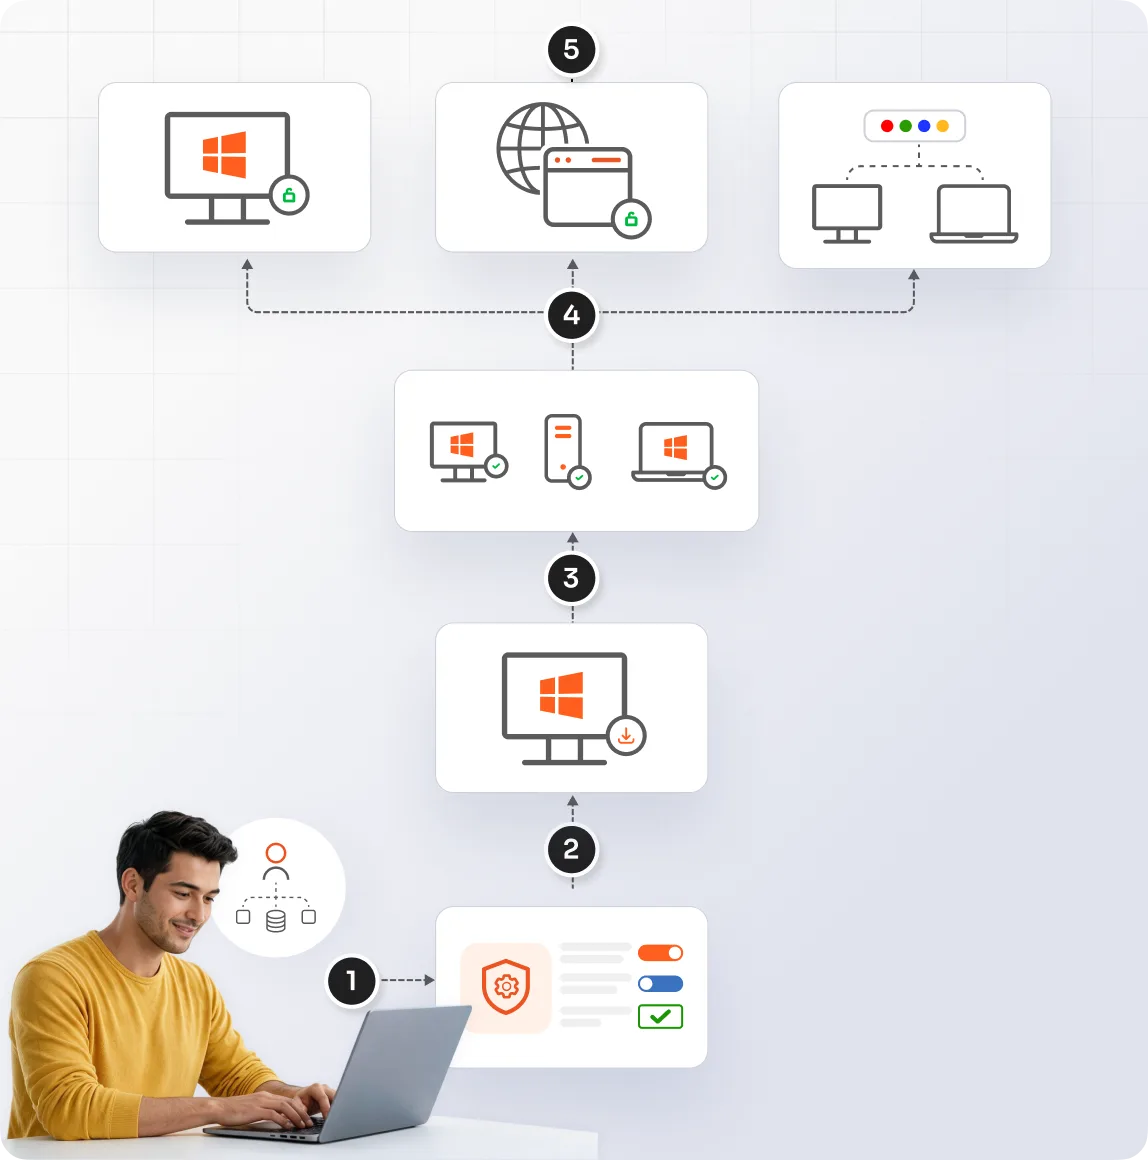
既存のID管理ワークフローを使用して、エンドポイントとリモートアクセス全体にわたってWindows MFAソリューションを構成します。
Active DirectoryやLDAPなどの既存のユーザーディレクトリまたはIDソースを接続し、Windows MFAが必要なユーザーを設定します。
miniOrange管理コンソールでWindowsアプリケーションを作成し、ユーザーまたはグループを割り当て、認証要件を定義します。
WindowsエンドポイントにminiOrange Credential Providerをインストールすることで、MFAをWindowsログインエクスペリエンスに直接統合できます。
グループポリシー、プッシュ展開、またはインポート/エクスポートを使用して、管理対象のコンピューターとサーバー全体にWindows MFAモジュールを展開します。
設定済みのMFAポリシーをRDP、RD Webアクセス、およびRDPゲートウェイに適用して、リモートWindowsセッションを保護します。
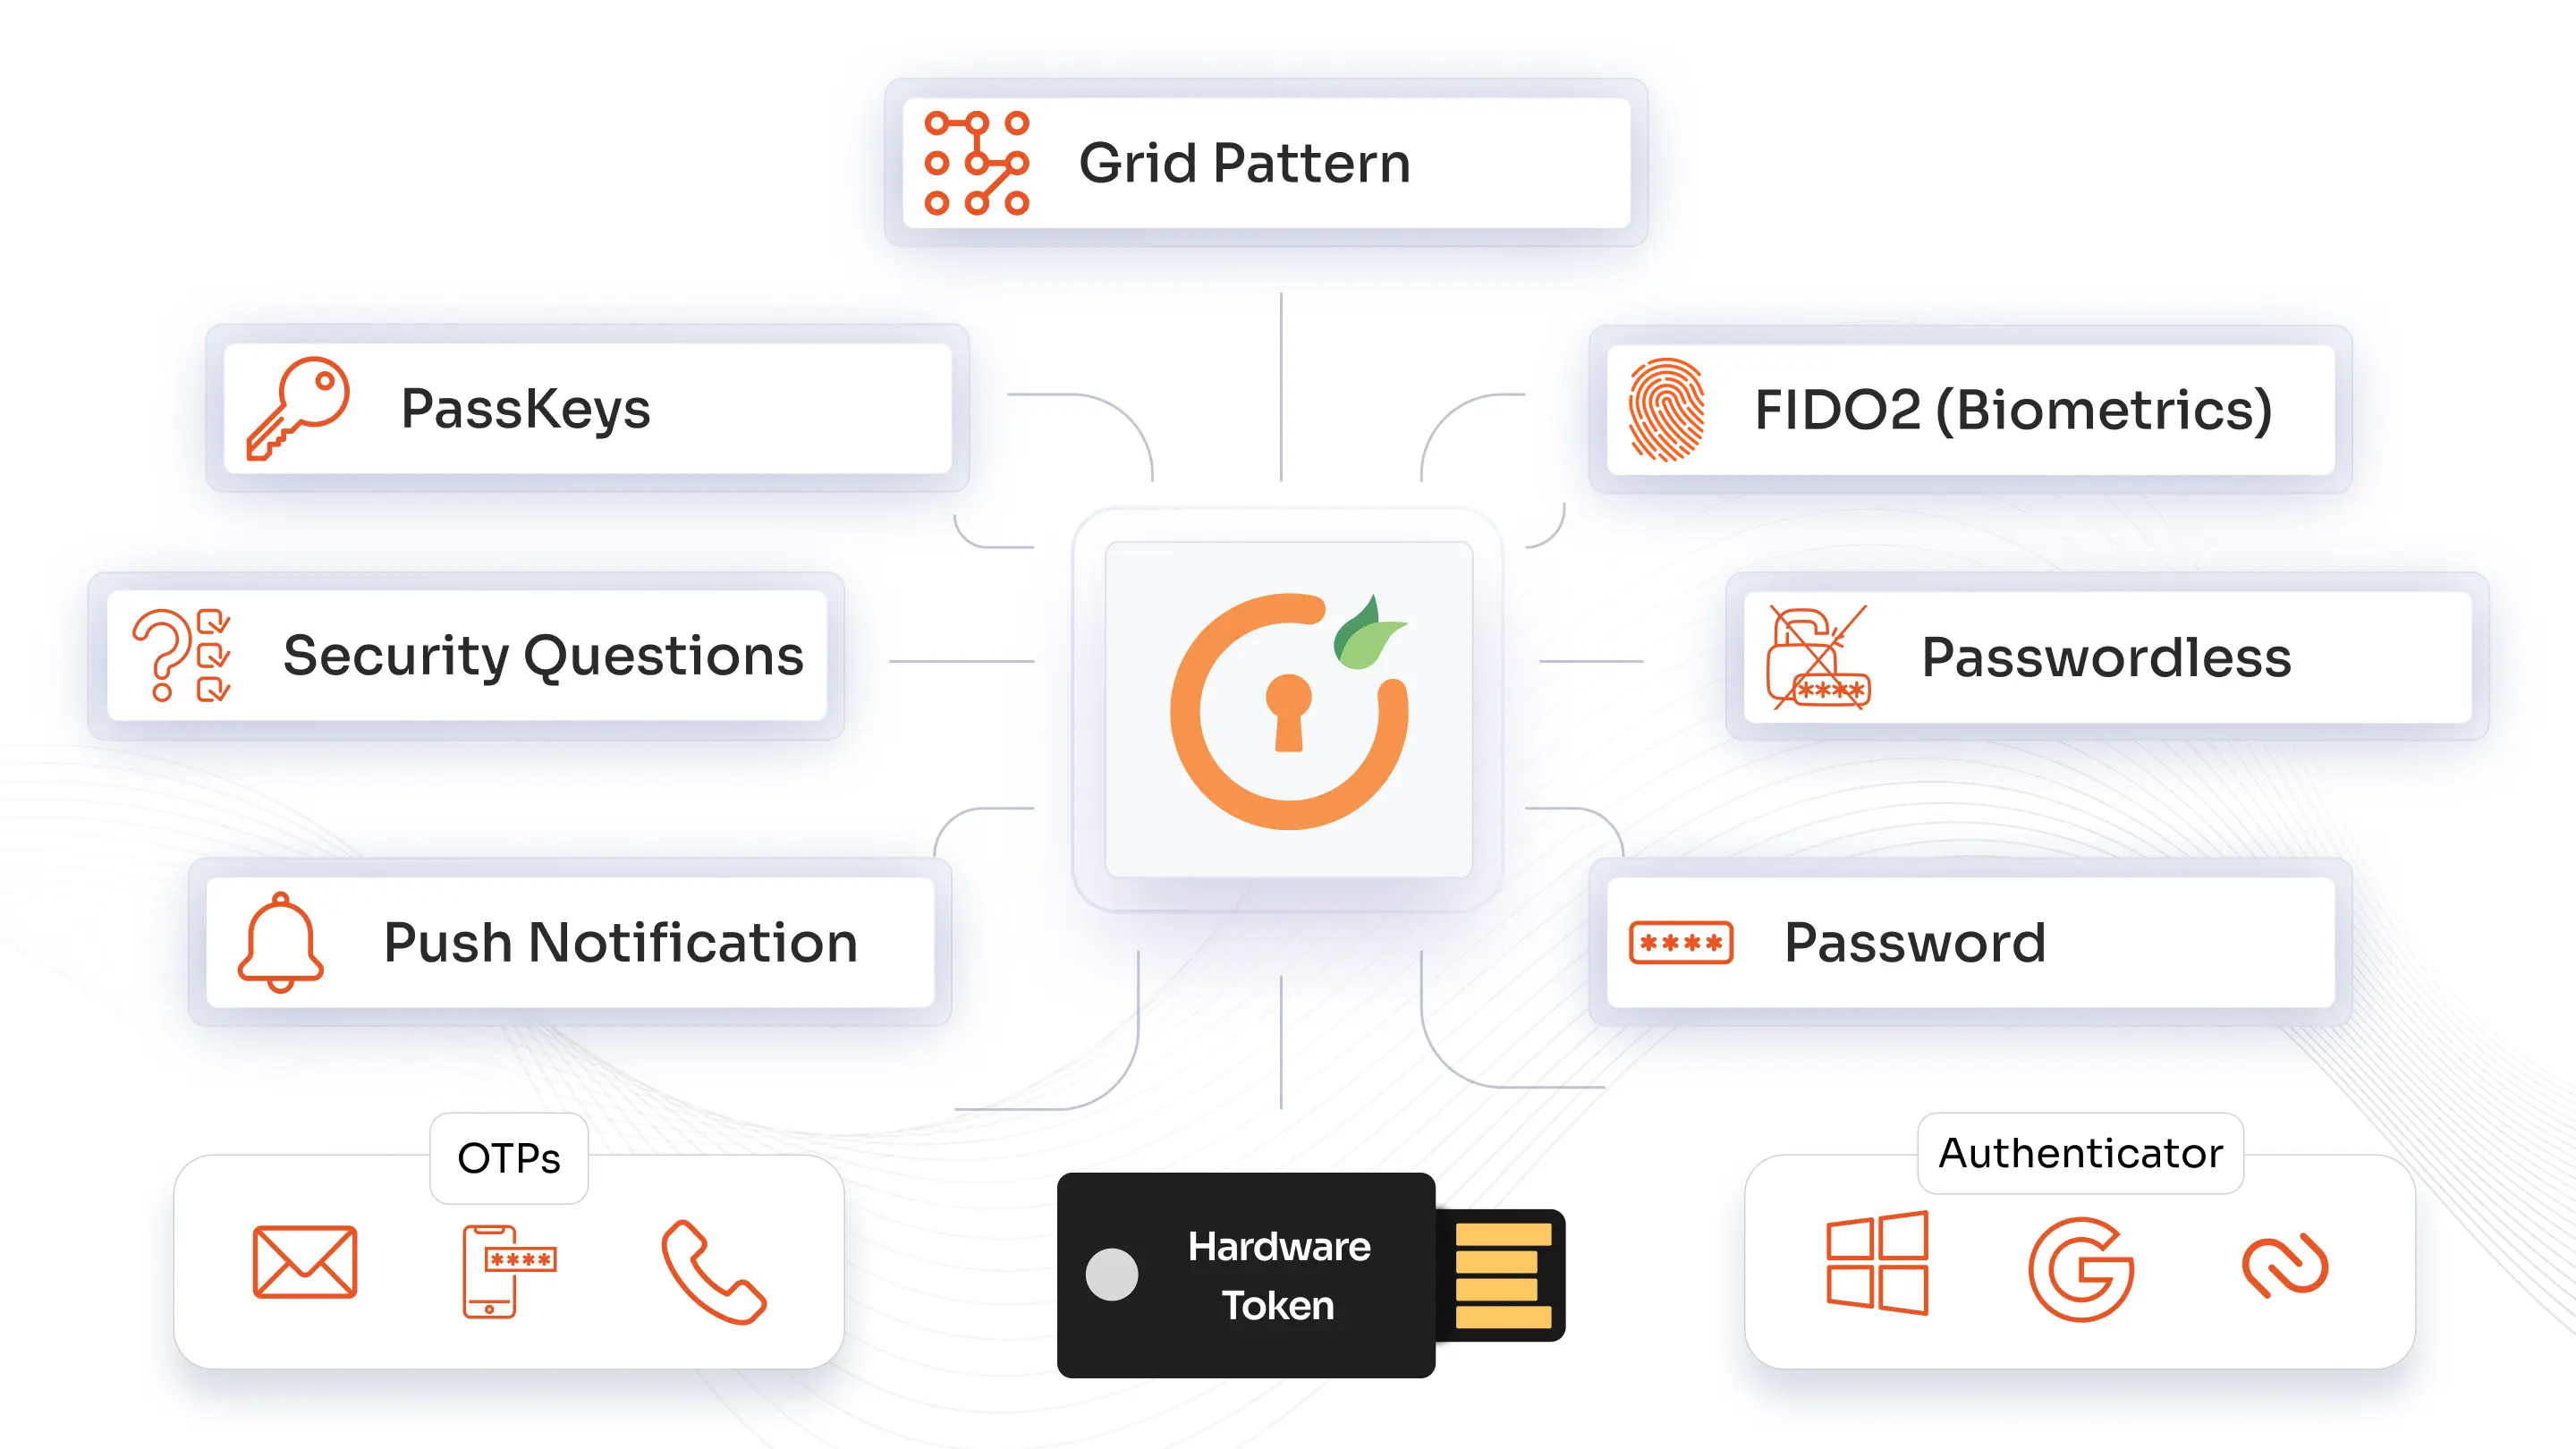
miniOrangeは、幅広い認証方法を提供しています。プッシュ通知、TOTP、RSA MFAから、生体認証、WebAuthn/FIDO2セキュリティキー、ワンタイムバックアップコードまで、プラットフォームを統一しながら、役割、リスクレベル、アプリケーションに応じて認証方法をカスタマイズできます。2要素認証は、VPN、Windowsログイン、レガシーシステム、クラウドなど、あらゆる環境に展開可能です。
フィッシング対策に優れた多要素認証ソリューションをFIDO2セキュリティキー、パスキー、生体認証と組み合わせることで、Windowsへのアクセスを認証情報の盗難やフィッシング攻撃から強化できます。
適応型MFAソリューションを使用して、ユーザー、デバイス、場所、ネットワーク、アクセス状況などのシグナルを評価し、リスクが高まるにつれてより強力な認証を適用します。
組織のアイデンティティとWindowsログイン体験を一致させる、独自のブランディング、ロゴ、メッセージングを活用して、使い慣れた認証プロセスを構築しましょう。
Windows ARMプロセッサを搭載した互換性のあるデバイスにWindows MFA保護を拡張することで、最新のARMベースのWindows環境全体でデスクトップアクセスを安全に保護します。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。
miniOrange MFA モジュールは、すべての Linux サーバー オペレーティング システムにインストールして、サーバーへの SSH 接続で多要素認証 (MFA) を有効にすることができます。
Jamf Connect や JAMF Pro を必要とせずに、MacOS オペレーティング システムへのログインに多要素認証 (MFA) を直接有効にします。
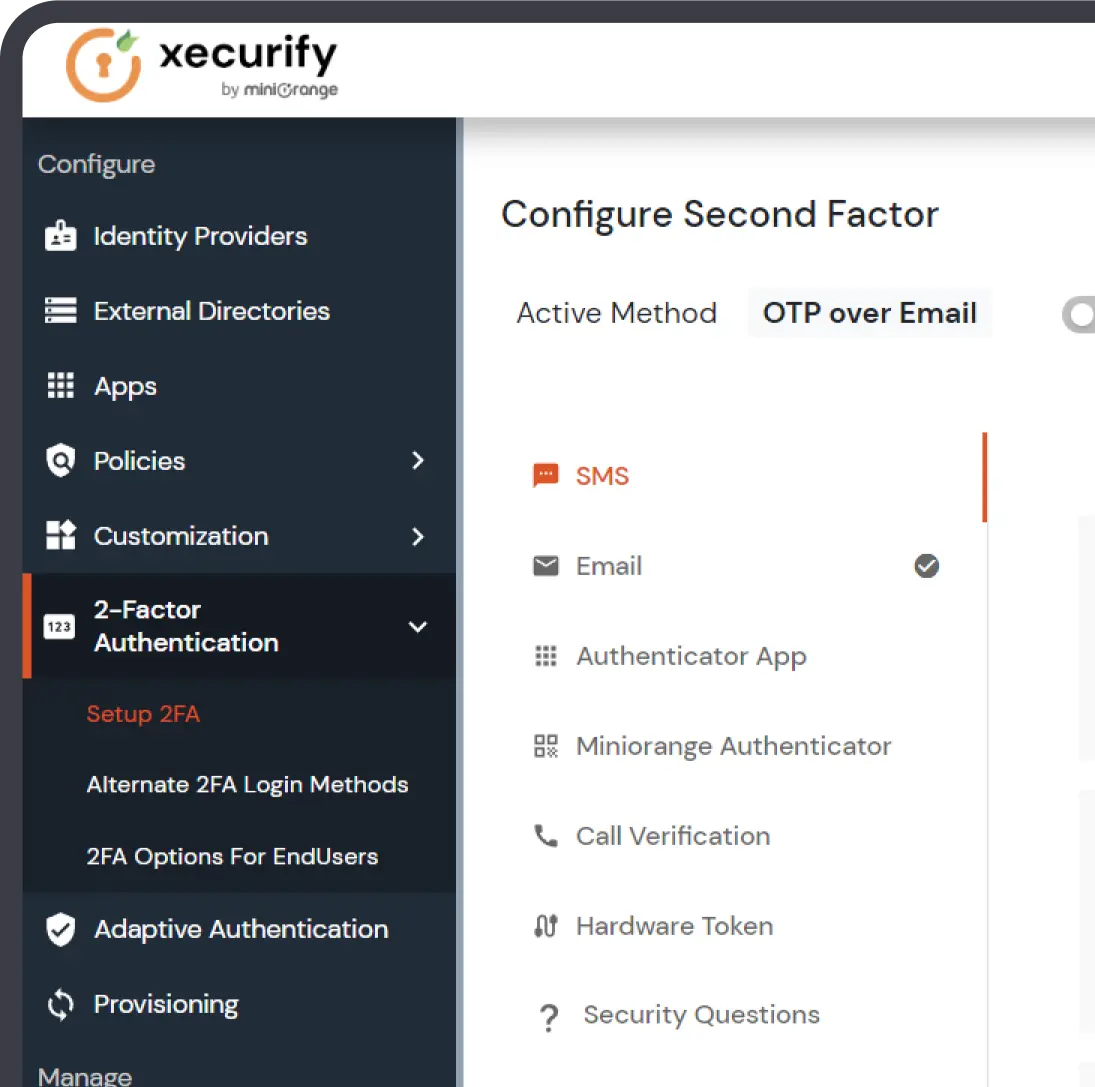
管理者は、セキュリティと利便性を向上させるために、特定のニーズに合わせて MFA プロンプトを簡単に構成できます。
はい、Microsoft Authenticatorは、対応構成であればWindowsログインに使用できます。利用可能かどうかは、Windowsのバージョン、デバイス構成、認証方法によって異なります。miniOrangeは、組織の要件に基づいて、WindowsデスクトップMFA向けに複数の認証方法もサポートしています。
多要素認証(MFA)では、一般的に4つの認証要素カテゴリが使用されます。それは、パスワードなどの「知っていること」、セキュリティキーなどの「持っているもの」、生体認証などの「本人であること」、そしてデバイス、場所、ネットワークなどの状況的要素です。
Windowsのログイン画面における多要素認証(MFA)は、ユーザーがデバイスにアクセスする前に、追加の認証手順を追加します。ユーザーは認証情報を入力した後、OTP、プッシュ通知、生体認証、FIDO2セキュリティキー、パスキー、グリッドパターンなどの方法を使用して、追加の認証チャレンジを完了します。
マイクロソフトは引き続きユーザーごとの多要素認証(MFA)をサポートしますが、よりきめ細かな制御が必要な組織には、条件付きアクセスなどのポリシーベースのアプローチを推奨しています。適切なアプローチは、Microsoft Entraの構成、ライセンス、セキュリティ要件、および既存の認証ポリシーによって異なります。
miniOrange Windows MFAは、ARMプロセッサ上で動作するWindows環境をサポートしており、組織がMFA保護を互換性のあるWindows ARMデバイスに拡張するのに役立ちます。サポートされるARMバージョンと導入要件については、Windows環境と製品構成に基づいて確認してください。
はい。miniOrangeはWindowsログイン用のオフラインMFAをサポートしており、デバイスが認証サーバーに接続できない場合でもユーザーが認証を行うことができます。サポートされているオフライン認証オプションには、TOTPやグリッドパターンなどの方法があり、接続が切断された環境でもアクセス制御を維持するのに役立ちます。