こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrangeのシングルサインオン(SSO)ソリューションは、単一のログイン認証情報を使用してWrikeへの安全なシングルサインオンアクセスを提供します。miniOrangeの認証情報、Azure ADの認証情報、または既存のIDプロバイダーのいずれかを使用してWrikeにログインできます。miniOrange SSOサービスを利用すると、Wrikeだけでなく、既存のIDプロバイダー/ユーザーストア(Azure Active Directory、Okta、Ping)の認証情報を使用して、他のオンプレミスおよびクラウドアプリケーションにもログインできます。WrikeアカウントにSAML SSOを統合するには、提供されているセットアップガイドに従ってください。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。



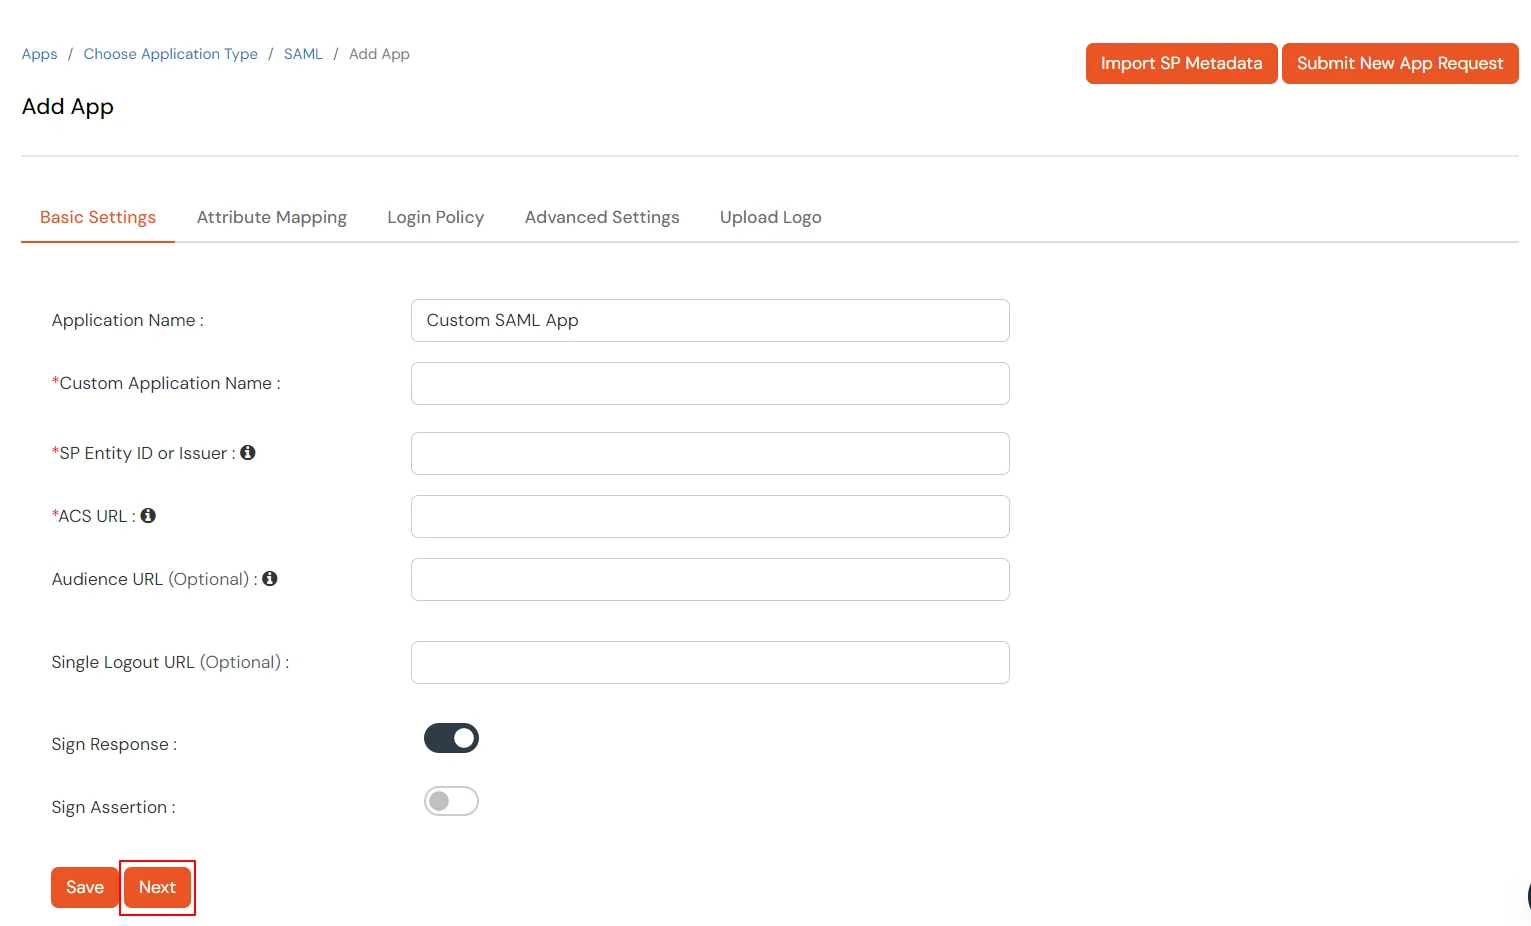
| カスタムアプリケーション名: | アプリ名として「Wrike」と入力してください。 |
| SP エンティティ ID または発行者: | https://www.wrike.com/sso/saml |
| ACS URL: | https://www.wrike.com/sso/saml |
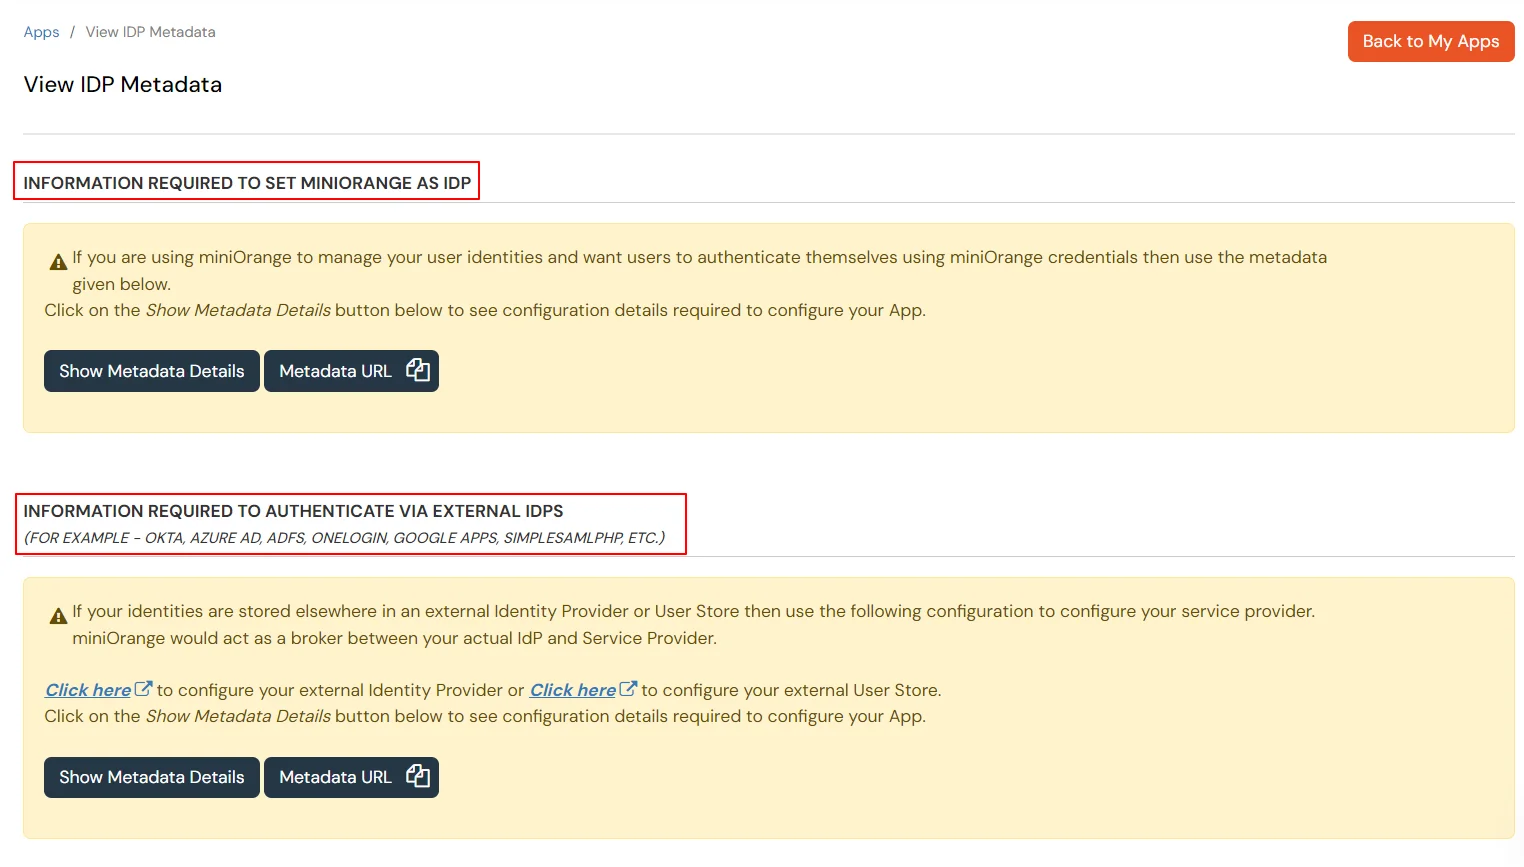
Wrikeを設定するためにminiOrangeのメタデータ詳細を取得するには:

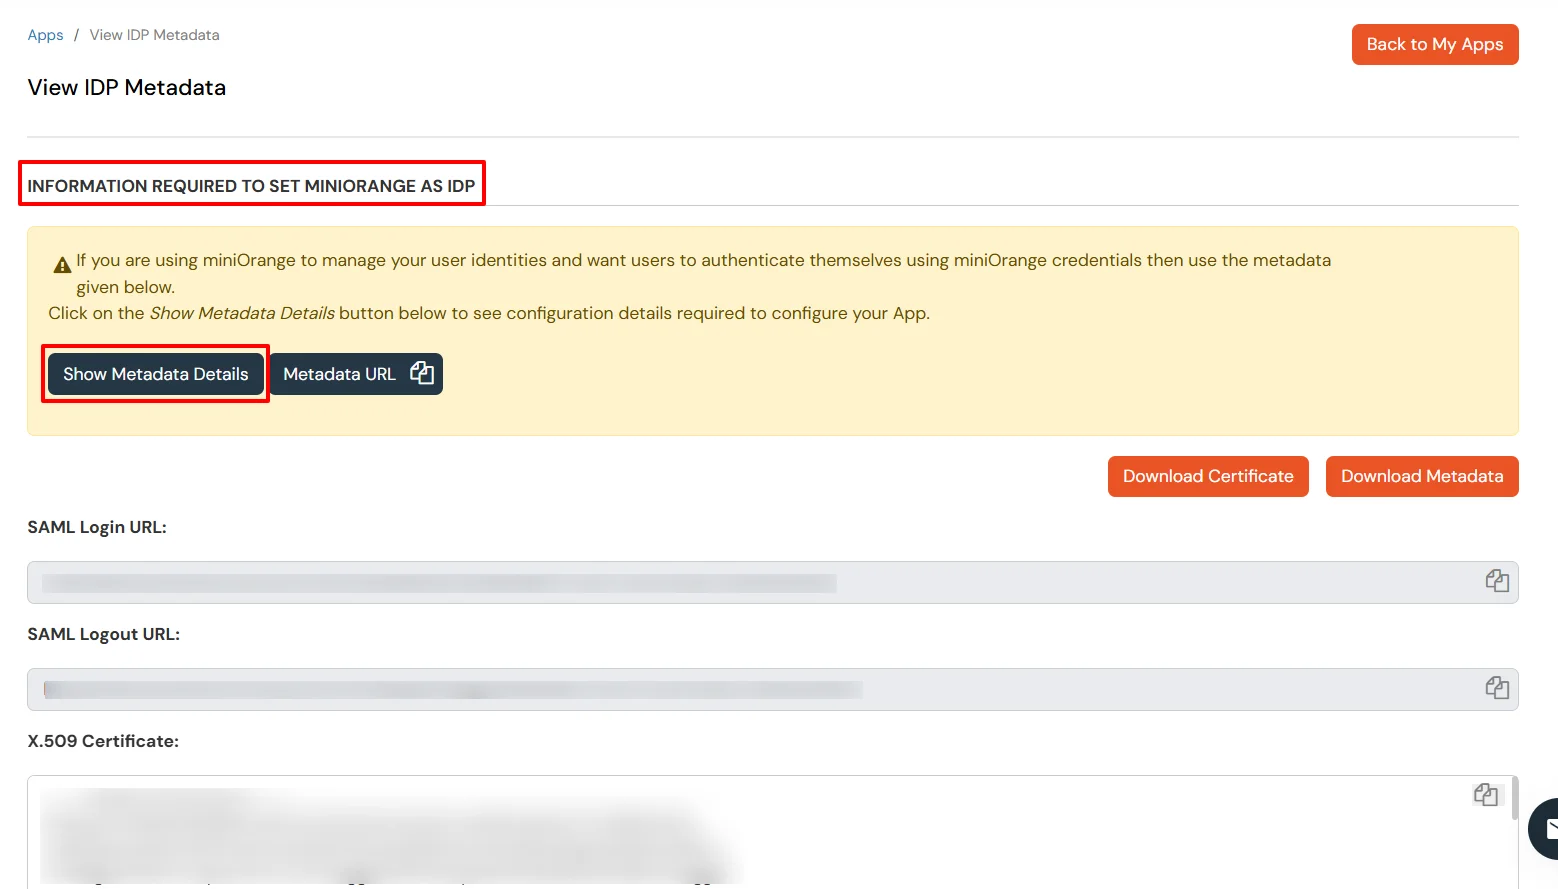
| 属性 | 詳細説明 |
|---|---|
| サインインページの URL を入力してください: | ステップ 1 の SAML ログイン URL。 |
| サインアウトページの URL を入力してください: | ステップ1で取得したSAMLログアウトURL。 |
| X509 証明書 | 手順 509 で取得した X.1 証明書の内容を貼り付けます。 |
miniOrange IdPを使用してWrikeアカウントへのSSOログインをテストしてください。