こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×Yardi Voyagerは、ウェブベースの完全統合型エンドツーエンドプラットフォームで、モバイルアクセスにも対応しており、大規模なポートフォリオの運営管理、リース契約の締結、分析、そして革新的な居住者、テナント、投資家向けサービスの提供を可能にします。商業用不動産と住宅用不動産の両方に対応したクラウドベースの不動産管理・会計プラットフォームです。このソフトウェアは、小規模な不動産ポートフォリオの所有者から大企業まで、あらゆる規模の不動産オーナー向けに設計されています。
miniOrangeは、コネクタまたはプラグインを使用して既存のWebサイトからYardi Client Centralにログインするためのシングルサインオン(SSO)ソリューションを提供します。miniOrangeは、Yardiなどのアプリケーションへのログイン時にユーザーを安全に認証するために使用されるJWT/OAuth/OpenID標準をサポートしています。Yardi用のカスタムSAMLコネクタを使用すると、既存のWebサイトとのSSOを実現できます。
miniOrangeのID管理機能
miniOrangeシングルサインオン(SSO)ソリューションは、単一の認証情報で全ての企業リソースへの簡単かつシームレスなアクセスを提供します。miniOrangeは、サービスプロバイダーとIDプロバイダー間の信頼関係を確立することで、安全な認証も実現します。miniOrangeシングルサインオンは、クラウド環境でもオンプレミス環境でも、あらゆる種類のデバイスやアプリケーションへのSSOをサポートします。詳細はこちら
miniOrangeが提供する15種類以上の認証方式による多要素認証で、Yardi Voyagerアプリケーションをパスワード盗難から保護しましょう。当社の多要素認証方式は、認証要素としてパスワードのみを使用している不正ユーザーによる情報やリソースへのアクセスを防止します。Yardi Voyagerで二要素認証を有効にすることで、パスワード盗難から保護されます。詳細はこちら
miniOrangeは、Yardi Voyagerログイン用のIPブロッキング/IP制限機能を提供し、Gmail、Web、その他のアプリケーションのセキュリティを強化します。この機能では、自動(ユーザーの行動に基づく)IPブロッキングと手動IPブロッキングの両方のオプションを提供し、IPアドレスのブラックリスト登録とホワイトリスト登録によってアクセス制限、オフィス専用アクセス、イントラネットアクセス、ネットワーク制限を実現します。詳細はこちら
miniOrange Adaptive Authenticationは、ユーザーの認証負担を軽減しつつ、最も必要な場面で強力な認証を適用することで、より良いユーザーエクスペリエンスを提供することを目指しています。例えば、ユーザーが未登録のデバイスからアプリケーションにアクセスしようとすると、デバイスの登録を求められる場合があります。また、ユーザーがオフィス以外の場所からログインしようとすると、セキュリティに関する質問への回答を求められる場合があります。詳細はこちら
miniOrangeユーザープロビジョニングは、特に大企業向けに、エンドユーザーの作成、管理、保守を容易にし、情報への不正アクセスリスクを軽減します。ユーザープロビジョニングには、ユーザーアカウントの作成、更新、削除が含まれます。ユーザープロビジョニングにより、管理者は各ユーザーのアクセス権限を手動で設定する必要がなくなるため、作業が簡素化されます。詳細はこちら
miniOrangeは、ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなどの外部ディレクトリからのユーザー認証を提供します。また、Shibboleth、PING、Okta、OneLogin、KeyCloakなど、他のIDPとの連携によるユーザー認証も提供します。
IDPが見つからない場合は、idpsupport@xecurify.comまでご連絡ください。すぐに設定のお手伝いをいたします。


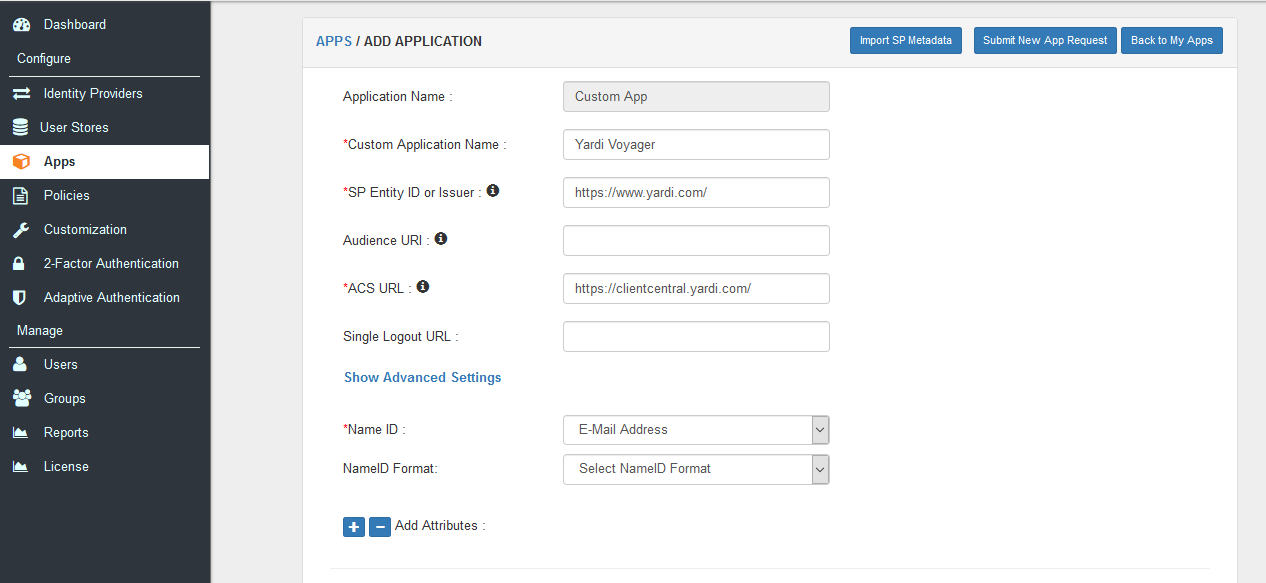
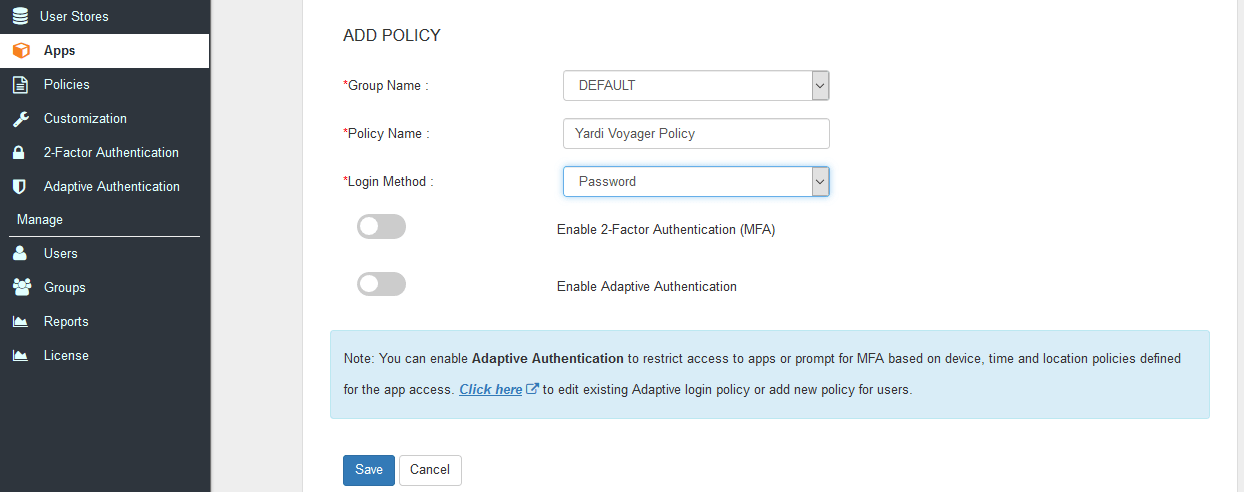

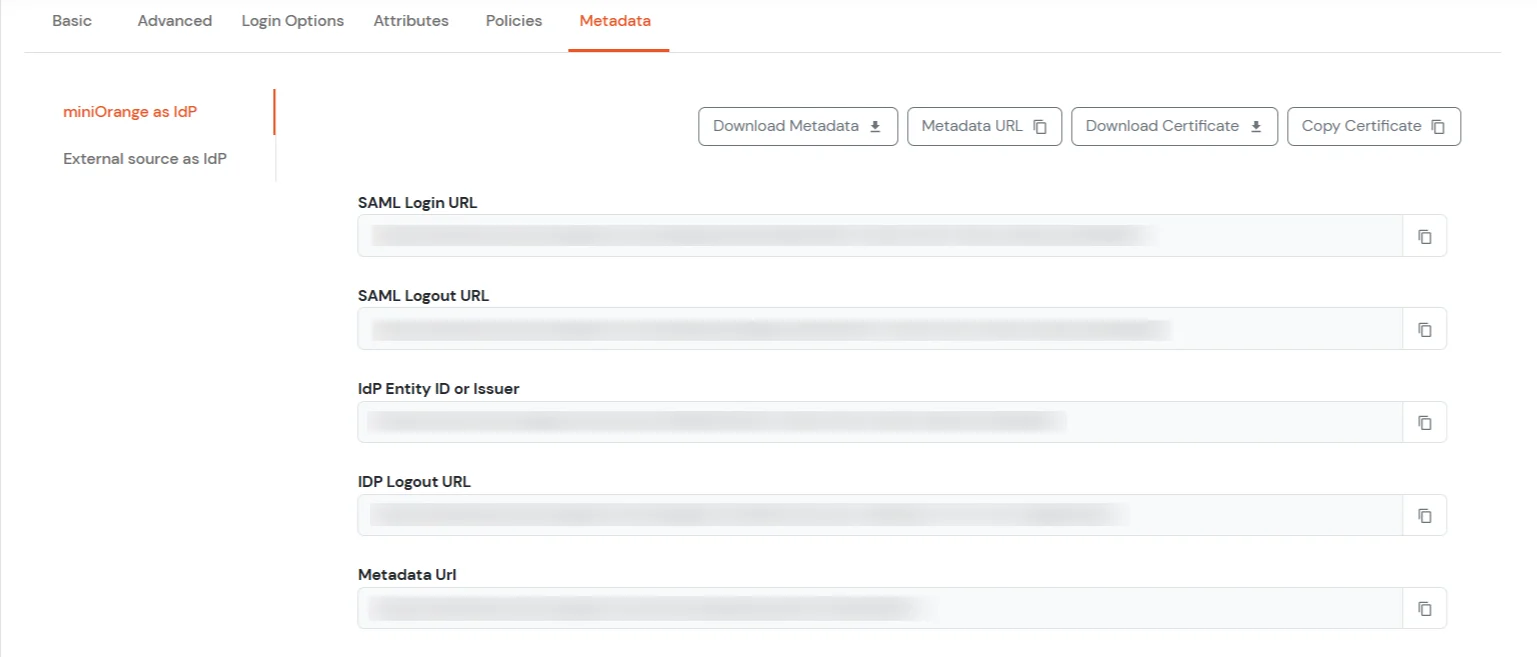
2.1: ADをユーザーディレクトリとして設定する










以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社








AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
2.2: miniOrangeをユーザー ストアとして設定する
2.2.1 miniOrangeでユーザーを作成する





2.2.2 CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。



2.2.3 自己ユーザー登録
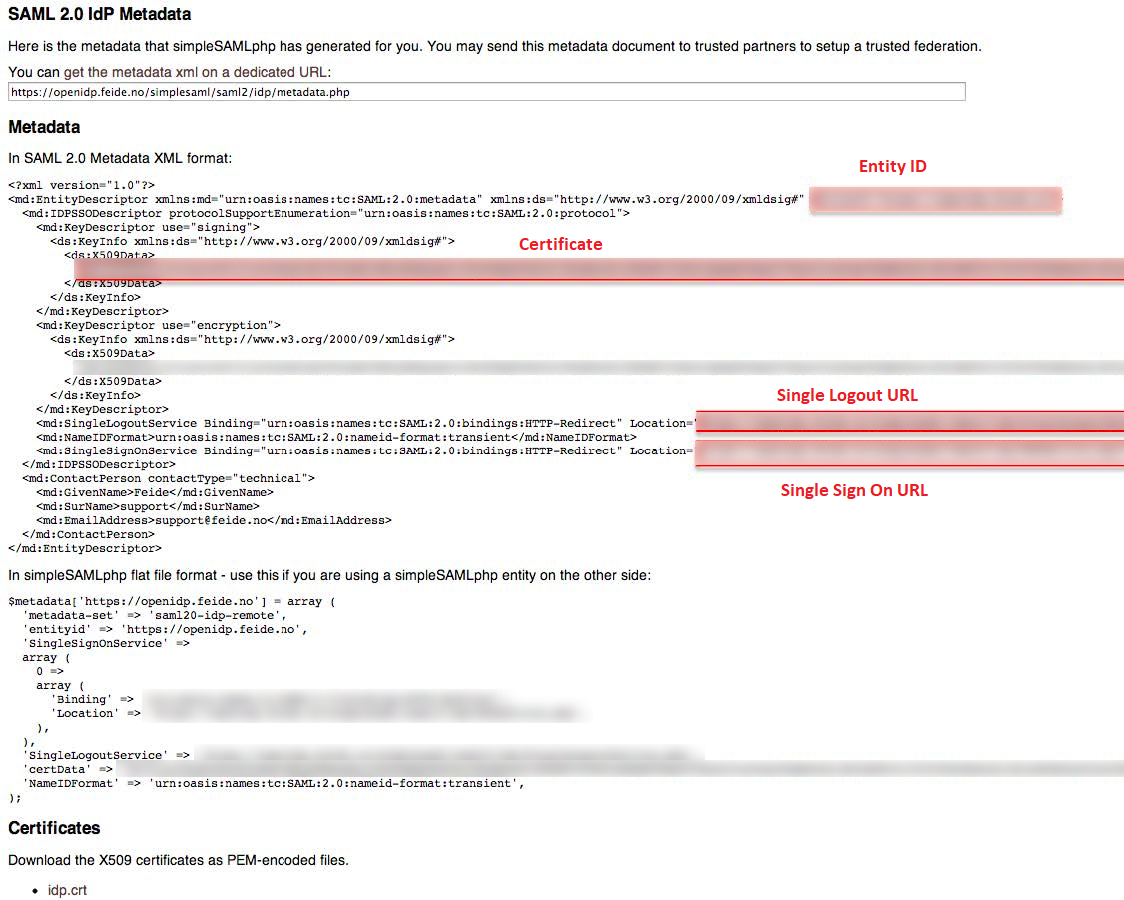
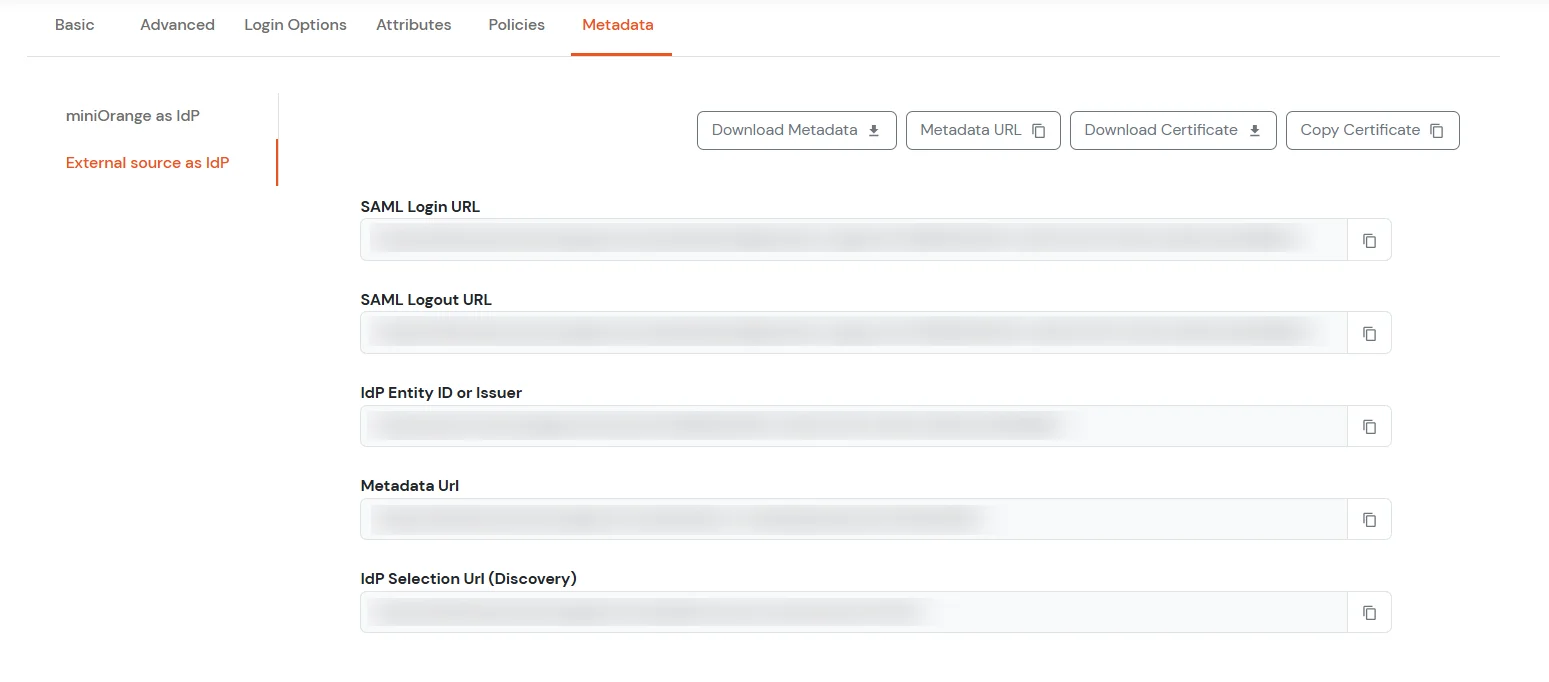
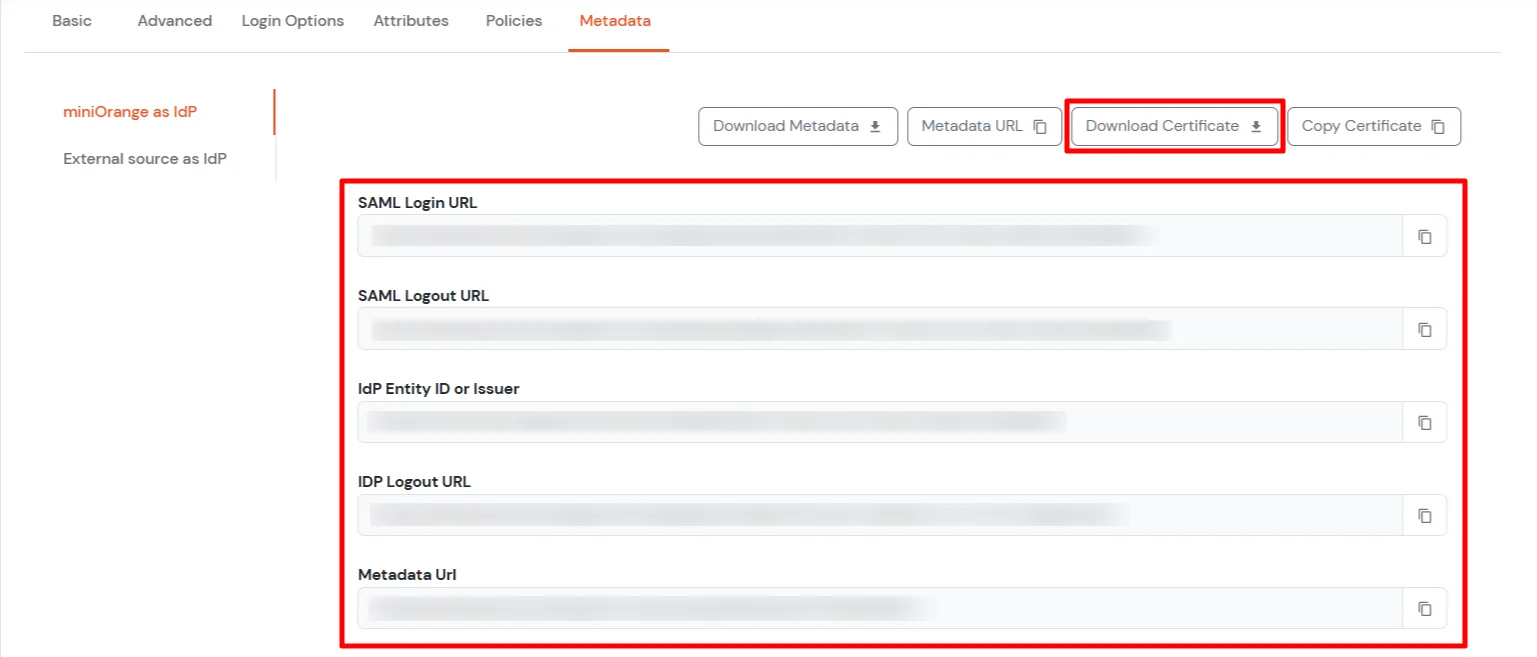
| Id: | アプリのメタデータからこれを取得します。 |
| ログインURL: | アプリのメタデータからこれを取得します。 |
| 署名証明書: | アプリのメタデータからこれを取得します。 |
| IDPメタデータ: | アプリのメタデータからこれを取得します。 |
| SP エンティティ ID または発行者: | Yardiから受け取ったメタデータによると |
| ACS URL: | Yardiから受け取ったメタデータによると |